
O melhor DNS de proteção para WiFi de convidados e público
Decida qual DNS de proteção se adequa às suas instalações comparando o Shield, DNSFilter e Cisco Umbrella em implementações por SSID sem agente, hardware, filtragem segura para a família, bloqueio de anúncios, gestão de múltiplos locais e preços. Conseguirá associar cada ferramenta aos dispositivos para os quais foi concebida, fechar rotas de desvio de DNS na VLAN de convidados e realizar um piloto de quatro semanas antes do lançamento.
Published 28 de outubro de 2026 · 14 min read
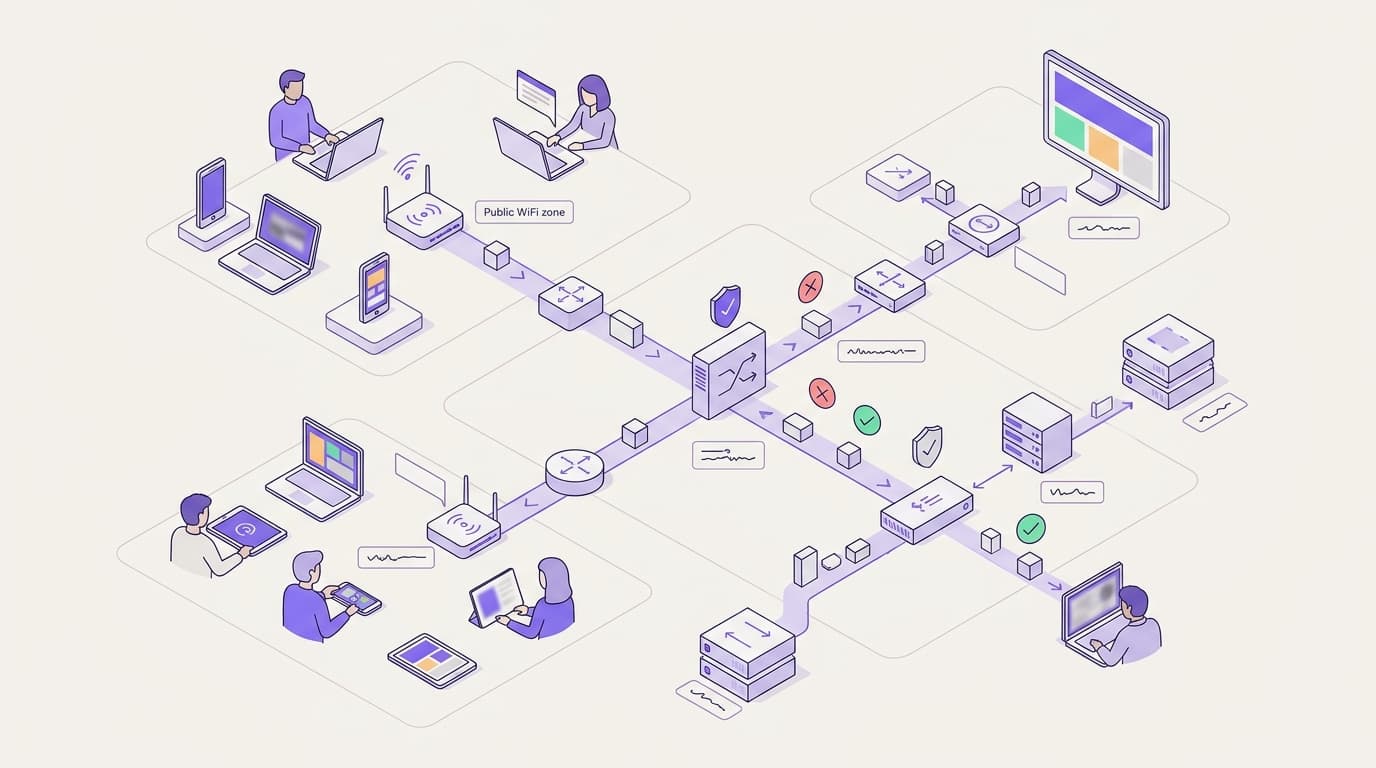
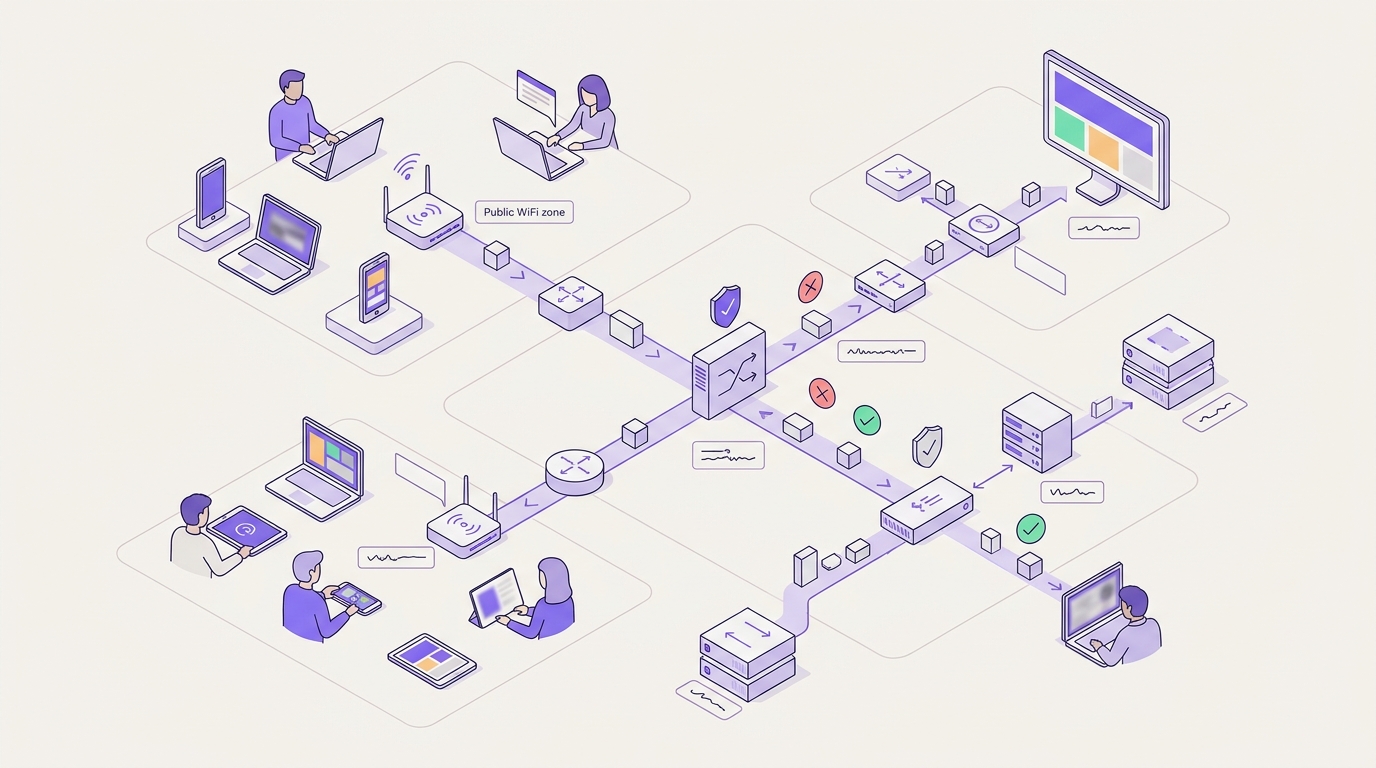
Para WiFi de convidados e público em mais de 80 000 locais, o Shield oferece DNS de proteção por SSID sem necessidade de agentes ou novo hardware. Integra-se com redes como a Cisco Meraki MR, enquanto cumpre as normas de filtragem e monitorização do DfE no âmbito do Keeping Children Safe in Education. O Shield filtra ameaças e conteúdos no próprio pedido de DNS, diretamente na plataforma que gere a sua rede de convidados.
Qual o DNS de proteção que deve escolher para o WiFi de convidados?
Comece por definir quem está a proteger, e não pelos testes de desempenho dos resolutores. As redes de convidados suportam telemóveis e portáteis que não lhe pertencem e que nunca irá gerir. Este simples facto decide a maior parte desta comparação.
O DNS de proteção é um resolutor que se recusa a responder a pedidos de domínios maliciosos ou indesejados. O National Cyber Security Centre do Reino Unido utiliza o mesmo termo para o serviço que disponibiliza aos organismos do setor público. Numa rede de convidados, é o local mais prático para filtrar, porque todos os dispositivos efetuam pedidos de DNS, independentemente do software que executam.
Este guia avalia três opções com base em seis critérios com relevância real para um operador de WiFi:
- Implementação por SSID e sem agentes. Um SSID é o nome da rede à qual um dispositivo se liga. Consegue definir políticas por rede sem instalar nada no dispositivo?
- Sem novo hardware. Funciona nos pontos de acesso que já possui?
- Filtragem segura para a família. Consegue cumprir os requisitos exigidos ao seu setor, como as normas de filtragem e monitorização do Department for Education para escolas?
- Bloqueio de anúncios. Reduz o tráfego de anúncios, que consome a largura de banda partilhada?
- Gestão multilocal. Uma única equipa consegue gerir 10, 100 ou 1000 locais a partir de uma só consola?
- Modelo de preços. A licença faz sentido quando as pessoas que se ligam mudam diariamente?
Aqui está a resposta rápida, adaptada à sua situação.
| A sua situação | Melhor opção | Porquê |
|---|---|---|
| WiFi de convidados em hotéis, lojas, estações ou espaços de eventos, sem possibilidade de instalar agentes | Shield | Política por SSID, sem hardware, gerido juntamente com o seu WiFi de convidados |
| Parque Cisco Meraki com segurança Cisco já a proteger a equipa | Cisco Umbrella para funcionários, Shield ou Umbrella para convidados | Integração nativa com Meraki e inteligência contra ameaças do Cisco Talos |
| MSP a proteger portáteis de pequenas empresas dentro e fora das instalações | DNSFilter | Agentes itinerantes e um painel de controlo MSP multicliente |
| Escola ou agrupamento escolar com redes de visitantes e alunos | Shield em SSIDs de visitantes, verificado face às normas do DfE | Filtragem sem agentes para dispositivos não geridos pela escola |
| Parque misto de portáteis de funcionários geridos e WiFi público | Umbrella ou DNSFilter nos pontos de acesso finais, Shield em SSIDs de convidados | Cada ferramenta protege os dispositivos para os quais foi concebida |
Onde atua a filtragem do DNS de proteção e o que é que uma firewall deixa passar?
Cada ligação começa com uma pesquisa DNS. Um dispositivo pede a um resolvedor o endereço por trás de um nome de domínio e, em seguida, liga-se a esse endereço. O Protective DNS intervém logo nesse primeiro passo. Se o domínio for malicioso ou estiver bloqueado pela política, o resolvedor devolve uma página de bloqueio ou nenhuma resposta. A ligação nunca chega a iniciar-se.
O que um firewall não deteta
Um firewall tradicional vê endereços IP e portas. Isso cria três lacunas numa rede de convidados:
- Endereços partilhados. As redes de distribuição de conteúdo alojam milhares de domínios por trás do mesmo endereço IP. Bloquear um endereço pode danificar sites legítimos, enquanto deixa o domínio prejudicial acessível noutro local.
- Táfego encriptado. O HTTPS oculta o caminho da página de qualquer elemento intermédio. O TLS 1.3 encripta uma maior parte do handshake e o Encrypted Client Hello oculta também o nome do site.
- Novos domínios. As campanhas de phishing e malware registam novos domínios constantemente. Uma lista de maus endereços fica desatualizada mais depressa do que um feed de reputação de domínios.
O filtro DNS colmata estas lacunas porque avalia o nome e não o endereço. Também deteta malware num dispositivo de convidado que tente comunicar com um domínio de comando e controlo. O Shield identifica ameaças emergentes numa fase inicial, antes que as ligações ocorram.
O que o filtro DNS não consegue fazer
Seja realista quanto aos limites. O filtro DNS vê domínios e não URLs completos, pelo que não pode bloquear uma única página num site que, de resto, seja permitido. Não pode inspecionar downloads de ficheiros. Um dispositivo que se ligue a um endereço IP codificado no software, ou que crie um túnel através de uma VPN, ignora totalmente a pesquisa.
Os navegadores que utilizam DNS over HTTPS (DoH) são a lacuna mais comum. O DoH envia pesquisas dentro do tráfego web encriptado para um resolvedor à escolha do navegador. O Firefox verifica o domínio canário use-application-dns.net e desativa o DoH predefinido quando o seu resolvedor o bloqueia. O Chrome apenas atualiza para DoH quando o resolvedor configurado o suporta. Para obter uma visão completa, leia DNS over HTTPS explained: privacy vs public WiFi filtering.
Na VLAN de convidados, bloqueie o DNS de saída para todos os resolvedores, exceto para o seu resolvedor de proteção. Uma VLAN é uma LAN virtual que separa o tráfego em switches partilhados. Combine isto com os passos de segmentação em How to Set Up Network Segmentation for Guests and Staff.
Em que diferem verdadeiramente o Shield, o DNSFilter e o Cisco Umbrella?
Os três realizam a filtragem na camada de DNS e nenhum precisa de novo hardware no modo de rede. Diferem naqueles para quem foram criados. O Cisco Umbrella e o DNSFilter foram desenvolvidos para proteger dispositivos de colaboradores, dentro e fora da rede. O Shield foi concebido para redes repletas de dispositivos que nunca irá gerir.
| Critério | Shield (Purple) | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Onde filtra | Pesquisa DNS, por SSID | Pesquisa DNS, por rede ou por agente | Pesquisa DNS, por rede, identidade ou agente |
| Implantação de convidados sem agente | Sim, o modelo predefinido | Sim, por rede | Sim, por rede |
| Novo hardware necessário | Nenhum | Nenhum | Nenhum |
| Política por SSID | Sim, definida na plataforma Purple | Sim, onde cada SSID é identificado separadamente | Nativo no Cisco Meraki MR, caso contrário onde cada SSID é identificado separadamente |
| Bloqueio de anúncios | Funcionalidade principal | Não é o caso de utilização principal | Não é o caso de utilização principal |
| Dispositivos fora da rede | Não abrangido, protege dispositivos na sua WiFi | Agente de cliente roaming | Módulo roaming do Cisco Secure Client |
| Inteligência contra ameaças | Identificação precoce de ameaças | Categorização de domínios própria baseada em IA | Cisco Talos |
| Gestão multi-site | Todos os locais numa única plataforma, juntamente com o captive portal e analítica | Painel multi-tenant criado para MSPs | Consola multi-organização para parceiros |
| Modelo de preços | Suplemento de segurança para um plano Purple | Subscrição por utilizador | Licença por utilizador através da Cisco ou de um parceiro |
| Melhor adequação | WiFi de convidados e pública em múltiplos locais | MSPs e pontos finais em roaming | Equipas lideradas pela Cisco e ambientes híbridos |
Implantação por SSID, sem agentes
Uma rede de convidados necessita de uma filtragem que se aplique a todos os dispositivos que se ligam, sem qualquer instalação. Todos os três produtos podem fazer isto identificando a rede. A diferença está no esforço. Quando os SSIDs de convidados e de funcionários partilham um único endereço IP público, o DNSFilter e o Umbrella precisam de uma forma de os distinguir, como um relay local ou uma saída separada. O Cisco Umbrella evita isto no Cisco Meraki MR, onde a política por SSID é nativa. O Shield define a política por SSID dentro da plataforma que já gere a sua rede de convidados.
Filtragem segura para a família
As escolas em Inglaterra devem cumprir as normas de filtragem e monitorização do DfE sob a alçada do Keeping Children Safe in Education. Os hotéis, bibliotecas e locais de lazer enfrentam uma pressão reputacional, e não estatutária. Seja qual for o caso, faça três perguntas a cada fornecedor. Bloqueia a lista de abusos infantis da Internet Watch Foundation? Pode impor o SafeSearch nos principais motores de pesquisa? Pode mostrar a um auditor uma política e os respetivos registos? O nosso guia Web filtering for schools: Policies that work aprofunda a política para escolas.
Bloqueio de anúncios
O bloqueio de anúncios parece uma funcionalidade de conveniência até medir uma rede de convidados congestionada. Os anúncios e os seus scripts geram pesquisas e tráfego que competem com todos os convidados. O Shield remove os pedidos de anúncios na camada de pesquisa, reduzindo as consultas DNS desnecessárias e o tráfego web geral para melhorar a velocidade de carregamento das páginas. O DNSFilter e o Umbrella focam-se na segurança e nas categorias de conteúdos, em vez da remoção de anúncios.
Gestão multi-site
Multi-site significa coisas diferentes para compradores diferentes. Um MSP serve muitas empresas distintas, cada uma pretendendo a sua própria conta e relatório, e o painel do DNSFilter foi concebido exatamente para isso. Um grupo hoteleiro ou retalhista gere uma única marca em vários locais. Para esse comprador, gerir a filtragem juntamente com o captive portal - a página de início de sessão que os convidados veem primeiro - elimina uma segunda consola. O guia DNS filtering for MSPs and multi-site estates aborda ambos os modelos.
Quando é que o Shield é o DNS de proteção certo?
Escolha o Shield quando os dispositivos que precisa de proteger pertencem a hóspedes, clientes, passageiros, doentes ou visitantes. Isto abrange a maioria dos acessos a WiFi público na hotelaria, comércio, transportes, saúde e espaços de eventos.
O Shield é a opção certa quando:
- Não pode instalar nada no dispositivo. A filtragem sem agente por SSID abrange todos os telemóveis e portáteis que se ligam à rede.
- Possui hardware variado. O Purple é agnóstico em relação ao hardware e funciona como um overlay na nuvem em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Não há qualquer equipamento físico para instalar em rack.
- A largura de banda é a principal reclamação dos convidados. O bloqueio de anúncios na consulta de DNS reduz o tráfego Web desnecessário em redes congestionadas.
- Gere muitos locais com uma equipa reduzida. O Purple gere WiFi para convidados em mais de 80 000 locais ativos e processou 440 milhões de inícios de sessão em 2024. O Shield está integrado na mesma plataforma.
- As equipas de conformidade exigem fornecedores certificados. O Purple possui as certificações ISO 27001, Cyber Essentials e B Corp, cumprindo integralmente o GDPR.
O Shield, por si só, é a escolha errada quando precisa de proteger portáteis de colaboradores em redes domésticas de banda larga ou redes de hotéis. Ele protege os dispositivos na sua rede WiFi. Quando estes saem da rede, a cobertura cessa. Combine o Shield com um agente de endpoint para esses dispositivos. Consulte os detalhes do produto na página do Shield.
Quando é que o DNSFilter é a opção certa?
O DNSFilter merece o seu lugar nos ecossistemas de MSP por bons motivos. Destacam-se três grandes pontos fortes.
Em primeiro lugar, o seu painel multicliente permite que um MSP gira políticas e relatórios independentes para dezenas de empresas clientes. Em segundo lugar, os seus clientes itinerantes abrangem dispositivos Windows, macOS, iOS, Android e ChromeOS fora da rede. Em terceiro lugar, a sua categorização impulsionada por IA classifica novos domínios rapidamente, o que é essencial contra sites de phishing recém-registados.
Escolha o DNSFilter quando:
- É um MSP que vende serviços de filtragem a muitas pequenas empresas, cada uma com a sua própria faturação.
- A maioria dos dispositivos que protege são portáteis da empresa que funcionam em qualquer lugar.
- Pretende uma política baseada em agentes que acompanhe o dispositivo em diferentes redes.
Adequa-se menos quando a infraestrutura é maioritariamente composta por WiFi para convidados. O preço por utilizador pressupõe um número fixo de funcionários. A aplicação de políticas por SSID num endereço IP público partilhado exige definições adicionais. Se está a compará-lo diretamente com o Shield, a comparação Shield vs DNSFilter da Purple na nossa biblioteca de guias aborda todos os detalhes.
Quando é que o Cisco Umbrella é a opção certa?
O Cisco Umbrella é um serviço maduro de segurança ao nível de DNS e destaca-se em três aspetos. A Cisco Talos, uma das maiores equipas comerciais de inteligência contra ameaças, valida as suas análises. Integra-se nativamente com os pontos de acesso Cisco Meraki MR, incluindo políticas por SSID. Além disso, integra o portfólio de segurança mais amplo da Cisco, incluindo o Cisco Secure Access, permitindo que a proteção DNS evolua para uma solução completa de security service edge.
Escolha o Cisco Umbrella quando:
- A rede dos seus colaboradores já utiliza ferramentas de segurança Cisco e Cisco Meraki.
- Precisa de proteger os portáteis dos colaboradores fora das instalações através do Cisco Secure Client.
- O seu plano de segurança inclui gateway web segura e controlos de acesso à nuvem de um único fornecedor.
Adequa-se menos quando os seus pontos de acesso vêm de vários fornecedores, ou quando o WiFi para convidados é a função principal. O licenciamento é estruturado com base nos lugares dos funcionários, e as funcionalidades para além do DNS adicionam custos que pode não precisar para os convidados. O nosso confronto detalhado está em Shield vs Cisco Umbrella: choosing protective DNS for guest WiFi.
Quanto custa executar cada DNS de proteção?
A licença é apenas uma linha de custo. Calcule o hardware, os agentes, o tempo de administração e a largura de banda que contrata.
| Linha de custo | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Novo hardware | Nenhum | Nenhum | Nenhum |
| Agentes em dispositivos de convidados | Nenhum | Nenhum em modo de rede | Nenhum em modo de rede |
| Agentes em dispositivos de funcionários | Não oferecido | Cliente roaming opcional | Módulo Secure Client opcional |
| Base da licença | Suplemento de segurança para um plano Purple | Por lugar | Por lugar |
| Consola extra para gerir | Não, mesma plataforma que o WiFi para convidados | Sim, exceto se já for utilizada | Sim, exceto se já for utilizada |
| Compensação de largura de banda | Tráfego publicitário reduzido | Não é um objetivo declarado | Não é um objetivo declarado |
O problema do licenciamento para convidados
O preço por lugar funciona quando conhece o número de funcionários. Um hotel sabe o número do seu pessoal. Não sabe quantos dispositivos de convidados se vão ligar no próximo mês. Antes de comparar orçamentos, pergunte por escrito a cada fornecedor como contabiliza os dispositivos de convidados e o que acontece quando os números sobem vertiginosamente durante uma conferência ou um dia de jogo.
O problema do tempo de administração
Uma segunda consola custa tempo em cada local. Quando um gestor de espaço reporta um site bloqueado, alguém tem de encontrar a política, verificar os registos e alterá-la. Com o Shield, isso acontece na mesma plataforma Purple que gere o Guest WiFi. Com um serviço DNS separado, significa um segundo início de sessão e um segundo conjunto de registos do local para manter alinhados.
A compensação de largura de banda
O tráfego de anúncios consome a ligação principal pela qual paga. O Shield reduz o tráfego web ao parar os pedidos de anúncios antes que o conteúdo seja carregado. Num local congestionado, essa margem pode adiar a atualização de um circuito. Meça o seu próprio tráfego antes e depois de um piloto em vez de confiar em médias dos fornecedores.
Como é que a escolha funciona em locais reais?
Estes cenários práticos utilizam valores hipotéticos de locais para demonstrar o método. Aplique a mesma aritmética aos seus próprios dados de tráfego.
Cenário 1: um grupo de 12 hotéis com hardware misto
Situação. Um grupo hoteleiro gere 12 propriedades com cerca de 200 quartos cada. Os hotéis mais antigos utilizam Cisco Meraki e os mais recentes utilizam HPE Aruba. Os convidados queixam-se de noites lentas e a sede quer bloquear malware e sites para adultos. Nenhum hotel tem pessoal de TI no local.
O que foi feito. O grupo descartou a integração nativa do Umbrella porque cobre apenas os locais com Meraki. Ativou o Shield no SSID de convidados em todos os 12 hotéis a partir de um único painel de controlo da Purple. Os funcionários mantiveram-se numa VLAN separada com a política existente.
Resultado. O grupo ativou o Shield em todos os locais para bloquear conteúdos indesejados e tráfego de anúncios na camada DNS. Ao eliminar o tráfego de anúncios antes de este ser carregado, os hotéis reduziram a congestão da rede durante as horas de ponta noturnas. A sede acompanha as ameaças bloqueadas e o volume de consultas DNS nas 12 propriedades a partir de um painel de controlo centralizado.
Cenário 2: um centro comercial com WiFi aberto para convidados
Situação. Um centro comercial regional oferece WiFi aberto aos clientes. Migrou para WPA3 Enhanced Open (OWE, definido na RFC 8110), que encripta o tráfego através do ar sem necessidade de palavra-passe. A equipa percebe que a encriptação não impede que um cliente clique num link de phishing.
O que foi feito. O centro adicionou o Shield ao SSID de convidados, com a proteção contra ameaças e o bloqueio de anúncios ativos. Bloqueou o DNS de saída para outros resolvers na VLAN de convidados.
Resultado. O OWE protege a ligação de rádio e o Shield protege a pesquisa, pelo que cada um resolve uma falha diferente. O Shield identifica domínios de ameaça precocemente e acelera a navegação ao bloquear ligações a redes de anúncios. O centro analisa relatórios semanais de domínios bloqueados para detetar campanhas recorrentes de phishing.
Cenário 3: um serviço de bibliotecas municipais
Situação. Um município disponibiliza WiFi público em 25 bibliotecas utilizadas por crianças e adultos. Os portáteis do pessoal já utilizam o Cisco Umbrella. A equipa de TI ponderou alargar o Umbrella aos SSIDs públicos.
O que foi feito. A equipa manteve o Umbrella nos portáteis do pessoal, onde o roaming fora das instalações é importante. Implementou o Shield nos SSIDs públicos, com categorias seguras para famílias e aplicação do SafeSearch como requisitos de política.
Resultado. Os dispositivos públicos nunca contam para a licença do pessoal. Cada filial precisou de apenas uma alteração, feita centralmente, sem necessidade de deslocações. O município reporta agora mensalmente as categorias bloqueadas por filial ao seu responsável pela proteção de conteúdos.
Como escolher um DNS de proteção para a sua infraestrutura?
Siga estes seis passos antes de definir a sua lista de opções.
- Liste os dispositivos que protege. Divida-os em dispositivos que gere e dispositivos que não gere. Os dispositivos não geridos necessitam de filtragem sem agente, por SSID.
- Mapeie o seu hardware. Se todos os locais utilizam Cisco Meraki, a integração nativa do Umbrella é uma vantagem real. Se utiliza vários fornecedores, opte por uma solução independente do hardware.
- Identifique a sua norma. As escolas cumprem os padrões de filtragem e monitorização do DfE. Os retalhistas que aceitam pagamentos com cartão devem manter o WiFi de convidados fora do âmbito do PCI-DSS através de segmentação. Todos os espaços gerem registos DNS ao abrigo do GDPR.
- Meça a sua largura de banda. Se o tráfego de convidados congestiona os seus links, dê grande prioridade ao bloqueio de anúncios. Caso contrário, dê prioridade à inteligência de ameaças.
- Conte as suas consolas. Uma única marca em múltiplos locais adequa-se a uma única plataforma. Vários clientes distintos adequam-se a um painel de controlo MSP.
- Faça um piloto num local. Execute durante quatro semanas, compare os registos de pedidos bloqueados e o tráfego, e depois decida.
A maioria das infraestruturas acaba por utilizar duas ferramentas: um agente de ponto de extremidade para os portáteis do pessoal e o Shield para os SSIDs de convidados. Explore Todos os guias para obter detalhes sobre a configuração e políticas.
Perguntas frequentes
Qual é o melhor DNS de proteção para WiFi de convidados?
O Shield é a solução mais adequada para WiFi de convidados porque se aplica por SSID sem necessidade de agentes ou novo hardware. Filtra conteúdos, bloqueia ameaças e bloqueia anúncios na consulta DNS, gerido juntamente com o seu Captive Portal. O Cisco Umbrella e o DNSFilter são mais indicados quando também precisa de proteger portáteis de colaboradores fora do local através de um agente de roaming.
Preciso de novo hardware ou agentes de software para DNS de proteção em WiFi de convidados?
Não, o DNS de proteção numa rede de convidados não precisa de nenhum dos dois. A filtragem ocorre quando um dispositivo pesquisa um domínio, pelo que basta apontar o SSID de convidados para o resolvedor de proteção e todos os dispositivos ligados ficam cobertos. Os agentes só são relevantes para dispositivos próprios que saiam do edifício. Os telemóveis dos convidados nunca terão o seu agente instalado, pelo que a implementação sem agentes é determinante.
O Shield funciona com os meus pontos de acesso existentes?
Sim. A Purple é agnóstica em relação ao hardware e funciona como uma sobreposição na nuvem sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Mantém os seus pontos de acesso, controladores e switches. O Shield funciona na camada de DNS do SSID de convidados, pelo que não há necessidade de substituir equipamentos nem de instalar dispositivos em bastidor em cada local.
Como é calculado o preço do DNS de proteção para WiFi de convidados?
Os modelos de preços variam e o modelo é mais importante do que a taxa principal. O Shield é um suplemento de segurança para um plano Purple. O DNSFilter e o Cisco Umbrella utilizam licenças por utilizador, o que é adequado para um número conhecido de colaboradores. Numa rede de convidados, as pessoas que se ligam mudam diariamente, pelo que deve solicitar a cada fornecedor, por escrito, como é feita a contagem dos dispositivos de convidados antes de comparar orçamentos.
Posso migrar do Cisco Umbrella ou do DNSFilter para o Shield?
Sim, e não precisa de migrar tudo de uma só vez. O DNS de proteção reside no resolvedor, pelo que mudar um SSID de convidados significa alterar o resolvedor que este utiliza e recriar a sua política de categorias. Muitas empresas mantêm o Cisco Umbrella ou o DNSFilter nos portáteis dos colaboradores e executam o Shield nos SSIDs de convidados. Faça um teste piloto num local, compare os registos de pedidos bloqueados e, em seguida, faça o lançamento global.
Os convidados podem contornar o DNS de proteção com DNS over HTTPS ou uma VPN?
Alguns conseguem, por isso deve fechar as rotas mais óbvias. Na VLAN de convidados, bloqueie o DNS de saída para qualquer resolvedor que não seja o seu resolvedor de proteção e bloqueie pontos de extremidade conhecidos de DNS over HTTPS. O Firefox verifica o domínio canário use-application-dns.net e desativa o DNS over HTTPS predefinido quando o seu resolvedor o bloqueia. Um convidado numa VPN comercial continuará a criar um túnel para o exterior, pelo que a sua política de utilização aceitável cobre esse caso.
O DNS de proteção ajuda no conformidade com o GDPR e o PCI-DSS?
Apoia ambos, mas não substitui nenhum dos conjuntos de controlos. O PCI-DSS exige sobretudo que o WiFi de convidados esteja segmentado do seu ambiente de dados de titulares de cartões, o que é uma tarefa de VLAN e firewall. Ao abrigo do GDPR, os registos de DNS associados a um dispositivo podem ser dados pessoais, pelo que deve verificar os termos de retenção e processamento. A Purple tem certificação ISO 27001 e está em conformidade com o GDPR.
Qual é o melhor DNS de proteção para locais com múltiplas instalações?
Para WiFi de convidados em múltiplos locais, o Shield é a melhor opção porque a política de cada site reside na mesma plataforma Purple que o seu Captive Portal e analítica. O painel multilocatário da DNSFilter foi concebido para MSPs que servem muitos clientes distintos. A consola multiorganização da Cisco Umbrella adapta-se a parceiros que gerem infraestruturas Cisco. Combine a consola consoante os seus locais pertençam a uma única marca ou a múltiplos clientes.