
网络钓鱼防护软件:共享 WiFi 的 10 种选择
比较针对访客、公共和共享 WiFi 的 10 款网络钓鱼防护软件方案,包含每款软件的价格参考、试用详情和客观的使用限制。
Published 2026年10月25日
一位访客使用未打补丁的手机连接了您场地的 WiFi,并在 Captive Portal 页面完成加载之前点击了一个钓鱼链接。该设备上没有任何 Agent,也不会出现在您的管理工具中。DNS 层级的防钓鱼保护会在连接建立前对域名查询进行核验,从而全面覆盖终端软件无法触及的硬件设备。
十款工具,旨在评估它们能否保护您无法管理的设备。它们分为三类:场所与访客优先服务、小型网络与家庭过滤器,以及企业级 DNS 或安全 Web 网关平台。由于 DNS 过滤在电子邮件和端点控制生效的地方终止,因此每个条目也明确指出了该工具无法拦截的内容。
目录
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- 十款工具在价格公开度、免费试用、无 Agent 部署和最佳适用场景方面的比较
- 选择适合您共享网络的工具
1. Purple Shield
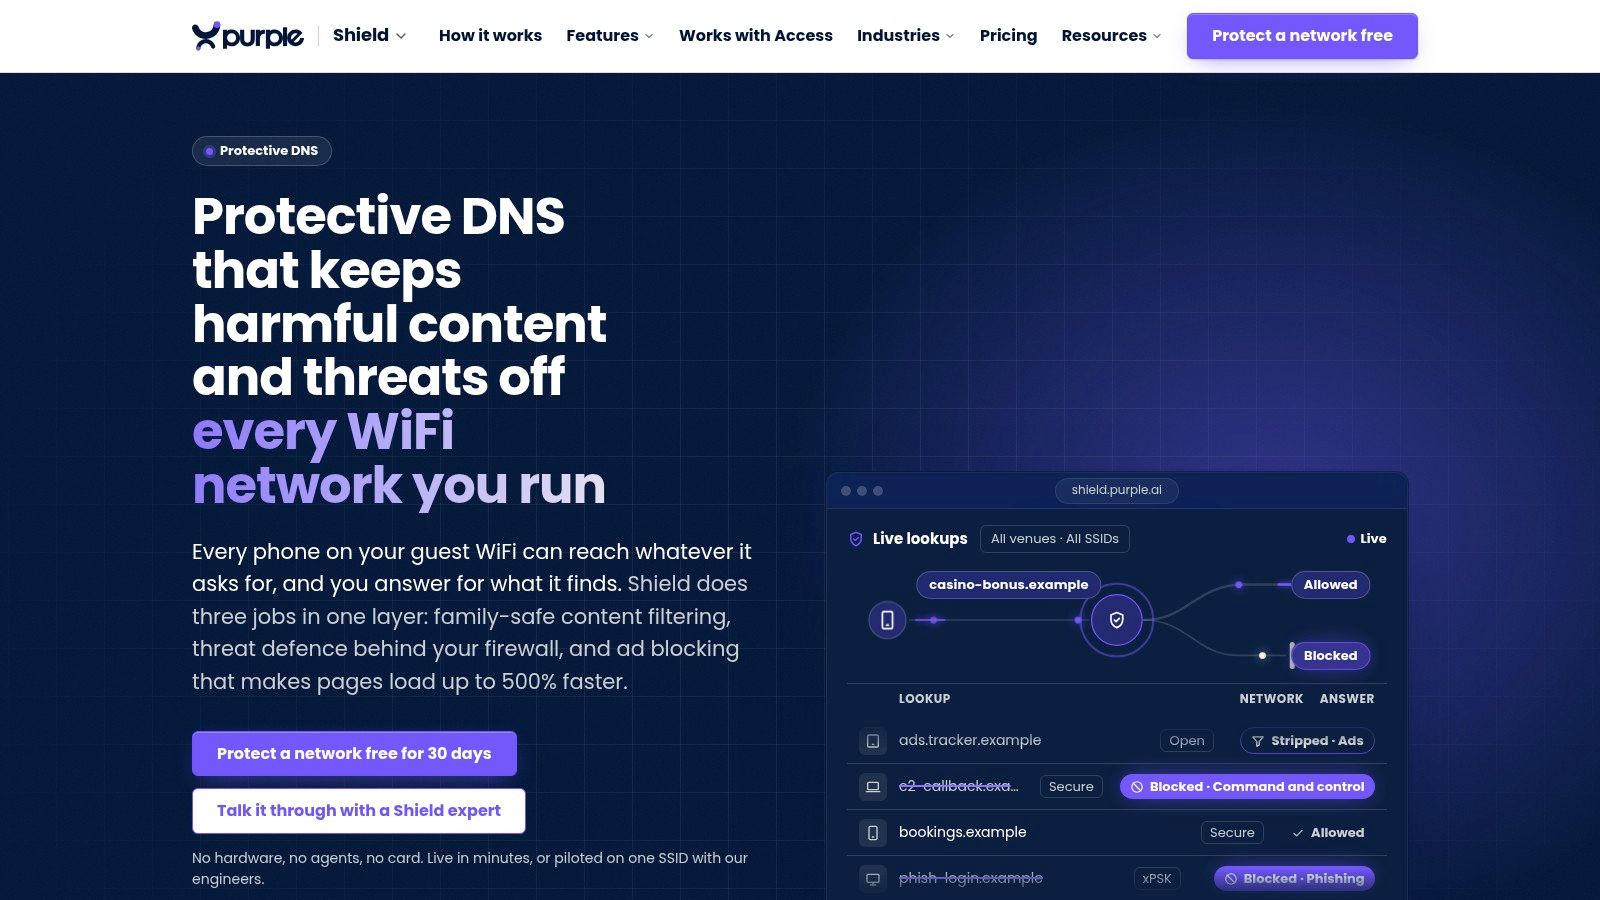
Purple Shield 适用于运营人员无法在每部手机、笔记本电脑或平板电脑上安装 Agent 的共享 WiFi 环境。它是一种保护性 DNS 和内容过滤服务,既可以在任何 WiFi 网络上独立运行,也可以无缝无缝附加到 Purple Access 上,并针对每个网络单独应用策略。在 DNS 查询阶段,它就会阻止已知的钓鱼网站、恶意软件域名以及命令与控制(C2)回调,从而使连接根本无法发起。该服务明确声明,无需任何 Agent 即可保护包括 iOS 和 Windows 在内的设备。
实用规则: 请在实际运行的访客网络上测试防护效果,而不仅仅是在托管的员工设备上。访客覆盖范围取决于网络是否已配置为使用该服务。
对于场所而言,非常实用的控制手段是网络隔离和报表统计:在办公室中,员工网络与访客网络可以保持隔离;市政厅、图书馆、机场和公共场所可以按站点和按网络设置策略,并可以针对不同场所配置允许或阻止列表。统一的仪表板展示已被阻止的 URL、威胁分析以及使用情况,医疗服务场所也可以在患者和访客 WiFi 上应用威胁防护。Whitbread Hospitality 正在使用它来保护酒店访客 WiFi,且该过滤功能明确符合 Friendly WiFi 和 Internet Watch Foundation(互联网观察基金会)标准。
Purple 表示,其广告拦截功能可在 DNS 层剥离广告、追踪器和冗余软件,使其永远无法加载,页面加载速度提升高达 500%;同时还指出可减少 44% 的数据使用量、62% 的 DNS 查询以及全网 20% 至 40% 的网页流量,其 AI 检测功能还可在标准黑名单列出新威胁之前最多提前 10 天发出预警。请将这些视为厂商宣传,并在实际测试中进行验证:30 天免费试用无需硬件、无需 Agent,也无需绑定银行卡。
其局限性依然在于 DNS 的防护范畴。它不会读取电子邮件,无法阻止用户在允许访问的页面上输入凭据,无法在设备切换至蜂窝网络时继续保护,也无法捕获通过硬编码 DNS、VPN 或您无法控制的加密 DNS 绕过解析器的查询。请在 Purple Shield 网站上查看最新条款。
2. DNSFilter
在数十个小型地点运营访客 WiFi 的 MSP 无法在访客手机上安装 Agent。DNSFilter 非常适合这种情况:它提供云端交付的 DNS 保护,可在配置网络上的任何设备进行查询时阻止钓鱼、恶意软件和僵尸网络域名。学校和托管服务提供商是其核心受众。
截至撰写本文时,DNSFilter 在其公开发布的定价页面上列出的按年计费价格为:Core 版每个许可证每月 1.00 美元,Plus 版每个许可证每月 2.25 美元。适用套餐最低消费要求,因此在向客户报价或确定部署规模前,请先确认当前价格和条款。平台提供免费试用,其仪表板包含针对 MSP 的报表和多租户管理功能。
部署涵盖网络和中继配置,以及适用于 Windows 和 macOS 的漫游客户端。漫游客户端是一项折中选择:离开网络的笔记本电脑需要安装软件,这会让您重新回到使用 Agent 的范畴。此外,DNS 过滤不会检查页面内容或电子邮件,因此托管在合法域名上的钓鱼链接仍然可能触及用户。如需了解此控制措施背后的具体机制,请参阅 DNS 过滤的工作原理。
3. Cisco Secure Access, DNS Defense
对于已经在使用 Cisco 安全、网络或身份产品的企业而言,Cisco Secure Access DNS Defense 是一个非常理想的选择。该服务可以在用户访问恶意域名(包括钓鱼目标)之前阻止连接。集中式策略管理和 Cisco 威胁情报可以更轻松地在现有控制措施的基础上添加 DNS 保护。
Cisco 将 DNS Defense 称为其先前 Umbrella DNS 产品的替代方案。鉴于这一发展历程,许可和产品命名值得仔细核对:请精准确认当前套餐中包含哪些 DNS 功能、报告特性和集成选项。所评估的产品资料中未包含公开定价。
对于仅需要简单访客 WiFi 过滤的小型场所来说,更广泛的安全访问平台可能会超出实际需求。对于以 Cisco 为中心的企业,它可以提供轻量级 DNS 层以及迈向更广泛云安全能力的路径,而无需将访客 WiFi 视为独立的安全孤岛。不过,它依然无法拦截所有钓鱼信息或托管在合法域名上的恶意目的地。
将范围与 Cisco Secure Access 进行比较,并在购买前核实当前的组合产品。
4. Cloudflare Gateway
Cloudflare Gateway 将 DNS 过滤与更广泛的安全 Web 网关控制相结合。网络位置可以通过路由器配置将 DNS 流量路由至 Gateway,从而在无需在每位访客的手机或笔记本电脑上安装软件的情况下提供保护。企业组织还可以将 Cloudflare 的客户端用于需要离开网络后获得保护的独立设备。
该平台可以按安全和内容类别(包括网络钓鱼和勒索软件)进行过滤。提供的套餐信息列出了免费、按量付费和自定义定价选项,但在部署前应确认功能限制和当前条款。虽然如果团队不熟悉 Cloudflare Zero Trust,设置起来可能比专门针对访客 WiFi 的服务更费力,但免费套餐有助于进行初始评估。
网络部署存在实际操作中的细节问题。静态 DNS 位置配置可能会使 Captive Portal 变得复杂,而第三方 VPN 或过滤工具可能会影响设备是否使用预期的解析器。请测试完整的访客体验流程,包括连接 WiFi、通过门户以及打开网站。
Gateway 的功能可以从 DNS 扩展到更广泛的 Web 控制,但仅靠 DNS 过滤无法检查每一条消息或页面。了解该类别的更宽泛区别,请参阅此 安全 Web 网关 概述,然后查看 Cloudflare Gateway 的最新功能。
5. ScoutDNS
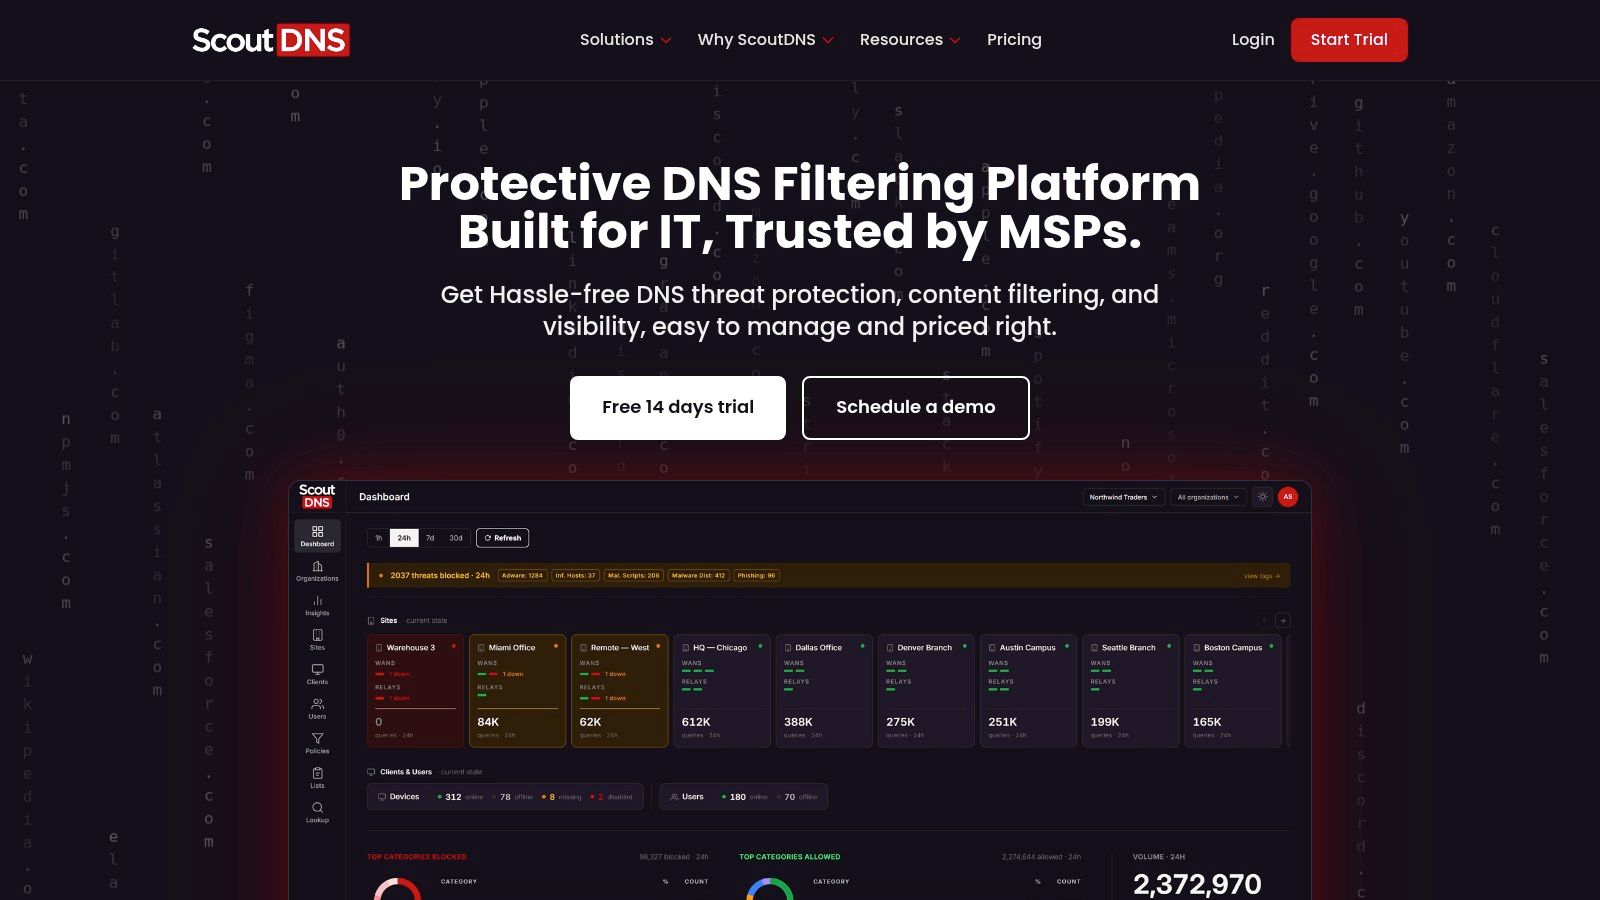
ScoutDNS 面向寻求 DNS 威胁防护和内容过滤的商业网络、教育机构、非营利组织以及 MSP。其 Network Standard 和 Network Plus 计划在解析器层级部署,因此任何使用配置好的 DNS 的设备无需安装软件即可获得过滤。这非常适合访客手机和笔记本电脑不受您统一管理的共享网络。
该服务包括自定义允许和阻断列表、加密 DNS 支持、可搜索的查询日志以及自定义阻断页面。更高层级增加了 LAN 转发器、终端客户端、基于身份的策略、API 和 SIEM 导出功能。如果需求增加,买家可以先从全网过滤开始,日后再叠加按用户划分的控制策略。
关于该升级路径的一个注意事项:在纯解析器部署中,每个访客都会应用相同的策略,并在日志中显示为查询源,而非具体的命名用户。将拦截规则与个人关联的功能要求具备托管终端或身份验证层,而访客并不具备这些条件。因此,对于开放的访客 WiFi,请仅根据网络层级本身所能提供的功能来评估 ScoutDNS。
ScoutDNS 公布了按席位计算的年度价格,并提供 不需要信用卡即可体验的 14 天免费试用。公开的价格数据有助于进行早期预算,但计费模式才是决定公共 WiFi 选型的关键因素。按席位计费的前提是拥有稳定、可计算的用户群体,而处理流动访客人群的场所并不具备这两点。在评估合同规模之前,请务必确认非托管网络上是如何计算席位的,同时请注意,教育机构的价格并未公开列出。
6. WebTitan Cloud
WebTitan Cloud 是一款云端托管的 DNS Web 过滤服务,面向企业组织和托管服务提供商 (MSP)。它将网络安全分类(包括钓鱼和恶意软件域名)与合规使用策略的内容控制相结合。云端托管意味着管理员无需在每个场所部署过滤硬件设备,这对于通过单一控制台管理多个场地的场景尤为重要。
这种组合非常适合希望通过单一服务覆盖高风险域名和通用网页规则的学校、企业及多分支机构运营商。TitanHQ 宣传提供 WebTitan Cloud 的 14 天免费试用,这段时间足够测试策略在实际网络流量下的表现。由于价格仅通过报价提供,因此在进行预算对比前请先索取报价。
对于共享 WiFi,请测试策略和报告粒度是否足够细致,能否满足网络划 spent 的需求。您能否按 SSID 或场所进行区分、查看被拦截的内容,并提取运维团队可用的记录?通用的网页过滤器可能无法提供专用服务所具备的访客网络控制功能。请务必在试用期间(而非上线部署后)确认这些细节。
WebTitan Cloud 仅在域名查询环节发挥作用。它会拦截已识别的网络钓鱼和恶意软件域名,但对于托管在合法服务上的凭据收集页面以及通过浏览器以外的渠道发起的攻击,它则无能为力。请将其与电子邮件安全及终端控制配合使用,而不要将 DNS 过滤视为全面的网络钓鱼防护方案。
7. CleanBrowsing
路由器级别的设置是 CleanBrowsing 在此列表中占据一席之地原因所在。只需将网络的 DNS 指向其解析器,加入网络的每台设备都会自动继承该策略,无需在访客的手机或笔记本电脑上安装任何应用。该服务专为希望通过内容策略实现 DNS 过滤的家庭、学校、图书馆和小微组织打造,付费计划还增加了配置文件、自定义允许与拦截规则、活动可视化以及按类别过滤功能。
它支持 DNS-over-HTTPS、DNS-over-TLS 和 DNSCrypt。过滤范围涵盖钓鱼网站、恶意域名以及内容分类,同时配置文件允许管理员为不同群体应用不同的规则。公开的套餐信息有助于制定预算,但 CleanBrowsing 上列出的选项仅支持最多 50 或 100 台设备,更大规模的部署则需要专门定制方案。
因此,首要问题是该服务如何计算设备数量。在共享网络中,访客数量波动较大,当每周有数百名访客轮流出入某一场所时,按设备数量限制的套餐可能会很快用尽额度。在将列出的金额视为实际成本之前,请先确认计费方式是基于设备、网络还是查询流量。其自助服务套餐不包含试用,且客户支持主要基于电子邮件,因此希望在部署前获得指导性测试的团队可能难以获得此类支持。
关于覆盖范围:CleanBrowsing 无法区分受信任主机上的网络钓鱼登录页面和安全页面,因为两者都是通过合法基础设施进行解析的。电子邮件安全和终端控制必须填补这一空白。
8. NextDNS Business
NextDNS Business 为企业和教育机构提供可配置的 DNS 过滤服务,支持通过独立配置来匹配不同的网络或群体。它可以借助设备设置或网络 DNS 配置进行部署,从而实现在无需于已连网设备上安装应用的情况下应用安全策略。
NextDNS 的付费计划列出了无限次查询、设备数和配置项,并提供公开的价格和电子邮件支持。多种配置可以帮助小型组织按位置或用户组对策略进行划分。然而,企业级的定价是基于员工人数梯度的,这可能无法准确反映场所的访客 WiFi 规模。买方在将公开列出的价格作为访客流量的合理估算依据之前,应仔细核实该计费模式具体如何适用。
对于技术熟练、希望手动控制 DNS 设置的小型团队而言,该服务可以很好地满足需求。但相比托管式企业平台,它可能需要更多的日常管理,因此应根据实际业务需求测试其报告、技术支持和账户控制功能。如果您的员工需要向审计员提供凭证,或需要清晰的逐场地视图,请务必核实现有的报告功能是否足够。
NextDNS Business 是一种 DNS 控制工具,而非邮件网关或终端产品。它可以在查询时阻断已知的恶意域名,但无法拦截利用合法基础设施发起的每一条消息或每一次攻击。请在 NextDNS 查看当前选项。
9. Zscaler DNS Security
Zscaler DNS Security 是更广泛的云安全平台的一部分,而不是用于小型场所的简单独立过滤器。它可过滤包括钓鱼目标在内的恶意域名,并包含对 DNS 隧道和加密 DNS 威胁的控制。Zscaler 还为安全团队提供上下文丰富的 DNS 日志记录和可视化功能。
这种更广泛的范围可能适合那些正在评估 Zscaler 的零信任或安全 Web 网关能力的分布式企业。云端交付无需按需部署本地 DNS 设备,且该平台旨在支持分布式用户、设备和工作负载。对于访客 WiFi 运营商而言,核心问题在于其部署和策略能否以所需的方式覆盖未受管理的访客设备。
不要以为专为企业用户设计的服务就一定自动适合公共网络。请确认访客设备的路由方式、策略的应用方式,以及管理员在日志中可以看到哪些内容。所评估的产品资料中未包含公开定价,如果您只需要针对单个场所进行 DNS 过滤,按需报价的采购流程可能会过于繁琐。
DNS 安全可以添加域名级别的威胁控制,但它无法检查每一封电子邮件,也无法保护未使用已配置路径的设备。评估更广泛的平台时,请查看 Zscaler DNS Security。
10. Infoblox Threat Defense
Infoblox Threat Defense 将基于 DNS 的威胁防护与 Infoblox 更广泛的 DNS、DHCP 和 IP 地址管理(DDI)组合连接起来。如果您的企业已经在使用 Infoblox DDI,并且希望将安全功能与企业 DNS 运维紧密绑定,那么这是一个值得评估的天然选择。集中可见性有助于网络和安全团队基于相同的基础架构上下文开展工作。
根据配置的不同,该服务提供威胁情报以及云端或企业部署选项。这种广泛性在复杂环境中非常有用,但与针对小型场所或单一地点的专注型 DNS 过滤器相比,可能会带来更多运维工作。在审查的产品信息中未发现公开定价。
在采购之前,请明确报价套餐的具体内容。确认抗钓鱼拦截功能、部署模式、报告详细程度,以及该服务如何处理访客网络上的未管理设备。产品线的广泛性不应被视为每个套餐都包含所有功能的证明。
DNS 层防护可在查询阶段阻止已知的恶意目的地,但无法拦截所有钓鱼信息或托管在合法服务上的攻击。有关情报源如何为该层提供支持的基础知识,请参阅 威胁情报源。如需了解套餐详情,请探索 Infoblox Threat Defense。
十款工具在价格透明度、试用、无 Agent 部署和最佳适用场景方面的对比
对于共享 WiFi,请比较每个产品公开的信息以及保护适用的位置。网络级别的 DNS 配置无需在每台设备上安装软件即可覆盖访客设备,但需要检查实际的 DNS 路径和套餐限制。
| 工具 | 定价透明度 | 试用或免费计划 | 无 Agent 网络部署 | 最佳适用场景 |
|---|---|---|---|---|
| Purple Shield | 仅限报价;未公开固定价格 | 30 天免费试用 | 运行于 WiFi 网络,无需 Agent 或新硬件 | 访客和共享 WiFi,按网络实施独立策略 |
| DNSFilter | 公开费率和最低门槛因计划而异;请查看当前定价 | 提供免费试用 | 网络部署覆盖使用配置 DNS 的设备 | 需要 DNS 威胁和内容过滤的企业、学校和 MSP |
| Cisco Secure Access, DNS Defense | 未标注公开定价;需请求报价 | 产品信息中未列出试用可用性 | 云端交付的 DNS 保护;请确认所选套餐是否覆盖未托管的访客设备 | 已在使用 Cisco 安全或网络产品的组织 |
| Cloudflare Gateway | 免费、按需付费和自定义定价选项 | 提供免费计划 | 网络 DNS 路由无需安装单独的 Agent 即可保护设备 | 寻求 DNS 过滤以及更广泛安全 Web 网关选项的团队 |
| ScoutDNS | 公布按席位计费的年度价格;教育版价格需要确认 | 14 天试用;无需绑定信用卡 | Network Standard 和 Network Plus 支持网络级部署 | 商业网络、教育机构、非营利组织和 MSP |
| WebTitan Cloud | 商业定价需要与 TitanHQ 确认 | 14 天试用 | 云端托管服务;未列出是否支持所需的无 Agent 配置 | 需要 DNS 威胁和内容过滤的组织和服务提供商 |
| CleanBrowsing | 公开计划;大规模部署需要定制方案 | 自助服务计划不提供试用 | 路由器配置可以覆盖不安装客户端应用设备 | 家庭、学校、图书馆和小型组织 |
| NextDNS Business | 公开定价;商业计划按员工规模区间计费 | 未列出试用可用性;请咨询供应商 | 可通过网络 DNS 配置进行部署 | 适应自主管理 DNS 策略的小型组织 |
| Zscaler DNS Security | 基于报价 | 未列出试用可用性;请索取详情 | 云端交付,无需本地 DNS 硬件设备;请确认访客设备覆盖范围 | 正在考虑更广泛的零信任或安全 Web 网关功能的组织 |
| Infoblox Threat Defense | 未标注公开定价;需请求报价 | 未列出试用可用性;请索取详情 | 部署选项因配置而异;请确认对未托管设备的支持 | 使用 Infoblox DDI 或管理复杂 DNS 基础设施的企业 |
无 Agent(客户端)部署支持“是”,仅意味着可以通过网络 DNS 配置覆盖设备,并不代表每台设备或连接都会自动受到保护。在比较报价之前,请确认该服务如何处理 Captive Portal、加密 DNS、漫游设备以及任何套餐限制。DNS 过滤也有明确的边界:它可以阻止对已知恶意域名的查询,但对于不依赖这些查询的威胁,仍需要依靠电子邮件和终端控制措施来应对。
将工具与您的共享网络进行匹配
在酒店、医院、园区或公共场所,访客连接的设备是您的团队无法单独管理的。首先要检查这些设备在连接 WiFi(包括通过 Captive Portal)后是否使用受保护的 DNS 路径。然后确认策略是否符合您隔离访客、员工和其他网络的方式。
对于小型办公室、学校、图书馆或家庭网络,较简单的 DNS 过滤器可能比企业级平台更容易设置和维护。如果您的组织已经在使用 Cisco、Zscaler 或 Infoblox,请检查其现有套餐是否覆盖访客 WiFi 并提供您团队所需的报告。
在一个 SSID 上试点选定的工具 30 天。使用未经管理的手机并遵循实际的 WiFi 连接流程。检查拦截的查询、网站被拦截时的用户体验、仪表板记录以及策略更改的效果。在一个 SSID 上的成功测试并不代表覆盖了每个网络。
在进行 DNS 过滤的同时,需保持电子邮件控制和员工安全意识培训。为每项控制赋予明确的角色:电子邮件控制可减少高风险邮件,DNS 过滤为非托管设备提供网络层面的安全后盾,而员工安全意识培训则有助于人员上报可疑活动。
选择一款您的团队可以在访客实际携带的设备上轻松部署、检查和管理的工具。Purple Shield 提供 30 天免费试用,无需硬件、Agent 或信用卡。先用它来测试单个 SSID,再决定是否扩大部署规模。