
নেটওয়ার্ক ট্র্যাফিক বিশ্লেষণ করুন: ক্যাপচার করুন, পড়ুন এবং সমস্যার সমাধান করুন
ধাপে ধাপে কীভাবে নেটওয়ার্ক ট্র্যাফিক বিশ্লেষণ করবেন তা জানুন: ডেটা ক্যাপচার করুন, একটি বেসলাইন তৈরি করুন, এনক্রিপ্ট করা প্রবাহ পড়ুন এবং নিরাপত্তা বা পারফরম্যান্স সংক্রান্ত সমস্যা শনাক্ত করুন।
Published ২০ নভেম্বর, ২০২৬
মঙ্গলবার দুপুর ২:১০ বাজে এবং ফ্রন্ট ডেস্ক থেকে ধীরগতির WiFi নিয়ে দু'বার ফোন এসেছে। রাতে কিছুই পরিবর্তন করা হয়নি। অ্যাক্সেস পয়েন্টগুলি সক্রিয় রয়েছে, আপলিঙ্ক গ্রাফটি অনেকটা গতকালের মতোই দেখাচ্ছে, এবং প্রোভাইডার বলেছেন যে সার্কিটটি পরিষ্কার। কেউ নেটওয়ার্ক টিমকেই সমস্যার কারণ হিসেবে সিদ্ধান্ত নেওয়ার আগে আপনার হাতে প্রায় বিশ মিনিট সময় আছে।
সেই কুড়ি মিনিট সময়ই ট্র্যাফিক বিশ্লেষণের মূল উদ্দেশ্য। প্রতিটি প্যাকেট সংগ্রহ করা নয়, বরং কয়েকটি বিষয় দ্রুত প্রমাণ করা: লিঙ্কটি সম্পূর্ণ পূর্ণ কি না, কোনো একটি ডিভাইস ভুল আচরণ করছে কি না, ভেতরের কিছু এমন কোনো হোস্টের সাথে যোগাযোগ করছে কি না যার সাথে করা উচিত নয়, অথবা অভিযোগটি আসলে কোনো ভবনের এক কোণে কভারেজ সম্পর্কিত কি না।
ক্রমটি অত্যন্ত গুরুত্বপূর্ণ। সঠিক মেট্রিক্স পান, একটি ক্যাপচার নিন যা একটি প্রশ্নের উত্তর দেয়, এমন একটি বেসলাইন তৈরি করুন যার সাথে আপনি তুলনা করতে পারেন এবং এমন রেকর্ড রাখুন যা আপনি নির্দ্বিধায় সমর্থন করতে পারেন।
সূচিপত্র
- নজরে রাখার মতো ট্র্যাফিক মেট্রিক্স এবং সেগুলির অর্থ
- ধাপে ধাপে কীভাবে ট্র্যাফিক ক্যাপচার করবেন
- স্বাভাবিক ট্র্যাফিকের জন্য একটি বেসলাইন তৈরি করা
- ট্র্যাফিক এনক্রিপ্ট করা থাকলে তা কীভাবে বিশ্লেষণ করবেন
- নিরাপত্তা ও পারফরম্যান্স সংক্রান্ত সমস্যা শনাক্ত করা
- অতিরিক্ত ডেটা সংগ্রহ না করে প্রমাণ সংরক্ষণ করা
- আপনার প্রথম মনিটরিং সেটআপ বেছে নিন
যেসব ট্র্যাফিক মেট্রিক্স পর্যবেক্ষণ করবেন এবং সেগুলির অর্থ
দুপুর ২টায় ধীরগতির WiFi-র অর্থ খুব কম ক্ষেত্রেই নেটওয়ার্ক নষ্ট হওয়া বোঝায়। এর সাধারণত তিনটি অর্থ হতে পারে: চাহিদা চরমে পৌঁছেছে, একটি একক ডিভাইস অস্বাভাবিক কিছু করতে শুরু করেছে, অথবা নেটওয়ার্কের একটি হোস্ট এমন কোথাও যোগাযোগ শুরু করেছে যেখানে তার করা উচিত নয়। আপনি সম্ভবত ইতিমধ্যে সংগ্রহ করেছেন এমন কয়েকটি সংখ্যার সাহায্যে এই সম্ভাবনাগুলি পৃথক করতে পারেন।
ডিভাইসের সংখ্যা এটিকে আগের চেয়ে আরও কঠিন করে তুলেছে। Cisco-এর ২০১৭ থেকে ২০২২ সালের পূর্বাভাস অনুযায়ী, ফিক্সড এবং WiFi ট্র্যাফিক ২০১৭ সালের ৪৩% থেকে বৃদ্ধি পেয়ে ২০২২ সালের মধ্যে মোট আইপি ট্র্যাফিকের ৫১%-এ পৌঁছানোর সম্ভাবনা ছিল, এবং নন-পিসি ডিভাইসগুলি বিশ্বব্যাপী আইপি ট্র্যাফিকের ৮১% তৈরি করবে (Cisco গ্লোবাল কানেকশন ফোরকাস্ট)। ফোন, স্মার্ট টিভি, টিল এবং বিল্ডিং কন্ট্রোলারগুলি এখন বেশিরভাগ ভলিউম বহন করে, এবং এগুলির কোনটিই অ্যাসেট রেজিস্টারে তালিকাভুক্ত থাকে না।
| মেট্রিক | এটি কী প্রকাশ করে | সতর্কতা সংকেত |
|---|---|---|
| লিংক ইউটিলাইজেশন | সময়ের সাথে সাথে একটি লিংক কতটা পূর্ণ থাকে | ধারাবাহিকভাবে সক্ষমতার 70-80% এর বেশি থাকা |
| টপ টকার্স | সবচেয়ে বেশি ভলিউম ব্যবহারকারী হোস্ট বা SSID | একটি একক ডিভাইস অসমঞ্জস পরিমাণে শেয়ার ব্যবহার করা |
| প্রোটোকল এবং পোর্ট মিক্স | ট্র্যাফিক আপনার প্রত্যাশিত পরিষেবার সাথে মিলছে কিনা | ব্যাপক হারে অপ্রত্যাশিত পোর্ট বা প্রোটোকলের উপস্থিতি |
| DNS কোয়েরি ভলিউম | প্রতি হোস্ট লুকআপ কার্যকলাপ | হঠাৎ বৃদ্ধি বা একটি একক ডোমেইনের বারবার লুকআপ |
| NXDOMAIN শেয়ার | ব্যর্থ নাম লুকআপ | ক্রমবর্ধমান শেয়ার, যা প্রায়শই ম্যালওয়্যার বা ভুল কনফিগারেশনের ইঙ্গিত দেয় |
| প্রতি মিনিটে নতুন সংযোগ | সেশন তৈরির হার | তীব্র বৃদ্ধি যা স্ক্যানিং বা ফ্লাডিং নির্দেশ করে |
| রিট্রান্সমিশন | হারিয়ে যাওয়া বা পুনরাবৃত্ত প্যাকেট | মোট প্যাকেটের 1-2% এর বেশি |
| লেটেন্সি এবং জিটার | বিলম্ব এবং এটি কতটা পরিবর্তিত হয় | জিটার যা ভয়েস বা ভিডিও কল ব্যাহত করে |
সেই তালিকাটিকে ট্রায়াজ অর্ডার হিসেবে দেখুন, স্কোরকার্ড হিসেবে নয়। দুপুর ২টোয়, সেই ঘণ্টার লিঙ্ক ইউটিলাইজেশন দিয়ে শুরু করুন এবং সাধারণ সপ্তাহের একই ঘণ্টার সাথে এর তুলনা করুন। ইউটিলাইজেশন যদি স্বাভাবিক শীর্ষে থাকে এবং রিট্রান্সমিশন স্বাভাবিক হয়, তবে কারণটি হল ক্যাপাসিটি, এবং এর সমাধান ম্যালওয়্যার খোঁজা নয়, বরং শিডিউলিং, শেপিং বা আরও ব্যান্ডউইথ যোগ করা।
ইউটিলাইজেশন যদি সাধারণ হয় এবং শীর্ষ ব্যবহারকারীদের মধ্যে একটি ডিভাইস প্রাধান্য পায়, তবে আপনার পরবর্তী পরীক্ষা সেই ডিভাইসটি নিয়ে হওয়া উচিত, আপলিংক নয়। ইউটিলাইজেশন অপরিবর্তিত থাকা সত্ত্বেও যদি রিট্রান্সমিশন বাড়তে থাকে, তবে ট্র্যাফিক পড়া বন্ধ করুন এবং পরিকাঠামো পরিদর্শন শুরু করুন: একটি ত্রুটিপূর্ণ কেবল, একটি ডুপ্লেক্স অমিল, বা একটি কনজেস্টেড চ্যানেলে ইন্টারফারেন্সের সাথে লড়াই করা কোনো অ্যাক্সেস পয়েন্ট।
যে নিয়মটি বিতর্কের অবসান ঘটায়: কোনো একক রিডিং কোনো কিছু প্রমাণ করে না। একটি সংখ্যার গুরুত্ব কেবল একই সাইটের একই ঘণ্টার স্বাভাবিক পরিধির সাথে তুলনা করলেই বোঝা যায়।
ধাপে ধাপে ট্র্যাফিক ক্যাপচার করার পদ্ধতি
উদ্দেশ্য হলো একটি প্রতিনিধিত্বমূলক নমুনা সংগ্রহ করা, নেটওয়ার্কের হুবহু অনুলিপি নয়। সঠিক সময়ে নেওয়া কুড়ি মিনিটের ডেটা এমন এক সপ্তাহের ফাইলের চেয়ে ভালো যা কেউ খোলেও না, এবং এটি কোনো সহকর্মীকে দেওয়ার মতো যথেষ্ট ছোট থাকে।
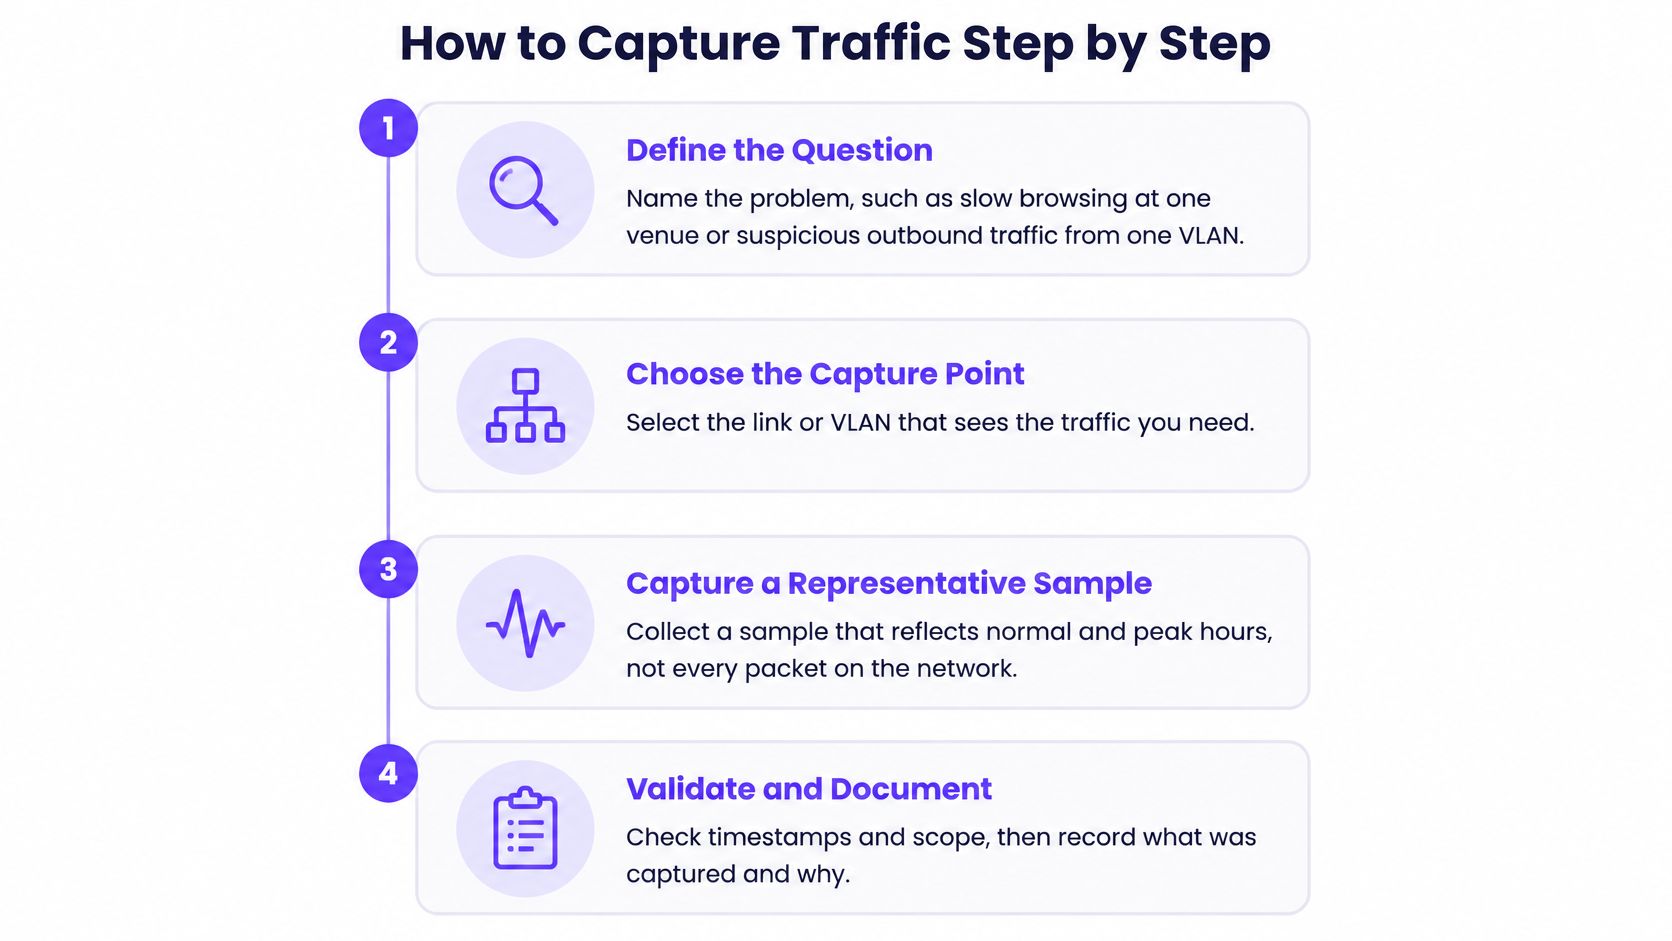
সমস্যাটি নির্দিষ্ট করুন। "একটি ভেন্যুতে গেস্ট SSID-তে ধীর গতির ব্রাউজিং" এবং "পেমেন্ট VLAN থেকে অপ্রত্যাশিত আউটবাউন্ড ট্র্যাফিক"-এর ক্ষেত্রে ভিন্ন ভিন্ন ক্যাপচার পয়েন্ট, ফিল্টার এবং সময়সীমার প্রয়োজন হয়। সুইচে লগ ইন করার আগেই প্রশ্নটি লিখে রাখুন। সাধারণত যে ভুলটি হয় তা হলো প্রথমে ক্যাপচার করা এবং ফাইলের মধ্যে সমস্যাটি খুঁজে পাওয়ার আশা করা।
এমন একটি পয়েন্ট বেছে নিন যা উভয় দিকই দেখতে পারে। সুইচের একটি SPAN পোর্ট, আপলিঙ্কে একটি ইনলাইন TAP, অথবা রাউটার বা ফায়ারওয়াল থেকে ফ্লো এক্সপোর্ট। কোনো সাইট ক্রমাগত পর্যবেক্ষণ করার সবচেয়ে সাশ্রয়ী উপায় হলো ফ্লো এক্সপোর্ট, এবং ফ্লোতে কোনো অসঙ্গতি ধরা পড়লে প্যাকেট ক্যাপচার ব্যবহার করা হয়। শুধুমাত্র একদিকের ট্র্যাফিক বহন করে এমন একটি পোর্ট মিরর করলে আপনি অসম্পূর্ণ ডেটা এবং অর্থহীন রিট্রান্সমিশন কাউন্ট পাবেন।
রেকর্ড করার আগে ফিল্টার করুন। ক্যাপচারের পরিধি একটি নির্দিষ্ট সাবনেট, VLAN বা হোস্টের মধ্যে সীমাবদ্ধ রাখুন। এটি ফাইলটিকে কয়েক সেকেন্ডে খোলার মতো ছোট রাখে এবং যে সমস্ত কর্মী ও অতিথিরা সমস্যার অংশ নন তাদের ট্র্যাফিক সংগ্রহ করা থেকে বিরত রাখে।
একটি নির্দিষ্ট সময়ের উইন্ডো ক্যাপচার করুন। ব্যস্ত সময়ে পনেরো থেকে ত্রিশ মিনিট, তারপর একটি শান্ত সময়ে তুলনামূলক কম সময়ের ক্যাপচার। এই দুটি থাকলে পরবর্তীতে তুলনা করা সম্ভব হয়; শুধুমাত্র একটি ক্যাপচার কোনো সিদ্ধান্তে পৌঁছানোর জন্য যথেষ্ট নয়।
ফাইলের নামে সাইট, তারিখ এবং সময় উল্লেখ করুন। এটি সামান্য বিষয় মনে হতে পারে, যতক্ষণ না আপনার কাছে চল্লিশটি ক্যাপচার জমা হচ্ছে এবং কোন ভেন্যু থেকে কল এসেছিল তা আলাদা করা অসম্ভব হয়ে পড়ছে।
স্ক্রোল করে নয়, ডিসপ্লে ফিল্টার ব্যবহার করে পড়ুন। কী উপস্থিত রয়েছে তা দেখতে Protocol Hierarchy এবং Conversations দিয়ে শুরু করুন, তারপর রিট্রান্সমিশন বা নাম অনুসন্ধানের দিকে নজর দিন। ব্যস্ত ক্যাপচার ম্যানুয়ালি স্ক্রোল করলে মনে হতে পারে কোনো সমস্যাই নেই।
ফাইলের পাশাপাশি প্রাসঙ্গিক প্রেক্ষাপট রেকর্ড করুন। ক্যাপচার পয়েন্ট, ফিল্টার, সময়, ব্যবহারকারীরা কী রিপোর্ট করেছেন এবং আপনি ইতিমধ্যে কী কী বাদ দিয়েছেন।
একটি অভ্যাস ডেটাকে পরবর্তীতে ব্যবহারযোগ্য করে তোলে। কোনো থ্রেশহোল্ড সেট করার আগে ইন্টারফেস, SSID বা VLAN, সাইট, টাইম উইন্ডো এবং দিক অনুসারে ফ্লো স্বাভাবিক করুন এবং NAT, অসমমিত রাউটিং, টানেলিং ও শেয়ার করা ডিভাইসগুলি বিবেচনায় নিন (এনক্রিপ্ট করা ট্র্যাফিক বিশ্লেষণের বিষয়ে Vectra-র গাইড)। নেটওয়ার্ক প্রসঙ্গ বিশ্লেষণের চারপাশের কোনো নয়েজ নয়, এটি তারই একটি অংশ।
আপনি যদি দলের জন্য পুরো রুটিনটি এক পৃষ্ঠায় চান, তবে এই হলো পর্যায়ক্রম:
| ক্যাপচার পয়েন্ট | যার জন্য সেরা | সুবিধা ও অসুবিধা (ট্রেড-অফ) |
|---|---|---|
| SPAN বা মিরর পোর্ট | একটি পোর্ট বা VLAN-এর প্যাকেট ক্যাপচার | শুধুমাত্র মিরর করা ট্র্যাফিক দেখতে পায় এবং এক দিকের ট্র্যাফিক মিস করতে পারে |
| নেটওয়ার্ক TAP | একটি একক লিঙ্কে সম্পূর্ণ প্যাকেট ক্যাপচার | ডেডিকেটেড হার্ডওয়্যার; উভয় দিকের ডেটাই নির্ভরযোগ্যভাবে ক্যাপচার করে |
| ফ্লো এক্সপোর্ট (NetFlow, sFlow, IPFIX) | রাউটার বা ফায়ারওয়াল থেকে দীর্ঘমেয়াদী পর্যবেক্ষণ | সবচেয়ে সাশ্রয়ী; প্যাকেটের বদলে ফ্লো সামারি রাখে |
স্বাভাবিক ট্র্যাফিকের জন্য একটি বেসলাইন তৈরি করা
একটি সংখ্যা তখনই একটি সিগন্যালে পরিণত হয় যখন আপনি জানেন যে সেই সংখ্যাটি সাধারণত কী থাকে। বেসলাইনগুলিকে এড়িয়ে যাওয়া হয় কারণ সেগুলি একঘেয়ে, এবং পরবর্তীতে এর মাশুল দিতে হয় এমন একটি অ্যালার্ট কিউ হিসাবে যা সবাই মিউট করে রাখে।
লাইভ সামগ্রিক হিসাব দেখা তুলনামূলক সহজ অংশ। কিন্তু এই সাইটে এই সময়ের জন্য কোন হিসাবগুলি ভুল তা চিহ্নিত করাই হলো বাকি অর্ধেক কাজ।
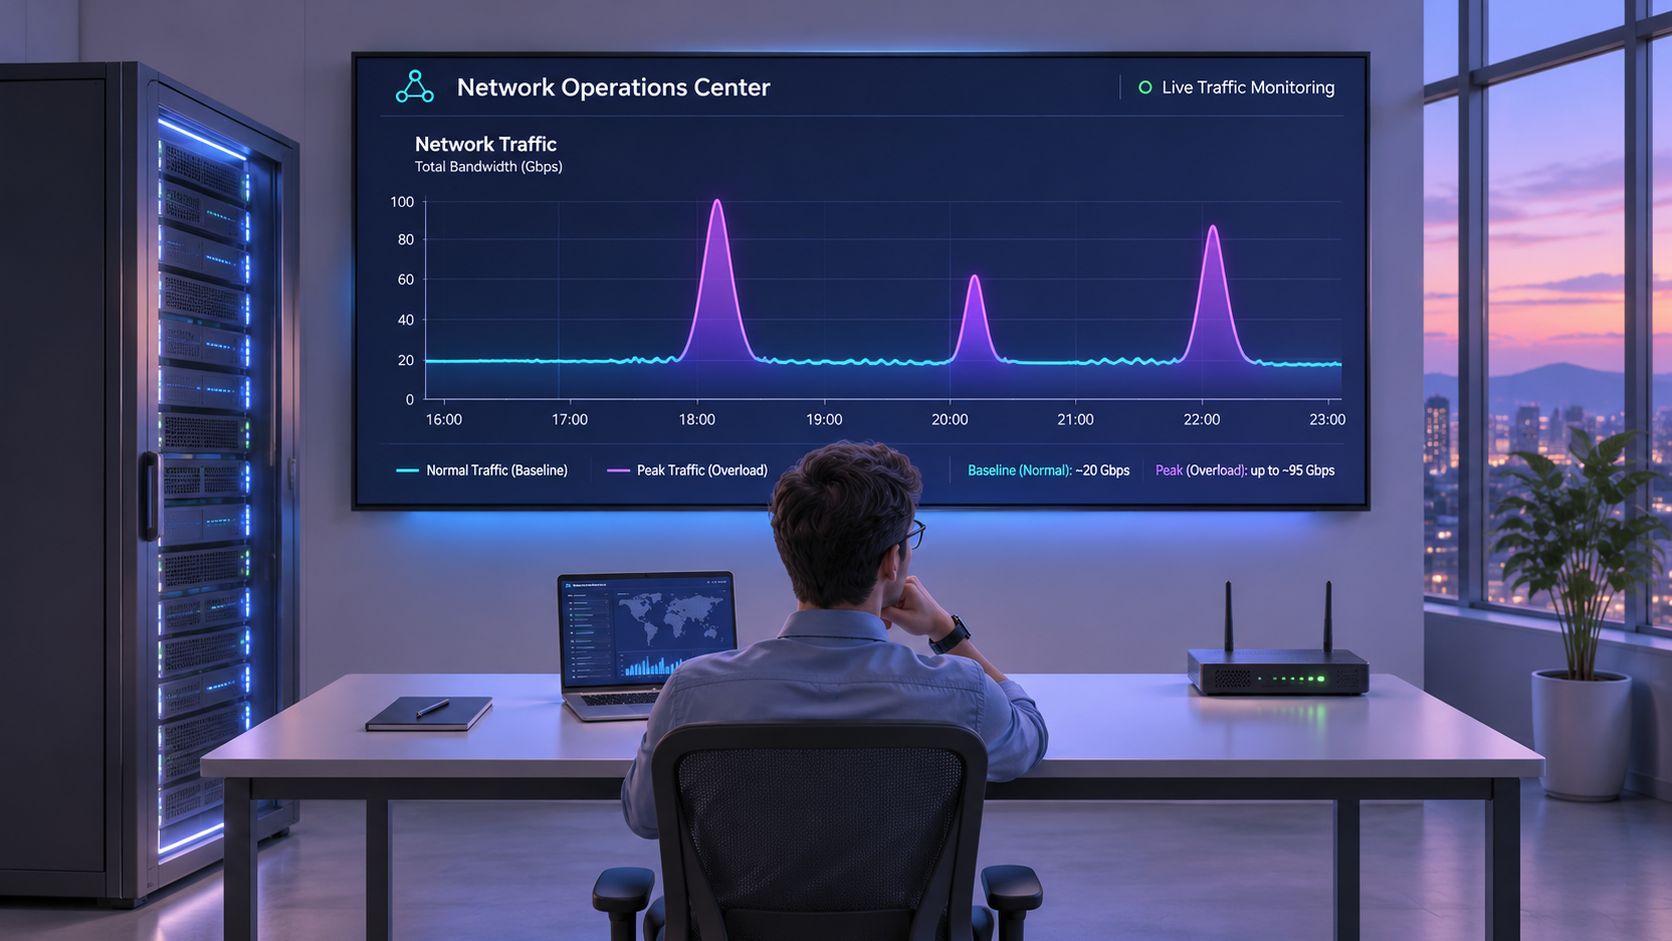
বৃদ্ধির কারণে যেকোনো বেসলাইন সময়ের সাথে অকার্যকর হয়ে পড়ে। Cisco-এর পূর্বাভাসে অনুমান করা হয়েছিল যে বিশ্বব্যাপী IP ট্র্যাফিক 2017 সালে প্রতি মাসে 122.4 এক্সাবাইট থেকে বেড়ে 2022 সালে প্রতি মাসে 396.0 এক্সাবাইট হবে, যা 26% যৌগিক বার্ষিক বৃদ্ধির হার (CAGR), এবং পিক আওয়ারে ট্র্যাফিক প্রায় 1 পেটাবিট প্রতি সেকেন্ড গড়ের বিপরীতে প্রায় 7.2 পেটাবিট প্রতি সেকেন্ড হবে (Cisco Global IP Traffic Forecast)। গড় এবং সর্বোচ্চ পরিমাণের মধ্যকার এই ব্যবধানটিই লিংক ভেঙে পড়ার মূল কারণ।
এই বৃদ্ধি এখনও স্থিতিশীল হয়নি। Cloudflare Radar ২০২৪ সালে বিশ্বব্যাপী ইন্টারনেট ট্র্যাফিকে ১৭.২% বৃদ্ধি পরিমাপ করেছে (Cloudflare Radar ২০২৪ পর্যালোচনা), যা দুই বছরের পুরানো একটি বেসলাইনকে এমন একটি নেটওয়ার্কের বর্ণনায় পরিণত করার জন্য যথেষ্ট যার কোনো অস্তিত্বই আর নেই।
প্রতি ঘণ্টায় কী রেকর্ড করতে হবে
- প্রতি SSID এবং VLAN পিছু ভলিউম, শুধুমাত্র আপলিঙ্ক পিছু নয়, কারণ একটি ফ্ল্যাট আপলিঙ্ক যে অংশটি বৃদ্ধি পেয়েছে তাকে আড়াল করে রাখে।
- DNS কোয়েরির হার এবং NXDOMAIN শেয়ার, প্রতি হাজার লুকআপ অনুযায়ী পরিমাপ করা হয় যাতে ট্র্যাফিক বৃদ্ধির পরেও অনুপাত বজায় থাকে।
- শীর্ষ গন্তব্য এবং প্রতি মিনিটে নতুন সংযোগ, যা দিনের পরিবর্তে সপ্তাহের নির্দিষ্ট ঘণ্টার বিপরীতে ট্র্যাক করা হয়।
- সূচির প্রেক্ষাপট, যাতে স্কুলের টার্ম, ইভেন্টের রাত এবং সপ্তাহান্তে হোটেলের প্যাটার্নগুলিকে অসঙ্গতি হিসেবে বিবেচনা করার পরিবর্তে লেবেলযুক্ত করা যায়।
সপ্তাহের কাজের দিন ও সাপ্তাহিক ছুটির দিনের আচরণ এবং ব্যস্ত ও শান্ত উভয় সময় কভার করে অন্তত দুই সপ্তাহ ধরে এটি তৈরি করুন। সপ্তাহের প্রতি ঘণ্টার জন্য থ্রেশহোল্ড নির্ধারণ করুন, যাতে একটি হোটেলের শুক্রবার সন্ধ্যার পিক ট্র্যাফিকের কারণে প্রতি সাত দিন অন্তর একটি করে ইনসিডেন্ট তৈরি না হয়।
একই সময়ের জন্য ব্যান্ডের বাইরে টানা তিন দিন তদন্ত করার মতো বিষয়। একটি আউটলায়ার সাধারণত একটি ম্যাচ স্ট্রিম, একটি সফটওয়্যার রোলআউট বা একটি কনফারেন্স কীনোট হয়, এবং এটি এসকেলেশনের পরিবর্তে নোটের অন্তর্ভুক্ত হওয়া উচিত।
ট্র্যাফিক এনক্রিপ্ট করা থাকলে তা বিশ্লেষণ করা
TLS 1.3, UDP/443-এ QUIC, HTTP/3, VPN এবং এনক্রিপ্ট করা DNS বেশিরভাগ পেলোডকে নাগালের বাইরে নিয়ে গেছে। পেজের বিষয়বস্তু পড়ার ওপর ভিত্তি করে তৈরি যেকোনো পরিকল্পনা এখন যিনি এটি চেয়েছিলেন তাকে হতাশ করার পরিকল্পনার শামিল।
ড্যাশবোর্ডটি এখনও কার্যকর। এটি আগের চেয়ে আলাদা প্রশ্নের উত্তর দেয়।
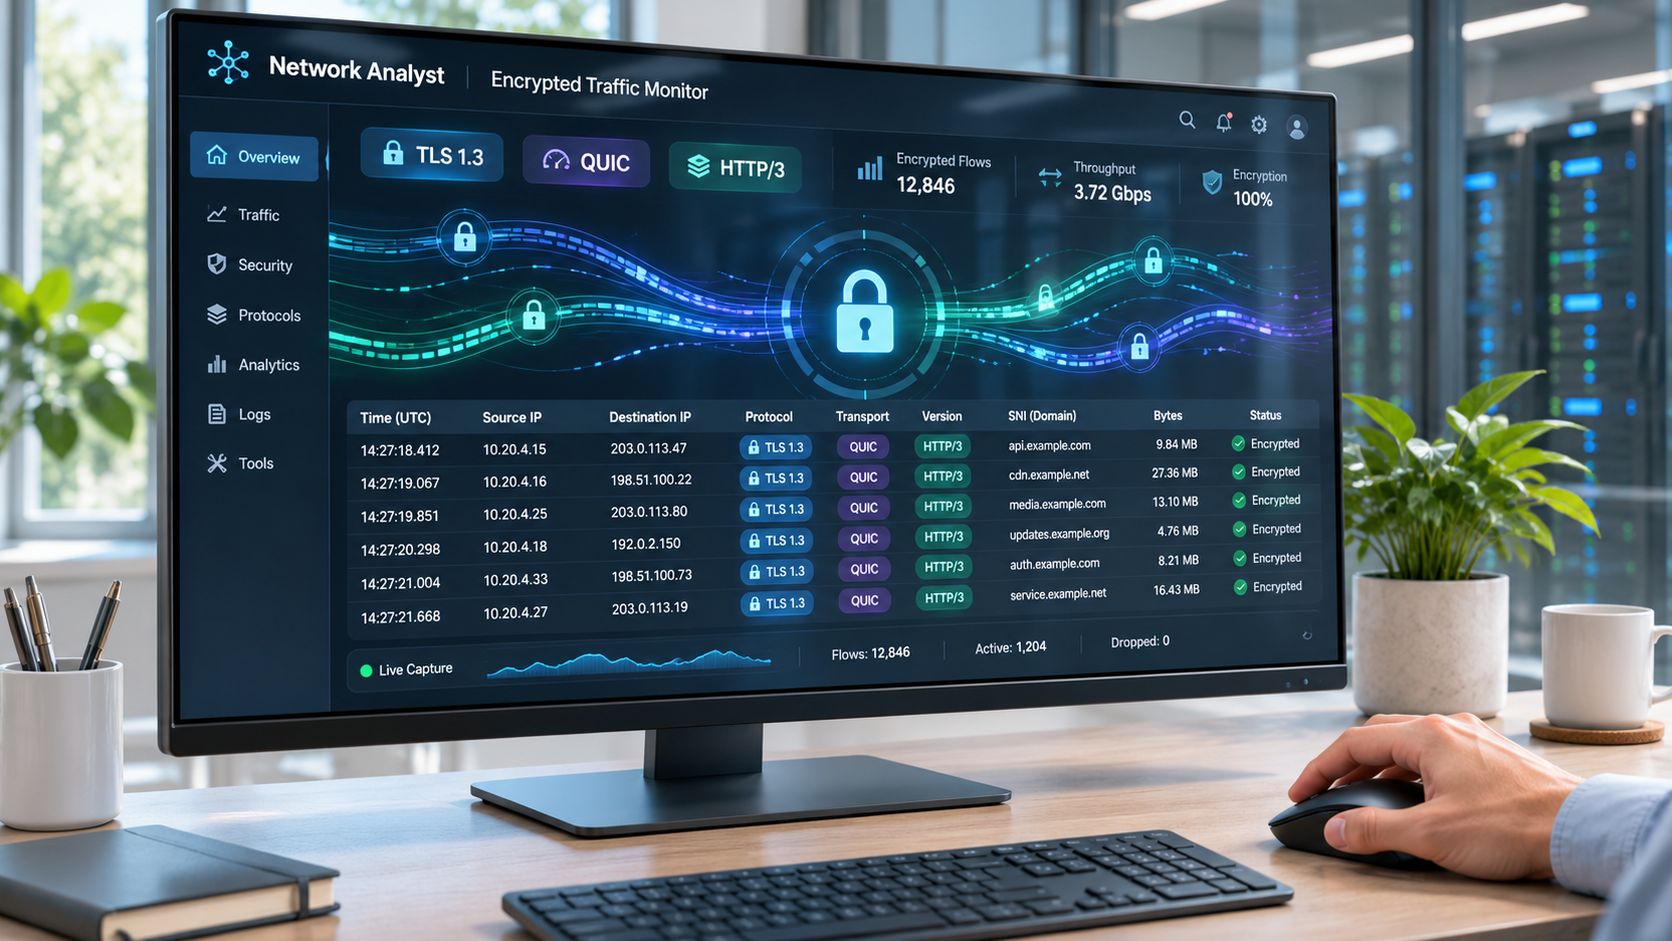
মেটাডেটা যতটা সাধারণ মনে হয় তার চেয়ে অনেক বেশি তথ্য প্রকাশ করে। ৫০০টি QUIC-সক্ষম সাইটের উপর একটি মডেল প্রশিক্ষণ দিয়ে গবেষকরা শুধুমাত্র DNS প্যাকেট ব্যবহার করে ৯০% নির্ভুলতায় নজরদারিকৃত ওয়েবসাইটগুলির ৭০% শনাক্ত করেছেন, যা DNS-over-QUIC-কে HTTP/3 ট্রাফিকের সাথে যুক্ত করার পর প্রায় ৯০% নির্ভুলতায় ৮০% রিকলে পৌঁছেছিল (এনক্রিপ্ট করা ট্রাফিকের উপর A*STAR গবেষণা)। প্যাকেটের আকার, সময় এবং দিকনির্দেশনা এখনও প্রচুর তথ্য বহন করে।
এটি যা সমর্থন করে তা হল অ্যানোম্যালি সনাক্তকরণ, অ্যাপ্লিকেশন শ্রেণিবিন্যাস এবং থ্রেট ট্রায়াজ। এটি যা সমর্থন করে না তা হল কেউ কী পড়েছেন, টাইপ করেছেন বা উদ্দেশ্য করেছেন সে সম্পর্কে কোনো দাবি। ব্রাউজিং সামগ্রীর বিষয়ে কোনো ম্যানেজারকে রিপোর্টের প্রতিশ্রুতি দেওয়ার আগে এই পার্থক্যটি স্পষ্টভাবে স্পষ্ট করুন।
বাস্তব ক্যাপচারে এনক্রিপশনের পরেও কতটা ডেটা অক্ষত থাকে তার বিস্তারিত বিবরণের জন্য:
মূল্যায়নের সময়ই সাধারণত এনক্রিপ্ট করা ট্রাফিকের কাজ ব্যর্থ হয়। প্রশিক্ষণ এবং পরীক্ষার ডেটা সম্পূর্ণ ফ্লো অনুসারে বিভক্ত করুন, প্যাকেট অনুসারে নয়, কারণ প্রতি-প্যাকেট বিভাজন উভয় সেটে প্রায় একই ধরণের সেশন ডেটা ফাঁস করে দেয়; ফ্লো-স্তরের বিভাজন প্রয়োগ করার পর সাম্প্রতিক একটি মূল্যায়নে নির্ভুলতা কমে মাত্র ৪০%-এ নেমে এসেছে (arXiv-এ এনক্রিপ্ট করা ট্রাফিকের শ্রেণিবিন্যাসের মূল্যায়ন)।
DNS যেখানে সমাপ্ত হয়, রিজলভার লগগুলি ঠিক ততটাই কার্যকর। যদি আপনার এস্টেটের অংশ এমন এনক্রিপ্ট করা DNS রিজলভার এবং DoH এন্ডপয়েন্টগুলিতে পৌঁছায় যা আপনার নিয়ন্ত্রণে নেই, তবে আপনার কাছে নেই এমন ভিজিবিলিটি বর্ণনা করার পরিবর্তে সেই ফাঁকটি নথিভুক্ত করুন।
নিরাপত্তা ও পারফর্ম্যান্স সংক্রান্ত সমস্যাগুলি শনাক্ত করা
কমান্ড-অ্যান্ড-কন্ট্রোল ডোমেনে সংকেত পাঠাচ্ছে এমন একটি হোস্ট এবং পুরো লিঙ্ক ভর্তি করছে এমন একটি হোস্টকে ড্যাশবোর্ড থেকে দেখতে একই রকম লাগে। উভয়ই ট্র্যাফিক তৈরি করে। তাদের জন্য আলাদা প্রাথমিক যাচাইয়ের প্রয়োজন হয় এবং ভুল অনুমানের কারণে প্রথম এক ঘণ্টা সময় নষ্ট হতে পারে।
একটি নেটওয়ার্কে বিপদের সম্ভাবনা এতটাই সাধারণ যে তার জন্য আগে থেকেই পরিকল্পনা করা উচিত। Akamai ২০২৩ সালে জানিয়েছে যে যেকোনো নির্দিষ্ট ত্রৈমাসিকে ১০% থেকে ১৬% প্রতিষ্ঠান তাদের নেটওয়ার্কে কমান্ড-অ্যান্ড-কন্ট্রোল ট্রাফিকের মুখোমুখি হয়েছিল (দূষিত DNS ট্রাফিকের উপর Akamai-এর গবেষণা)। বিকনিং সাধারণ ব্রাউজিংয়ের মতো তৈরি করা হয়, তাই আপনাকে এটি পরিমাণের চেয়ে প্যাটার্ন দ্বারা শনাক্ত করতে হবে।
| লক্ষণ | সম্ভাব্য কারণ | প্রথমেই যা যাচাই করবেন |
|---|---|---|
| ব্যস্ত সময়ে ধীর গতির ব্রাউজিং | লিংক স্যাচুরেশন | বেসলাইনের তুলনায় প্রতি ঘণ্টার ব্যবহার |
| একটি অপরিচিত ডোমেনে নিয়মিত ছোট ছোট সংযোগ | কমান্ড-অ্যান্ড-কন্ট্রোল বিকনিং | হোস্টের সংযোগের ব্যবধান এবং DNS ইতিহাস |
| রাতে একটি হোস্ট থেকে বড় আকারের আপলোড | এক্সফিল্ট্রেশন বা অনির্ধারিত ব্যাকআপ | হোস্টের স্বাভাবিক আউটবাউন্ড ভলিউম |
| NXDOMAIN উত্তরে অস্বাভাবিক বৃদ্ধি | ম্যালওয়্যার লুকআপ বা রিজলভার ত্রুটি | সর্বাধিক অনুসন্ধান করা ডোমেন এবং রিজলভার লগ |
| স্বাভাবিক ব্যবহারের মধ্যেও ক্রমবর্ধমান রিট্রান্সমিশন | ত্রুটিপূর্ণ কেবল বা WiFi ইন্টারফেয়ারেন্স | ত্রুটি কাউন্টার এবং প্রতি AP-তে লস |
| অনেকগুলি হোস্ট দ্বারা একটি ডোমেনের বারবার অনুসন্ধান | ক্ষতিগ্রস্ত অ্যাপ বা ভুল কনফিগার করা ডিভাইস | উৎস হোস্ট এবং গন্তব্যের সুনাম |
ফ্লো রেকর্ডে বিকনিং দেখতে কেমন হয়
একটি নির্দিষ্ট ব্যবধানে কোনো একটি ডোমেনের সাথে যোগাযোগ করা একটি ডিভাইস, যার অনুরোধ এবং প্রতিক্রিয়ার আকার ছোট ও সামঞ্জস্যপূর্ণ, তা একই হোস্টের দিনের বেলার প্যাটার্নের সাথে একেবারেই মেলে না। কিছু ব্লক করার আগে সেই হোস্টের সংযোগের ব্যবধান এবং DNS ইতিহাস সংগ্রহ করুন। নির্দিষ্ট সময়সূচীতে ফার্মওয়্যার আপডেটের খোঁজ করা একটি স্মার্ট টিভি একই রকম রূপ অনুকরণ করবে এবং আপনার সপ্তাহের একটি দিন নষ্ট করবে।
রাতের বেলা বড় আপলোডগুলিতে আতঙ্কিত হওয়ার চেয়ে পরিস্থিতির প্রেক্ষাপট বোঝা প্রয়োজন। হোস্টের আউটবাউন্ড ভলিউমটিকে তার নিজস্ব স্বাভাবিক পরিমাণের সাথে তুলনা করুন, তারপরে ব্যাকআপ উইন্ডো পরিবর্তিত হয়েছে কিনা বা একটি নতুন ক্লাউড সিঙ্ক ক্লায়েন্ট ইনস্টল করা হয়েছে কিনা তা পরীক্ষা করুন। দরকারী প্রশ্নটি হল এই ট্রান্সফারটি সেই হোস্টের জন্য অস্বাভাবিক কিনা, এটি পরম অর্থে বড় কিনা তা নয়।
নেটওয়ার্ককে দোষ দেওয়ার আগে ব্লক লিস্ট এবং থ্রেট ফিড পরীক্ষা করুন। ফলাফলটি টাইমস্ট্যাম্প, হোস্ট এবং গন্তব্য সহ রেকর্ড করুন যাতে পরবর্তী ব্যক্তি এটি পুনরাবৃত্তি করার পরিবর্তে যাচাই করতে পারেন। এই প্রমাণটিই আপনাকে অস্পষ্ট সতর্কতার ভিত্তিতে তর্ক করার পরিবর্তে ঠিক কী আটকানো হয়েছিল তা প্রমাণ করতে দেয়।
লক্ষণটি যখন নিরাপত্তার সাথে আপস করার বদলে নেটওয়ার্কের কনজেশন বা অতিরিক্ত চাপ হিসেবে ধরা পড়ে, তখন পদক্ষেপের ধরনও বদলে যায়। DNS-স্তরের বিজ্ঞাপন এবং ট্র্যাকার ব্লকিং ওয়েব ট্রাফিক ২০ থেকে ৪০% কমাতে পারে এবং ডিভাইসগুলিতে কোনও পরিবর্তনের প্রয়োজন ছাড়াই পেজ লোডের গতি বাড়াতে পারে (ব্যান্ডউইথের ব্যবহার হ্রাস করা)। এটি একটি কার্যকর প্রাথমিক পদক্ষেপ কারণ এটি ক্লায়েন্ট কনফিগারেশন পরিবর্তন না করেই চাহিদা কমিয়ে দেয়, এবং ঘণ্টাপ্রতি ব্যবহারের হার এখনও দেখায় যে বেসলাইন নিজেই পরিবর্তিত হয়েছে কিনা।
অতিরিক্ত ডেটা সংগ্রহ না করে প্রমাণ সংরক্ষণ করা
বেশি প্যাকেট ডেটা পেলেই স্বয়ংক্রিয়ভাবে বেশি নিরাপত্তা পাওয়া যায় না। সম্পূর্ণ ক্যাপচার স্টোরেজ খরচ, গোপনীয়তা প্রকাশ এবং বিশ্লেষকের কাজের চাপ বাড়ায়, এবং সেগুলি এখনও একটি এনক্রিপ্ট করা পেলোড পড়তে পারে না। প্রতিটি রেকর্ডের ক্ষেত্রে যে প্রশ্নটি জিজ্ঞাসা করা উচিত তা আরও নির্দিষ্ট: এটি কি নিয়ন্ত্রণ, সুরক্ষা, নিরীক্ষা বা সমস্যা সমাধানে সাহায্য করে?
দৃশ্যমানতা প্রায়শই অদৃশ্য হয়ে যাওয়ার প্রবণতা থাকে। যখন DNS এন্টারপ্রাইজ-নিয়ন্ত্রিত সার্ভারগুলিতে টার্মিনেট হয় না, তখন সংস্থাগুলি কোয়েরির দৃশ্যমানতা হারায় এবং ডেটা এক্সফিল্ট্রেশন ও ডিনায়াল-অফ-সার্ভিস কার্যকলাপের ক্ষেত্রে ব্লাইন্ড স্পটের সম্মুখীন হয় (DNS পরিকাঠামোর EfficientIP বিশ্লেষণ)। এটি সবকিছু ক্যাপচার করার বদলে রিজলভারের প্রমাণগুলি আপনার নিজস্ব নিয়ন্ত্রণে রাখার পক্ষেই যুক্তি দেয়।
যুক্তিযুক্ত ন্যূনতম সেট:
- টাইমস্ট্যাম্প এবং নেটওয়ার্ক বা SSID, যাতে প্রতিটি রেকর্ড একটি স্থান এবং একটি নির্দিষ্ট নীতির সাথে যুক্ত থাকে।
- নীতির বিভাগ এবং গৃহীত পদক্ষেপ, যার মধ্যে ব্লক এবং ব্যবহারকারীকে দেখানো ব্যাখ্যা অন্তর্ভুক্ত।
- অনুসন্ধান করা ডোমেন, বিপদের শ্রেণিবিন্যাস এবং সিস্টেমের স্বাস্থ্য, যা সাধারণত কী ঘটেছে তা পুনর্গঠন করার জন্য যথেষ্ট।
- সম্পূর্ণ URL, পেলোড বা ব্রাউজিং ইতিহাস নয়, যদি না স্পষ্ট কোনো আইনি ভিত্তি এবং একটি নির্দিষ্ট সংরক্ষণের সময়সীমা থাকে।
রিটেনশন একটি সুনির্দিষ্ট সিদ্ধান্ত, কোনো ডিফল্ট বিষয় নয়। নির্দিষ্ট সময়ের জন্য সামারি ফ্লো এবং DNS লগ রাখুন, শুধুমাত্র কোনো ইনসিডেন্ট সক্রিয় থাকাকালীন সম্পূর্ণ ক্যাপচার রাখুন এবং কেস শেষ হলে সেগুলি মুছে ফেলুন।
সংগ্রহ শুরু করার আগে: লগগুলি কারা পড়তে পারে, সেগুলি কতক্ষণ রাখা হয় এবং ব্যবহারকারীদের কী জানানো হয়েছিল। আপনি যদি এই তিনটিরই উত্তর দিতে না পারেন, তবে এটি আপনার একটি স্টোরেজ সংক্রান্ত অভ্যাস, কোনো গভর্নেন্স নীতি নয়।
যেখানে DNS ফিল্টারিংয়ের কাজও করে, সেখানে রিপোর্টিং স্তরই বেশিরভাগ প্রমাণ বহন করে। রেকর্ড ফরম্যাট ডিজাইন করার আগে DNS ফিল্টারিং লগ এবং রিপোর্টিং সংক্রান্ত একটি গাইড পড়ে নেওয়া উচিত, কারণ পরবর্তীতে লগগুলিতে বিভাগ এবং পলিসির কারণ যোগ করা বেশ কঠিন।
আপনার প্রথম মনিটরিং সেটআপ বেছে নিন
আপনি কোথা থেকে শুরু করবেন তা নির্ভর করে আপনি কী সুরক্ষিত করছেন তার উপর, এবং পাবলিক নেটওয়ার্কগুলি এখন ব্যতিক্রম না হয়ে একটি সাধারণ নিয়মে পরিণত হচ্ছে। Wireless Broadband Alliance ২০২৫ সালে রিপোর্ট করেছে যে ৪৬% উত্তরদাতা ২০২৫ বা ২০২৬ সালে শহরব্যাপী পাবলিক WiFi স্থাপন করার পরিকল্পনা করেছেন, যেখানে ১৫% ইতিমধ্যেই এমন একটি নেটওয়ার্ক স্থাপন করেছেন (WBA ২০২৫ শিল্প প্রতিবেদন)।
একটি ছোট অফিসের জন্য, রাউটার থেকে ফ্লো এক্সপোর্ট, DNS লগ এবং দুই সপ্তাহের বেসলাইন দিয়ে শুরু করুন, তারপর লিঙ্ক ইউটিলাইজেশন, শীর্ষ ব্যবহারকারী এবং NXDOMAIN শেয়ার প্রদর্শনকারী একটি ড্যাশবোর্ড তৈরি করুন। সেই একক ভিউটিই কাউকে ক্যাপচার ফাইল না খুলেই সপ্তাহের কাজের দিনের বেশিরভাগ অভিযোগের উত্তর দেয়।
একটি মাল্টি-সাইট ভেন্যু বা ক্যাম্পাসের জন্য, প্রতি-SSID এবং প্রতি-VLAN ভিউ, টাইম-উইন্ডো থ্রেশহোল্ড এবং একটি DNS-লেয়ার লগ যোগ করুন যা প্রতিটি ব্লক করা ডোমেনকে সেটির উপর কার্যকর হওয়া নীতি সহ রেকর্ড করে। অতিরিক্ত কাজটি নরমালাইজেশনে রয়েছে, টুলিংয়ে নয়।
পাবলিক বা গেস্ট WiFi-এর জন্য, একই প্রতি-SSID নীতি ও লগিং বজায় রাখুন এবং কী লগ করা হয় ও কতক্ষণের জন্য করা হয় তা ব্যবহারকারীদের স্পষ্টভাবে জানান। ডিসক্লোজারের জন্য কোনো খরচ হয় না এবং ম্যানেজারের কাছে পৌঁছানোর আগেই এটি বেশিরভাগ অভিযোগ প্রশমিত করে।
প্যাকেট ক্যাপচার সক্রিয় ইনসিডেন্টগুলির জন্য একটি টুল হিসাবে থাকে, কোনো স্থায়ী ফিড নয়। একটি প্রশ্নের উত্তর এটি কত দ্রুত দেয় তা দেখে সেটআপটি পরিমাপ করুন: এই ধীর গতি কি ক্যাপাসিটি, ডিভাইসের ত্রুটি নাকি কোনো থ্রেটের কারণে?
Purple Shield যেকোনো WiFi নেটওয়ার্কে বা Purple Access নেটওয়ার্কে প্রোটেক্টিভ DNS হিসাবে কাজ করে, যার প্রতিটির জন্য একটি নীতি রয়েছে, এবং একটি নেটওয়ার্ককে 30 দিনের জন্য বিনামূল্যে সুরক্ষিত করা যেতে পারে।
এই সপ্তাহে একটি নেটওয়ার্ক বেছে নিন, সেটির ব্যস্ত সময়ের ডেটা ক্যাপচার করুন, বেসলাইনের একই সময়ের সাথে সেটির তুলনা করুন এবং টাইমস্ট্যাম্প, হোস্ট ও গন্তব্য সহ প্রথম ফলাফলটি লিখে রাখুন। এই একটি নথি অন্য কোনো ড্যাশবোর্ডের চেয়ে অনেক বেশি মূল্যবান।
Purple Shield যে নেটওয়ার্কগুলিকে সুরক্ষিত করে সেগুলির প্রতিটি DNS লুকআপের উত্তর দেয়, যাতে সংযোগ খোলার আগেই একটি ডোমেন পরীক্ষা করা যায়, এবং ড্যাশবোর্ড দেখায় কী ব্লক করা হয়েছিল, কোন হুমকিগুলি থামানো হয়েছিল এবং বিভিন্ন ভেন্যু ও SSID জুড়ে নেটওয়ার্ক কীভাবে ব্যবহৃত হয়েছিল। আপনি যদি সার্বক্ষণিক প্যাকেট ক্যাপচার চালানোর চেয়ে লুকআপের প্রমাণ থেকে ঘটনা যাচাই করতে পছন্দ করেন, তবে একটি নেটওয়ার্কের জন্য বিনামূল্যে ট্রায়াল দিয়ে শুরু করুন। আপনার প্রাঙ্গণে প্রতি-SSID পলিসি এবং রিপোর্টিং কেমন দেখাবে তা দেখতে Purple Shield দেখুন।