
সাপ্লাই চেইন নিরাপত্তা: ঝুঁকি, নিয়ন্ত্রণ এবং নেটওয়ার্ক প্রতিরক্ষা
সাপ্লাই চেইন নিরাপত্তার অর্থ, সাধারণ ঝুঁকি ও নিয়ন্ত্রণ এবং নেটওয়ার্ক-স্তরের হুমকি প্রতিরক্ষা কীভাবে শেয়ার্ড WiFi ও সংযুক্ত পরিবেশ সুরক্ষিত রাখে তা জানুন।
Published ১৭ নভেম্বর, ২০২৬
আপনি এমন একটি ভেন্ডর স্প্রেডশীট দেখছেন যেখানে লেখা আছে প্রতিটি সরবরাহকারী "অনুমোদিত", এবং একটি টিকিট যাতে লেখা আছে যে একটি পেমেন্ট টার্মিনাল আজ সকালে তার ভেন্ডরের কাছে পৌঁছাতে পারছে না। প্রকিউরমেন্ট রিনিউয়ালের ক্ষেত্রে হ্যাঁ বা না চায়। অপারেশনস চায় বিলিং কাউন্টারগুলি যাতে আবার অনলাইনে ফিরে আসে। কোনও নথিই আপনাকে বলে না যে ভেন্ডরের ক্লাউড হোস্ট, আপডেট সার্ভার, নাকি আইডেন্টিটি প্রোভাইডার ব্যর্থ হয়েছে।
এটিই হলো সাপ্লাই চেইন সুরক্ষার প্রতিদিনের চিত্র। ঝুঁকি কেবল চুক্তিতে উল্লিখিত সংস্থাটির মধ্যেই সীমাবদ্ধ নয়। এটি একাধিক চুক্তির পেছনের শেয়ার্ড প্ল্যাটফর্ম, আগে থেকেই বিশ্বস্ত হিসেবে আসা আপডেট, এবং পার্টনারের লগইন যা এখনও কাজ করছে কারণ এই ত্রৈমাসিকে কেউ এটি পর্যালোচনা করেনি।
আমি এমন কয়েকটি ডিপেনডেন্সির নাম দিয়ে শুরু করব যা ছাড়া আপনার কাজ চলতে পারে না, তারপর জিজ্ঞাসা করব যে প্রতিটির জন্য আপনার কাছে কী প্রমাণ রয়েছে। কোনও প্রশ্নাবলীতে থাকা একটি লোগো কোনও সিদ্ধান্ত নয়।
সূচিপত্র
- সাপ্লাই চেইন সিকিউরিটি বলতে কী বোঝায় এবং এটি কেন গুরুত্বপূর্ণ
- কোথা থেকে সাপ্লাই চেইন ঝুঁকি প্রবেশ করে এবং কেন পার্টনাররা দুর্বল দিক হয়
- কীভাবে সফটওয়্যার সাপ্লাই চেইন আক্রমণ ছড়িয়ে পড়ে
- নিয়ন্ত্রণ যা সাপ্লাই চেইন ঝুঁকি হ্রাস করে
- অদৃশ্য Nth-Party ঝুঁকি পরিচালনা করা
- নেটওয়ার্ক-লেভেল থ্রেট ডিফেন্স কোথায় উপযুক্ত
- সাপ্লাই চেইনের কোন ফাঁকটি প্রথমে বন্ধ করতে হবে তা নির্ধারণ করুন
সাপ্লাই চেইন সিকিউরিটি বলতে কী বোঝায় এবং এটি কেন গুরুত্বপূর্ণ
সাপ্লাই চেইন সিকিউরিটির অর্থ হলো প্রতিটি সরবরাহকারী, পরিষেবা, সফ্টওয়্যার উপাদান এবং সেই রুট সুরক্ষিত করা যার ওপর আপনার সংস্থা নির্ভর করে এবং প্রতিটি লিঙ্ক কতটা বিশ্বাসের যোগ্য তা নির্ধারণ করা।
একটি বিল্ডিংয়ে শক্তিশালী সদর দরজা কিন্তু অসুরক্ষিত লোডিং বে থাকলে তা সাপ্লাই চেইনের সমস্যা, দরজার সমস্যা নয়। একই প্যাটার্ন কার্যক্রমেও দেখা যায়। আপনার নিজের ফায়ারওয়াল নিশ্ছিদ্র হতে পারে, অথচ কোনো ক্যারিয়ার, সফটওয়্যার ভেন্ডর বা ক্লাউড রিজিয়ন এখনও ঠিক করে যে অর্ডার, কেয়ার রেকর্ড বা গেস্ট WiFi সচল থাকবে কি না।
এই ঝুঁকির পরিধি অত্যন্ত পরিকাঠামোগত। OECD supply chain resilience review-এর রিপোর্টে উল্লেখ করা হয়েছে যে ২০২০ সালে বিশ্ব বাণিজ্যের ৬০% পর্যন্ত ছিল মধ্যবর্তী পণ্যসমূহ, ফলে কোনো ব্যবহারকারীর কাছে পৌঁছানোর আগে পণ্য ও পরিষেবাগুলি প্রায়শই বেশ কয়েকবার সীমান্ত অতিক্রম করে। প্রতিটি ক্রসিং মানেই এমন আরেকটি সরবরাহকারী, বন্দর, প্ল্যাটফর্ম বা চুক্তি যা ব্যর্থ হতে পারে।
দীর্ঘ ভেন্ডর তালিকার চেয়ে নির্দিষ্ট কনসেন্ট্রেশন বেশি কার্যকর
সেই একই OECD পর্যালোচনা অনুসারে, রপ্তানি করা পণ্যের প্রায় 30% অল্প সংখ্যক বাণিজ্য অংশীদারের মধ্যে উচ্চ ঘনত্বের অধীন, এবং সাবঅপটিমাল বৈচিত্র্যকরণের ঘটনাগুলি 1990-এর দশকের শেষের তুলনায় 2020-এর দশকে 50% বেশি ছিল। 400টি ভেন্ডরের একটি রেজিস্টার এখনও একটি আইডেন্টিটি প্রোভাইডার, একটি ক্লাউড অঞ্চল, বা একটি পোর্ট লুকিয়ে রাখতে পারে যা তাদের মধ্যে বেশ কয়েকটি শেয়ার করে।
উৎপাদনকে নিজ দেশে ফিরিয়ে আনাই কোনো নিশ্চিত সমাধান নয়। ওecd-এর একটি বিস্তৃত রিলোকালাইজেশন পরিস্থিতির মডেলিং দেখায় যে স্থিতিশীলতার কোনো ধারাবাহিক লাভ ছাড়াই বিশ্ব বাণিজ্য ১৮%-এর বেশি এবং বৈশ্বিক বাস্তব জিডিপি ৫%-এর বেশি হ্রাস পেতে পারে। এর চেয়ে যা বেশি কার্যকর তা হলো গুরুত্বপূর্ণ ডিপেন্ডেন্সিগুলির দৃশ্যমানতা, বহুমুখীকরণ, প্রতিস্থাপনের বিকল্প এবং সমন্বিত ঝুঁকি ব্যবস্থাপনা। বাণিজ্য থেকে সরে আসা এই চারটির বিকল্প হতে পারে না।
কোথা থেকে সাপ্লাই চেইন ঝুঁকি প্রবেশ করে এবং কেন পার্টনাররা দুর্বল পয়েন্ট
| প্রবেশের পথ (Entry point) | যেভাবে ব্যর্থ হয় | সতর্কতা সংকেত |
|---|---|---|
| প্রত্যক্ষ সরবরাহকারী | কোনও ভেন্ডরের নিরাপত্তা লঙ্ঘনে শেয়ার করা ডেটা বা অ্যাক্সেস প্রকাশ পেয়ে যায় | ভেন্ডর অডিট বা সুরক্ষার প্রমাণ শেয়ার করতে অস্বীকার করে |
| লজিস্টিক এবং বন্দর | বিলম্ব বা গরমিলের ফলে স্টক বা চালান বন্ধ হয়ে যায় | কোনও পরীক্ষিত বিকল্প পথ ছাড়া কেবল একটি ক্যারিয়ার বা বন্দর |
| সফটওয়্যার ভেন্ডর | একটি ম্যালওয়্যারযুক্ত আপডেট আপনার সিস্টেমে প্রবেশ করে | কোনও SBOM বা সাইন করা বিল্ড প্রোভেন্যান্স নেই |
| ক্লাউড এবং ম্যানেজড সার্ভিস | প্রোভাইডারের বিভ্রাট ক্রমান্বয়ে আপনার কাজকে ক্ষতিগ্রস্ত করে | একটি প্রোভাইডার একাধিক গুরুত্বপূর্ণ পরিষেবা হোস্ট করে |
| আইডেন্টিটি এবং অ্যাক্সেস প্রোভাইডার | পার্টনারের চুরি হওয়া ক্রেডেনশিয়াল ব্যবহার করে অভ্যন্তরীণ সিস্টেমের অ্যাক্সেস পাওয়া যায় | পার্টনার লগইনের জন্য শেয়ার করা অ্যাকাউন্ট বা কোনও MFA নেই |
| DNS এবং নেটওয়ার্ক প্রোভাইডার | যাচাইহীন লুকআপের মাধ্যমে ক্ষতিকারক ডোমেনে সংযোগ স্থাপন হয় | লুকআপ ফিল্টারিং ছাড়াই গেস্ট বা BYOD ট্র্যাফিক চলে |
প্রতিটি সারি এমন একটি পথ যা আপনার নিজের পরিচালিত সিস্টেমগুলিকে স্পর্শ না করেই কোনও আক্রমণকারী বা কোনও দুর্ঘটনা ব্যবহার করতে পারে। যে সাফাইকর্মীর কাছে মাস্টার চাবি থাকে, তাকে ভল্ট ভাঙতে হয় না। চোর খুব কমই ভল্ট খোলে যখন সাফাইকর্মীর চাবি পেছনের দরজা খুলে দেয়।
কেন অপেক্ষাকৃত দুর্বল অংশীদারকে বেছে নেওয়া হয়
World Economic Forum-এর ২০২৩ গ্লোবাল সাইবারসিকিউরিটি আউটলুক অনুসারে দেখা গেছে যে ২৭% ব্যবসায়িক নেতৃত্ব এবং ১৪% সরকারি নেতৃত্ব থার্ড-পার্টি সংস্থাগুলিকে তাদের নিজস্ব সংস্থার তুলনায় সাইবার ক্ষেত্রে অনেক কম সুরক্ষিত মনে করেন। আক্রমণকারীরা এই ফাঁকটির সুযোগ নেয়। তারা তুলনামূলকভাবে সুরক্ষিত প্রাথমিক সংস্থাকে আক্রমণ না করে ভেন্ডর, সার্ভিস ডেস্ক বা সফটওয়্যার ডিপেন্ডেন্সিকে লক্ষ্যবস্তু করে।
World Economic Forum দ্বারা সংক্ষেপিত Verizon-এর 2024 Data Breach Investigations Report-এর প্রমাণ থেকে দেখা গেছে যে, আগের বছরের তুলনায় সফটওয়্যার ভালনারেবিলিটি সংক্রান্ত ঘটনাগুলি 2023 সালে 180% বৃদ্ধি পেয়েছে, এবং এই ঘটনাগুলির 15%-এর সাথে একজন তৃতীয় পক্ষের সরবরাহকারী জড়িত ছিল। সামগ্রিক পরিমাণটি এতটাই বড় যে একটি নিখুঁত ইনভেন্টরির জন্য অপেক্ষা করা একটি ভুল পরিকল্পনা। ফোরাম রিপোর্ট করেছে যে 2023 সালে প্রতিদিন আনুমানিক 2,220টি সাইবার আক্রমণ ঘটেছে, যা বছরের মধ্যে 800,000-এর বেশি আক্রমণের সমতুল্য।
পেরিমিটার যা শনাক্ত করতে পারে না
আপনার নেটওয়ার্কের প্রান্তে (edge) থাকা ফায়ারওয়াল পার্টনারের বিল্ড সার্ভার নিরীক্ষণ করে না, এবং এটি লক্ষ্যও করে না যে তিনটি "স্বাধীন" ভেন্ডর একই ক্লাউড অ্যাকাউন্টে রয়েছে। সুরক্ষা নিয়ন্ত্রণগুলি এমন পার্টনার এবং ডিজিটালভাবে সংযুক্ত পরিষেবাগুলিতে পৌঁছাতে হবে যাদের সমঝোতা (compromise) কার্যক্রমে বাধা দিতে পারে, ডেটা ফাঁস করতে পারে বা নেটওয়ার্ক জুড়ে বিশ্বাস নষ্ট করতে পারে।
ব্যবহারিক নিয়ম: এমন প্রতিটি সরবরাহকারীর তালিকা তৈরি করুন যাদের কাছে অ্যাক্সেস, ডেটা বা এমন কোনও পরিষেবা রয়েছে যা ছাড়া আপনার কাজ চলতে পারে না, তারপর চিহ্নিত করুন যে তাদের প্রত্যেকে ছয়টি এন্ট্রি পয়েন্টের মধ্যে কোনটি ব্যবহার করে।
কীভাবে সফটওয়্যার সাপ্লাই চেইন আক্রমণ ছড়িয়ে পড়ে
ধরা যাক, আপনার পয়েন্ট-অফ-সেল ভেন্ডর যে লাইব্রেরির ওপর নির্ভর করে, তা মাত্র একজন ডেভেলপার রক্ষণাবেক্ষণ করেন। ফিশিংয়ের মাধ্যমে সেই অ্যাকাউন্টটি হ্যাক করা হয়। রিপোজিটরিটি পরিবর্তন করা হয়। বিল্ড সিস্টেম কারচুপি করা কোডটিকে প্যাকেজ করে। পাইপলাইনের সাধারণ কি (key) দিয়ে আর্টিফ্যাক্টটি সাইন করে প্রকাশ করা হয়। আপনার ভেন্ডর আপডেটটি পাঠায়, এবং আপনার বিলিং কাউন্টারগুলি (tills) এটি ইনস্টল করে কারণ আপডেট চ্যানেলটি অনুমোদিত ছিল।
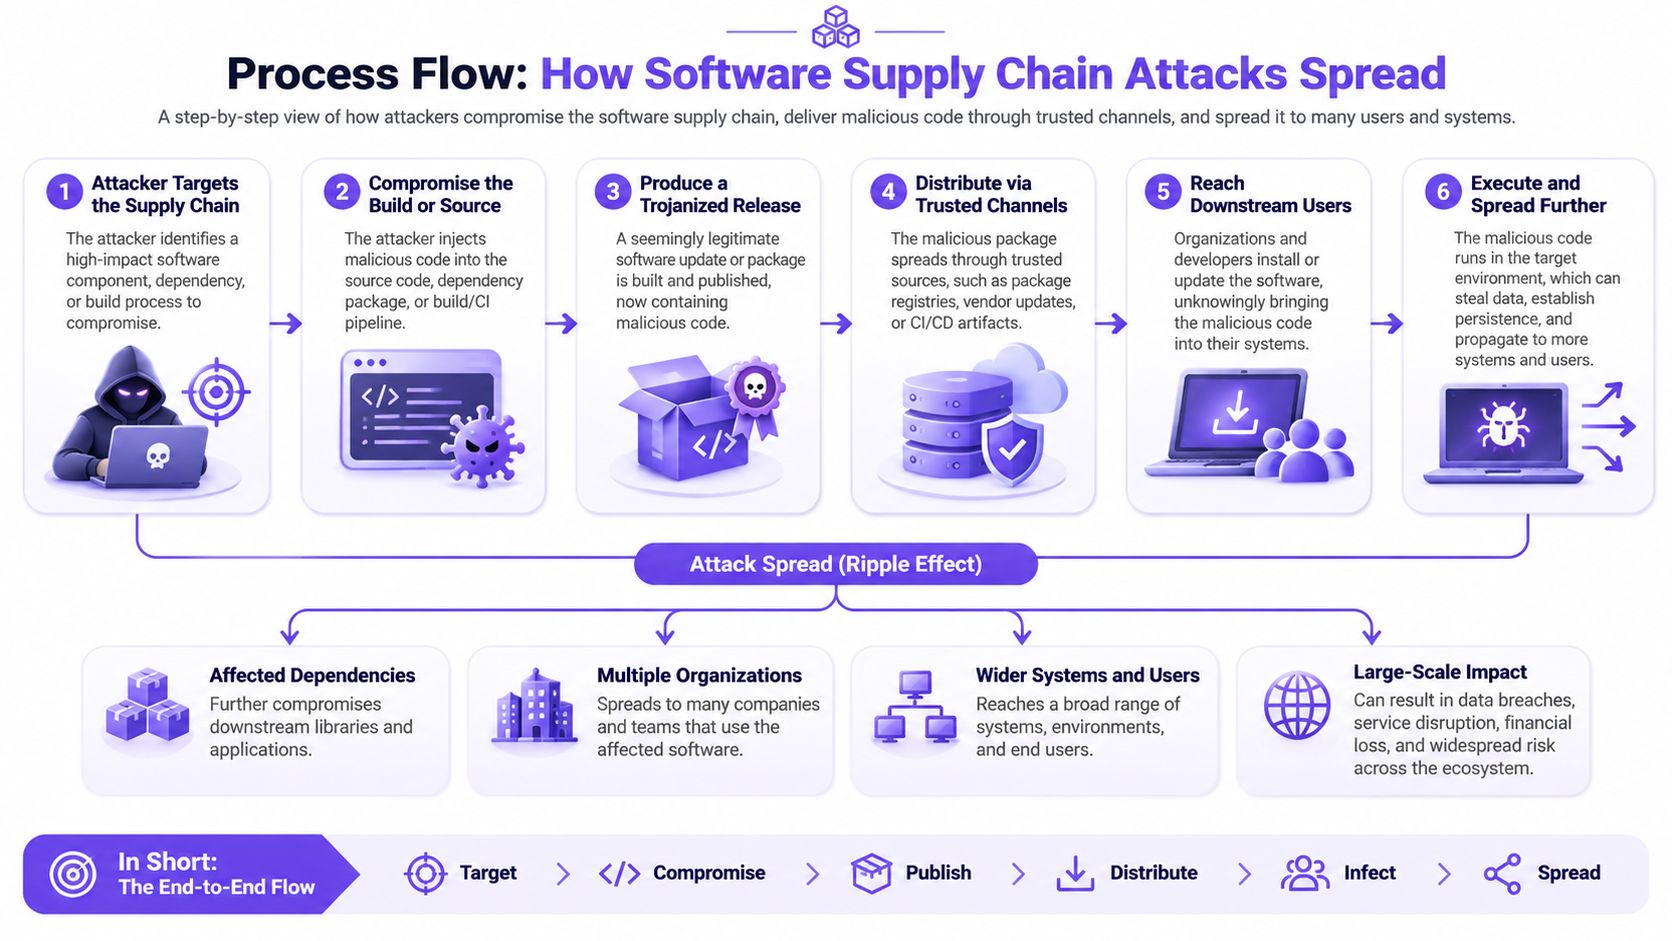
প্রতিটি হ্যান্ডঅফ তার আগেরটি থেকে বিশ্বাস বা ট্রাস্ট উত্তরাধিকারসূত্রে পায়। এই উত্তরাধিকার সূত্রে পাওয়া বিশ্বাসই হলো দুর্বলতা। আপনার সাইটের কেউ কোনও সন্দেহজনক লিঙ্কে ক্লিক করেনি। ক্ষতিকারক কোডটি একটি রুটিন রিলিজ হিসেবে প্রবেশ করেছে।
কেন ফায়ারওয়াল কোনো সংকেত দেয় না
ENISA-এর থ্রেট ল্যান্ডস্কেপ ফর সাপ্লাই চেইন অ্যাটাকস রিপোর্ট করেছে যে এই আক্রমণগুলির সংখ্যা এবং জটিলতা 2020 সালে বৃদ্ধি পেয়েছে, এবং অনুমান করা হয়েছে যে 2021 সালের আক্রমণগুলি 2020 সালের তুলনায় প্রায় চার গুণ বেশি হবে। প্রায় অর্ধেকের জন্য অ্যাডভান্সড পারসিস্টেন্ট থ্রেট অ্যাক্টরদের দায়ী করা হয়েছে, যাদের রিসোর্সের সামনে কেবল পেরিমিটার-ভিত্তিক প্রতিরক্ষা পর্যাপ্ত নয়। লুকআপ এবং ডাউনলোড অন্যান্য স্বাভাবিক প্যাচ টিউসডের মতোই দেখায়।
একই শৃঙ্খল শুধু অ্যাপ্লিকেশন কোডের মধ্যেই সীমাবদ্ধ নয়। এটি DNS প্রদানকারী, ক্লাউড প্ল্যাটফর্ম, সার্টিফিকেট অথরিটি, পরিচালিত লাইব্রেরি, CI/CD পরিষেবা এবং থ্রেট-ইন্টেলিজেন্স ফিডের মধ্য দিয়েও চলে। একটি ক্ষতিকারক ফিড খারাপ ডোমেনকে নিরাপদ হিসেবে চিহ্নিত করতে পারে। একটি দুর্বল সার্টিফিকেট অথরিটি কোনো জাল আপডেটকে আসল হিসেবে দেখাতে পারে।
প্রতিটি ডিপেন্ডেন্সির সাথে কী সংযুক্ত করতে হবে
সরবরাহকারীর ঝুঁকিকে একটি আক্রমণ পথ হিসেবে বিবেচনা করুন, কোনও প্রশ্নাবলীর স্কোর হিসেবে নয়।
- ওনার: এমন একজন নির্দিষ্ট ব্যক্তি যিনি ডিপেন্ডেন্সি বন্ধ করতে পারেন বা ভেন্ডরের সাথে যোগাযোগ করতে পারেন।
- গুরুত্ব: এটি ব্যর্থ হলে পেরোল, অর্ডার, ক্লিনিকাল সিস্টেম বা গেস্ট অ্যাক্সেস বন্ধ হয়ে যায় কিনা।
- অনুমোদিত প্রবাহ: সরবরাহকারী কোন ডেটা এবং কোন নেটওয়ার্ক অ্যাক্সেস করতে পারবেন।
- পুনরুদ্ধার: আপনি কীভাবে এটিকে বিচ্ছিন্ন করবেন এবং পরিষেবা যে পুনরুদ্ধার করা হয়েছে তা কীভাবে প্রমাণ করবেন।
- প্রতিস্থাপন: একটি পরীক্ষিত বিকল্প, অথবা এমন কোনো বিকল্প নেই বলে একটি লিখিত সিদ্ধান্ত।
নিয়ন্ত্রণের উদ্দেশ্য হলো সরবরাহকারীর আপস থেকে শুরু করে শনাক্তকরণ, কনটেইনমেন্ট এবং যাচাইকৃত পুনরুদ্ধারের সময়সীমা কমিয়ে আনা। বার্ষিক মূল্যায়ন একা এটি করতে পারে না।
সেই চেইনের হ্যান্ডঅফগুলি একটি পলিসি অনুচ্ছেদের পরিবর্তে একটি সিকোয়েন্স হিসেবে দেখলে আরও সহজে বোঝা যায়।
নিয়ন্ত্রণসমূহ যা সাপ্লাই চেইনের ঝুঁকি হ্রাস করে
| কন্ট্রোল | এর আওতায় যা অন্তর্ভুক্ত | সংরক্ষণ করার মতো প্রমাণাদি |
|---|---|---|
| ভেন্ডর রেজিস্টার | অ্যাক্সেস, ডেটা বা অপারেশনাল ভূমিকা থাকা প্রতিটি সরবরাহকারী, সাথে ওনার, ক্রিটিক্যালিটি রেটিং, ডেটা ফ্লো, রিকভারি পদ্ধতি এবং প্রতিস্থাপনের বিকল্প | তারিখ উল্লেখসহ রেজিস্টার যা অন্তত বছরে একবার পর্যালোচনা করা হয় |
| চুক্তিভিত্তিক নিরাপত্তা শর্তাবলী | ব্রিচ নোটিফিকেশন, অডিট অধিকার এবং প্যাচ সংক্রান্ত সময়সীমা | নির্দিষ্ট নোটিশের সময়সীমা সহ স্বাক্ষরিত শর্তাবলী |
| বিল্ডের সময় SBOM | কম্পোনেন্ট, ভার্সন, সরবরাহকারী, ডিপেন্ডেন্সি এবং লাইসেন্সসমূহ | প্রতিটি রিলিজের সাথে সংরক্ষিত স্বাক্ষরিত SBOM |
| প্রোভেন্যান্স এবং আর্টিফ্যাক্ট সাইনিং | সফটওয়্যারটি একটি পরিচিত সোর্স থেকে তৈরি করা হয়েছে তার প্রমাণ | প্রতিটি আর্টিফ্যাক্টের জন্য স্বাক্ষরিত প্রোভেন্যান্স রেকর্ড |
| VEX স্টেটমেন্ট | আপনার কনফিগারেশনে অ্যাক্সেসযোগ্য বা ব্যবহারযোগ্য নয় বলে নিশ্চিত হওয়া দুর্বলতাসমূহ | প্রতিটি অ্যাডভাইজরির জন্য তারিখযুক্ত VEX স্টেটমেন্ট |
| সরবরাহকারী অ্যাকাউন্টের অ্যাক্সেস | MFA সহ পার্টনারদের লগইন শুধুমাত্র তাদের প্রয়োজনীয় সিস্টেমে সীমাবদ্ধ রাখা | ত্রৈমাসিক অ্যাক্সেস রিভিউ লগ |
| ইনসিডেন্স রিপোর্টিং এবং রিকভারি ড্রিল | নিয়ন্ত্রণের গতি এবং যাচাইকৃত পুনরুদ্ধার | পুনরুদ্ধারের সময় উল্লেখসহ ড্রিল রিপোর্ট |
মালিক ছাড়া একটি রেজিস্টার হল কেবল একটি ফোন বুক। নোটিশ পিরিয়ড ছাড়া একটি চুক্তি কেবলই একটি আশা। কেবল পলিসির নাম নয়, এভিডেন্স কলামটিও রাখুন। কর্মী এবং অতিথিদের ট্র্যাফিক থেকে অংশীদারদের অ্যাক্সেস পৃথক করা একই অভ্যাসের অংশ, এবং নেটওয়ার্ক সেগমেন্টেশন-এই সেই সীমানা ডিজাইন করা হয়।
ইনভেন্টরি থেকে রিলিজের সিদ্ধান্ত পর্যন্ত
CISA একটি সফটওয়্যার বিল অফ মেটেরিয়ালসকে একটি সফটওয়্যার পণ্যের উপাদান এবং ডিপেন্ডেন্সিগুলির একটি মেশিন-রিডেবল, নেস্টেড ইনভেন্টরি হিসেবে বর্ণনা করে, যা স্বচ্ছতা উন্নত করতে এবং ভালনারেবিলিটি-রেসপন্স সংক্রান্ত সিদ্ধান্তগুলিকে সমর্থন করতে ব্যবহৃত হয়। একটি SBOM শুধুমাত্র তখনই একটি নিয়ন্ত্রণে পরিণত হয় যখন প্রতিটি উপাদান একটি স্থিতিশীল শনাক্তকারীর সাথে আবদ্ধ থাকে - যেমন একটি প্যাকেজ URL বা Common Platform Enumeration - সাথে সংস্করণ, সরবরাহকারী, ডিপেন্ডেন্সি সম্পর্ক, লাইসেন্স এবং উৎস, এবং তারপর ভালনারেবিলিটি ও এক্সপ্লয়টিবিলিটি ইন্টেলিজেন্সের সাথে ক্রমাগত তুলনা করা হয়।
CISA আরও সুপারিশ করে যে আপনি উৎস যাচাই করুন এবং নিশ্চিত করুন যে সফ্টওয়্যারটি একটি বিশ্বস্ত সোর্স থেকে তৈরি করা হয়েছে, ডেলিভারির সময় ডাউনলোড বা পরিবর্তন করা হয়নি। যে ওয়ার্কফ্লোটির ওপর আমি জোর দেব তা খুব সংক্ষিপ্ত।
- বিল্ডের সময়ই SBOM তৈরি করুন, রিলিজটি প্রোডাকশনে চলে যাওয়ার পরে নয়।
- আর্টিফ্যাক্ট এবং প্রোভেন্যান্স মেটাডেটা সাইন করুন।
- উভয়ই অপরিবর্তনীয় (immutable) রিলিজ রেকর্ডের সাথে সংরক্ষণ করুন।
- যখন কোনো গুরুত্বপূর্ণ উপাদানে প্রোভেন্যান্সের অভাব থাকে, শোষণযোগ্য দুর্বলতা (exploitable vulnerability) থাকে বা অনুমোদিত ডিপেন্ডেন্সি নীতি ভঙ্গ করে, তখন তার প্রচার বা ডেপ্লয়মেন্ট ব্লক করুন।
একটি VEX স্টেটমেন্ট নিশ্চিত করে যে তালিকাভুক্ত কোনও দুর্বলতা আপনার নিয়োজিত কনফিগারেশনে প্রবেশযোগ্য বা ব্যবহারযোগ্য নয়। এটি একটি টিমকে স্ক্যানার এক্সপোর্টের সবকিছু প্যাচ করা থেকে বিরত রাখে, যেখানে কেবল একটি কার্যকর দুর্বলতা সমাধানহীন পড়ে থাকে। কমপ্লায়েন্স ফোল্ডারে কেবল জমা থাকা একটি SBOM ঝুঁকি কমায় না। যে SBOM কোনও রিলিজ আটকে দেয় বা প্রথমে কী ঠিক করতে হবে তার ক্রম নির্ধারণ করে, কেবল সেটাই ঝুঁকি কমাতে সাহায্য করে।
অদৃশ্য Nth-Party ঝুঁকি পরিচালনা করা
অর্ধেকেরও কম সংস্থা তাদের সাপ্লাই-চেইনের স্তরগুলির অর্ধেকের মধ্যেও সাইবার নিরাপত্তা পর্যবেক্ষণ করে, এবং সাপ্লাই চেইনের সাইবার প্রস্তুতি নিয়ে TechDay-এর রিপোর্টে যেমনটি বলা হয়েছে, ৭৯% সংস্থা জানায় যে তাদের nth-পার্টি ইকোসিস্টেমের অর্ধেকেরও কম অংশ নিরাপত্তা কর্মসূচির আওতাভুক্ত। আপনি ইতিমধ্যেই যাদের সাথে চুক্তি করেছেন তাদের কাছে আরেকটি প্রশ্নাবলী পাঠিয়ে এই ফাঁক পূরণ করা সম্ভব হবে না।
অতিরিক্ত ফর্ম পূরণ করে সাব-কন্ট্রাক্টর, শেয়ার্ড ক্লাউড টেন্যান্ট বা এমন কোনো লাইব্রেরির সন্ধান মেলে না যার নাম আপনার ভেন্ডর কখনোই প্রকাশ করেনি। ভেন্ডরের সংখ্যার চেয়ে কেন্দ্রীভূত নির্ভরতা (concentrated dependencies) এবং একক ব্যর্থতার বিন্দুগুলি (single points of failure) বেশি গুরুত্বপূর্ণ। পরিচালনা পর্ষদ এবং নিয়ন্ত্রক সংস্থাগুলি ক্রমশ এমন প্রমাণ চাইছে যেখানে ঝুঁকি কেবল নথিভুক্ত নয়, বরং অগ্রাধিকার ভিত্তিতে মোকাবিলা করা হয়েছে।
এই ত্রৈমাসিকে এই তিনটি প্রশ্নের উত্তর দিন, উত্তরগুলি অসম্পূর্ণ হলেও।
- পরোক্ষ সহায়তা: যাদের সাথে আপনি কখনও চুক্তি করেননি এমন কোন সরবরাহকারীরা এখনও পে-রোল, অর্ডার বা ক্লিনিকাল সিস্টেমের ভিত্তি হিসেবে কাজ করছে?
- শেয়ার্ড প্রোভাইডার: আপনার একাধিক ভেন্ডরের পেছনে কোন ক্লাউড, আইডেন্টিটি বা পরিচালিত-পরিষেবার নামগুলি দেখা যায়?
- ব্যর্থতা: কোনও মঙ্গলবার সকালে যদি একটি ক্লাউড, আইডেন্টিটি, ERP বা পরিচালিত-পরিষেবা প্রদানকারী ব্যর্থ হয় তবে কী বন্ধ হয়ে যাবে?
যা সম্পূর্ণ দৃশ্যমান নয় তাকে ক্রমানুযায়ী সাজান
| ফ্যাক্টর | কম উদ্বেগের বিষয় | বেশি উদ্বেগের বিষয় |
|---|---|---|
| ব্যবসায়িক গুরুত্ব | একটি অনাবশ্যক অভ্যন্তরীণ টুলকে সহায়তা করে | পেরোল, অর্ডার বা রোগীর রেকর্ড পরিচালনার কাজে ব্যবহৃত হয় |
| কনসেনট্রেশন | কেবলমাত্র আপনার একজন ভেন্ডর দ্বারা ব্যবহৃত | আপনার একাধিক ভেন্ডর যৌথভাবে ব্যবহার করে |
| প্রতিস্থাপনযোগ্যতা | বিকল্প ব্যবস্থা এক সপ্তাহের মধ্যে পরীক্ষা করা হয়েছে | কোনও পরীক্ষিত বিকল্প ব্যবস্থা নেই |
| ভৌগোলিক ঝুঁকি | বিকল্প পথসহ একক দেশ | একক অঞ্চল বা একক বন্দর |
| ঘটনার প্রভাবের পরিধি (Incident blast radius) | একটি সাইট বা একটি টিমকে প্রভাবিত করে | একাধিক সাইট বা একাধিক পরিষেবাকে প্রভাবিত করে |
প্রতিটি ফ্যাক্টরকে 1 (কম উদ্বেগের) থেকে 3 (বেশি উদ্বেগের) অনুযায়ী স্কোর দিন। পাঁচটি স্কোর যোগ করুন। মোটের ভিত্তিতে র্যাঙ্ক করুন, এবং টাই হলে ইনসিডেন্ট ব্লাস্ট রেডিয়াসের ভিত্তিতে সমাধান করুন। প্রথমে শীর্ষ পাঁচটি পর্যালোচনা করুন এবং কোন ফ্যাক্টরটি প্রতিটি স্কোর চালিত করেছে তা লিখে রাখুন। আপনার threat intelligence feeds যা কভার করে তার সাথে এই র্যাঙ্কিংটি মিলিয়ে নিন, যাতে কোনও প্রত্যক্ষ চুক্তিতে নাম উল্লেখ না থাকার কারণে শেয়ার্ড প্রোভাইডার অদৃশ্য না থেকে যায়।
ভিজিবিলিটি কখনও সম্পূর্ণ হবে না। র্যাঙ্কিং ঠিক করে দেয় যে কোথায় প্রচেষ্টা এবং প্রমাণ আগে যাবে। যে সাপ্লায়ারকে 15 স্কোর দেওয়া হয়েছে কারণ সেটি শেয়ার্ড, যার কোনও বিকল্প নেই এবং যা অর্ডারের সাথে যুক্ত, সেটি কম স্কোর করা টুলগুলির দীর্ঘ তালিকার চেয়ে এগিয়ে থাকে - এমনকি যদি সেই টুলগুলি তুলনামূলকভাবে আকর্ষণীয় প্রশ্নাবলী জমা দিয়েও থাকে।
নেটওয়ার্ক-স্তরের থ্রেট ডিফেন্সের উপযুক্ত অবস্থান
একটি চেকপয়েন্টের কথা ভাবুন, পরিখার কথা নয়। যে কেউ হেঁটে যাওয়ার আগে প্রতিটি গন্তব্য পরীক্ষা করা হয়। সেই পরীক্ষাটি আইডেন্টিটি, সফ্টওয়্যার প্রোভেন্যান্স এবং সাপ্লায়ার কন্ট্রোলের পাশাপাশি কাজ করে। এটি সেগুলির বিকল্প নয়।
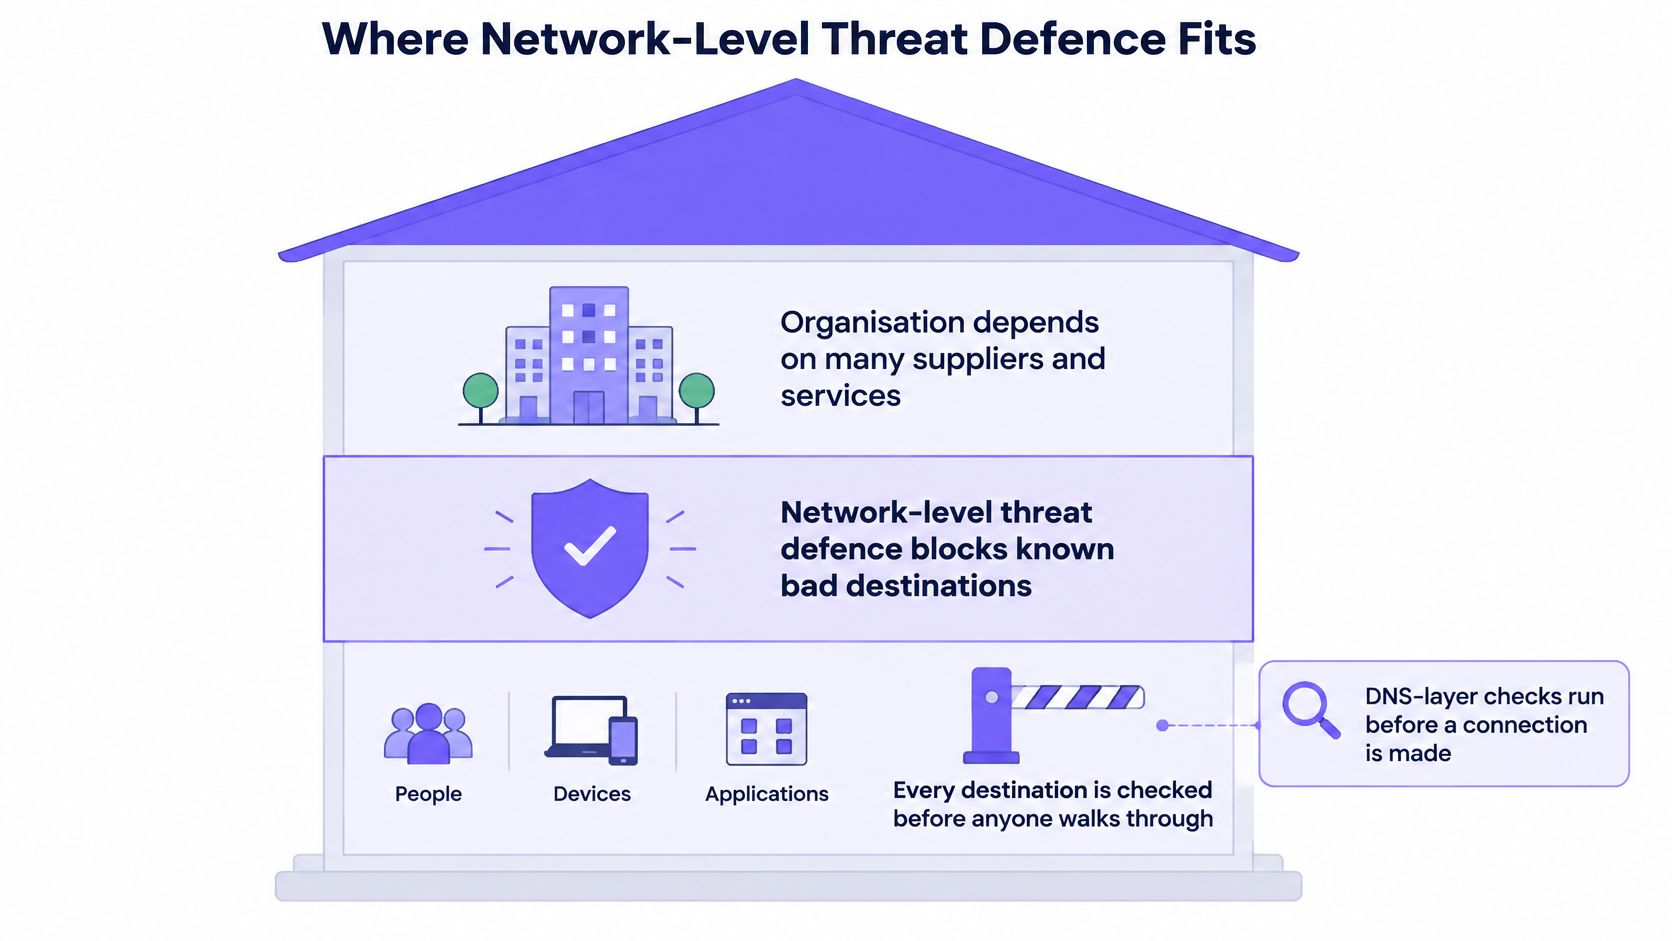
DNS-layer পরীক্ষাগুলি কোনও সংযোগ শুরু হওয়ার আগেই চালানো হয়। এগুলি ডিভাইসে কোনও এজেন্ট ছাড়াই কোনও সংক্রামিত ডিভাইস থেকে আসা কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাক, সেইসাথে ফিশিং এবং ম্যালওয়্যার ডোমেনগুলি বন্ধ করতে পারে। এটি গেস্ট, পাবলিক এবং স্টুডেন্ট WiFi-এ বিশেষভাবে গুরুত্বপূর্ণ, যেখানে বিলিং কাউন্টার (টিন), স্ক্যানার, ক্যামেরা এবং দর্শকদের ফোন কখনও আপনার এন্ডপয়েন্ট সফ্টওয়্যার গ্রহণ করে না। একটি লুকআপ ফিল্টার তবুও সেই নাম দেখতে পায় যা এই ডিভাইসগুলি অনুরোধ করে।
পরিস্থিতির সাথে মানানসই পলিসি
নেটওয়ার্ক সেগমেন্ট, ভেন্যু এবং দিনের সময়ের ওপর ভিত্তি করে নিয়মগুলি আলাদা হওয়া উচিত। রাত 22:00 টায় একটি হোটেল লবির ঝুঁকি সকাল 10:00 টায় কর্মীদের VLAN-এর ঝুঁকির সমান নয়। সন্ধ্যা এবং সপ্তাহান্তের জন্য আরও কঠোর নিয়ম, সাথে কী ব্লক করা হয়েছিল তার একটি রিপোর্ট, ক্রিয়াকলাপ এবং প্রকিউরমেন্টকে একটি অস্পষ্ট "WiFi ফিল্টার করা হয়েছে" দাবির পরিবর্তে একটি শেয়ার্ড রেকর্ড সরবরাহ করে। DNS নিরাপত্তা হল সেই স্তর যা এই পরীক্ষাটি করে, এবং এটি স্ট্যাকের মধ্যে একটি ব্যান্ড হিসেবে অবস্থান করে, যার চারপাশে পরিচয়, সফটওয়্যার এবং সরবরাহকারী নিয়ন্ত্রণগুলি এখনও দৃশ্যমান থাকে।
এই স্তরটি যা করতে পারে না
- এটি আপনার নিজস্ব কোডে বা কোনও ভেন্ডরের আপডেটে থাকা দুর্বলতাগুলি মেরামত করে না।
- এটি পূর্ববর্তী লুকআপ ছাড়াই সরাসরি কোনও IP অ্যাড্রেসে তৈরি সংযোগগুলি বন্ধ করে না।
- কন্ট্রোলটি শুধুমাত্র DNS ভিত্তিক হলে এটি এনক্রিপ্ট করা কন্টেন্টের ভেতরে দেখতে পারে না।
- এটি চুক্তি, ইনভেন্টরি, সোর্স বা র্যাঙ্কযুক্ত সরবরাহকারী তালিকাকে প্রতিস্থাপন করে না।
আমি এই স্তরটিকে সম্পূর্ণ সুরক্ষা হিসেবে তুলে ধরব না। আমি এটিকে সেখানে রাখব যেখানে আনম্যানেজড ডিভাইস এবং শেয়ার্ড নেটওয়ার্ক ব্যর্থতার পথ তৈরি করে, এবং SBOM, অ্যাক্সেস রিভিউ ও nth-party র্যাঙ্কিং সেই পথগুলির জন্য রাখব যা কোনও লুকআপ কখনই দেখতে পাবে না।
কোন সাপ্লাই চেইন ফাঁকটি আগে দূর করতে হবে তা স্থির করুন
- আপনার nth-party র্যাঙ্কিং থেকে শীর্ষ পাঁচটি সরবরাহকারীর তালিকা তৈরি করুন, প্রতিটি নামের পাশে পাঁচটি ফ্যাক্টর স্কোর উল্লেখ করুন।
- নিয়ন্ত্রণ তালিকার সাথে প্রতিটিকে মিলিয়ে নিন। অনুপস্থিত প্রমাণ চিহ্নিত করুন: রেজিস্টার এন্ট্রি, স্বাক্ষরিত শর্তাবলী, SBOM, প্রোভেন্যান্স, VEX স্টেটমেন্ট, অ্যাকাউন্ট পর্যালোচনা, বা ড্রিল রেকর্ড।
- একটি কঠোর সীমা নির্ধারণ করুন। গ্রাহকের ডেটা বা কোনও গুরুত্বপূর্ণ পরিষেবায় অ্যাক্সেস রয়েছে এমন কোনও সরবরাহকারীর কাছে যদি সুরক্ষার প্রমাণের অভাব থাকে, তবে তাদের অগ্রাধিকার দিন।
- সবার আগে সবচেয়ে বড় ফাঁকটি পূরণ করুন। এটি সফটওয়্যার ভেন্ডরের জন্য SBOM অনুরোধ, অথবা একাধিক ভেন্ডর শেয়ার করে এমন ক্লাউড বা আইডেন্টিটি প্রোভাইডারের জন্য একটি রেজিস্টার এন্ট্রি হতে পারে।
- যেখানে গেস্ট, পাবলিক বা শিক্ষার্থীদের ডিভাইস একই পরিকাঠামো ভাগ করে নেয়, সেখানে একটি নেটওয়ার্ক-স্তরের থ্রেট ডিফেন্স লেয়ার যুক্ত করুন। এস্টেট যদি পরিবর্তন নিয়ন্ত্রণ ব্যবস্থা পরিচালনা করে, তবে কোনও বড় পরিবর্তনের আগে একটি নেটওয়ার্কে এটি পাইলট হিসেবে চালান।
আপনি যখন কোনও ভেন্ডরের কাছে নিশ্চয়তা চান, তখন স্লাইডের লোগো নয়, স্কোপের প্রমাণ সহ ISO 27001 বা Cyber Essentials-এর মতো সার্টিফিকেশন চান। Purple Shield স্বীকৃত সুরক্ষা এবং শিশু-নিরাপত্তা মানগুলির সাথে প্রত্যয়িত এবং সংগতিপূর্ণ, যার মধ্যে রয়েছে ISO 27001, GDPR, CCPA এবং Cyber Essentials। Open নেটওয়ার্কগুলিতে Shield একটি কঠোর, ফ্যামিলি-সেফ নীতি প্রয়োগ করে, Secure নেটওয়ার্কে থ্রেট ডিফেন্সকে অগ্রাধিকার দেওয়া হয়, এবং xPSK নেটওয়ার্কে গ্রুপ অনুযায়ী সেফগার্ডিং নির্ধারণ করা হয়। যে এস্টেটগুলিতে চেঞ্জ কন্ট্রোল চালু রয়েছে, সেগুলির জন্য আরও ব্যাপক পরিবর্তনের আগে Purple আপনার দল বা আপনার ICT প্রোভাইডারের সাথে একটি SSID-এ Shield-এর একটি পাইলট চালানোর পরিকল্পনা করে।
এই মাসে অনুপস্থিত প্রমাণের একটি অংশ চিহ্নিত করুন। মিটিং শেষ হওয়ার আগেই একজন দায়িত্বপ্রাপ্ত ব্যক্তি এবং পর্যালোচনার তারিখ নির্ধারণ করুন।
Purple Shield কোনো সংযোগ শুরু হওয়ার আগেই গেস্ট, পাবলিক এবং শেয়ার্ড WiFi-এ ডোমেইন লুকআপ যাচাই করে এবং যে সমস্ত ডিভাইসে কখনও কোনো এজেন্ট ইনস্টল করা যায় না, সেগুলিতে ফিশিং, ম্যালওয়্যার এবং কমান্ড-অ্যান্ড-কন্ট্রোল গন্তব্যগুলি ব্লক করে। এই স্তরটি সাপ্লায়ার র্যাঙ্কিং, SBOMs এবং অ্যাক্সেস পর্যালোচনার পাশাপাশি কাজ করে। এটি সেগুলির বিকল্প নয়। যদি শেয়ার্ড নেটওয়ার্কগুলি আপনার মূল উদ্বেগের বিষয় হয়, তবে দেখুন কীভাবে Purple Shield প্রতিটি নেটওয়ার্ক, প্রতিটি ভেন্যু এবং প্রতিটি সময়সূচী অনুযায়ী থ্রেট ডিফেন্স প্রয়োগ করে।