
ক্লাউড-ভিত্তিক নেটওয়ার্ক সংক্রান্ত নির্দেশিকা: আর্কিটেকচার এবং সুবিধাসমূহ
ক্লাউড-ভিত্তিক নেটওয়ার্ক কী, এর আর্কিটেকচার কীভাবে কাজ করে, এবং সাইটে কম ডিভাইস ব্যবহার করে কীভাবে একাধিক সাইটের WiFi সুরক্ষিত ও পরিচালনা করবেন তা জানুন।
Published ১৯ নভেম্বর, ২০২৬
আপনার কোনও একটি ভেন্যুতে একজন অতিথি WiFi পাসওয়ার্ড চাইলেন। আপনি তা দিয়ে দিলেন। পেছনের কোনও অফিসে, একটি পুরোনো রাউটার ২০১৯ সালে সেট করা ফায়ারওয়াল নিয়মাবলী দিয়ে যথাসাধ্য কাজ চালিয়ে যাচ্ছে, এবং কোম্পানির কারও সেই নিয়মগুলি মুখস্থ মনে নেই।
এই দৃশ্যটি তিনটি বা বারোটি সাইটে বারবার ঘটে এবং সমস্যা ক্রমাগত বাড়তেই থাকে: প্রতিটি বক্সের জন্য আলাদা অ্যাডমিন লগইন, এমন একটি পলিসি যা এক জায়গায় আছে কিন্তু অন্য জায়গায় নেই, এবং একটি নির্দিষ্ট পরিমাণ হার্ডওয়্যার যা শীতে অলস পড়ে থাকে এবং গ্রীষ্মে অতিরিক্ত চাপে ভেঙে পড়ে। বেশিরভাগ অপারেটর একটি ক্লাউড-ভিত্তিক নেটওয়ার্ক ব্যবহার করেই এর সমাধান করেন। এখান থেকেই দরকারী প্রশ্নগুলোর সূচনা হয়, কারণ ক্লাউডে নিয়ন্ত্রণ স্থানান্তর করার ফলে কোনো একটি অংশ বন্ধ হয়ে গেলে বাকি কী কী চালু থাকবে তা বদলে যায়।
সূচিপত্র
- ক্লাউড ভিত্তিক নেটওয়ার্ক কী এবং এটি কীভাবে আলাদা
- একটি ক্লাউড ভিত্তিক নেটওয়ার্কের বিভিন্ন স্তর কীভাবে একসাথে কাজ করে
- সুবিধা, খরচ এবং এই পরিবর্তন যেখানে ঘটছে
- DNS স্তরে ট্রাফিক সুরক্ষিত করা
- একটি ক্লাউড ভিত্তিক নেটওয়ার্ক ব্যর্থ হলেও কী সচল থাকে
- একটি সেটআপ বেছে নিন এবং একটি সাইটে পাইলট রান করুন
ক্লাউড ভিত্তিক নেটওয়ার্ক কী এবং এটি কীভাবে আলাদা
তিনটি শাখা বিশিষ্ট একটি ক্যাফে গ্রুপের কথা ভাবুন। প্রতিটি শাখা নিজস্ব রাউটার, নিজস্ব ফায়ারওয়াল এবং নিজস্ব অ্যাডমিন লগইন দ্বারা চালিত হয়, এবং যে যখন ফাঁকা ছিল তখন আলাদা আলাদা বিকেলে প্রতিটির কনফিগারেশন করা হয়েছিল। অ্যাডাল্ট কন্টেন্ট ব্লক করার নিয়মটি সেগুলির দুটিতে রয়েছে। তৃতীয়টিতে এটি কেউ কপি করেনি, এবং কেউ বলতে পারে না এটি কখন করা হয়েছিল।
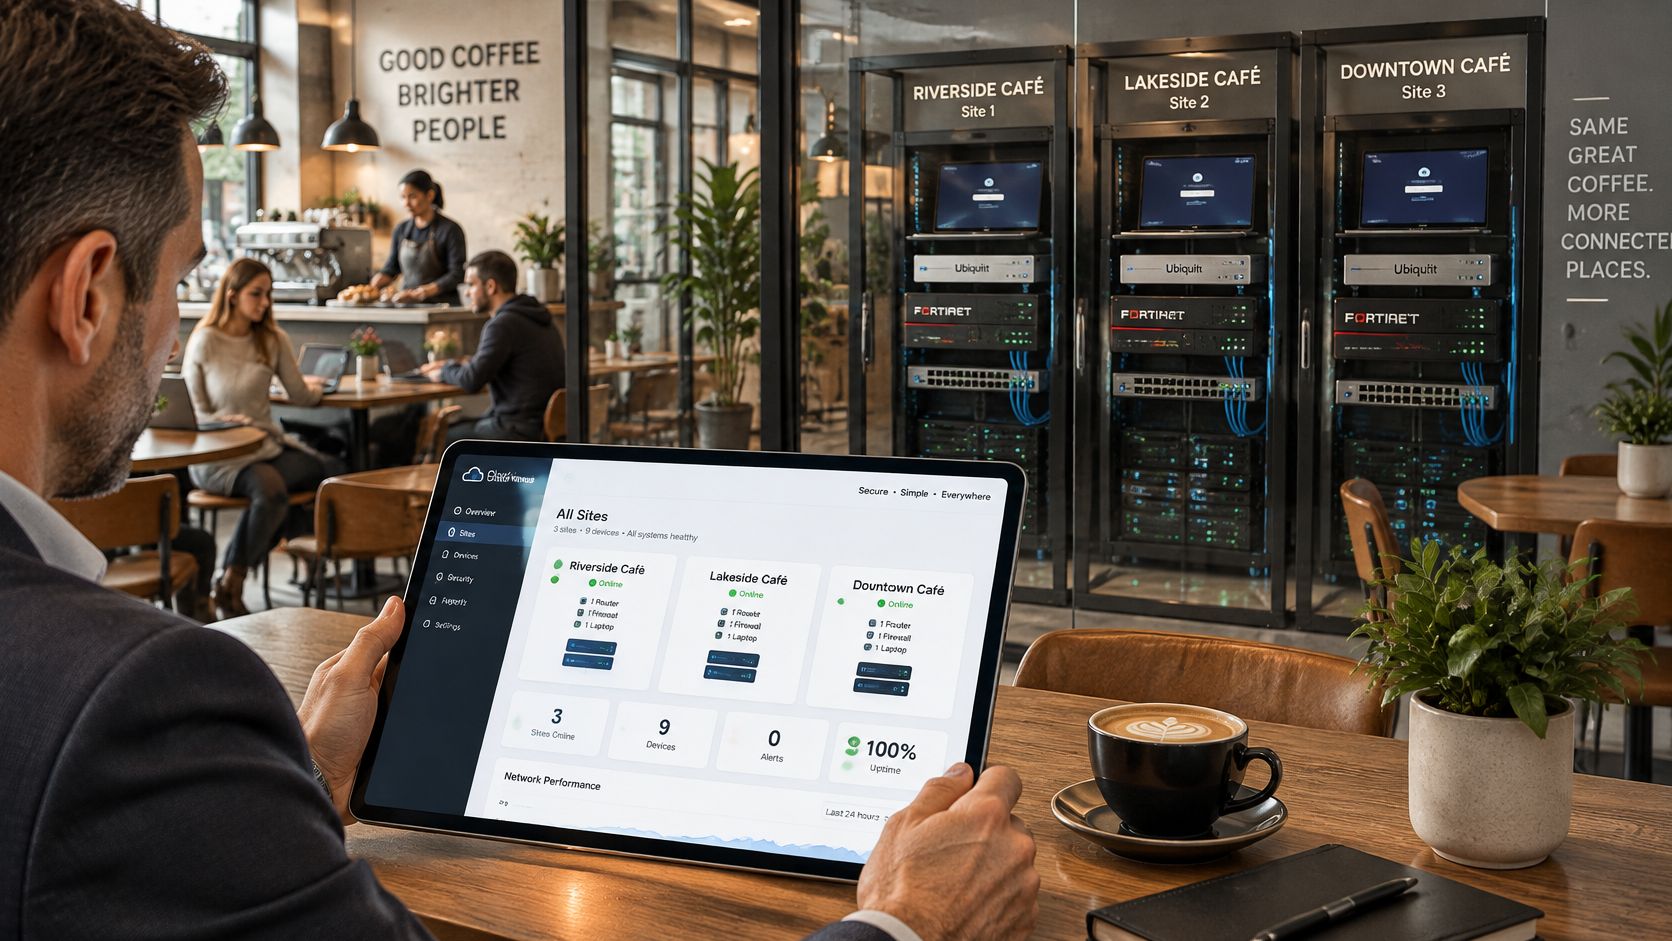
একটি ক্লাউড-ভিত্তিক নেটওয়ার্ক সাইট থেকে মূল চিন্তাভাবনার বোঝা দূর করে। পলিসি, মনিটরিং, রিপোর্টিং এবং কনফিগারেশন এমন একটি প্ল্যাটফর্মে থাকে যা প্রোভাইডার পরিচালনা করে। অন-সাইটে যা থাকে তা অনেক সহজ হয়ে যায়: অ্যাক্সেস পয়েন্ট, একটি সুইচ এবং একটি লাইটওয়েট কানেক্টর যা প্ল্যাটফর্মের সাথে যোগাযোগ করে। আপনি একবার লগ ইন করে প্রতিটি ভেন্যু দেখতে পারেন এবং একই সাথে সবগুলোর জন্য একটি নিয়ম পরিবর্তন করতে পারেন।
U.S. National Institute of Standards and Technology 2011 সালে এমন একটি সংজ্ঞা প্রকাশ করেছিল যা থেকে ইন্ডাস্ট্রির অধিকাংশ অংশ এখনও কাজ করে, যেখানে ক্লাউড কম্পিউটিংকে কনফিগারযোগ্য রিসোর্সের একটি শেয়ার্ড পুলে অন-ডিমান্ড অ্যাক্সেস হিসেবে বর্ণনা করা হয়েছে যা ন্যূনতম ম্যানেজমেন্ট প্রচেষ্টায় প্রোভিশন এবং রিলিজ করা যেতে পারে (NIST)। এর পাঁচটি বৈশিষ্ট্য ভেন্যুর নিরিখে স্পষ্টভাবে প্রযোজ্য। রিসোর্স পুলিং ব্যাখ্যা করে যে কেন আপনি পরিকাঠামোর সম্পূর্ণ মালিকানা নেওয়ার পরিবর্তে অন্যান্য গ্রাহকদের সাথে তা শেয়ার করেন। দ্রুত স্থিতিস্থাপকতা (Rapid elasticity) ব্যাখ্যা করে যে কেন কোনও সমুদ্রতীরবর্তী সাইট কোনো হার্ডওয়্যার অর্ডার ছাড়াই আগস্ট মাসে অতিরিক্ত ক্যাপাসিটি বহন করতে পারে। পরিমাপিত পরিষেবা (Measured service) ড্যাশবোর্ড এবং মাসিক রিপোর্টের বিষয়টি ব্যাখ্যা করে।
আপনি যদি সিদ্ধান্ত নেন কতটা আউটসোর্স করবেন এবং কতটা ইন-হাউস রাখবেন, তবে CEFCore managed cloud services guide বিস্তারিতভাবে তুলে ধরে যে একটি পরিচালিত মডেল বাস্তবে কী কী কভার করে।
মাল্টি-সাইট অপারেটরের কাছে গুরুত্বপূর্ণ পার্থক্যগুলি কয়েকটি বাস্তবসম্মত প্রশ্নের ওপর নির্ভর করে।
| দিক (Aspect) | ঐতিহ্যবাহী নেটওয়ার্ক | ক্লাউড ভিত্তিক নেটওয়ার্ক |
|---|---|---|
| পলিসি যেখানে থাকে | প্রতিটি লোকেশনে অন-সাইট হার্ডওয়্যারে | সেন্ট্রাল ক্লাউড প্ল্যাটফর্ম, যা সাইট অনুযায়ী প্রয়োগ করা হয় |
| নতুন সাইট যুক্ত করা | সাইটে হার্ডওয়্যার কেনা, পাঠানো এবং কনফিগার করা | সাইট অনবোর্ড করা এবং বিদ্যমান পলিসিগুলি প্রয়োগ করা |
| ম্যানেজমেন্ট | ডিভাইস প্রতি লোকাল অ্যাডমিন লগইন | সমস্ত সাইট জুড়ে একটি ড্যাশবোর্ড |
| ক্যাপাসিটি স্কেলিং | হার্ডওয়্যার আপগ্রেড বা প্রতিস্থাপন | প্রোভাইডার চাহিদা অনুযায়ী ক্যাপাসিটি যোগ করে |
| ব্যর্থতার নির্ভরতা | লোকাল সরঞ্জাম এবং লোকাল লিঙ্ক | ইন্টারনেট পাথ এবং প্রোভাইডারের কন্ট্রোল প্লেন |
বাস্তবসম্মত নিয়ম: একটি সাইটের পরিবর্তন যদি অন্য প্রতিটি সাইটে হাতে-কলমে পুনরায় করতে হয়, তবে আপনি একটি আধুনিক লগইন পেজযুক্ত গতানুগতিক নেটওয়ার্ক পরিচালনা করছেন।
একটি ক্লাউড ভিত্তিক নেটওয়ার্কের বিভিন্ন স্তর কীভাবে একসাথে কাজ করে
একটি তিনতলা ভবনের কথা ভাবুন। উপরের তলাটি হল ম্যানেজমেন্ট অফিস: এটি হল ক্লাউড কন্ট্রোল প্লেন, যেখানে পলিসি, ইউজার গ্রুপ এবং রিপোর্ট সেট করা হয়। কর্মীরা সেখানে কাজ করেন, কিন্তু অতিথিরা কখনই সেখানে যান না। কন্ট্রোল প্লেন ঠিক করে কী হওয়া উচিত। এটি নিজে অতিথি ট্রাফিক বহন করে না।
মাঝের স্তরটি হলো করিডোর, যা হলো ডেটা প্লেন। ট্র্যাফিক প্রতিটি ভেন্যুতে অ্যাক্সেস পয়েন্ট, সুইচ এবং লোকাল ব্রেকআউটের মাধ্যমে এখানে চলাচল করে। এছাড়াও কোন ডিভাইসগুলো একে অপরকে দেখতে পাবে তাও আপনি এখানেই নির্ধারণ করেন, এবং নেটওয়ার্ক সেগমেন্টেশন হলো এমন একটি পদ্ধতি যা অতিথিদের ফোনকে পেমেন্ট টার্মিনাল থেকে এবং টার্মিনালগুলোকে ব্যাক-অফিস সিস্টেম থেকে আলাদা রাখে।
সবচেয়ে নিচের স্তরটি হল লোকাল অ্যাক্সেস লেয়ার: এমন একটি দরজা যেখান দিয়ে প্রতিটি ডিভাইস প্রবেশ করে।
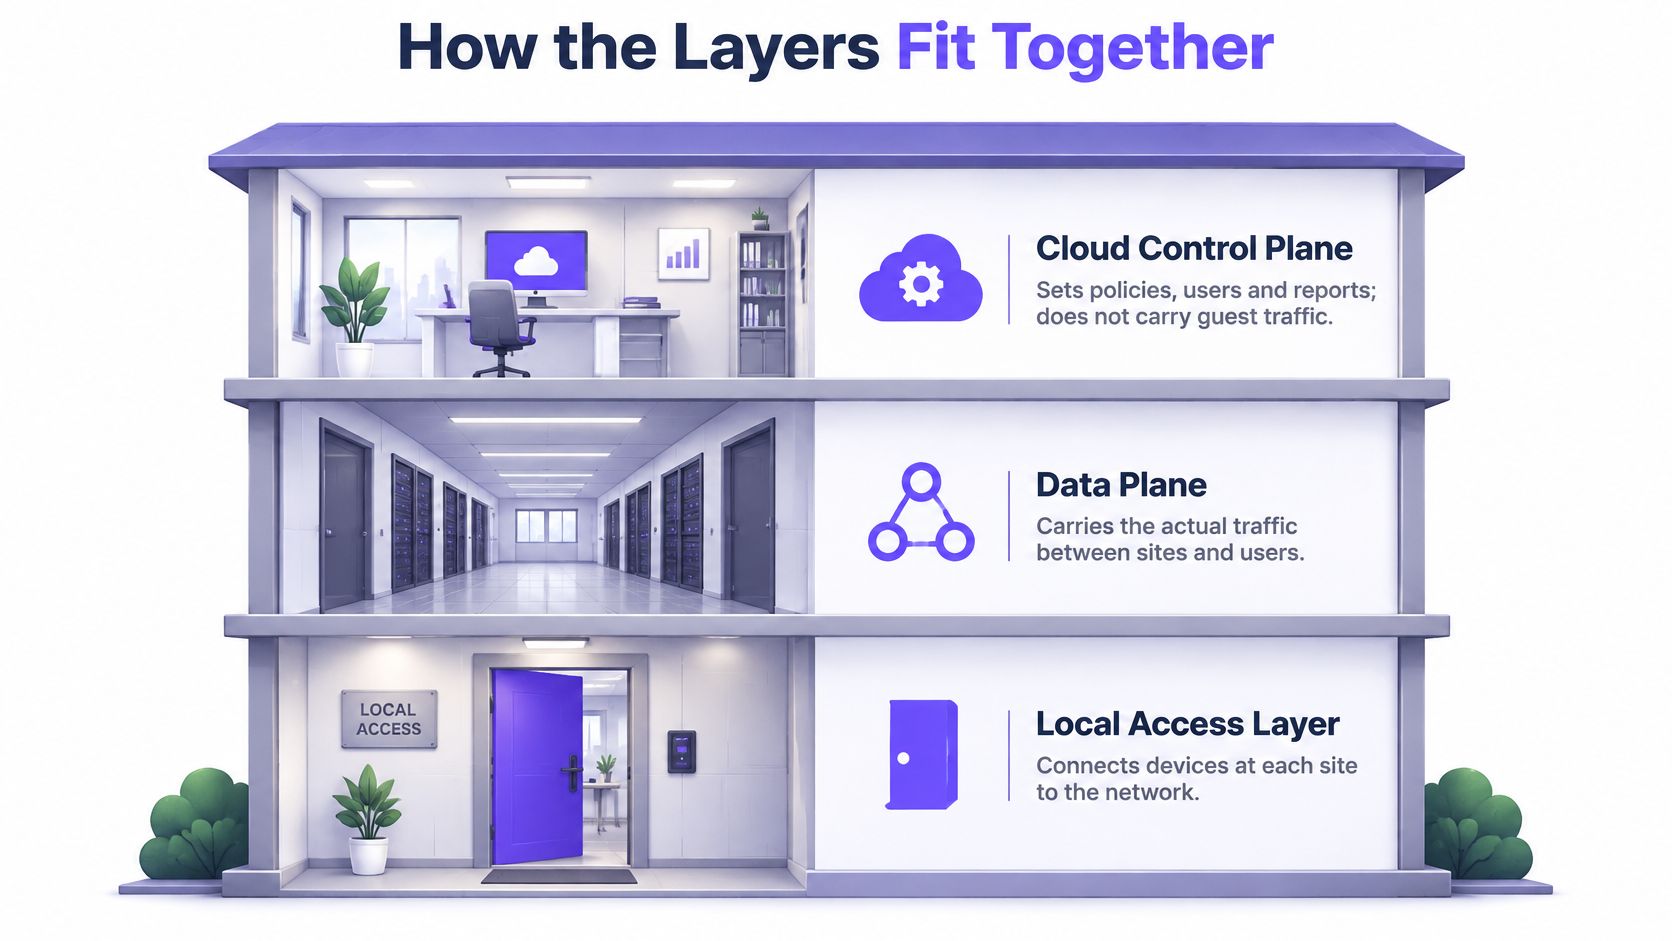
অফিস এবং করিডোরের মধ্যে এমন একটি চেকপয়েন্ট রয়েছে যেখান দিয়ে প্রতিটি কানেকশনকে প্রথমে অতিক্রম করতে হয়: DNS লেয়ার। কোনও নাম সমাধান না হওয়া পর্যন্ত কোনও কিছুই করিডোরে পৌঁছায় না।
একটি গেস্ট কানেকশন, ধাপে ধাপে
- ডিভাইসটি SSID-এ যুক্ত হয় এবং স্থানীয় অ্যাক্সেস পয়েন্ট এটি গ্রহণ করে। এটি অন-সাইটে ঘটে, ক্লাউডে নয়।
- ডিভাইসটি DHCP থেকে একটি IP অ্যাড্রেস পায়। কোনো ব্রাউজিংয়ের আগে, সবার প্রথমে এই অ্যাড্রেসটি আসে।
- ডিভাইসটি একটি নামের জন্য অনুরোধ জানায়, এবং রাউটারে যা হার্ডকোড করা রয়েছে তার পরিবর্তে সেই লুকআপটি ক্লাউড রিজলভারে চলে যায়।
- সেই SSID-এর জন্য সেট করা পলিসির ভিত্তিতে রিজলভারটি মিলিসেকেন্ডের মধ্যে অনুমোদন বা ব্লক করার সিদ্ধান্ত দেয়।
- শুধুমাত্র তখনই সংযোগটি খোলে, তা সে কোনো ওয়েব পেজ, অ্যাপ বা ব্যাকগ্রাউন্ড সিঙ্ক যা-ই হোক না কেন।
সুতরাং তিনটি স্তর একটি হায়ারার্কি বা ক্রমানুসারে গঠিত। পলিসি শীর্ষে নির্ধারিত হয়, প্রয়োগ হয় DNS চেকপয়েন্টে এবং ফরওয়ার্ডিং সম্পন্ন হয় করিডোরে। একই আর্কিটেকচার WiFi-এর অনেক বাইরেও লক্ষ্য করা যায়, যে কারণে ভেন্ডিং মেশিনের জন্য IoT কানেক্টিভিটি একটি ক্লাউড কন্ট্রোল স্তরের ওপর নির্ভর করে, যার লোকাল আচরণ কোনো সংযোগ বিচ্ছিন্ন হলেও টিকে থাকে।
ম্যানেজমেন্ট স্তরের একটি ত্রুটি এবং ফরওয়ার্ডিং স্তরের একটি ত্রুটি একই ঘটনা নয়। অফিসটি নষ্ট হলেও আপনি কিছু পরিবর্তন করতে পারবেন না, তবে করিডোরটি ট্রাফিক বহন করে চলবে। করিডোরটি বন্ধ হয়ে গেলে আপনার সামনে দাঁড়িয়ে থাকা অতিথির জন্য বিশ্বের কোনও ড্যাশবোর্ডই সাহায্য করতে পারবে না।
সুবিধা, খরচ এবং কোথায় পরিবর্তন ঘটছে
এই পরিবর্তনটি প্রথমে খরচের দিক থেকে লক্ষ্য করা যায়। Gartner-এর পূর্বাভাস অনুযায়ী 2024 সালে পাবলিক-ক্লাউড পরিষেবাগুলিতে বিশ্বব্যাপী এন্ড-ইউজার ব্যয় ধরা হয়েছে $675.4 বিলিয়ন, যা 2023 সালের $561 বিলিয়নের চেয়ে 20.4% বৃদ্ধি পেয়েছে, এবং পরিকাঠামো পরিষেবা (IaaS), যা ভার্চুয়ালাইজড নেটওয়ার্ক ক্ষমতার সবচেয়ে কাছাকাছি ক্যাটাগরি, তা 25.6% বৃদ্ধি পেয়ে $180.0 বিলিয়ন হবে বলে অনুমান করা হয়েছে (Gartner)।
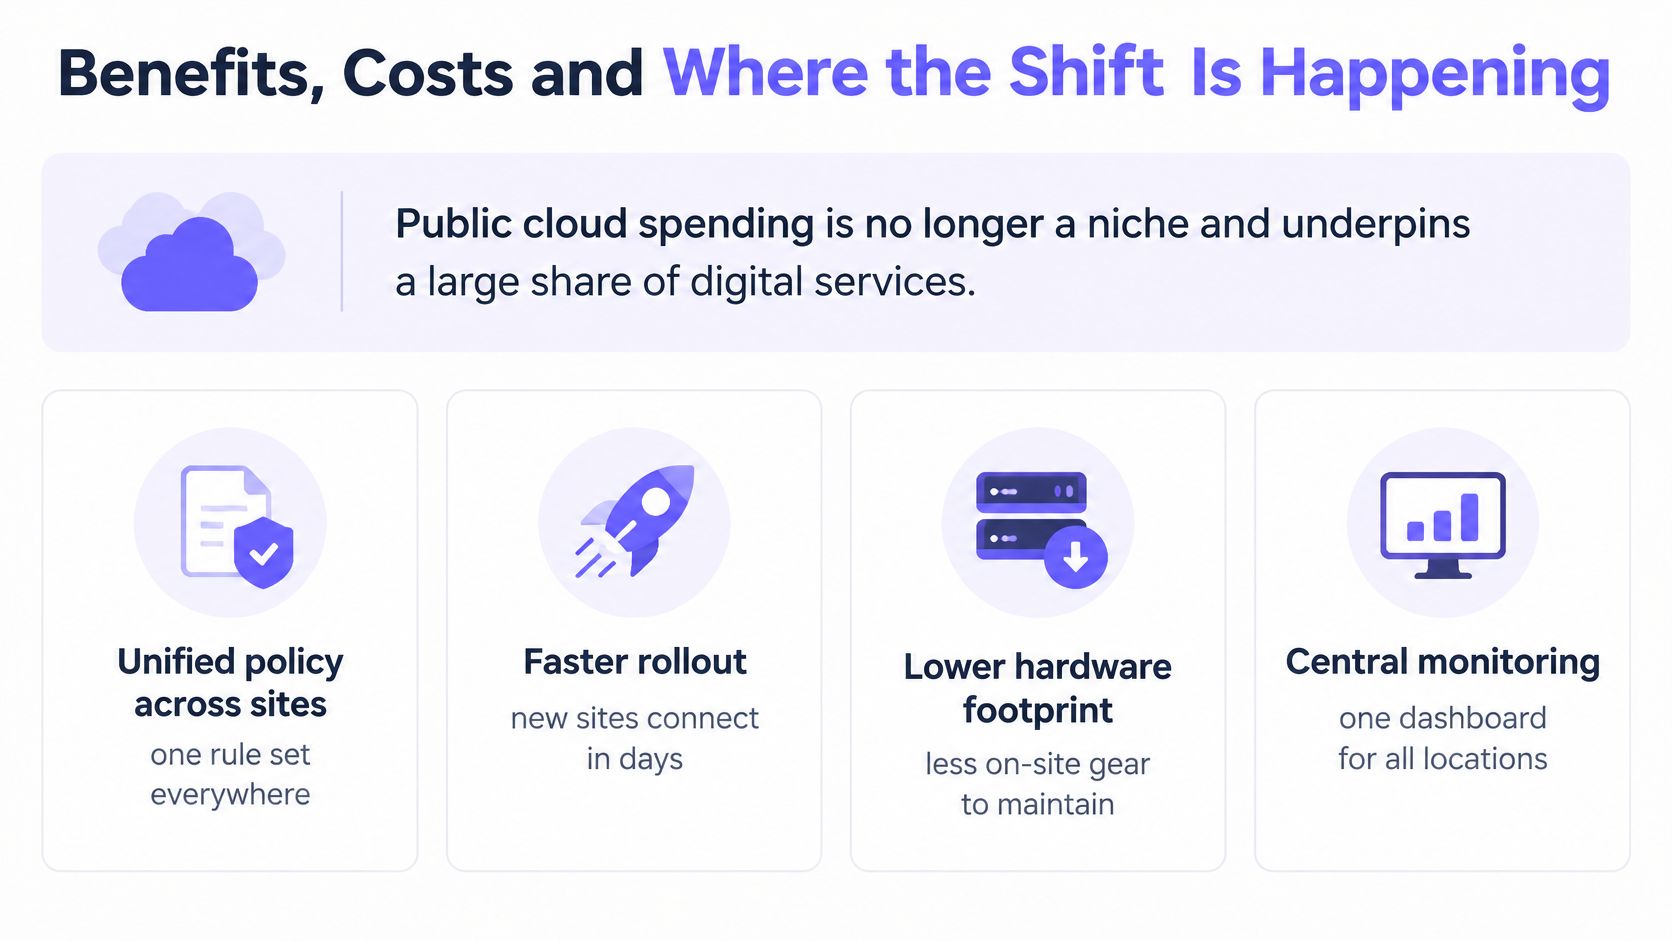
গ্রহণযোগ্যতা কেবল বড় সংস্থাগুলির মধ্যেই সীমাবদ্ধ নয় বরং অত্যন্ত বিস্তৃত। Eurostat-এর তথ্যানুযায়ী 2025 সালে 52.7% EU উদ্যোগ পেইড ক্লাউড পরিষেবা ব্যবহার করেছে, যা 2023 সালের তুলনায় 7.4 শতাংশ পয়েন্ট বৃদ্ধি পেয়েছে (Eurostat)। আয়ারল্যান্ডের Central Statistics Office রেকর্ড করেছে যে 2025 সালে 42.6% আইরিশ উদ্যোগ ক্লাউড-ভিত্তিক সুরক্ষা সফ্টওয়্যার কিনেছে (Central Statistics Office)। ব্যয়ের পরিমাণও একীভূত হচ্ছে: Flexera কর্তৃক সমীক্ষিত 40% উদ্যোগ পাবলিক ক্লাউডে বছরে $12 মিলিয়নেরও বেশি ব্যয় করেছে, যা এক বছর আগের 36% থেকে বেশি (Flexera)।
আপনি যদি বাকি অংশ পড়ার চেয়ে একটি ওয়াকথ্রু দেখতে পছন্দ করেন, তবে এটি কয়েক মিনিটের মধ্যে মডেলটি বুঝিয়ে দেবে।
একজন মাল্টি-সাইট অপারেটরের জন্য, প্রতিটি সুবিধার সাথে একটি মানানসই খরচও থাকে।
- দ্রুততর অনবোর্ডিং, পুনরাবৃত্তিমূলক খরচের সাথে অফসেট। একটি নতুন ভেন্যু কোনো পারচেজ অর্ডার এবং সাইট পরিদর্শনের পরিবর্তে কয়েক দিনের মধ্যে যুক্ত হয়, তবে সাবস্ক্রিপশন মূলধনী হার্ডওয়্যার ব্যয়কে প্রতিস্থাপন করে এবং সেই খরচ কখনোই পুরোপুরি বন্ধ হয় না।
- সর্বত্র একটি পলিসি সেট, প্রশিক্ষণের সাথে অফসেট। সেন্ট্রাল নিয়মের অর্থ হলো সেফগার্ড সংক্রান্ত কোনো পরিবর্তন কয়েক মিনিটের মধ্যে প্রতিটি সাইটে পৌঁছে যায়, এবং এর আরও অর্থ হলো আপনার টিমকে একটি নতুন কনসোল শিখতে হবে এবং তার ওপর আস্থা রাখতে হবে।
- অডিটের জন্য সেন্ট্রাল লগ, লিঙ্ক নির্ভরতার সাথে অফসেট। রিপোর্টগুলি এক জায়গা থেকেই সংগৃহীত হয়, তবে ট্র্যাফিক এখনও প্রতিটি ভেন্যুর নিজস্ব ইন্টারনেট কানেকশনের মাধ্যমে পরিবাহিত হয়, এবং কোনো প্ল্যাটফর্মই একটি খারাপ লাইনকে ঠিক করতে পারে না।
ধরা যাক বারোটি সম্পত্তি সহ একটি হোটেল গ্রুপ স্থানীয় কন্ট্রোলার থেকে কেন্দ্রীয় ব্যবস্থাপনায় স্থানান্তরিত হয়। একটি নতুন সম্পত্তি যুক্ত করা তখন প্ল্যাটফর্মে কেবল একটি এন্ট্রি এবং বিদ্যমান টেমপ্লেট থেকে একটি পলিসি প্রয়োগের ব্যাপার হয়ে দাঁড়ায়, এবং নিয়মিত অ্যাডমিন কাজ বারোটি লগইন ঘুরে দেখার বদলে একটি রিভিউ কিউতে নেমে আসে।
| পরিমাপ | পরিসংখ্যান | তুলনা | উৎস |
|---|---|---|---|
| বিশ্বব্যাপী পাবলিক-ক্লাউড অ্যান্ড-ইউজার ব্যয় ২০২৪ | $৬৭৫.৪ বিলিয়ন | ২০২৩ সালে $৫৬১ বিলিয়ন, ২০.৪% বৃদ্ধি | Gartner |
| IaaS ব্যয় ২০২৪ | $১৮০.০ বিলিয়ন | ২০২৩ সালে $১৪৩.৩ বিলিয়ন, ২৫.৬% বৃদ্ধি | Gartner |
| PaaS ব্যয় ২০২৪ | $১৭২.৪ বিলিয়ন | ২০.৬% বৃদ্ধি | Gartner |
| SaaS ব্যয় ২০২৪ | $২৪৭.২ বিলিয়ন | ২০.০% বৃদ্ধি | Gartner |
| পাবলিক-ক্লাউড অ্যান্ড-ইউজার ব্যয় ২০২৫ | $৭২৩.৪ বিলিয়ন | ২০২৪ সালের পরিসংখ্যানের পরবর্তী পূর্বাভাস | Gartner |
| পেইড ক্লাউড পরিষেবা ব্যবহারকারী EU এন্টারপ্রাইজ ২০২৫ | ৫২.৭% | ২০২৩ থেকে ৭.৪ শতাংশ পয়েন্ট বেশি | Eurostat |
| ক্লাউড-ভিত্তিক সুরক্ষা সফ্টওয়্যার ক্রয়কারী আইরিশ এন্টারপ্রাইজ ২০২৫ | ৪২.৬% | শুধুমাত্র আয়ারল্যান্ড | Central Statistics Office |
| পাবলিক ক্লাউডে বছরে $১২ মিলিয়নের বেশি ব্যয়কারী এন্টারপ্রাইজ | ৪০% | পূর্ববর্তী বছরে ৩৬% | Flexera ২০২৫ |
সুবিধাগুলি সবচেয়ে বেশি সেখানেই পাওয়া যায় যেখানে সাইটের সংখ্যা অনেক, পরস্পর সাদৃশ্যপূর্ণ এবং একটি ছোট দল দ্বারা পরিচালিত। বারোটি প্রায় অভিন্ন হোটেল নেটওয়ার্ক কেন্দ্রীভূত ব্যবস্থাপনার সুফল দেয়। বিশেষ কাস্টম কিট সহ একটি অনন্য ভবনে তা নাও হতে পারে।
DNS লেয়ারে ট্র্যাফিক সুরক্ষিত করা
কোনও কিছু প্রত্যাখ্যান করার জন্য DNS হল সবচেয়ে দ্রুততম ও কার্যকর স্থান। নেম রেজোলিউশনের সময় একটি ডোমেন প্রত্যাখ্যান করা যেতে পারে, ডিভাইসে গন্তব্য ঠিকানা আসার আগে এবং ওয়েব, TLS বা কমান্ড-অ্যান্ড-কন্ট্রোল সেশন শুরু হওয়ার আগেই। ডিভাইসটি তখন ইতিমধ্যেই একটি IP অ্যাড্রেস ধারণ করে থাকে। এটি কেবল সেই ঠিকানাটি পায় না যা সে চেয়েছিল।
একটি ক্লাউড DNS লেয়ার তিনটি কাজ করে, এবং সেগুলিকে আলাদাভাবে চিহ্নিত করা দরকার কারণ ভেন্ডররা সেগুলিকে একসাথে মিলিয়ে ফেলে।
- ক্যাটাগরি ফিল্টারিং। প্রাপ্তবয়স্কদের কন্টেন্ট, জুয়া, ম্যালওয়্যার হোস্টিং, পলিসিতে যা কিছুই উল্লেখ থাকুক না কেন, তা প্রতি SSID ভিত্তিতে প্রয়োগ করা হয় যাতে স্টাফ নেটওয়ার্ক এবং বাচ্চাদের রিডিং রুম একই রুল সেট শেয়ার না করে।
- থ্রেট ব্লকিং। ফিশিং ডোমেন, ম্যালওয়্যার ডেলিভারি হোস্ট এবং কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাক, পেলোড পৌঁছানোর পরে নয় বরং লুকআপের সময়ই আটকে দেওয়া হয়।
- বিজ্ঞাপন এবং ট্র্যাকার অপসারণ। কম থার্ড-পার্টি রিকোয়েস্টের অর্থ হলো হালকা পেজ এবং অতিথির ফোনে কম ডেটা খরচ।
এটি কার্যকর করার জন্য কী সুরক্ষিত রাখতে হবে
সিকিউর DNS-এর তিনটি স্বতন্ত্র প্রয়োজনীয়তা রয়েছে, যা প্রায়শই একটি হিসেবেই বিক্রি হয়: ইন্টিগ্রিটি, কনফিডেন্সিয়ালিটি এবং অ্যাভেইলেবিলিটি। একটি স্বাক্ষরিত রেসপন্সের সাথে কারচুপি করা হয়নি তা যাচাই করে DNSSEC ইন্টিগ্রিটি নিশ্চিত করে। কনফিডেন্সিয়ালিটি সহজেই বাদ পড়ে যেতে পারে, কারণ লুকআপগুলি যখন প্লেইন টেক্সটে চলে তখন একটি সঠিক উত্তর থেকেও মূল প্রশ্নটি ফাঁস হয়ে যেতে পারে। অ্যাভেইলেবিলিটির জন্য নিজস্ব পরিকল্পনার প্রয়োজন, তাই অপারেটররা এখনও কনফিগারেশনে একাধিক রিকার্সিভ রিজলভার, ফল্ট টলারেন্স এবং ডিসপার্সড রিজলভার পরিচালনা করেন।
এটি যেকোনো গেস্ট বা পাবলিক নেটওয়ার্কের জন্য একটি সংক্ষিপ্ত চেকলিস্ট প্রদান করে:
- ডিভাইসগুলিকে তাদের নিজস্ব রিজলভার বেছে নেওয়ার সুযোগ না দিয়ে, সমস্ত ক্লায়েন্ট DNS আপনার নিয়ন্ত্রিত রিজলভারগুলিতে রুট করুন।
- যেখানে হার্ডওয়্যার অনুমতি দেয় সেখানে বাইপাস প্রতিরোধ করুন, অন্য সার্ভারগুলিতে আউটবাউন্ড DNS ব্লক করে।
- DNSSEC রেসপন্স যাচাই করুন যাতে কোনো স্পুফ করা উত্তর বাতিল হয়ে যায়।
- যেখানে গোপনীয়তার নিয়ম প্রযোজ্য সেখানে কোয়েরি ট্রান্সপোর্ট সুরক্ষিত রাখুন, যাতে ট্রানজিটের সময় লুকআপগুলি কেউ পড়তে না পারে।
- লগগুলি পর্যাপ্ত সময় ধরে সংরক্ষণ করুন যাতে কোনো ডিভাইস কী এবং কখন অ্যাক্সেস করার চেষ্টা করেছিল তা জানা যায়।
প্রতিটি আইটেম হলো একটি ফেইলিওর মোড, যা কোনো ইনসিডেন্ট ঘটার আগেই আপনার পরীক্ষা করে নেওয়া উচিত। একটি ডিভাইসকে বাইরের কোনো রিজলভারের দিকে নির্দেশ করুন এবং বাইপাস নিয়মটি তা ধরতে পারছে কিনা তা পরীক্ষা করুন। তারপর দেখুন রিজলভারগুলো কাজ করা বন্ধ করলে কী ঘটে: ফেইলিং ওপেন থাকলে অতিথিরা অনলাইনে থাকেন কিন্তু প্রতিটি পলিসি বন্ধ হয়ে যায়, এবং ফেইলিং ক্লোজড থাকলে পলিসি বজায় থাকে কিন্তু রিজলভারের ত্রুটি সম্পূর্ণ আউটেজে পরিণত হয়। Purple Shield ফেইলিং ক্লোজড পদ্ধতিতে কাজ করে এবং একাধিক ডেটা সেন্টারের মাধ্যমে পরিচালিত হয়, ফলে একটিতে ত্রুটি দেখা দিলেও পরিষেবা বন্ধ হয়ে যায় না।
ফিল্টারের ওপর আস্থা রাখার আগে লগ পড়ুন। একটি ব্লক পেজ নিজে থেকে কিছুই প্রমাণ করে না। লুকআপ রেকর্ডটি প্রমাণ করে যে কী প্রত্যাখ্যান করা হয়েছিল, কোন নেটওয়ার্কের জন্য এবং কোন সময়ে।
DNS ফিল্টারিং এন্ডপয়েন্ট সুরক্ষা, ফায়ারওয়াল এবং অ্যাপ্লিকেশন নিয়ন্ত্রণের পাশাপাশি কাজ করে, এবং একটি নিয়ন্ত্রণ স্তর হিসেবে DNS নিরাপত্তার যৌক্তিকতা তাদের বিকল্প হিসেবে নয়, বরং একাধিক স্তরের মধ্যে একটি স্তর হওয়ার ওপর নির্ভর করে।
ক্লাউড ভিত্তিক নেটওয়ার্ক ব্যর্থ হলে তখনও কী কাজ করে
একটি ভেন্যু তার ক্লাউড ড্যাশবোর্ডের সংযোগ হারিয়েও ট্রাফিক পাস করতে পারে। এটি ড্যাশবোর্ড বজায় রেখেও ফিল্টারিং প্রয়োগকারী DNS পাথ হারাতে পারে। দূর থেকে এই ব্যর্থতাগুলি একই রকম মনে হলেও নেটওয়ার্কের বিভিন্ন অংশকে প্রভাবিত করে। প্রতিটির জন্য আলাদাভাবে ডিজাইন করুন।
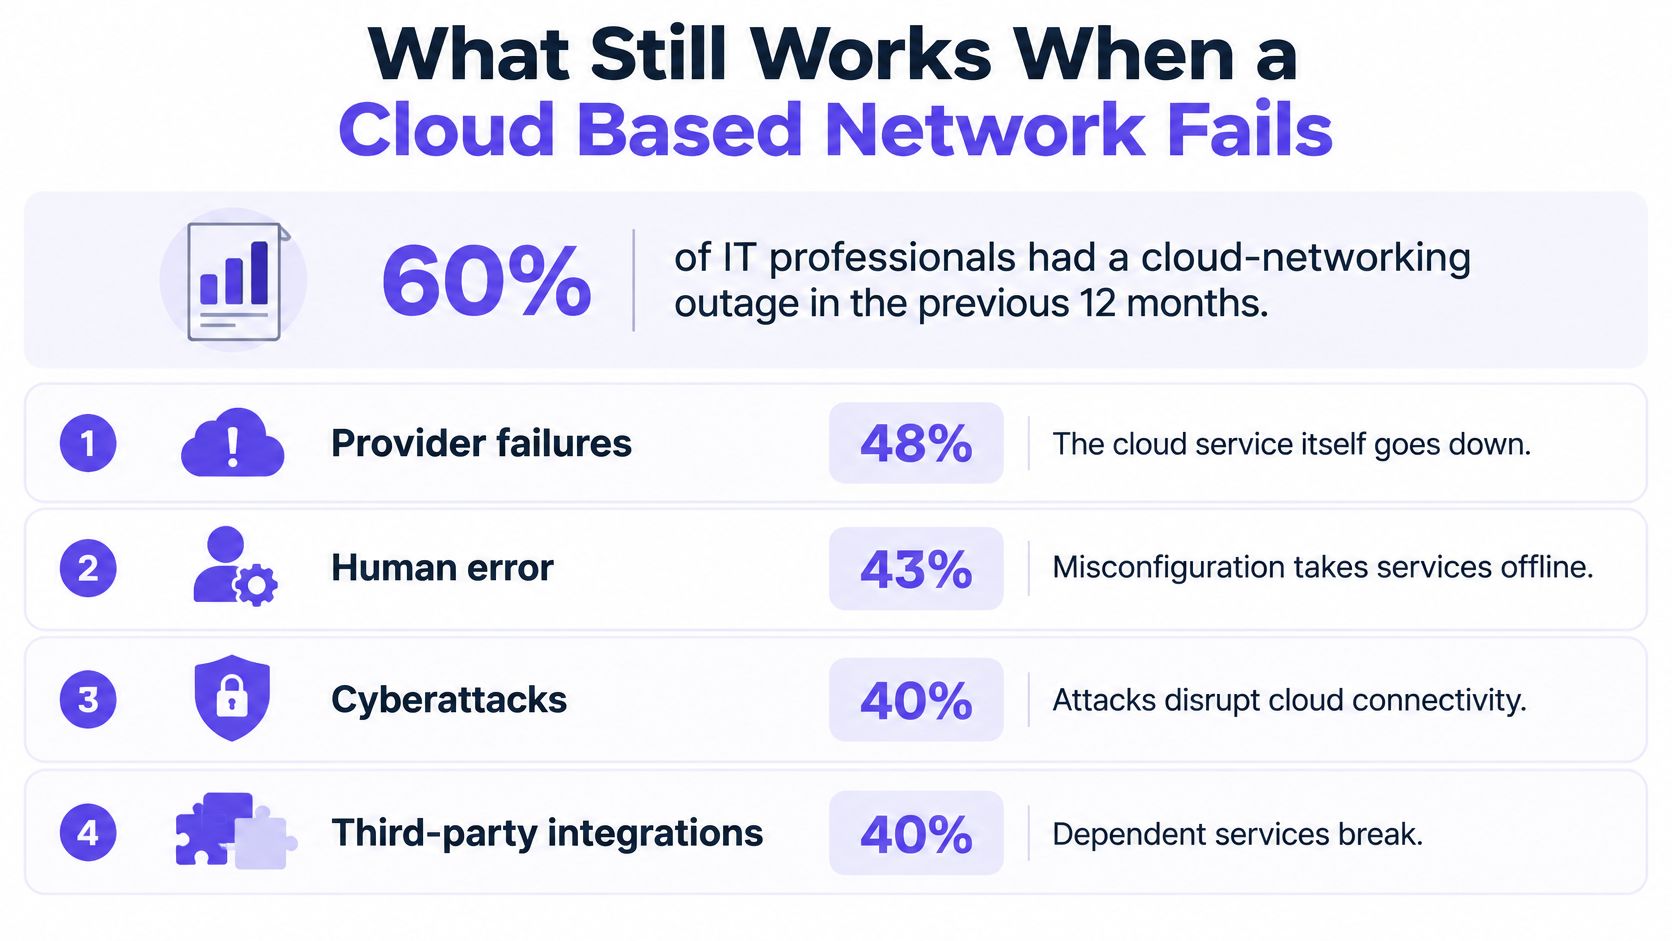
একটি ইন্ডাস্ট্রি সমীক্ষায় দেখা গেছে যে 60% IT প্রফেশনাল পূর্ববর্তী 12 মাসে ক্লাউড-নেটওয়ার্কিং আউটেজের সম্মুখীন হয়েছেন। কারণগুলির মধ্যে ছিল ক্লাউড-প্রোভাইডার ফেইলিওর, মানুষের ভুল, থার্ড-পার্টি ইন্টিগ্রেশন, সাইবার আক্রমণ এবং মিসকনফিগারেশন (Aviatrix 2025 ইন্ডাস্ট্রি সমীক্ষা)।
কোনও সরবরাহকারীর আপটাইম সংক্রান্ত পরিসংখ্যান তাদের প্ল্যাটফর্মের স্থিতিশীলতা বোঝায়, কিন্তু প্ল্যাটফর্মটি অ্যাক্সেসযোগ্য না থাকলে আপনার ভেন্যু নীতি প্রয়োগ অব্যাহত রাখতে পারবে কি না তা নির্দেশ করে না। ড্যাশবোর্ডটি হল কন্ট্রোল রুম; আর ভেন্যুর সরঞ্জামগুলিকে তখনও ট্র্যাফিক আদান-প্রদান করতে হয় এবং ইতিমধ্যে প্রাপ্ত নিয়মগুলি প্রয়োগ করতে হয়।
একটি SLA-তে প্রদানকারীর প্রতিশ্রুতির বিবরণ থাকে। কন্ট্রোল প্লেন পৌঁছানো না গেলে আপনার অ্যাক্সেস পয়েন্টগুলি কী করবে, তা এটি আপনাকে জানায় না।
দুটি বিভ্রাট যা দেখতে একই রকম হলেও আসলে এক নয়
যদি ম্যানেজমেন্ট প্লেন কাজ না করে, তবে আপনি নীতি পরিবর্তন করতে, নতুন রিপোর্ট দেখতে বা কোনও নতুন সাইট যুক্ত করতে অসমর্থ হতে পারেন। বিদ্যমান ট্র্যাফিক এবং নীতি প্রয়োগ অব্যাহত থাকতে পারে কারণ নিয়মগুলি ইতিমধ্যে নেটওয়ার্ক এজে পাঠানো হয়ে গেছে।
যদি এনফোর্সমেন্ট লেয়ার, সাধারণত DNS বা এর রিজলভার পাথ, ব্যর্থ হয়, তবে ব্যবহারকারীরা সঙ্গে সঙ্গে তা লক্ষ্য করেন। কিছু সাইটের রেজোলিউশন বন্ধ হয়ে যেতে পারে; অথবা ফিল্টারিং বাইপাস হওয়ার কারণে সবকিছুই রিজলভ হতে পারে।
এটি হলো fail-open বনাম fail-closed এর পছন্দ। ক্লাউড পরিষেবা অনুপলব্ধ থাকলে Fail open সাধারণ রিকার্সিভ রেজোলিউশনের মাধ্যমে কানেক্টিভিটি পুনরুদ্ধার করে, তবে সুরক্ষামূলক নিয়ন্ত্রণগুলি আর প্রযোজ্য থাকে না। Fail closed পলিসি বজায় রাখে, তবে নেটওয়ার্কে পরীক্ষিত ফলব্যাক ব্যবস্থা না থাকলে DNS ব্যর্থতা কার্ড পেমেন্ট বা বুকিং সিস্টেমের মতো বৈধ পরিষেবাগুলিকেও ব্লক করতে পারে। কোনো আচরণই প্রতিটি ভেন্যুর জন্য উপযুক্ত নয়। গুরুত্বপূর্ণ বিষয় হলো আপনার নেটওয়ার্ক কোনটি ব্যবহার করে এবং ব্যবহারকারীরা কী ধরনের অভিজ্ঞতার মুখোমুখি হবেন তা জানা (fail-open বনাম fail-closed ফিল্টারিং সংক্রান্ত গাইড)।
প্রয়োজন হওয়ার আগেই বিকল্প ব্যবস্থা ডিজাইন করুন
একাধিক রিজলভার কনফিগার করুন এবং সেগুলি সুস্থ ও সচল আছে কি না তা পর্যবেক্ষণ করুন। যে পরিষেবাগুলি অবশ্যই চালু রাখতে হবে সেগুলি চিহ্নিত করুন, এবং সেগুলির জন্য একটি ফলব্যাক পাথ পরীক্ষা করুন। যদি অতিথিরা ইন্টারনেট সংযোগ হারিয়ে ফেলেন, তবে শুধু লোডিং স্পিনার দেখিয়ে বসিয়ে না রেখে ক্যাপটিভ পোর্টাল-এর মাধ্যমে বিভ্রাট সম্পর্কে ব্যাখ্যা করুন।
ক্লাউড ম্যানেজমেন্ট অন-সাইট সরঞ্জামগুলি সরিয়ে দেয় না। অ্যাক্সেস পয়েন্ট, সুইচ এবং ভেন্যুর ইন্টারনেট লিঙ্ক এখনও পরিষেবার অংশ হিসেবে থেকে যায়, এবং একটি ব্যর্থ লিঙ্ক এখনও ভেন্যুটিকে সংযোগ বিচ্ছিন্ন করতে পারে। রিপোর্টিং লগ, রিটেনশন উইন্ডো এবং কর্মীরা বুঝতে পারেন এমন ফরম্যাটের ওপরও নির্ভর করে।
| ব্যর্থতা | যা সক্রিয় থাকে | পলিসির আচরণ | গো-লাইভের আগে পরীক্ষা করুন |
|---|---|---|---|
| ক্লাউড ম্যানেজমেন্ট প্লেন বিভ্রাট | বিদ্যমান ট্র্যাফিক এবং প্রয়োগ, যদি নিয়মগুলি ইতিমধ্যে কার্যকর থাকে | সাধারণত অপরিবর্তিত থাকে | ম্যানেজমেন্ট অ্যাক্সেস বিচ্ছিন্ন করুন এবং ট্র্যাফিক এখনও প্রবাহিত হচ্ছে কিনা তা নিশ্চিত করুন |
| DNS সমাধানকারী (resolver) বিভ্রাট | লোকাল ক্যাশ এবং সেকেন্ডারি সমাধানকারী, যদি কনফিগার করা থাকে | কনফিগারেশন অনুযায়ী ওপেন বা ক্লোজড ব্যর্থতা | প্রাথমিক সমাধানকারীকে ব্লক করুন এবং সেকেন্ডারি সমাধানকারী প্রতিক্রিয়া জানাচ্ছে কিনা তা নিশ্চিত করুন |
| ভেনুর ইন্টারনেট লিঙ্ক বিচ্ছিন্ন | শুধুমাত্র স্থানীয় পরিষেবাগুলি | প্রযোজ্য নয় | WAN লিঙ্ক আনপ্লাগ করুন এবং ফলব্যাক বার্তা প্রদর্শিত হচ্ছে কিনা তা নিশ্চিত করুন |
| ক্যারিয়ার বা আপস্ট্রিম প্রদানকারীর ত্রুটি | বিকল্প পাথে ট্র্যাফিক, যদি তা উপস্থিত থাকে | যদি দ্বিতীয় কোনো পাথ এটি বহন করে তবে অপরিবর্তিত থাকে | আপস্ট্রিম লস সিমুলেট করুন এবং ফেইলওভার রুট পরীক্ষা করুন |
| আইডেন্টিটি প্রোভাইডার বিভ্রাট | ওপেন বা প্রি-শেয়ার্ড SSID সমূহ | প্রমাণীকৃত অ্যাক্সেস বন্ধ হয়ে যেতে পারে | কর্মী এবং অতিথিদের জন্য লগইন ফলব্যাক পরীক্ষা করুন |
এটি প্রমাণ করার তিনটি ধাপ
- প্রতিটি টেস্ট একটি সাইটে চালান। ব্যবসার সময় এটি করুন, যাতে অতিথিরা কী অভিজ্ঞতা পাচ্ছেন এবং নেটওয়ার্ক কী রিপোর্ট করছে - দুটোই আপনি লক্ষ্য করতে পারেন।
- ফলাফল রেকর্ড করুন। কী কী চালু ছিল, পলিসি ফেইল ওপেন নাকি ফেইল ক্লোজড হয়েছিল, তারিখ এবং কে টেস্ট চালিয়েছিলেন তা লিখে রাখুন।
- পলিসি পরিবর্তনের পরে আবার টেস্ট করুন। একটি নতুন নিয়ম সেট ফলব্যাক কীভাবে কাজ করে তা পরিবর্তন করে দিতে পারে।
সাবস্ক্রিপশন খরচ এবং ইন্টারনেট সংযোগের ওপর নির্ভরশীলতা আপনি কী মোতায়েন করতে পারেন তা প্রভাবিত করে, কিন্তু বিভ্রাটের সময় কী ঘটবে তার উত্তর দেয় না। আপনি যদি কেবল একটি সাইট পরীক্ষা করতে পারেন, তবে এমন সাইট দিয়ে শুরু করুন যেখানে অতিথির সংখ্যা সবচেয়ে বেশি বা যত্নের দায়িত্ব (duty of care) সবচেয়ে কঠোর।
একটি সেটআপ বেছে নিন এবং একটি সাইটে পাইলট করুন
প্রোডাক্টগুলির তুলনা করার আগে, আপনার নেটওয়ার্ক কীসের জন্য তা নির্ধারণ করুন। টুলের চেয়ে এর ক্রম বেশি গুরুত্বপূর্ণ।
- প্রতিটি সাইট এবং এটি ব্যবহারকারী প্রতিটি দলের তালিকা তৈরি করুন। অতিথি, কর্মী, শিক্ষার্থী, বাসিন্দা, পেইড টিয়ার। তালিকাটি লিখে রাখুন; বেশিরভাগ অপারেটর এমন দুটি দল খুঁজে পান যা তারা ভুলে গিয়েছিলেন।
- প্রথম দিন থেকেই প্রতিটি দলকে তাদের নিজস্ব SSID বা VLAN দিন। অতিথি নেটওয়ার্কের সাথে একই নিয়ম শেয়ার করা স্টাফ নেটওয়ার্ক হল একটি নিরাপত্তা বিঘ্নের অপেক্ষায় থাকা বিপদ। অনবোর্ডিংয়ের সময় অতিথি, কর্মী, শিক্ষার্থী, বাসিন্দা এবং পেইড টিয়ারগুলির জন্য প্রতিটি গ্রাহক নেটওয়ার্কের নিজস্ব পলিসি প্রদান করা উচিত।
- আপনার জন্য গুরুত্বপূর্ণ ব্যর্থতা পরীক্ষাগুলি চিহ্নিত করুন। ম্যানেজমেন্ট-প্লেন লস, DNS ফেইলওভার, আনপ্লাগড WAN, আপস্ট্রিম লস এবং আইডেন্টিটি-প্রোভাইডার বিভ্রাট। যদি কোনো পরীক্ষা প্রযোজ্য না হয়, তবে তা বাদ না দিয়ে স্পষ্টভাবে উল্লেখ করুন।
- একটি একক নেটওয়ার্কে পাইলট পরীক্ষা চালান এবং ফলাফল লিখে রাখুন বৃহত্তর কোনো রোলআউটের আগে। একটি সাইট, এক সপ্তাহ, ফলাফলের এক পৃষ্ঠা।
Purple Shield সেই কাজের পরিবর্তে নয়, বরং তার পরে যুক্ত হয়। একটি DNS স্তর প্রতিটি নেটওয়ার্কের প্রতিটি ডিভাইসে কন্টেন্ট ফিল্টার করে, হুমকি প্রতিরোধ করে এবং বিজ্ঞাপন সরিয়ে দেয়, যেখানে প্রতিটি SSID, VLAN এবং ভেন্যুর জন্য নির্দিষ্ট পলিসি থাকে এবং একটি মাত্র ড্যাশবোর্ড থাকে। আপনি এটি একটি নেটওয়ার্কে ৩০ দিনের জন্য বিনামূল্যে চালাতে পারেন, অথবা আমাদের টিমের সাথে পরিকল্পনা করে একটি একক SSID পাইলট হিসেবে চালাতে পারেন, এবং শুধুমাত্র তারপরই একটি কাস্টম কোট পেতে পারেন।
তাই এই সপ্তাহে একটি সাইট বেছে নিন। এর ব্যবহারকারী গ্রুপগুলি রেকর্ড করুন, শুধুমাত্র সেই সাইটের জন্য ফেইলিওর টেবিলটি পূরণ করুন এবং কোনও সমস্যা হলে আপনার নেটওয়ার্কের কী করার কথা তা জানার পর পাইলট নির্ধারণ করুন।
Purple Shield হলো ভেন্যু, গেস্ট এবং পাবলিক WiFi-এর জন্য তৈরি প্রতিরক্ষামূলক DNS এবং কন্টেন্ট ফিল্টারিং, যা যেকোনো WiFi নেটওয়ার্কে স্ট্যান্ডঅ্যালোন হিসেবে বা Purple Access-এর সাথে চলতে পারে। এতে প্রতিটি SSID, VLAN এবং ভেন্যুর জন্য আলাদা নীতি থাকে এবং ঠিক কী ব্লক করা হয়েছে তা দেখানোর জন্য রিপোর্টিং ব্যবস্থা রয়েছে। এটি একাধিক ডেটা সেন্টারে পরিচালিত হয় এবং ফেইল-ক্লোজড মোডে কাজ করে, যার ফলে কোনো সমাধানকারী সমস্যা হলেও আপনার সুরক্ষা বন্ধ হয়ে যায় না। Purple Shield-এ একটি নেটওয়ার্কে ৩০ দিনের ফ্রি ট্রায়াল শুরু করুন এবং কোনো চুক্তি স্বাক্ষর করার আগে ফেইলিওর টেস্টগুলো পরীক্ষা করে নিন।