
Cyber Essentials Certifications: WiFi অপারেটরদের যা জানা প্রয়োজন
২০২৬ সালে অডিট পাস করার প্রধান পদক্ষেপ থেকে শুরু করে ব্যবহারিক টিপস সহ, WiFi অপারেটরদের জন্য Cyber Essentials সার্টিফিকেশনের কী কী প্রয়োজন তা আবিষ্কার করুন।
Published ১৮ অক্টোবর, ২০২৬
আপনার হোটেলের গেস্ট WiFi ব্যস্ত, রিসেপশন টিম একটি ক্লাউড বুকিং সিস্টেম ব্যবহার করছে এবং একজন কন্ট্রাক্টর একটি অ্যাক্সেস পয়েন্টের সমস্যা সমাধানের জন্য একটি ল্যাপটপ কানেক্ট করেছেন। কেউ একজন জিজ্ঞাসা করলেন যে প্রতিষ্ঠানটির Cyber Essentials সার্টিফেকেশন আছে কিনা। আত্মবিশ্বাসের সাথে উত্তর দেওয়ার আগে আপনার জানা দরকার যে সার্টিফিকেটটি নেটওয়ার্ক, এটি পরিচালনাকারী ব্যক্তি এবং এর পেছনে থাকা ক্লাউড সার্ভিসগুলিকে কভার করে কিনা।
ঠিক এখানেই শেয়ার্ড WiFi একটি বাহ্যিকভাবে সহজ নিরাপত্তা প্রশ্নকে জটিল করে তোলে। একটি গেস্ট ডিভাইস স্বয়ংকীয়ভাবে একটি ভেন্যুর প্রতিটি সিস্টেমকে এক্সপোজ করে না, তবে দুর্বলভাবে পৃথক করা নেটওয়ার্ক একে এমন অ্যাক্সেস দিতে পারে যা আপনি কখনোই চাননি। সহায়ক শুরুর বিন্দুটি ব্যাজ নয়; বরং আপনি কী সুরক্ষিত করছেন এবং সীমানাটি কোথায় অবস্থিত তা বোঝা।
সূচিপত্র
- পাবলিক এবং গেস্ট WiFi-এর জন্য Cyber Essentials কেন গুরুত্বপূর্ণ
- পাঁচটি নিয়ন্ত্রণ যা প্রতিটি নেটওয়ার্কের প্রয়োজন
- একটি WiFi নেটওয়ার্কে সার্টিফিকেশন সীমানা বোঝা
- স্ব-মূল্যায়ন থেকে Cyber Essentials Plus পর্যন্ত
- Cyber Essentials যে বিষয়গুলি অন্তর্ভুক্ত করে না
- একজন WiFi অপারেটর হিসেবে সরবরাহকারীর সার্টিফিকেট পড়া
- ২০২৬ সালের জন্য একটি ব্যবহারিক প্রাথমিক চেকলিস্ট
পাবলিক এবং গেস্ট WiFi-এর জন্য কেন Cyber Essentials গুরুত্বপূর্ণ
এমন একটি স্কুলের কথা চিন্তা করুন যেখানে দর্শনার্থী এবং কর্মীরা একই ওয়্যারলেস পরিকাঠামোর মাধ্যমে সংযুক্ত হন। কর্মীদের প্রাতিষ্ঠানিক সিস্টেমে অ্যাক্সেস প্রয়োজন; দর্শনার্থীদের ইন্টারনেট অ্যাক্সেস প্রয়োজন। নেটওয়ার্ক প্রশাসক যদি সেই ব্যবহারগুলোকে সঠিকভাবে আলাদা না করে থাকেন, তবে একজন দর্শনার্থীর সংক্রামিত ল্যাপটপ এমন পরিষেবাগুলোতে পৌঁছে যেতে পারে যা তাদের জন্য উপলব্ধ থাকা উচিত নয়।
Cyber Essentials certification মৌলিক সুরক্ষা যাচাই করার জন্য একটি গঠনমূলক উপায় প্রদান করে। এটি কোনো অতিথি WiFi নিরাপত্তা সার্টিফিকেট নয়, এবং এটি সম্ভাব্য প্রতিটি নিরাপত্তা ঝুঁকি মূল্যায়ন করে না। এর মূল্য হলো কোনো সংস্থাকে তার নিজের প্রযুক্তি রক্ষাকারী নিয়ন্ত্রণগুলি পরীক্ষা করানো।
সাধারণ ইন্টারনেট-উৎপাদিত আক্রমণের বিরুদ্ধে একটি সাশ্রয়ী, ব্যবহারিক মান নির্ধারণ করতে UK সরকার শিল্পের সাথে 5 জুন 2014 তারিখে এই স্কিমটি চালু করেছিল। সরকারের Cyber Essentials স্কিমের তথ্যে বর্ণনা করা হয়েছে, 1 অক্টোবর 2014 থেকে সংবেদনশীল তথ্য বা নির্দিষ্ট প্রযুক্তিগত পণ্য ও পরিষেবা অন্তর্ভুক্ত রয়েছে এমন কিছু সরকারি চুক্তির জন্য বিড করা সরবরাহকারীদের জন্য সার্টিফেকেশন বাধ্যতামূলক করা হয়েছে।
কেন ভেন্যু অপারেটরদের মনোযোগ দেওয়া উচিত
NCSC কারিগরি প্রয়োজনীয়তাগুলি প্রকাশ করে যা এই স্কিমকে একটি সিকিউরিটি বেসলাইন প্রদান করে। হোটেল, স্কুল, হাসপাতাল এবং পাবলিক সেক্টর ভেন্যুগুলির জন্য, এই প্রয়োজনীয়তাগুলি অপারেশনস টিম, IT প্রদানকারী এবং ক্রেতাদের মধ্যে আলোচনার জন্য একটি সাধারণ পরিভাষা প্রদান করে।
- হসপিটালিটি টিমগুলিকে বুকিং সিস্টেম, কর্মীদের ডিভাইস এবং নেটওয়ার্ক অ্যাডমিনিস্ট্রেশন থেকে গেস্ট কানেক্টিভিটিকে পৃথক করতে হবে। হসপিটালিটি WiFi সুরক্ষার প্রেক্ষাপট এই পার্থক্যটিকে বিশেষ গুরুত্ব প্রদান করে।
- শিক্ষা টিমগুলিকে বুঝতে হবে যে কীভাবে শিক্ষার্থীদের ডিভাইস, কর্মীদের অ্যাকাউন্ট এবং ক্লাউড প্ল্যাটফর্মগুলি একে অপরের সাথে ইন্টার্যাক্ট করে।
- স্বাস্থ্যসেবা এবং পাবলিক সেক্টর টিমগুলিকে চিহ্নিত করতে হবে যে কোন সিস্টেমগুলি পাবলিক অ্যাক্সেস সমর্থন করে এবং কোনগুলি প্রাতিষ্ঠানিক পরিষেবা সমর্থন করে।
যে পাঠকরা সংশোধিত মূল্যায়নের ভাষা একটি প্রস্তুতি পরিকল্পনায় অনুবাদ করছেন, তাদের জন্য Networking2000 এর Danzell আপডেট সম্মতি গাইড একটি সম্পূরক সম্পদ যা অফিসিয়াল প্রয়োজনীয়তার পাশাপাশি ব্যবহার করা উচিত, সেটির বিকল্প হিসেবে নয়।
ব্যবহারিক নিয়ম: গেস্ট কানেক্টিভিটি এবং প্রাতিষ্ঠানিক IT-কে একই নেটওয়ার্কের বিনিময়যোগ্য অংশ হিসেবে না দেখে বিভিন্ন ট্রাস্ট লেভেল সহ সম্পর্কিত সিস্টেম হিসেবে বিবেচনা করুন।
সার্টিফিকেশন অর্জনের জন্য আপনাকে দর্শনার্থীদের সংযোগ বিচ্ছিন্ন করতে হবে না। দর্শনার্থীরা কী অ্যাক্সেস করতে পারেন, কর্মীরা কী পরিচালনা করতে পারেন এবং আপনি যে সিস্টেমগুলোকে প্রত্যয়িত করছেন সেগুলোতে কোন সুরক্ষা প্রয়োগ করা হয় তার একটি সমর্থনযোগ্য ব্যাখ্যা আপনার প্রয়োজন।
প্রতিটি নেটওয়ার্কের জন্য আবশ্যক পাঁচটি কন্ট্রোল
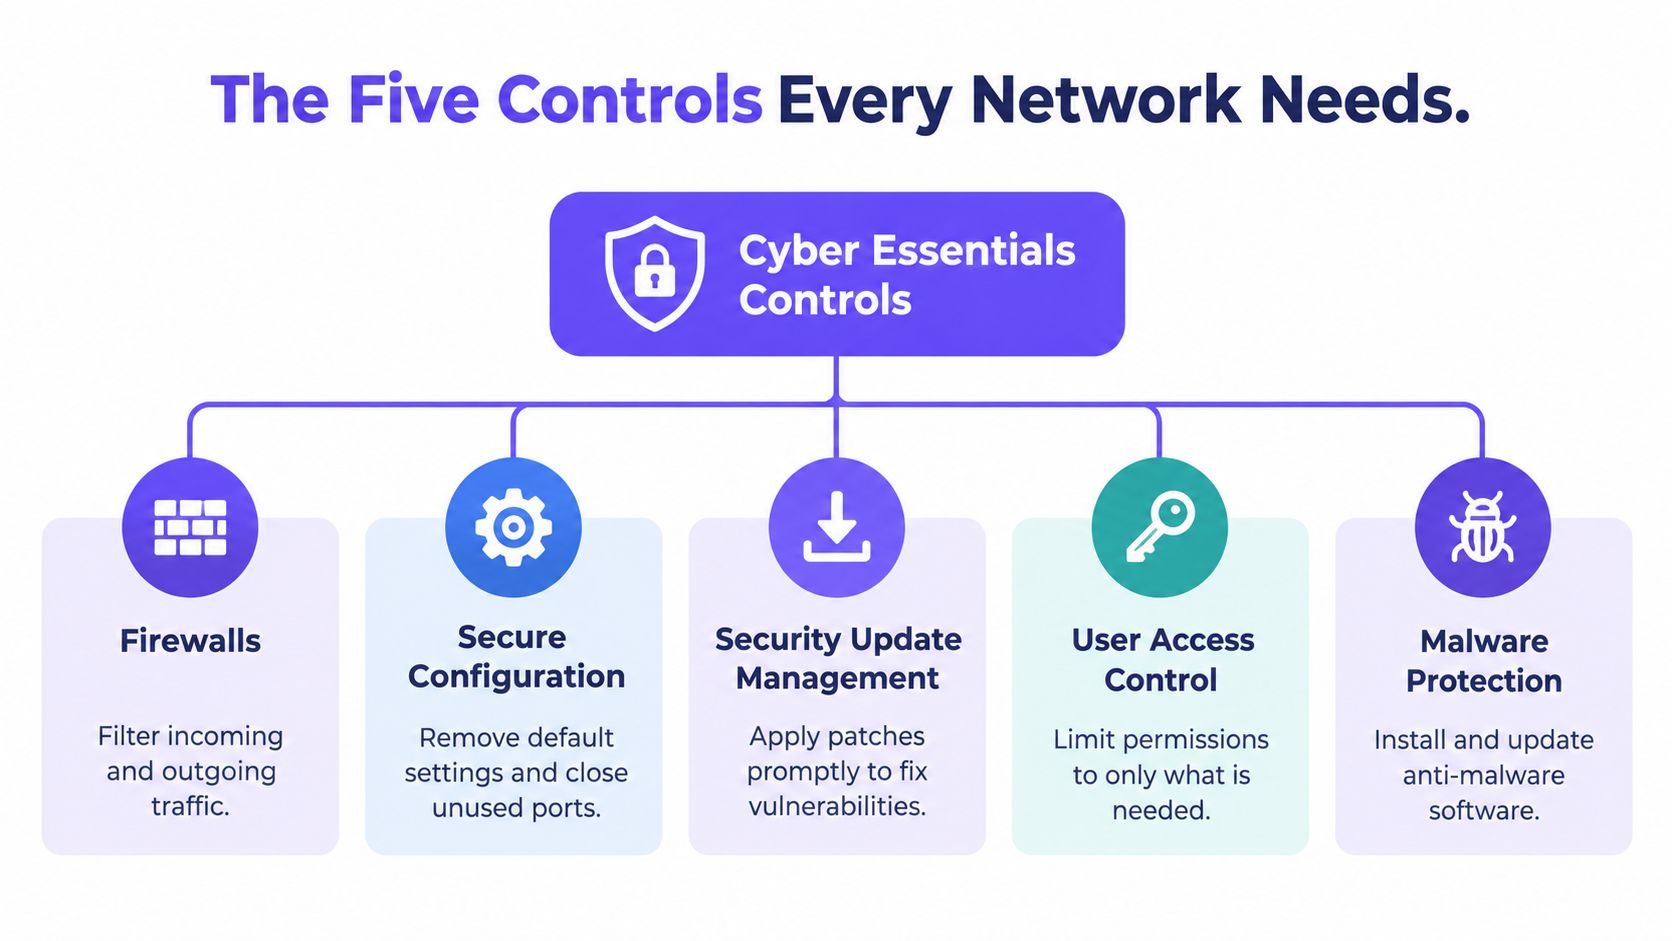
টেকনিক্যাল বেসলাইনটিতে ফায়ারওয়াল, সুরক্ষিত কনফিগারেশন, সিকিউরিটি আপডেট ম্যানেজমেন্ট, ইউজার অ্যাক্সেস কন্ট্রোল এবং ম্যালওয়্যার সুরক্ষা অন্তর্ভুক্ত রয়েছে। IT পরিকাঠামোর জন্য NCSC প্রয়োজনীয়তাগুলি এই নিয়ন্ত্রণগুলিকে সংজ্ঞায়িত করে; এগুলি প্রযোজ্য উচ্চ-ঝুঁকিপূর্ণ এবং গুরুত্বপূর্ণ সিকিউরিটি আপডেটের জন্য 14-দিনের প্রয়োজনীয়তা এবং সমর্থিত ক্লাউড পরিষেবাগুলির জন্য MFA-এর প্রত্যাশাও তৈরি করে।
একটি ভেন্যুতে কন্ট্রোলগুলি ম্যাপ করার আগে ডায়াগ্রামটি একটি দরকারী ওভারভিউ প্রদান করে।
রুটগুলি সুরক্ষিত করুন এবং অনিরাপদ সেটিংসমূহ দূর করুন
ফায়ারওয়াল অনুমোদিত নেটওয়ার্ক সংযোগগুলি নিয়ন্ত্রণ করে। একটি হোটেলে, ব্যবহারিক প্রশ্ন হলো একজন অতিথি ফায়ারওয়ালের অ্যাডমিনিস্ট্রেশন ইন্টারফেস বা কর্মীদের সিস্টেমে পৌঁছাতে পারেন কিনা। ফায়ারওয়ালের উপস্থিতি সেগুলিকে ব্লক করে তা ধরে নেওয়ার পরিবর্তে সেই রুটগুলি পরিচালনা করে এমন নিয়মগুলি পর্যালোচনা করুন।
সুরক্ষিত কনফিগারেশন ব্যবস্থা নির্দেশ করে কীভাবে সিস্টেমগুলি সেট আপ করা হয়েছে। একটি অ্যাক্সেস পয়েন্ট কোনো অপ্রয়োজনীয় সার্ভিস রেখে বা অপরিবর্তিত ডিফল্ট অ্যাডমিনিস্ট্রেটর পাসওয়ার্ড রেখেও পুরোপুরি কাজ করতে পারে। অ্যাডমিনিস্ট্রেটরের উচিত অপ্রয়োজনীয় ফাংশনালিটি সরিয়ে ফেলা, অনিরাপদ ডিফল্টগুলি পরিবর্তন করা এবং সংস্থার প্রয়োজনীয় কনফিগারেশন নথিভুক্ত করা।
এই কন্ট্রোলগুলো একে অপরের পরিপূরক। একটি সতর্কতার সাথে কনফিগার করা ম্যানেজমেন্ট ইন্টারফেস তবুও অতিথিদের কাছে এক্সপোজ করা উচিত নয়, এবং একটি রেস্ট্রিক্টেড ইন্টারফেসের জন্য এখনও সিকিউর সেটিংসের প্রয়োজন।
সফটওয়্যার আপ-টু-ডেট রাখুন এবং অ্যাডমিন অ্যাক্সেস সীমিত করুন
একটি মিস হওয়া সিকিউরিটি আপডেট একটি ভিন্ন সমস্যা তৈরি করে: সেটিংস হয়তো সঠিক হতে পারে, কিন্তু সফটওয়্যারে কোনো জানা দুর্বলতা থাকতে পারে। সিকিউরিটি আপডেট ম্যানেজমেন্টের জন্য একটি অপারেশনাল প্রসেসের প্রয়োজন, শুধুমাত্র একটি এনাবলড আপডেট চেকবাক্স নয়।
একটি মাল্টি-সাইট ভেন্যুর জন্য, জিজ্ঞাসা করুন কে একটি আপডেট লক্ষ্য করে, কে ডেপ্লয়মেন্ট অনুমোদন করে এবং কে পরীক্ষা করে যে এটি প্রতিটি প্রাসঙ্গিক ডিভাইসে পৌঁছেছে কিনা। ইভেন্টগুলোর মাঝের সময়ে তুলে রাখা একটি ল্যাপটপ বা রক্ষণাবেক্ষণ উইন্ডোর অপেক্ষায় থাকা একটি অ্যাপ্লায়েন্স অন্যথায় নজর এড়িয়ে যেতে পারে।
- প্যাচ মালিকানা নির্দিষ্ট করুন: ভেন্যু, আউটসোর্স করা IT প্রদানকারী এবং ক্লাউড সরবরাহকারীর দায়িত্ব আলাদা করুন।
- সম্পন্নতা যাচাই করুন: কেবল ডেপ্লয়মেন্টের নির্দেশাবলী নয়, ইনস্টল করা আপডেটের প্রমাণ নথিভুক্ত রাখুন।
- অসমর্থিত সিস্টেমগুলির ব্যবস্থা নিন: যেসব সরঞ্জাম বা সফটওয়্যার আর প্রয়োজনীয় সুরক্ষা ফিক্স পেতে পারে না, সেগুলি চিহ্নিত করুন।
ব্যবহারকারীর অ্যাক্সেস নিয়ন্ত্রণ নির্ধারণ করে কে কী করতে পারবে। একজন রিসেপশনিস্টের নেটওয়ার্ক সেটিংস পরিবর্তনের অধিকার না থাকলেও বুকিং অ্যাক্সেসের প্রয়োজন হতে পারে। কর্মী এবং ঠিকাদারদের মধ্যে শেয়ার করা ক্রেডেনশিয়ালের চেয়ে নামযুক্ত প্রশাসনিক অ্যাকাউন্টগুলো পরিচালনা করা এবং তদন্ত করা সহজ; প্রয়োজনীয়তাগুলোতে বর্ণিত প্রমাণীকরণ সুরক্ষার জন্য ক্লাউড অ্যাকাউন্টেরও প্রয়োজন রয়েছে।
নেটওয়ার্কের সাথে বিভ্রান্ত না করে শেষ প্রান্তের ডিভাইস (endpoints) সুরক্ষা দিন
ম্যালওয়্যার সুরক্ষা মূল্যায়নের সীমানার ভেতরের ডিভাইস এবং সফটওয়্যারের সাথে সম্পর্কিত। ফায়ারওয়াল সঠিকভাবে কনফিগার করা থাকলেও একটি ম্যানেজড স্টাফ ল্যাপটপের জন্য উপযুক্ত সুরক্ষার প্রয়োজন।
একজন ভিজিটরের ফোন একটি ভিন্ন ধরনের অপারেশনাল চ্যালেঞ্জ তৈরি করে কারণ এতে কোনো সফটওয়্যার ইন্সটল বা পরিচালনা করার ক্ষমতা আপনার নাও থাকতে পারে। ডিভাইসের মালিকানা, ব্যবসায়িক ব্যবহার এবং নেটওয়ার্ক অ্যাক্সেসের মধ্যে পার্থক্যটি BYOD security planning-এর জন্য অত্যন্ত গুরুত্বপূর্ণ। নেটওয়ার্ক ফিল্টারিং এন্ডপয়েন্ট নিয়ন্ত্রণকে সহায়তা করতে পারে, তবে এটি সেগুলির প্রয়োজনীয়তাকে বাতিল করে দেয় না।
একটি WiFi নেটওয়ার্কে সার্টিফিকেশনের সীমানা বোঝা
সার্টিফিকেশন সীমানা হলো সংস্থার মূল্যায়ন করা নির্দিষ্ট অংশ। এটির প্রাসঙ্গিক অবকাঠামো, ডিভাইস, সফটওয়্যার, ক্লাউড সার্ভিস, অ্যাকাউন্ট এবং ইন্টারনেট গেটওয়ে চিহ্নিত করা উচিত। উপরে উল্লেখিত NCSC-এর প্রয়োজনীয়তা ব্যাখ্যা অনুযায়ী, অনুপালন পরীক্ষার আগেই স্কোপ আসে।
যেকোনো ভেন্যুর জন্য, ডিভাইসের শপিং লিস্টের চেয়ে একটি নেটওয়ার্ক ম্যাপ দিয়ে শুরু করুন। স্টাফ ওয়ারলেস নেটওয়ার্ক, গেস্ট নেটওয়ার্ক, ঠিকাদার অ্যাক্সেস, ম্যানেজমেন্ট ইন্টারফেস এবং ক্লাউড অ্যাডমিনিস্ট্রেশন প্ল্যাটফর্মগুলি চিহ্নিত করুন। তারপর প্রতিটি উপাদান কে ব্যবহার করে এবং কে এটি নিয়ন্ত্রণ করে তা নথিভুক্ত করুন।
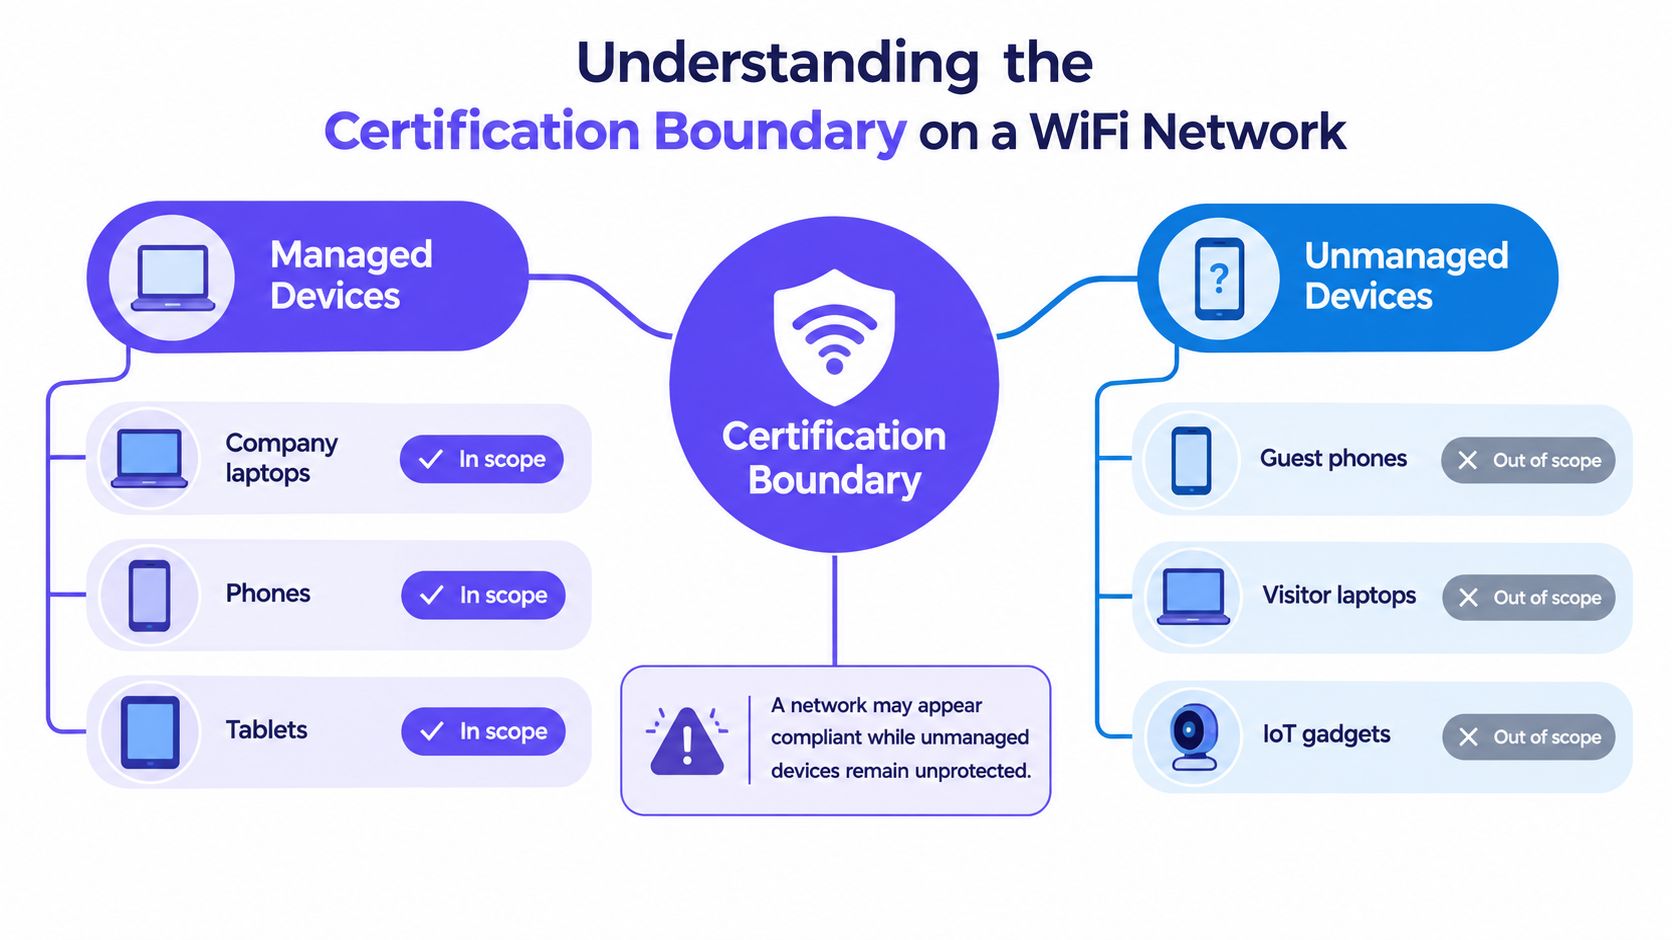
এই ডায়াগ্রামটি একটি সাধারণ ম্যানাইজড-বনাম-গেস্ট পার্থক্য চিত্রিত করে, তবে এর লেবেলগুলির জন্য একটি বিশেষ যোগ্যতার প্রয়োজন।
শুধু মালিকানা দিয়ে স্কোপ বা পরিধি নির্ধারণ করা যায় না
ডায়াগ্রামের "আউট অব স্কোপ" লেবেলগুলি সার্বজনীন নিয়ম নয়। শুধুমাত্র ব্যক্তিগত ব্রাউজিংয়ের জন্য ব্যবহৃত একটি অতিথি ফোন এবং সংস্থার ডেটা অ্যাক্সেস করতে ব্যবহৃত একটি ব্যক্তিগত মালিকানাধীন ফোন এক নয়। একইভাবে, কোনো কানেক্টেড ডিভাইসে কেউ ডিভাইস ম্যানেজমেন্টে এনরোল করেনি বলেই তাকে বাদ দেওয়া উচিত নয়।
একটি SSID হলো একটি ওয়্যারলেস নেটওয়ার্কের নাম। একটি VLAN হলো একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট। এদের কোনটিই নিজে থেকে একটি বৈধ সার্টিফিকেশন এক্সক্লুশন তৈরি করে না: সেগমেন্টগুলোর মধ্যে অনুমোদিত সংযোগগুলি আপনাকে বুঝতে হবে এবং প্রদর্শন করতে হবে।
| ভেন্যু উপাদান | সমাধান করার জন্য প্রশ্ন |
|---|---|
| কর্মীদের SSID | কোন প্রশাসনিক ডিভাইস এবং পরিষেবা এটি ব্যবহার করে? |
| গেস্ট SSID | অতিথিরা কি প্রশাসনিক সিস্টেম বা ম্যানেজমেন্ট ইন্টারফেসে পৌঁছাতে পারে? |
| ঠিকাদারের কানেকশন | ঠিকাদার কি ইন-স্কোপ সিস্টেম পরিচালনা বা অ্যাক্সেস করেন? |
| ক্লাউড WiFi কনসোল | এর অ্যাকাউন্ট, অ্যাথেনটিকেশন এবং পারমিশন কে নিয়ন্ত্রণ করে? |
| সংযুক্ত সরঞ্জাম | এটি কী অ্যাক্সেস করে, এবং কেন এটি বাদ দেওয়া হবে? |
ভেন্যুর বাইরের অ্যাডমিনিস্ট্রেশনও অনুসরণ করুন
একটি স্কুল তাদের ভিজিটর নেটওয়ার্ককে পৃথক করে রাখতে পারে এবং একই সাথে একজন ঠিকাদারকে ক্লাউড কনসোলের মাধ্যমে অ্যাক্সেস পয়েন্ট পরিচালনা করার অনুমতি দিতে পারে। ভিজিটর পৃথকীকরণ সুবিধাজনক, তবে এটি কনসোল, ঠিকাদারের অ্যাক্সেস বা পরিবর্তনগুলির অনুমোদনকারী অ্যাকাউন্টগুলি সম্পর্কে প্রশ্নের উত্তর দেয় না।
প্রশাসন আউটসোর্স করার অর্থ এই নয় যে সেই দায়িত্বগুলি বোঝার প্রয়োজন দূর হয়ে গেছে। প্রোভাইডারকে জিজ্ঞাসা করুন তারা কোন নিয়ন্ত্রণগুলি পরিচালনা করে এবং তারা কী প্রমাণ সরবরাহ করতে পারে।
একটি পৃথক ওয়্যারলেস নেটওয়ার্কের নাম হলো একটি লেবেল। একটি মূল্যায়ন সীমানার জন্য বিচ্ছেদ এবং অনুমোদিত অ্যাক্সেসের একটি নথিভুক্ত ব্যাখ্যা প্রয়োজন।
একটি বাউন্ডারি স্টেটমেন্ট, অ্যাসেট ইনভেন্টরি, নেটওয়ার্ক ডায়াগ্রাম, ক্লাউড সার্ভিস রেজিস্টার এবং বাদ দেওয়ার লিখিত কারণগুলি গুছিয়ে রাখুন। যদি কোনো সরবরাহকারীর সার্টিফিকেট আপনার সেবাকে সমর্থনকারী এনভায়রনমেন্টকে বাদ দেয়, তবে সেই ব্যাজটি আপনার প্রত্যাশার চেয়ে কম প্রাসঙ্গিক নিশ্চয়তা প্রদান করতে পারে। নির্ধারণকারী প্রশ্নটি হলো অ্যাসেস করা স্কোপটি আপনি যে সেবার ওপর নির্ভরশীল তার সাথে মেলে কিনা।
সেলফ-অ্যাসেসমেন্ট থেকে Cyber Essentials Plus পর্যন্ত
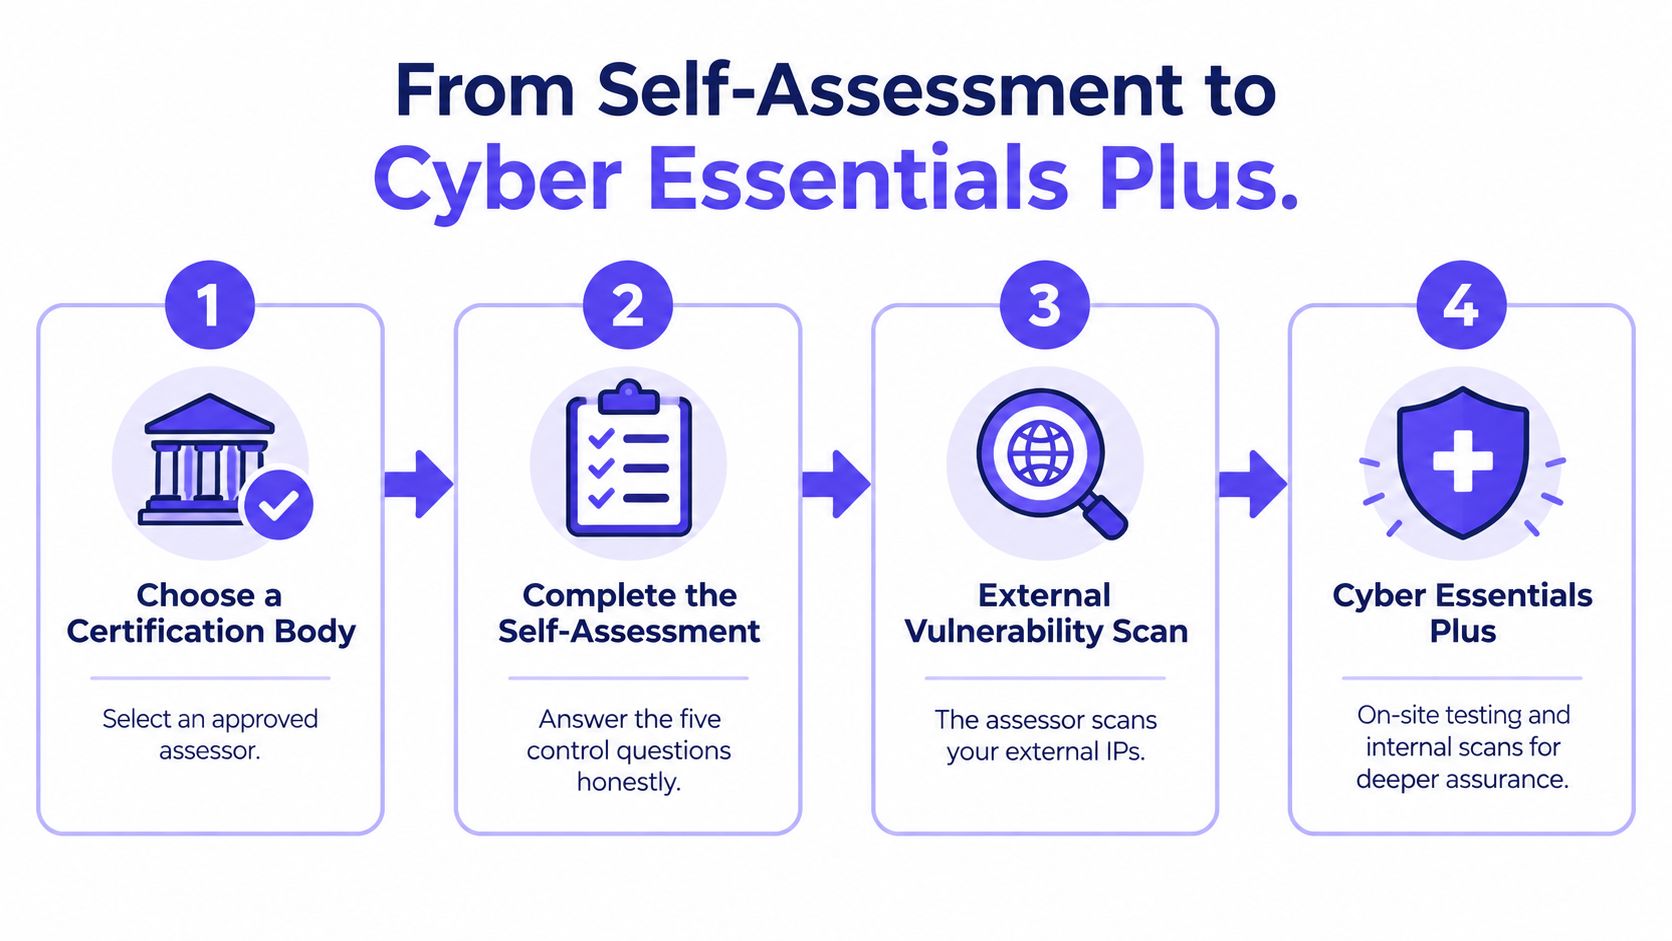
একজন ভেন্যু ম্যানেজার আশা করতে পারেন যে ভবন পরিদর্শনের মাধ্যমে মূল্যায়নকারীর সার্টিফায়িং প্রক্রিয়া শুরু হবে। তবে স্ট্যান্ডার্ড লেভেলটি প্রতিষ্ঠানের তার স্কোপ বর্ণনা করা এবং এর নিয়ন্ত্রণ সম্পর্কিত প্রশ্নের উত্তর দেওয়ার মাধ্যমে শুরু হয়। Cyber Essentials Plus মূল বেসলাইন প্রতিস্থাপন করার বদলে স্বাধীন প্রযুক্তিগত যাচাইকরণ যোগ করে।
এই প্রসেস ডায়াগ্রামটি প্রস্তুতি থেকে যাচাইকরণ পর্যন্ত সামগ্রিক অগ্রগতি দেখায়।
এমন উত্তর প্রস্তুত করুন যা কেউ প্রমাণ করতে পারে
একটি সার্টিফিকেশন বডি বেছে নিন এবং প্রশ্নাবলী পূরণ করার আগে কাঙ্ক্ষিত স্কোপ নিশ্চিত করুন। যে সমস্ত ব্যক্তিরা সিস্টেমগুলি সম্পর্কে জানেন তাদের অন্তর্ভুক্ত করুন: অভ্যন্তরীণ IT, ম্যানেজড-সার্ভিস প্রদানকারী, ক্লাউড অ্যাডমিনিস্ট্রেটর এবং ভেন্যুর নেটওয়ার্ক কনফিগারেশনের মালিক যে কেউ।
কোনও সরবরাহকারী বললেই 'হ্যাঁ' বলবেন না যে তারা সাধারণত এটি একটি কন্ট্রোল সক্রিয় করে। এটি আপনার এনভায়রনমেন্টে সক্রিয় রয়েছে কিনা তা নিশ্চিত করুন।
- জমা দেওয়া অ্যাসেসমেন্ট সংরক্ষণ করুন: উত্তর এবং স্কোপের বিবরণ একসাথে রাখুন।
- সহায়ক রেকর্ড সংগ্রহ করুন: প্রাসঙ্গিক ইনভেন্টরি, কনফিগারেশন সংক্রান্ত প্রমাণ, অ্যাকাউন্ট পর্যালোচনা এবং আপডেটের রেকর্ড সংরক্ষণ করুন।
- অসংগতি সমাধান করুন: যদি ডকুমেন্টেশন এবং লাইভ সেটিংসের মধ্যে অমিল থাকে, তবে জমা দেওয়ার আগেই তদন্ত করুন।
NCSC এর Cyber Essentials ওভারভিউ অনুসারে, এন্ট্রি ലെভেল সার্টিফিকেশনের মূল্য শুরু হয় £320 প্লাস VAT থেকে এবং প্রতিষ্ঠানের আকারের ওপর ভিত্তি করে এটি পরিবর্তিত হয়। সেই অ্যাক্সেসযোগ্য শুরুর মূল্যকে একটি পুঙ্খানুপুঙ্খ নিরাপত্তা অডিটের খরচ বা কভারেজের সাথে গুলিয়ে ফেলা উচিত নয়।
কারিগরি যাচাইকরণে কী কী অন্তর্ভুক্ত রয়েছে সে বিষয়ে একমত হন
Plus এর জন্য, সার্টিফিকেশন বডিকে ভ্যালনারেবিলিটি স্ক্যানিং, ডিভাইস অ্যাক্সেস এবং অন-সাইট বা রিমোট ভেরিফিকেশনের যেকোনো ব্যবস্থা সহ তাদের টেস্টিং প্ল্যান ব্যাখ্যা করতে বলুন। ইনফোগ্রাফিকটি একটি সরলীকৃত ওভারভিউ, প্রতি অ্যাসেসমেন্ট হুবহু একই লজিস্টিকস অনুসরণ করবে তার কোনো গ্যারান্টি নয়।
মাল্টি-সাইট এস্টেটের জন্য কোনো নির্দিষ্ট সার্বজনীন সময়সীমা নেই। প্রস্তুতি নির্ভর করে আপনার ইনভেন্টরি কতটা স্পষ্ট, নিয়ন্ত্রণগুলি আগেই কাজ করছে কিনা এবং অ্যাসেসর কী প্রতিকার চিহ্নিত করেন তার ওপর। এমন একটি সময়সূচী চান যা প্রমাণ সংগ্রহ, মূল্যায়ন এবং যেকোনো সংশোধনমূলক কাজকে পৃথক করে।
সার্টিফিকেশন সফর সম্পর্কে আরও একটি পরিচয়ের জন্য, নিচের ভিডিওটি অন্য একটি ফর্ম্যাট প্রদান করে।
আগে উল্লেখিত NCSC এর প্রয়োজনীয়তায় নির্দিষ্ট করা অনুসারে প্রতি 12 মাসে শংসাপত্র নবায়ন করতে হবে। এটির মেয়াদ শেষ হয়ে গেলে, প্রতিষ্ঠানটি আর প্রত্যয়িত থাকবে না। শংসাপত্র, সার্টিফায়িং বডির বিবরণ এবং নবায়নের দায়িত্ব ফাইলে রাখুন যাতে নিশ্চয়তা বজায় রাখা পুরোনো ইমেল কারো মনে রাখার ওপর নির্ভর না করে।
Cyber Essentials যে বিষয়গুলো কভার করে না
একটি সার্টিফিকেট হলো একটি নির্দিষ্ট বেসলাইনের প্রমাণ, কোনো প্রতিষ্ঠান প্রতিটি হুমকির বিরুদ্ধে সুরক্ষিত থাকার প্রমাণ নয়। পার্থক্যটি তখন গুরুত্বপূর্ণ হয়ে ওঠে যখন আপনার নেটওয়ার্ক এমন লোক এবং ডিভাইস থেকে ট্রাফিক বহন করে যা আপনি ম্যানেজ করেন না।
সরকারের Cyber Essentials ইম্প্যাক্ট মূল্যায়ন এমন গবেষণাকে উল্লেখ করে যেখানে নিয়ন্ত্রণগুলি মূল্যায়িত ডেটাসেটে ইন্টারনেট-উৎপাদিত 99% দুর্বলতা হ্রাস করেছে। সেই অনুসন্ধানটি একটি নির্দিষ্ট ডেটাসেটের সাথে সম্পর্কিত, সমস্ত আক্রমণ, সমস্ত দুর্বলতা বা প্রতিটি সার্টিফাইড প্রতিষ্ঠানের লঙ্ঘনের সম্ভাবনার ক্ষেত্রে নয়।
একটি সিকিউরিটি ড্যাশবোর্ড অপারেটরদের চলমান কার্যক্রম পর্যবেক্ষণ করতে সাহায্য করতে পারে, তবে এটি একটি সার্টিফিকেটের চেয়ে আলাদা প্রশ্নের উত্তর দেয়।
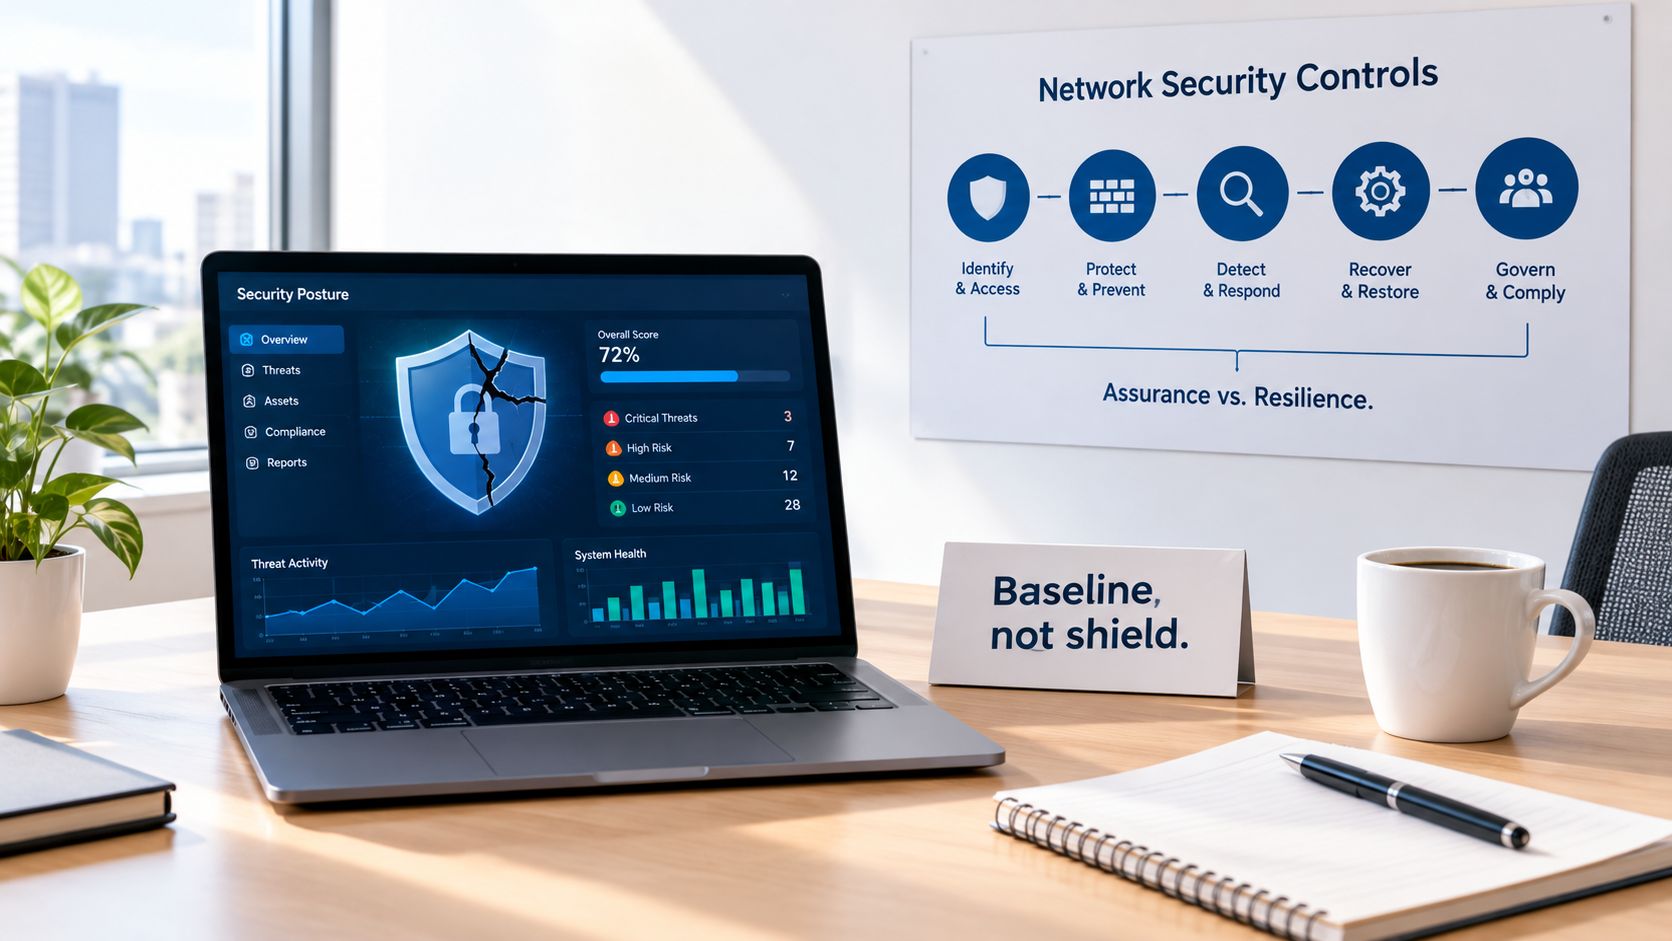
সার্টিফিকেশন, অ্যাসুরেন্স এবং রেসিলিয়েন্স আলাদা করুন
সার্টিফিকেশন নির্দিষ্ট প্রয়োজনীয়তা এবং স্কোপের বিপরীতে একটি সফল মূল্যায়ন রেকর্ড করে। অ্যাসুরেন্স হলো সেই মূল্যায়ন এবং অন্যান্য প্রাসঙ্গিক প্রমাণ থেকে আপনি যে আত্মবিশ্বাস অর্জন করেন। রেজিলিয়েন্স-এর মধ্যে সমস্যা চিহ্নিত করার, প্রতিক্রিয়া জানানোর এবং রিকভার করার ক্ষমতা অন্তর্ভুক্ত রয়েছে।
ইম্প্যাক্ট মূল্যায়ন একটি প্রতিরোধমূলক বেসলাইন বর্ণনা করে, মনিটরিং, ইনসিডেন্স রেসপন্স, ব্যাকআপ টেস্টিং, সিকিউর ডেভেলপমেন্ট বা সাপ্লায়ার-ঝুঁকি নিয়ন্ত্রণের কোনো বিকল্প নয়।
| বেসলাইন কন্ট্রোল | একটি শেয়ার করা নেটওয়ার্কের জন্য অবশিষ্টাংশ সমস্যা |
|---|---|
| ফায়ারওয়াল | একটি অনুমোদিত সংযোগ এখনও ক্ষতিকারক ক্রিয়াকলাপ বহন করতে পারে। |
| সুরক্ষিত কনফিগারেশন | সোশ্যাল ইঞ্জিনিয়ারিংয়ের মাধ্যমে কর্মচারীদের এখনও প্রতারিত করা যেতে পারে। |
| সিকিউরিটি আপডেট ম্যানেজমেন্ট | প্যাচিং এটা প্রতিষ্ঠা করে না যে কোনো আপস বা সাইবার আক্রমণ ঘটেনি। |
| ব্যবহারকারীর অ্যাক্সেস কন্ট্রোল | একজন আক্রমণকারী একটি বৈধ অ্যাকাউন্টের অপব্যবহার করতে পারে। |
| ম্যালওয়্যার সুরক্ষা | অনিয়ন্ত্রিত ভিজিটরদের ডিভাইসগুলি আপনার সরাসরি এন্ডপয়েন্ট নিয়ন্ত্রণের বাইরে থেকে যায়। |
অপারেশনাল টুলগুলি সেই অবশিষ্ট ঝুঁকির অংশগুলি সমাধান করতে পারে। উদাহরণস্বরূপ, থ্রেট ইন্টেলিজেন্স ফিড সনাক্তকরণ বা ফিল্টারিং সিদ্ধান্ত অবগত করতে পারে, তবে তারা প্রতিক্রিয়া পদ্ধতি বা সতর্ক অ্যাক্সেস ম্যানেজমেন্টের বিকল্প নয়।
যেকোনো ব্যর্থ উত্তরকে একটি মেরামতের নির্দেশিকা হিসেবে বিবেচনা করুন
একটি ব্যর্থ মূল্যায়ন উত্তরের ফলে নির্দিষ্ট তদন্ত হওয়া উচিত। প্রভাবিত সিস্টেমগুলো সনাক্ত করুন, কন্ট্রোলটি কেন ব্যর্থ হয়েছে তা নির্ধারণ করুন এবং যে প্রসেসের কারণে এই ফাঁক তৈরি হয়েছে তা ঠিক করুন।
প্রতিকারের মানসিকতা: পুরো প্রাসঙ্গিক এস্টেট জুড়ে কন্ট্রোল মেরামত করুন, কেবল সেই ডিভাইসে নয় যা কেউ দুর্ঘটনাবশত পরিদর্শন করেছে।
যদি কোনও ঠিকাদারের অ্যাকাউন্টে অতিরিক্ত অ্যাক্সেস থাকে, তবে কেবল সেই অ্যাকাউন্টটি পরিবর্তন না করে অনুরূপ অ্যাকাউন্টগুলি পর্যালোচনা করুন। যদি কোনও আপডেট মিস হয়ে থাকে, তবে ডেপ্লয়মেন্ট রিপোর্টিং অন্যান্য ভুলগুলি চিহ্নিত করতে পারে কিনা তা পরীক্ষা করুন।
সংশোধনের প্রমাণ ধরে রাখুন এবং আপনার সার্টিফিকেশন বডির সাথে পরবর্তী মূল্যায়ন ক্রিয়াকলাপে সম্মত হন। পাস করা গুরুত্বপূর্ণ, তবে মূল্যায়নের মধ্যবর্তী সময়ে একটি নির্ভরযোগ্য অপারেটিং প্রসেসও সমান গুরুত্বপূর্ণ।
একজন WiFi অপারেটর হিসেবে সাপ্লায়ারের সার্টিফিকেট কীভাবে বিবেচনা করবেন
একটি WiFi সরবরাহকারী তার প্রস্তাবের সাথে একটি সার্টিফিকেট ইমেইল করে। প্রকিউরমেন্ট টিম একটি স্বীকৃত স্কিম দেখে; নেটওয়ার্ক টিমকে তখনও নির্ধারণ করতে হবে যে মূল্যায়িত প্রতিষ্ঠান এবং সিস্টেমগুলো ক্রয় করা সার্ভিসটিকে সাপোর্ট করে কিনা।
এগুলো পরিপূরক পরীক্ষা। আপনি সরবরাহকারীর মূল্যায়নের পুনরাবৃত্তি করার চেষ্টা করছেন না। আপনি সিদ্ধান্ত নিচ্ছেন যে এর প্রমাণ আপনার ডেপ্লয়মেন্টের জন্য প্রাসঙ্গিক কিনা।
একজন সাপ্লায়ারের Cyber Essentials সার্টিফিকেটে কী যাচাই করবেন
| যাচাইকরণ | Guest WiFi-এর জন্য এটি কেন গুরুত্বপূর্ণ | যে প্রমাণের জন্য অনুরোধ করতে হবে |
|---|---|---|
| আইনি সত্তা (Legal entity) | একটি গ্রুপ ব্র্যান্ড আপনার পরিষেবা প্রদানকারী সংস্থা থেকে আলাদা হতে পারে। | চুক্তিভুক্ত সত্তার সাথে মেলানো সার্টিফিকেট নাম। |
| স্কোপের বিবরণ (Scope statement) | একটি সীমিত মূল্যায়ন পরিষেবা পরিচালনাকে বাদ দিতে পারে। | প্রাসঙ্গিক প্রশাসন এবং অবকাঠামো কভার করে এমন স্কোপের বিবরণ। |
| ইস্যু এবং মেয়াদউত্তীর্ণের তারিখ | মেয়াদউত্তীর্ণ সার্টিফিকেট বর্তমান সার্টিফিকেশন প্রমাণ করে না। | বর্তমান সার্টিফিকেট এবং নামযুক্ত নবায়ন মালিক। |
| সার্টিফিকেশন সংস্থা | আপনার একটি সনাক্তযোগ্য মূল্যায়ন প্রদানকারী প্রয়োজন। | ইস্যুকারীর বিবরণ এবং সার্টিফিকেট নিশ্চিত করার একটি উপায়। |
| বর্জন (Exclusions) | বাদ দেওয়া সিস্টেমগুলি আপনার ওপর নির্ভর করা পরিষেবাকে প্রভাবিত করতে পারে। | লিখিত বর্জন এবং পরিষেবা প্রদানের সাথে তাদের সম্পর্ক। |
| অ্যাসুরেন্স লেভেল | স্ব-মূল্যায়ন এবং স্বতন্ত্র যাচাইকরণ ভিন্ন ভিন্ন প্রমাণ প্রদান করে। | প্রাপ্ত লেভেল এবং এর স্কোপের নিশ্চিতকরণ। |
পরিষেবা সম্পর্কে প্রমাণের জন্য সরাসরি বলুন
সার্টিফিকেটটি প্রতিটি অপারেশনাল প্রশ্নের উত্তর দেবে না। একটি DNS-ফিল্টারিং, WiFi বা ম্যানেজড-সার্ভিস সরবরাহকারীর জন্য, অতিরিক্ত প্রমাণের জন্য অনুরোধ করুন যা আপনার প্রকৃত ঝুঁকিগুলোকে সম্বোধন করে।
- পলিসি আইসোলেশন: কর্মী, অতিথি, ভেন্যু এবং টেন্যান্ট পলিসিগুলি কীভাবে পৃথক রাখা হয়, এবং কে সেগুলি পরিবর্তন করতে পারে?
- লগিং সততা এবং ধরে রাখা: কী কী ইভেন্ট রেকর্ড করা হয়, কে সেগুলি অ্যাক্সেস করতে পারে এবং কতক্ষণ ধরে রাখা হয়?
- ব্যর্থতার আচরণ: ফিল্টারিং অনুপলব্ধ হয়ে গেলে কী ঘটে? সরবরাহকারীকে তার ফেল-ক্লোজড বা বিকল্প অপারেটিং আচরণ ব্যাখ্যা ও প্রদর্শনের জন্য বলুন।
- প্রশাসনিক অ্যাক্সেস: সরবরাহকারী কীভাবে গ্রাহকদের মাঝে অ্যাক্সেস সীমাবদ্ধ করে এবং কর্মীরা চলে গেলে অ্যাক্সেস অপসারণ করে?
প্রস্তাবিত ডেপ্লয়মেন্টের সাথে উত্তর মিলিয়ে নিন। একটি সেন্ট্রাল ড্যাশবোর্ড কেবল তখনই দরকারী যদি এর পারমিশন এবং রিপোর্টগুলো আপনার পরিচালিত ভেন্যু এবং নেটওয়ার্কের সাথে মেলে।
সরবরাহকারী রেজিস্টারে শংসাপত্রের বিবরণ রেকর্ড করুন এবং আগে বর্ণিত বার্ষিক যাচাইকরণের সময়সূচী নির্ধারণ করুন। এছাড়াও স্কোপ বা পরিষেবা প্রশাসনের বস্তুগত পরিবর্তনের বিজ্ঞপ্তির জন্য অনুরোধ করুন। সার্টিফিকেশন একটি দরকারী ক্রয়ের সংকেত, তবে একটি ক্রয়ের সিদ্ধান্তের জন্য প্রাতিষ্ঠানিক নিশ্চয়তা এবং পরিষেবা নির্দিষ্ট প্রমাণ উভয়ই প্রয়োজন।
২০২৬ সালের জন্য একটি ব্যবহারিক প্রারম্ভিক চেকলিস্ট
ভেন্যুতে ফিরে গিয়ে, স্মৃতি থেকে একটি প্রশ্নাবলী পূরণ করা সবচেয়ে কার্যকর কাজ নয়। নেটওয়ার্ক অ্যাডমিনিস্ট্রেটর, ক্লাউড-সার্ভিস মালিক এবং আউটসোর্স করা IT পরিচিতিকে একই ম্যাপের চারপাশে নিয়ে আসুন। অনিশ্চিত অ্যাসেসমেন্ট উত্তর হওয়ার আগেই অনিশ্চিত সংযোগ এবং দায়িত্বগুলি সমাধান করুন।
NCSC Cyber Essentials সংস্থান অনুসারে, সংস্করণ 3.3 কার্যকর হয়েছে 27 এপ্রিল 2026 থেকে, যখন পূর্বে শুরু করা আবেদনগুলো সংস্করণ 3.2 এর অধীনে চালিয়ে যাওয়া যেতে পারে। সেভ করা চেকলিস্টের ওপর নির্ভর না করে আপনার সার্টিফায়িং বডির সাথে প্রযোজ্য সংস্করণটি নিশ্চিত করুন।
প্রস্তুতিকে নির্দিষ্ট দায়িত্বপ্রাপ্ত কাজে রূপান্তর করুন
- আগামী সপ্তাহে, সীমানা নির্ধারণ করুন: প্রাসঙ্গিক নেটওয়ার্ক, ডিভাইস, ক্লাউড প্ল্যাটফর্ম এবং অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টের তালিকা তৈরি করুন। প্রস্তাবিত বর্জনের কারণগুলি লিখুন এবং আপনার অ্যাসেসরের কাছে দ্ব্যর্থক ঠিকাদার বা ব্যক্তিগত-ডিভাইস ব্যবহার সম্পর্কে জিজ্ঞাসা করুন।
- আগামী সপ্তাহে, আপডেট প্রক্রিয়া পরীক্ষা করুন: কদাচিৎ কানেক্ট হওয়া সরঞ্জামসহ সমস্ত ভেন্যু জুড়ে আগে বর্ণিত প্যাচ সময়সীমা অর্জনযোগ্য কিনা তা পরীক্ষা করুন।
- আগামী সপ্তাহে, ক্লাউড প্রমাণীকরণ পর্যালোচনা করুন: কেবল নীতি নথিতে নয়, প্রকৃত অ্যাকাউন্ট সেটিংসে সমর্থিত MFA সুরক্ষাগুলি যাচাই করুন।
- পরবর্তী কোয়ার্টারে, প্রমাণ পর্যালোচনা মহড়া করুন: দৈনন্দিন প্রশাসনিক প্রক্রিয়ার বাইরের কাউকে দিয়ে ইনভেন্টরি, সেটিংস এবং রেকর্ড তুলনা করান। মূল্যায়নের আগেই অমিলগুলি সমাধান করুন।
- পরবর্তী নবায়ন চক্রে, পরিবর্তনগুলি পুনরায় পর্যালোচনা করুন: একটি অপরিবর্তিত বিবরণ পুনরায় জমা দেওয়ার পরিবর্তে নতুন ভেন্যু, সরবরাহকারী, ক্লাউড পরিষেবা এবং নেটওয়ার্ক সংযোগগুলি পর্যালোচনা করুন।
ক্লাউডের স্কোপ, অথেন্টিকেশন এবং নির্ভরযোগ্য প্যাচিং সার্টিফিকেশনকে একটি বার্ষিক কাগজের কাজের বদলে একটি অপারেশনাল দায়িত্বে পরিণত করে। শেয়ার্ড WiFi অপারেটরদের জন্য, সবচেয়ে শক্তিশালী শুরুর অবস্থানটি একটি স্পষ্ট অ্যাসেসমেন্ট সীমানার সাথে নেটওয়ার্কটি প্রত্যাশিতভাবে কাজ করে তার প্রমাণের সমন্বয় করে।
Purple Shield গেস্ট এবং পাবলিক WiFi-এর জন্য প্রটেক্টিভ DNS এবং কন্টেন্ট ফিল্টারিং প্রদান করে, যেখানে SSID, VLAN এবং ভেন্যু অনুযায়ী পলিসি নির্ধারণের পাশাপাশি ব্লক করা অ্যাক্টিভিটির রিপোর্টিংয়ের সুবিধা রয়েছে। আপনার Cyber Essentials নিয়ন্ত্রণের পাশাপাশি অতিরিক্ত নেটওয়ার্ক সুরক্ষা স্তর অন্বেষণ করতে এবং আপনার ভেন্যুগুলির জন্য প্রয়োজনীয় পলিসি পৃথকীকরণ ও রিপোর্টিং প্রমাণ আলোচনা করতে ভিজিট করুন।