
ভেন্যুর জন্য নেটওয়ার্ক অ্যাড ব্লকার: DNS ফিল্টারিং বিশদভাবে ব্যাখ্যা করা হয়েছে
একটি নেটওয়ার্ক অ্যাড ব্লকার কীভাবে DNS স্তরে কাজ করে, ভেন্যুর WiFi -এ এটি কী গতি বাড়ায় এবং অতিথি নেটওয়ার্ক জুড়ে কীভাবে এটি নিরাপদে প্রয়োগ করা যায় তা জানুন।
Published ২ নভেম্বর, ২০২৬
এটি একটি ব্যস্ত পাব-এ শনিবারের সন্ধ্যা। একজন গেস্ট ফ্রি WiFi-এ একটি সংবাদের পেজ খোলেন, সেটি আটকে যেতে দেখেন, তারপর বার কর্মীদের জিজ্ঞাসা করেন যে ইন্টারনেট কি খারাপ হয়ে গেছে। কানেকশন হয়তো নিখুঁতভাবে কাজ করছে, কিন্তু ফোনটি একই শেয়ার করা ওয়্যারলেস নেটওয়ার্কের মাধ্যমে বিজ্ঞাপন, ট্র্যাকিং স্ক্রিপ্ট এবং অন্যান্য পেজ কনটেন্ট গ্রহণ করছে।
একটি নেটওয়ার্ক অ্যাড ব্লকার এই অনাবশ্যক ট্রাফিকের কিছুটা কমাতে পারে। কিন্তু একটি বেছে নেওয়ার অর্থ হলো ফিল্টারিং কোনো বৈধ পরিষেবা ব্যাহত করলে কী হবে, ব্রাউজিং রেকর্ড কারা পরীক্ষা করতে পারবে এবং ফিল্টারিং বিভ্রাটের সময় গেস্টদের অনলাইনে থাকা উচিত কিনা তা নির্ধারণ করা।
সূচিপত্র
- কোনো ভেন্যুর জন্য নেটওয়ার্ক অ্যাড ব্লকার কীভাবে কাজ করে
- একনজরে ডিপ্লয়মেন্ট বিকল্পগুলির তুলনা
- একটি ভেন্যু জুড়ে DNS-লেয়ার ব্লকিং কীভাবে কাজ করে
- গতি এবং ডেটা সাশ্রয়ের প্রত্যাশিত পরিমাপ
- DNS ব্লকিং যে সীমাবদ্ধতাগুলি কভার করতে পারে না
- গেস্ট নেটওয়ার্কের জন্য গোপনীয়তা এবং ফেয়ার ইউজের নিয়মাবলী
- চালু করার আগে গো-লাইভ চেকলিস্ট
একটি ভেন্যুর জন্য একটি নেটওয়ার্ক অ্যাড ব্লকার যা করে
একটি নেটওয়ার্ক অ্যাড ব্লকার প্রতিটি গেস্টের ডিভাইসে ইনস্টল করা সফ্টওয়্যারের ওপর নির্ভর করার বদলে WiFi কানেকশনে ফিল্টারিং প্রয়োগ করে। DNS-লেয়ার ফিল্টারিংয়ের মাধ্যমে, নেটওয়ার্ক অনুরোধ করা ডোমেইন নামগুলি পরীক্ষা করে এবং বিজ্ঞাপন বা ট্র্যাকিং গন্তব্য হিসেবে শ্রেণিবদ্ধ নামগুলিকে ব্লক করে।
খবর পড়তে থাকা গেস্টের ক্ষেত্রে নিবন্ধটি লোড হতে পারে, যদিও আলাদাভাবে হোস্ট করা বিজ্ঞাপনের ডোমেইনের অনুরোধগুলি বন্ধ থাকে। ফিল্টার নিবন্ধটি সম্পাদনা করে না বা স্ক্রিনে প্রদর্শিত সবকিছু পরীক্ষা করে না। এটি ডিভাইসের নির্দিষ্ট গন্তব্য রিযলভ করার ক্ষমতা নিয়ন্ত্রণ করে।
কেন ভেন্যুগুলি এটি ব্যবহার করে
একটি ব্রাউজার এক্সটেনশন যেখানে এটি ইনস্টল করা আছে সেই ব্রাউজারটিকে সুরক্ষিত করে। নেটওয়ার্ক ফিল্টারিং ফোন, ল্যাপটপ, স্মার্ট টিভি এবং আনম্যানেজড গেস্ট ডিভাইসগুলিকে পরিষেবা প্রদান করতে পারে, যার মধ্যে অ্যাপস দ্বারা করা অনুরোধগুলিও অন্তর্ভুক্ত রয়েছে, যদি সেই অনুরোধগুলি ভেন্যুর রেজলভার ব্যবহার করে।
যখন ভেন্যু সরঞ্জামের মালিক না হয়, তখন সেই পার্থক্যটি গুরুত্বপূর্ণ হয়ে ওঠে। প্রতিটি হোটেল অতিথিকে একটি এক্সটেনশন ইনস্টল করতে বলা একটি কার্যকরী অপারেটিং মডেল নয়।
ব্যবহারিক নিয়ম: গেস্টদের ব্যক্তিগত ডিভাইসের পরিবর্তে আপনার প্রশাসনিক অধিকার যেখানে রয়েছে সেই নেটওয়ার্কে নিয়ন্ত্রণ বজায় রাখুন।
ভেন্যু অপারেটরদের ফিল্টারিং বিবেচনা করার বেশ কয়েকটি কারণ রয়েছে:
- গেস্ট অভিজ্ঞতা: বেসিক কানেক্টিভিটি কাজ করলেও অপ্রয়োজনীয় থার্ড-পার্টি রিকোয়েস্টের কারণে পেজগুলি ধীরগতির মনে হতে পারে।
- শেয়ার্ড ক্যাপাসিটি: বিজ্ঞাপন এবং ট্র্যাকিং ট্রাফিক ওয়্যারলেস এয়ারটাইম এবং ইন্টারনেট ক্যাপাসিটির জন্য প্রতিযোগিতা করে। স্টাফ পরিষেবাগুলির জন্য সঠিক সেগমেনটেশন এবং অগ্রাধিকার নির্ধারণ প্রয়োজন, শুধু কম বিজ্ঞাপন নয়।
- নেটওয়ার্ক গভর্ন্যান্স: অপারেটরদের গ্রহণযোগ্য ব্যবহার, থ্রেট প্রোটেকশন এবং বৈধ পরিষেবাগুলিতে অ্যাক্সেসের জন্য সুনির্দিষ্ট নিয়ম প্রয়োজন।
সীমাটি গুরুত্বপূর্ণ: ডোমেন ফিল্টারিং ব্রাউজার-লেভেলের নিয়ন্ত্রণগুলিকে প্রতিস্থাপন করার পরিবর্তে তাদের পরিপূরক হিসেবে কাজ করে। এটি যে কভারেজ প্রদান করে তার জন্য এটি নির্বাচন করুন, তারপর পরিমাপযোগ্য সঞ্চয়, সামঞ্জস্যতার প্রয়োজনীয়তা এবং একটি স্পষ্ট অপারেটিং নীতি সাপেক্ষে এটি বিচার করুন।
এক নজরে ডেপ্লয়মেন্ট বিকল্পগুলির তুলনা
| বিকল্প | যেখানে এটি প্রযোজ্য | প্রতিটি ডিভাইস কভার করে | ইনস্টলেশন প্রয়োজন | সাধারণ উপযুক্ততা |
|---|---|---|---|---|
| ব্রাউজার এক্সটেনশন | একটি ডিভাইসে একটি ব্রাউজার | না | হ্যাঁ, প্রতিটি ডিভাইসে | ব্যক্তিগত ব্যবহার |
| ডিভাইস অ্যাপ বা প্রোফাইল | একটি ফোন বা ল্যাপটপ | না | হ্যাঁ, প্রতিটি ডিভাইসে | পরিচালিত কোম্পানির ডিভাইস |
| রাউটার বা ফায়ারওয়াল অ্যাড ফিল্টার | গেটওয়ে হার্ডওয়্যার বা ফার্মওয়্যার | কেবলমাত্র এনাবলড ফিল্টারের মাধ্যমে রুট করা ক্লায়েন্টরা | হার্ডওয়্যার বা ফার্মওয়্যার পরিবর্তন | কেন্দ্রীয়ভাবে পরিচালিত গেটওয়ে সহ ভেন্যুগুলি |
| DNS-লেয়ার নেটওয়ার্ক ফিল্টার | পুরো WiFi নেটওয়ার্কে পরিষেবা প্রদানকারী রিজলভার | হ্যাঁ, সেই রিজলভার ব্যবহারকারী SSID-এর সমস্ত ক্লায়েন্ট | কোনো ক্লায়েন্ট ইনস্টলেশন নেই | পাব, হোটেল, স্কুল, হাসপাতাল |
ব্রাউজার এক্সটেনশনগুলি তাদের নিজস্ব ব্রাউজিং পরিবেশ নিয়ন্ত্রণকারী ব্যক্তিদের জন্য উপযুক্ত। এগুলি পেজ-লেভেলের নিয়ম প্রয়োগ করতে পারে যা DNS ফিল্টারিং পারে না, তবে কোনও ভেন্যু ধরে নিতে পারে না যে ভিজিটররা সেগুলি ইনস্টল করেছেন বা ধারাবাহিকভাবে কনফিগার করেছেন।
ডিভাইস অ্যাপস এবং প্রোফাইলগুলি পরিচালিত কোম্পানির ল্যাপটপ বা স্কুলের মালিকানাধীন সরঞ্জামের ক্ষেত্রে অর্থবহ। একজন সিস্টেম অ্যাডমিনিস্ট্রেটর ডিভাইস ম্যানেজমেন্টের মাধ্যমে সেটিংস প্রয়োগ করতে পারেন, কিন্তু তা কোনো ভিজিটরের ব্যক্তিগত ফোনে ডিপ্লয় করার কোনো উপায় প্রদান করে না।
প্রকৃত ট্র্যাফিক পাথ অনুসরণ করুন
প্রতিটি প্রাসঙ্গিক কানেকশন যখন গেটওয়ে অতিক্রম করে, যেখানে ফিল্টারিং সক্রিয় থাকে, তখন একটি রাউটার বা ফায়ারওয়াল ফিল্টার ভাল কাজ করতে পারে। মূল রাউটারের একটি সেটিং পুরো এস্টেটে পৌঁছাচ্ছে ধরে নেওয়ার বদলে গেস্ট টানেল, সেকেন্ডারি ইন্টারনেট কানেকশন এবং IPv6 পাথ পরীক্ষা করুন।
একটি DNS-লেয়ার ফিল্টার মিশ্র-ডিভাইস নেটওয়ার্কের জন্য উপযুক্ত কারণ ভেন্যু কেন্দ্রিয়ভাবে রিজলভার সেটিংস বিতরণ করে। তবুও কভারেজ যাচাইয়ের প্রয়োজন হয়: নিজস্ব রিজলভার বা টানেল ব্যবহারকারী একটি ডিভাইস ভিন্ন পথ অনুসরণ করতে পারে।
একটি সুরক্ষিত ওয়েব গেটওয়ে তুলনার মধ্যে পড়ে যখন প্রয়োজনীয়তাগুলো ডোমেইন সিদ্ধান্তের বাইরে আরও গভীর ওয়েব নিয়ন্ত্রণের দিকে প্রসারিত হয়। এটি পরিদর্শন এবং প্রশাসনের একটি ভিন্ন পরিধি, কেবল একটি শক্তিশালী বিজ্ঞাপন ব্লক তালিকা নয়।
গেস্টরা যদি তাদের নিজস্ব ফোন নিয়ে আসেন এবং আপনি সেগুলিতে সফ্টওয়্যার ইনস্টল করতে না পারেন, তবে নেটওয়ার্ক-লেভেলের নিয়ন্ত্রণ চয়ন করুন। ধরে নেওয়ার পরিবর্তে এর কভারেজ যাচাই করুন।
একটি পরিষেবা নির্বাচন করার আগে, ব্যস্ত সময়গুলোতে ডিভাইসের সংখ্যা, সেই ডিভাইসগুলোর মালিক কে এবং কোন নেটওয়ার্কগুলোর জন্য আলাদা ট্রিটমেন্ট প্রয়োজন তা নির্ধারণ করুন। একটি স্কুলের ছাত্র নেটওয়ার্ক, একটি হোটেলের গেস্ট নেটওয়ার্ক এবং একটি অপারেশনাল নেটওয়ার্কের কেবল একটি ইন্টারনেট কানেকশন শেয়ার করার কারণে একই নিয়ম পাওয়া উচিত নয়।
একটি ভেন্যু জুড়ে কীভাবে DNS-লেয়ার ব্লকিং কাজ করে
হোটেলের অভ্যর্থনাকারীর কথা ভাবুন যিনি কল কানেক্ট করার আগে কলারের গন্তব্য পরীক্ষা করেন। রিজলভার ডোমেইন নামের জন্য একই ধরনের গেটকিপিংয়ের কাজ করে, যদিও এটি কোনো কথোপকথনের বিষয়বস্তু বিচার করার বদলে পলিসি নিয়ম এবং ডোমেইন শ্রেণিবিন্যাস ব্যবহার করে।
একটি নতুন সংযোগ শুরু হওয়ার আগেই প্রবাহটি অনুমোদিত গন্তব্যগুলিকে অবরুদ্ধ গন্তব্যগুলি থেকে আলাদা করে।
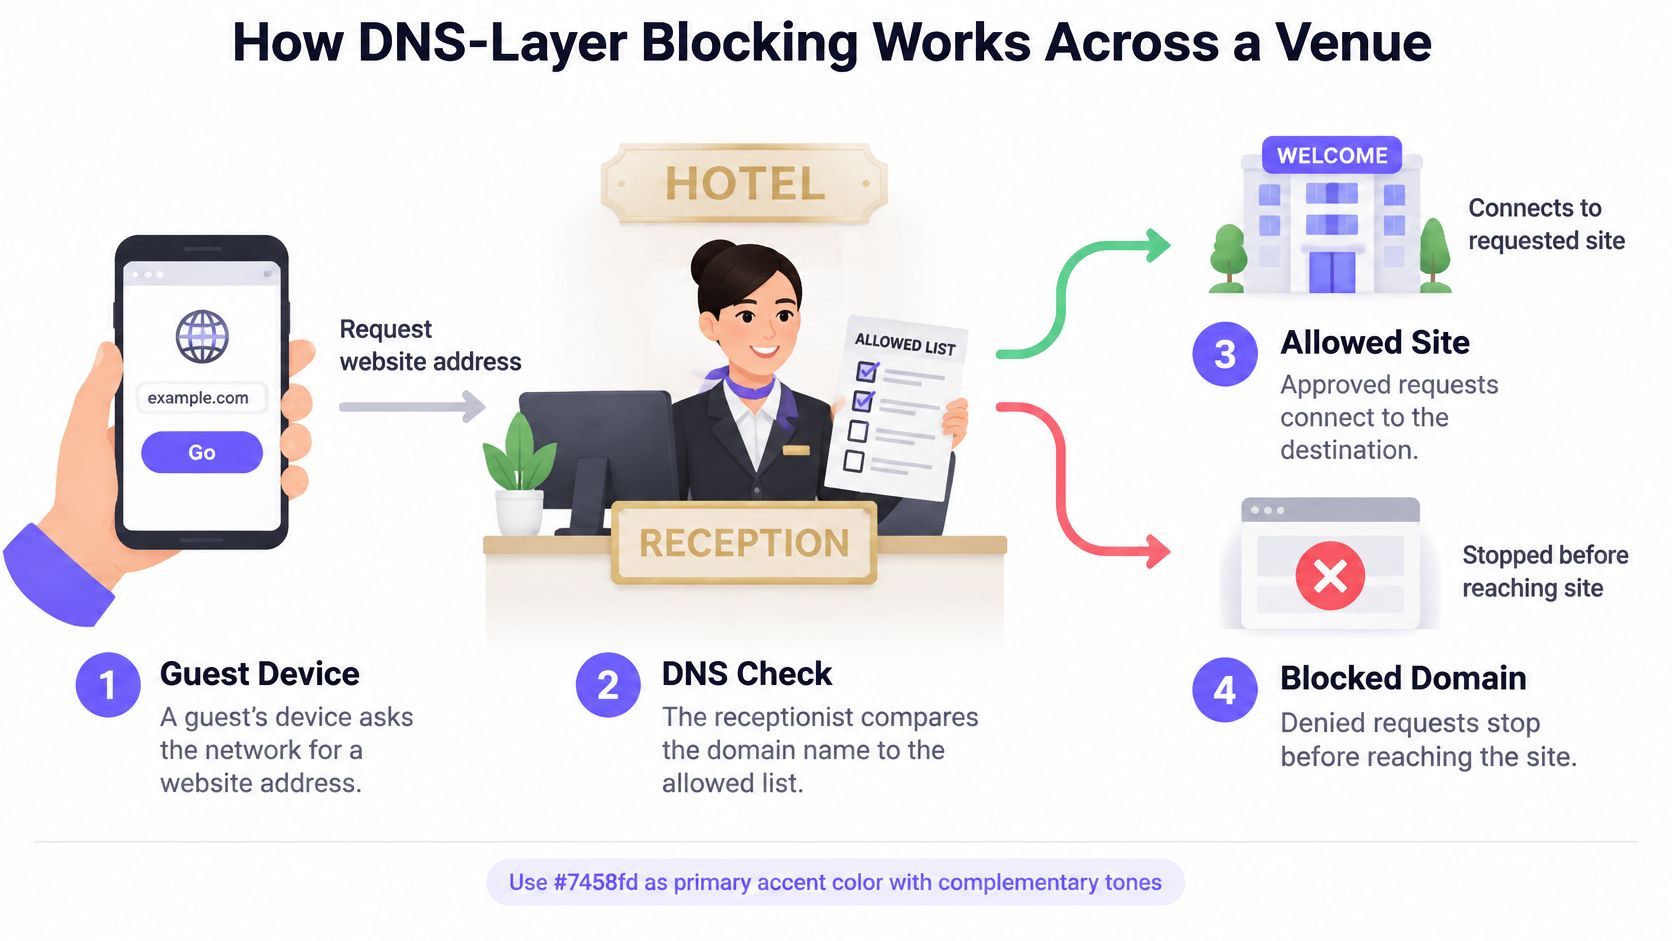
- ডিভাইসটি একটি ঠিকানার অনুরোধ করে। একজন গেস্টের ফোন কোনো ওয়েবসাইট, অ্যাপ সার্ভিস বা বিজ্ঞাপনের ডোমেনের সাথে সম্পর্কিত ঠিকানার জন্য রিসলভারের কাছে অনুরোধ পাঠায়।
- রিসলভার শ্রেণিবিন্যাস পরীক্ষা করে। এটি নেটওয়ার্কের জন্য সক্রিয় থাকা বিজ্ঞাপন, ট্র্যাকিং, ম্যালওয়্যার এবং কনটেন্ট ক্যাটাগরির সাথে সেই ডোমেনটিকে তুলনা করে।
- একটি ব্লক করা গন্তব্য একটি ব্লকিং প্রতিক্রিয়া পায়। ডিভাইসটি স্বাভাবিক গন্তব্যের ঠিকানা পায় না, যা সেই লুকআপের মাধ্যমে উদ্দিষ্ট সংযোগকে প্রতিরোধ করে।
- একটি অনুমোদিত গন্তব্য স্বাভাবিকভাবে সমাধান হয়। ডিভাইসটি একটি উত্তর পায় এবং তার সংযোগ নিয়ে এগিয়ে যেতে পারে।
- সঠিক নেটওয়ার্ক পলিসি প্রযোজ্য হয়। প্ল্যাটফর্মটি এই পার্থক্যগুলি সমর্থন করলে SSID, VLAN, ভেন্যু বা সময়সূচী অনুযায়ী নিয়ম নির্বাচন করা যেতে পারে।
- যেখানে কনফিগার করা থাকে সেখানে রিপোর্টিং সিদ্ধান্তটি রেকর্ড করে। অপারেটররা অনির্দিষ্টকালের জন্য ডিভাইস-লেভেল কুয়েরি সংরক্ষণকে বাধ্যবাধকতা না বানিয়েও ব্লকিং অ্যাক্টিভিটি পর্যালোচনা করতে পারেন।
পলিসির সীমানা স্পষ্ট করুন
একটি SSID হল WiFi নেটওয়ার্ক নাম যা অতিথিরা নির্বাচন করেন। একটি VLAN সেই সংযোগের পেছনে লজিক্যালি ট্র্যাফিক পৃথক করে। কোনোটিই স্বয়ংক্ৰিয়ভাবে গ্যারান্টি দেয় না যে রেজলভার চিহ্নিত করতে পারবে কোন নীতি প্রয়োগ করা উচিত।
ডেপ্লয়মেন্টের সময়, নিশ্চিত করুন যে নেটওয়ার্ক আইডেন্টিটি কীভাবে ফিল্টারিং সার্ভিসে পৌঁছায়। পৃথক SSID যা অবশেষে একই অবিভেদী পলিসির অধীনে উপস্থিত হয়, তা অ্যাডমিনিস্ট্রেটরের কাঙ্ক্ষিত পৃথকীকরণ প্রদান করবে না।
এছাড়াও রিজলভার সেটিংস কীভাবে ক্লায়েন্টদের কাছে পৌঁছায় তা পরীক্ষা করুন। DHCP পরিবর্তনের জন্য ডিভাইসগুলির নেটওয়ার্ক কনফিগারেশন রিনিউ করার প্রয়োজন হতে পারে, যেখানে ক্যাশ করা উত্তর এবং বিদ্যমান কানেকশনগুলি পলিসি পরিবর্তনের দৃশ্যমান প্রভাবকে বিলম্বিত করতে পারে। নতুন কানেক্ট হওয়া ডিভাইসের পাশাপাশি ইতোমধ্যে অনলাইনে থাকা ডিভাইসগুলিও পরীক্ষা করুন।
রেজোলিউশনকে একটি নির্ভরশীলতা হিসাবে বিবেচনা করুন
রিজলভারটি ভেন্যুর গুরুত্বপূর্ণ কানেকশন পাথের অংশে পরিণত হয়। ধীর প্রতিক্রিয়া নতুন লুকআপে বিলম্ব করতে পারে; অনুপস্থিত রেজোলিউশন একটি সুস্থ ইন্টারনেট কানেকশনকেও ত্রুটিপূর্ণ মনে করাতে পারে।
স্থিতিস্থাপক রেজলভার পরিকাঠামো ব্যবহার করুন, প্রতিক্রিয়া জানানোর সময়সীমা পর্যবেক্ষণ করুন এবং আপস্ট্রিম কানেক্টিভিটি পরীক্ষা করুন। ক্যাশিং বারবার খোঁজার ক্ষেত্রে সাহায্য করে, তবে এটি কোনও সচল পরিষেবা বা একটি নথিভুক্ত বিভ্রাট পদ্ধতির বিকল্প নয়।
আপনি যে গতি এবং ডেটা সাশ্রয়ের আশা করতে পারেন
| পরিমাপ | DNS ফিল্টারিং ছাড়া | DNS ফিল্টারিং সহ | উৎসের তথ্য |
|---|---|---|---|
| গড় পেজ লোডের সময় | আনুমানিক 11.3 সেকেন্ড | আনুমানিক 7.4 সেকেন্ড | AdGuard-এর নিয়ন্ত্রিত Puppeteer টেস্ট |
| প্রতি ওয়েবসাইটে ট্রাফিক সাশ্রয় | ফিল্টার ছাড়া বেসলাইন | আনুমানিক 1.67 MB | একই টেস্টে সেটির টেস্ট সেটে আনুমানিক 198.52 MB সাশ্রয়ের রিপোর্ট পাওয়া গেছে |
| ওয়েব ট্র্যাকিংয়ের কারণে হওয়া অতিরিক্ত ডেটা ট্রান্সমিশন | ট্র্যাকার রিকোয়েস্টগুলি ওয়ার্কলোডে থেকে যায় | ভেন্যু ডেপ্লয়মেন্টের জন্য হ্রাসের পরিমাণ নির্ধারণ করা হয়নি | আলাদা বড় মাপের একাডেমিক বিশ্লেষণ, ফিল্টারিং সীমার অধীনে আলোচিত |
বেঞ্চমার্কটি একটি দরকারী প্রক্রিয়া প্রদর্শন করে: যখন একটি ব্রাউজার ব্লক করা থার্ড-পার্টি রিসোর্সগুলি গ্রহণ করে না, তখন এটি কম কন্টেন্ট স্থানান্তর করে এবং দ্রুত লোড হওয়া শেষ করতে পারে। এটি আপনার পাব, হোটেল বা ক্যাম্পাসের জন্য নিশ্চিত উন্নতির বার্তা দেয় না।
পেজ কম্পোজিশন অত্যন্ত গুরুত্বপূর্ণ। আলাদাভাবে হোস্ট করা বিজ্ঞাপন সহ কোনো খবরের পেজ এবং যার রিসোর্সগুলির বেশিরভাগই অনুমোদিত ডোমেইন থেকে আসে এমন বুকিং পরিষেবার সুযোগ আলাদা। ক্যাশের অবস্থা, রিজলভার ল্যাটেন্সি এবং বিজ্ঞাপন প্রদর্শনের পদ্ধতিও ফলাফলকে প্রভাবিত করে।
বাড়িয়ে না দেখিয়ে সাশ্রয় পরিমাপ করুন
ব্লক করা কুয়েরি মানেই সেভ করা বাইট নয়। একটি ব্লক করা লুকআপের ফলে একটি বিশাল ডাউনলোড, একটি ছোট অনুরোধ বা একটি ব্যর্থ কানেকশন হতে পারত। ড্যাশবোর্ডের ব্লক সংখ্যাকে অনুমান করা রিসোর্স সাইজ দিয়ে গুণ করে সেই ফলাফলকে মাপা ব্যান্ডউইথ সেভিংস হিসেবে উপস্থাপন করবেন না।
একটি শান্ত সপ্তাহের বেসলাইন দিয়ে শুরু করুন, তবে সক্ষমতা সংক্রান্ত সিদ্ধান্ত নেওয়ার আগে প্রতিনিধি হিসেবে ব্যস্ত সময়গুলো অন্তর্ভুক্ত করুন। সক্রিয়করণের পরে অনুরূপ দখলদারিত্ব, সংযুক্ত ডিভাইসের সংখ্যা এবং ব্যবহারের ধরন তুলনা করুন। একটি শনিবারের সন্ধ্যা একটি শান্ত বিকেলের চেয়ে বেশি সাশ্রয় দিতে পারে, তবে কেবল তখনই যদি ট্রাফিক মিশ্রণে আরও ব্লকযোগ্য অনুরোধ অন্তর্ভুক্ত থাকে।
এই পরিচলনগত ব্যবস্থাগুলি অনুসরণ করুন:
- ব্লকড-কুয়েরি রেট: এটি কতটুকু কনটেন্ট সরায় তা নয়, বরং সচল পলিসি কতবার কাজ করে তা দেখায়।
- রিজলভার রেসপন্স ল্যাটেন্সি: ফিল্টারিংয়ের ফলে লুকআপের ক্ষেত্রে কোনো বিলম্ব হচ্ছে কি না তা প্রকাশ করে।
- ক্যাশ-হিট রেশিও: রিজলভারের ওয়ার্কলোড এবং রেসপন্স আচরণে হওয়া পরিবর্তন ব্যাখ্যা করতে সাহায্য করে।
- প্রতি-SSID ট্রাফিক: কর্মী বা অপারেশনাল অ্যাক্টিভিটি থেকে আলাদা হয়ে গেস্ট ট্রাফিক কীভাবে পরিবর্তিত হচ্ছে তা দেখায়।
তুলনাটি ন্যায্য রাখুন
পুনরাবৃত্তিযোগ্য ব্রাউজার পরীক্ষার জন্য একই পেজ সেট এবং ডিভাইস কন্ডিশন ব্যবহার করুন। ক্যাশ ওয়ার্ম ছিল কিনা, ডিভাইসটি একই অ্যাক্সেস পয়েন্টে ছিল কিনা এবং অন্যান্য অতিথিরা এয়ারটাইমের জন্য প্রতিযোগিতা করছিলেন কিনা তা রেকর্ড করুন।
নেটওয়ার্ক-ব্যাপী মূল্যায়নের জন্য, সংযুক্ত-ডিভাইসের সংখ্যা এবং ভেন্যু অ্যাক্টিভিটির পাশাপাশি ট্রাফিক তুলনা করুন। একটি শান্ত ব্যবসায়িক দিনের পরে কম মোট ট্রাফিক ফিল্টারিংয়ের কার্যকারিতা সম্পর্কে বিশেষ কিছু প্রমাণ করে না।
ইউজার-দৃশ্যমান পারফরম্যান্স এবং স্থানান্তরিত ট্রাফিক আলাদাভাবে পরিমাপ করুন। একটি দ্রুততর পেজ এবং একটি ছোট পেলোড সম্পর্কিত ফলাফল, তবে সেগুলি পরিবর্তনযোগ্য নয়।
যদি রিজলভার ল্যাটেন্সি বৃদ্ধি পায় বা অতিথিরা পরিষেবা ত্রুটিপূর্ণ হওয়ার রিপোর্ট করে, তবে রোলআউট সম্প্রসারণের আগে সেই সমস্যাগুলি সমাধান করুন। সঞ্চয় একটি অবিশ্বাস্য ব্রাউজিং অভিজ্ঞতাকে সমর্থন করে না।
যেসব সীমা DNS ব্লকিং কভার করতে পারে না
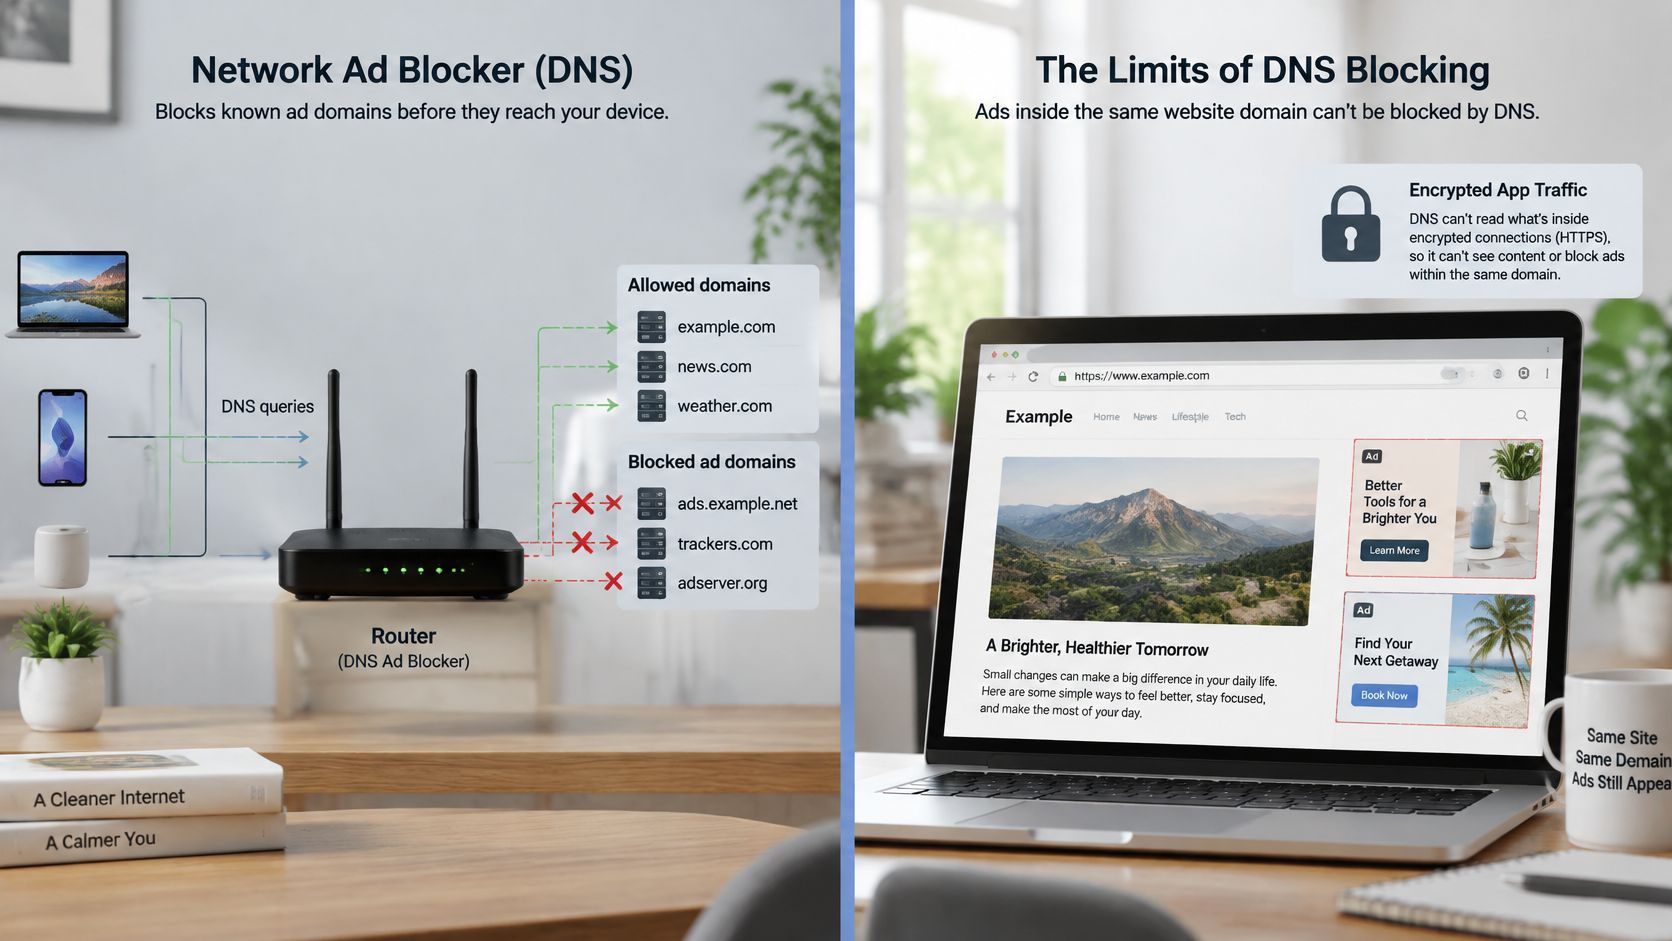
একটি নেটওয়ার্ক অ্যাড ব্লকার সর্বজনীন বিজ্ঞাপন অপসারণকারী নয়। এটি হোস্টনেমের সিদ্ধান্ত নেয়, এনক্রিপ্ট করা অ্যাপ্লিকেশন যা প্রদান করে তার একটি সম্পূর্ণ মূল্যায়ন নয়।
চিত্রটি একটি গন্তব্য নিয়ন্ত্রণ করা এবং তার বিষয়বস্তু ফিল্টার করার মধ্যে পার্থক্যটি তুলে ধরে।
ওয়েব ট্র্যাকিংয়ের একটি বৃহৎ পরিসরের একাডেমিক বিশ্লেষণ, যেখানে 1,00,000 ব্যবহারকারীর টেলিমেট্রির সাথে 2.7 মিলিয়ন ওয়েবসাইটের ক্রলিংকে একত্রিত করা হয়েছে, তাতে দেখা গেছে যে ট্র্যাকিংয়ের কারণে ডেটা ট্রান্সমিশন 21% পর্যন্ত বৃদ্ধি পেয়েছে। এটি সম্ভাব্য ওভারহেড নির্ধারণ করে, একটি DNS ফিল্টার কতটা নির্মূল করতে পারে সেই অনুপাত নয়।
প্রধান ফাঁকগুলি নির্দিষ্ট:
- ফার্স্ট-পার্টি ডেলিভারি: একটি প্রয়োজনীয় হোস্টনেম শেয়ার করা বিজ্ঞাপন বা ট্র্যাকিং চয়ন করে DNS-এর মাধ্যমে সরানো যায় না।
- এমবেডেড বা মাল্টিপ্লেক্সড কনটেন্ট: অনুমোদিত প্রতিক্রিয়াগুলিতে দরকারী কনটেন্ট এবং বিজ্ঞাপন উভয়ই থাকতে পারে।
- হার্ড-কোডেড ঠিকানা: যেসব সংযোগের জন্য লুকআপের প্রয়োজন হয় না, সেগুলি সেই সিদ্ধান্তের পয়েন্টটি এড়িয়ে যায়।
- বিকল্প রেজোলিউশন: নিজস্ব DNS over HTTPS পরিষেবা ব্যবহার করা অ্যাপ্লিকেশনগুলি ভেন্যু রিসলভারকে বাইপাস করতে পারে।
ভুলবশত আউটেজ হওয়া বেছে নিন
ফেইল-ক্লোজড ফিল্টারিং পরিষেবাটি অনুপলব্ধ থাকলে আনফিল্টার করা রেজোলিউশন প্রত্যাখ্যান করে ফিল্টারিং বজায় রাখে। এটি নতুন ব্রাউজিং সংযোগগুলিকে বাধা দিতে পারে, তাই প্রয়োজনীয় পরিষেবাগুলিতে অ্যাক্সেসের সাথে সুরক্ষার প্রয়োজনীয়তার ভারসাম্য বজায় রাখতে হবে।
ফেল-ওপেন একটি আনফিল্টার করা ফলব্যাক অনুমতি দেয়। একটি পাব বা হোটেল অতিথিদের নিরবচ্ছিন্ন পরিষেবার জন্য সেই সমঝোতা গ্রহণ করতে পারে, তবে এটি কোনো স্কুল বা হাসপাতালের প্রতিটি নেটওয়ার্কের জন্য ডিফল্ট হওয়া উচিত নয়।
একটি সাধারণ আনফিল্টার করা সেকেন্ডারি রিজলভার কেবল বিভ্রাটের সময় ব্যবহৃত ফলব্যাক নাও হতে পারে। ক্লায়েন্টরা স্বাভাবিক অপারেশনের সময় এটি ব্যবহার করতে পারে, যা এনফোর্সমেন্ট দুর্বল করে দেয়।
এই ভিডিওটি DNS-ভিত্তিক ব্লকিংয়ের অতিরিক্ত ব্যাখ্যা প্রদান করে।
প্রতিটি ডিভাইসের ধরনে ক্যাপটিভ পোর্টাল লগইন, ডিভাইস অনবোর্ডিং, সিস্টেম আপডেট এবং প্রতিনিধি ওয়েবসাইট পরীক্ষা করুন। অবশিষ্ট ব্যবধান যেখানে গুরুত্বপূর্ণ সেখানে পরিচালিত ব্রাউজার বা প্রক্সি নিয়ন্ত্রণের সাথে DNS ফিল্টারিং জোড়া দিন এবং সামঞ্জস্যের অভিযোগের সাথে রিজলভারের সুস্থতার দিকে নজর রাখুন।
গেস্ট নেটওয়ার্কের জন্য গোপনীয়তা এবং ফেয়ার ইউজ নিয়মাবলী
DNS লগগুলি সংবেদনশীল রেকর্ড হয়ে ওঠে। কোনো ডিভাইস, রুম, অ্যাকাউন্ট বা সেশনের সাথে যুক্ত ডোমেন অনুরোধগুলি ব্রাউজিং প্যাটার্ন প্রকাশ করতে পারে, যদিও সেগুলিতে কোনো সম্পূর্ণ পেজ হিস্ট্রি থাকে না।
বিজ্ঞাপন ব্লক করা একজন গেস্টকে বেনামী করে তোলে না। এঙ্কিপ্টেড DNS ট্রাফিক বিশ্লেষণ সংক্রান্ত গবেষণাটি ব্যাখ্যা করে যে কেন কেবল এনক্রিপশনই গোপনীয়তার প্রশ্নের মীমাংসা করে না: রিজলভারের দৃশ্যমানতা, তথ্য সংরক্ষণের অভ্যাস এবং ব্যবহারকারীদের সাথে অনুরোধ যুক্ত করার ক্ষমতা এখনও গুরুত্ব বহন করে।
বিস্তারিত রিপোর্টিং সক্রিয় করার আগে নিম্নলিখিত গভর্ন্যান্স কন্ট্রোলগুলি ব্যবহার করুন।
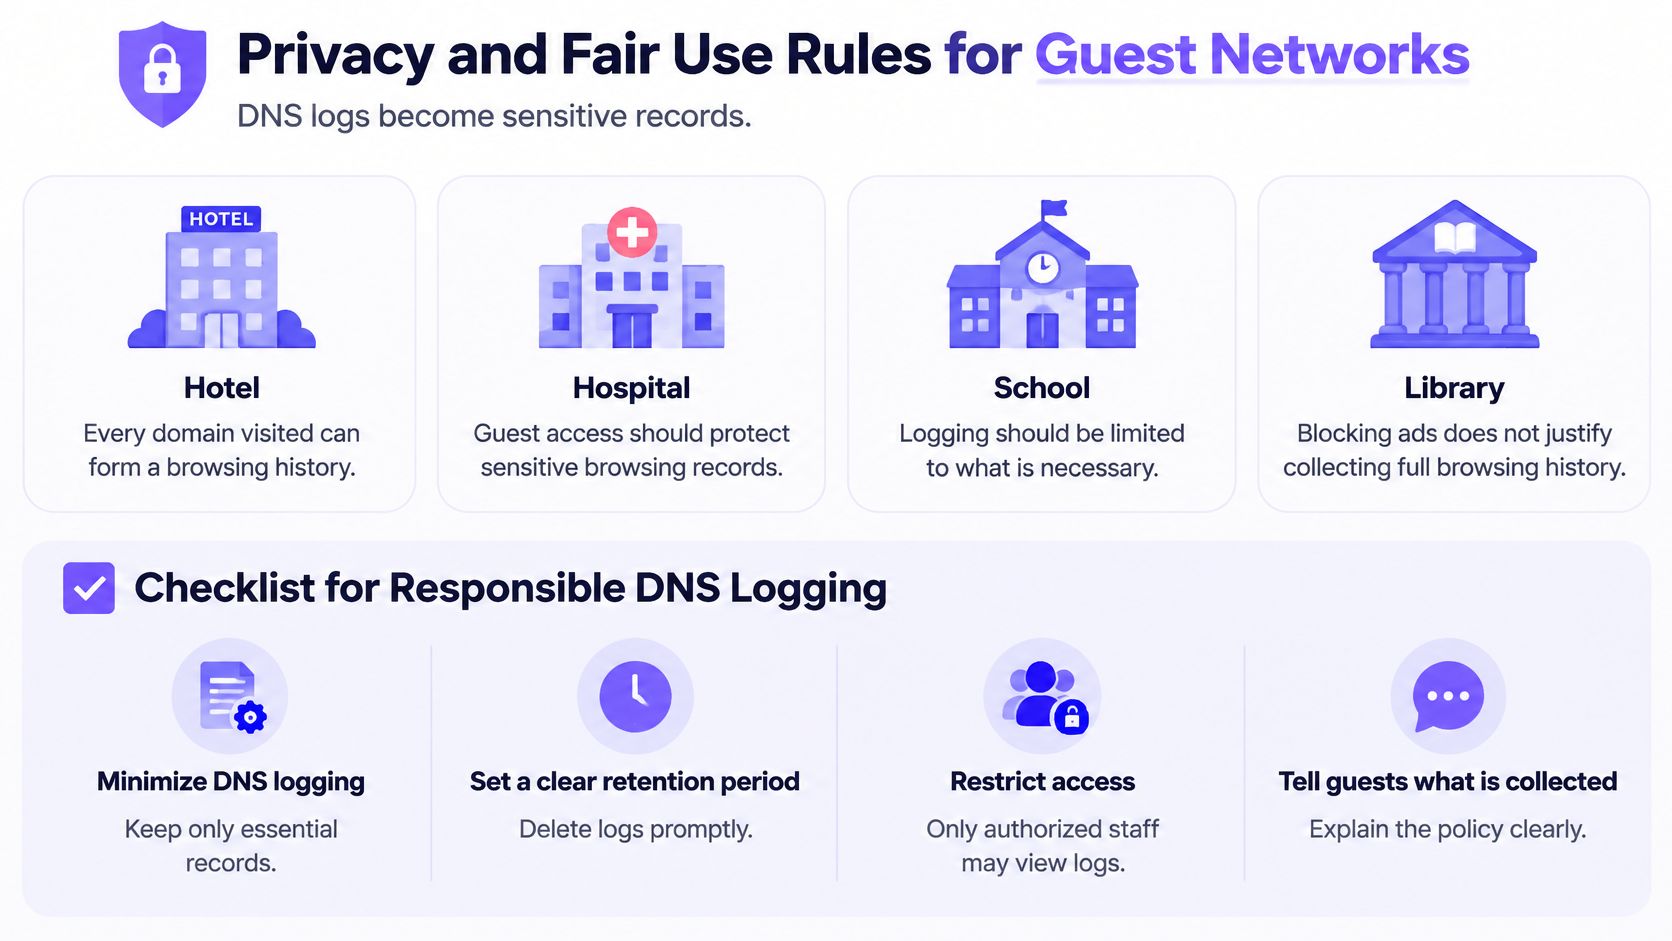
- ডকুমেন্ট সংরক্ষণের সময়সীমা। কোন রেকর্ডগুলি প্রয়োজনীয়, সেগুলি কেন সংরক্ষণ করা হচ্ছে এবং কখন সেগুলি মুছে ফেলা হবে তা নির্ধারণ করুন। যেখানে সম্ভব অ্য়াগ্রিগেট করা পরিষেবা মেট্রিকগুলিকে শনাক্তকরণযোগ্য কুয়েরি হিস্ট্রি থেকে আলাদা রাখুন।
- নির্দিষ্ট কিছু পদের জন্য অ্যাক্সেস সীমাবদ্ধ করুন। সাধারণ WiFi সংক্রান্ত অভিযোগ সমাধানের জন্য রিসেপশন এবং বার স্টাফদের ব্রাউজিং রেকর্ডের প্রয়োজন হয় না। বিশদ তদন্তের অ্যাক্সেস সীমিত করুন এবং প্রশাসনিক ব্যবহারের রেকর্ড রাখুন।
- একটি স্পষ্ট নোটিশ প্রকাশ করুন। অতিথিরা স্বাভাবিক ব্রাউজিং শুরু করার আগে স্প্ল্যাশ বা ক্যাপটিভ পোর্টাল পেজে ফিল্টারিং, ডেটা সংগ্রহ এবং যোগাযোগের মাধ্যমগুলি ব্যাখ্যা করুন।
- আনব্লক করার পদ্ধতি প্রদান করুন। ভুল শ্রেণিবিন্যাসের রিপোর্ট করার জন্য ব্যবহারকারীদের একটি ব্যবহারিক উপায় দিন, যেখানে এটি পর্যালোচনা করার জন্য একজন দায়িত্বপ্রাপ্ত ব্যক্তি থাকবেন, কোনো অভিভাবকহীন ইনবক্সে আবেদনটি ফেলে রাখবেন না।
- ব্লক করা ক্যাটাগরিগুলি পরীক্ষা করে দেখুন। চালুর করার আগে বৈধ স্বাস্থ্যসেবা, শিক্ষা, অ্যাক্সেসিবিলিটি এবং সহায়তা সংক্রান্ত রিসোর্সগুলি পরীক্ষা করুন। একটি ক্যাটাগরি লেবেল থাকা মানেই এটি প্রমাণ হয় না যে অন্তর্ভুক্ত প্রতিটি ডোমেন অনুপযুক্ত।
- নেটওয়ার্কের উদ্দেশ্যগুলি পৃথক করুন। গেস্ট, স্টাফ, শিক্ষার্থী এবং অপারেশনাল পলিসিগুলিতে প্রশাসনিক সুবিধার বদলে ব্যবহারকারী এবং ঝুঁকিগুলির প্রতিফলন থাকা উচিত।
ন্যায্যতা অ্যাক্সেস অন্তর্ভুক্ত করে
সহায়তা সম্পর্কিত তথ্যের সন্ধানকারী একজন হাসপাতাল ভিজিটরের প্রয়োজনীয়তা তত্ত্বাবধান করা লার্নিং নেটওয়ার্ক ব্যবহারকারী একজন স্কুল শিক্ষার্থীর চেয়ে আলাদা। সর্বত্র উপলব্ধ সবচেয়ে কঠোর ক্যাটাগরি সেট প্রয়োগ করলে তা গুরুত্বপূর্ণ সুরক্ষা উন্নত না করেই বৈধ অ্যাক্সেস অস্বীকার করতে পারে।
ব্যতিক্রমগুলি সংকীর্ণ, নথিভুক্ত এবং পর্যালোচনার যোগ্য রাখুন। একটি একক ভুল শ্রেণীবদ্ধ গন্তব্য ঠিক করতে একটি সম্পূর্ণ সুরক্ষা বিভাগ নিষ্ক্রিয় করবেন না।
পরিষেবা পরিচালনার জন্য পর্যাপ্ত প্রমাণ সংগ্রহ করুন, প্রতিটি অতিথির ব্রাউজিং পুনর্নির্মাণ করার মতো নয়।
ভেন্যুর উচিত সাধারণ ভাষায় কোনো অতিথি বা অডিটরের কাছে প্রতিটি নিয়ম ব্যাখ্যা করতে সক্ষম হওয়া। যদি কেউ ব্যাখ্যা করতে না পারে যে কেন একটি বিভাগ ব্লক করা হয়েছে বা একটি লগ রেখে দেওয়া হয়েছে, তবে সিদ্ধান্তটি পর্যালোচনা করুন।
চালু করার আগের গো-লাইভ চেকপ্রসেস
একজন নির্দিষ্ট ওনার এবং একটি সম্মত রোলব্যাক সিদ্ধান্তের সাথে একটি পর্যায়ক্রমিক রোলআউট ব্যবহার করুন। প্রথমে প্রোডাকশন DNS পরিবর্তন করে পরে অপারেটিং নিয়মগুলি নির্ধারণ করবেন না।
- নেটওয়ার্কগুলি ম্যাপ করুন। ডিপ্লয়মেন্ট তুলনার নির্বাচন মানদণ্ড ব্যবহার করে প্রতিটি SSID-এর উদ্দেশ্য, ডিভাইসের মিশ্রণ এবং পিক-আওয়ারের ডিভাইস সংখ্যা রেকর্ড করুন। শুধুমাত্র গেস্ট ফোন নয়, কাজ পরিচালনার সরঞ্জামগুলিও অন্তর্ভুক্ত করুন।
- পলিসির পৃথকীকরণ নিশ্চিত করুন। প্রতিটি SSID এবং VLAN কীভাবে তার নিয়মগুলি পায় তা পরীক্ষা করুন। ফিল্টারিংয়ের পাশাপাশি নেটওয়ার্ক সেগমেনটেশন পর্যালোচনা করুন যাতে কোনো গেস্ট ব্যতিক্রম কর্মীদের সুরক্ষা পরিবর্তিত না করে।
- আউটেজ সংক্রান্ত আচরণ অনুমোদন করুন। ফিল্টারিং সীমার অধীনে প্রাপ্যতা এবং এক্সপোজার ট্রেড-অফ ব্যবহার করে প্রতিটি নেটওয়ার্কের জন্য সচেতনভাবে ফেল-ওপেন বা ফেল-ক্লোজড নির্দেশ করুন।
- বেসলাইন ক্যাপচার করুন। গতি এবং ডেটা সাশ্রয়ের অধীনে বর্ণিত পারফরম্যান্স পরিমাপগুলি অকুপেন্সি এবং কানেক্টেড-ডিভাইসের তথ্য সহ রেকর্ড করুন।
- একটি টেস্ট SSID পাইলট করুন। গেটওয়ে বা DHCP সার্ভিসের মাধ্যমে এর রিজলভার সেটিংস পরিবর্তন করুন, ক্লায়েন্ট কনফিগারেশন পুনর্নবীকরণ করুন এবং প্রতিনিধিমূলক ডিভাইসগুলিতে সামঞ্জস্যতা পরীক্ষা চালান।
- রোলব্যাক মহড়া দিন। পূর্ববর্তী রিজলভার সেটিংস পুনরুদ্ধার করুন এবং ডিভাইসগুলি পুনরায় কানেক্ট হচ্ছে কিনা তা যাচাই করুন। সন্ধ্যার আউটেজ যিনি পরিচালনা করবেন তার জন্য পদ্ধতিটি উপলব্ধ রাখুন।
- বিজ্ঞপ্তি এবং আপিলের পথ প্রকাশ করুন। প্রোডাকশন লগ সংগ্রহ করার আগে গোপনীয়তা সংক্রান্ত চেকলিস্ট প্রয়োগ করুন, তারপর ফল্স-পজিটিভ রিপোর্টগুলি কে পর্যালোচনা করবেন তা নিশ্চিত করুন।
Purple Shield যেকোনো WiFi নেটওয়ার্কে বা Purple Access নেটওয়ার্কে আলাদা নেটওয়ার্ক নীতির সাথে স্বতন্ত্রভাবে কাজ করে। এর জন্য কোনো হার্ডওয়্যার বা এজেন্টের প্রয়োজন হয় না এবং নেটওয়ার্কের DNS কনফিগারেশনের মাধ্যমে iOS, Android, Windows এবং গেস্ট ডিভাইসগুলো কভার করে; এর ফিল্টারিং Friendly WiFi এবং Internet Watch Foundation মানগুলো পূরণ করে।
অপশন টেবিলে ফিরে যান এবং ডিভাইস ওনারশিপের সাথে ডেপ্লয়মেন্ট মডেল মিলিয়ে নিন। পরিমাপ করা পারফরম্যান্স, পরীক্ষিত রিকভারি এবং অনুমোদিত গভর্ন্যান্স হাতে রেখে চূড়ান্ত সিদ্ধান্ত নিন।
Purple Shield গেস্টদের ডিভাইসে কোনো সফটওয়্যার ইনস্টল না করেই প্রটেক্টিভ DNS, কনটেন্ট ফিল্টারিং এবং DNS-লেয়ার বিজ্ঞাপন ব্লকিংকে একত্রিত করে। আপনার SSID নীতি, সামঞ্জস্যতা পরীক্ষা এবং গেস্ট-নেটওয়ার্কের প্রয়োজনীয়তার সাপেক্ষে এটি মূল্যায়ন করতে Purple Shield ভিসিট করুন।