
রিকার্সিভ DNS কী: এটি কীভাবে কাজ করে এবং কেন এটি গুরুত্বপূর্ণ
রিকার্সিভ DNS কী? একটি সমাধানকারী কীভাবে লুকআপের উত্তর দেয়, ক্যাশিং ব্যবহার করে এবং স্পষ্ট উদাহরণ সহ সুরক্ষার পরীক্ষাগুলি কীভাবে কাজ করে তা দেখুন।
Published ২ নভেম্বর, ২০২৬
একটি রিকার্সিভ DNS রিসলভার হলো সেই সার্ভার যা আপনার ডিভাইস থেকে কোনো নাম খোঁজার অনুরোধ গ্রহণ করে এবং অন্যান্য DNS সার্ভারে কোয়েরি করে তার পক্ষে উপযুক্ত IP অ্যাড্রেসটি খুঁজে বের করে, এবং পরে পুনরায় ব্যবহারের জন্য উত্তরটি সেভ করে রাখে।
ধরা যাক আপনি আপনার গেস্ট WiFi-এ একটি সেটিংস পরিবর্তন করেছেন, কিন্তু একজন ভিজিটর এখনও এমন একটি সাইটে পৌঁছাতে সক্ষম হচ্ছেন যা আপনি ব্লক করতে চেয়েছিলেন। ফায়ারওয়াল আবার পরিবর্তন করার আগে, চেক করুন তাদের ডিভাইস কোন রেজলভার ব্যবহার করে এবং ক্যাশ করা উত্তরের ক্ষেত্রে আপনার পলিসি প্রযোজ্য কিনা। এই বিশদগুলি প্রায়শই একটি নিয়ম পরিবর্তন করা এবং সেটি কার্যকর হতে দেখার মধ্যে পার্থক্য বাড়িয়ে দেয়।
সূচিপত্র
- একটি Recursive DNS Resolver আপনার ডিভাইসের জন্য যা করে
- Recursive এবং Authoritative DNS সার্ভারের তুলনা
- যেভাবে একটি Recursive Lookup DNS হায়ারার্কি পরিচালনা করে
- Caching, TTL এবং একটি পরিবর্তন কত সময় নেয়
- Resolver-এ ফিল্টারিং এবং সুরক্ষা
- আউটেজ, পুরানো উত্তর এবং সাধারণ ভুল ধারণা
- পরিবর্তন করার আগে আপনার নেটওয়ার্ক কোন Resolver ব্যবহার করে তা নিশ্চিত করুন
একটি রিকার্সিব DNS রিজলভার আপনার ডিভাইসের জন্য কী করে
একটি রিকرسیভ DNS রিজলভার কোনও ডিভাইসের জন্য DNS উত্তর খুঁজে বের করে, অনেকটা হোটেলের কনসিয়ার্জের মতো যিনি একজন অতিথিকে কাউন্টার থেকে কাউন্টারে পাঠানোর বদলে নিজেই একাধিক বিভাগের সাথে যোগাযোগ করেন। অতিথি একটি প্রশ্ন জিজ্ঞাসা করেন এবং উত্তরের আশা করেন, অনুসন্ধান চালিয়ে যাওয়ার দিকনির্দেশনার নয়।
ধরা যাক একজন হোটেল অতিথি তাঁর ল্যাপটপ খুলে একটি ওয়েবসাইটের নাম লিখলেন। ল্যাপটপটিতে যদি স্থানীয়ভাবে কোনও ব্যবহারযোগ্য উত্তর প্রস্তুত না থাকে, তবে এটি তার কনফিগার করা DNS সার্ভিসে একটি লুকআপ পাঠায়। সেই সার্ভিসটি হোটেল নেটওয়ার্ক, ইন্টারনেট প্রোভাইডার, বা আলাদাভাবে কনফিগার করা কোনও রিজলভার দ্বারা প্রদান করা হতে পারে।
একটি লুকআপের পিছনের ভূমিকাগুলি
- ক্লায়েন্ট: যে ডিভাইস বা অ্যাপ্লিকেশন একটি DNS উত্তর চাইছে।
- রিকরসিভ রেজলভার: সেই উত্তরটি খোঁজা এবং ফেরত দেওয়ার জন্য যে সার্ভিসটি দায়ী।
- অথরিটেটিভ সার্ভার: অনুরোধ করা ডোমেনের জন্য অফিসিয়াল DNS রেকর্ড প্রকাশকারী সার্ভার।
কনসিয়ার্জের উপমা সেই দায়িত্বগুলিকে পৃথক করা সহজ করে তোলে।
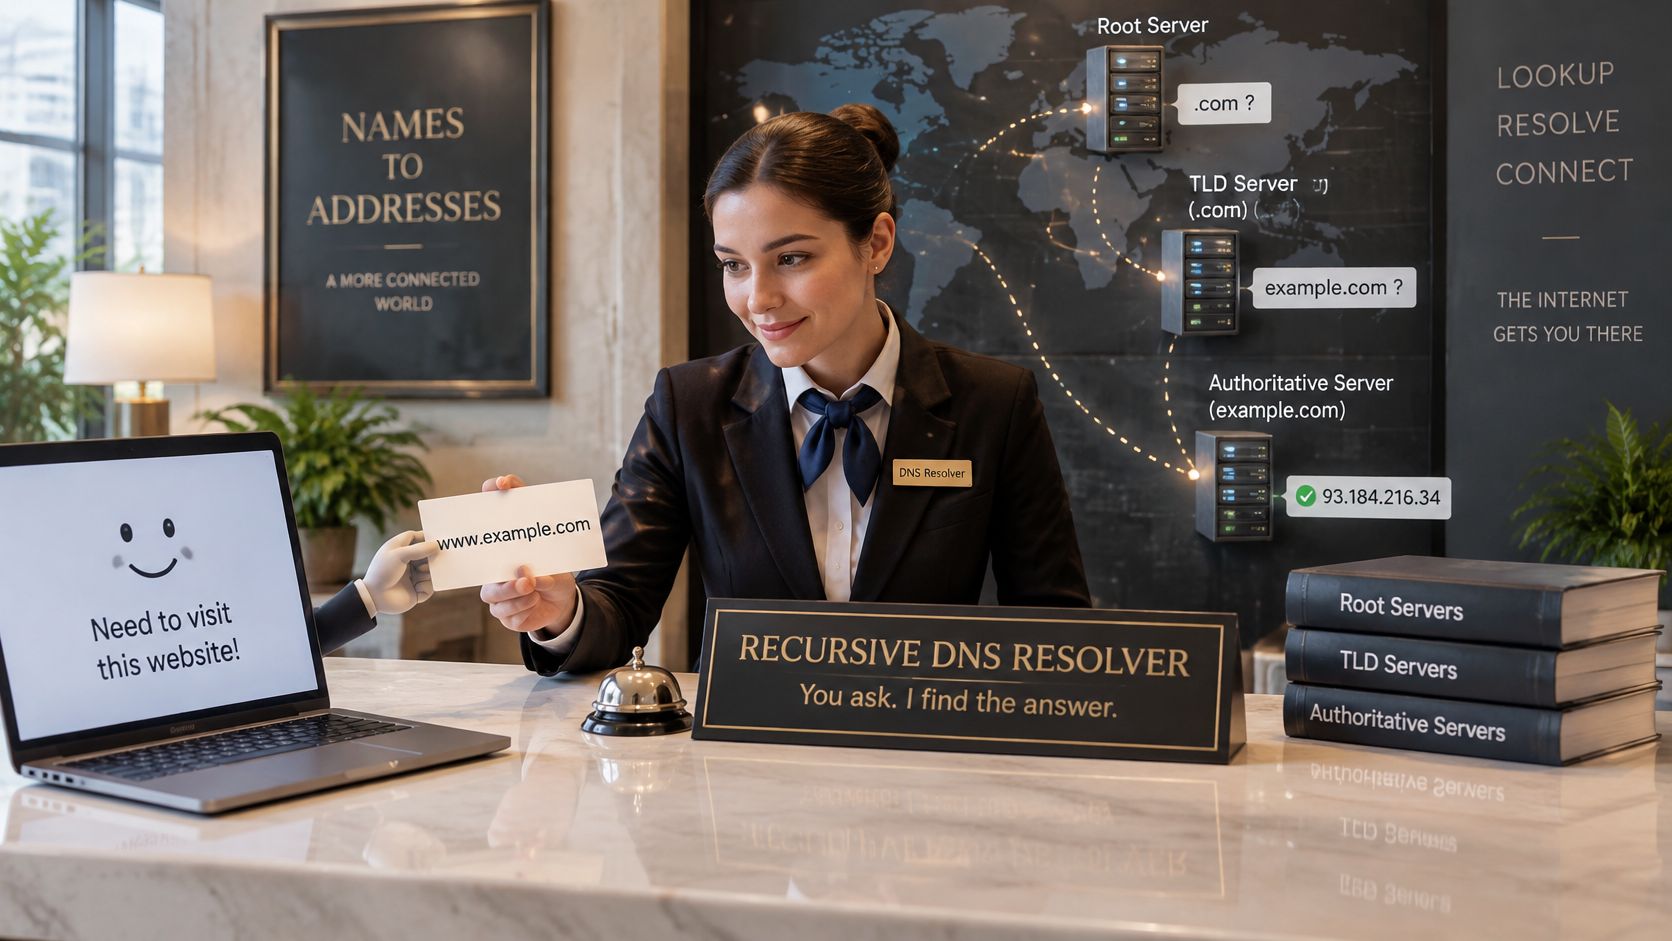
একটি সফল অ্যাড্রেস লুকআপের জন্য, ডিভাইসটি একটি IP অ্যাড্রেস এবং একটি টাইম-টু-লাইভ লাভ করে, যা সাধারণত সংক্ষিপ্ত করে TTL বলা হয়। সেই ভ্যালুটি ক্যাশিং সিস্টেমগুলিকে জানায় যে তারা কতক্ষণ উত্তরটি পুনরায় ব্যবহার করতে পারে। ব্রাউজার তখন গন্তব্যের সাথে যোগাযোগ শুরু করতে সেই অ্যাড্রেসটি ব্যবহার করতে পারে।
রিকার্সিভ মানে অনবরত পুনরাবৃত্তি নয়। এটি রিসলভার দ্বারা গৃহীত দায়িত্বকে বর্ণনা করে: ক্লায়েন্টের জন্য চূড়ান্ত উত্তরটি খুঁজে বের করা, অথবা এটি করতে না পারলে একটি উপযুক্ত এরর মেসেজ পাঠানো।
হোটেলের অতিথি সাধারণত জানতেও পারেন না যে এর কোনোটি ঘটছে। তাঁদের রুট সার্ভার বেছে নেওয়ার বা ওয়েবসাইটের DNS কে হোস্ট করছে তা বোঝার প্রয়োজন হয় না।
বিষয়টি বোঝার একটি সহজ উপায় হলো: আপনার ডিভাইস একটি অ্যাড্রেস চায়, রিসলভার সেটি খুঁজে বের করে এবং আপনার ব্রাউজার একটি কানেকশন শুরু করতে সেটি ব্যবহার করে।
রিকার্সিব এবং অথরিটেটিভ DNS সার্ভারের তুলনা
রিকার্সিব রিজলভার বনাম অথরিটেটিভ সার্ভার
| মানদণ্ড | রিকرسیভ সমাধানকারী | অথরিটেটিভ সার্ভার |
|---|---|---|
| প্রধান কাজ | অন্যান্য সার্ভার অনুসন্ধান করে ক্লায়েন্টদের জন্য উত্তর খুঁজে বের করে | যে ডোমেনগুলির জন্য এটি দায়ী, সেগুলির অফিসিয়াল রেকর্ড প্রকাশ করে |
| উত্তর কোথা থেকে আসে | এর ক্যাশ বা আপস্ট্রিম DNS সার্ভার থেকে | এর নিজস্ব জোন রেকর্ড থেকে |
| সাধারণ অপারেটর | ইন্টারনেট প্রদানকারী, পাবলিক সমাধানকারী পরিষেবা, নেটওয়ার্কের মালিক | ডোমেন মালিক বা হোস্টিং প্রদানকারী |
| ডিভাইসগুলি দ্বারা সরাসরি যোগাযোগ করা হয় | হ্যাঁ | সাধারণত নয়; সমাধানকারীরা এর সাথে যোগাযোগ করে |
| অন্যান্য ডোমেনের জন্য উত্তর ক্যাশ করে | হ্যাঁ, TTL এবং স্থানীয় ক্যাশ নিয়ম সাপেক্ষে | না, এর অথরিটেটিভ ভূমিকার অংশ হিসেবে নয় |
মূল পার্থক্য হলো পুনরুদ্ধার বনাম অথরিটি। একটি রিকার্সিভ রেজলভার অন্য কারও জন্য তথ্য পুনরুদ্ধার করে। একটি অথরিটেটিভ সার্ভার তার দায়িত্বের অধীনে থাকা একটি ডোমেনের জন্য তথ্য প্রকাশ করে।
সমস্যা সমাধানের সময় এই পার্থক্যটি গুরুত্বপূর্ণ। যদি প্রত্যেকে আপনার সংস্থার ওয়েবসাইটের জন্য ভুল অ্যাড্রেস পান, তবে অথরিটেটিভ রেকর্ডগুলি পরীক্ষা করুন। কেবল একটি নির্দিষ্ট নেটওয়ার্কের ভিজিটরদের সমস্যা হলে, সেই নেটওয়ার্কের রিজলভার, এর ক্যাশে এবং এর পলিসি তদন্ত করুন।
অপারেটররা ভূমিকা একীভূত না করেও ওভারল্যাপ করতে পারে
একজন ইন্টারনেট প্রোভাইডার গ্রাহকদের জন্য রিকার্সিভ DNS চালাতে পারেন, আবার একজন হোস্টিং প্রোভাইডার গ্রাহকদের জন্য অথরিটেটিভ DNS প্রকাশ করতে পারেন। কোনো নেটওয়ার্কের মালিক স্টাফ ডিভাইসের জন্য একটি ইন্টারনাল রিসলভারও পরিচালনা করতে পারেন।
একই সংস্থা, এবং কখনও কখনও একই সার্ভার সফটওয়্যার, উভয় কাজই করতে পারে। একটি সার্ভার কর্মচারীদের জন্য সম্পর্কহীন ইন্টারনেট নাম রেজলভ করার পাশাপাশি একটি অভ্যন্তরীণ ডোমেনের জন্য অথরিটেটিভভাবে উত্তর দিতে পারে। ভূমিকাটি নির্ভর করে যে অনুরোধটি হ্যান্ডেল করা হচ্ছে তার ওপর, শুধুমাত্র সার্ভিসটির ওপর থাকা কোম্পানির নামের ওপর নয়।
ফরওয়ার্ডিং আরেকটি পার্থক্য যোগ করে। একটি লোকাল DNS সার্ভার নিজে হায়ারার্কির সাথে যোগাযোগ না করে একটি আপস্ট্রিম রেজলভারে অনুরোধ পাঠাতে পারে। DNS ফরওয়ার্ডিং বোঝা আপনাকে চিহ্নিত করতে সাহায্য করে যে কোন সার্ভিসটি বাহ্যিক লুকআপ সম্পাদন করে।
একটি অথরিটেটিভ সার্ভার সাধারণত ভিজিটরের কন্টেন্ট-ফিল্টারিং চেকপয়েন্ট নয়। এটি ভিজিটরের নেটওয়ার্ক নিয়ম প্রয়োগ করার বদলে ডোমেইনের রেকর্ড প্রকাশ করে।
ডায়াগনস্টিক প্রশ্ন: এই সার্ভারটি কি এমন রেকর্ড থেকে উত্তর দিচ্ছে যার জন্য এটি দায়ী, নাকি ক্লায়েন্টের পক্ষে রেকর্ড খুঁজে বের করছে?
DNS লেবেলযুক্ত প্রতিটি সার্ভার একই কাজ করে ধরে নেওয়ার চেয়ে এই প্রশ্নটি বেশি দরকারী।
কীভাবে একটি রিকার্সিব লুকআপ DNS হায়ারার্কি পরিচালনা করে
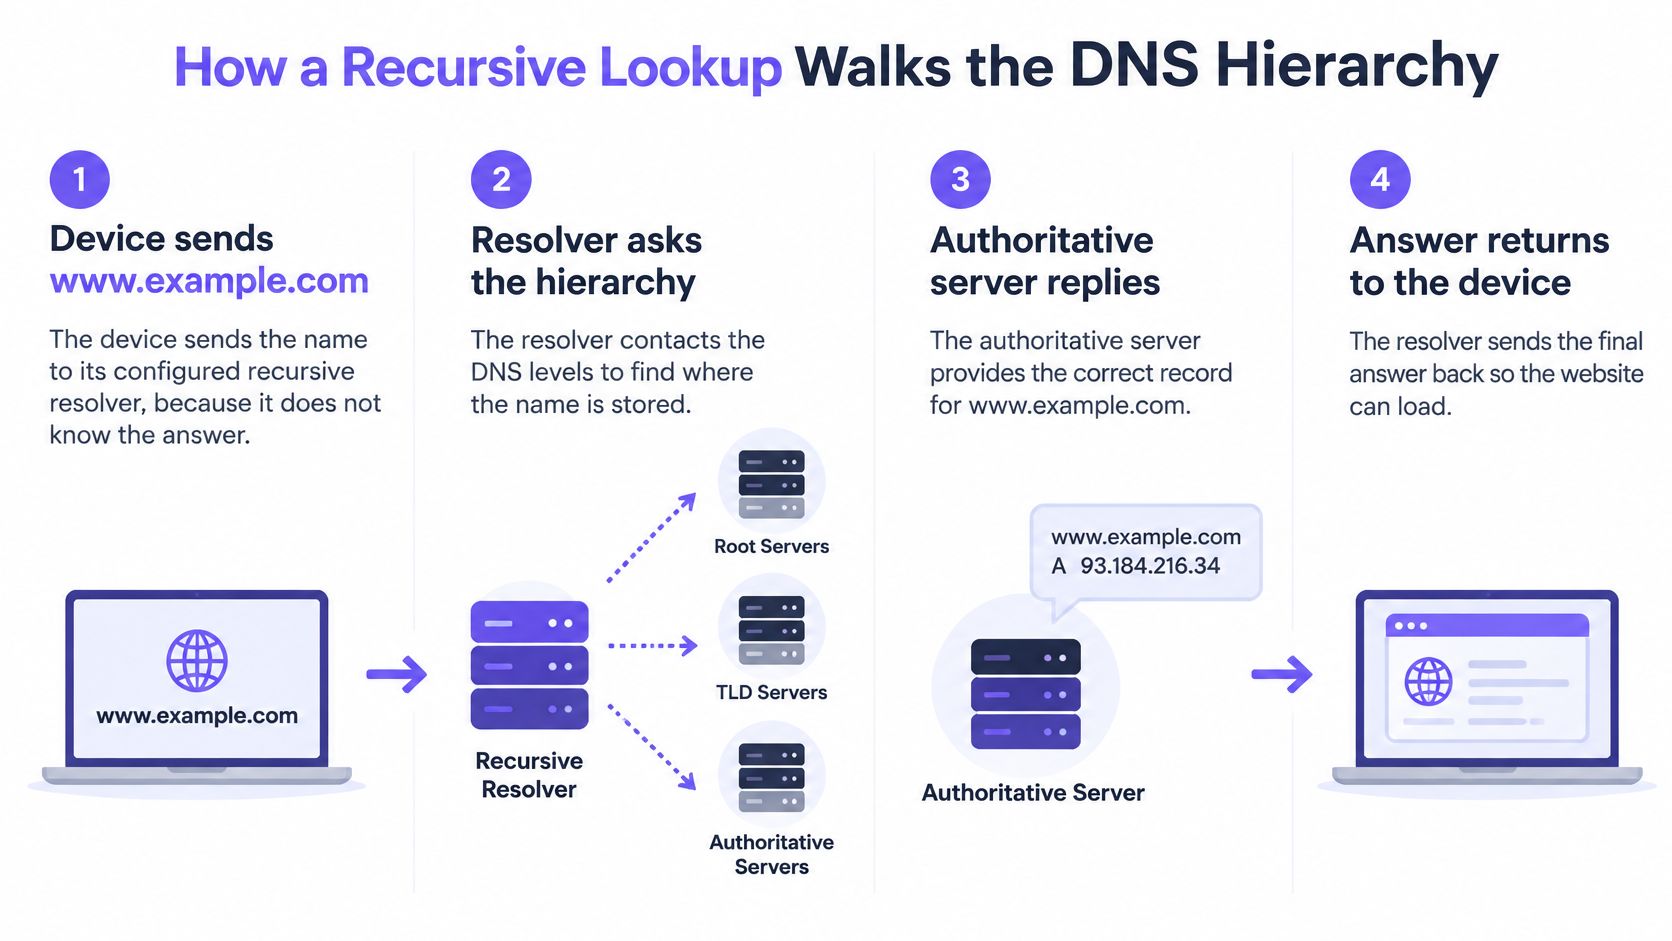
www.example.com খোঁজার কথা বিবেচনা করুন যখন ডিভাইস বা তার রিসলভার কারও কাছেই উত্তর দেওয়ার জন্য প্রয়োজনীয় তথ্য নেই।
ডিভাইসটি একটি রিকرسیভ কোয়েরি পাঠায়, তার রিজলভারের কাছে একটি চূড়ান্ত ফলাফলের অনুরোধ জানায়। রিজলভার সাধারণত আপস্ট্রিমে ইটারেটিভ কোয়েরি করে: রুট এবং টপ-লেভেল-ডোমেন সার্ভারগুলি রেফারেল প্রদান করে, আর অথরিটেটিভ সার্ভার অনুরোধ করা রেকর্ড সরবরাহ করে।
এই চিত্রটি ব্যক্তিগত বিনিময়ের আগের সামগ্রিক পথটি দেখায়।
অনুরোধ এবং উত্তর অনুসরণ করুন
ডিভাইসটি তার কনফিগার করা সমাধানকারীর (resolver) সাথে যোগাযোগ করে। গন্তব্যে পৌঁছানোর আগে এটির একটি ঠিকানার প্রয়োজন হয় বলে এটি ওয়েবসাইট নামটি পাঠায়।
সমাধানকারী তার ক্যাশ (cache) পরীক্ষা করে। ক্যাশ থেকে একটি ব্যবহারযোগ্য উত্তর পাওয়া গেলে সাথে সাথে সন্ধান শেষ হয়। যে তথ্য সমাধানকারী এখনও পুনর্ব্যবহার করতে পারে, তার জন্য আপস্ট্রিম সার্ভারগুলিকে জিজ্ঞাসা করার কোনো কারণ নেই।
ক্যাশে উত্তর পাওয়া না গেলে, এটি একটি রুট সার্ভারকে জিজ্ঞাসা করে। রুট সার্ভার এটিকে সংশ্লিষ্ট শীর্ষ-স্তরের ডোমেনের জন্য দায়িত্বপ্রাপ্ত সার্ভারের দিকে নির্দেশ করে, এক্ষেত্রে এটি .com।
এটি একটি .com সার্ভারকে জিজ্ঞাসা করে। সেই সার্ভারটি example.com-এর জন্য অথরিটেটিভ নেম সার্ভারগুলিকে চিহ্নিত করে, যা সন্ধান প্রক্রিয়াটিকে ডোমেনের নির্দিষ্ট কর্তৃপক্ষের মধ্যে সীমাবদ্ধ করে।
এটি একটি অথরিটেটিভ সার্ভারকে জিজ্ঞাসা করে। অথরিটেটিভ সার্ভারটি অনুরোধ করা অ্যাড্রেস রেকর্ড এবং সেকেন্ডে প্রকাশিত তার TTL ফেরত দেয়।
এটি উত্তরটি সংরক্ষণ করে এবং ফেরত পাঠায়। সমাধানকারী একটি পুনর্ব্যবহারযোগ্য অনুলিপি রেখে দেয় এবং ফলাফলটি ডিভাইসে পাঠায়।
পরবর্তী অনুরোধগুলি সেই ক্যাশ করা অনুলিপি ব্যবহার করতে পারে। উত্তরটি ব্যবহারযোগ্য থাকা পর্যন্ত, সমাধানকারীকে একই নাম এবং রেকর্ড টাইপের জন্য আপস্ট্রিম প্রক্রিয়ার পুনরাবৃত্তি করতে হয় না।
এই হায়ারার্কি দায়িত্ব বণ্টন করে দেয়। রুট সার্ভারগুলি টপ-লেভেল-ডোমেইন অথরিটিগুলিকে চিহ্নিত করে, সেই অথরিটিগুলি ডোমেইন নেম সার্ভারগুলিকে চিহ্নিত করে এবং ডোমেইন অ্যাডমিনিস্ট্রেটররা ডেস্টিনেশন রেকর্ডগুলি রক্ষণাবেক্ষণ করেন।
একটি ক্যাশে রাখা উত্তর এখনও একটি বৈধ উত্তর
রিসলভারের উত্তর সাধারণত non-authoritative হয়। এর অর্থ হলো এটি ডোমেইনের অথরিটি হিসেবে উত্তর দেওয়ার পরিবর্তে তথ্য রিলে করছে, এর মানে এই নয় যে উত্তরটি অবিশ্বাস্য।
কিছু ডেপ্লয়মেন্ট একটি আপস্ট্রিম রিকার্সিভ সার্ভিসে রিকোয়েস্ট ফরোয়ার্ড করে, যা তাদের পক্ষে এই কাজটি সম্পাদন করে। এছাড়াও, ক্যাশড রেফারেল সহ একটি রিসলভার চিত্রিত প্রক্রিয়ার কিছু অংশ এড়িয়ে যেতে পারে।
লোকাল ক্যাশ নিয়মও অত্যন্ত গুরুত্বপূর্ণ। RIPE 91 থেকে APNIC-এর নোটগুলিতে সাধারণত দেখা রেজলভারের সর্বোচ্চ ক্যাশ টাইমার হিসাবে ৬ ঘন্টা, ১২ ঘন্টা, ২৪ ঘন্টা এবং ৭ দিন চিহ্নিত করা হয়েছে, যা দেখায় যে কেন অ্যাডমিনিস্ট্রেটরদের ধরে নেওয়া উচিত নয় যে প্রতিটি রেজলভার অভিন্ন ক্যাশ সীমা অনুসরণ করে।
লুকআপ প্রক্রিয়ার আরেকটি দৃশ্যের জন্য, এই ভিডিওটি DNS রেজোলিউশন অনুসরণ করে।
ক্যাশিং, TTL এবং একটি পরিবর্তনের জন্য কত সময় লাগে
একটি ডোমেন ৯:০০ টায় ব্লক করা হয়েছে, কিন্তু একই নেটওয়ার্কে থাকা একটি ল্যাপটপ ৯:৪০ এও সেটি ওপেন করছে। এই পার্থক্যটির কারণ হলো পুনর্ব্যবহার। একটি TTL পার্কিং টিকিটের মেয়াদ শেষের সময়ের মতো কাজ করে: এটি রিজলভারকে বলে দেয় যে আবার আপস্ট্রিমে গিয়ে জিজ্ঞাসা করার আগে এটি কতক্ষণ একটি সংরক্ষিত উত্তর প্রদান চালিয়ে যেতে পারে।
একটি সাধারণ ক্যাশ করা রেকর্ডের জন্য, যে পরিমাণটি গুরুত্বপূর্ণ তা হলো অবশিষ্ট লাইফটাইম। একটি রিসলভারের সর্বোচ্চ ক্যাশ টাইমার সেই লাইফটাইমকে ছোট করতে পারে, অন্যদিকে স্থানীয়ভাবে প্রয়োগ করা ন্যূনতম সীমা এটিকে প্রসারিত করতে পারে। RIPE 91 থেকে APNIC-এর নোট অনুসারে, রিসলভারের পর্যবেক্ষণ করা সর্বোচ্চ সীমার মধ্যে রয়েছে 6 ঘণ্টা, 12 ঘণ্টা, 24 ঘণ্টা এবং 7 দিন। এই সেটিংসগুলি রেকর্ডের তাজাত্ব নিয়ন্ত্রণ করে। ফিল্টারিং ডিজাইনটি বর্তমান পলিসি পরীক্ষা করার পরিবর্তে DNS উত্তর রিফ্রেশ করার ওপর নির্ভর করলেই কেবল এগুলি সিদ্ধান্ত নেয় যে একটি ব্লক কতক্ষণ সময় নেবে।
ক্যাশে সেটিংস এবং একটি নতুন ব্লকের জন্য সেগুলির অর্থ কি
| ক্যাশ সেটিং | সাধারণ মান | নতুন ব্লক বা পরিবর্তনে প্রভাব |
|---|---|---|
| শূন্য সেকেন্ডের TTL | পুনর্ব্যবহারযোগ্য জীবনকাল নেই | সাধারণ TTL পরিচালনার অধীনে, পরবর্তী অনুরোধটি একটি আপস্ট্রিম লুকআপ ট্র্রিগার করে |
| শর্ট TTL | সেকেন্ড থেকে মিনিট | প্রতিটি রিফ্রেশের পরেই রেকর্ড পরিবর্তনগুলি দৃশ্যমান হয় |
| Resolver এর সর্বাধিক ক্যাশ টাইমার | ৬ ঘণ্টা | যেসব রেকর্ডের TTL দীর্ঘ সময় ধরে চলে সেগুলির রিটেনশন ক্যাপ করে |
| Resolver এর সর্বাধিক ক্যাশ টাইমার | ১২ ঘণ্টা | অর্ধেক দিনে দীর্ঘ রেকর্ড TTL কাটছাঁট করে |
| Resolver এর সর্বাধিক ক্যাশ টাইমার | ২৪ ঘণ্টা | একটি উত্তর রাতারাতি, পুরো এক দিন পর্যন্ত স্থায়ী হতে দেয় |
| Resolver এর সর্বাধিক ক্যাশ টাইমার | ৭ দিন | শুধুমাত্র সেখানেই এক সপ্তাহব্যাপী রিটেনশনের অনুমতি দেয় যেখানে রেকর্ড TTL-ও এটি সমর্থন করে |
রেকর্ড পরিবর্তনগুলিকে নীতি পরিবর্তন থেকে আলাদা করুন
ধরুন, একটি রিসলভার পুরানো উত্তরটি ক্যাশ করার এক মিনিট পরেই একটি সাইটের অথরিটেটিভ ঠিকানা পরিবর্তিত হয়। কার্যকর লাইফটাইম শেষ না হওয়া পর্যন্ত রিসলভারটি পুরানো ঠিকানা প্রদান করে যেতে পারে, যা রেকর্ড TTL এবং রিসলভারের নিজস্ব সর্বোচ্চ সীমার মধ্যে যেটি কম তা হয় (যেকোনো প্রয়োগ করা ন্যূনতম সীমার জন্য সামঞ্জস্যপূর্ণ)। একটি 24 ঘণ্টার রেকর্ড TTL এবং একটি 6 ঘণ্টার ক্যাপ সহ, ব্যবহারকারীরা ছয় ঘণ্টার মধ্যে নতুন ঠিকানায় পৌঁছান। 7 দিনের ক্যাপের অধীনে একটি 7 দিনের রেকর্ড TTL সহ, তারা পুরো এক সপ্তাহ অপেক্ষা করতে পারেন।
এখন ঠিকানাটি একই থাকছে, কিন্তু একটি সিকিউরিটি টিম ডোমেনটিকে ক্ষতিকারক হিসাবে চিহ্নিত করেছে। যে রেজলভার ক্যাশ করা উত্তর দেওয়ার আগে বর্তমান পলিসি পুনরায় যাচাই করে, তা পরবর্তী লুকআপেই ডোমেনটিকে ব্লক করে দেয়। যে ডিজাইনটি শুধুমাত্র উত্তর রিফ্রেশ হওয়ার সময় পুনরায় মূল্যায়ন করে, সেটি বাকি কার্যকর জীবনকালের জন্য পথটি খোলাই রাখে, যার অর্থ হতে পারে ২৪ ঘন্টার ক্যাপে একদিনের এক্সপোজার।
ব্যবহারিক নিয়ম: রেজলভার কখন তার DNS উত্তর রিফ্রেশ করে এবং কখন তার ফিল্টারিং সিদ্ধান্ত পুনরায় মূল্যায়ন করে তা জিজ্ঞাসা করুন। সেই দুটি মুহূর্তের মধ্যে যা পরে ঘটে, তখন পরিবর্তন ব্যবহারকারীদের কাছে পৌঁছায়।
জরুরি পরিবর্তনের জন্য, একটি পূর্বে কোয়েরি করা ডোমেন এবং সেইসাথে একটি ক্যাশে না থাকা ডোমেন পরীক্ষা করুন। ক্যাশে হিট, আপস্ট্রিম কোয়েরি ভলিউম এবং পলিসি-আপডেট ডেলিভারি আলাদা পরিমাপ হিসাবে পর্যবেক্ষণ করুন। একটি দ্রুত ফ্রেশ লুকআপ ব্যবহারকারীদের সম্পর্কে কিছুই বলে না যারা এখনও একটি ক্যাশে উত্তর ধরে রেখেছে।
রিজলভারে ফিল্টারিং এবং সুরক্ষা
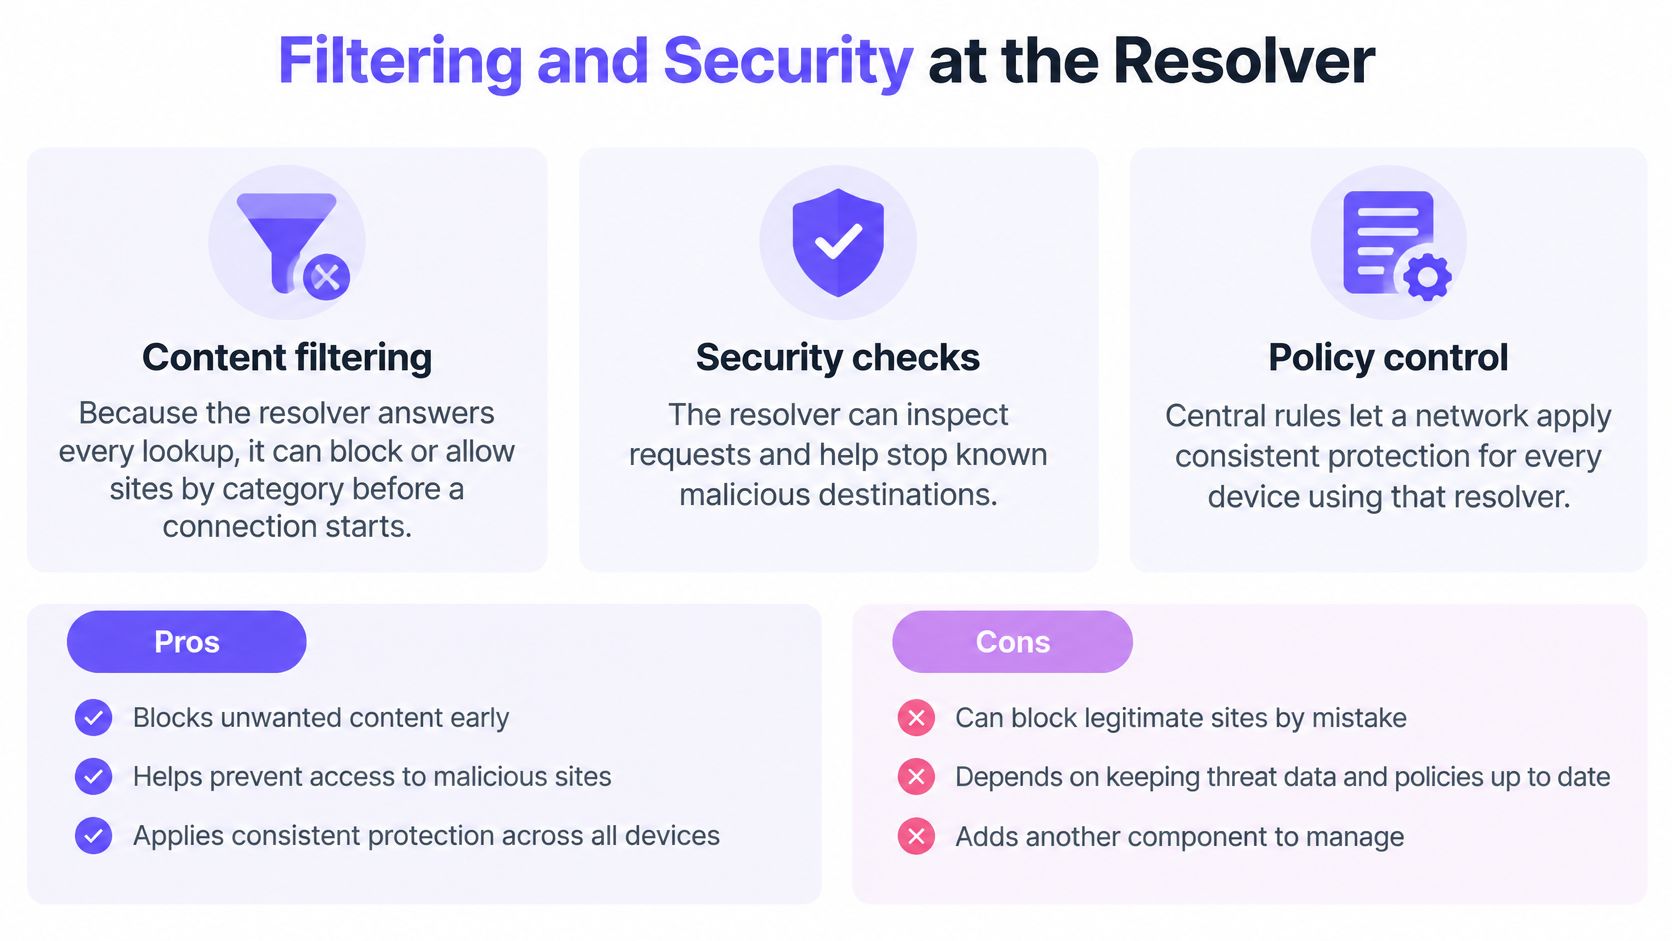
একটি ডিসাইভার ডিভাইসে সংযোগ শুরু করার আগে যে লুকআপগুলি পাওয়া যায় সেগুলিতে নিয়ম প্রয়োগ করতে পারে। কিন্তু শুধুমাত্র রিকার্সন এই নিয়মগুলি সরবরাহ করে না। কন্টেন্ট ক্লাসিফিকেশন, থ্রেট ইন্টেলিজেন্স এবং DNS অথেন্টিসিটি চেক সম্পূর্ণ আলাদা সক্ষমতা।
কন্টেন্ট ফিল্টারিং অ্যাক্সেসের নিয়ম নির্ধারণ করে
ক্যাটাগরি-ভিত্তিক DNS ফিল্টারিং নেটওয়ার্কের মালিককে নির্ধারণ করতে দেয় যে ব্যবহারকারীরা কোন কোন গন্তব্যে পৌঁছাতে পারেন। একটি ফ্যামিলি অ্যাটাকশন একটি প্রশাসনিক নেটওয়ার্কের জন্য আলাদা নিয়ম বজায় রাখার পাশাপাশি গেস্ট WiFi-এ অ্যাডাল্ট কনটেন্ট সীমাবদ্ধ করতে পারে।
একটি ডিভাইস কোনো সাইট বা অ্যাপ খোলার আগে, এটি DNS-কে জিজ্ঞাসা করে যে এটি কোথায় পাওয়া যাবে এবং ডিভাইসটি যে নেটওয়ার্কে রয়েছে তার নীতির ভিত্তিতে আমরা উত্তর দিই। এটি শুধু অনুরোধ করা ডোমেন নয়, নেটওয়ার্কের পরিচয়কেও গুরুত্বপূর্ণ করে তোলে।
একটি পরিষেবা সেগুলি প্রদান করলেও মূল কাজগুলি পৃথক হয়।
থ্রেট ডিফেন্স গন্তব্য মূল্যায়ন করে
থ্রেট কন্ট্রোলগুলি জানা ফিশিং এবং ম্যালওয়্যার ডোমেনের জন্য লুকআপ প্রত্যাখ্যান করতে পারে। আমাদের থ্রেট ডিফেন্স লুকআপের মাধ্যমে সংক্রামিত ডিভাইসগুলি থেকে কমান্ড-এন্ড-কন্ট্রোল কলব্যাকগুলিকেও ব্লক করে, যা সেই রেজোলিউশন পাথের মাধ্যমে প্রচেষ্টাকৃত সংযোগ শুরু হওয়া প্রতিরোধ করে।
এটি বেশ দরকারী প্রতিরোধ ব্যবস্থা, কিন্তু এটি ডিভাইস থেকে ম্যালওয়্যার মুছে ফেলে না। এন্ডপয়েন্ট প্রোটেকশন এবং ফায়ারওয়াল কন্ট্রোলের নিজস্ব কাজ কিন্তু থেকেই যায়।
DNSSEC প্রামাণিকতা যাচাই করে, নিরাপত্তা নয়
DNSSEC ভ্যালিডেশন সাইন করা DNS ডেটা প্রামাণ্য করতে একটি কনফিগার করা ট্রাস্ট অ্যাঙ্কর এবং ক্রিপ্টোগ্রাফিক সিগনেচারের একটি চেইন ব্যবহার করে। RFC 4033 নিরাপদ ভ্যালিডেশন বর্ণনা করে এবং বলে যে ঘড়ির ভুলত্রুটি সংশোধন করে ক্যাশ লাইফটাইম নির্বাচন করার সময় একটি সিকিউরিটি-অ্যাওয়্যার রিসলভারের সিগনেচারের বৈধতা বিবেচনা করা উচিত।
তাই অ্যাডমিনিস্ট্রেটরদের সঠিক সিস্টেম টাইম এবং ক্যাশ হ্যান্ডলিং প্রয়োজন যা ভ্যালিডেশন স্ট্যাটাস বজায় রাখে। একটি রিসলভারকে বৈধভাবে আনসাইন্ড ডাটা এবং ভ্যালিডেশনে ব্যর্থ হওয়া সাইন্ড ডাটার মধ্যে পার্থক্য বুঝতে হবে।
- প্রাথমিক নিয়ন্ত্রণ: ফিল্টারিং একটি সংযোগ শুরু হওয়ার আগেই অনাকাঙ্ক্ষিত লুকআপ বন্ধ করতে পারে, তবে কেবল সেই রিসলভার ব্যবহার করা অনুরোধগুলির জন্য।
- ধারাবাহিক নিয়মাবলী: একই নেটওয়ার্ক পলিসি ব্যবহার করা ডিভাইসগুলি ধারাবাহিক নীতি লাভ করে, তবে বিকল্প রেজোলিউশন পাথগুলির জন্য আলাদা নিয়ন্ত্রণের প্রয়োজন হয়।
- প্রামাণিকতা পরীক্ষা: DNSSEC জাল করা সাইনড উত্তর সনাক্ত করতে সহায়তা করে, তবে কোয়েরি এনক্রিপ্ট করে না বা কোনও ডোমেন ক্ষতিকারক কিনা তা নির্ধারণ করে না।
একটি সঠিকভাবে সাইন্ড ফিশিং ডোমেইন তখনও একটি ফিশিং ডোমেইনই থেকে যায়। ফিল্টারিং নির্ধারণ করে যে অ্যাক্সেস দেওয়া উচিত কিনা; আর DNSSEC নিশ্চিত করে যে সাইন্ড DNS তথ্য প্রামাণিক কিনা।
আউটেজ, পুরোনো উত্তর এবং সাধারণ ভুল ধারণা
একজন গেস্ট একটি ওয়েবসাইট খোলে কিন্তু এর অথরিটেটিভ DNS সার্ভারে পৌঁছানো যাচ্ছে না, তবুও পেজটি লোড হয়। রেজলভারের একটি অমেয়াাদী ক্যাশড উত্তর থাকতে পারে, তাই এই অনুরোধের জন্য সেই অথরিটেটিভ সার্ভারের সাথে যোগাযোগ করার প্রয়োজন নেই।
আপস্ট্রিম সার্ভারগুলি অনুপলব্ধ থাকলে কিছু রিসলভার সাধারণ মেয়াদ শেষ হওয়ার পরেও পুরানো উত্তরগুলি পরিবেশন করতে পারে। এটি একটি অ্যাভেলেবিলিটি কৌশল, DNS রেকর্ডগুলি অনিশ্চিতকালের জন্য বর্তমান থাকে তার প্রমাণ নয়। Cloudflare-এর DNS ব্যাখ্যাটি তথ্য পুনরুদ্ধারকারী রিসলভার এবং এটি সরবরাহকারী অথরিটেটিভ সার্ভারের মধ্যে মৌলিক পার্থক্য প্রদান করে।
ক্যাশড উত্তরগুলি ব্যাখ্যা করে কেন কোনো অথরিটেটিভ আউটেজ সবসময় অবিলম্বে ব্রাউজিং আউটেজে পরিণত হয় না।
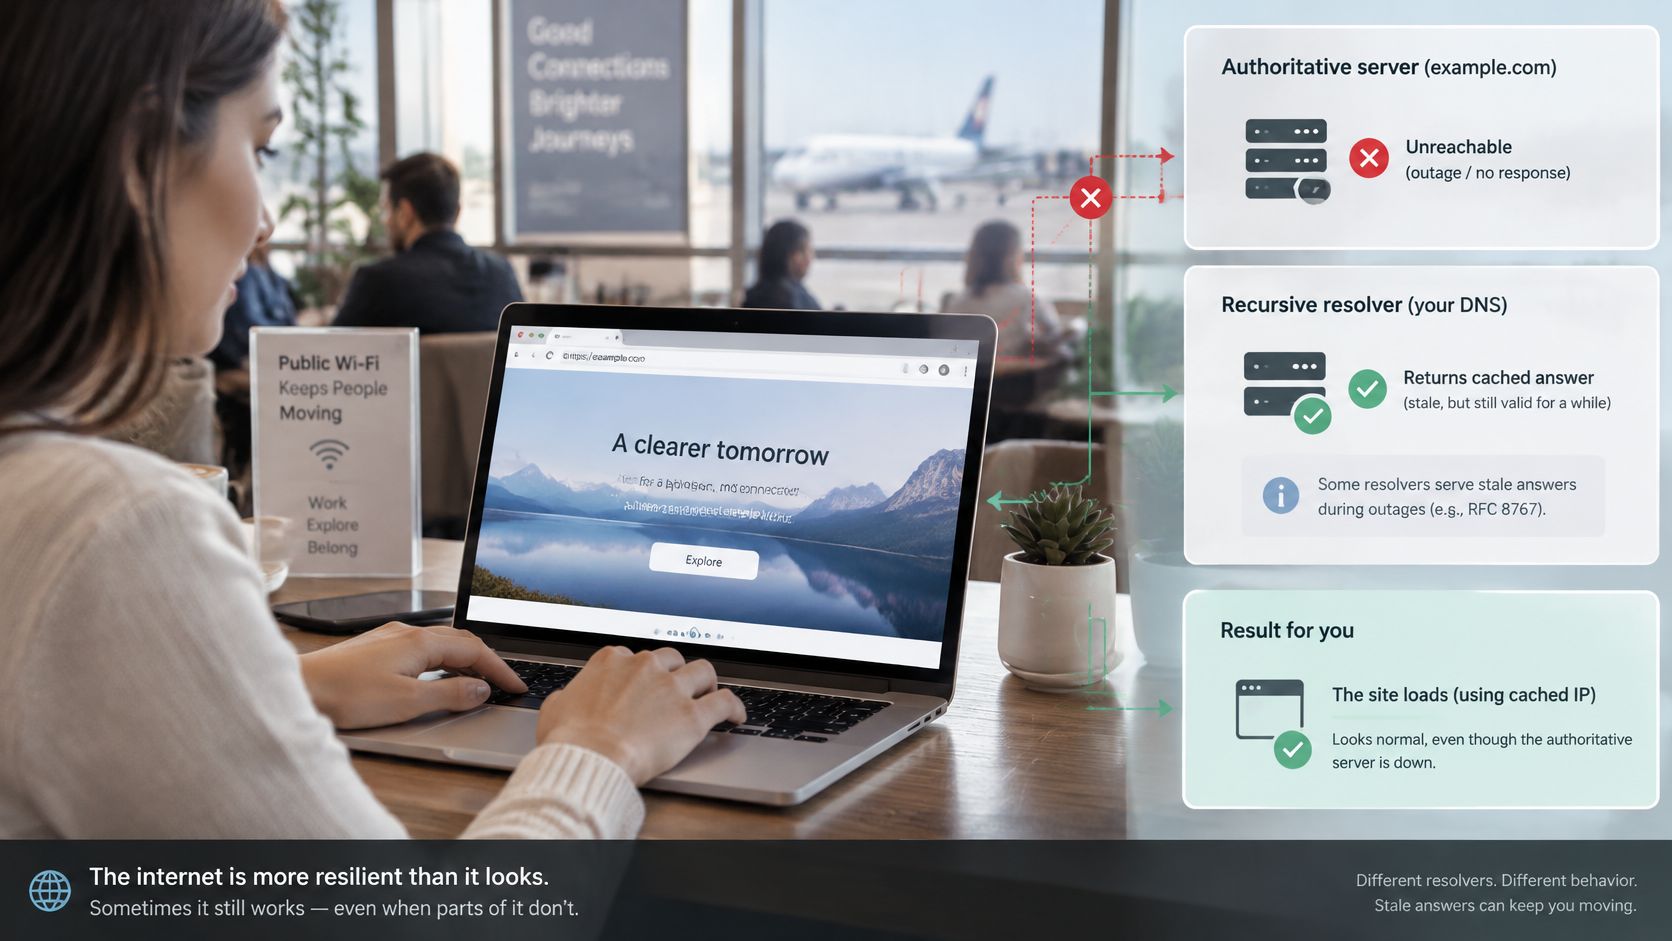
উপলব্ধতা এবং সুরক্ষার জন্য স্পষ্ট পছন্দের প্রয়োজন
রিজলভারগুলি অসফল ফলাফলও ক্যাশে সংরক্ষণ করতে পারে। নেগেটিভ ক্যাশিং কোনও নাম বিদ্যমান না থাকার মতো তথ্য ধরে রাখে, যা একই অনুপস্থিত নামের জন্য বারবার অনুসন্ধান এড়াতে সাহায্য করে। কোনও অ্যাডমিনিস্ট্রেটর সেই নামটি তৈরি করার পরেও, কিছু ক্লায়েন্ট মেয়াদ শেষ না হওয়া পর্যন্ত ক্যাশে থাকা নেগেটিভ ফলাফলই পেতে পারে।
ব্যর্থতা পরিচালনা (Failure handling) একটি পৃথক পলিসির প্রশ্ন তোলে। একটি ফেইল-ওপেন ফিল্টারিং ডিজাইন তার সাধারণ পলিসি চেকগুলি পাওয়া না গেলে সেগুলি ছাড়াই রেজল্যুশনের অনুমতি দেয়। একটি ফেইল-ক্লোজড ডিজাইন এমন অনুরোধগুলি বাতিল করে যা এটি অনুমোদন করতে পারে না, ফলে নিষেধাজ্ঞা বজায় থাকে তবে বৈধ অ্যাক্সেসে ব্যাঘাত ঘটতে পারে।
DNSSEC ভ্যালিডেশনের ব্যর্থতা হলো আরেকটি স্বতন্ত্র ক্ষেত্র। কেবলমাত্র একটি পেজ লোডিং চালু রাখার জন্য অপারেটরদের অবৈধ সাইন করা ডেটাকে অথেন্টিকেটেড হিসেবে গণ্য করা উচিত নয়।
যে ধারণাগুলি অপারেশনাল ভুল ঘটায়
- রিকরশনের স্বয়ংক্রিয় অর্থ ব্লক করা: রিকরশন উত্তর পুনরুদ্ধার করে; অ্যাডমিনিস্ট্রেটররা একটি পলিসি লেয়ারের মাধ্যমে ব্লকিং যোগ করেন।
- একটি DNS ফিল্টার প্রতিটি সংযোগ নিয়ন্ত্রণ করে: হার্ড-কোডেড গন্তব্য ঠিকানা এবং কিছু VPN পাথ সুরক্ষিত লুকআপকে সম্পূর্ণরূপে এড়িয়ে যেতে পারে।
- নেটওয়ার্ক DNS পরিবর্তন করলে তা সাথে সাথে প্রতিটি ক্লায়েন্টকে সরিয়ে দেয়: বিদ্যমান সেটংস, DHCP লিজ এবং ব্রাউজার-স্তরের রিসলভারের পছন্দগুলি ডিভাইসগুলিকে অন্য একটি পাথে রেখে দিতে পারে।
কোনো বিভ্রাট তদন্ত করার সময়, পৌঁছানো অসম্ভব অথরিটি, একটি মেয়াদোত্তীর্ণ রেকর্ড, একটি নেতিবাচক উত্তর, একটি ভ্যালিডেশন ব্যর্থতা এবং একটি পলিসি প্রত্যাখ্যানের মধ্যে পার্থক্য করুন। গেস্টের কাছে এগুলি একই রকম মনে হতে পারে তবে আলাদা প্রতিকারের প্রয়োজন।
রিকার্সন উত্তরগুলি স্থানান্তর করে। পরিবর্তনশীল পরিস্থিতির অধীনে নেটওয়ার্ক কোন উত্তরগুলি প্রদান করবে তা নীতি এবং স্থিতিস্থাপকতা নির্ধারণ করে।
আপনার নেটওয়ার্ক পরিবর্তন করার আগে এটি কোন রিজলভার ব্যবহার করে তা নিশ্চিত করুন
আপনি যদি জিজ্ঞেস করেন recursive DNS কী কারণ আপনি একটি লাইভ নেটওয়ার্ক পরিবর্তন করতে যাচ্ছেন, তাহলে বর্তমান পাথটি ম্যাপিং করে শুরু করুন। কার্যকারী কনফিগারেশনটি রেকর্ড করে রাখুন যাতে পরীক্ষা করার সময় কোনো ইন্টারনাল-নেম বা অ্যাপ্লিকেশন নির্ভরতা প্রকাশ পেলে আপনি তা পুনরুদ্ধার করতে পারেন।
রোলআউটের আগে পাথ পরীক্ষা করুন
- ডিভাইসটির কনফিগার করা DNS পরিষেবা খুঁজুন। এর নেটওয়ার্ক সেটিংস বা একটি DNS লুকআপ টুল ব্যবহার করুন। একটি রাউটার ঠিকানা ফরোয়ার্ডিং পরিষেবার প্রতিনিধিত্ব করতে পারে, তাই এর আপস্ট্রিম গন্তব্যও ট্রেস করুন।
- DHCP এবং কন্ট্রোলার সেটিংস পরীক্ষা করুন। নেটওয়ার্কটি কোন সমাধানকারী বিজ্ঞাপন করে এবং ম্যানুয়ালি কনফিগার করা ক্লায়েন্টরা এটি অনুসরণ করে কিনা তা নিশ্চিত করুন।
- প্রয়োজনীয় নীতি নথিভুক্ত করুন। কনটেন্ট ক্যাটাগরি, ম্যালওয়্যার নিয়ন্ত্রণ, লুকআপ লগিং, এবং কর্মী ও অতিথিদের অ্যাক্সেসের মধ্যে পার্থক্য চিহ্নিত করুন।
- গ্রহণযোগ্য আপডেট আচরণ নির্বাচন করুন। সহনীয় রেকর্ড-রিফ্রেশ এবং নীতি-আপডেটের বিলম্ব, এর সাথে পরিষেবা ব্যর্থতার ক্ষেত্রে নির্দিষ্ট প্রতিক্রিয়া উল্লেখ করুন।
- একটি সীমিত নেটওয়ার্কে পাইলট চালান। পরিবর্তনটি সম্প্রসারিত করার আগে অনুমোদিত সাইট, ব্লক করা গন্তব্য, অভ্যন্তরীণ সংস্থান এবং পুনরুদ্ধার পরীক্ষা করুন।
ডিপ্লয়মেন্ট হলো নেটওয়ার্ক-প্রতি একটি DNS সেটআপ বা কন্ট্রোলারের উপর একটি DHCP পরিবর্তন, যেখানে ক্লায়েন্ট ডিভাইসে কিছুই ইনস্টল করা হয় না। এটি নেটওয়ার্কের DNS কনফিগারেশন অনুসরণকারী ডিভাইসগুলিকে কভার করে, প্রতিটি অ্যাপ্লিকেশন এটি ব্যবহার করার নিশ্চয়তা দেওয়ার বদলে।
VPNs এবং DNS over HTTPS পরীক্ষা করুন, যা বিকল্প রেজোলিউশন পাথ তৈরি করতে পারে। ট্রায়ালের আগে নেটওয়ার্ক কীভাবে VPNs এবং এনক্রিপ্ট করা DNS হ্যান্ডেল করে তা আমাদের টিম দেখিয়ে দেয়।
পলিসি সহ একটি রিকার্সিভ রিসলভার হলো সঠিক পছন্দ যখন সংযোগ শুরু হওয়ার আগেই নেটওয়ার্কের ফিল্টারিং প্রয়োজন হয় এবং মালিক এর ক্যাশ ও ফেলিওর আচরণ মেনে নেন।
Purple Shield ডিভাইস এজেন্ট ছাড়াই গেস্ট এবং পাবলিক WiFi এর জন্য প্রটেক্টিভ DNS, কনটেন্ট ফিল্টারিং, থ্রেট ডিফেন্স এবং DNS-লেয়ার অ্যাড ব্লকিং প্রদান করে। আপনার নেটওয়ার্কের রেজলভার পাথ, আপনার প্রয়োজনীয় পলিসি এবং একটি DNS পরিবর্তন রোল আউট করার আগে কীভাবে এনফোর্সমেন্ট পরীক্ষা করবেন তা আলোচনা করতে Purple Shield ভিসিট করুন।