
WiFi গেস্ট নেটওয়ার্ক সুরক্ষার সেরা অনুশীলনসমূহ
একটি ব্যবহারিক WiFi গেস্ট নেটওয়ার্ক সুরক্ষা গাইড: SSID এবং VLAN আইসোলেশন, WPA3, DNS ফিল্টারিং, সময়সূচী এবং এটি প্রমাণ করার টেস্টসমূহ।
Published ৩০ অক্টোবর, ২০২৬

2025 সালে, VikingCloud-এর হস্পিটালিটি সাইবার রিপোর্ট অনুযায়ী, উত্তর আমেরিকার হস্পিটালিটি IT এবং নিরাপত্তা লিডারদের 56% গেস্ট WiFi-কে অতিথিদের মুখোমুখি হওয়া অন্যতম ঝুঁকিপূর্ণ প্রযুক্তি হিসেবে চিহ্নিত করেছেন। দরকারী প্রশ্নটি এটা নয় যে আপনার লবির WiFi-এ পাসওয়ার্ড আছে কিনা। আসল প্রশ্ন হলো যুক্ত হওয়ার পর একজন দর্শনার্থীর ডিভাইস কোথায় পৌঁছাতে পারে।
সূচিপত্র
- কেন গেস্ট পাসওয়ার্ডই যথেষ্ট নয়
- যেসব নিয়ন্ত্রণ একটি গেস্ট নেটওয়ার্ককে সুরক্ষিত রাখে
- কীভাবে গেস্টদের LAN থেকে পৃথক করবেন
- বিভিন্ন ডিভাইসের জন্য WPA2 বা WPA3 নির্বাচন করুন
- SSID অনুযায়ী DNS ফিল্টারিং এবং সময়সূচী
- Captive Portal গোপনীয়তা
- যখন আইসোলেশন পরীক্ষা ব্যর্থ হতে থাকে
- গেস্ট WiFi পলিসি বাস্তবে প্রয়োগ করুন
কেন গেস্ট পাসওয়ার্ডই যথেষ্ট নয়
ধরা যাক, একটি হোটেলের লবিতে কনফারেন্স ডেলিগেটরা পুরোনো ল্যাপটপ ব্যবহার করছেন, পরিবারগুলো বর্তমান ফোন ব্যবহার করছে এবং দর্শনার্থীদের এমন কিছু সরঞ্জাম রয়েছে যা IT-র কেউ পরিচালনা করে না। তারা পেমেন্ট টার্মিনাল, অফিস সিস্টেম এবং বিল্ডিং কন্ট্রোল পরিচালনাকারী একটি প্রতিষ্ঠানের সাথে একই নেটওয়ার্ক শেয়ার করছে। একটি হাসপাতালে, প্রাইভেট রিসোর্সের মধ্যে ক্লিনিকাল সিস্টেম অন্তর্ভুক্ত থাকতে পারে; একটি ক্যাম্পাসে, শিক্ষার্থীদের রেকর্ড এবং ডিপার্টমেন্টাল স্টোরেজ থাকতে পারে।
WPA একটি ডিভাইস এবং অ্যাক্সেস পয়েন্টের মধ্যে ওয়্যারলেস লিঙ্ক এনক্রিপ্ট করে। এটি অ্যাডাল্ট কন্টেন্ট ফিল্টার করে না, ফিশিং ডোমেন ব্লক করে না, কোনো ফোন বিশ্বাসযোগ্য কিনা তা প্রতিষ্ঠা করে না বা প্রিন্টার এবং ম্যানেজমেন্ট ইন্টারফেসে স্বয়ংক্রিয়ভাবে অ্যাক্সেস প্রতিরোধ করে না। এই কাজগুলির জন্য পৃথক নিয়ন্ত্রণের প্রয়োজন।
হসপিটালিটি সেক্টরের এই অনুসন্ধানটি ব্যাখ্যা করে যে কেন পাসওয়ার্ডটি পুরো সিকিউরিটি ডিজাইনের একমাত্র ভিত্তি হতে পারে না।
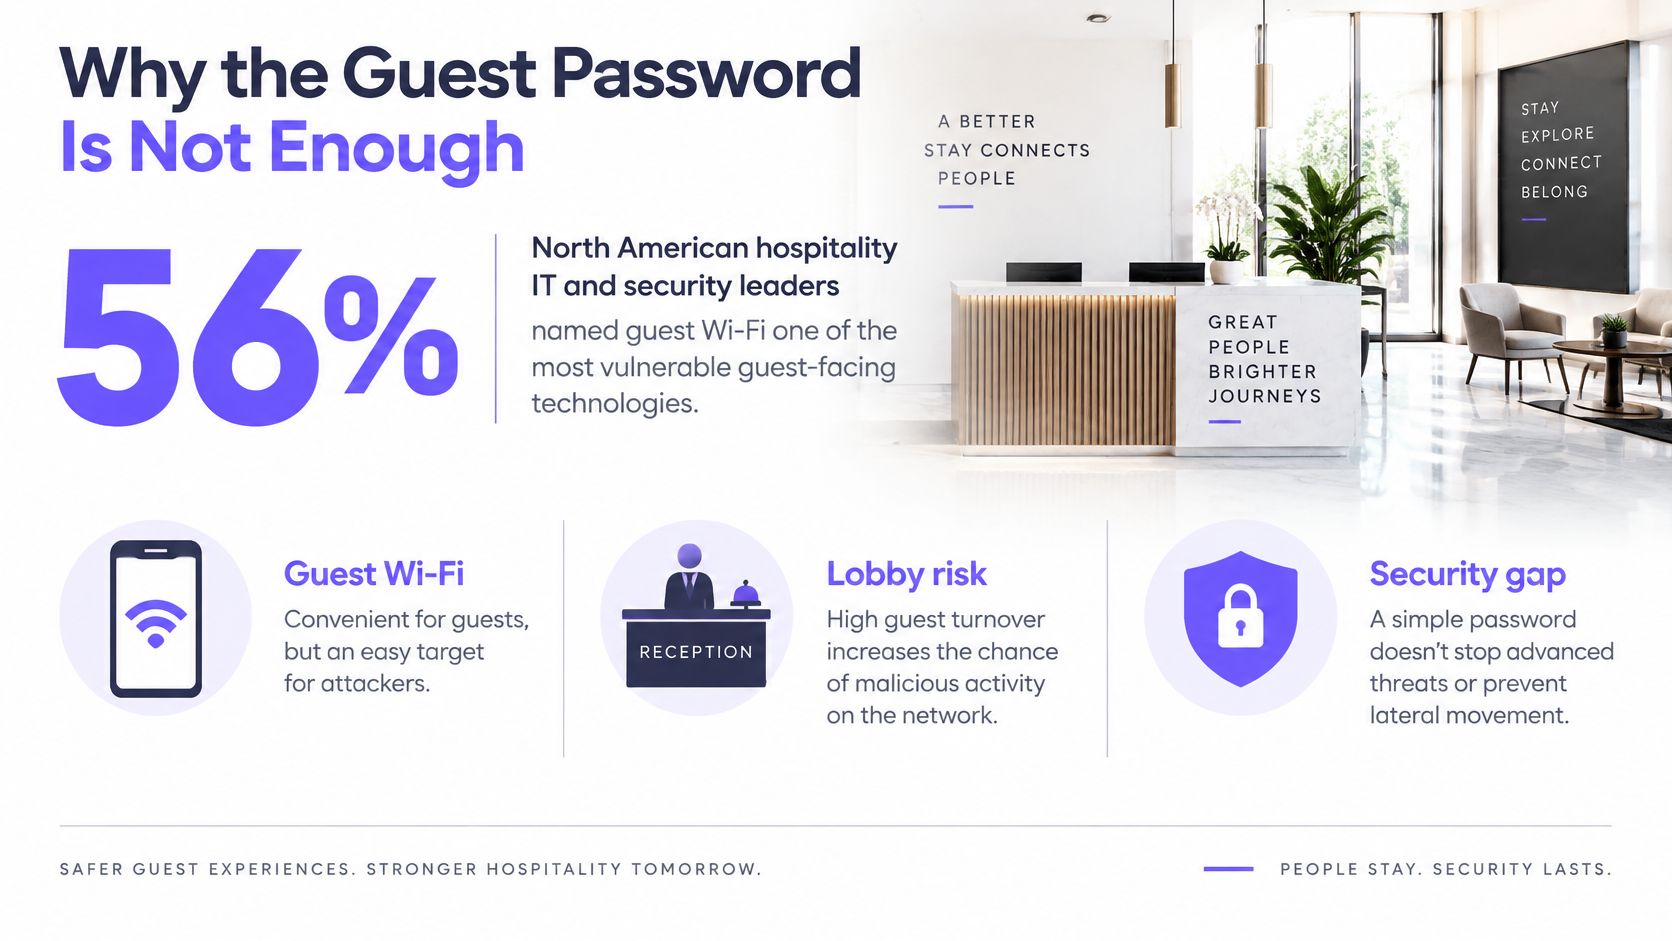
পাব, হোটেল, ক্যাম্পাস, স্টুডেন্ট হাউজিং, হাসপাতাল, লাইব্রেরি, বিমানবন্দর এবং মাল্টি-সাইট অফিসের জন্য, গেস্ট WiFi নেটওয়ার্ক সিকিউরিটি বলতে স্তরযুক্ত কন্টেইনমেন্ট বোঝায়। একটি অ্যাক্সেস নীতি তিনটি প্রশ্নের উত্তর দেবে:
- প্রাইভেট রিসোর্স: দর্শনার্থীরা কি কর্মী, আবাসিক বা অপারেশনের জন্য সংরক্ষিত কোনো কিছুতে পৌঁছাতে পারে?
- অন্যান্য অতিথি: একটি আনম্যানেজড ডিভাইস কি তার আশেপাশের ডিভাইসগুলো আবিষ্কার করতে বা যোগাযোগ করতে পারে?
- ইন্টারনেট গন্তব্য: কাঙ্ক্ষিত কানেকশন শুরু হওয়ার আগেই কি নেটওয়ার্ক পরিচিত বিপজ্জনক গন্তব্যগুলো প্রত্যাখ্যান করবে?
একটি কার্যকর ইন্টারনেট সংযোগ এই প্রশ্নগুলোর কোনোটিরই উত্তর দেয় না। একটি সফল Captive Portal লগইনও তা করে না।
একটি গেস্ট নেটওয়ার্ক সুরক্ষিত রাখার কন্ট্রোলসমূহ
গেস্ট WiFi কন্ট্রোল এবং কীভাবে তা প্রমাণ করবেন
| নিয়ন্ত্রণ | এটি যা প্রতিরোধ করে | গেস্ট ডিভাইস থেকে পাস টেস্ট |
|---|---|---|
| নিজস্ব VLAN-এ ডেডিকেটেড গেস্ট SSID | স্টাফ LAN, টিল বা ক্লিনিক্যাল সিস্টেমে পৌঁছানো | পরিচিত ইন্টারনাল সাবনেটে কোনো পৌঁছানোযোগ্য সার্ভিস নেই |
| Layer 2 ক্লায়েন্ট আইসোলেশন | গেস্ট-টু-গেস্ট ডিসকভারি, শেয়ারিং এবং অ্যাটাক | দ্বিতীয় কোনো গেস্ট ফোন ডিসকভার বা যোগাযোগ করা যায় না |
| ম্যানেজমেন্ট এবং LAN-এ ডিফল্ট ডিনাই | রাউটার, কন্ট্রোলার, প্রিন্টার, স্টোরেজ এবং ইন্টারনাল DNS-এ অ্যাক্সেস | নিষিদ্ধ সার্ভিসগুলো কোনো উত্তর দেয় না |
| শুধুমাত্র DHCP, DNS এবং ওয়েবের অনুমতি দিন | অপ্রয়োজনীয় ইনবাউন্ড এবং আউটবাউন্ড সার্ভিস | অনুমোদনহীন কানেকশনগুলো প্রত্যাখ্যান করা হয়েছে |
| WPA3-Personal, শুধুমাত্র প্রয়োজন হলে ট্রানজিশন | সক্ষম ক্লায়েন্টগুলোতে অফলাইন পাসওয়ার্ড অনুমান করা | গেস্ট কানেকশনের অ্যাসোসিয়েশন রেকর্ড সমর্থিত স্থানে WPA3 দেখায় |
| ইউনিক গেস্ট পাসফ্রেজ | গেস্ট সিক্রেট ফাঁস হয়ে স্টাফ WiFi খুলে যাওয়া | গেস্ট সিক্রেট প্রিভিলেজড SSID-গুলোতে অথেন্টিকেট করে না |
| প্রোটেক্টিভ DNS | ফিশিং, অ্যাটাক এবং কমান্ড-অ্যান্ড-কন্ট্রোল লুকআপ | রিজার্ভারের নিরাপদ থ্রেট-টেস্ট নাম কোনো ব্যবহারের যোগ্য গন্তব্য ফিরিয়ে দেয় না |
| IPv4-এর সাথে মিলে যাওয়া IPv6 রুলস | IPv4 অ্যাক্সেস-কন্ট্রোল লিস্ট বাইপাস করা | একই নিষিদ্ধ পাথগুলো IPv6-এর মাধ্যমেও অ্যাক্সেস করা যায় না |
| টাইম-অফ-ডে পলিসি | কম কর্মী থাকার সময় অপ্রয়োজনীয়ভাবে অতিরিক্ত অ্যাক্সেস দেওয়া | সন্ধ্যা এবং সাপ্তাহিক ছুটির দিনের টেস্টে নির্ধারিত বিধিনিষেধগুলো প্রকৃতপক্ষে প্রযোজ্য হয় |
ম্যাট্রিক্সটি একটি অডিট তালিকা, টিক দেওয়ার মতো কন্ট্রোলার সেটিংসের তালিকা নয়। একটি গেস্ট ফোন থেকে শুরু করুন, এর কানেকশন ডিটেইলস রেকর্ড করুন এবং আপনি যে পরিষেবাগুলি সুরক্ষিত করতে চান সেগুলি পরীক্ষা করুন। ফোনটি নির্দিষ্ট কোনো পরীক্ষা করতে না পারলে একটি অনুমোদিত টেস্ট ল্যাপটপ ব্যবহার করুন।
একটি অফ-পাথ TCP-হাইজ্যাকিং স্টাডি পরিচালনাকারী গবেষকরা 80টি রিয়েল-ওয়ার্ল্ড WiFi নেটওয়ার্কের মধ্যে 69টিতে সফলভাবে কানেকশন হাইজ্যাক করেছেন, যা পরীক্ষিত নেটওয়ার্কগুলোর 86% এর প্রতিনিধিত্ব করে। এই নিয়ন্ত্রিত পর্যবেক্ষণটি গভীর নিরাপত্তাকে (defence in depth) সমর্থন করে; এটি আপনার স্থানে কম্প্রোমাইজ হওয়ার সম্ভাবনার কথা বর্ণনা করে না।
ফলাফলগুলি মনোযোগ সহকারে পড়ুন
শুধুমাত্র একটি টাইমআউট চূড়ান্ত নয়। টার্গেটটি বন্ধ থাকতে পারে, অথবা নেটওয়ার্কটি অ্যাক্সেসের অনুমতি দেওয়া সত্ত্বেও এর হোস্ট ফায়ারওয়াল আপনার প্রোবকে ব্লক করতে পারে। টার্গেট সার্ভিসটি একটি অনুমোদিত নেটওয়ার্ক থেকে কাজ করে কিনা তা নিশ্চিত করুন, তারপর গেস্ট কানেকশন থেকে একই সার্ভিসটি পরীক্ষা করুন।
একইভাবে, ডিসকভারি থেকে একটি ফোন অদৃশ্য হয়ে যাওয়া ক্লায়েন্ট আইসোলেশন প্রমাণ করে না। পরিচিত গেস্ট ডিভাইসগুলির মধ্যে সরাসরি যোগাযোগ পরীক্ষা করুন, যার মধ্যে পার্শ্ববর্তী অ্যাক্সেস পয়েন্টগুলির মাধ্যমে সংযুক্ত ডিভাইসগুলিও অন্তর্ভুক্ত রয়েছে। ডিসকভারি দমন এবং ট্র্যাফিক ব্লকিং একে অপরের পরিপূরক বা পরিবর্তনযোগ্য নয়।
একটি কেবল-ওয়েব নীতির ক্ষেত্রেও প্রকৃত অ্যাক্সেস ওয়ার্কফ্লোর জন্য ব্যতিক্রমের প্রয়োজন হয়। উদ্দিষ্ট ইনফ্রাস্ট্রাকচারে DHCP, অনুমোদিত রিজলভারে DNS এবং প্রামাণীকরণের আগে প্রয়োজনীয় পোর্টাল ডিপেনডেন্সি অনুমতি দিন। একটি সংকীর্ণ ব্যতিক্রমকে গেটওয়ের ম্যানেজমেন্ট পরিষেবাগুলিতে অনিয়ন্ত্রিত অ্যাক্সেসে পরিণত করবেন না।
ব্যবহারযোগ্যতা থেকে আইসোলেশন আলাদা করুন
সাধারণ ভুল হলো একটি দ্বিতীয় SSID নাম একই ব্রিজে থাকা বা ট্রাস্টেড নেটওয়ার্কে রুট করা। একটি নতুন নাম পরিবর্তন করে যে গেস্টরা কী নির্বাচন করবে, ইনফ্রাস্ট্রাকচার কোন প্যাকেট ফরোয়ার্ড করবে তা নয়।
উত্তীর্ণের শর্ত: প্রতিটি নিষিদ্ধ পাথ শূন্যটি সফল সংযোগ তৈরি করে, এবং প্রমাণ সনাক্ত করে কী পরীক্ষা করা হয়েছিল।
ক্লায়েন্ট-সাইড ফলাফলের সাথে প্রত্যাখ্যাত-ফ্লো লগগুলি রাখুন। সফল ইন্টারনেট অ্যাক্সেস আলাদাভাবে রেকর্ড করুন, কারণ প্রাপ্যতা গুরুত্বপূর্ণ, তবে এটি কন্টেইনমেন্টের প্রমাণ নয়। এনক্রিপশন, ফিল্টারিং এবং সময়সূচী প্রতিটির জন্য আলাদা পরীক্ষার প্রয়োজন।
কীভাবে LAN থেকে অতিথিদের আলাদা করবেন
কনটেন্ট নিয়ম যোগ করার আগে সীমানা তৈরি করুন। CISA-এর এন্টারপ্রাইজ ওয়্যারলেস নির্দেশিকা প্রধান নেটওয়ার্ক থেকে গেস্ট ট্র্যাফিক পৃথক করা এবং বিভিন্ন ট্রাস্ট লেভেল জুড়ে যোগাযোগ মনিটর করার পরামর্শ দেয়।
ক্রমানুসারে সীমানা তৈরি করুন
- প্রাইভেট সিস্টেমের ইনভেন্টরি তৈরি করুন এবং তাদের সাবনেট ও সার্ভিস ওনারদের তথ্য রেকর্ড করুন, কারণ পেমেন্ট টার্মিনাল, ক্লিনিকাল সিস্টেম, প্রিন্টার, স্টোরেজ, কন্ট্রোলার এবং ইন্টারনাল DNS আপনার নিষিদ্ধ-টার্গেটের তালিকায় অন্তর্ভুক্ত হবে।
- একটি শনাক্তযোগ্য গেস্ট SSID তৈরি করুন যার সাথে একটি ইউনিক গেস্ট পাসফ্রেজ থাকবে, যাতে রিসেপশন কর্মীরা কোনো প্রিভিলেজড ক্রিডেনশিয়াল বিতরণ না করেন।
- SSID-কে একটি ডেডিকেটেড VLAN এবং DHCP স্কোপে ম্যাপ করুন, তারপর ট্রাস্টেড সেগমেন্টে রাউটিং ডিনাই করুন, কারণ কেবল VLAN ট্যাগিং ইন্টার-VLAN অ্যাক্সেস নিয়ন্ত্রণ করতে পারে না।
- প্রতিটি ব্রডকাস্টিং অ্যাক্সেস পয়েন্ট এবং এর কন্ট্রোলার প্রোফাইলে পিয়ার-টু-পিয়ার ব্লকিং সক্রিয় করুন যাতে পার্শ্ববর্তী AP-গুলি বিকল্প গেস্ট-টু-গেস্ট পাথ হিসেবে কাজ না করতে পারে।
- ফায়ারওয়ালে, প্রয়োজনীয় ইন্টারনেট সার্ভিস অনুমোদন করার আগে LAN এবং ম্যানেজমেন্ট গন্তব্যে গেস্ট অ্যাক্সেস ডিনাই করুন, এবং গেটওয়ে অ্যাডমিনিস্ট্রেশনকে DHCP ও DNS ফাংশন থেকে আলাদা রাখুন।
- সমতুল্য IPv6 বাউন্ডারি প্রয়োগ করুন, যার মধ্যে উপযুক্ত সেম-লিঙ্ক সুরক্ষাও অন্তর্ভুক্ত থাকবে, যাতে ডুয়াল-স্ট্যাক ক্লায়েন্টরা কোনো আনফিল্টারড পাথ ব্যবহার করতে না পারে; বৈধ অপারেশনের জন্য প্রয়োজনীয় অত্যাবশ্যকীয় IPv6 কন্ট্রোল ট্রাফিক বজায় রাখুন।
- গেস্টদের জন্য কেবল নির্বাচিত ফিল্টারিং রিজলভার বিজ্ঞাপিত করুন যাতে কর্পোরেট DNS-এর মাধ্যমে প্রাইভেট নেমস্পেস তথ্য প্রকাশ না পায়।
- একটি গেস্ট ফোন এবং অনুমোদিত টেস্ট ল্যাপটপ থেকে তালিকাভুক্ত সার্ভিসসমূহ এবং অন্য একটি গেস্ট ডিভাইসের সাথে যোগাযোগের চেষ্টা করুন যাতে আপনি কনফিগারেশনের উদ্দেশ্যের বদলে মূল আচরণ যাচাই করতে পারেন।
- ডিনাইড-ফ্লো প্রমাণ এবং পরীক্ষার নোট গচ্ছিত রাখুন যাতে ফার্মওয়্যার, ফায়ারওয়াল এবং VLAN পরিবর্তনগুলি একটি জানা বেসলাইনের সাথে তুলনা করে পরীক্ষা করা যায়।
ওয়্যারলেস প্রোফাইল, সুইচ ট্রাঙ্ক এবং ফায়ারওয়াল সীমানা কোথায় একমত হতে হবে তা সিদ্ধান্ত নেওয়ার সময় network segmentation guide দরকারী। কেবল অ্যাক্সেস পয়েন্টের VLAN ক্ষেত্র নয়, পুরো পথটি পরীক্ষা করুন।
ডিপ্লয়মেন্ট চেকপয়েন্ট হিসেবে নিচের ক্রমটি ব্যবহার করুন।
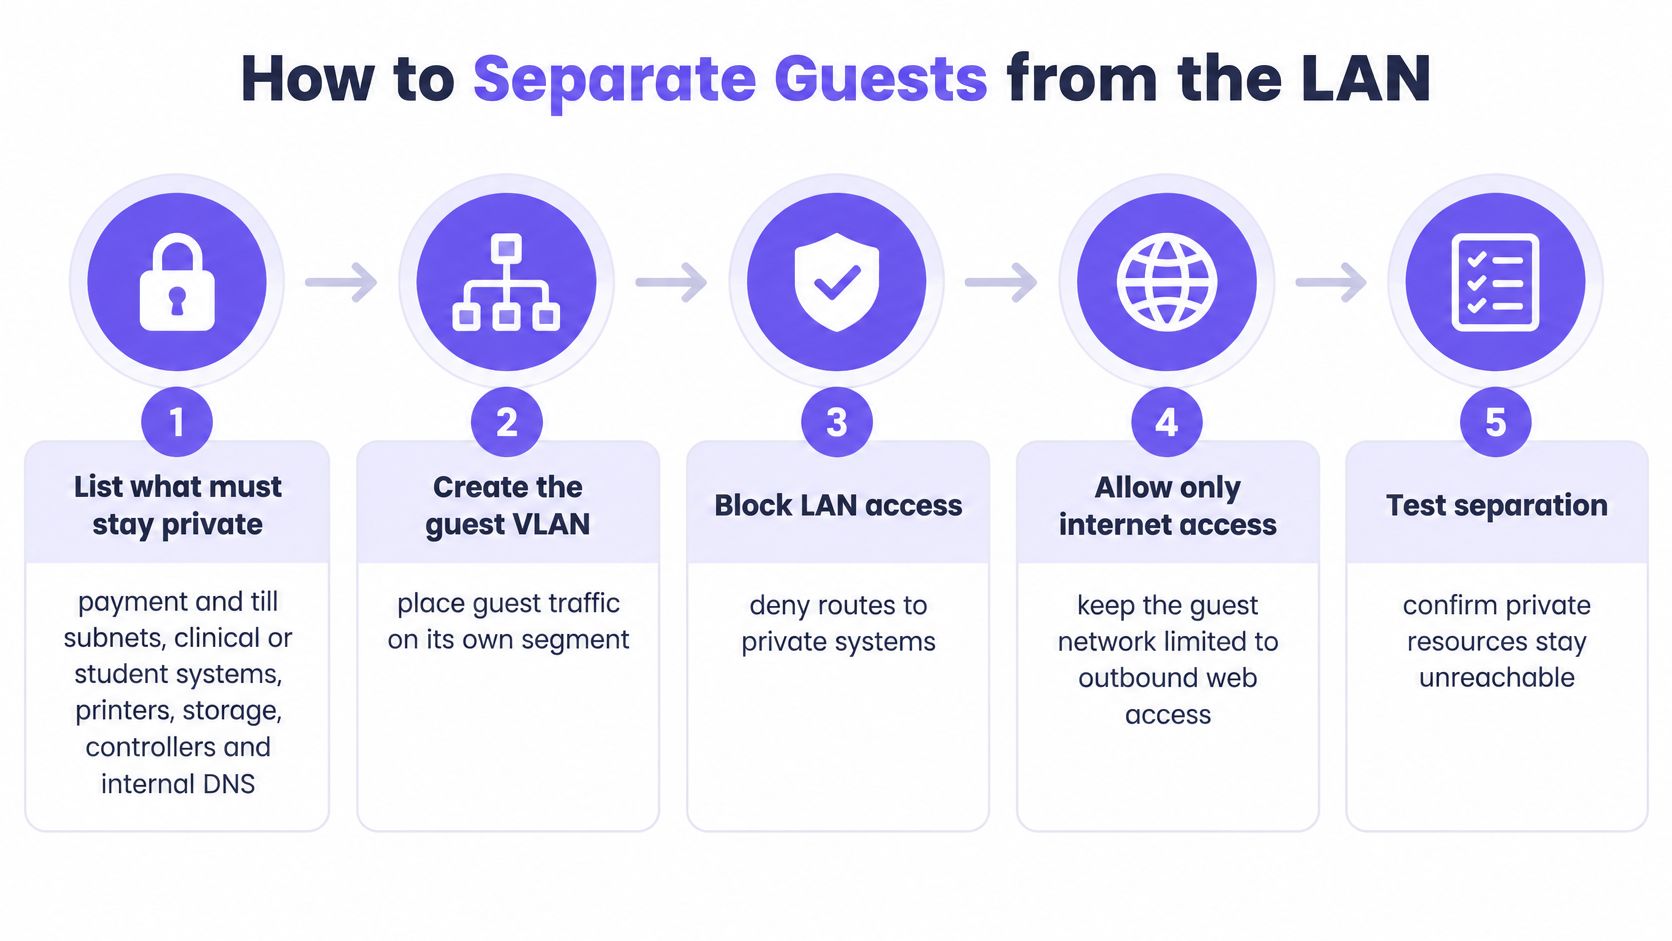
গেস্ট সাইড থেকে সাইন অফ করুন
পোর্টাল প্রমাণীকরণের পূর্বে, প্রমাণীকরণের পরে এবং APগুলির মধ্যে রোমিং করার সময় পরীক্ষা করুন। পোর্টাল প্রয়োগ ফরওয়ার্ডিং আচরণ পরিবর্তন করতে পারে, তাই কেবল একটি প্রমাণীকৃত ডিভাইস পরীক্ষা করলে অ্যাক্সেস ওয়ার্কফ্লোর অংশ অপরীক্ষিত থেকে যায়।
IPv6 লিঙ্ক-লোকাল গন্তব্যের জন্য, একই ওয়্যারলেস সেগমেন্টের একটি ক্লায়েন্ট ব্যবহার করুন; সাধারণ ইন্টার-VLAN রাউটিংয়ের মাধ্যমে সেই ঠিকানাগুলিতে পৌঁছানো যায় না। আপনার ফোনে উপযুক্ত টুল না থাকলে, IPv4 ফলাফল এটি কভার করে ধরে নেওয়ার বদলে টেস্ট ল্যাপটপ ব্যবহার করুন।
পরিবর্তনটি কেবল তখনই সমাপ্ত করুন যখন উভয় IP ভার্সনে প্রতিটি নিষিদ্ধ গন্তব্য এবং পেয়ার পাথ অকেজো থাকে। এই নেগেটিভ ফলাফলের পাশাপাশি অনুমতিপ্রাপ্ত সার্ভিসগুলোর ইতিবাচক পরীক্ষা বজায় রাখুন।
মিশ্র ডিভাইসের জন্য WPA2 বা WPA3 বেছে নিন
প্রোডাকশন ওয়্যারলেস প্রোফাইল পরিবর্তন করার আগে শুধুমাত্র WPA3-অনলি অ্যাক্সেস এবং একটি ফেন্সড সামঞ্জস্যপূর্ণ SSID-এর মধ্যে নির্বাচন করুন। ম্যানেজড, বর্তমান ডিভাইসগুলির একটি গ্রুপ এমন একটি কনফারেন্স দর্শকের থেকে আলাদা যারা তাদের নিয়োগকর্তার দেওয়া যেকোনো ল্যাপটপ বহন করে।
কম্প্যাটিবিলিটি বা সামঞ্জস্যতার সিদ্ধান্তটি ভেন্যুতে আসা ডিভাইসগুলির ওপর নির্ভর করে।
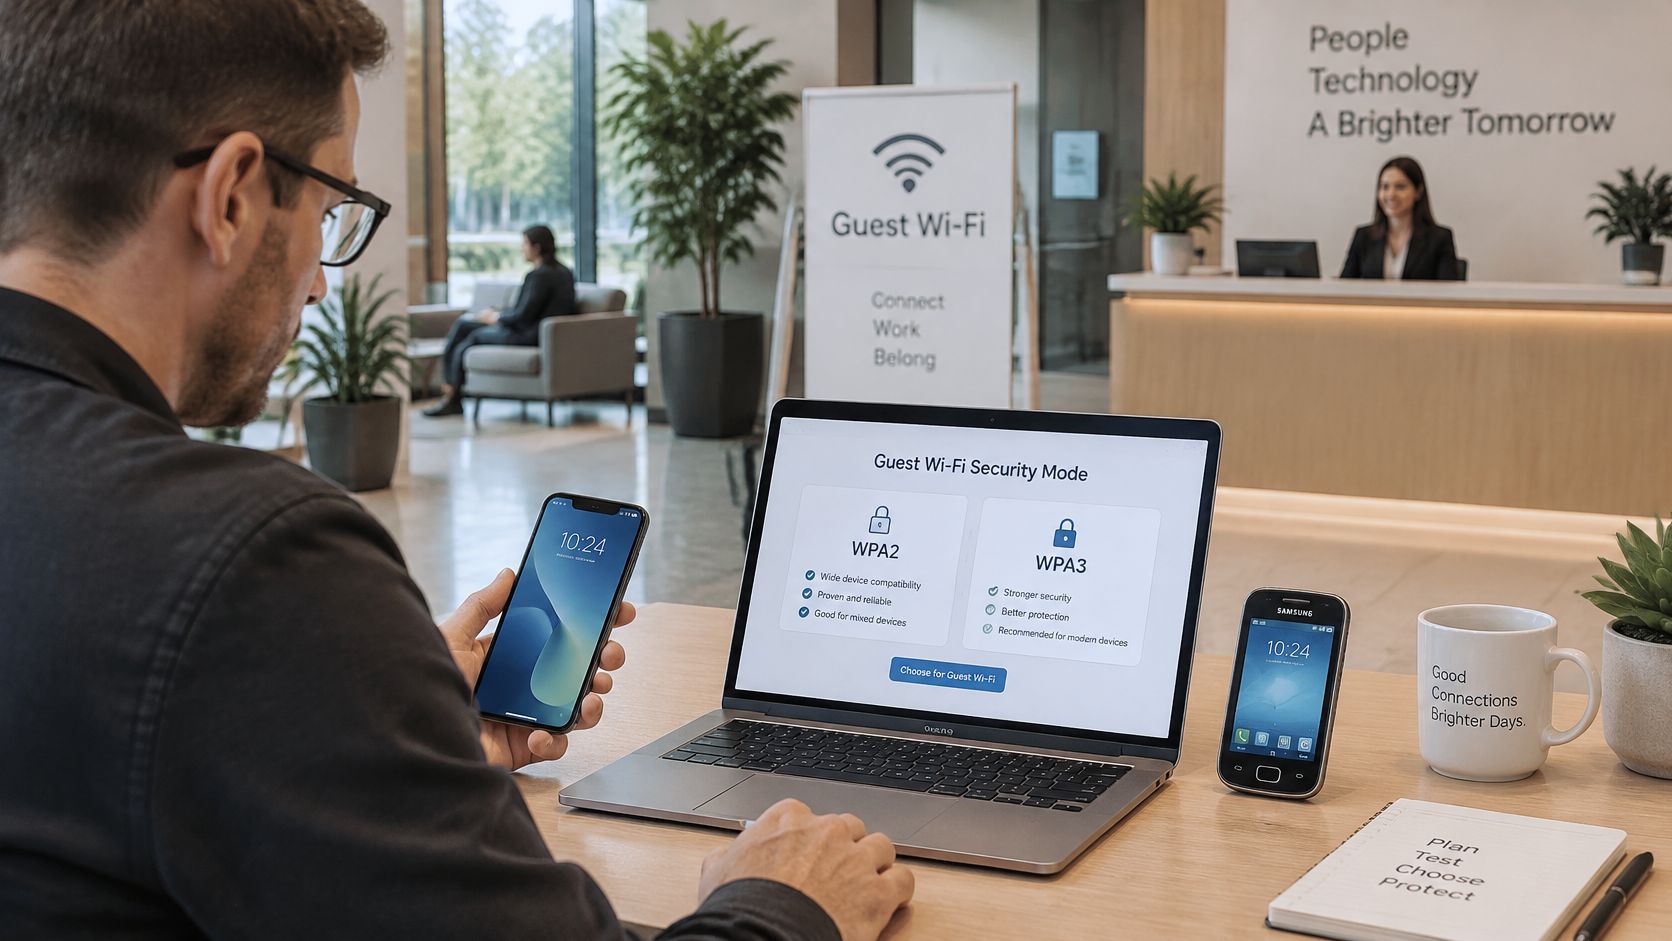
Wi-Fi Alliance-এর নিরাপত্তা গাইডলাইন উল্লেখ করে যে WPA3-এর জন্য Protected Management Frames প্রয়োজন, এটি পুরোনো লেগ্যাসি প্রোটোকল অনুমোদন করে না এবং WPA3-Personal-কে পাসওয়ার্ড অনুমান করার আক্রমণের বিরুদ্ধে শক্তিশালী প্রতিরোধ ক্ষমতা দেয়। ট্রানজিশন মোড WPA3 সাপোর্ট ছাড়া ক্লায়েন্টদের জন্য কানেক্টিভিটি বজায় রাখে, তবে এটি দুর্বল সামঞ্জস্যতার পথটিও রেখে দেয়।
গেস্ট জনসংখ্যা অনুসারে WPA মোড
| মোড | সর্বোত্তম ব্যবহার | প্রধান ঝুঁকি |
|---|---|---|
| মূল গেস্ট SSID-এ কেবল WPA3 | নতুন ফোন এবং ল্যাপটপ যেগুলি সবই WPA3 সাপোর্ট করে | পুরানো ক্লায়েন্টরা কানেক্ট করতে পারে না |
| আইসোলেটেড কম্প্যাটিবিলিটি SSID-এ WPA3 ট্রানজিশন | কিছু লেগ্যাসি ডিভাইসসহ মিশ্র ভেন্যু | তুলনামূলক দুর্বল ফলব্যাক পাথ থেকে যায় |
| WPA3-Enterprise 192-bit | উচ্চ-সংবেদনশীলতা সম্পন্ন ম্যানেজড ফ্লীট | অধিকাংশ পাবলিক গেস্ট ডিভাইসকে বাদ দেয় |
কম্প্যাটিবিলিটিকে একটি স্পষ্ট ব্যতিক্রম হিসেবে রাখুন
কেবল ডিভাইসের ব্র্যান্ড নয়, নেগোশিয়েটেড সিকিউরিটি মোডগুলোর তালিকা তৈরি করুন। একটি অপারেটিং সিস্টেমের ভার্সন, ওয়ারলেস অ্যাডাপ্টার বা ড্রাইভার একটি পরিচিত ল্যাপটপ যা সাপোর্ট করে তা পরিবর্তন করে দিতে পারে।
একটি টেস্ট গেস্ট SSID-এ কেবল WPA3 পাইলট করুন এবং এটি সম্প্রসারণ করার আগে অ্যাসোসিয়েশন ব্যর্থতাগুলি পরীক্ষা করুন। যেখানে লেগ্যাসি অ্যাক্সেসের প্রয়োজন হয়, সেখানে নিজস্ব পাসওয়ার্ড সহ একটি পৃথকভাবে আইসোলেটেড সামঞ্জস্যপূর্ণ SSID-এ ট্রানজিশন মোড রাখুন। স্টাফ সিক্রেট কখনও পুনরায় ব্যবহার করবেন না, এবং বিভিন্ন সিকিউরিটি মোড জুড়ে মূল গেস্ট সিক্রেট পুনরায় ব্যবহার করবেন না।
WPA3 সংযোগে PMF আবশ্যক করুন। একটি ট্রানজিশন প্রোফাইলে, প্ল্যাটফর্মের সামঞ্জস্যের প্রয়োজনীয়তাগুলো অনুসরণ করুন এবং প্রতিটি অ্যাসোসিয়েশন একই সুরক্ষা পাচ্ছে বলে ধরে না নিয়ে প্রতিটি ক্লায়েন্ট কী নেগোশিয়েট করছে তা যাচাই করুন।
ওয়্যারলেস-সিকিউরিটি সিদ্ধান্তের একটি ভিজ্যুয়াল নির্দেশিকা দেখতে নিচের ভিডিওটি ব্যবহার করুন।
সংযোগের সংখ্যার চেয়ে নেগোশিয়েশন পরিমাপ করুন
ধরুন একটি হোটেল নিয়মিত পুরানো ল্যাপটপ সহ কনফারেন্স আয়োজন করে। ট্রাস্টেড নেটওয়ার্ক এবং মূল গেস্টদের এলাকা উভয় থেকেই তাদের সামঞ্জস্যপূর্ণ পাথটি সুরক্ষিতভাবে আলাদা রাখুন, এবং রিসেপশনকে পরিষ্কারভাবে বুঝিয়ে দিন যে কোন SSID টি অফার করতে হবে।
সামঞ্জস্যপূর্ণ ফোন এবং ল্যাপটপের যাচাইকৃত ব্যবহারকারী সংখ্যা সহ একটি নতুন স্টুডেন্ট রেসিডেন্স কেবল-WPA3 ব্যবহার করতে পারে। সেই সিদ্ধান্তটি বিল্ডিংয়ের বয়সের ওপর নয়, পরিলক্ষিত সক্ষমতার ওপর নির্ভর করা উচিত।
একটি কানেক্টেড ক্লায়েন্ট মানেই সেটি যে একটি WPA3 ক্লায়েন্ট, তা নয়। নেগোশিয়েটেড মোড পরীক্ষা করুন।
অ্যাসোসিয়েশন ব্যর্থতা, সামঞ্জস্যপূর্ণ অ্যাক্সেসের অপ্রত্যাশিত ব্যবহার এবং সুরক্ষিত SSID-এ যোগদানের প্রচেষ্টা ট্র্যাক করুন। WPA3 নেগোশিয়েট করা গেস্ট কানেকশনের অংশ নথিবদ্ধ করুন, গেস্ট ক্রেডেনশিয়ালগুলিকে প্রিভিলেজড নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা রাখুন এবং যখন এর অবশিষ্ট ব্যবহার আর ব্যতিক্রমকে সমর্থন করে না তখন লেগ্যাসি অ্যাক্সেস বন্ধ করুন।
SSID অনুসারে DNS ফিল্টারিং এবং সময়সূচী
গেস্ট DNS অনুরোধগুলি একটি ফিল্টারিং রিজলভারে পাঠান, তারপর ক্লায়েন্টরা এটি ব্যবহার করছে তা নিশ্চিত করুন। ভিজিটরদের ডিভাইসে সফটওয়্যার ইনস্টল না করেই DNS নিয়ন্ত্রণ কাজ করে, তবে শুধুমাত্র একটি DHCP সেটিং বিকল্প রিজলভার বা এনক্রিপ্ট করা DNS বাইপাস প্রতিরোধ করে না।
ভেন্যু অনুসারে গেস্ট DNS এবং সিডিউল পলিসি
| ভেন্যু | DNS পলিসি | সময়সূচী |
|---|---|---|
| পাব, হোটেল বা আকর্ষণীয় স্থান | Enforced Safe Search সহ ফ্যামিলি-সেফ ক্যাটাগরি | ইভেন্ট এবং সরকারি ছুটির পর পর্যালোচনা করুন |
| হাসপাতালের ওয়েটিং রুম | ফিশিং, ম্যালওয়্যার এবং কমান্ড-অ্যান্ড-কন্ট্রোল ব্লকিং | প্রতিদিন একই নিয়ম, পরিবর্তনের পর পুনরায় পরীক্ষিত |
| স্টুডেন্ট হাউজিং | থ্রেট ব্লকিং এবং ক্যাটাগরি ফিল্টারিং | সন্ধ্যা এবং সাপ্তাহিক ছুটির দিনে কঠোর প্রোফাইল |
| ফ্রি লবি WiFi | সবচেয়ে কঠোর প্রোফাইল, কোনো এজেন্ট প্রয়োজন নেই | সাপ্তাহিক পর্যালোচনার সাথে দৈনিক সময়সূচী |
| স্টাফ বা পেইড নেটওয়ার্ক | পৃথক রেজলভার পলিসি, কখনই স্বয়ংক্রিয়ভাবে গেস্ট তালিকা নয় | ব্যবসায়িক এবং পরিষেবা সংক্রান্ত প্রয়োজনীয়তা অনুযায়ী নির্ধারিত |
এগুলি প্রাথমিক নীতি, রিসেপশন বন্ধ হওয়ার পর একজন বাসিন্দার প্রয়োজনীয় অ্যাক্সেসে বাধা দেওয়ার কারণ নয়। পুরো নেটওয়ার্কটি বন্ধ করে দেওয়া উচিত ধরে নেওয়ার বদলে উপযুক্ত বিভাগগুলিকে কঠোর করুন বা অব্যবহৃত পরিষেবাগুলি সীমাবদ্ধ করুন।
পলিসি এবং অনবোর্ডিং একসাথে পরীক্ষা করুন
ক্যাটাগরি রেস্ট্রিকশনকে থ্রেট ব্লকিং থেকে আলাদা করতে WiFi কনটেন্ট ফিল্টারিং গাইড ব্যবহার করুন। স্টাফ নীতি আলাদা রাখুন এবং একটি লাইভ ক্ষতিকারক গন্তব্য পরিদর্শনের পরিবর্তে রিজলভারের ক্ষতিকর নয় এমন টেস্ট সুবিধা ব্যবহার করুন।
ইউনিভার্সিটি অব মুনস্টারের Captive Portal স্টাডি 2025 সালে 55টি জার্মান পাবলিক WiFi হটস্পট পরীক্ষা করেছে এবং ক্রমাগত উচ্চ-ঝুঁকিপূর্ণ আচরণ এবং স্পষ্ট GDPR লঙ্ঘন খুঁজে পেয়েছে। তাই ফিল্টারিং সিদ্ধান্ত এবং অ্যাক্সেস ওয়ার্কফ্লোর জন্য একটি যৌথ প্রাইভেসি পর্যালোচনা প্রয়োজন।
পলিসি প্রয়োগ করার সময় এই চেকলিস্টটি ব্যবহার করুন।
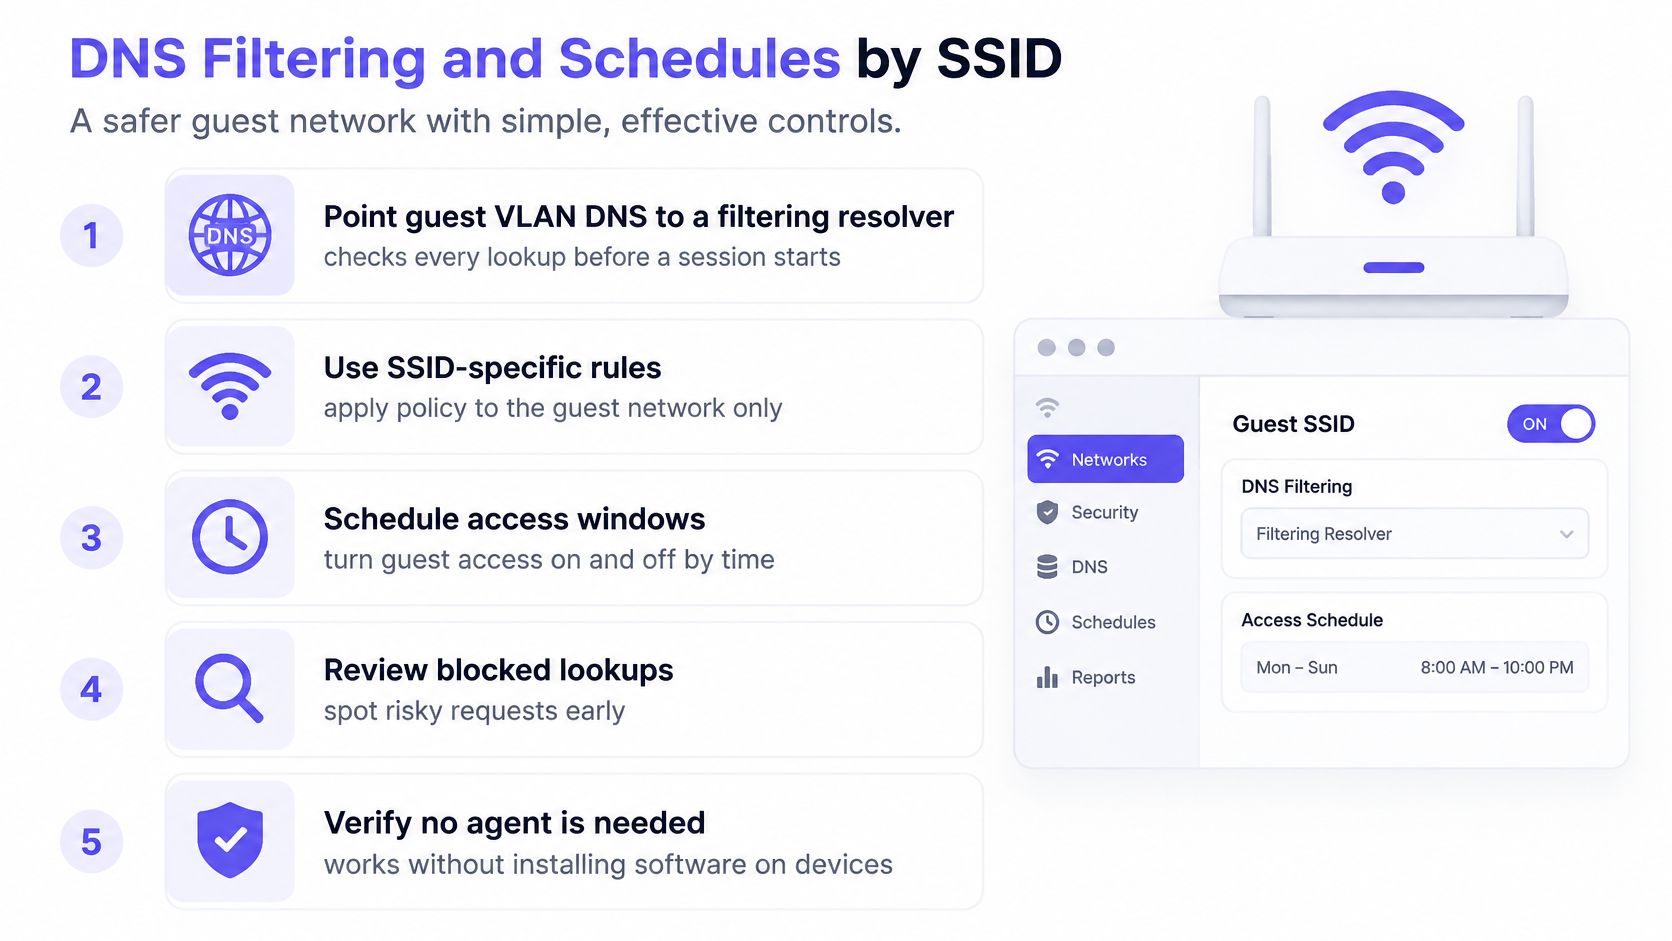
একটি স্পষ্ট নীতি পৃষ্ঠার মাধ্যমে ব্লক করা বিভাগগুলি ব্যাখ্যা করুন। শুধুমাত্র একটি ব্র্যান্ডেড অস্বীকৃতি পৃষ্ঠা প্রদর্শন করার জন্য সার্টিফিকেট সতর্কতা তৈরি করে এমনভাবে HTTPS ইন্টারসেপ্ট করবেন না। DNS ব্লকিং একটি পাঠযোগ্য পৃষ্ঠার পরিবর্তে ব্রাউজার ত্রুটি তৈরি করতে পারে, তাই একটি অ্যাক্সেসযোগ্য সাহায্য চ্যানেল প্রদান করুন।
ইভেন্ট এবং ব্যাঙ্ক ছুটির পরে সময়সূচী পর্যালোচনা করুন। বিজ্ঞাপন এবং ট্র্যাকার ব্লকিং অনাবশ্যক ডাউনলোডও কমাতে পারে, তবে এটি থ্রেট কন্ট্রোলের বিকল্প নয়।
Captive Portal গোপনীয়তা
ফর্মের ফিল্ডগুলো দিয়ে শুরু করুন। যদি সাধারণ ইন্টারনেট অ্যাক্সেসের জন্য ইমেল ঠিকানা, জন্ম তারিখ বা রুম নম্বরের প্রয়োজন না হয়, তবে কেবল পোর্টাল টেমপ্লেটে ফিল্ডটি রয়েছে বলেই তা সংগ্রহ করবেন না।
প্রতিটি আইডেন্টিফায়ার সুরক্ষা, সীমাবদ্ধ এবং অবশেষে মুছে ফেলার জন্য আরেকটি রেকর্ড তৈরি করে। একটি ইমেল ফিল্ড এটিও নিশ্চিত করে না যে সংযোগকারী ব্যক্তিটি সেই ঠিকানার মালিক, যতক্ষণ না আপনি যাচাইকরণ যোগ করেন, যা আরও জটিলতা এবং প্রসেসিং যুক্ত করে।
পোর্টালটিকে একটি অ্যাপ্লিকেশন হিসেবে বিবেচনা করুন
একটি বৈধ সার্টিফিকেট সহ HTTPS-এর মাধ্যমে পোর্টাল এবং এর ফর্ম সাবমিশন পরিবেশন করুন। জমা দেওয়া তথ্য, থার্ড-পার্টি স্ক্রিপ্ট, প্রশাসনিক অ্যাক্সেস এবং এক্সপোর্টগুলির গন্তব্য পরীক্ষা করুন, ল্যান্ডিং পেজে কেবল আপনার লোগো প্রদর্শিত হচ্ছে কিনা তা নয়।
- উদ্দেশ্য: প্রতিটি প্রয়োজনীয় ফিল্ডকে একটি নথিবদ্ধ অপারেশনাল কারণ দিন।
- পছন্দ: অ্যাক্সেসের সিদ্ধান্ত থেকে ঐচ্ছিক মার্কেটিং সম্মতিকে আলাদা রাখুন।
- সংরক্ষণ: আইডেন্টিটি রেকর্ড, সেশন এবং ডিভাইস পর্যবেক্ষণের জন্য তাদের প্রকৃত উদ্দেশ্য অনুযায়ী মুছে ফেলার নিয়ম সেট করুন।
- অ্যাক্সেস: কারা স্থানজুড়ে অতিথিদের তথ্য দেখতে বা এক্সপোর্ট করতে পারবেন তা সীমিত করুন।
একটি শর্তাবলী চেকবক্সের জন্য অতিরিক্ত তথ্য সংগ্রহের প্রয়োজন হয় না। ইন্টারনেট অ্যাক্সেস করার জন্য অতিথিদের প্রমোশনাল মেসেজে সম্মত হওয়াও উচিত নয়।
ফিশিংয়ের সুযোগ হ্রাস করুন
সাইনেজের মাধ্যমে অফিসিয়াল SSID এবং পোর্টাল পরিচয় প্রকাশ করুন যা অতিথিরা বিশ্বাস করতে পারেন। একটি বিশ্বাসযোগ্য লোগো কপি করা সহজ, তাই ভিজিটরদের সার্টিফিকেটের সতর্কবার্তা উপেক্ষা করতে বা কোনো ভেন্যু লগইন পেজে তাদের প্রাতিষ্ঠানিক পাসওয়ার্ড লিখতে শেখাবেন না।
গোপনীয়তা পরীক্ষা: আপনি কি কম তথ্য সংগ্রহ করে একই অ্যাক্সেস সার্ভিস প্রদান করতে পারেন?
গেস্টদের সংক্ষিপ্ত, দরকারী নির্দেশিকা দিন: অপ্রত্যাশিত লগইন পৃষ্ঠাগুলো যাচাই করুন, উপলব্ধ ক্ষেত্রে মাল্টি-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন এবং ব্রাউজারের সার্টিফিকেট সতর্কবার্তাগুলো উপেক্ষা করবেন না। সহজ ভাষায় ব্যাখ্যা করুন নেটওয়ার্ক কী রেকর্ড করে।
একটি সফল লগইন মানে অ্যাক্সেস ওয়ার্কফ্লো সম্পন্ন হয়েছে। এটি প্রত্যয়ন করে না যে ভিজিটরের ডিভাইস, গন্তব্য বা চারপাশের ওয়ারলেস পরিবেশ নিরাপদ।
যখন আইসোলেশন পরীক্ষা তবুও ব্যর্থ হয়
একটি গেস্ট SSID এখনও একটি ব্যাক-অফিস প্রিন্টারকে উন্মুক্ত করতে পারে। যদি একজন দর্শনার্থীর ফোন সেখানে পৌঁছায়, তবে ফরওয়ার্ডিং সীমানা ব্যর্থ হয়েছে। একটি ভিন্ন নেটওয়ার্ক নাম বা সম্পন্ন করা পোর্টাল লগইন সেই ট্র্যাফিক রোধ করে না।
গেস্ট আইসোলেশন ত্রুটি এবং সমাধান
| লক্ষণ | সাধারণ কারণ | সমাধান |
|---|---|---|
| গেস্ট কোনো প্রিন্টার বা টিল সাবনেটে পৌঁছে যাচ্ছে | SSID ব্রিজ করা বা VLAN ইন্টারনাল LAN-এ রাউট করা হয়েছে | অনিচ্ছাকৃত ব্রিজিং বা অনুমোদিত রাউটিং সরিয়ে দিন, তারপর IPv4 এবং IPv6 পুনরায় পরীক্ষা করুন |
| গেস্টরা একে অপরকে ডিসকভার করতে পারছে | কিছু AP-তে ক্লায়েন্ট আইসোলেশন নেই | প্রতিটি AP এবং SSID প্রোফাইলে এটি সক্রিয় করুন |
| IPv4 ব্লক করা হয়েছে, কিন্তু IPv6 কাজ করছে | ACL শুধুমাত্র IPv4-এর জন্য লেখা হয়েছে | সমমানের IPv6 ডিনাই প্রয়োগ করুন এবং পুনরায় পরীক্ষা করুন |
| ইন্টারনাল নামগুলো রিজলভ হচ্ছে | DHCP দ্বারা কর্পোরেট DNS প্রদান করা হচ্ছে | শুধুমাত্র ফিল্টারিং রিজার্ভার সার্ভ করুন |
| লবি পাসওয়ার্ড দিয়েই স্টাফ WiFi চালু হয়ে যাচ্ছে | একটি মাত্র পাসফ্রেজ বারবার ব্যবহার করা হয়েছে | প্রতিটি SSID-এর জন্য ইউনিক সিক্রেট ব্যবহার করুন, তারপর রোটেট করুন |
| নতুন ফোনগুলো WPA2-তে থাকছে | প্রধান গেস্ট SSID-এ ট্রানজিশন মোড রয়েছে | প্রধান SSID-এ শুধুমাত্র WPA3 ব্যবহার করুন, লেগাসি অ্যাক্সেস আলাদাভাবে সুরক্ষিত রেখে |
| পোর্টাল সেশনের প্রয়োজনের চেয়ে বেশি তথ্য চাইছে | সাইনআপ ফর্মকে মার্কেটিং হিসেবে বিবেচনা করা হচ্ছে | শুধুমাত্র অ্যাক্সেসের জন্য যা প্রয়োজন তা সংগ্রহ করুন এবং ডেটা সংরক্ষণের মেয়াদ কমান |
প্যাকেট পাথ অনুসরণ করুন
যদি কোনো প্রিন্টার অ্যাক্সেসযোগ্য থাকে, তবে SSID-থেকে-VLAN ম্যাপিং, সুইচ পোর্ট প্রোফাইল এবং ফায়ারওয়াল রুল অর্ডার ট্র্যাক করুন। গেস্ট ডিনাই রুলের উপরে একটি সাধারণ অ্যালাউ রুল থাকলে, VLAN ট্যাগ সঠিক হওয়া সত্ত্বেও ট্রাফিক পার হয়ে যেতে পারে।
একই AP এবং বিভিন্ন AP-তে থাকা গেস্টদের সাথে পেয়ার আইসোলেশন পরীক্ষা করুন। একটি লোকাল ব্লক একটি অ্যাক্সেস পয়েন্টের সাথে যুক্ত ডিভাইসগুলোকে আটকাতে পারে, আবার অপস্ট্রিম সুইচিং পাথ খোলা রাখতে পারে। একটি AP-তে সফল পরীক্ষাই যথেষ্ট নয়।
কেবল একটি নাম লুকআপ কোনো ইন্টারনাল সার্ভিসে অ্যাক্সেস নিশ্চিত করে না। ক্যাশে থাকা উত্তর এবং প্রকাশ্যে প্রকাশিত রেকর্ড বিভ্রান্ত করতে পারে; কোন রিজলভার সাড়া দিয়েছে তা পরীক্ষা করুন, তারপর গন্তব্য সার্ভিসটি সংযোগ গ্রহণ করে কিনা তা পরীক্ষা করুন।
বাইপাস এবং অপারেশনাল বিচ্যুতি পরীক্ষা করুন
যদি DNS নীতি অসঙ্গতিপূর্ণ বলে মনে হয়, তবে সলভারের ব্যর্থতা থেকে ক্লায়েন্ট বাইপাসকে আলাদা করুন। DNS over HTTPS ব্যাখ্যা করতে পারে কেন ব্রাউজার স্তরের DNS নেটওয়ার্ক দ্বারা বিজ্ঞাপন দেওয়া সলভার থেকে ভিন্নভাবে আচরণ করে।
যেসব প্রতিষ্ঠান ওয়্যারলেস সিকিউরিটিকে একটি ম্যানেজড সার্ভিস হিসেবে ব্যবহার করে, তাদের জন্য কে সতর্কবার্তায় সাড়া দেবে এবং কে একটি রোগ অ্যাক্সেস পয়েন্ট নিয়ন্ত্রণ করতে পারবে তা নির্ধারণ করুন। ম্যানেজড মনিটরিং স্থানীয় আইসোলেশন পরীক্ষাকে প্রতিস্থাপন করে না।
প্রোব এবং অ্যাসোসিয়েশন লগগুলি কেবল তাদের পরিচালনাগত উদ্দেশ্যের জন্য যতক্ষণ প্রয়োজন ততক্ষণ রাখুন এবং কারা এগুলি অ্যাক্সেস করতে পারে তা সীমিত করুন। অ্যাপ্লিকেশন ট্র্যাফিক এনক্রিপ্ট করা থাকলেও এই রেকর্ডগুলি কোনো ভেন্যুর চারপাশে চলাচলের তথ্য প্রকাশ করতে পারে, বিশেষ করে হোটেল, হাসপাতাল বা ক্যাম্পাসে।
ফার্মওয়্যার আপডেট, AP প্রতিস্থাপন বা সাইট রোলআউটের পরে, অনুমোদিত প্রোফাইলের সাথে মোতায়েন করা সেটিংস তুলনা করুন এবং ক্লায়েন্ট পরীক্ষাগুলোর পুনরাবৃত্তি করুন। পরিবর্তনের রেকর্ডের সাথে ফলাফলগুলো সংরক্ষণ করুন।
আইসোলেশন কেবল তখনই সফল হয় যখন নিষিদ্ধ সংযোগগুলো IPv4 এবং IPv6 উভয় ক্ষেত্রেই কোনো ফলাফল প্রদান না করে। কনেক্টেড ক্লায়েন্ট দেখানো একটি ড্যাশবোর্ড কেবল কানেক্টিভিটি প্রমাণ করে, আইসোলেশন নয়।
গেস্ট WiFi পলিসি বাস্তবে প্রয়োগ করুন
একটি পাঁচ দিনের পরিবর্তন পর্যায়ক্রম ওয়ারলেস, ফায়ারওয়াল এবং পোর্টাল মালিকদের স্পষ্ট কাজ এবং একটি নথিভুক্ত গ্রহণযোগ্যতার পয়েন্ট প্রদান করে।
একটি ব্যবহারিক পরিবর্তনের সিকোয়েন্স
- প্রথম দিন: একটি গেস্ট ডিভাইস থেকে IPv4 এবং IPv6-এর মাধ্যমে LAN সার্ভিস, ম্যানেজমেন্ট ইন্টারফেস, প্রিন্টার এবং অন্যান্য গেস্টদের অ্যাক্সেস পরীক্ষা করুন। রেসপন্স করে এমন যেকোনো নিষিদ্ধ পাথ রেকর্ড করুন।
- দ্বিতীয় দিন: VLAN, ব্রিজিং এবং ক্লায়েন্ট-আইসোলেশন গ্যাপগুলি সংশোধন করুন। পুনর্ব্যবহৃত ক্রিডেনশিয়াল আলাদা করুন এবং রিসেপশন নির্দেশাবলী আপডেট করুন।
- তৃতীয় দিন: নির্বাচিত WPA কনফিগারেশন পাইলট করুন, তারপর সামঞ্জস্যের জন্য রেখে দেওয়া যেকোনো অ্যাক্সেস আলাদা (isolate) করুন।
- চতুর্থ দিন: প্রোটেক্টিভ DNS এবং এর সময়সূচী প্রয়োগ করুন। অযৌক্তিক পোর্টাল ফিল্ডগুলি সরিয়ে দিন এবং অবশিষ্ট সাইন-ইন ফ্লো পরীক্ষা করুন।
- পঞ্চম দিন: অ্যাকসেপ্টেন্স পরীক্ষাগুলি পুনরাবৃত্তি করুন। সাইন-অফ রেকর্ড হিসেবে ক্লায়েন্টের ফলাফল এবং ডিনাইড-ফ্লো লগ সেভ করুন।
অ্যাক্সেপ্টেন্সের পর, guest WiFi setup guide from RecensioAI ব্যবহার করে QR ভিত্তিক যোগদানের বিবরণ প্রস্তুত করুন। QR কোডে দেখানো যে কোনো যোগদানের ক্রিডেনশিয়ালকে পাবলিক গেস্ট তথ্য হিসেবে বিবেচনা করুন, কর্মীদের গোপনীয় তথ্য হিসেবে নয়।
সীমানা পরিবর্তন না করেই DNS লেয়ার যোগ করুন
ফায়ারওয়াল যদি প্রয়োজনীয় DNS নীতি প্রয়োগ করতে না পারে, তবে গেস্ট VLAN-এর একটি ক্লাউড প্রটেক্টিভ DNS পরিষেবা ফিল্টারিং যুক্ত করতে পারে। Purple Shield এককভাবে বা বিদ্যমান WiFi-এর সাথে একসাথে কাজ করে, এজেন্ট ছাড়াই গেস্ট এবং BYOD ডিভাইস কভার করে, এবং গেস্ট, স্টাফ, রেসিডেন্ট ও পেইড নেটওয়ার্কের জন্য প্রতি SSID এবং VLAN-এ পৃথক নীতি সমর্থন করে।
DNS, ফার্মওয়্যার বা VLAN পরিবর্তনের পরে পুনরায় পরীক্ষা করুন। একটি ব্লক করা টেস্ট লুকআপ প্রমাণ করে না যে প্রাইভেট সিস্টেমগুলি অ্যাক্সেসযোগ্য নয়। অ্যাক্সেপ্টেন্স টেস্ট কেবল তখনই পাস করে যখন নিষিদ্ধ গন্তব্যগুলি উভয় IP সংস্করণে কোনো ফলাফল ফেরত দেয় না এবং প্রাসঙ্গিক পরিষেবাগুলি অ্যাক্সেসযোগ্য থাকে না।
Captive Portal ডেটা কেবল অ্যাক্সেস ওয়ার্কফ্লোর জন্য যতটুকু প্রয়োজন ততটুকুই রাখুন। কম সংগৃহীত ফিল্ডের অর্থ হলো হ্যান্ডেল এবং সংরক্ষণ করার জন্য কম ব্যক্তিগত তথ্য।
Purple Shield ভিজিটরদের ডিভাইসে এজেন্ট ছাড়াই গেস্ট এবং পাবলিক WiFi-এর জন্য প্রটেক্টিভ DNS, ফ্যামিলি-সেফ কনটেন্ট কন্ট্রোল এবং থ্রেট ব্লকিং প্রদান করে। Purple Shield পরীক্ষিত VLAN, ফায়ারওয়াল এবং ক্লায়েন্ট-আইসোলেশন সীমানার পাশাপাশি নেটওয়ার্ক-ভিত্তিক নীতি এবং রিপোর্ট অফার করে।