
অতিথি এবং কর্মীদের জন্য নেটওয়ার্ক সেগমেন্টেশন কীভাবে সেট আপ করবেন
ভেন্যু, অফিস এবং স্কুলের জন্য ধাপে ধাপে নেটওয়ার্ক সেগমেন্টেশন: SSID এবং VLAN ম্যাপিং করুন, ফায়ারওয়াল নিয়ম সেট করুন এবং IoT এবং অতিথি ডিভাইসগুলি নিরাপদে সুরক্ষিত করুন।
Published ২৭ অক্টোবর, ২০২৬
ধরে নিন আপনি একটি ৬০ কক্ষের হোটেল পরিচালনা করছেন যেখানে রিসিভশনের PC, কার্ড টার্মিনাল এবং গেস্ট WiFi একই ফ্ল্যাট সাবনেট শেয়ার করে। সবকিছু ঠিকঠাক কাজ করছে, কিন্তু একটি সংক্রমিত গেস্ট ফোন ক্যাশ কাউন্টারের সাথে সংযোগের চেষ্টা করতে পারে কারণ তাদের আলাদা করার মতো কিছু নেই।
পেমেন্ট, প্রিন্টিং বা রুমের টিভি সংযোগ ব্যাহত না করেই আপনাকে সেই অ্যাক্সেসযোগ্যতা বিচ্ছিন্ন করতে হবে। নেটওয়ার্ক সেগমেন্টেশন তখনই সফল হয় যখন আপনি জানেন যে প্রতিটি ডিভাইসের কী প্রয়োজন, প্রস্তাবিত বিধিনিষেধগুলি পরীক্ষা করেন এবং একটি রোলব্যাক প্রস্তুত রাখেন। শুধুমাত্র একটি পরিচ্ছন্ন ডায়াগ্রাম দিয়ে এটি সম্ভব নয়।
সূচিপত্র
- বেশিরভাগ ভেন্যু এবং অফিসের জন্য প্রয়োজনীয় সেগমেন্ট ম্যাপ
- কাটওভারের পূর্বে কিভাবে ডিভাইস এবং ফ্লো তালিকাভুক্ত করবেন
- প্রতিটি গ্রুপের জন্য কিভাবে VLAN এবং SSID তৈরি করবেন
- সেগমেন্টগুলির মধ্যে কিভাবে ফায়ারওয়াল নিয়ম লিখবেন
- IoT, মেডিকেল এবং শেয়ার্ড নেটওয়ার্কের জন্য বিশেষ ক্ষেত্র
- সেগমেন্টেশন পরিবর্তনের পর ত্রুটি ট্রাবলশুট করার উপায়
- এই সপ্তাহে সেগমেন্ট করার জন্য একটি নেটওয়ার্ক বেছে নিন
অধিকাংশ ভেন্যু এবং অফিসের জন্য প্রয়োজনীয় সেগমেন্ট ম্যাপ
সুইচ পোর্ট দিয়ে নয়, বিজনেসের কার্যাবলী দিয়ে শুরু করুন। রিসেপশনের ল্যাপটপ এবং গেস্ট ফোনগুলোর জন্য আলাদা অ্যাক্সেসের প্রয়োজন, এমনকি যখন তারা একই অ্যাক্সেস পয়েন্টের মাধ্যমে সংযুক্ত থাকে।
2025 সালে, ৯০% সংস্থা কোনো না কোনো ধরণের নেটওয়ার্ক সেগমেন্টেশন গ্রহণের কথা জানিয়েছে, আর ৩৫% সংস্থা মাইক্রোসেগমেন্টেশন বাস্তবায়ন করেছে, যা জানা গেছে ১,২০০ জন সিকিউরিটি এবং টেকনোলজি লিডারদের ওপর Akamai-এর বিশ্বব্যাপী জরিপ থেকে। শুধুমাত্র সেগমেন্ট থাকলেই তার ভেতরের প্রতিটি কানেকশন নিয়ন্ত্রণ করা বোঝায় না।
NIST-এর SP 800-207, Zero Trust Architecture, শুধুমাত্র নেটওয়ার্ক লোকেশনের ওপর ভিত্তি করে পরোক্ষ বিশ্বাসকে প্রত্যাখ্যান করে। স্টাফ VLAN-এ থাকা মানেই এটি প্রমাণ করে না যে একটি ডিভাইস পে-রোল, ক্যামেরা অ্যাডমিনিস্ট্রেশন বা অন্য সমস্ত স্টাফ ল্যাপটপে পৌঁছাতে পারবে।
প্রতিটি গ্রুপকে একটি স্পষ্ট সীমানা দিন
এই উদাহরণ নম্বর স্কিমটিকে একটি প্রারম্ভিক কনফিগারেশন হিসেবে ব্যবহার করুন, কোনো সার্বজনীন মান হিসেবে নয়।
যেকোনো ভেন্যু, অফিস বা স্কুলের জন্য সেগমেন্ট ম্যাপ
| গ্রুপ | সাধারণ SSID | VLAN | ট্রাস্ট লেভেল | ফিল্টারিং |
|---|---|---|---|---|
| স্টাফ ল্যাপটপ এবং টিল | Staff-Corp | 10 | Trusted | শুধুমাত্র থ্রেট ডিফেন্স |
| ব্যাক অফিস এবং সার্ভার | শুধুমাত্র তারযুক্ত | 20 | Trusted | শুধুমাত্র থ্রেট ডিফেন্স |
| প্রিন্টার এবং কিওস্ক | শুধুমাত্র তারযুক্ত | 25 | Restricted | শুধুমাত্র থ্রেট ডিফেন্স |
| গেস্ট WiFi | Guest | 30 | Untrusted | ক্যাটাগরি ফিল্টার এবং সেফ সার্চ |
| পেইড স্তর | Paid-WiFi | 50 | Untrusted | ক্যাটাগরি ফিল্টার এবং ব্যান্ডউইথ ক্যাপ |
| IoT: ক্যামেরা, সেন্সর, টিভি | IoT-PSK | 60 | Constrained | থ্রেট ডিফেন্স এবং অ্যালাউ-লিস্টেড ক্লাউড |
| বাসিন্দা বা শিক্ষার্থী | Resident | 70 | Untrusted | প্রতি VLAN-এ সেফগার্ড সেটিং |
| ম্যানেজমেন্ট | তারযুক্ত, জাম্প হোস্ট | 99 | Restricted | শুধুমাত্র অ্যাডমিনদের জন্য |
Trusted মানে পরিচালিত কর্মী এবং ব্যাক-অফিস সরঞ্জাম, অনিয়ন্ত্রিত অ্যাক্সেস নয়। Restricted ক্যাটাগরিতে এমন অ্যাপ্লায়েন্স এবং অ্যাডমিনিস্ট্রেশন ইন্টারফেস থাকে যেগুলির জন্য সুনির্দিষ্টভাবে নির্ধারিত কানেকশনের প্রয়োজন। Constrained ডিভাইসগুলি কেবল তাদের প্রয়োজনীয় অপারেশনাল সার্ভিস পায়। Untrusted ব্যবহারকারীরা ব্যবসায়িক সিস্টেমে প্রবেশের পথ ছাড়াই ইন্টারনেট অ্যাক্সেস পান।
পেইড টিয়ারটিকে বিশ্বস্ত হিসেবে বিবেচনা করা হয় না। দ্রুত অ্যাক্সেস কেনা মানেই রিসেপশনে অ্যাক্সেস পাওয়া নয়, এবং একটি ব্যান্ডউইথ ক্যাপ DNS পলিসিতে নয়, বরং গেটওয়ে বা কন্ট্রোলারে থাকা উচিত। গেস্ট WiFi আইসোলেশন-এর জন্য, অ্যাক্সেস প্যাকেজ যাই হোক না কেন সীমানা অক্ষুণ্ণ থাকা উচিত।
আপনার সাইটের প্রয়োজন না থাকলে প্রতিটি সারি তৈরি করবেন না। বিপরীতভাবে, পেমেন্টের প্রয়োজনীয়তা বা ঝুঁকি যখন সেই বিভাজনকে ন্যায়সঙ্গত করে, তখন ক্যাশ কাউন্টার (tills) এবং কর্মীদের ল্যাপটপগুলো আলাদা সেগমেন্টের দাবিদার হতে পারে।
ডিজাইন রুল: প্রতিটি সেগমেন্টকে একজন নামযুক্ত মালিক এবং অস্তিত্বের একটি সুনির্দিষ্ট কারণ দিন। কেউ ব্যাখ্যা করতে পারে না এমন সেগমেন্টগুলো মুছে ফেলুন।
একটি ছোট ভেন্যুর জন্য, একটি শুরুর ডিজাইনে পাঁচ থেকে আটটি সেগমেন্ট ব্যবহার করা যেতে পারে। এটিকে একটি পরিকল্পনার পরিসর হিসেবে বিবেচনা করুন, কোনো নির্দিষ্ট লক্ষ্য হিসেবে নয়: সংখ্যার চেয়ে অর্থপূর্ণ সীমানা বেশি গুরুত্বপূর্ণ।
কাটওভারের আগে কীভাবে ডিভাইস এবং ফ্লো তালিকাভুক্ত করবেন
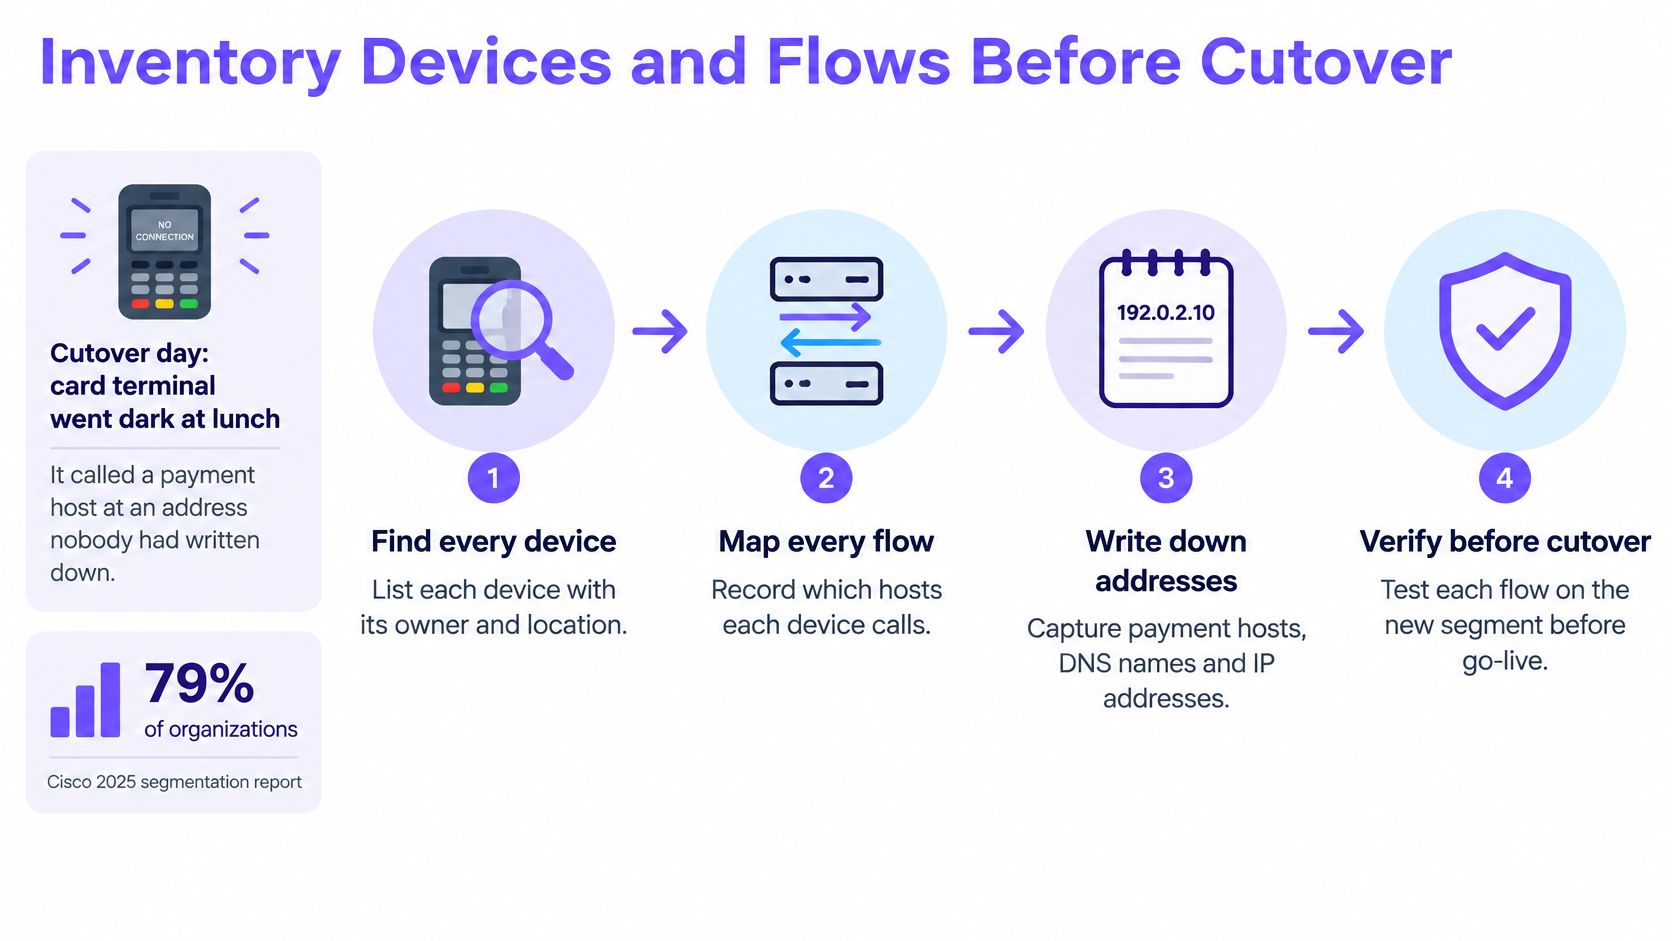
ধরা যাক, কাটওভারের দিনে দুপুরের খাবারের সময় একটি কার্ড টার্মিনাল বন্ধ হয়ে গেল। এর ভেন্ডর মূল পেমেন্ট সার্ভিস নথিভুক্ত করেছে, কিন্তু সেটেলমেন্টের সময় এটি যে অতিরিক্ত হোস্টের সাথে যোগাযোগ করে তা কেউ রেকর্ড করেনি।
সেই অনুপস্থিত নির্ভরশীলতার কারণেই প্রয়োগের আগে ইনভেন্টরি আসে। Cisco-এর 2025 সেগমেন্টেশন রিপোর্টে দেখা গেছে যে ৭৯% সংস্থা সেগমেন্টেশনকে শীর্ষ অগ্রাধিকার হিসাবে বিবেচনা করেছে, কিন্তু মাত্র ৩৩% সংস্থা ম্যাক্রো- এবং মাইক্রো-সেগমেন্টেশন উভয়ই পুরোপুরি বাস্তবায়ন করেছে, যার অন্যতম বাধা ছিল অ্যাসেট দৃশ্যমানতা, যোগাযোগ প্রবাহ এবং নীতি রক্ষণাবেক্ষণ।
এমন একটি ইনভেন্টরি তৈরি করুন যা আপনি রুলে রূপান্তর করতে পারেন
ওভারল্যাপিং রেকর্ড থেকে ডিভাইস খুঁজুন। ডিসকভারি সময়কালে DHCP লিজ এবং ARP টেবিল এক্সপোর্ট করুন; আমি শুরুতে দুই সপ্তাহের বাজেট নির্ধারণের পরামর্শ দেব, তারপর কম ব্যবহৃত সরঞ্জামের জন্য এটি বাড়াব। সুইচ MAC টেবিল, ওয়্যারলেস অ্যাসোসিয়েশন এবং স্ট্যাটিক-অ্যাড্রেস রেকর্ড যোগ করুন কারণ কেবল DHCP স্থির-ঠিকানার ডিভাইস এবং যেসব সরঞ্জাম চালু করা হয়নি সেগুলো মিস করে।
একটি গ্রুপ এবং নামযুক্ত মালিক নির্ধারণ করুন। MAC address, রিপোর্টেড ভেন্ডর, অবস্থান, সুইচ পোর্ট বা SSID, উদ্দেশ্য এবং দায়িত্বপ্রাপ্ত ব্যক্তিকে রেকর্ড করুন। ভেন্ডর আইডেন্টিফিকেশন একটি সূত্র মাত্র, কোনো প্রমাণ নয়, বিশেষ করে র্যান্ডমাইজড ওয়্যারলেস MAC address-এর ক্ষেত্রে; অন্তর্নিহিত অ্যাসেট রেজিস্টার সংগঠিত করার জন্য Reworx Recycling-এর অ্যাসেট ইনভেন্টরি গাইড দরকারী।
প্রকৃত যোগাযোগ ক্যাপচার করুন। উৎস, গন্তব্য, প্রোটোকল এবং পোর্ট রেকর্ড করতে NetFlow, sFlow বা ফায়ারওয়াল সেশন লগ ব্যবহার করুন। কালেক্টরগুলো কোথায় রয়েছে তা পরীক্ষা করুন, কারণ একটি VLAN-এর মধ্যে স্থানীয়ভাবে সুইচ করা ট্র্যাফিক হয়তো কখনোই ফায়ারওয়ালে পৌঁছায় না।
প্রয়োজনীয় পরিষেবাগুলোর বিবরণ দিন। পেমেন্ট প্রসেসিং, প্রিন্টিং, টাইম সিনক্রোনাইজেশন এবং অন্যান্য অনুমোদিত নির্ভরশীলতাগুলো লিখে রাখুন, যার মধ্যে কে প্রতিটি প্রয়োজনীয়তা নিশ্চিত করেছে তাও অন্তর্ভুক্ত থাকবে। একটি ডিভাইসকে কেবল কোনো সাধারণ সার্ভিস কাউন্টে সীমিত করবেন না: BYOD সিকিউরিটি প্ল্যানিং-এর জন্য কেবল ঠিকানাই নয়, ব্যবহারকারীর পরিচিতি এবং ডিভাইস-ম্যানেজমেন্ট স্ট্যাটাসও প্রয়োজন।
ওয়ার্কফ্লোটির ডিভাইস ডিসকভারিকে একটি প্রকৃত কানেক্টিভিটি টেস্টের সাথে সংযুক্ত করা উচিত।
প্রয়োগ করার আগে পর্যবেক্ষণ করুন
মনিটর-অনলি মোডে প্রস্তাবিত রুলগুলি চালান। VLAN এবং ড্রাফ্ট পলিসিগুলি তৈরি করার পর, পলিসি সিমুলেশন, শ্যাডো রুল বা লগ করা সম্ভাব্য ডিনাই ব্যবহার করুন; ব্যবসার চক্র অনুযায়ী প্রয়োজন হলে আমি দুই থেকে চার সপ্তাহের সময়সূচী নির্ধারণ করব। সাধারণ অ্যালাউ লগগুলিকে প্রস্তাবিত ডিনাই পলিসি মূল্যায়ন করা হয়েছে বলে ভুল ভাববেন না।
মালিকহীন ডিভাইসগুলি সমাধান করুন। অপারেশনাল টিমের সাথে একটি নিয়ন্ত্রিত কোয়ারেন্টাইন প্রক্রিয়ার মাধ্যমে অনাবিষ্কৃত সরঞ্জামগুলি রাখুন। এমন কিছু হঠাৎ বিচ্ছিন্ন করবেন না যা একটি ফায়ার প্যানেল, ক্লিনিকাল ডিভাইস বা বিল্ডিং কন্ট্রোলার হতে পারে; এটির নিরাপত্তার ভূমিকা চিহ্নিত করুন এবং তত্ত্বাবধানে একটি স্থানান্তরের ব্যবস্থা করুন।
আমার এনফোর্সমেন্ট গেট হবে অব্যখ্যাত সম্ভাব্য প্রত্যাখ্যান ছাড়াই টানা সাত দিন, যার মধ্যে প্রতিনিধি ব্যবসায়িক কার্যক্রম অন্তর্ভুক্ত থাকবে। একটি ব্যাখ্যাতীত সংযোগের জন্য তদন্তের প্রয়োজন, স্বয়ংক্রিয় অনুমতির নয়।
প্রতিটি গ্রুপের জন্য কীভাবে VLANs এবং SSIDs তৈরি করবেন
ধারাবাহিক নম্বরিং ব্যবস্থা কাটওভারের পরেও নিয়মগুলোকে সহজে বোঝার উপযোগী করে তোলে। আপনার সমস্ত সাইট জুড়ে IoT যখন সর্বদা একই VLAN আইডেন্টিফায়ার ব্যবহার করে, তখন একজন প্রকৌশলী পুরনো ইনস্টলেশন নোট না খুঁজেও একটি ডিনাই লগ ব্যাখ্যা করতে পারেন।
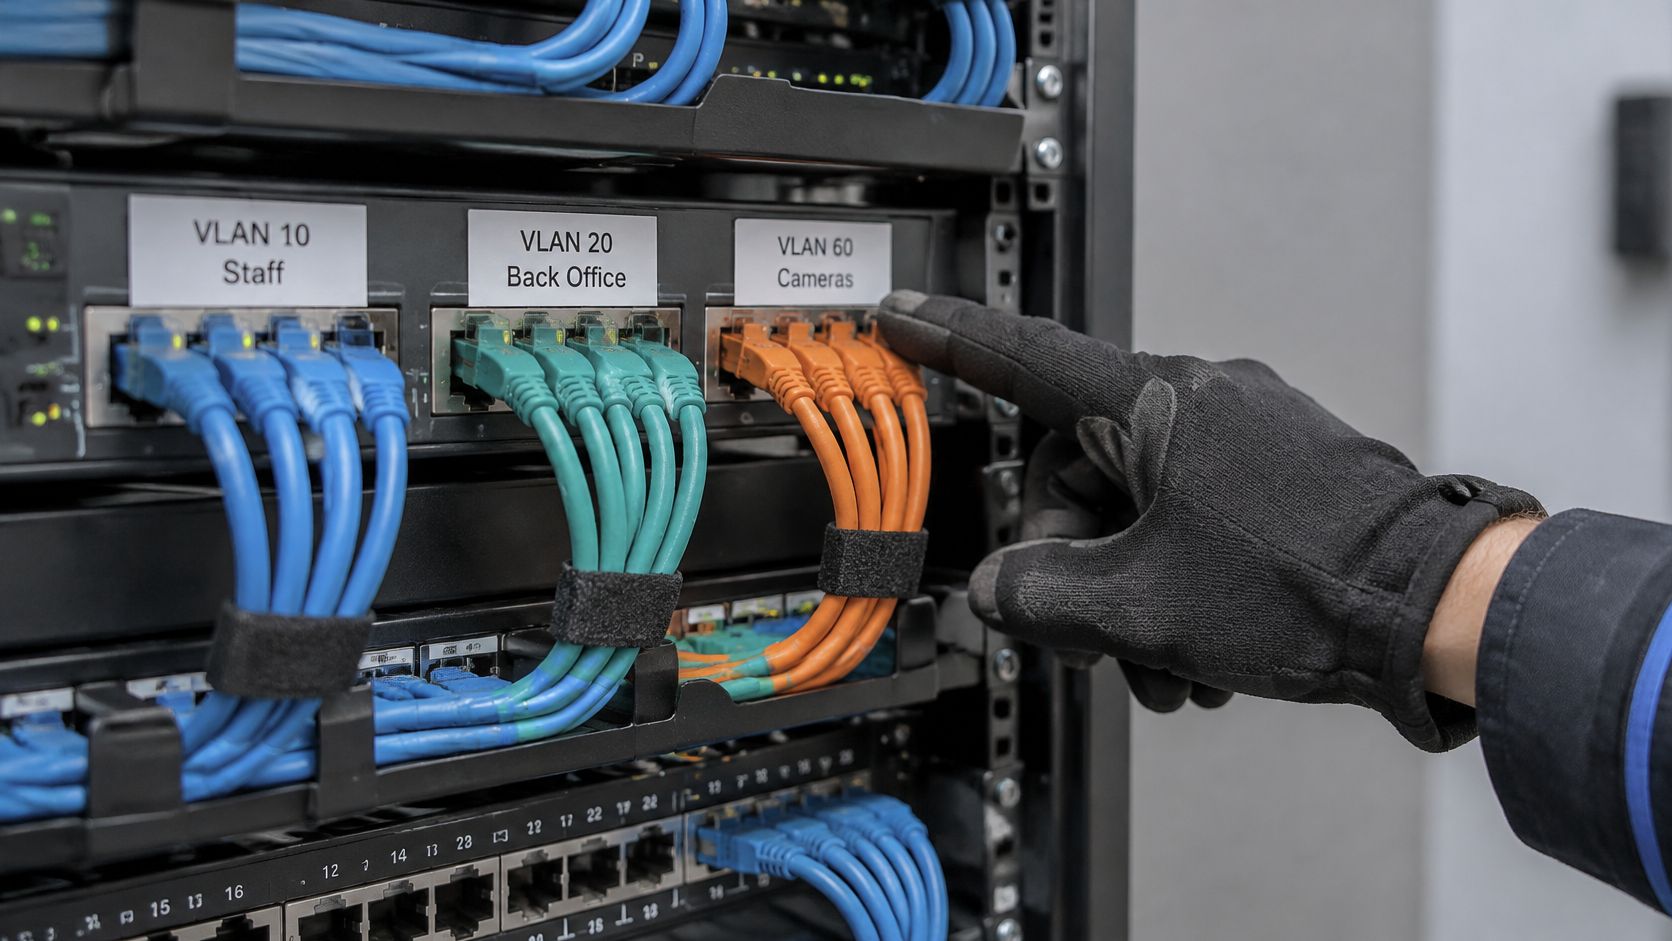
ফিজিক্যাল ক্যাবলিং রেকর্ডের পাশে নির্ধারিত পোর্ট অ্যাসাইনমেন্টগুলো রাখুন।
একসাথে সবাইকে স্থানান্তরিত না করে নেটওয়ার্ক তৈরি করুন
VLAN ব্লকগুলি সংরক্ষণ করুন। এই উদাহরণের জন্য, স্টাফ 10, ব্যাক অফিস 20, প্রিন্টার 25, গেস্ট 30, পেইড 50, IoT 60, রেসিডেন্টস 70 এবং ম্যানেজমেন্ট 99 ব্যবহার করুন। সুইচ কনফিগারেশন, ফায়ারওয়াল অবজেক্ট এবং ডকুমেন্টেশনে সেই আইডেন্টিফায়ারগুলি ধারাবাহিকভাবে প্রয়োগ করুন যাতে একই রকম নামগুলি বিভিন্ন নেটওয়ার্ককে আড়াল না করে।
পৃথক অ্যাড্রেসিং এবং DHCP স্কোপ তৈরি করুন। একটি মাঝারি সাইটের জন্য প্রতি VLAN-এ একটি /24 সাবনেট একটি কার্যকরী সূচনামূলক ডিজাইন, তবে প্রত্যাশিত সমসাময়িক ডিভাইস এবং লিজের পরিমাণের উপর ভিত্তি করে গেস্ট স্কোপের আকার নির্ধারণ করুন। সার্ভার, প্রিন্টার এবং নেটওয়ার্ক ভিডিও রেকর্ডারগুলির জন্য ঠিকানাগুলি সংরক্ষণ করুন এবং সম্পর্কিত নয় এমন পরিষেবাগুলিকে উন্মুক্ত না করে DHCP রিলে সঠিক সার্ভারে পৌঁছায় কিনা তা নিশ্চিত করুন।
প্রতিটি উদাহরণ SSID কে তার নির্দিষ্ট VLAN-এ ম্যাপ করুন। ওয়ারলেস কন্ট্রোলারে সেই ম্যাপিং কনফিগার করুন এবং সুইচে এটি যাচাই করুন। প্রতিটি SSID সব জায়গায় সম্প্রচার করবেন না: থাকার জায়গাগুলিতে রেসিডেন্ট অ্যাক্সেস প্রচার করুন এবং রিসেপশন অ্যাক্সেস পয়েন্টগুলিতে এটি বন্ধ রাখুন যেখানে এটির কোনো প্রয়োজন নেই।
ডিভাইস জনসংখ্যার জন্য প্রমাণীকরণ চয়ন করুন। ম্যানেজড স্টাফ ল্যাপটপের জন্য EAP-TLS এবং MDM-বিতরণকৃত সার্টিফিকেট সহ WPA2- বা WPA3-Enterprise ব্যবহার করুন। সামঞ্জস্যপূর্ণ IoT-এর জন্য, ব্যক্তিগত ডিভাইস শংসাপত্র পছন্দ করুন; যেখানে এটি সমর্থিত নয়, সেখানে প্রতি ডিভাইস ক্লাসে একটি পৃথক WPA2-PSK ব্যবহার করুন এবং রোটেশন নথিভুক্ত করুন। গেস্ট এবং পেইড নেটওয়ার্কগুলি Captive Portal ব্যবহার করতে পারে, তবে শুধুমাত্র একটি পোর্টাল রেডিও ট্র্যাফিক এনক্রিপ্ট করে না।
সুইচিং পাথ পরীক্ষা করুন
প্রতিটি অ্যাক্সেস-পয়েন্ট ট্রাঙ্ক সীমিত করুন। অ্যাক্সেস পয়েন্টটি যে ট্যাগ করা VLAN-এ কাজ করে কেবল সেটির অনুমতি দিন, উভয় প্রান্তে মানানসই কনফিগারেশনসহ। ব্যাখ্যাহীন ডিফল্ট রাখার চেয়ে নেটিভ VLAN স্পষ্টভাবে কনফিগার করুন; অমিল হলে ট্যাগহীন ট্র্যাফিক ভুল নেটওয়ার্কে চলে যেতে পারে বা অ্যাক্সেস পয়েন্টটিকে অযোগ্য করে তুলতে পারে।
পাবলিক ক্লায়েন্ট আইসোলেশন সক্ষম করুন। এটি গেস্ট, পেইড এবং অন্যান্য শেয়ার করা পাবলিক SSID-এ প্রয়োগ করুন, তারপর কন্ট্রোলারটি বিভিন্ন অ্যাক্সেস পয়েন্টের ক্লায়েন্টদের মধ্যেও যোগাযোগ প্রতিরোধ করে কিনা তা পরীক্ষা করুন। ওয়্যারলেস আইসোলেশন স্বয়ংক্রিয়ভাবে ওয়্যার্ড পেয়ার বা রাউট করা পাথ থেকে সুরক্ষা দেয় না, তাই সেই সীমানাগুলি আলাদাভাবে কার্যকর করুন।
অ্যাসোসিয়েশন এবং ফরওয়ার্ডিং পরীক্ষা করুন। প্রতিটি প্রচারিত SSID-এ একটি ল্যাপটপ এবং ফোন ব্যবহার করে অ্যাসাইন করা সাবনেট, গেটওয়ে, রিজলভার এবং প্রমাণীকরণ আচরণ পরীক্ষা করুন। একটি সফল ইন্টারনেট সংযোগ ম্যাপিং সঠিক প্রমাণ করে - এটি ধরে নেওয়ার বদলে কন্ট্রোলার ডায়াগনস্টিকস, সুইচ কাউন্টার বা প্যাকেট ক্যাপচারের মাধ্যমে VLAN ট্যাগ নিশ্চিত করুন।
নির্দিষ্ট এনফোর্সমেন্ট পয়েন্টের মাধ্যমে রাউটিং বজায় রাখুন। যদি ফায়ারওয়াল বা সমমানের ACL ট্র্যাফিক না দেখে একটি কোর সুইচ VLAN-গুলোর মধ্যে রাউট করে, তবে আপনার ফায়ারওয়াল নীতি সেই পথটিকে রক্ষা করবে না।
একটি সফল পরীক্ষায় একটি প্রত্যাশিত ব্যর্থতা অন্তর্ভুক্ত থাকে: গেস্ট ডিভাইস ইন্টারনেটে পৌঁছায় কিন্তু কোনো অভ্যন্তরীণ সার্ভিসের সাথে সংযোগ স্থাপন করতে পারে না।
প্রতিটি মাইগ্রেশন ব্যাচের আগে সচল কনফিগারেশনটি সেভ করুন। একটি স্বাধীন ম্যানেজমেন্ট পাথ বজায় রাখুন যাতে একটি ব্যর্থ ট্রাঙ্ক পরিবর্তন এটি মেরামত করার আপনার ক্ষমতা কেড়ে না নেয়।
সেগমেন্টগুলোর মধ্যে কীভাবে ফায়ারওয়াল রুল লিখবেন
একজন কর্মীর ল্যাপটপের প্রিন্টার প্রয়োজন, গেস্ট ফোনের ইন্টারনেট প্রয়োজন, এবং একটি ক্যামেরার রেকর্ডারে পৌঁছানো প্রয়োজন। সেই নির্দিষ্ট ফ্লোর জন্য নিয়ম তৈরি করুন, তারপর সেগমেন্টগুলোর মধ্যে বাকি সবকিছু বাতিল করুন। ফার্স্ট-ম্যাচ রুলবেসে, একটি নির্দিষ্ট ডিনাই-এর উপরে একটি সাধারণ অ্যালাউ নিয়ম বাধাগ্রস্ত করে, তাই রুল তালিকার পাশাপাশি রুলের ক্রম পরীক্ষা করুন।
স্টেটফুল ফায়ারওয়ালগুলো সাধারণত একটি স্থাপিত সংযোগের উত্তরের অনুমতি দেয়। কোনো ডিভাইস একটি নতুন কলব্যাক সংযোগ শুরু না করা পর্যন্ত একটি পৃথক রিভার্স নিয়মের প্রয়োজন নেই।
নির্ভরশীলতাগুলোকে সুনির্দিষ্ট অনুমতিতে রূপান্তর করুন
সেগমেন্টগুলোর মধ্যে অনুমোদিত ফ্লো
| উৎস | গন্তব্য | সিদ্ধান্ত | নোটসমূহ |
|---|---|---|---|
| স্টাফ (VLAN 10) | ইন্টারনেট | অনুমোদিত | DNS ফিল্টারিং প্রয়োগ করা হয়েছে |
| স্টাফ (VLAN 10) | নির্দিষ্ট প্রিন্টার (VLAN 25) | অনুমোদিত | শুধুমাত্র নির্দিষ্ট প্রিন্ট পোর্ট |
| স্টাফ (VLAN 10) | IoT (VLAN 60) | প্রত্যাখ্যাত | ক্যামেরার জন্য NVR ঠিকানা ব্যতীত |
| গেস্ট (VLAN 30) | ইন্টারনেট | অনুমোদিত | ক্যাটাগরি ফিল্টারিং এবং Safe Search |
| গেস্ট (VLAN 30) | স্টাফ (VLAN 10) | প্রত্যাখ্যাত | ক্লায়েন্ট আইসোলেশন সহ স্টেটফুল ডিনাই |
| গেস্ট (VLAN 30) | যেকোনো অভ্যন্তরীণ VLAN | প্রত্যাখ্যাত | কোনো ক্রস-নেটওয়ার্ক অ্যাক্সেস নেই |
| যেকোনো | যেকোনো | প্রত্যাখ্যাত | ডিফল্ট নিয়ম, লগ করা হয়েছে |
এটি একটি পলিসির সারসংক্ষেপ, কোনো অক্ষরিক নিয়মের ক্রম নয়। IoT ব্লকের উপরে নির্দিষ্ট NVR-থেকে-ক্যামেরার ব্যতিক্রম স্থাপন করুন। NVR যদি স্টাফ সেগমেন্টের বাইরে থাকে, তবে এর আসল সোর্স সেগমেন্ট ব্যবহার করুন।
মনিটর-অনলি মোডে ডিফল্ট ডিনাই পর্যায়টি স্টেজ করুন। রুল কার্যকর করার আগে ফ্লো ইনভেন্টরির সাথে লগ করা সম্ভাব্য ব্লকগুলি তুলনা করুন। একটি অকার্যকর পরিষেবা সনাক্ত করার জন্য পর্যাপ্ত বিবরণ বজায় রাখার পাশাপাশি, প্রয়োজন হলে পুনরাবৃত্তিমূলক লগগুলির হার সীমিত করুন।
কেবল নির্দিষ্ট গন্তব্য এবং পোর্টগুলির অনুমতি দিন। প্রতিটি রুলের জন্য উৎস, গন্তব্য, প্রোটোকল, পোর্ট, মালিক এবং উদ্দেশ্য রেকর্ড করুন। প্রিন্টিংয়ের ক্ষেত্রে TCP 631 বা TCP 9100 ব্যবহৃত হতে পারে; সমগ্র প্রিন্টার VLAN-এ অ্যাক্সেসের অনুমতি না দিয়ে কেবল প্রিন্টারের জন্য প্রয়োজনীয় প্রোটোকলের অনুমতি দিন।
DNS ইগ্রেস সীমিত করুন। কেবল নির্বাচিত রিজলভারগুলিতে TCP এবং UDP 53-এর অনুমতি দিন। যেখানে সমর্থিত, সেখানে অননুমোদিত এনক্রিপ্টেড DNS-ও নিয়ন্ত্রণ করুন। এই রুলগুলি বাইপাস রুট কমায়, কিন্তু প্রতিটি টানেল বা সরাসরি-ঠিকানার সংযোগ প্রতিরোধ করতে পারে না।
প্রতিটি ব্যতিক্রমে একজন মালিক এবং পর্যালোচনার তারিখ নির্ধারণ করুন। নিয়মিত রুলগুলি পর্যালোচনা করুন এবং দুই মাসের পর্যবেক্ষণ উইন্ডোতে কোনো হিট না পাওয়া রুলগুলি চিহ্নিত করুন। অপসারণের আগে ঋতুভিত্তিক, জরুরি এবং রিকভারি চাহিদামূহ পরীক্ষা করুন এবং সাময়িক ব্যতিক্রমগুলির একটি মেয়াদ শেষ হওয়ার তারিখ দিন।
ভূমিকাগুলোকে বিভ্রান্ত না করে আইডেন্টিটি এবং ফিল্টারিং যোগ করুন
NIST SP 800-207, Zero Trust Architecture অ্যাক্সেসের সিদ্ধান্তগুলোকে IP ঠিকানা, সাবনেট এবং পেরিমিটার থেকে ব্যবহারকারী, ডিভাইস এবং পরিষেবার পরিচয়ের দিকে স্থানান্তরিত করে। সমর্থিত ক্ষেত্রে, শুধুমাত্র VLAN মেম্বারশিপের মাধ্যমে কর্মীদের অ্যাক্সেস দেওয়ার বদলে সার্টিফিকেটসহ প্রমাণীকৃত ব্যবহারকারী এবং ডিভাইসের পরিচয় ব্যবহার করুন।
ব্যতিক্রম হ্যান্ডলিং এবং এনফোর্সমেন্ট পাথের একটি স্বাধীন পর্যালোচনার জন্য, cyber security services from Wisenet Security বিশেষজ্ঞ সহায়তা প্রদান করে।
DNS-লেয়ার ফিল্টারিং ফায়ারওয়ালের পেছনে কাজ করে: এটি কন্টেন্ট পলিসি প্রয়োগ করে এবং নেটওয়ার্কের মাধ্যমে পরিচিত কমান্ড-অ্যান্ড-কন্ট্রোল ডোমেনগুলোকে ব্লক করে। এটি রিচেবিলিটি রুলগুলোর পরিপূরক হিসেবে কাজ করে, তবে সেগুলোকে প্রতিস্থাপন করে না। প্রতিটি নেটওয়ার্কের নিজস্ব পলিসি থাকতে পারে, যেখানে ব্লক করা URL, থ্রেট অ্যানালাইসিস এবং ব্যবহার একটি ড্যাশবোর্ডে পলিসির পাশাপাশি দৃশ্যমান হয়।
IoT, মেডিকেল এবং শেয়ার্ড নেটওয়ার্কের জন্য বিশেষ ক্ষেত্রসমূহ
ডিভাইস ক্যাটাগরি প্রতি একটি VLAN কেবল একটি শুরুর বিন্দু, এটি সম্পূর্ণ কন্টেনমেন্ট নয়। একই সাবনেটের ক্যামেরাগুলো এখনও একে অপরের কাছে পৌঁছাতে পারে, এবং একটি শেয়ার করা টিভি নেটওয়ার্ক ভুল রুমে কাস্টিং টার্গেট প্রকাশ করে দিতে পারে।
ক্লিনিকাল পরিবেশ এই ধরনের পার্থক্যগুলোকে বিশেষভাবে গুরুত্বপূর্ণ করে তোলে।
যেসব ডিভাইস এজেন্ট চালাতে পারে না সেগুলোকে সীমাবদ্ধ করুন
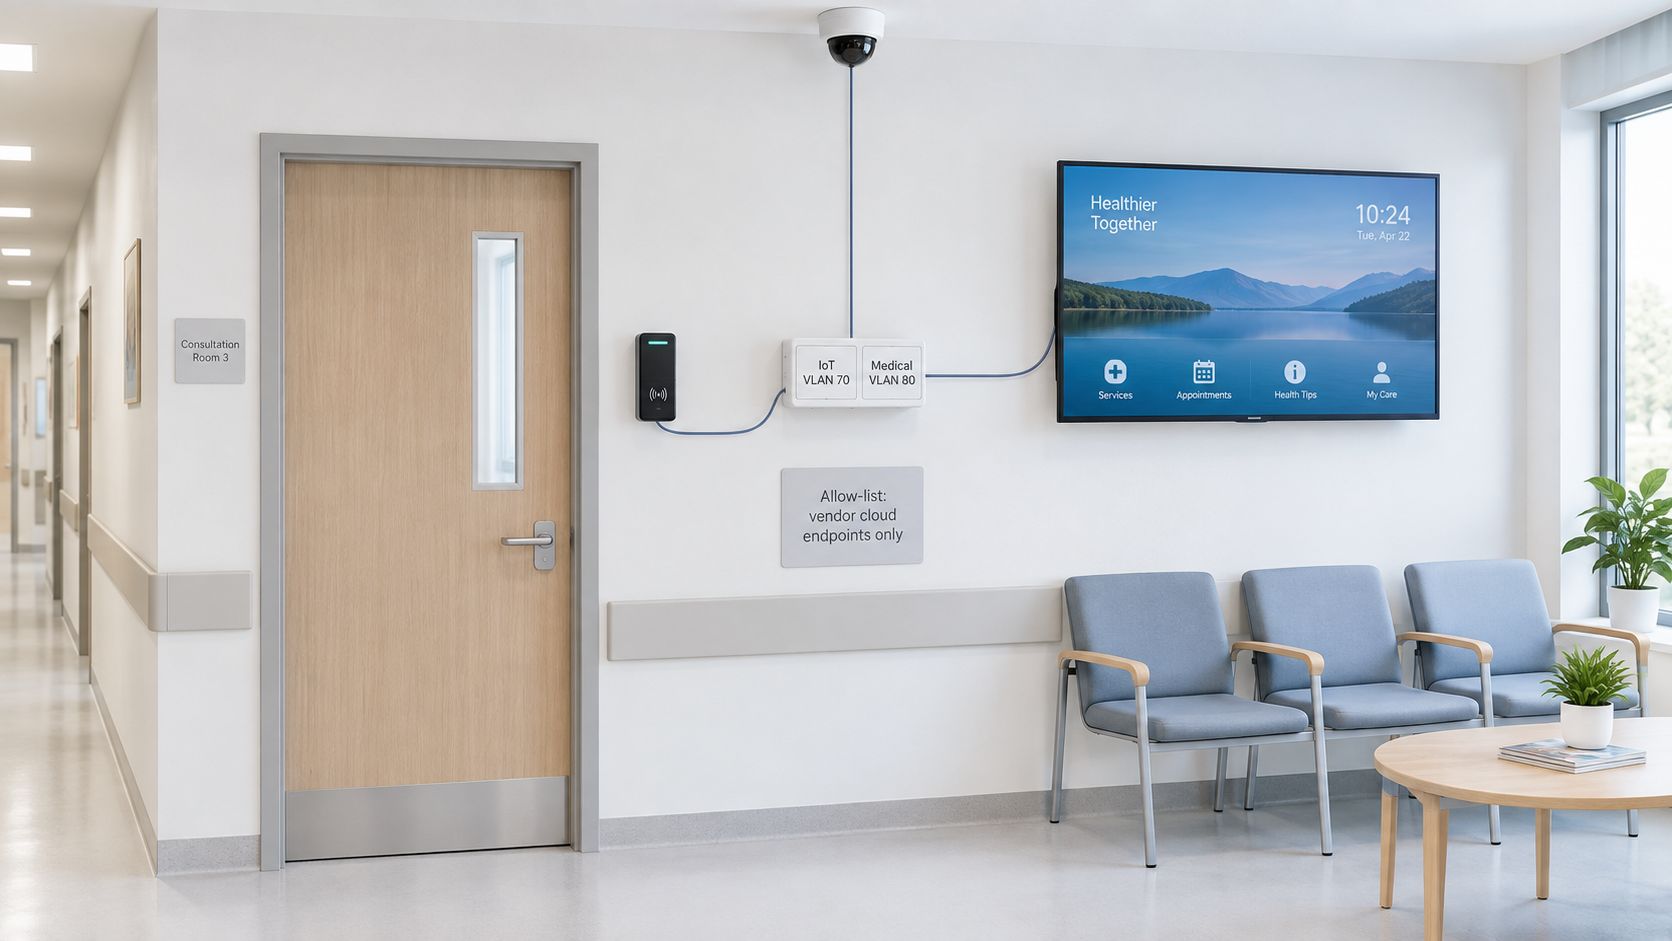
ক্যামেরা, ব্যাজ রিডার এবং টিভি। এগুলির মধ্যে অনেকগুলিই এ্যান্ডপয়েন্ট সিকিউরিটি সফটওয়্যার গ্রহণ করতে পারে না। সুবিধা থাকলে সুইচ-পোর্ট কন্ট্রোল বা প্রাইভেট VLAN ব্যবহার করুন, অ্যাডমিনিস্ট্রেশন সীমাবদ্ধ করুন এবং কেবল প্রয়োজনীয় লোকাল সার্ভিস ও ভেন্ডর ক্লাউড গন্তব্যের অনুমতি দিন। IoT এবং OT নেটওয়ার্ক কনটেইনমেন্টের জন্য গন্তব্য অ্যালাউ-লিস্ট রক্ষণাবেক্ষণের প্রয়োজন, কারণ ভেন্ডররা হোস্টিং পরিকাঠামো পরিবর্তন করতে পারে।
চিকিৎসা সরঞ্জাম। গেস্ট নেটওয়ার্ক থেকে ক্লিনিকাল ডিভাইসগুলি দূরে রাখুন এবং ক্লিনিকাল মালিক এবং বিক্রেতার সাথে যোগাযোগ যাচাই করুন। সংকীর্ণভাবে অনুমোদিত অ্যাপ্লিকেশন প্রবাহ সহ একটি সীমাবদ্ধ ক্লিনিকাল সেগমেন্ট ব্যবহার করুন; ক্লিনিকাল অ্যাপ্লিকেশন ট্র্যাফিককে এর মাধ্যমে বাধ্য করার পরিবর্তে একটি নিয়ন্ত্রিত জাম্প হোস্টের মাধ্যমে প্রশাসনিক অ্যাক্সেস রুট করুন।
দৃশ্যমানতা এখনও একটি সীমাবদ্ধ বিষয়: Akamai-এর 2025 সেগমেন্টেশন ইমপ্যাক্ট স্টাডি অনুসারে, যেসব সংস্থা মাইক্রোসেগমেন্টেশন ব্যবহার করেছে তারা ২১.৪% দ্রুত র্যানসামওয়্যার নিয়ন্ত্রণ করতে পেরেছে, অথচ জরিপ করা সংস্থাগুলির মধ্যে মাত্র ৩৯% সেগমেন্টেড অ্যাসেট জুড়ে শক্তিশালী দৃশ্যমানতার দাবি করেছে। এই অনুসন্ধানগুলি অনুমতি আরও কঠোর করার আগে প্রকৃত যোগাযোগ পরিমাপ করার বিষয়টিকে সমর্থন করে।
বৈধ শেয়ার্ড নেটওয়ার্ক ফাংশনসমূহ রক্ষা করুন
হোটেল রুমে কাস্টিং। Chromecast এবং AirPlay সাধারণত mDNS ডিসকভারি ব্যবহার করে, যা আইসোলেশন এবং সাবনেট সীমানা ব্যাহত করতে পারে। এমন একটি কাস্টিং ব্রোকার ব্যবহার করুন যা গেস্টকে সঠিক রুম টিভি-র সাথে জোড়া দেয়; কেবল mDNS ফরওয়ার্ড করা ব্যবহারকারীকে অথরাইজ করে না বা মিডিয়া সেশন সুরক্ষিতভাবে পরিচালনা করতে দেয় না।
পোর্টাল এবং পেমেন্ট। লগইনের আগে পোর্টাল, নির্বাচিত DNS পরিষেবা এবং প্রয়োজনীয় প্রমাণীকরণ বা পেমেন্ট ডিপেন্ডেন্সি অনুমোদন করুন। শুধুমাত্র ল্যান্ডিং পৃষ্ঠা নয়, রিডাইরেক্ট এবং সার্টিফিকেট ভ্যালিডেশন পরীক্ষা করুন, এবং জরুরি কলিং এবং অ্যাক্সেসিবিলিটি পরিষেবাগুলো ব্যবহারযোগ্য রয়েছে কিনা তা যাচাই করুন।
শেয়ার্ড নেটওয়ার্ক আচরণ ব্যবহারকারীর দিক থেকেও এবং সুইচের দিক থেকেও পরীক্ষা করা প্রয়োজন।
ব্যক্তিগত ডিভাইস এবং বাসিন্দারা। কর্পোরেট ক্রেডেনশিয়াল শেয়ার করার বদলে BYOD-কে তার নিজস্ব SSID এবং পলিসি দিন। স্কুল এবং আবাসনগুলোতে, প্রয়োজন হলে কম বয়সী বাসিন্দা এবং প্রাপ্তবয়স্কদের অন্তর্ভুক্ত করে সুরক্ষার আলাদা গ্রুপ তৈরি করুন, একটি শেয়ার করা বিল্ডিং মানেই শেয়ার করা অ্যাক্সেস পলিসি ধরে না নিয়ে।
সেগমেন্টেশন পরিবর্তনের পর সংযোগ বিচ্ছিন্নতার ট্রাবলশুটিং
প্রথমে ডিভাইসের VLAN এবং নির্ধারিত সাবনেট নিশ্চিত করুন। তারপর ব্যর্থতাটি পুনরায় তৈরি করুন, ডিলাই লগ পড়ুন এবং এর ক্রমসহ ম্যাচিং রুলটি পরীক্ষা করুন।
একটি অ্যাপ্লিকেশন ত্রুটি ফায়ারওয়াল সমস্যার প্রমাণ নয়। একটি ভুল DHCP স্কোপ, অনুপস্থিত ট্যাগ বা পৌঁছানো যায় না এমন সলভার একই সমস্যা তৈরি করতে পারে।
ব্যর্থ হওয়া নির্ভরতা নির্ণয় করুন
সেগমেন্টেশনের পর সমস্যাসমূহ, সম্ভাব্য কারণ এবং প্রাথমিক পরীক্ষা
| লক্ষণ | সম্ভাব্য কারণ | প্রথম পরীক্ষা |
|---|---|---|
| কর্মীদের ল্যাপটপ থেকে প্রিন্টার অদৃশ্য হয়ে গেছে | mDNS কর্মীদের VLAN-এ পৌঁছাচ্ছে না | ডাইরেক্ট প্রিন্টিং পরীক্ষা করুন, তারপর স্কোপড mDNS গেটওয়ে পর্যবেক্ষণ করুন |
| গেস্ট টিভিতে কাস্ট করতে পারছেন না | ক্লায়েন্ট আইসোলেশন পিয়ার ট্র্যাফিক ব্লক করছে | একটি কাস্টিং VLAN ব্যবহার করুন অথবা কেবল সেই টিভিতে mDNS অনুমতি দিন |
| গেস্ট পোর্টাল পেজ লোড হবে না | লগইনের আগে পোর্টাল ঠিকানা ব্লক করা হয়েছে | Deny-এর আগে পোর্টাল ঠিকানা এবং DNS অনুমতি দিন |
| কাটওভারের পর কার্ড টার্মিনাল অফলাইন | POS allow নিয়মে হোস্ট পোর্ট নেই | ভেন্ডর পোর্ট তালিকা পরীক্ষা করুন এবং VLAN 10 deny লগ দেখুন |
| ক্যামেরা রেকর্ড করা বন্ধ করে দিয়েছে | NVR-টু-ক্যামেরা সেশন ব্লক করা হয়েছে | উৎস VLAN, ক্যামেরা গন্তব্য এবং কনফিগার করা রেকর্ডিং পোর্টগুলো পরীক্ষা করুন |
| VPN-এ থাকা কর্মীরা ফাইল শেয়ারে পৌঁছাতে পারছেন না | VPN ঠিকানা পুলে কোনো allow নিয়ম নেই | কর্মীদের allow নিয়মে VPN পুল যোগ করুন |
| গেস্ট ডিভাইস নাম রেজোলিউশন করতে পারছে না | অনুমোদিত তালিকার বাইরের কোনো রেজলভারে DNS পাঠানো হয়েছে | কেবল ফিল্টারিং রেজলভারে DNS অনুমতি দিন |
এগুলোকে ডায়াগনস্টিক শুরুর বিন্দু হিসেবে বিবেচনা করুন। একটি VPN পুলের শুধুমাত্র নির্ধারিত ফাইল-সার্ভিস অ্যাক্সেস পাওয়া উচিত, এবং ডিসকভারি কাজ করার পরেও কাস্টিংয়ের জন্য অনুমোদিত সেশন পোর্টের প্রয়োজন হয়।
সবচেয়ে কম ক্ষতিগ্রস্ত সীমানা রোল ব্যাক করুন
পূর্ববর্তী কনফিগারেশন এবং প্রতিটি পরিবর্তনের একটি রেকর্ড রাখুন। পুরো সাইটটি দ্রুত পূর্বাবস্থায় ফিরিয়ে আনার পরিবর্তে কেবল ক্ষতিগ্রস্ত VLAN, ট্রাঙ্ক বা নিয়মের ব্যাচ রিভার্ট করুন; ব্যাপক রোলব্যাক কেবল এমন একটি শেয়ার্ড ব্যর্থতার জন্য সংরক্ষিত যার জন্য এটি সত্যিই প্রয়োজন।
আমাদের গ্রাহকরা একটি ড্যাশবোর্ড থেকেই ব্লক করা URL, থ্রেট অ্যানালিসিস এবং ব্যবহার দেখতে পান ও পলিসি সমন্বয় করেন। সেই তথ্যের সাথে ফায়ারওয়াল লগ তুলনা করুন যাতে আপনি কন্টেন্ট-পলিসি ব্লক এবং ট্রান্সপোর্ট-লেভেল ডিনাইয়ের পার্থক্য বুঝতে পারেন।
রোলব্যাক ডিসিপ্লিন: একটি পরিচিত কনফিগারেশন পুনরুদ্ধার করুন, কোনো তাৎক্ষণিক তৈরি করা any-to-any অনুমতির নীতি নয়।
অভিযোগ বন্ধ না হওয়া পর্যন্ত যেকোনো গন্তব্যে কর্মীদের অ্যাক্সেস বাড়িয়ে দেওয়া একটি সহজ সমাধান বলে মনে হতে পারে। তবে এর পরিবর্তে অনুপস্থিত এন্ডপয়েন্ট বা পোর্টটি খুঁজুন, সুনির্দিষ্ট ব্যতিক্রমটি যুক্ত করুন এবং চালু থাকা সার্ভিস ও এর সীমান্ত ব্যাকগ্রাউন্ড উভয়ই পুনঃপরীক্ষা করুন।
এই সপ্তাহে সেগমেন্ট করার জন্য একটি নেটওয়ার্ক নির্বাচন করুন
আমি গেস্ট WiFi দিয়ে শুরু করব। এটি সাধারণত কর্মীদের সিস্টেমের তুলনায় কম ব্যবসায়িক-সংবেদনশীল ট্র্যাফিক পরিবহন করে এবং এর সবচেয়ে স্পষ্ট সীমানা রয়েছে: পাবলিক ব্যবহারকারীদের অভ্যন্তরীণ সংস্থানগুলোতে পৌঁছানো উচিত নয়।
এই চার সপ্তাহের সময়সূচীকে একটি অস্থায়ী রোলআউট পরিকল্পনা হিসাবে ব্যবহার করুন, এমন কোনো সময়সীমা হিসাবে নয় যা প্রমাণকে উপেক্ষা করে।
- প্রথম সপ্তাহ: গেস্ট পরিকাঠামো, নির্ভরশীলতা এবং মালিকদের ইনভেন্টরি তৈরি করুন। টেস্ট কেস এবং রোলব্যাক প্রস্তুত করুন।
- দ্বিতীয় সপ্তাহ: গেস্ট VLAN এবং SSID তৈরি করুন, তারপর শুধুমাত্র মনিটর মোডে প্রস্তাবিত বিধিনিষেধগুলি মূল্যায়ন করুন।
- তৃতীয় সপ্তাহ: গ্রহণযোগ্যতার শর্ত পূরণ হলেই কেবল সেই গেস্ট VLAN-এ নিয়ম প্রয়োগ করুন। পোর্টাল, পেমেন্ট এবং আইসোলেশন পরীক্ষা করুন।
- চতুর্থ সপ্তাহ: ব্যর্থতাগুলি পর্যালোচনা করুন, সাময়িক ব্যতিক্রমগুলি বন্ধ করুন এবং কর্মী বা IoT আবিষ্কারের জন্য প্রস্তুত কিনা তা সিদ্ধান্ত নিন।
প্রতিটি সাপ্তাহিক সিদ্ধান্তে, স্বয়ংক্রিয়ভাবে অগ্রসর হওয়ার বদলে অমিমাংসিত বিষয়গুলো পরবর্তী ধাপের জন্য জমা রাখুন। পলিসি টেস্টিং চলাকালীন একই ক্লিন-লগ অ্যাক্সেপ্টেন্স গেট প্রয়োগ করুন; পর্যবেক্ষণ উইন্ডো সম্পূর্ণ না হলে সময়সূচী বাড়িয়ে দিন।
Purple Shield একটি DNS লেয়ার যুক্ত করে যা কন্টেন্ট ফিল্টার করে, হুমকি প্রতিরোধ করে এবং ডিভাইস ও নেটওয়ার্ক জুড়ে বিজ্ঞাপন দূর করে, যেখানে একটি সিঙ্গেল ড্যাশবোর্ডেই প্রতিটি SSID, VLAN এবং ভেন্যু অনুযায়ী পলিসি সেট করা যায়। আমাদের অনবোর্ডিং প্রক্রিয়া প্রতিটি কাস্টমার নেটওয়ার্ককে অতিথি, কর্মী, শিক্ষার্থী, বাসিন্দা বা পেইড টায়ারের জন্য আলাদা পলিসি প্রদান করে।
সেগমেন্টেশনের কাজ তখন শেষ হয় যখন প্রতিটি ডিভাইসের একজন মালিক এবং প্রতিটি সেগমেন্টে পৌঁছানোর একটি সুনির্দিষ্ট কারণ থাকে।
Purple Shield আপনার বিদ্যমান ফায়ারওয়ালের পেছনে নেটওয়ার্ক-নির্দিষ্ট DNS সুরক্ষা এবং কন্টেন্ট ফিল্টারিং প্রদান করে, যার মধ্যে অনিয়ন্ত্রিত গেস্ট এবং IoT ডিভাইস অন্তর্ভুক্ত। আপনার পর্যায়ক্রমিক সেগমেন্টেশন রোলআউটের সাথে মানানসই পলিসিগুলো দেখতে Purple Shield ভিজিট করুন।