
রাউটার গেস্ট নেটওয়ার্কের বিবরণ: আইসোলেশন, ঝুঁকি এবং সেটআপ
রাউটার গেস্ট নেটওয়ার্ক কী, এটি কীভাবে আপনার মূল নেটওয়ার্ক থেকে দর্শকদের আলাদা রাখে এবং কখন অতিরিক্ত ফিল্টারিং ও নজরদারির প্রয়োজন হয় তা জানুন।
Published ১৫ নভেম্বর, ২০২৬
গ্রাহকরা বারবার আপনার ক্যাফের WiFi পাসওয়ার্ড চাইছেন, কিন্তু কার্ড টার্মিনাল এবং অফিসের প্রিন্টার একই রাউটার ব্যবহার করে। আপনি প্রতিটি গ্রাহকের ফোনকে আপনার ব্যবসায়িক নেটওয়ার্কে প্রবেশের সুযোগ না দিয়ে ইন্টারনেট অ্যাক্সেস প্রদান করতে চান। একটি রাউটার গেস্ট নেটওয়ার্ক এই সীমানাটি তৈরি করতে পারে, তবে কেবল তখনই যদি এর সেটিংস শুধুমাত্র আরেকটি WiFi নাম সম্প্রচার করার চেয়েও বেশি কিছু করে।
সূচিপত্র
- একটি রাউটার গেস্ট নেটওয়ার্ক আপনার মূল নেটওয়ার্ক থেকে কী আলাদা করে
- গেস্ট নেটওয়ার্ক নিয়ন্ত্রণ এবং প্রতিটির কার্যকারিতা
- আপনার রাউটারে কীভাবে একটি গেস্ট নেটওয়ার্ক চালু করবেন
- ভ্যেনুর উদাহরণ এবং তার সঙ্গে সম্পর্কিত আপসসমূহ
- আপনার গেস্ট নেটওয়ার্কের বিচ্ছিন্নতা কীভাবে পরীক্ষা করবেন
- অ্যাক্সেস উন্মুক্ত করার আগে আপনার গেস্ট নেটওয়ার্ক নিয়ন্ত্রণ নিশ্চিত করুন
একটি রাউটার গেস্ট নেটওয়ার্ক আপনার মূল নেটওয়ার্ক থেকে কী আলাদা করে
একটি রাউটার গেস্ট নেটওয়ার্ক হলো একটি অতিরিক্ত ওয়্যারলেস নেটওয়ার্ক, যা সাধারণত একই রাউটার প্রদান করে। এটি ভিজিটরদের আপনার প্রধান নেটওয়ার্কে অ্যাক্সেস সীমাবদ্ধ রেখে তাদের ইন্টারনেট ব্যবহারের সুবিধা দেয়। ক্যাফেতে, গ্রাহকদের অফিসের প্রিন্টার, কর্মীদের ল্যাপটপ বা পেমেন্ট সরঞ্জামে অ্যাক্সেস ছাড়াই ব্রাউজ এবং মেসেজ পাঠানোর সুযোগ থাকা উচিত।
একটি হোটেলের কি-কার্ডের কথা ভাবুন। এটি অতিথির রুম এবং অনুমোদিত শেয়ার করা জায়গাগুলো খোলে, কিন্তু কর্মীদের করিডোর বা নিরাপদ কক্ষ খোলে না। অনুমতিগুলোই নিরাপত্তা প্রদান করে, কার্ডের লেবেল নয়। একইভাবে, একটি আলাদা WiFi নাম, যাকে SSID বলা হয়, তা নিজে থেকেই কোনো নিরাপত্তা সীমানা তৈরি করে না।
পাবলিক অ্যাক্সেস হল একটি প্রতিষ্ঠিত কানেক্টিভিটি মডেল: WiFi-এর একটি অ্যাকাডেমিক ইতিহাস অনুযায়ী ২০১৮ সালে বিশ্বজুড়ে আনুমানিক ১৬৯ মিলিয়ন পাবলিক WiFi হটস্পট ছিল। কোনো একটি নির্দিষ্ট স্থানের ক্ষেত্রে নেটওয়ার্কটির আকার বড় কোনো সমস্যা নয়। আসল সমস্যা হলো, এতে যোগদানকারী ডিভাইসগুলির উপর অপারেটরের কোনো নিয়ন্ত্রণ থাকে না।
একজন ভিজিটরের ল্যাপটপ যথাযথভাবে রক্ষণাবেক্ষণ করা, সংক্রামিত বা উন্মুক্তভাবে ফাইল শেয়ার করার জন্য কনফিগার করা থাকতে পারে। কাউকে অনলাইনে যাওয়ার অনুমতি দেওয়ার আগে কোনটি সঠিক তা আপনার যাচাই করার কথা নয়। network segmentation-এর মাধ্যমে, ভিজিটরদের নিয়ে আসা প্রতিটি ডিভাইসকে অন্ধভাবে বিশ্বাস করার পরিবর্তে তারা কী অ্যাক্সেস করতে পারবেন তা আপনি নির্ধারণ করেন।
সীমানাগুলি আলাদা করুন
গেস্ট নেটওয়ার্কিং-এর জন্য বিভিন্ন সম্পর্ক সমাধান করা প্রয়োজন:
- গেস্ট থেকে বিজনেস: ভিজিটরদের বিশ্বস্ত সিস্টেম বা অ্যাডমিনিস্ট্রেশন ইন্টারফেসে পৌঁছানো উচিত নয়।
- গেস্ট থেকে গেস্ট: কোনো বৈধ কারণ না থাকলে আনম্যানেজড ডিভাইসগুলির কাছাকাছি ভিজিটরদের সাথে যোগাযোগ করা উচিত নয়।
দ্বিতীয় বাউন্ডারির জন্য নিজস্ব কন্ট্রোল প্রয়োজন। একটি নেটওয়ার্ক আপনার অফিসের কম্পিউটার সফলভাবে সুরক্ষিত রাখার পাশাপাশি গ্রাহকদের ডিভাইসগুলিকে একে অপরের সাথে যোগাযোগ করার অনুমতি দিতে পারে।
ব্যবহারিক নিয়ম: গেস্ট WiFi নামটি একটি প্রবেশদ্বারের সাইনবোর্ড হিসেবে বিবেচনা করুন। পাসওয়ার্ড দেওয়ার আগে এর পেছনের অ্যাক্সেস সংক্রান্ত নিয়মগুলি যাচাই করে নিন।
গেস্ট নেটওয়ার্ক নিয়ন্ত্রণ এবং সেগুলির প্রতিটি কী প্রতিরোধ করে
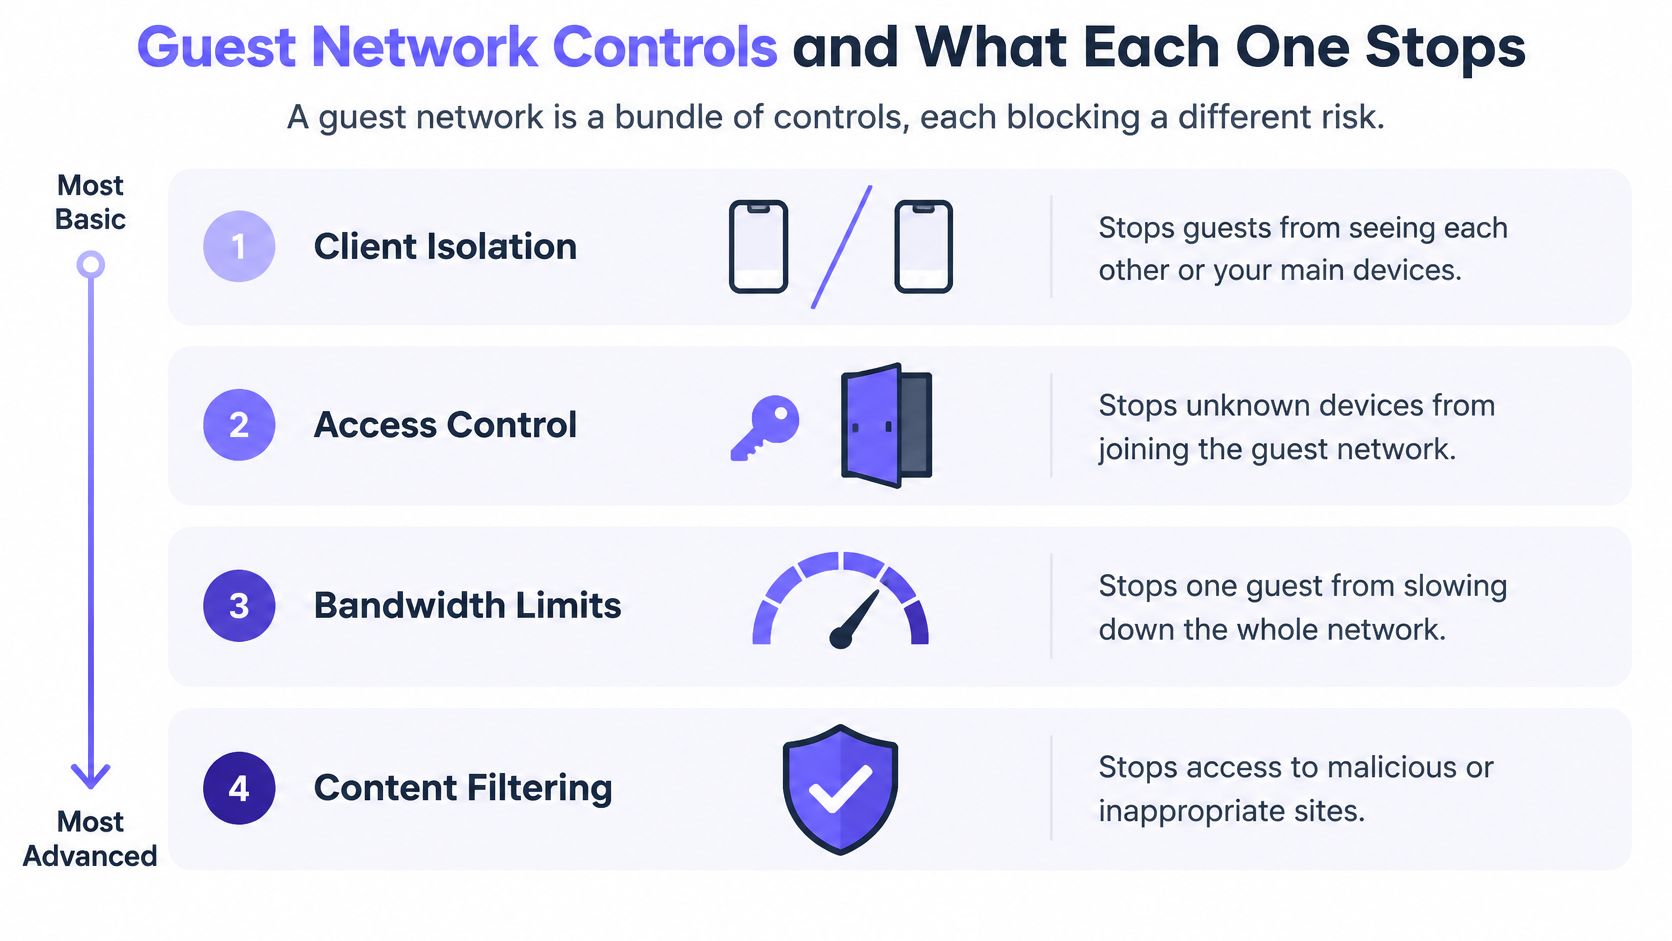
একটি গেস্ট নেটওয়ার্ক হলো একাধিক কন্ট্রোলের একটি বান্ডিল, যার প্রতিটি আলাদা আলাদা ঝুঁকি প্রতিরোধ করে। কিছু কন্ট্রোল লোকাল কমিউনিকেশন নিয়ন্ত্রণ করে, অন্যগুলি ইন্টারনেটের ডেস্টিনেশন বা কেউ কতক্ষণ কানেক্ট থাকতে পারবেন তা নিয়ন্ত্রণ করে।
সেই কাজগুলি আলাদা করতে এই তুলনাটি ব্যবহার করুন।
| নিয়ন্ত্রণ | এটি কী ব্লক করে | এটি কী ব্লক করে না | সাধারণ ব্যবহার |
|---|---|---|---|
| শুধুমাত্র ইন্টারনেট অ্যাক্সেস সহ গেস্ট মোড | গেস্ট ডিভাইসের মূল নেটওয়ার্কে পৌঁছানো | গেস্টদের পরস্পরের সাথে যোগাযোগ, ম্যালওয়্যার এবং ফিশিং | বাড়ি এবং ছোট অফিসের রাউটার |
| ওয়্যারলেস ক্লায়েন্ট আইসোলেশন | একই ওয়্যারলেস নেটওয়ার্কে গেস্টদের একে অপরকে দেখা বা যোগাযোগ করা | আলাদা নিয়ম ছাড়া মূল নেটওয়ার্কে অ্যাক্সেস | পাবলিক এবং উচ্চ-ঘনত্বের WiFi |
| আন্তঃ-অ্যাক্সেস-পয়েন্ট আইসোলেশন | ভিন্ন অ্যাক্সেস পয়েন্টে থাকা গেস্টদের একে অপরের কাছে পৌঁছানো | আলাদা নিয়ম ছাড়া মূল নেটওয়ার্কে অ্যাক্সেস | সমর্থিত মাল্টি-অ্যাক্সেস-পয়েন্ট ভেন্যু |
| পৃথক VLAN বা ফিজিক্যাল পাথ | অ্যাক্সেস নীতি দ্বারা নিষিদ্ধ থাকলে গেস্ট ট্রাফিকের প্রিন্টার, ক্যামেরা, ম্যানেজমেন্ট ইন্টারফেস এবং কর্মীদের সিস্টেমে পৌঁছানো | ফিশিং, ম্যালওয়্যার কলব্যাক এবং ক্ষতিকারক সামগ্রী | হোটেল, স্কুল, হাসপাতাল এবং মাল্টি-সাইট অপারেটর |
| প্রোটেক্টিভ DNS এবং কনটেন্ট ফিল্টারিং | চিহ্নিত ম্যালওয়্যার, ফিশিং এবং ব্লক করা ক্যাটাগরির গন্তব্যের অনুরোধগুলি | ডিভাইসগুলির মধ্যে ল্যাটারাল মুভমেন্ট | সুরক্ষার দায়িত্ব থাকা ভেন্যু |
| সময়-সীমিত ক্রেডেনশিয়াল | মেয়াদোত্তীর্ণ গেস্ট ক্রেডেনশিয়াল ব্যবহার করে ক্রমাগত অ্যাক্সেস | একটি সক্রিয় সেশনের সময় অপব্যবহার | ক্যাপটিভ-পোর্টাল এবং অর্থপ্রদত্ত WiFi |
স্থানীয় সীমানা ইন্টারনেট সুরক্ষা নয়
NIST-এর ওয়্যারলেস LAN সিকিউরিটি সংক্রান্ত গাইডলাইন যেখানে সিকিউরিটি প্রোফাইল আলাদা হয় - যার মধ্যে গেস্ট বনাম অভ্যন্তরীণ অ্যাক্সেস অন্তর্ভুক্ত - সেখানে পৃথক ওয়্যারলেস নেটওয়ার্কের সুপারিশ করে এবং জানায় যে যৌক্তিকভাবে পৃথক করা নেটওয়ার্কের ডিভাইসগুলির অন্য নেটওয়ার্কের ডিভাইসের সাথে সংযুক্ত হওয়া উচিত নয়। একটি VLAN, বা ভার্চুয়াল লোকাল এরিয়া নেটওয়ার্ক, একটি লজিক্যাল সেগমেন্ট সরবরাহ করে, তবে ফায়ারওয়াল এবং রাউটিং সংক্রান্ত নিয়মগুলিকে অবশ্যই এর সীমানা কার্যকর করতে হবে।
ক্লায়েন্ট আইসোলেশন একটি ভিন্ন সমস্যার সমাধান করে: গেস্টদের মধ্যে যোগাযোগ। WiFi Alliance ডিপ্লয়মেন্ট গাইড যেখানে প্রয়োজন নেই সেখানে ক্লায়েন্ট-টু-ক্লায়েন্ট ফরওয়ার্ডিং নিষ্ক্রিয় করার সুপারিশ করে, একই ওয়্যারলেস সার্ভিস সেটের মধ্যে এবং নেটওয়ার্কের বিভিন্ন সার্ভিস সেট জুড়ে - উভয় ক্ষেত্রেই। ব্যবহারিক দিক থেকে, কেবল প্রতিটি অ্যাক্সেস পয়েন্টের মধ্যেই নয়, একাধিক অ্যাক্সেস পয়েন্ট জুড়েও আইসোলেশন পরীক্ষা করুন।
ভিজ্যুয়ালটি উদ্দেশ্য অনুযায়ী কন্ট্রোলগুলিকে সাজায়। মনে রাখবেন যে গেস্ট-টু-মেইন-নেটওয়ার্ক সেপারেশন এবং গেস্ট-টু-গেস্ট আইসোলেশনের জন্য এখনও পৃথক ভেরিফিকেশন প্রয়োজন।
ফিল্টারিং কী যুক্ত করে
আইসোলেশন কোনো সংক্রামিত ল্যাপটপকে আক্রমণকারীর নিয়ন্ত্রিত ইন্টারনেট সার্ভারের সাথে যোগাযোগ করা থেকে আটকাতে পারে না। প্রোটেক্টিভ DNS অনুরোধ করা ডোমেন নামগুলির রেজোলিউশন অনুমোদনের আগে নীতির সাথে মিলিয়ে দেখে। কন্টেন্ট ফিল্টারিং এমন বিভাগগুলির জন্য নিয়ম যোগ করে যা ভেন্যু প্রদান করতে চায় না।
কোনোটিই গ্যারান্টি দেয় না যে প্রতিটি ক্ষতিকারক ডেস্টিনেশন শনাক্ত করা সম্ভব হবে। এগুলি লোকাল অ্যাক্সেসের বিধিনিষেধের বিকল্পও নয়।
ফিল্টারিং ডেস্টিনেশন নিয়ন্ত্রণ করে। আইসোলেশন প্রতিবেশীদের নিয়ন্ত্রণ করে। একটির বদলে অন্যটি কাজ করে না।
ধরা যাক একজন শিক্ষার্থী আইসোলেশন সক্রিয় থাকা কিন্তু কোনো সুরক্ষামূলক ফিল্টারিং না থাকা স্কুলের গেস্ট নেটওয়ার্কে যুক্ত হল। তার ট্যাবলেট কাছাকাছি থাকা ডিভাইসগুলির সাথে যোগাযোগ করতে পারবে না, কিন্তু তবুও এটি একটি ফিশিং ডেস্টিনেশন খুলতে পারে। অন্যদিকে, একটি অনিয়ন্ত্রিত লোকাল নেটওয়ার্কে থাকা ফিল্টার করা ট্যাবলেট এখনও একটি অরক্ষিত ফাইল শেয়ার অ্যাক্সেস করতে পারে।
ব্যান্ডউইথ সীমার উদ্দেশ্য সম্পূর্ণ আলাদা: শেয়ার্ড সক্ষমতা পরিচালনা করা। এটি কোনও ম্যালওয়্যার কন্ট্রোল নয়।
আপনার রাউটারে কীভাবে একটি গেস্ট নেটওয়ার্ক চালু করবেন
মূল নেটওয়ার্কের সাথে সংযুক্ত একটি বিশ্বস্ত ডিভাইস থেকে পরিবর্তনগুলি করুন। রাউটারের ম্যানুয়ালটি হাতের কাছে রাখুন কারণ নির্মাতারা একই ধরণের সেটিংসের জন্য ভিন্ন ভিন্ন নাম ব্যবহার করেন।
অ্যাক্সেস এবং পৃথকীকরণ কনফিগার করুন
অ্যাডমিনিস্ট্রেটর ইন্টারফেসটি খুলুন। আপনার ডিভাইসের নেটওয়ার্ক সেটিংসে দেখানো গেটওয়ে অ্যাড্রেস বা রাউটারের লেবেল এবং ডকুমেন্টেশন ব্যবহার করুন। অ্যাডমিনিস্ট্রেটর পাসওয়ার্ড দিয়ে সাইন ইন করুন, WiFi পাসওয়ার্ড দিয়ে নয়। আপনার রাউটারের সেটিংস ড্যাশবোর্ডে পৌঁছানো উচিত।
গেস্ট WiFi সক্ষম করুন। ওয়্যারলেস, গেস্ট অ্যাক্সেস বা অ্যাডভান্সড সেটিংসের অধীনে দেখুন। নিশ্চিত করুন যে আপনি বিদ্যমান নেটওয়ার্কে অন্য একটি SSID যোগ করার পরিবর্তে একটি গেস্ট নেটওয়ার্ক তৈরি করছেন।
স্বতন্ত্র ক্রেডেনশিয়াল সেট করুন। ডিভাইসের সমর্থন অনুযায়ী, একটি শনাক্তযোগ্য গেস্টের নাম এবং WPA3 বা WPA2 সুরক্ষা ব্যবহার করে একটি অনন্য পাসফ্রেজ বেছে নিন। কর্মীদের নেটওয়ার্কের পাসওয়ার্ড পুনরায় ব্যবহার করবেন না।
পিয়ার আইসোলেশন সক্ষম করুন। ক্লায়েন্ট আইসোলেশন, AP আইসোলেশন বা ওয়্যারলেস আইসোলেশন বিকল্পটি খুঁজুন। বিবরণটি সাবধানে পরীক্ষা করুন: একটি বিকল্প শুধুমাত্র একই অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত ক্লায়েন্টদের কভার করতে পারে।
স্থানীয় অ্যাক্সেস নিষ্ক্রিয় করুন। গেস্টদের স্থানীয় বা ইন্ট্রানেট নেটওয়ার্কে অ্যাক্সেস করার অনুমতি বন্ধ করুন। যদি ব্যান্ডউইথ নিয়ন্ত্রণ উপলব্ধ থাকে, তবে ব্যবসায়িক কার্যক্রমের জন্য পর্যাপ্ত ক্ষমতা সংরক্ষিত রাখুন।
সংরক্ষণ করুন এবং যাচাই করুন। গেস্ট SSID-এ একটি টেস্ট ফোন সংযুক্ত করুন এবং স্বাভাবিক ইন্টারনেট অ্যাক্সেস নিশ্চিত করুন। যেখানে রাউটার পৃথক অ্যাড্রেস রেঞ্জ ব্যবহার করে, সেখানে যাচাই করুন যে ফোনটি একটি গেস্ট-রেঞ্জের অ্যাড্রেস পাচ্ছে। এটি একটি প্রাথমিক কনফিগারেশন যাচাই, আইসোলেশনের নিশ্চিত প্রমাণ নয়।
হার্ডওয়্যারের সীমাবদ্ধতাগুলি পরীক্ষা করুন
কার্যকর বিচ্ছিন্নকরণ ছাড়াই আরেকটি WiFi নাম প্রদান করে এমন একটি রাউটার এই কাজের জন্য যথেষ্ট নয়। তুলনামূলকভাবে বড় সেটআপের জন্য, প্রয়োজনীয় VLAN এবং অ্যাক্সেস নিয়ম সমর্থন করে এমন রাউটার, ফায়ারওয়াল এবং অ্যাক্সেস পয়েন্ট ব্যবহার করুন। VLAN সমর্থন বিজ্ঞাপনকারী কোনো অ্যাক্সেস পয়েন্ট নিজে থেকে সম্পূর্ণ সীমানা প্রদান করতে পারে না।
অপারেটিং মোডও দেখে নিন। অন্য রাউটারের পেছনে অ্যাক্সেস পয়েন্ট হিসেবে ব্যবহৃত সরঞ্জাম গেস্ট ট্র্যাফিককে রাউটিং পরিচালনাকারী সরঞ্জামের থেকে ভিন্নভাবে পরিচালনা করতে পারে।
ভিজ্যুয়াল সেটআপ নির্দেশিকার জন্য, আপনার নিজস্ব রাউটারের ডকুমেন্টেশনের পাশাপাশি ভিডিওটি ব্যবহার করুন।
ভেন্যুর উদাহরণ এবং সেগুলির প্রতিটির ক্ষেত্রে প্রয়োজনীয় আপস
একটি হোটেল লবি বারে অপরিচিত ব্যক্তিদের ডিভাইসগুলোর মধ্যে ইন্টারঅ্যাকশনের সুযোগ না দিয়ে সহজ অনবোর্ডিংয়ের প্রয়োজন হয়। একটি যুক্তিযুক্ত প্রাথমিক পলিসিতে কঠোর পিয়ার আইসোলেশন, ফ্যামিলি-সেফ ফিল্টারিং এবং মেয়াদ শেষ হয়ে যায় এমন রুম-গেস্ট ভাউচার যুক্ত থাকে। প্রতিটি অতিথিকে প্রতিটি টেলিভিশন খুঁজে পাওয়ার সুযোগ দেওয়ার চেয়ে রুম কাস্টিংয়ের জন্য আরও বাছাই করা সমাধান প্রয়োজন।
CISA-এর এন্টারপ্রাইজ ওয়্যারলেস গাইডলাইন প্রাতিষ্ঠানিক নেটওয়ার্ক থেকে গেস্ট ওয়্যারলেসকে আলাদা রাখার সুপারিশ করে। এই নীতি প্রয়োগ করার অর্থ এই নয় যে প্রতিটি ভেন্যুতেই একই ধরণের অনুমতি ব্যবহার করা উচিত। একটি ক্লাসরুম, ওয়েটিং এরিয়া এবং কনফারেন্স হলের বৈধ যোগাযোগের প্রয়োজনীয়তা ভিন্ন ভিন্ন হয়।
কার্যকলাপের সাথে অনুমতিগুলি মেলান
একটি স্কুলে কর্মী, শিক্ষার্থী এবং ভিজিটর নেটওয়ার্ক আলাদা রাখুন। প্রতিটিতে উদ্দিষ্ট ফিল্টারিং নীতি প্রয়োগ করুন, পাশাপাশি ক্লাসরুমের কাস্টিং শুধুমাত্র অনুমোদিত ডিভাইস এবং ডিসপ্লেগুলির মধ্যে সীমাবদ্ধ রাখুন। স্টাফ নেটওয়ার্ক উন্মুক্ত করে কোনো ডিসকভারি সমস্যার সমাধান করবেন না।
হাসপাতালের ওয়েটিং এরিয়ায় রোগীদের ট্যাবলেটে ইন্টারনেটের সুবিধা প্রয়োজন, ক্লিনিক্যাল যন্ত্রপাতিতে অ্যাক্সেসের নয়। সুবিধাজনক স্থানীয় শেয়ারিংয়ের চেয়ে কঠোর পিয়ার আইসোলেশন এবং ক্লিনিক্যাল ও মেডিকেল-ডিভাইস নেটওয়ার্ক থেকে সম্পূর্ণ পৃথকীকরণকে অগ্রাধিকার দেওয়া উচিত।
| স্থান | আইসোলেশন এবং পৃথকীকরণ | ফিল্টারিং | ব্যতিক্রম এবং সীমা |
|---|---|---|---|
| হোটেল লবি বার | কঠোর পিয়ার আইসোলেশন | পরিবার-বান্ধব ফিল্টারিং | রুমের অতিথিদের জন্য সময়-সীমাবদ্ধ ভাউচার |
| স্কুল | কর্মী, শিক্ষার্থী এবং দর্শকদের জন্য পৃথক নেটওয়ার্ক | সংযুক্ত ডিভাইস জুড়ে ফিল্টারিং | নিয়ন্ত্রিত ক্লাসরুম-কাস্টিং ব্যতিক্রমসমূহ |
| হাসপাতালের ওয়েটিং এরিয়া | কঠোর পিয়ার আইসোলেশন; পৃথক ক্লিনিক্যাল এবং মেডিকেল-ডিভাইস নেটওয়ার্ক | হুমকি এবং কন্টেন্ট ফিল্টারিং | রোগীদের ট্যাবলেট কখনোই যাতে ক্লিনিক্যাল সিস্টেমে প্রবেশ করতে না পারে |
| কনফারেন্স সেন্টার বা ক্যাম্পাস ইভেন্ট | প্রতিনিধিদের মধ্যে নিয়ন্ত্রিত সহযোগিতা | হুমকি ফিল্টারিং এবং ইভেন্টের জন্য উপযুক্ত বিভাগসমূহ | মেয়াদোত্তীর্ণ হওয়ার শংসাপত্র; ব্যান্ডউইথের ঘনত্ব পর্যবেক্ষণ করুন |
| দর্শনার্থী সম্বলিত কর্পোরেট অফিস | দর্শকদের VLAN যেখান থেকে প্রিন্টারে প্রবেশের রুট থাকবে না; পৃথক স্মার্ট-ডিসপ্লে নেটওয়ার্ক | হুমকি ফিল্টারিং এবং ভিজিটর কন্টেন্ট পলিসি | সক্রিয় করার আগে ব্যতিক্রমগুলি নথিভুক্ত করুন |
একজন সম্মেলন আয়োজকের ক্ষেত্রে স্থানীয়ভাবে প্রতিনিধিদের পরস্পরের সাথে কাজ করার প্রয়োজন হতে পারে। পুরো পাবলিক নেটওয়ার্ককে শিথিল করার পরিবর্তে সেই কার্যকলাপকে একটি সীমাবদ্ধ যৌথ সেগমেন্ট প্রদান করুন। একটি কর্পোরেট অফিসে, ভিজিটরদের অফিসের ডিসপ্লে এবং প্রিন্টারে অবাধ অ্যাক্সেস দেওয়ার পরিবর্তে একটি নিয়ন্ত্রিত প্রেজেন্টেশন পরিষেবা অফার করুন।
একই নীতি বাড়িতেও প্রযোজ্য। একটি অতিরিক্ত ঘর ভাড়া দেওয়ার বিষয়ে Global-এর নির্দেশিকা প্রয়োজনীয় হোস্টিং প্রেক্ষাপট প্রদান করে; একইভাবে নেটওয়ার্ক অ্যাক্সেসের ক্ষেত্রেও বাড়ির ডিভাইসে অ্যাক্সেস দেওয়ার চেয়ে ভাড়াটিয়ার চাহিদাকে আলাদা করা উচিত।
আরও কঠোর সেটিংস কী ব্যাহত করে তা পরিমাপ করুন
ক্লায়েন্ট আইসোলেশন এবং ক্যাপটিভ পোর্টাল ওয়্যারলেস প্রিন্টিং, অ্যাক্সেসিবিলিটি ডিভাইস, কাস্টিং এবং স্মার্ট ডিসপ্লেতে ব্যাঘাত ঘটাতে পারে। একটি গেস্ট WiFi নীতি পরিবর্তন করার আগে, একটি বেসলাইন স্থাপন করুন এবং তুলনা করুন:
- অনবোর্ডিং: সংযোগ স্থাপনে ব্যর্থতা, পোর্টালজনিত সমস্যা এবং প্রমাণীকরণ সংক্রান্ত জটিলতা।
- ন্যায্য ব্যবহার: ভুলবশত ব্লক করা গন্তব্য এবং অনুপলব্ধ স্থানীয় পরিষেবা।
- সাপোর্ট ও সক্ষমতা: হেল্প-ডেস্কের সাথে যোগাযোগ এবং অতিথিদের অতিরিক্ত ব্যান্ডউইথ ব্যবহার।
অন্য কোনও সাইট একই রাউটার ব্যবহার করে বলে নয়, বরং ভেন্যুটির প্রকৃত ক্রিয়াকলাপের জন্য উপযুক্ত অনুমতিগুলি বেছে নিন।
আপনার গেস্ট নেটওয়ার্ক আইসোলেশন কীভাবে পরীক্ষা করবেন
গেস্ট WiFi-কে অবিশ্বস্ত নেটওয়ার্ক হিসেবে বিবেচনা করুন যার ধারাবাহিক ভেরিফিকেশন প্রয়োজন। সেটিংস স্ক্রিনে উদ্দিষ্ট আচরণ বর্ণিত থাকে; কিন্তু একটি গেস্ট ডিভাইস বাস্তবে কী করতে পারে তা পরীক্ষার মাধ্যমেই বোঝা যায়।
CISA-র গেস্ট-নেটওয়ার্ক সেগমেন্টেশন নির্দেশিকায় এন্টারপ্রাইজ ট্র্যাফিক থেকে পৃথক VLAN বা শারীরিকভাবে আলাদা পাথের জন্য আহ্বান জানানো হয়েছে, যার সাথে ইনসিডেন্ট ট্রায়াজকে সমর্থন করার জন্য লেবেলযুক্ত টেলিমেট্রি রয়েছে। কেবল ওয়্যারলেস সেটিংস পরীক্ষা করার পরিবর্তে আপনার পরীক্ষায় আপস্ট্রিম ফায়ারওয়াল এবং সুইচগুলো অন্তর্ভুক্ত করুন।
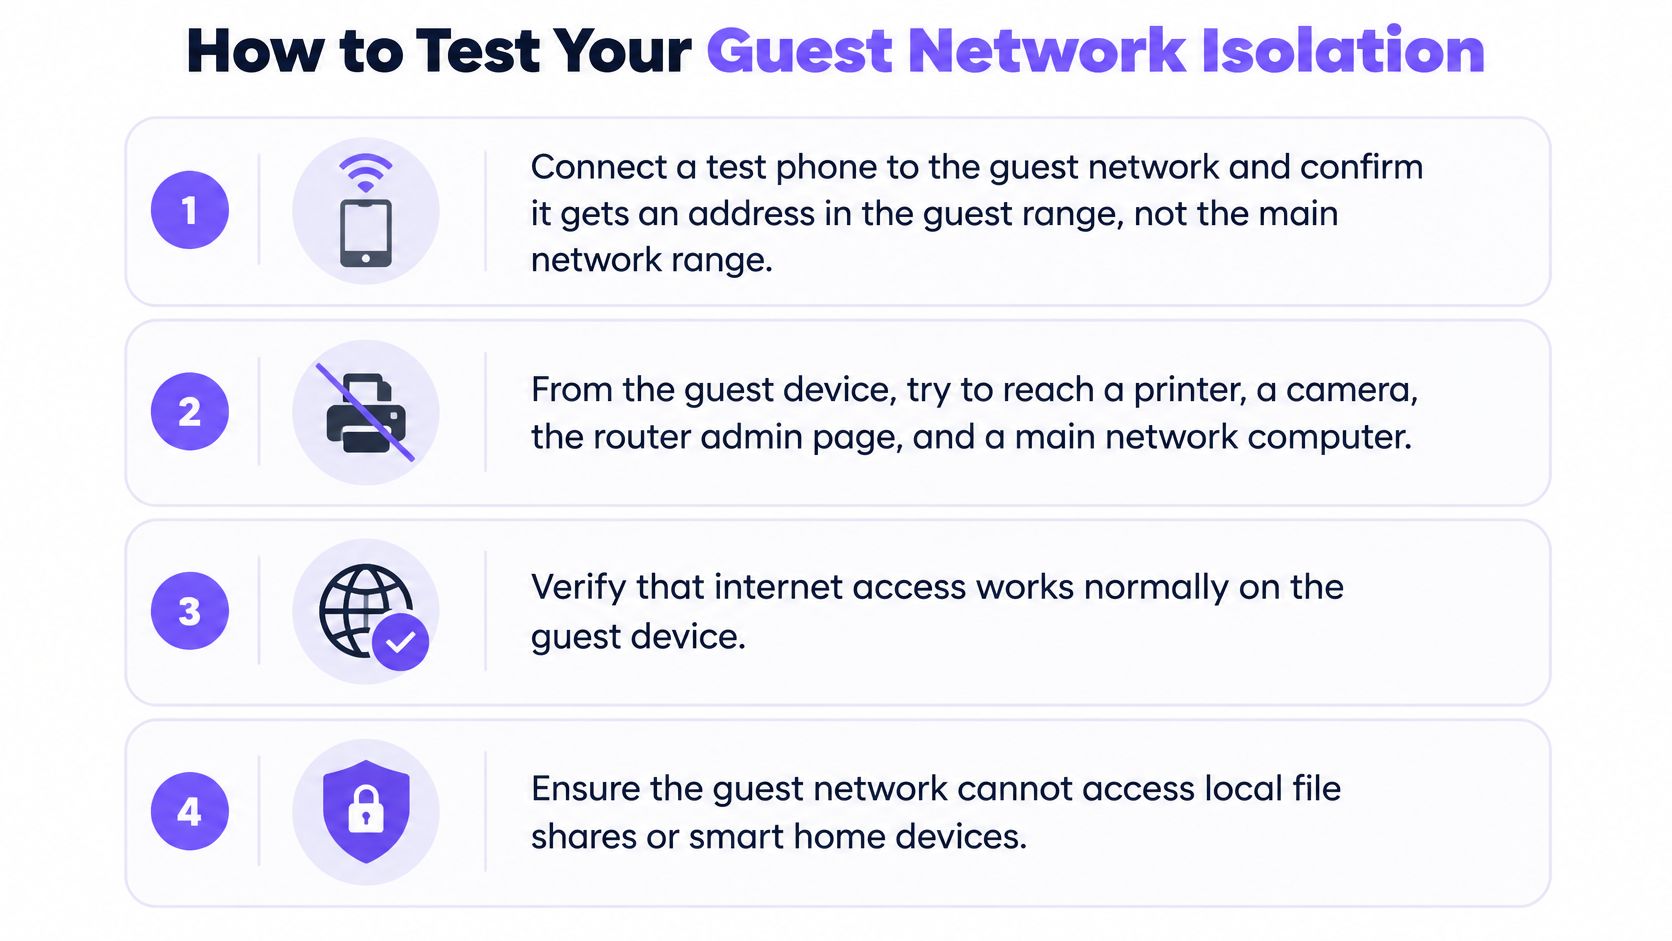
ভিজ্যুয়াল চেকলিস্টটিকে প্রারম্ভিক সূচনা হিসেবে ব্যবহার করুন, তারপর নিচের বিস্তারিত পরীক্ষাগুলি সম্পন্ন করুন।
একটি গেস্ট ডিভাইস থেকে পরীক্ষাগুলি চালান
অ্যাড্রেসিং এবং ইন্টারনেট অ্যাক্সেস কনফার্ম করুন। গেস্ট SSID-এ যুক্ত হন এবং অ্যাসাইন করা নেটওয়ার্ক বিবরণ পরীক্ষা করুন। প্রত্যাশিত ফলাফল হলো কার্যকরী ইন্টারনেট অ্যাক্সেস সহ কনফিগার করা গেস্ট সেগমেন্ট। মোবাইল ডেটা বন্ধ করে রাখুন যাতে এটি কোনো ব্যর্থ WiFi কানেকশন আড়াল করতে না পারে।
সুরক্ষিত ডেস্টিনেশনগুলো ব্যবহার করে দেখুন। তাদের রেকর্ড করা অ্যাড্রেস ব্যবহার করে প্রিন্টার, ক্যামেরা, রাউটার অ্যাডমিনিস্ট্রেশন পেজ এবং কর্মীদের সার্ভারে অনুমোদিত সংযোগের চেষ্টা করুন। কোনো স্পষ্ট ব্যতিক্রম না থাকলে প্রতিটিতেই সংযোগ ব্যর্থ হওয়া উচিত। শুধুমাত্র কোনো ডিভাইস পিং-এর উত্তর দিচ্ছে কিনা তা নয়, বরং আসল সার্ভিসটি পরীক্ষা করুন।
IPv6 সহ পুনরাবৃত্তি করুন। যেখানে IPv6 উপলব্ধ রয়েছে, সেখানে এটির মাধ্যমে সুরক্ষিত ডেস্টিনেশন পরীক্ষাগুলোর পুনরাবৃত্তি করুন। প্রত্যাশিত ফলাফল হলো অভ্যন্তরীণ সিস্টেমগুলোর জন্য কোনো বিকল্প রুট ছাড়াই IPv4-এর মতো একই অ্যাক্সেস নীতি।
গেস্ট পিয়ারগুলো পরীক্ষা করুন। পরিচিত কার্যকরী সার্ভিস সহ অন্য একটি টেস্ট ডিভাইস ব্যবহার করুন, তারপর গেস্ট ডিভাইস থেকে এটি অ্যাক্সেস করার চেষ্টা করুন। পিয়ার আইসোলেশন প্রয়োজন হলে, একই অ্যাক্সেস পয়েন্ট এবং বিভিন্ন অ্যাক্সেস পয়েন্ট - উভয় ক্ষেত্রেই অ্যাক্সেস ব্যর্থ হওয়া উচিত।
DNS এনফোর্সমেন্ট যাচাই করুন। কোয়েরিগুলো উদ্দিষ্ট ফিল্টারিং সার্ভিস ব্যবহার করছে কিনা তা নিশ্চিত করুন এবং এর ক্ষতিহীন ক্যাটাগরি-টেস্ট পেজ দেখুন। প্রত্যাশিত ফলাফল হলো কনফিগার করা ব্লক প্রতিক্রিয়া এবং একটি মানানসই নীতি লগ। DNS over HTTPS-এর বিষয়টি বিবেচনায় রাখুন, যা আপনার এনফোর্সমেন্ট ডিজাইন অনুমতি দিলে নেটওয়ার্ক সমাধানকারীকে বাইপাস করতে পারে।
ডিসকভারি পরীক্ষা করুন। প্রিন্টার এবং কাস্টিং ডিসকভারি পরীক্ষা করুন। অননুমোদিত ডিভাইসগুলো দৃশ্যমান হওয়া উচিত নয়; অনুমোদিত পরিষেবাগুলো কেবল তাদের উদ্দিষ্ট ব্যবহারকারীদের জন্য উপলব্ধ থাকা উচিত।
পরিবর্তনের পরে পুনরায় পরীক্ষা করুন। ফার্মওয়্যার আপডেট, মেশ সংযোজন, অ্যাক্সেস পয়েন্ট প্রতিস্থাপন বা রাউটিং পরিবর্তনের পরে পুনরাবৃত্তি করুন। প্রত্যাশিত অনুমতিগুলো অপরিবর্তিত থাকা উচিত।
অনুমান নয়, প্রমাণ রেকর্ড করুন
শুধুমাত্র সেই ডিভাইস এবং সিস্টেমগুলি ব্যবহার করুন যা পরীক্ষা করার অনুমতি আপনার আছে। গন্তব্য অফলাইনে থাকলে সংযোগ ব্যর্থ হওয়া চূড়ান্ত প্রমাণ নয়, তাই প্রথমে একটি অনুমোদিত নেটওয়ার্ক থেকে টেস্ট সার্ভিসগুলি কাজ করছে কিনা তা নিশ্চিত করুন।
প্রত্যাশিত ফলাফল, প্রকৃত ফলাফল, তারিখ এবং দায়িত্বপ্রাপ্ত মালিকের নাম রেকর্ড করুন। গেস্ট মোড সক্রিয় রয়েছে তা দেখানো স্ক্রিনশটের চেয়ে একটি পুনরাবৃত্তিযোগ্য পরীক্ষা অনেক বেশি কার্যকর।
গেস্ট-নেটওয়ার্ক লগগুলিতে স্পষ্টভাবে লেবেল লাগান এবং অ্যাক্সেস পুনরায় খোলার আগে অপ্রত্যাশিত সফল সংযোগগুলি তদন্ত করুন।
Access খোলার আগে আপনার গেস্ট নেটওয়ার্ক নিয়ন্ত্রণগুলি নিশ্চিত করুন
পাসওয়ার্ড প্রকাশ করার বা পোর্টাল সক্ষম করার আগে, এই ক্রমে সিদ্ধান্ত নিন। ব্যবসায়িক ক্রিয়াকলাপ রক্ষা করে এমন বাউন্ডারিগুলি দিয়ে শুরু করুন, তারপর ভিজিটরদের অনলাইন অ্যাক্টিভিটি এবং অ্যাক্সেস লাইফসাইকেলের জন্য কন্ট্রোল যুক্ত করুন।
ধারাবাহিকভাবে নীতিটি অনুমোদন করুন
নির্ভরযোগ্য সিস্টেমগুলি থেকে পৃথকীকরণ নিশ্চিত করুন। নিশ্চিত করুন যে অতিথিরা কর্মীদের সিস্টেম, প্রিন্টার, ক্যামেরা বা ম্যানেজমেন্ট ইন্টারফেসে পৌঁছাতে না পারেন। শুধু ওয়্যারলেস ক্লায়েন্টই নয়, তারযুক্ত নেটওয়ার্ক এবং আপস্ট্রিম রাউটিংও এর অন্তর্ভুক্ত করুন।
কোনো পরিষেবার ক্ষেত্রে ব্যতিক্রমের প্রয়োজন না হলে ক্লায়েন্ট আইসোলেশন সক্ষম করুন। গন্তব্য, অনুমোদিত ব্যবহারকারী এবং সংশ্লিষ্ট পরিষেবা নথিভুক্ত করুন। প্রেজেন্টেশন ডিসপ্লের জন্য কোনো ব্যতিক্রম যেন অনিয়ন্ত্রিত স্থানীয় অ্যাক্সেসে পরিণত না হয়।
সুরক্ষামূলক DNS এবং উপযুক্ত বিষয়বস্তু ফিল্টারিং যোগ করুন। যেখানে দর্শনার্থীদের মধ্যে শিশু, রোগী বা সুরক্ষার প্রয়োজন এমন অন্যান্য গোষ্ঠী অন্তর্ভুক্ত রয়েছে, সেখানে ক্যাটাগরিগুলি ভেবেচিন্তে নির্ধারণ করুন। বৈধভাবে ব্লক করা গন্তব্যগুলি পর্যালোচনা করার দায়িত্ব কাউকে দিন।
একটি অ্যাক্সেস লাইফসাইকেল নির্ধারণ করুন। পেইড স্টে, অস্থায়ী দর্শনার্থী এবং ইভেন্টগুলির জন্য নির্দিষ্ট মেয়াদী ক্রেডেনশিয়াল ব্যবহার করুন। এগুলি কে ইস্যু করবেন এবং কে মেয়াদ বৃদ্ধি পরিচালনা করবেন তা নির্ধারণ করুন।
পরীক্ষাগুলি পরিচালনা ও সংরক্ষণ করুন। অমীমাংসিত ত্রুটিগুলির সমাধানের জন্য একজন দায়িত্বপ্রাপ্ত ব্যক্তি নির্ধারণ করুন এবং সফল ইন্টারনেট সংযোগকে সম্পূর্ণ কনফিগারেশনের অনুমোদন হিসেবে বিবেচনা করবেন না।
আনম্যানেজড ভিজিটর ডিভাইসের ক্ষেত্রে সম্পূর্ণ চেকলিস্ট ধরে কাজ করুন। সর্বসাধারণের অ্যাক্সেস নেই এমন প্রাইভেট অফিসের ক্ষেত্রে সেপারেশন এবং পিয়ার আইসোলেশনই প্রাথমিক অগ্রাধিকার থাকে; যারা কানেক্ট করছেন তাদের জন্য ফিল্টারিং এবং ক্রেডেনশিয়াল সংক্রান্ত নিয়মাবলী নির্বাচন করুন।
প্রতিটি গেস্ট নেটওয়ার্কের জন্য একজন মালিক নির্দিষ্ট করুন
আপনার পরবর্তী পদক্ষেপটি সহজ: প্রতিটি গেস্ট SSID-এর তালিকা তৈরি করুন এবং নিশ্চিত করুন যে প্রতিটির জন্য একটি লিখিত পলিসি রয়েছে। এর মধ্যে এর VLAN বা অন্যান্য সেগমেন্ট, অনুমোদিত পরিষেবা, ফিল্টারিংয়ের নিয়ম, ক্রেডেনশিয়াল প্রক্রিয়া এবং টেস্টের দায়িত্বে থাকা ব্যক্তির নাম অন্তর্ভুক্ত রাখুন। বিভিন্ন সাইটে একই নামের নেটওয়ার্কের ক্ষেত্রে একইভাবে নিয়ম কার্যকর করা হয়েছে বলে ধরে নেবেন না।
ফিল্টারিং পদক্ষেপের জন্য, Purple Shield গেস্ট এবং BYOD ডিভাইসগুলিতে কোনো হার্ডওয়্যার বা এজেন্ট ছাড়াই প্রতি SSID এবং VLAN নীতি সহ প্রোটেক্টিভ DNS সরবরাহ করে। আপনি যখন একটি ট্রায়ালের অনুরোধ করেন, আমাদের বিশেষজ্ঞরা আপনার নেটওয়ার্ক, ভেন্যু এবং ব্যবহারকারীদের ম্যাপ করেন, তারপর আপনার পরিচালিত প্রতিটি SSID-এর জন্য একটি নীতি প্রদান করেন।
একটি সুপরিচালিত গেস্ট নেটওয়ার্ক অভ্যন্তরীণ পরিষেবাগুলিকে এক্সপোজ না করেই ভিজিটরদের অনলাইনে যাওয়ার সুযোগ দেয়। কর্মীরা প্রয়োজনীয় ব্যতিক্রমগুলি ব্যাখ্যা করতে পারেন, প্রতিটি নেটওয়ার্কে প্রয়োগ করা পলিসি শনাক্ত করতে পারেন এবং একটি বর্তমান টেস্ট রেকর্ড তৈরি করতে পারেন।
আপনার গেস্ট নেটওয়ার্কে ইতিমধ্যেই প্রয়োজনীয় আইসোলেশন নিয়ন্ত্রণের সাথে প্রোটেক্টিভ DNS এবং কন্টেন্ট ফিল্টারিং যোগ করুন। ট্রায়ালের অনুরোধ করতে এবং আমাদের বিশেষজ্ঞদের দিয়ে আপনার নেটওয়ার্ক, ভেন্যু এবং ব্যবহারকারীদের প্রতিটি SSID-এর জন্য একটি নীতিতে ম্যাপ করাতে Purple Shield-এ যান।