
Secure Web Gateway বনাম DNS Protection: কোনটি ব্যবহার করবেন
গেস্ট এবং পাবলিক WiFi এর জন্য DNS-layer প্রটেকশনের সাথে secure web gateway এর তুলনা করুন। ক্যাপাবিলিটি, পারফরম্যান্স ট্রেড-অফ এবং আপনার স্ট্যাকের সাথে কোনটি মানানসই তা জানুন।
Published ১৯ অক্টোবর, ২০২৬
যদি কোনো গেস্ট একটি ক্ষতিগ্রস্ত ল্যাপটপ নিয়ে আপনার WiFi-এ যোগ দেয়, তাহলে এর কমান্ড সার্ভারে কলব্যাক কী থামায় এবং পরে আপনি কী প্রমাণ করতে পারেন? ফিচারের চেকলিস্ট নয়, বরং এই প্রশ্নটিই নির্ধারণ করা উচিত যে আপনার একটি secure web gateway, DNS-স্তর সুরক্ষা, নাকি উভয়ই প্রয়োজন।
সূচিপত্র
- সঠিক ওয়েব সুরক্ষা লেয়ার কেন গুরুত্বপূর্ণ
- একটি সিকিউর ওয়েব গেটওয়ে প্রকৃতপক্ষে কী করে
- DNS-লেয়ার সুরক্ষা যেভাবে কাজ করে
- ক্ষমতা এবং পারফরম্যান্সের তুলনা
- আপনার স্ট্যাকের কোথায় প্রতিটি পদ্ধতি উপযুক্ত
- কীভাবে সঠিক পদ্ধতিটি বেছে নেবেন
- আপনার সুরক্ষা পরীক্ষা এবং যাচাই করা
কেন সঠিক ওয়েব প্রোটেকশন লেয়ার অত্যন্ত গুরুত্বপূর্ণ
একজন অতিথি একটি হোটেলে চেক ইন করেন, একটি ল্যাপটপ খোলেন এবং SSID এ যুক্ত হন। ডিভাইসটিকে সাধারণ দেখায়। এটি অথেন্টিকেট করে, একটি ঠিকানা পায়, এবং ডোমেন রেজলভ করা শুরু করে, যার মধ্যে একটি কমান্ড-অ্যান্ড-কন্ট্রোল সার্ভারের অন্তর্গত যা এতে থাকা ম্যালওয়্যারটি দিন ধরে পৌঁছানোর চেষ্টা করছিল।
সেই মুহূর্তে, শেষ পয়েন্টটি আপনার নিয়ন্ত্রণে থাকে না। আপনি এর অ্যান্টিভাইরাস সাম্প্রতিক কিনা তা পরীক্ষা করতে পারবেন না, কোনো এজেন্ট পুশ করতে পারবেন না, বা TLS পরিদর্শনের জন্য সার্টিফিকেট ইনস্টল করতে পারবেন না। আপনাকে নেটওয়ার্ক পাথের মাধ্যমে কাজ করতে হবে, এবং আপনি যে স্তরে নীতি প্রয়োগ করবেন তা নির্ধারণ করবে আপনি কী থামাতে পারবেন এবং পরে আপনার কাছে কী প্রমাণ থাকবে।
ক্রয় সিদ্ধান্তের পেছনের মূল প্রশ্ন
অপারেটররা প্রায়শই জিজ্ঞাসা করেন কোন পণ্যটি সেরা। এটি ভুল ধারণা। একটি secure web gateway এবং একটি DNS-layer service ভিন্ন পয়েন্টে প্রয়োগ করা হয়, ভিন্ন জিনিস পর্যবেক্ষণ করে এবং ভিন্নভাবে ব্যর্থ হয়, তাই দরকারী প্রশ্নটি হলো কোন এনফোর্সমেন্ট পয়েন্টটি আপনার ডিভাইস মিক্স, আপনার সাইট এবং আপনার পরিচর্যার দায়িত্বের সাথে মেলে।
একই এস্টেটে তিনটি সাধারণ পরিস্থিতির কথা বিবেচনা করুন। একজন শিক্ষার্থীর ট্যাবলেটে বিভাগ ফিল্টারিং এবং Safe Search প্রয়োজন। একজন ঠিকাদারের ফোনে হ্যান্ডসেট স্পর্শ না করেই ফিশিং সুরক্ষা প্রয়োজন। একজন পরিচালিত স্টাফ ল্যাপটপের অননুমোদিত স্টোরেজে আপলোডের জন্য পূর্ণ পরিদর্শনের প্রয়োজন হতে পারে। একটি স্তর কদাচিৎ এই তিনটি সমানভাবে ভালোভাবে পরিচালনা করতে পারে।
ব্যবহারিক নিয়ম: ডিভাইসের মালিকানা থেকে শুরু করুন। এন্ডপয়েন্টের ওপর আপনার নিয়ন্ত্রণ যত কম হবে, সিকিউরিটি এনফোর্সমেন্ট তত বেশি নেটওয়ার্ক-ভিত্তিক এবং প্রাথমিক স্তরের হতে হবে।
এটি ভুল হলে দৃশ্যমান পরিণতি দেখা যায়। আপনি সার্টিফিকেট ম্যানেজ করতে পারেন না এমন জায়গায় ডিপ ইন্সপেকশন ডেপ্লয় করলে আপনি অ্যাপ্লিকেশনগুলি ভেঙে ফেলবেন বা যে ট্র্যাফিক আপনি পরিদর্শন করতে চেয়েছিলেন তা বাইপাস হয়ে যাবে। যেখানে আপনার পেলোড দৃশ্যমানতা প্রয়োজন সেখানে কেবল লুকআপের ওপর নির্ভর করলে আপনি অন্যথায় অনুমতি প্রাপ্ত সেশনের ভেতরে থাকা হুমকিগুলি মিস করবেন। যেকোনো একটি ভুল এমন একটি ফাঁক তৈরি করে যা আপনি কোনো ঘটনার সময় আবিষ্কার করবেন, প্রকিউরমেন্টের সময় নয়।
ব্যবহারকারীর অভিজ্ঞতা সমানভাবে গুরুত্বপূর্ণ। অতিথিরা কয়েক সেকেন্ডের মধ্যে আপনার নেটওয়ার্কের বিচার করে। যে নিয়ন্ত্রণগুলি উল্লেখযোগ্য বিলম্ব যোগ করে, ক্যাপটিভ ওয়ার্কঅ্যারাউন্ড ব্যবহারে বাধ্য করে, বা স্পষ্ট ব্যাখ্যা ছাড়াই বৈধ পরিষেবাগুলি ব্লক করে তা সাপোর্ট কল তৈরি করে এবং নীতি দুর্বল করার চাপ সৃষ্টি করে। যেসব নিয়ন্ত্রণ সংযোগ সেটআপের সময় কাজ করে সেগুলি আসল স্থানে টিকে থাকে।
পছন্দটি বাইনারিও নয়। অনেক এস্টেটে এমন একটি বিস্তৃত বেসলাইন প্রয়োজন যা প্রতিটি ডিভাইসকে কভার করে, সাথে ম্যানেজড এ্যান্ডপয়েন্টগুলির ছোট জনসংখ্যার জন্য গভীর পরিদর্শন যেখানে সেই পরিদর্শনটি প্রযুক্তিগত এবং আইনিভাবে কার্যকর। এখানে ডিফেন্স ইন ডেপথ কেবল একটি স্লোগান নয়। এটি একটি স্বীকারোক্তি যে প্রতিটি লেয়ার আলাদা কিছু প্রমাণ করে, এবং চুক্তি স্বাক্ষর করার আগে আপনার জানা উচিত সে বিষয়টি ঠিক কী।
একটি Secure Web Gateway প্রকৃতপক্ষে যা করে
একটি সিকিউর ওয়েব গেটওয়েকে একটি বড় ব্ল্যাকলিস্ট হিসেবে নয়, বরং আউটবাউন্ড ওয়েব ট্রাফিকের জন্য একটি পলিসি এনফোর্সমেন্ট এবং ইন্সপেকশন পয়েন্ট হিসেবে বিবেচনা করা সবচেয়ে ভালো। NIST এই কাজটিকে HTTP এবং HTTPS ইন্সপেকশনের মাধ্যমে আউটবাউন্ড ইউজার ট্রাফিক সুরক্ষিত করার পাশাপাশি হেডকোয়ার্টার, ব্রাঞ্চ, হোম অফিস এবং রিমোট লোকেশন জুড়ে নিয়ন্ত্রণ, দৃশ্যমানতা এবং রিপোর্টিং কেন্দ্রীয়করণ হিসেবে বর্ণনা করেছে, যা আপনি সিকিউর ওয়েব গেটওয়ে ফাংশন সম্পর্কিত NIST নির্দেশিকায় পড়তে পারেন।
বাস্তবে, ট্রাফিককে গেটওয়েতে নির্দেশ করা হয়, স্পষ্টভাবে প্রক্সি সেটিংসের মাধ্যমে, একটি ব্রাঞ্চ থেকে টানেলের মাধ্যমে, অথবা একটি ম্যানেজড ডিভাইসে থাকা এজেন্টের মাধ্যমে। গেটওয়ে পলিসির বিরুদ্ধে অনুরোধটি মূল্যায়ন করে, ফেরত আসা ডেটা পরিদর্শন করে এবং সিদ্ধান্তটি লগ করে। যদি সেই প্রক্সি মডেলটি অপরিচিত মনে হয়, তবে ভেন্ডর আর্কিটেকচার তুলনা করার আগে রিভার্স প্রক্সি কীভাবে কাজ করে সহ সংশ্লিষ্ট ফরওয়ার্ডিং ধারণাগুলি বোঝা সহায়ক হবে।
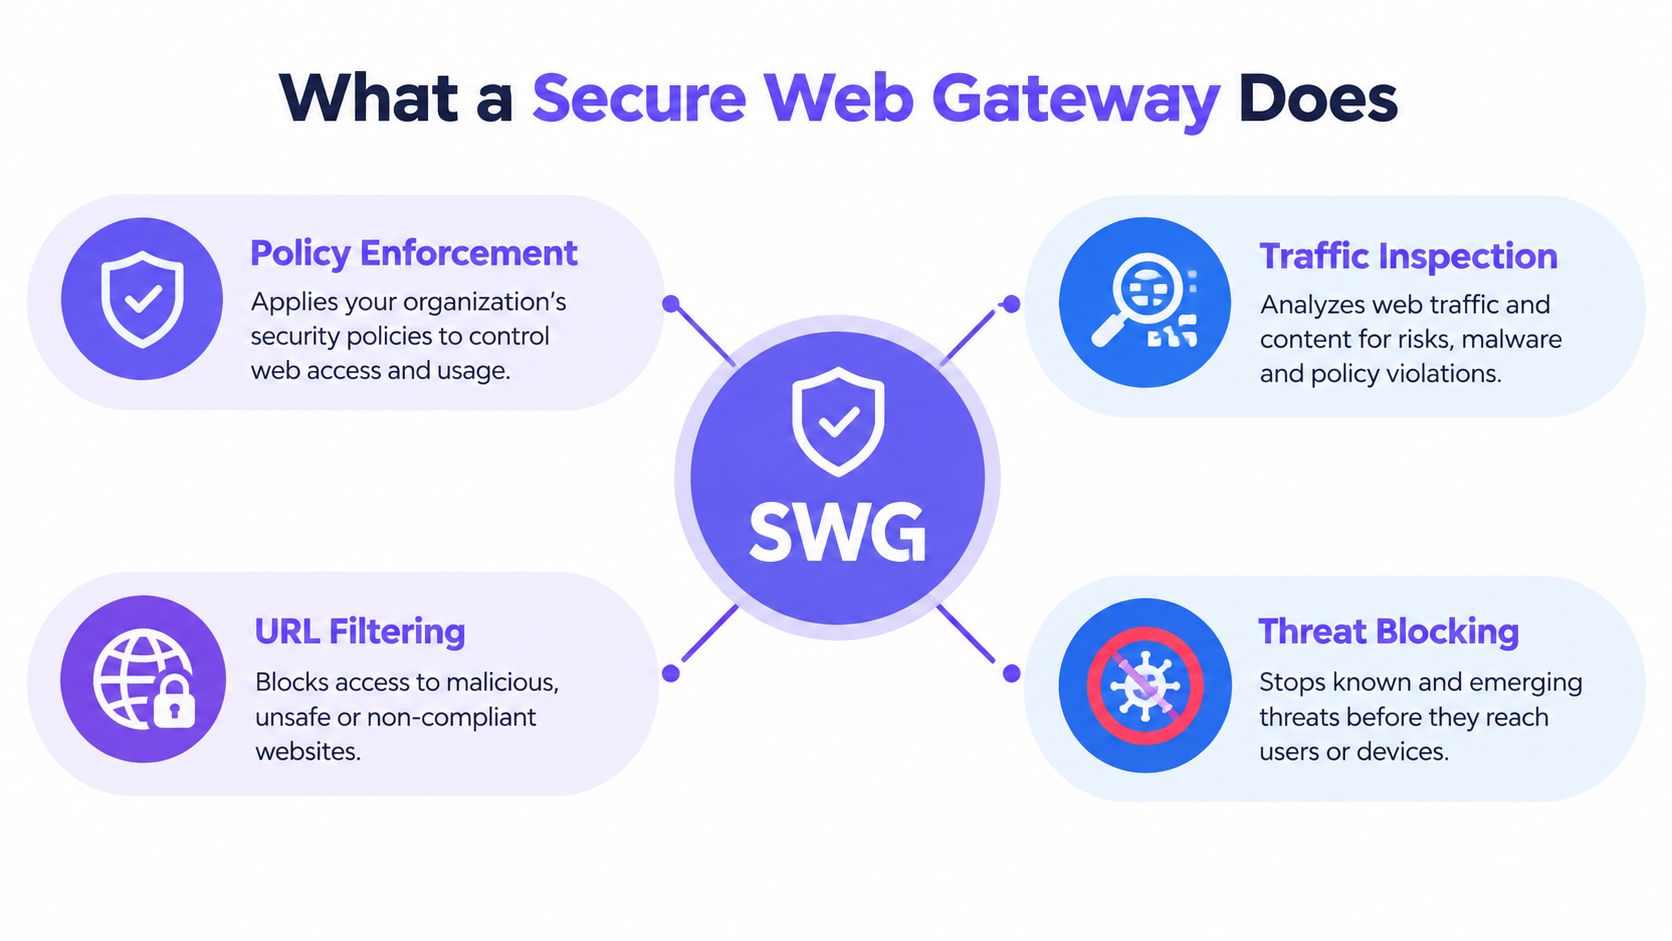
মূল কাজসমূহ যা মূল্যায়ন করা উচিত
- URL এবং ক্যাটাগরি ফিল্টারিং: শুধুমাত্র ডোমেনের বদলে সুনাম এবং কনটেন্ট ক্লাসের ভিত্তিতে গন্তব্য ব্লক বা অনুমতি দেয়।
- ম্যালওয়্যার এবং ফিশিং সনাক্তকরণ: ডাউনলোড এবং পেজগুলি স্ক্যান করে, যার মধ্যে অনুমোদিত সেশনের ভেতরের কনটেন্টও অন্তর্ভুক্ত যেখানে পরিদর্শন সক্রিয় রয়েছে।
- অ্যাপ্লিকেশন কন্ট্রোল: একই মূল পরিকাঠামো শেয়ারকারী অনুমোদিত এবং অননুমোদিত পরিষেবাগুলির মধ্যে পার্থক্য তৈরি করে।
- TLS পরিদর্শন: ট্র্যাফিক ডিক্রিপ্ট এবং পুনরায় এনক্রিপ্ট করে যেখানে আপনি ট্রাস্ট স্থাপন করতে পারেন, যা ম্যানেজড ডিভাইসের বহরে সহজ এবং গেস্ট ডিভাইসে জটিল।
- অডিট লগিং এবং পলিসি স্কোপ: কে বা কী একটি সংস্থানের জন্য অনুরোধ করেছে, কোন নিয়মটি প্রযোজ্য হয়েছে এবং এর পরে কী পদক্ষেপ নেওয়া হয়েছে তা রেকর্ড করে।
এই শেষ বিষয়টি একটি সিকিউরিটি গেটওয়েকে সাধারণ ব্লকলিস্ট থেকে আলাদা করে। আপনি কেবল ক্ষতিকারক ডোমেইনের তালিকা কিনছেন না - বরং আপনি একটি ধারাবাহিক পলিসি এবং প্রমাণভিত্তিক সুরক্ষাব্যবস্থা পাচ্ছেন যা আপনার সব লোকেশনে সমানভাবে কাজ করে।
মার্কেট এবং ডিপ্লয়মেন্টের প্রেক্ষাপট
এই বিভাগটি এখন একটি প্রধান সিকিউরিটি বিনিয়োগ ক্ষেত্র। সিকিউর ওয়েব গেটওয়ের জন্য Grand View Research-এর মার্কেট এস্টিমেট অনুসারে, সিকিউর ওয়েব গেটওয়ে মার্কেটের আকার ২০২৪ সালে ছিল ১৪.৭৫ বিলিয়ন মার্কিন ডলার, যা ২০.৬% CAGR-এ বৃদ্ধি পেয়ে ২০৩৩ সালের মধ্যে ৭৫.৫৪ বিলিয়ন মার্কিন ডলারে পৌঁছাবে বলে পূর্বাভাস দেওয়া হয়েছে এবং ২০২৪ সালে বিশ্বব্যাপী রাজস্বের ৩৭.৪% ছিল উত্তর আমেরিকার দখলে। এগুলোকে অ্যানালিস্টদের আনুমানিক হিসাব হিসেবে বিবেচনা করুন, অডিট করা মোট হিসাব নয়, কারণ ভেন্ডর এবং গবেষকরা পণ্যের সীমানা ভিন্নভাবে নির্ধারণ করেন।
পরিষেবা প্রদান সিদ্ধান্তমূলকভাবে ক্লাউডে স্থানান্তরিত হয়েছে। SWG ডিপ্লয়মেন্ট মডেল সংক্রান্ত Mordor Intelligence বিশ্লেষণ অনুসারে, 2025 সালে SWG রাজস্বের 76.32% এসেছে ক্লাউড-ভিত্তিক ডিপ্লয়মেন্ট থেকে, এবং ক্লাউড ডিপ্লয়মেন্ট 2031 সাল পর্যন্ত 22.05% CAGR-এ বৃদ্ধি পাবে বলে পূর্বাভাস দেওয়া হয়েছে। এটি পরিচালনাগতভাবে গুরুত্বপূর্ণ। একটি ক্লাউড গেটওয়ে প্রতিটি সাইটে অ্যাপ্লায়েন্স ছাড়াই পলিসি প্রয়োগ করতে পারে, যা বিস্তৃত নেটওয়ার্কের জন্য উপযুক্ত, যদিও এটি রাউটিং এবং পরিদর্শন পয়েন্টের নৈকট্যের ওপর নির্ভরতা তৈরি করে।
এখানে মূল বিষয় হলো সুবিধা ও অসুবিধার ভারসাম্য। আপনি গভীরভাবে নজরদারি করার সুযোগ, পে-লোডের দৃশ্যমানতা এবং নিখুঁত অ্যাপ্লিকেশন নিয়ন্ত্রণ পাবেন। তবে এর বদলে আপনাকে বেছে নিতে হবে জটিল ডিপ্লয়মেন্ট ব্যবস্থা, সার্টিফিকেট ব্যবস্থাপনা এবং ট্র্যাফিক পরিচালনা করার জন্য ধারাবাহিক পরিশ্রম, যাতে সঠিকভাবে পরীক্ষা চালানো যায়।
DNS-স্তরের সুরক্ষা যেভাবে কাজ করে
প্রতিটি সংযোগ একটি প্রশ্নের মাধ্যমে শুরু হয়। কোনো ব্রাউজার, অ্যাপ বা ম্যালওয়্যার কোনো সার্ভিসে পৌঁছানোর আগে, এটি সাধারণত একটি নাম নির্ধারণ করে, এবং কোনো সংযোগ শুরু হওয়ার আগেই সুরক্ষামূলক DNS পলিসির বিরুদ্ধে সেই লুকআপের উত্তর দেয়।
যদি ডোমেনটি ফিিশিং, ক্ষতিকারক সফ্টওয়্যার বিতরণ, বা কমান্ড-অ্যান্ড-কন্ট্রোলের জন্য পরিচিত হয়, তবে রিজার্ভারটি অনুসন্ধান প্রত্যাখ্যান করে বা রিডাইরেক্ট করে। ডিভাইসটি কখনও একটি ব্যবহারযোগ্য গন্তব্য পায় না, তাই কলব্যাকটি সম্ভাব্য দ্রুততম পয়েন্টে ব্যর্থ হয়। এটি পেলোড পরিদর্শনের চেয়ে একটি নির্দিষ্ট হস্তক্ষেপ, তবে এটি এন্ডপয়েন্ট স্পর্শ না করেই কাজ করে।
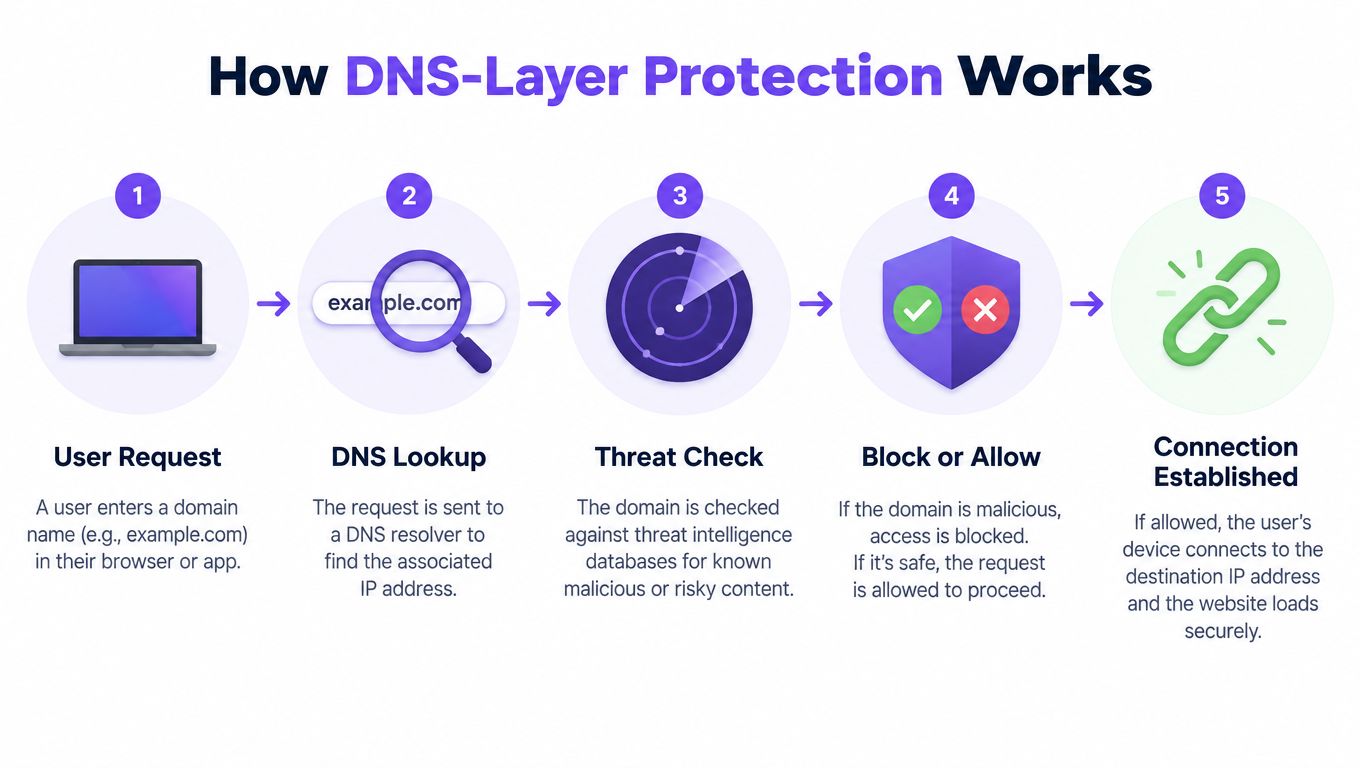
লুকআপের সময় যা ঘটে
ক্যাটাগরি নীতি একইভাবে কাজ করে। ফ্যামিলি SSID-এ প্রাপ্তবয়স্ক বা জুয়ার ডোমেনের জন্য কোনো অনুরোধ ব্লক করা যেতে পারে, আবার একই অনুসন্ধান স্টাফ নেটওয়ার্কে একটি ভিন্ন নিয়ম অনুসরণ করে। Google, Bing, এবং YouTube-এ Safe Search প্রবর্তন রেজোলিউশন আচরণের মাধ্যমে প্রয়োগ করা যেতে পারে, এবং বিজ্ঞাপন ও ট্র্যাকার ডোমেনগুলি আটকে রাখা যেতে পারে যাতে পৃষ্ঠাগুলিতে থার্ড-পার্টি কন্টেন্টের চাপ কম থাকে।
পলিসি গ্র্যানুলারিটি হলো সেই জায়গা যেখানে এটি কোনো এস্টেট জুড়ে দরকারী হয়ে ওঠে। আপনি SSID, VLAN, ভেন্যু এবং শিডিউল অনুযায়ী নিয়ম পরিবর্তন করতে পারেন, যাতে একটি স্কুল ক্লাসের সময় আরও কঠোর ফিল্টারিং প্রয়োগ করতে পারে, একটি হোটেল গেস্ট এবং ব্যাক-অফ-হাউস ট্রাফিক আলাদা করতে পারে, এবং একটি পাব গ্রুপ সাইট-লেভেলের ব্যতিক্রম অনুমোদনের সাথে সাথে একটি নির্দিষ্ট বেসলাইন বজায় রাখতে পারে। রিপোর্টিং তখন দেখায় যে কোন ডোমেনের জন্য অনুরোধ করা হয়েছিল, কোন পলিসি ম্যাচ করেছিল এবং কোন নেটওয়ার্ক সেগমেন্টে।
একটি DNS ব্লক প্রমাণ করে যে একটি রেকর্ড করা সময়ে একটি নামযুক্ত পলিসির অধীনে একটি লুকআপ থামানো হয়েছিল। এটি প্রমাণ করে না যে সেই ডোমেনের পেছনের বিষয়বস্তু পরিদর্শন করা হয়েছিল, এবং সৎ রিপোর্টিংয়ের অন্য কিছু ভান করা উচিত নয়।
কেন এটি আনম্যানেজড ডিভাইসের জন্য উপযুক্ত
প্রয়োগের সহজতাই হলো এর নির্ণায়ক সুবিধা। এতে কোনো হার্ডওয়্যার কেনাকাটা, কোনো ফায়ারওয়াল পরিবর্তন এবং ক্লায়েন্ট ডিভাইসে কিছুই ইনস্টল করার প্রয়োজন নেই, ফলে কভারেজ ফোন, গেমিং ডিভাইস, স্মার্ট টিভি এবং যেসব ডিভাইসে এজেন্ট ইনস্টল করা যায় না সেগুলিতেও বিস্তৃত হয়। একজন গেস্ট যিনি বিশ মিনিটের জন্য যুক্ত হন, তিনিও একজন স্থায়ী বাসিন্দার মতোই একই মৌলিক সুরক্ষা পান।
সেই সহজতার কিছু সীমাবদ্ধতা রয়েছে যা স্পষ্টভাবে বলা উচিত। DNS কেবল রেজলভ হওয়া নামটি দেখতে পায়, অনুমোদিত সংযোগের মাধ্যমে ফেরত পাঠানো সম্পূর্ণ URL পাথ বা পেলোড দেখতে পায় না। একটি অনুমোদিত, সম্মানজনক পরিষেবায় হোস্ট করা ক্ষতিকারক ফাইল কেবল লুকআপের মাধ্যমে ধরা পড়বে না। এনক্রিপ্ট করা DNS, হার্ড-কোডেড রেজোলিউশন, বা VPN-এর মাধ্যমে আপনার রেজলভার বাইপাস করা ক্লায়েন্টরাও ভিজিবিলিটি কমাতে পারে, যতক্ষণ না নেটওয়ার্ক সক্রিয়ভাবে সেই পথগুলি পরিচালনা করে।
তাই DNS-স্তরের সুরক্ষা আপনাকে ন্যূনতম জটিলতার সাথে বিস্তৃত, দ্রুত এবং প্রমাণভিত্তিক নিয়ন্ত্রণ প্রদান করে। তবে এটি আপনাকে গভীর পরিদর্শন সুবিধা দেয় না। এই দুটির মধ্যে আপনার ঠিক কোনটি প্রয়োজন, তা জানাই হলো সঠিক সিদ্ধান্তের মূল চাবিকাঠি।
ক্ষমতা এবং কর্মক্ষমতার তুলনা
এই স্তরগুলির তুলনা করার সবচেয়ে পরিষ্কার উপায় হলো প্রতিটি স্তর কী পর্যবেক্ষণ করতে পারে তা দেখা। ট্র্যাফিক পাথে থাকা একটি গেটওয়ে অনুরোধ এবং প্রতিক্রিয়া পরিদর্শন করতে পারে, যার মধ্যে সম্পূর্ণ HTTPS পেলোড অন্তর্ভুক্ত রয়েছে যেখানে TLS পরিদর্শন আইনানুগভাবে স্থাপনযোগ্য। DNS সুরক্ষা সংযোগের আগের লুকআপ পর্যবেক্ষণ করে। বাকি সবকিছু সেই পার্থক্য থেকে অনুসরণ করে।
এর মানে হলো অনুমতিপ্রাপ্ত HTTPS সেশন, ক্ষতিকারক আপলোড এবং অনুমোদিত-চেহারার পরিষেবার মাধ্যমে ডেটা ক্ষতির মধ্যে লুকিয়ে থাকা হুমকিগুলির জন্য গেটওয়ে বা এন্ডপয়েন্ট নিয়ন্ত্রণের প্রয়োজন হয়। এর মানে এও যে একটি গেটওয়ে যা অতিথি ডিভাইসের পাথে রাখা যায় না তা কিছুই পরিদর্শন করতে পারে না, তার ইঞ্জিন যতই শক্তিশালী হোক না কেন। যে কভারেজ আপনি প্রয়োগ করতে পারেন তা এমন সক্ষমতার চেয়ে সেরা যা আপনি প্রয়োগ করতে পারেন না।
এক নজরে SWG বনাম DNS-স্তরের সুরক্ষা
| মানদণ্ড | সিকিউর ওয়েব গেটওয়ে | DNS-লেয়ার সুরক্ষা |
|---|---|---|
| ইনস্পেকশন বা পরিদর্শনের গভীরতা | পাথের ভেতরে থাকা অবস্থায় সম্পূর্ণ রিকোয়েস্ট এবং রেসপন্স | সংযোগের পূর্বে ডোমেন লুকআপ |
| ডিভাইস কভারেজ | ম্যানেজড ডিভাইসে সবচেয়ে শক্তিশালী | রিসলভার ব্যবহারকারী প্রতিটি ডিভাইস |
| পারফরম্যান্সের প্রভাব | ইনস্পেকশন এবং পয়েন্ট অফ প্রেজেন্সের দূরত্বের ওপর নির্ভরশীল | নগণ্য, কেবল রেজোলিউশনে সীমাবদ্ধ |
| ডিপ্লয়মেন্টের জটিলতা | স্টিয়ারিং, টানেল, এজেন্ট, বা সার্টিফিকেট | প্রতি নেটওয়ার্কে রিসলভার কনফিগারেশন |
| প্রমাণের মান | URL, ব্যবহারকারী, অ্যাকশন, এবং কন্টেন্টের সিদ্ধান্ত | ডোমেন, পলিসি, সেগমেন্ট, টাইমস্ট্যাম্প, অ্যাকশন |
| প্রধান অন্ধত্ব (Blind spot) | যে ট্র্যাফিক প্রক্সি পাথ বাইপাস করে | অনুমোদিত সেশনের ভেতরের পেলোড |
ডেটার মান সেই টেবিলের উভয় সারিরই মূল ভিত্তি। ক্যাটাগরির সঠিকতা, নতুনত্ব এবং পুনর্নির্ধারণের গতি নির্ধারণ করে যে উভয় নিয়ন্ত্রণের কোনটি সঠিক জিনিসগুলি ব্লক করছে কিনা, তাই বিক্রেতার দাবিগুলির তুলনা করার আগে থ্রেট ইন্টেলিজেন্স ফিড কীভাবে ফিল্টারিং সিদ্ধান্ত গঠন করে তা বোঝা মূল্যবান।
পরিমাপযোগ্য কর্মক্ষমতা
একটি ডেটাশিটের থ্রুপুট সংখ্যার সাথে অতিথির পেজ লোড হওয়ার তুলনা করবেন না। স্বাধীন SWG নির্দেশিকা নির্দেশ করে যে ব্যবহারকারীরা ক্লাউড পয়েন্ট অফ প্রেজেন্সের কাছাকাছি থাকলে প্রায় 40–80 ms অতিরিক্ত লেটেন্সি এবং তারা দূরে থাকলে প্রায় 150–400 ms লেটেন্সি যোগ হয়, যেখানে একটি প্রকাশিত অ্যাপ্লায়েন্স ডেটাশিট ল্যাবরেটরি পরিস্থিতিতে 110 Gbps ফায়ারওয়াল থ্রুপুট এবং 25 Gbps-এর বেশি IPS থ্রুপুট রিপোর্ট করে, যা Check Point অ্যাপ্লায়েন্স ডেটাশিট এবং SWG পারফরম্যান্স নির্দেশিকায় বিস্তারিত রয়েছে। এই সংখ্যাগুলি ভিন্ন জিনিস ব্যাখ্যা করে। ল্যাব থ্রুপুট আপনাকে পিক চেক-ইন টাইমে একটি জনবহুল গ্রামীণ সাইটে TLS হ্যান্ডশেক সময় সম্পর্কে খুব কম ধারণাই দেয়।
পরিবর্তে অতিথিরা কী অনুভব করেন তা পরিমাপ করুন। ব্যস্ততার সময়ে প্রতিনিধি সাইটগুলিতে সিকিউরিটি চালু বনাম বাইপাস করা তুলনা করুন, এবং DNS রেজোলিউশন, TLS সেটআপ, এবং অর্থপূর্ণ কন্টেন্ট পাওয়ার সময়ের জন্য p95 latency এবং p99 latency সহ মিডিয়ান রিপোর্ট করুন। গড় হিসাব সবচেয়ে খারাপ স্থানগুলিকে লুকিয়ে রাখে, যেখান থেকে অভিযোগের উৎপত্তি হয়।
QUIC এবং এনক্রিপ্টেড DNS এর সীমাবদ্ধতা
QUIC চালিত হয় UDP-র ওপর, TLS 1.3 এনক্রিপশন বাধ্যতামূলক করে এবং WiFi ও সেলুলার নেটওয়ার্কের মধ্যে কানেকশন মাইগ্রেশন সাপোর্ট করে, যা প্রথাগত গেটওয়েগুলোর জন্য একটি এনফোর্সমেন্ট গ্যাপ তৈরি করে, যেমনটি QUIC-সচেতন প্রক্সি এবং ট্রাফিক ফরোয়ার্ডিং সম্পর্কিত গবেষণায় বর্ণনা করা হয়েছে। পোর্ট 443-এ UDP ব্লক করলে তা সিস্টেমকে পরিদর্শনযোগ্য TCP-তে ফলব্যাক করতে বাধ্য করতে পারে, তবে এটি পারফরম্যান্স হ্রাস করতে পারে বা আধুনিক অ্যাপ্লিকেশনগুলোর কাজ ব্যাহত করতে পারে। QUIC-এর অনুমতি দিলে ইউজার অভিজ্ঞতা বজায় থাকে, তবে একটি প্রথাগত গেটওয়ে যা দেখতে পায় তা কমে যায়।
ক্লায়েন্ট যদি আপনার রিজলভার ব্যবহার করে তবে লুকআপের সময় DNS পলিসি এখনও প্রযোজ্য হয়, যে কারণে দুটি নিয়ন্ত্রণ দুটি ভিন্ন প্রশ্নের উত্তর দেয়। ভেন্ডরদের ব্লক করা বিষয়টি নিখুঁতভাবে সংজ্ঞায়িত করতে বলুন। একটি লুকআপ কি থামানো হয়েছিল, একটি সংযোগ প্রতিরোধ করা হয়েছিল, নাকি বিষয়বস্তু প্রকৃতপক্ষে পরিদর্শন করা হয়েছিল? এগুলো তিনটি আলাদা দাবি।
আপনার স্ট্যাকে প্রতিটি পদ্ধতি যেভাবে মানানসই হয়
প্রতিষ্ঠানের আকারের চেয়ে ভেন্যুর ধরন সঠিক উত্তরের বেশি নির্ভরযোগ্য পূর্বাভাস দেয়। একটি দরকারী সূচনার পয়েন্ট হলো প্রতিটি SSID-এ ডিভাইসের মালিকানা দেখা, তারপর সেই বাস্তবতার সাথে পরিদর্শনের প্রয়োজনীয়তাগুলি ম্যাপিং করা, যা স্তরভিত্তিক নিয়ন্ত্রণ বিবেচনা করে ছোট নেটওয়ার্কগুলির জন্য Nerds 2 You Edmonton নিরাপত্তা পরামর্শে প্রতিফলিত হয়েছে।
হসপিটালিটি, বিমানবন্দর, লাইব্রেরি এবং পারিবারিক বিনোদন কেন্দ্রগুলি এমন নেটওয়ার্ক পরিচালনা করে যেখানে প্রায় প্রতিটি ডিভাইস আনম্যানেজড এবং সাময়িক। DNS-লেয়ার সুরক্ষা উপযুক্ত কারণ এটি অতিথিদের অবিলম্বে কভার করে, প্রতি-SSID পলিসির মাধ্যমে বিনামূল্যে বনাম পেইড টিয়ার সমর্থন করে, এবং ব্যক্তিগত বিষয়বস্তু পরিদর্শন না করেই ফিল্টারিংয়ের প্রমাণ তৈরি করে। আপনি যদি দায়িত্বশীলভাবে গেস্ট ট্র্যাফিক স্টিয়ার বা ডিক্রিপ্ট করতে না পারেন তবে সেখানে একটি গেটওয়ে খুব কমই কার্যকর।
বিদ্যালয়, ক্যাম্পাস এবং শিক্ষার্থীদের আবাসন ব্যবস্থা মাঝামাঝি অবস্থানে পড়ে। সুরক্ষা নিশ্চিতকরণের দায়িত্বে ব্যক্তিগত ফোন এবং কনসোল সহ প্রতিটি ডিভাইসে ধারাবাহিক ক্যাটাগরি ফিল্টারিং এবং Safe Search সক্রিয় রাখা প্রয়োজন। তবে, ম্যানেজড শিক্ষাদানকারী ডিভাইসগুলিতে অ্যাপ্লিকেশন নিয়ন্ত্রণ এবং ডাউনলোড স্ক্যানিংয়ের জন্য গেটওয়ে পরিদর্শনের যৌক্তিকতা থাকতে পারে, যে কারণে অনেক প্রতিষ্ঠান উভয় প্রযুক্তি স্তরভিত্তিক ব্যবহার করে এবং বিভিন্ন সেগমেন্টে প্রয়োগ করে।
সেই বিভাজনের পেছনের কার্যক্ষম প্যাটার্নটি বাস্তবে কীভাবে কাজ করে তা দেখে নেওয়া জরুরি।
হাসপাতাল এবং স্বাস্থ্যসেবা কেন্দ্রগুলিও একই রকম বিভাজনের মুখোমুখি হয়। রোগী এবং ভিজিটরদের WiFi এর জন্য বিস্তৃত, কম-ঝামেলার ফিল্টারিং প্রয়োজন। ক্লিনিকাল এবং প্রশাসনিক সিস্টেমগুলি আরও কঠোর, আলাদাভাবে পরিচালিত নিয়ন্ত্রণের অধীনে থাকে, এবং একটি পরিদর্শন মডেলের অধীনে সেই জনসংখ্যাকে মিশ্রিত করা সাধারণত দুটির জন্যই ভাল ফল আনে না।
যেখানে একটি গেটওয়ে তার মূল্যের যথার্থতা প্রমাণ করে
ম্যানেজড ডিভাইস সমৃদ্ধ কর্পোরেট অফিস এবং মাল্টি-সাইট এন্টারপ্রাইজগুলি হল গেটওয়ের মূল ক্ষেত্র। আপনি এজেন্ট বা টানেল ডিপ্লয় করতে পারেন, সার্টিফিকেট পরিচালনা করতে পারেন, পরিচয়ের সাথে পলিসি লিঙ্ক করতে পারেন এবং অননুমোদিত পরিষেবাগুলিতে আপলোড পরিদর্শন করতে পারেন। সেই একই অফিসগুলিতে ব্রিং-ইউর-ওন-ডিভাইস বিভাগগুলির জন্য আলাদা চিন্তাভাবনার প্রয়োজন, কারণ ব্যক্তিগত ডিভাইসগুলি গেটওয়েকে কার্যকর করার মতো নিয়ন্ত্রণ প্রতিরোধ করে, এই জটিলতাটি মিশ্র ডিভাইস এস্টেটের জন্য BYOD সুরক্ষার নির্দেশিকাতে ব্যাখ্যা করা হয়েছে।
- গেস্ট এবং পাবলিক SSIDs: DNS-স্তরের বেসলাইন, স্বচ্ছ ব্লক পেজ, ভেন্যু ভিত্তিক রিপোর্ট।
- শিক্ষার্থী এবং রেসিডেন্সিয়াল নেটওয়ার্ক: সর্বত্র DNS ফিল্টারিং, ম্যানেজড ডিভাইসগুলিতে গেটওয়ে নিয়ন্ত্রণ।
- কর্মী এবং কর্পোরেট সেগমেন্ট: পরিচয়ের সাথে যুক্ত গেটওয়ে পরিদর্শন, সাথে প্রাথমিক ব্লক হিসেবে DNS।
- অপারেশনাল টেকনোলজি এবং ডিসপ্লে: এজেন্ট চালাতে পারে না এমন ডিভাইসগুলির জন্য DNS পলিসি, কঠোরভাবে সংজ্ঞায়িত অ্যালাউলিস্ট।
হাইব্রিড প্যাটার্নটি কোনো দ্বিধাদ্বন্দ্ব নয়। এটি প্রতিটি লেয়ারকে এমন ব্যবহারকারী গোষ্ঠীর জন্য নির্ধারণ করে যেখানে তার প্রয়োগ কার্যকর থাকে।
কীভাবে সঠিক পদ্ধতি বেছে নেবেন
তিনটি প্রশ্ন বেশিরভাগ মূল্যায়নের সমাধান করে। ডিভাইসের মালিক কে, আপনার ঝুঁকি বা অনুবর্তিতা অবস্থানের জন্য কী স্তরের পরিদর্শন প্রয়োজন, এবং সঠিকভাবে নিয়ন্ত্রণ চালানোর জন্য আপনার কী ধরনের পরিচালন ক্ষমতা রয়েছে? পুরো সংস্থার জন্য নয়, প্রতিটি নেটওয়ার্ক সেগমেন্ট অনুযায়ী এগুলির উত্তর দিন।
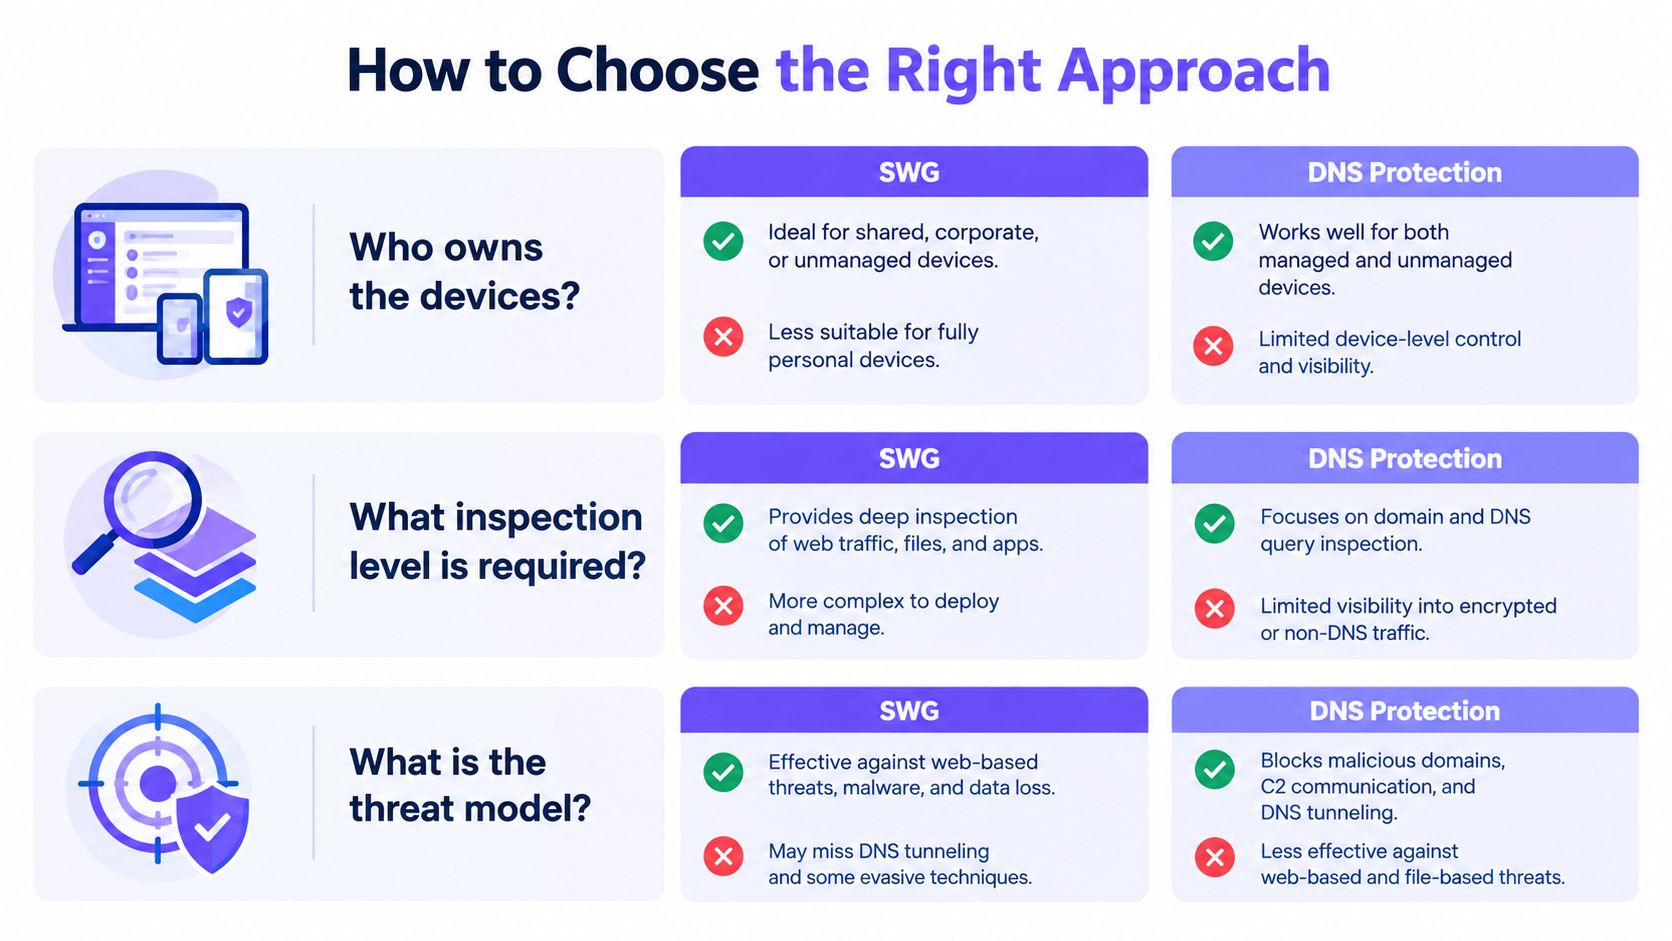
যদি আনম্যানেজড ডিভাইসগুলি বেশি থাকে, তবে ডিফল্ট হিসেবে DNS-লেয়ার সুরক্ষা দিয়ে শুরু করুন। এটি আপনার রেজলভার ব্যবহার করে এমন প্রতিটি কানেকশন প্রচেষ্টাকে কভার করে, এ্যান্ডপয়েন্টের কাজ ছাড়াই এটি ডেপ্লয় করা যায়, এবং কোথায়, কখন কী ব্লক করা হয়েছে তার অডিটযোগ্য প্রমাণ দেয়। হোটেল, পাব, বিমানবন্দর এবং পাবলিক WiFi-এর জন্য, এটি এমন একটি নিয়ন্ত্রণ যা ব্যস্ত শনিবারেও কাজ চালিয়ে যাবে যখন প্রক্সি ব্যতিক্রমের সমস্যা সমাধানের জন্য কেউ উপলব্ধ থাকবে না।
যদি ম্যানেজড ডিভাইস বেশি থাকে এবং আপনার পেলোড ইন্সপেকশন, অ্যাপ্লিকেশন কন্ট্রোল, বা ডেটা লস প্রিভেনশন প্রয়োজন হয়, তবে একটি সিকিউর ওয়েব গেটওয়ে বেছে নিন এবং এটির জন্য প্রয়োজনীয় অপারেশনাল কাজের অর্থায়ন করুন। এর মধ্যে রয়েছে ট্র্যাফিক স্টিয়ারিং, সার্টিফিকেট লাইফসাইকেল, পিন করা অ্যাপ্লিকেশনের জন্য এক্সেপশন হ্যান্ডলিং, এবং ইন্সপেকশন পয়েন্টের জন্য ক্যাপাসিটি প্ল্যানিং। সেই কাজ ছাড়া লাইসেন্স কেনা মানে আংশিক কভারেজ কেনা।
ফিচার তালিকার চেয়ে নির্ভরযোগ্যতা বেশি গুরুত্বপূর্ণ
যেসব ডিটেকশনের দাবি আপনি যাচাই করতে পারেন না, সেগুলো সম্পর্কে সতর্ক থাকুন। প্যারেন্টাল-কন্ট্রোল টুল মূল্যায়নের একটি স্বাধীন গবেষণায় দেখা গেছে যে বিভিন্ন ভেন্ডরের সুরক্ষা ব্যবস্থা অসম, যেখানে কোনো একক টুল সম্পূর্ণ কভারেজ দিতে পারে না। অথচ অন্যান্য বেশ কয়েকটি বিকল্পের তুলনায় DNS-resolver ফিল্টারিং আরও ধারাবাহিকভাবে কাজ করেছে, এবং Cloudflare রিপোর্ট করেছে যে ২০২৫ সালে তারা যে সমস্ত ক্ষতিকারক ইমেল বিশ্লেষণ করেছে তার মধ্যে ৫২% ছিল প্রতারণামূলক লিঙ্ক, যা ফিল্টারিং টুলের কভারেজ এবং প্রতারণামূলক লিঙ্কের প্রবণতা সম্পর্কিত স্বাধীন গবেষণা অনুসারে ২০২৪ সালের ৪৩% এর চেয়ে বেশি।
নির্বাচন পরীক্ষা: প্রতিটি ভেন্ডরকে জিজ্ঞাসা করুন একটি নতুন নিবন্ধিত ডোমেন কত দ্রুত শ্রেণিবদ্ধ হয়, কীভাবে পুনরায় শ্রেণিবদ্ধকরণের আবেদন কাজ করে এবং একটি একক ব্লকিং কী প্রমাণ তৈরি করে। অস্পষ্ট উত্তর পরিচালনগত কষ্টের পূর্বাভাস দেয়।
বেশিরভাগ মিশ্র এস্টেটের জন্য, সৎ সুপারিশ হলো দুটিই বুদ্ধিমানের সাথে ক্রমানুসারে ব্যবহার করা। প্রথমে DNS বেসলাইন ডেপ্লয় করুন কারণ এটি দ্রুত, অন্য কিছু স্পর্শ করে না এমন ডিভাইসগুলিকে কভার করে, এবং অবিলম্বে এস্টেট জুড়েই প্রমাণ তৈরি করে। যেখানে ডিভাইসের মালিকানা এবং ঝুঁকি এটিকে সমর্থন করে সেখানে গেটওয়ে ইন্সপেকশন যোগ করুন। এই ক্রমটি সবচেয়ে সহজ ডিভাইসগুলির জন্য সুরক্ষাকে নিখুঁত করার বদলে প্রথমে সবচেয়ে বড় ফাঁকটি বন্ধ করে।
আপনার সুরক্ষা পরীক্ষা এবং যাচাইকরণ
প্রমাণ হিসেবে কোনো ড্যাশবোর্ডের স্ক্রিনশট গ্রহণ করবেন না। প্রতিশ্রুতিবদ্ধ হওয়ার আগে আপনার নিজস্ব ডিভাইসের সংমিশ্রণ সহ, আপনার নিজস্ব SSID-গুলিতে একটি অ্যাক্সেপ্টেন্স টেস্ট চালান, এবং সেলস ডায়াগ্রামে যেভাবে বলা হয়েছে তার পরিবর্তে ট্র্যাফিক কীভাবে আচরণ করে সেটির ওপর ভিত্তি করে এটি তৈরি করুন। আরও বিস্তৃত টেস্ট ডিজাইনের জন্য, পুনরাবৃত্তিযোগ্য সিকিউরিটি টেস্টিং রুটিন তৈরির বিষয়ে ThreatExploit AI-এর সুপারিশগুলি দেখুন।
একটি অর্থপূর্ণ গ্রহণযোগ্যতা পরীক্ষা
DNS, HTTP, HTTPS, QUIC, encrypted DNS, এবং IPv6 এর জন্য আলাদাভাবে এনফোর্সমেন্ট পরিমাপ করুন, তারপর ফলাফলগুলি SSIDs, VLANs, স্থান এবং সময়সূচী জুড়ে সামঞ্জস্যপূর্ণ থাকে কিনা তা যাচাই করুন। একটি ব্লক যা স্টাফ নেটওয়ার্কে কাজ করে কিন্তু গেস্ট VLAN এ কাজ করে না, অথবা দিনের বেলায় কাজ করে কিন্তু সন্ধ্যার নীতির অধীনে কাজ করে না, তা একটি অনুসন্ধান, কোনো ফুটনোট নয়।
- পরিচিত-খারাপ লুকআপ: ফিশিং, ম্যালওয়্যার, এবং কমান্ড-অ্যান্ড-কন্ট্রোল টেস্ট ডোমেনগুলি পলিসি এবং সেগমেন্ট সহ ব্লক এবং লগ করা হয়েছে কিনা তা নিশ্চিত করুন।
- ক্যাটাগরি পরীক্ষা: প্রতিটি SSID-এ অ্যাডাল্ট, জুয়া এবং অন্যান্য সীমাবদ্ধ ক্যাটাগরিগুলি যাচাই করুন, পাশাপাশি প্রধান সার্চ এবং ভিডিও পরিষেবাগুলিতে Safe Search আচরণ পরীক্ষা করুন।
- বাইপাস চেষ্টা: এনক্রিপ্ট করা DNS, কনজিউমার VPN, সরাসরি IP অ্যাক্সেস, এবং QUIC-সক্ষম ব্রাউজারগুলি চেষ্টা করুন, তারপর প্রতিটি কন্ট্রোল এখনও কী দেখতে পায় তা রেকর্ড করুন।
- নতুন ডোমেন: সম্প্রতি নিবন্ধিত, ক্যাটাগরি না করা ডোমেনগুলি পরীক্ষা করুন এবং পলিসির ডিফল্ট অ্যাকশন অনুমতি দেওয়া, ব্লক করা নাকি সতর্ক করা তা নোট করুন।
- বৈধ পরিষেবা: ম্যানুয়াল ব্যতিক্রমের চাপ ছাড়াই পেমেন্ট, কনফারেন্সিং এবং ভেন্যুর জন্য গুরুত্বপূর্ণ অ্যাপ্লিকেশনগুলি এখনও কাজ করছে কিনা তা নিশ্চিত করুন।
ত্রুটি এবং কর্মক্ষমতার আচরণ
সার্ভিস বা টানেল বিচ্ছিন্ন করে সচেতনভাবে fail-open বনাম fail-closed পরীক্ষা করুন। সার্ভিস বিভ্রাটের ফলে ব্রাউজিং ব্লক হয়ে যাচ্ছে নাকি একটি ফিল্টারহীন নেটওয়ার্ক তৈরি হচ্ছে, এবং আপনার দায়িত্বশীলতার জায়গা থেকে এর কোনটি গ্রহণযোগ্য তা জানা প্রয়োজন। আপনার ঝুঁকি রেজিস্টারে এই আচরণ নথিভুক্ত করুন, কারণ অডিটররা এটি জানতে চাইবেন। একই ধরনের প্রমাণের প্রমাণীকরণ প্রক্রিয়া আরও বিস্তৃত আশ্বাসমূলক কাজে সহায়তা করে, যার মধ্যে Cyber Essentials সনাক্তকরণের প্রয়োজনীয়তা সংক্রান্ত নির্দেশিকা-তে বর্ণিত নিয়ন্ত্রণগুলো অন্তর্ভুক্ত রয়েছে।
ব্যস্ততার সময়ে প্রতিনিধি সাইটগুলিতে বেঞ্চমার্ক করুন। সিকিউরিটি চালু বনাম বাইপাস করা অবস্থার তুলনা করে সমসাময়িক ব্যবহারকারীদের অধীনে অর্থপূর্ণ কন্টেন্ট লোড হওয়ার সময়, DNS রেজোলিউশন সময়, TLS হ্যান্ডশেক সময় এবং থ্রুপুট রেকর্ড করুন এবং p95 এবং p99 সহ মিডিয়ান রিপোর্ট করুন। টানেল বা পয়েন্ট-অফ-প্রেজেন্সের ক্ষতি অন্তর্ভুক্ত করুন যাতে অতিথিরা দেখার আগেই আপনি পুনরায় সংযোগের আচরণ দেখতে পান।
অবশেষে, প্রমাণ নিজেই পরিদর্শন করুন। প্রতিটি ব্লকিং প্রক্রিয়ায় টাইমস্ট্যাম্প, নীতি, নেটওয়ার্ক সেগমেন্ট, অনুরোধ করা ডোমেন, পদক্ষেপ এবং কারণ সংরক্ষণ করা উচিত। একটি সমষ্টিগত কাউন্টার সুরক্ষা প্রধান, বিমাকারী বা আপনার নিজস্ব ঘটনা পর্যালোচনাকারীকে সন্তুষ্ট করবে না। রিপোর্টিং যদি একটি সিদ্ধান্তকে পুনর্গঠন করতে না পারে, তবে সেটি যা-ই ব্লক করুক না কেন, নিয়ন্ত্রণটি অসম্পূর্ণ থেকে যায়।
Purple Shield গেস্ট, ভেন্যু এবং পাবলিক WiFi-এর জন্য তৈরি প্রতিরক্ষামূলক DNS এবং কন্টেন্ট ফিল্টারিং প্রদান করে, সংযোগ শুরু হওয়ার আগে প্রতিটি লুকআপ পরীক্ষা করে এবং ব্যবহারকারীর ডিভাইসে কোনো এজেন্ট ছাড়াই SSID, VLAN, ভেন্যু এবং শিডিউল অনুযায়ী পলিসি প্রয়োগ করে। আপনি যদি সিদ্ধান্ত নেওয়ার সময় আপনার এস্টেট জুড়ে সেই বেসলাইন প্রমাণ পেতে চান যে কোথায় গভীর গেটওয়ে পরিদর্শন প্রয়োজন, তবে এটি আপনার বিদ্যমান নেটওয়ার্কে কীভাবে ডিপ্লয় হয় তা দেখতে Purple Shield দেখুন।