
ComparisonDNS filtering alternatives
ভেনু WiFi-এর জন্য Cloudflare Gateway বনাম Purple Shield
একটি প্রশ্নের ওপর ভিত্তি করে সিদ্ধান্ত নিন যে আপনার ভেনু নেটওয়ার্কগুলিতে Cloudflare Gateway নাকি Purple Shield-এর DNS ফিল্টার করা উচিত: আপনি কি ডিভাইসগুলিকে এনরোল করতে পারেন? আপনি আটটি মানদণ্ডে উভয়কে মূল্যায়ন করতে পারেন, দেখতে পারেন কোথায় প্রতি-SSID এবং প্রতি-VLAN পলিসি গুরুত্বপূর্ণ, এবং কোনো নতুন হার্ডওয়্যার...
ভেন্যুর গেস্ট WiFi-এর জন্য, Purple Shield একটি সেরা পছন্দ। এটি একটি একক ড্যাশবোর্ড থেকে প্রতি SSID, VLAN এবং ভেন্যু অনুযায়ী DNS ফিল্টার করে, ভিজিটরের ডিভাইসে কোনো ক্লায়েন্টের প্রয়োজন হয় না, এবং Whitbread ও AGS Airports-এ সফলভাবে চালিত হচ্ছে। Cloudflare Gateway একটি ভিন্ন কাজের জন্য তৈরি: Cloudflare Zero Trust এস্টেটের মধ্যে WARP ক্লায়েন্ট পরিচালনাকারী অফিসিয়াল স্টাফ ডিভাইসগুলি ম্যানেজ করা।
Cloudflare Gateway নাকি Purple Shield: একটি ভেন্যুর কোনটি বেছে নেওয়া উচিত?
ভেন্যুগুলির জন্য সিদ্ধান্ত হলো Shield, তবে একটি শর্তে: আপনার সুরক্ষিত করা দরকার এমন ডিভাইসগুলি আপনার দ্বারা পরিচালিত নয়। এটি প্রায় প্রতিটি গেস্ট নেটওয়ার্ককে কভার করে। এটি বিল্ড-টু-রেন্ট (BTR) এবং স্টুডেন্ট হাউজিংয়ের আবাসিক নেটওয়ার্ক এবং হসপিটালিটি ও রিটেলের বেশিরভাগ স্টাফ নেটওয়ার্ককেও কভার করে।
যে বিষয়টি উত্তর বদলে দেয় তা হলো ডিভাইস নিয়ন্ত্রণ। Cloudflare Gateway হলো Cloudflare-এর Zero Trust প্ল্যাটফর্ম Cloudflare One-এর ভেতরের ফিল্টারিং ইঞ্জিন। এর DNS নীতিগুলি একটি সম্পূর্ণ সাইটে প্রয়োগ করা যেতে পারে। এর পরিচয় নিয়ম, নেটওয়ার্ক নীতি এবং HTTP পরিদর্শন প্রতিটি ডিভাইসে চালিত Cloudflare One Client (পূর্ববর্তী WARP)-এর ওপর নির্ভর করে। আপনি একটি স্টাফ ল্যাপটপ নথিভুক্ত করতে পারেন। কিন্তু আপনি একটি হোটেল লবিতে থাকা গেস্টের ফোন বা ডিপার্চার গেটে থাকা কোনো যাত্রীর ট্যাবলেট নথিভুক্ত করতে পারবেন না।
Shield তার পরিবর্তে নেটওয়ার্কে কাজ করে। এটি একটি প্রটেক্টিভ DNS। SSID (নেটওয়ার্কের নাম)-এ থাকা প্রতিটি ডিভাইস Shield-কে একটি ডোমেইন রেজলভ করতে বলে। সংযোগ খোলার আগেই Shield যেকোনো ক্ষতিকারক বা নীতি-বহির্ভূত জিনিস প্রত্যাখ্যান করে। ডিভাইসে কিছুই ইনস্টল করা হয় না। আপনি আপনার বিদ্যমান WiFi-তে একটি ড্যাশবোর্ড থেকেই প্রতি SSID, VLAN এবং ভেন্যু অনুযায়ী নীতি সেট করতে পারেন।
কিছু এস্টেট ফিল্টারিং কেবল WARP-এ নথিভুক্ত পরিচালিত ল্যাপটপগুলির মধ্যেই সীমাবদ্ধ রাখে। Gateway সেই ট্র্যাফিক দেখতে পায়। Shield তখন সেই প্রতিটি ভেন্যু নেটওয়ার্ক কভার করে যা এই ল্যাপটপগুলি গেস্ট, বাসিন্দা এবং ভিজিটরদের সাথে শেয়ার করে।
- Up to 44%বিজ্ঞাপন ব্লকিং সহ কম ডেটাPurple ডেটা
- Up to 62%কম DNS কোয়েরিPurple ডেটা
- 500M+বছরে ব্যবহারকারী এবং লগইনPurple
- 80,000+৯০টি দেশে ভেন্যুPurple
কোন মানদণ্ডগুলি Cloudflare Gateway বনাম Shield নির্ধারণ করে?
আমরা ৮টি মানদণ্ডে দুটি পণ্যকেই মূল্যায়ন করেছি। প্রতিটি মানদণ্ড ভেন্যু IT টিমের উত্থাপিত প্রশ্নের সাথে মিলে যায় যখন তারা একটি শর্টলিস্ট তৈরি করে। আমরা প্রতিটি ভেন্ডরের নিজস্ব পাবলিক উপাদান ব্যবহার করেছি: Gateway-এর জন্য Cloudflare One ডেভলপার ডকুমেন্টেশন, এবং Shield-এর জন্য Purple-এর প্রোডাক্ট মেটেরিয়াল ও কাস্টমার ডেটা।
১. প্লেসমেন্ট। সংযোগের কোথায় ফিল্টারটি কাজ করে এবং এটি কী দেখতে পারে এবং কী দেখতে পারে না। ২. ডিভাইসের প্রয়োজনীয়তা। ভিজিটরের ডিভাইসে কোনো ক্লায়েন্ট, প্রোফাইল বা সার্টিফিকেটের প্রয়োজন আছে কিনা। ৩. পলিসি ইউনিট। আপনি প্রতি SSID, VLAN এবং ভেন্যু অনুযায়ী একটি আলাদা নীতি সেট করতে পারেন কিনা। ৪. আইডেন্টিটি। কীভাবে নিয়মগুলি একটি নেটওয়ার্কের চেয়ে একজন ব্যক্তিকে অনুসরণ করে। ৫. থ্রেট ইন্টেলিজেন্স। নতুন ক্ষতিকারক ডোমেইনগুলি কত দ্রুত চিহ্নিত করা যায়। 6. ব্যান্ডউইথ প্রভাব। ফিল্টারিং কি সীমাবদ্ধ ভেন্যু লিঙ্কগুলোতে ডেটা এবং DNS লোড কমায় কিনা। 7. হার্ডওয়্যার। আপনার ইতিমধ্যে মালিকানাধীন অ্যাক্সেস পয়েন্ট এবং ফায়ারওয়ালগুলো থেকে পণ্যটির কী প্রয়োজন। 8. ডিজাইন সেন্টার। প্রতিটি পণ্য যে পরিবেশের জন্য তৈরি করা হয়েছিল এবং প্রতিদিন এটি কে পরিচালনা করে।
কেন প্লেসমেন্ট প্রথমে আসে
DNS হলো প্রায় প্রতিটি সংযোগের প্রথম ধাপ। একটি ডিভাইস সেশন খোলার আগে একটি ডোমেন নামকে অবশ্যই একটি IP ঠিকানায় রূপান্তর করবে। একটি প্রতিরক্ষামূলক DNS রিজলভার কোনো ফিিশিং বা মেলওয়্যার ডোমেনের উত্তর দিতে অস্বীকৃতি জানায়। কোনো প্যাকেট গন্তব্যে পৌঁছায় না।
ডিভাইসটির কাছে আগে থেকেই একটি ঠিকানা থাকার পর ফায়ারওয়াল সেশনটি দেখতে পায়। এনক্রিপ্ট করা ট্র্যাফিক তখন এমন বেশিরভাগ জিনিস লুকিয়ে রাখে যা বিচার করার জন্য ফায়ারওয়ালের প্রয়োজন হতো। DNS ফিল্টারিং ফায়ারওয়াল যা মিস করে তা ধরে ফেলে কারণ এটি আগে কাজ করে। যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার একই নীতিতে সরকারি খাতের জন্য একটি Protective DNS service পরিচালনা করে।
Gateway এবং Shield উভয়ই এই রিজলভার লেয়ারে অবস্থান করে, যেমনটা Cisco Umbrella করে। আমরা এটি Shield vs Cisco Umbrella এবং a Cisco Umbrella alternative for guest WiFi এ কভার করেছি। Umbrella ম্যানেজড ডিভাইসগুলোর জন্য একটি রোমিং মডিউলও অফার করে, তাই ডিভাইস নিয়ন্ত্রণের প্রশ্নটি এটির ক্ষেত্রেও প্রযোজ্য।
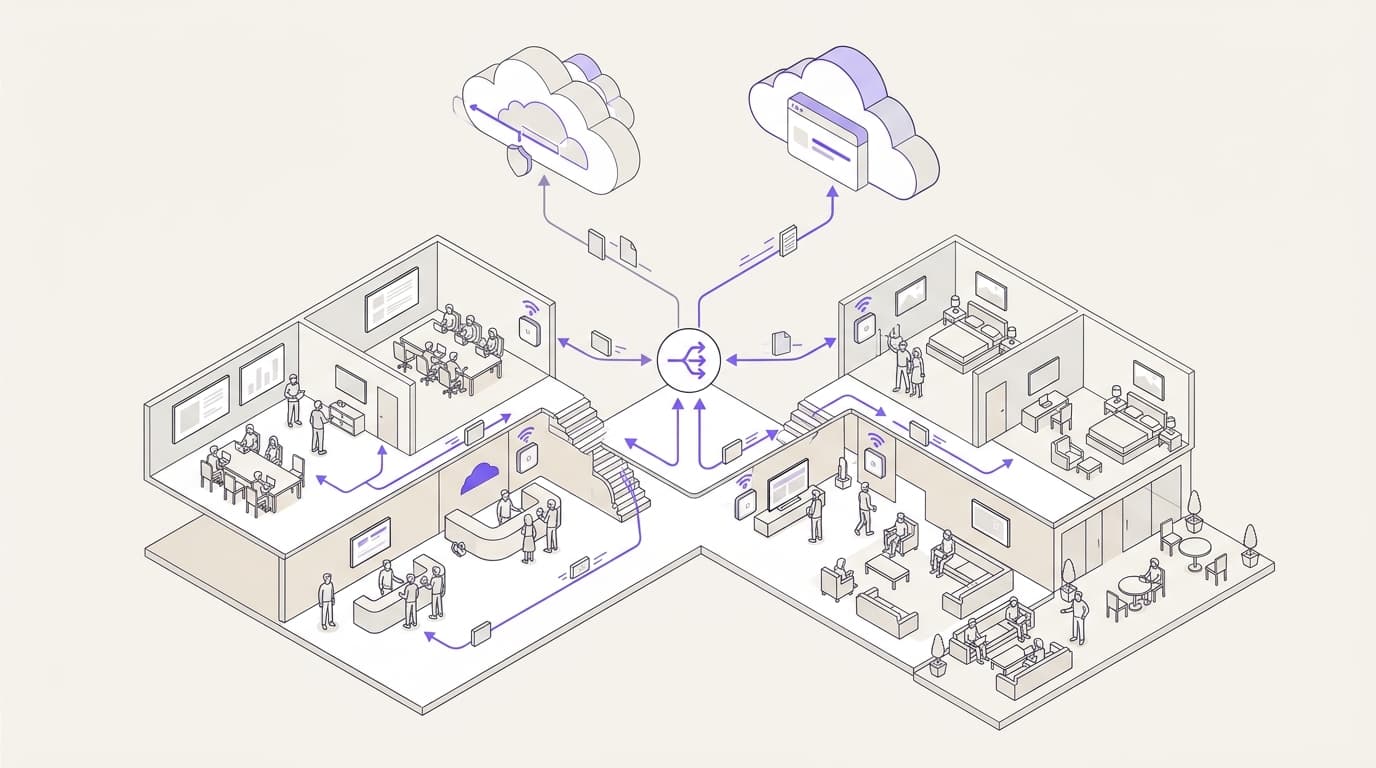
দুটি লেন দেখাচ্ছে একটি ভেন্যু নেটওয়ার্কে Shield দ্বারা ফিল্টার করা ভিজিটর ফোন এবং WARP ক্লায়েন্টের মাধ্যমে Cloudflare Gateway দ্বারা ফিল্টার করা কর্মীদের ল্যাপটপ।
Connections
- গেস্ট SSID-এ ভিজিটর ফোন to SSID এবং VLAN (যুক্ত হয়)
- SSID এবং VLAN to Shield প্রটেক্টিভ DNS (DNS কোয়েরি)
- Shield প্রটেক্টিভ DNS to ক্ষতিকারক ডোমেন কখনো রিজলভ হয় না (ব্লক করা হয়েছে)
- WARP ক্লায়েন্টসহ কর্মীদের ল্যাপটপ to Cloudflare Gateway (DoH এবং প্রক্সি করা ট্র্যাফিক)
- অনথিভুক্ত ডিভাইস to Cloudflare Gateway (পরিচয় নেই)
প্রতিটি মানদণ্ডে Cloudflare Gateway এবং Shield কীভাবে তুলনীয়?
ম্যাট্রিক্সটি উপরের আটটি মানদণ্ডে উভয় পণ্যকে মূল্যায়ন করে। Cloudflare কলামটি কেবল Cloudflare-এর নিজস্ব ডকুমেন্টেশন থেকে নেওয়া হয়েছে। Shield কলামটি Purple-এর পণ্যের উপকরণ এবং নির্দিষ্ট গ্রাহক ডেটা ব্যবহার করে।
| মানদণ্ড | Cloudflare Gateway | Purple Shield |
|---|---|---|
| প্লেসমেন্ট | নিবন্ধিত অবস্থানের জন্য DNS রেজলভার; WARP এর মাধ্যমে প্রেরিত ট্রাফিকের জন্য নেটওয়ার্ক এবং HTTP প্রক্সি | যেকোনো সংযোগ খোলার আগে, নেটওয়ার্কের প্রতিটি ডিভাইসের জন্য DNS রেজলভার |
| ডিভাইসের প্রয়োজনীয়তা | লোকেশন DNS পলিসির জন্য কোনো প্রয়োজন নেই; পরিচয়, নেটওয়ার্ক এবং HTTP পলিসির জন্য WARP ক্লায়েন্ট | নেটওয়ার্ক থেকে DNS গ্রহণকারী কোনো ডিভাইসে কোনো প্রয়োজন নেই |
| পলিসি ইউনিট | DNS লোকেশন, সোর্স IPv4, একটি ডেডিকেটেড IPv6 ঠিকানা বা একটি DoH হোস্টনেম দ্বারা মেলানো হয় | একটি ড্যাশবোর্ডে সেট করা SSID, VLAN এবং ভেন্যু |
| পরিচয় | WARP এনরোলমেন্টের মাধ্যমে Microsoft Entra ID, Okta বা Google Workspace | Purple Access এর মাধ্যমে, পরিচয় প্রতিটি ব্যক্তিকে একটি VLAN-এ রাখে এবং Shield সেই VLAN-এর পলিসি প্রয়োগ করে |
| থ্রেট ইন্টেলিজেন্স | Cloudflare নেটওয়ার্ক ডেটা থেকে তৈরি সুরক্ষার বিভাগগুলি | সংযোগ খোলার আগেই থ্রেট সনাক্ত করা হয় (Purple ডেটা) |
| ব্যান্ডউইথের প্রভাব | ক্যাটাগরি বা কাস্টম ডোমেইন তালিকা দ্বারা ব্লক করা; কোনো প্রকাশিত ব্যান্ডউইথ চিত্র নেই | ৪৪% পর্যন্ত কম ডেটা এবং ৬২% পর্যন্ত কম DNS কোয়েরি (Purple ডেটা) |
| হার্ডওয়্যার | DNS পলিসির জন্য কোনো প্রয়োজন নেই; যেকোনো নেটওয়ার্ক যা DNS ফরোয়ার্ড করতে পারে | হার্ডওয়্যার নিরপেক্ষ: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| ডিজাইন সেন্টার | Cloudflare One-এর মধ্যে পরিচালিত ওয়ার্কফোর্স ডিভাইস এবং অ্যাপগুলি | Whitbread, AGS Airports এবং St George's Healthcare NHS Trust-এর গেস্ট, স্টাফ এবং মাল্টি টেন্যান্ট ভেন্যু নেটওয়ার্ক |
ম্যাট্রিক্সটি কলাম অনুসারে নয়, সারি অনুসারে পড়ুন। Gateway-এর সবচেয়ে শক্তিশালী সারিগুলি হলো পরিচয় এবং ইনস্পেকশনের গভীরতা, এবং উভয়ই WARP-এর ওপর নির্ভর করে। Shield-এর সবচেয়ে শক্তিশালী সারিগুলি হলো ডিভাইসের প্রয়োজনীয়তা, পলিসি ইউনিট এবং ব্যান্ডউইথের প্রভাব। এই তিনটি বিষয় এমন নেটওয়ার্কগুলির ফলাফল নির্ধারণ করে যেগুলি আপনার নিয়ন্ত্রণে নেই এমন ডিভাইসে পূর্ণ।
বাস্তবে Cloudflare Gateway এবং Shield কোথায় আলাদা?
গেস্ট ডিভাইস যা আপনি এনরোল করতে পারবেন না
একজন হোটেল গেস্ট, একজন ট্রেন যাত্রী বা একজন স্টেডিয়াম ফ্যান সংবাদ পড়ার জন্য কোনো সুরক্ষা ক্লায়েন্ট ইনস্টল করবেন না। Gateway এখনও একটি লোকেশন পলিসির মাধ্যমে তাদের DNS ফিল্টার করতে পারে। সেই পলিসি দেখতে পারে না তারা কে, HTTP পরীক্ষা করতে পারে না বা নেটওয়ার্ক নিয়ম প্রয়োগ করতে পারে না। বাস্তবে, একটি গেস্ট নেটওয়ার্কে Cloudflare DNS ফিল্টারিং ডোমেইনগুলিকে কভার করে, পরিচয়কে নয়।
Shield সেই নেটওয়ার্কের জন্যই তৈরি করা হয়েছিল। DHCP থেকে DNS গ্রহণকারী প্রতিটি ডিভাইস SSID এর নীতি পায়, সেটি কোনো ফোন, গেমস কনসোল বা BTR ফ্ল্যাটের স্মার্ট টিভি যা-ই হোক না কেন। ডিভাইসে কোনো কিছু পরিবর্তন হয় না। কোনো দর্শনার্থী যখন জিজ্ঞাসা করেন যে কেন তাদের ব্যাংকিং অ্যাপ একটি সার্টিফিকেট সতর্কবার্তা দেখাচ্ছে, তখন কোনো সাপোর্টের প্রয়োজন হয় না।
Gateway এর HTTP ইনস্পেকশনের জন্য এই শেষ পয়েন্টটি অত্যন্ত গুরুত্বপূর্ণ। TLS ডিক্রিপ্ট করার জন্য ডিভাইসে Cloudflare রুট সার্টিফিকেট বিশ্বস্ত থাকা প্রয়োজন। আপনি একটি পরিচালিত ল্যাপটপে সার্টিফিকেট পুশ করতে পারেন। তবে আপনি একজন দর্শনার্থীর হ্যান্ডসেটে সেটি পুশ করতে পারেন না, এবং আপনার চেষ্টা করাও উচিত নয়।
একটি সংযোগের পেছনে একাধিক নেটওয়ার্ক
একটি সাধারণ ভেন্যু একটি ইন্টারনেট সংযোগের পেছনে একটি গেস্ট SSID, একটি স্টাফ SSID এবং একটি ব্যাক-অফিস VLAN পরিচালনা করে। একটি VLAN, বা ভার্চুয়াল LAN, হলো শেয়ার্ড সুইচ এবং অ্যাক্সেস পয়েন্টগুলিতে একটি যুক্তিযুক্তভাবে পৃথক নেটওয়ার্ক। প্রতিটি নেটওয়ার্কের জন্য একটি ভিন্ন নীতির প্রয়োজন। গেস্ট নেটওয়ার্ক অ্যাডাল্ট কনটেন্ট এবং বিজ্ঞাপন ব্লক করতে পারে। স্টাফ WiFi প্রশিক্ষণের জন্য স্ট্রিম করার অনুমতি দিতে পারে। PCI-DSS স্কোপে একটি পেমেন্ট VLAN-এর জন্য সবচেয়ে কঠোর তালিকার প্রয়োজন।
Gateway তার পাবলিক সোর্স অ্যাড্রেস দ্বারা একটি IPv4 লোকেশন শনাক্ত করে। একটি অ্যাড্রেসের মাধ্যমে বেরিয়ে আসা তিনটি নেটওয়ার্ককে একটি লোকেশন বলে মনে হয়। এগুলিকে বিভক্ত করার অর্থ হলো পৃথক ইগ্রেস IP বা লোকাল ফরোয়ার্ডার যা প্রতিটি VLAN-কে DNS over HTTPS (DoH) হোস্টনেমে পাঠায়। DoH RFC 8484 এ সংজ্ঞায়িত করা হয়েছে।
Shield ড্যাশবোর্ডে প্রতি SSID এবং VLAN অনুযায়ী নীতি সেট করে। যেখানে সেগমেন্ট করা VLAN গুলি একটি সংযোগ শেয়ার করে, একটি লাইটওয়েট রিলে তাদের লুকআপগুলি ফরোয়ার্ড করে, তাই প্রতিটি নেটওয়ার্ক তার নিজস্ব নীতি বজায় রাখে এবং রিপোর্টগুলিতে প্রতিটি ডিভাইসের অভ্যন্তরীণ IP দেখায়।
ব্যস্ত লিঙ্কে হুমকির গতি এবং ব্যান্ডউইথ
উভয় পণ্যই পরিচিত ক্ষতিকারক ডোমেইন ব্লক করে। পার্থক্য হলো টাইমিং এবং অন্যান্য সুবিধায়। Purple এর ডেটা দেখায় যে সংযোগ খোলার আগেই Shield হুমকিগুলিকে চিহ্নিত করে। একটি নতুন ফিশিং ডোমেইন সাধারণত তার প্রথম দিনগুলিতেই ক্ষতি করে, তাই ক্ষতিকারক ডোমেইনগুলিকে শুরুতেই ধরা অত্যন্ত গুরুত্বপূর্ণ।
ব্যান্ডউইথ হলো আরেকটি ব্যবধান। পিক টাইমে ভেন্যু লিঙ্কগুলি শত শত ডিভাইস দ্বারা শেয়ার করা হয়। বিজ্ঞাপন ব্লকিং চালু থাকলে, Shield ডেটা ৪৪% পর্যন্ত এবং DNS কোয়েরি ৬২% পর্যন্ত কমিয়ে দেয় (Purple ডেটা)। Gateway ক্যাটাগরি বা কাস্টম তালিকার মাধ্যমে বিজ্ঞাপন ডোমেইন ব্লক করতে পারে। Cloudflare এর সমতুল্য কোনো ব্যান্ডউইথ পরিসংখ্যান প্রকাশ করে না।
কে নীতি পরিচালনা করে
Cloudflare One একটি সম্পূর্ণ Zero Trust কনসোল। এটি অ্যাক্সেস, গেটওয়ে, ডিভাইস পোস্চার এবং আরও অনেক কিছু কভার করে। এই বিশাল পরিধি একটি কেন্দ্রীয় নিরাপত্তা টিমের জন্য উপযুক্ত। তবে একজন ভেন্যু অপারেশন ম্যানেজার যিনি একটি কনফারেন্স উইকএন্ডের জন্য গেস্ট পলিসি পরিবর্তন করছেন, তাকে প্রয়োজনের চেয়ে অনেক বেশি জটিল কনসোলে কাজ করতে হয়।
Shield সেই ম্যানেজারকে একটি ড্যাশবোর্ড এবং প্রতি SSID, VLAN এবং ভেন্যু অনুযায়ী একটি নীতি প্রদান করে। সেন্ট্রাল IT এখনও ডিফল্ট এবং গার্ডরেল নির্ধারণ করে। ভেন্যু টিমগুলি কোনো Zero Trust প্রজেক্ট ছাড়াই সেগুলির মধ্যে সমন্বয় করতে পারে।
একটি ভেন্যু এস্টেটে Purple Shield কোথায় ফিট করে?
আপনি চালান এমন প্রতিটি নেটওয়ার্কের জন্য Shield হল সুরক্ষামূলক DNS এবং কন্টেন্ট ফিল্টারিং। এটি দুটি উপায়ে কাজ করে। নিচে যেকোনো হার্ডওয়্যার থাকুক না কেন, আপনি যেকোনো WiFi-এ এটিকে স্বাধীনভাবে চালাতে পারেন। অথবা আপনি এটিকে Purple Access-এ যোগ করতে পারেন, যাতে আইডেন্টিটি প্রতিটি ব্যক্তিকে সঠিক VLAN-এ রাখে এবং Shield সেই VLAN-কে ফিল্টার করে।
একটি ভেন্যুর সাথে যেখানে প্রতিটি বিকল্প মানানসই
Purple Shield
Fits when
- অতিথি, বাসিন্দা বা ফ্যানের ডিভাইস যা আপনি এনরোল করতে পারবেন না
- বিভিন্ন নীতি প্রয়োজন এমন কয়েকটি SSID বা VLAN
- পুরো এস্টেট জুড়ে মিশ্র হার্ডওয়্যার
- ব্যস্ত লিঙ্ক যেখানে অ্যাড ব্লকিং 44% পর্যন্ত ডেটা সাশ্রয় করে
- ভেন্যু টিম যাদের একটি Zero Trust কনসোলের বদলে একটি ড্যাশবোর্ড প্রয়োজন
Not when
- এস্টেট যেখানে প্রতিটি শেষ বিন্দু হল WARP ক্লায়েন্ট চালিত একটি ম্যানেজড ডিভাইস
Cloudflare Gateway
Fits when
- কর্মীদের ল্যাপটপ যা ইতিমধ্যে WARP ক্লায়েন্টে এনরোল করা আছে
- অ্যাপ্লিকেশন অ্যাক্সেসের জন্য একটি বিদ্যমান Cloudflare One ডিপ্লয়মেন্ট
Not when
- ভিজিটর ডিভাইস যা কখনোই WARP চালাবে না
- একটি পাবলিক IP-এর পেছনে থাকা একাধিক নেটওয়ার্ক
- যেসব ভেন্যুর পাবলিক IP ঠিকানা পরিবর্তিত হয়
Our recommendation: ভেন্যুর প্রতিটি অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট নেটওয়ার্কে Purple Shield চালান। WARP-এ ইতিমধ্যে এনরোল করা ডিভাইসগুলি তাদের নিজস্ব নীতি অনুসরণ করে, তাই Shield আপনার অনিয়ন্ত্রিত প্রতিটি ডিভাইসের সুরক্ষার অভাব পূরণ করে।
নামযুক্ত ডিপ্লয়মেন্টগুলি এর বিস্তৃতি নির্দেশ করে। Premier Inn-এর মালিক, Whitbread, একটি বড় হসপিটালিটি এস্টেট জুড়ে Shield পরিচালনা করে। AGS Airports এটি সেখানে পরিচালনা করে যেখানে যাত্রী এবং কর্মীরা ব্যস্ত টার্মিনাল নেটওয়ার্ক শেয়ার করে। St George's Healthcare NHS Trust এটি সেখানে পরিচালনা করে যেখানে রোগী, দর্শনার্থী এবং ক্লিনিকাল কর্মীরা সবাই কানেক্ট করে।
Shield ৯০টি দেশের ৮০,০০০+ ভেন্যু জুড়ে থাকা আরও বিস্তৃত Purple প্ল্যাটফর্মের অংশ: Guest WiFi, Staff WiFi এবং Multi-Tenant WiFi। Purple হলো ISO 27001, Cyber Essentials এবং B Corp সার্টিফাইড, এবং GDPR অনুcompliant। স্টাফ নেটওয়ার্কগুলিতে IEEE 802.1X এবং WPA3 সহ আরও বিস্তৃত সিকিউরিটি মডেলের জন্য আমাদের enterprise WiFi security guide দেখুন।
Cloudflare Gateway এবং Shield-এর মূল্য কীভাবে নির্ধারণ ও পরিচালনা করা হয়?
লাইসেন্স ইউনিট যেকোনো শিরোনামের সংখ্যার চেয়ে বিলের আকার বেশি নির্ধারণ করে। Gateway-এর মূল্য নির্ধারণ করা হয় Cloudflare-এর Zero Trust প্ল্যান টায়ারের মধ্যে প্রতি সিট হিসেবে। সেই মডেলটি একটি নির্দিষ্ট, ম্যানেজড কর্মীদের জন্য উপযুক্ত। দর্শনার্থীরা কোনো নির্দিষ্ট মাথার সংখ্যা নয়, তাই সিট ভিত্তিক চিন্তাভাবনা ভেন্যু নেটওয়ার্কের জন্য উপযুক্ত নয়।
Shield আপনার সাইট, নেটওয়ার্ক, ব্যবহারকারী এবং প্ল্যানের ওপর ভিত্তি করে কোট করা হয়, যার মধ্যে রয়েছে ৩০ দিনের ফ্রি ট্রায়াল এবং ইনভয়েসে কোনো হার্ডওয়্যার থাকবে না। কোনো প্রকাশিত মূল্য নেই; Shield pricing page ট্রায়াল এবং কেনার দুটি উপায় নির্ধারণ করে।
| খরচের উপাদান | Cloudflare Gateway | Purple Shield |
|---|---|---|
| লাইসেন্স ইউনিট | Cloudflare Zero Trust প্ল্যান স্তরের মধ্যে প্রতি সিট অনুযায়ী | আপনার সাইট, নেটওয়ার্ক, ব্যবহারকারী এবং প্ল্যানের উপর ভিত্তি করে কাস্টমাইজড কোট; ৩০ দিনের বিনামূল্যে ট্রায়াল |
| ডিভাইসে সফটওয়্যার | পরিচয়, নেটওয়ার্ক এবং HTTP পলিসির জন্য প্রতিটি পরিচালিত ডিভাইসে WARP ক্লায়েন্ট | নেই |
| নতুন হার্ডওয়্যার | DNS পলিসির জন্য কোনো প্রয়োজন নেই | নেই |
| সার্টিফিকেট | HTTP পরিদর্শনের জন্য ডিভাইসে Cloudflare রুট সার্টিফিকেট | নেই; ফিল্টারিং DNS স্তরেই ঘটে |
| প্রতি ভেন্যু সেটিং | উৎস IP বা DoH এন্ডপয়েন্ট দ্বারা প্রতিটি অবস্থান রেজিস্টার করুন | প্রতিটি SSID, VLAN এবং ভেন্যুতে একটি পলিসি অ্যাসাইন করুন |
| ব্যান্ডউইথের প্রভাব | প্রকাশিত কোনো চিত্র নেই | বিজ্ঞাপন ব্লকিং সহ ৪৪% পর্যন্ত কম ডেটা খরচ |
| প্রয়োজনীয় দক্ষতা | Zero Trust পলিসি ডিজাইন, WARP রোলআউট, সার্টিফিকেট ব্যবস্থাপনা | নেটওয়ার্কে DNS সেটিংস এবং একটি ড্যাশবোর্ডে পলিসি নির্বাচন |
ইনভয়েসে না থাকা খরচসমূহ
Gateway-এর গভীরতর নিয়ন্ত্রণগুলির জন্য লাইসেন্সের বাইরেও কিছু পরিচালন খরচ রয়েছে। কাউকে প্রতিটি পরিচালিত ডিভাইসে WARP রোলআউট করতে হয় এবং তা আপ-টু-ডেট রাখতে হয়। কাউকে HTTP পরিদর্শনের জন্য রুট সার্টিফিকেট পরিচালনা করতে হয়। ভেন্যুর IP পরিবর্তিত হলে কাউকে স্থানগুলি পুনরায় রেজিস্টার করতে হয়। কর্পোরেট ফ্লিটের জন্য এর কোনোটিই ভুল নয়। কিন্তু গেস্ট নেটওয়ার্ক ফিল্টার করার লক্ষ্য থাকলে এগুলি অতিরিক্ত ওভারহেড।
Shield-এর পরিচালন খরচ পলিসি নির্বাচনের মধ্যে সীমাবদ্ধ। প্রতিটি নেটওয়ার্ক কী কী ব্লক করবে তা আপনি নির্ধারণ করেন, ড্যাশবোর্ড পর্যবেক্ষণ করেন এবং ভেন্যু অনুযায়ী সমন্বয় করেন। ব্যান্ডউইথ সাশ্রয় অন্যভাবে কাজ করে। সীমাবদ্ধ সংযোগে ৪৪% পর্যন্ত কম ডেটা খরচ সার্কিট আপগ্রেডকে বিলম্বিত করতে পারে।
Cloudflare Gateway থেকে Shield-এ মাইগ্রেট করতে কী কী করতে হয়?
Gateway লোকেশন পলিসি থেকে Shield-এ মাইগ্রেশনের জন্য কোনো নতুন হার্ডওয়্যার এবং ভিজিটর ডিভাইসে কোনো পরিবর্তনের প্রয়োজন নেই। মূল কাজটি নেটওয়ার্ক পুনর্নির্মাণে নয়, বরং পলিসি ম্যাপিংয়ে। ক্রমানুসারে এই পদক্ষেপগুলি অনুসরণ করুন।
- Gateway ইনভেন্টরি। প্রতিটি DNS অবস্থান, এর পিছনের নেটওয়ার্কগুলি এবং এর ক্যাটাগরি, কাস্টম ব্লক লিস্ট এবং অ্যালাউ লিস্টগুলির তালিকা তৈরি করুন।
- Shield-এ ম্যাপ করুন। প্রতিটি অবস্থানকে একটি Shield ভেন্যুর সাথে মেলান। তারপর এটিকে সেই SSID এবং VLAN-এ বিভক্ত করুন যা Gateway আলাদা করতে পারত না।
- পলিসি পুনরায় তৈরি করুন। Shield ড্যাশবোর্ডে প্রতিটি নেটওয়ার্কের পলিসি তৈরি করুন। অ্যালাউ লিস্টগুলি হুবহু কপি করুন, কারণ এগুলি বাদ পড়লে শুরুতেই সাপোর্ট কলের সংখ্যা বেড়ে যায়।
- একটি নেটওয়ার্কে পাইলট চালান। একটি ভেন্যুতে একটি গেস্ট SSID-এ DHCP যে DNS সার্ভার প্রদান করে তা পরিবর্তন করুন। বাকি সবকিছু Gateway-তে রেখে দিন।
- ফলাফল তুলনা করুন। পিক ডে সহ একটি প্রতিনিধি সময়ের মধ্যে ব্লক করা ডোমেন এবং অভিযোগ পরীক্ষা করুন।
- ভেন্যু অনুযায়ী কাটওভার করুন। ভেন্যু অনুযায়ী অবশিষ্ট নেটওয়ার্কগুলি মাইগ্রেট করুন। প্রতিটি Gateway অবস্থান সরিয়ে ফেলুন যখন এর নেটওয়ার্কগুলি Shield-এ চালু হয়ে যাবে।
দুটি বিবরণ টিমের নজর এড়িয়ে যায়। WARP চালিত ডিভাইসগুলি সরাসরি Gateway-এ DNS পাঠায়, তাই আপনি ক্লায়েন্ট প্রত্যাহার না করা পর্যন্ত সেগুলি Gateway নীতি বজায় রাখে। সেটির পরিকল্পনা আলাদাভাবে করুন। এছাড়াও ভেন্যু ফায়ারওয়ালগুলি আউটবাউন্ড DNS রিডাইরেক্ট বা ব্লক করে কিনা তা পরীক্ষা করুন। Gateway-এর জন্য তৈরি একটি রুল আপডেট করার প্রয়োজন হতে পারে যাতে কোয়েরিগুলি Shield-এ পৌঁছায়।
রোলব্যাক প্রক্রিয়াটি একদম সহজ। ক্ষতিগ্রস্ত VLAN-এ DHCP-কে আগের DNS সেটিংসে ফেরত পাঠাল নির্দেশ করুন। প্রতিটি ভেন্যু Shield-এ সঠিকভাবে না চলা পর্যন্ত Gateway লোকেশন কনফিগার করে রাখুন।
আপনি যদি একটি পুরোনো রিজলভার প্রতিস্থাপন করেন, তবে একই পদক্ষেপগুলি প্রযোজ্য হবে। আমাদের OpenDNS alternative for business WiFi এবং CleanBrowsing alternatives গাইডগুলিতে সেই প্রাথমিক বিষয়গুলি কভার করা হয়েছে।
Cloudflare Gateway এবং Shield-এর মধ্যে আপনার কীভাবে সিদ্ধান্ত নেওয়া উচিত?
একটি সিদ্ধান্তের নিয়ম ব্যবহার করুন। প্রতিটি নেটওয়ার্কে যে ডিভাইসগুলি আপনি এনরোল করতে পারবেন না সেগুলি গণনা করুন। সেই সংখ্যাটি শূন্যের বেশি হলে, সেই নেটওয়ার্কটির এমন ফিল্টারিং প্রয়োজন যা ক্লায়েন্ট ছাড়াই কাজ করে। এর অর্থ হলো Shield।
তারপর তিনটি চেক প্রয়োগ করুন।
- একাধিক নেটওয়ার্ক, একটি কানেকশন? গেস্ট, স্টাফ এবং পেমেন্ট VLAN যদি একটি পাবলিক IP শেয়ার করে, তবে আপনার প্রতি-SSID এবং প্রতি-VLAN নীতির প্রয়োজন। এটি Shield-এর নিজস্ব বৈশিষ্ট্য।
- পাবলিক IP পরিবর্তন হচ্ছে? ভেন্যুগুলি যদি এমন কানেকশনে থাকে যেখানে ISP অ্যাড্রেস পরিবর্তন করে, তবে সোর্স IP দ্বারা লোকেশন মেলানো চলমান কাজ বাড়িয়ে দেয়। Shield-এর মাধ্যমে, ভেন্যুতে থাকা একটি রিলে নীতিকে অ্যাড্রেসের পরিবর্তে নেটওয়ার্কের সাথে যুক্ত রাখে।
- সীমাবদ্ধ লিঙ্ক? পিক ডিমান্ড যদি সার্কিটে চাপ সৃষ্টি করে, তবে Shield-এর অ্যাড ব্লকিং ডেটা ব্যবহারের পরিমাণ 44% পর্যন্ত কমিয়ে দেয়।
Gateway একটি ক্ষেত্রে পিকচারের অংশ হিসাবে থাকে। আপনি যদি ইতিমধ্যে Cloudflare One-এর মধ্যে পরিচালিত ল্যাপটপগুলিতে WARP চালান, তবে সেই ল্যাপটপগুলি তাদের ডিভাইস নীতি বজায় রাখে। দর্শনার্থীদের সাথে তারা শেয়ার করা প্রতিটি নেটওয়ার্ককে Shield কভার করে।
আপনার পরবর্তী পদক্ষেপ: মিশ্র নেটওয়ার্ক রয়েছে এমন একটি ভেন্যু বেছে নিন এবং এর SSID এবং VLAN ম্যাপিং করুন। আপনার এস্টেটের জন্য একটি উদ্ধৃতি অনুরোধ করুন, বা Shield pricing page থেকে 30 দিনের ফ্রি ট্রায়াল শুরু করুন। সামগ্রিক বিষয় বুঝতে, DNS filtering alternatives সম্পর্কিত আমাদের ওভারভিউটি পড়ুন।
Key terms
- প্রোটেক্টিভ DNS
- একটি রিকার্সিভ DNS সমাধানকারী যা ক্ষতিকারক বা পলিসির বাইরে হিসেবে শ্রেণীবদ্ধ ডোমেনের কোয়েরির উত্তর দিতে অস্বীকার করে, ফলে ক্লায়েন্ট কখনই একটি IP ঠিকানা পায় না। UK NCSC এই নীতির ওপর ভিত্তি করে পাবলিক সেক্টরের জন্য একটি Protective DNS পরিষেবা পরিচালনা করে। Gateway এবং Shield উভয়ই এই স্তরে কাজ করে। এটি কোনো সেশন খোলার আগেই কার্যকর হয়, যে কারণে এটি এনক্রিপ্টেড ট্র্যাফিকে ফায়ারওয়াল মিস করে এমন হুমকিগুলি ধরে ফেলে।
- DNS ওভার HTTPS (DoH)
- IETF RFC 8484, যা HTTPS-এর ভেতরে DNS কোয়েরি এবং প্রতিক্রিয়া বহন করে, সেগুলিকে এনক্রিপ্ট করে এবং সমাধানকারীকে তার সোর্স IP-র পরিবর্তে একটি অনন্য DoH হোস্টনেম দ্বারা ক্লায়েন্টকে শনাক্ত করার অনুমতি দেয়। Gateway-তে একটি পাবলিক IP-র পেছনে বেশ কয়েকটি VLAN বিভক্ত করার অর্থ হলো স্থানীয় ফরওয়ার্ডারদের প্রতিটি VLAN-কে একটি ভিন্ন DoH হোস্টনেমে পাঠানো, যা রাউটিংয়ের কাজ বাড়ায় যা Shield এড়িয়ে চলে।
- WARP ক্লায়েন্ট
- Cloudflare-এর ডিভাইস এজেন্ট যা DoH-এর মাধ্যমে DNS পাঠায় এবং Cloudflare Gateway-তে নেটওয়ার্ক ও HTTP ট্র্যাফিক প্রক্সি করে, যা কোনো আইডেন্টিটি প্রোভাইডারের মাধ্যমে এনরোল করা ব্যবহারকারীর সাথে ট্র্যাফিক আবদ্ধ করে। Gateway-এর পরিচয় নিয়ম, নেটওয়ার্ক পলিসি এবং HTTP পরিদর্শন সবই WARP-এর ওপর নির্ভর করে। আপনি একজন কর্মীর ল্যাপটপ এনরোল করতে পারেন কিন্তু হোটেলের লবিতে একজন গেস্টের ফোন নয়।
- Cloudflare ওয়ান
- Cloudflare-এর Zero Trust প্ল্যাটফর্ম, যা অ্যাক্সেস কন্ট্রোল, Gateway ফিল্টারিং এবং ডিভাইস পসচার চেক একটি কনসোলে একত্রিত করে, প্ল্যান টিয়ারের মধ্যে প্রতি সিট লাইসেন্সযুক্ত। এর ব্যাপ্তি একটি নির্দিষ্ট কর্মীবাহিনী পরিচালনাকারী কেন্দ্রীয় সুরক্ষা দলের জন্য উপযুক্ত, তবে গেস্ট পলিসি পরিবর্তনকারী ভেনু ম্যানেজারের জন্য কনসোল ওভারহেড বাড়িয়ে তোলে।
- DNS লোকেশন
- সোর্স IPv4 ঠিকানা, একটি ডেডিকেটেড IPv6 ঠিকানা বা একটি DoH হোস্টনেম দ্বারা মিলে যাওয়া একটি Gateway অবজেক্ট, যেখানে ডিভাইসে ক্লায়েন্ট ছাড়াই DNS পলিসি প্রযোজ্য হয়। এটি একমাত্র Gateway নিয়ন্ত্রণ যা আনএনরোল্ড গেস্ট ডিভাইসগুলিতে পৌঁছায় এবং এটি ডোমেন কভার করে, পরিচয় নয়। ডায়নামিক পাবলিক IP মিল ভেঙে দেয়।
- SSID
- IEEE 802.11-এ সংজ্ঞায়িত Service Set Identifier, নেটওয়ার্কের যে নামটি একটি অ্যাক্সেস পয়েন্ট ব্রডকাস্ট করে এবং কোনো ডিভাইস যুক্ত হওয়ার সময় নির্বাচন করে। Shield প্রতিটি SSID-এর সাথে সরাসরি একটি ফিল্টারিং পলিসি সংযুক্ত করে, যাতে গেস্ট, স্টাফ এবং ভাড়াটে নেটওয়ার্কগুলি একটি একক ড্যাশবোর্ড থেকে আলাদা নিয়ম বহন করতে পারে।
- VLAN
- IEEE 802.1Q দ্বারা নির্দিষ্ট একটি ভার্চুয়াল LAN, যা শেয়ার্ড সুইচ এবং অ্যাক্সেস পয়েন্ট জুড়ে লজিক্যালি পৃথক নেটওয়ার্ক তৈরি করতে ইথারনেট ফ্রেমগুলিকে ট্যাগ করে। একটি ভেন্যুর গেস্ট, স্টাফ এবং পেমেন্ট VLAN প্রায়শই একটি সিঙ্গেল কানেকশনের মাধ্যমে বাইরে যায়। Shield প্রতি VLAN অনুযায়ী পলিসি সেট করে; Gateway সেগুলিকে একটি একক লোকেশন হিসেবে দেখে।
- TLS পরিদর্শন
- একটি প্রক্সি দ্বারা Transport Layer Security সেশনের ডিক্রিপশন, যার জন্য ডিভাইসের সার্টিফিকেট স্টোরে প্রক্সির রুট সার্টিফিকেটটি বিশ্বস্ত বা ট্রাস্টেড হওয়া প্রয়োজন। Gateway HTTP inspection-এর জন্য প্রতিটি ডিভাইসে Cloudflare রুট সার্টিফিকেট থাকা প্রয়োজন। আপনি এটি একটি ম্যানেজড ল্যাপটপে পুশ করতে পারেন, কিন্তু কোনো ভিজিটরের হ্যান্ডসেটে নয়।
- DHCP
- Dynamic Host Configuration Protocol, IETF RFC 2131, যা প্রতিটি সংযুক্ত হওয়া ডিভাইসকে একটি IP অ্যাড্রেস এবং ব্যবহার করার জন্য নির্দিষ্ট DNS সার্ভার সহ নেটওয়ার্ক সেটিংস বরাদ্দ করে। Shield সেই প্রতিটি ডিভাইসে প্রযোজ্য যা DHCP থেকে DNS গ্রহণ করে। মাইগ্রেশন এবং রোলব্যাক উভয়ই প্রতি VLAN-এ DHCP যে DNS সার্ভার প্রদান করে তা পরিবর্তনের মাধ্যমে কাজ করে।
- PCI DSS Compliance
- PCI Security Standards Council-এর Payment Card Industry Data Security Standard, যা কার্ডহোল্ডারের ডেটা সংরক্ষণ, প্রক্রিয়া বা প্রেরণ করে এমন নেটওয়ার্কগুলির জন্য প্রয়োজনীয় শর্তাবলী নির্ধারণ করে, যার মধ্যে আওতাভুক্ত সিস্টেমগুলির সেগমেন্টেশনও অন্তর্ভুক্ত। PCI DSS-এর আওতায় থাকা একটি পেমেন্ট VLAN-এর জন্য সবচেয়ে কঠোর ফিল্টারিং তালিকার প্রয়োজন হয়, যা Shield সেগমেন্টেশনের পাশাপাশি প্রতি VLAN অনুযায়ী প্রয়োগ করতে পারে।
- IEEE 802.1X
- পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য IEEE স্ট্যান্ডার্ড, যা নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে একটি RADIUS সার্ভারে EAP-এর মাধ্যমে প্রতিটি ডিভাইস বা ব্যবহারকারীকে প্রমাণীকরণ করে। Shield হলো বিভিন্ন কন্ট্রোলের মধ্যে অন্যতম একটি কন্ট্রোল। ডিভাইসগুলি সমর্থন করলে স্টাফ নেটওয়ার্কগুলিতে এখনও 802.1X প্রমাণীকরণ এবং WPA3 প্রয়োজন।
Worked examples
একটি ভেনু একটি একক ইন্টারনেট সংযোগের পেছনে PCI DSS পরিধির অধীনে একটি গেস্ট SSID, একটি স্টাফ SSID এবং একটি পেমেন্ট VLAN পরিচালনা করে। প্রতিটির জন্য আলাদা ফিল্টারিং পলিসি প্রয়োজন। DNS ফিল্টারিং কীভাবে সেট আপ করা উচিত?
Gateway তার পাবলিক সোর্স অ্যাড্রেসের মাধ্যমে একটি IPv4 লোকেশন শনাক্ত করে, তাই একটি ঠিকানার মাধ্যমে বেরিয়ে আসা তিনটি নেটওয়ার্ককে একটি একক লোকেশন হিসেবে দেখা হয়। এগুলিকে আলাদা করার অর্থ হলো পৃথক ইগ্রেস IP বা স্থানীয় ফরওয়ার্ডার ব্যবহার করা যা প্রতিটি VLAN-কে একটি আলাদা DoH হোস্টনেমে পাঠায়। Shield একটি একক ড্যাশবোর্ডে সরাসরি SSID এবং VLAN-এর সাথে পলিসি সংযুক্ত করে। গেস্ট নেটওয়ার্ক অ্যাডাল্ট কন্টেন্ট এবং বিজ্ঞাপন ব্লক করে, স্টাফ WiFi প্রশিক্ষণের জন্য স্ট্রিমিংয়ের অনুমতি দেয় এবং পেমেন্ট VLAN সবচেয়ে কঠোর তালিকা চালায়। একটি লাইটওয়েট রিলে সেগমেন্টেড VLANগুলি থেকে লুকআপ ফরওয়ার্ড করে, ফলে প্রতিটি নিজস্ব পলিসি বজায় রাখে।
একটি এস্টেট Gateway লোকেশন পলিসির সাহায্যে ভেনু নেটওয়ার্ক ফিল্টার করে এবং কিছু স্টাফ ল্যাপটপে WARP চলে। কোনো ব্যাঘাত ছাড়াই কীভাবে Shield-এ মাইগ্রেট করবেন?
প্রতিটি Gateway DNS লোকেশন, তার নেটওয়ার্ক, ক্যাটাগরি, ব্লক তালিকা এবং অ্যালাউ তালিকার ইনভেন্টরি তৈরি করুন। প্রতিটি লোকেশনকে একটি Shield ভেনুতে ম্যাপ করুন, তারপর এটিকে সেই SSID এবং VLAN-এ বিভক্ত করুন যা Gateway আলাদা করতে পারেনি। অ্যালাউ তালিকাগুলি হুবহু অনুলিপি করে Shield-এ প্রতিটি পলিসি পুনরায় তৈরি করুন। একটি ভেনুতে একটি গেস্ট SSID-এ DHCP DNS সার্ভার পরিবর্তন করে পাইলট করুন, পিক দিন সহ একটি নির্দিষ্ট সময়কালে ব্লক করা ডোমেন এবং অভিযোগগুলি তুলনা করুন, তারপর ভেনু ধরে ধরে কাটওভার সম্পন্ন করুন। ক্লায়েন্টটি অবসর না নেওয়া পর্যন্ত WARP ল্যাপটপগুলি Gateway পলিসি বজায় রাখে। আউটবাউন্ড DNS রিডাইরেক্ট করে এমন ফায়ারওয়ালগুলি পরীক্ষা করুন। রোলব্যাকের অর্থ হলো DHCP-কে আগের DNS সেটিংসে নির্দেশ করা।
Frequently asked questions
গেস্ট WiFi-এর ক্ষেত্রে Purple Shield কি Cloudflare Gateway-এর একটি বিকল্প?
হ্যাঁ। Shield কোনো ক্লায়েন্ট ছাড়াই গেস্ট SSID-এর প্রতিটি ডিভাইসের জন্য DNS ফিল্টার করে। এটি এমন সব ফোন এবং ল্যাপটপ কভার করে যা Gateway-এর WARP-নির্ভর কন্ট্রোলগুলি পৌঁছাতে পারে না। আপনি একটি একক ড্যাশবোর্ড থেকেই প্রতি SSID, VLAN এবং ভেন্যু অনুযায়ী পলিসি সেট করতে পারেন। Whitbread এবং AGS Airports আজ ভেন্যু নেটওয়ার্কগুলিতে Shield পরিচালনা করছে। আপনি যদি গেস্টদের জন্য বর্তমানে Gateway লোকেশন পলিসি ব্যবহার করেন, তবে Shield সেগুলিকে প্রতি নেটওয়ার্কের সূক্ষ্ম নিয়ন্ত্রণ দিয়ে প্রতিস্থাপন করে। এটি অ্যাড ব্লকিং সুবিধাও যোগ করে যা 44% পর্যন্ত ডেটা সাশ্রয় করে।
আমার ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্ট এবং ফায়ারওয়ালের সাথে কি Shield কাজ করে?
হ্যাঁ। Shield যেকোনো হার্ডওয়্যারের সাথে কাজ করতে সক্ষম এবং এর জন্য কোনো নতুন অ্যাপ্লায়েন্সের প্রয়োজন হয় না। এটি Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এর ওপর নির্মিত নেটওয়ার্কগুলিতে চলে। আপনি আপনার নেটওয়ার্কের নির্ধারিত DNS সার্ভারকে Shield-এর দিকে নির্দেশ করান, প্রতি SSID বা VLAN অনুযায়ী। Shield যেকোনো WiFi-এ স্বাধীনভাবে চলে, অথবা Purple Access-এর পাশাপাশি কাজ করে। Purple 90টি দেশের 80,000-এরও বেশি ভেন্যু জুড়ে পরিচালিত হয়।
Cloudflare Gateway-এর তুলনায় Shield-এর মূল্য নির্ধারণ কীভাবে করা হয়?
Cloudflare-এর Zero Trust প্ল্যানগুলিতে Gateway-এর মূল্য আসন প্রতি নির্ধারিত হয়, যা সুনির্দিষ্ট ও পরিচালিত কর্মীদের জন্য উপযুক্ত। Shield-এর ক্ষেত্রে আপনার সাইট, নেটওয়ার্ক, ব্যবহারকারী এবং প্ল্যানের ভিত্তিতে কোটেশন প্রদান করা হয়, যার সাথে রয়েছে একটি ৩০ দিনের বিনামূল্যের ট্রায়াল। এর কোনো সার্বজনীন প্রকাশিত মূল্য নেই; [Shield-এর মূল্য নির্ধারণ সংক্রান্ত পৃষ্ঠাটিতে](product:shield/pricing) ট্রায়াল এবং ক্রয়ের দুটি পদ্ধতি উল্লেখ রয়েছে। মূল খরচের পাশাপাশি কাঠামোরও তুলনা করুন। Gateway-এর আইডেন্টিটি এবং HTTP নিয়ন্ত্রণগুলিতে WARP রোলআউট এবং সার্টিফিকেট পরিচালনার অতিরিক্ত প্রয়াসও প্রয়োজন হয়।
আমি কি একই ভেন্যুতে Cloudflare Gateway এবং Shield একসাথে চালাতে পারি?
হ্যাঁ। তারা ভিন্ন ভিন্ন পয়েন্টে কাজ করে। Shield ভেন্যুর নেটওয়ার্কের প্রতিটি ডিভাইসের জন্য DNS ফিল্টার করে। WARP ক্লায়েন্ট চালিত একটি ল্যাপটপ তার DNS এবং প্রক্সি করা ট্র্যাফিক সরাসরি Gateway-এ পাঠায়, তাই এটি Gateway নীতি অনুসরণ করে। প্রতিটি অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট নেটওয়ার্কে Shield চালু রাখুন। এভাবে, আনম্যানেজড ডিভাইসগুলি কখনই ফিল্টারহীন অবস্থায় থাকবে না এবং WARP ল্যাপটপগুলি তাদের ডিভাইস নীতি বজায় রাখবে।
Cloudflare Gateway থেকে Shield-এ মাইগ্রেট করতে কতখানি প্রচেষ্টার প্রয়োজন?
হার্ডওয়্যারের কোনো পরিবর্তন ছাড়াই শুধুমাত্র নীতি ম্যাপিং করার মাধ্যমে এটি করা সম্ভব। আপনি Gateway-এর ক্যাটাগরি, কাস্টম ব্লক লিস্ট এবং অ্যালাউ লিস্ট কপি করবেন। তারপর আপনি প্রতিটি DNS লোকেশনকে Shield ভেন্যু, SSID এবং VLAN-এর সাথে ম্যাপ করবেন। এরপর, আপনার DHCP যে DNS সার্ভার প্রদান করে তা পরিবর্তন করবেন। সুইভার করার আগে প্রথমে একটি ভেন্যুতে একটি SSID পাইলট করুন এবং ফলাফল তুলনা করুন। আপনি ক্লায়েন্ট রিটায়ার না করা পর্যন্ত WARP চালিত ডিভাইসগুলি Gateway-তেই থাকবে।
Shield কি ভেন্যু নেটওয়ার্কে GDPR এবং PCI DSS-এর ক্ষেত্রে সাহায্য করে?
হ্যাঁ, একাধিক নিয়ন্ত্রণের একটি হিসাবে। Shield প্রতিটি VLAN-এ আলাদা নীতি প্রয়োগ করে, তাই PCI DSS-এর আওতায় থাকা পেমেন্ট VLAN অতিথি WiFi-এর চেয়ে আরও কঠোর তালিকা চালাতে পারে। এটি যেকোনো সংযোগ খোলার আগেই ফিশিং এবং ম্যালওয়্যার ডোমেইন ব্লক করে। Purple হলো ISO 27001 এবং Cyber Essentials সার্টিফাইড, এবং GDPR অনুবর্তী। তবুও আপনার সেগমেন্টেশন, স্টাফ নেটওয়ার্কে 802.1X এবং যেখানে ডিভাইসগুলি এটি সমর্থন করে সেখানে WPA3 প্রয়োজন।
ভিজিটররা কি অতিথি WiFi-এ Shield-এর উপস্থিতি টের পাবেন?
বেশিরভাগ ক্ষেত্রে না। ডিভাইসে কিছুই ইনস্টল করা হয় না এবং সাইন-ইনে কিছুই পরিবর্তন হয় না। একটি ব্লক করা ডোমেইন লোড হতে ব্যর্থ হয়, এবং অনুমতিপ্রাপ্ত সাইটগুলি স্বাভাবিকভাবে কাজ করে। বিজ্ঞাপন ব্লকিং চালু থাকলে, পেজগুলিতে কম ডেটা থাকে। Purple ৪৪% পর্যন্ত কম ডেটা এবং ৬২% পর্যন্ত কম DNS কোয়েরি পরিমাপ করে। একটি ব্যস্ত অতিথি নেটওয়ার্কে, এই অতিরিক্ত ব্যান্ডউইথ লিংক শেয়ার করা প্রতিটি ভিজিটরকে সুবিধা দেয়।
Cloudflare-এর পাবলিক ফ্যামিলি রিসলভার কি Shield-এর মতো একই কাজ করে?
না। Cloudflare-এর 1.1.1.1 for Families রিসলভার যে কেউ এটি ব্যবহার করলে তার জন্য নির্দিষ্ট ম্যালওয়্যার এবং অ্যাডাল্ট কন্টেন্ট ব্লকিং প্রয়োগ করে। এতে কোনো ভেন্যু-ভিত্তিক নীতি এবং কোনো SSID বা VLAN নিয়ম নেই। এতে কোনো কাস্টম অ্যালাউ লিস্ট নেই এবং আপনার এস্টেটের জন্য কোনো রিপোর্টিংও নেই। একটি ভেন্যুর অতিথি, কর্মী এবং টেন্যান্ট নেটওয়ার্কের জন্য আলাদা আলাদা নিয়মের প্রয়োজন। কী ব্লক করা হয়েছে তার প্রমাণেরও প্রয়োজন হয়, যা Shield-এর ড্যাশবোর্ড প্রদান করে।