
Cyber Essentials-Zertifizierung: Was WiFi-Betreiber benötigen
Erfahren Sie, was die Cyber Essentials-Zertifizierung für WiFi-Betreiber erfordert - von den wichtigsten Schritten bis hin zu praktischen Tipps zum Bestehen des Audits im Jahr 2026.
Published 18. Oktober 2026
Das Gäste-WiFi Ihres Hotels wird stark genutzt, das Rezeptionsteam verwendet ein Cloud-Buchungssystem und ein externer Dienstleister hat ein Laptop angeschlossen, um Fehler an einem Access Point zu beheben. Jemand fragt, ob die Organisation über eine Cyber Essentials-Zertifizierung verfügt. Bevor Sie dies mit Sicherheit beantworten können, müssen Sie wissen, ob das Zertifikat das Netzwerk, die verwaltenden Personen und die dahinterliegenden Cloud-Dienste abdeckt.
Hier macht geteiltes WiFi eine scheinbar einfache Sicherheitsfrage kompliziert. Ein Gästegerät gefährdet nicht automatisch jedes System an einem Standort, aber schlecht getrennte Netzwerke können ihm Zugriff gewähren, den Sie nie beabsichtigt haben. Der sinnvolle Ausgangspunkt ist nicht das Zertifikat selbst. Es geht darum zu verstehen, was Sie schützen und wo die Grenze verläuft.
Inhaltsverzeichnis
- Warum Cyber Essentials für öffentliches und Gäste-WiFi wichtig ist
- Die fünf Kontrollmaßnahmen, die jedes Netzwerk benötigt
- Verständnis der Zertifizierungsgrenze in einem WiFi-Netzwerk
- Von der Selbstbewertung zu Cyber Essentials Plus
- Was Cyber Essentials nicht abdeckt
- Das Zertifikat eines Anbieters als WiFi-Betreiber richtig lesen
- Eine praktische Start-Checkliste für 2026
Warum Cyber Essentials für öffentliches und Gast WiFi wichtig ist
Stellen Sie sich eine Schule vor, in der sich Besucher und Mitarbeiter über dieselbe Drahtlosinfrastruktur verbinden. Mitarbeiter benötigen Zugriff auf Organisationssysteme; Besucher benötigen Internetzugang. Wenn der Netzwerkadministrator diese Nutzungen nicht ordnungsgemäß getrennt hat, könnte ein kompromittierter Laptop eines Besuchers auf Dienste zugreifen, die ihm nicht zur Verfügung stehen sollten.
Die Cyber Essentials-Zertifizierung bietet einen strukturierten Weg, grundlegende Schutzmaßnahmen zu überprüfen. Sie ist kein Sicherheitszertifikat für Gast-WiFi und bewertet nicht jedes denkbare Sicherheitsrisiko. Ihr Wert liegt darin, eine Organisation dazu zu bringen, die Kontrollen zu überprüfen, die ihre eigene Technologie schützen.
Die britische Regierung hat das Programm gemeinsam mit der Industrie am 5. Juni 2014 ins Leben gerufen, um einen erschwinglichen, praktischen Standard gegen häufige Angriffe aus dem Internet zu schaffen. Die Zertifizierung wurde für Lieferanten, die sich um bestimmte Regierungsaufträge mit sensiblen Informationen oder spezifischen technischen Produkten und Dienstleistungen bewerben, ab dem 1. Oktober 2014 zur Pflicht, wie in den Informationen zum Cyber Essentials-Programm der Regierung beschrieben.
Warum Standortbetreiber aufpassen sollten
Das NCSC veröffentlicht die technischen Anforderungen, die dem Programm seine Sicherheitsbasis geben. Für Hotels, Schulen, Krankenhäuser und öffentliche Veranstaltungsorte bieten diese Anforderungen eine gemeinsame Sprache für Gespräche zwischen Betriebsteams, IT-Dienstleistern und Einkäufern.
- Gastronomie- und Hotellerie-Teams müssen die Gäste-Konnektivität von Buchungssystemen, Geräten der Mitarbeiter und der Netzwerkverwaltung trennen. Der Sicherheitskontext für WiFi im Gastgewerbe macht diese Unterscheidung besonders relevant.
- Bildungsteams müssen verstehen, wie Schülergeräte, Mitarbeiter-Accounts und Cloud-Plattformen zusammenwirken.
- Teams im Gesundheitswesen und im öffentlichen Sektor müssen identifizieren, welche Systeme den öffentlichen Zugang und welche die organisatorischen Dienste unterstützen.
Für Leser, die den überarbeiteten Bewertungstext in einen Vorbereitungsplan umsetzen, ist der Danzell-Update-Compliance-Leitfaden von Networking2000 eine ergänzende Ressource, die zusammen mit den offiziellen Anforderungen genutzt werden sollte, anstatt diese zu ersetzen.
Praktische Regel: Betrachten Sie die Konnektivität für Gäste und die Unternehmens-IT als zusammenhängende Systeme mit unterschiedlichen Vertrauensstufen, nicht als austauschbare Teile desselben Netzwerks.
Sie müssen Besucher nicht trennen, um eine Zertifizierung anzustreben. Sie benötigen eine nachvollziehbare Erklärung darüber, was Besucher erreichen können, was Mitarbeiter verwalten können und welche Schutzmaßnahmen für die von Ihnen zu zertifizierenden Systeme gelten.
Die fünf Kontrollen, die jedes Netzwerk benötigt
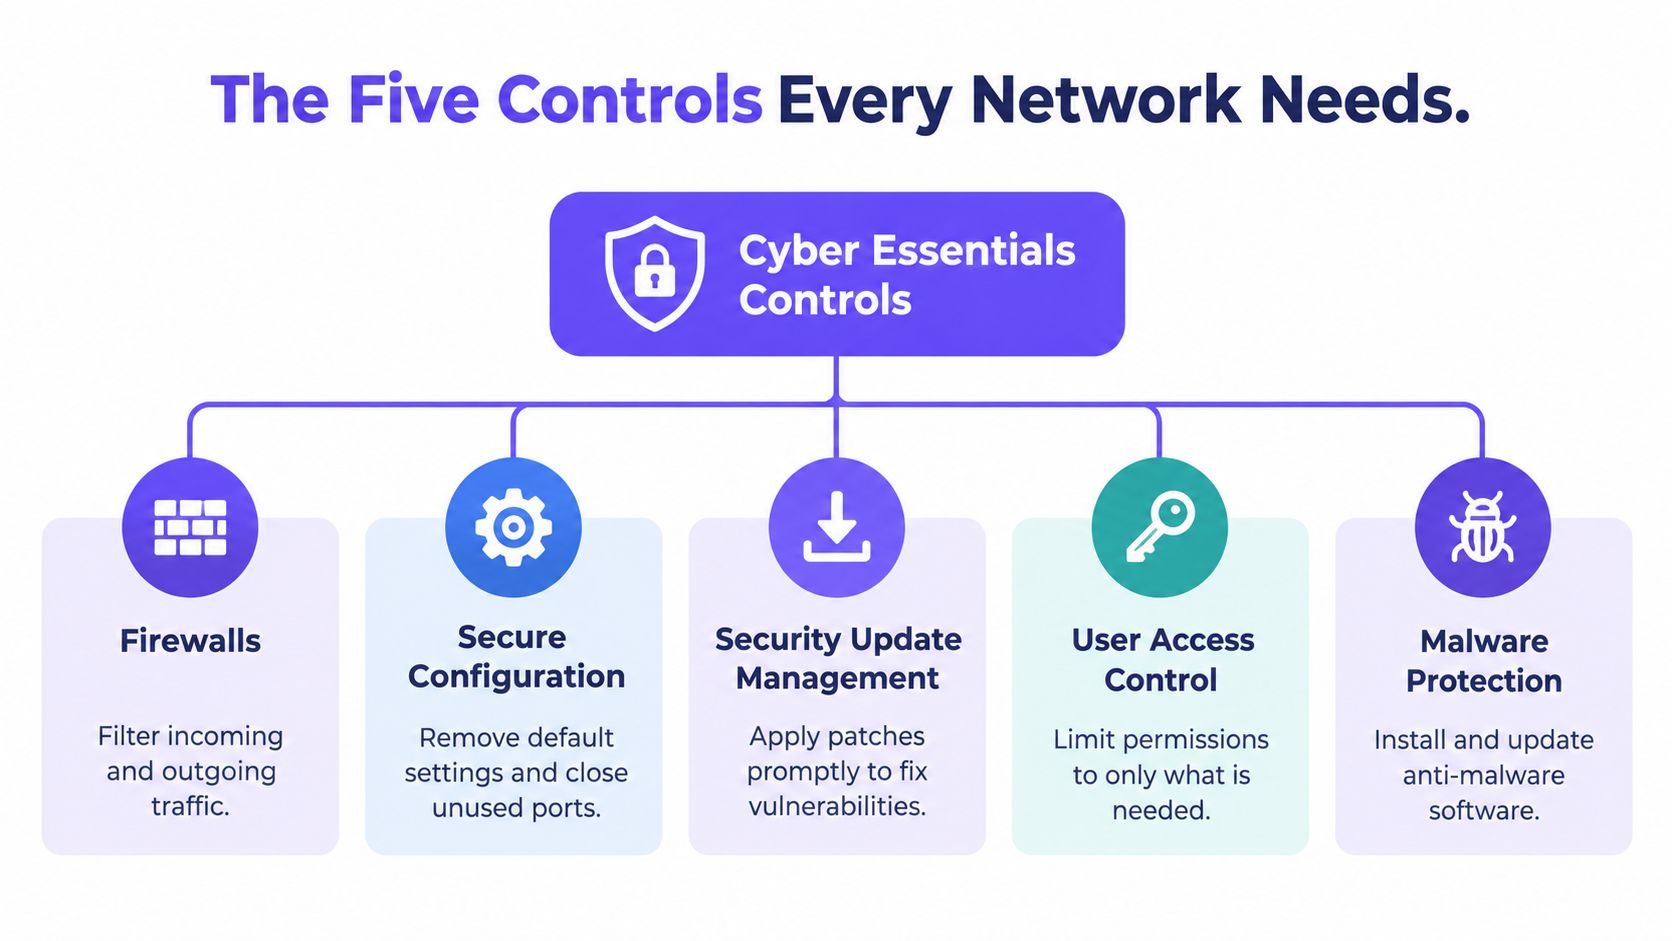
Die technische Basis besteht aus Firewalls, sicherer Konfiguration, Sicherheits-Update-Management, Benutzer-Zugriffskontrolle und Schutz vor Malware. Die NCSC-Anforderungen für IT-Infrastruktur definieren diese Kontrollen; sie legen auch die 14-Tage-Frist für anwendbare Hochrisiko- und kritische Sicherheits-Updates sowie die MFA-Erwartung für unterstützte Cloud-Dienste fest.
Das Diagramm gibt einen nützlichen Überblick, bevor Sie die Sicherheitskontrollen auf einen Standort übertragen.
Routen schützen und unsichere Einstellungen entfernen
Firewalls steuern zulässige Netzwerkverbindungen. In einem Hotel lautet die praktische Frage, ob ein Gast die Verwaltungsoberfläche der Firewall oder ein Mitarbeitersystem erreichen kann. Überprüfen Sie die Regeln, die diese Routen steuern, anstatt davonzugehen, dass das Vorhandensein einer Firewall deren Blockierung beweist.
Eine sichere Konfiguration betrifft die Einrichtung von Systemen. Ein Access Point kann einwandfrei funktionieren, obwohl er einen unnötigen Dienst oder ein unverändertes Standard-Administratorpasswort behält. Der Administrator sollte unnötige Funktionen entfernen, unsichere Standardeinstellungen ersetzen und die von der Organisation benötigte Konfiguration dokumentieren.
Diese Kontrollen ergänzen sich gegenseitig. Eine sorgfältig konfigurierte Verwaltungsoberfläche sollte Dennoch nicht für Gäste zugänglich sein, und eine eingeschränkte Schnittstelle benötigt weiterhin sichere Einstellungen.
Software aktuell halten und Rechte einschränken
Ein verpasstes Sicherheitsupdate führt zu einem anderen Problem: Die Einstellungen sind möglicherweise korrekt, aber die Software enthält eventuell eine bekannte Schwachstelle. Das Sicherheitsupdate-Management erfordert einen betrieblichen Prozess und nicht nur ein aktiviertes Kontrollkästchen für Updates.
Fragen Sie bei einem Standort mit mehreren Filialen, wer ein Update bemerkt, wer die Bereitstellung genehmigt und wer prüft, ob es jedes relevante Gerät erreicht hat. Ein Laptop, der zwischen Veranstaltungen gelagert wird, oder eine Appliance, die auf ein Wartungsfenster wartet, kann andernfalls der Aufmerksamkeit entgehen.
- Verantwortung für Updates zuweisen: Trennen Sie die Zuständigkeiten von Veranstaltungsort, ausgelagertem IT-Dienstleister und Cloud-Anbieter.
- Fertigstellung überprüfen: Bewahren Sie Nachweise über installierte Updates auf, nicht nur Bereitstellungsanweisungen.
- Nicht mehr unterstützte Systeme behandeln: Identifizieren Sie Geräte oder Software, die keine erforderlichen Sicherheitskorrekturen mehr erhalten können.
Die Benutzerzugriffskontrolle schränkt ein, wer welche Aktionen ausführen kann. Ein Empfangsmitarbeiter benötigt möglicherweise Zugriff auf Buchungen, ohne jedoch die Berechtigung zur Änderung von Netzwerkeinstellungen zu benötigen. Namentlich genannte Administratorkonten sind einfacher zu verwalten und zu überprüfen als Anmeldedaten, die zwischen Mitarbeitern und externen Dienstleistern geteilt werden. Cloud-Konten benötigen zudem den in den Anforderungen beschriebenen Authentifizierungsschutz.
Endgeräte schützen, ohne sie mit dem Netzwerk zu verwechseln
Der Malware-Schutz betrifft die Geräte und die Software innerhalb der Bewertungsgrenze. Ein verwalteter Mitarbeiter-Laptop benötigt einen angemessenen Schutz, selbst wenn die Firewall korrekt konfiguriert ist.
Das Smartphone eines Besuchers stellt eine andere betriebliche Herausforderung dar, da Sie möglicherweise keine Berechtigung haben, Software darauf zu installieren oder zu verwalten. Die Unterscheidung zwischen Geräteeigentum, geschäftlicher Nutzung und Netzwerkzugriff ist zentral für die BYOD security-Planung. Netzwerkfilterung kann Endpunktschutzkontrollen ergänzen, macht diese jedoch nicht überflüssig.
Verständnis der Zertifizierungsgrenze in einem WiFi Netzwerk
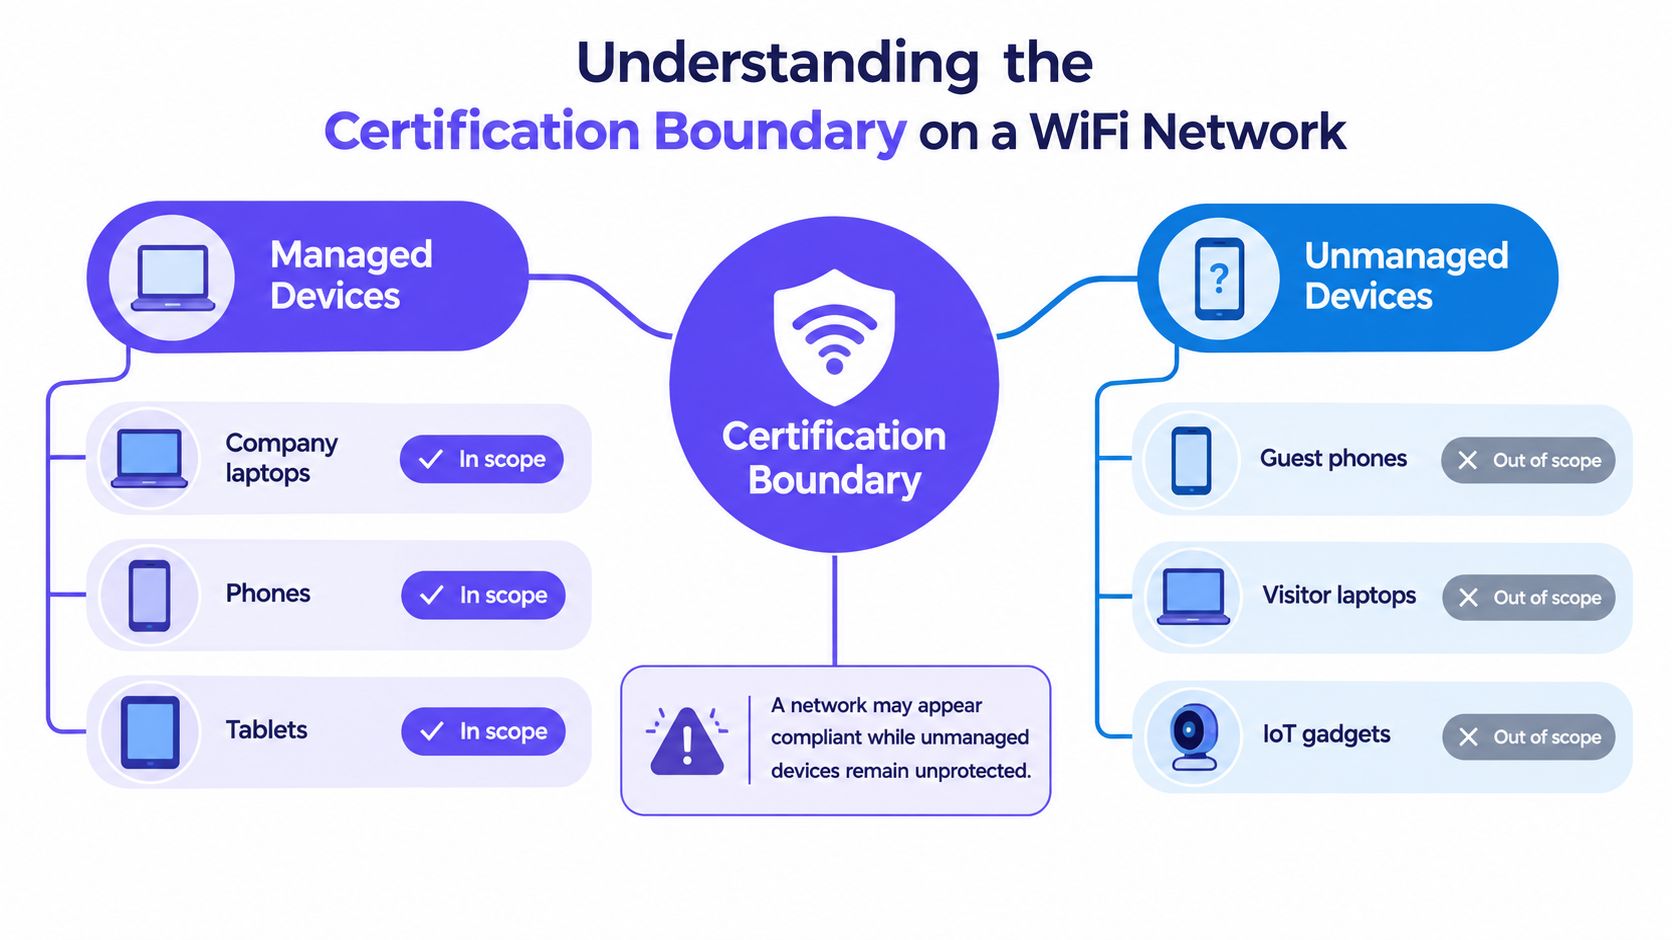
Die Zertifizierungsgrenze ist der definierte Teil der Organisation, der bewertet wird. Sie sollte die relevante Infrastruktur, Geräte, Software, Cloud-Dienste, Konten und Internet-Gateways identifizieren. Wie die oben zitierten NCSC-Anforderungen erklären, geht der Geltungsbereich der Konformitätsprüfung voraus.
Beginnen Sie bei einem Veranstaltungsort mit einer Netzwerkkarte statt mit einer Einkaufsliste für Geräte. Markieren Sie das drahtlose Personalnetzwerk, das Gäste-Netzwerk, den Zugriff für Dienstleister, Verwaltungsschnittstellen und Cloud-Administrationsplattformen. Dokumentieren Sie anschließend, wer jede Komponente nutzt und wer sie steuert.
Dieses Diagramm veranschaulicht eine häufige Unterscheidung zwischen verwalteten Netzwerken und Gastnetzwerken, aber seine Beschriftungen erfordern eine Konkretisierung.
Eigentum allein bestimmt nicht den Geltungsbereich
Die Kennzeichnungen "außerhalb des Geltungsbereichs" im Diagramm sind keine universellen Regeln. Ein Smartphone eines Gastes, das nur für privates Surfen genutzt wird, unterscheidet sich von einem privaten Telefon, mit dem auf Unternehmensdaten zugegriffen wird. Ebenso sollte ein verbundenes Gerät nicht bloß deshalb ausgeschlossen werden, weil es niemand in der Geräteverwaltung registriert hat.
Eine SSID ist ein Name für ein drahtloses Netzwerk. Ein VLAN ist ein logisches Netzwerksegment. Keines von beiden stellt für sich genommen einen gültigen Zertifizierungsausschluss dar: Sie müssen die zulässigen Verbindungen zwischen den Segmenten verstehen und nachweisen.
| Standort-Komponente | Zu klärende Frage |
|---|---|
| Mitarbeiter-SSID | Welche organisatorischen Geräte und Dienste nutzen diese? |
| Gäste-SSID | Können Gäste auf interne Systeme oder Verwaltungsschnittstellen zugreifen? |
| Dienstleister-Verbindung | Verwaltet der Dienstleister relevante Systeme oder greift er darauf zu? |
| Cloud-WiFi-Konsole | Wer steuert deren Konten, Authentifizierung und Berechtigungen? |
| Verbundene Geräte | Worauf greifen sie zu und warum sollten sie ausgeschlossen werden? |
Verwaltung über den Standort hinaus verfolgen
Eine Schule könnte ihr Besuchernetzwerk isolieren, während sie einem externen Dienstleister erlaubt, Access Points über eine Cloud-Konsole zu verwalten. Die Trennung des Besuchernetzwerks ist nützlich, beantwortet aber keine Fragen zur Konsole, zum Zugriff des Dienstleisters oder zu den Konten, die Änderungen autorisieren.
Die Auslagerung der Administration entbindet nicht von der Pflicht, diese Verantwortlichkeiten zu verstehen. Fragen Sie den Anbieter, welche Kontrollen er betreibt und welche Nachweise er erbringen kann.
Ein separater Name für ein drahtloses Netzwerk ist nur ein Label. Eine Bewertungsgrenze benötigt eine dokumentierte Erklärung der Trennung und der zulässigen Zugriffe.
Führen Sie eine Abgrenzungserklärung, ein Inventar der Betriebsmittel, ein Netzwerkdiagramm, ein Cloud-Dienst-Register und schriftliche Begründungen für Ausnahmen. Wenn das Zertifikat eines Lieferanten die Umgebung ausschließt, die Ihren Dienst unterstützt, bietet das Abzeichen möglicherweise weniger relevante Sicherheit als erwartet. Die entscheidende Frage ist, ob der bewertete Umfang mit dem Dienst übereinstimmt, von dem Sie abhängen.
Von der Selbstbewertung zu Cyber Essentials Plus
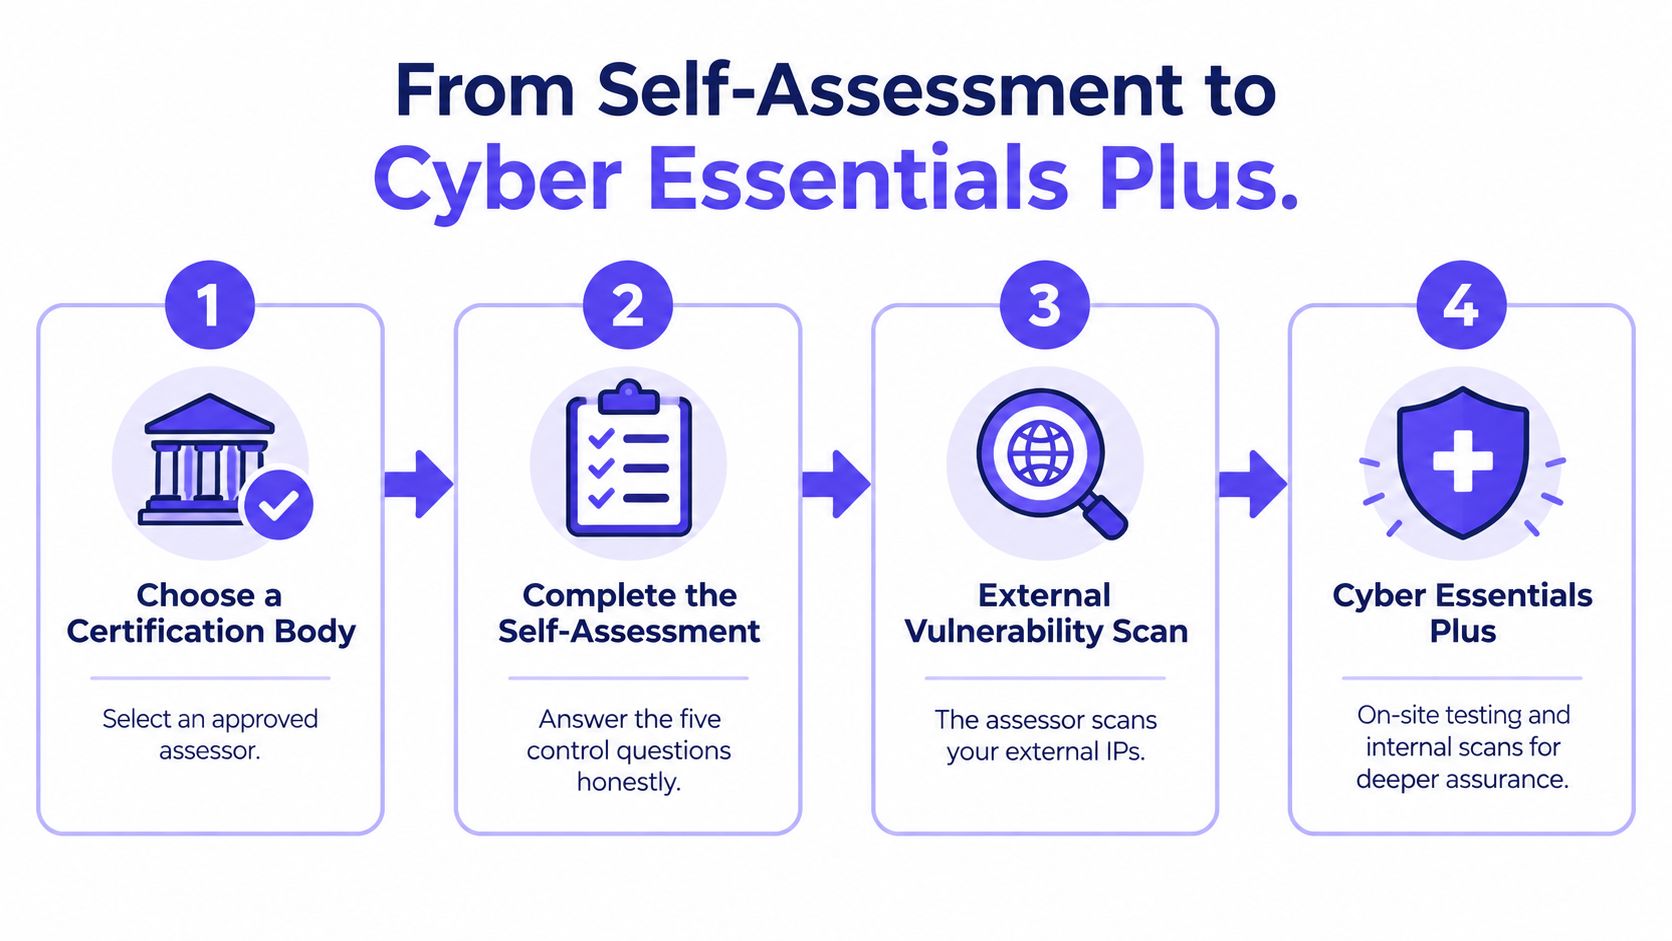
Ein Veranstaltungsort-Manager erwartet möglicherweise, dass die Zertifizierung mit dem Besuch eines Prüfers im Gebäude beginnt. Die Standardstufe beginnt stattdessen damit, dass die Organisation ihren Geltungsbereich beschreibt und Fragen zu ihren Kontrollen beantwortet. Cyber Essentials Plus fügt eine unabhängige technische Überprüfung hinzu, anstatt die grundlegende Basis zu ersetzen.
Dieses Prozessdiagramm zeigt den allgemeinen Ablauf von der Vorbereitung bis zur Verifizierung.
Antworten vorbereiten, die belegt werden können
Wählen Sie eine Zertifizierungsstelle und vereinbaren Sie den vorgesehenen Umfang, bevor Sie den Fragebogen ausfüllen. Binden Sie die Personen ein, die die Systeme kennen: die interne IT, den Managed-Service-Provider, die Cloud-Administratoren und diejenigen, die für die Netzwerkkonfiguration des Veranstaltungsorts verantwortlich sind.
Antworten Sie nicht mit Ja, nur weil ein Lieferant sagt, dass er eine Sicherheitsmaßnahme normalerweise aktiviert. Stellen Sie sicher, ob sie in Ihrer Umgebung tatsächlich aktiviert ist.
- Eingereichte Bewertung aufbewahren: Halten Sie die Antworten und die Umfangsbeschreibung zusammen.
- Belege sammeln: Bewahren Sie relevante Bestandslisten, Konfigurationsnachweise, Kontoüberprüfungen und Update-Aufzeichnungen auf.
- Unstimmigkeiten auflösen: Wenn Dokumentation und Live-Einstellungen nicht übereinstimmen, untersuchen Sie dies vor der Einreichung.
Die Preise für die Einsteiger-Zertifizierung beginnen bei 320 £ zzgl. MwSt. und variieren je nach Organisationsgröße gemäß der Cyber Essentials-Übersicht des NCSC. Dieser erschwingliche Startpreis sollte nicht mit den Kosten oder dem Umfang eines gründlichen Sicherheitsaudits verwechselt werden.
Vereinbaren, was die technische Verifizierung beinhaltet
Bitten Sie bei Plus die Zertifizierungsstelle darum, ihren Prüfplan zu erläutern, einschließlich Schwachstellen-Scans, Gerätezugriff und allen Vorbereitungen für Überprüfungen vor Ort oder aus der Ferne. Die Infografik ist eine vereinfachte Übersicht und keine Garantie dafür, dass jede Bewertung derselben Logistik folgt.
Es gibt keine sinnvolle pauschale Bearbeitungszeit für einen Bestand mit mehreren Standorten. Die Vorbereitung hängt davon ab, wie übersichtlich Ihr Inventar ist, ob die Kontrollen bereits funktionieren und welche Nachbesserungen der Assessor identifiziert. Fordern Sie einen Zeitplan an, der zwischen Datenerfassung, Bewertung und etwaigen Korrekturarbeiten unterscheidet.
Für eine zusätzliche Einführung in den Zertifizierungsprozess bietet das folgende Video ein weiteres Format.
Die Zertifizierung muss alle 12 Monate erneuert werden, wie in den zuvor zitierten NCSC-Anforderungen angegeben. Wenn sie abläuft, ist die Organisation nicht mehr zertifiziert. Bewahren Sie das Zertifikat, die Details der Zertifizierungsstelle und die Zuständigkeit für die Verlängerung in den Unterlagen auf, damit die Aufrechterhaltung der Sicherheit nicht davon abhängt, dass sich jemand an eine alte E-Mail erinnert.
Was Cyber Essentials nicht abdeckt
Ein Zertifikat ist der Nachweis einer definierten Baseline, kein Beweis dafür, dass eine Organisation gegen jede Bedrohung geschützt ist. Dieser Unterschied ist wichtig, wenn Ihr Netzwerk Datenverkehr von Personen und Geräten überträgt, die Sie nicht verwalten.
Die Wirkungsevaluierung des Cyber Essentials-Programms durch die Regierung zitiert Studien, wonach die Schutzmaßnahmen 99 % der aus dem Internet stammenden Schwachstellen im evaluierten Datensatz abgemildert haben. Diese Erkenntnis bezieht sich auf einen definierten Datensatz, nicht auf alle Angriffe, alle Schwachstellen oder die Wahrscheinlichkeit einer Sicherheitsverletzung bei jedem zertifizierten Unternehmen.
Ein Sicherheits Dashboard kann Betreibern dabei helfen, laufende Aktivitäten zu überprüfen, beantwortet jedoch andere Fragen als ein Zertifikat.
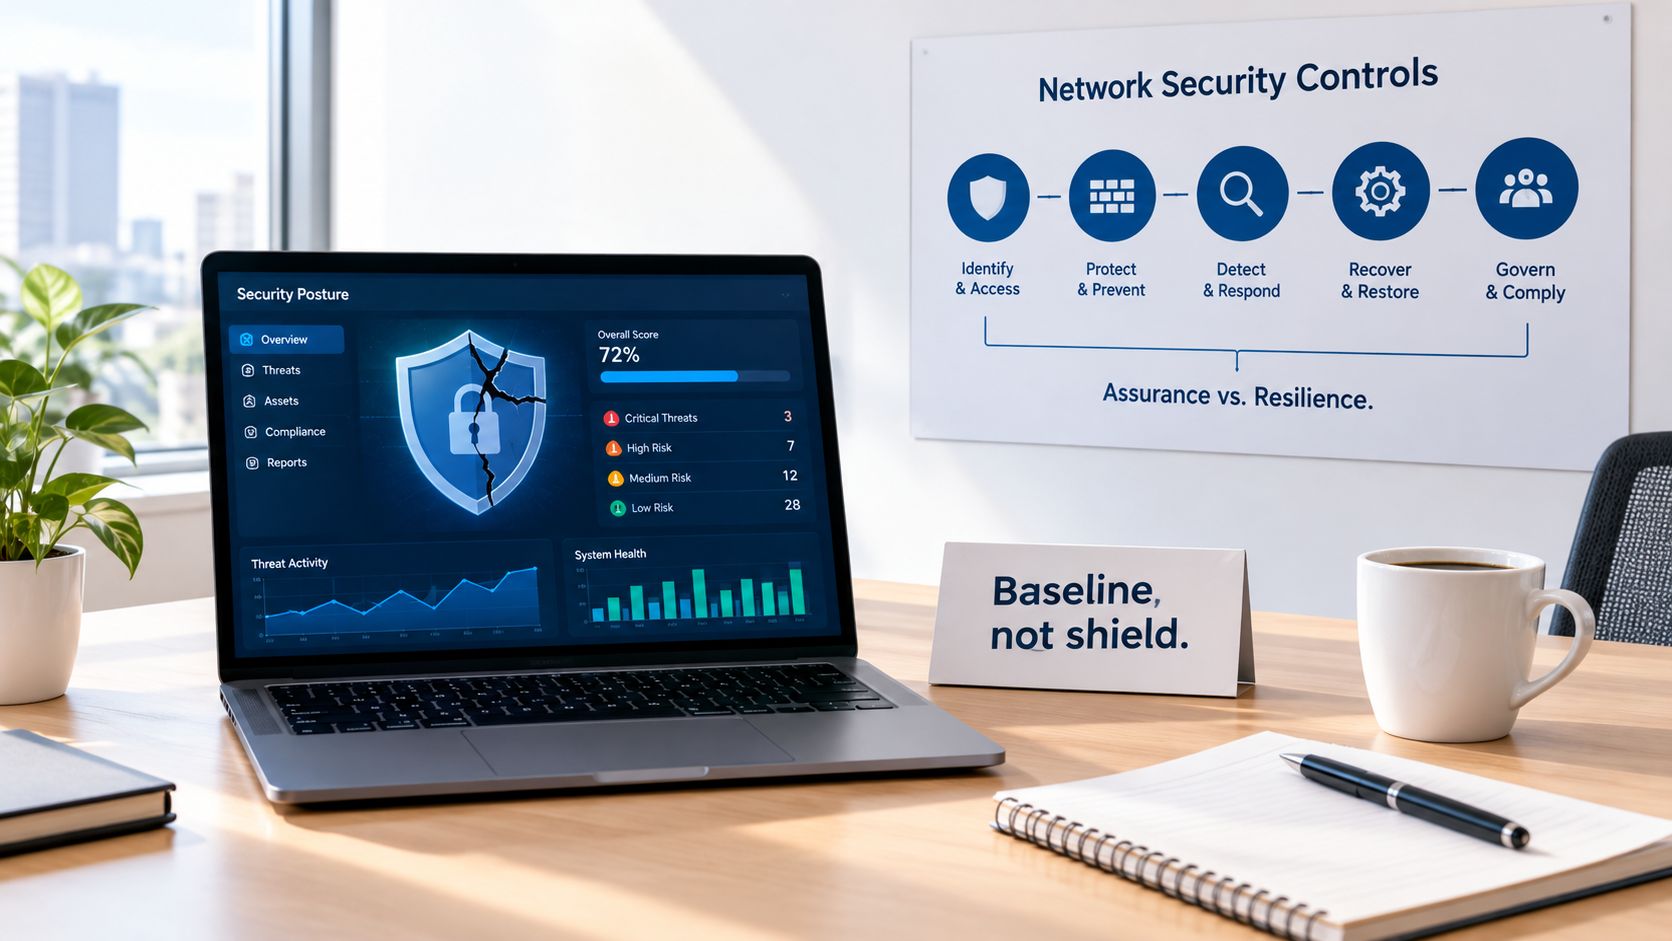
Zertifizierung, Zusicherung und Resilienz voneinander trennen
Zertifizierung dokumentiert eine erfolgreiche Bewertung anhand definierter Anforderungen und Geltungsbereiche. Absicherung ist das Vertrauen, das Sie aus dieser Bewertung und anderen relevanten Nachweisen gewinnen. Resilienz umfasst Ihre Fähigkeit, Probleme zu erkennen, darauf zu reagieren und den Betrieb wiederherzustellen.
Die Auswirkungsbewertung beschreibt eine präventive Baseline und ist kein Ersatz für Überwachung, Incident Response, Backup-Tests, sichere Entwicklung oder Lieferantenrisikokontrollen.
| Basis-Sicherheitsmaßnahme | Restrisiko für ein geteiltes Netzwerk |
|---|---|
| Firewalls | Eine zugelassene Verbindung kann dennoch schädliche Aktivitäten überfragen. |
| Sichere Konfiguration | Mitarbeiter können weiterhin durch Social Engineering getäuscht werden. |
| Verwaltung von Sicherheitsupdates | Das Einspielen von Patches belegt nicht, dass keine Kompromittierung stattgefunden hat. |
| Benutzer-Zugriffskontrolle | Ein Angreifer kann ein legitimes Konto missbrauchen. |
| Schutz vor Schadsoftware | Unverwaltete Geräte von Besuchern bleiben außerhalb Ihrer direkten Endpunktsicherheit. |
Betriebliche Tools können Teile dieses verbleibenden Risikos abdecken. Beispielsweise können Threat-Intelligence-Feeds Entscheidungen zur Erkennung oder Filterung unterstützen, aber sie ersetzen keine Reaktionsverfahren oder ein sorgfältiges Zugriffsmanagement.
Fehlgeschlagene Antworten als Reparaturanweisung behandeln
Eine nicht bestandene Bewertungsantwort sollte zu einer gezielten Untersuchung führen. Identifizieren Sie die betroffenen Systeme, stellen Sie fest, warum die Kontrolle fehlgeschlagen ist, und beheben Sie den Prozess, der die Lücke ermöglicht hat.
Denkweise bei der Behebung: Reparieren Sie die Kontrolle über den gesamten relevanten Bestand hinweg, nicht nur auf dem Gerät, das zufällig überprüft wurde.
Wenn das Konto eines Dienstleisters über übermäßige Zugriffsrechte verfügt, überprüfen Sie vergleichbare Konten, anstatt nur dieses eine Konto zu ändern. Wenn ein Update versäumt wurde, prüfen Sie, ob Berichte zur Bereitstellung andere Auslassungen identifizieren können.
Bewahren Sie Nachweise über die Korrektur auf und vereinbaren Sie die nächste Bewertungsmaßnahme mit Ihrer Zertifizierungsstelle. Das Bestehen ist wichtig, aber ein zuverlässiger Betriebsprozess ist auch zwischen den Bewertungen entscheidend.
Lesen eines Lieferantenzertifikats als WiFi Betreiber
Ein WiFi-Anbieter sendet zusammen mit seinem Angebot ein Zertifikat per E-Mail. Das Beschaffungsteam sieht ein anerkanntes System; das Netzwerkteam muss dennoch prüfen, ob die bewertete Organisation und die Systeme den gekauften Dienst unterstützen.
Das sind sich ergänzende Prüfungen. Sie versuchen nicht, die Bewertung des Anbieters zu wiederholen. Sie entscheiden, ob seine Nachweise für Ihre Bereitstellung relevant sind.
Was auf dem Cyber Essentials Zertifikat eines Anbieters zu überprüfen ist
| Prüfung | Warum es für Gäste-WiFi wichtig ist | Anzufordernde Nachweise |
|---|---|---|
| Rechtsträger | Eine Konzernmarke kann sich von der Organisation unterscheiden, die Ihren Dienst bereitstellt. | Zertifikatname abgestimmt auf die vertragsschließende Einheit.|
| Geltungsbereich (Scope) | Eine begrenzte Bewertung schließt den Servicebetrieb möglicherweise aus. | Beschreibung des Geltungsbereichs, die die relevante Administration und Infrastruktur abdeckt. |
| Ausstellungs- und Ablaufdatum | Ein abgelaufenes Zertifikat belegt keine aktuelle Zertifizierung. | Aktuelles Zertifikat und benannter Verantwortlicher für die Verlängerung. |
| Zertifizierungsstelle | Sie benötigen einen identifizierbaren Aussteller der Bewertung. | Ausstellerdetails und eine Möglichkeit zur Bestätigung des Zertifikats. |
| Ausschlüsse | Ausgelassene Systeme können den Dienst beeinträchtigen, auf den Sie sich verlassen. | Schriftliche Ausschlüsse und deren Beziehung zur Dienstbereitschaft. |
| Schutzniveau (Assurance Level) | Selbstbewertung und unabhängige Überprüfung liefern unterschiedliche Nachweise. | Bestätigung des gehaltenen Niveaus und seines Geltungsbereichs. |
Nachweisen zum Dienst selbst anfordern
Das Zertifikat wird nicht jede betriebliche Frage beantworten. Fordern Sie von einem DNS-Filter-, WiFi- oder Managed-Service-Anbieter zusätzliche Nachweise an, die Ihre tatsächlichen Risiken abdecken.
- Isolierung von Richtlinien: Wie werden Richtlinien für Mitarbeiter, Gäste, Standorte und Mandanten getrennt gehalten, und wer kann sie ändern?
- Integrität und Aufbewahrung von Protokollen: Welche Ereignisse werden erfasst, wer hat Zugriff darauf und wie lange werden sie aufbewahrt?
- Ausfallverhalten: Was passiert, wenn die Filterung nicht verfügbar ist? Bitten Sie den Anbieter, sein Fail-Closed-Verhalten oder sein alternatives Betriebsverhalten zu erklären und zu demonstrieren.
- Administrativer Zugriff: Wie beschränkt der Anbieter den Zugriff über Kunden hinweg und entzieht den Zugriff, wenn Mitarbeiter das Unternehmen verlassen?
Stimmen Sie die Antworten auf die geplante Bereitstellung ab. Ein zentrales Dashboard ist nur dann nützlich, wenn seine Berechtigungen und Berichte den von Ihnen betriebenen Standorten und Netzwerken entsprechen.
Erfassen Sie die Zertifikatsdetails im Lieferantenregister und planen Sie die zuvor beschriebene jährliche Überprüfung ein. Fordern Sie außerdem Benachrichtigungen über wesentliche Änderungen am Geltungsbereich oder an der Dienstverwaltung an. Die Zertifizierung ist ein nützliches Kaufsignal, aber eine Kaufentscheidung erfordert sowohl organisatorische Sicherheit als auch dienstspezifische Nachweise.
Eine praktische Start Checkliste für 2026
Zurück am Standort besteht die produktivste Maßnahme nicht darin, einen Fragebogen aus dem Gedächtnis auszufüllen. Bringen Sie den Netzwerkadministrator, den Owner der Cloud-Dienste und den externen IT-Ansprechpartner an demselben Plan zusammen. Klären Sie unklare Verbindungen und Zuständigkeiten, bevor sie zu unklaren Antworten bei der Bewertung werden.
Version 3.3 trat am 27. April 2026 in Kraft, während früher angefangene Anträge gemäß den NCSC Cyber Essentials-Ressourcen unter Version 3.2 fortgeführt werden können. Bestätigen Sie die anwendbare Version mit Ihrer Zertifizierungsstelle, anstatt sich auf eine gespeicherte Checkliste zu verlassen.
Vorbereitung in zugewiesene Aufgaben umwandeln
- Nächste Woche die Grenze definieren: Listen Sie relevante Netzwerke, Geräte, Cloud-Plattformen und Administrator-Accounts auf. Halten Sie die Gründe für vorgeschlagene Ausschlüsse schriftlich fest und fragen Sie Ihren Prüfer nach unklaren Nutzungen durch Dienstleister oder Privatgeräte.
- Nächste Woche den Aktualisierungsprozess testen: Prüfen Sie, ob die zuvor beschriebene Patch-Frist über alle Standorte hinweg erreichbar ist, einschließlich selten verbundener Geräte.
- Nächste Woche die Cloud-Authentifizierung überprüfen: Verifizieren Sie die unterstützten MFA-Schutzmechanismen in den tatsächlichen Kontoeinstellungen, nicht nur in Richtliniendokumenten.
- Nächstes Quartal die Nachweisprüfung proben: Lassen Sie jemanden außerhalb des täglichen Administrationsprozesses Inventare, Einstellungen und Aufzeichnungen vergleichen. Beheben Sie Unstimmigkeiten vor der Bewertung.
- Beim nächsten Verlängerungszyklus Änderungen neu bewerten: Überprüfen Sie neue Standorte, Lieferanten, Cloud-Dienste und Netzwerkverbindungen, anstatt eine unveränderte Beschreibung erneut einzureichen.
Cloud-Umfang, Authentifizierung und zuverlässiges Patch-Management machen die Zertifizierung zu einer betrieblichen Verantwortung und nicht zu einer jährlichen Papierübung. Für Betreiber geteilter WiFi-Netzwerke kombiniert die stärkste Ausgangsposition eine klare Bewertungsgrenze mit dem Nachweis, dass das Netzwerk wie vorgesehen funktioniert.
Purple Shield bietet schützendes DNS und Inhaltsfilterung für Gäste- und öffentliches WiFi mit Richtlinien nach SSID, VLAN und Veranstaltungsort sowie Berichterstellung über blockierte Aktivitäten. Besuchen Sie uns, um eine zusätzliche Netzwerkschutzschicht neben Ihren Cyber Essentials-Kontrollen zu erkunden und die Richtlinienspreizung sowie Berichtsdaten zu besprechen, die Ihre Standorte benötigen.