
Secure Web Gateway vs. DNS Protection: Was Sie nutzen sollten
Vergleichen Sie Secure Web Gateways mit Schutzmaßnahmen auf DNS-Ebene für Gäste- und öffentliches WiFi. Erfahren Sie mehr über Funktionen, Leistungsabwägungen und wo beide Lösungen in Ihren Stack passen.
Published 19. Oktober 2026
Wenn sich ein Gast mit einem kompromittierten Laptop bei Ihrem WiFi anmeldet, was stoppt dann den Rückruf an seinen Command-Server, und was können Sie im Nachhinein beweisen? Diese Frage - und keine Checkliste mit Funktionen - sollte darüber entscheiden, ob Sie ein Secure Web Gateway, Schutz auf DNS-Ebene oder beides benötigen.
Inhaltsverzeichnis
- Warum die richtige Web-Schutzschicht wichtig ist
- Was ein Secure Web Gateway tatsächlich tut
- Wie Schutz auf DNS-Ebene funktioniert
- Vergleich von Funktionen und Leistung
- Wo jeder Ansatz in Ihren Stack passt
- So wählen Sie den richtigen Ansatz
- Testen und Überprüfen Ihres Schutzes
Warum die richtige Webschutz-Ebene entscheidend ist
Ein Gast checkt in einem Hotel ein, öffnet einen Laptop und verbindet sich mit der SSID. Das Gerät sieht ganz normal aus. Es authentifiziert sich, erhält eine Adresse und beginnt mit der Auflösung von Domains, von denen eine zu einem Command-and-Control-Dienst gehört, den die darauf befindliche Malware seit Tagen zu erreichen versucht.
In diesem Moment kontrollieren Sie den Endpunkt nicht. Sie können nicht überprüfen, ob dessen Antivirenprogramm aktuell ist, keinen Agenten ausrollen oder ein Zertifikat für die TLS-Überprüfung installieren. Sie müssen über den Netzwerkpfad arbeiten, und die Ebene, auf der Sie Richtlinien durchsetzen, bestimmt, was Sie stoppen können und welche Nachweise Sie später haben.
Die eigentliche Frage hinter dem Kauf
Betreiber fragen oft, welches Produkt besser ist. Das ist der falsche Ansatz. Ein Secure Web Gateway und ein DNS-Layer-Dienst setzen Richtlinien an unterschiedlichen Punkten durch, sehen unterschiedliche Dinge und fallen auf unterschiedliche Weise aus. Die eigentliche Frage ist daher, welcher Durchsetzungspunkt zu Ihrem Gerätemix, Ihren Standorten und Ihrer Sorgfaltspflicht passt.
Betrachten Sie drei häufige Situationen auf derselben Fläche. Das Tablet eines Schüler benötigt Kategorie-Filterung und Safe Search. Das Smartphone eines Dienstleisters benötigt Phishing-Schutz, ohne dass jemand das Gerät anfasst. Ein verwalteter Mitarbeiter-Laptop benötigt möglicherweise eine vollständige Überprüfung von Uploads auf nicht genehmigte Speicherorte. Eine einzelne Ebene deckt selten alle drei Fälle gleich gut ab.
Praktische Regel: Gehen Sie vom Eigentum des Geräts aus. Je weniger Sie den Endpunkt kontrollieren, desto früher und netzwerk-nativer muss Ihre Durchsetzung erfolgen.
Eine falsche Entscheidung hat sichtbare Konsequenzen. Wenn Sie eine tiefgehende Überprüfung dort einsetzen, wo Sie keine Zertifikate verwalten können, werden Sie Anwendungen beschädigen oder genau den Datenverkehr umgehen, den Sie eigentlich überprüfen wollten. Wenn Sie sich nur auf DNS-Abfragen verlassen, wo Sie Einblick in die Nutzdaten benötigen, werden Sie Bedrohungen übersehen, die innerhalb ansonsten zulässiger Sitzungen übertragen werden. Jeder dieser Fehler hinterlässt eine Lücke, die Sie erst bei einem Sicherheitsvorfall entdecken - nicht während der Beschaffung.
Die Benutzererfahrung ist genauso wichtig. Gäste beurteilen Ihr Netzwerk innerhalb von Sekunden. Kontrollen, die spürbare Verzögerungen verursachen, Captive-Workarounds erzwingen oder legitime Dienste ohne klare Erklärung blockieren, führen zu Support-Anrufen und dem Druck, Richtlinien zu lockern. Kontrollen, die direkt beim Verbindungsaufbau ansetzen, bewähren sich in der Regel auch im echten Standortbetrieb.
Die Entscheidung ist auch nicht binär. Viele Umgebungen benötigen eine breite Basisabsicherung, die jedes Gerät abdeckt, sowie eine tiefere Überprüfung für die kleinere Gruppe verwalteter Endgeräte, bei denen diese Überprüfung technisch und rechtlich machbar ist. Defense in Depth ist hier kein Slogan. Es ist das Zugeständnis, dass jede Schicht etwas anderes nachweist - und Sie sollten genau wissen, was das ist, bevor Sie unterschreiben.
Was ein Secure Web Gateway tatsächlich leistet
Ein Secure Web Gateway lässt sich am besten als Durchsetzungs- und Inspektionspunkt für Richtlinien für ausgehenden Webverkehr verstehen und nicht als größere Blacklist. Das NIST beschreibt die Funktion als Schutz des ausgehenden Benutzerverkehrs durch HTTP- und HTTPS-Inspektion bei gleichzeitiger Zentralisierung von Steuerung, Transparenz und Berichterstattung über Hauptsitze, Niederlassungen, Homeoffices und Remote-Standorte hinweg - nachzulesen im NIST-Leitfaden zu Funktionen von Secure Web Gateways.
In der Praxis wird der Datenverkehr explizit über Proxy-Einstellungen, über einen Tunnel von einer Filiale oder über einen Agent auf einem verwalteten Gerät zum Gateway geleitet. Das Gateway wertet die Anfrage anhand von Richtlinien aus, prüft die Rückgabe und protokolliert die Entscheidung. Wenn Ihnen dieses Proxy-Modell unvertraut ist, ist es hilfreich, zunächst die zugrunde liegenden Weiterleitungskonzepte zu verstehen, einschließlich wie Reverse Proxies funktionieren, bevor Sie Anbieterarchitekturen vergleichen.
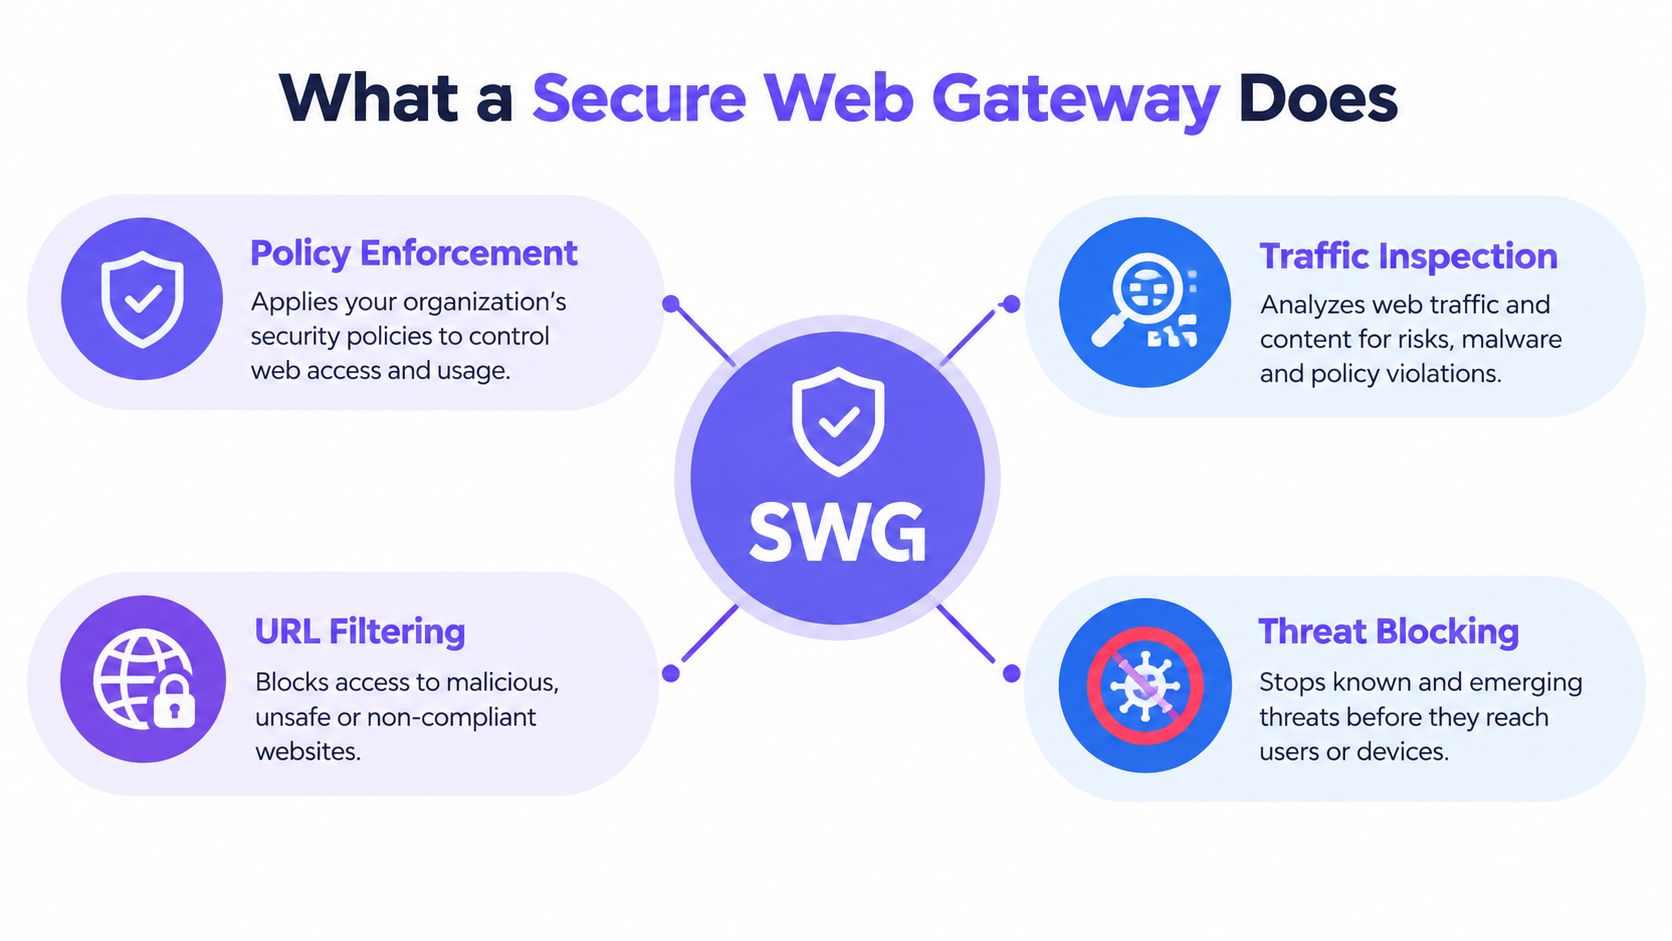
Kernfunktionen, die eine Evaluierung wert sind
- URL- und Kategoriefilterung: Blockiert oder erlaubt Ziele nach Reputation und Inhaltsklasse statt nur nach Domain.
- Malware- und Phishing-Erkennung: Scannt Downloads und Seiten, einschließlich Inhalten innerhalb zulässiger Sitzungen, bei denen die Überprüfung aktiviert ist.
- Anwendungssteuerungen: Unterscheidet zwischen genehmigten und nicht genehmigten Diensten, die dieselbe zugrunde liegende Infrastruktur nutzen.
- TLS-Überprüfung: Entschlüsselt und verschlüsselt den Datenverkehr erneut, sofern Vertrauen aufgebaut werden kann - einfach bei verwalteten Geräten, jedoch problematisch bei Gastgeräten.
- Audit-Protokollierung und Richtlinienumfang: Zeichnet auf, wer oder was eine Ressource angefordert hat, welche Regel angewendet wurde und welche Aktion folgte.
Dieser letzte Punkt unterscheidet ein Gateway von einer Blocklist. Sie kaufen eine konsistente Richtlinie und Nachweisbarkeit, die an allen Standorten auf dieselbe Weise angewendet wird - und nicht nur einen Feed von schädlichen Domains.
Markt- und Bereitstellungskontext
Kategorieübergreifend handelt es sich mittlerweile um einen der wichtigsten Bereiche für Sicherheitsinvestitionen. Der Markt für Secure Web Gateways wurde im Jahr 2024 auf 14,75 Mrd. USD geschätzt, mit Prognosen auf 75,54 Mrd. USD bis 2033 bei einer jährlichen Wachstumsrate (CAGR) von 20,6 %. Laut Marktschätzungen von Grand View Research für Secure Web Gateways entfielen im Jahr 2024 37,4 % des weltweiten Umsatzes auf Nordamerika. Betrachten Sie diese Zahlen als Schätzungen von Analysten und nicht als geprüfte Gesamtsummen, da Anbieter und Forscher Produktgrenzen unterschiedlich ziehen.
Die Bereitstellung hat sich entscheidend in die Cloud verlagert. Die cloudbasierte Bereitstellung machte laut Analysen von Mordor Intelligence zu SWG-Bereitstellungsmodellen 76,32 % des SWG-Umsatzes im Jahr 2025 aus, wobei für Cloud-Bereitstellungen bis 2031 eine jährliche Wachstumsrate (CAGR) von 22,05 % prognostiziert wird. Das ist betrieblich von Bedeutung. Ein Cloud-Gateway kann Richtlinien anwenden, ohne dass an jedem Standort eine Appliance erforderlich ist. Das eignet sich für verteilte Umgebungen, führt jedoch zu einer Abhängigkeit von Routing und der Nähe zu Inspektionspunkten.
Der Kompromiss ist beständig. Sie gewinnen an Tiefe, Payload-Sichtbarkeit und granularer Anwendungssteuerung. Dafür zahlen Sie mit Komplexität bei der Bereitstellung, Zertifikatsverwaltung und dem laufenden Aufwand für die Verkehrssteuerung, damit die Überprüfung tatsächlich stattfindet.
So funktioniert Schutz auf DNS-Ebene
Jede Verbindung beginnt mit einer Frage. Bevor ein Browser, eine App oder eine Schadsoftware einen Dienst erreichen kann, löst sie in der Regel einen Namen auf - und ein schützendes DNS beantwortet diese Abfrage vor dem Beginn einer Verbindung anhand von Richtlinien.
Wenn die Domain für Phishing, Malware-Verbreitung oder Command-and-Control bekannt ist, verweigert oder leitet der Resolver die Abfrage um. Das Gerät erhält nie ein nutzbares Ziel, sodass der Aufruf zum frühestmöglichen Zeitpunkt fehlschlägt. Das ist ein gezielterer Eingriff als eine Payload Inspection, funktioniert aber, ohne das Endgerät berühren zu müssen.
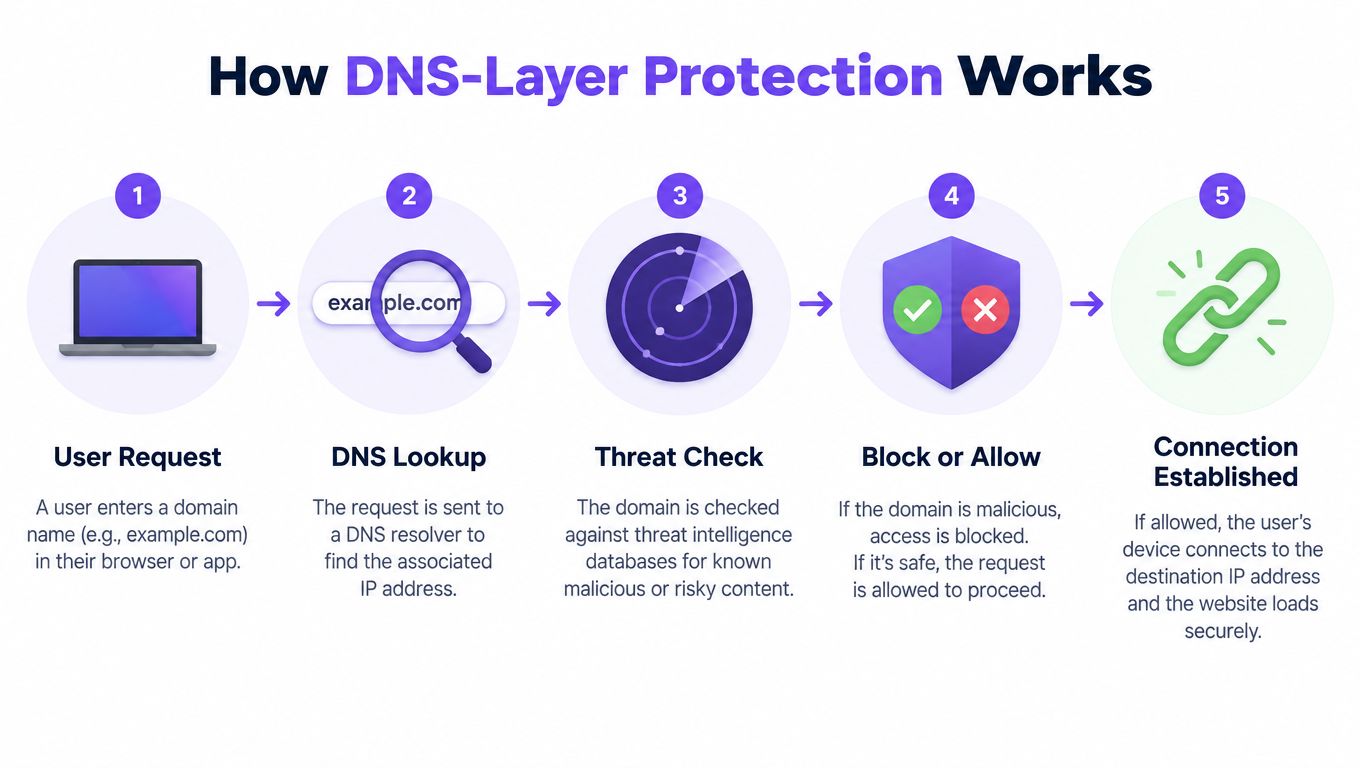
Was beim Abfragezeitpunkt passiert
Kategorienrichtlinien funktionieren nach demselben Prinzip. Eine Anfrage nach einer Domain für Erwachsene oder Glücksspiel in einem Familien SSID kann blockiert werden, während dieselbe Abfrage in einem Mitarbeiter-Netzwerk einer anderen Regel folgt. Die Erzwingung von Safe Search auf Google, Bing und YouTube kann über das Auflösungsverhalten angewendet werden, und Werbe- sowie Tracker Domains können zurückgehalten werden, damit Seiten weniger Drittanbieter-Ballast laden.
Die Granularität der Richtlinien macht dieses Verfahren im gesamten Unternehmen nützlich. Sie können Regeln nach SSID, VLAN, Standort und Zeitplan variieren, sodass eine Schule während der Unterrichtszeiten strengere Filter anwendet, ein Hotel den Datenverkehr von Gästen und internem Personal trennt und eine Restaurantkette eine einheitliche Basislinie beibehält, während standortbezogene Ausnahmen zugelassen werden. Die Berichterstattung zeigt dann genau, welche Domain angefragt wurde, welche Richtlinie gegriffen hat und auf welchem Netzwerksegment dies geschah.
Eine DNS-Blockierung beweist, dass eine Abfrage im Rahmen einer festgelegten Richtlinie zu einem erfassten Zeitpunkt gestoppt wurde. Sie beweist nicht, dass der Inhalt hinter dieser Domain inspiziert wurde, und eine ehrliche Berichterstattung sollte auch nichts anderes vorgeben.
Warum es zu unverwalteten Geräten passt
Die Bereitstellung ist der entscheidende Vorteil. Es gibt keinen Hardwarekauf, keine Änderung der Firewall und keine Installation auf Endgeräten. Die Abdeckung erstreckt sich somit auf Smartphones, Gaming-Geräte, Smart-TVs und all die anderen Geräte, die von Agenten nie erreicht werden. Ein Gast, der sich für zwanzig Minuten verbindet, erhält dieselbe Basisabsicherung wie ein Bewohner, der ein ganzes Semester bleibt.
Diese Einfachheit hat jedoch Grenzen, die man klar benennen sollte. Das DNS sieht nur den aufzulösenden Namen, nicht den vollständigen URL-Pfad oder die Nutzdaten, die über eine zugelassene Verbindung zurückgegeben werden. Eine schädliche Datei, die auf einem zugelassenen, seriösen Dienst gehostet wird, wird durch die Abfrage allein nicht erfasst. Clients, die Ihren Resolver durch verschlüsseltes DNS, fest codierte Auflösung oder ein VPN umgehen, können zudem die Sichtbarkeit einschränken, sofern das Netzwerk diese Pfade nicht aktiv unterbindet.
Schutz auf DNS-Ebene bietet Ihnen somit eine breite, frühzeitige und evidenzbasierte Kontrolle mit minimalem Reibungsverlust. Er bietet jedoch keine tiefe Überprüfung. Zu wissen, welche dieser Optionen Sie tatsächlich benötigen, ist der entscheidende Punkt der Entscheidung.
Vergleich von Funktionen und Leistung
Der sauberste Weg, diese Ebenen zu vergleichen, besteht darin, was jede von ihnen beobachten kann. Ein Gateway, das sich im Datenpfad befindet, kann Anfragen und Antworten prüfen, einschließlich vollständiger HTTPS-Nutzdaten, wo eine TLS-Überprüfung rechtmäßig einsetzbar ist. Der DNS-Schutz beobachtet die Abfrage, die der Verbindung vorausgeht. Alles andere ergibt sich aus diesem Unterschied.
Das bedeutet, dass Bedrohungen, die in zugelassenen HTTPS-Sitzungen verborgen sind, schädliche Uploads und Datenverlust über scheinbar genehmigte Dienste Gateway- oder Endpunktsicherungen erfordern. Es bedeutet auch, dass ein Gateway, das für ein Gastgerät nicht in den Datenpfad geschaltet werden kann, überhaupt nichts inspiziert - egal wie leistungsfähig seine Engine ist. Eine Abdeckung, die Sie durchsetzen können, schlägt eine Funktion, die Sie nicht anwenden können.
SWG vs. Schutz auf DNS-Ebene im Überblick
| Kriterium | Secure Web Gateway | Schutz auf DNS-Ebene |
|---|---|---|
| Inspektionstiefe | Vollständige Anfrage und Antwort im Datenpfad | Domain-Abfrage vor dem Verbindungsaufbau |
| Geräteabdeckung | Am stärksten auf verwalteten Geräten | Jedes Gerät, das den Resolver nutzt |
| Leistungsauswirkung | Abhängig von Inspektion und Entfernung zum Point of Presence | Minimal, auf die Auflösung beschränkt |
| Komplexität der Bereitstellung | Steuerung, Tunnel, Agenten oder Zertifikate | Resolver-Konfiguration pro Netzwerk |
| Nachweisqualität | URL-, Benutzer-, Aktions- und Inhaltsbeurteilungen | Domain, Richtlinie, Segment, Zeitstempel, Aktion |
| Hauptsächlicher blinder Fleck | Datenverkehr, der den Proxy-Pfad umgeht | Nutzdaten innerhalb zugelassener Sitzungen |
Die Feed-Qualität bildet das Fundament für beide Zeilen dieser Tabelle. Genauigkeit, Aktualität und die Geschwindigkeit der Rekategorisierung entscheiden darüber, ob die Steuerung die richtigen Inhalte blockiert. Es lohnt sich daher zu verstehen, wie Threat Intelligence Feeds Filterentscheidungen beeinflussen, bevor Sie Anbieterversprechen vergleichen.
Messbare Leistung
Vergleichen Sie nicht die Durchsatzzahl eines Datenblatts mit der Ladezeit der Seite eines Gastes. Unabhängige SWG-Richtlinien berichten von etwa 40–80 ms zusätzlicher Latenz, wenn sich Benutzer in der Nähe eines Cloud-Point-of-Presence befinden, und von ungefähr 150–400 ms, wenn sie weit entfernt sind. Ein veröffentlichtes Geräte-Datenblatt weist dagegen bis zu 110 Gbps Firewall-Durchsatz und mehr als 25 Gbps IPS-Durchsatz unter Laborbedingungen aus, wie im Check Point Appliance-Datenblatt und den SWG-Leitfäden zur Leistung detailliert beschrieben. Diese Zahlen beschreiben unterschiedliche Dinge. Der Labordurchsatz sagt wenig über die TLS-Handshake-Zeit an einem überlasteten ländlichen Standort zu Stoßzeiten aus.
Messen Sie stattdessen, was die Gäste wahrnehmen. Vergleichen Sie die aktivierte mit der umgangenen Sicherheit an repräsentativen Standorten während der Stoßzeiten und berichten Sie den Median zusammen mit der p95- und p99-Latenz für DNS-Auflösung, TLS-Aufbau und die Zeit bis zu den relevanten Inhalten. Mittelwerte verbergen die schlechtesten Standorte - und genau dort entstehen Beschwerden.
Die Lücke bei QUIC und verschlüsseltem DNS
QUIC läuft über UDP, schreibt eine TLS 1.3-Verschlüsselung vor und unterstützt die Verbindungsmigration zwischen WiFi und Mobilfunknetzen. Dies erzeugt eine Durchsetzungslücke für konventionelle Gateways, wie in einer Studie zu QUIC-bewusstem Proxying und Traffic-Forwarding beschrieben wird. Das Blockieren von UDP auf Port 443 kann einen Fallback auf überprüfbares TCP erzwingen, allerdings kann dies die Leistung beeinträchtigen oder moderne Anwendungen beeinträchtigen. Die Zulassung von QUIC bewahrt das Nutzererlebnis, verringert jedoch die Einblicke, die ein traditionelles Gateway erhält.
Die DNS-Richtlinie gilt weiterhin zum Zeitpunkt der Abfrage, wenn der Client Ihren Resolver verwendet. Deshalb beantworten die beiden Kontrollen unterschiedliche Fragen. Fordern Sie Anbieter auf, blockiert präzise zu definieren. Wurde eine Abfrage gestoppt, eine Verbindung verhindert oder der Inhalt tatsächlich inspiziert? Das sind drei verschiedene Aussagen.
Wo sich der jeweilige Ansatz in Ihren Stack einfügt
Der Standorttyp verrät mehr über die passende Lösung als die Unternehmensgröße. Ein nützlicher Ausgangspunkt ist die Prüfung des Gerätebesitzes auf jedem SSID, um den Inspektionsbedarf an dieser Realität auszurichten - ein Ansatz, der sich auch in den Sicherheitsempfehlungen von Nerds 2 You Edmonton für kleinere Netzwerke widerspiegelt, die mehrschichtige Sicherheitskontrollen abwägen.
Gastronomie, Flughäfen, Bibliotheken und Familienattraktionen betreiben Netzwerke, in denen fast jedes Gerät unverwaltet und nur vorübergehend verbunden ist. Schutz auf DNS-Ebene passt hier perfekt, da er Gäste sofort abdeckt, kostenlose versus kostenpflichtige Tarife über Richtlinien pro SSID unterstützt und Nachweise über die Filterung erbringt, ohne persönliche Inhalte zu überprüfen. Ein Gateway bringt dort wenig Mehrwert, wenn Sie den Gast-Datenverkehr nicht verantwortungsvoll steuern oder entschlüsseln können.
Schulen, Campusse und Studentenwohnheime liegen genau dazwischen. Schutzpflichten erfordern eine konsistente Kategorienfilterung und Safe Search auf jedem Gerät, einschließlich privater Smartphones und Konsolen. Verwaltete Unterrichtsgeräte können jedoch eine Gateway Inspection für die Anwendungskontrolle und das Scannen von Downloads rechtfertigen. Aus diesem Grund kombinieren viele Einrichtungen beide Ansätze und wenden sie auf unterschiedliche Segmente an.
Das betriebliche Muster hinter dieser Aufteilung lohnt sich in der Praxis genauer zu betrachten.
Krankenhäuser und Gesundheitseinrichtungen stehen vor einer ähnlichen Aufteilung. Patienten- und Besucher-WiFi benötigt eine breite, unkomplizierte Filterung. Klinische und administrative Systeme befinden sich hinter strengeren, separat verwalteten Kontrollen - und die Zusammenführung dieser Gruppen unter einem einzigen Inspektionmodell wird in der Regel beiden Seiten nicht gerecht.
Wann sich ein Gateway bezahlt macht
Unternehmenszentralen und Multi-Site-Unternehmen mit verwalteten Geräteflotten sind das Stammtor des Gateways. Sie können Agents oder Tunnel bereitstellen, Zertifikate verwalten, Richtlinien an Identitäten binden und Uploads zu nicht autorisierten Diensten prüfen. Bring-your-own-device-Segmente in denselben Büros erfordern jedoch weiterhin separate Überlegungen, da sich private Geräte genau den Kontrollen widersetzen, die ein Gateway effektiv machen - ein Spannungsfeld, das im Leitfaden zur BYOD-Sicherheit für gemischte Gerätebestände näher beleuchtet wird.
- Gäste- und öffentliche SSIDs: DNS-Layer-Basislinie, transparente Sperrseiten, standortbezogene Berichterstattung.
- Studenten- und Wohnheimnetzwerke: DNS-Filterung überall, Gateway-Kontrollen auf verwalteten Geräten.
- Mitarbeiter- und Unternehmenssegmente: Gateway-Inspektion gekoppelt an Identität, mit DNS als frühzeitiger Sperre.
- Betriebstechnik und Displays: DNS-Richtlinie für Geräte, auf denen keine Agents ausgeführt werden können, mit streng gefassten Positivlisten.
Das hybride Modell ist keine Unentschlossenheit. Es bedeutet, jede Schicht der Benutzergruppe zuzuweisen, für die ihre Durchsetzung greift.
So wählen Sie den richtigen Ansatz
Drei Fragen klären die meisten Bewertungen. Wer besitzt die Geräte, welche Inspektionsstufe erfordert Ihre Risiko- oder Compliance-Position, und welche betriebliche Kapazität haben Sie, um die Kontrolle ordnungsgemäß auszuführen? Beantworten Sie diese Fragen pro Netzwerksegment, nicht für die gesamte Organisation.
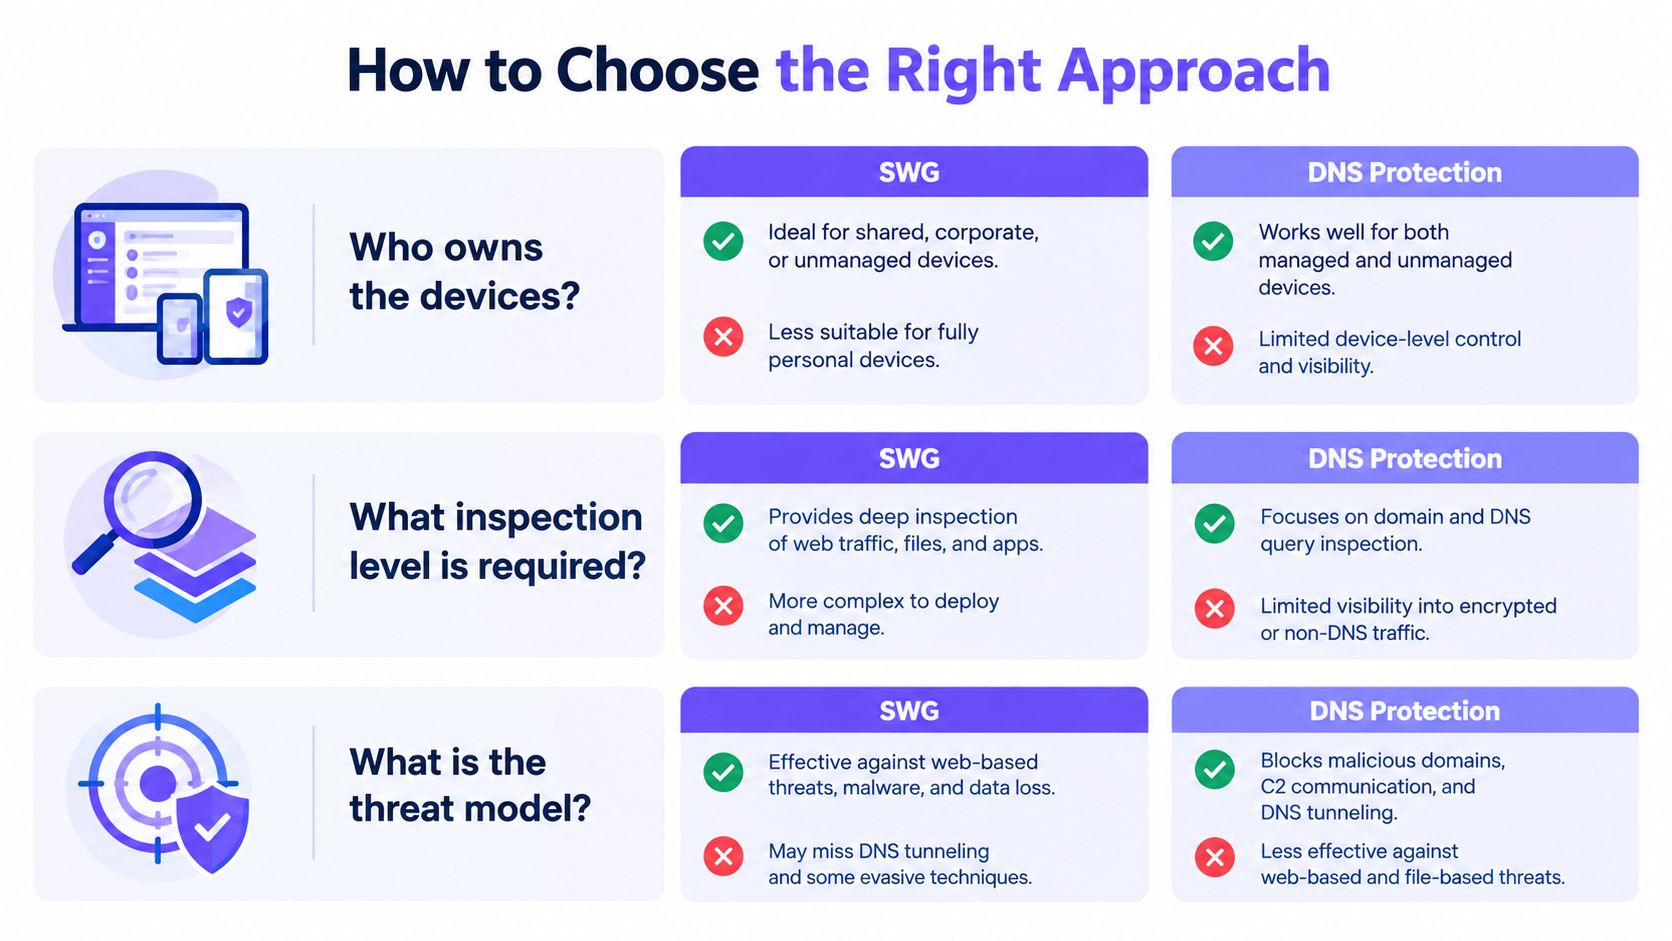
Wenn unverwaltete Geräte dominieren, beginnen Sie standardmäßig mit Schutz auf DNS-Ebene. Dieser deckt jeden Verbindungsversuch ab, der Ihren Resolver nutzt, lässt sich ohne Aufwand auf den Endgeräten bereitstellen und liefert Ihnen überprüfbare Nachweise darüber, was wo und wann blockiert wurde. Für Hotels, Pubs, Flughäfen und öffentliches WiFi ist das die Sicherheitssteuerung, die auch an einem geschäftigen Samstag noch funktioniert, wenn niemand verfügbar ist, um eine Proxy-Ausnahme zu beheben.
Wenn verwaltete Geräte dominieren und Sie eine Überprüfung der Nutzdaten, Anwendungssteuerung oder Schutz vor Datenverlust (DLP) benötigen, wählen Sie ein Secure Web Gateway und budgetieren Sie den dafür erforderlichen betrieblichen Aufwand. Dazu gehören die Steuerung des Datenverkehrs, der Zertifikats-Lebenszyklus, die Ausnahmebehandlung für fest verknüpfte Anwendungen (Certificate Pinning) sowie die Kapazitätsplanung für Überprüfungspunkte. Wer die Lizenz ohne diesen Aufwand kauft, erwirbt nur eine unvollständige Abdeckung.
Zuverlässigkeit geht vor Funktionslisten
Seien Sie skeptisch gegenüber Erkennungsversprechen, die Sie nicht überprüfen können. Unabhängige Studien zur Bewertung von Jugendschutz-Tools ergaben einen ungleichmäßigen Schutz über verschiedene Anbieter hinweg, wobei kein einzelnes Tool eine vollständige Abdeckung bot, während das Filtern über DNS-Resolver konsistentere Ergebnisse lieferte als mehrere Alternativen. Laut einer unabhängigen Studie über die Abdeckung von Filter-Tools und Trends bei irreführenden Links berichtete Cloudflare zudem, dass irreführende Links 52 % der im Jahr 2025 analysierten schädlichen E-Mails ausmachten, verglichen mit 43 % im Jahr 2024.
Auswahltest: Fragen Sie jeden Anbieter, wie schnell eine neu registrierte Domain klassifiziert wird, wie Einprüche gegen Neukategorisierungen funktionieren und welche Nachweise eine einzelne Blockierung erzeugt. Vage Antworten lassen auf betrieblichen Mehraufwand schließen.
Für die meisten gemischten Umgebungen lautet die ehrliche Empfehlung: Nutzen Sie beides in einer sinnvollen Reihenfolge. Implementieren Sie zuerst die DNS-Basisabsicherung, da sie schnell ist, die Geräte abdeckt, die von nichts anderem erfasst werden, und sofort eine umgebungsweite Nachweisbarkeit schafft. Ergänzen Sie eine Gateway-Überprüfung dort, wo Geräteeigentum und Risiko dies rechtfertigen. Diese Reihenfolge schließt zuerst die größte Lücke, anstatt den Schutz für die am einfachsten zu verwaltenden Geräte zu perfektionieren.
Testen und Überprüfen Ihres Schutzstandards
Akzeptieren Sie keinen Dashboard Screenshot als Beweis. Führen Sie vor Ihrer Entscheidung einen Abnahmetest auf Ihren eigenen SSIDs mit Ihrem eigenen Gerätemix durch und richten Sie diesen an dem tatsächlichen Verhalten des Datenverkehrs aus - nicht daran, wie es das Vertriebsdiagramm darstellt. Für ein umfassenderes Testdesign siehe die Empfehlungen von ThreatExploit AI zur Erstellung wiederholbarer Sicherheitsprüfroutinen.
Ein Abnahmetest mit echter Aussagekraft
Messen Sie die Durchsetzung separat für DNS, HTTP, HTTPS, QUIC, verschlüsseltes DNS und IPv6 und stellen Sie anschließend sicher, dass die Ergebnisse über SSIDs, VLANs, Standorte und Zeitpläne hinweg konsistent bleiben. Eine Blockierung, die im Mitarbeiternetzwerk funktioniert, aber nicht im Gäste-VLAN, oder tagsüber, aber nicht im Rahmen einer Abendrichtlinie, ist eine Erkenntnis und keine Fußnote.
- Bekannte schädliche Abfragen: Bestätigen Sie, dass Phishing-, Malware- und Command-and-Control-Testdomains blockiert und mit Richtlinie und Segment protokolliert werden.
- Kategorieprüfungen: Überprüfen Sie Kategorien für Erwachsene, Glücksspiel und andere eingeschränkte Kategorien auf jeder SSID sowie das Verhalten von Safe Search bei wichtigen Such- und Videodiensten.
- Umgehungsversuche: Testen Sie verschlüsseltes DNS, ein Verbraucher-VPN, direkten IP-Zugriff und QUIC-fähige Browser und zeichnen Sie auf, was jede Steuerung weiterhin erkennt.
- Neue Domains: Testen Sie kürzlich registrierte, nicht kategorisierte Domains und notieren Sie, ob die Richtlinie standardmäßig auf Zulassen, Blockieren oder Warnen eingestellt ist.
- Legitime Dienste: Bestätigen Sie, dass Zahlungs-, Konferenz- und standortkritische Anwendungen weiterhin funktionieren, ohne dass sich manuelle Ausnahmen anhäufen.
Ausfall- und Leistungsverhalten
Testen Sie Fail-Open versus Fail-Closed gezielt, indem Sie den Dienst oder Tunnel unterbrechen. Sie müssen wissen, ob ein Ausfall zu einer blockierten Browsernutzung oder zu einem ungefilterten Netzwerk führt - und welche dieser Optionen Ihre Fürsorgepflicht zulässt. Dokumentieren Sie das Verhalten in Ihrem Risikoregister, da Prüfer danach fragen werden. Dieselbe Sorgfalt bei Nachweisen unterstützt auch umfassendere Sicherungsmaßnahmen, einschließlich der Kontrollen, die im Leitfaden zu den Anforderungen für die Cyber Essentials Zertifizierung beschrieben sind.
Führen Sie Benchmarks an repräsentativen Standorten während der Stoßzeiten durch. Erfassen Sie das Laden der Seite bis zu den relevanten Inhalten, die DNS-Auflösungszeit, die TLS-Handshake-Zeit und den Durchsatz bei gleichzeitigen Benutzern. Vergleichen Sie dabei die aktivierte Sicherheit mit der umgangenen Sicherheit und geben Sie den Median mit p95 und p99 an. Berücksichtigen Sie Verluste beim Tunnel oder Point-of-Presence, damit Sie das Wiederverbindungsverhalten sehen, bevor es die Gäste tun.
Prüfen Sie schließlich die Nachweise selbst. Jede Blockierung sollte Zeitstempel, Richtlinie, Netzwerksegment, angeforderte Domain, Aktion und Grund speichern. Ein aggregierter Zähler reicht für eine Jugendschutzleitung, einen Versicherer oder Ihre eigene Vorfallsprüfung nicht aus. Wenn das Reporting eine einzelne Entscheidung nicht rekonstruieren kann, ist die Steuerung unvollständig - unabhängig davon, was sie blockiert hat.
Purple Shield bietet schützendes DNS und Inhaltsfilterung speziell für Gäste-, Standort- und öffentliches WiFi. Es prüft jede Abfrage vor dem Verbindungsaufbau und wendet Richtlinien pro SSID, VLAN, Standort und Zeitplan an - ganz ohne Agents auf den Geräten der Nutzer. Wenn Sie diesen Basisschutz auf Ihrem gesamten Gelände nutzen möchten, während Sie entscheiden, wo eine tiefere Gateway-Inspektion erforderlich ist, besuchen Sie Purple Shield, um zu erfahren, wie es in Ihrer bestehenden Netzwerkinfrastruktur eingesetzt wird.