
Software für Phishing Protection: 10 Optionen für geteiltes WiFi
Vergleichen Sie 10 Software-Optionen für Phishing Protection in Gäste-, öffentlichen und geteilten WiFi-Netzwerken, inklusive Preisindikationen, Testdetails und ehrlichen Einschränkungen für jede Option.
Published 25. Oktober 2026
Ein Besucher verbindet sich über ein ungepatchtes Smartphone mit dem WiFi Ihres Standorts und tippt auf einen Phishing-Link, noch bevor die Captive Portal-Seite vollständig geladen ist. Auf diesem Gerät befindet sich kein Agent, und es wird nie in Ihren Verwaltungstools erscheinen. Der Phishing-Schutz auf DNS-Ebene prüft die Domänenabfrage vor dem Verbindungsaufbau und deckt so Hardware ab, die von Endpoint-Software niemals erfasst wird.
Zehn Tools, bewertet danach, ob sie Geräte schützen können, die Sie nicht verwalten können. Sie lassen sich in drei Gruppen unterteilen: Standort- und Gäste-fokussierte Dienste, Filter für kleine Netzwerke und Familien sowie Enterprise-DNS- oder Secure Web Gateway-Plattformen. Jeder Eintrag gibt auch an, was das Tool nicht erfassen kann, da die DNS-Filterung dort endet, wo E-Mail- und Endpunktschutzkontrollen übernehmen.
Inhaltsverzeichnis
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- Wie die zehn Tools bei Preistransparenz, Testversionen, agentenloser Bereitstellung und Eignung im Vergleich abschneiden
- Das passende Tool für Ihr gemeinsam genutztes Netzwerk finden
1. Purple Shield
Purple Shield eignet sich für gemeinsam genutztes WiFi, bei dem der Betreiber keinen Agenten auf jedem Smartphone, Laptop oder Tablet installieren kann. Es handelt sich um eine protektive DNS- und Inhaltsfilterung, die eigenständig in jedem WiFi-Netzwerk ausgeführt oder an Purple Access angeflanscht werden kann, mit einer eigenen Richtlinie für jedes Netzwerk. Bei der Abfrage werden bekannte Phishing- und Malware-Domains sowie Command-and-Control-Rückrufe blockiert, sodass die Verbindung erst gar nicht zustande kommt. Der Dienst schützt Geräte einschließlich iOS und Windows ganz ohne Agenten.
Praktische Regel: Testen Sie den Schutz im Live-Gästenetzwerk, nicht nur auf einem verwalteten Mitarbeitergerät. Die Abdeckung für Gäste hängt davon ab, ob das Netzwerk für die Nutzung des Dienstes konfiguriert ist.
Für Veranstaltungsorte liegt die nützliche Steuerung in der Trennung und Berichterstattung: Mitarbeiter- und Gastnetzwerke können in Büros getrennt bleiben, Kommunen, Bibliotheken, Flughäfen und öffentliche Räume können Richtlinien pro Standort und Netzwerk festlegen, und Erlaubnis- oder Sperrlisten können pro Veranstaltungsort definiert werden. Ein einziges Dashboard zeigt blockierte URLs, Bedrohungsanalysen und die Nutzung an, und Gesundheitseinrichtungen können Bedrohungsschutz für das Patienten- und Besucher-WiFi anwenden. Whitbread Hospitality nutzt die Lösung zum Schutz des Hotel-Gast-WiFi, und die Filterung entspricht nachweislich den Standards von Friendly WiFi und der Internet Watch Foundation.
Purple gibt an, dass sein Werbeblocker Werbung, Tracker und Bloatware auf der DNS-Ebene entfernt, sodass diese gar nicht erst geladen werden, wodurch Seiten bis zu 500 % schneller geladen werden. Zudem werden 44 % weniger Datenverbrauch, 62 % weniger DNS-Abfragen und eine Reduzierung des Webdatenverkehrs um 20 bis 40 % über den gesamten Bestand hinweg genannt, ergänzt durch eine AI-Erkennung, die neue Bedrohungen bis zu 10 Tage vor Standard-Blocklisten meldet. Betrachten Sie dies als Herstellerangaben und überprüfen Sie diese in einer Testversion: Die 30-tägige kostenlose Testversion erfordert keine Hardware, keine Agenten und keine Kreditkarte.
Einschränkend wirkt weiterhin der reine DNS-Umfang. Das System liest keine E-Mails, verhindert nicht, dass ein Benutzer Anmeldedaten auf einer erlaubten Seite eingibt, verfolgt kein Gerät ins Mobilfunknetz und erfasst keine Abfragen, die Ihren Resolver über fest kodiertes DNS, VPNs oder verschlüsseltes DNS umgehen, das Sie nicht kontrollieren. Prüfen Sie die aktuellen Bedingungen auf der Seite von Purple Shield.
2. DNSFilter
Ein MSP, der Gäste-WiFi an Dutzenden kleinen Standorten betreibt, kann keine Agenten auf den Smartphones der Besucher installieren. DNSFilter passt zu dieser Situation: Cloud-basierter DNS-Schutz, der Phishing-, Malware- und Botnet-Domains direkt bei der Abfrage für jedes Gerät im konfigurierten Netzwerk blockiert. Schulen und Managed Service Provider bilden die Hauptzielgruppe.
DNSFilter listet auf seiner veröffentlichten Preisseite zum Zeitpunkt der Erstellung Core mit 1,00 $ pro Lizenz und Monat sowie Plus mit 2,25 $ pro Lizenz und Monat bei jährlicher Abrechnung auf. Es gelten Tarifmindestgrößen; bestätigen Sie daher die aktuellen Preise und Konditionen, bevor Sie ein Angebot für einen Kunden erstellen oder ein Rollout dimensionieren. Eine kostenlose Testversion ist verfügbar, und das Dashboard umfasst Berichterstattung sowie Mandantenfähigkeit für MSPs.
Die Bereitstellung umfasst Netzwerk- und Relay-Konfigurationen sowie Roaming-Clients für Windows und macOS. Die Roaming-Clients sind der Kompromiss: Laptops, die das Netzwerk verlassen, benötigen eine installierte Software, was Sie wieder in den Bereich von Agenten bringt. Die DNS-Filterung überprüft zudem keine Seiteninhalte oder E-Mails, sodass ein Phishing-Link auf einer legitimen Domain den Benutzer dennoch erreichen kann. Informationen zu den Mechanismen hinter dieser Steuerung finden Sie unter Wie DNS-Filterung funktioniert.
3. Cisco Secure Access, DNS Defense
Cisco Secure Access DNS Defense ist eine sinnvolle Option für Unternehmen, die bereits mit Sicherheits-, Netzwerk- oder Identitätsprodukten von Cisco arbeiten. Der Dienst blockiert Verbindungen zu bösartigen Domänen, einschließlich Phishing-Zielen, bevor ein Benutzer diese erreicht. Zentrale Richtlinienverwaltung und Cisco Threat Intelligence können die Ergänzung bestehender Kontrollen um DNS-Schutz erleichtern.
Cisco beschreibt DNS Defense als Nachfolger seines früheren Umbrella DNS-Angebots. Aufgrund dieser Historie lohnt es sich, Lizenzierung und Produktbezeichnungen genau zu prüfen: Vergewissern Sie sich, welche DNS-Funktionen, Berichtstools und Integrationen im aktuellen Paket enthalten sind. In den überprüften Produktunterlagen wurden keine öffentlichen Preise angegeben.
Für einen kleinen Standort, der nur einen einfachen Gäste-WiFi-Filter benötigt, ist die umfassendere Secure-Access-Plattform möglicherweise umfangreicher als erforderlich. Für ein Cisco-orientiertes Unternehmen bietet sie unter Umständen eine schlanke DNS-Ebene und einen Pfad zu erweiterter Cloud-Sicherheit, ohne das Gäste-WiFi als isolierte Sicherheitsinsel zu behandeln. Sie erfasst dennoch nicht jede Phishing-Nachricht oder ein schädliches Ziel, das auf einer legitimen Domain gehostet wird.
Vergleichen Sie den Umfang mit Cisco Secure Access und überprüfen Sie das aktuelle Produktpaket vor dem Kauf.
4. Cloudflare Gateway
Cloudflare Gateway kombiniert DNS-Filterung mit umfassenderen Secure Web Gateway-Kontrollen. Ein Netzwerkstandort kann den DNS-Datenverkehr über die Router-Konfiguration durch Gateway leiten. Dies kann Geräte schützen, ohne dass auf jedem Smartphone oder Laptop eines Besuchers Software installiert werden muss. Unternehmen können auch den Client von Cloudflare für einzelne Geräte nutzen, die Schutz außerhalb des Netzwerks benötigen.
Die Plattform kann nach Sicherheits- und Inhaltskategorien filtern, einschließlich Phishing und Ransomware. Die bereitgestellten Tarifinformationen listen kostenlose, Pay-as-you-go- und individuelle Preisoptionen auf. Die Funktionsgrenzen und aktuellen Konditionen sollten jedoch vor der Bereitstellung bestätigt werden. Ein kostenloser Tarif kann bei der ersten Evaluierung helfen, obwohl die Einrichtung möglicherweise mehr Aufwand erfordert als bei einem speziell auf Gäste-WiFi ausgerichteten Dienst, falls das Team noch nicht mit Cloudflare Zero Trust vertraut ist.
Bereitstellungen im Netzwerk bringen praktische Besonderheiten mit sich. Statische DNS-Standortkonfigurationen können Captive Portals erschweren, während VPNs von Drittanbietern oder Filter-Tools beeinflussen können, ob ein Gerät den erwarteten Resolver nutzt. Testen Sie den gesamten Ablauf für Besucher, vom Herstellen der WiFi-Verbindung über das Portal bis zum Aufrufen einer Website.
Gateway kann über DNS hinaus auf umfassendere Web-Kontrollen erweitert werden, aber eine reine DNS-Filterung kann nicht jede Nachricht oder Seite überprüfen. Erfahren Sie in dieser Übersicht über ein Secure Web Gateway, wie sich die breitere Kategorie unterscheidet, und informieren Sie sich bei Cloudflare Gateway über die aktuellen Funktionen.
5. ScoutDNS
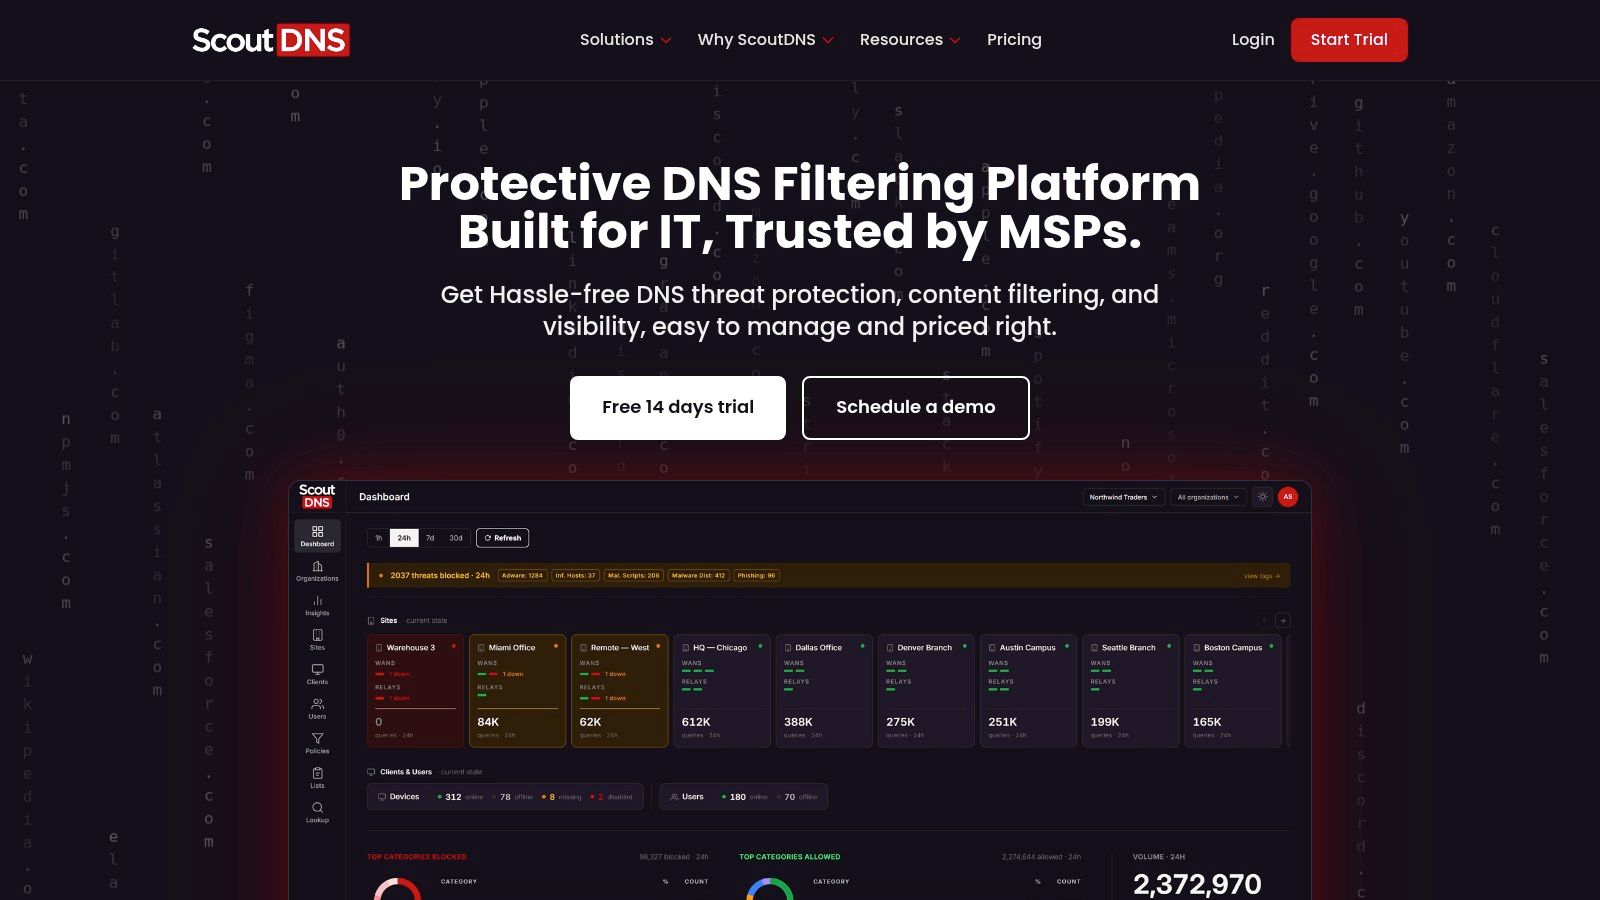
ScoutDNS richtet sich an gewerbliche Netzwerke, Bildungseinrichtungen, gemeinnützige Organisationen und MSPs, die DNS-Bedrohungsschutz und Inhaltsfilterung suchen. Die Tarife Network Standard und Network Plus werden auf Resolver-Ebene bereitgestellt, sodass jedes Gerät, das das konfigurierte DNS nutzt, gefiltert wird - ohne Software auf dem Gerät selbst. Das eignet sich hervorragend für geteilte Netzwerke, in denen sich Smartphones und Laptops von Besuchern außerhalb Ihrer Verwaltung befinden.
Der Dienst umfasst benutzerdefinierte Positiv- und Sperrlisten, Unterstützung für verschlüsseltes DNS, durchsuchbare Abfrageprotokolle und benutzerdefinierte Sperrseiten. Höhere Tarife bieten zusätzlich einen LAN-Relay, Endpunkt-Clients, identitätsbasierte Richtlinien, APIs und SIEM-Export. Käufer können mit einem netzwerkweiten Filter beginnen und später benutzerbezogene Kontrollen hinzufügen, wenn die Anforderungen steigen.
Ein Einschränkung bei diesem Upgrade-Pfad: Bei einer reinen Resolver-Bereitstellung erhält jeder Gast dieselbe Richtlinie und erscheint in den Protokollen als Abfragequelle und nicht als namentlich genannter Benutzer. Die Funktionen, die Sperrungen an Einzelpersonen binden, setzen entweder verwaltete Endgeräte oder eine Identitätsschicht voraus, die Besucher nicht haben. Bewerten Sie ScoutDNS für offenes Gäste-WiFi daher nach den Funktionen, die die Netzwerktiers allein bieten.
ScoutDNS veröffentlicht jährliche Preise pro Arbeitsplatz (Per-Seat) und bietet eine 14-tägige Testversion ohne Kreditkarte. Veröffentlichte Zahlen helfen bei der ersten Budgetierung, aber das Abrechnungsmodell ist der entscheidende Faktor für öffentliches WiFi. Die Preisgestaltung pro Arbeitsplatz setzt eine stabile, zählbare Benutzerbasis voraus - ein Veranstaltungsort mit wechselndem Besucherverkehr hat beides nicht. Klären Sie vor der Vertragsdimensionierung, wie ein Arbeitsplatz in einem nicht verwalteten Netzwerk gezählt wird, und beachten Sie, dass Preise für den Bildungsbereich nicht öffentlich aufgeführt sind.
6. WebTitan Cloud
WebTitan Cloud ist ein cloudbasierter DNS-Webfilterdienst, der sich an Unternehmen und Managed Service Provider richtet. Er kombiniert Sicherheitskategorien wie Phishing- und Malware-Domänen mit Inhaltskontrollen für Richtlinien zur akzeptablen Nutzung. Cloud-Hosting bedeutet, dass Betreiber nicht an jedem Standort eine Filter-Appliance benötigen - ein wichtiger Faktor, wenn Sie mehrere Standorte über eine einzige Konsole verwalten.
Diese Kombination eignet sich für Schulen, Unternehmen und Betreiber mehrerer Standorte, die einen einzigen Dienst für gefährliche Domains und allgemeine Web-Regeln suchen. TitanHQ bietet eine 14-Tage-Testversion für WebTitan Cloud an - ausreichend Zeit, um das Verhalten der Richtlinien im echten Datenverkehr zu testen. Die Preise sind nur auf Anfrage erhältlich, fordern Sie daher ein Angebot an, bevor Sie Budgets vergleichen.
Testen Sie bei gemeinsam genutztem WiFi, ob Richtlinien und Berichterstellung detailliert genug für die Segmentierung Ihres Netzwerks sind. Können Sie SSIDs oder Standorte trennen, gesperrte Inhalte einsehen und Protokolle abrufen, die Ihr Betriebsteam nutzen kann? Ein allgemeiner Webfilter bietet möglicherweise nicht die speziellen Steuerungsfunktionen für Gästenetzwerke wie ein zweckgebundener Dienst. Klären Sie die Details während der Testphase, nicht erst nach dem Rollout.
WebTitan Cloud endet bei der Namensauflösung. Die Lösung blockiert Phishing- und Malware-Domains, die sie bereits identifiziert hat. Anmeldeseiten, die auf legitimen Diensten gehostet werden, und Angriffe, die über andere Kanäle als den Browser erfolgen, liegen jedoch außerhalb ihrer Reichweite. Nutzen Sie die Lösung zusammen mit E-Mail-Sicherheit und Endpunktschutz, anstatt DNS-Filterung als vollständigen Phishing-Schutz zu betrachten.
7. CleanBrowsing
Die Einrichtung auf Router-Ebene ist der Grund, warum CleanBrowsing seinen Platz auf dieser Liste verdient. Wenn Sie das DNS des Netzwerks auf dessen Resolver verweisen, erbt jedes verbundene Gerät die Richtlinie, ohne dass eine App auf den Telefonen oder Laptops der Besucher installiert werden muss. Der Dienst wurde für Familien, Schulen, Bibliotheken und kleine Organisationen entwickelt, die DNS-Filtering mit Inhaltsrichtlinien wünschen. Kostenpflichtige Tarife bieten zusätzlich Profile, benutzerdefinierte Freigabe- und Blockierungsregeln, Aktivitätstransparenz und Kategorieregeln.
Es unterstützt DNS-over-HTTPS, DNS-over-TLS und DNSCrypt. Das Filtering deckt Phishing- und schädliche Domains sowie Inhaltskategorien ab, während Administratoren über Profile unterschiedliche Regeln auf verschiedene Gruppen anwenden können. Öffentliche Tarifinformationen helfen bei der Budgetierung, aber die aufgeführten Optionen auf CleanBrowsing decken bis zu 50 oder 100 Geräte ab - größere Bereitstellungen erfordern eine individuelle Vereinbarung.
Die erste Frage ist also, wie der Dienst ein Gerät zählt. Die Zahl der Gäste schwankt in gemeinsam genutzten Netzwerken, und ein Paket mit einer Obergrenze pro Gerät kann schnell an seine Grenzen stoßen, wenn jede Woche Hunderte von Besuchern einen Veranstaltungsort frequentieren. Prüfen Sie, ob sich die Preise nach Geräten, Netzwerken oder Abfragevolumen richten, bevor Sie die angegebene Zahl als Ihre tatsächlichen Kosten betrachten. Die Self-Service-Tarife enthalten keine Testversion, und der Support erfolgt hauptsächlich per E-Mail. Teams, die vor der Bereitstellung geführte Tests wünschen, erhalten daher nur wenig Unterstützung.
Zur Abdeckung: CleanBrowsing kann eine Phishing-Anmeldeseite auf einem vertrauenswürdigen Host nicht von einer sicheren Seite unterscheiden, da beide über eine legitime Infrastruktur aufgelöst werden. E-Mail-Sicherheit und Endpoint-Kontrollen müssen diese Lücke schließen.
8. NextDNS Business
NextDNS Business bietet konfigurierbare DNS-Filterung für Unternehmen und Bildungseinrichtungen mit separaten Konfigurationen zur Unterstützung verschiedener Netzwerke oder Gruppen. Die Bereitstellung kann über Geräteeinstellungen oder die Netzwerk-DNS-Konfiguration erfolgen. So lassen sich Richtlinien anwenden, ohne dass auf jedem mit einem konfigurierten Netzwerk verbundenen Gerät eine App installiert werden muss.
NextDNS bietet bei kostenpflichtigen Tarifen unbegrenzte Abfragen, Geräte und Konfigurationen mit öffentlichen Preisen und E-Mail-Support. Mehrere Konfigurationen können einer kleinen Organisation helfen, Richtlinien nach Standort oder Benutzergruppe zu trennen. Die Preise für Unternehmen basieren jedoch auf Mitarbeitergruppen, was möglicherweise nicht die Gäste-WiFi-Nutzer eines Veranstaltungsorts widerspiegelt. Käufer sollten prüfen, wie dieses Modell angewendet wird, bevor sie den angegebenen Preis als passende Schätzung für den Besucherverkehr ansehen.
Der Dienst eignet sich gut für ein technisch versiertes kleines Team, das die direkte Kontrolle über die DNS-Einstellungen behalten möchte. Er erfordert möglicherweise mehr Verwaltungsaufwand als eine gemanagte Enterprise-Plattform. Berichterstattung, Support und Kontoeinstellungen sollten daher anhand der betrieblichen Anforderungen getestet werden. Wenn Ihre Mitarbeiter Nachweise für einen Auditor oder eine klare Übersicht nach Standorten benötigen, prüfen Sie, ob die verfügbaren Berichte ausreichen.
NextDNS Business ist eine DNS-Steuerung, kein Mail-Gateway oder Endpoint-Produkt. Es kann bekannte bösartige Domänen bei der Abfrage blockieren, erfasst jedoch nicht jede Nachricht oder jeden Angriff, der eine legitime Infrastruktur nutzt. Überprüfen Sie die aktuellen Optionen bei NextDNS.
9. Zscaler DNS Security
Zscaler DNS Security ist Teil einer umfassenderen Cloud Security Plattform und kein einfacher eigenständiger Filter für kleine Standorte. Die Lösung filtert schädliche Domains, einschließlich Phishing-Zielen, und bietet Steuerungselemente für DNS-Tunneling sowie verschlüsselte DNS-Bedrohungen. Zscaler bietet zudem kontextreiche DNS-Protokollierung und Transparenz für Sicherheitsteams.
Dieser erweiterte Rahmen kann für verteilte Unternehmen geeignet sein, die bereits die Zero-Trust- oder Secure Web Gateway-Funktionen von Zscaler evaluieren. Die Bereitstellung über die Cloud vermeidet die Notwendigkeit einer On-Premises-DNS-Appliance, und die Plattform ist darauf ausgelegt, verteilte Benutzer, Geräte und Arbeitslasten zu unterstützen. Die Frage für Betreiber von Gäste-WiFi ist, ob die Bereitstellung und die Richtlinien unverwaltete Besuchergeräte nach ihren Anforderungen abdecken können.
Gehen Sie nicht davon aus, dass ein für Unternehmensnutzer entwickelter Dienst automatisch für ein öffentliches Netzwerk geeignet ist. Prüfen Sie, wie Gastgeräte geroutet werden, wie Richtlinien angewendet werden und was Administratoren in den Protokollen sehen können. Das geprüfte Produktmaterial enthielt keine öffentlichen Preisangaben, und eine anfragebasierte Beschaffung kann überdimensioniert sein, wenn Sie lediglich DNS-Filterung für einen einzelnen Standort benötigen.
DNS Security kann Bedrohungskontrollen auf Domainebene hinzufügen, prüft jedoch nicht jede E-Mail und schützt keine Geräte, die den konfigurierten Pfad nicht nutzen. Überprüfen Sie Zscaler DNS Security im Rahmen der umfassenderen Plattformbewertung.
10. Infoblox Threat Defense
Infoblox Threat Defense verbindet DNS-basierten Bedrohungsschutz mit dem umfassenderen DNS-, DHCP- und IP-Adressverwaltungs-Portfolio von Infoblox. Es ist eine nahelegende Option zur Evaluierung, wenn Ihr Unternehmen bereits Infoblox DDI nutzt und Sicherheitsfunktionen eng an den DNS-Betrieb des Unternehmens koppeln möchte. Zentrale Transparenz kann Netzwerk- und Sicherheitsteams dabei helfen, im selben Infrastrukturkontext zu arbeiten.
Der Dienst bietet Threat Intelligence sowie Optionen für Cloud- oder Enterprise-Implementierungen, je nach Konfiguration. Diese Breite kann in komplexen Umgebungen nützlich sein, führt jedoch möglicherweise zu mehr operationalem Aufwand als ein gezielter DNS-Filter für einen kleinen Standort. In den überprüften Produktinformationen wurden keine öffentlichen Preise angegeben.
Machen Sie das angebotene Paket vor der Beschaffung konkret. Bestätigen Sie die Funktionen zur Phishing-Blockierung, das Bereitstellungsmodell, die Detailtiefe der Berichte und den Umgang des Dienstes mit unverwalteten Geräten in Gästenetzwerken. Die Breite einer Produktfamilie sollte nicht als Beweis dafür gesehen werden, dass jede Funktion in jedem Paket enthalten ist.
Der Schutz auf DNS-Ebene kann bekannte schädliche Ziele bereits bei der Abfrage blockieren, erfasst jedoch nicht jede Phishing-Nachricht oder jeden Angriff, der auf einem legitimen Dienst gehostet wird. Eine Einführung darüber, wie Threat Feeds diese Ebene speisen, finden Sie unter Threat Intelligence Feeds. Entdecken Sie Infoblox Threat Defense für Details zu den Paketen.
Wie die zehn Tools bei Preistransparenz, Testversionen, agentenloser Bereitstellung und optimaler Eignung im Vergleich abschneiden
Vergleichen Sie bei geteiltem WiFi, was jedes Produkt offenlegt und wo der Schutz greift. Eine DNS-Einrichtung auf Netzwerkebene kann Besuchergeräte abdecken, ohne dass auf jedem Gerät Software installiert werden muss, aber der tatsächliche DNS-Pfad und die Paketlimits müssen überprüft werden.
| Tool | Preistransparenz | Testversion oder kostenloser Tarif | Agentenlose Netzwerk-Bereitstellung | Ideal geeignet für |
|---|---|---|---|---|
| Purple Shield | Nur auf Anfrage; kein Festpreis veröffentlich | 30 Tage kostenlose Testversion | Läuft auf WiFi-Netzwerken ohne Agenten oder neue Hardware | Gäste- und gemeinsam genutztes WiFi mit separaten Richtlinien pro Netzwerk |
| DNSFilter | Öffentliche Tarife und Mindestmengen variieren je nach Paket; aktuelle Preise prüfen | Kostenlose Testversion verfügbar | Netzwerkweit abgedeckt für Geräte, die das konfigurierte DNS nutzen | Unternehmen, Schulen und MSPs, die DNS-Bedrohungs- und Inhaltsfilterung benötigen |
| Cisco Secure Access, DNS Defense | Keine öffentlichen Preise angegeben; Angebot anfordern | Verfügbarkeit einer Testversion nicht in den Produktinformationen aufgeführt | Cloud-basierter DNS-Schutz; prüfen Sie, ob das gewählte Paket unverwaltete Gäste-Geräte abdeckt | Organisationen, die bereits Cisco Sicherheits- oder Netzwerkprodukte nutzen |
| Cloudflare Gateway | Kostenlose, Pay-as-you-go- und maßgeschneiderte Preisoptionen | Kostenloser Tarif verfügbar | Netzwerk-DNS-Routing kann Geräte ohne individuelle Agenten schützen | Teams, die DNS-Filterung zusammen mit umfassenderen Secure Web Gateway-Optionen suchen |
| ScoutDNS | Jährliche Preise pro Benutzer veröffentlicht; Bildungspreise müssen bestätigt werden | 14 Tage Testversion; keine Kreditkarte erforderlich | Network Standard und Network Plus unterstützen die Bereitstellung auf Netzwerkebene | Gewerbliche Netzwerke, Bildungseinrichtungen, gemeinnützige Organisationen und MSPs|
| WebTitan Cloud | Kommerzielle Preise müssen mit TitanHQ abgestimmt werden | 14 Tage Testversion | Cloud-gehosteter Dienst; ob die erforderliche agentenlose Einrichtung unterstützt wird, ist nicht aufgeführt | Organisationen und Dienstanbieter, die DNS-Bedrohungs- und Inhaltsfilterung benötigen |
| CleanBrowsing | Öffentliche Tarife; größere Bereitstellungen erfordern eine individuelle Vereinbarung | Keine Testversion für Self-Service-Tarife | Router-Konfiguration kann Geräte ohne Client-Apps abdecken | Familien, Schulen, Bibliotheken und kleinere Organisationen |
| NextDNS Business | Öffentliche Preise; Business-Tarife nutzen Mitarbeiter-Staffelungen | Verfügbarkeit einer Testversion nicht aufgeführt; beim Anbieter erfragen | Kann über die Netzwerk-DNS-Konfiguration bereitgestellt werden | Kleinere Organisationen, die DNS-Richtlinien eigenständig verwalten möchten |
| Zscaler DNS Security | Basiert auf Angeboten | Verfügbarkeit einer Testversion nicht aufgeführt; Details anfordern | Cloud-basiert ohne DNS-Appliance vor Ort; Abdeckung von Gäste-Geräten prüfen | Organisationen, die umfassendere Zero-Trust- oder Secure Web Gateway-Funktionen erwägen |
| Infoblox Threat Defense | Keine öffentlichen Preise angegeben; Angebot anfordern | Verfügbarkeit einer Testversion nicht aufgeführt; Details anfordern | Bereitstellungsoptionen variieren je nach Konfiguration; Unterstützung für unverwaltete Geräte bestätigen | Unternehmen, die Infoblox DDI nutzen oder eine komplexe DNS-Infrastruktur verwalten |
Ein "Ja" für eine agentenlose Bereitstellung bedeutet, dass Geräte über die Netzwerk-DNS-Konfiguration abgedeckt werden können, nicht dass jedes Gerät oder jede Verbindung automatisch geschützt ist. Prüfen Sie vor dem Vergleich von Angeboten, wie der Dienst Captive Portals, verschlüsseltes DNS, Roaming-Geräte und etwaige Paketlimits handhabt. DNS-Filtering hat zudem eine klare Grenze: Es kann Aufrufe zu bekannten schädlichen Domains blockieren, aber E-Mail- und Endpunktschutzeinstellungen adressieren weiterhin Bedrohungen, die nicht auf diesen Aufrufen basieren.
Das passende Tool für Ihr gemeinsam genutztes Netzwerk finden
In einem Hotel, Krankenhaus, Campus oder an einem öffentlichen Standort verbinden Besucher Geräte, die Ihr Team nicht individuell verwalten kann. Überprüfen Sie zuerst, ob diese Geräte nach dem Verbinden mit dem WiFi - einschließlich über das Captive Portal - den geschützten DNS-Pfad nutzen. Bestätigen Sie anschließend, dass die Richtlinien zur Trennung von Gäste-, Mitarbeiter- und anderen Netzwerken passen.
Für ein kleines Büro, eine Schule, eine Bibliothek oder ein Familiennetzwerk ist ein einfacherer DNS-Filter möglicherweise leichter einzurichten und zu warten als eine Enterprise-Plattform. Wenn Ihre Organisation bereits Cisco, Zscaler oder Infoblox nutzt, prüfen Sie, ob das aktuelle Paket das Gäste-WiFi abdeckt und die von Ihrem Team benötigten Berichte liefert.
Testen Sie das gewählte Tool 30 Tage lang auf einer SSID. Nutzen Sie ein unverwaltetes Smartphone und durchlaufen Sie den tatsächlichen WiFi-Anmeldeablauf. Überprüfen Sie blockierte Abfragen, die Benutzererfahrung beim Blockieren einer Website, die Dashboard-Einträge und die Auswirkungen von Richtlinienänderungen. Ein erfolgreicher Test auf einer SSID garantiert nicht die Abdeckung im gesamten Netzwerk.
Behalten Sie E-Mail-Kontrollen und das Sicherheitsbewusstsein der Mitarbeiter neben der DNS-Filterung bei. Weisen Sie jeder Kontrolle eine definierte Rolle zu: E-Mail-Kontrollen reduzieren risikoreiche Nachrichten, DNS-Filterung bietet eine Absicherung auf Netzwerkebene für unverwaltete Geräte, und das Bewusstsein der Mitarbeiter hilft Personen, verdächtige Aktivitäten zu melden.
Wählen Sie ein Tool, das Ihr Team auf den Geräten bereitstellen, überprüfen und verwalten kann, die Besucher tatsächlich mitbringen. Purple Shield bietet eine kostenlose 30-Tage-Testversion ohne erforderliche Hardware, Agenten oder Kreditkarte. Nutzen Sie sie, um eine einzelne SSID zu testen, bevor Sie über eine Erweiterung entscheiden.