
Was ein DNS-Lookup ist und warum Netzwerke ihn nutzen
Was ein DNS-Lookup ist, wie die Phasen der Namensauflösung funktionieren und warum dieser Moment eine praktische Sicherheits- und Leistungssteuerung in geteilten WiFi-Netzwerken darstellt.
Published 24. Oktober 2026
Ein DNS-Lookup ist der Prozess, bei dem ein Resolver Informationen findet, die einem für Menschen lesbaren Domainnamen zugeordnet sind, meist eine IP-Adresse. Der klassische Ablauf prüft lokale Informationen, ermittelt die besten Server, fragt diese nach einer Antwort ab, gibt das Ergebnis zurück und speichert es im Cache.
Sie lesen dies möglicherweise im Hotel-, Schul- oder Krankenhaus-WiFi, nachdem Sie eine bekannte Website angetippt haben. Ihr Gerät ist verbunden, aber bevor die Seite geladen werden kann, muss das Netzwerk finden, wo diese Website gehostet wird. Stellen Sie sich DNS als ein verteiltes Verzeichnis vor, das Ihrem Gerät hilft, Dienste zu lokalisieren - nicht nur als ein Telefonbuch für Websites.
Diese Unterscheidung ist in geteilten WiFi-Netzwerken von Bedeutung. Der Resolver, der eine Abfrage verarbeitet, kann beeinflussen, wie schnell sich eine Seite öffnet, ob eine Domain blockiert wird und ob das Netzwerk des Standorts die Abfrage sehen oder verwalten kann. Verschlüsselung, Authentizität, Richtliniendurchsetzung und Anonymität sind getrennte Eigenschaften, und ihre Verwechslung kann zu schlechten Sicherheitsentscheidungen führen.
Inhaltsverzeichnis
- Was ein DNS Lookup tatsächlich macht
- Phasen innerhalb eines DNS Lookups
- Die Hierarchie, die Lookups skalierbar macht
- Warum ein DNS Lookup ein Durchsetzungspunkt ist
- Was verschlüsseltes DNS wirklich ändert
- Wenn ein DNS Lookup bei gemeinsam genutztem WiFi fehlschlägt
- So wählen Sie als Nächstes schützendes DNS aus
Was ein DNS-Lookup tatsächlich macht
Ein Gast tippt auf einen Link im Hotel-WiFi. Der Browser kennt den Domain-Namen, aber Netzwerkgeräte leiten den Datenverkehr über IP-Adressen weiter. Ein DNS-Lookup ist der Vorgang, bei dem der Resolver Informationen sucht, die mit diesem lesbaren Namen verknüpft sind - meistens eine IP-Adresse -, damit das Gerät beginnen kann, den Dienst zu erreichen.
Ein Telefonbuch ist eine nützliche erste Analogie, aber DNS ähnelt eher einem verteilten, dynamischen Verzeichnis. Verschiedene Arten von Eintragsarten unterstützen E-Mail-Zustellung, Aliase, Dienstermittlung, Reverse-Lookups und andere Netzwerkfunktionen. DNS ordnet nicht nur Websitenamen Adressen zu - es hilft Anwendungen auch dabei, eine Reihe von Netzwerkdiensten zu finden.
Die grundlegenden DNS-Spezifikationen erschienen im November 1987, als die Internet Engineering Task Force RFC 1034 veröffentlichte. Dieses Dokument beschrieb einen vierstufigen Algorithmus: Lokale Informationen prüfen, die besten Server finden, diese abfragen, bis eine Antwort eingeht, und das Ergebnis gegebenenfalls zurückgeben und zwischenspeichern (RFC 1034). Caching ist wichtig, da ein Resolver möglicherweise bereits eine nutzbare Antwort aus einer früheren Anfrage vorliegen hat.
Eine Verzeichnisanfrage, keine Seitenanforderung
Wenn Ihr Gerät nach einem Namen fragt, fordert es den DNS nicht auf, die Webseite zu liefern. Es fragt nach Informationen, die der Anwendung helfen, den relevanten Dienst zu erreichen. Der Browser nutzt die Antwort dann als Teil seines Verbindungsaufbaus.
Im Gast-WiFi macht dies die Abfrage zu einem nützlichen gemeinsamen Entscheidungspunkt. Der Resolver sieht den angeforderten Namen, bevor er eine Adresse zurückgibt, sodass Netzwerkbetreiber diesen Moment nutzen können, um Richtlinien anzuwenden. Für einen praktischen Überblick darüber, wie DNS-Probleme die Verfügbarkeit beeinträchtigen können, lesen Sie diesen Leitfaden zur Vermeidung von Ausfallzeiten durch DNS-Fehler.
Das Verständnis dieses Prozesses hilft Ihnen zu verfolgen, wohin eine Abfrage geleitet wird, zu verstehen, warum zwischengespeicherte Antworten schneller sein können, und zu erkennen, was DNS im gemeinsamen WiFi steuern kann und was nicht. Geschwindigkeit, Richtlinien, Verschlüsselung und Abfragefehler hängen zusammen, sind aber nicht dasselbe Problem.
Phasen innerhalb eines DNS-Lookups
Ein Hotelgast gibt example.com in einen Browser ein und drückt die Eingabetaste. Die Seite ist noch nicht geladen. Bevor dies geschehen kann, durchläuft der Name eine feste Sequenz von Abfragen. Im gemeinsamen WiFi gibt jeder Schritt dem Netzwerk des Standorts eine neue Möglichkeit, die Anfrage zu beobachten oder zu steuern.
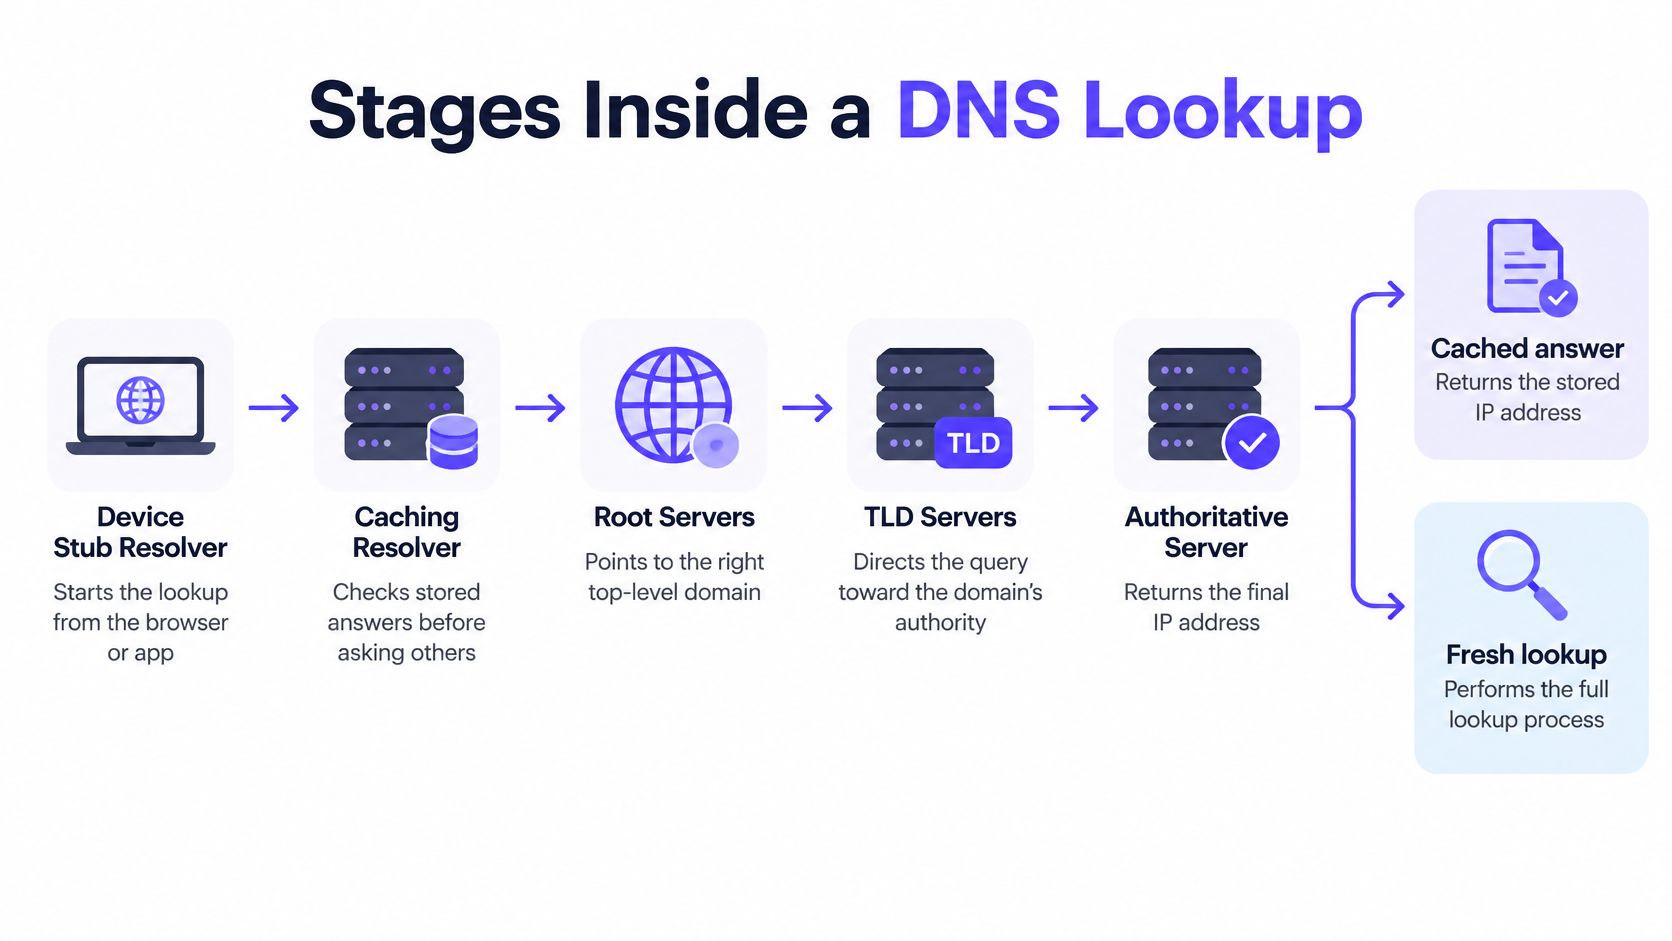
Der Stub-Resolver des Geräts startet die Sequenz, indem er eine rekursive Anfrage an einen Caching-Resolver übergibt. Ein Standort, ein Internetanbieter oder ein eigenständiger DNS-Dienst kann diesen Resolver betreiben. Diese Wahl ist entscheidend, da sie bestimmt, wer die Anfrage zuerst sieht.
Cache-Hit oder Cache-Miss
Der Caching-Resolver prüft zuerst seinen eigenen Speicher. Ein Datensatz, der noch gültig ist, wird direkt zurückgegeben - ein Cache Hit, der jeden Upstream-Austausch überspringt. Ein fehlender oder abgelaufener Datensatz ist ein Cache Miss. Der Resolver arbeitet sich dann durch die DNS-Hierarchie: Ein Root-Server verweist auf die richtige Top-Level-Domain, ein TLD-Server verweist auf den autoritativen Nameserver der Domain, und dieser Nameserver liefert schließlich den Datensatz zurück.
Für eine Website ist die Antwort normalerweise ein A-Record mit einer IPv4-Adresse oder ein AAAA-Record mit einer IPv6-Adresse. Andere Record-Typen decken Aufgaben wie E-Mail-Routing und Aliase ab.
Die Phasen werfen auch unterschiedliche Fragen auf. Die Verschlüsselung entscheidet darüber, wer die Anfrage während der Übertragung lesen kann. Die Authentizität entscheidet, ob die Antwort vom Betreiber der Domain stammt. Die Richtlinie entscheidet, ob der Resolver sie überhaupt zurückgibt. Die Anonymität entscheidet darüber, welche Parteien den Namen überhaupt erfahren haben.
TTL hält zwischengespeicherte Antworten aktuell
Jeder Datensatz verfügt über eine Time-to-Live (TTL), die maximale Zeit, die ein Resolver ihn aufbewahren darf. Der Resolver muss den Datensatz nach Ablauf verwerfen, wodurch aktualisierte Adressen und Richtlinien wieder in Umlauf gebracht werden.
Ein Cache-Miss eines Gastes wärmt den Cache für die nachfolgenden Besucher auf. Kurze TTLs sorgen dafür, dass Änderungen schneller wirksam werden; lange TTLs reduzieren wiederholte Upstream-Abfragen. Zone-Betreiber wählen einen Punkt bei diesem Kompromiss, und jeder im gemeinsamen Netzwerk erbt das Ergebnis.
Einige Netzwerke fügen einen Weiterleitungsschritt in diesen Ablauf ein und senden Anfragen an einen anderen Resolver, anstatt die Hierarchie direkt zu durchlaufen. Diese Übersicht darüber, wie DNS-Forwarding diesen Pfad ändert, erklärt, wo der Umweg stattfindet.
Die Hierarchie, die Lookups skalierbar macht
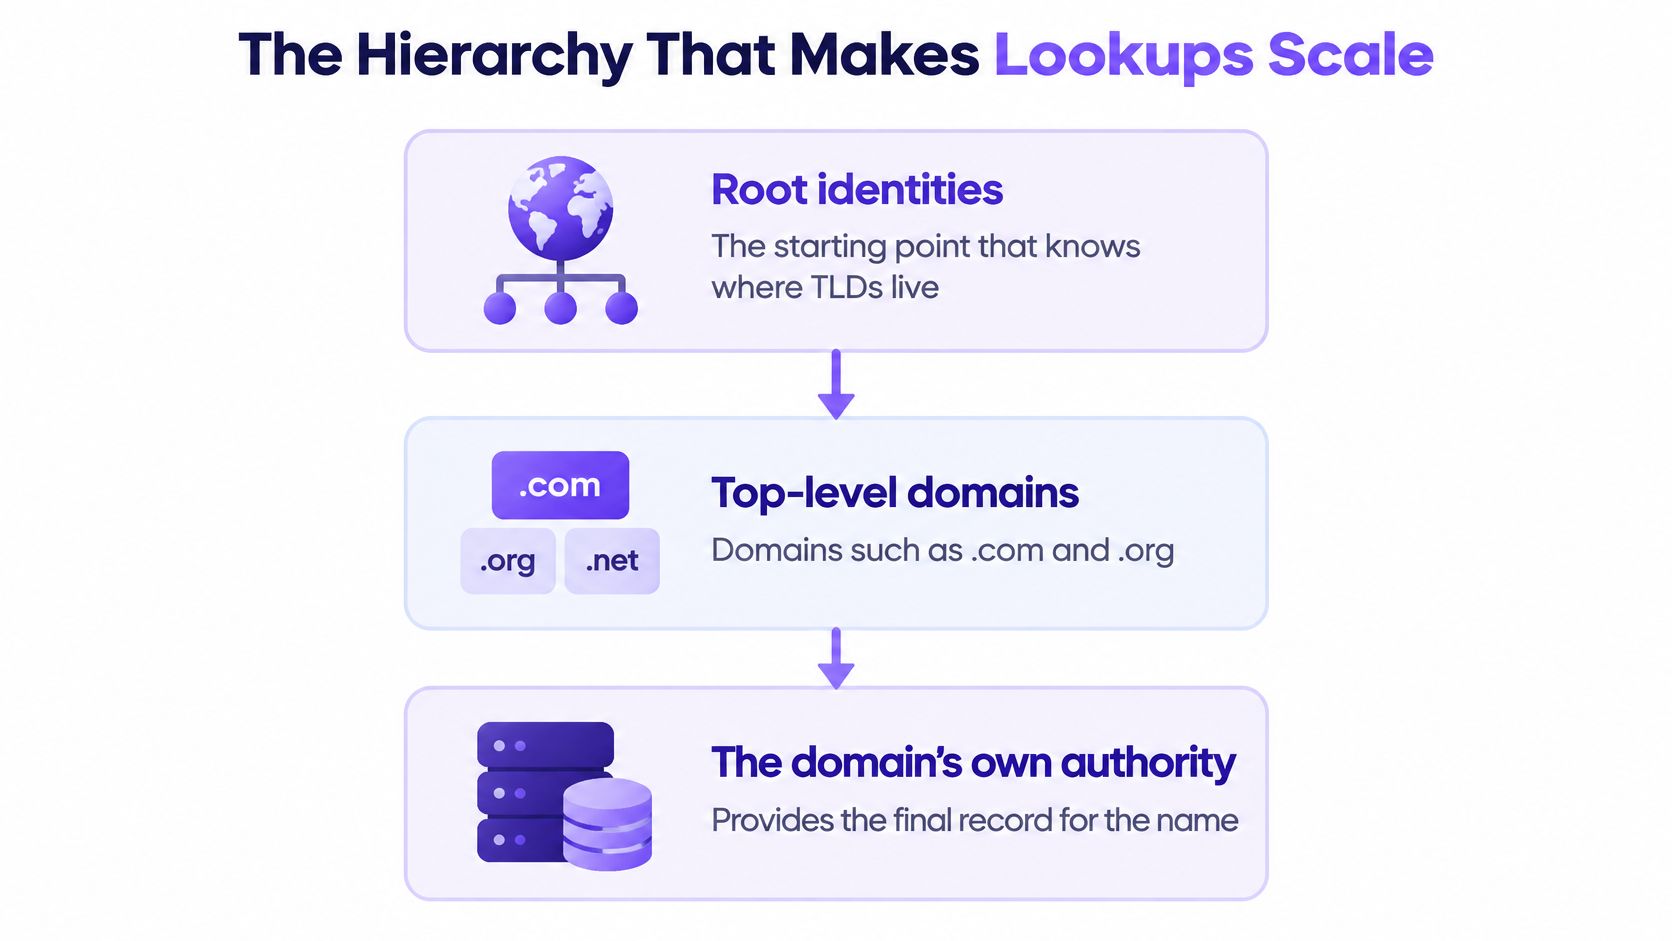
Die DNS-Hierarchie teilt die Verantwortung auf. An der Spitze stehen die Root-Server-Identitäten, die Resolver zur richtigen Top-Level-Domain leiten. TLD-Server verwalten Domains wie .com und .org, während die autoritativen Server jeder Domain die Einträge für Namen innerhalb dieser Domain bereitstellen.
Das gängige Bild von 13 Root-Servern kann irreführend sein. Es gibt 13 historisch definierte Identitäten, bezeichnet mit A bis M, die von 12 unabhängigen Organisationen betrieben werden. Es handelt sich dabei nicht nur um 13 physische Computer. Durch Anycast-Routing können dieselben Identitäten von mehr als 900 verteilten Instanzen weltweit bedient werden. Dies hilft, Anfragen an eine nahegelegene Instanz zu leiten und unterstützt die Ausfallsicherheit (ICANNs Übersicht über Root-Server).
Wie sich das Root-System entwickelt hat
Das Root-System wuchs mit den sich ändernden Anforderungen des Netzwerks. Der erste Root-Server wurde 1984 am Information Sciences Institute der University of Southern California eingerichtet. Das System verfügte 1985 über vier Server, 1987 über sieben, 1993 über neun und 1997 über 13. Heute nutzt das Root-System sowohl IPv4 als auch IPv6. Eine technische Übersicht identifiziert 26 Haupt-Adressendpunkte, 13 für jedes Protokoll, neben den verteilten Anycast-Instanzen.
Diese Zahlen beschreiben verschiedene Teile der Architektur. Die 13 Identitäten sind die erkennbaren Namen der Root-Server; die Adress-Endpunkte unterstützen IPv4 und IPv6; die verteilten Instanzen helfen dabei, den Dienst von Standorten weltweit bereitzustellen. Der Verlust des Zugriffs auf eine Instanz ist nicht gleichbedeutend mit dem Verlust einer Root-Identität an allen Standorten.
Dieses Design ist der Grund, warum sich ein Lookup lokal anfühlen kann, selbst wenn er auf einem globalen, mehrstufigen System basiert. Der Resolver erreicht möglicherweise eine Instanz in der Nähe, während die Hierarchie die Verantwortung weiterhin über Root-, TLD- und autoritative Betreiber verteilt.
Warum ein DNS-Lookup ein Durchsetzungspunkt ist
Ein Laptop im Hotel-WiFi fragt den Resolver des Netzwerks nach einer Domain, bevor er überhaupt eine Verbindung herstellen kann. Diese Anfrage passiert Geräte, die der Standort kontrolliert. Das macht die Abfrage zum letzten gemeinsamen Entscheidungspunkt, bevor das Gerät eigenständig Daten überträgt. Ein schützender DNS-Dienst kann normal antworten, die Abfrage verweigern oder eine Antwort zurückgeben, die ins Leere führt. Wenn keine nutzbare Adresse zurückgeliefert wird, wird die Verbindung in der Regel gar nicht erst aufgebaut.
Diese Position verleiht DNS-Richtlinien auf Gastnetzwerken ihre Reichweite. Die Smartphones und Laptops von Besuchern verfügen selten über Verwaltungssoftware, sodass der Standort keine Steuerungselemente auf dem Gerät selbst installieren kann. Der Resolver ist der einzige Kontrollpunkt, den jedes Gerät ohnehin passiert. Dort angewendete Richtlinien können Domains blockieren, die mit Phishing, Malware oder Command-and-Control-Datenverkehr in Verbindung stehen, Kategorien wie erotische Inhalte oder Glücksspiel durchsetzen und SafeSearch-Einstellungen anwenden.
Der Zeitpunkt verstärkt das Argument. Die Durchsetzung erfolgt auf der Anfrageebene, bevor die Anwendung über diesen Resolver eine Adresse erhält. Für Schutzmaßnahmen, die auf anderen Ebenen eines Netzwerks ansetzen, lesen Sie diesen Leitfaden zur Sicherung Ihres Microsoft 365 Unternehmensnetzwerks.
Was DNS-Richtlinien abdecken können und was nicht
Die DNS-Durchsetzung steuert die Namensauflösung, aber Verbindungen können sie umgehen. Eine Anwendung könnte eine zwischengespeicherte Adresse wiederverwenden, eine IP-Adresse direkt kontaktieren, einen Dienst erreichen, der nie einen DNS-Namen verwendet hat, oder Anfragen über einen verschlüsselten Resolver senden, den der Standort nicht zugewiesen hat.
Betreiber wägen daher verschlüsseltes DNS-Verhalten, Anwendungscaches und direkten IP-Datenverkehr neben der Filterung ab. DNS-Filterung funktioniert als eine Schicht innerhalb eines breiteren Spektrums von Steuerungselementen. Ein Leitfaden zur DNS-Filterung und wie Richtlinien auf Abfragen angewendet werden behandelt die Rolle der Filterung im Detail.
Richtlinien sind zudem nur eine Achse des Vertrauens. Ob eine Domain zulässig ist, ob eine Antwort authentisch ist und ob jemand die Anfrage während der Übertragung lesen kann, sind separate Fragen, die durch unterschiedliche Mechanismen beantwortet werden.
Auch negative Antworten verdienen Aufmerksamkeit. Ein Resolver kann eine NXDOMAIN-Antwort zwischenspeichern, die besagt, dass die angeforderte Domain nicht existiert, anstatt Upstream-Server erneut nach demselben fehlenden Namen zu fragen. RFC 8020 beschreibt einen NXDOMAIN-Schnitt, bei dem eine validierte negative Antwort auch festlegt, dass Namen unterhalb der fehlenden Domain nicht existieren (RFC 8020). Neuere IETF-Richtlinien fordern, auch Fehler bei der Auflösung zwischenzuspeichern, um vergebliche wiederholte Anfragen zu reduzieren.
Was verschlüsseltes DNS wirklich ändert
Ein Gast öffnet das WiFi eines Hotels und besucht eine Website. Die DNS-Abfrage ist einer der letzten gemeinsamen Entscheidungspunkte vor der Verbindung: Das Gerät fragt einen Resolver, welche Adresse verwendet werden soll, und der Resolver wendet möglicherweise die Regeln des Standorts an. Die Verschlüsselung dieser Anfrage ändert, wer sie bei der Übertragung lesen kann. Sie ändert an sich nicht, was der Resolver sehen kann, und macht den Gast nicht anonym.
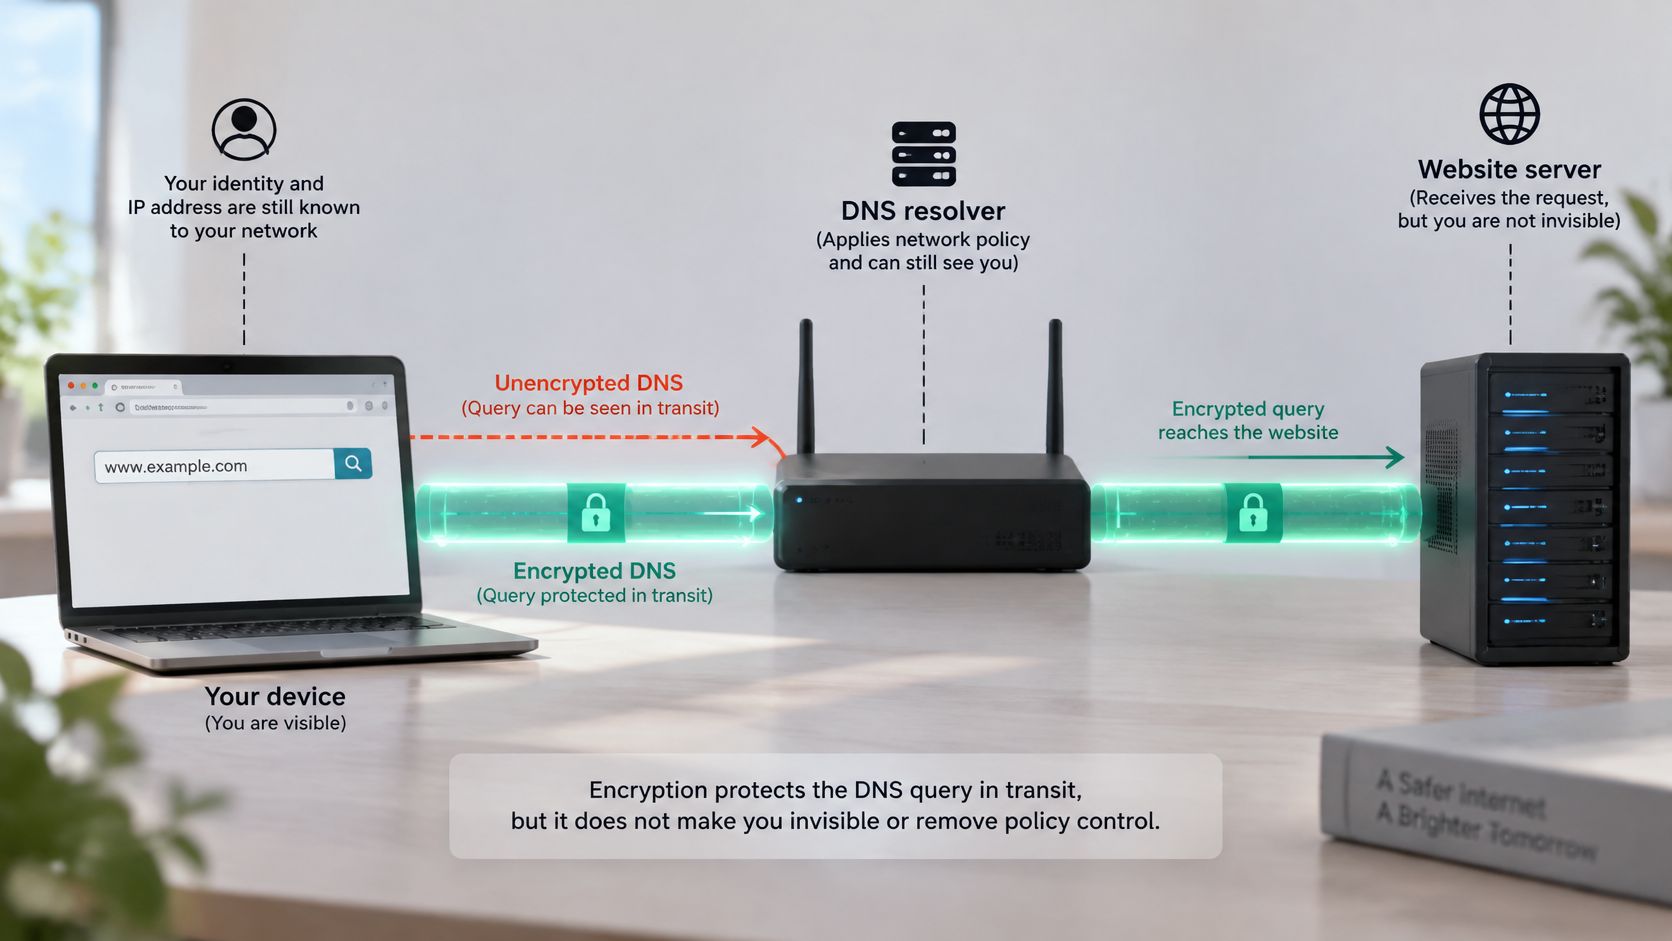
Das Gerät sendet seine Anfrage an einen rekursiven Resolver, der die Antwort sucht und zurückgibt. DNS over HTTPS (DoH) verschlüsselt die Verbindung zwischen dem Gerät und diesem Resolver. Jemand, der das WiFi überwacht, kann die Anfrage schwerer lesen oder ändern, aber der Resolver empfängt weiterhin die angeforderte Domain.
DNSSEC deckt ein anderes Problem ab: Es ermöglicht einem validierenden Resolver, die Authentizität und Integrität signierter DNS-Daten zu überprüfen. Die Abfrage wird dadurch nicht verschlüsselt. Verschlüsselung, Authentizität, Richtliniendurchsetzung und Anonymität sind unterschiedliche Eigenschaften.
Der Kompromiss bei geteiltem WiFi
Ein Browser, der DoH verwendet, kann Abfragen an einen Resolver senden, der vom Browser oder Benutzer ausgewählt wurde, und nicht an den Resolver, der von einem Hotel, einer Schule, einem Gesundheitsdienstleister oder einem Betreiber von öffentlichem WiFi zugewiesen wurde. Das kann einschränken, was der Standort sieht und welche DNS-Regeln er anwenden kann. Es kann auch die Fehlerbehebung erschweren, wenn das Netzwerk des Standorts auf seinen eigenen Resolver angewiesen ist.
Der praktische Unterschied ist eindeutig: DoH schützt die Anfrage auf ihrem Weg zum Resolver; es verbirgt die Anfrage nicht vor diesem Resolver. DNSSEC hilft bei der Überprüfung signierter Antworten. Ein Standort kann DNS-Richtlinien nur dann durchsetzen, wenn die betreffenden Anfragen einen Resolver passieren, den er steuert oder in den er integriert ist - und keine der beiden Technologien macht einen Benutzer anonym.
Wenn ein DNS-Lookup im geteilten WiFi fehlschlägt
Zwei Gäste verbinden sich mit demselben Hotel-WiFi. Einer öffnet eine vertraute Website; der andere sieht einen Fehler, obwohl beide Geräte anzeigen, dass sie verbunden sind. Der Unterschied kann im Lookup-Pfad, im Cache des Geräts oder im Resolver liegen, den der jeweilige Client nutzt.
Ein Resolver kann nicht erreichbar sein, eine unvollständige Antwort zurückgeben oder einen Namen nicht auflösen können, der nur innerhalb des Netzwerks einer Organisation existiert. Ein Netzwerk kann auch traditionellen DNS-Datenverkehr über UDP- oder TCP-Port 53 blockieren oder vorsätzlich einen Fehler zurückgeben, weil Richtlinien die angeforderte Domain blockieren.
Symptome trennen, bevor Einstellungen geändert werden
Betrachten Sie das interne Portal einer Schule, das über den zugewiesenen Resolver der Schule funktioniert, nicht jedoch über einen externen öffentlichen Resolver. Die Schule verwendet möglicherweise Split-Horizon-DNS, bei dem interne Namen nur über den Resolver des Netzwerks verfügbar sind. Das Ändern der DNS-Einstellung eines Geräts führt möglicherweise dazu, dass eine öffentliche Website geladen wird, während der Zugriff auf das interne Portal unterbrochen wird.
Verschlüsseltes DNS kann eine zusätzliche Fehlerquelle darstellen. Eine Studie aus dem Jahr 2025 ergab, dass HTTPS-DNS-Anfragen ungefähr 8 % des beobachteten DNS-Datenverkehrs ausmachten und unvollständige Antworten das Anfragevolumen erhöhten (Studie zum verschlüsselten DNS-Datenverkehr). Eine separate Untersuchungen zu Resolvern ergab, dass einer von drei angebotenen verschlüsselten Resolvern nicht antwortete, wie bereits erwähnt. Ein Client verwendet möglicherweise einen verschlüsselten Resolver, der nicht wie erwartet antwortet, obwohl der dem Standort zugewiesene Resolver verfügbar ist.
Regel zur Fehlerbehebung: Bestätigen Sie, welchen Resolver der Client tatsächlich verwendet, bevor Sie den Gast auffordern, die DNS-Einstellungen zu ändern.
Sortieren Sie als Betreiber die wahrscheinlichen Ursachen, anstatt jeden Lookup-Fehler auf die gleiche Weise zu behandeln:
- Captive Portal: Das Gerät hat die WiFi-Anmeldung oder die Nutzungsbedingungen-Seite noch nicht abgeschlossen.
- Veralteter Cache: Der Client oder Resolver enthält eine veraltete Antwort.
- Upstream-Ausfall: Der konfigurierte Resolver kann die Anfrage nicht abschließen.
- Blockierter Port 53: Herkömmlicher DNS-Datenverkehr ist blockiert oder kann den Resolver nicht erreichen.
- Nicht unterstütztes DoH oder DoT: Das verschlüsselte DNS-Verhalten des Clients wird vom Netzwerk nicht unterstützt oder verwaltet.
- Richtlinienblockade: Der Resolver hält eine Antwort vorsätzlich zurück.
Ein DNS-Fehler kann auch auf ein WiFi-Sicherheitsproblem anstatt auf ein Resolver-Problem hindeuten. Hinweise zum Erkennen eines täuschenden Access Points finden Sie im Evil-Twin-Präventionsleitfaden von RDE Technologies.
So wählen Sie als Nächstes schützendes DNS aus
Jedes Gastgerät, das sich mit Ihrem WiFi verbindet, muss vor der Verbindung immer noch jemanden nach dem Weg fragen. Die tatsächliche Wahl des Betreibers besteht darin, wer diese Frage beantwortet: der Resolver, den das Gerät zufällig nutzt, das Regelwerk einer alternden Firewall oder ein von Ihnen gesteuerter schützender DNS-Dienst. Jede Option ändert, wie viele Richtlinien Sie durchsetzen können und wie viele Nachweise Sie an diesem letzten gemeinsamen Entscheidungspunkt behalten.
| Ansatz | Nicht verwaltete Geräte | Entscheidungspunkt | Betreibernachweis |
|---|---|---|---|
| Vom Client ausgewählte Resolver | Oft außerhalb der DNS-Richtlinie des Standorts | Resolver vom Gerät oder Browser ausgewählt | Eingeschränkte netzwerkweite Sichtbarkeit |
| Veraltete Firewall alleine | Abdeckung hängt von Firewall-Regeln und Pfad des Datenverkehrs ab | Für dieses Netzwerk verfügbare Firewall-Steuerungen | Firewall-Protokolle und -Meldungen |
| Schützender Cloud-DNS-Resolver | Kann Geräte abdecken, die den vom Netzwerk zugewiesenen Resolver nutzen | Domain-Lookup, bevor eine Adresse zurückgegeben wird | Lookup- und Blockierungsberichte vom Resolver |
Für das Gastgewerbe, das Bildungswesen, das Gesundheitswesen, den öffentlichen Sektor und Netzwerke mit mehreren Standorten ist Purple Shield eine schützende DNS-Option, wie bereits erwähnt. Es wertet Abfragen aus, bevor Verbindungen hergestellt werden, wendet Inhaltskategorien wie Erwachseneninhalte und Glücksspiel an, erzwingt die Sichere Suche auf Google, Bing und YouTube und blockiert Command-and-Control-, Phishing- und Malware-Domains. Der Anbieter beschreibt außerdem KI-gestützte Signale, die darauf ausgelegt sind, neue Bedrohungen noch vor Standard-Blocklisten zu erkennen, sowie das Blockieren von Werbung und Trackern auf DNS-Ebene, was laut Anbieter die Seitengröße und das Datenvolumen reduziert.
Richtlinien und betriebliche Eignung vergleichen
Der Dienst unterstützt Richtlinien nach SSID, VLAN, Standort und Zeitplan sowie Dashboards, gebrandete Sperrseiten und einen Fail-Closed-Betrieb. Die Leistungsbeschreibung gibt an, dass weder ein Client-Agent noch eine Änderung der Firewall erforderlich ist, verweist auf ein veröffentlichtes Uptime-SLA und führt die Übereinstimmung mit den Standards von Friendly WiFi und der Internet Watch Foundation auf. Betrachten Sie diese Angaben als Anbieterversprechen und wägen Sie sie gegen Ihre eigenen Berichts- und Resilienzanforderungen ab.
DNS-Filterung beantwortet ebenfalls nur einen Teil der Sicherheitsfrage. Verschlüsselung verbirgt die Abfrage vor Beobachtern im Netzwerkpfad, Authentizitätsprüfungen bestätigen, dass die Antwort vom richtigen Resolver stammt, Richtlinien entscheiden, ob überhaupt geantwortet wird, und Anonymität hängt davon ab, wer diesen Resolver betreibt. Ein Secure Web Gateway deckt möglicherweise mehr von diesem Stack ab - vergleichen Sie daher die unterschiedlichen Aufgabenbereiche, bevor Sie sich festlegen.
Beginnen Sie mit einer Gäste-SSID. Erfassen Sie, welchen Resolver deren Geräte heute nutzen, und testen Sie dann Purple Shield auf diesem Netzwerk, bevor Sie die Richtlinie auf weitere Standorte ausweiten.