
Was ist DNS-Filtering und wie funktioniert es?
Was ist DNS-Filtering? Erfahren Sie, wie es schädliche Domains blockiert, die Sicherheit von öffentlichem WiFi verbessert und nicht verwaltete Geräte schützt, bevor Verbindungen entstehen.
Published 20. Oktober 2026
Die DNS-Filterung prüft jede Domain-Namen-Anfrage, bevor ein Gerät eine Verbindung herstellt, und erlaubt, blockiert oder leitet sie basierend auf Inhalts-, Bedrohungs- oder Netzwerkrichtlinien weiter.
Sie lesen dies gerade auf einem Smartphone, das mit dem Café-WiFi verbunden ist. Am Nachbartisch lädt ein Laptop ein Arbeits-Dashboard, ein Kind schaut Videos auf einem Tablet und im Hintergrund synchronisiert sich die Smartwatch eines anderen Gastes. Der Café-Betreiber verwaltet keines dieser Geräte. Dennoch muss jedes einzelne von ihnen dieselbe Frage beantworten, bevor eine Verbindung hergestellt wird: Wo befindet sich diese Domain? Jede Abfrage passiert den Resolver des Netzwerks - und genau dieser gemeinsame Prüfpunkt ist der Ort, an dem eine Schranke eingerichtet werden kann. Die DNS-Filterung platziert diese Schranke direkt im Pfad jeder Abfrage. Sie prüft Zieladressen, bevor Verbindungen für irgendein Gerät im Netzwerk aufgebaut werden - ganz ohne Softwareinstallation und ohne Einstellungen auf der Seite des Besuchers zu ändern.
Inhaltsverzeichnis
- Warum DNS-Filterung in geteilten Netzwerken wichtig ist
- Wie DNS-Filterung funktioniert
- Wie sich DNS-Filterung von anderen Sicherheitskontrollen unterscheidet
- Vorteile und messbare Netzwerkergebnisse
- Anwendungsfälle für Gäste- und öffentliches WiFi
- Umgehungsrisiken und Fehlalarme
- So bewerten Sie DNS-Filterung für Ihr Netzwerk
Warum DNS-Filterung in gemeinsam genutzten Netzwerken wichtig ist
In einem Hotel bringen Besucher ihre eigenen Smartphones, Laptops, Tablets und manchmal auch Streaming-Geräte mit. Eine Person benötigt Zugriff auf Arbeitsmittel, eine andere surft auf einem Familien-Tablet, und das Smartphone eines Gastes ist möglicherweise mit Malware infiziert, die versucht, eine gefährliche Domain zu kontaktieren. Ein Netzwerk-Team kann nicht davon ausgehen, dass es auf jedem Gerät Software installieren oder Einstellungen ändern kann. Das ist die Herausforderung gemeinsam genutzter Netzwerke - und genau hier wird die BYOD-Sicherheit zu einem betrieblichen Anliegen.
DNS-Filterung platziert ein Gate auf Netzwerkebene in den Pfad von Domain-Abfragen. Anstatt nur einen einzelnen Browser oder einen verwalteten Laptop zu überprüfen, kann eine Richtlinie auf alle Geräte angewendet werden, die den DNS-Resolver des Netzwerks nutzen. Der Filter wertet ein angefordertes Ziel aus, bevor das Gerät eine Verbindung dazu herstellen kann. So kann der Netzwerkbetreiber Kategorien oder bekannte Bedrohungen zentral blockieren.
Dieses Modell kann Hotels, Schulen, Krankenhäusern, Flughäfen, Bibliotheken, Büros und anderen öffentlichen Veranstaltungsorten helfen, den gemeinsamen Zugriff zu verwalten. Eine Schule kann unterschiedliche Regeln für Mitarbeiter und Schüler festlegen. Ein Hotel kann ein Gäste-WiFi bereitstellen und gleichzeitig Mitarbeitersysteme durch eine separate Richtlinie schützen. In jedem Fall kann der Betreiber Regeln auf Netzwerkebene anwenden, ohne die DNS-Filterung in ein Geräteverwaltungstool zu verwandeln.
Denkmodell: Der Filter prüft den Zielnamen am Netzwerk-Gate. Er sieht nicht automatisch alles, was ein Besucher nach dem Erreichen einer erlaubten Seite tut.
Dieser Unterschied ist wichtig. DNS-Filterung kann Jugendschutz, Gefahrenabwehr und Reporting über nicht verwaltete Geräte hinweg unterstützen, aber sie kann nicht garantieren, dass jede Seite oder jede App auf einem Gerät sicher ist. Sie ist eine Ebene der Netzwerkrichtlinie, kein vollständiger Ersatz für Endpoint-Sicherheit oder andere Kontrollen.
Wie DNS-Filterung funktioniert
Ihr Gerät benötigt eine Adresse, um einen Internetdienst zu erreichen, aber Menschen geben gewöhnlich Namen wie example.com anstelle von numerischen Netzwerkadressen ein. Das Domain Name System, oder DNS, übersetzt einen menschenlesbaren Namen in die Informationen, die zum Finden des Ziels erforderlich sind. Diese Übersetzung beginnt, wenn eine App oder ein Browser einen Resolver bittet, einen Namen nachzuschlagen.
Ein rekursiver Resolver verarbeitet die Anfrage im Namen des Geräts. Wenn DNS-Filtering eingerichtet ist, prüft der Resolver den angeforderten Hostnamen anhand von Richtlinien, Kategorien, Reputationsdaten oder Listen bekannter schädlicher Domains, bevor er eine normale Antwort zurückgibt. Für einen hilfreichen Überblick zur DNS-Konfiguration ist es nützlich, diese Entscheidung des Resolvers von dem zu unterscheiden, was ein Browser tut, nachdem er eine Antwort erhält.
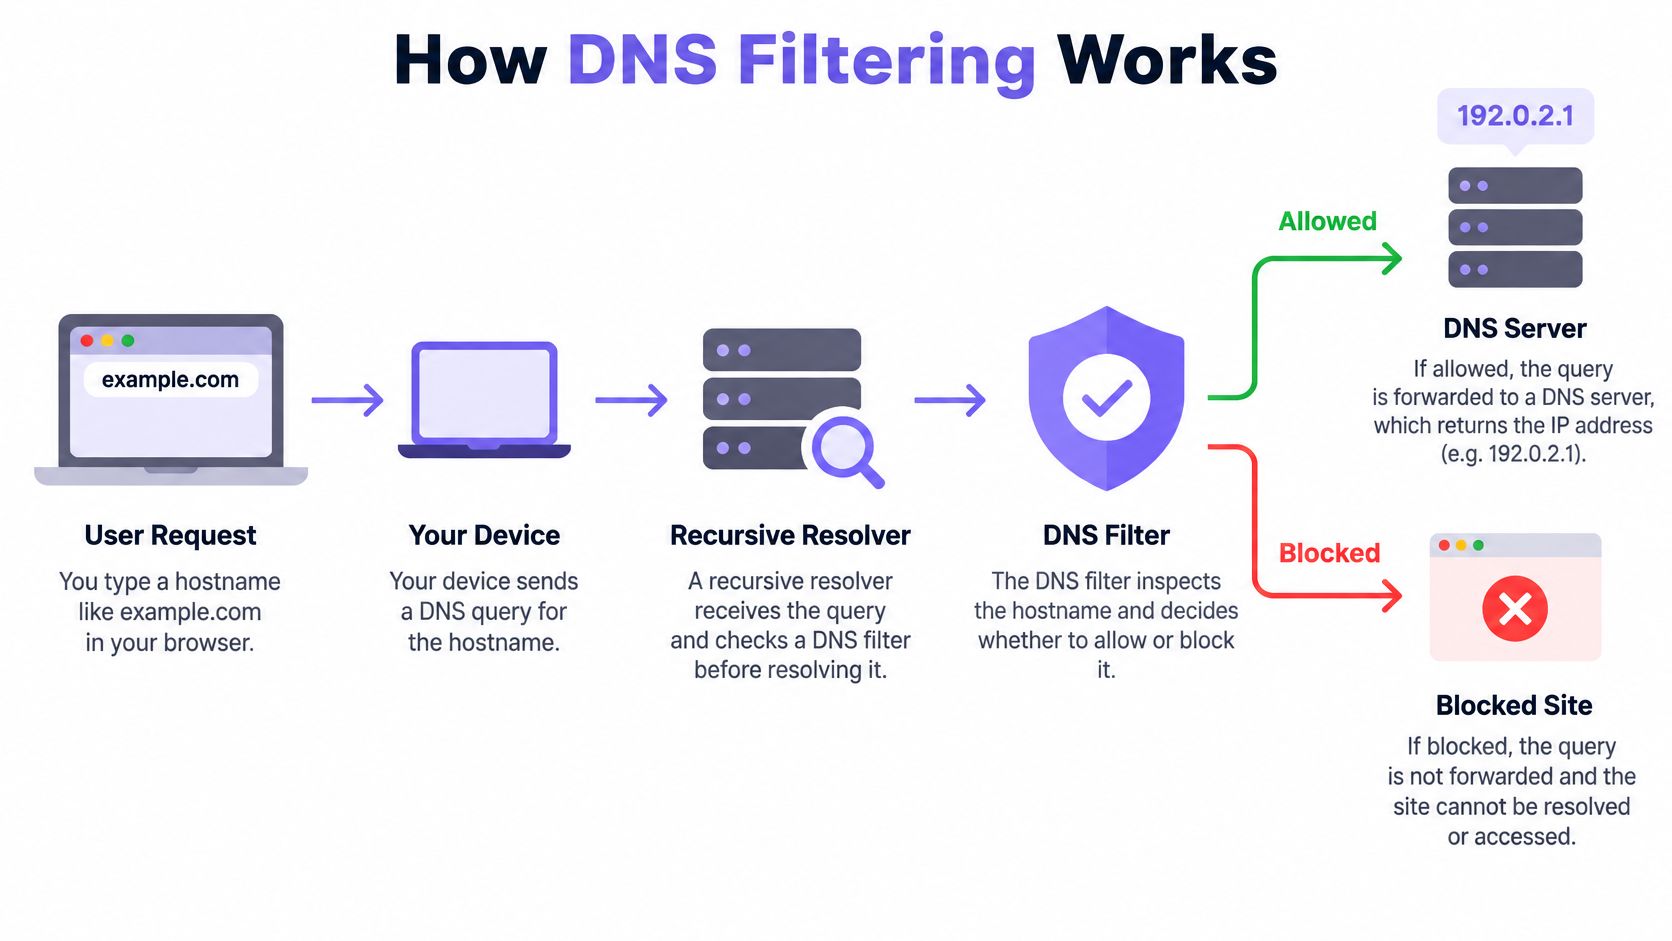
Der Weg der Anfrage
Stellen Sie sich DNS wie ein Gate am Flughafen vor. Ein Reisender nennt dem Mitarbeiter am Gate einen Zielnamen, und der Mitarbeiter prüft, ob diese Reise zulässig ist, bevor er den Reisenden weiterleitet. In dieser Analogie ist das Gerät der Reisende, der Hostname das Ziel und der Resolver das Gate, an dem die Richtlinienentscheidung getroffen wird.
Wenn ein Browser beispielsweise example.com anfordert, sendet das Gerät eine DNS-Anfrage an seinen konfigurierten Resolver. Der Filter kann dann:
- Die Anfrage zulassen und die für das Fortfahren erforderlichen Informationen zurückgeben.
- Die Anfrage blockieren, indem die Auflösung verweigert wird.
- Die Anfrage umleiten zu einem kontrollierten Ziel, beispielsweise einer Sperrseite.
- Eine nicht routbare Antwort zurückgeben, damit das Gerät keine verwendbare Zieladresse erhält.
Wenn der Resolver die Abfrage zulässt, kann das Gerät mit dem Aufruf der Seite fortfahren. Wenn er die Abfrage blockiert, kann der Browser das angeforderte Ziel über diesen Namen in der Regel nicht erreichen. Die Entscheidung fällt, bevor der Anwendungsdatenverkehr zu diesem Hostnamen beginnt - deshalb kann die Steuerung verschiedene Geräte abdecken, die den verwalteten Resolver nutzen.
Was der Filter sehen kann und was nicht
DNS-Filterung wertet Domain-Namen aus, nicht den vollständigen Inhalt jeder Seite. Sie kann eine Domain blockieren, die mit Phishing oder Malware in Verbindung gebracht wird, prüft jedoch nicht automatisch jedes Bild, jede Nachricht oder jede Aktion auf einer zugelassenen Website. Eine schädliche Seite, die auf einer legitimen Domain gehostet wird, kann daher weitere Sicherheitskontrollen erfordern.
DNSSEC unterscheidet sich ebenfalls von der Filterung. Es hilft dabei, DNS-Informationen zu authentifizieren und zu überprüfen, ob Daten nicht verändert wurden. Es entscheidet jedoch nicht, ob eine Domain gemäß den Inhaltsrichtlinien einer Organisation zugelassen werden sollte. Das NIST beschreibt die Filterung als Namensauflösungsfilterung und benennt cloudbasiertes, sicheres rekursives DNS, lokale Response Policy Zones oder eine Kombination davon als mögliche Implementierungsansätze (NIST-Leitfaden zur DNS-Sicherheit).
Wie sich DNS-Filterung von anderen Sicherheitskontrollen unterscheidet
DNS-Filterung greift in der Phase der Hostname-Auflösung. Dieser Zeitpunkt verleiht ihr eine nützliche Rolle in gemeinsamen Netzwerken, macht sie jedoch nicht austauschbar mit Endpoint-Software, Firewalls, Safe Search oder DNSSEC. Jede Sicherheitskontrolle sieht einen anderen Teil der Aktivität.
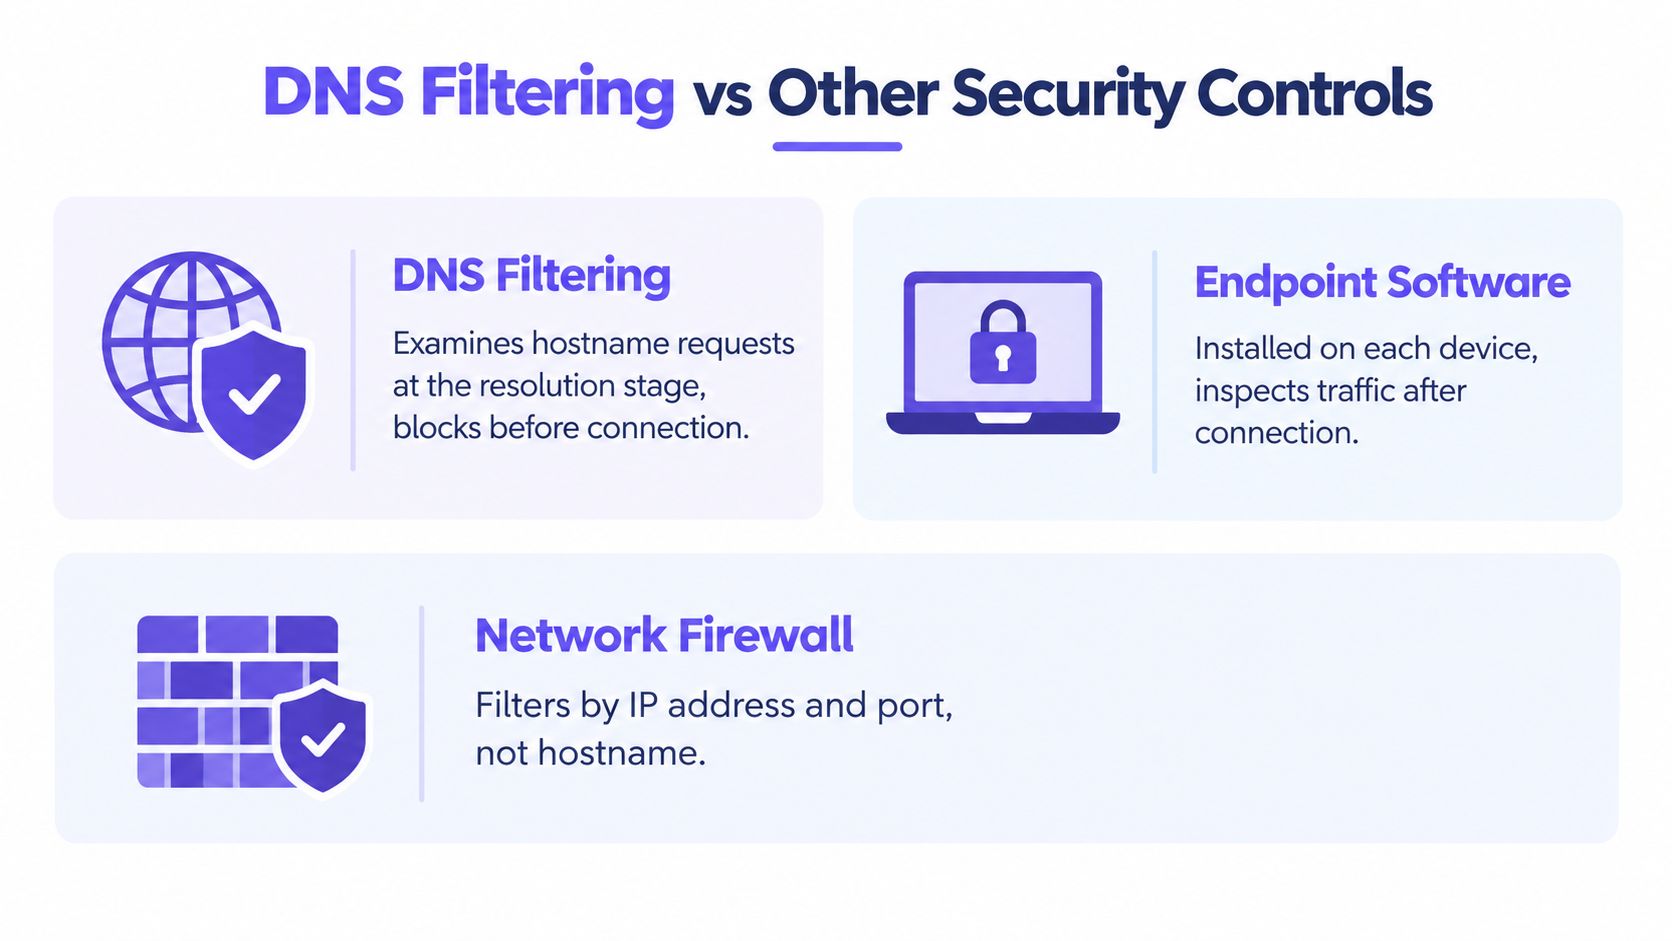
| Sicherheitskontrolle | Wo sie ansetzt | Wobei sie hilft | Was sie nicht garantiert |
|---|---|---|---|
| DNS-Filterung | Während der Hostnamen-Auflösung | Blockieren benannter Ziele vor dem Verbindungsaufbau | Inspektion aller Seiten- oder App-Aktivitäten |
| Endpunktsoftware | Auf einem installierten oder verwalteten Gerät | Überwachung und Schutz auf Geräteebene | Abdeckung von nicht verwalteten Besuchergeräten |
| Netzwerk-Firewall | Beim Netzwerkdatenverkehr und Verbindungen | Durchsetzung von Netzwerkregeln und Steuerung des Datenverkehrs | Die gleiche Richtlinie auf Hostnamensebene in jeder Konfiguration |
| SafeSearch | Innerhalb unterstützter Suchdienste | Einschränkung bestimmter Suchergebnisse | Filterung jeder Website oder App |
| DNSSEC | Während der DNS-Datenvalidierung | Authentifizierung von DNS-Antworten | Anwendung der Inhaltsregeln einer Organisation |
Unterschiedliche Steuerungen decken unterschiedliche Lücken ab
Endpoint-Software kann einen verwalteten Computer genauer überwachen als eine DNS-Filterung. Ein Hotel oder ein Flughafen kann jedoch nicht davon ausgehen, dass Besucher einen Agenten auf ihrem persönlichen Smartphone installieren. Die DNS-Filterung kann zentral auf Geräte angewendet werden, die den Resolver des Netzwerks nutzen, und hilft so, diese Lücke zu schließen, ohne dass Software auf jedem einzelnen Gerät erforderlich ist.
Eine Firewall und DNS-Filtering beantworten ebenfalls unterschiedliche Fragen. Eine Firewall steuert den Netzwerkverkehr und die Verbindungen, während ein DNS-Filter den Namen auswertet, den ein Gerät aufzulösen versucht. Sie können sich gegenseitig ergänzen, aber DNS-Filtering ersetzt nicht die umfassendere Netzwerkrolle einer Firewall. Für einen verwandten Überblick darüber, wie Kontrollen des Webverkehrs zusammenwirken, lesen Sie diesen Leitfaden zu einem Secure Web Gateway.
Safe Search ist noch spezifischer. Es kann Ergebnisse bei unterstützten Suchdiensten beeinflussen, entscheidet jedoch nicht, ob jedes Ziel im gesamten Netzwerk zugelassen ist. DNSSEC hilft bei der Überprüfung der Authentizität von DNS-Daten, trifft jedoch keine administrative Entscheidung zum Blockieren einer Domain.
Praktische Regel: Betrachten Sie DNS-Filterung als zentrale Richtlinienschicht für Zieladressen. Nutzen Sie anschließend Endpunkt-, Firewall- und Anwendungs-Steuerungen für Risiken, die Domain-Prüfungen nicht erkennen können.
Vorteile und messbare Netzwerkergebnisse
In einem gemeinsam genutzten Netzwerk liegt der klarste Vorteil im Standort: DNS-Filtering funktioniert wie ein Tor, das den angeforderten Namen überprüft, bevor die Verbindung hergestellt wird. Wenn ein Smartphone im öffentlichen WiFi nach einer Domain fragt, die mit Phishing, Malware oder Command-and-Control-Aktivitäten in Verbindung steht, kann der Resolver die Abfrage verweigern, bevor eine Seite geladen wird - vorausgesetzt, das Gerät nutzt den verwalteten Resolver. Derselbe Mechanismus kann Kategorie-Regeln für Ziele wie Inhalte für Erwachsene oder Glücksspiel anwenden, was Betreibern einen einheitlichen Kontrollpunkt für viele nicht verwaltete Geräte bietet.
Diese zentrale Position verändert auch die tägliche Steuerung. Netzwerkteams können Richtlinien nach Gruppen oder Netzwerken zuweisen, blockierte Abfragen überprüfen und Besuchern eine klare Sperrmeldung anstelle eines stummen Fehlers anzeigen. Wenn Werbe- oder Tracking-Domains blockiert werden, stellen einige Seiten möglicherweise weniger Anfragen und übertragen weniger Ressourcen, obwohl die Auswirkung von den besuchten Websites abhängt.
Was die gemeldeten Nachweise bedeuten
Die zuvor vorgestellte Universitätsauswertung beschrieb, wie Befragte ein RPZ-basiertes System bewerteten. Wahrnehmung entspricht jedoch keiner gemessenen Sperrrate. Betrachten Sie dies als Beleg dafür, dass Benutzer einen Unterschied bemerkt haben - nicht als Beweis, dass jede schädliche Domain erfasst wurde.
Eine separate Studie zu Cloud DNS-Sinkholes berichtete über eine Reduzierung der Gesamtanfragen um 53 %, 48 % weniger übertragene Ressourcen und eine um 57 % schnellere Ladezeit, nachdem Werbedomains blockiert wurden (RFC 8198 und DNS-Sinkhole-Forschungsreferenz). Diese Zahlen beschreiben diese spezifische Arbeitslast. Bei einem Konferenzort mit videolastigen Seiten kann sich ein anderes Muster zeigen als in einem ruhigen Büro.
Überprüfen Sie den Schutzpunkt bei einer Veranstaltungsstätte mit einem kleinen Testlauf. Testen Sie vor der Eröffnung funktionierende Dienste aus dem Gäste-Netzwerk, fordern Sie dann bewusst eine blockierte Test-Domain an und bestätigen Sie, dass die Sperrseite erscheint. Vergleichen Sie nach der Bereitstellung Resolver-Latenz, Verfügbarkeit, Cache-Treffer, wiederholte blockierte Anfragen, Berichte über fehlerhafte Sperrungen und Anzeichen von Umgehungen wie fest codiertes DNS oder VPN-Nutzung.
Anwendungsfälle für Gäste- und öffentliches WiFi
Die Netzwerke eines Hotels bedienen nicht alle dieselben Personen. Gäste benötigen eine nutzbare Internetverbindung, Mitarbeiter benötigen möglicherweise einen anderen Zugriff für die Arbeit und ein kostenpflichtiges Paket hat möglicherweise seine eigene Richtlinie. Ein DNS-Filter kann auf diese Gruppen unterschiedliche Regeln anwenden, wenn das Netzwerkdesign sie trennt, anstatt davon auszugehen, dass eine Richtlinie für alle passt.
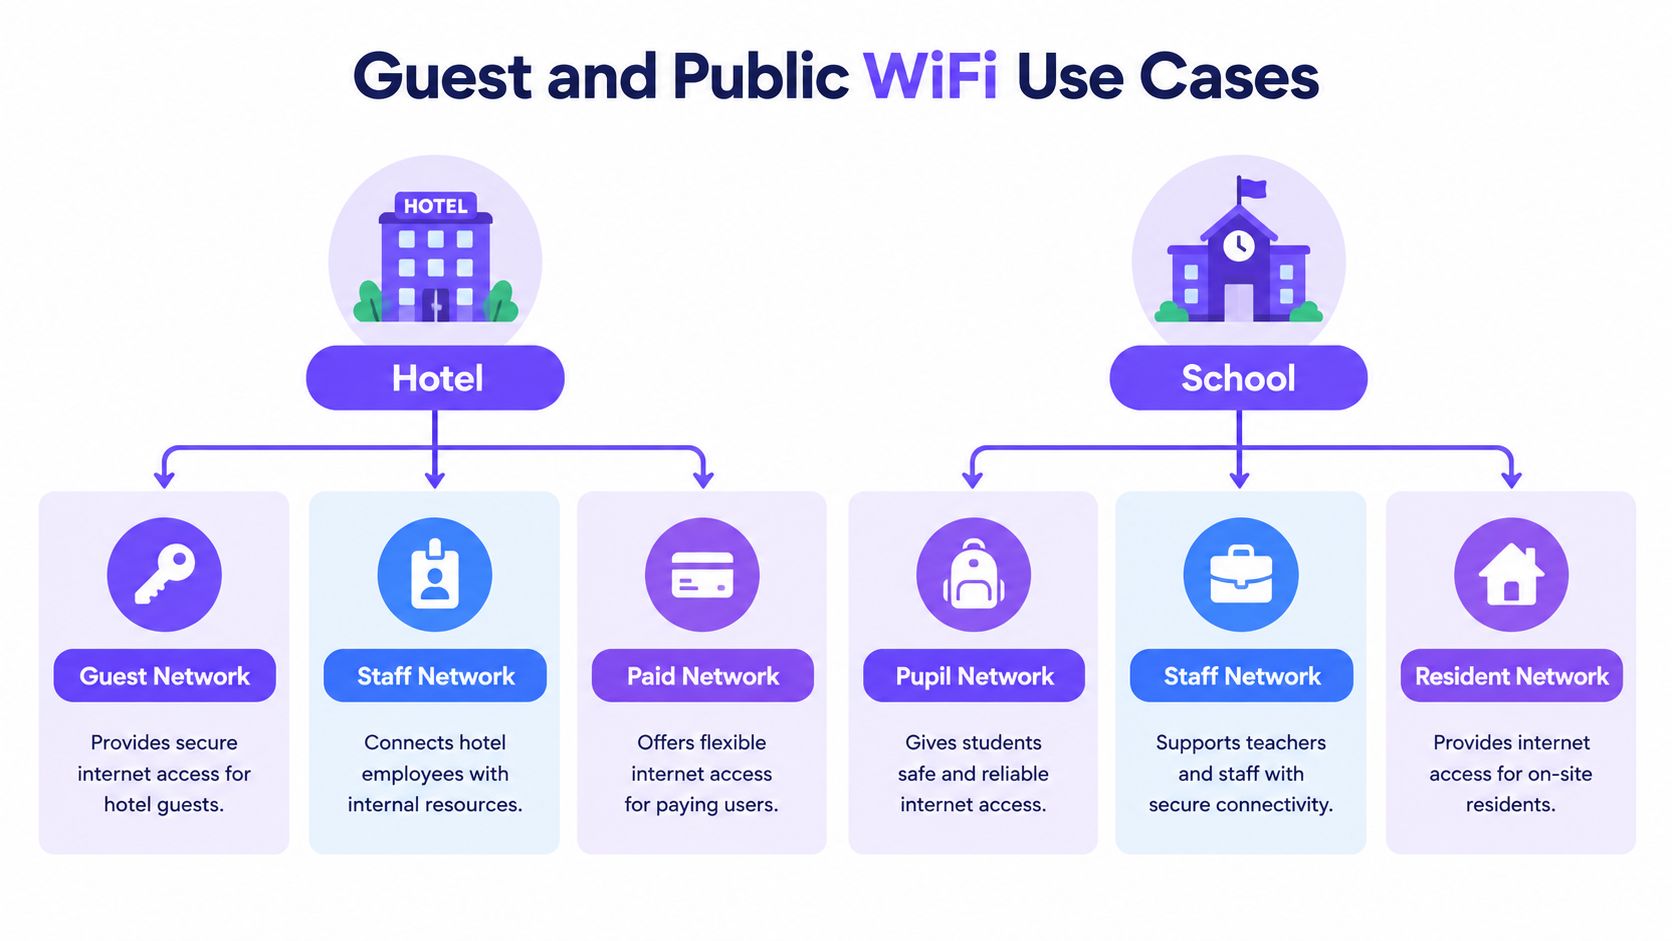
Schulen und Studentenwohnheime stehen vor einer ähnlichen Herausforderung. Schüler, Mitarbeiter und Bewohner nutzen möglicherweise dasselbe Gebäude-Netzwerk, benötigen jedoch unterschiedliche Richtlinien. Im Gesundheitswesen können Betreiber die Filterung auf Netzwerkebene als eine Schutzschicht nutzen und gleichzeitig anerkennen, dass Domain-Prüfungen keine Steuerelemente für klinische Systeme ersetzen oder jeden Teil eines Online-Dienstes überprüfen.
| Umgebung | Richtlinienanforderung | Rolle der DNS-Filterung |
|---|---|---|
| Hotel | Zwischen Gäste-, Personal- und kostenpflichtigen Netzwerken unterscheiden | Unterschiedliche Kategorie- und Bedrohungsregeln je nach Netzwerk anwenden |
| Schule oder Wohnheim | Angemessene Regeln für Schüler, Personal und Bewohner festlegen | Schutzmaßnahmen und Richtlinien-Transparenz auf allen privaten Geräten unterstützen |
| Krankenhaus | Eine zusätzliche Schutzschicht für Gäste- und öffentliches WiFi hinzufügen | Ausgewählte Zieladressen blockieren, während klinische Sicherheitskontrollen aktiv bleiben |
| Flughafen oder Bibliothek | Öffentlichen Zugriff auf gemeinsam genutzten Geräten verwalten | Einheitliche Netzwerkrichtlinien anwenden und Berichte auswerten |
| Organisation mit mehreren Standorten | Richtlinien über alle Standorte hinweg überschaubar halten | Regeln zentralisieren und Aktivitäten über Netzwerkgruppen hinweg vergleichen |
Anpassung der Richtlinien an den Standort
Betreiber können Regeln für die Netzwerkidentität wie eine SSID oder ein VLAN festlegen und diese je nach Standort oder Zeitplan anpassen. Sie können Kategoriensteuerungen, Bedrohungssperren, die Erzwungung der Sicheren Suche (Safe Search), Whitelists oder Blacklists, Berichterstattung und eine gebrandete Sperrseite auswählen. Diese Funktionen helfen dem Personal, eine Einschränkung zu erklären und zu überprüfen, ob die Regel funktioniert, offenbaren jedoch nicht die vollständige Absicht eines Benutzers oder jede Aktion innerhalb eines zugelassenen Dienstes.
Purple Shield ist ein Beispiel für einen schützenden DNS-Dienst, der für Gäste- und öffentliches WiFi entwickelt wurde. Er bietet Kategoriekontrollen, Safe Search, Abwehr von Bedrohungen, Blockierung von Werbung und Trackern auf DNS-Ebene, Berichterstellung sowie Richtlinien, die nach SSID, VLAN, Standort oder Zeitplan festgelegt werden können. Das Cloud-Bereitstellungsmodell ist so konzipiert, dass es ohne die Installation von Client-Agenten funktioniert, während der Betreiber dennoch eine umfassendere Sicherheitsstrategie für Umgehungen und Bedrohungen benötigt, die DNS-Filtering nicht überprüfen kann.
Umgehungsrisiken und Fehlalarme
In einem gemeinsam genutzten Netzwerk hat das Schutzpunkt-Modell eine Schwachstelle: Es kann nur die Zielanfragen prüfen, die den Resolver erreichen. Der Laptop eines Hotelgasts, das Smartphone eines Studenten und das Tablet eines Besuchers greifen unverwaltet zu, sodass ein Gerät das DNS der Veranstaltungsstätte nutzt, während ein anderes Anfragen an einen öffentlichen Resolver sendet oder eine App ihrem eigenen Pfad folgt. Die Regel besteht zwar weiterhin, der Datenverkehr erreicht den Kontrollpunkt jedoch nie.
Ein VPN oder Proxy kann die gesamte Sitzung vom lokalen Resolver wegweisen. Verschlüsseltes DNS ist spezifischer: DoH und DoT schützen die Abfrage selbst, während HTTPS den Webdatenverkehr zwischen Browser und Website schützt. Dieser Unterschied ist wichtig, da normales HTTPS-Browsen nicht beweist, dass die DNS-Anfrage verschlüsseltes DNS verwendet hat. NLnet Labs warnt davor, dass DoH lokale DNS-Sicherheitsrichtlinien umgehen kann und in gemischten Umgebungen schwer zu erkennen ist (NLnet Labs Präsentation zu DoH).
Abdeckung und Genauigkeit erfordern eine Überprüfung
Die Daten sollten als Warnung bezüglich der Abdeckung verstanden werden und nicht als universelle Bewertung. Eine Studie über Bildungsnetzwerke aus dem Jahr 2026 berichtete von einer Genauigkeit von 98,53 % unter normalen Testbedingungen, die jedoch auf 50 % sank, wenn VPN- oder DoH-Umgehungen eingesetzt wurden. Präzision, Trefferquote und F1-Score wurden in diesem Umgehungsfall mit 0 % angegeben, während separate Stichproben Blockierungsraten von 85 % und 96 % sowie Falsch-Positiv-Raten von 12 % und 8 % zeigten (DNS-Filtering-Studie in Bildungsnetzwerken).
Diese Zahlen weisen auf zwei Arten von Fehlern hin, die von Benutzern unterschiedlich wahrgenommen werden. Ein Verpassen lässt ein verbotenes Ziel durch. Ein Fehlalarm sperrt ein harmloses Ziel und erzeugt Support-Tickets, Umgehungslösungen sowie Druck, die Richtlinien zu lockern.
Eine Sperre ist nur nützlich, wenn der Richtlinie vertraut wird. Bieten Sie den Benutzern eine klare Erklärung, ermöglichen Sie einen Weg zur Überprüfung und führen Sie Aufzeichnungen über Ausnahmen und Richtlinienentscheidungen.
Kritische Kategorien, einfache Sperrseiten, temporäre Ausnahmen, Audit-Protokolle und ein Überprüfungspfad helfen Teams, Fehler zu korrigieren, ohne das Konzept aufzugeben. Mehr Blockieren ist nicht automatisch besser, wenn es Lernen, Pflege, Nachrichten oder geschäftliche Arbeit unterbricht; messen Sie Treffer und Beschwerden gemeinsam.
So bewerten Sie die DNS-Filterung für Ihr Netzwerk
Beginnen Sie mit der Auflistung der Netzwerke und Gruppen, die unterschiedliche Regeln benötigen. Ein Hotel, eine Schule oder ein öffentlicher Veranstaltungsort benötigt möglicherweise separate Richtlinien für Gäste, Personal, Schüler, Anwohner oder kostenpflichtigen Zugang. Entscheiden Sie, ob ein Dienst mit einer vorhandenen Firewall und ohne Hardware-Appliances oder Endpoint-Agenten funktionieren muss.
Fragen Sie dann, wie die Richtlinie durchgesetzt wird. Welche Kontrollen werden für Kategorien, Sichere Suche, Bedrohungen, Werbung, Zeitpläne, Berichterstattung und gebrandete Sperrseiten benötigt? Wie geht das Netzwerk mit externen Resolvern, VPNs und verschlüsseltem DNS um? Fragen Sie, wie sich der Dienst verhält, wenn ein Resolver oder Rechenzentrum nicht verfügbar ist, und ob das gewählte Ausfallverhalten den Sicherheits- und Verfügbarkeitsanforderungen des Standorts entspricht.
Überprüfen Sie die Nachweise, die ein Anbieter liefern kann, einschließlich blockierter Anfragen, Überprüfung fälschlicherweise als schädlich eingestufter Anfragen (False Positives), Resolver-Verfügbarkeit und Richtlinienabdeckung. Wenn Bedrohungsdaten (Threat Intelligence) Teil des Angebots sind, sollten Sie verstehen, wie diese Listen bezogen und gewartet werden, unterstützt durch Informationen zu DNS-Threat-Intelligence-Feeds. Die richtige Wahl sollte den betrieblichen Anforderungen entsprechen und sich nicht auf pauschale Behauptungen stützen, dass eine einzige Maßnahme jedes Online-Sicherheitsproblem lösen kann.
Purple Shield bietet schützendes DNS und Inhaltsfilterung für Gäste- und öffentliches WiFi - mit netzwerkspezifischen Richtlinien, Bedrohungssperren, Berichterstattung und ohne Client-Agenten. Besuchen Sie Purple Shield, um zu erfahren, wie sich die Steuerungen auf DNS-Ebene in Ihre bestehende Netzwerksicherheit einfügen lassen.