
ComparisonDNS filtering alternatives
Cloudflare Gateway vs Purple Shield für Venue WiFi
Entscheiden Sie anhand einer Frage, ob Cloudflare Gateway oder Purple Shield DNS in Ihren Venue-Netzwerken filtern sollte: Können Sie die Geräte registrieren? Sie können beide Lösungen anhand von acht Kriterien bewerten, sehen, wo Richtlinien pro SSID und pro VLAN wichtig sind, und einen Sechs-Schritte-Wechsel von...
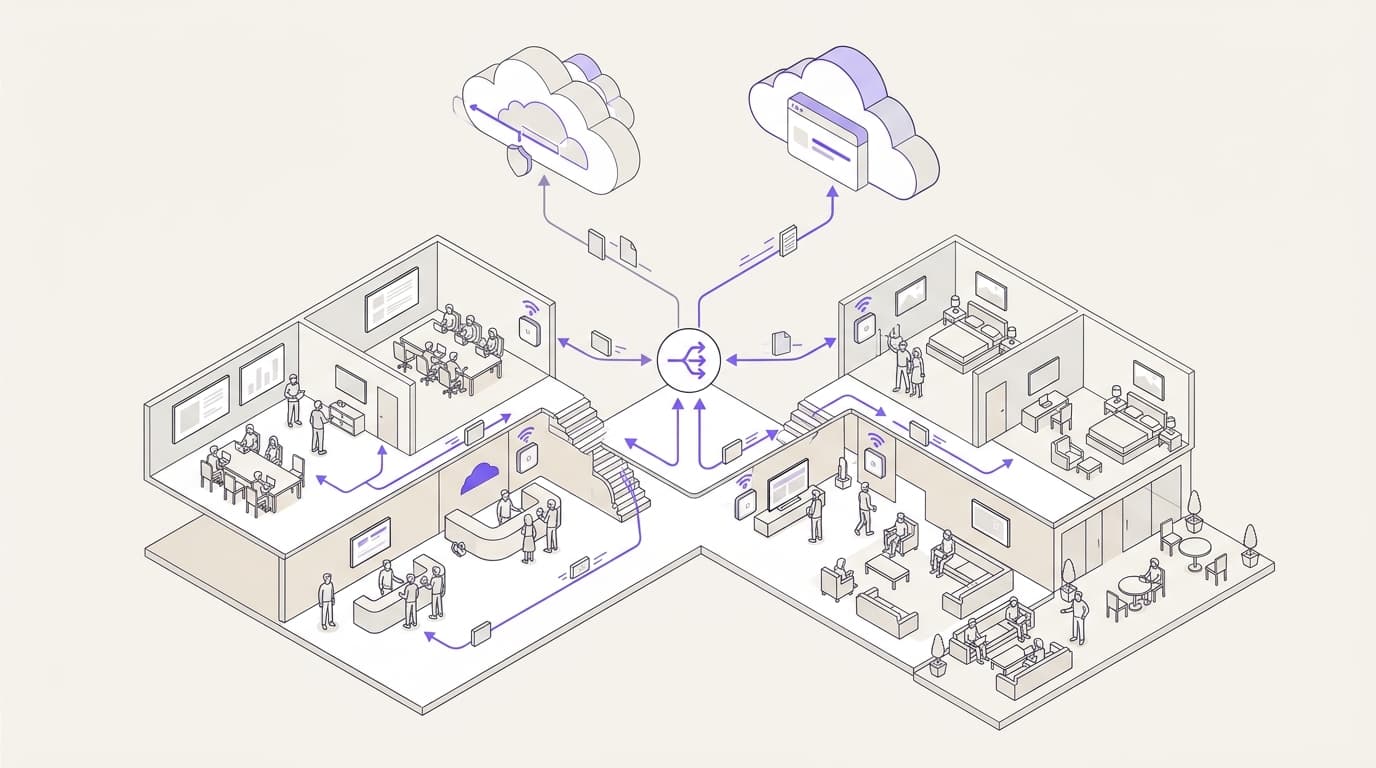
Für Gäste-WiFi an Standorten ist Purple Shield die bessere Wahl. Es filtert DNS pro SSID, VLAN und Standort über ein einfaches Dashboard, benötigt keinen Client auf den Geräten der Besucher und wird bei Whitbread sowie AGS Airports eingesetzt. Cloudflare Gateway ist für eine andere Aufgabe konzipiert: verwaltete Mitarbeitergeräte, auf denen der WARP-Client innerhalb einer Cloudflare Zero Trust-Umgebung läuft.
Cloudflare Gateway oder Purple Shield: Was sollte ein Standort wählen?
Die Entscheidung für Standorte fällt auf Shield, unter einer Voraussetzung: Die zu schützenden Geräte sind Geräte, die Sie nicht verwalten. Das betrifft fast jedes Gästenetzwerk. Es umfasst auch Bewohnernetzwerke in Build-to-Rent (BTR) und Studentenwohnheimen sowie die meisten Mitarbeiternetzwerke im Gastgewerbe und im Einzelhandel.
Der entscheidende Faktor ist die Gerätekontrolle. Cloudflare Gateway ist die Filter-Engine innerhalb von Cloudflare One, der Zero Trust-Plattform von Cloudflare. Seine DNS-Richtlinien können für einen gesamten Standort gelten. Seine Identitätsregeln, Netzwerkrichtlinien und HTTP-Inspektionen hängen jedoch vom Cloudflare One Client (ehemals WARP) ab, der auf jedem Gerät ausgeführt wird. Sie können den Laptop eines Mitarbeiters registrieren. Das Smartphone eines Gastes in einer Hotellobby oder das Tablet eines Passagiers am Abfluggate können Sie nicht registrieren.
Shield arbeitet stattdessen auf Netzwerkebene. Es bietet schützendes DNS. Jedes Gerät im SSID (dem Netzwerknamen) fordert Shield auf, eine Domain aufzulösen. Shield verweigert schädliche oder nicht den Richtlinien entsprechende Inhalte, bevor eine Verbindung aufgebaut wird. Auf dem Gerät wird nichts installiert. Sie legen eine Richtlinie pro SSID, VLAN und Standort in einem zentralen Dashboard über das WiFi fest, das Sie bereits betreiben.
Einige Unternehmen beschränken die Filterung auf verwaltete Laptops, die bereits in WARP registriert sind. Gateway erfasst diesen Datenverkehr. Shield deckt dann jedes Standortnetzwerk ab, das sich diese Laptops mit Gästen, Bewohnern und Besuchern teilen.
- Bis zu 44%weniger Daten durch WerbeblockerPurple Daten
- Bis zu 62%weniger DNS-AbfragenPurple Daten
- 500M+Nutzer und Logins pro JahrPurple
- 80,000+Standorte in 90 LändernPurple
Welche Kriterien entscheiden zwischen Cloudflare Gateway und Shield?
Wir haben beide Produkte anhand von acht Kriterien bewertet. Jedes davon entspricht einer Frage, die IT-Teams von Standorten bei der Erstellung einer engeren Auswahl stellen. Wir haben die öffentlichen Materialien der jeweiligen Anbieter genutzt: die Cloudflare One Entwicklerdokumentation für Gateway sowie das Produktmaterial und die Kundendaten von Purple für Shield.
- Platzierung. Wo in der Verbindung der Filter greift und was er sehen kann und was nicht.
- Geräteanforderung. Ob das Gerät eines Besuchers einen Client, ein Profil oder ein Zertifikat benötigt.
- Richtlinieneinheit. Ob Sie eine unterschiedliche Richtlinie pro SSID, VLAN und Standort festlegen können.
- Identität. Wie Regeln einer Person statt einem Netzwerk folgen.
- Bedrohungserkennung. Wie schnell neue schädliche Domains erfasst werden.
- Bandbreiteneffekt. Ob die Filterung die Daten- und DNS-Last auf eingeschränkten Leitungen am Standort reduziert.
- Hardware. Was das Produkt von den Access Points und Firewalls verlangt, die Sie bereits besitzen.
- Entwicklungsschwerpunkt. Die Umgebung, für die das jeweilige Produkt entwickelt wurde, und wer es im Alltag bedient.
Warum die Positionierung an erster Stelle steht
DNS ist der erste Schritt fast jeder Verbindung. Ein Gerät muss einen Domainnamen in eine IP-Adresse umwandeln, bevor es eine Sitzung öffnen kann. Ein schützender DNS-Resolver verweigert die Antwort für eine Phishing- oder Malware-Domain. Kein Paket erreicht das Ziel.
Eine Firewall sieht die Sitzung erst, nachdem das Gerät bereits eine Adresse hat. Verschlüsselter Datenverkehr verbirgt dann das meiste von dem, was die Firewall zur Beurteilung benötigen würde. DNS-Filterung erfasst das, was eine Firewall übersieht, weil sie früher ansetzt. Das UK National Cyber Security Centre betreibt nach demselben Prinzip einen Protective DNS Service für den öffentlichen Sektor.
Gateway und Shield befinden sich beide auf dieser Resolver-Ebene, ebenso wie Cisco Umbrella. Wir behandeln dies in Shield vs Cisco Umbrella und Eine Cisco Umbrella Alternative für Guest WiFi. Umbrella bietet auch ein Roaming-Modul für verwaltete Geräte an, sodass die Frage der Gerätestuerung auch hier zutrifft.
Zwei Bahnen zeigen ein Besucher-Smartphone, das durch Shield im Standortnetzwerk gefiltert wird, und einen Mitarbeiter-Laptop, der durch Cloudflare Gateway über den WARP-Client gefiltert wird.
Connections
- Besucher-Smartphone im Guest SSID to SSID und VLAN (verbindet)
- SSID und VLAN to Schützendes Shield DNS (DNS-Abfrage)
- Schützendes Shield DNS to Schädliche Domain wird nie aufgelöst (blockiert)
- Mitarbeiter-Laptop mit WARP-Client to Cloudflare Gateway (DoH und geproxter Datenverkehr)
- Nicht registrierte Geräte to Cloudflare Gateway (keine Identität)
Wie schneiden Cloudflare Gateway und Shield bei den einzelnen Kriterien im Vergleich ab?
Die Matrix bewertet beide Produkte anhand der acht oben genannten Kriterien. Die Spalte für Cloudflare basiert ausschließlich auf der eigenen Dokumentation von Cloudflare. Die Spalte für Shield nutzt Produktmaterialien von Purple sowie namentlich genannte Kundendaten.
| Kriterium | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Platzierung | DNS-Resolver für registrierte Standorte; Netzwerk- und HTTP-Proxy für über WARP gesendeten Datenverkehr | DNS-Resolver für jedes Gerät im Netzwerk, bevor eine Verbindung aufgebaut wird |
| Geräteanforderung | Keine für Standort-DNS-Richtlinien; WARP-Client für Identitäts-, Netzwerk- und HTTP-Richtlinien | Keine auf allen Geräten, die DNS vom Netzwerk beziehen |
| Richtlinieneinheit | DNS-Standort, abgeglichen nach Quell-IPv4, einer dedizierten IPv6-Adresse oder einem DoH-Hostnamen | SSID, VLAN und Standort, eingestellt in einem zentralen Dashboard |
| Identität | Microsoft Entra ID, Okta oder Google Workspace durch WARP-Registrierung | Mit Purple Access weist die Identität jede Person einem VLAN zu, und Shield wendet die Richtlinie dieses VLANs an |
| Bedrohungserkennung | Sicherheitskategorien basierend auf Cloudflare-Netzwerkdaten | Bedrohungen werden erkannt, bevor Verbindungen aufgebaut werden (Purple-Daten) |
| Auswirkung auf die Bandbreite | Blockierung nach Kategorie oder benutzerdefinierter Domain-Liste; keine veröffentlichte Bandbreitenzahl | Bis zu 44% weniger Daten und bis zu 62% weniger DNS-Abfragen (Purple-Daten) |
| Hardware | Keine erforderlich für DNS-Richtlinien; jedes Netzwerk, das DNS weiterleiten kann | Hardware-agnostisch: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| Schwerpunkt | Verwaltete Mitarbeitergeräte und Apps innerhalb von Cloudflare One | Gäste-, Personal- und Mandanten-Netzwerke bei Whitbread, AGS Airports und St George's Healthcare NHS Trust |
Lesen Sie die Matrix zeilenweise, nicht spaltenweise. Die stärksten Zeilen von Gateway sind Identität und Prüfungstiefe, wobei beide von WARP abhängen. Die stärksten Zeilen von Shield sind Geräteanforderung, Richtlinieneinheit und Bandbreiteneffekt. Diese drei Kriterien entscheiden über die Ergebnisse in Netzwerken voller Geräte, die Sie niemals verwalten werden.
Wo unterscheiden sich Cloudflare Gateway und Shield in der Praxis?
Gäste-Geräte, die Sie nicht registrieren können
Ein Hotelgast, ein Bahnreisender oder ein Stadionfan wird keinen Sicherheits-Client installieren, um Nachrichten zu lesen. Gateway kann den DNS-Datenverkehr weiterhin über eine Standortrichtlinie filtern. Diese Richtlinie kann jedoch nicht erkennen, wer die Personen sind, kein HTTP prüfen und keine Netzwerkregeln anwenden. In der Praxis deckt die Cloudflare DNS-Filterung in einem Gäste-Netzwerk Domains ab, keine Identitäten.
Shield wurde genau für ein solches Netzwerk entwickelt. Jedes Gerät, das DNS über DHCP bezieht, erhält die Richtlinie der SSID - egal ob Smartphone, Spielekonsole oder Smart-TV in einer BTR-Wohnung. Am Gerät selbst ändert sich nichts. Es ist kein Support erforderlich, wenn ein Besucher fragt, warum seine Banking-App eine Zertifikatswarnung anzeigt.
Dieser letzte Punkt ist für die HTTP-Inspektion von Gateway entscheidend. Die Entschlüsselung von TLS setzt voraus, dass das Cloudflare-Stammzertifikat auf dem Gerät als vertrauenswürdig eingestuft wird. Auf ein verwaltetes Laptop können Sie ein Zertifikat aufspielen. Auf das Smartphone eines Besuchers können Sie es nicht - und Sie sollten es auch gar nicht erst versuchen.
Mehrere Netzwerke hinter einer einzigen Verbindung
Ein typischer Standort betreibt eine Gäste-SSID, eine Mitarbeiter-SSID und ein Backoffice-VLAN über einen gemeinsamen Internetanschluss. Ein VLAN (Virtual LAN) ist ein logisch getrenntes Netzwerk auf gemeinsam genutzten Switches und Access Points. Jedes Netzwerk benötigt eine eigene Richtlinie. Das Gästenetzwerk blockiert möglicherweise Inhalte für Erwachsene und Werbung. Das Mitarbeiter-WiFi erlaubt eventuell Streaming zu Schulungszwecken. Ein Zahlungs-VLAN im PCI-DSS-Geltungsbereich erfordert hingegen die strengste Regeln von allen.
Gateway identifiziert einen IPv4-Standort anhand seiner öffentlichen Quelladresse. Drei Netzwerke, die über dieselbe Adresse ins Internet gelangen, erscheinen als ein einziger Standort. Um sie zu trennen, sind separate Egress-IPs oder lokale Forwarder erforderlich, die jedes VLAN an einen anderen DNS over HTTPS (DoH)-Hostnamen senden. DoH ist in RFC 8484 definiert.
Shield legt die Richtlinie pro SSID und VLAN im Dashboard fest. Wenn sich segmentierte VLANs eine Verbindung teilen, leitet ein leichtgewichtiger Relay deren Anfragen weiter. So behält jedes Netzwerk seine eigene Richtlinie und Berichte zeigen die interne IP jedes Geräts an.
Bedrohungsgeschwindigkeit und Bandbreite auf stark genutzten Leitungen
Beide Produkte blockieren bekannte schädliche Domains. Der Unterschied liegt im Timing und den Nebeneffekten. Daten von Purple zeigen, dass Shield Bedrohungen markiert, bevor Verbindungen aufgebaut werden. Eine neue Phishing-Domain richtet den Schaden meist in den ersten Tagen an; das frühzeitige Abfangen schädlicher Domains ist daher entscheidend.
Die Bandbreite ist der andere Unterschied. Die Verbindungen eines Standorts werden in Spitzenzeiten von hunderten Geräten gleichzeitig genutzt. Bei aktivierter Werbeblockierung reduziert Shield das Datenvolumen um bis zu 44 % und die DNS-Abfragen um bis zu 62 % (Purple-Daten). Gateway kann Werbedomains nach Kategorie oder benutzerdefinierter Liste blockieren. Cloudflare veröffentlicht dazu keine vergleichbaren Bandbreitenzahlen.
Wer verwaltet die Richtlinie?
Cloudflare One ist eine umfassende Zero-Trust-Konsole. Sie deckt Zugriff, Gateway, Gerätestatus und mehr ab. Dieser Umfang eignet sich für ein zentrales Sicherheitsteam. Ein Betriebsleiter vor Ort, der die Gästerichtlinie für ein Konferenzwochenende anpassen möchte, sieht sich jedoch mit einer Konsole konfrontiert, die weit über das erforderliche Maß hinausgeht.
Shield bietet diesem Manager ein einfaches Dashboard und eine Richtlinie pro SSID, VLAN und Standort. Die zentrale IT legt weiterhin die Standardeinstellungen und Sicherheitsvorgaben fest. Die Teams vor Ort nehmen Anpassungen innerhalb dieses Rahmens vor, ohne dass ein lokales Zero-Trust-Projekt gestartet werden muss.
Wie fügt sich Purple Shield in die Infrastruktur eines Standorts ein?
Shield bietet schützendes DNS und Inhaltsfilterung für jedes Netzwerk, das Sie betreiben. Es funktioniert auf zwei Arten. Sie können es eigenständig in jedem WiFi ausführen, unabhängig von der verwendeten Hardware. Oder Sie ergänzen es um Purple Access, sodass die Identität jede Person im richtigen VLAN platziert und Shield dieses VLAN filtert.
Wo jede Option zu einem Standort passt
Purple Shield
Fits when
- Geräte von Gästen, Bewohnern oder Fans, die nicht registriert werden können
- Mehrere SSIDs oder VLANs, die unterschiedliche Richtlinien benötigen
- Gemischte Hardware über den gesamten Bestand hinweg
- Stark ausgelastete Verbindungen, bei denen Werbeblocker die Datenmenge um bis zu 44 % reduzieren
- Standort-Teams, die ein einziges Dashboard statt einer Zero-Trust-Konsole benötigen
Not when
- Standorte, bei denen jedes Endgerät ein verwaltetes Gerät mit dem WARP-Client ist
Cloudflare Gateway
Fits when
- Laptops der Mitarbeiter, die bereits mit dem WARP-Client registriert sind
- Eine bestehende Cloudflare One-Bereitstellung für den Anwendungszugriff
Not when
- Geräte von Besuchern, auf denen niemals WARP ausgeführt wird
- Mehrere Netzwerke hinter einer einzigen öffentlichen IP
- Standorte, deren öffentliche IP-Adresse sich ändert
Our recommendation: Führen Sie Purple Shield auf jedem Gäste-, Mitarbeiter- und Multi-Tenant-Netzwerk am Standort aus. Geräte, die bereits in WARP registriert sind, folgen ihrer eigenen Richtlinie, sodass Shield die Lücke für jedes Gerät schließt, das Sie nicht verwalten.
Die genannten Bereitstellungen zeigen die Bandbreite. Whitbread, Eigentümer von Premier Inn, nutzt Shield in einem großen Gastgewerbebestand. AGS Airports nutzt es dort, wo Passagiere und Personal gemeinsam stark frequentierte Terminal-Netzwerke nutzen. Der St George's Healthcare NHS Trust nutzt es dort, wo Patienten, Besucher und klinisches Personal miteinander verbunden sind.
Shield ist Teil einer umfassenderen Purple-Plattform: Guest WiFi, Staff WiFi und Multi-Tenant WiFi an über 80.000 Standorten in 90 Ländern. Purple ist nach ISO 27001, Cyber Essentials und B Corp zertifiziert sowie GDPR-konform. Weitere Informationen zum umfassenderen Sicherheitsmodell, einschließlich IEEE 802.1X und WPA3 in Mitarbeiter-Netzwerken, finden Sie in unserem Leitfaden für Enterprise-WiFi-Sicherheit.
Wie werden Cloudflare Gateway und Shield preislich gestaltet und betrieben?
Die Lizenzeinheit bestimmt die Rechnung stärker als jede pauschale Zahl. Gateway wird pro Benutzerplatz innerhalb der Zero-Trust-Tarifstufen von Cloudflare abgerechnet. Dieses Modell passt zu einer gezählten, verwalteten Belegschaft. Besucher stellen keine feste Personenzahl dar, weshalb eine sitzplatzbasierte Denkweise schlecht zu Standort-Netzwerken passt.
Shield wird auf der Grundlage Ihrer Standorte, Netzwerke, Benutzer und Ihres Tarifs angeboten - mit einer 30-tägigen kostenlosen Testversion und ohne Hardware auf der Rechnung. Es gibt keine veröffentlichten Preise; die Shield-Preisseite erläutert die Testversion und die zwei Kaufoptionen.
| Kostenelement | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Lizenzierungseinheit | Pro Benutzer, innerhalb der Cloudflare Zero Trust Paket-Stufen | Individuelles Angebot basierend auf Ihren Standorten, Netzwerken, Benutzern und Paket; 30 Tage kostenlose Testversion |
| Software auf Geräten | WARP-Client auf jedem verwalteten Gerät für Identitäts-, Netzwerk- und HTTP-Richtlinien | Keine |
| Neue Hardware | Keine für DNS-Richtlinien | Keine |
| Zertifikate | Cloudflare-Root-Zertifikat auf Geräten für HTTP-Inspektion | Keine; Filterung erfolgt auf DNS-Ebene |
| Einrichtung pro Standort | Registrieren Sie jeden Standort nach Quell-IP oder DoH-Endpunkt | Weisen Sie jedem SSID, VLAN und Standort eine Richtlinie zu |
| Auswirkung auf Bandbreite | Keine veröffentlichte Zahl | Bis zu 44 % weniger Daten durch Werbeblockierung |
| Erforderliche Kenntnisse | Design von Zero Trust-Richtlinien, WARP-Rollout, Zertifikatsverwaltung | DNS-Einstellungen im Netzwerk und Richtlinienauswahl in einem zentralen Dashboard |
Die Kosten, die auf keiner Rechnung stehen
Die tiefer gehenden Steuerungsfunktionen von Gateway bringen laufende Kosten mit sich, die über die reine Lizenz hinausgehen. Jemand muss WARP auf jedem verwalteten Gerät ausrollen und auf dem neuesten Stand halten. Jemand muss das Root-Zertifikat für die HTTP-Inspektion verwalten. Jemand muss Standorte neu registrieren, wenn sich die IP eines Standorts ändert. Das ist für eine Unternehmens-Flotte keineswegs falsch. Es bedeutet jedoch einen Aufwand, wenn das eigentliche Ziel darin besteht, ein Gäste-WiFi zu filtern.
Die laufenden Kosten von Shield liegen in den Richtlinienentscheidungen. Sie legen fest, was jedes Netzwerk blockiert, überprüfen das Dashboard und nehmen Anpassungen pro Standort vor. Die Bandbreiteneinsparung wirkt in die andere Richtung. Bis zu 44 % weniger Daten auf einer ausgelasteten Verbindung können ein kostenintensives Leitungskapazitäts-Upgrade verzögern.
Was beinhaltet der Wechsel von Cloudflare Gateway zu Shield?
Ein Wechsel von den Gateway-Standortrichtlinien zu Shield erfordert weder neue Hardware noch Änderungen auf den Geräten der Besucher. Die Arbeit besteht in der Kartierung der Richtlinien, nicht im Neuaufbau des Netzwerks. Befolgen Sie diese Schritte in der vorgegebenen Reihenfolge.
- Bestandsaufnahme von Gateway. Erfassen Sie jeden DNS-Standort, die dahinter liegenden Netzwerke sowie deren Kategorien, benutzerdefinierte Blocklisten und Allowlisten.
- Zuordnung zu Shield. Ordnen Sie jeden Standort einem Shield-Standort zu. Unterteilen Sie ihn anschließend in die SSIDs und VLANs, die Gateway nicht voneinander unterscheiden konnte.
- Richtlinien neu erstellen. Erstellen Sie die Richtlinien für jedes Netzwerk im Shield-Dashboard. Kopieren Sie Allowlisten exakt, da fehlende Listen die ersten Support-Anfragen auslösen.
- Pilotbetrieb für ein Netzwerk. Ändern Sie den DNS-Server, den DHCP für eine Gäste-SSID an einem Standort zuweist. Belassen Sie alles andere auf Gateway.
- Ergebnisse vergleichen. Überprüfen Sie blockierte Domains und Rückmeldungen über einen repräsentativen Zeitraum, einschließlich eines Auslastungsspitzen-Tages.
- Standortweise Umstellung. Stellen Sie die verbleibenden Netzwerke Standort für Standort um. Entfernen Sie jeden Gateway-Standort, sobald sich seine Netzwerke auf Shield befinden.
Zwei Details stellen Teams häufig vor Herausforderungen. Geräte, auf denen WARP läuft, senden DNS direkt an Gateway, sodass die Gateway-Richtlinie bestehen bleibt, bis Sie den Client außer Betrieb nehmen. Planen Sie dies separat ein. Überprüfen Sie auch, ob Firewalls am Standort ausgehenden DNS-Verkehr umleiten oder blockieren. Eine für Gateway erstellte Regel muss möglicherweise aktualisiert werden, damit Anfragen Shield erreichen.
Ein Rollback ist unkompliziert. Weisen Sie DHCP auf dem betroffenen VLAN wieder die vorherigen DNS-Einstellungen zu. Lassen Sie den Gateway-Standort konfiguriert, bis jeder Standort reibungslos mit Shield läuft.
Wenn Sie zusätzlich einen älteren Resolver ersetzen, gelten dieselben Schritte. Unsere Leitfäden OpenDNS-Alternative für Business WiFi und CleanBrowsing-Alternativen decken diese Ausgangssituationen ab.
Wie sollten Sie sich zwischen Cloudflare Gateway und Shield entscheiden?
Nutzen Sie eine einfache Entscheidungsregel. Zählen Sie die Geräte in jedem Netzwerk, die Sie nicht registrieren können. Liegt diese Zahl über Null, benötigt dieses Netzwerk eine Filterung, die ohne Client funktioniert. Das bedeutet Shield.
Wenden Sie dann drei Prüfungen an.
- Mehrere Netzwerke, eine Verbindung? Wenn sich Gäste-, Mitarbeiter- und Zahlungs-VLANs eine öffentliche IP teilen, benötigen Sie Richtlinien pro SSID und pro VLAN. Das ist die native Einheit von Shield.
- Sich ändernde öffentliche IP-Adressen? Wenn sich Standorte an Verbindungen befinden, bei denen der ISP die Adresse ändert, verursacht der Standortabgleich über die Quell-IP laufenden Aufwand. Bei Shield sorgt ein Relay am Standort dafür, dass die Richtlinie an das Netzwerk statt an die Adresse gebunden bleibt.
- Engpass bei der Bandbreite? Wenn die Spitzennachfrage die Leitung belastet, reduziert die Werbeblockierung von Shield das Datenvolumen um bis zu 44 %.
Gateway bleibt in einem Fall Teil des Gesamtsystems: Wenn Sie bereits WARP auf verwalteten Laptops innerhalb von Cloudflare One ausführen, behalten diese Laptops ihre Geräterichtlinie. Shield deckt jedes Netzwerk ab, das sie mit Besuchern teilen.
Ihr nächster Schritt: Wählen Sie einen Standort mit gemischten Netzwerken und kartieren Sie dessen SSIDs und VLANs. Fordern Sie ein Angebot für den gesamten Bestand an oder starten Sie eine kostenlose 30-Tage-Testversion auf der Shield-Preisseite. Für einen breiteren Überblick lesen Sie unsere Übersicht zu DNS-Filter-Alternativen.
Häufig gestellte Fragen
Ist Purple Shield eine Cloudflare Gateway-Alternative für Gäste-WiFi?
Ja. Shield filtert DNS für jedes Gerät auf einer Gäste-SSID ohne Client. Es deckt die Smartphones und Laptops ab, die die WARP-abhängigen Kontrollen von Gateway nicht erreichen können. Sie legen eine Richtlinie pro SSID, VLAN und Standort in einem einzigen Dashboard fest. Whitbread und AGS Airports betreiben Shield bereits heute auf ihren Standortnetzwerken. Wenn Sie derzeit Gateway-Standortrichtlinien für Gäste nutzen, ersetzt Shield diese durch netzwerkspezifische Granularität. Zudem bietet es eine Werbeblockierung, die das Datenvolumen um bis zu 44 % reduziert.
Funktioniert Shield mit den Access Points und Firewalls, die ich bereits besitze?
Ja. Shield ist hardwareunabhängig und benötigt keine neue Appliance. Es läuft auf Netzwerken, die auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet basieren. Sie weisen den DNS-Server, den Ihr Netzwerk ausgibt, pro SSID oder VLAN auf Shield zu. Shield läuft eigenständig auf jedem WiFi oder zusammen mit Purple Access. Purple wird in über 80.000 Standorten in 90 Ländern eingesetzt.
Wie ist der Preis von Shield im Vergleich zu Cloudflare Gateway?
Gateway wird pro Arbeitsplatz im Rahmen der Zero-Trust-Tarife von Cloudflare abgerechnet, was sich für eine erfasste, verwaltete Belegschaft eignet. Shield wird auf der Grundlage Ihrer Standorte, Netzwerke, Benutzer und Tarife angeboten, inklusive einer 30-tägigen kostenlosen Testversion. Es gibt keine veröffentlichten Preise; die Shield-Preisseite erläutert die Testversion und die zwei Kaufoptionen. Vergleichen Sie sowohl die Struktur als auch die Hauptkosten. Die Identitäts- und HTTP-Kontrollen von Gateway bringen zudem Aufwand für das WARP-Rollout und die Zertifikatsverwaltung mit sich.
Kann ich Cloudflare Gateway und Shield am selben Standort betreiben?
Ja. Sie greifen an unterschiedlichen Punkten. Shield filtert DNS für jedes Gerät in den Netzwerken des Standorts. Ein Laptop, auf dem der WARP-Client läuft, sendet seinen DNS- und geproxyten Datenverkehr direkt an Gateway, sodass er der Gateway-Richtlinie folgt. Belassen Sie Shield auf jedem Gäste-, Mitarbeiter- und Mandanten-Netzwerk. Auf diese Weise bleiben unverwaltete Geräte niemals ungefiltert, während WARP-Laptops ihre Geräterichtlinie beibehalten.
Wie viel Aufwand bedeutet der Wechsel von Cloudflare Gateway zu Shield?
Der Aufwand liegt in der Zuordnung der Richtlinien, ohne dass Hardware ausgetauscht werden muss. Sie kopieren die Kategorien, benutzerdefinierten Sperrlisten und Freigabelisten von Gateway. Anschließend ordnen Sie jeden DNS-Standort den Shield-Standorten, SSIDs und VLANs zu. Als Nächstes ändern Sie den DNS-Server, den Ihr DHCP ausgibt. Testen Sie zuerst eine SSID an einem Standort und vergleichen Sie die Ergebnisse vor der Umstellung. Geräte, auf denen WARP läuft, verbleiben auf Gateway, bis Sie den Client außer Betrieb nehmen.
Hilft Shield bei GDPR und PCI-DSS in Standort-Netzwerken?
Ja, als eine von mehreren Sicherheitsmaßnahmen. Shield wendet separate Richtlinien pro VLAN an, sodass ein Zahlungs-VLAN im PCI-DSS-Geltungsbereich eine strengere Liste ausführen kann als das Gäste-WiFi. Es blockiert Phishing- und Malware-Domains, bevor eine Verbindung hergestellt wird. Purple ist nach ISO 27001 und Cyber Essentials zertifiziert sowie GDPR-konform. Sie benötigen weiterhin Segmentierung, 802.1X in Mitarbeiternetzwerken und WPA3, sofern die Geräte dies unterstützen.
Bemerken Besucher Shield im Gäste-WiFi?
Größtenteils nicht. Es wird nichts auf dem Gerät installiert und beim Login ändert sich nichts. Eine blockierte Domain lässt sich nicht laden, und erlaubte Seiten verhalten sich normal. Bei aktivierter Werbeblockierung enthalten die Seiten weniger Daten. Purple misst bis zu 44 % weniger Daten und bis zu 62 % weniger DNS-Abfragen. In einem stark ausgelasteten Gästenetzwerk kommt dieser Spielraum jedem Besucher zugute, der die Verbindung nutzt.
Erfüllt der öffentliche Family-Resolver von Cloudflare dieselbe Aufgabe wie Shield?
Nein. Der Resolver 1.1.1.1 for Families von Cloudflare wendet eine feste Sperre für Malware und nicht jugendfreie Inhalte auf jeden an, der darauf verweist. Er bietet keine Richtlinien pro Standort und keine Regeln pro SSID oder VLAN. Zudem gibt es keine benutzerdefinierten Positivlisten und keine Berichterstattung für Ihren Bestand. Ein Standort benötigt unterschiedliche Regeln für Gäste-, Mitarbeiter- und Mandanten-Netzwerke. Außerdem sind Nachweise darüber erforderlich, was blockiert wurde - was das Dashboard von Shield liefert.
Key terms
- Protective DNS
- Ein rekursiver DNS-Resolver, der Antworten auf Anfragen für Domains verweigert, die als bösartig eingestuft werden oder außerhalb der Richtlinie liegen, sodass der Client niemals eine IP-Adresse erhält. Das britische NCSC betreibt nach diesem Prinzip einen Protective-DNS-Dienst für den öffentlichen Sektor. Sowohl Gateway als auch Shield arbeiten auf dieser Ebene. Sie greifen ein, bevor eine Sitzung geöffnet wird, weshalb sie Bedrohungen bei verschlüsseltem Datenverkehr erkennen, die eine Firewall übersieht.
- DNS over HTTPS (DoH)
- IETF RFC 8484, das DNS-Anfragen und -Antworten innerhalb von HTTPS überträgt, diese verschlüsselt und es einem Resolver ermöglicht, einen Client anhand eines eindeutigen DoH-Hostnamens anstelle seiner Quell-IP zu identifizieren. Die Aufteilung mehrerer VLANs hinter einer öffentlichen IP in Gateway erfordert lokale Forwarder, die jedes VLAN an einen anderen DoH-Hostnamen senden - was zusätzlichen Routing-Aufwand bedeutet, den Shield vermeidet.
- WARP-Client
- Der Geräte-Agent von Cloudflare, der DNS über DoH sendet sowie Netzwerk- und HTTP-Datenverkehr über Cloudflare Gateway leitet, wodurch der Datenverkehr an einen über einen Identitätsanbieter registrierten Benutzer gebunden wird. Die Identitätsregeln, Netzwerkrichtlinien und die HTTP-Inspektion von Gateway hängen alle von WARP ab. Sie können einen Mitarbeiter-Laptop registrieren, nicht aber das Smartphone eines Gastes in einer Hotel-Lobby.
- Cloudflare One
- Die Zero-Trust-Plattform von Cloudflare, die Zugriffskontrolle, Gateway-Filterung und Geräte-Statusprüfungen in einer Konsole kombiniert und pro Arbeitsplatz innerhalb von Tarifstufen lizenziert wird. Der Funktionsumfang eignet sich für ein zentrales Sicherheitsteam, das eine feste Belegschaft verwaltet, bedeutet jedoch zusätzlichen Konfigurationsaufwand für einen Venue Manager, der eine Gästerichtlinie ändert.
- DNS-Standort
- Ein Gateway-Objekt, das anhand der Quell-IPv4-Adresse, einer dedizierten IPv6-Adresse oder eines DoH-Hostnamens zugewiesen wird und auf das DNS-Richtlinien ohne einen Client auf dem Gerät angewendet werden. Es ist die einzige Gateway-Steuerung, die nicht registrierte Gäste-Geräte erreicht, und sie deckt Domains ab, keine Identitäten. Dynamische öffentliche IPs heben die Zuordnung auf.
- SSID
- Der in IEEE 802.11 definierte Service Set Identifier - der Netzwerkname, den ein Access Point ausstrahlt und den ein Gerät beim Beitritt auswählt. Shield weist jedem SSID direkt eine Filterrichtlinie zu, sodass Gäste-, Mitarbeiter- und Mandantennetzwerke über ein einziges Dashboard unterschiedliche Regeln enthalten können.
- VLAN
- Ein virtuelles LAN gemäß IEEE 802.1Q, das Ethernet-Frames taggt, um logisch getrennte Netzwerke über gemeinsam genutzte Switches und Access Points zu erstellen. Die Gast-, Mitarbeiter- und Zahlungs-VLANs eines Standorts nutzen häufig dieselbe Verbindung nach außen. Shield legt Richtlinien pro VLAN fest; Gateway sieht sie als einen einzelnen Standort.
- TLS-Inspektion
- Entschlüsselung von Transport-Layer-Security-Sitzungen durch einen Proxy, wofür das Stammzertifikat des Proxys im Zertifikatsspeicher des Geräts als vertrauenswürdig eingestuft sein muss. Die Gateway-HTTP-Inspektion erfordert das Cloudflare-Stammzertifikat auf jedem Gerät. Sie können es auf ein verwaltetes Laptop aufspielen, nicht aber auf das Smartphone eines Besuchers.
- DHCP
- Das Dynamic Host Configuration Protocol, IETF RFC 2131, das jedem beitretenden Gerät eine IP-Adresse und Netzwerkeinstellungen einschließlich des zu verwendenden DNS-Servers zuweist. Shield gilt für jedes Gerät, das DNS über DHCP bezieht. Migration und Rollback funktionieren beide durch Änderung des DNS-Servers, den DHCP pro VLAN zuweist.
- PCI DSS
- Der Payment Card Industry Data Security Standard des PCI Security Standards Council, der Anforderungen für Netzwerke festlegt, die Karteninhaberdaten speichern, verarbeiten oder übertragen, einschließlich der Segmentierung von Systemen im Geltungsbereich. Ein Zahlungs-VLAN im PCI DSS-Geltungsbereich benötigt die strengste Filterliste, die Shield pro VLAN zusammen mit der Segmentierung anwenden kann.
- IEEE 802.1X
- Der IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der jedes Gerät oder jeden Benutzer über EAP an einem RADIUS-Server authentifiziert, bevor der Netzwerkzugriff gewährt wird. Shield ist eine Maßnahme unter mehreren. Mitarbeiter-Netzwerke benötigen weiterhin 802.1X-Authentifizierung und WPA3, sofern die Geräte dies unterstützen.
Worked examples
Ein Venue betreibt ein Gäste-SSID, ein Mitarbeiter-SSID und ein Zahlungs-VLAN im PCI-DSS-Umfang hinter einer einzigen Internetverbindung. Jedes benötigt eine eigene Filterrichtlinie. Wie sollte die DNS-Filterung eingerichtet werden?
Gateway identifiziert einen IPv4-Standort anhand seiner öffentlichen Quelladresse, sodass drei Netzwerke, die über eine Adresse ausgehen, wie ein einziger Standort aussehen. Um sie zu trennen, wären separate Egress-IPs oder lokale Forwarder erforderlich, die jedes VLAN an einen anderen DoH-Hostnamen senden. Shield weist die Richtlinie in einem einzigen Dashboard direkt dem SSID und VLAN zu. Das Gästenetzwerk blockiert Inhalte für Erwachsene und Werbung, das Mitarbeiter-WiFi erlaubt Streaming für Schulungen und das Zahlungs-VLAN nutzt die strengste Liste. Ein leichtgewichtiger Relay leitet Anfragen aus den segmentierten VLANs weiter, sodass jedes seine eigene Richtlinie behält.
Ein Standortbestand filtert Venue-Netzwerke mit Gateway-Standortrichtlinien, und auf einigen Mitarbeiter-Laptops läuft WARP. Wie wechseln Sie ohne Unterbrechung zu Shield?
Erfassen Sie jeden Gateway-DNS-Standort, seine Netzwerke, Kategorien, Sperrlisten und Freigabelisten. Ordnen Sie jeden Standort einem Shield-Venue zu und unterteilen Sie ihn dann in die SSIDs und VLANs, die Gateway nicht trennen konnte. Erstellen Sie jede Richtlinie in Shield neu und kopieren Sie Freigabelisten exakt. Führen Sie einen Pilotversuch durch, indem Sie den DHCP-DNS-Server für ein Gäste-SSID an einem Venue ändern. Vergleichen Sie blockierte Domains und Beschwerden über einen Zeitraum, der einen Spitzentag einschließt, und stellen Sie dann Venue für Venue um. WARP-Laptops behalten die Gateway-Richtlinie, bis der Client ausgemustert wird. Überprüfen Sie Firewalls, die ausgehenden DNS-Datenverkehr umleiten. Ein Rollback bedeutet, DHCP wieder auf die vorherigen DNS-Einstellungen zurückzusetzen.
Frequently asked questions
Ist Purple Shield eine Cloudflare Gateway-Alternative für Gäste-WiFi?
Ja. Shield filtert DNS für jedes Gerät in einer Gast-SSID ohne Client. Es deckt die Smartphones und Laptops ab, die die WARP-abhängigen Kontrollen von Gateway nicht erreichen können. Sie legen eine Richtlinie pro SSID, VLAN und Standort in einem einzigen Dashboard fest. Whitbread und AGS Airports nutzen Shield bereits heute in ihren Standortnetzwerken. Wenn Sie derzeit Gateway-Standortrichtlinien für Gäste nutzen, ersetzt Shield diese durch eine netzwerkspezifische Granularität. Zudem bietet es eine Werbeblockierung, die das Datenvolumen um bis zu 44 % reduziert.
Funktioniert Shield mit den Access Points und Firewalls, die ich bereits besitze?
Ja. Shield ist hardwareunabhängig und benötigt keine neue Appliance. Es läuft in Netzwerken, die auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet basieren. Sie weisen den DNS-Server, den Ihr Netzwerk bereitstellt, pro SSID oder VLAN auf Shield zu. Shield läuft eigenständig in jedem WiFi oder zusammen mit Purple Access. Purple wird an über 80.000 Standorten in 90 Ländern eingesetzt.
Wie unterscheidet sich die Preisgestaltung von Shield im Vergleich zu Cloudflare Gateway?
Die Preise für Gateway werden pro Arbeitsplatz im Rahmen der Zero-Trust-Tarife von Cloudflare berechnet, was für eine gezählte, verwaltete Belegschaft geeignet ist. Shield wird basierend auf Ihren Standorten, Netzwerken, Benutzern und Ihrem Tarif angeboten, inklusive einer 30-tägigen kostenlosen Testversion. Es gibt keine veröffentlichten Preise; die [Shield-Preisseite](product:shield/pricing) erläutert die Testversion und die zwei Kaufoptionen. Vergleichen Sie sowohl die Struktur als auch die effektiven Kosten. Die Identitäts- und HTTP-Kontrollen von Gateway bringen zudem Aufwand für den WARP-Rollout und die Zertifikatsverwaltung mit sich.
Kann ich Cloudflare Gateway und Shield am selben Standort betreiben?
Ja. Sie wirken an unterschiedlichen Punkten. Shield filtert DNS für jedes Gerät in den Netzwerken des Standorts. Ein Laptop, auf dem der WARP-Client läuft, leitet seinen DNS- und geproxierten Datenverkehr direkt an Gateway weiter, sodass er stattdessen der Gateway-Richtlinie folgt. Belassen Sie Shield auf jedem Gäste-, Mitarbeiter- und Mandanten-Netzwerk. Auf diese Weise bleiben unverwaltete Geräte niemals ungefiltert, während WARP-Laptops ihre Geräterichtlinie beibehalten.
Wie hoch ist der Aufwand für einen Wechsel von Cloudflare Gateway zu Shield?
Der Aufwand besteht in der Zuordnung der Richtlinien, ohne dass Hardware geändert werden muss. Sie kopieren die Kategorien, benutzerdefinierten Sperrlisten und Freigabelisten von Gateway. Anschließend ordnen Sie jeden DNS-Standort den Purple-Standorten, SSIDs und VLANs zu. Als Nächstes ändern Sie den DNS-Server, den Ihr DHCP zugewiesen hat. Führen Sie erst einen Pilotbetrieb für eine SSID an einem Standort durch und vergleichen Sie die Ergebnisse vor der vollständigen Umstellung. Geräte, auf denen WARP ausgeführt wird, verbleiben auf Gateway, bis Sie den Client außer Betrieb nehmen.
Hilft Shield bei der Einhaltung von GDPR und PCI DSS in Standortnetzwerken?
Ja, als eine von mehreren Sicherheitsmaßnahmen. Shield wendet separate Richtlinien pro VLAN an, sodass ein Zahlungs-VLAN im PCI-DSS-Geltungsbereich eine strengere Liste ausführen kann als das Gäste-WiFi. Es blockiert Phishing- und Malware-Domains, bevor eine Verbindung hergestellt wird. Purple ist nach ISO 27001 und Cyber Essentials zertifiziert sowie GDPR-konform. Sie benötigen weiterhin Segmentierung, 802.1X in Mitarbeiternetzwerken und WPA3, wo Geräte dies unterstützen.
Werden Besucher Shield im Gäste-WiFi bemerken?
Größtenteils nicht. Es wird nichts auf dem Gerät installiert und beim Anmelden ändert sich nichts. Eine blockierte Domain lässt sich nicht laden, und erlaubte Seiten verhalten sich normal. Bei aktivierter Werbeblockierung enthalten die Seiten weniger Daten. Purple misst bis zu 44 % weniger Daten und bis zu 62 % weniger DNS-Abfragen. In einem stark ausgelasteten Gästenetzwerk kommt dieser Spielraum jedem Besucher zugute, der sich die Verbindung teilt.
Erfüllt der öffentliche Family-Resolver von Cloudflare dieselbe Aufgabe wie Shield?
Nein. Der öffentliche Resolver 1.1.1.1 for Families von Cloudflare wendet eine feste Blockierung von Malware und nicht jugendfreien Inhalten für jeden an, der darauf verweist. Er bietet keine Richtlinien pro Standort und keine Regeln pro SSID oder VLAN. Zudem bietet er keine benutzerdefinierten Freigabelisten und kein Reporting für Ihren gesamten Bestand. Ein Standort benötigt unterschiedliche Regeln für Gäste-, Mitarbeiter- und Mandantennetzwerke sowie Nachweise darüber, was blockiert wurde - was das Dashboard von Shield bereitstellt.