
Certificación Cyber Essentials: Lo que necesitan los operadores de WiFi
Descubra qué requiere la certificación Cyber Essentials para los operadores de WiFi, desde pasos clave hasta consejos prácticos para superar la auditoría en 2026.
Published 18 de octubre de 2026
El WiFi para invitados de su hotel está concurrido, el equipo de recepción utiliza un sistema de reservas en la nube y un contratista ha conectado un portátil para solucionar un problema en un punto de acceso. Alguien pregunta si la organización cuenta con la certificación Cyber Essentials. Antes de poder responder con confianza, debe saber si el certificado cubre la red, al personal que la administra y los servicios en la nube que la sustentan.
Ahí es donde el WiFi compartido transforma una cuestión de seguridad aparentemente sencilla en algo complejo. El dispositivo de un invitado no expone automáticamente todos los sistemas de un establecimiento, pero una red mal segmentada puede concederle un acceso no deseado. El punto de partida útil no es la acreditación, sino entender qué se está protegiendo y dónde se sitúa el límite.
Índice de contenidos
- Por qué Cyber Essentials es importante para la WiFi pública y de invitados
- Los cinco controles que toda red necesita
- Comprender el límite de certificación en una red WiFi
- De la autoevaluación a Cyber Essentials Plus
- Lo que Cyber Essentials no cubre
- Cómo interpretar el certificado de un proveedor como operador de WiFi
- Lista de verificación inicial y práctica para 2026
Por qué Cyber Essentials es importante para la red WiFi pública y de invitados
Considere un colegio donde los visitantes y el personal se conectan a través de la misma infraestructura inalámbrica. El personal necesita acceso a los sistemas de la organización; los visitantes necesitan acceso a Internet. Si el administrador de la red no ha separado adecuadamente esos usos, un portátil comprometido de un visitante podría acceder a servicios que no deberían estar disponibles para él.
La certificación Cyber Essentials proporciona una forma estructurada de comprobar las protecciones fundamentales. No es un certificado de seguridad de WiFi para invitados y no evalúa todos los riesgos de seguridad posibles. Su valor reside en hacer que una organización examine los controles que protegen su propia tecnología.
El gobierno del Reino Unido lanzó el programa con la industria el 5 de junio de 2014 para establecer un estándar asequible y práctico contra los ataques habituales con origen en internet. La certificación pasó a ser obligatoria para los proveedores que licitaban a determinados contratos gubernamentales que implicaban información confidencial o productos y servicios técnicos específicos a partir del 1 de octubre de 2014, tal y como se describe en la información sobre el programa Cyber Essentials del gobierno.
Por qué los operadores de recintos deben prestar atención
El NCSC publica los requisitos técnicos que proporcionan a este marco su referencia de seguridad. Para hoteles, centros educativos, hospitales y recintos del sector público, estos requisitos ofrecen un lenguaje común para las conversaciones entre los equipos de operaciones, los proveedores de TI y los compradores.
- Los equipos de hostelería deben distinguir la conectividad de los invitados de los sistemas de reservas, los dispositivos del personal y la administración de la red. El contexto de seguridad WiFi para hostelería hace que esta distinción sea especialmente relevante.
- Los equipos educativos deben comprender cómo interactúan los dispositivos de los estudiantes, las cuentas del personal y las plataformas en la nube.
- Los equipos del sector público y sanitario deben identificar qué sistemas admiten el acceso público y cuáles respaldan los servicios de la organización.
Para los lectores que estén traduciendo el lenguaje de evaluación revisado en un plan de preparación, la guía de cumplimiento de la actualización Danzell de Networking2000 es un recurso complementario para usar junto con los requisitos oficiales, no en lugar de ellos.
Regla práctica: Trate la conectividad de invitados y las TI de la organización como sistemas relacionados con diferentes niveles de confianza, no como partes intercambiables de la misma red.
No necesita desconectar a los visitantes para obtener la certificación. Necesita una explicación justificable de a qué pueden acceder los visitantes, qué puede administrar el personal y qué protecciones se aplican a los sistemas que está certificando.
Los cinco controles que toda red necesita
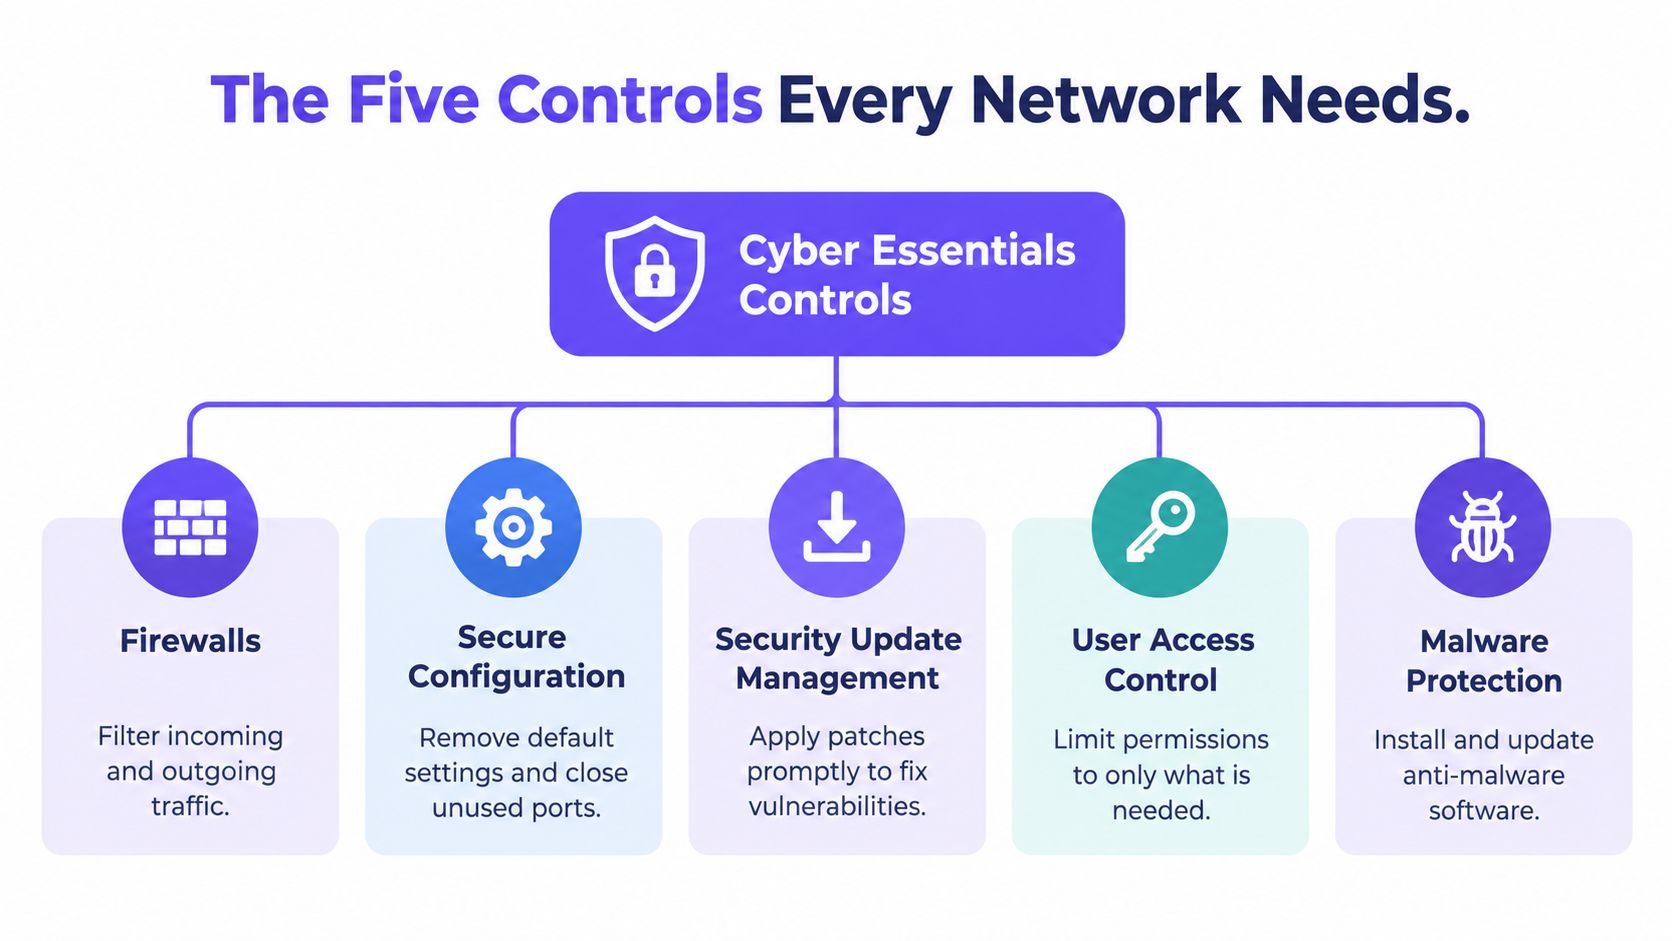
La base técnica consta de firewalls, configuración segura, gestión de actualizaciones de seguridad, control de acceso de usuarios y protección contra malware. Los requisitos del NCSC para infraestructura de TI definen estos controles; también establecen el requisito de 14 días para las actualizaciones de seguridad críticas y de alto riesgo aplicables, así como la expectativa de MFA para los servicios en la nube compatibles.
El diagrama ofrece una visión general útil antes de asignar los controles a un recinto.
Proteja las rutas y elimine las configuraciones no seguras
Los cortafuegos controlan las conexiones de red permitidas. En un hotel, la pregunta práctica es si un huésped puede acceder a la interfaz de administración del cortafuegos o a un sistema del personal. Revise las reglas que rigen esas rutas en lugar de asumir que la existencia de un cortafuegos demuestra que están bloqueadas.
La configuración segura aborda cómo se instalan los sistemas. Un punto de acceso puede funcionar perfectamente mientras conserva un servicio innecesario o una contraseña de administrador predeterminada sin cambiar. El administrador debe eliminar la funcionalidad innecesaria, sustituir las opciones predeterminadas no seguras y documentar la configuración que la organización necesita.
Esos controles se complementan entre sí. Una interfaz de gestión configurada cuidadosamente no debería exponerse a los invitados, y una interfaz restringida sigue necesitando ajustes seguros.
Mantenga el software actualizado y la autoridad limitada
Una actualización de seguridad omitida genera un problema distinto: los ajustes pueden ser correctos, pero el software puede contener una debilidad conocida. La gestión de actualizaciones de seguridad requiere un proceso operativo, no solo una casilla de actualización activada.
En el caso de un recinto con múltiples ubicaciones, pregunte quién se da cuenta de una actualización, quién autoriza el despliegue y quién comprueba que haya llegado a cada dispositivo relevante. De lo contrario, un ordenador portátil guardado entre eventos o un dispositivo a la espera de una ventana de mantenimiento pueden pasar desapercibidos.
- Asignar la responsabilidad de los parches: Separe las responsabilidades del establecimiento, del proveedor de TI externo y del proveedor en la nube.
- Verificar la finalización: Conserve pruebas de las actualizaciones instaladas, no solo las instrucciones de despliegue.
- Abordar los sistemas no compatibles: Identifique el equipo o el software que ya no pueda recibir las correcciones de seguridad necesarias.
El control de acceso de usuarios limita quién puede hacer qué. Un recepcionista puede necesitar acceso a las reservas sin requerir autoridad para cambiar la configuración de la red. Las cuentas administrativas nominales son más fáciles de gestionar e investigar que las credenciales compartidas entre empleados y contratistas; las cuentas en la nube también necesitan la protección de autenticación descrita en los requisitos.
Proteja los endpoints sin confundirlos con la red
La protección contra software malicioso afecta a los dispositivos y al software dentro del límite de evaluación. Un portátil de empresa gestionado necesita la protección adecuada incluso cuando el cortafuegos está configurado correctamente.
El teléfono de un visitante plantea un desafío operativo diferente porque es posible que no tenga autoridad para instalar o gestionar software en él. La distinción entre la propiedad del dispositivo, el uso profesional y el acceso a la red es fundamental para la planificación de la seguridad BYOD. El filtrado de red puede complementar los controles de los puntos de extremo, pero no hace que dejen de ser necesarios.
Comprender el límite de certificación en una red WiFi
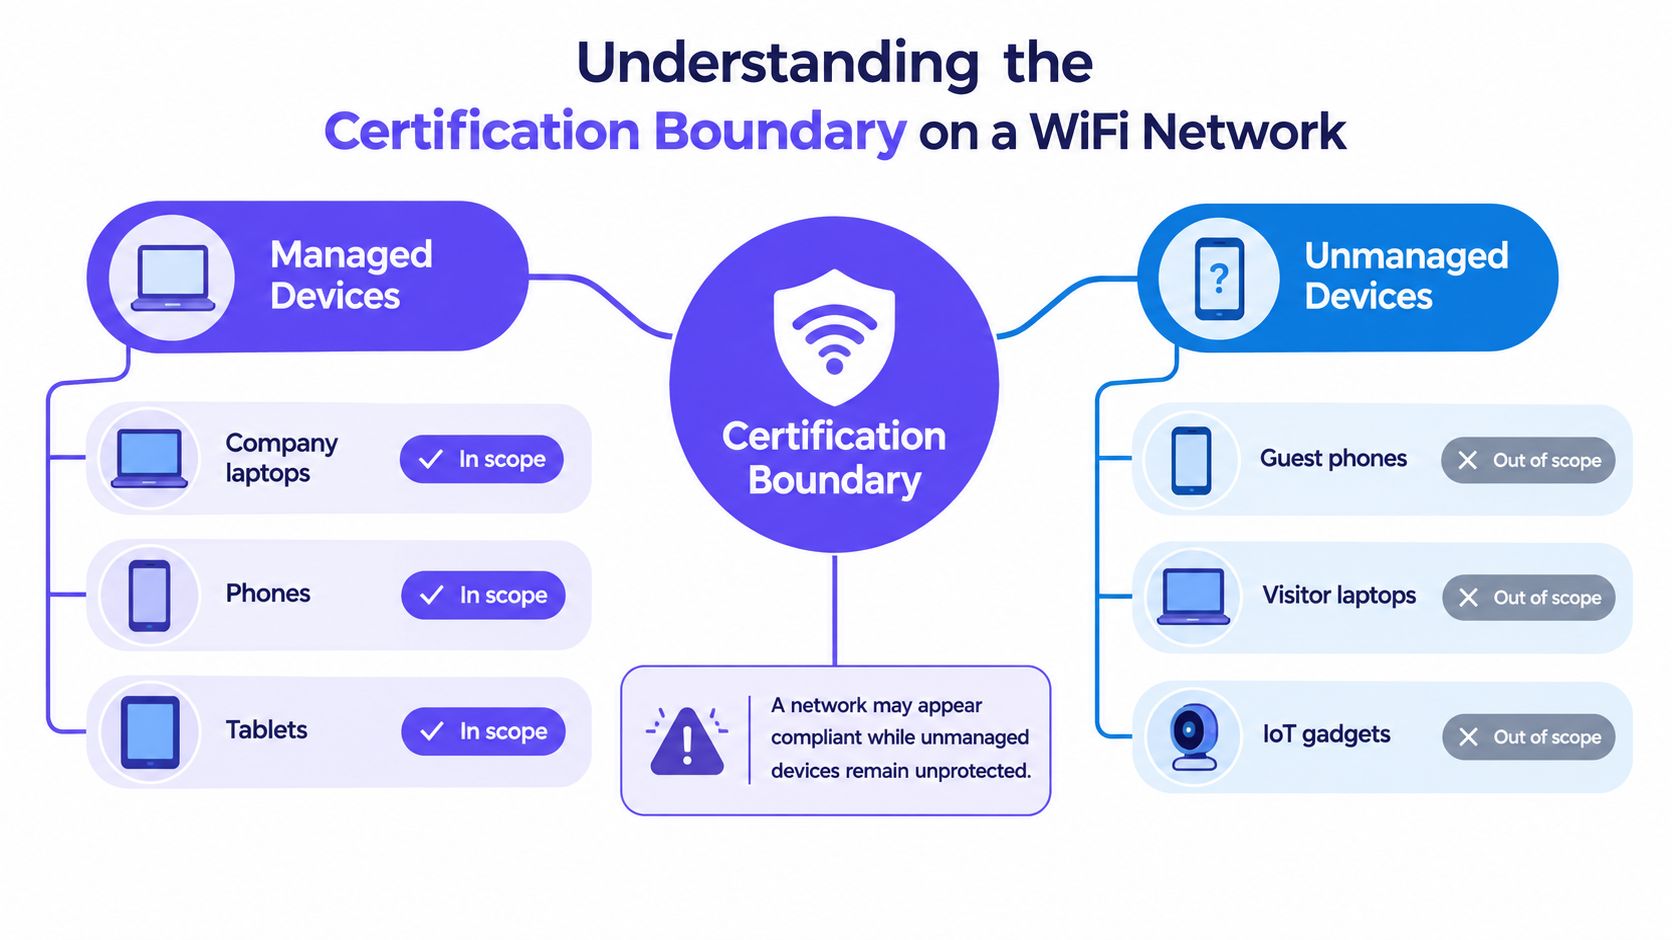
El límite de certificación es la parte definida de la organización que se está evaluando. Debe identificar la infraestructura, los dispositivos, el software, los servicios en la nube, las cuentas y las pasarelas de internet relevantes. Como explican los requisitos del NCSC citados anteriormente, el alcance es previo a la comprobación del cumplimiento.
Para un recinto o establecimiento, comience con un mapa de red en lugar de una lista de la compra de dispositivos. Marque la red inalámbrica del personal, la red de invitados, el acceso de contratistas, las interfaces de gestión y las plataformas de administración en la nube. A continuación, documente quién utiliza cada componente y quién lo controla.
Este diagrama ilustra una distinción común entre red gestionada y de invitados, pero sus etiquetas requieren una aclaración.
La propiedad por sí sola no determina el alcance
Las etiquetas de "fuera de alcance" del diagrama no son reglas universales. Un teléfono de invitado utilizado solo para navegación personal es diferente de un teléfono de propiedad personal utilizado para acceder a datos de la organización. Del mismo modo, un dispositivo conectado no debe ser excluido simplemente porque nadie lo haya registrado en la gestión de dispositivos.
Un SSID es el nombre de una red inalámbrica. Una VLAN es un segmento lógico de red. Ninguno de los dos establece por sí mismo una exclusión válida de la certificación: es necesario comprender y demostrar las conexiones permitidas entre los segmentos.
| Componente de la instalación | Pregunta a resolver |
|---|---|
| SSID de personal | ¿Qué dispositivos y servicios de la organización lo utilizan? |
| SSID de invitados | ¿Pueden los invitados acceder a los sistemas de la organización o a las interfaces de gestión? |
| Conexión de contratistas | ¿El contratista administra o accede a sistemas dentro del alcance? |
| Consola WiFi en la nube | ¿Quién controla sus cuentas, autenticación y permisos? |
| Equipo conectado | ¿A qué accede y por qué se excluiría? |
Siga la administración más allá del recinto
Un colegio podría aislar su red de visitantes y, al mismo tiempo, permitir que un contratista administre los puntos de acceso a través de una consola en la nube. La separación de los visitantes es útil, pero no responde a las preguntas sobre la consola, el acceso del contratista o las cuentas que autorizan los cambios.
Externalizar la administración no exime de la necesidad de comprender esas responsabilidades. Pregunte al proveedor qué controles opera y qué evidencias puede aportar.
Un nombre de red inalámbrica independiente es solo una etiqueta. Un límite de evaluación necesita una explicación documentada sobre la separación y los accesos permitidos.
Conserve una declaración de límites, un inventario de activos, un diagrama de red, un registro de servicios en la nube y la justificación por escrito de las exclusiones. Si el certificado de un proveedor excluye el entorno que presta soporte a su servicio, la acreditación podría ofrecer un nivel de garantía menos relevante de lo esperado. La cuestión clave es si el alcance evaluado coincide con el servicio del que depende.
De la autoevaluación a Cyber Essentials Plus
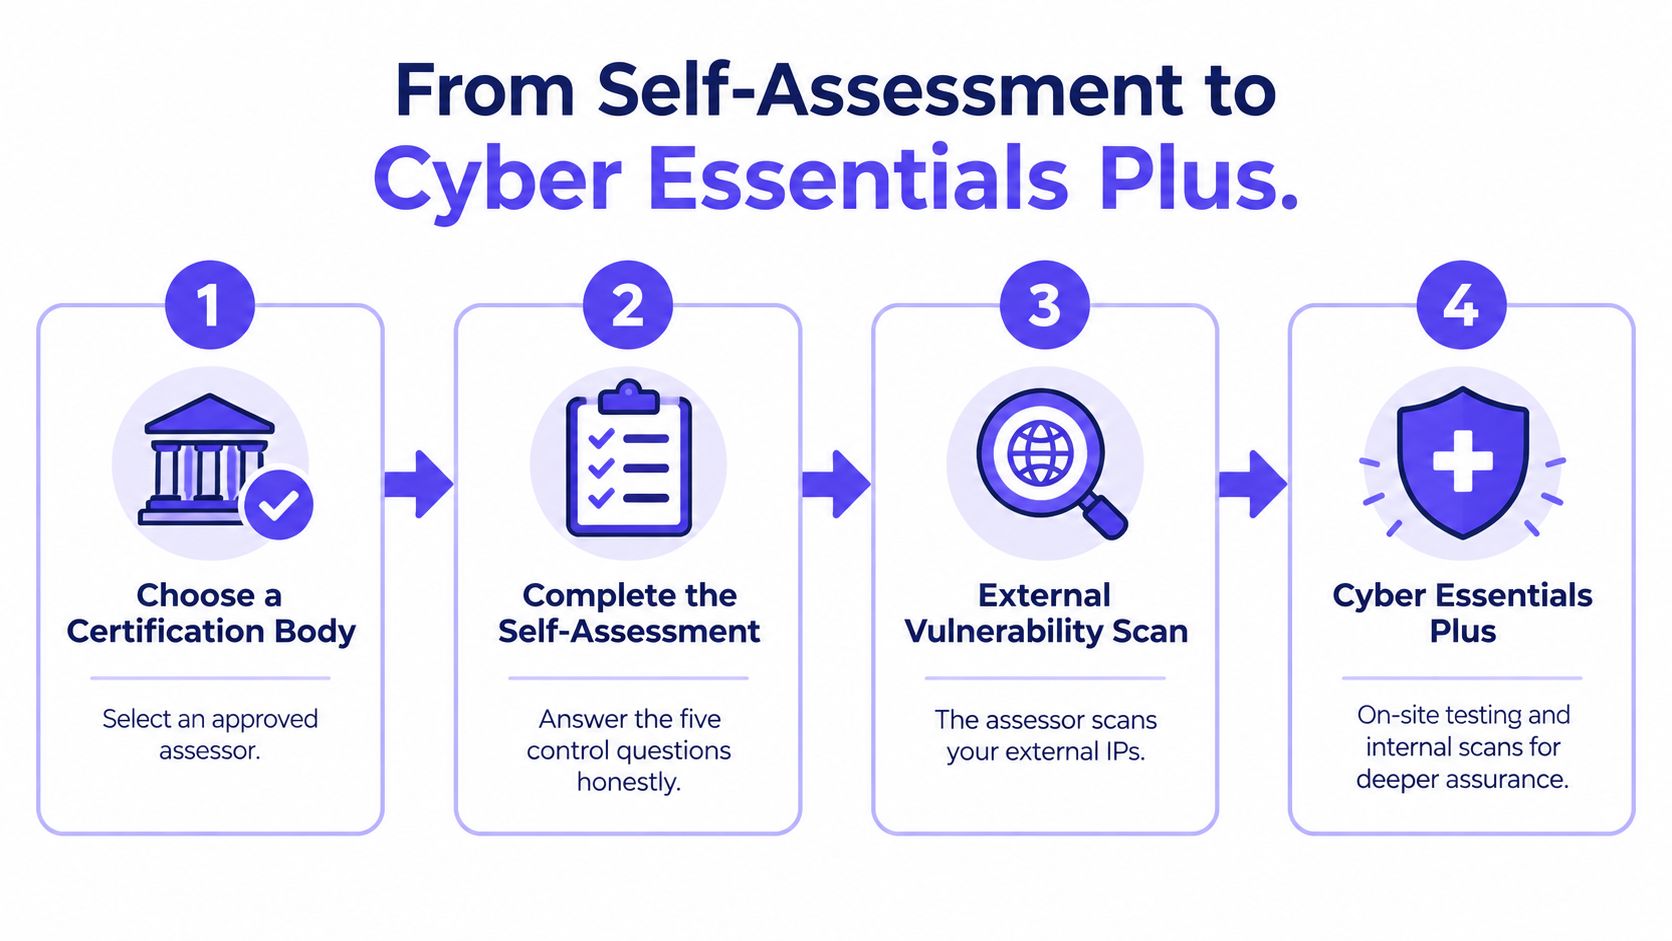
El gestor de un recinto puede esperar que la certificación comience con la visita de un evaluador al edificio. El nivel estándar comienza, en cambio, con la organización describiendo su alcance y respondiendo a preguntas sobre sus controles. Cyber Essentials Plus añade una verificación técnica independiente, en lugar de sustituir la línea base subyacente.
Este diagrama de procesos muestra la progresión general desde la preparación hasta la verificación.
Prepare respuestas que se puedan fundamentar
Elija un organismo de certificación y acuerde el alcance previsto antes de completar el cuestionario. Involucre a las personas que conocen los sistemas: el equipo de TI interno, el proveedor de servicios gestionados, los administradores de la nube y quienquiera que sea el responsable de la configuración de la red del recinto.
No responda afirmativamente solo porque un proveedor afirme que normalmente habilita un control. Verifique si está habilitado en su propio entorno.
- Conservar la evaluación presentada: Mantenga juntas las respuestas y la descripción del alcance.
- Recopilar registros justificativos: Conserve los inventarios relevantes, las pruebas de configuración, las revisiones de cuentas y los registros de actualización.
- Resolver discrepancias: Si la documentación y la configuración activa no coinciden, investigue antes de realizar el envío.
El precio inicial de la certificación de nivel de entrada comienza en 320 £ más IVA y varía según el tamaño de la organización, según la descripción general de Cyber Essentials del NCSC. Ese precio de salida accesible no debe confundirse con el coste o la cobertura de una auditoría de seguridad exhaustiva.
Acuerde qué implica la verificación técnica
En el caso de Plus, pida al organismo de certificación que le explique su plan de pruebas, incluidos el escaneo de vulnerabilidades, el acceso a los dispositivos y cualquier acuerdo para la verificación presencial o remota. La infografía es un resumen simplificado, no una garantía de que todas las evaluaciones sigan una logística idéntica.
No existe un tiempo de finalización universal útil para un espacio con múltiples ubicaciones. La preparación depende de lo claro que esté su inventario, de si los controles ya funcionan y de los cambios correctivos que identifique el evaluador. Solicite un calendario que distinga entre la recogida de evidencias, la evaluación y cualquier trabajo correctivo.
Para obtener una introducción adicional al proceso de certificación, el siguiente vídeo ofrece otro formato.
La certificación debe renovarse cada 12 meses, según lo especificado en los requisitos del NCSC citados anteriormente. Si caduca, la organización deja de estar certificada. Guarde en sus archivos el certificado, los datos del organismo de certificación y la responsabilidad de la renovación para que el mantenimiento de la garantía no dependa de que alguien recuerde un correo electrónico antiguo.
Lo que Cyber Essentials no cubre
Un certificado es la prueba de una línea base definida, no la demostración de que una organización esté protegida contra todas las amenazas. La distinción es importante cuando su red transporta tráfico de personas y dispositivos que usted no gestiona.
La evaluación de impacto del programa Cyber Essentials realizada por el gobierno cita investigaciones en las que los controles mitigaron el 99 % de las vulnerabilidades con origen en internet del conjunto de datos evaluado. Ese hallazgo se refiere a un conjunto de datos definido, no a todos los ataques, a todas las vulnerabilidades ni a la probabilidad de una brecha en cualquier organización certificada.
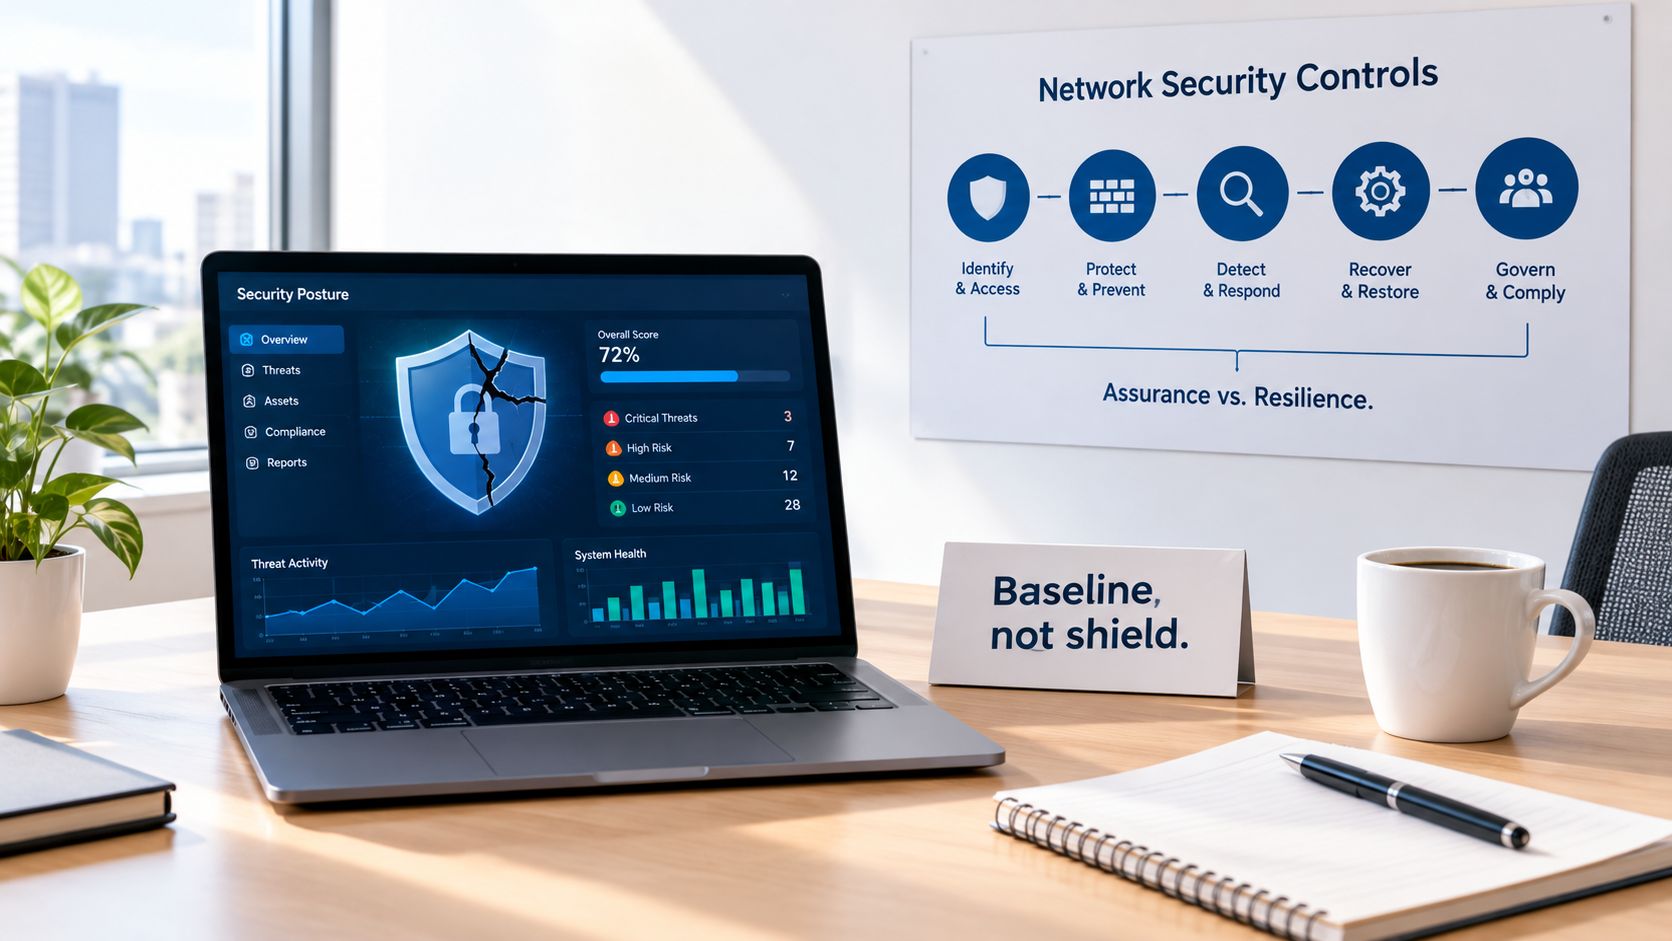
Un panel de control de seguridad puede ayudar a los operadores a examinar la actividad en curso, pero responde a preguntas diferentes a las de un certificado.
Diferencie entre certificación, garantía y resiliencia
La certificación registra una evaluación satisfactoria con respecto a unos requisitos y un alcance definidos. La garantía es la confianza que se obtiene de esa evaluación y de otra evidencia relevante. La resiliencia incluye su capacidad para detectar problemas, responder y recuperarse.
La evaluación de impacto describe una línea base preventiva, no un sustituto de la supervisión, la respuesta ante incidentes, las pruebas de copias de seguridad, el desarrollo seguro o los controles de riesgo de proveedores.
| Control de referencia | Problema residual para una red compartida |
|---|---|
| Firewalls | Una conexión permitida todavía puede transportar actividad dañina. |
| Configuración segura | El personal aún puede ser engañado mediante ingeniería social. |
| Gestión de actualizaciones de seguridad | El parcheo no garantiza que no se haya producido ninguna vulneración. |
| Control de acceso de usuarios | Un atacante puede hacer un uso indebido de una cuenta legítima. |
| Protección contra malware | Los dispositivos de visitantes no gestionados quedan fuera de su control directo de endpoints. |
Las herramientas operativas pueden abordar partes de esa exposición restante. Por ejemplo, las fuentes de inteligencia sobre amenazas pueden servir de base para las decisiones de detección o filtrado, pero no sustituyen a los procedimientos de respuesta ni a una gestión cuidadosa del acceso.
Trate una respuesta no superada como una instrucción de corrección
Una respuesta negativa en la evaluación debería dar lugar a una investigación específica. Identifique los sistemas afectados, establezca por qué falló el control y corrija el proceso que permitió que se produjera esa brecha.
Criterio de subsanación: Corrija el control en todo el entorno relevante, no solo en el dispositivo que alguien haya inspeccionado por casualidad.
Si la cuenta de un contratista tiene permisos excesivos, revise cuentas comparables en lugar de modificar únicamente esa cuenta. Si no se aplicó una actualización, compruebe si los informes de despliegue pueden identificar otras omisiones.
Conserve las pruebas de la corrección y acuerde la siguiente acción de evaluación con su organismo de certificación. Aprobar es importante, pero contar con un proceso operativo fiable también lo es entre evaluación y evaluación.
Cómo leer el certificado de un proveedor siendo operador de WiFi
Un proveedor de WiFi envía un certificado por correo electrónico junto con su propuesta. El equipo de compras ve un programa reconocido; el equipo de red aún necesita determinar si la organización y los sistemas evaluados admiten el servicio que se está adquiriendo.
Estas son comprobaciones complementarias. No se trata de repetir la evaluación del proveedor, sino de decidir si sus pruebas son relevantes para su despliegue.
Qué verificar en el certificado Cyber Essentials de un proveedor
| Comprobación | Por qué es importante para la WiFi de invitados | Prueba que se debe solicitar |
|---|---|---|
| Entidad legal | La marca de un grupo puede ser diferente de la organización que presta el servicio. | Nombre del certificado vinculado a la entidad contratante. |
| Declaración de alcance | Una evaluación limitada puede excluir operaciones del servicio. | Descripción del alcance que cubra la administración y la infraestructura relevantes. |
| Fechas de emisión y caducidad | Un certificado caducado no demuestra que la certificación esté vigente. | Certificado vigente y responsable asignado para la renovación. |
| Organismo de certificación | Se necesita un emisor de la evaluación identificable. | Datos del emisor y un método para confirmar el certificado. |
| Exclusiones | Los sistemas omitidos pueden afectar al servicio en el que confía. | Exclusiones por escrito y su relación con la prestación del servicio. |
| Nivel de garantía | La autoevaluación y la verificación independiente aportan pruebas distintas. | Confirmación del nivel obtenido y su alcance. |
Solicite evidencias sobre el propio servicio
El certificado no responderá a todas las preguntas operativas. Para un proveedor de servicios gestionados, WiFi o filtrado de DNS, solicite pruebas complementarias que aborden sus riesgos reales.
- Aislamiento de políticas: ¿Cómo se mantienen separadas las políticas de personal, invitados, instalaciones e inquilinos, y quién puede modificarlas?
- Integridad y retención de registros: ¿Qué eventos se registran, quién puede acceder a ellos y cuánto tiempo se conservan?
- Comportamiento ante fallos: ¿Qué ocurre si el filtrado deja de estar disponible? Solicite al proveedor que explique y demuestre su comportamiento de bloqueo ante fallos o su funcionamiento alternativo.
- Acceso administrativo: ¿Cómo restringe el proveedor el acceso entre clientes y cómo revoca el acceso cuando el personal deja la empresa?
Adapte las respuestas al despliegue propuesto. Un panel de control central solo es útil si sus permisos e informes se corresponden con los recintos y las redes que usted opera.
Registre los detalles del certificado en el registro de proveedores y programe la verificación anual descrita anteriormente. Solicite también la notificación de cambios sustanciales en el alcance o en la administración del servicio. La certificación es una señal de compra útil, pero una decisión de compra requiere tanto una garantía organizativa como pruebas específicas del servicio.
Una lista de comprobación inicial y práctica para 2026
De vuelta en el establecimiento, la acción más productiva no es empezar a rellenar un cuestionario de memoria. Reúna al administrador de la red, al propietario del servicio en la nube y al contacto de TI externalizado en torno al mismo mapa. Resuelva las conexiones y responsabilidades inciertas antes de que se conviertan en respuestas de evaluación inciertas.
La versión 3.3 entró en vigor el 27 de abril de 2026, mientras que las solicitudes iniciadas anteriormente pueden continuar bajo la versión 3.2, según los recursos de Cyber Essentials del NCSC. Confirme la versión aplicable con su organismo de certificación en lugar de confiar en una lista de verificación guardada.
Convierta la preparación en tareas asignadas
- La próxima semana, defina el límite: Enumere las redes, dispositivos, plataformas en la nube y cuentas de administrador relevantes. Anote los motivos de las exclusiones propuestas y consulte a su evaluador sobre el uso ambiguo de dispositivos personales o de contratistas.
- La próxima semana, pruebe el proceso de actualización: Compruebe si el plazo de parcheo descrito anteriormente se puede cumplir en todas las instalaciones, incluidos los equipos que rara vez se conectan.
- La próxima semana, revise la autenticación en la nube: Verifique las protecciones MFA admitidas en la configuración real de la cuenta, no solo en los documentos de directivas.
- El próximo trimestre, ensaye la revisión de pruebas: Pida a alguien ajeno al proceso de administración diario que compare inventarios, configuraciones y registros. Resuelva las discrepancias antes de la evaluación.
- En el próximo ciclo de renovación, revise los cambios: Revise las nuevas instalaciones, proveedores, servicios en la nube y conexiones de red en lugar de volver a enviar una descripción sin cambios.
El alcance de la nube, la autenticación y la aplicación confiable de parches convierten la certificación en una responsabilidad operativa, no en un trámite documental anual. Para los operadores de WiFi compartido, la posición inicial más sólida combina un límite de evaluación claro con pruebas de que la red funciona según lo previsto.
Purple Shield ofrece DNS de protección y filtrado de contenidos para WiFi público y de invitados, con directivas por SSID, VLAN y establecimiento, además de informes de actividad bloqueada. Visítenos para explorar una capa de protección de red adicional junto con sus controles de Cyber Essentials, y analice la separación de directivas y las pruebas en informes que necesitan sus instalaciones.