
Cómo bloquear sitios web para adultos en la red WiFi para invitados WiFi
Cómo bloquear sitios web para adultos en la red WiFi para invitados WiFi mediante filtrado DNS, políticas por SSID, Búsqueda Segura, páginas de bloqueo personalizadas y un plan de pruebas.
Published 13 de noviembre de 2026
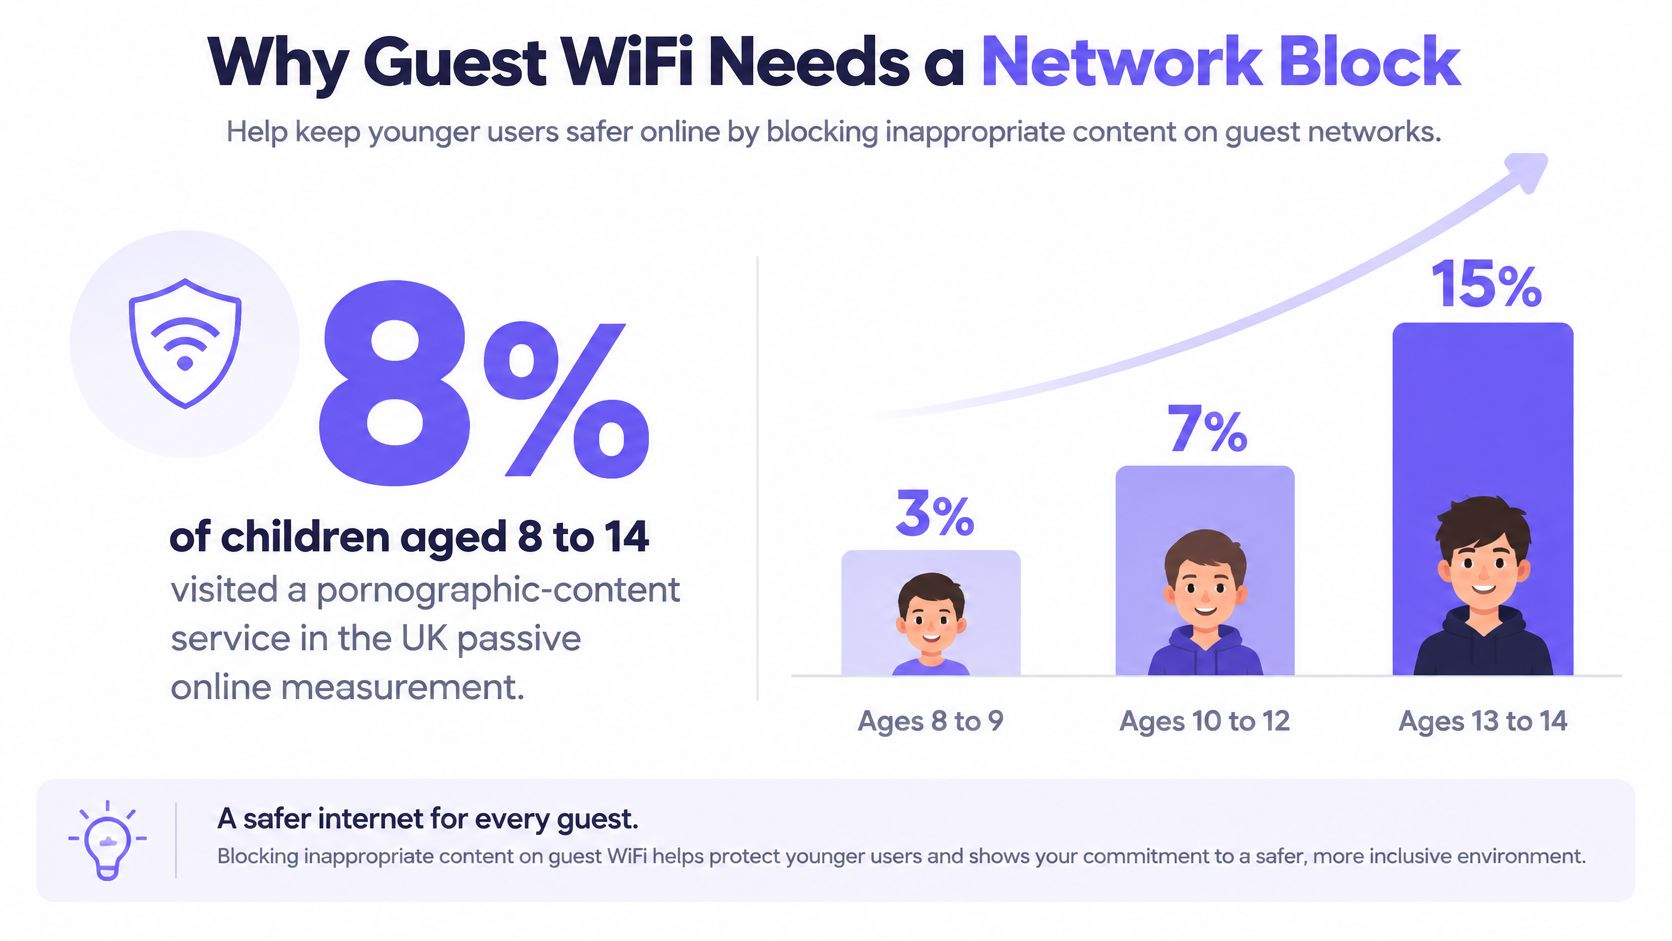
El 8 % de los menores de 8 a 14 años en el Reino Unido visitaron un servicio con contenido pornográfico durante la medición pasiva en línea de Ofcom, y el alcance aumenta notablemente con la edad: el 3 % de 8 a 9 años, el 7 % de 10 a 12 años y el 15 % de 13 a 14 años, donde los chicos registraron un 19 % frente al 11 % de las chicas (medición pasiva en línea de menores realizada por Ofcom). Esa curva también atañe a los operadores, no solo a los progenitores. Un hotel, una biblioteca, la sala de espera de un hospital y una residencia de estudiantes ofrecen un SSID a menores cuyos dispositivos nadie gestiona, y ninguno de esos recintos puede instalar un agente en el teléfono de un invitado.
El único control que cubre un dispositivo no gestionado es el que pertenece a la red: el servidor de resolución, el ámbito de DHCP, el VLAN y la página de bloqueo. A continuación se detalla el proceso de implementación para bloquear sitios web para adultos en una red compartida, incluidos los puntos donde pueden surgir fallos.
Índice de contenidos
- Por qué la WiFi para invitados necesita un bloqueo de red
- Directivas por SSID VLAN y hora del día
- Cómo forzar el DNS a través del filtro
- Páginas de bloqueo de SafeSearch e informes
- Pruebe el bloqueo y corrija los fallos
- Ponga en producción la directiva para invitados
Por qué el WiFi para invitados necesita un bloqueo de red
La red WiFi de invitados SSID es donde las instalaciones dejan de estar bajo su control. En el vestíbulo de un hotel se facilita acceso a una familia cuyo hijo de diez años usa un iPad. En la sala de espera de un hospital se conectan los teléfonos de los visitantes. Una biblioteca proporciona credenciales de portal a un adolescente con un portátil y un cliente VPN ya instalado. Ninguno de estos dispositivos incluye su agente de endpoint, ninguno está registrado en una solución de gestión de dispositivos y, en la mayoría de los casos, nadie en el recinto sabe quién los tiene en las manos.
La edad autodeclarada no funciona como método de control. El estudio Online Nation de Ofcom reveló que el 22 % de los jóvenes de 8 a 17 años con perfil en redes sociales figuraba con edad adulta, frente al 20 % en la franja de 8 a 15 años (Ofcom Online Nation 2023). Una plataforma que confía en el perfil trata a un menor de doce años como a un adulto, al igual que cualquier filtro que se base en ese mismo indicador.
La red no necesita comprobar qué edad tiene el invitado. Necesita saber a qué SSID se ha conectado, qué política tiene asignada ese SSID y qué sucede cuando una búsqueda coincide con una categoría bloqueada.
La evasión es la parte que la mayoría de las listas de comprobación omiten. Pruebas independientes publicadas en 2025 descubrieron que el filtrado de DNS se puede eludir mediante DNS sobre HTTPS, una VPN o conectándose a otra red (evaluación de DNS de AV-Comparatives 2025). Los datos móviles lo logran sin esfuerzo alguno.
Esta es la configuración de un bloqueo de red real, a diferencia de una simple casilla de verificación de un router doméstico:
Cada cliente recibe un ámbito DHCP que anuncia un único resolutor: el suyo. Las consultas salientes en el puerto 53 se redirigen a él, de modo que un dispositivo con un resolutor público codificado directamente sigue sujeto a la política. La categoría para adultos se deniega antes de devolver una dirección, y el dispositivo recibe una página personalizada en la que se explica el motivo. El intercambio dura milisegundos y deja un registro de auditoría.
El límite debe mencionarse al mismo tiempo. El DNS impide que un dominio se resuelva. No puede clasificar cada imagen en una plataforma compartida, no puede detener una solicitud directa por dirección IP ni puede frenar el tráfico que sale a través de un túnel. Es la capa de red del deber de diligencia, no una garantía de exposición cero.
Políticas por SSID VLAN y franja horaria
Defina una fila por cada SSID antes de tocar un solo ámbito DHCP. Asegúrese primero de realizar una segmentación correcta, ya que una SSID de invitados que comparta una VLAN con cualquier elemento operativo terminará por averiar algo que no podrá reiniciar de forma remota. Esta guía básica sobre seguridad en redes para invitados explica por qué esta división es más importante que la propia lista de categorías.
| Red | Categoría para adultos | Búsqueda segura | Horario | Regla de excepción |
|---|---|---|---|---|
| Invitados o portal cautivo SSID | Bloquear | Activado para Google, Bing, YouTube | Siempre; más estricto por las tardes en espacios familiares | Sin omisión para usuarios; solo lista de permitidos del recinto |
| Personal o corporativa VLAN | Bloquear | Activado | Horario comercial | Excepciones para roles específicos con ticket |
| Estudiantes o residentes VLAN | Bloquear | Activado | Más estricto por las tardes y los fines de semana | Dominios educativos y de salud en la lista de permitidos |
| De pago o prémium SSID | Bloquear, igual que invitados | Activado | Igual que invitados | Cambia el ancho de banda, la política de contenido no |
| IoT o del edificio VLAN | No aplicar | Desactivado | Resolutor independiente siempre | Sin resolutor compartido con invitados |
| Clínica o de investigación VLAN | Bloquear con lista de permitidos seleccionada | Activado | Siempre | Dominios sanitarios y de investigación autorizados previamente |
La mayoría de las filas se aprueban sin discusión. Tres de ellas, no.
Las excepciones para el personal requieren un ticket, no un interruptor
Un hospital cuenta con terapeutas y una universidad con investigadores de salud pública, y ambos se toparán con un bloqueo en una página legítima en menos de una semana. La solución incorrecta es relajar la categoría en la red WiFi del personal VLAN, ya que en la red WiFi del personal VLAN es donde suele reubicarse al proveedor del portal cuando el acceso de invitados falla. En su lugar, cree una excepción nominal: un dominio, un rol y una fecha de caducidad, registrada en el sistema de tickets y revisada mensualmente.
Regla de procedencia: si una excepción no se puede atribuir a una persona concreta y a una fecha de caducidad, no es una excepción. Es una brecha con justificación documental.
Mantenga el IoT y los sistemas del edificio en un resolvedor independiente
Las impresoras, los controladores de accesos, los contadores de energía y los grabadores de CCTV no navegan, y no toleran que se les aplique una directiva a mitad de turno. Asígneles su propia etiqueta de resolución y ninguna categoría de contenido. Cuando un controlador se desconecte a las 21:00, la etiqueta indicará a su servicio de asistencia en segundos si la directiva de invitados se ha aplicado en el lugar equivocado.
Paid WiFi cambia el ancho de banda, no la política
Algunos establecimientos ofrecen un nivel de pago para disponer de mayor ancho de banda o sesiones más prolongadas. Dicho nivel modifica el rendimiento y el soporte, nunca la categoría del contenido. Si un usuario de pago tiene una política de contenidos diferente a la de uno gratuito, el establecimiento asume de repente dos deberes de protección y un único registro probatorio, y este segundo es el motivo por el que se cuestionará el primero.
La programación horaria es donde los espacios familiares y las residencias de estudiantes demuestran su valor. El perfil de los usuarios suele ser más joven por las tardes y los fines de semana, por lo que conviene reforzar la categoría de adultos, SafeSearch y las reglas de publicidad dentro de esas franjas. Un aeropuerto abierto las 24 horas o la planta de un hospital no tienen horas valle, por lo que mantenga la directiva homogénea de forma ininterrumpida.
Cada sede también mantiene su propia lista de elementos permitidos. En ella se incluyen organizaciones benéficas de salud sexual, servicios de asistencia LGBTQ+ y dominios educativos que los motores de categorización suelen bloquear en exceso, mientras que los proxies conocidos y los dominios para adultos detectados recientemente se añaden a la lista de bloqueados. Seleccione una fila por SSID antes de nada.
Cómo forzar el DNS a través del filtro
La implementación requiere una tarde por sede y resulta una tarea ingrata en todo momento. Trabaje en este orden, ya que cada paso subsana una brecha que el anterior deja abierta.
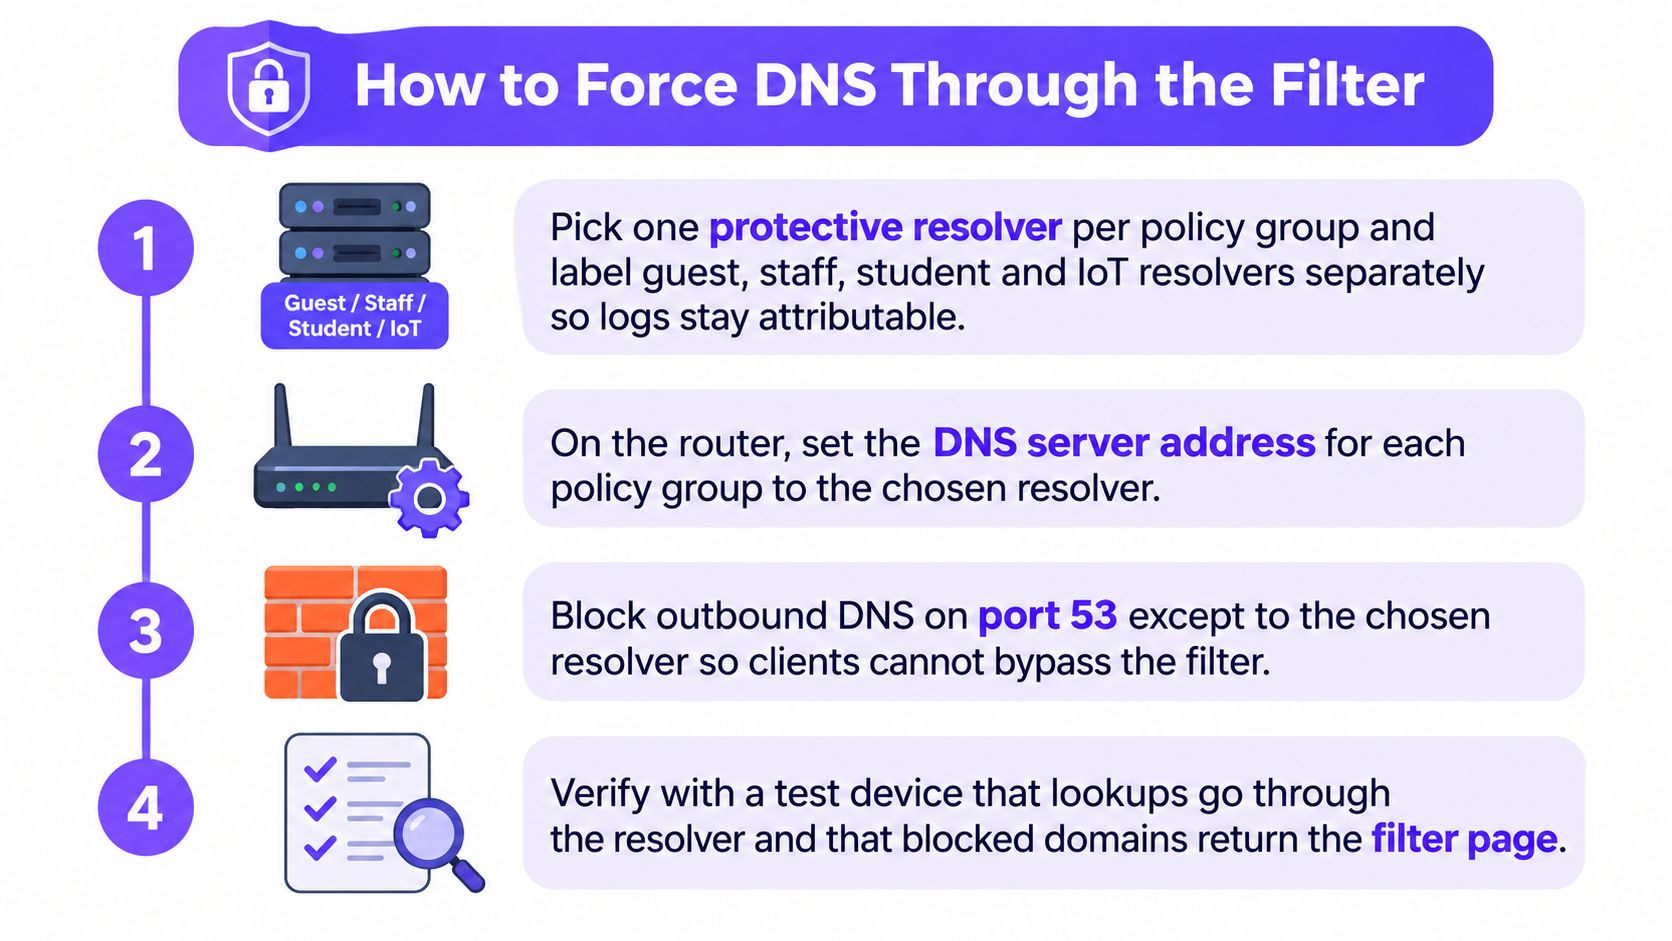
Elija un resolver de protección por grupo de políticas. Invitados, empleados, estudiantes e IoT deben tener cada uno su propia identidad de resolver y una etiqueta que identifique la VLAN a la que da servicio. Seis semanas después, esa etiqueta será lo único que permita atribuir un registro de consulta a una red.
Anuncie únicamente ese resolver en el ámbito DHCP. Elimine todos los resolvers públicos de las opciones de ámbito. Un dispositivo que reciba dos utilizará el primero que responda, perdiendo así la mitad de su política.
Redirija el DNS saliente en el puerto 53 UDP y TCP al resolver aprobado en la pasarela. DHCP solo cubre a los clientes que solicitan la configuración según el estándar. Un dispositivo con un resolver codificado de forma fija, o una aplicación que incluya el suyo propio, ignorará el ámbito por completo.
Desactive las sugerencias de raíz (root hints) y cierre las rutas hacia resolvers no autorizados. La Guía de implementación de DNS cifrado de CISA recomienda desactivar los mecanismos que eluden el DNS de protección, señalando expresamente las sugerencias de raíz y las rutas no autorizadas. Este paso es el que transforma una sugerencia en un punto de aplicación efectiva.
Defina explícitamente la política para DNS cifrado. Bloquee o aplique sinkholing a los endpoints de DNS-over-HTTPS que no controle. Dejarlos abiertos pone en manos del invitado una vía directa de elusión desde el menú del navegador. Si tiene dudas sobre qué clientes lo intentarán, cómo DNS-over-HTTPS elude los filtros detalla las rutas de descubrimiento empleadas. Deje constancia documental de que una VPN completa seguirá saliendo de su red, ya que ningún control interno de red puede monitorizar un túnel.
Ordene las capas de políticas. Primero la categoría de adultos, después Búsqueda Segura, a continuación las listas de permitidos y bloqueados de la sede y, por último, la programación horaria. El orden es fundamental ante cualquier conflicto entre dos reglas, debiendo resolverse siempre a favor de la regla de protección.
Configure el modo de fallo cerrado (fail-closed). Una interrupción en el resolver no debe traducirse en una navegación libre en la red WiFi de invitados SSID. El modo de fallo cerrado garantiza que los invitados vean una página de bloqueo ante una incidencia, lo que da lugar a una llamada al servicio de soporte en lugar de a un fallo de protección de menores.
Aplique la misma redirección en IPv6. Muchas infraestructuras redirigen minuciosamente el tráfico IPv4 pero dejan intacta la ruta paralela en IPv6, permitiendo que un móvil moderno acceda al sitio web mediante el protocolo que nadie configuró.
Realice pruebas desde un dispositivo limpio. Emplee un teléfono que nunca haya tenido agentes instalados, conéctelo a la red WiFi de invitados SSID y resuelva un dominio para adultos conocido. No debería devolverse ninguna dirección IP y tendría que mostrarse la página corporativa.
El error que conviene recordar en cada traspaso es que una página de bloqueo demuestra poco por sí sola. Un cliente que conserve una respuesta en caché, o que llegue al mismo host a través de IPv6, puede completar la conexión mientras su captura de pantalla parece perfecta.
Páginas de bloqueo e informes de SafeSearch
Fuerce SafeSearch en el solucionador
Safe Search es un ajuste del navegador hasta que lo convierte en una regla de red. Dirija los nombres de host de búsqueda y vídeo a los registros de cumplimiento del proveedor mediante DNS CNAME en el solucionador que ya gestiona la categoría de contenido para adultos; después, aplique el ajuste equivalente para el segundo motor de búsqueda en el mismo solucionador. De este modo, la regla se aplicará a todos los dispositivos que resuelvan a través de su filtro, en cualquier navegador y en ventanas privadas, algo que la configuración manual de un usuario nunca consigue. Deja de aplicarse en el momento en que un dispositivo sortea dicho solucionador: el DNS cifrado hacia un proveedor externo, un túnel VPN o el cambio a datos móviles eluden su política con la solicitud de búsqueda.
Los resultados de imagen y vídeo son la vía por la que llega el material explícito cuando el propio dominio es un motor de búsqueda. SafeSearch elimina los resultados explícitos de esas superficies y no sustituye a la categoría de adultos, por lo que conviene aplicar ambas. Vale la pena leer una vez el funcionamiento de la aplicación de Google SafeSearch antes de afirmar que la configuración está activa.
Redacte la página de bloqueo una sola vez
Nombre del establecimiento, una frase con el motivo y un contacto de recepción o del servicio de asistencia. Sin barrera de inicio de sesión, sin temporizador de cuenta atrás y sin una lista de las demás categorías bloqueadas, ya que una lista de categorías sirve de guía de sondeo para cualquiera que sienta curiosidad por saber qué más se filtra. Utilice la misma página para los bloqueos por categoría y por amenazas, de modo que recepción siga un único protocolo.
Un invitado que comprende el motivo del bloqueo llama a recepción. Un invitado que se encuentra con un error genérico del navegador no llama a nadie y prefiere conectarse a otra red.
Revise tres informes en lugar de uno
Divida el panel en tres partes: bloqueos de categorías para adultos, coincidencias en la lista de permitidos y consultas de phishing o malware. Al combinarlos, se transforma una cuestión de deber de protección en un problema de portátil infectado, y ambos aspectos corresponden a responsables y soluciones diferentes. Una consulta de phishing bloqueada indica que la conexión nunca se inició y que aún es necesario desconectar el dispositivo de la red. Un dominio para adultos bloqueado significa que la política funcionó correctamente y no se requiere ninguna otra acción. Realice revisiones semanales en lugar de esperar a la primera queja, ya que una red SSID de invitados que no muestre bloqueos de categoría durante dos semanas suele indicar que la redirección no se está registrando.
Defina el periodo de retención de consultas antes de la puesta en marcha y manténgalo tan breve como permita el aviso de privacidad de las instalaciones. Extraiga las cifras de uso por recinto y por SSID en la misma revisión, de modo que un cambio de política pueda vincularse a una variación en el tráfico.
El bloqueo de anuncios y rastreadores es opcional en una infraestructura de invitados congestionada y debe justificarse como una medida de capacidad, nunca como el motivo de la existencia de la política para adultos. Mantenga ambos argumentos separados cuando los exponga al responsable del establecimiento.
Pruebe el bloqueo y corrija los fallos
Un filtro activado no es un filtro que funcione. Desarrolle el conjunto de pruebas una sola vez, ejecútelo desde cada red y califique el resultado con cifras que pueda presentar ante una parte interesada.
Las directrices del gobierno británico exigen a colegios e institutos que comprueben que el filtrado bloquea el contenido para adultos y que evalúen la eficacia de sus medidas de filtrado y supervisión, junto con listas de bloqueo reconocidas de contenido ilegal (estándar básico de filtrado y supervisión). Es el estándar idóneo para cualquier operador, no solo para centros educativos.
La comparativa de 2025 de siete productos de control parental pone de manifiesto la distancia entre un interruptor de activación y la realidad: algunos sistemas no lograron bloquear hasta un 96 % de los dominios sensibles, uno permitió el acceso a más del 95 % de los sitios web de apuestas y otro dejó accesibles aproximadamente un tercio de los dominios con una configuración infantil más restrictiva (estudio IFIP TMA 2025).
Cree el conjunto de pruebas una sola vez
- Dominios para adultos conocidos, incluidos algunos que se registraron en el último trimestre.
- Una página de salud sexual que debe permanecer accesible, para que el bloqueo excesivo se evalúe junto con el bloqueo.
- Una URL alojada en una CDN, ya que la infraestructura compartida elude las listas de dominios convencionales.
- Búsqueda de imágenes en los principales motores, que es donde aparece el material explícito cuando el dominio es un motor de búsqueda.
- Una dirección de resolutor público y un cliente DNS-over-HTTPS, para comprobar que la redirección funciona.
- Una sesión de VPN, para recordar a todos dónde termina el control.
Ejecute el conjunto desde cada SSID y VLAN y una vez dentro de cada franja de programación, en HTTP y HTTPS, sobre IPv4 e IPv6.
Puntúelo con dos cifras
La exhaustividad (recall) por categoría son los casos prohibidos bloqueados divididos por el total de casos prohibidos. La tasa de falsos positivos son los casos permitidos bloqueados por error divididos por el total de casos permitidos. Notifique ambas métricas juntas, ya que la exhaustividad por sí sola premia a un filtro que lo bloquea todo.
| Lo que ve | Causa habitual | Solución |
|---|---|---|
| El sitio para adultos sigue cargándose en WiFi de invitados | Datos móviles, VPN o DNS sobre HTTPS | Confirme que el dispositivo está en el SSID; bloquee el DNS cifrado no autorizado; indique la limitación de VPN en las condiciones para invitados |
| El sitio se carga durante unos minutos y luego se bloquea | Respuesta DNS en caché | Vacíe la caché en el cliente y vuelva a probar cuando expire el TTL; repita la prueba sobre IPv6 |
| VLAN de empleados bloqueada, la de invitados no | El ámbito DHCP sigue anunciando un resolvedor público | Anuncie solo el resolvedor de directivas y redirija el puerto 53 |
| Sitio de educación o salud sexual bloqueado | Sobrebloqueo de categoría | Añada el dominio a la lista de permitidos de ese recinto; no desactive la categoría |
| Controlador de puertas o IoT sin conexión | Directiva de invitados aplicada a la VLAN incorrecta | Separe el resolvedor y la etiqueta; elimine la directiva para adultos de IoT |
| Aparece la página de bloqueo pero los registros están vacíos | Redirección sin registro de consultas | Active los registros del resolvedor y compruebe la retención |
| La directiva nocturna nunca se aplica | Programación vinculada a una zona horaria o SSID incorrectos | Vincule la programación al SSID de invitados y vuelva a probar dentro del intervalo |
Mida dos veces: registrar cero consultas bloqueadas en un entorno de SSID para invitados con mucho tráfico se considera un fallo de registro hasta que se demuestre lo contrario.
Vuelva a realizar pruebas tras cada cambio de resolvedor, navegador, firmware o directiva, ya que una respuesta en caché oculta una nueva regla durante horas. Registre las excepciones con un número de incidencia, una fecha de caducidad y el SSID; a continuación, revíselas mensualmente. Una captura de pantalla de la página de bloqueo no demuestra en absoluto si la conexión subyacente puede iniciarse.
Active la política para invitados
Comience implementándolo primero en la red SSID para invitados. Aplique la categoría estricta para adultos, ejecute la batería completa de pruebas desde un teléfono personal que nunca haya tenido un agente instalado y solo entonces amplíe la política a las redes de empleados o de IoT. No incorpore dominios a la lista de permitidos del recinto hasta que aparezca el primer falso positivo auténtico, de forma que cada entrada esté justificada y no se base en suposiciones. Publique la página de bloqueo personalizada antes de que ningún usuario la encuentre y programe la nueva prueba de la política con restricciones horarias para esa misma semana, con el fin de verificar la regla nocturna dentro de su propia franja.
Una infraestructura con múltiples SSID, VLAN y recintos requiere que la política se centralice en un único lugar en vez de en una hoja de cálculo por cada sede. Una capa de DNS de protección en la nube se encarga de ello. Purple Shield compara cada consulta con las categorías de contenido, las listas de permitidos y bloqueados, los horarios de la red y la inteligencia sobre amenazas; además, funciona de manera independiente en cualquier red WiFi o en Purple Access sin necesidad de dispositivos de hardware ni instalaciones en los equipos de los invitados. Si un dominio está bloqueado, la conexión nunca se establece y el dispositivo visualiza en su lugar la página de bloqueo personalizada del recinto.
La defensa contra amenazas procede de la misma búsqueda, bloqueando las devoluciones de llamada de comando y control (C2) y los dominios conocidos de malware y suplantación de identidad (phishing) antes de que se inicie una conexión. No sustituye a la prueba de la categoría para adultos. Ejecute ambas, evalúe ambas y conserve las evidencias.
Purple Shield es un DNS de protección y filtrado de contenidos diseñado para redes WiFi para invitados, públicas y de estudiantes WiFi, de modo que la categoría de adultos, la aplicación de SafeSearch y la página de bloqueo personalizada residen en una única capa en cada SSID, VLAN y ubicación que gestione, sin necesidad de appliances ni de instalar nada en los dispositivos de los usuarios. Purple Shield le ofrece informes por red sobre URL bloqueadas, amenazas y uso en un único panel de control.