
Guía de seguridad DNS: DNSSEC, DoH, DoT y DNS protectivo
Descubra cómo funciona la seguridad DNS, desde DNSSEC y DoH hasta el DNS protectivo y el sinkholing, y qué controles necesita cada red.
Published 11 de noviembre de 2026
Un invitado en su vestíbulo se conecta a la red WiFi gratuita WiFi y toca un enlace de una marca en la que ya confía. El teléfono no abre la página de inmediato. Primero pregunta dónde se ubica ese nombre. Si se falsifica la respuesta, el navegador se dirige a un servidor idéntico mientras el candado sigue pareciendo normal. Si deja pasar una respuesta real para un kit de phishing, la conexión se iniciará de todos modos. Los hoteles, campus, hospitales, ayuntamientos y aeropuertos presencian esto a diario, porque casi todas las visitas comienzan con esa pregunta. La seguridad DNS es el conjunto de comprobaciones que aplica a este proceso: ¿es legítima la respuesta?, ¿está la pregunta oculta a las personas en la ruta? y ¿es este destino uno que esta red debería permitir?
Índice de contenidos
- Por qué la búsqueda DNS es un punto de control de seguridad
- Comparativa gráfica de los controles de seguridad DNS
- Cómo demuestra DNSSEC que una respuesta DNS es auténtica
- Cifrado de consultas DNS con DoH y DoT
- Cómo los sistemas Protective DNS y Sinkholing detienen a los dispositivos infectados
- Límites del DNS cifrado y las listas de bloqueo
- Defina sus controles de seguridad DNS red por red
Por qué la búsqueda DNS es un punto de control de seguridad
Un nombre se puede firmar, ocultar y, aun así, dirigir a un sitio que usted nunca permitiría. Por eso importa la búsqueda: antes de que un teléfono abra un sitio, una televisión cargue una aplicación o una caja se sincronice, le pregunta al DNS adónde ir, y la red responde primero.
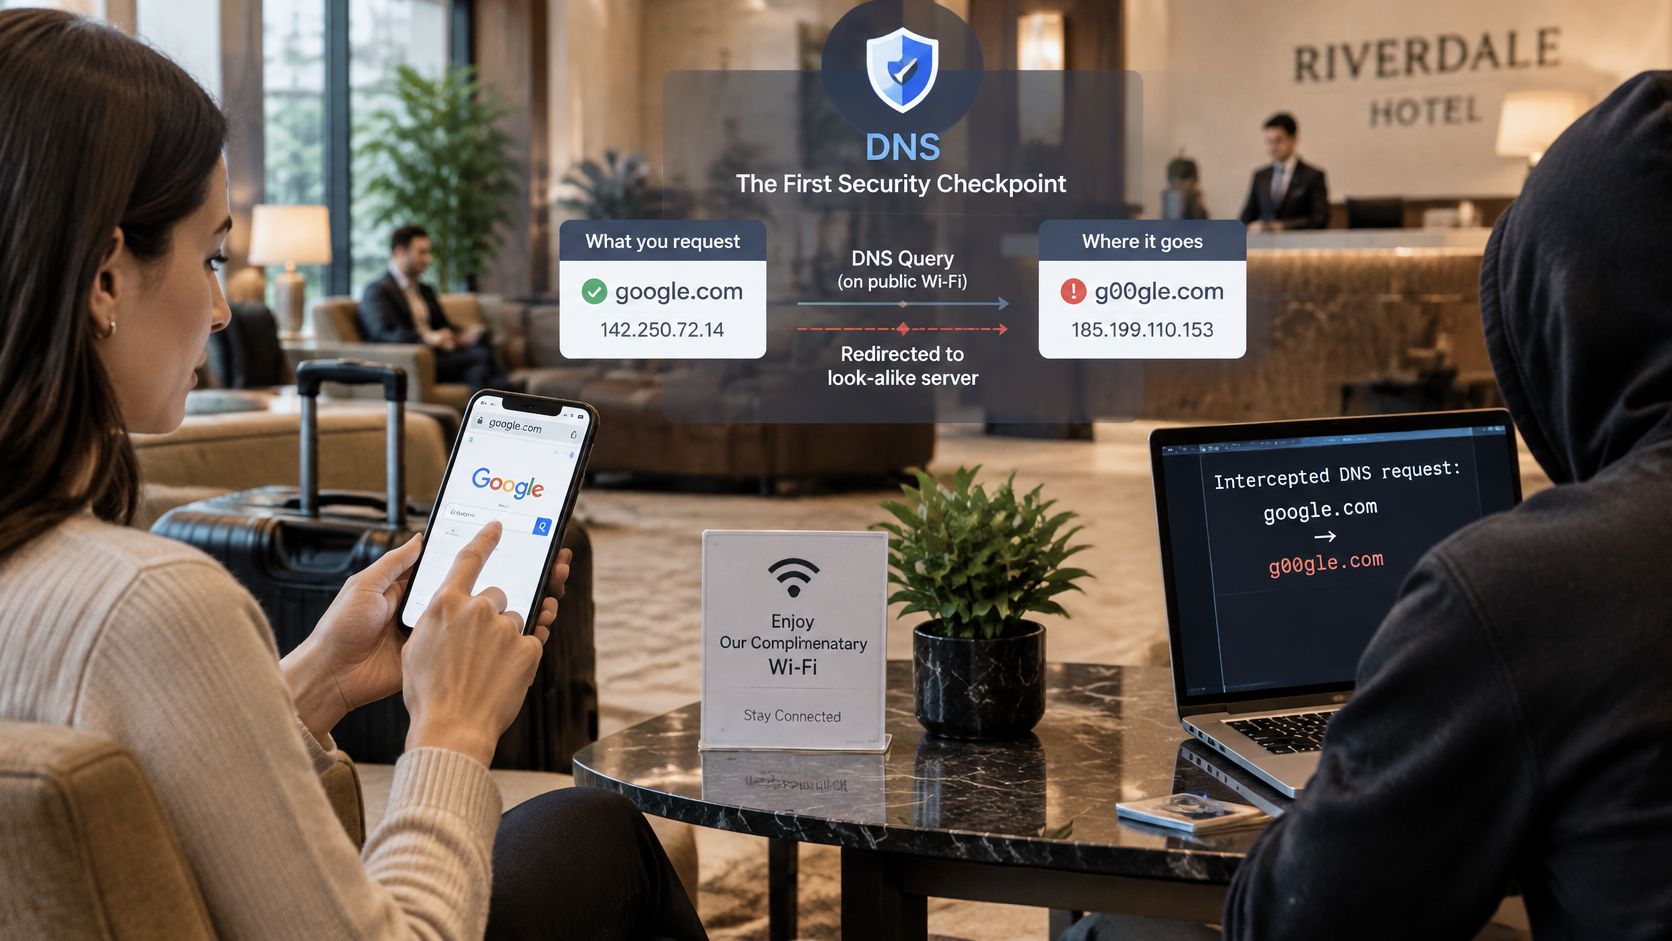
Considere esa respuesta como un punto de control con tres pruebas independientes. ¿Se modificó el registro después de que el propietario lo publicara? ¿Pueden las personas situadas en la ruta leer el nombre que se solicita? ¿Debería este recinto, escuela, sala o red de invitados permitir que se inicie la conexión? Para 2015, los materiales de APNIC informaban del despliegue de DNSSEC en 630 de 808 dominios de nivel superior, o un 78 %, aunque solo alrededor del 12 % de los resolvedores validaban entonces esas respuestas. La adopción ha seguido avanzando desde entonces y la lección sigue siendo la misma: la autenticidad demuestra que la respuesta es legítima, mientras que la directiva sigue decidiendo si el destino pertenece a este lugar.
Tres tareas, no un solo interruptor
- Autenticidad. Demuestre que el registro no se cambió después de que el propietario lo publicara.
- Confidencialidad. Evite que alguien en la ruta lea cada nombre que solicita un dispositivo.
- Directiva. Decida qué destinos permite este recinto, escuela o pabellón.
Los controles de esta familia son DNSSEC, DNS sobre HTTPS (DoH), DNS sobre TLS (DoT), DNS de protección y DNS sinkholing. Cada uno realiza una parte del trabajo. Un dominio de phishing firmado sigue siendo un dominio de phishing. Una consulta cifrada es privada en la ruta, pero si una aplicación elige su propio resolutor, puede eludir la directiva del recinto destinada a verificar la respuesta.
El correo electrónico muestra claramente esta división. Una búsqueda de registros DKIM demuestra que un mensaje lleva la firma del dominio, pero no dice nada sobre si el contenido es seguro para los invitados. Las redes compartidas se enfrentan a la misma brecha porque raras veces se instala software en cada teléfono, portátil, cámara o televisor. Lo que sí elige es el resolvedor y la política que aplica, motivo por el cual una búsqueda DNS es una decisión de seguridad para el sector hostelero WiFi, campus, hospitales, ayuntamientos, aeropuertos y oficinas con múltiples sedes.
Una capa de DNS de protección como Purple Shield se sitúa en ese punto de control: responde a las búsquedas de la red que protege sin necesidad de instalar nada en los dispositivos, y puede rechazar nombres conocidos de phishing, malware y comando y control antes de que se inicie la conexión. El cifrado se convierte entonces en una decisión de ubicación. Oculte las consultas allí donde la exposición sea real, mantenga el resolutor donde sus reglas de devolución, bloqueo y protección sigan aplicándose, y permita que cada SSID, VLAN o recinto lleve la directiva que se ajuste a su riesgo.
Comparativa rápida de los controles de seguridad de DNS
| Control | Problema que resuelve | Lo que no cubre | Dónde se despliega |
|---|---|---|---|
| DNSSEC | Respuestas DNS falsificadas o alteradas | Ocultar la consulta y evaluar si un sitio es seguro | Zonas autoritativas y resolutores de validación |
| DNS over HTTPS (DoH) | Intercepción y manipulación en la ruta hacia el resolutor | Destinos dañinos; además, puede eludir el filtrado local si no se gestiona | Enlaces de cliente a resolutor y de resolutor a nivel superior |
| DNS over TLS (DoT) | La misma exposición de transporte que DoH, en un puerto dedicado | Destinos dañinos; además, puede eludir el filtrado local si no se gestiona | Enlaces de cliente a resolutor y de resolutor a nivel superior |
| DNS de protección | Malware, phishing, comando y control y categorías no deseadas | Dominios comprometidos recientemente que las fuentes aún no han marcado | Resolutor recursivo que da servicio a todas las redes |
| DNS sinkholing | Dispositivos infectados que contactan con servidores de comando y control | Limpieza del dispositivo. Solo muestra qué dispositivo lo ha intentado | Respuestas de directivas de DNS de protección |
Lea las filas como tres grupos, no como cinco productos en competencia. Los controles de Autenticidad demuestran que una respuesta es legítima. Los controles de Transporte ocultan la consulta mientras viaja. Los controles de Directiva deciden si un destino está permitido. Se superponen. Una red de invitados que solo cifra las consultas sigue aceptando un nombre de phishing firmado. A una red que solo filtra y nunca comprueba las firmas se le puede proporcionar una dirección falsa de un banco.
Supongamos que un resolutor de validación rechaza una respuesta falsificada para un banco comercial. Excelente. Un dominio malicioso muy similar que se haya registrado y firmado correctamente se seguirá resolviendo, porque nada en la firma indica que el sitio sea una estafa. Para cubrir esa brecha existe el DNS de protección. El sinkholing es el paso posterior. En lugar de un fallo silencioso, el nombre de comando bloqueado devuelve una dirección que usted controla, de modo que el registro muestra qué portátil intentó realizar la llamada saliente.
Regla práctica: Elija al menos un control de cada grupo. La autenticidad, el transporte y la política fallan de maneras distintas, y un solo nombre de producto en una diapositiva no resuelve los otros dos.
Los equipos legales que analizan el riesgo del WiFi de invitados WiFi a menudo desean que la misma división se redacte en forma de obligaciones claras. Los consejos de seguridad de By Design Law Firm son un complemento útil a la hora de informar a las partes interesadas no técnicas sobre lo que la red está rechazando.
Antes de continuar, responda a una pregunta sobre la red que tiene delante: ¿cuál de las tres funciones no está protegida actualmente?
Cómo demuestra DNSSEC que una respuesta DNS es auténtica
Las respuestas DNS ordinarias son fáciles de falsificar, ya que no hay nada en el protocolo que vincule un registro con el propietario del nombre. DNSSEC añade una firma digital a cada registro, por lo que un resolutor de validación puede separar una respuesta auténtica de una alterada o inventada. La firma funciona como un sello de garantía en un frasco de medicina. Demuestra que el contenido no se cambió después de que el propietario lo selló, y no dice nada sobre si lo que hay dentro es bueno para usted.
La cadena que comprueba realmente un resolvedor
La confianza es una cadena de firmas que se comprueba enlace por enlace. La raíz firma los dominios de nivel superior. Cada dominio de nivel superior firma los nombres que tiene debajo, y esos nombres firman los registros individuales. Un resolutor de validación recorre esa cadena desde la raíz hacia abajo. Con un solo enlace roto, o un solo registro alterado, la respuesta falla.
El visitante verá entonces un error en lugar de una falsificación perfecta. Para el personal parecerá un sitio caído, así que es previsible recibir avisos de «Internet no funciona» en el momento exacto en que la validación está haciendo su trabajo.
La adopción se divide en dos cuestiones que resultan fáciles de confundir: cuántos usuarios se encuentran tras un resolvedor que comprueba firmas y cuántos nombres están realmente firmados. APNIC informó de que la validación global de DNSSEC superó por primera vez el 25 % en abril de 2020, situándose Suecia por encima del 85 % y Arabia Saudí cerca del 96 % en las mediciones citadas. Un invitado detrás de un resolvedor con validación sigue sin recibir protección DNSSEC cuando el nombre que solicita carece de una cadena firmada.
| Métrica | Valor notificado | Información que aporta a los operadores |
|---|---|---|
| Usuarios tras resolutores de validación (2023) | Aproximadamente el 30 % | Una gran proporción de usuarios se encuentra tras un resolutor de validación |
| Proporción de tráfico de consultas DNS que recibe validación (2023) | Aproximadamente el 1 % | Pocos nombres consultados están firmados, por lo que la mayoría de las búsquedas no registran ninguna comprobación |
| Un millón de dominios principales de Tranco firmados válidamente (2024) | 9,4 % (94 317 dominios) | La firma sigue siendo minoritaria en los nombres populares |
| Consultas dirigidas a nombres firmados (datos de Cloudflare) | Aproximadamente el 3,2 % | La mayoría de las búsquedas no obtienen protección DNSSEC |
| Tasa de firma para .com y .net | Muy por debajo de los principales espacios de nombres de código de país | Los mayores espacios de nombres van con retraso |
| Tasa de firma para .nl, .cz, .no y .se | Muy por encima de los espacios de nombres genéricos más grandes | Algunos espacios de nombres de código de país firman con mucha más frecuencia |
| Validación en Suecia y Arabia Saudí (mediciones citadas) | Por encima del 85 % y aproximadamente del 96 % | La validación varía drásticamente según el país |
Lea esas filas como una brecha entre dos mitades. Los resolutores están ampliamente preparados para realizar comprobaciones, pero los nombres que solicitan los invitados en su mayoría no están firmados, por lo que falta el sello en la mayoría de las búsquedas. La firma también se extiende de manera desigual, concentrándose en un puñado de espacios de nombres de códigos de país, mientras que los genéricos más grandes se quedan muy atrás. Trate DNSSEC como un control que detecta respuestas falsificadas cuando existe una cadena firmada, y espere que permanezca inactivo en la mayoría de las búsquedas en una red SSID concurrida.
Comprobaciones que puede realizar esta semana
Cada comprobación tarda unos minutos y, en conjunto, muestran si el sello se está verificando en su red.
- Confirme que el resolutor recursivo que utilizan sus SSID valida DNSSEC y no se limita a almacenar respuestas en la caché.
- Busque un nombre que sepa que está firmado y otro que sepa que no lo está, y compare el resultado.
- Registre los fallos de validación con la red y la hora, para que un pico no se descarte como «un fallo del WiFi siendo el WiFi».
- Decida con antelación si una respuesta fallida se descarta o se marca para que una persona la revise.
DNSSEC nunca garantiza que el sitio verificado sea seguro de usar. Un dominio registrado y firmado correctamente aún puede albergar una estafa. La política debe ir acompañada del sello.
Cifrado de consultas DNS con DoH y DoT
Una respuesta firmada aún puede viajar sin cifrar. Cualquier persona en la ruta, incluido un vecino en la red WiFi para invitadosWiFi o un punto de acceso comprometido, puede ver qué nombres solicita un dispositivo. La autenticidad y la confidencialidad son problemas distintos, y se necesitan ambas.
DNS over HTTPS, especificado en RFC 8484, encripta el DNS y autentica el servidor, lo que reduce la observación pasiva y dificulta la redirección de consultas a un resolvedor malicioso. DNS over TLS ofrece una protección de transporte comparable en su propio puerto. La norma NIST SP 800-81 también recomienda separar los roles recursivos y autoritativos, ya que las políticas diferenciadas reducen riesgos como el envenenamiento de caché. No permita que el servidor que publica sus propias zonas responda también a las preguntas recursivas del público.
Un portátil que elude discretamente su directiva
Imagine a dos invitados en la misma red SSID. Un ordenador portátil envía cada búsqueda al resolutor del recinto. Puede validar DNSSEC, aplicar categorías y amenazas, y enviar consultas ascendentes a través de DNS cifrado donde corresponda. El navegador del otro invitado tiene su propio resolutor cifrado integrado. Esas consultas nunca pasan por su filtro y su registro permanece vacío mientras el portátil resuelve por su cuenta una categoría bloqueada.
Esa elusión es elの compromiso que genera el DNS cifrado en redes no gestionadas. No es una razón para dejar las consultas al descubierto. Es una razón para actuar de forma deliberada.
- Bloquee el DNS saliente directo a servidores arbitrarios, de modo que los dispositivos no puedan elegir un resolutor que usted no administre.
- Decida intencionadamente los puntos finales cifrados conocidos. Una ruta DoH no gestionada dentro de una aplicación eludirá el filtrado local y los informes.
- Mantenga el resolutor recursivo bajo su directiva. Debe validar, aplicar reglas de categorías y amenazas y, a continuación, cifrar aguas arriba.
Los registros del solucionador deben conservar la decisión de la política, la red y la hora. No deberían guardar un historial de navegación más extenso del que el recinto realmente necesita, ya que el historial de DNS puede revelar búsquedas sobre salud, asuntos legales y personales.
El cifrado por sí solo no equivale a la seguridad DNS. Oculta la pregunta, pero no decide si la respuesta se debe permitir.
Cómo el DNS de protección y el sinkholing detienen los dispositivos infectados
El DNS protectivo funciona porque actúa antes de que una aplicación abra una conexión. El resolvedor comprueba el nombre y puede rechazar infraestructuras de ransomware, phishing, botnets y malware. La CISA lo describe como una capa defensiva adicional alimentada por inteligencia sobre amenazas, señala que más del 91 % del malware utiliza el DNS durante los ciberataques y afirma que el DNS protectivo podría prevenir aproximadamente uno de cada tres ciberincidentes.
En un WiFi compartido, el ordenador portátil infectado todavía puede estar en la sala de estar. Lo que no puede hacer es conocer la dirección de su servidor de control.
Lo que le muestra el sinkhole
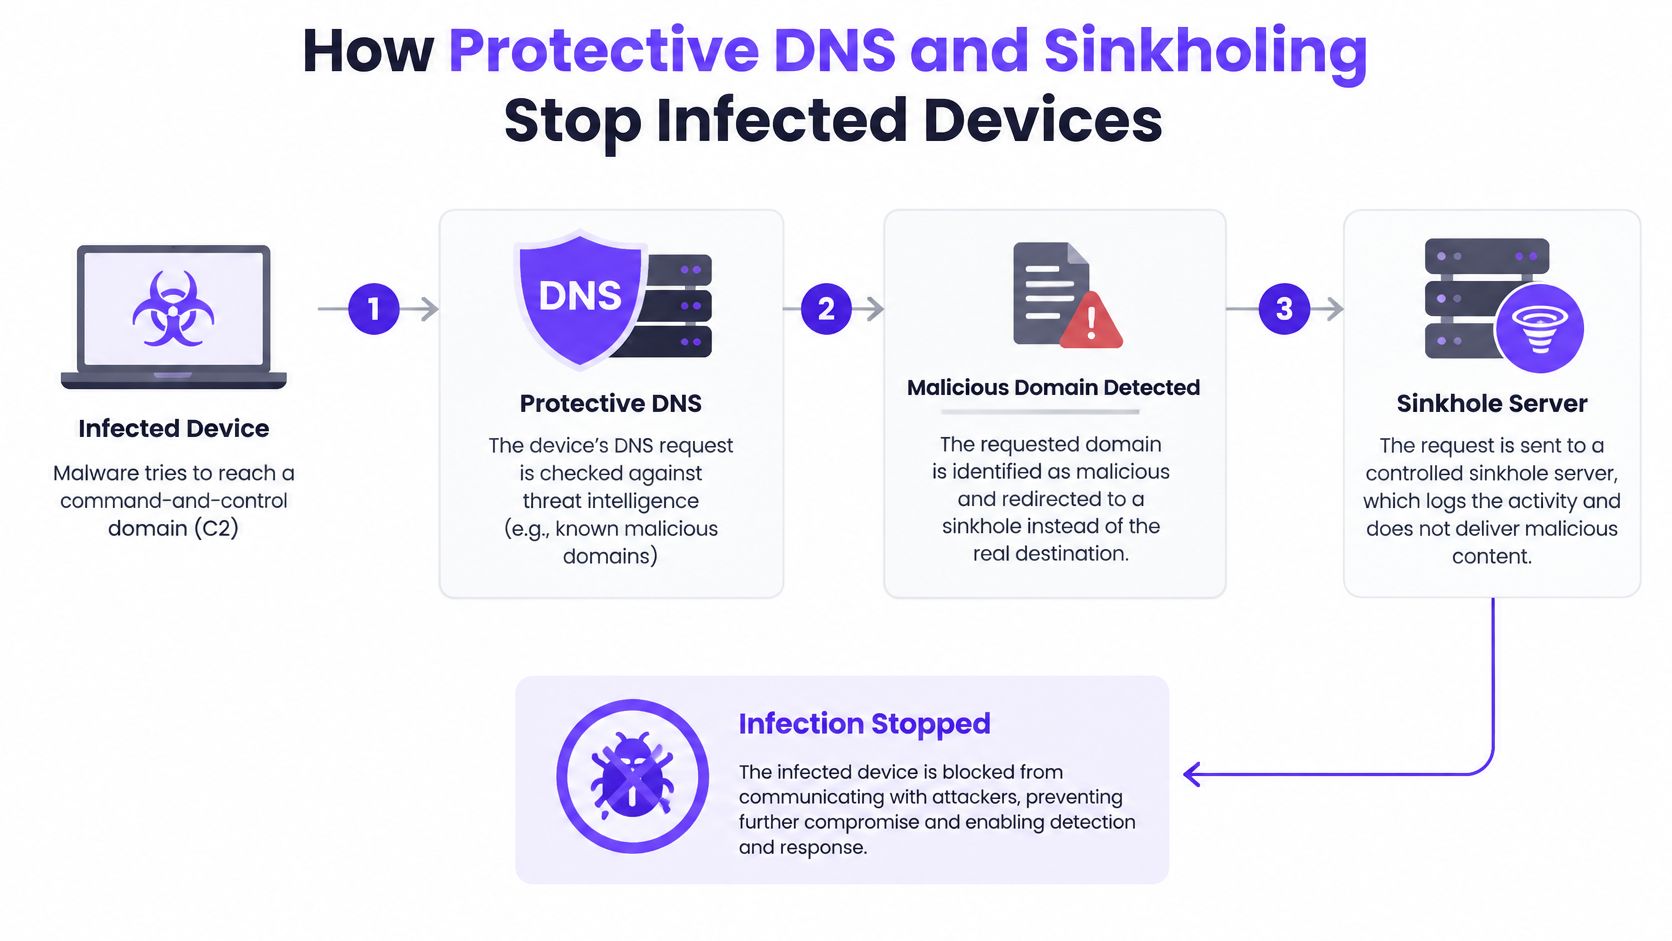
Un bloqueo sencillo puede parecer un sitio web caído. El sinkholing devuelve una dirección controlada en su lugar, por lo que el intento queda visible. Supongamos que un portátil en la red SSID de invitados envía una señal a un nombre de comando cada pocos minutos. El registro del sinkhole guarda el dispositivo, la marca de tiempo y el dominio. Aislamos esa sesión y luego limpiamos el equipo. No lo ha desinfectado bloqueando el DNS. Ha detenido la llamada saliente y ha localizado al paciente.
- El dispositivo solicita el nombre.
- El resolutor comprueba las fuentes de amenazas y la directiva para ese SSID.
- Un nombre de comando bloqueado devuelve la dirección del sinkhole.
- La conexión nunca se inicia.
- Se escribe una entrada de registro con la red y la hora.
- Un operador aisla el dispositivo e investiga.
Dos comprobaciones hacen que esto sea una realidad y no algo teórico. Es necesario obligar a los clientes a utilizar el resolutor recursivo aprobado, lo que incluye la supervisión de otros resolutores y de accesos cifrados alternativos. La telemetría de las consultas debe conservarse el tiempo suficiente para determinar qué red, qué dispositivo y qué nombre están involucrados.
Las listas de fuentes omiten nombres que ayer estaban limpios. Un dominio registrado recientemente, o un sitio legítimo que acaba de ser comprometido, puede eludir los datos de reputación. Las llamadas de retorno basadas en IP y las aplicaciones con su propia resolución necesitan otros controles. El patrón más sólido combina el DNS de protección con la validación DNSSEC, la directiva del resolutor, la segmentación y la telemetría del cortafuegos o del punto final.
Supervise también el túnel DNS. El malware oculta datos dentro del propio nombre de la consulta, por lo que se observan subdominios inusualmente largos o con apariencia aleatoria y un alto volumen de consultas desde un solo dispositivo. Trate ese dispositivo como si hubiera sufrido un impacto de sinkhole. Retírelo de la red WiFi compartida SSID e investigue, incluso cuando ninguna fuente de inteligencia haya identificado aún el dominio.
Merece la pena ver una breve demostración del mismo concepto, desde la búsqueda hasta la llamada de retorno bloqueada, junto con el equipo responsable de la red WiFi de invitados SSID.
Puntos débiles del DNS cifrado y las listas de bloqueo
Bloquear dominios recién registrados parece el filtro obvio, pero no es suficiente. Un registro malicioso suele detectarse en cuestión de días. Un sitio legítimo del que se ha apoderado un atacante puede seguir siendo peligroso durante meses y ya cuenta con una reputación en la que su fuente confía.
Un estudio de CAIDA de 2025 reveló un tiempo medio de detección de 16,3 días para dominios registrados maliciosamente, frente a los 86 días de los dominios comprometidos; una diferencia de más de cinco veces. En los WiFi compartidos, esto significa que una marca conocida, un periódico local o un portal de proveedores pueden alojar malware, contenido de phishing o de comando tras una vulneración, mientras que todas las puntuaciones de reputación siguen pareciendo correctas.
Dos formas en las que esto falla en una instalación
Las listas agresivas perjudican a las personas equivocadas. Un invitado no puede cargar un motor de reservas, un paciente no puede abrir el portal de una clínica, un estudiante pierde un sitio de investigación y la recepción se entera de la WiFi. Una lista permisiva hace lo contrario. Deja abierta la ventana de exposición hasta la siguiente actualización de las fuentes, lo que en el caso de un dominio comprometido puede suponer una larga espera.
El DNS cifrado falla de forma diferente. Un navegador o una aplicación que elige su propio resolutor nunca presenta el nombre a su directiva, por lo que ni la regla de dominios nuevos ni el retraso en dominios comprometidos importan. Usted no ve la consulta. Si un resolutor cifrado no está localizable, algunos dispositivos recurren al DNS ordinario, y ese recurso alternativo es legible y alterable en la ruta. DNS sobre HTTPS en un dispositivo de invitado es una función de privacidad para el usuario y una brecha de visibilidad para usted, a menos que haya decidido a dónde se permite que vayan esas consultas.
Tres medidas compensatorias evitan que la lista se convierta en la única estrategia.
- Señales de comportamiento junto a la reputación. Subdominios largos y aleatorios, picos repentinos de consultas o un dispositivo silencioso que empieza a resolver docenas de nombres nuevos merecen un vistazo antes de que la fuente de datos coincida.
- Una cuarentena temporal cuando un dominio en el que se confiaba anteriormente cambia de comportamiento entre actualizaciones. Reténgalo, no pretenda que la puntuación anterior siga siendo cierta.
- Una ruta de revisión que se libere rápidamente. Alguien en el turno debería poder restaurar un sitio legítimo el mismo día, dejando nota de quién lo ha permitido.
La cuestión pendiente en una red pública no es «¿deberíamos cifrar el DNS?». Es cómo mantener las consultas privadas sin permitir que teléfonos, aplicaciones y dispositivos no gestionados eludan la política de seguridad.
Establezca sus controles de seguridad DNS red por red
Aplicar una sola política para todo el edificio es la razón por la que los teléfonos de invitados, las bombas de infusión y los portátiles del personal terminan con las mismas reglas. Asigne cada fila a continuación a su propio SSID o VLAN, de modo que la política se desplace con la red en lugar de confiar en que los usuarios elijan el WiFi correcto.
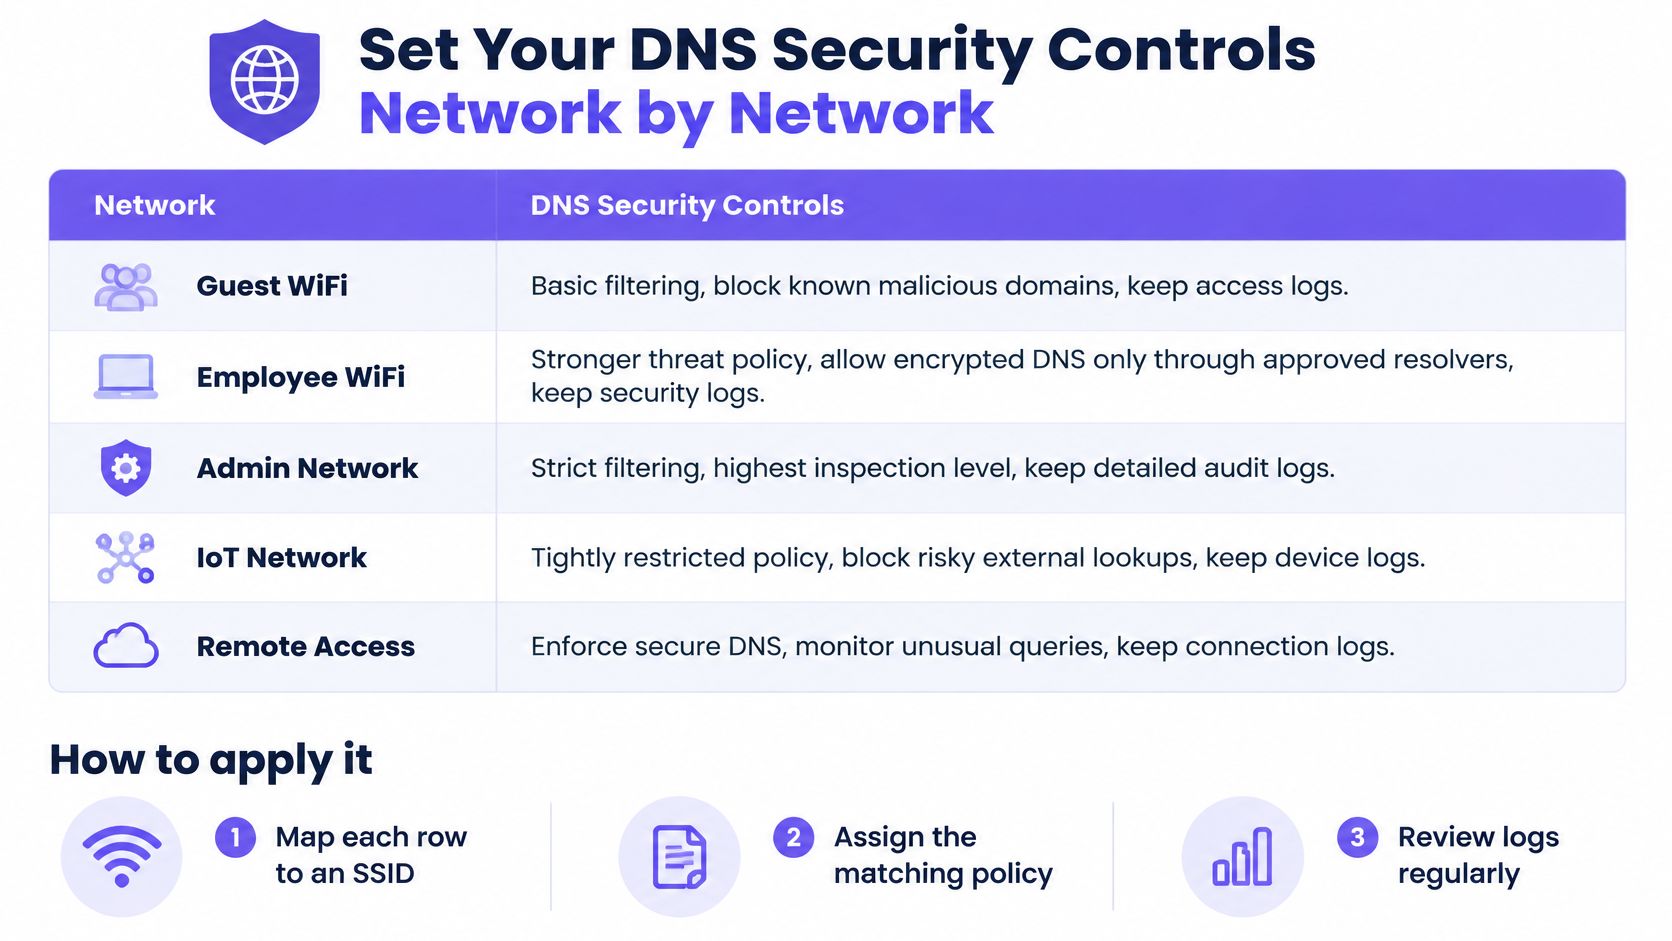
| Red | Filtrado y directiva de amenazas | Gestión del DNS cifrado | Registros a conservar |
|---|---|---|---|
| Visitantes y pública WiFi | Categorías para adultos y nocivas, protección contra amenazas, Búsqueda segura (Safe Search) | DNS cifrado únicamente a través del resolutor gestionado, puntos finales de DoH públicos conocidos bloqueados | Dominios bloqueados, identificador de dispositivo o sesión, marcas de tiempo |
| Redes de empleados | Protección contra amenazas en primer lugar, con listas de permiso y bloqueo independientes | DNS cifrado únicamente desde dispositivos gestionados | Decisiones de directivas y cambios de administradores |
| Redes de estudiantes o residentes | Categorías adecuadas para la edad definidas por grupo | Solo resolutor gestionado, puntos finales de DoH públicos conocidos bloqueados | Búsquedas bloqueadas, conservadas durante un período de retención determinado |
| Redes de IoT y dispositivos | Protección contra amenazas y bloqueo de comando y control (C2), sin directiva de categorías | Puerto 53 bajo su resolutor, DNS cifrado probado antes de aplicarlo | Búsquedas por dirección de dispositivo y alertas de anomalías |
| Centros sanitarios y del sector público | Protección contra amenazas más filtrado por categorías | Solo resolutor gestionado, todas las excepciones documentadas | Registros listos para auditar destinados a auditores y partes interesadas |
La segmentación de red es lo que impide que un televisor comprometido en la VLAN de invitados utilice el resolvedor del personal. Purple Shield es una forma de gestionar el conjunto sin tener que crear el resolvedor usted mismo. Una capa de DNS filtra el contenido, detiene las amenazas y elimina los anuncios en cada dispositivo, con una directiva por SSID, VLAN y recinto, y un único panel de control. En las redes Open, esa directiva es estricta y apta para familias; en las redes Secure, la defensa contra amenazas es lo primero; y en las redes de xPSK, la protección se establece por grupo. Puede consultar las URL bloqueadas, el análisis de amenazas y el uso, y luego ajustar la directiva desde ese mismo panel de control.
Por qué las redes de dispositivos requieren una prueba previa
El DNS cifrado resulta complicado en entornos mixtos de IoT. Muchos dispositivos todavía utilizan DNS convencional y no es posible configurarlos uno por uno. Las orientaciones recientes de la IETF señalan que la mayoría de los dispositivos IoT siguen utilizando DNS no cifrado en el puerto 53, por lo que esas consultas permanecen expuestas a la interceptación, y el DNS cifrado no es obligatorio de forma universal. Un estudio experimental citado junto con esas orientaciones informó de una pérdida de rendimiento del 482,5 % para DoT en un entorno de prueba IoT, que aumentó al 537,9 % cuando se combinó con DNSSEC. Realice pruebas en un laboratorio SSID antes de forzar el cifrado en cerraduras de puertas, cajas registradoras o dispositivos clínicos. Un control que deje fuera de línea a los dispositivos terminará siendo desactivado.
Aplique el cambio en este orden.
- Confirme que cada cliente en esa SSID utiliza el resolvedor aprobado.
- Verifique la validación DNSSEC en ese resolvedor, con un nombre firmado y otro no firmado.
- Establezca la política por SSID desde la tabla, incluyendo Safe Search donde la audiencia lo requiera.
- Active los registros con un límite de retención que pueda justificar.
- Ensaye un escenario de dominio comprometido: primero aislamiento y, a continuación, revisión en el mismo día.
- Añada una revisión mensual de políticas al calendario y registre quién modificó una entrada permitida.
Elija la red donde una búsqueda maliciosa cause el mayor daño y modifíquela esta semana. Para la mayoría de los recintos, se trata de la red WiFi para invitadosWiFi. Para un hospital o un campus, puede ser la red a la que realmente se unen pacientes, estudiantes o visitantes.
Purple Shield es un DNS de protección para recintos, campus y redes públicas. Comprueba cada búsqueda antes de que se inicie una conexión, aplica una directiva diferente por SSID, VLAN y recinto, y le muestra lo que se ha bloqueado. Si desea obtener ese control en el WiFi que ya ejecuta, visite Purple Shield.