
¿Qué es el DNS seguro? Guía sobre cifrado y filtrado
¿Qué es el DNS seguro? Descubra cómo DNSSEC, DoH y DoT protegen la búsqueda de nombres, cómo funciona el filtrado de resolutores y qué aspectos deben sopesar los operadores de red.
Published 10 de noviembre de 2026
¿Cifrar una búsqueda de DNS significa que la red ha cumplido su función?
En la WiFi, este supuesto suele fallar. Un teléfono en un pub, el portátil de un estudiante o la tableta de un visitante pueden ocultar la búsqueda dentro del tráfico web ordinario y enviarla a un resolutor que el establecimiento nunca ha aprobado. Su filtro nunca llega a ver el nombre. No puede rechazar un sitio de phishing, una categoría para adultos ni un host de malware.
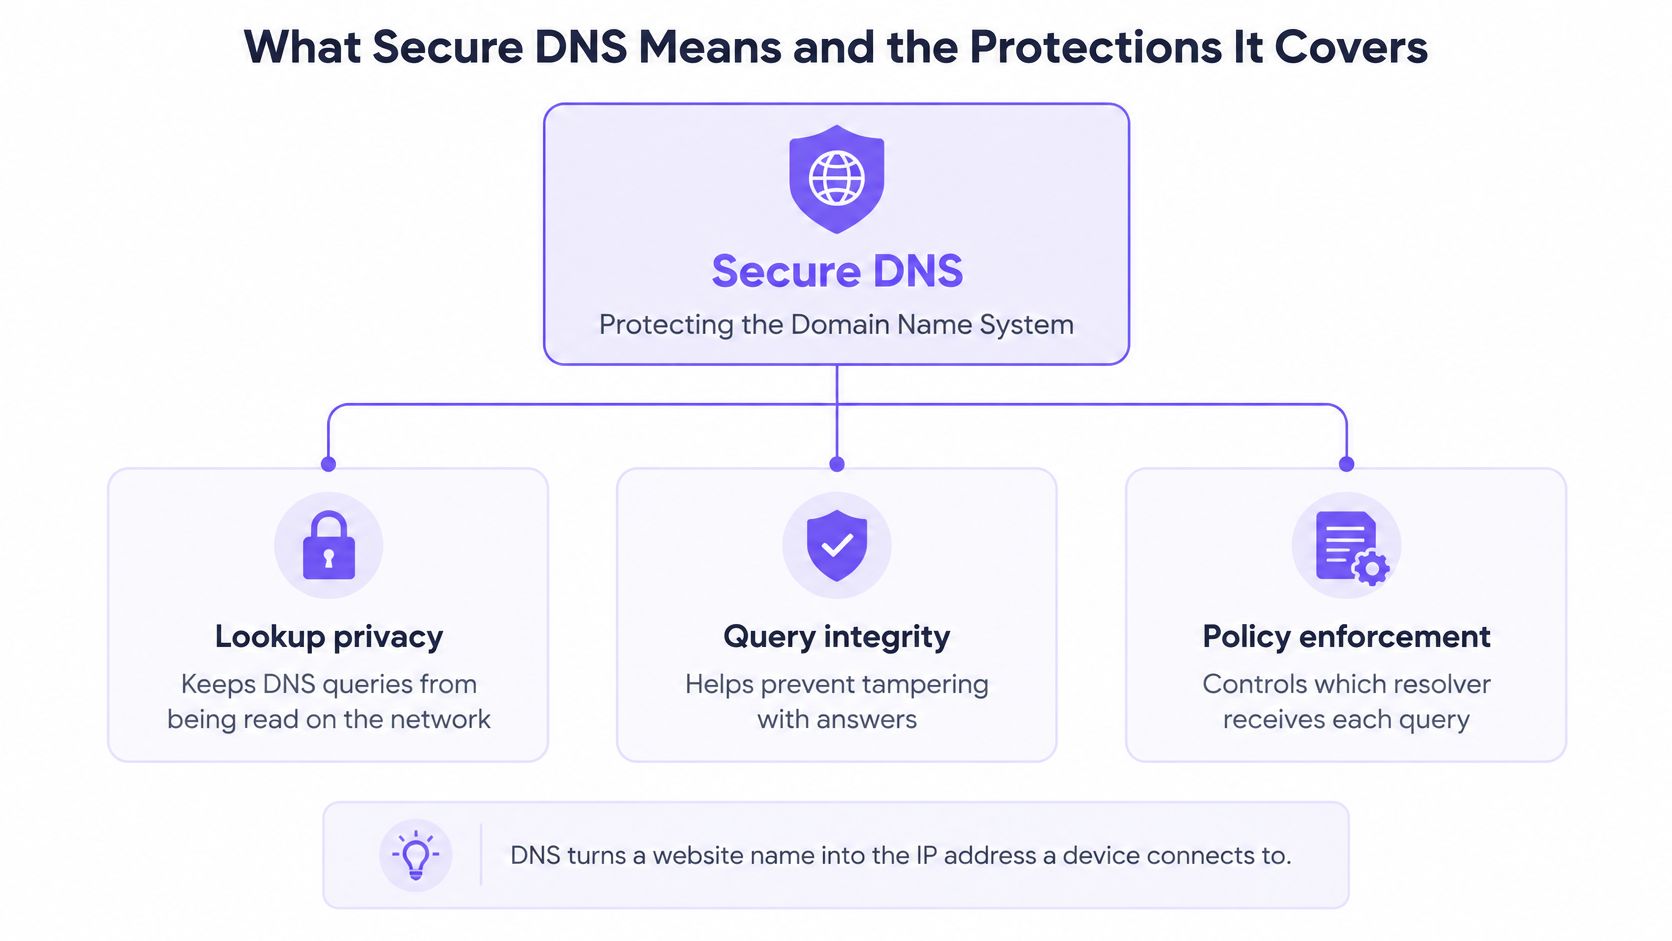
Qué es el DNS seguro consiste en tres funciones independientes que protegen el sistema de nombres de dominio frente a la interceptación, la manipulación y el uso indebido.
La autenticidad procede del DNSSEC: firmas que permiten a un resolutor rechazar una respuesta falsificada. La confidencialidad procede del transporte cifrado, DNS sobre HTTPS (DoH) o DNS sobre TLS (DoT), de modo que las personas que comparten el mismo espacio no puedan leer qué nombre se ha solicitado. La directiva es la decisión del resolutor de responder a un dominio de riesgo o rechazarlo.
Omitir cualquiera de esas tareas deja la red expuesta. La validación de respuestas firmadas sigue siendo irregular en todo el mundo y en la Unión Europea, por lo que una respuesta firmada no es lo que obtienen la mayoría de las búsquedas. El cifrado también puede mermar la función de filtrado. Una vez que la consulta sale hacia un resolutor que usted no controla, la directiva nunca se ejecuta y la conexión es libre de iniciarse.
Índice de contenidos
- Qué significa Secure DNS y las protecciones que abarca
- Cómo DNSSEC y el DNS cifrado resuelven problemas distintos
- Cómo viaja una búsqueda protegida desde el dispositivo hasta la respuesta
- Recintos, escuelas y hospitales
- Dónde se queda corto Secure DNS y cómo responden las redes
- Decida en qué resolutor debe confiar su red
Qué significa el DNS seguro y las protecciones que abarca
¿Qué parte de una búsqueda está protegida? Una red puede cifrar la pregunta, firmar la respuesta o denegar el nombre. Son funciones independientes, y cumplir una no cubre las otras dos.
DNS seguro es un término general para proteger el sistema de nombres de dominio (el servicio que convierte un nombre, como el sitio web de un banco, en la dirección IP a la que se conecta un dispositivo) contra la interceptación, la manipulación y el abuso. El DNS funciona como una guía telefónica. Un control comprueba que el número impreso sea auténtico. Otro evita que un extraño en la misma red WiFi lea qué nombre ha buscado. Un tercero se niega a facilitar números que su directiva no permita.
DNSSEC añade firmas criptográficas a los datos DNS. Un resolutor validador puede detectar un registro falsificado que enviaría un dispositivo a una dirección impostora. Cualquiera que observe la ruta aún puede ver el nombre solicitado, ya que las firmas no cifran la consulta.
DNS sobre HTTPS (DoH) sitúa cada consulta y respuesta dentro de un intercambio HTTPS. El historial IETF de la especificación RFC 8484 registra que DoH pasó a ser una especificación del Standards Track el 19 de octubre de 2018, utilizando el mismo transporte protegido por TLS y el mismo puerto web predeterminado, 443, que el tráfico web cifrado habitual. La especificación RFC establece HTTP/2 como la versión mínima recomendada de HTTP y señala que mezclar DoH con el resto del tráfico HTTPS dificulta el análisis y la interferencia en las consultas DNS. El protocolo no decide si un dominio es malicioso o inadecuado. Su función es proteger el transporte entre un cliente y un solucionador.
Esa combinación es el motivo por el cual el DNS cifrado puede mermar la función de filtrado. La búsqueda parece tráfico web ordinario y el dispositivo puede enviarla a un resolutor que la red nunca ha elegido. La directiva del resolutor que usted opera nunca recibe el nombre, por lo que no puede rechazar el dominio antes de que comience la conexión.
DNS sobre TLS (DoT) envuelve el mismo tipo de consulta en TLS, habitualmente en el puerto 853, por lo que no se confunde con el tráfico web como lo hace DoH. DNS sobre QUIC (DoQ) transporta las consultas sobre QUIC, también en el puerto 853. Ambos ocultan la búsqueda a los observadores de la ruta. Ninguno de los dos aplica su directiva de contenido.
El filtrado protector de DNS es la capa de directivas. El resolutor compara el nombre solicitado con las categorías y la inteligencia sobre amenazas y, a continuación, bloquea, redirige o aplica un pozo de sumidero (sinkhole) a las coincidencias antes de que se proporcione una dirección al dispositivo. Elegir las palabras que se bloquean es una tarea en sí misma. Una lista inicial práctica de palabras clave de filtrado de sitios web para la prevención del fraude ayuda a los operadores a identificar los términos de fraude, phishing y estafas que desean rechazar.
| Protección | Pregunta a la que responde | Oculta las consultas a observadores | Bloquea dominios de riesgo |
|---|---|---|---|
| DNSSEC | ¿Es auténtica esta respuesta DNS? | No | No |
| DNS sobre HTTPS (DoH) | ¿Es privada la ruta de consulta? | Sí, dentro de HTTPS en el puerto 443 | No |
| DNS sobre TLS (DoT) | ¿Es privada la ruta de consulta? | Sí, dentro de TLS en el puerto 853 | No |
| DNS sobre QUIC (DoQ) | ¿Es privada la ruta de consulta? | Sí, dentro de QUIC en el puerto 853 | No |
| Filtrado DNS de protección | ¿Se debe permitir este dominio? | No por sí solo | Sí, mediante directivas e inteligencia sobre amenazas |
Haga tres preguntas a cualquier configuración: ¿Es auténtica la respuesta? ¿Puede alguien en la red ver la consulta? ¿Comprueba el resolutor el dominio antes de que comience la conexión?
Una red puede superar una de esas pruebas y suspender las otras dos. El transporte cifrado reduce las escuchas no autorizadas y las manipulaciones en la ruta. Solo un solucionador que usted controle puede, además, rechazar dominios seleccionados antes de que el cliente inicie una conexión.
Cómo DNSSEC y el DNS cifrado resuelven distintos problemas
Supongamos que un cliente entra a la cafetería WiFi y abre lo que parece su aplicación bancaria. La página se carga. La barra de direcciones parece correcta. Nada en el portátil le indica que al nombre de dominio se le ha respondido con una IP suplantada. Ese fallo es un problema de autenticidad, y el cifrado de la consulta no lo resuelve.
DNSSEC aborda la autenticidad en lugar de la confidencialidad. Añade firmas criptográficas para que un resolutor validador pueda detectar respuestas falsificadas o alteradas, incluidas aquellas que redirigen a un usuario al servidor incorrecto. Su propiedad de seguridad es la integridad autenticada. No cifra las consultas, por lo que un observador en esa red WiFi sigue viendo qué dominios se solicitan.
La adopción de la comprobación en sí es desigual. Un análisis del Centro Común de Investigación de la Comisión Europea correspondiente al tercer trimestre de 2025 reflejó una tasa media de validación DNSSEC del 35,4 % en todo el mundo, frente al 49,4 % en la Unión Europea, lo que supone una diferencia de 14 puntos porcentuales. El mismo informe indicaba que la tasa global había aumentado aproximadamente 1 punto porcentual desde el primer trimestre de 2025. Estas cifras describen la validación observada, no si un dominio ha publicado firmas. Un usuario solo se beneficia cuando el solucionador valida la cadena y rechaza una respuesta no válida.
Cinco fallos, cinco puntos de interrupción diferentes
| Escenario | Qué falla si no se dispone de ello | Protección que lo aborda |
|---|---|---|
| Una respuesta falsificada dirige un dispositivo a una IP impostora | El dispositivo se conecta al servidor incorrecto sin saberlo | Validación DNSSEC en un resolutor validador |
| Un observador en una red WiFi compartida lee los dominios consultados | El historial de navegación es visible en DNS en texto plano | DoH, DoT o DoQ |
| Respuesta alterada en tránsito | Los registros modificados en la ruta pasan desapercibidos | Comprobación de firma DNSSEC más transporte cifrado |
| Caché del resolutor envenenada con registros erróneos | Los registros erróneos llegan a muchos clientes a la vez | Validación DNSSEC |
| La consulta está cifrada pero el dominio es malicioso | El dispositivo sigue accediendo a un sitio de suplantación de identidad o malware | Filtrado de protección en el resolutor |
Recorra la cafetería de nuevo. Una dirección bancaria falsificada es un fallo de DNSSEC. Un vecino que lee cada nombre que el invitado consulta es un fallo de confidencialidad, que DoH, DoT o DoQ solucionan. Un registro alterado en la ruta requiere tanto una comprobación de firma como un transporte protegido. Un envenenamiento de la caché entrega el registro malicioso a cada invitado posterior, algo que la validación está diseñada para rechazar. Y una consulta perfectamente privada para un host de phishing sigue necesitando que el resolutor diga no.
Los operadores que consideran que el cifrado es la totalidad del DNS seguro dejan abierta la última fila. DNS sobre HTTPS oculta la búsqueda, pero no califica el destino. La brecha en la UE y a nivel global demuestra lo mismo en cuanto a las firmas: confiar únicamente en DNSSEC no ofrece una protección uniforme en todos los dominios y regiones. Un diseño ejecutable utiliza la validación para la autenticidad, el transporte cifrado para que no se pueda leer la ruta y el filtrado de directivas para malware, suplantación de identidad (phishing), contenido para adultos, apuestas y otras categorías que usted defina.
Cómo viaja una búsqueda protegida desde el dispositivo hasta la respuesta
Una sola búsqueda, seguida desde la consulta hasta la página, muestra dónde se ubica cada control. Antes de que un dispositivo abra un sitio o una aplicación, pregunta al DNS dónde encontrarlo, y el solucionador responde aplicando la directiva de la red en la que se encuentra dicho dispositivo.
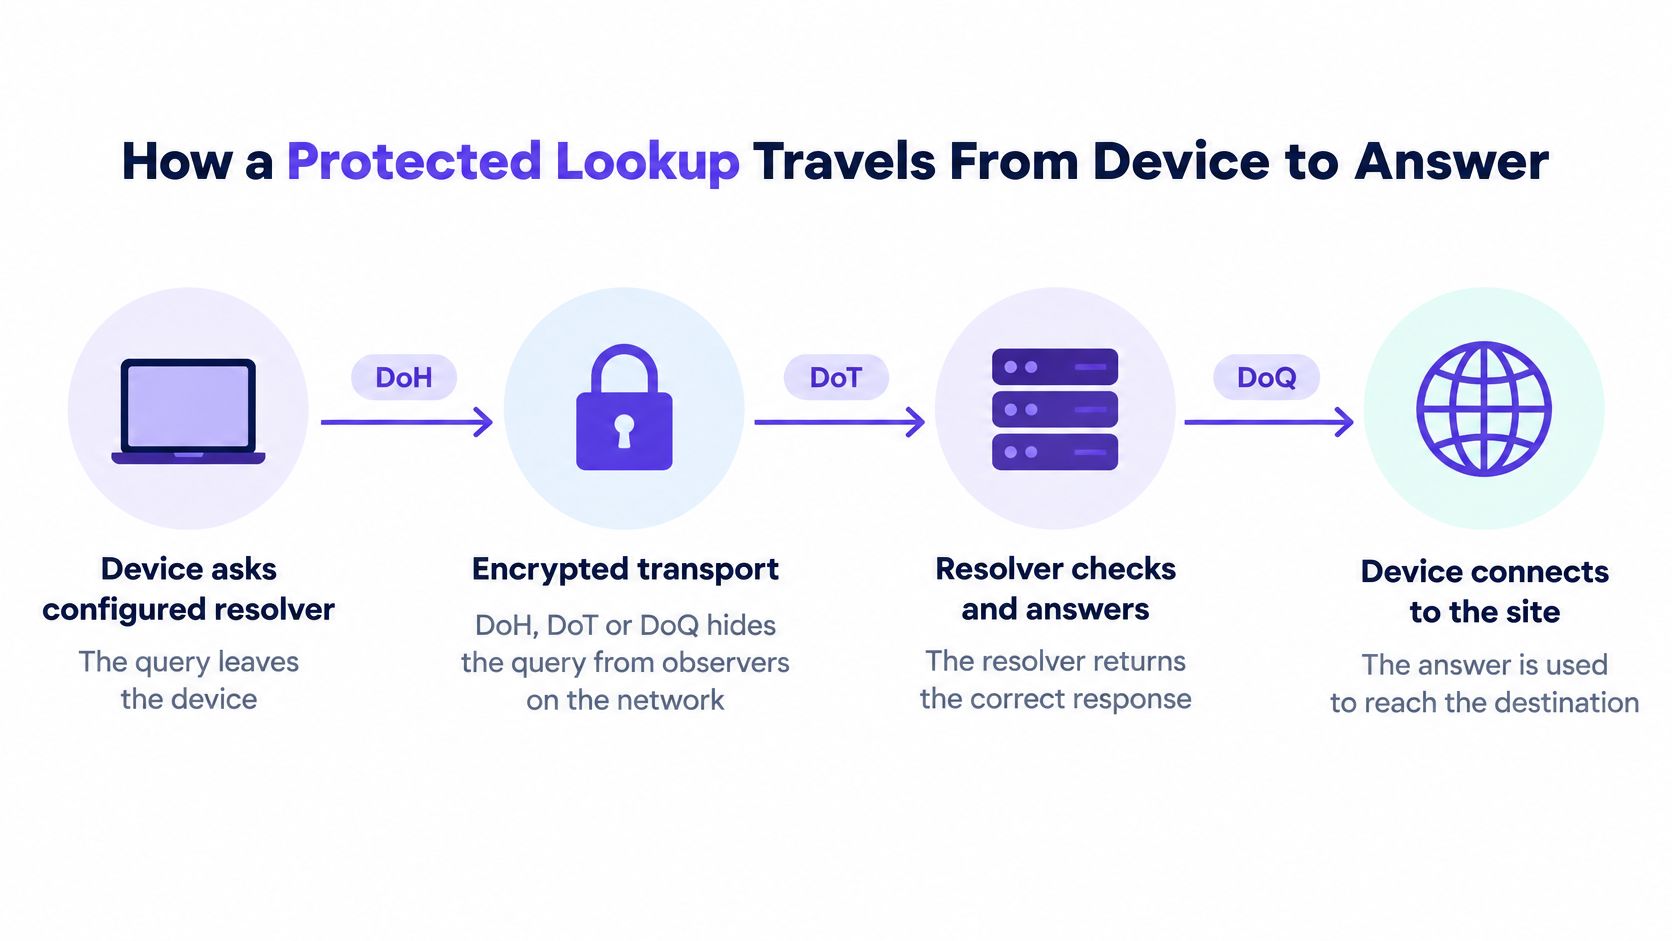
El dispositivo consulta a su resolutor configurado. La consulta se realiza mediante DoH, DoT o DoQ. Los usuarios de la misma WiFi ven una sesión cifrada, no el nombre que contiene. Si el dispositivo sigue utilizando DNS en texto plano, este primer paso ya está filtrando la búsqueda, haga lo que haga más adelante.
El resolutor comprueba las firmas. Valida la cadena DNSSEC en la respuesta y descarta todo lo que falle. Un invitado nunca ve ese rechazo. Tampoco obtiene la dirección del impostor. La validación debe realizarse aquí, en un resolutor en el que confíe, porque el cliente a menudo no lo hará.
Se aplica la directiva para esa red. Las categorías, la Búsqueda Segura y los horarios se ajustan a la SSID o a la VLAN a la que se ha unido el dispositivo, no a una configuración oculta en el teléfono. La WiFi para empleados y la WiFi para invitados pueden diferir sobre las apuestas o el contenido para adultos, incluso cuando comparten un mismo edificio. El resolutor es el lugar donde se aplica dicha discrepancia.
La inteligencia sobre amenazas tiene voz y voto. El nombre se compara con indicadores de phishing, malware e infraestructura de comando y control. Las coincidencias se bloquean o se envían a un agujero negro (sinkhole). Al dispositivo no se le facilita la IP de destino, por lo que el navegador nunca abre la sesión. Este es el punto más fuerte que tiene, porque un nombre denegado significa que la conexión nunca se inicia.
Un nombre permitido devuelve su dirección. El navegador se conecta. El filtrado no ha ralentizado el sitio permitido; solo ha retenido las respuestas que su directiva deniega. Los informes deberían mostrar ese rechazo más adelante, junto con la red y la hora, para que un gestor de operaciones pueda explicar un bloqueo sin tener que adivinar.
Dónde se rompe la cadena
Los pasos 2 a 4 nunca se ejecutan si el dispositivo utiliza un solucionador diferente sin que nadie se dé cuenta. Un navegador con su propia configuración DoH, o una aplicación con un solucionador integrado, esquiva todo el recorrido. La red sigue transportando el tráfico, pero simplemente no llega a evaluar el nombre.
Abra la configuración de DNS o DNS privado del dispositivo y confirme que el resolutor coincide con el que ha aprobado. Si no es así, la directiva que redactó no es la que se está aplicando en ese dispositivo.
Un solucionador DNS recursivo es el componente que realiza ese trabajo en nombre del dispositivo. Si no puede ver cuál ha respondido, no puede afirmar que la búsqueda haya estado protegida.
Recintos, escuelas u hospitales
La red de invitados de un pub o un hotel se llena de teléfonos y ordenadores portátiles que nadie del personal puede tocar. No es posible instalar un agente y no se debería pedir a un invitado que cambie una configuración que deshará en el siguiente establecimiento. Aún así, se aplica una directiva central en el resolutor, ya que cada dispositivo que utiliza su WiFi consulta a su DNS antes de abrir cualquier elemento.
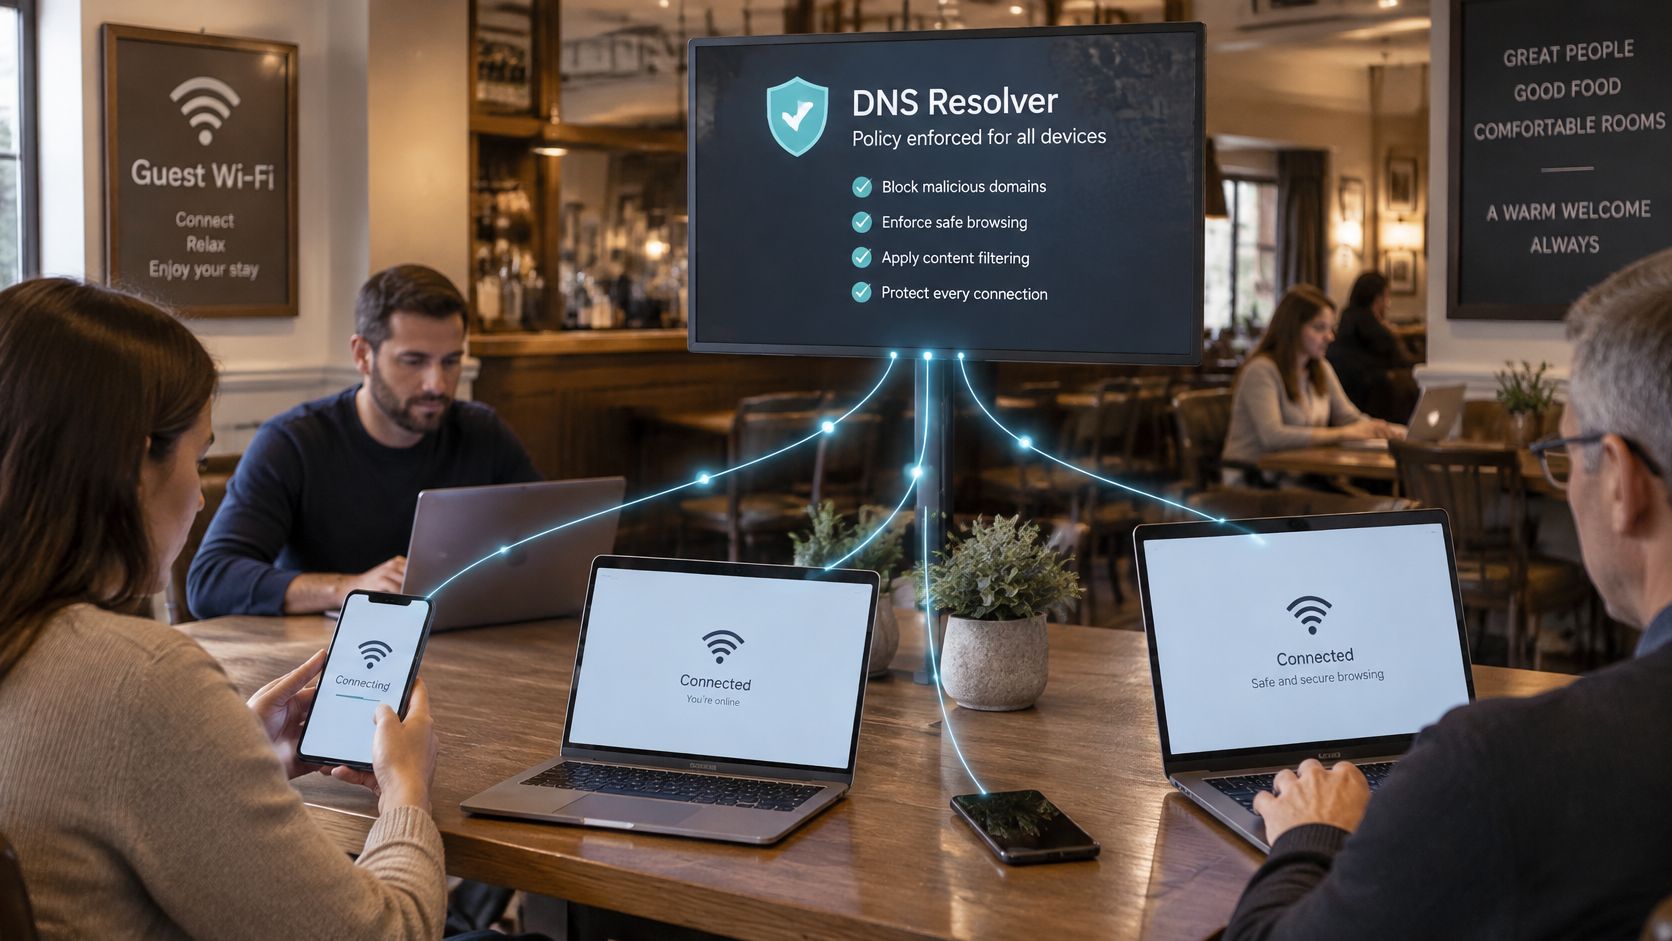
Esta misma noción es aplicable a entornos con deber de protección, solo que con implicaciones distintas.
Los colegios dividen al personal y a los estudiantes en redes independientes. La WiFi para estudiantes puede rechazar el contenido para adultos y las apuestas, así como obligar a usar la Búsqueda Segura en Google, Bing y YouTube, mientras que el personal conserva un conjunto más amplio de categorías para la planificación de las clases. La división es una directiva en el resolutor, no un software en cada portátil de un carrito.
Los hospitales suelen preferir que la WiFi pública de la sala de espera sea más restrictiva que la red clínica. Los visitantes no deberían acceder a los mismos destinos que un puesto de trabajo de la VLAN de una planta. Mantener estas directivas separadas evita aplicar una regla genérica que sea demasiado laxa para el público o demasiado estricta para los sistemas clínicos.
Las preguntas frecuentes sobre DNS de protección de la CISA describen este modelo como un funcionamiento aguas arriba desde la red. Puede mostrar qué dominios se están resolviendo sin forzar un rediseño del DNS interno. En redes WiFi compartidasWiFi, esto significa aplicar una única directiva en teléfonos, ordenadores portátiles y dispositivos IoT no gestionados, con controles independientes por red o grupo de usuarios.
Un nombre de host bloqueado se deniega en el momento de la resolución. De este modo, muchos ataques fallan antes de que el dispositivo final reciba una dirección IP o inicie una sesión HTTPS. Por eso, esta capa se adapta a los dispositivos que nadie gestiona. El resolutor puede bloquear, redirigir o redirigir a un pozo negro (sinkhole) los nombres vinculados a suplantación de identidad (phishing), malware, ransomware, spyware o infraestructuras de comando y control.
El filtrado no sustituye a los controles de endpoints, correo electrónico, web o cortafuegos. Los atacantes utilizan direcciones IP codificadas directamente, túneles cifrados, dominios recién registrados o su propia ruta DNS sobre HTTPS. El despliegue todavía tiene que hacer cumplir los resolutores aprobados, supervisar el tráfico del resolutor, mantener la fiabilidad de la conmutación por error y combinar el bloqueo de dominios con la telemetría de red y de endpoints.
Los operadores preguntan continuamente a qué dispositivos llegará la directiva. Enumere cada grupo en cada SSID. Marque cuáles aceptan el solucionador centralizado y cuáles pueden eludirlo. Las excepciones son el objeto de la siguiente decisión, no una razón para omitir esta capa.
Este breve recorrido guiado muestra ese bloqueo en el momento de la búsqueda en una red compartida.
Dónde se queda corto el DNS seguro y cómo responden las redes
El cifrado protege la privacidad. También puede permitir que un dispositivo acceda a un resolutor no aprobado por la red. Ese es el vacío que omiten la mayoría de los consejos sobre «activar el DNS seguro».
DoH se ejecuta sobre HTTPS, habitualmente en el puerto 443, por lo que se asemeja al tráfico web ordinario. Una regla que solo supervise el puerto DNS antiguo nunca lo detectará. La guía de implementación de DNS cifrado de CISA señala que las organizaciones deben tener en cuenta los puntos finales que utilizan proveedores de DNS cifrado no autorizados, ya sea de forma intencionada o accidental. No todos los orígenes de consulta pueden enviar DNS cifrado actualmente, y la compatibilidad con el reenvío varía según el proveedor. Bloquear todas las búsquedas cifradas no es la solución, ya que esto reduce la privacidad y puede deteriorar herramientas de seguridad legítimas.
En una red compartida, el solucionador gestionado puede rechazar un dominio mientras que el mismo dispositivo intenta un DoH directo, usa un solucionador integrado o emplea una aplicación con su propia ruta DNS. Los entornos de invitados y BYOD empeoran esta situación, ya que no es posible instalar un agente en cada dispositivo.
Evasiones y lo que realmente las detiene
| Ruta de elusión | Por qué falla un bloqueo simple | Control que la contrarresta |
|---|---|---|
| IP del resolutor codificada de forma rígida | Omite por completo el resolutor gestionado | Bloquear el tráfico DNS saliente hacia resolutores no aprobados |
| DoH directo en el puerto 443 | Parece tráfico web ordinario, por lo que las reglas de puertos no lo detectan | Restringir los puntos de conexión DoH no autorizados y permitir solo resolutores aprobados mediante listas de inclusión |
| Resolutores DoH rotativos | Anula las listas de bloqueo de IP estáticas | Detección de comportamiento y visibilidad de la ruta de tráfico |
| Dominio recién registrado | Aún no figura en ninguna lista de bloqueo | Fuentes de datos de amenazas combinadas con reglas basadas en la antigüedad |
| La aplicación utiliza su propia ruta DNS | Elude el resolutor configurado en el dispositivo | Controles en los puntos de conexión y supervisión del tráfico del resolutor |
Investigaciones recientes describen a atacantes alternando entre múltiples resolutores DoH específicamente para eludir una lista estática de IP bloqueadas. Una lista única de dominios maliciosos o una regla de puerto única no cubren esta contingencia. Incluir en la lista de permitidos los resolutores en los que confía, vigilar la ruta que sigue la consulta y basarse en el comportamiento en lugar de en una sola dirección deben funcionar conjuntamente.
La cuestión práctica es cómo una red mantiene la privacidad del DNS cifrado mientras cada búsqueda sigue sujeta a la directiva de seguridad y amenazas. La privacidad y las directivas solo coexisten cuando los resolutores aprobados son los únicos autorizados para responder y todo lo demás es lo suficientemente visible como para cuestionarlo. Los límites de las listas de dominios por sí solas se exponen en esta guía sobre los límites del filtrado DNS. Considere el cifrado como una capa más, no como una exención del filtro.
Decida en qué resolutor debe confiar su red
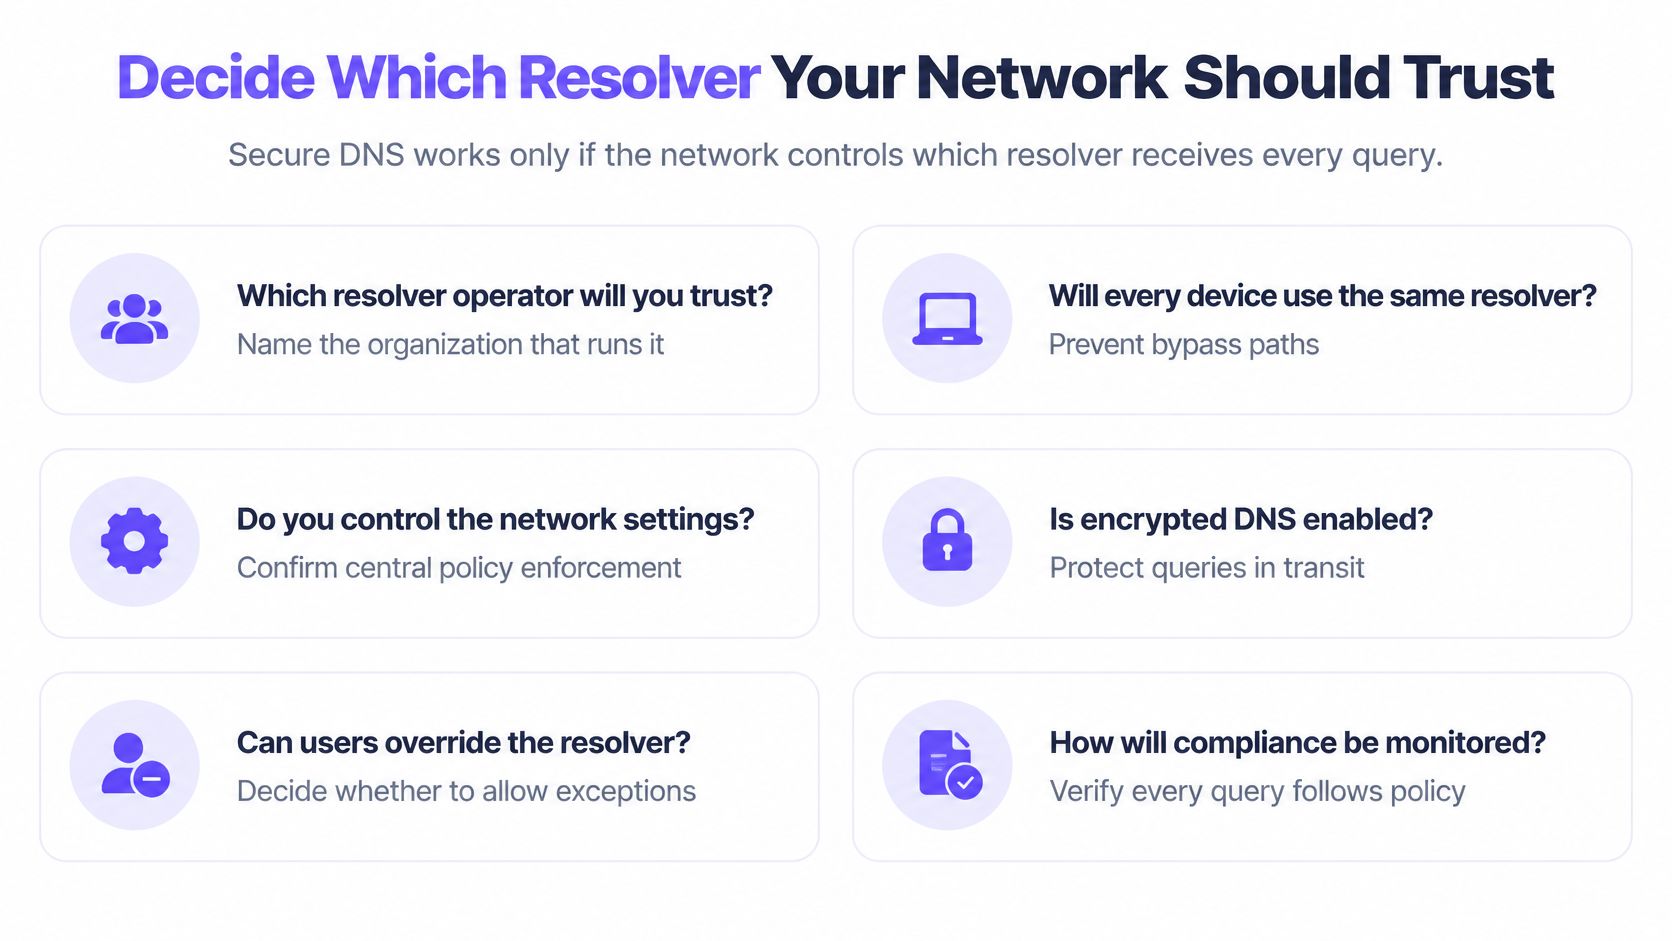
El DNS seguro solo funciona si usted controla qué resolutor recibe cada consulta. Elija dicho operador antes de debatir sobre los protocolos.
El RFC 8484 indica explícitamente que la seguridad del transporte DoH no proporciona por sí misma la integridad de la respuesta DNSSEC. Valide localmente o utilice un resolutor que valide y exponga el resultado de los datos autenticados. DNSSEC responde a «¿son auténticos estos datos?». DoH o DoT responden a «¿puede alguien en la ruta observar o alterar el intercambio?». Para una red pública o de WiFi WiFi para invitados, la forma práctica es un resolutor recursivo autorizado con transporte ascendente cifrado, validación DNSSEC, registro y directivas en el resolutor.
La publicación NIST SP 800-81r3 también advierte de que el DNS cifrado añade una sobrecarga de procesamiento en los servidores de nombres, por lo que la capacidad debe planificarse en lugar de presuponerse.
Realice estas comprobaciones y anote las respuestas.
- ¿Quién lo opera y dónde se ubica? Identifique al operador y el alojamiento. Un resolutor que no pueda identificar no se puede someter a una directiva.
- ¿Qué directiva se aplica a cada SSID, VLAN o centro, y quién puede cambiarla? El WiFi para invitados WiFi y el ámbito clínico WiFi no deberían heredar las categorías del otro por accidente.
- ¿Puede un dispositivo cambiar a un resolutor público no aprobado? Si el extremo del perímetro no lo detiene, la directiva es opcional.
- ¿Admite el resolutor el reenvío cifrado y hay capacidad para la carga adicional? Active la privacidad solo cuando los servidores puedan soportarla.
- ¿Mostrarán los registros qué se bloqueó, en qué red y cuándo? Un auditor o un director de centro educativo lo preguntará. Un "nosotros filtramos" no es una respuesta.
- ¿Qué ocurre si no se puede acceder al resolutor? Decida la conmutación por error antes de la interrupción, incluido si se opta por un fallo restrictivo (fail-closed).
Un experto en Shield muestra cómo la red gestiona las VPN y el DNS cifrado antes de que un cliente pruebe Shield. La configuración comienza dirigiendo el DNS de esa red a Shield, como un ajuste por red o un cambio de DHCP en la controladora.
Una vez resueltas esas seis respuestas, el cambio es mínimo. Apunte el DNS de cada red al resolutor aprobado. A continuación, pruebe una muestra de dispositivos de la misma manera que comprobaría una sola búsqueda y confirme que la dirección del resolutor coincide. Durante una prueba gratuita de 30 días, ese cambio de DNS es la forma en que la red ejecuta el servicio sin coste alguno, por lo que la prueba es el propio despliegue, no un proyecto independiente.
Purple Shield es el DNS de protección para la WiFi de establecimientos, invitados y pública. Comprueba cada búsqueda con respecto a sus categorías y a su directiva de amenazas antes de que se inicie la conexión, sin necesidad de instalar nada en el teléfono o portátil. Consulte cómo se adapta ese resolutor a sus SSID en Purple Shield.