
¿Qué es el filtrado DNS y cómo funciona?
¿Qué es el filtrado DNS? Descubra cómo bloquea dominios dañinos, mejora la seguridad en redes WiFi públicas y protege los dispositivos no gestionados antes de que se inicien las conexiones.
Published 20 de octubre de 2026
El filtrado DNS comprueba cada solicitud de nombre de dominio antes de que un dispositivo se conecte, y luego la permite, la bloquea o la redirige en función del contenido, la amenaza o la directiva de la red.
Está leyendo esto en un teléfono conectado a la red WiFi de una cafetería. En la mesa de al lado, un portátil carga un panel de trabajo, un niño ve vídeos en una tablet y el reloj inteligente de alguien se sincroniza en segundo plano. El operador de la cafetería no gestiona ninguno de estos dispositivos. Sin embargo, todos ellos deben responder a la misma pregunta antes de conectarse a cualquier sitio: ¿dónde se ubica este dominio? Cada búsqueda pasa a través del resolutor de la red, y ese punto de control compartido es exactamente donde se puede colocar un filtro. El filtrado DNS sitúa ese filtro en la ruta de cada búsqueda, verificando los destinos antes de que se inicien las conexiones para cualquier dispositivo de la red, sin software que instalar ni ajustes que cambiar por parte del visitante.
Índice de contenidos
- Por qué es importante el filtrado DNS en redes compartidas
- Cómo funciona el filtrado DNS
- En qué se diferencia el filtrado DNS de otros controles de seguridad
- Beneficios y resultados medibles en la red
- Casos de uso en WiFi pública y de invitados
- Riesgos de elusión y falsos positivos
- Cómo evaluar el filtrado DNS para su red
Por qué el filtrado DNS es importante en redes compartidas
En un hotel, los visitantes traen sus propios teléfonos, portátiles, tablets y, a veces, dispositivos de streaming. Una persona necesita acceder a herramientas de trabajo, otra navega desde una tablet familiar y el teléfono de un huésped puede estar infectado con malware que intenta contactar con un dominio peligroso. Un equipo de red no puede asumir que puede instalar software o cambiar la configuración en cada dispositivo. Ese es el desafío de las redes compartidas, y es también donde la seguridad BYOD se convierte en una preocupación operativa.
El filtrado DNS coloca una puerta a nivel de red en la ruta de las búsquedas de dominios. En lugar de inspeccionar un solo navegador o un único portátil gestionado, puede aplicar una directiva a todos los dispositivos que utilizan el resolutor DNS de la red. El filtro evalúa el destino solicitado antes de que el dispositivo pueda empezar a conectarse a él, lo que permite al operador de red bloquear categorías o amenazas conocidas de forma centralizada.
Ese modelo puede ayudar a hoteles, escuelas, hospitales, aeropuertos, bibliotecas, oficinas y otros espacios públicos a gestionar el acceso compartido. Un colegio puede establecer reglas diferentes para el personal y los alumnos. Un hotel puede ofrecer una red para invitados mientras protege los sistemas del personal bajo una directiva independiente. En cada caso, el operador puede aplicar reglas a nivel de red sin convertir el filtrado DNS en una herramienta de gestión de dispositivos.
Modelo mental: El filtro comprueba el nombre de destino en la puerta de enlace de la red. No ve automáticamente todo lo que un visitante hace después de acceder a un sitio permitido.
Esa distinción es importante. El filtrado DNS puede respaldar la protección, la defensa contra amenazas y la creación de informes en dispositivos no gestionados, pero no puede garantizar que todas las páginas o aplicaciones de un dispositivo sean seguras. Es una capa de directivas de red, no un sustituto completo de la seguridad del punto de enlace u otros controles.
Cómo funciona el filtrado DNS
Su dispositivo necesita una dirección para acceder a un servicio de internet, pero las personas suelen introducir nombres como example.com en lugar de direcciones de red numéricas. El Sistema de Nombres de Dominio, o DNS, traduce un nombre legible por humanos en la información necesaria para encontrar el destino. Esa traducción comienza cuando una aplicación o navegador solicita a un resolutor que busque un nombre.
Un resolutor recursivo gestiona la solicitud en nombre del dispositivo. Con el filtrado DNS activado, el resolutor contrasta el nombre de host solicitado con las directivas, categorías, datos de reputación o listas de dominios dañinos conocidos antes de devolver una respuesta normal. Para obtener un resumen útil sobre la DNS configuration overview, resulta práctico distinguir esa decisión del resolutor de lo que hace el navegador tras recibir una respuesta.
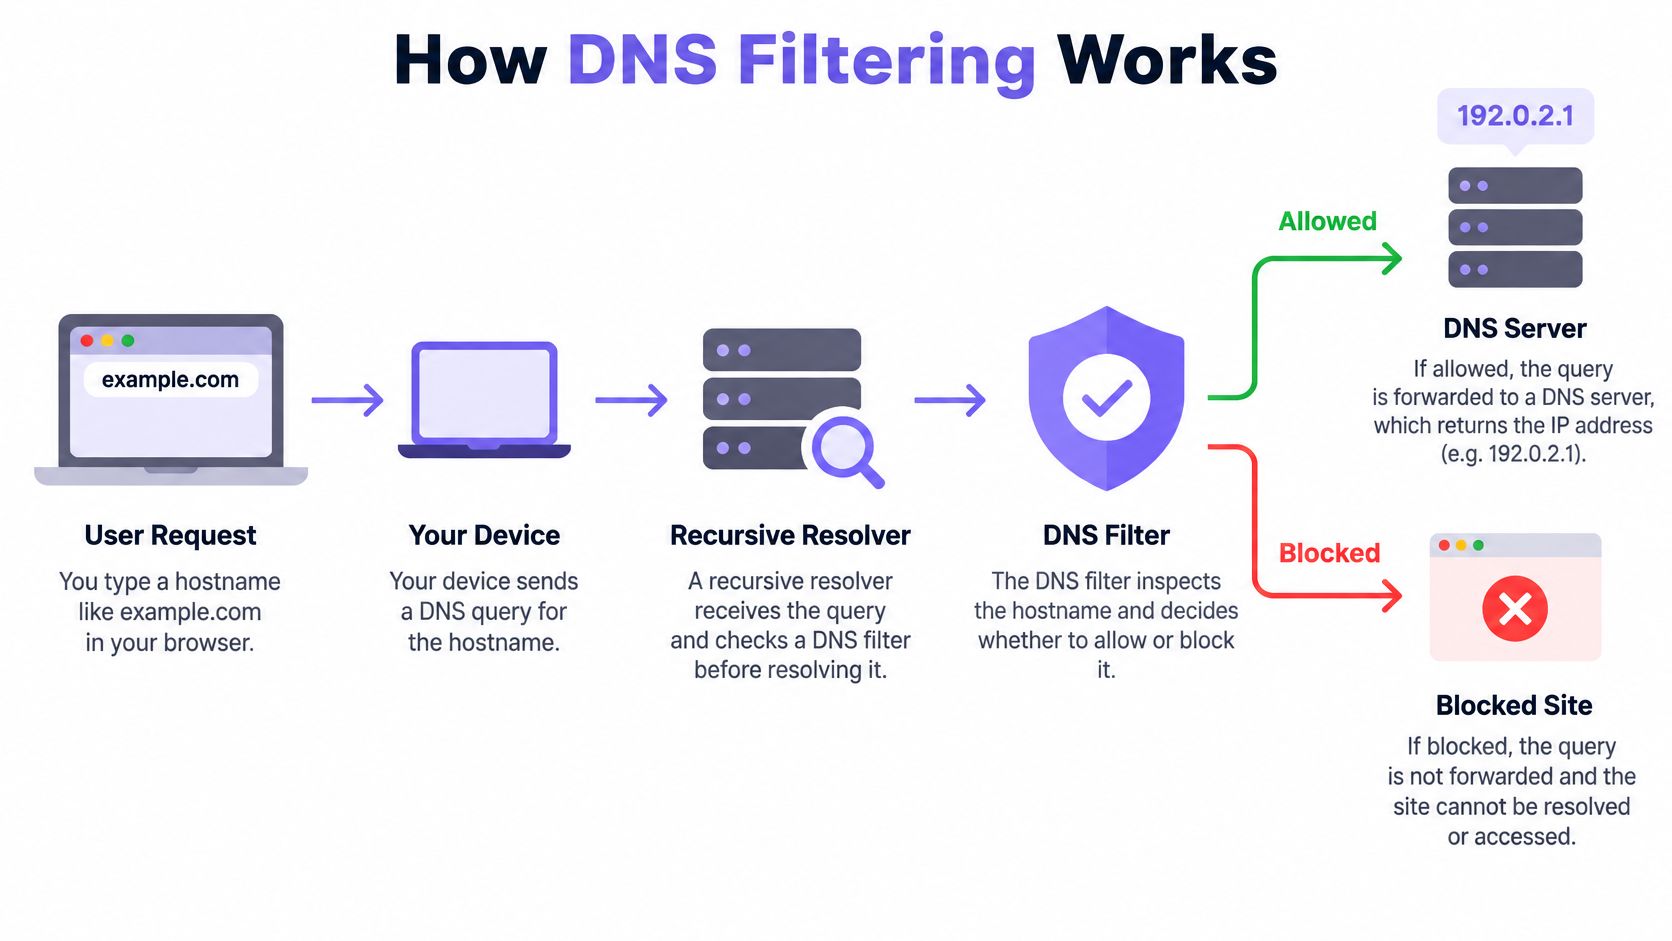
El recorrido de la solicitud
Piense en el DNS como la puerta de un aeropuerto. Un viajero le da el nombre del destino al agente de la puerta, y el agente comprueba si ese viaje está permitido antes de dirigir al viajero. En esta analogía, el dispositivo es el viajero, el nombre de host es el destino y el solucionador es la puerta donde se toma la decisión sobre las directivas.
Por ejemplo, cuando un navegador solicita example.com, el dispositivo envía una consulta DNS a su resolutor configurado. El filtro puede entonces:
- Permitir la solicitud y devolver la información necesaria para continuar.
- Bloquear la solicitud negándose a resolverla.
- Redirigir la solicitud a un destino controlado, como una página de bloqueo.
- Devolver una respuesta no enrutable para que el dispositivo no reciba una dirección de destino válida.
Si el resolutor permite la búsqueda, el dispositivo puede continuar hacia el sitio. Si la bloquea, el navegador normalmente no podrá alcanzar el destino solicitado a través de ese nombre. La decisión se toma antes de que comience el tráfico de la aplicación hacia ese nombre de host, razón por la cual el control puede cubrir diferentes dispositivos que utilicen el resolutor gestionado.
Lo que el filtro puede y no puede ver
El filtrado DNS evalúa los nombres de dominio, no el contenido completo de cada página. Puede bloquear un dominio asociado a phishing o malware, pero no inspecciona automáticamente cada imagen, mensaje o acción dentro de un sitio web permitido. Por lo tanto, una página dañina alojada en un dominio legítimo puede requerir otros controles de seguridad.
DNSSEC también es diferente del filtrado. Ayuda a autenticar la información DNS y a verificar que los datos no hayan sido alterados; no decide si un dominio debe permitirse según la directiva de contenidos de una organización. El NIST describe el filtrado como filtrado de resolución de nombres e identifica el DNS recursivo seguro basado en la nube, las Response Policy Zones locales o una combinación de ambos como posibles enfoques de implementación (Guía del NIST sobre seguridad DNS).
En qué se diferencia el filtrado DNS de otros controles de seguridad
El filtrado DNS actúa en la fase de resolución de nombres de host. Ese momento le otorga un papel útil en redes compartidas, pero no lo hace intercambiable con el software de punto de enlace, los firewalls, Safe Search o DNSSEC. Cada control ve una parte diferente de la actividad.
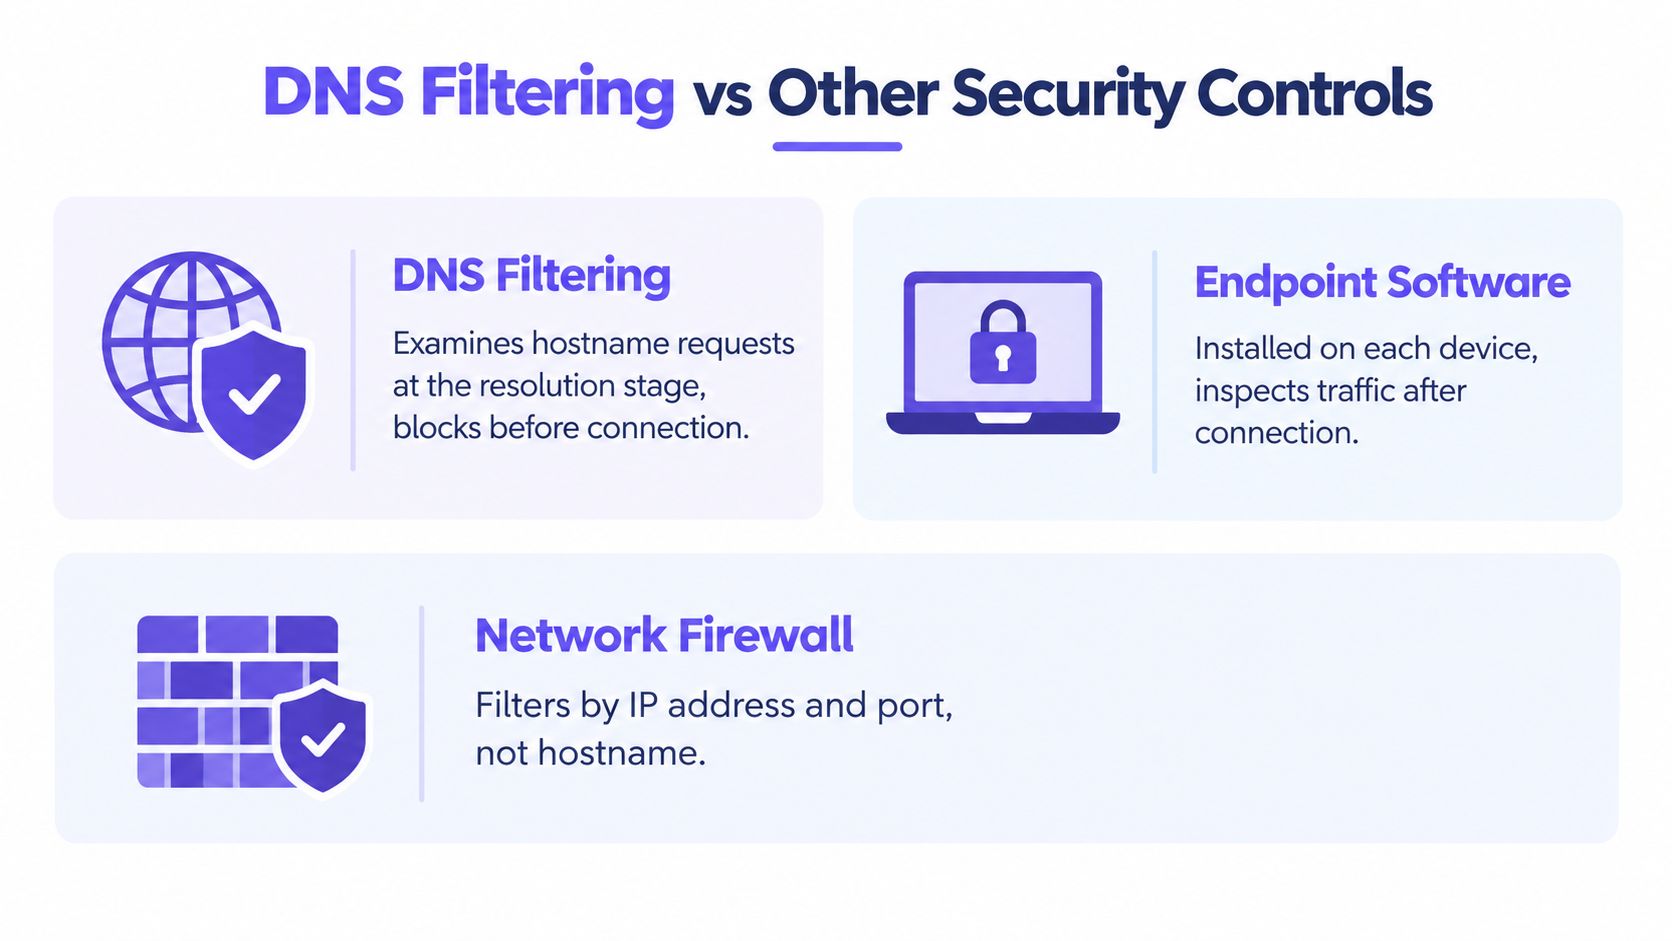
| Control | Dónde actúa | En qué ayuda | Qué no garantiza |
|---|---|---|---|
| Filtrado DNS | Durante la búsqueda de un nombre de host | Bloqueo de destinos nombrados antes de que se inicie la conexión | Inspección de la actividad de cada página o aplicación |
| Software de endpoint | En un dispositivo instalado o gestionado | Supervisión y protección a nivel de dispositivo | Cobertura en dispositivos de visitantes no gestionados |
| Firewall de red | En el tráfico y las conexiones de red | Aplicación de reglas de red y control de flujos de tráfico | La misma política a nivel de nombre de host en cada configuración |
| Búsqueda segura (Safe Search) | Dentro de los servicios de búsqueda compatibles | Limitación de algunos resultados de búsqueda | Filtrado de cada sitio web o aplicación |
| DNSSEC | Durante la validación de datos DNS | Autenticación de respuestas DNS | Aplicación de las reglas de contenido de la organización |
Diferentes controles cubren diferentes brechas
El software de punto de enlace puede supervisar un ordenador gestionado más de cerca de lo que lo hace el filtrado DNS. Pero un hotel o un aeropuerto no pueden asumir que los visitantes instalarán un agente en su teléfono personal. El filtrado DNS se puede aplicar de forma centralizada a los dispositivos que utilizan el solucionador de la red, lo que ayuda a cubrir esa brecha sin requerir software en cada dispositivo.
Un firewall y el filtrado DNS también responden a preguntas diferentes. Un firewall controla el tráfico de red y las conexiones, mientras que un filtro DNS evalúa el nombre que un dispositivo solicita resolver. Pueden complementarse entre sí, pero el filtrado DNS no sustituye la función de red más amplia de un firewall. Para obtener una visión general relacionada sobre cómo se coordinan los controles de tráfico web, consulte esta guía sobre secure web gateway.
Safe Search es aún más limitado. Puede influir en los resultados de los servicios de búsqueda compatibles, pero no determina si todos los destinos de la red están permitidos. DNSSEC ayuda a verificar la autenticidad de los datos DNS, pero no toma la decisión administrativa de bloquear un dominio.
Regla práctica: Trate el filtrado DNS como una capa central de directiva para los destinos y, a continuación, utilice controles de endpoint, firewall y aplicaciones para los riesgos que las comprobaciones de dominio no pueden detectar.
Beneficios y resultados de red medibles
En una red compartida, la ventaja más clara es la ubicación: el filtrado DNS actúa como una puerta que comprueba el nombre solicitado antes de que comience la conexión. Si un teléfono conectado a una red WiFi pública solicita un dominio vinculado al phishing, malware o actividad de comando y control, el resolutor puede denegar la búsqueda antes de que se cargue cualquier página, siempre que ese dispositivo utilice el resolutor gestionado. El mismo mecanismo puede aplicar reglas de categoría para destinos como contenido para adultos o apuestas, lo que proporciona a los operadores un punto de control coherente para muchos dispositivos no gestionados.
Esa posición central también modifica el control diario. Los equipos de red pueden asignar directivas por grupo o red, revisar las consultas bloqueadas y mostrar a los visitantes un mensaje claro de bloqueo en lugar de un fallo silencioso. Si se bloquean los dominios de publicidad o seguimiento, es posible que algunas páginas realicen menos solicitudes y transfieran menos recursos, aunque el efecto dependerá de los sitios que visite la gente.
Qué significan las evidencias reportadas
La evaluación universitaria presentada anteriormente describía cómo los encuestados valoraron un sistema basado en RPZ, pero la percepción no es una tasa de bloqueo medida. Trátela como una prueba de que los usuarios notaron una diferencia, no como una prueba de que se detectaron todos los dominios dañinos.
Un estudio independiente sobre sumideros DNS en la nube registró una reducción del 53 % en las solicitudes totales, un 48 % menos de recursos transferidos y un tiempo de carga un 57 % más rápido tras bloquear los dominios publicitarios (referencia de la investigación sobre RFC 8198 y sumideros DNS). Esas cifras describen ese volumen de trabajo concreto. Un centro de conferencias con páginas cargadas de vídeo puede mostrar un patrón diferente al de una oficina tranquila.
En el caso de un recinto para eventos en directo, verifique la puerta de enlace mediante un pequeño simulacro. Antes de la apertura, pruebe servicios que sepa que funcionan correctamente desde la red de invitados; a continuación, solicite deliberadamente un dominio de prueba bloqueado y confirme que aparece la página de bloqueo. Tras el despliegue, compare la latencia del resolutor, la disponibilidad, los aciertos en caché, las solicitudes bloqueadas repetidas, los informes de falsos positivos y las señales de elusión, como el uso de DNS asignadas de forma fija o VPN.
Casos de uso en WiFi pública y de invitados
Las redes de un hotel no atienden todas a las mismas personas. Los huéspedes necesitan una conexión a Internet funcional, el personal puede necesitar un acceso diferente para trabajar y una tarifa de pago puede tener su propia directiva. Un filtro DNS puede aplicar reglas diferentes a esos grupos cuando el diseño de la red los separa, en lugar de asumir que una sola directiva sirve para todos.
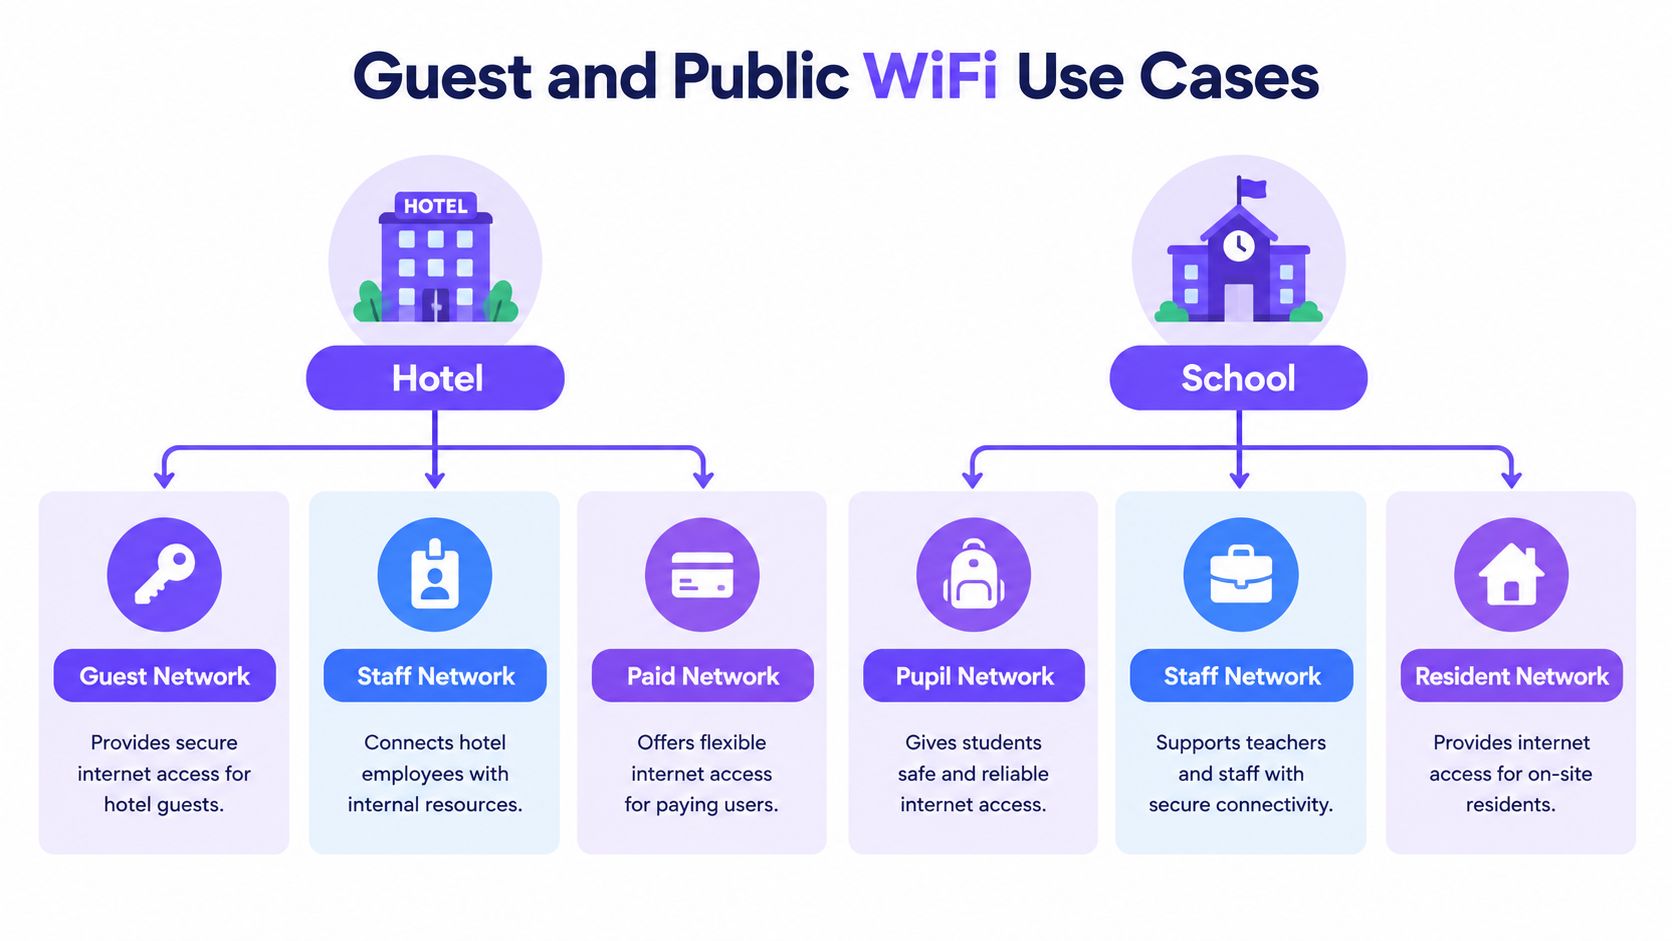
Los centros educativos y las residencias de estudiantes se enfrentan a un desafío similar. Los alumnos, el personal y los residentes pueden utilizar la misma red del edificio, pero necesitan directivas distintas. En el sector sanitario, los operadores pueden utilizar el filtrado a nivel de red como una capa de protección adicional, teniendo en cuenta que las comprobaciones de dominios no sustituyen a los controles de los sistemas clínicos ni inspeccionan cada parte de un servicio en línea.
| Entorno | Necesidad de directivas | Función del filtrado DNS |
|---|---|---|
| Hotel | Diferenciar entre redes de invitados, personal y de pago | Aplicar diferentes reglas de categoría y amenazas según la red |
| Escuela o residencia | Establecer reglas adecuadas para alumnos, personal y residentes | Garantizar la protección y la visibilidad de las directivas en dispositivos personales |
| Hospital | Añadir una capa para WiFi pública y de invitados | Bloquear destinos seleccionados manteniendo activas las medidas de seguridad clínica |
| Aeropuerto o biblioteca | Gestionar el acceso público en dispositivos compartidos | Aplicar directivas de red coherentes y revisar informes |
| Organización multisede | Mantener las directivas gestionables en diferentes ubicaciones | Centralizar las reglas y comparar la actividad entre grupos de redes |
Adaptación de las directivas a las instalaciones
Los operadores pueden establecer reglas sobre la identidad de la red, como un SSID o una VLAN, y ajustarlas por ubicación o por horario. Pueden seleccionar controles por categorías, bloqueo de amenazas, aplicación de Safe Search, listas de permitidos o de bloqueados, informes y una página de bloqueo personalizada. Estas funciones ayudan al personal a explicar una restricción y a revisar si la regla funciona, pero no revelan la intención completa del usuario ni cada una de las acciones dentro de un servicio permitido.
Purple Shield es un ejemplo de servicio de DNS de protección diseñado para WiFi de invitados y pública. Ofrece controles por categoría, Safe Search, defensa contra amenazas, bloqueo de anuncios y rastreadores en la capa DNS, informes y directivas que se pueden configurar por SSID, VLAN, ubicación u horario. Su modelo de prestación en la nube está diseñado para funcionar sin necesidad de instalar agentes de cliente, aunque el operador sigue necesitando una estrategia de seguridad más amplia para las omisiones y amenazas que el filtrado DNS no puede inspeccionar.
Riesgos de elusión y falsos positivos
En una red compartida, el modelo de puerta de enlace tiene un punto débil: solo puede comprobar las solicitudes de destino que llegan al resolutor. El portátil de un hotel, el teléfono de un estudiante y la tableta de un visitante se conectan sin estar gestionados, por lo que uno puede utilizar la DNS del recinto mientras otro envía las consultas a un resolutor público o una aplicación sigue su propia ruta. La regla sigue existiendo, pero el tráfico nunca llega al punto de control.
Una VPN o un proxy pueden desviar toda la sesión fuera del resolutor local. El DNS cifrado es más limitado: DoH y DoT protegen la propia consulta, mientras que HTTPS protege el tráfico web entre el navegador y el sitio. Esa diferencia es clave porque la navegación HTTPS habitual no demuestra que la consulta DNS haya utilizado DNS cifrado. NLnet Labs advierte que DoH puede eludir la política de seguridad DNS local y resultar difícil de detectar en entornos mixtos (Presentación de NLnet Labs sobre DoH).
La cobertura y la precisión requieren revisión
Las pruebas deben interpretarse como una advertencia sobre la cobertura, no como un análisis comparativo universal. Un estudio de 2026 sobre redes educativas registró una precisión del 98,53 % en condiciones normales de prueba, la cual descendió al 50 % cuando se introdujeron omisiones mediante VPN o DoH, informando de una precisión, sensibilidad y puntuación F1 del 0 % en ese caso de omisión, mientras que muestras independientes mostraron tasas de bloqueo del 85 % y 96 %, y tasas de falsos positivos del 12 % y 8 % (estudio de filtrado DNS en redes educativas).
Esas cifras apuntan a dos fallos que los usuarios perciben de forma distinta. Un fallo de detección permite el acceso a un destino prohibido. Un falso positivo bloquea uno inofensivo y genera tickets de soporte, soluciones alternativas y presiones para flexibilizar la directiva.
Un bloqueo solo es útil si la directiva es de confianza. Ofrezca a los usuarios una explicación clara, proporcione una vía para solicitar revisiones y mantenga registros de las excepciones y de las decisiones de directiva.
Las categorías claras, las páginas de bloqueo sencillas, las excepciones temporales, los registros de auditoría y una vía de revisión ayudan a los equipos a corregir errores sin abandonar el control de acceso. Un mayor nivel de bloqueo no es automáticamente mejor cuando interrumpe el estudio, la atención sanitaria, las noticias o el trabajo empresarial; mida las detecciones y las quejas de forma conjunta.
Cómo evaluar el filtrado DNS para su red
Comience enumerando las redes y grupos que necesitan reglas diferentes. Un hotel, una escuela o un recinto público pueden necesitar directivas separadas para invitados, personal, alumnos, residentes o accesos de pago. Decida si un servicio debe funcionar con un firewall existente y sin dispositivos de hardware o agentes de punto de enlace.
A continuación, pregunte cómo se aplicará la directiva. ¿Qué controles se necesitan para categorías, Safe Search, amenazas, publicidad, horarios, informes y páginas de bloqueo personalizadas? ¿Cómo gestionará la red los resolutores externos, las VPN y el DNS cifrado? Pregunte cómo se comporta el servicio si un resolutor o un centro de datos no está disponible, y si el comportamiento de fallo elegido coincide con las necesidades de seguridad y disponibilidad del centro.
Revise las pruebas que puede aportar un proveedor, incluidos las solicitudes bloqueadas, la revisión de falsos positivos, la disponibilidad del resolutor y la cobertura de las directivas. Si la inteligencia sobre amenazas forma parte de la propuesta, comprenda cómo se obtienen y mantienen sus listas consultando la guía sobre DNS threat intelligence feeds. La elección correcta debe adaptarse a las necesidades operativas y no basarse en afirmaciones genéricas de que un solo control puede resolver todos los problemas de seguridad en línea.
Purple Shield ofrece DNS de protección y filtrado de contenidos para WiFi pública y de invitados, con directivas específicas según la red, bloqueo de amenazas, informes y sin necesidad de agentes en los clientes. Visite Purple Shield para ver cómo sus controles a nivel de DNS pueden integrarse con la seguridad de su red actual.