
Qué es el tunneling DNS y cómo ocultan datos los atacantes
¿Qué es el tunneling DNS? Descubra cómo los atacantes ocultan datos en las consultas DNS y cómo detectarlo y bloquearlo en la capa DNS.
Published 14 de noviembre de 2026
En una WiFi compartida, el portátil de un invitado solicita al DNS que busque un sitio web igual que cualquier otro dispositivo. Si ese portátil está comprometido, también puede utilizar búsquedas ordinarias para enviar comandos ocultos o datos robados. El reto del operador consiste en distinguir esa actividad del tráfico DNS habitual de teléfonos, portátiles y aplicaciones.
Una demostración publicada demostró que los túneles DNS pueden transportar datos, mientras que una medición de DNS pasivo realizada en 2019 reveló que casi todo el tráfico de registros NULL observado estaba asociado con presuntos túneles. La lección práctica para un operador de red es comparar cada dispositivo con su comportamiento habitual en esa SSID, en lugar de confiar en un único umbral para todas las redes. Una ráfaga de búsquedas inusuales puede ser importante en una red de invitados, incluso si ese mismo volumen resulta normal en otro lugar.
El cifrado altera lo que aparece en los registros. Es posible que los operadores vean menos datos del nombre consultado, lo que dificulta la inspección directa del contenido. Aun así, los patrones de dispositivos, de red y temporales ayudan a establecer una línea base y a señalar comportamientos anómalos.
Índice de contenidos
- Qué es el tunneling DNS en términos sencillos
- Cómo ocultan datos los atacantes en búsquedas normales
- Por qué los atacantes sacrifican velocidad a cambio de sigilo
- Herramientas, estudios y la escala detrás del tunneling DNS
- Cómo detectar el tunneling DNS en sus registros
- DNS cifrado y dónde se queda corta la detección
- Elija controles de capa DNS que registren cada búsqueda
Qué es el túnel DNS en términos sencillos
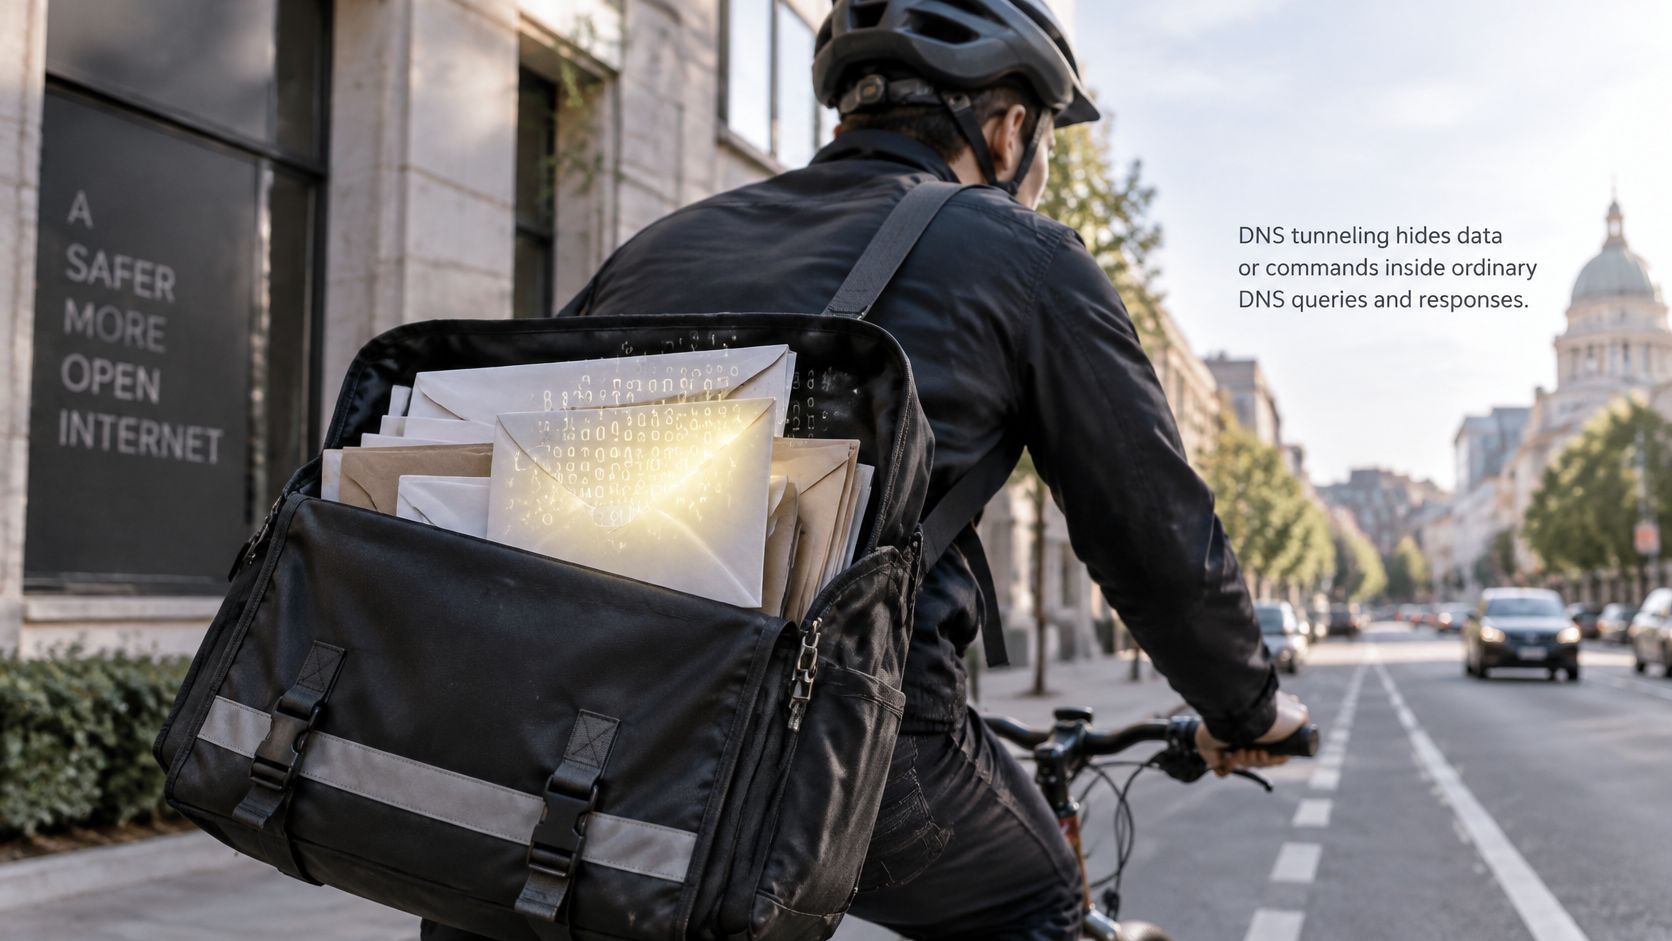
Piense en un mensajero al que se le permite cruzar todas las puertas porque el edificio necesita recibir entregas. El mensajero oculta cartas dentro de las etiquetas rutinarias de los paquetes. Nadie abre las etiquetas, por lo que las cartas viajan junto con el correo imprescindible. Ese es el principio de qué es el túnel DNS.
Todos los dispositivos consultan al DNS dónde se aloja un sitio web antes de conectarse, por lo que las búsquedas de nombres constituyen un tráfico esencial que los cortafuegos rara vez bloquean. Un teléfono o portátil comprometido divide comandos, credenciales o archivos en etiquetas y los distribuye a lo largo de numerosas solicitudes dirigidas a un dominio controlado por el atacante. El servidor autoritativo del atacante vuelve a unir los fragmentos y puede enviar instrucciones de vuelta en las respuestas. La comunicación funciona en ambos sentidos, aunque cada búsqueda individual parezca una consulta ordinaria sobre un nombre de host.
No se trata de un tipo de registro especial ni de un producto que se instale. Tal y como indica un estudio de medición de DNS pasivo de 2019, la técnica codifica datos dentro de consultas y respuestas ordinarias, y utiliza la resolución de nombres como canal de comunicación. El debate documentado públicamente sobre esta idea se remonta al menos a 1998, por lo que no está ante un truco completamente nuevo. Sigue resultando atractivo porque el DNS es imprescindible para el uso normal de internet y a menudo se autoriza donde la mayoría de los protocolos salientes directos están restringidos.
Supongamos que el portátil de un cliente en la red SSID de su cafetería ya se ha infectado en casa. No abre un puerto extraño. Pregunta, una y otra vez, dónde se alojan nombres llamativamente largos. Su solucionador reenvía esas preguntas porque esa es su función. El extremo receptor interpreta las etiquetas como datos.
La tunelización DNS convierte una búsqueda de nombres en una vía de datos oculta.
Debería ser capaz de explicárselo a un compañero en pocas palabras y añadir por qué una regla básica de «permitir DNS» lo deja pasar.
Cómo ocultan datos los atacantes en consultas ordinarias
El canal es una secuencia, no un paquete mágico. Cada paso existe porque el anterior tiene un límite.
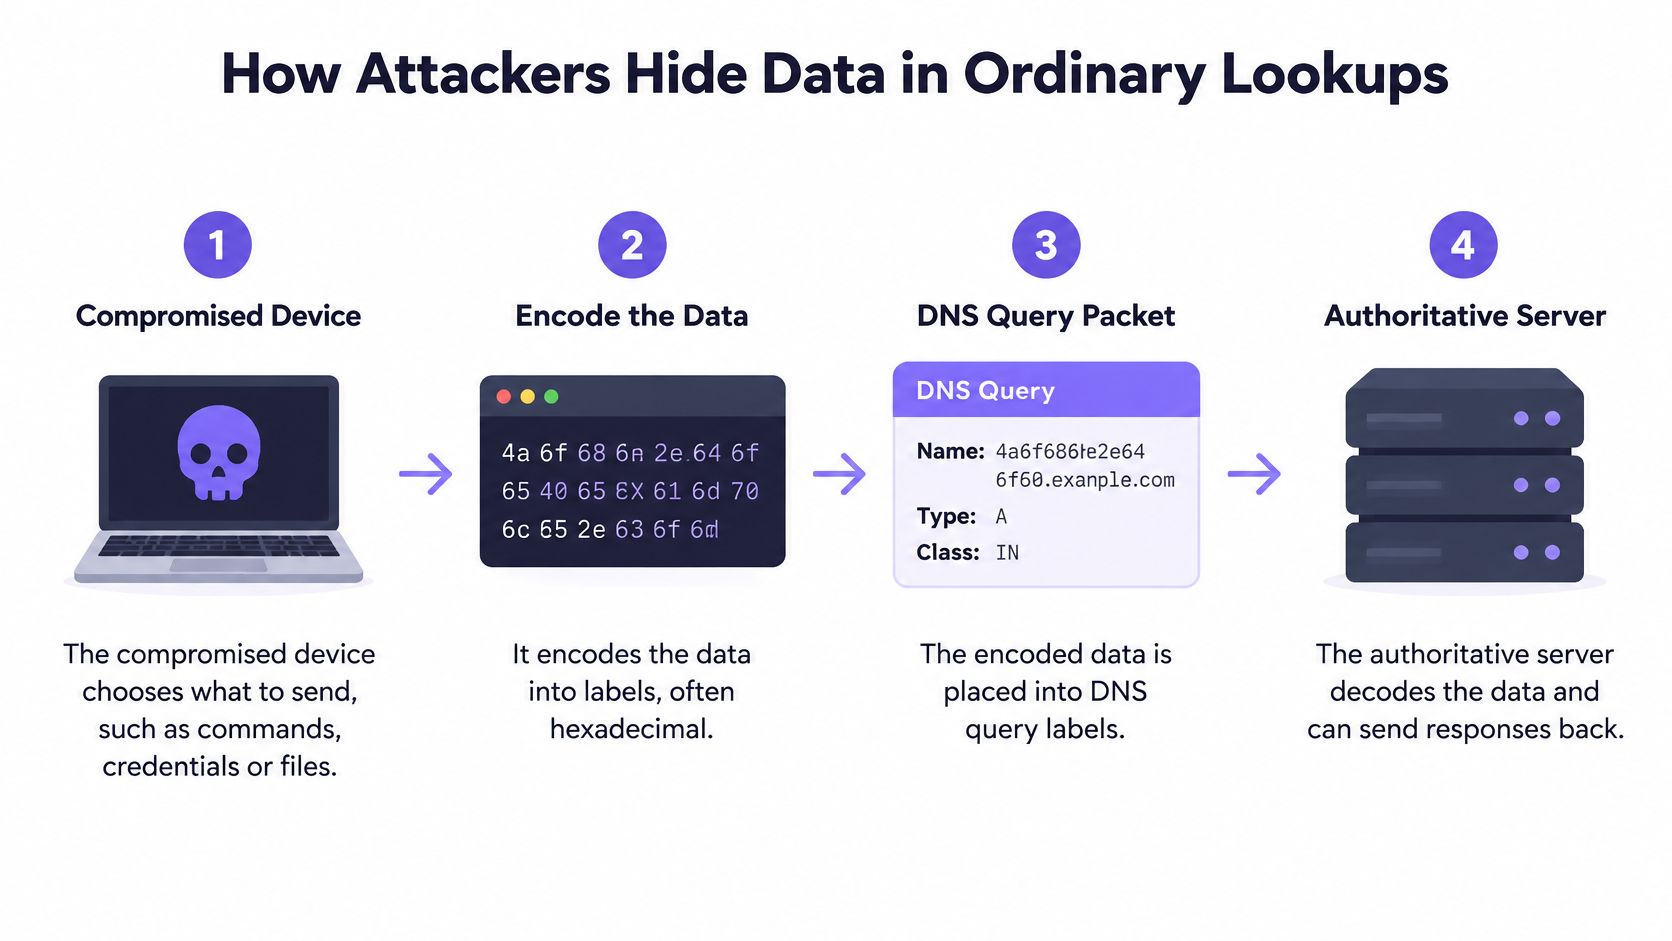
- El dispositivo comprometido selecciona qué enviar. Puede tratarse de un comando breve, una contraseña robada o un fragmento de un archivo. Un documento completo no cabe en un solo nombre, por lo que el implante programa multitud de partes pequeñas.
- Codifica esas partes como etiquetas, a menudo como texto en hexadecimal, Base32 o similar a Base64, antepuesto a un dominio controlado por el atacante. Esta codificación es el motivo por el que la parte izquierda del nombre parece una secuencia aleatoria sin sentido en lugar de una palabra que escribiría una persona.
- Cada consulta recorre la cadena habitual de resolución. Los servidores de resolución recursivos la reenvían sin comprender la carga útil de la aplicación, razón por la cual que «nuestro DNS funcione» no significa que las peticiones sean legítimas.
- El servidor autoritativo del atacante reconstruye el archivo o el comando a partir de numerosas consultas individuales. Un único archivo transferido de forma discreta puede traducirse en miles de etiquetas, y cada búsqueda sigue pareciendo una solicitud común y corriente.
- Las respuestas devuelven instrucciones o confirmaciones, de modo que el mismo canal sirve como vía bidireccional de comando y control, y no solo como una fuga unidireccional. Si desea conocer el patrón general en el que encajan estas comunicaciones de retorno, consulte qué implica el comando y control en una red.
La descripción de MITRE sobre el DNS en la capa de aplicación es muy clara sobre por qué esto pasa desapercibido. Muchas redes permiten el DNS saliente, los sistemas de resolución no leen la carga útil y el simple bloqueo de dominios no basta cuando el nombre principal cambia constantemente de etiquetas. Los indicios útiles son los subdominios largos, los patrones codificados, las consultas de alta frecuencia y la infraestructura maliciosa conocida. Combine los registros DNS con el contexto del endpoint y del flujo. Que sea un script o un proceso que no provenga del navegador el que realiza las búsquedas importa tanto como el propio nombre.
Tipos de registro que merecen una segunda revisión
El tipo de registro indica dónde podría encontrarse el grueso de la información. Por sí solo, no demuestra la existencia de un túnel.
| Tipo de registro | Propósito habitual | Cómo abusan de él los túneles |
|---|---|---|
| A y AAAA | Asignar un nombre de host a una dirección IPv4 o IPv6 | Transportar pequeñas etiquetas codificadas dentro de los nombres de consulta |
| TXT | Contener texto breve como cadenas de verificación | Devolver respuestas codificadas más grandes con comandos o datos |
| NULL | Sin uso habitual estándar | Transportar cargas útiles de gran tamaño |
El tráfico A y AAAA está en todas partes, por lo que el abuso se oculta más en el nombre de la consulta que en la respuesta. TXT es uno de los preferidos para respuestas más grandes porque el registro está diseñado para contener texto. NULL casi no tiene ninguna función habitual en una red de invitados, por lo que una acumulación repentina merece una revisión humana. Bloquear un tipo y dar el trabajo por terminado no funciona, ya que la misma tarea puede trasladarse a otro tipo.
La comprobación que puede llevar a cabo esta misma tarde es sencilla. Elija un dominio principal al que un cliente acceda de forma continuada y cuente las etiquetas únicas que dependen de él. Un sitio web real no necesita un nombre ilegible distinto en cada consulta.
Por qué los atacantes aceptan velocidades lentas para ser sigilosos
Un túnel es una mala forma de transferir una película, pero una excelente forma de pasar inadvertido. Los nombres DNS tienen límites de longitud y cada consulta conlleva una sobrecarga de protocolo, por lo que el atacante envía muchas preguntas extrañas y codificadas en lugar de unas pocas transferencias de gran tamaño. El ancho de banda es el precio. El sigilo es la recompensa.
Un análisis técnico publicado, recogido en un estudio de entornos en la nube de 2023, notificó un rendimiento demostrado de unos 110 KB/s con una latencia de aproximadamente 150 milisegundos. Esto es más lento que la transferencia web o de archivos habitual, pero sigue siendo suficiente para credenciales, archivos comprimidos pequeños y un canal de comandos constante. En una red de invitados no verá un único pico enorme; verá un cliente que nunca llega a quedarse inactivo del todo.
Por qué el camino lento sigue ganando
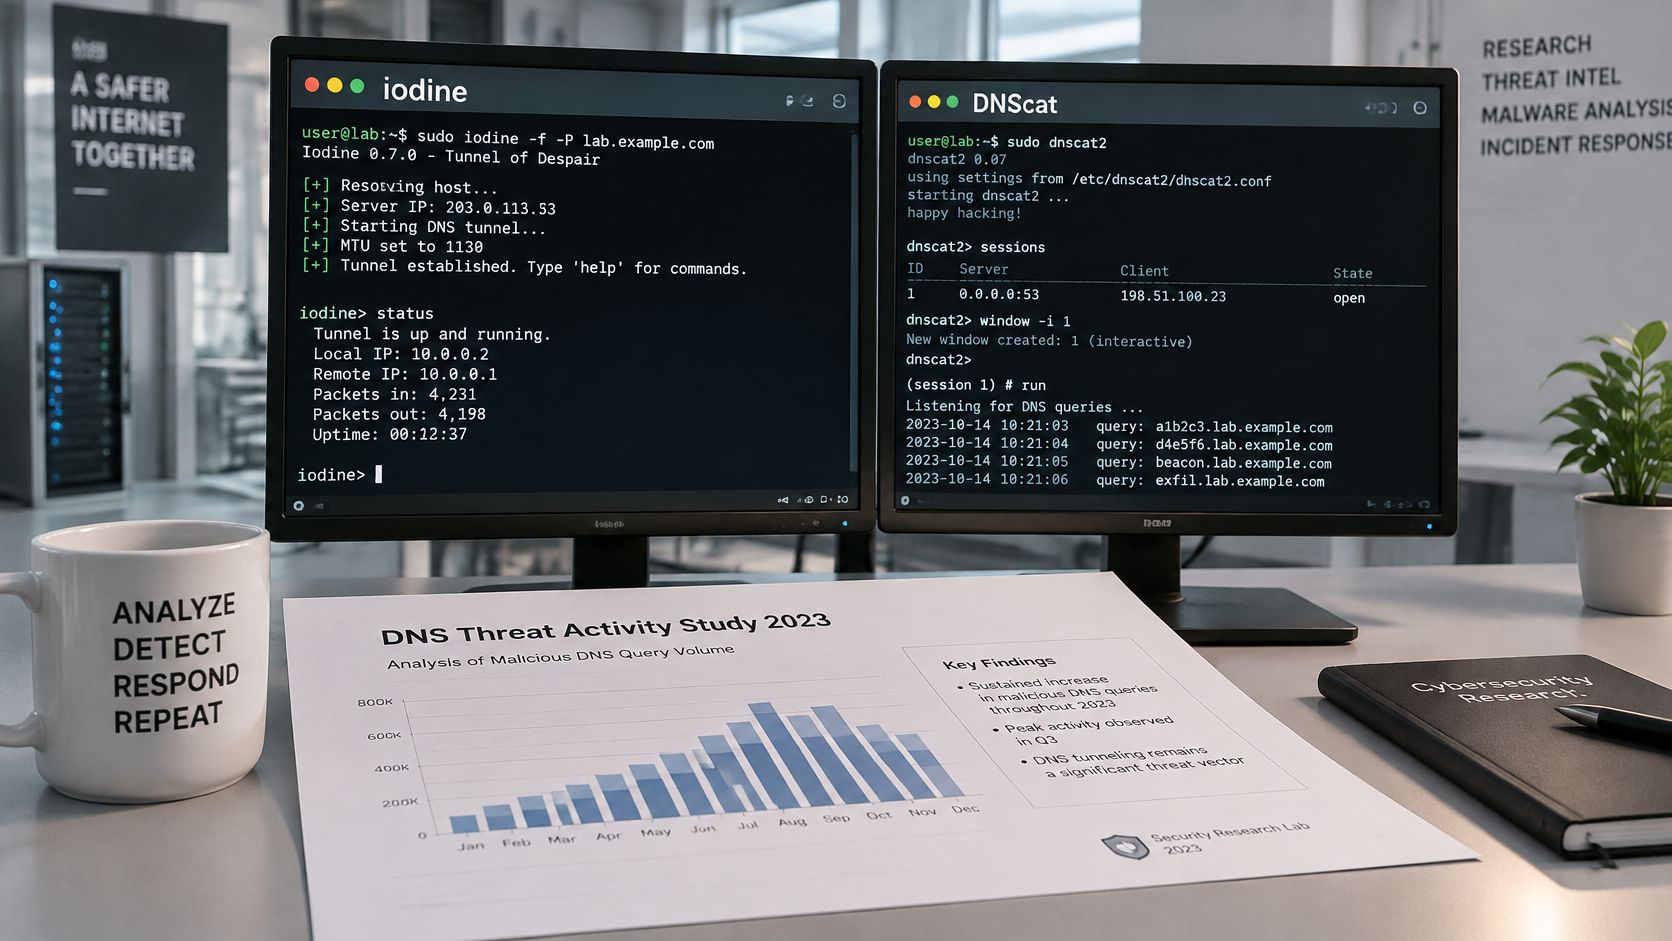
El DNS saliente a menudo se permite en redes que bloquean la mayoría de los protocolos salientes directos. El túnel aprovecha la puerta que dejó abierta a propósito. El mismo trabajo de 2023 probó Iodine y DNScat en diferentes configuraciones de firewall y descubrió que el tunelado aún podía admitir la exfiltración cuando existían controles convencionales. Desactivar un tipo de registro no cierra el canal. Las herramientas siguen comunicándose.
Ese estudio también citaba una estimación secundaria del sector según la cual el 80 % de los ataques de malware obtienen acceso de comando y control mediante DNS o utilizan el DNS como parte de sus comunicaciones. Considérese una estimación, no un recuento universal. Aun así, explica el cálculo del atacante. Una vía lenta y permitida es mejor que una vía rápida que el firewall descarta.
Regla práctica: Evalúe el comportamiento del DNS de un host a lo largo del tiempo. La mera presencia de consultas DNS no constituye un hallazgo.
Los transportes cifrados como DNS-over-HTTPS y DNS-over-TLS dificultan la lectura del contenido de cada intercambio, lo que supone un problema distinto al de la velocidad pura. En términos de rentabilidad, la cuestión es más concreta: los atacantes se conforman con un goteo porque su política ya considera ese goteo como tráfico obligatorio.
Herramientas, estudios y escala detrás del túnel DNS
El portátil de un invitado conectado a la red WiFi de una cafetería puede enviar solicitudes DNS de apariencia ordinaria mientras se comunica a través de un dominio de uso poco frecuente. Para comprender la magnitud de esa actividad, los investigadores prueban herramientas de tunelado como Iodine y DNScat frente a los controles de red. Estas pruebas muestran cómo un túnel puede hacerse repetible, en lugar de depender de una única solicitud inusual.
Las pruebas de laboratorio muestran lo que un control puede gestionar en condiciones específicas. El resultado depende de la herramienta, de la configuración del firewall y de si quien realiza la prueba puede modificar los tipos de registro. Los informes públicos sobre campañas específicas en redes WiFi compartidas son limitados, por lo que los operadores necesitan pruebas a partir de la actividad de DNS que gestionan sus propias redes.
Qué contabilizaron realmente las mediciones
Un estudio complementario de 2019 sobre DNS pasivo analizó más de 2000 millones de entradas y detectó 273 dominios candidatos a túnel. Dentro del tráfico observado, prácticamente todo el tráfico de registros NULL se atribuyó a presuntos túneles, al igual que cerca del 35 % del tráfico de registros TXT.
| Métrica | Cifra | Estado |
|---|---|---|
| Entradas de DNS pasivo analizadas | Más de 2000 millones | Medido, estudio de 2019 |
| Dominios candidatos a túnel marcados | 273 | Medido, estudio de 2019 |
| Tráfico de registros NULL atribuido a túneles | Casi todo el observado | Medido, estudio de 2019 |
| Tráfico de registros TXT atribuido a túneles | Alrededor del 35 % | Medido, estudio de 2019 |
| Malware que utiliza DNS para C2 o comunicaciones | Alrededor del 80 % | Estimación sectorial secundaria, no universal |
En una WiFi compartida, un único nombre inusual es una prueba débil. Un indicio más sólido es que un mismo cliente realice solicitudes repetidas y distintas bajo el mismo dominio principal poco común. El valor radica en analizar conjuntamente el cliente, el nombre de la consulta y los tiempos, para luego comparar la actividad dentro de esa red en lugar de tratar cada SSID como si tuviera la misma línea base.
Esta guía práctica muestra cómo se pueden transportar datos codificados en los nombres DNS. Puede ayudar a los operadores a comprender la forma de un túnel, pero un dominio de demostración no equivale a una regla de detección. Utilice este concepto para interpretar sus propios registros de consultas en su contexto.
Cómo detectar túneles DNS en sus registros
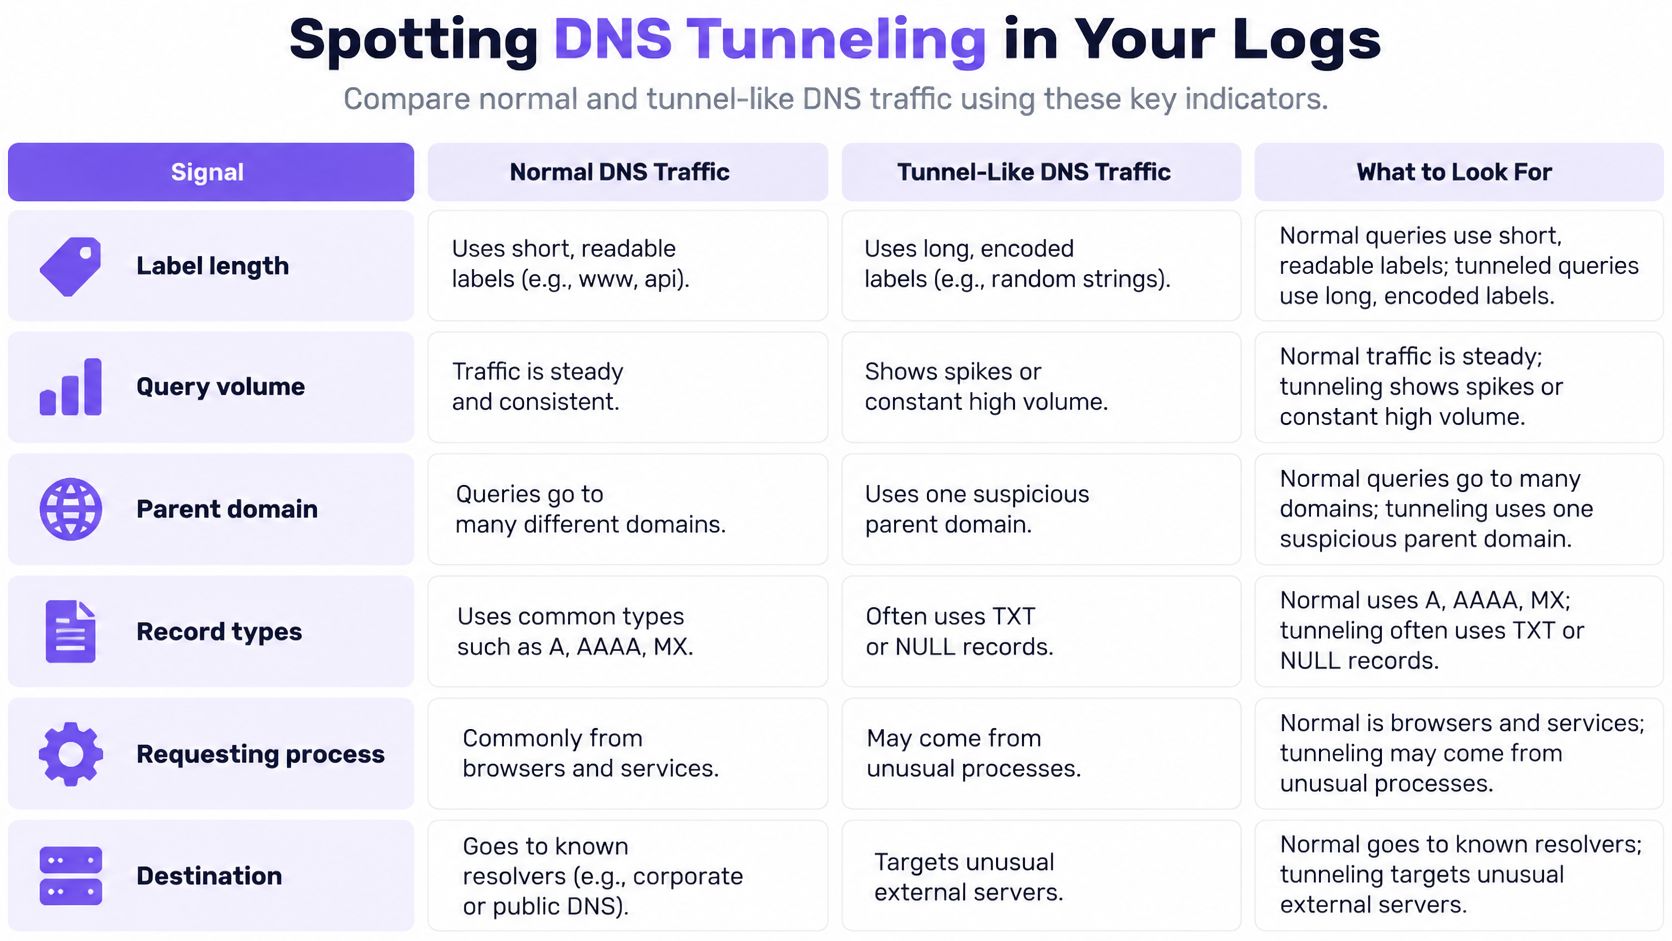
Ninguna firma por sí sola es fiable. Debe combinar el texto de la consulta, la frecuencia, la entropía, la reputación del dominio, los patrones de respuesta y cuánto se desvía un host de su propio perfil habitual.
| Señal | Tráfico normal | Señal de túnel |
|---|---|---|
| Longitud del subdominio | Etiquetas cortas y legibles | Etiquetas inusualmente largas o con una entropía alta |
| Volumen de consultas | Ráfagas vinculadas a la actividad del usuario | Tasas anormales o balizas constantes procedentes de un mismo host |
| Dominio principal | Muchos dominios no relacionados entre sí | Muchas búsquedas únicas bajo un único dominio poco utilizado |
| Tipos de registro | Principalmente A y AAAA | Uso intensivo de TXT, NULL o uso inusual de A y AAAA |
| Proceso solicitante | Navegador o aplicación conocida | Scripts o procesos ajenos al navegador |
| Reputación del destino | Dominios consolidados y reconocidos | Dominios de nivel superior nuevos o de los que se suele abusar de forma inusual |
Por qué un umbral global falla en entornos compartidos WiFi
Las redes de invitados, públicas y de estudiantes son ruidosas por naturaleza. La mañana de una conferencia, el momento del registro de salida de un hotel y la tarde de una biblioteca no comparten un umbral fiable de «consultas por minuto». Un único recuento global le enviará alertas por un SSID muy concurrido y pasará por alto un implante silencioso.
La nota de la CISA sobre esta técnica coincide con lo que los operadores observan sobre el terreno. El camuflaje DNS es una forma de eludir la detección y el filtrado de red, y un implante puede emitir señales con frecuencias de consulta regulares y bajas, o alargar las etiquetas de forma progresiva para que nunca salte una alerta basada únicamente en umbrales. Las líneas base por cliente, por SSID, por VLAN, por sede y por franja horaria ajustan la comparación. La pregunta es si este teléfono, en esta SSID y a esta hora, se comporta igual que la semana pasada.
Los análisis de MITRE apuntan al mismo patrón: consultas poco frecuentes vinculadas a la transferencia de datos, consultas con una longitud anómala, incrementos atípicos y dominios de nivel superior que aparecen una y otra vez en casos de abuso.
Un orden de triaje que no destruye las pruebas
Proceda en este orden para conservar información útil que entregar a quien gestione lo que implica la respuesta a incidentes en caso de que el dispositivo resulte ser algo más que un teléfono con tráfico anómalo.
- Extraiga los registros DNS del host marcado, incluida la dirección de origen y el nombre de consulta completo.
- Filtre por etiquetas largas o de alta entropía bajo un único dominio principal.
- Compare el volumen y los tipos de registro de ese host con su propia línea base, no con el punto de acceso con más actividad del edificio.
- Correlacione el patrón con el dispositivo o el proceso que realiza las búsquedas. En equipos de invitados no gestionados, es posible que solo disponga de una MAC y una SSID. Aun así, es mejor que un contador para todo el edificio.
A continuación, aísle el dispositivo, compruebe la reputación del dominio principal y conserve los registros antes de cambiar la política del solucionador o formatear el cliente. Si ya se sabe que el nombre es malicioso, un DNS sinkhole puede evitar que se complete la siguiente búsqueda mientras soluciona el problema del portátil. No empiece por borrar el historial que muestra la señal baliza (beacon).
Fuerce a los clientes a utilizar resolvedores recursivos autorizados, y bloquee o inspeccione el DNS saliente directo cuando el equipamiento del recinto lo permita. Conserve la telemetría del origen y del nombre consultado. Un panel atractivo que descarte la cadena de consulta no podrá mostrarle la etiqueta codificada.
DNS cifrado y dónde falla la detección
En una WiFi compartida, el teléfono de un invitado puede utilizar DNS cifrado sin que el operador de red vea los nombres que consulta. Bloquear todos los solucionadores cifrados puede parecer una solución sencilla, pero puede interferir en aplicaciones legítimas y herramientas de privacidad. Ninguna de las opciones elimina la necesidad de comprender lo que la red todavía puede observar.
Los atacantes pueden transportar tráfico de comando y control a través de protocolos cifrados. La página de CISA sobre tunelización de protocolos describe esta técnica. Con el DNS cifrado, un resolutor o un monitor que dependa de la lectura de los nombres de consulta DNS convencionales pierde esa visibilidad. Los operadores aún pueden observar la sincronización, el volumen de tráfico, el comportamiento del destino y los patrones de reintento, pero esas señales no revelan el texto oculto de la consulta.
Lo que una buena puntuación de laboratorio no le garantiza
Las investigaciones basadas en características de comportamiento han arrojado resultados sólidos en condiciones de laboratorio, donde los sistemas buscan patrones en el tráfico en lugar de inspeccionar el contenido de las consultas. Dichos resultados no se trasladan automáticamente a una red de invitados en producción. La combinación de dispositivos, aplicaciones y ajustes de privacidad varía según el establecimiento, por lo que un patrón que resulte inusual en una SSID puede ser normal en otra. Desarrolle líneas base por red en lugar de aplicar un único umbral global.
Bloquear el DNS cifrado también puede interrumpir los servicios que los invitados esperan utilizar. En una red WiFi compartida, es posible que los operadores no controlen el terminal ni sepan por qué una aplicación ha elegido un resolvedor en concreto. Priorice el resolvedor que usted opera siempre que sea posible y registre qué clientes no lo utilizan.
Decida qué puede inspeccionar, qué va a bloquear y cómo registrará los falsos positivos. Con el DNS cifrado, la detección depende más de los metadatos específicos de la red y de la política del resolvedor que de la lectura individual de cada nombre consultado.
Para conocer con más detalle cómo el DNS sobre HTTPS altera la visibilidad de la red, analice qué señales siguen estando disponibles cuando los nombres de consulta están cifrados.
Elija controles de capa DNS que registren cada consulta
Los controles funcionan en capas. Ninguno de ellos, por sí solo, acaba con el tunelado. En conjunto, reducen el canal, mantienen su visibilidad y acortan el tiempo que un implante permanece inadvertido en la red WiFi para invitados WiFi.
- Fuerce el uso de resolutores autorizados. Dirija cada SSID a resolutores recursivos que usted gestione o en los que confíe, de modo que cada búsqueda sea visible y quede vinculada a una red. Si los clientes pueden elegir cualquier resolutor de Internet, sus registros serán una muestra, no un historial completo.
- Cierre el desvío. Bloquee o inspeccione el DNS saliente directo donde los puntos de acceso lo permitan. Un túnel que nunca pasa por su resolutor resulta invisible para todos los informes que haya creado en el paso 1.
- Conserve los campos adecuados. Guarde la dirección de origen y el nombre de la consulta, y asígnelos por SSID y VLAN. Un recuento de «paquetes DNS» sin el nombre no reflejará las etiquetas codificadas.
- Detenga los nombres sospechosos conocidos en el momento de la búsqueda. La defensa contra amenazas debe bloquear las devoluciones de llamada de comando y control de dispositivos infectados, así como los dominios conocidos de suplantación de identidad (phishing) y malware antes de que se inicie la conexión. El dispositivo sigue intentándolo, pero la sesión nunca llega a establecerse.
- Vincule las repeticiones a un dispositivo. Correlacione las búsquedas de dominios poco frecuentes con el cliente o el proceso. Una baliza es una relación a lo largo del tiempo, no una simple cadena maliciosa aislada.
Shield se ejecuta detrás de un firewall en lugar de sustituirlo, y bloquea la búsqueda DNS antes de que se inicie una conexión. Purple Shield es una opción gestionada de capa DNS en ese punto. Complementa al firewall y a la revisión de registros que ya realiza. No sustituye a ninguno de los dos y no elimina la necesidad de establecer líneas de base por cliente.
Comience por la aplicación y el registro de resolutores. Deje que esas líneas base se consoliden durante unas semanas con tráfico real de invitados, incluidos un fin de semana concurrido y un lunes tranquilo. A continuación, ajuste las listas de bloqueo y las alertas frente a etiquetas largas, ráfagas en un único dominio principal, combinaciones anómalas de registros y señales periódicas de baja intensidad (beacons). Seguirá teniendo falsos positivos en una residencia de estudiantes o en un hotel. No obstante, tendrá menos de los que jamás le proporcionó un único umbral para todo el edificio y sabrá qué dispositivo aislar cuando el patrón se mantenga.
Purple Shield es un DNS de protección para recintos, invitados y WiFi públicas. Comprueba las búsquedas antes de que se inicien las conexiones, bloquea dominios conocidos de comando y control, phishing y malware, y mantiene una política por SSID, VLAN y recinto para que las redes compartidas no se evalúen mediante un único umbral global. Si desea contar con esa capa en la red WiFi que ya gestiona, visite Purple Shield.