
Reducir el uso de ancho de banda en WiFi con varias sedes: métodos probados
Reduzca el uso de ancho de banda en WiFi compartidas mediante compresión, almacenamiento en caché, bloqueo de anuncios y QoS. Mida primero y, a continuación, aplique las soluciones que ahorren más datos.
Published 6 de noviembre de 2026
Un hotel, campus o recinto público muy concurrido puede disponer de abundante capacidad mensual y, aun así, tener problemas cuando los invitados llegan, abren los mismos sitios web y empiezan a reproducir contenidos en streaming a la vez. La solución no siempre pasa por una conexión más rápida: primero descubra qué tráfico es evitable, qué cargas de pago pueden reducirse y cuándo la demanda está saturando la red. Para reducir el uso del ancho de banda sin que el uso de la red WiFi resulte frustrante, mida cada cambio analizando tanto los bytes ahorrados como la experiencia que obtienen los usuarios.
Índice de contenidos
- Técnicas clasificadas por ahorro y esfuerzo
- Cómo medir a dónde va su ancho de banda
- Cómo comprimir el tráfico web sin malgastar CPU
- Reducción de descargas repetidas y solicitudes de terceros
- Programación de la demanda máxima en las redes del recinto
- Elija su primer cambio y confírmelo
Técnicas clasificadas por ahorro y esfuerzo
Comience por el tráfico que su red pueda reducir con el menor coste operativo. Esta clasificación es una lista de prioridades práctica, no una promesa de que todas las técnicas vayan a ofrecer el mismo ahorro en cada ubicación.
| Técnica | Ahorro medido | Esfuerzo | Empiece aquí cuando |
|---|---|---|---|
| Compresión de respuestas HTTP | 59-82 % de datos de respuesta compresibles en un trazo del MIT | Bajo | Las páginas ricas en texto predominan en los SSID de invitados y públicos |
| Compresión de solicitudes individuales | 26-34 % de bytes de solicitud en un trazo del MIT | Medio | Las aplicaciones y portales envían muchas solicitudes pequeñas |
| Caché de objetos estáticos repetidos | 16,2-29 % del tráfico externo en una prueba de referencia de CDN | Medio | Los mismos recursos se cargan para muchos invitados |
| Caché web eficaz | Volumen de tráfico un 17 % menor en un estudio sobre smartphones | Medio | El tráfico de invitados incluye visitas recurrentes |
| Bloqueo de anuncios y rastreadores | Aproximadamente 225 MB al día para un usuario típico en un análisis de 119 sitios web de 2025 | Bajo | Las solicitudes de terceros se repiten en SSID de invitados y públicos |
| Modelado de picos y QoS | No se ha reportado un porcentaje fiable | De medio a alto | Los eventos en directo generan breves periodos de congestión |
| Todas las técnicas superpuestas | Hasta un 74,5 % del volumen original en todo el tráfico medido en un estudio sobre smartphones | Alto | Las propiedades con múltiples ubicaciones necesitan un conjunto coordinado |
Las mediciones tienen alcances diferentes. La compresión de respuestas se aplica a la porción comprimible de los datos, mientras que el ahorro por almacenamiento en caché depende de la frecuencia con la que se repite el contenido y de si se puede guardar de forma segura. El resultado del bloqueo de anuncios procede de la navegación de un usuario típico, no de una previsión para cada recinto. El análisis de 2025 sobre el tráfico de publicidad y seguimiento ofrece a los operadores una razón para contabilizar las solicitudes de terceros como demanda, en lugar de centrarse únicamente en las descargas de gran tamaño.
El almacenamiento en caché, la compresión y la codificación delta abordan diferentes tipos de desperdicio: el contenido que no ha cambiado no necesita volverse a descargar, la redundancia estadística se puede comprimir y la codificación delta permite enviar únicamente lo que se ha modificado. Un estudio sobre el tráfico de smartphones realizado por la Universidad de Minnesota reveló que combinar el almacenamiento en caché, la compresión de archivos y la codificación delta reducía todo el tráfico medido al 74,5 % de su volumen original. Este resultado justifica la implementación por capas, pero no representa un objetivo garantizado para su red. Los resultados del estudio sobre la reducción del tráfico combinado demuestran por qué un solo control raras veces sustituye a los demás.
En el caso de un operador multisitio, priorice las técnicas según las evidencias locales: mida la mayor fuente de bytes evitables y, a continuación, elija el control adecuado. También puede revisar el filtrado DNS para redes multisitio mientras planifica cómo gestionar los destinos no deseados en todas las ubicaciones. Para obtener una visión independiente del rendimiento de los establecimientos y los factores que influyen en él, explore el rendimiento de los establecimientos.
Cómo medir a dónde va su ancho de banda
Una referencia inicial útil debe mostrar adónde van los bytes, cuándo se produce la congestión y qué personas o servicios se ven afectados. Sin ella, una transmisión de vídeo de gran tamaño en una red SSID puede parecer un problema de capacidad en todo el recinto, y un cambio de directiva puede parecer acertado simplemente porque menos personas utilizaron la red ese día.
Extraiga los bytes totales por SSID y por sitio. Registre un día laborable normal y un evento de hora punta conocido, utilizando la misma ventana de información para ambos. Mantenga separados los segmentos de red de invitados, personal, pagos y otros para que un grupo con mucha actividad no oculte lo que sucede en otros lugares.
Clasifique los destinos por bytes, no por recuento de solicitudes. Enumere los dominios principales por volumen de datos. El recuento de solicitudes sigue siendo importante, pero un dominio contactado con frecuencia puede transportar pocos datos, mientras que un único servicio de vídeo puede dominar el uso total.
Agrupe el tráfico por tipo de contenido. Separe el HTML, CSS, JavaScript, imágenes y vídeo de los archivos ya comprimidos, como los archivos ZIP y el vídeo MP4. Esto revela qué tráfico es candidato para la compresión y cuál necesita otro enfoque.
Cuente las solicitudes repetidas para el mismo objeto dentro de una hora. Los recursos estáticos repetidos sugieren una oportunidad de almacenamiento en caché, especialmente cuando muchos invitados visitan los mismos sitios. Distinga las solicitudes repetidas que se pueden servir desde una caché de las solicitudes de contenido personalizado o cambiante.
Marque la cuota de terceros. Identifique las solicitudes a dominios más allá del sitio que el invitado eligió visitar, incluidos los servicios de publicidad, seguimiento e integrados. Esto ayuda a estimar qué cantidad de tráfico procede de las dependencias de la página y no del contenido principal.
Registre el rendimiento máximo y la latencia en cada SSID. Compare esas medidas con los bytes totales y los reintentos para distinguir un problema de volumen de una saturación o de unas condiciones de radio débiles. Una sola aplicación de alto tráfico en una red no debería activar una restricción general para todos los invitados.
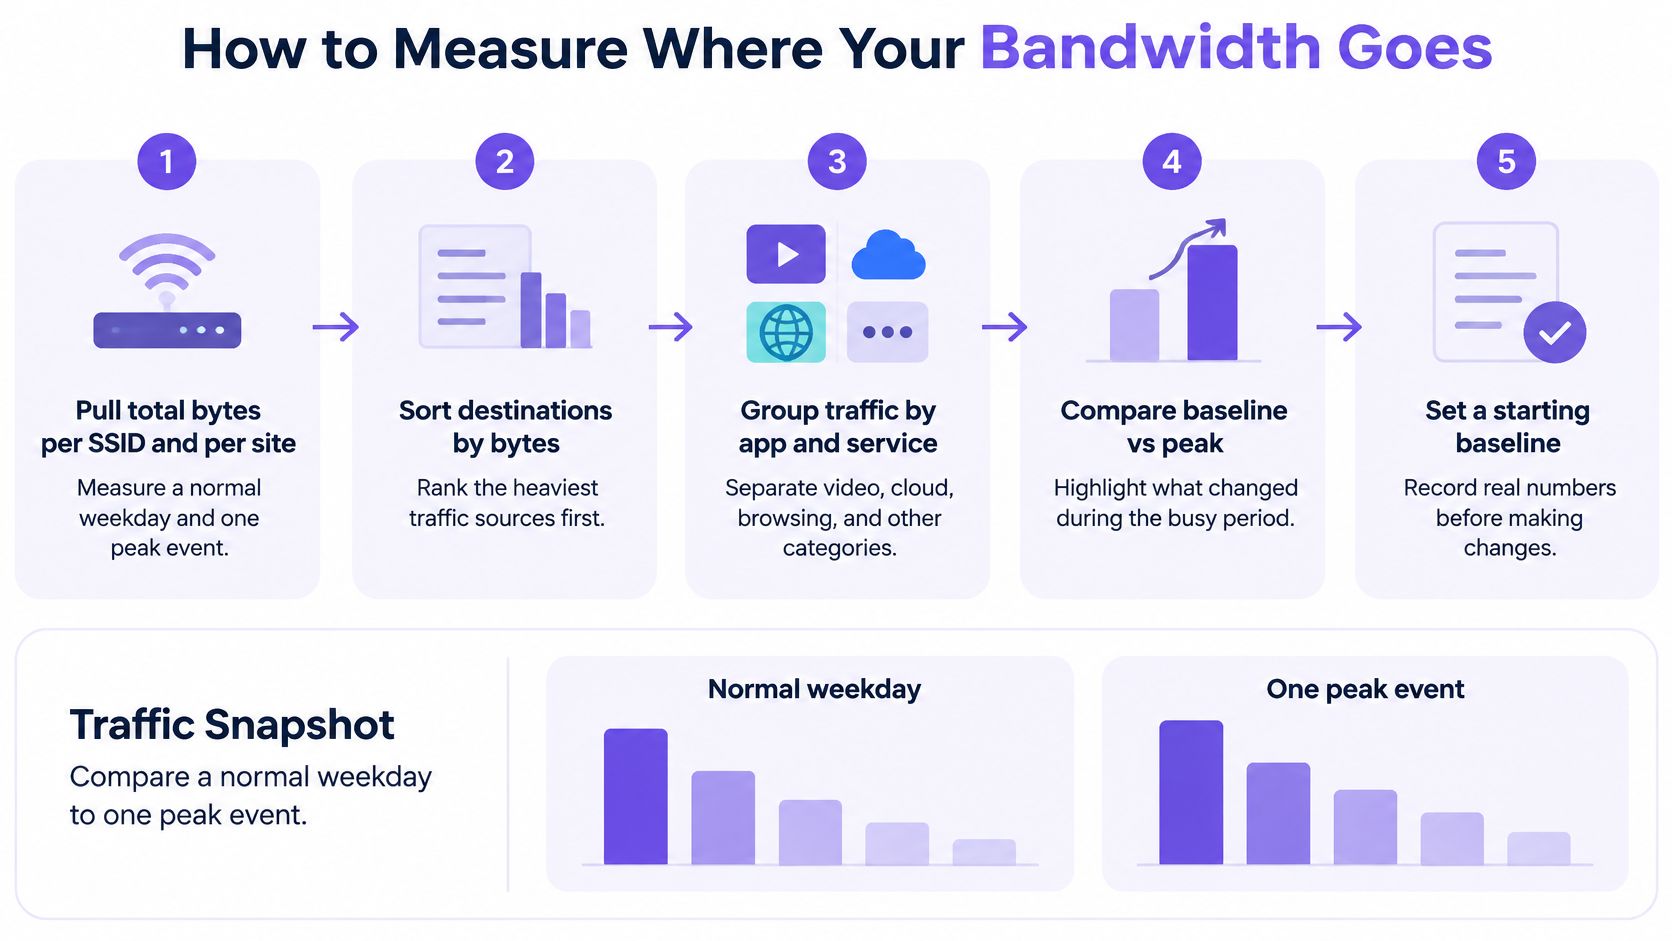
Mantenga la línea de base lo suficientemente sencilla para que cada ubicación pueda mantenerla. Un registro reutilizable debe incluir el total de bytes, los dominios principales y el rendimiento máximo por ubicación, con el SSID y el período de observación claramente identificados. Añada informes de latencia y fallos cuando compare cambios, para que una caída en el tráfico no se confunda con una mejora si los invitados ya no pueden acceder a lo que necesitan.
Cómo comprimir el tráfico web sin desperdiciar CPU
El ahorro mediante compresión depende de la proporción de tráfico que se pueda comprimir y de cómo se aplique dicha compresión. Una evaluación del World Wide Web Consortium sobre HTTP/1.1 concluyó que la compresión de transporte reducía los paquetes transmitidos en aproximadamente un 16 % y acortaba el tiempo de recuperación en un 12 % para las solicitudes de página iniciales; la combinación de técnicas de HTTP/1.1 generó un ahorro de ancho de banda de entre el 2 % y el 40 %. Estas cifras son un recordatorio útil para esperar un rango y no una reducción fija en cada red. La evaluación de HTTP/1.1 del W3C también ilustra por qué los resultados dependen de las técnicas que se utilicen conjuntamente.
Siga esta secuencia de implantación:
Habilite Brotli o gzip para respuestas basadas en texto. Comience con HTML, CSS, JavaScript, JSON y texto plano. Estos formatos suelen contener patrones repetidos que se comprimen bien, a diferencia de los medios que ya están comprimidos.
Pruebe la compresión en transmisión para transferencias más largas o agregadas. Los trazos del MIT descubrieron que la compresión en transmisión podía mejorar el ahorro en comparación con la compresión por respuesta. En un trazo, redujo la porción compresible en un 80 % y disminuyó los bytes totales transmitidos en un 35 %. Los resultados dependen de la mezcla de tráfico, por lo que debe medir el resultado en su propio SSID.
Omita los formatos que ya están comprimidos. JPEG, PNG, MP4, ZIP y las cargas útiles cifradas no son buenas candidatas para una segunda pasada de compresión. Volver a procesarlas puede consumir CPU sin reducir significativamente la transferencia.
Establezca un tamaño mínimo de respuesta mediante pruebas. Las respuestas muy pequeñas pueden obtener pocos beneficios una vez que se contabilizan el enmarcado y los metadatos. Compare varios umbrales en lugar de asumir que un solo límite se adaptará a todas las aplicaciones.
Mida los bytes, la CPU y la latencia de forma conjunta. Mantenga el cambio solo si la reducción de bytes transferidos justifica el procesamiento adicional y la latencia visible para el usuario sigue siendo aceptable. El contenido HTTPS que la red no puede inspeccionar no puede ser comprimido por un intermediario, por lo que los controles a nivel de DNS para destinos no deseados pueden complementar la compresión sin reemplazarla.
Pruebe la directiva en una SSID durante una semana, registre las mismas mediciones antes y después, y compruebe si hay errores en las aplicaciones antes de ampliarla. Si el mantenimiento del sitio web forma parte de su flujo de trabajo de rendimiento, explore la duración actualizada de la prueba del sitio web como un ejemplo independiente de cambio en las operaciones web que evaluar y gestionar.
Reducción de descargas repetidas y solicitudes de terceros
Antes de ampliar la capacidad del enlace, compruebe si los invitados descargan repetidamente los mismos objetos o cargan servicios de terceros que aportan poco valor a la visita. Un estudio comparativo que analizó 7700 millones de solicitudes HTTP y 290 TB de tráfico determinó que el almacenamiento colaborativo en caché podía reducir el tráfico externo entre un 16,2 % y un 29 %. Su escenario idealizado de caché infinita podría servir el 31 % del tráfico de IXP a nivel local, un límite teórico más que un resultado previsto para un recinto individual. El estudio comparativo sobre CDN y almacenamiento en caché respalda la evaluación de las solicitudes repetidas antes de comprometer más capacidad.
Almacene en caché lo que pueda reutilizarse de forma segura
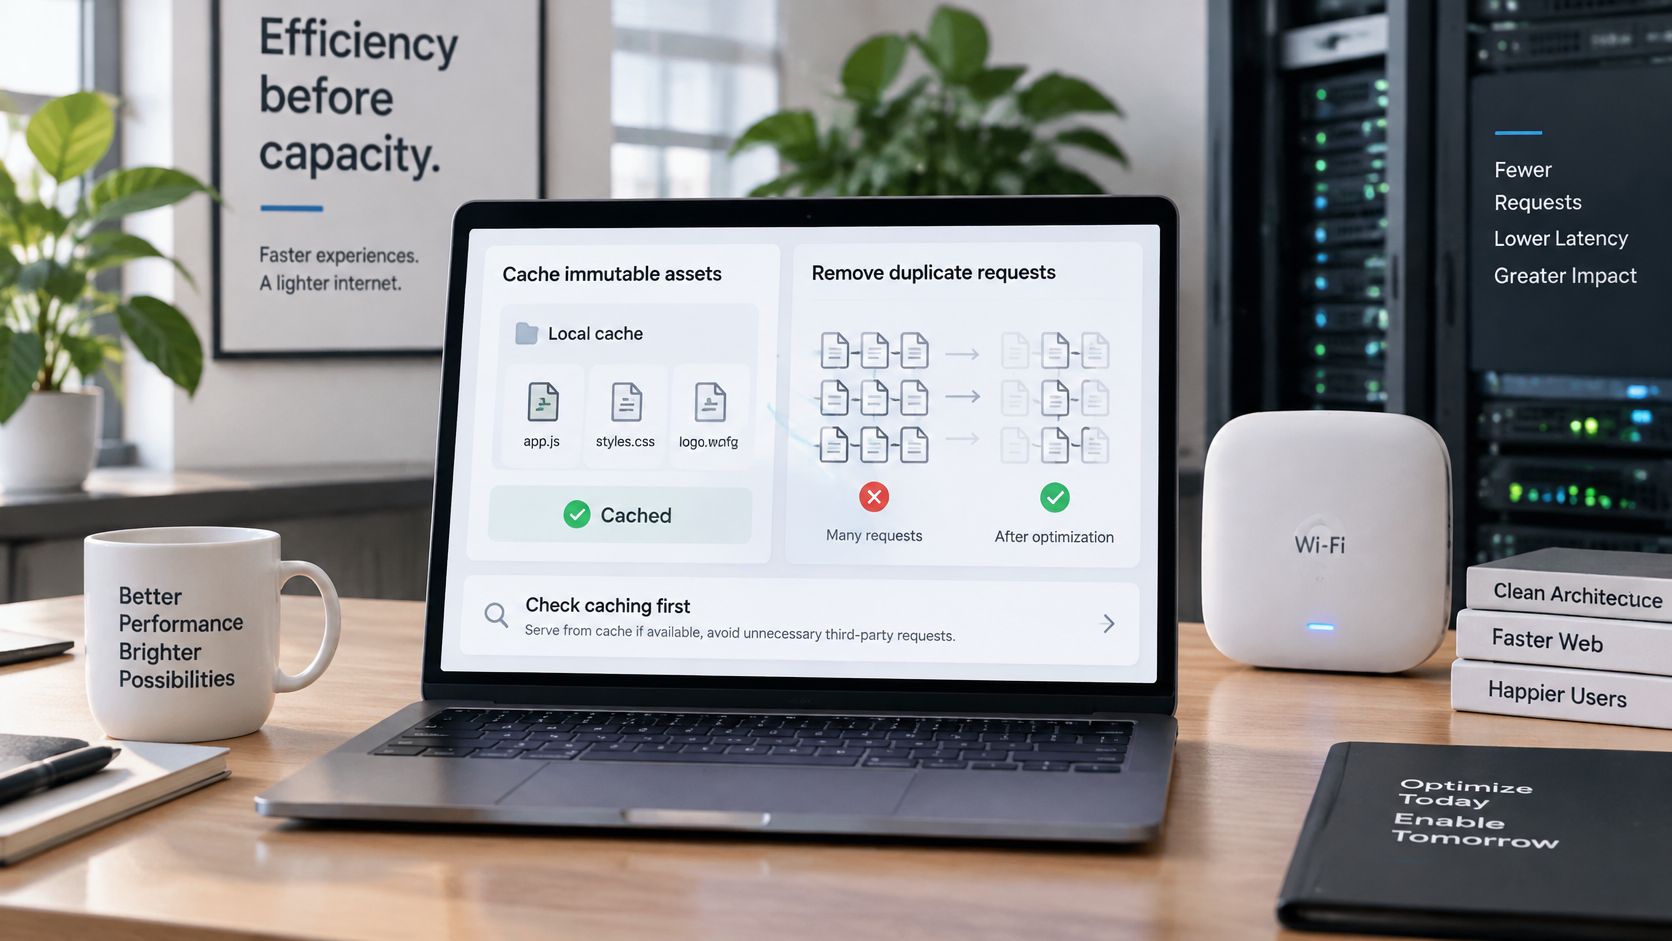
Asigne a los recursos inmutables tiempos de vida de actualización largos. Las imágenes, las fuentes y los scripts con versiones se pueden almacenar en caché durante más tiempo cuando un nombre de archivo cambia cada vez que cambia el archivo subyacente. Esto permite que los visitantes que regresan reutilicen el contenido no modificado en lugar de volver a descargarlo.
Revalide los objetos dinámicos. Utilice encabezados ETag o Last-Modified para que un servidor pueda confirmar que una respuesta almacenada en caché sigue estando actualizada. Esto evita servir ciegamente contenido obsoleto, al tiempo que reduce las transferencias innecesarias cuando un objeto no ha cambiado.
Mida ambos ratios de acierto. Un ratio de aciertos de caché cuenta las solicitudes correctas, mientras que un ratio de aciertos de bytes muestra cuántos datos ahorraron esos aciertos. Muchos archivos pequeños almacenados en caché pueden generar un buen recuento de solicitudes sin marcar una gran diferencia en el ancho de banda total.
Realice pruebas durante los periodos de mayor actividad. El tráfico repetido importa más cuando muchos invitados compiten por la capacidad. Compare los bytes entregados desde la caché y los bytes obtenidos externamente durante una ventana de hora punta, no solo un promedio de todo el día.
Elimine las solicitudes que no sean necesarias
Utilice el filtrado a nivel de DNS en SSID públicas y de invitados para bloquear la publicidad no deseada, el seguimiento y otros destinos innecesarios antes de que se carguen dichos dominios. Mantenga al personal y a las redes de pago con directivas adaptadas a sus distintas necesidades. El análisis de 2025 de 119 sitios web identificó 276 rastreadores únicos de 233 empresas y solicitudes a 829 dominios de seguimiento, lo que destaca por qué los operadores deben medir la sobrecarga de solicitudes así como la de cargas útiles grandes. Algunos editores dependen de los ingresos publicitarios, y un bloqueo agresivo puede interferir con las funciones de la página. La guía sobre el filtrado DNS para el bloqueo de publicidad en la red puede ayudar a los operadores a reflexionar sobre cómo aplicar y supervisar esas directivas. Para ver un ejemplo de contenido de vídeo presentado como destino de navegación, explore la galería de GA en YouTube.
Mantenga una lista de permitidos para los dominios de reserva, pago e inicio de sesión, y utilice excepciones de categoría cuando un sitio web necesite un script de terceros para funcionar. Realice un seguimiento independiente de las solicitudes bloqueadas, los bytes estimados evitados, los efectos en la carga de la página y los falsos positivos. No almacene en caché respuestas personalizadas o que contengan autorizaciones, ya que esto podría exponer la información de un invitado a otro. Establezca un plan de invalidación antes de activar el almacenamiento en caché de larga duración y evalúe un filtro tanto por su lista de fallos causados como por su reducción de tráfico.
Programación de las horas de máxima demanda en las redes de los recintos
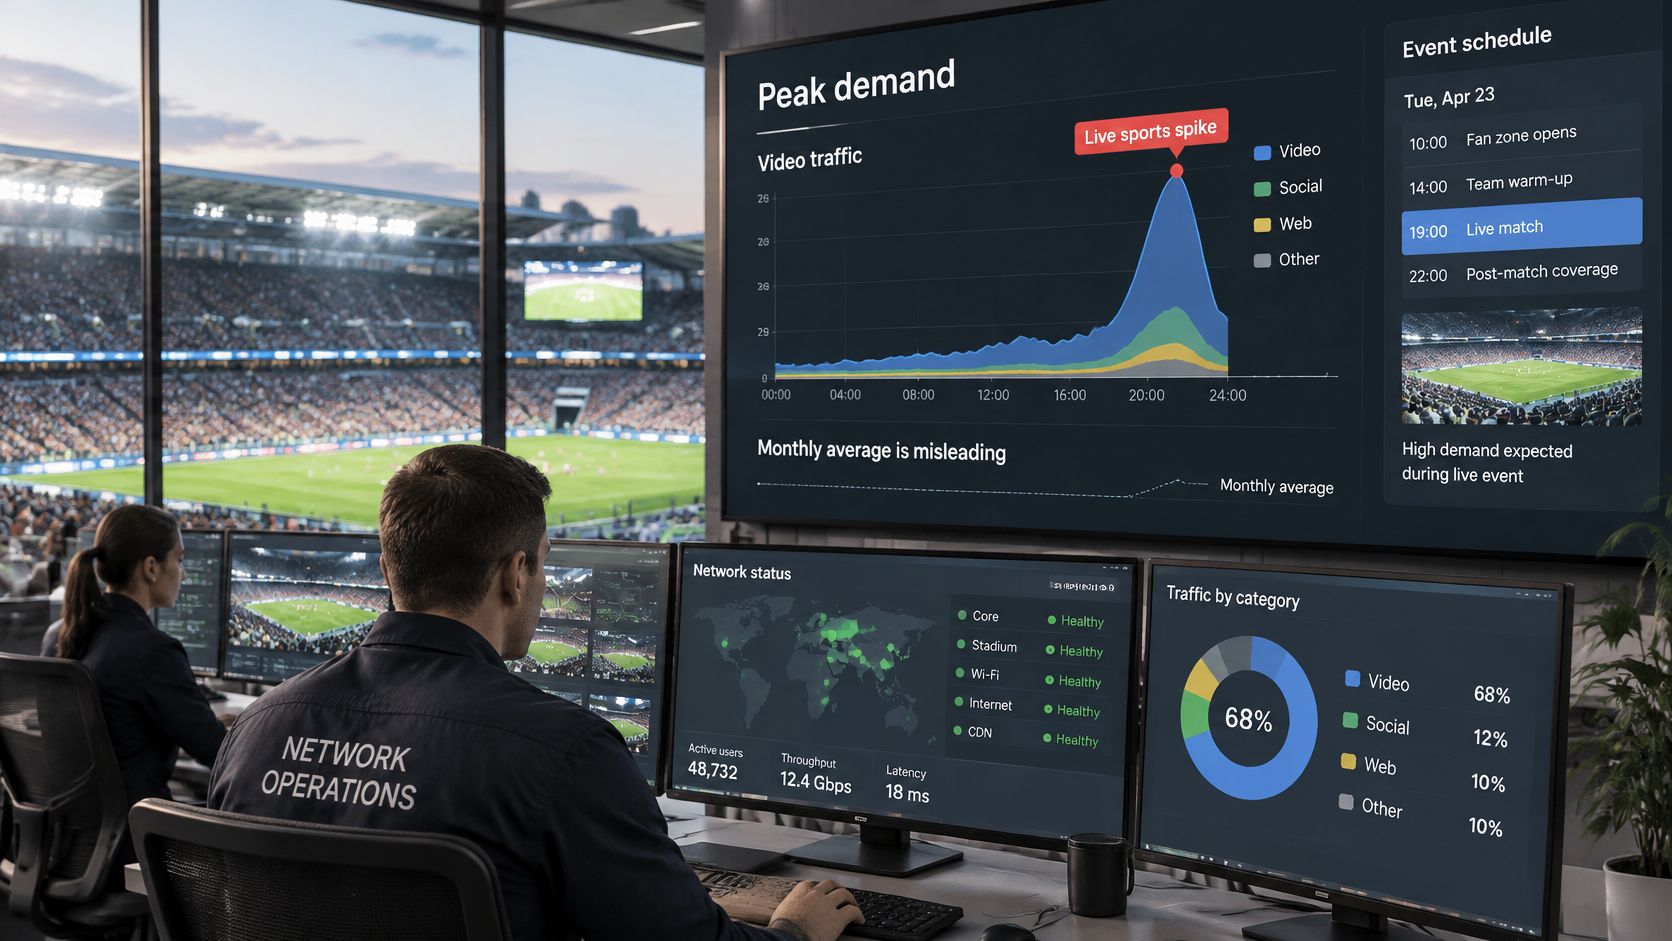
El uso mensual es una orientación deficiente sobre lo que experimentan los invitados en un recinto concurrido. Un pico corto y pronunciado puede meollar un enlace compartido incluso cuando el consumo total a lo largo del mes parezca razonable. Los informes de tráfico de red identifican el vídeo como la categoría de aplicación más grande y señalan que los deportes transmitidos en directo pueden generar picos de tres a cuatro veces el uso normal. Los informes sobre la demanda en eventos en directo y la congestión en zonas públicas también describen un estudio de 2025 sobre zonas públicas congestionadas donde el rendimiento de la descarga convencional cayó a 6,2 Mbps bajo una carga elevada, mientras que un enfoque adaptativo al contexto alcanzó los 10,1 Mbps.
Utilice una programación que proteja los servicios importantes sin aplicar un límite general durante todo el día:
Enumere los periodos de eventos predecibles. Marque los días de partido, proyecciones, conferencias y reuniones escolares, incluidos los periodos de preparación y cierre en los que el personal también pueda necesitar un acceso fiable. Deje constancia de qué ubicaciones y SSID es probable que se vean afectados.
Aplique límites temporales a la red de invitados. Durante un evento, valore la posibilidad de aplicar controles más estrictos sobre el streaming o las descargas de gran volumen en la SSID de invitados. Mantenga la regla vinculada al periodo de mayor actividad y vuelva a examinarla cuando finalice el evento, en lugar de dejar la restricción de forma permanente.
Separe el tráfico operativo. Asigne al personal, a los puntos de venta y a las actividades de pago redes con su propia prioridad. Un pico de streaming por parte de los invitados no debería impedir que un terminal de pago complete una transacción.
Supervise la combinación de tráfico en directo. La visibilidad en tiempo real debe mostrar qué aplicaciones o grupos de usuarios están generando un pico. Si predomina el vídeo, aplique la modulación de tráfico a dicho tráfico en lugar de limitar la navegación o los servicios esenciales para todo el mundo.
Proteja el servicio, no solo la capacidad. Una directiva que ahorra bytes pero impide a los clientes completar una reserva o un pago ha fallado en su prueba operativa.
Compare el rendimiento, la latencia, los reintentos y el tráfico bloqueado o pospuesto durante la misma ventana temporal del evento. Estas medidas muestran si la red siguió siendo utilizable, no solo si transmitió menos datos. Los controles agresivos pueden empujar a los invitados hacia redes móviles ya saturadas, por lo que debe mantener unos límites proporcionados y revisar los informes de los invitados y del personal. Para obtener un contexto más amplio sobre la protección del acceso compartido de invitados, consulte la guía sobre WiFiseguridad en redes de invitados.
Elija su primer cambio y confírmelo
Elija el cambio que se ajuste al valor atípico más relevante de su línea base. Si el texto y las secuencias de comandos predominan, pruebe la compresión. Si se repiten los mismos archivos estáticos, intente el almacenamiento en caché. Si los dominios de terceros generan una actividad prescindible, pruebe el filtrado a nivel de DNS. Si el uso se dispara durante los eventos, gestione la demanda en esos momentos concretos en lugar de restringir a todos los invitados a lo largo del día.
Elija una SSID o una ubicación como piloto. Seleccione una ubicación con informes fiables y un problema claro que resolver. Mantenga un alcance lo suficientemente pequeño como para que el personal pueda identificar interrupciones del servicio y vincularlas al cambio.
Aplique un solo cambio y registre la comparación. Utilice los mismos campos de referencia antes y después, incluidos el total de bytes, los dominios principales y el rendimiento máximo. Mantenga estables el resto de directivas de red durante la prueba para que el resultado sea más fácil de interpretar.
Revise tres métricas tras dos semanas. Compare los bytes por sesión de invitado, el rendimiento en horas punta y los informes de interrupciones del servicio por parte de invitados o del personal. Estos datos mostrarán si la directiva ha reducido la demanda, si ha ayudado durante los momentos de congestión y si ha permitido que los usuarios sigan utilizando los servicios esenciales.
Despliegue solo cuando el servicio se mantenga estable. Amplíe la implementación a ubicaciones similares cuando la latencia de los invitados siga siendo aceptable y las incidencias se mantengan en niveles bajos. Las ubicaciones con públicos o aplicaciones diferentes pueden requerir una directiva distinta, por lo que no debe tomar un solo piloto como prueba de que todas las ubicaciones responderán de la misma manera.
Deje que los resultados locales decidan si se debe ampliar el filtrado. Si las solicitudes de terceros son el factor atípico, pruebe un filtro a nivel de DNS en una SSID y realice un seguimiento independiente de las solicitudes bloqueadas, los bytes ahorrados estimados y los problemas notificados en la web. Mantenga una lista corta y revisada de excepciones para los servicios que los invitados necesiten.
Un piloto con éxito no se limita a mostrar un menor consumo de bytes. Demuestra que los clientes siguen pudiendo navegar, pagar, reservar y utilizar los servicios que buscan, mientras que el personal trabaja con fiabilidad durante las horas de mayor actividad. El objetivo es ofrecer un buen servicio a los clientes con el menor coste de ancho de banda sostenible, no minimizar los bytes a cualquier precio.
Purple Shield ofrece protección DNS, filtrado de contenidos, defensa contra amenazas y bloqueo de anuncios a nivel de DNS para la red WiFi de invitados y pública WiFi, con directivas que se pueden aplicar por SSID, recinto y horario. Si desea probar cómo podrían encajar el filtrado y los informes en su red, visite Purple Shield.