
Seguridad en la cadena de suministro: riesgos, controles y defensa de la red
Descubra qué significa la seguridad en la cadena de suministro, los riesgos y controles habituales, y cómo la defensa frente a amenazas a nivel de red protege la WiFi compartida y los entornos conectados.
Published 17 de noviembre de 2026
Está examinando una hoja de cálculo de proveedores que indica que cada suministrador está «aprobado» y una incidencia que señala que un terminal de pago no puede comunicarse con su proveedor esta mañana. Compras solicita un sí o un no para la renovación. Operaciones necesita que las cajas vuelvan a estar operativas. Ninguno de los dos documentos le indica si lo que acaba de fallar es el host en la nube, el servidor de actualizaciones o el proveedor de identidades de dicho proveedor.
Esa es la realidad cotidiana de la seguridad de la cadena de suministro. El riesgo no reside únicamente en la empresa que figura en el contrato. Está en la plataforma compartida tras varios contratos, en la actualización que llega ya validada y en el acceso del partner que sigue funcionando porque nadie lo ha revisado este trimestre.
Comenzaría por definir las pocas dependencias sin las que no puede operar y, a continuación, preguntaría qué evidencias conserva de cada una. Un logotipo en un cuestionario no constituye una decisión.
Índice de contenidos
- Qué significa la seguridad de la cadena de suministro y por qué es importante
- Por dónde entra el riesgo de la cadena de suministro y por qué los partners son puntos débiles
- Cómo se propagan los ataques a la cadena de suministro de software
- Controles que reducen el riesgo en la cadena de suministro
- Gestión del riesgo de enésimas partes que no puede ver
- Dónde encaja la defensa contra amenazas a nivel de red
- Decida qué brecha de la cadena de suministro cerrar primero
Qué significa la seguridad de la cadena de suministro y por qué es importante
La seguridad de la cadena de suministro consiste en proteger a cada proveedor, servicio, componente de software y ruta que suministra aquello de lo que depende su organización, así como en decidir cuánta confianza merece cada eslabón.
Un edificio con una puerta principal sólida y un muelle de carga desprotegido tiene un problema en la cadena de suministro, no en la puerta. El mismo patrón se observa en las operaciones. Su propio cortafuegos puede ser riguroso, mientras que un operador, un proveedor de software o una región en la nube siguen determinando si los pedidos, los historiales de atención médica o la WiFi para invitados siguen operativos.
La magnitud de esa exposición es estructural. El informe de la OCDE sobre la resiliencia de las cadenas de suministro indica que los productos intermedios representaron hasta el 60 % del comercio mundial en 2020, por lo que los bienes y servicios a menudo cruzan fronteras varias veces antes de llegar al usuario. Cada cruce supone otro proveedor, puerto, plataforma o contrato que puede fallar.
La concentración supera a una larga lista de proveedores
Aproximadamente el 30 % de los productos exportados presentan una alta concentración entre un número reducido de socios comerciales, y los casos de diversificación subóptima fueron un 50 % superiores en la década de 2020 que a finales de la de 1990, según ese mismo informe de la OCDE. Un registro de 400 proveedores aún puede ocultar un único proveedor de identidades, una región en la nube o un puerto que varios de ellos comparten.
Relocalizar la producción nacional no es una solución automática. Los modelos de la OCDE sobre un escenario amplio de relocalización muestran que el comercio mundial podría caer más de un 18 % y el PIB real global más de un 5 %, sin que ello aporte mejoras constantes en materia de resiliencia. Lo que ofrece mejores resultados es la visibilidad sobre las dependencias críticas, la diversificación, las alternativas de sustitución y una gestión coordinada del riesgo. La retirada del comercio internacional no sustituye a estos cuatro factores.
Por dónde entra el riesgo de la cadena de suministro y por qué los partners son puntos débiles
| Punto de entrada | Cómo falla | Señal de alerta |
|---|---|---|
| Proveedores directos | Una brecha de seguridad en el proveedor expone datos o accesos compartidos | El proveedor se niega a compartir evidencias de seguridad o auditoría |
| Logística y puertos | Un retraso o manipulación paraliza el stock o los envíos | Un único transportista o puerto sin una ruta alternativa probada |
| Proveedores de software | Una actualización comprometida llega a sus sistemas | Sin SBOM o sin procedencia de compilación firmada |
| Servicios en la nube y gestionados | Una interrupción del proveedor se propaga a sus operaciones | Un solo proveedor aloja varios servicios críticos |
| Proveedores de identidad y acceso | El robo de credenciales de un partner permite el acceso a sistemas internos | Cuentas compartidas o sin MFA para los inicios de sesión de partners |
| Proveedores de red y DNS | Se accede a dominios maliciosos a través de una resolución no verificada | El tráfico de invitados o BYOD opera sin filtrado de resoluciones |
Cada fila es una vía que un atacante o un accidente pueden aprovechar sin llegar a tocar los sistemas que usted mismo gestiona. El personal de limpieza que tiene una llave maestra no necesita forzar la cámara acorazada. Un ladrón rara vez fuerza la cámara acorazada cuando las llaves del personal de limpieza abren la puerta trasera.
Por qué se elige al socio más débil
El informe Global Cybersecurity Outlook 2023 del Foro Económico Mundial reveló que el 27 % de los líderes empresariales y el 14 % de los líderes gubernamentales consideraban que las organizaciones externas tenían una ciberresiliencia muy inferior a la de sus propias organizaciones. Los ciberdelincuentes aprovechan esa brecha. Atacan al proveedor, al servicio de asistencia o a la dependencia de software en lugar de a la organización principal, mejor protegida.
Los datos del informe Data Breach Investigations Report 2024 de Verizon, resumidos por el Foro Económico Mundial, demostraron que los incidentes relacionados con vulnerabilidades de software aumentaron un 180 % en 2023 en comparación con el año anterior, y que el 15 % de esos incidentes involucró a un proveedor externo. El volumen global es lo suficientemente elevado como para que esperar a tener un inventario perfecto sea un mal plan. El Foro informó de una estimación de aproximadamente 2220 ciberataques al día en 2023, lo que equivale a más de 800 000 ataques durante el año.
Lo que un perímetro no puede ver
Un cortafuegos en el perímetro no inspecciona el servidor de compilación de un partner ni detecta que tres proveedores «independientes» comparten la misma cuenta en la nube. Los controles deben llegar a los partners y a los servicios conectados digitalmente cuyo compromiso podría paralizar las operaciones, exponer datos o quebrar la confianza en toda la red.
Regla práctica: elabore una lista de todos los proveedores que dispongan de acceso, datos o un servicio sin el cual usted no pueda operar y, a continuación, señale cuál de los seis puntos de entrada utiliza cada uno.
Cómo se propagan los ataques a la cadena de suministro de software
Imaginemos que una librería de la que depende su proveedor de puntos de venta está mantenida por un único desarrollador. El phishing se apodera de esa cuenta. Se modifica el repositorio. El sistema de compilación empaqueta el código manipulado. El artefacto se firma con la clave habitual del pipeline y se publica. Su proveedor envía la actualización y sus cajas registradoras la instalan porque el canal de actualización está aprobado.
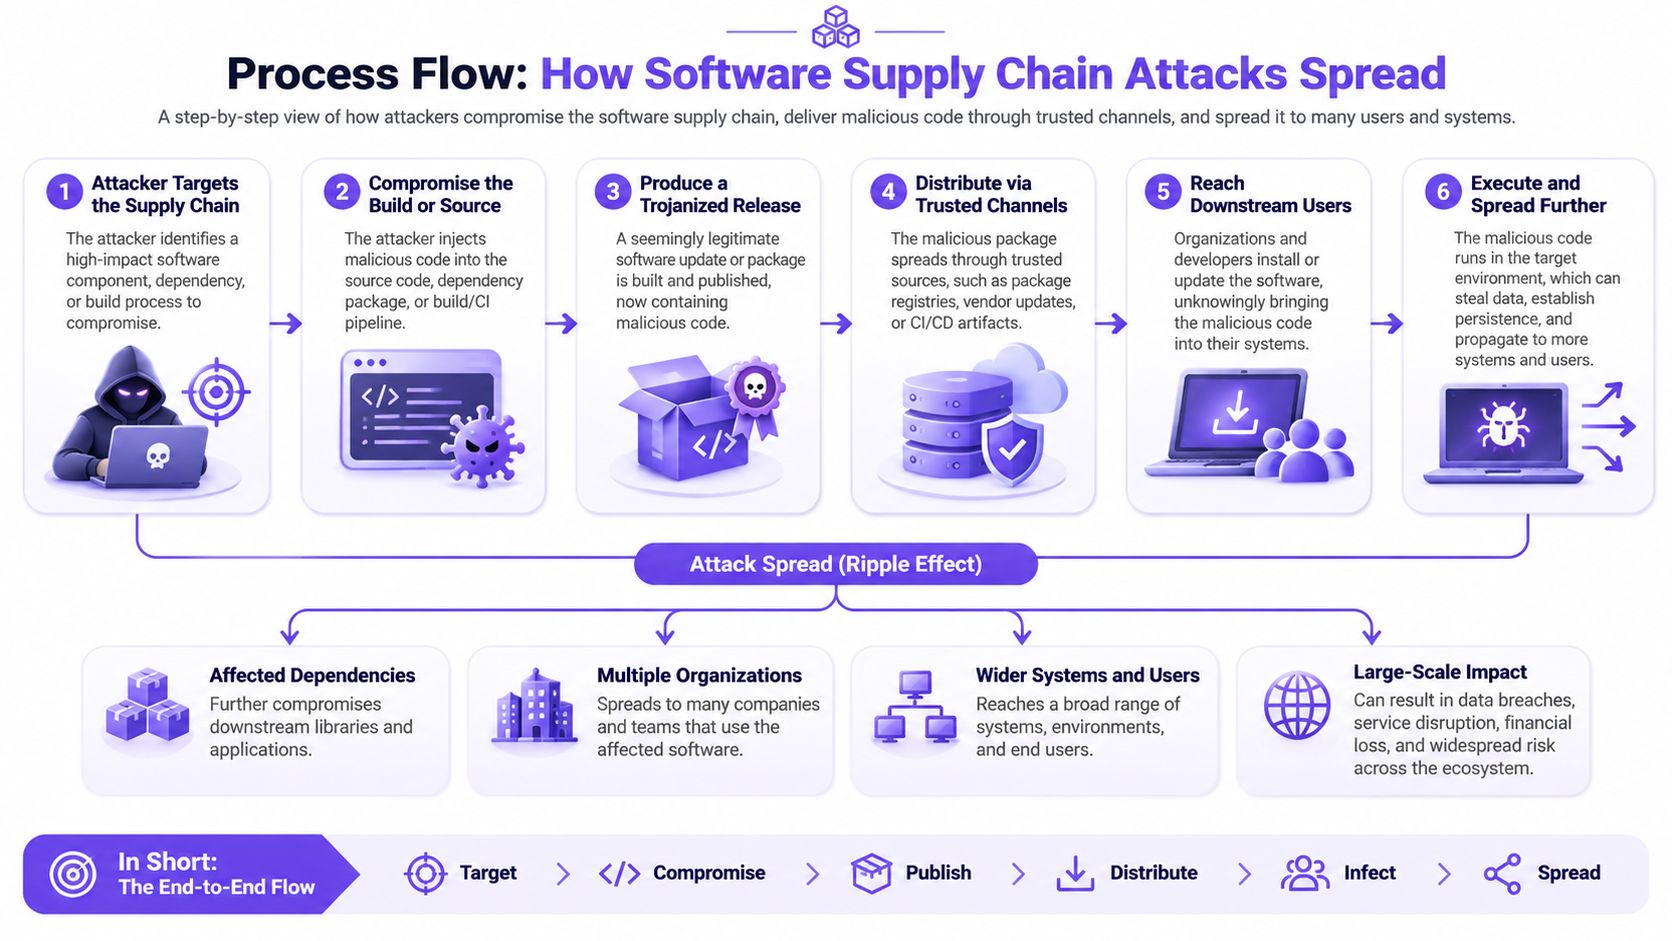
Cada traspaso hereda la confianza del anterior. Esa confianza heredada es la debilidad. Nadie en sus instalaciones hizo clic en un enlace sospechoso. El código malicioso llegó como una versión rutinaria.
Por qué el firewall no reacciona
El informe sobre el panorama de amenazas para ataques a la cadena de suministro de ENISA reveló que estos ataques aumentaron en número y sofisticación en 2020, y estimó que los ataques de 2021 serían aproximadamente cuatro veces más numerosos que en 2020. Cerca de la mitad se atribuyó a agentes de amenazas persistentes avanzadas (APT), cuyos recursos hacen que una defensa basada únicamente en el perímetro resulte insuficiente. La consulta y la descarga parecen idénticas a las de cualquier otro martes de parches.
Esta misma cadena no se limita al código de las aplicaciones. Se extiende a través de proveedores de DNS, plataformas en la nube, autoridades de certificación, librerías gestionadas, servicios de CI/CD y fuentes de inteligencia sobre amenazas. Una fuente envenenada puede marcar un dominio malicioso como seguro. Una autoridad de certificación vulnerable puede hacer que una actualización falsa parezca auténtica.
Qué asociar a cada dependencia
Trate el riesgo de los proveedores como una vía de ataque, no como la puntuación de un cuestionario.
- Responsable: Una persona designada con capacidad para retirar la dependencia o contactar con el proveedor.
- Criticidad: Si las nóminas, los pedidos, los sistemas clínicos o el acceso para invitados se detienen en caso de fallo.
- Flujos autorizados: A qué datos y a qué redes puede acceder dicho proveedor.
- Recuperación: Cómo aislarlo y cómo demostrar que el servicio se ha restablecido.
- Sustitución: Una alternativa probada o una resolución por escrito que certifique que no existe ninguna.
El objetivo del control es reducir el tiempo que transcurre desde el compromiso de un proveedor hasta su detección, contención y restauración verificada. Una evaluación anual no consigue esto por sí sola.
Las transferencias en esa cadena son más fáciles de visualizar cuando se observan como una secuencia en lugar de como un párrafo de una política.
Controles que reducen el riesgo en la cadena de suministro
| Control | Qué cubre | Evidencias que conservar |
|---|---|---|
| Registro de proveedores | Cada proveedor con acceso, datos o una función operativa, indicando responsable, nivel de criticidad, flujos de datos, procedimiento de recuperación y opción de sustitución | Registro fechado y revisado al menos una vez al año |
| Cláusulas de seguridad contractuales | Notificación de brechas, derechos de auditoría y plazos de aplicación de parches | Cláusulas firmadas con plazos de preaviso establecidos |
| SBOM en la fase de compilación | Componentes, versiones, proveedores, dependencias y licencias | SBOM firmado y almacenado con cada versión |
| Procedencia y firma de artefactos | Prueba de que el software se compiló a partir de un origen conocido | Registro de procedencia firmado por artefacto |
| Declaraciones VEX | Vulnerabilidades confirmadas como inaccesibles o no explotables en su configuración | Declaración VEX fechada para cada aviso de seguridad |
| Acceso a cuentas de proveedores | Limita los inicios de sesión de los partners a los sistemas que necesitan, con MFA | Registro trimestral de revisión de accesos |
| Notificación de incidentes y simulacros de recuperación | Velocidad de contención y restauración verificada | Informe del simulacro con el tiempo de restauración |
Un registro sin responsable es una guía telefónica. Un contrato sin periodo de preaviso es una mera ilusión. Conserve la columna de evidencias, no solo el nombre de la política. Segmentar el acceso de los socios frente al tráfico del personal y de los invitados forma parte del mismo hábito, y la segmentación de red es donde se diseña ese límite.
Del inventario a la decisión de publicación
La CISA describe una lista de materiales de software (SBOM) como un inventario anidado y legible por máquina de los componentes y dependencias de un producto de software, utilizado para mejorar la transparencia y respaldar las decisiones de respuesta ante vulnerabilidades. Un SBOM solo se convierte en un control cuando cada componente se asocia a un identificador estable como una URL de paquete o una enumeración común de plataformas (CPE), además de la versión, el proveedor, las relaciones de dependencia, la licencia y la procedencia, para luego compararse continuamente con la inteligencia sobre vulnerabilidades y explotabilidad.
La CISA también recomienda documentar la procedencia y verificar que el software se haya compilado a partir de un origen conocido, sin haberse descargado ni alterado durante la entrega. El flujo de trabajo en el que insistiría es breve.
- Genere el SBOM en el momento de la compilación, no cuando el lanzamiento ya esté en producción.
- Firme el artefacto y los metadatos de procedencia.
- Almacene ambos junto con registros de lanzamiento inmutables.
- Bloquee la promoción cuando un componente crítico carezca de procedencia, contenga una vulnerabilidad explotable o infrinja una directiva de dependencias aprobada.
Una declaración VEX certifica que una vulnerabilidad listada no es accesible ni explotable en su configuración implementada. Esto evita que un equipo parchee todo lo que aparece en la exportación de un escáner mientras la única vulnerabilidad explotable queda desatendida. Un SBOM almacenado en una carpeta de cumplimiento normativo no reduce el riesgo. Un SBOM que bloquea un lanzamiento o que clasifica qué corregir primero, sí lo hace.
Gestión del riesgo de enésimas partes que no puede ver
Menos de la mitad de las organizaciones supervisan la ciberseguridad en la mitad de los niveles de su cadena de suministro, y el 79 % afirma que menos de la mitad de su ecosistema de terceros enésimos está cubierto por programas de seguridad, según recoge el informe de TechDay sobre preparación cibernética en cadenas de suministro. Enviar otro cuestionario a las empresas con las que ya tiene contratos no solucionará esa carencia.
Completar más formularios no permite detectar al subcontratista, al inquilino compartido en la nube ni a la librería que su proveedor nunca mencionó. Las dependencias concentradas y los puntos únicos de fallo importan más que el número total de proveedores. Los consejos de administración y los reguladores exigen cada vez más pruebas de que el riesgo se prioriza, no solo de que se documenta.
Responda a estas tres preguntas durante este trimestre, incluso si las respuestas no son exhaustivas.
- Soporte indirecto: ¿Qué proveedores a los que nunca ha contratado siguen sustentando las nóminas, los pedidos o los sistemas clínicos?
- Proveedores compartidos: ¿Qué nombres de servicios en la nube, identidad o servicios gestionados aparecen detrás de varios de sus proveedores?
- Fallo: ¿Qué se detiene si un proveedor de nube, identidad, ERP o servicios gestionados falla un martes por la mañana?
Priorice lo que no puede ver por completo
| Factor | Preocupación menor | Preocupación mayor |
|---|---|---|
| Criticidad del negocio | Da soporte a una herramienta interna no esencial | Da soporte a nóminas, pedidos o historiales de pacientes |
| Concentración | Utilizado solo por uno de sus proveedores | Compartido por varios de sus proveedores |
| Sustituibilidad | Alternativa probada en el plazo de una semana | No existe una alternativa probada |
| Exposición geográfica | Un solo país con ruta redundante | Una sola región o un solo puerto |
| Radio de impacto del incidente | Afecta a una única sede o a un solo equipo | Afecta a múltiples sedes o a varios servicios |
Puntúe cada factor de 1 (menor preocupación) a 3 (mayor preocupación). Sume las cinco puntuaciones. Ordénelas por el total y resuelva los empates según el radio de impacto del incidente. Revise primero los cinco primeros y anote qué factor impulsó cada puntuación. Combine esa clasificación con la cobertura de sus fuentes de inteligencia sobre amenazas, para que un proveedor compartido no sea invisible solo porque ningún contrato directo lo mencione.
La visibilidad nunca será total. La clasificación decide adónde se destinan primero los esfuerzos y las pruebas. Un proveedor con una puntuación de 15 por ser compartido, insustituible y estar vinculado a los pedidos tiene prioridad sobre una larga lista de herramientas con puntuaciones bajas, incluso si esas herramientas presentaron cuestionarios más atractivos.
Dónde encaja la defensa contra amenazas a nivel de red
Piense en un punto de control, no en un foso. Cada destino se verifica antes de que nadie lo atraviese. Ese control se sitúa junto a la identidad, la procedencia del software y los controles de los proveedores. No los sustituye.
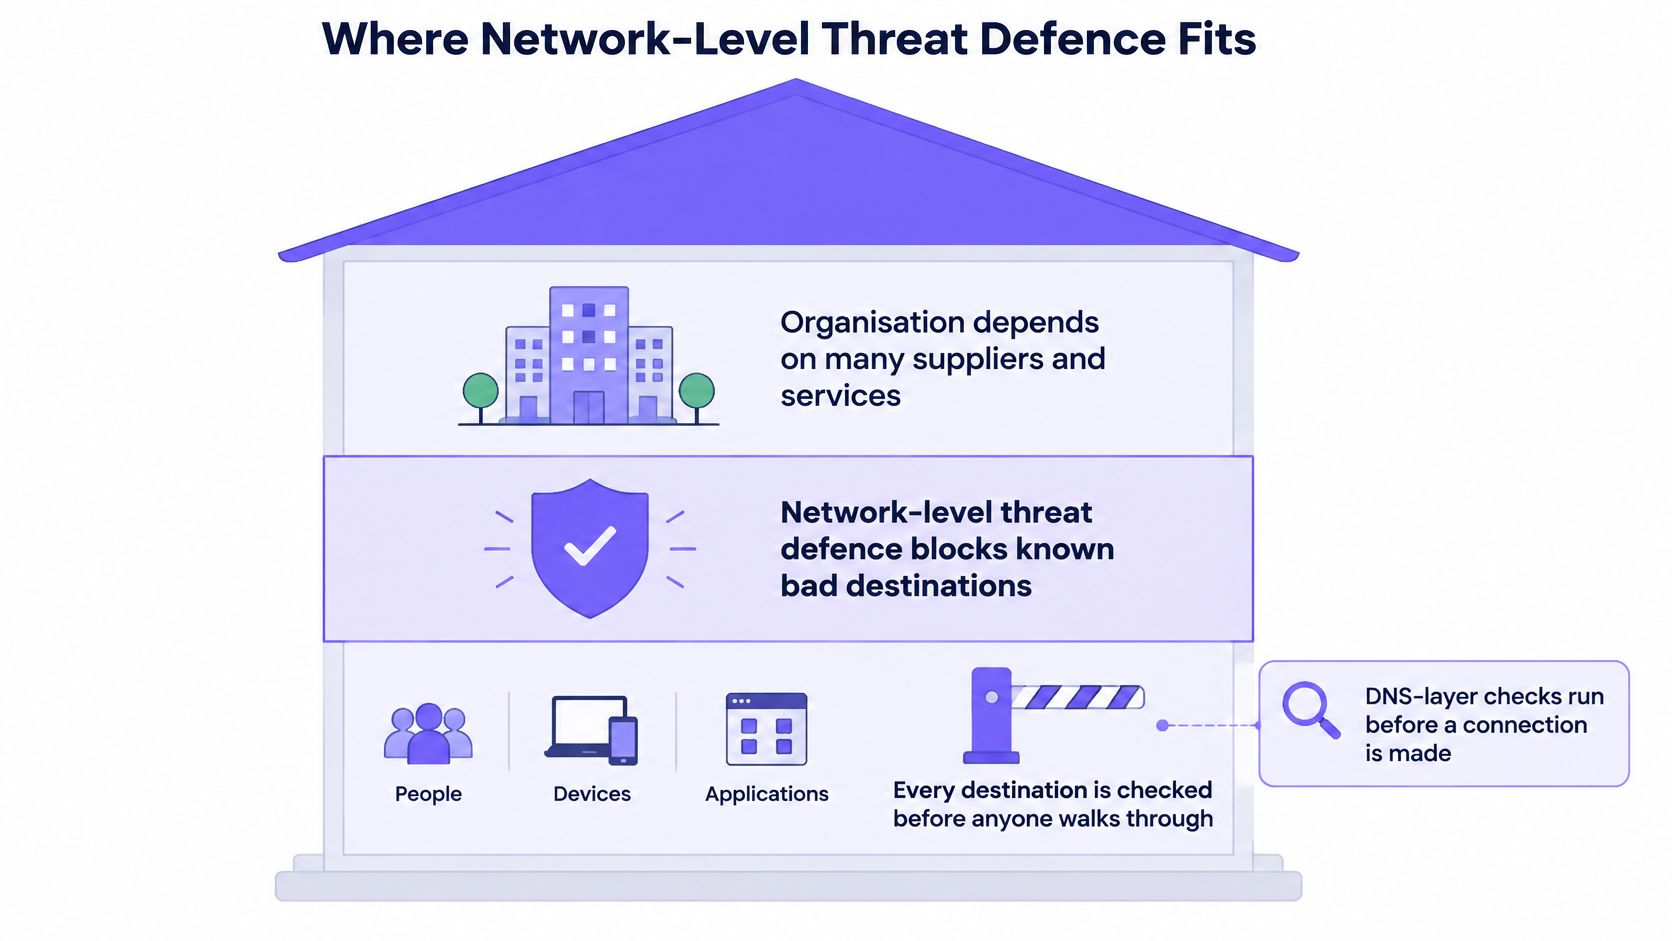
Las comprobaciones a nivel de DNS se ejecutan antes de que se inicie una conexión. Pueden detener las comunicaciones de comando y control desde un dispositivo infectado, así como dominios de phishing y malware, sin necesidad de un agente en el dispositivo. Esto resulta fundamental en redes WiFi para invitados, públicas y de estudiantes WiFi, donde cajas registradoras, escáneres, cámaras y teléfonos de visitantes nunca integran su software de endpoint. Un filtro de búsqueda sigue viendo el nombre que solicitan esos dispositivos.
Políticas adaptadas a cada sala
Las reglas deben variar según el segmento de red, el recinto y la hora del día. El vestíbulo de un hotel a las 22:00 no presenta el mismo riesgo que la VLAN del personal a las 10:00. Unas reglas más estrictas por las noches y los fines de semana, junto con un informe de lo bloqueado, ofrecen a los departamentos de operaciones y compras un registro compartido en lugar de una vaga afirmación de que «la WiFi está filtrada». La seguridad DNS es la capa que realiza esa comprobación y debe integrarse en la arquitectura como un nivel específico, manteniendo visibles los controles de identidad, software y proveedores.
Lo que esta capa no puede hacer
- No repara vulnerabilidades en su propio código ni en la actualización de un proveedor.
- No detiene conexiones realizadas directamente a una dirección IP sin una búsqueda previa.
- No puede inspeccionar el interior del contenido cifrado cuando el control es únicamente por DNS.
- No sustituye contratos, inventarios, procedencia o una lista clasificada de proveedores.
No presentaría esta capa como una protección completa. La ubicaría donde los dispositivos no gestionados y las redes compartidas constituyen la vía de fallo, y reservaría el SBOM, la revisión de accesos y la clasificación de enésimas partes para las vías que una búsqueda nunca detectará.
Decida qué brecha de la cadena de suministro cerrar primero
- Identifique los cinco proveedores principales de su clasificación de n-ésimas partes, con las puntuaciones de los cinco factores junto a cada nombre.
- Compruebe cada uno en relación con la tabla de controles. Marque las evidencias que falten: entrada en el registro, cláusulas firmadas, SBOM, procedencia, declaración VEX, revisión de cuentas o registro de simulacros.
- Establezca un umbral estricto. Cualquier proveedor con acceso a datos de clientes o a un servicio crítico que no cuente con evidencias de controles debe priorizarse en primer lugar.
- Subsane primero la brecha más importante. Puede ser una solicitud de SBOM a un proveedor de software, o una entrada en el registro para el proveedor de identidades o de nube que comparten varios proveedores.
- Donde los dispositivos de invitados, públicos o de estudiantes compartan infraestructura, añada una capa de defensa contra amenazas a nivel de red. Si el entorno utiliza control de cambios, realice una prueba piloto en una red antes de aplicar cambios más amplios.
Cuando pida garantías a un proveedor, solicite certificaciones como ISO 27001 o Cyber Essentials con acreditación de alcance, no un simple logotipo en una diapositiva. Purple Shield está certificado y alineado con estándares reconocidos de seguridad y protección infantil, incluidos ISO 27001, GDPR, CCPA y Cyber Essentials. En redes abiertas (Open), Shield aplica una directiva estricta y segura para toda la familia; en redes seguras (Secure), la defensa frente a amenazas es lo primero; y en redes xPSK, la protección se define por grupo. Para instalaciones con control de cambios, Purple planifica una prueba piloto de Shield en un SSID con su equipo o su proveedor de TIC antes de implementar cambios de mayor alcance.
Elija una prueba pendiente este mes. Asigne un responsable y una fecha de revisión antes de que finalice la reunión.
Purple Shield comprueba las búsquedas de dominios en redes WiFi públicas, compartidas y para invitados antes de que se inicie una conexión, bloqueando destinos de phishing, malware y comando y control (C2) en dispositivos que nunca admiten un agente. Esta capa complementa la clasificación de proveedores, las listas SBOM y las revisiones de acceso, pero no las sustituye. Si las redes compartidas son la brecha que ha situado en primer lugar, compruebe cómo Purple Shield aplica la protección frente a amenazas por red, por recinto y por horario.