
Cómo configurar la segmentación de red para invitados y personal
Segmentación de red paso a paso para recintos, oficinas y escuelas: mapee SSIDs y VLANs, configure reglas de firewall y proteja dispositivos IoT y de invitados de forma segura.
Published 27 de octubre de 2026
Supongamos que administra un hotel de 60 habitaciones donde las PC de recepción, las terminales de pago y la red WiFi de invitados comparten una subred plana. Todo funciona, pero un teléfono de invitado infectado puede intentar conectarse a la caja registradora porque nada los separa.
Necesita romper ese alcance sin interrumpir los pagos, la impresión o las televisiones de las habitaciones. La segmentación de red tiene éxito cuando sabe lo que cada dispositivo necesita, prueba las restricciones propuestas y mantiene preparada una opción de reversión. Un diagrama ordenado por sí solo no resolverá esto.
Índice de contenidos
- El mapa de segmentos que la mayoría de los recintos u oficinas necesitan
- Cómo inventariar dispositivos y flujos antes del cambio
- Cómo crear VLANs y SSIDs para cada grupo
- Cómo escribir reglas de firewall entre segmentos
- Casos especiales para IoT, redes médicas y compartidas
- Resolución de problemas de interrupción tras un cambio de segmentación
- Elija una red para segmentar esta semana
El mapa de segmentos que la mayoría de los recintos y oficinas necesitan
Comience por las funciones empresariales, no por los puertos del switch. Las laptops de recepción y los teléfonos de los invitados necesitan accesos diferentes, incluso cuando se conectan a través del mismo punto de acceso.
En 2025, el 90% de las organizaciones reportó haber adoptado alguna forma de segmentación de red, mientras que el 35% había implementado microsegmentación, según la encuesta global de Akamai realizada a 1,200 líderes de tecnología y seguridad. Contar con segmentos no equivale a controlar cada conexión dentro de ellos.
La norma SP 800-207, Zero Trust Architecture de NIST, rechaza la confianza implícita basada únicamente en la ubicación de la red. Estar en la VLAN del personal no es prueba de que un dispositivo deba tener acceso a la nómina, a la administración de cámaras o a cualquier otra laptop del personal.
Asigne un límite claro a cada grupo
Utilice este esquema de numeración de ejemplo como una configuración inicial, no como un estándar universal.
Mapa de segmentación para un establecimiento, oficina o escuela
| Grupo | SSID típico | VLAN | Nivel de confianza | Filtrado |
|---|---|---|---|---|
| Laptops de personal y cajas registradoras | Staff-Corp | 10 | De confianza | Solo protección contra amenazas |
| Back office y servidores | Solo cableado | 20 | De confianza | Solo protección contra amenazas |
| Impresoras y quioscos | Solo cableado | 25 | Restringido | Solo protección contra amenazas |
| WiFi de invitados | Guest | 30 | Sin confianza | Filtro de categorías y Búsqueda Segura |
| Nivel de pago | Paid-WiFi | 50 | Sin confianza | Filtro de categorías y límite de ancho de banda |
| IoT: cámaras, sensores, TVs | IoT-PSK | 60 | Limitado | Protección contra amenazas y nube en lista de permitidos |
| Residentes o estudiantes | Resident | 70 | Sin confianza | Protección configurada por VLAN |
| Administración | Cableado, jump host | 99 | Restringido | Solo administradores |
De confianza se refiere al personal administrado y al equipo de oficina central, no a un acceso sin restricciones. Restringido abarca los dispositivos e interfaces de administración que requieren conexiones estrictamente definidas. Los dispositivos limitados reciben únicamente los servicios operativos necesarios. Los usuarios no confiables obtienen acceso a internet sin una ruta hacia los sistemas de la empresa.
El nivel de pago se mantiene sin confianza. Comprar un acceso más rápido no significa comprar acceso a la recepción, y un límite de ancho de banda debe aplicarse en el gateway o controlador, no en una política de DNS. Para el aislamiento de WiFi para invitados, el límite debe permanecer intacto independientemente del paquete de acceso.
No cree cada fila si su sitio no la necesita. Por el contrario, las cajas registradoras y las laptops del personal pueden merecer segmentos separados cuando los requisitos de pago o el riesgo justifiquen esa división.
Regla de diseño: Asigne a cada segmento un propietario designado y una razón declarada para existir. Elimine los segmentos que nadie pueda explicar.
Para un recinto pequeño, un diseño inicial podría usar de cinco a ocho segmentos. Trate eso como un rango de planificación, no como un objetivo: los límites significativos importan más que la cantidad.
Cómo realizar un inventario de dispositivos y flujos antes del cambio
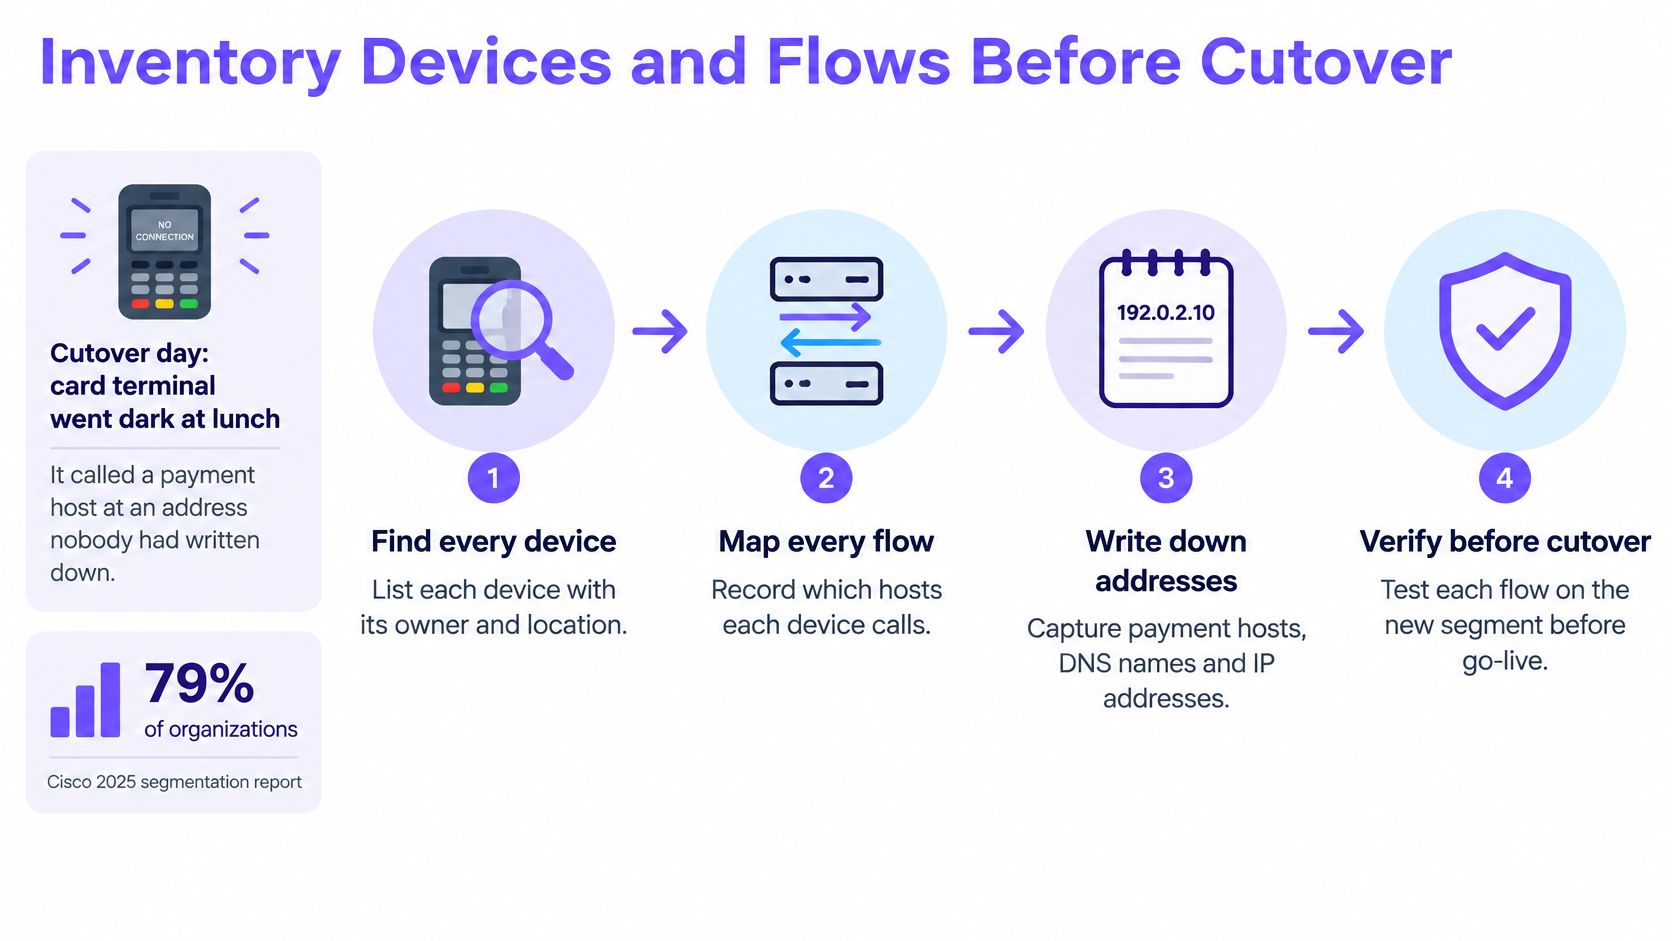
Supongamos que una terminal de tarjeta deja de funcionar a la hora del almuerzo el día de la transición. Su proveedor documentó el servicio de pago principal, pero nadie registró el host adicional al que contacta durante la liquidación.
Esa falta de dependencia es la razón por la cual el inventario precede a la aplicación de políticas. El informe de segmentación 2025 de Cisco reveló que el 79% de las organizaciones consideraba la segmentación como una prioridad principal, pero solo el 33% había implementado por completo tanto la macro como la microsegmentación, señalando la visibilidad de activos, los flujos de comunicación y el mantenimiento de políticas entre los principales obstáculos.
Cree un inventario que pueda convertir en reglas
Encuentre dispositivos en registros superpuestos. Exporte las concesiones DHCP y las tablas ARP a lo largo del periodo de descubrimiento; le sugiero calcular dos semanas inicialmente y luego extenderlo para el equipamiento de uso poco frecuente. Agregue las tablas MAC de los switches, las asociaciones inalámbricas y los registros de direcciones estáticas, ya que DHCP por sí solo pasa por alto dispositivos con dirección fija y equipos que no se han encendido.
Asigne un grupo y un propietario designado. Registre la dirección MAC, el proveedor reportado, la ubicación, el puerto de switch o SSID, el propósito y la persona responsable. La identificación del proveedor es una pista, no una prueba, especialmente con direcciones MAC inalámbricas aleatorias; la guía de inventario de activos de Reworx Recycling resulta útil para organizar el registro de activos subyacente.
Capture la comunicación real. Utilice NetFlow, sFlow o registros de sesión del firewall para registrar orígenes, destinos, protocolos y puertos. Verifique dónde se encuentran los colectores, ya que el tráfico conmutado localmente dentro de una VLAN podría no llegar nunca al firewall.
Describa los servicios requeridos. Anote el procesamiento de pagos, la impresión, la sincronización de la hora y otras dependencias aprobadas, incluyendo quién confirmó cada requisito. No reduzca un dispositivo a un conteo arbitrario de servicios: la planificación de la seguridad BYOD también requiere la identidad del usuario y el estado de la gestión de dispositivos, no solo las direcciones.
El flujo de trabajo debe conectar la detección de dispositivos con una prueba de conectividad real.
Observe antes de aplicar las reglas
Ejecute las reglas propuestas en modo de solo monitoreo. Después de crear las VLAN y los borradores de políticas, utilice la simulación de políticas, reglas ocultas (shadow rules) o denegaciones potenciales registradas; sugiero programar de dos a cuatro semanas según lo requieran los ciclos operativos. No confunda los registros comunes de acceso permitido con una prueba de que la política de denegación propuesta ha sido evaluada.
Resuelva los dispositivos sin propietario. Someta el equipo no identificado a un proceso de cuarentena controlado con el equipo operativo. No desconecte de manera abrupta algo que podría ser un panel de incendios, un dispositivo clínico o un controlador de instalaciones; identifique su función de seguridad y coordine una migración supervisada.
Mi criterio de aplicación sería de siete días consecutivos sin posibles denegaciones no explicadas, incluyendo la actividad comercial representativa. Una conexión no explicada requiere investigación, no una autorización automática.
Cómo crear VLAN y SSID para cada grupo
Una numeración consistente permite que una regla siga siendo legible mucho tiempo después de la transición. Cuando IoT utiliza siempre el mismo identificador de VLAN en sus instalaciones, un ingeniero puede interpretar un registro de denegación sin tener que buscar en notas de instalación antiguas.
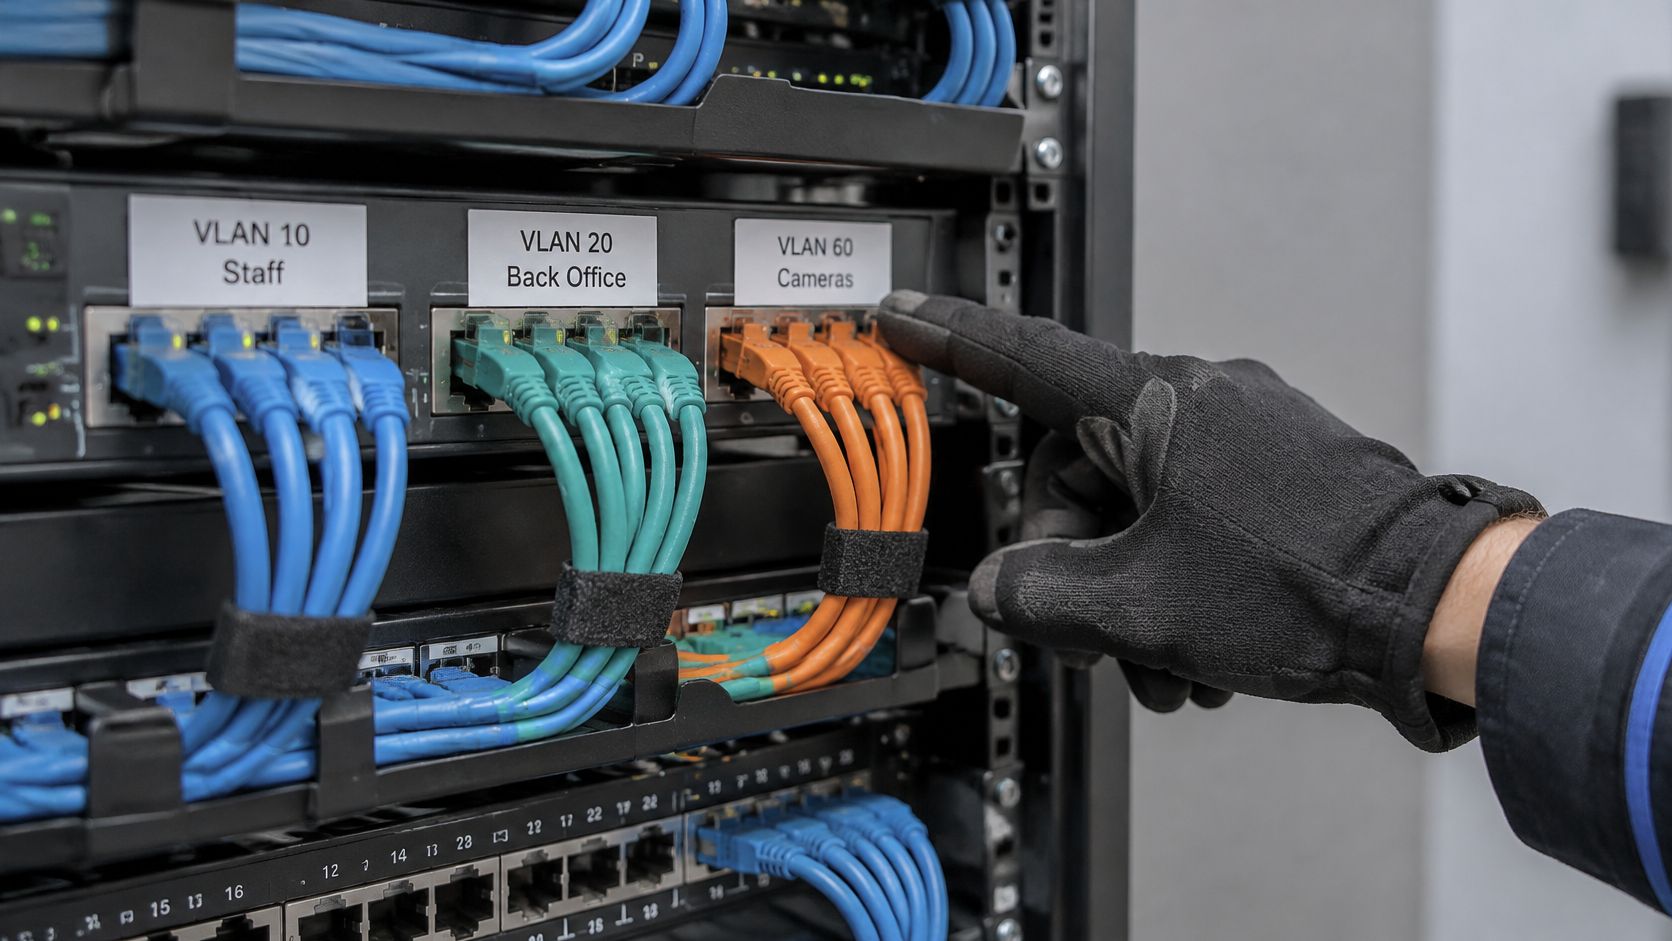
Conserve las asignaciones de puertos previstas junto al registro de cableado físico.
Construya la red sin migrar a todos al mismo tiempo
Reserve los bloques VLAN. Para este ejemplo, utilice personal 10, back office 20, impresoras 25, invitados 30, pago 50, IoT 60, residentes 70 y administración 99. Aplique esos identificadores de manera consistente en la configuración de switches, objetos de firewall y documentación para que los nombres similares no oculten redes diferentes.
Cree direccionamientos y ámbitos DHCP independientes. Una subred /24 por VLAN es un diseño inicial viable para un sitio modesto, pero dimensione los ámbitos de invitados según los dispositivos concurrentes previstos y la rotación de concesiones (leases). Reserve direcciones para servidores, impresoras y grabadores de video en red, y confirme que el DHCP relay llegue al servidor correcto sin exponer servicios no relacionados.
Mapee cada SSID de ejemplo a su VLAN correspondiente. Configure ese mapeo en el controlador inalámbrico y verifíquelo en el switch. No transmita todos los SSID en todas partes: anuncie el acceso de residentes en las áreas de alojamiento y omítalo en los puntos de acceso de recepción donde no cumpla ninguna función.
Elija la autenticación para la población de dispositivos. Utilice WPA2- o WPA3-Enterprise con EAP-TLS y certificados entregados mediante MDM para las laptops administradas del personal. Para IoT compatible, priorice credenciales de dispositivos individuales; cuando esto no sea compatible, utilice un WPA2-PSK independiente por clase de dispositivo y documente la rotación. Las redes de invitados y de pago pueden utilizar Captive Portals, pero un portal por sí solo no cifra el tráfico de radio.
Verifique la ruta de conmutación
Limite cada enlace cajetín (trunk) del punto de acceso. Permita únicamente las VLAN etiquetadas que atiende ese punto de acceso, con una configuración coincidente en ambos extremos. Configure explícitamente la VLAN nativa en lugar de dejar un valor predeterminado sin explicación; las inconsistencias pueden enviar el tráfico no etiquetado a la red incorrecta o hacer que un punto de acceso quede inaccesible.
Habilite el aislamiento de clientes públicos. Aplíquelo a los SSID de invitados, de pago y otros SSID públicos compartidos, y luego verifique si el controlador también evita la comunicación entre clientes en diferentes puntos de acceso. El aislamiento inalámbrico no protege automáticamente contra equipos cableados o rutas enrutadas, por lo que debe aplicar esos límites de forma independiente.
Pruebe la asociación y el reenvío. Utilice una laptop y un teléfono en cada SSID anunciado, verificando la subred asignada, la puerta de enlace, el resolutor y el comportamiento de autenticación. Confirme las etiquetas VLAN a través del diagnóstico del controlador, los contadores del switch o una captura de paquetes, en lugar de asumir que una conexión a internet exitosa demuestra que el mapeo es correcto.
Mantenga el enrutamiento a través del punto de aplicación previsto. Si un switch core enruta entre VLANs sin que el firewall o las ACLs equivalentes vean el tráfico, su política de firewall no protegerá esa ruta.
Una prueba exitosa incluye una falla esperada: el dispositivo de invitado llega a internet pero no puede establecer una conexión con un servicio interno.
Guarde la configuración operativa antes de cada lote de migración. Conserve una ruta de gestión independiente para que un cambio de trunk fallido no le quite la capacidad de repararlo.
Cómo escribir reglas de firewall entre segmentos
La laptop del personal necesita una impresora, el teléfono de un invitado necesita internet y una cámara necesita comunicarse con su grabador. Cree reglas para esos flujos específicos y luego deniegue todo lo demás entre segmentos. En una base de reglas por primer coincidencia, una regla de acceso general sobre una denegación específica anula la restricción, así que verifique el orden de las reglas además de la lista.
Los firewalls con estado normalmente permiten respuestas a una conexión establecida. Una regla de retorno independiente es innecesaria a menos que un dispositivo inicie una nueva conexión de devolución de llamada.
Convierta las dependencias en permisos restringidos
Flujos permitidos entre segmentos
| Origen | Destino | Decisión | Notas |
|---|---|---|---|
| Personal (VLAN 10) | Internet | Permitir | Filtrado DNS aplicado |
| Personal (VLAN 10) | Impresoras designadas (VLAN 25) | Permitir | Solo puertos de impresión designados |
| Personal (VLAN 10) | IoT (VLAN 60) | Denegar | Excepto dirección NVR a cámaras |
| Invitados (VLAN 30) | Internet | Permitir | Filtrado por categoría y Búsqueda Segura |
| Invitados (VLAN 30) | Personal (VLAN 10) | Denegar | Aislamiento de clientes más denegación con estado |
| Invitados (VLAN 30) | Cualquier VLAN interna | Denegar | Sin acceso entre redes |
| Cualquiera | Cualquiera | Denegar | Regla predeterminada, registrada en el historial |
Este es un resumen de la política, no un orden de regla literal. Coloque la excepción específica de NVR a cámara por encima del bloqueo de IoT. Si el NVR se encuentra fuera del segmento del personal, use su segmento de origen real.
Prepare la denegación predeterminada en modo de solo monitoreo. Compare los bloqueos potenciales registrados con el inventario de flujos antes de aplicar la regla. Limite la frecuencia de los registros repetitivos si es necesario, manteniendo el detalle suficiente para identificar un servicio interrumpido.
Permita únicamente destinos y puertos designados. Registre el origen, destino, protocolo, puerto, propietario y propósito de cada regla. La impresión puede usar TCP 631 o TCP 9100; permita solo el protocolo que la impresora requiere, no el acceso a toda la VLAN de impresoras.
Restrinja la salida de DNS. Permita TCP y UDP 53 únicamente a los resolutores elegidos. Donde sea compatible, controle también el DNS cifrado no autorizado. Estas reglas reducen las rutas de evasión, pero no pueden evitar todos los túneles o conexiones de dirección directa.
Asigne un propietario y una fecha de revisión a cada excepción. Revise las reglas con regularidad e identifique aquellas sin coincidencias durante un periodo de observación de dos meses. Verifique las necesidades estacionales, de emergencia y de recuperación antes de eliminarlas, y asigne una fecha de vencimiento a las excepciones temporales.
Añada identidad y filtrado sin confundir sus funciones
NIST SP 800-207, Zero Trust Architecture traslada las decisiones de acceso fuera de las direcciones IP, subredes y perímetros hacia las identidades de usuarios, dispositivos y servicios. Donde sea compatible, use la identidad autenticada de usuario y dispositivo, incluidos los certificados, en lugar de otorgar acceso al personal únicamente mediante la pertenencia a una VLAN.
Para una revisión independiente de la gestión de excepciones y las rutas de aplicación, los servicios de ciberseguridad de Wisenet Security ofrecen soporte especializado.
El filtrado a nivel de DNS funciona detrás del firewall: aplica políticas de contenido y bloquea dominios conocidos de comando y control por red. Complementa las reglas de alcanzabilidad, pero no las reemplaza. Cada red puede tener su propia política, con URL bloqueadas, análisis de amenazas y uso visibles junto con esa política en un solo panel de control.
Casos especiales para IoT, redes médicas y compartidas
Una VLAN por categoría de dispositivo es un punto de partida, no una contención completa. Las cámaras en la misma subred aún pueden comunicarse entre sí, y una red de TV compartida puede exponer los objetivos de transmisión a las habitaciones equivocadas.
Los entornos clínicos hacen que estas distinciones sean especialmente importantes.
Restrinja los dispositivos que no pueden ejecutar agentes
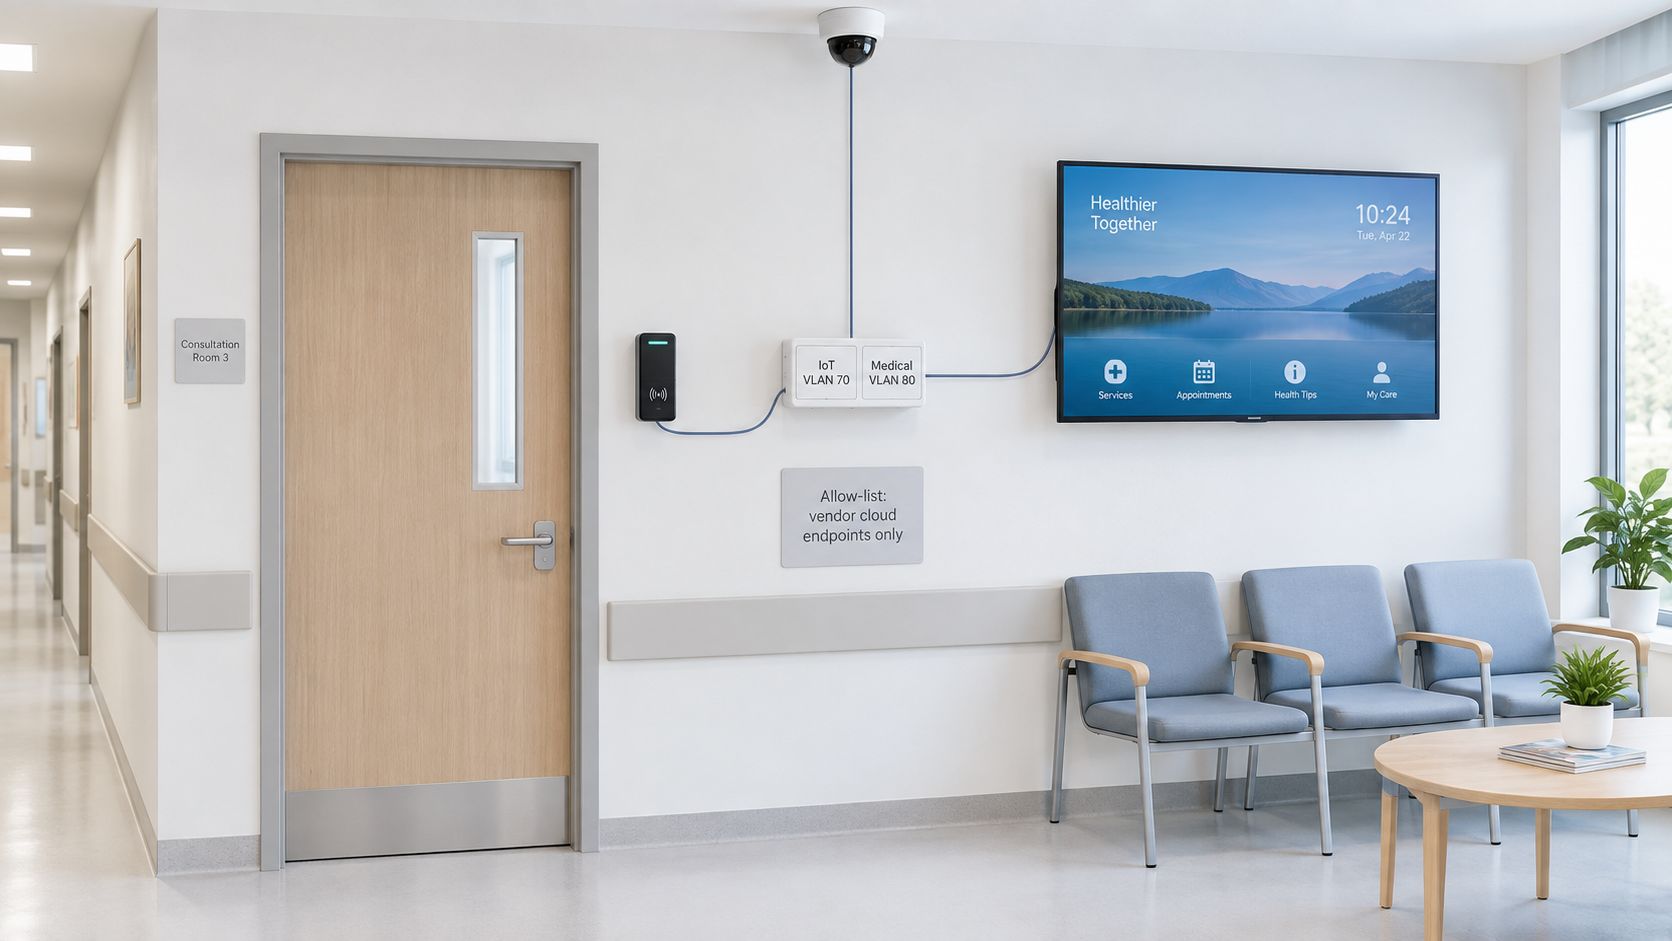
Cámaras, lectores de credenciales y pantallas. Muchos no pueden admitir software de seguridad para puntos de enlace. Utilice controles de puerto de switch o VLANs privadas cuando estén disponibles, restrinja la administración y permita únicamente los servicios locales requeridos y los destinos en la nube del proveedor. Para la contención de redes IoT y OT, las listas de permisos de destino requieren mantenimiento continuo ya que los proveedores pueden cambiar su infraestructura de alojamiento.
Equipamiento médico. Mantenga los dispositivos clínicos fuera de las redes de invitados y valide la comunicación con el propietario clínico y el proveedor. Utilice un segmento clínico limitado con flujos de aplicaciones estrictamente aprobados; enrute el acceso administrativo a través de un jump host controlado en lugar de forzar el tráfico de aplicaciones clínicas a través de él.
La visibilidad sigue siendo un factor limitante: el estudio de impacto de segmentación 2025 de Akamai reportó que las organizaciones que utilizan microsegmentación contuvieron el ransomware un 21.4% más rápido, mientras que solo el 39% de las organizaciones encuestadas afirmó tener una visibilidad sólida en los activos segmentados. Estos hallazgos respaldan la necesidad de medir la comunicación real antes de restringir los permisos.
Conserve las funciones legítimas de la red compartida
Transmisión en la habitación de un hotel. Chromecast y AirPlay utilizan comúnmente el descubrimiento por mDNS, el cual puede verse interrumpido por el aislamiento y los límites de las subredes. Utilice un intermediario de transmisión que empareje al invitado con la televisión correcta de la habitación; reenviar mDNS por sí solo no autoriza al usuario ni permite la sesión de medios de forma segura.
Portales y pagos. Permita el portal, el servicio DNS elegido y las dependencias de autenticación o pago requeridas antes del inicio de sesión. Pruebe las redirecciones y la validación de certificados, no solo la página de destino, y verifique que las llamadas de emergencia y los servicios de accesibilidad sigan estando disponibles.
El comportamiento de las redes compartidas debe probarse tanto desde el lado del usuario como desde el switch.
Dispositivos personales y residentes. Asigne a BYOD su propio SSID y política en lugar de compartir credenciales corporativas. En escuelas y residencias, separe los grupos de protección cuando se requiera, incluidos los residentes más jóvenes y los adultos, sin asumir que un edificio compartido significa una política de acceso compartida.
Solución de problemas tras un cambio de segmentación
Confirme primero la VLAN y la subred asignada al dispositivo. Luego reproduzca la falla, lea el registro de denegación e inspeccione la regla coincidente, incluido su orden.
Un error de aplicación no es prueba de un problema de firewall. Un ámbito DHCP incorrecto, una etiqueta faltante o un resolvedor inalcanzable pueden generar la misma falla.
Diagnostique la dependencia con fallas
Síntomas tras la segmentación, causas probables y primeras comprobaciones
| Síntoma | Causa probable | Primera comprobación |
|---|---|---|
| La impresora desaparece de las laptops del personal | mDNS no alcanza la VLAN del personal | Pruebe la impresión directa y luego inspeccione el gateway mDNS delimitado |
| El invitado no puede transmitir (cast) a una TV | El aislamiento de clientes bloquea el tráfico entre pares (peer) | Utilice una VLAN de transmisión o permita mDNS solo para esa TV |
| La página del Captive Portal de invitados no carga | Dirección del portal bloqueada antes del inicio de sesión | Permita la dirección del portal y DNS antes de la regla de denegación |
| Terminal de tarjeta fuera de línea tras la conmutación | Falta el puerto del host en la regla de permisión del POS | Consulte la lista de puertos del proveedor y revise los registros de denegación de la VLAN 10 |
| La cámara deja de grabar | Sesión de NVR a cámara bloqueada | Verifique la VLAN de origen, el destino de la cámara y los puertos de grabación configurados |
| El personal en la VPN no puede acceder al recurso compartido de archivos | El grupo de direcciones VPN no tiene regla de permisión | Agregue el grupo de VPN a la regla de permisión del personal |
| Los dispositivos de invitados no pueden resolver nombres | DNS enviado a un resolutor fuera de la lista permitida | Permita el DNS únicamente hacia el resolutor con filtrado |
Trate estos puntos como inicios de diagnóstico. Un grupo de VPN solo debe recibir el acceso previsto al servicio de archivos, y la transmisión de contenido aún requiere puertos de sesión aprobados después de que funcione el descubrimiento.
Revierta el límite afectado más pequeño
Conserve la configuración anterior y un registro de cada cambio. Revierta la VLAN, el enlace troncal (trunk) o el paquete de reglas afectado en lugar de restaurar todo el sitio por reflejo; la reversión general se reserva para una falla compartida que realmente lo requiera.
Nuestros clientes consultan las URL bloqueadas, el análisis de amenazas y el uso, y ajustan las políticas desde un solo panel de control. Compare esa evidencia con los registros del firewall para distinguir un bloqueo por política de contenido de una denegación a nivel de transporte.
Disciplina de reversión: Restaure una configuración conocida, no un permiso de cualquier a cualquier improvisado.
La solución tentadora es ampliar el acceso del personal a cualquier destino hasta que cesen las quejas. En su lugar, identifique el puerto o punto final faltante, agregue la excepción específica y vuelva a probar tanto el servicio activo como el límite que no debe cruzarse.
Elija una red para segmentar esta semana
Comenzaría con el WiFi para invitados. Por lo general, transporta menos tráfico sensible para la empresa que los sistemas del personal y tiene el límite previsto más claro: los usuarios públicos no deben acceder a los recursos internos.
Utilice este cronograma de cuatro semanas como un plan de implementación provisional, no como un plazo que reemplace la evidencia.
- Semana uno: Inventariar la infraestructura de invitados, las dependencias y los propietarios. Preparar los casos de prueba y el plan de marcha atrás.
- Semana dos: Crear la VLAN y el SSID de invitados, y después evaluar las restricciones propuestas en modo de solo monitoreo.
- Semana tres: Aplicar el cumplimiento en esa VLAN de invitados solo cuando se cumpla la puerta de aceptación. Probar portales, pagos e aislamiento.
- Semana cuatro: Revisar fallas, cerrar excepciones temporales y decidir si el personal o IoT están listos para la fase de descubrimiento.
En cada decisión semanal, traslade los elementos no resueltos en lugar de avanzar automáticamente. Aplique el mismo criterio de aceptación de registros limpios durante la prueba de políticas; si la ventana de observación no se ha completado, extienda el cronograma.
Purple Shield agrega una capa DNS que filtra contenido, detiene amenazas y elimina anuncios en todos los dispositivos y redes, con políticas por SSID, VLAN y ubicación en un solo panel de control. Nuestro proceso de incorporación otorga a cada red de cliente su propia política para invitados, personal, estudiantes, residentes o niveles de pago.
La segmentación finaliza cuando cada dispositivo tiene un propietario y una razón declarada para conectarse a cada segmento.
Purple Shield proporciona protección DNS por red y filtrado de contenido detrás de su firewall actual, incluso para dispositivos desadministrados de invitados e IoT. Visite Purple Shield para explorar las políticas que mejor se adapten a su despliegue de segmentación por etapas.