
Software de protección contra phishing: 10 opciones para WiFi compartido
Compare 10 opciones de software de protección contra phishing para WiFi de invitados, público y compartido, con detalles de precios, información de pruebas y límites honestos para cada una.
Published 25 de octubre de 2026
Un visitante se conecta al WiFi de su establecimiento desde un teléfono no actualizado y toca un enlace de phishing antes de que termine de cargar la página del Captive Portal. No hay ningún agente instalado en ese dispositivo y nunca aparecerá en sus herramientas de gestión. La protección contra phishing a nivel de DNS verifica la búsqueda del dominio antes de que comience la conexión, por lo que cubre el hardware que el software del dispositivo nunca llega a tocar.
Diez herramientas, evaluadas según si pueden proteger los dispositivos que no puede gestionar. Se dividen en tres grupos: servicios enfocados en recintos e invitados, filtros para redes pequeñas y familiares y plataformas empresariales de DNS o gateway web seguro. Cada entrada también indica lo que la herramienta no puede detectar, porque el filtrado de DNS termina donde el correo electrónico y los controles de endpoints toman el control.
Índice de contenidos
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- Comparativa de las diez herramientas en transparencia de precios, pruebas, implementación sin agentes y mejor adecuación
- Cómo elegir la herramienta adecuada para su red compartida
1. Purple Shield
Purple Shield se adapta a las redes WiFi compartidas donde el operador no puede instalar un agente en cada teléfono, computadora portátil o tableta. Se trata de una solución de filtrado de contenido y DNS protectores que puede funcionar de forma independiente en cualquier red WiFi o integrarse a Purple Access, con una política definida para cada red. Durante la consulta, bloquea los dominios conocidos de phishing y malware, así como las llamadas de retorno a servidores de comando y control, evitando que la conexión llegue a iniciarse. El servicio afirma proteger dispositivos, incluidos iOS y Windows, sin necesidad de ningún agente.
Regla práctica: Pruebe la protección en la red de invitados en vivo, no solo en un dispositivo administrado del personal. La cobertura de invitados depende de que la red esté configurada para usar el servicio.
Para establecimientos, el control útil consiste en la separación y los informes: las redes de empleados y visitantes pueden permanecer independientes en oficinas, los ayuntamientos, bibliotecas, aeropuertos y espacios públicos pueden establecer políticas por sitio y por red, y las listas de pemisión o bloqueo se pueden configurar por ubicación. Un solo panel muestra las URL bloqueadas, el análisis de amenazas y el uso, mientras que los centros de atención médica pueden aplicar protección contra amenazas en la red WiFi de pacientes y visitantes. Whitbread Hospitality lo utiliza para proteger la red WiFi para huéspedes de sus hoteles, y se confirma que el filtrado cumple con los estándares de Friendly WiFi y la Internet Watch Foundation.
Purple afirma que su bloqueo de anuncios elimina la publicidad, los rastreadores y el software de relleno en la capa de DNS para que nunca se carguen, haciendo que las páginas carguen hasta un 500% más rápido; también menciona un 44% menos de datos utilizados, un 62% menos de consultas DNS y una reducción del 20 al 40% en el tráfico web en toda una propiedad, además de una detección por IA que marca nuevas amenazas hasta 10 días antes de que las listas de bloqueo estándar las incluyan. Considere estas afirmaciones como aseveraciones del proveedor y verifíquelas en una prueba: la prueba gratuita de 30 días no requiere hardware, agentes ni tarjeta.
El límite sigue siendo el alcance del DNS. No leerá el correo electrónico, no detendrá a un usuario que escribe credenciales en una página permitida, no seguirá a un dispositivo a la red celular ni capturará búsquedas que omitan su resolutor a través de DNS codificado, VPNs o DNS cifrado que usted no controle. Consulte los términos actuales en el sitio de Purple Shield.
2. DNSFilter
Un MSP que gestiona WiFi para invitados en docenas de sitios pequeños no puede instalar agentes en los teléfonos de los visitantes. DNSFilter se adapta a esa situación: protección DNS suministrada desde la nube que bloquea phishing, malware y dominios de botnets en la búsqueda para cualquier dispositivo en la red configurada. Sus audiencias principales son las escuelas y los proveedores de servicios gestionados.
DNSFilter enumera Core a $1.00 por licencia al mes y Plus a $2.25 por licencia al mes con facturación anual en su página de precios publicada, al momento de escribir esto. Se aplican mínimos de plan, por lo que debe confirmar los precios y términos actuales antes de cotizar a un cliente o dimensionar una implementación. Hay una prueba gratuita disponible, y el panel incluye informes más gestión multitenant para MSP.
La implementación abarca configuraciones de red y retransmisión, además de clientes para itinerancia en Windows y macOS. Los clientes para itinerancia representan una desventaja: las computadoras portátiles que salen de la red requieren la instalación de software, lo que le devuelve al terreno de los agentes. El filtrado DNS tampoco inspecciona el contenido de las páginas ni el correo electrónico, por lo que un enlace de phishing alojado en un dominio legítimo aún puede llegar al usuario. Para conocer la mecánica detrás de este control, consulte cómo funciona el filtrado DNS.
3. Cisco Secure Access, DNS Defense
Cisco Secure Access DNS Defense es una opción sensata para las organizaciones que ya trabajan con productos de seguridad, redes o identidad de Cisco. El servicio bloquea las conexiones a dominios maliciosos, incluidos los destinos de phishing, antes de que el usuario llegue a ellos. La gestión centralizada de políticas y la inteligencia de amenazas de Cisco pueden facilitar la adición de protección DNS junto con los controles existentes.
Cisco describe DNS Defense como el sucesor de su oferta anterior Umbrella DNS. Esa historia hace que valga la pena verificar cuidadosamente el licenciamiento y el nombre del producto: confirme exactamente qué capacidades de DNS, funciones de informes e integraciones se incluyen en el paquete actual. No se identificaron precios públicos en los materiales revisados del producto.
Para un recinto pequeño que solo necesita un filtro sencillo de WiFi para invitados, la plataforma más amplia de acceso seguro puede ser más de lo que el trabajo requiere. Para una organización orientada a Cisco, puede proporcionar una capa ligera de DNS y una ruta hacia capacidades más amplias de seguridad en la nube sin tratar al WiFi de invitados como una isla de seguridad separada. Aún así, no detectará cada mensaje de phishing o un destino malicioso alojado en un dominio legítimo.
Compare el alcance con Cisco Secure Access y verifique el paquete de productos actual antes de realizar la compra.
4. Cloudflare Gateway
Cloudflare Gateway combina el filtrado DNS con controles de secure web gateway más amplios. Una ubicación de red puede enrutar el DNS a través de Gateway mediante la configuración del router, lo que puede proteger los dispositivos sin instalar software en el teléfono o laptop de cada visitante. Las organizaciones también pueden utilizar el cliente de Cloudflare para dispositivos individuales que necesiten protección fuera de la red.
La plataforma puede filtrar por categoría de seguridad y contenido, incluyendo phishing y ransomware. La información del plan proporcionada enumera opciones gratuitas, de pago por uso y de precios personalizados, pero los límites de las funciones y los términos actuales deben confirmarse antes de la implementación. Un plan gratuito puede ayudar con la evaluación inicial, aunque la configuración puede requerir más esfuerzo que un servicio específico para WiFi de invitados si el equipo aún no está familiarizado con Cloudflare Zero Trust.
La implementación de la red tiene detalles prácticos. Las configuraciones estáticas de ubicación de DNS pueden complicar los Captive Portal, mientras que las VPN o herramientas de filtrado de terceros pueden afectar si un dispositivo utiliza el solucionador esperado. Pruebe el recorrido completo del visitante, incluyendo unirse al WiFi, pasar el portal y abrir un sitio.
Gateway puede ir más allá del DNS e incluir controles web más amplios, pero el filtrado de DNS por sí solo no puede inspeccionar cada mensaje o página. Conozca en qué se diferencia esta categoría más amplia en esta descripción general de un secure web gateway, y luego revise Cloudflare Gateway para ver sus capacidades actuales.
5. ScoutDNS
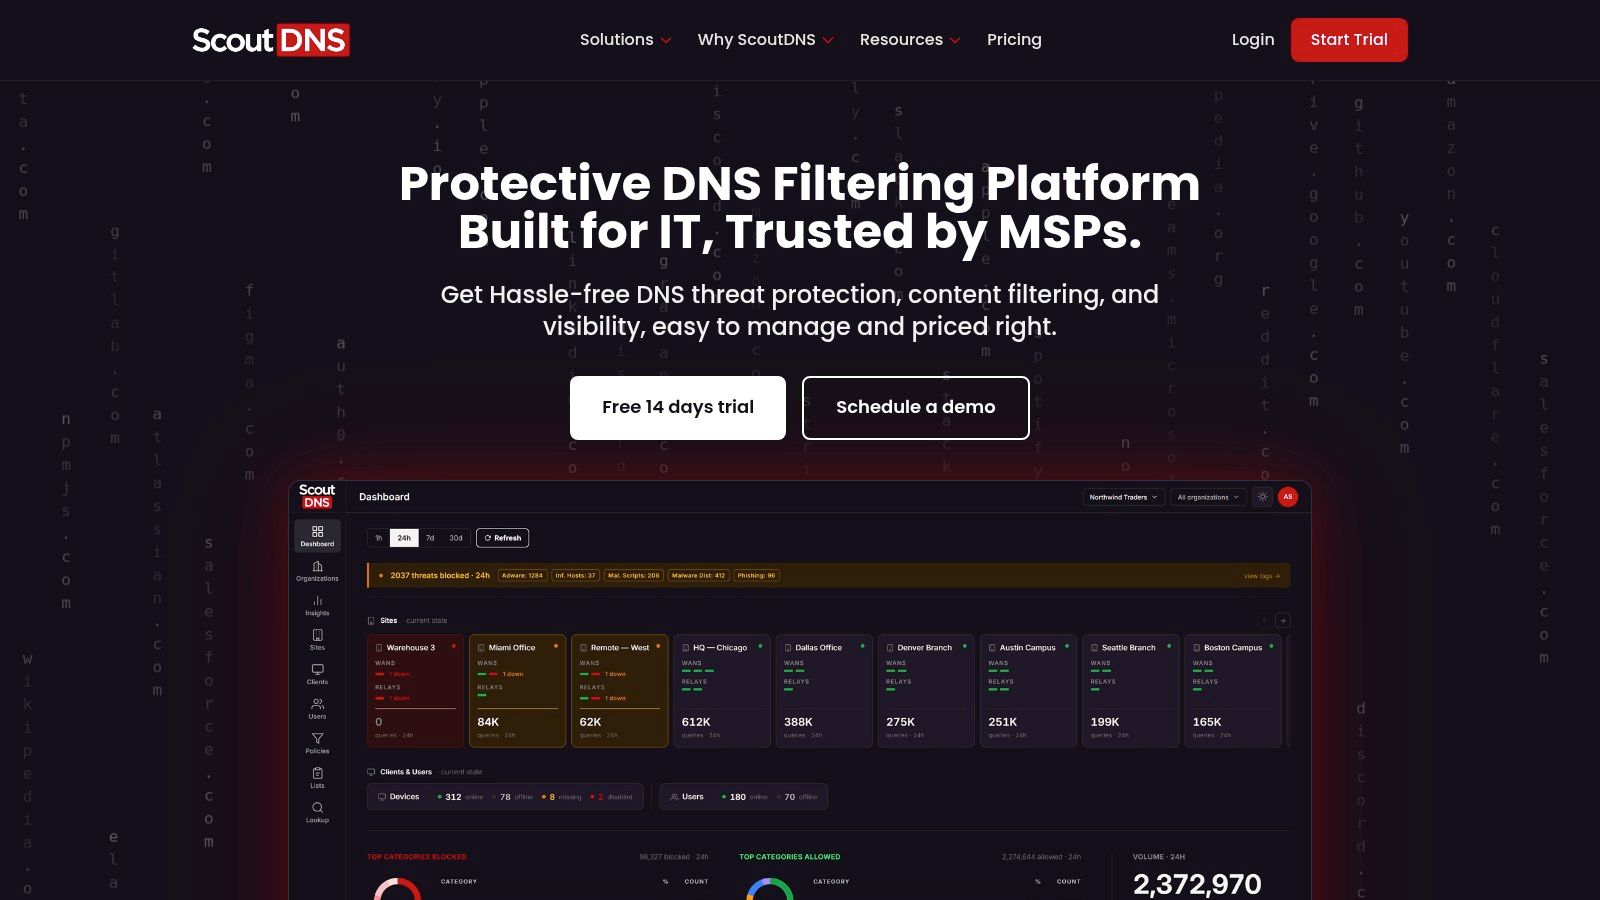
ScoutDNS está dirigido a redes comerciales, educación, organizaciones sin fines de lucro y MSP que buscan protección contra amenazas de DNS y filtrado de contenido. Sus planes Network Standard y Network Plus se despliegan a nivel de resolutor, por lo que cualquier dispositivo que utilice el DNS configurado se filtra sin necesidad de software en el propio dispositivo. Esto se adapta a las redes compartidas donde los teléfonos y laptops de los visitantes están fuera de su gestión.
El servicio incluye listas de bloqueo y de pemitidos personalizadas, soporte para DNS encriptado, registros de consultas con búsqueda y páginas de bloqueo personalizadas. Los niveles superiores añaden LAN relay, clientes de punto final, políticas basadas en identidad, API y exportación SIEM. Los compradores pueden comenzar con el filtrado en toda la red y agregar controles por usuario más adelante si los requisitos aumentan.
Una advertencia sobre esa ruta de actualización. En una implementación de resolutor pura, cada invitado recibe la misma política y aparece en los registros como una fuente de consulta en lugar de un usuario con nombre. Las funciones que vinculan bloqueos a individuos asumen endpoints administrados o una capa de identidad que los visitantes no tendrán, así que evalúe ScoutDNS para WiFi de invitados abierto sobre lo que las capas de red entregan por sí solas.
ScoutDNS publica precios anuales por asiento y ofrece una prueba de 14 días sin tarjeta de crédito. Las cifras publicadas ayudan con el presupuesto inicial, pero el modelo de facturación es el factor decisivo para el WiFi público. El precio por asiento asume una base de usuarios estable y contable, y un recinto que gestiona un flujo constante de visitantes no tiene ninguna de las dos cosas. Confirme cómo se cuenta un asiento en una red no administrada antes de dimensionar un contrato, y tenga en cuenta que los precios para el sector educativo no se enumeran públicamente.
6. WebTitan Cloud
WebTitan Cloud es un servicio de filtrado web por DNS alojado en la nube, dirigido a organizaciones y proveedores de servicios gestionados. Combina categorías de seguridad, incluidos dominios de phishing y malware, con controles de contenido para políticas de uso aceptable. El alojamiento en la nube significa que los operadores no necesitan un equipo de filtrado en cada sitio, lo cual es importante cuando se gestionan varios establecimientos desde una sola consola.
Esa combinación se adapta a escuelas, empresas y operadores de múltiples sitios que desean un solo servicio que cubra dominios de riesgo y reglas generales de la web. TitanHQ promociona una prueba de 14 días para WebTitan Cloud, lo suficientemente larga como para probar cómo se comportan las políticas en el tráfico real. Los precios son solo mediante cotización, así que solicite una antes de comparar presupuestos.
Para WiFi compartido, pruebe si la política y los informes son lo suficientemente detallados para la forma en que está dividida su red. ¿Puede separar SSIDs o ubicaciones, ver lo que se bloqueó y extraer registros que su equipo de operaciones pueda usar? Un filtro web general puede no contar con los controles de red de invitados que ofrece un servicio diseñado a la medida. Confirme los detalles durante la prueba, no después de la implementación.
WebTitan Cloud se detiene en la búsqueda. Bloquea dominios de phishing y malware que ya ha identificado, mientras que las páginas de credenciales alojadas en servicios legítimos y los ataques que llegan a través de canales distintos al navegador quedan fuera de su alcance. Ejecútelo junto con la seguridad del correo electrónico y los controles de endpoints en lugar de tratar el filtrado de DNS como una cobertura completa contra el phishing.
7. CleanBrowsing
La configuración a nivel de router es donde CleanBrowsing se gana su lugar en esta lista. Apunte el DNS de la red a sus resolutores y cada dispositivo que se conecte heredará la directiva, sin necesidad de instalar una app en los teléfonos o laptops de los visitantes. El servicio está diseñado para familias, escuelas, bibliotecas y pequeñas organizaciones que desean un filtrado de DNS con directivas de contenido, y los planes de pago agregan perfiles, reglas personalizadas de permisión y bloqueo, visibilidad de actividad y filtrado por categorías.
Admite DNS-over-HTTPS, DNS-over-TLS y DNSCrypt. El filtrado cubre phishing y dominios maliciosos junto con categorías de contenido, mientras que los perfiles permiten a los administradores aplicar diferentes reglas a diferentes grupos. La información sobre los planes públicos ayuda con el presupuesto, pero las opciones enumeradas en CleanBrowsing cubren hasta 50 o 100 dispositivos, por lo que las implementaciones más grandes requieren un acuerdo personalizado.
Por lo tanto, la primera pregunta es cómo contabiliza un dispositivo el servicio. La cantidad de visitantes fluctúa en las redes compartidas, y un plan limitado por dispositivo puede quedarse sin capacidad rápidamente cuando cientos de visitantes se alternan en un establecimiento cada semana. Confirme si el precio se calcula por dispositivos, redes o volumen de consultas antes de considerar la cifra indicada como su costo real. Los planes de autoservicio no incluyen una prueba, y el soporte es principalmente por correo electrónico, por lo que los equipos que buscan pruebas guiadas antes de la implementación obtienen muy poco de esto.
Sobre la cobertura: CleanBrowsing no puede distinguir una página de inicio de sesión de phishing en un host de confianza de una segura, ya que ambas se resuelven a través de infraestructura legítima. La seguridad del correo electrónico y los controles de endpoint tienen que cubrir esa brecha.
8. NextDNS Business
NextDNS Business ofrece filtrado de DNS configurable para empresas y educación, con configuraciones independientes que pueden admitir diferentes redes o grupos. Se puede implementar a través de la configuración del dispositivo o la configuración de DNS de la red, lo que permite aplicar políticas sin instalar una aplicación en cada dispositivo conectado a una red configurada.
NextDNS enumera consultas, dispositivos y configuraciones ilimitadas en sus planes de pago, con precios públicos y soporte por correo electrónico. Las configuraciones múltiples pueden ayudar a que una pequeña organización separe las directivas por ubicación o grupo de usuarios. Sin embargo, el precio para empresas se basa en rangos de empleados, lo que podría no reflejar la población del WiFi para invitados de un recinto. Los compradores deben verificar cómo se aplica ese modelo antes de tomar el precio publicado como una estimación adecuada para el tráfico de visitantes.
El servicio puede funcionar bien para un equipo pequeño con conocimientos técnicos que desee un control directo de la configuración de DNS. Puede requerir más administración que una plataforma empresarial gestionada, y los informes, el soporte y los controles de cuenta deben probarse según las necesidades operativas. Si su personal necesita pruebas para un auditor o una vista clara sede por sede, verifique que los informes disponibles sean suficientes.
NextDNS Business es un control de DNS, no una puerta de enlace de correo ni un producto para endpoints. Puede bloquear dominios maliciosos conocidos en la búsqueda, pero no detectará todos los mensajes ni todos los ataques que utilicen infraestructura legítima. Revise las opciones actuales en NextDNS.
9. Zscaler DNS Security
Zscaler DNS Security es parte de una plataforma de seguridad en la nube más amplia, en lugar de un simple filtro independiente para un recinto pequeño. Filtra dominios maliciosos, incluidos destinos de phishing, e incluye controles para túneles DNS y amenazas DNS encriptadas. Zscaler también ofrece registros DNS enriquecidos con contexto y visibilidad para los equipos de seguridad.
Ese alcance más amplio puede adaptarse a organizaciones distribuidas que ya evalúan las capacidades de zero-trust o gateway web seguro de Zscaler. La entrega en la nube evita requerir un dispositivo DNS en las instalaciones, y la plataforma está diseñada para admitir usuarios, dispositivos y cargas de trabajo distribuidos. La pregunta para los operadores de WiFi de invitados es si su implementación y políticas pueden cubrir los dispositivos de visitantes no gestionados de la manera que necesitan.
No asuma que un servicio diseñado para usuarios empresariales se adapta automáticamente a una red pública. Confirme cómo se enrutan los dispositivos de los invitados, cómo se aplican las políticas y qué pueden ver los administradores en los registros. Los materiales revisados del producto no identificaron precios públicos, y la adquisición basada en cotizaciones puede ser excesiva si todo lo que necesita es filtrado de DNS para un solo sitio.
DNS Security puede agregar controles de amenazas a nivel de dominio, pero no inspeccionará cada correo electrónico ni protegerá los dispositivos que no utilicen la ruta configurada. Revise Zscaler DNS Security como parte de la evaluación general de la plataforma.
10. Infoblox Threat Defense
Infoblox Threat Defense conecta la protección contra amenazas basada en DNS con el portafolio más amplio de gestión de DNS, DHCP y direcciones IP de Infoblox. Es una opción natural para evaluar si su organización ya utiliza Infoblox DDI y desea funciones de seguridad estrechamente ligadas a las operaciones de DNS empresariales. La visibilidad centralizada puede ayudar a los equipos de red y seguridad a trabajar desde el mismo contexto de infraestructura.
El servicio ofrece inteligencia sobre amenazas y opciones de implementación en la nube o a nivel empresarial, según la configuración. Esa amplitud puede ser útil en entornos complejos, pero puede generar más trabajo operativo que un filtro DNS enfocado para un recinto pequeño o un solo sitio. No se identificaron precios públicos en la información del producto revisada.
Antes de la adquisición, concrete el paquete cotizado. Confirme las funciones de bloqueo de phishing, el modelo de implementación, el detalle de los informes y cómo maneja el servicio los dispositivos no gestionados en redes de invitados. La amplitud de la familia de productos no debe tomarse como prueba de que todas las capacidades vienen con todos los paquetes.
La protección a nivel de DNS puede bloquear destinos maliciosos conocidos desde la búsqueda, pero no detectará cada mensaje de phishing ni cada ataque alojado en un servicio legítimo. Para obtener una guía básica sobre cómo las fuentes de amenazas informan a esta capa, consulte las fuentes de inteligencia de amenazas. Explore Infoblox Threat Defense para conocer los detalles del paquete.
Cómo se comparan las diez herramientas en divulgación de precios, pruebas, implementación sin agente y mejor adecuación
Para WiFi compartido, compare lo que revela cada producto y dónde se aplica la protección. Una configuración de DNS a nivel de red puede cubrir los dispositivos de los visitantes sin necesidad de instalar software en cada uno, pero es necesario verificar la ruta de DNS real y los límites del paquete.
| Herramienta | Divulgación de precios | Prueba o plan gratuito | Despliegue de red sin agentes | Mejor opción para |
|---|---|---|---|---|
| Purple Shield | Solo cotización; sin precio fijo publicado | Prueba gratuita de 30 días | Se ejecuta en redes WiFi sin agentes ni hardware nuevo | WiFi para invitados y compartido, con políticas separadas por red |
| DNSFilter | Las tarifas públicas y los mínimos varían según el plan; consulte los precios actuales | Prueba gratuita disponible | El despliegue de red cubre los dispositivos que usan el DNS configurado | Empresas, escuelas y MSPs que necesitan filtrado de contenido y amenazas de DNS |
| Cisco Secure Access, DNS Defense | Precio público no identificado; solicite una cotización | La disponibilidad de la prueba no figura en la información del producto | Protección DNS entregada desde la nube; confirme si el paquete elegido cubre dispositivos de invitados no gestionados | Organizaciones que ya utilizan productos de seguridad o redes de Cisco |
| Cloudflare Gateway | Opciones gratuitas, de pago por uso y con precios personalizados | Plan gratuito disponible | El enrutamiento de DNS en la red puede proteger dispositivos sin agentes individuales | Equipos que buscan filtrado de DNS junto con opciones más amplias de gateway web seguro |
| ScoutDNS | Precio anual por usuario publicado; el precio para educación requiere confirmación | Prueba de 14 días; no se requiere tarjeta | Network Standard y Network Plus admiten el despliegue a nivel de red | Redes comerciales, educación, organizaciones sin fines de lucro y MSPs |
| WebTitan Cloud | El precio comercial requiere confirmación con TitanHQ | Prueba de 14 días | Servicio alojado en la nube; no se indica si admite la configuración requerida sin agentes | Organizaciones y proveedores de servicios que necesitan filtrado de contenido y amenazas de DNS |
| CleanBrowsing | Planes públicos; los despliegues más grandes requieren un acuerdo personalizado | Sin prueba para planes de autoservicio | La configuración del router puede cubrir dispositivos sin aplicaciones de cliente | Familias, escuelas, bibliotecas u organizaciones más pequeñas |
| NextDNS Business | Precios públicos; los planes de negocios utilizan rangos de empleados | Disponibilidad de prueba no listada; consulte con el proveedor | Se puede desplegar a través de la configuración de DNS de la red | Organizaciones más pequeñas que se sienten cómodas gestionando políticas de DNS |
| Zscaler DNS Security | Basado en cotización | Disponibilidad de prueba no listada; solicite detalles | Entregado desde la nube sin un dispositivo DNS en las instalaciones; confirme la cobertura para dispositivos de invitados | Organizaciones que consideran capacidades más amplias de zero-trust o gateway web seguro |
| Infoblox Threat Defense | Precio público no identificado; solicite una cotización | Disponibilidad de prueba no listada; solicite detalles | Las opciones de implementación varían según la configuración; confirme el soporte para dispositivos no gestionados | Empresas que utilizan Infoblox DDI o gestionan una infraestructura DNS compleja |
Un "sí" para la implementación sin agentes significa que los dispositivos se pueden cubrir a través de la configuración de DNS de la red, no que todos los dispositivos o conexiones estén protegidos automáticamente. Confirme cómo maneja el servicio los Captive Portals, el DNS cifrado, los dispositivos en itinerancia y los límites de cualquier paquete antes de comparar cotizaciones. El filtrado de DNS también tiene un límite claro: puede bloquear búsquedas hacia dominios maliciosos conocidos, pero los controles de correo electrónico y de endpoints siguen respondiendo a las amenazas que no dependen de esas búsquedas.
Cómo adaptar la herramienta a su red compartida
En un hotel, hospital, campus o recinto público, los visitantes conectan dispositivos que su equipo no puede gestionar de forma individual. Comience verificando si esos dispositivos usan la ruta DNS protegida después de unirse al WiFi, incluso a través del Captive Portal. Luego, confirme que las políticas se adapten a la forma en que separa las redes de invitados, personal y otras.
Para una oficina pequeña, escuela, biblioteca o red familiar, un filtro DNS más simple puede ser más fácil de configurar y mantener que una plataforma empresarial. Si su organización ya utiliza Cisco, Zscaler o Infoblox, verifique si su paquete actual cubre el WiFi para invitados y proporciona los informes que su equipo necesita.
Haga una prueba piloto de la herramienta elegida en un SSID durante 30 días. Utilice un teléfono no gestionado y siga el flujo real para unirse al WiFi. Verifique las búsquedas bloqueadas, la experiencia del usuario cuando un sitio está bloqueado, los registros del panel de control y los efectos de los cambios de política. Una prueba exitosa en un SSID no confirma la cobertura en todas las redes.
Mantenga los controles de correo electrónico y la concientización del personal junto con el filtrado de DNS. Asigne a cada control una función definida: los controles de correo electrónico reducen los mensajes de riesgo, el filtrado de DNS agrega una protección a nivel de red para dispositivos no administrados y la concientización del personal ayuda a las personas a reportar actividades sospechosas.
Elija una herramienta que su equipo pueda desplegar, verificar y gestionar en los dispositivos que realmente traen los visitantes. Purple Shield ofrece una prueba gratuita de 30 días sin necesidad de hardware, agentes ni tarjeta. Utilícela para probar un solo SSID antes de decidir si desea expandirla.