
WiFi para alojamientos estudiantiles que funciona para los residentes
Cree un WiFi confiable para alojamientos estudiantiles con orientación práctica sobre segmentación, filtrado, protección, reportes, pruebas y operaciones diarias.
Published 22 de octubre de 2026
Un residente intenta unirse a un seminario desde su habitación mientras un compañero de cuarto hace streaming en la sala y otro conecta una consola de videojuegos. El WiFi funciona en la recepción, pero eso no ayuda cuando la señal se pierde detrás de la pared de un dormitorio o cuando un sitio de estudio legítimo se bloquea sin explicación. Para los operadores de alojamientos, el trabajo consiste en proporcionar un servicio residencial confiable, aplicar reglas de protección de forma proporcionada y mostrar lo que hace la red sin convertir el soporte rutinario en una vigilancia de navegación.
Tabla de contenido
- Por qué el WiFi residencial necesita su propio estándar
- Mida la experiencia del residente antes de cambiarla
- Diseñe la capacidad en función de la demanda residencial máxima
- Segmente las redes por acceso y riesgo
- Aplique políticas de protección sin perder la confianza de los residentes
- Convierta los informes en operaciones accionables
- Cree una rutina de lanzamiento y resolución de problemas
Por qué el WiFi residencial necesita su propio estándar
Una residencia no es un salón de clases con camas. Las habitaciones, las cocinas compartidas, las salas de estar, los sótanos y las áreas al aire libre presentan diferentes obstáculos de señal y patrones de uso. Los residentes se desplazan entre ellos con laptops, teléfonos, consolas, Smart TVs y otros dispositivos personales, a menudo mientras el personal necesita suficiente visibilidad de la red para identificar fallas y responder a sus inquietudes.
Los comentarios históricos de los estudiantes destacan por qué el alojamiento necesita su propio estándar de diseño y servicio. En la investigación sobre tecnología estudiantil de EDUCAUSE de 2017, el 51% de los estudiantes calificó el WiFi en los dormitorios y viviendas estudiantiles como bueno o excelente, en comparación con el 76% en las bibliotecas, el 68% en las aulas y el 61% en los espacios públicos interiores en general. Mientras tanto, el 32% describió el WiFi de los dormitorios como regular o malo, en comparación con el 30% del rendimiento general de la red. La brecha de 25 puntos porcentuales entre las calificaciones positivas de las bibliotecas y las de las residencias muestra cómo una impresión a nivel de todo el campus puede ocultar una experiencia residencial más débil. (Investigación de EDUCAUSE sobre tecnología estudiantil)
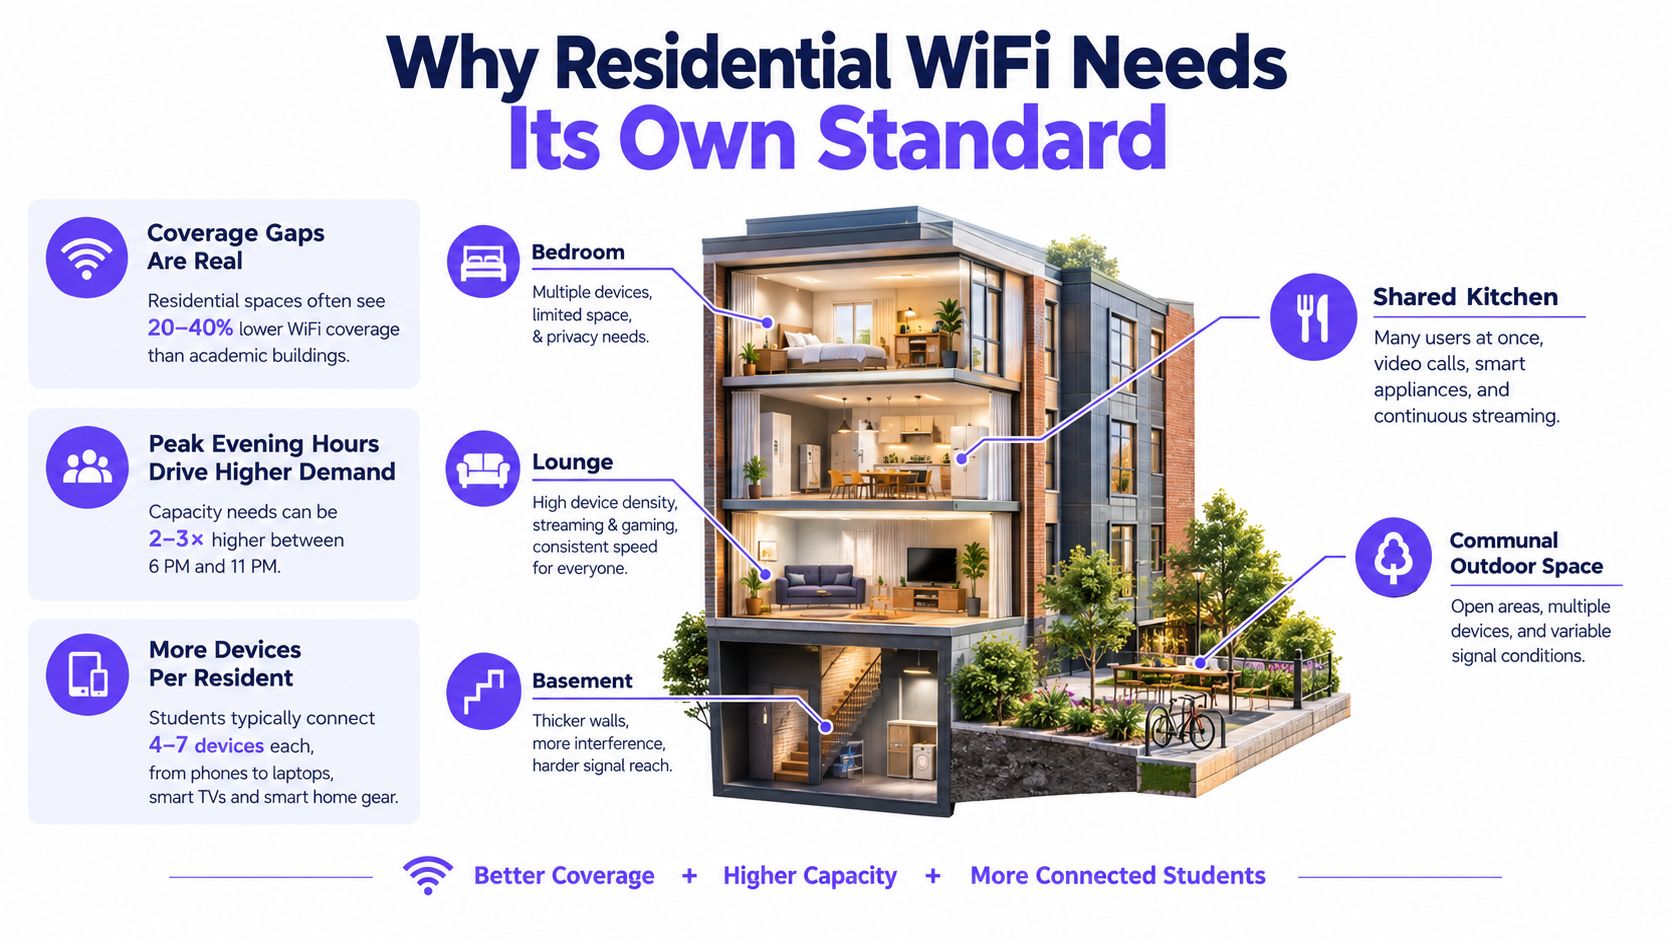
Esa es una línea base histórica, no una garantía de rendimiento actual. Su lección práctica sigue vigente: una red que se ve satisfactoria en los edificios académicos puede fallarle a los residentes donde viven, estudian y usan sus dispositivos personales. Por lo tanto, un operador debe definir objetivos residenciales, probar habitaciones ocupadas y brindar una ruta de soporte clara en lugar de depender de un promedio en todo el campus o de una promesa de velocidad.
Estándar del operador: Trate la conectividad como parte del servicio de vivienda y estudio. Establezca expectativas sobre dónde debe funcionar, cómo se probará, quién responde a las fallas y cuándo se revisará el rendimiento.
La diferencia entre el uso en el campus y en el hogar es un contexto útil para la planificación. Una comparación de WiFi de fibra para el trabajo remoto puede ayudar a aclarar por qué una conexión a internet potente por sí sola no garantiza un WiFi confiable en todo el edificio. En las residencias, la red también debe lidiar con distribuciones de habitaciones variadas, residentes en itinerancia y tiempo de aire compartido.
Mida la experiencia del residente antes de cambiarla
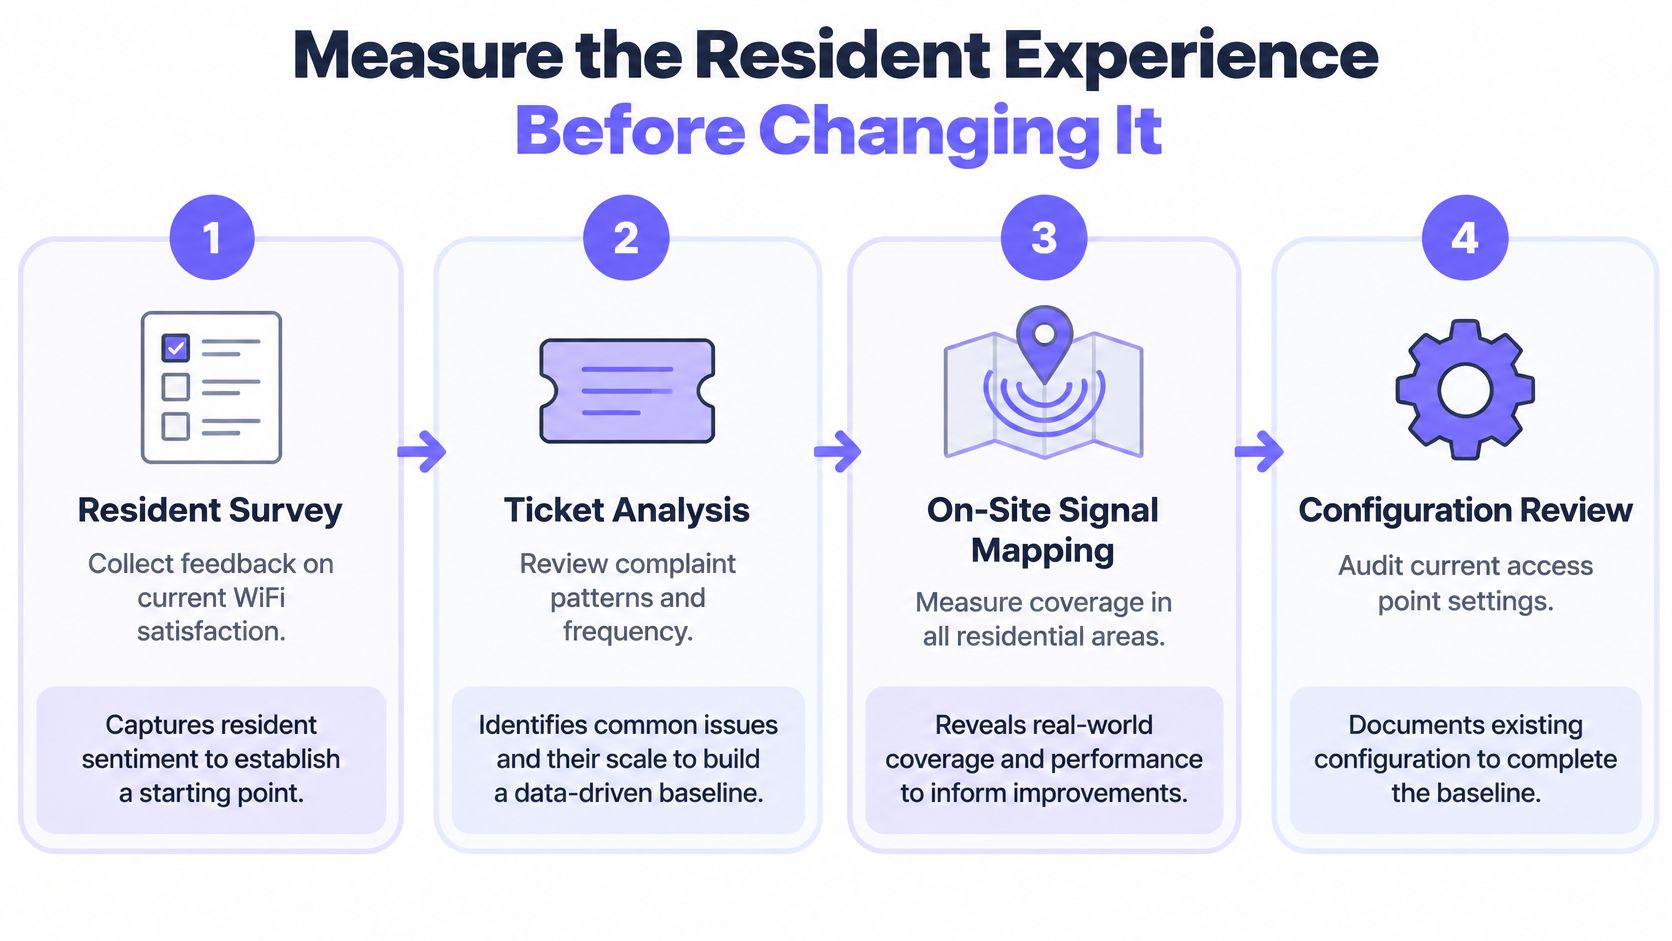
Comience con evidencia, no con un pedido de puntos de acceso o una nueva regla de filtrado. Una línea base útil une los comentarios de los residentes y los tickets de soporte con mediciones en el sitio y una revisión de la configuración. Eso ayuda a separar una zona muerta en una habitación de la congestión, problemas de autenticación, un problema de DNS o una política que bloquea un servicio legítimo.
Las encuestas a estudiantes hacen que valga la pena medir la confiabilidad, incluso cuando la universidad administra el WiFi. En una encuesta de la University at Buffalo, el 52% de los 1,839 encuestados en 2022 informó problemas significativos con eduroam, mientras que el 37% de los 4,139 encuestados en 2023 lo hizo. El mismo informe cita inquietudes nacionales de los estudiantes de esos períodos, pero las instituciones y los años de la encuesta difieren, por lo que estas cifras no representan un punto de referencia universal único. Sin embargo, sí muestran por qué los operadores deben dar seguimiento a la experiencia local en lugar de asumir que la infraestructura administrada no tiene problemas. (Informe de la encuesta sobre WiFi para estudiantes de la University at Buffalo)
Cree una línea base a partir de algo más que pruebas de velocidad
Pregunte a los residentes dónde ocurren los problemas, qué estaban haciendo y si la falla afecta a un dispositivo o a varios. Compare esas respuestas con los patrones de los tickets, luego mapee la señal e inspeccione la configuración de los puntos de acceso en habitaciones, pasillos, espacios compartidos, sótanos y áreas al aire libre representativas. Pruebe ambas bandas de frecuencia utilizando más de un dispositivo cliente, ya que un solo teléfono puede disimular un problema específico del dispositivo.
Una evaluación de dormitorios descrita en un estudio combinó Ekahau Site Survey, un adaptador USB externo, una auditoría de configuración de puntos de acceso, comentarios de los residentes y pruebas de rendimiento (throughput) con cable frente a inalámbrico. Encontró un uso intensivo de 2.4 GHz junto con canales de 40 MHz en más de la mitad de los puntos de acceso, una combinación que puede empeorar la interferencia co-canal en un entorno denso. Sus promedios reportados fueron aproximadamente de 50 Mbit/s por cable y 40–50 Mbit/s sobre WiFi. Esos resultados describen ese estudio, no un objetivo para cada propiedad. (Evaluación de WiFi en dormitorios)
No acepte una velocidad promedio de descarga como prueba de una buena experiencia del residente. Mida también la latencia, la pérdida de paquetes, el roaming y el comportamiento de dispositivos concurrentes, e incluya dispositivos personales e IoT donde se espera que los residentes los utilicen.
Cierre la evaluación asignando la falla probable a una categoría: cobertura, capacidad, reutilización de canales, enlace ascendente, política o soporte. Eso hace que la siguiente intervención sea específica y le brinda una línea base para comparar después del cambio.
Diseñe la capacidad en función de la demanda máxima residencial
El rendimiento (throughput) principal de un punto de acceso no le dice lo que un residente puede usar cuando varios dispositivos comparten el tiempo de aire. Diseñe la aceptación en función de una expectativa definida a nivel de habitación o cliente, y luego verifique si el servicio la cumple en condiciones residenciales realistas. Realice las pruebas durante los períodos de mayor actividad en lugar de en un edificio vacío, e incluya las habitaciones y las áreas comunes que utilizan los residentes.
Una referencia de implementación de campus WiFi 6 establece un objetivo de al menos 20–30 Mbit/s por habitación de dormitorio, mientras que también trata la cobertura en habitaciones, sótanos y áreas al aire libre, así como el soporte seguro para dispositivos personales e IoT, como requisitos independientes. Ese es un punto de referencia, no una especificación universal; los operadores aún necesitan ajustar los objetivos a su modelo de servicio y verificarlos en el sitio. El mismo material describe una evaluación de Stanford con 65 muestras: la velocidad media de descarga fue de 100.43 Mbit/s, mientras que la mediana fue de 69.11 Mbit/s, y el 80% de las ubicaciones muestreadas superaron la referencia de banda ancha de la FCC de 25 Mbit/s. La brecha entre la media y la mediana ilustra por qué un promedio puede ocultar las ubicaciones más débiles. (Referencia de medición e implementación de WiFi 6 en campus)
Pruebe en una secuencia que refleje el uso del residente
- Establezca las expectativas. Indique el servicio mínimo que aceptará por habitación o cliente, y defina cómo evaluará los resultados en las distintas ubicaciones durante la demanda máxima representativa.
- Verifique la configuración. Revise el uso de bandas, el ancho de canal, la reutilización de canales y la potencia de los puntos de acceso. No asuma que agregar hardware es la solución si las configuraciones existentes están causando interferencias evitables.
- Mida los espacios ocupados. Pruebe habitaciones, pasillos, salas de estar, sótanos y áreas al aire libre. Incluya el comportamiento en 2.4 GHz y 5 GHz y los dispositivos que usan los residentes.
- Cree carga. Realice pruebas multicliente simultáneas, verifique el roaming entre puntos de acceso y compruebe el rendimiento del enlace ascendente. Una prueba de velocidad con una sola computadora portátil no revelará cómo compiten varios dispositivos.
| Verificación | Condición de prueba | Problema que revela |
|---|---|---|
| Cobertura de habitación | Prueba en habitaciones ocupadas y áreas comunes | Señal débil o una brecha específica en la ubicación |
| Clientes concurrentes | Ejecute múltiples dispositivos al mismo tiempo | Contención de tiempo de aire o puntos de acceso sobrecargados |
| Roaming | Desplácese entre áreas de puntos de acceso durante el uso activo | Sesiones caídas o clientes pegajosos (sticky clients) |
| Uplink y calidad | Registre carga, latencia y pérdida de paquetes con el rendimiento (throughput) | Restricciones de backhaul o servicio inestable |
Para las instalaciones que necesitan una evaluación o remediación presencial, contratar técnicos de redes domésticas puede proporcionar contexto sobre el tipo de soporte a nivel de sitio que un edificio puede requerir. La decisión de aceptación debe seguir siendo suya: registre el umbral, las condiciones de prueba y los resultados a nivel de ubicación, y luego vuelva a probar después de realizar cambios.
Segmente las redes por acceso y riesgo
La segmentación es útil cuando cada red tiene un propósito claro y un propietario. No es una garantía de seguridad por sí sola. El operador debe decidir quién puede conectarse, cómo se autentica, qué soporte cubre el servicio y qué sucede con el tráfico cuando falla una política o un componente de la red.
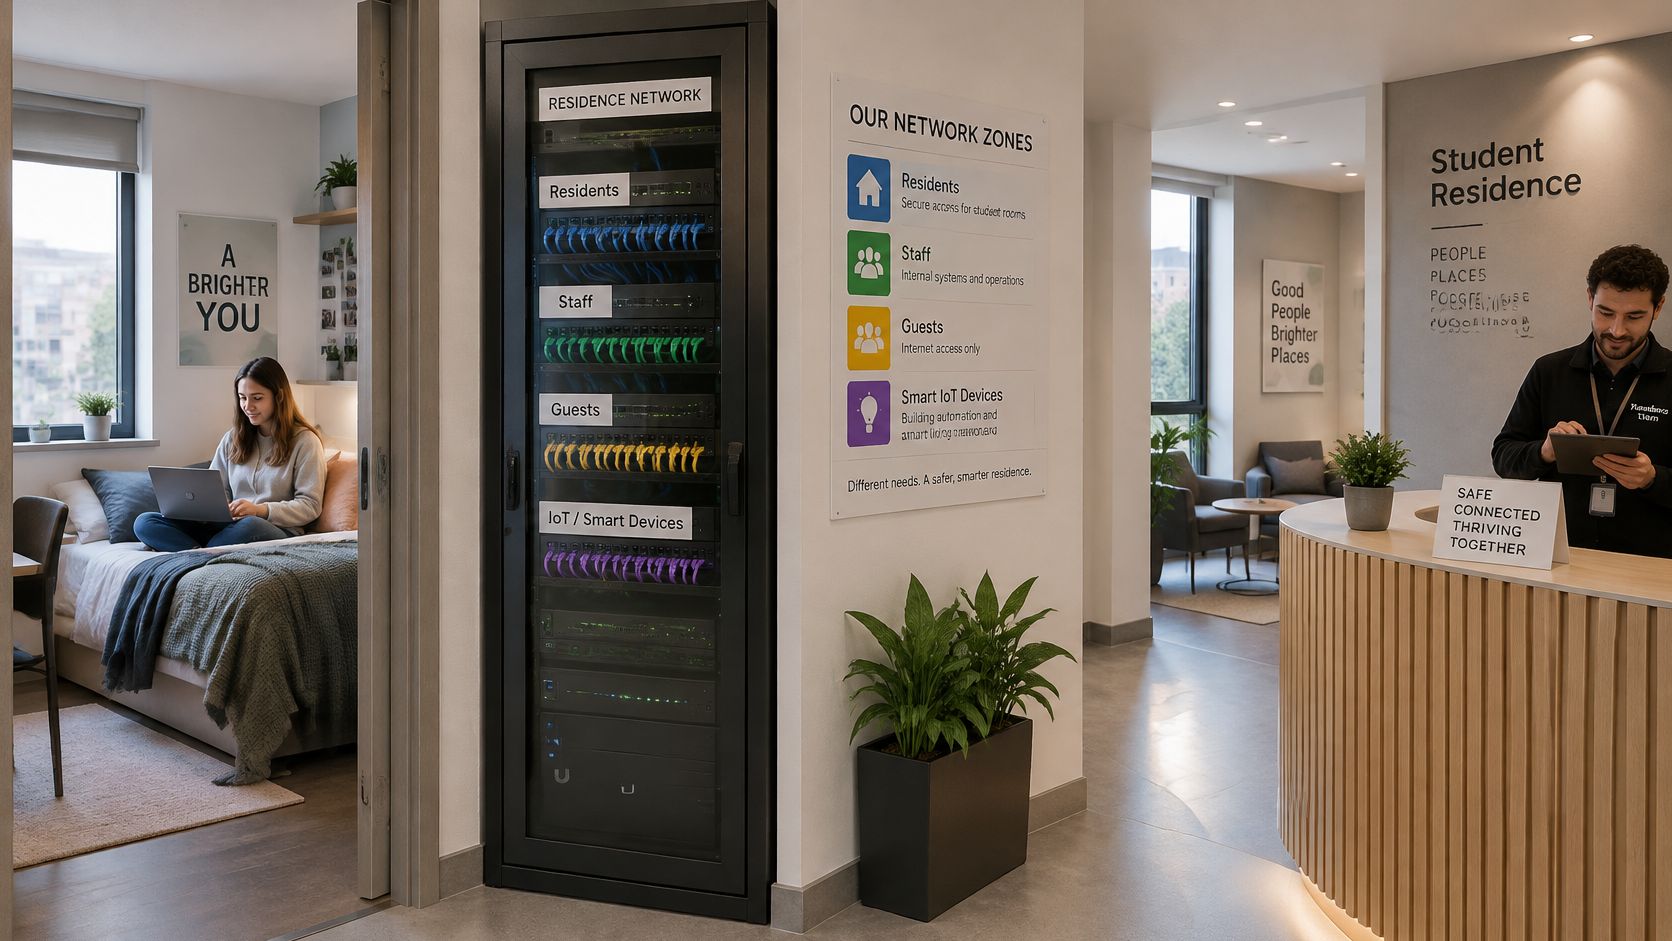
Un diseño práctico puede separar el acceso de residentes, personal, invitados e IoT. Los residentes necesitan una forma estable de conectar sus dispositivos personales y acceder a sus estudios y servicios diarios. El personal requiere un acceso que refleje sus responsabilidades laborales. El acceso para invitados debe ser distinto de las credenciales de residentes, mientras que los dispositivos IoT pueden requerir una conectividad limitada a sus servicios necesarios. Un nivel gratuito frente a uno de pago o una oferta de dispositivos gestionados puede cambiar los términos del servicio, pero no debe confundir quién es el propietario de la directiva o quién gestiona los incidentes.
Registre el propósito, el método de autenticación, el propietario de la política, el contacto de soporte y el tratamiento del tráfico para cada SSID o VLAN. Una política de BYOD también debe ser clara sobre lo que la organización administra y lo que permanece en el dispositivo del residente. La orientación práctica sobre seguridad BYOD para redes compartidas puede ayudar a delimitar ese límite.
Pruebe el límite, no solo el inicio de sesión
Después de crear o cambiar una red, pruebe la ruta completa del residente. Confirme que el usuario previsto pueda asociarse y autenticarse, resolver nombres, acceder a los servicios requeridos y recibir la experiencia esperada cuando la autenticación o los servicios de políticas no estén disponibles. Verifique que una regla de residente no haya afectado inadvertidamente el acceso del personal o de los invitados.
Un SSID independiente solo es útil si sus acuerdos de acceso, políticas y soporte son distintos en la práctica.
Mantenga el acceso de administración separado del acceso diario de los residentes y limite quién puede cambiar los controles de toda la red. Si un cambio de configuración causa problemas, el operador debe saber a qué red afecta, cómo restaurar el comportamiento anterior y quién se comunica con los residentes. Esos detalles operativos importan tanto como el diagrama de segmentación.
El siguiente video ofrece contexto adicional sobre la seguridad de la red y los controles de acceso.
Aplique políticas de protección sin perder la confianza de los residentes
Una directiva de protección debe indicar qué pretende bloquear el operador, dónde se aplica la regla y cómo un residente puede impugnar un error. Algunos servicios pueden justificar el filtrado por categorías o Safe Search; los controles de amenazas pueden dirigirse a dominios maliciosos. Las reglas basadas en horarios pueden ser apropiadas para una red o instalación definida, pero los operadores deben explicar la justificación y verificar que el uso académico y personal esencial siga funcionando.
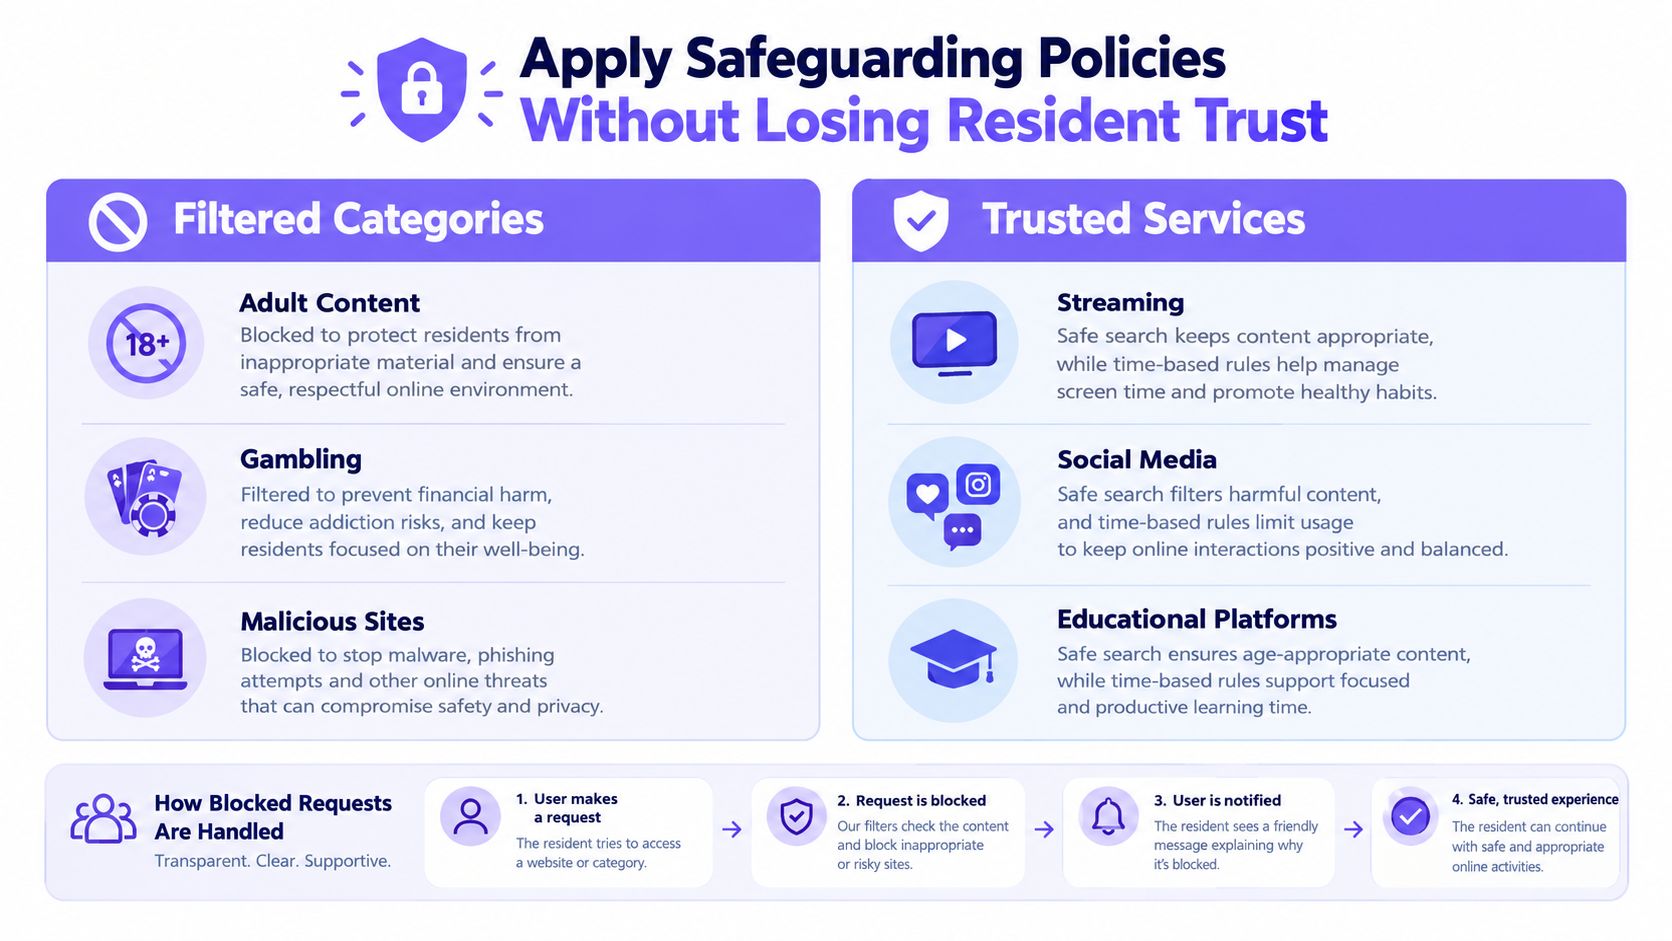
Existe una diferencia sustancial entre bloquear una búsqueda DNS maliciosa y mantener un registro completo de la navegación de alguien. Un diseño proporcionado limita la recopilación y el acceso a lo que el servicio necesita para la seguridad, la resolución de problemas y la operación responsable de las directivas. Los avisos para los residentes deben explicar qué se recopila, por qué se recopila, quién puede acceder a ello y cuánto tiempo se conserva, utilizando un lenguaje que la gente pueda entender.
Las expectativas de los estudiantes apuntan a la necesidad tanto de protección como de transparencia. Una encuesta de alojamiento en el Reino Unido de 2025 encontró que la demanda de una mayor seguridad en línea aumentó del 20% al 55%, mientras que la demanda de una mayor transparencia sobre el uso de datos aumentó del 12% al 40%; el 59% se describió a sí mismo como al menos algo vigilante sobre la protección de datos personales. Las cifras muestran por qué los controles de seguridad y las explicaciones de privacidad pertenecen a la misma política operativa. (Encuesta de alojamiento estudiantil en el Reino Unido 2025)
Trate los falsos positivos como un problema operativo
Cuando se bloquee un servicio académico o personal legítimo, muestre a los residentes una página de bloqueo clara y una vía accesible para solicitar una revisión. El personal debe ser capaz de verificar la política relevante y el contexto de la red, evaluar la solicitud y realizar una corrección precisa donde sea apropiado. Mantenga el acceso administrativo limitado y registre los cambios de política para que una excepción única no se convierta en una regla general.
Purple Shield es un ejemplo de servicio a nivel de DNS que puede aplicar filtrado basado en categorías, protección contra amenazas, Safe Search y directivas programadas por red sin requerir hardware o agentes en los dispositivos de los residentes. Sea cual sea la herramienta que elija el operador, la clave es adaptar las directivas a la red correcta de residentes, personal o invitados y hacer que el resultado sea comprensible. La guía sobre filtrado de contenido WiFi y opciones de directivas puede respaldar esa evaluación.
La protección y la privacidad no son complementos opuestos. Necesitan un modelo de gobernanza compartido: reglas claras, acceso limitado, avisos transparentes, una vía de apelación y revisión periódica de falsos positivos.
Convierta los informes en operaciones ejecutables
Un informe justifica su valor cuando resuelve un desacuerdo. Un residente dice que la red bloqueó su portal de exámenes a las 11 pm. Otro dice que la transmisión se interrumpió durante un partido en la sala común. ¿Fue el primero un falso positivo de filtrado y el segundo un problema de capacidad en un punto de acceso? Un panel de control que separa rápidamente esos dos casos está haciendo su trabajo. Uno que solo cuenta el tráfico, no.
Ante el reporte de un residente de que un servicio ha dejado de funcionar, el operador puede verificar la hora, la red afectada y el contexto del dispositivo, para luego comparar el evento con la política activa. Si se activó un bloqueo, el equipo de soporte puede explicar la razón, juzgar si la regla fue proporcionada y ofrecer una vía para disputarla. Si no ocurrió ningún evento de política, la investigación se traslada a la resolución de nombres, autenticación, cobertura o una falla en el proveedor principal. Esa distinción es importante porque evita que se culpe a un control de protección por un problema de conectividad local, y viceversa.
Un servicio a nivel de DNS como Purple Shield puede visibilizar URL bloqueadas y eventos de amenazas por SSID, lugar y horario, que es lo que hace posible este tipo de revisión sin necesidad de hardware o agentes en los dispositivos de los residentes.
Dé a los informes un ritmo de revisión
Las verificaciones al inicio del ciclo confirman que las políticas, los horarios, los avisos a los residentes y las rutas de soporte estén listos. Las revisiones de rutina buscan patrones que requieran acción: un aumento en las amenazas bloqueadas, una regla que intercepte servicios legítimos o un grupo de quejas específico de una propiedad. Después de un incidente, registre lo que sucedió, lo que cambió y si la solución resolvió el problema del residente.
Los informes útiles demuestran cómo se comportó una política. No deberían convertirse en una excusa para recopilar más información personal de la que el operador necesita.
Defina quién puede ver los informes, quién puede modificar las reglas y cuánto tiempo se conserva la evidencia operativa. Si el equipo necesita demostrar sus prácticas de seguridad y gobernanza a las partes interesadas o auditores, la guía de certificación de Cyber Essentials puede ayudar a estructurar esa conversación. Un informe debe terminar en una decisión y una acción de seguimiento. Un registro que nadie lee es solo almacenamiento.
Cree una rutina de lanzamiento y resolución de problemas
Antes de la mudanza, verifique la cobertura en las habitaciones y espacios compartidos, luego pruebe dispositivos simultáneos bajo una carga real. Verifique la separación entre residentes, personal, invitados e IoT; la autenticación; la resolución de nombres; el comportamiento de Safe Search; el alcance de la política; los mensajes de la página de bloqueo; los avisos a los residentes y las rutas de soporte. Asigne un responsable para la reversión antes de cualquier cambio que pueda afectar un servicio activo.
Cuando un residente reporte una falla, use el mismo orden de diagnóstico cada vez:
- Reproduzca el problema. Confirme la ubicación, el dispositivo, el servicio y la hora, y verifique si otros residentes se ven afectados.
- Clasifíquelo. Determine si la causa probable es la cobertura, la capacidad, el roaming, la autenticación, el DNS, la política o un servicio externo.
- Verifique el alcance. Compare las ubicaciones y redes afectadas, y busque algún cambio relevante en las políticas o la configuración.
- Realice un cambio controlado. Aplique la corrección reversible más pequeña, regístrela y vuelva a probar en condiciones representativas.
Durante el ciclo lectivo, realice pruebas en períodos de ocupación en lugar de confiar en un edificio vacío. Conserve los resultados a nivel de ubicación y percentiles, revise los falsos positivos y distinga una amenaza bloqueada de una interrupción del servicio antes de cerrar un ticket. Un registro de cambios simple ayuda al siguiente operador a comprender qué cambió y si se necesita una reversión.
Los líderes de soporte también pueden utilizar un enfoque estructurado para los KPI para equipos de soporte, centrándose en si los incidentes se clasifican de manera constante, se comunican con claridad y se gestionan hasta el final. Cierre el ciclo revisando la satisfacción de los residentes junto con evidencia de que las directivas funcionaron como se esperaba. Así es como el WiFi para alojamientos de estudiantes mejora sin tratar la privacidad como algo secundario.
Purple Shield proporciona DNS protectivo, filtrado de contenido, defensa contra amenazas, controles de políticas por red, informes y páginas de bloqueo personalizadas para entornos de WiFi. Si está revisando cómo alinear la conectividad de los residentes con la protección y las operaciones responsables, visite Purple Shield para evaluar si se adapta a su red.