
Red de invitados del router explicada: aislamiento, riesgos y configuración
Descubra qué es una red de invitados en un router, cómo aísla a los visitantes de su red principal y cuándo se necesita filtrado y supervisión adicionales.
Published 15 de noviembre de 2026
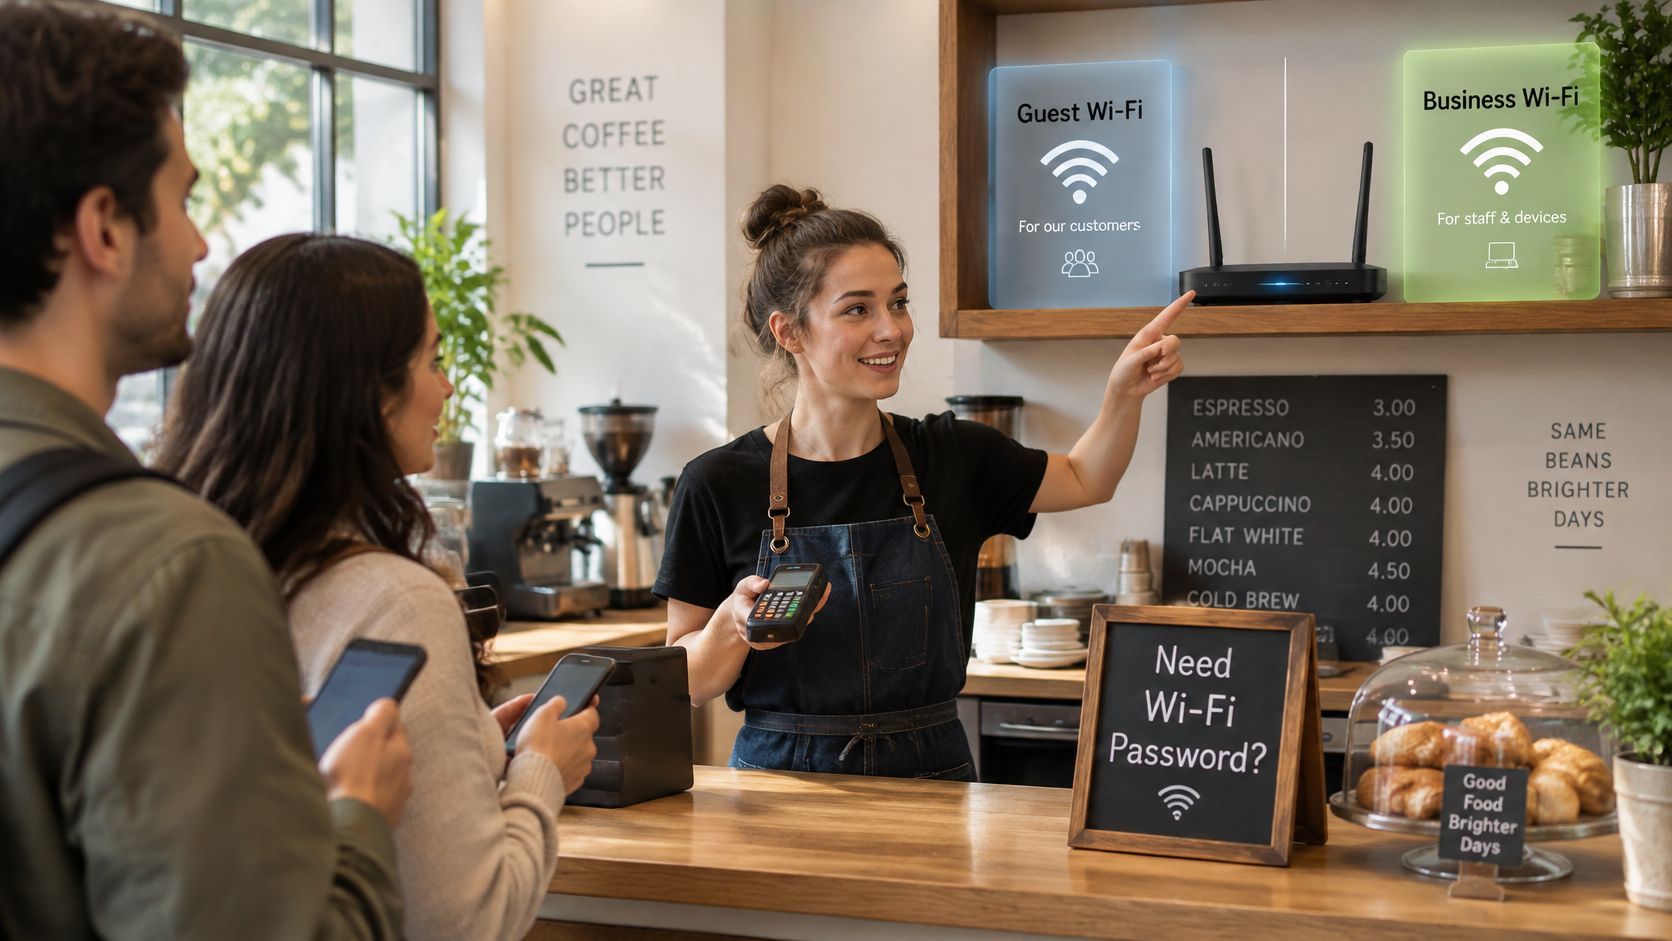
Los clientes no dejan de pedir la contraseña de WiFi de su cafetería, pero la terminal de pago y la impresora de la oficina usan ese mismo router. Usted desea ofrecer acceso a internet sin dar acceso a la red de su empresa a los teléfonos de todos los visitantes. Una red de invitados en el router puede establecer ese límite, pero solo si su configuración hace algo más que transmitir otro nombre de WiFi.
Tabla de contenido
- Qué separa una red de invitados en un router de su red principal
- Controles de red de invitados y qué detiene cada uno
- Cómo activar una red de invitados en su router
- Ejemplos según el recinto y las ventajas y desventajas que impone cada uno
- Cómo comprobar el aislamiento de su red de invitados
- Confirme los controles de su red de invitados antes de habilitar el acceso
Lo que una red de invitados de router separa de su red principal
Una red de invitados en el router es una red inalámbrica adicional, generalmente provista por el mismo router, que brinda acceso a internet a los visitantes mientras restringe su acceso a su red principal. En una cafetería, los clientes deberían poder navegar y enviar mensajes sin acceder a la impresora de la oficina, a la laptop del personal o al equipo de cobro.
Piense en la tarjeta de acceso de un hotel. Abre la habitación del huésped y las áreas comunes autorizadas, pero no los pasillos del personal ni la sala de seguridad. Los permisos son los que brindan la protección, no la etiqueta de la tarjeta. Del mismo modo, un nombre de WiFi diferente, llamado SSID, no establece un perímetro de seguridad por sí solo.
El acceso público es un modelo de conectividad consolidado: una reseña histórica académica sobre WiFi reporta aproximadamente 169 millones de puntos de acceso WiFi públicos en todo el mundo en 2018. Para un establecimiento en particular, el aspecto clave no es el tamaño de esa red, sino que el operador no controla los dispositivos que se conectan a ella.
La laptop de un visitante puede estar bien cuidada, infectada o configurada para compartir archivos abiertamente. Usted no debería tener que averiguar cuál es el caso antes de permitir que alguien se conecte a internet. Con la segmentación de red, usted define a qué pueden acceder los visitantes en lugar de confiar en cada dispositivo que traen consigo.
Separe los límites
Las redes de invitados deben abordar diferentes relaciones:
- De invitado a empresa: Los visitantes no deben tener acceso a sistemas de confianza ni a interfaces de administración.
- De invitado a invitado: Los dispositivos no administrados no deben comunicarse con los visitantes cercanos, a menos que exista un motivo legítimo.
El segundo límite requiere su propio control. Una red puede proteger con éxito la computadora de su oficina y al mismo tiempo permitir que los dispositivos de los clientes se comuniquen entre sí.
Regla práctica: Considere el nombre de la red WiFi para invitados como un letrero de entrada. Verifique las reglas de acceso detrás de este antes de proporcionar la contraseña.
Controles de red de invitados y lo que detiene cada uno
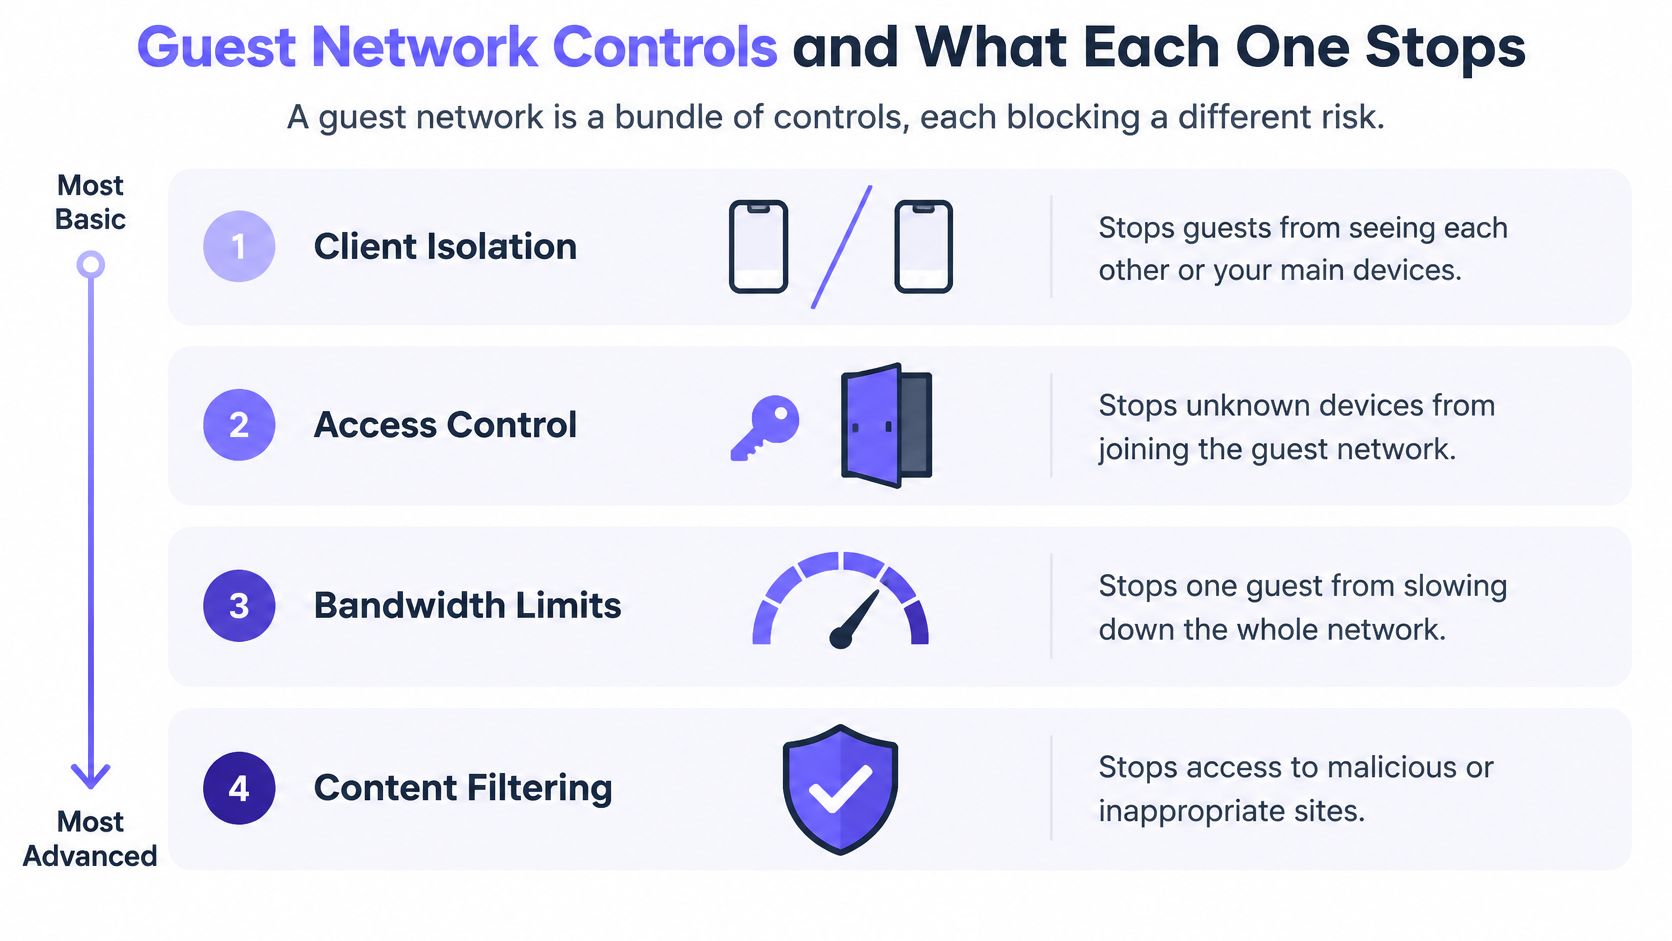
Una red para invitados es un conjunto de controles, donde cada uno bloquea un riesgo diferente. Algunos regulan la comunicación local, mientras que otros controlan los destinos de internet o el tiempo durante el cual alguien puede conectarse.
Utilice esta comparación para distinguir esas funciones.
| Control | Lo que bloquea | Lo que no bloquea | Uso habitual |
|---|---|---|---|
| Modo de invitados con acceso exclusivo a internet | Que los dispositivos de invitados accedan a la red principal | Contacto entre invitados, malware y phishing | Routers domésticos y de oficinas pequeñas |
| Aislamiento inalámbrico de clientes | Que los invitados se vean o contacten entre sí en la misma red inalámbrica | Acceso a la red principal sin reglas independientes | WiFi públicas y de alta densidad |
| Aislamiento entre puntos de acceso | Que los invitados en diferentes puntos de acceso se comuniquen entre sí | Acceso a la red principal sin reglas independientes | Recintos compatibles con múltiples puntos de acceso |
| VLAN independiente o ruta física | Que el tráfico de invitados llegue a impresoras, cámaras, interfaces de administración y sistemas del personal cuando las reglas de acceso lo prohíben | Phishing, comunicaciones de malware (callbacks) y contenido dañino | Hoteles, escuelas, hospitales y operadores multisitio |
| DNS de protección y filtrado de contenido | Solicitudes hacia destinos identificados como malware, phishing y categorías bloqueadas | Movimiento lateral entre dispositivos | Recintos con responsabilidades de salvaguarda y protección |
| Credenciales de tiempo limitado | Acceso continuo mediante credenciales de invitado caducadas | Uso indebido durante una sesión activa | Portal cautivo y WiFi de pago |
Los límites locales no son protección de internet
La guía de seguridad para redes LAN inalámbricas del NIST recomienda utilizar redes inalámbricas independientes donde los perfiles de seguridad sean diferentes, incluido el acceso de invitados frente al interno, y establece que los dispositivos en redes lógicamente separadas no deben conectarse a dispositivos de otra red. Una VLAN, o red de área local virtual, proporciona un segmento lógico, pero las reglas de firewall y de enrutamiento deben hacer cumplir sus límites.
El aislamiento de clientes aborda un problema distinto: la comunicación entre invitados. La guía de implementación de WiFi Alliance recomienda inhabilitar el reenvío entre clientes donde no sea necesario, tanto dentro del mismo conjunto de servicios inalámbricos como entre diferentes conjuntos de servicios en la red. En términos prácticos, compruebe el aislamiento entre puntos de acceso y no solo dentro de cada punto de acceso.
El gráfico agrupa los controles por propósito. Recuerde que la separación entre la red de invitados y la red principal, así como el aislamiento entre dispositivos de invitados, aún requieren verificación independiente.
Lo que aporta el filtrado
El aislamiento no impedirá que una laptop infectada se comunique con un servidor de internet controlado por un atacante. El DNS de protección compara los nombres de dominio solicitados con la política antes de permitir su resolución. El filtrado de contenido añade reglas para las categorías que el establecimiento no desea ofrecer.
Ninguno garantiza que se identifiquen todos los destinos dañinos. Tampoco sustituyen a las restricciones de acceso local.
El filtrado controla los destinos. El aislamiento controla los dispositivos vecinos. Ninguno sustituye al otro.
Supongamos que un alumno se conecta a la red de invitados de una escuela con el aislamiento habilitado pero sin filtrado de protección. Su tableta no puede comunicarse con los dispositivos cercanos, pero aun así puede abrir un sitio de phishing. Por el contrario, una tableta con filtrado en una red local sin restricciones podría acceder a un recurso compartido de archivos expuesto.
Los límites de ancho de banda tienen un propósito totalmente distinto: administrar la capacidad compartida. No son un control contra malware.
Cómo activar una red de invitados en su router
Realice los cambios desde un dispositivo de confianza conectado a la red principal. Mantenga disponible el manual del router, ya que los fabricantes usan nombres distintos para configuraciones similares.
Configure el acceso y la separación
Abra la interfaz de administración. Utilice la dirección de puerta de enlace que se muestra en la configuración de red de su dispositivo o en la etiqueta y la documentación del router. Inicie sesión con la contraseña de administrador, no con la contraseña de WiFi. Debería acceder al panel de configuración del router.
Habilite el WiFi para invitados. Busque en la configuración inalámbrica, acceso para invitados o configuración avanzada. Confirme que está creando una red para invitados en lugar de agregar otro SSID a la red existente.
Defina credenciales distintas. Elija un nombre identificable para la red de invitados y una contraseña única utilizando seguridad WPA3 o WPA2, según la compatibilidad del dispositivo. No reutilice la contraseña de la red del personal.
Habilite el aislamiento entre pares. Busque aislamiento de clientes, aislamiento de AP o aislamiento inalámbrico. Revise la descripción con atención: es posible que una opción solo cubra a los clientes conectados al mismo punto de acceso.
Deshabilite el acceso local. Desactive los permisos que permiten a los invitados acceder a la red local o intranet. Si hay controles de ancho de banda disponibles, reserve suficiente capacidad para las operaciones comerciales.
Guarde y verifique. Conecte un teléfono de prueba al SSID de invitados y confirme el acceso normal a internet. Si el router utiliza rangos de direcciones independientes, verifique que el teléfono reciba una dirección dentro del rango para invitados. Esta es una comprobación inicial de la configuración, no una prueba de aislamiento.
Verifique los límites del hardware
Un router que ofrece otro nombre de WiFi sin una separación aplicable no es suficiente para este propósito. Para una instalación más grande, utilice un router, un firewall y puntos de acceso que admitan las VLAN y las reglas de acceso requeridas. Un punto de acceso que anuncie compatibilidad con VLAN no puede proporcionar el perímetro completo por sí solo.
Verifique también el modo de funcionamiento. El equipo utilizado como punto de acceso detrás de otro router puede gestionar el tráfico de invitados de manera diferente al equipo que realiza el enrutamiento.
Para ver un tutorial visual de configuración, use el video junto con la documentación de su propio router.
Ejemplos de recintos y las concesiones que cada uno exige
El bar del lobby de un hotel necesita una incorporación sencilla sin permitir que los dispositivos de personas desconocidas interactúen entre sí. Una política inicial razonable combina un aislamiento estricto entre pares, filtrado apto para familias y cupones de acceso para huéspedes con fecha de caducidad. La transmisión a pantallas (casting) en habitaciones requiere una solución más selectiva que permitir que cada huésped descubra todas las televisiones.
La guía sobre redes inalámbricas empresariales de la CISA recomienda separar las redes inalámbricas de invitados de las redes de la organización. Aplicar este principio no significa que todos los lugares deban usar permisos idénticos. Un aula, una sala de espera y un salón de conferencias tienen necesidades de comunicación legítimas distintas.
Adapte los permisos a la actividad
En una escuela, mantenga separadas las redes del personal, los alumnos y los visitantes. Aplique la política de filtrado correspondiente a cada una, al tiempo que permite la transmisión de contenido en el aula únicamente entre dispositivos y pantallas autorizados. No resuelva un problema de detección de dispositivos abriendo la red del personal.
En la sala de espera de un hospital, las tabletas de los pacientes necesitan acceso a internet, no a los equipos clínicos. Un estricto aislamiento entre pares y una separación firme de las redes clínicas y de dispositivos médicos deben ser la prioridad antes que la comodidad de compartir archivos localmente.
| Lugar o establecimiento | Aislamiento y separación | Filtrado | Excepciones y límites |
|---|---|---|---|
| Bar en el lobby de un hotel | Aislamiento estricto entre pares | Filtrado apto para toda la familia | Cupones con límite de tiempo para huéspedes de habitaciones |
| Escuela | Redes independientes para el personal, los alumnos y los visitantes | Filtrado en todos los dispositivos conectados | Excepciones controladas para transmisiones de pantalla en el aula |
| Sala de espera de un hospital | Aislamiento estricto entre pares; redes independientes para el área clínica y los dispositivos médicos | Filtrado de amenazas y contenido | Las tabletas de los pacientes nunca acceden a los sistemas clínicos |
| Centro de conferencias o evento en un campus | Colaboración controlada entre asistentes | Filtrado de amenazas y categorías adecuadas para el evento | Credenciales que caducan; monitoreo de la concentración del ancho de banda |
| Oficina corporativa con visitantes | Red para visitantes VLAN sin acceso a las impresoras; red independiente para pantallas inteligentes | Filtrado de amenazas y política de contenido para visitantes | Documentar las excepciones antes de habilitarlas |
El organizador de una conferencia puede requerir que los asistentes colaboren de forma local. Asigne a esa actividad un segmento de colaboración restringido en lugar de flexibilizar toda la red pública. En una oficina corporativa, ofrezca un servicio de presentaciones controlado en vez de otorgar a los visitantes un acceso amplio a las pantallas e impresoras de la oficina.
El mismo principio se aplica en el hogar. La guía de Global sobre cómo rentar una habitación libre brinda un contexto útil para anfitriones; del mismo modo, el acceso a la red debe distinguir las necesidades de un inquilino del acceso a los dispositivos del hogar.
Mida qué se ve afectado por las configuraciones más estrictas
El aislamiento de clientes y los portales cautivos pueden interferir con la impresión inalámbrica, los dispositivos de accesibilidad, la transmisión de pantalla (casting) y las pantallas inteligentes. Antes de cambiar una política de WiFi para invitados, establezca una línea base y compare:
- Incorporación: Intentos fallidos de conexión, dificultades con el portal y fricciones de autenticación.
- Uso legítimo: Destinos bloqueados incorrectamente y servicios locales no disponibles.
- Soporte y capacidad: Contactos con la mesa de ayuda y huéspedes que consumen un ancho de banda desproporcionado.
Elija los permisos de acuerdo con las actividades reales del establecimiento, no porque otra sucursal use el mismo router.
Cómo probar el aislamiento de su red de invitados
Trate la red WiFi para invitados como una red no confiable que requiere verificación continua. Una pantalla de configuración describe el comportamiento previsto; las pruebas demuestran lo que un dispositivo invitado realmente puede hacer.
La guía de segmentación de redes de invitados de CISA exige VLAN independientes o rutas físicamente separadas del tráfico empresarial, con telemetría etiquetada para facilitar el triaje de incidentes. Incluya el firewall y los switches de nivel superior en sus verificaciones, en lugar de probar únicamente los parámetros de configuración inalámbrica.
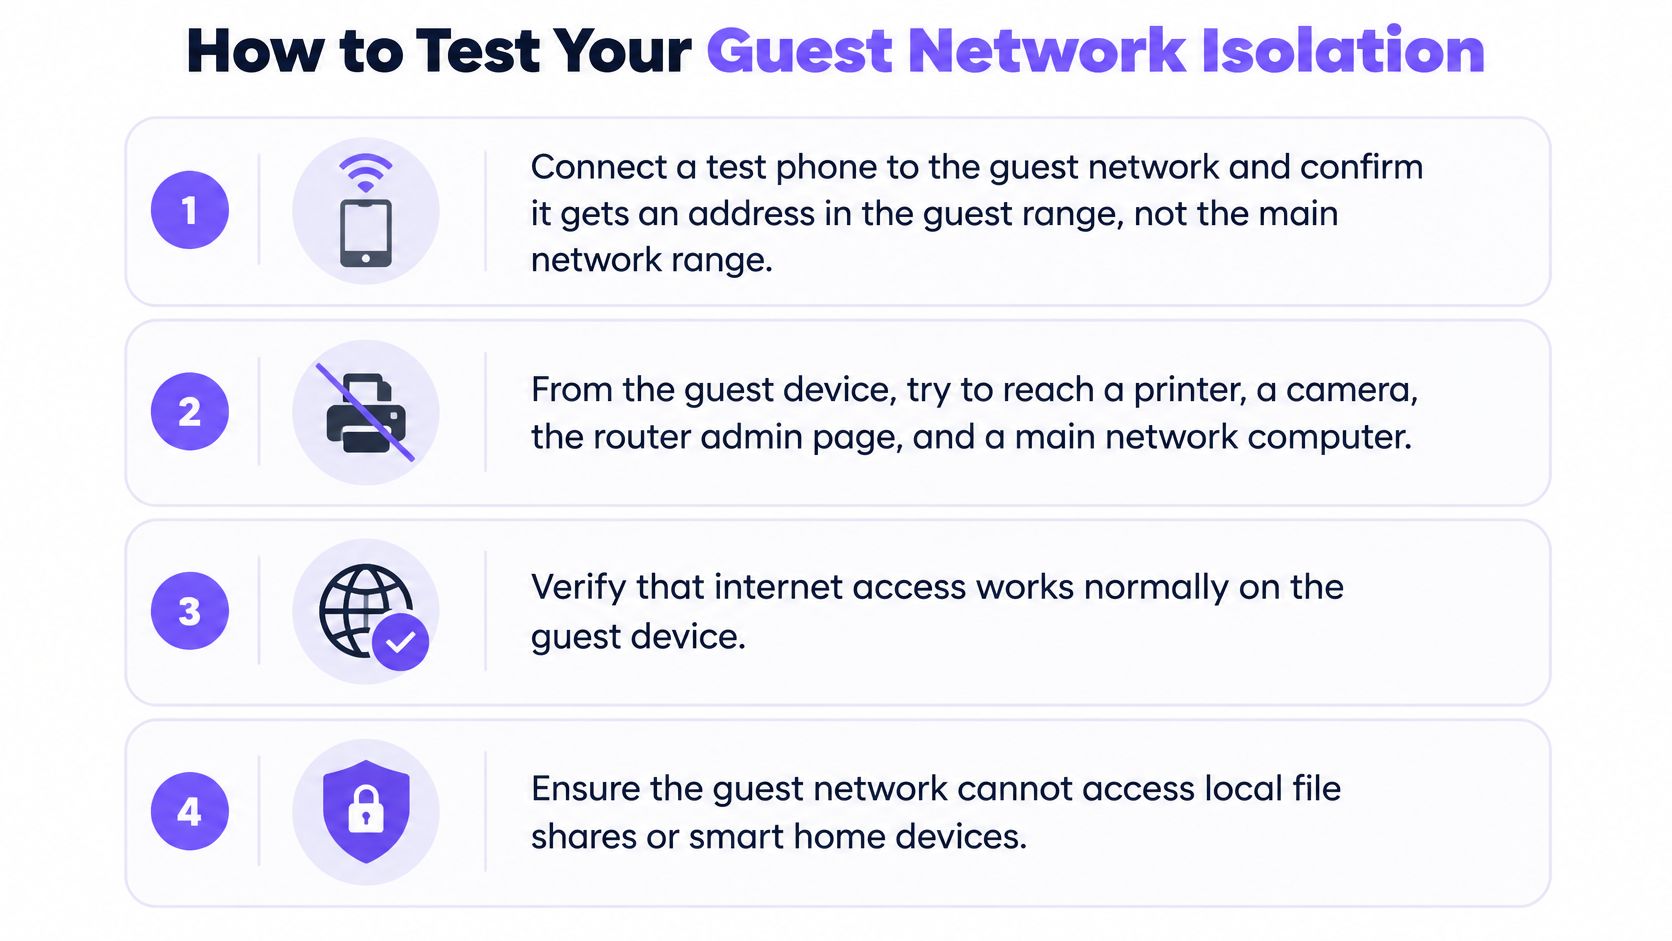
Utilice la lista de verificación visual como punto de partida y luego complete las pruebas detalladas a continuación.
Ejecute las comprobaciones desde un dispositivo de invitado
Confirme el direccionamiento y el acceso a internet. Conéctese a la red SSID para invitados e inspeccione los detalles de red asignados. El resultado previsto es el segmento de invitados configurado con acceso funcional a internet. Desactive los datos móviles para evitar que enmascaren un error de conexión WiFi.
Pruebe los destinos protegidos. Intente establecer conexiones autorizadas a una impresora, cámara, página de administración del router y servidor del personal mediante sus direcciones registradas. Cada intento debe fallar a menos que exista una excepción explícita. Pruebe el servicio en sí, no solo si un dispositivo responde al ping.
Repita con IPv6. Cuando IPv6 esté disponible, repita las verificaciones de destinos protegidos a través de este protocolo. El resultado previsto es la misma política de acceso que con IPv4, sin ninguna ruta alterna hacia los sistemas internos.
Revise los pares de invitados. Utilice otro dispositivo de prueba con un servicio funcional conocido e intente conectarse a él desde el dispositivo para invitados. Al requerirse aislamiento de pares, el acceso debe fallar tanto en el mismo punto de acceso como entre diferentes puntos de acceso.
Verifique la aplicación de DNS. Confirme que las consultas utilicen el servicio de filtrado previsto y visite su página inofensiva de prueba de categorías. El resultado esperado es la respuesta de bloqueo configurada y el registro correspondiente en la política. Tenga en cuenta el protocolo DNS sobre HTTPS, ya que puede omitir el solucionador de red si el diseño de aplicación de directivas lo permite.
Inspeccione la detección de servicios. Compruebe la detección de impresoras y de transmisión de contenido. Los dispositivos no autorizados no deben aparecer; los servicios autorizados deben mantenerse disponibles únicamente para los usuarios previstos.
Vuelva a probar tras los cambios. Repita las pruebas después de realizar actualizaciones de firmware, incorporaciones de red en malla, reemplazos de puntos de acceso o modificaciones en el enrutamiento. Los permisos previstos deben mantenerse sin cambios.
Registre evidencias, no suposiciones
Utilice únicamente dispositivos y sistemas que tenga autorización para probar. Una conexión fallida no es concluyente si el destino estaba fuera de línea; por lo tanto, confirme primero que los servicios de prueba funcionen desde una red aprobada.
Registre el resultado esperado, el resultado real, la fecha y el responsable. Una prueba reproducible resulta más útil que una captura de pantalla que muestre el modo de invitados habilitado.
Etiquete claramente los registros de la red para invitados e investigue cualquier conexión exitosa inesperada antes de restablecer el acceso.
Confirme los controles de su red de invitados antes de habilitar el acceso
Antes de publicar la contraseña o habilitar el portal, tome decisiones en este orden. Comience con los límites que protegen las operaciones comerciales y luego agregue controles para la actividad en línea de los visitantes y el ciclo de vida del acceso.
Apruebe la política en orden
Confirme la separación de los sistemas de confianza. Determine que los invitados no puedan acceder a los sistemas del personal, impresoras, cámaras o interfaces de administración. Incluya la red cableada y el enrutamiento ascendente, no solo los clientes inalámbricos.
Habilite el aislamiento de clientes a menos que un servicio requiera una excepción. Documente el destino, los usuarios autorizados y el servicio correspondiente. Una excepción para una pantalla de presentaciones no debe convertirse en acceso local sin restricciones.
Añada DNS de protección y un filtrado de contenidos adecuado. Cuando entre los visitantes haya niños, pacientes u otros grupos que requieran protección, defina las categorías minuciosamente. Asigne a alguien la responsabilidad de revisar los destinos legítimos bloqueados.
Establezca un ciclo de vida para el acceso. Utilice credenciales con fecha de caducidad para estancias de pago, visitantes temporales y eventos. Defina quién las emite y quién gestiona las extensiones.
Ejecute y conserve las pruebas. Asigne un responsable para los errores no resueltos y no considere que una conexión a internet exitosa equivale a la aprobación de toda la configuración.
Para dispositivos de visitantes no administrados, revise la lista de verificación completa. En una oficina privada sin acceso público, la separación y el aislamiento entre pares siguen siendo las prioridades iniciales; seleccione reglas de filtrado y credenciales para las personas que se conecten.
Asigne un responsable a cada red de invitados
Su siguiente paso es sencillo: haga una lista de cada SSID de invitados y confirme que cada una cuente con una política documentada. Incluya su VLAN u otro segmento, servicios permitidos, reglas de filtrado, proceso de credenciales y responsable de pruebas. No asuma que las redes con el mismo nombre en diferentes sitios aplican las mismas políticas.
Para la fase de filtrado, Purple Shield ofrece DNS de protección con políticas por SSID y VLAN, sin necesidad de hardware ni agentes en los dispositivos de invitados o BYOD. Cuando solicita una prueba, nuestro especialista mapea sus redes, establecimientos y usuarios, y luego le entrega una política para cada SSID que usted gestione.
Una red para invitados bien administrada permite a los visitantes conectarse a internet sin exponer los servicios internos. El personal puede explicar las excepciones necesarias, identificar la directiva aplicada a cada red y presentar un registro de pruebas actualizado.
Añada DNS de protección y filtrado de contenido a los controles de aislamiento que su red para invitados ya necesita. Visite Purple Shield para solicitar una prueba y hacer que nuestro especialista mapee sus redes, establecimientos y usuarios en una política para cada SSID.