
Certification Cyber Essentials : ce dont les opérateurs WiFi ont besoin
Découvrez ce que la certification Cyber Essentials exige pour les opérateurs WiFi, des étapes clés aux conseils pratiques pour réussir l'audit en 2026.
Published 18 octobre 2026
Le WiFi invité de votre hôtel est très sollicité, l'équipe de réception utilise un système de réservation cloud, et un prestataire a connecté un ordinateur portable pour dépanner un point d'accès. Quelqu'un demande si l'organisation possède la certification Cyber Essentials. Avant de pouvoir répondre avec certitude, vous devez savoir si le certificat couvre le réseau, le personnel qui l'administre et les services cloud sous-jacents.
C'est là qu'un WiFi partagé rend une question de sécurité en apparence simple bien plus complexe. Un appareil invité n'expose pas automatiquement tous les systèmes d'un site, mais des réseaux mal cloisonnés peuvent lui donner un accès non désiré. Le point de départ utile n'est pas le badge. C'est de comprendre ce que vous protégez et où se situe la frontière.
Table des matières
- Pourquoi Cyber Essentials est essentiel pour le WiFi public et invité
- Les cinq contrôles dont chaque réseau a besoin
- Comprendre le périmètre de certification sur un réseau WiFi
- De l'auto-évaluation à Cyber Essentials Plus
- Ce que Cyber Essentials ne couvre pas
- Lire le certificat d'un fournisseur en tant qu'opérateur WiFi
- Une checklist pratique de démarrage pour 2026
Pourquoi Cyber Essentials est essentiel pour le WiFi public et invité
Prenez l'exemple d'une école où les visiteurs et le personnel se connectent via la même infrastructure sans fil. Le personnel a besoin d'accéder aux systèmes de l'établissement ; les visiteurs ont besoin d'un accès à Internet. Si l'administrateur réseau n'a pas correctement séparé ces usages, un ordinateur portable compromis appartenant à un visiteur pourrait accéder à des services qui ne devraient pas lui être accessibles.
La certification Cyber Essentials offre un moyen structuré de vérifier les protections fondamentales. Il ne s'agit pas d'un certificat de sécurité WiFi pour les clients et elle n'évalue pas tous les risques de sécurité possibles. Son intérêt réside dans le fait qu'elle incite une organisation à examiner les contrôles protégeant sa propre technologie.
Le gouvernement britannique a lancé le programme avec le secteur privé le 5 juin 2014 afin d'établir une norme accessible et pratique contre les attaques courantes provenant d'Internet. La certification est devenue obligatoire pour les fournisseurs répondant à certains marchés publics impliquant des informations sensibles ou des produits et services techniques spécifiques à compter du 1er octobre 2014, comme décrit dans les informations du programme Cyber Essentials du gouvernement.
Pourquoi les opérateurs de sites doivent y prêter attention
Le NCSC publie les exigences techniques qui constituent le socle de sécurité du programme. Pour les hôtels, les écoles, les hôpitaux et les établissements du secteur public, ces exigences fournissent un vocabulaire commun pour les échanges entre les équipes opérationnelles, les prestataires informatiques et les acheteurs.
- Les équipes de l'hôtellerie et de la restauration doivent distinguer la connectivité invité des systèmes de réservation, des appareils du personnel et de l'administration réseau. Le contexte de sécurité WiFi dans l'hôtellerie rend cette distinction particulièrement pertinente.
- Les équipes du secteur de l'éducation doivent comprendre comment interagissent les appareils des étudiants, les comptes du personnel et les plateformes cloud.
- Les équipes de la santé et du secteur public doivent identifier quels systèmes prennent en charge l'accès public et lesquels soutiennent les services de l'organisation.
Pour les lecteurs qui traduisent le texte révisé de l'évaluation en un plan de préparation, le guide de conformité de la mise à jour Danzell de Networking2000 est une ressource complémentaire à utiliser en parallèle des exigences officielles, et non à leur place.
Règle pratique : Traitez la connectivité invités et l'informatique de l'organisation comme des systèmes liés disposant de niveaux de confiance différents, et non comme des éléments interchangeables d'un même réseau.
Vous n'avez pas besoin de déconnecter les visiteurs pour viser la certification. Vous devez disposer d'une explication justifiable de ce à quoi les visiteurs peuvent accéder, de ce que le personnel peut administrer, et des protections qui s'appliquent aux systèmes que vous certifiez.
Les cinq contrôles dont chaque réseau a besoin
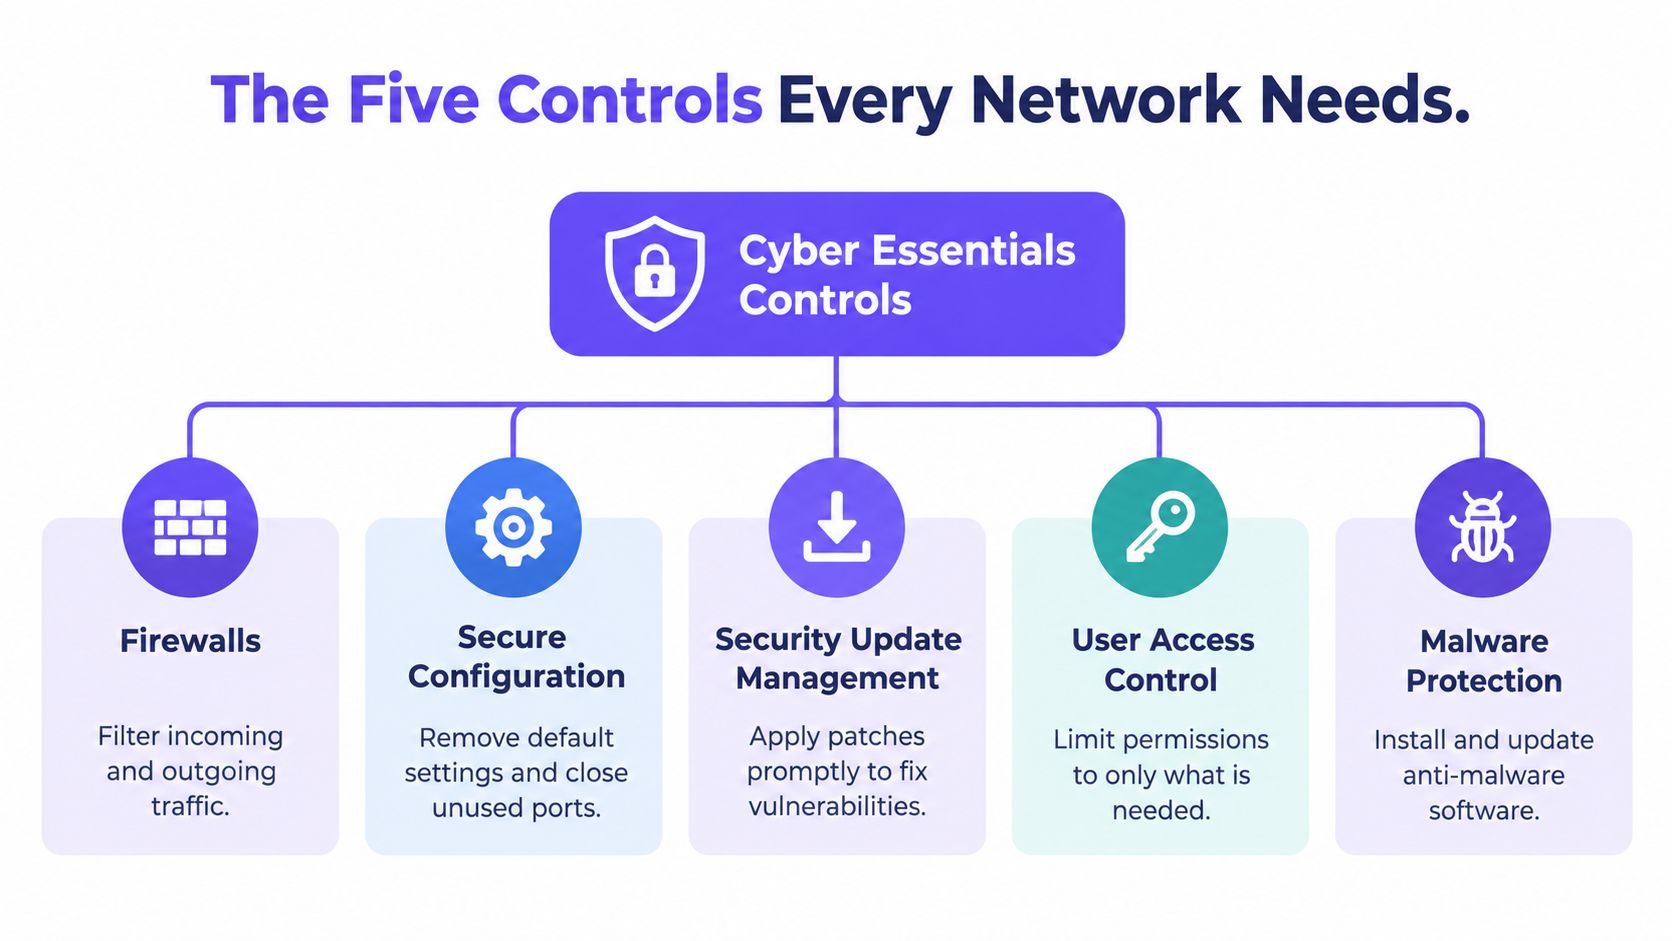
Le socle technique comprend les pare-feu, la configuration sécurisée, la gestion des mises à jour de sécurité, le contrôle des accès utilisateurs et la protection contre les logiciels malveillants. Les exigences du NCSC pour l'infrastructure informatique définissent ces contrôles ; elles établissent également l'exigence de 14 jours pour les mises à jour de sécurité critiques et à haut risque applicables, ainsi que l'exigence de MFA pour les services cloud pris en charge.
Le schéma offre une vue d'ensemble utile avant d'appliquer les contrôles à un site.
Protéger les itinéraires et supprimer les paramètres non sécurisés
Les pare-feu contrôlent les connexions réseau autorisées. Dans un hôtel, la question pratique est de savoir si un client peut accéder à l'interface d'administration du pare-feu ou au système du personnel. Examinez les règles qui régissent ces itinéraires plutôt que de supposer que l'existence d'un pare-feu prouve qu'ils sont bloqués.
La configuration sécurisée traite de la manière dont les systèmes sont configurés. Un point d'accès peut fonctionner parfaitement tout en conservant un service inutile ou un mot de passe d'administrateur par défaut non modifié. L'administrateur doit supprimer les fonctionnalités inutiles, remplacer les paramètres par défaut non sécurisés et documenter la configuration dont l'organisation a besoin.
Ces contrôles se complètent. Une interface de gestion soigneusement configurée ne doit toujours pas être exposée aux invités, et une interface restreinte a toujours besoin de paramètres sécurisés.
Maintenir les logiciels à jour et limiter les autorisations
Une mise à jour de sécurité manquée crée un problème différent : les paramètres peuvent être corrects, mais le logiciel peut contenir une vulnérabilité connue. La gestion des mises à jour de sécurité nécessite un processus opérationnel, et non une simple case à cocher activée.
Pour un établissement multi-site, demandez qui remarque une mise à jour, qui autorise le déploiement et qui vérifie qu'elle a atteint chaque appareil concerné. Un ordinateur portable rangé entre deux événements ou un équipement en attente d'une plage de maintenance peuvent autrement échapper à l'attention.
- Attribuer la responsabilité des patchs : Séparez les responsabilités de l'établissement, du prestataire informatique externe et du fournisseur cloud.
- Vérifier l'exécution : Conservez les preuves des mises à jour installées, et pas seulement les instructions de déploiement.
- Traiter les systèmes non pris en charge : Identifiez les équipements ou logiciels qui ne peuvent plus recevoir les correctifs de sécurité nécessaires.
Le contrôle d'accès des utilisateurs limite ce que chacun peut faire. Un réceptionniste peut avoir besoin d'un accès aux réservations sans avoir l'autorité nécessaire pour modifier les paramètres du réseau. Les comptes d'administration nominatifs sont plus faciles à gérer et à contrôler que des identifiants partagés entre employés et prestataires ; les comptes cloud nécessitent également la protection d'authentification décrite dans les exigences.
Protéger les points de terminaison sans les confondre avec le réseau
La protection contre les logiciels malveillants concerne les appareils et les logiciels situés dans le périmètre d'évaluation. Un ordinateur portable du personnel administré a besoin d'une protection appropriée, même lorsque le pare-feu est correctement configuré.
Le téléphone d'un visiteur présente un défi opérationnel différent car vous n'avez aucun pouvoir pour y installer ou y gérer des logiciels. La distinction entre la propriété de l'appareil, l'usage professionnel et l'accès au réseau est au cœur de la planification de la sécurité BYOD. Le filtrage réseau peut compléter les contrôles des points de terminaison, mais il ne les rend pas superflus.
Comprendre le périmètre de certification sur un réseau WiFi
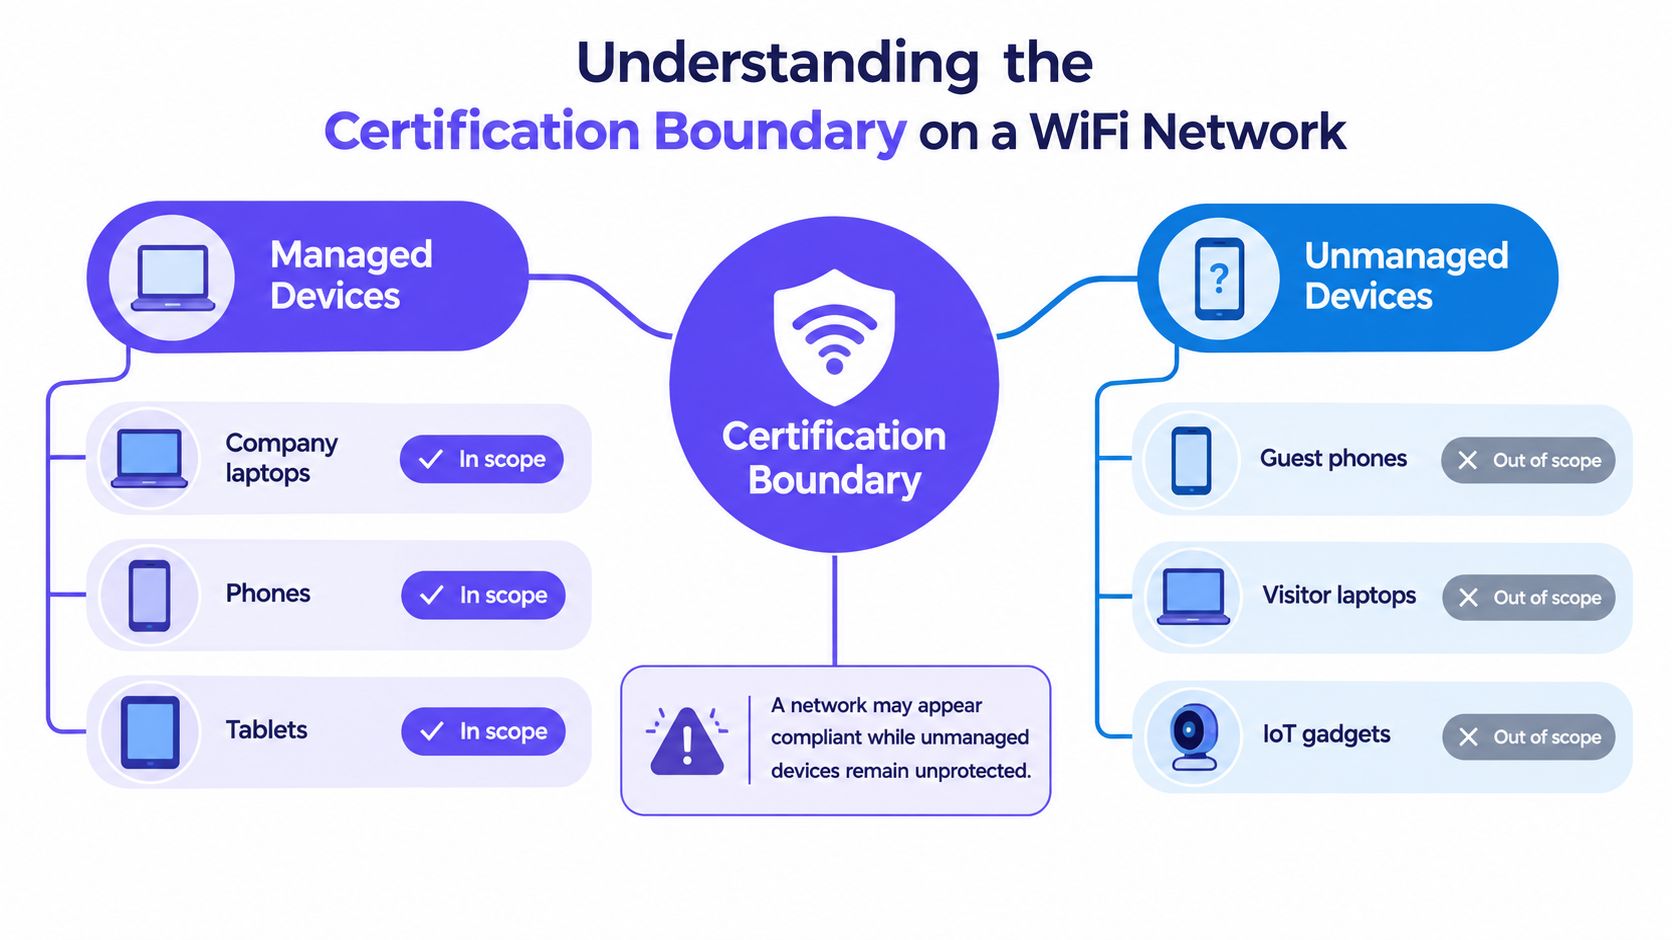
Périmètre de certification : partie définie de l'organisation évaluée. Il doit identifier l'infrastructure, les appareils, les logiciels, les services cloud, les comptes et les passerelles Internet pertinents. Comme l'expliquent les exigences du NCSC citées ci-dessus, la définition du périmètre précède la vérification de la conformité.
Pour un établissement, commencez par une carte du réseau plutôt que par une liste d'équipements à acheter. Identifiez le réseau sans fil du personnel, le réseau invités, l'accès des prestataires, les interfaces de gestion et les plateformes d'administration cloud. Documentez ensuite qui utilise chaque composant et qui le contrôle.
Ce schéma illustre une distinction courante entre réseau géré et réseau invité, mais ses libellés nécessitent une précision.
La propriété seule ne détermine pas le périmètre
Les étiquettes « hors périmètre » du schéma ne sont pas des règles universelles. Un téléphone client utilisé uniquement pour la navigation personnelle est différent d'un téléphone personnel utilisé pour accéder aux données de l'organisation. De même, un appareil connecté ne doit pas être exclu simplement parce que personne ne l'a inscrit dans la gestion des appareils.
Un SSID est le nom d'un réseau sans fil. Un VLAN est un segment de réseau logique. Ni l'un ni l'autre n'établit à lui seul une exclusion de certification valide : vous devez comprendre et démontrer les connexions autorisées entre les segments.
| Composant du site | Question à résoudre |
|---|---|
| SSID du personnel | Quels appareils et services de l'organisation l'utilisent ? |
| SSID invité | Les invités peuvent-ils accéder aux systèmes de l'organisation ou aux interfaces de gestion ? |
| Connexion des prestataires | Le prestataire administre-t-il ou accède-t-il à des systèmes inclus dans le périmètre ? |
| Console WiFi cloud | Qui contrôle ses comptes, son authentification et ses autorisations ? |
| Équipements connectés | À quoi accèdent-ils, et pour quelle raison seraient-ils exclus ? |
Suivre l'administration au-delà du site
Un établissement scolaire peut isoler son réseau visiteurs tout en autorisant un prestataire à administrer des points d'accès via une console cloud. La séparation des visiteurs est utile, mais elle ne répond pas aux questions concernant la console, l'accès du prestataire ou les comptes autorisant les modifications.
L'externalisation de l'administration ne dispense pas de la nécessité de comprendre ces responsabilités. Demandez au prestataire quels contrôles il applique et quelles preuves il peut fournir.
Un nom de réseau sans fil distinct est un libellé. Un périmètre d'évaluation a besoin d'une explication documentée de la séparation et des accès autorisés.
Conservez une définition du périmètre, un inventaire des actifs, un schéma réseau, un registre des services cloud et les motifs écrits des exclusions. Si le certificat d'un fournisseur exclut l'environnement supportant votre service, le badge peut offrir une garantie moins pertinente que prévu. La question déterminante est de savoir si le périmètre évalué correspond au service dont vous dépendez.
De l'auto-évaluation à Cyber Essentials Plus
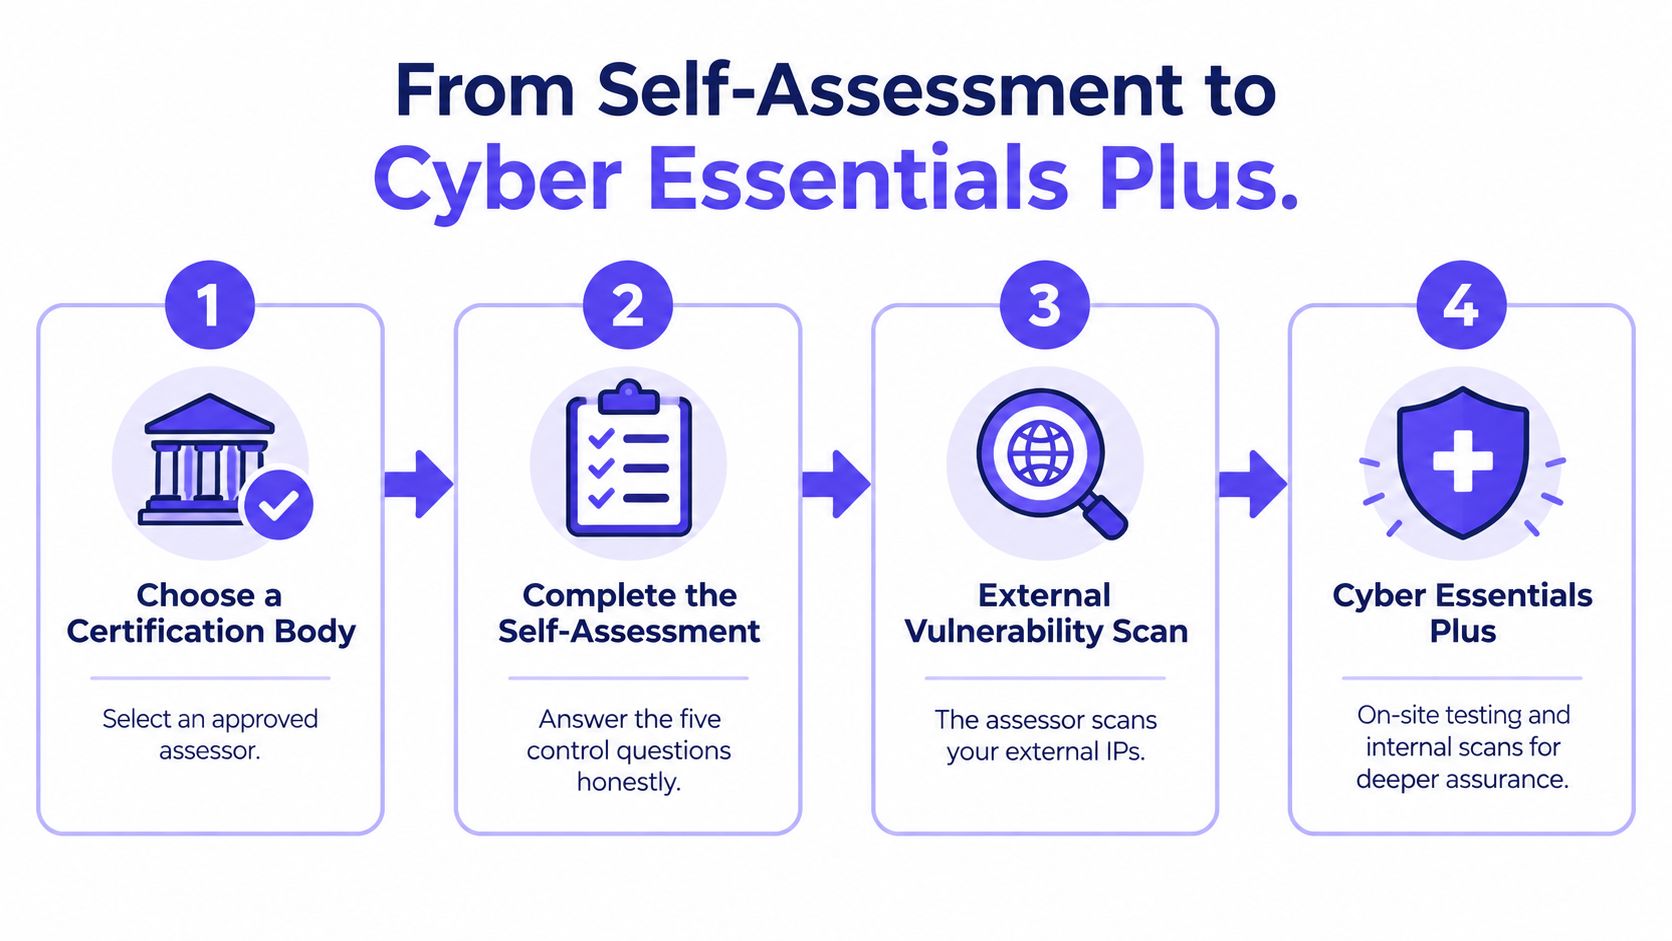
Un responsable de site peut s'attendre à ce que la certification commence par la visite d'un évaluateur dans le bâtiment. Le niveau standard commence plutôt par une description du périmètre par l'organisation et des réponses à des questions sur ses contrôles. Cyber Essentials Plus ajoute une vérification technique indépendante, au lieu de remplacer le socle fondamental.
Ce schéma de processus montre la progression globale, de la préparation à la vérification.
Préparer des réponses que quelqu'un peut justifier
Choisissez un organisme de certification et validez le périmètre visé avant de remplir le questionnaire. Impliquez les personnes qui connaissent les systèmes : l'équipe informatique interne, le prestataire de services gérés, les administrateurs cloud et le responsable de la configuration réseau de l'établissement.
Ne répondez pas oui simplement parce qu'un fournisseur affirme qu'il active habituellement un contrôle. Vérifiez s'il est effectivement activé dans votre environnement.
- Conserver l'évaluation soumise : Gardez les réponses et la description du périmètre ensemble.
- Rassemblez les justificatifs : Conservez les inventaires pertinents, les preuves de configuration, les revues de comptes et les historiques de mise à jour.
- Résoudre les écarts : Si la documentation et les paramètres en direct ne concordent pas, menez une enquête avant la soumission.
Le prix de la certification de premier niveau commence à 320 £ hors TVA et varie selon la taille de l'organisation, d'après la présentation de Cyber Essentials du NCSC. Ce prix de départ accessible ne doit pas être confondu avec le coût ou la couverture d'un audit de sécurité approfondi.
Convenir de ce qu'implique la vérification technique
Pour la certification Plus, demandez à l'organisme de certification d'expliquer son plan de test, y compris la détection des vulnérabilités, l'accès aux équipements et toutes les dispositions relatives à la vérification sur site ou à distance. L'infographie est un aperçu simplifié et ne garantit pas que chaque évaluation suive une logistique identique.
Il n'y a pas de délai d'exécution universel pertinent pour un parc multi-sites. La préparation dépend de la clarté de votre inventaire, du bon fonctionnement préalable des contrôles et des correctifs identifiés par l'évaluateur. Demandez un calendrier distinguant la collecte de preuves, l'évaluation et les éventuels travaux de correction.
Pour une introduction complémentaire au parcours de certification, la vidéo ci-dessous propose un autre format.
La certification doit être renouvelée tous les 12 mois, comme spécifié dans les exigences de l'NCSC mentionnées précédemment. Si elle expire, l'organisation n'est plus certifiée. Conservez le certificat, les coordonnées de l'organisme de certification et la responsabilité du renouvellement dans vos dossiers afin que le maintien de l'assurance ne dépende pas du souvenir d'un ancien e-mail.
Ce que Cyber Essentials ne couvre pas
Un certificat est la preuve d'un niveau de référence défini, pas la preuve qu'une organisation est protégée contre toutes les menaces. La distinction est importante lorsque votre réseau achemine le trafic de personnes et d'appareils que vous ne gérez pas.
L'évaluation d'impact du programme Cyber Essentials par le gouvernement cite une étude dans laquelle les contrôles ont atténué 99 % des vulnérabilités provenant d'Internet dans le jeu de données évalué. Cette conclusion concerne un jeu de données défini, et non l'ensemble des attaques, toutes les vulnérabilités ou la probabilité de violation de chaque organisation certifiée.
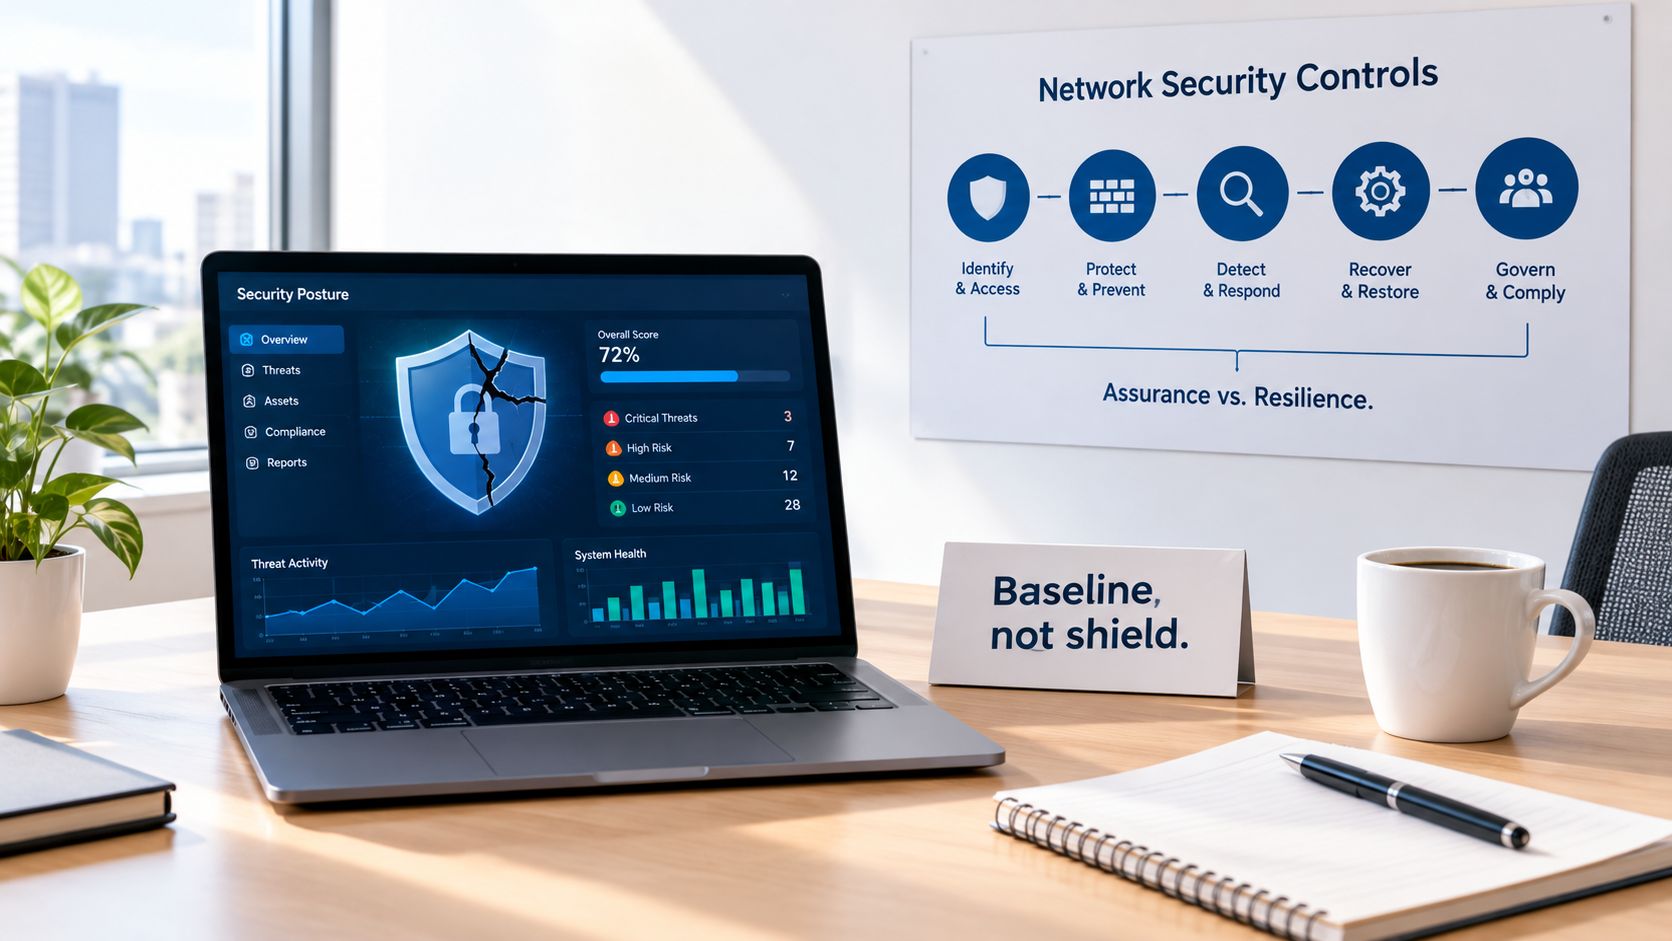
Un tableau de bord de sécurité peut aider les opérateurs à examiner l'activité en cours, mais il répond à des questions différentes de celles d'un certificat.
Séparer la certification, l'assurance et la résilience
La certification atteste d'une évaluation réussie par rapport à des exigences et un périmètre définis. L'assurance est la confiance que vous obtenez grâce à cette évaluation et à d'autres preuves pertinentes. La résilience inclut votre capacité à détecter les problèmes, à y répondre et à les résoudre.
L'évaluation d'impact décrit une ligne de base préventive, et non un substitut à la surveillance, à la réponse aux incidents, aux tests de sauvegarde, au développement sécurisé ou au contrôle des risques fournisseurs.
| Contrôle de base | Problème résiduel pour un réseau partagé |
|---|---|
| Pare-feux | Une connexion autorisée peut toujours transporter une activité malveillante. |
| Configuration sécurisée | Le personnel peut toujours être trompé par ingénierie sociale. |
| Gestion des mises à jour de sécurité | L'application de correctifs ne garantit pas qu'aucune compromission n'a eu lieu. |
| Contrôle d'accès des utilisateurs | Un attaquant peut utiliser un compte légitime à des fins malveillantes. |
| Protection contre les logiciels malveillants | Les appareils non gérés des visiteurs restent hors de votre contrôle direct des points d'accès. |
Les outils opérationnels peuvent traiter une partie de cette exposition résiduelle. Par exemple, les flux de renseignement sur les menaces peuvent orienter les décisions de détection ou de filtrage, mais ils ne remplacent pas les procédures de réponse ni une gestion rigoureuse des accès.
Traiter une réponse échouée comme une instruction de réparation
Une réponse négative lors de l'évaluation doit mener à une enquête spécifique. Identifiez les systèmes affectés, établissez pourquoi le contrôle a échoué et corrigez le processus qui a permis cette lacune.
Esprit de correction : Réparez le contrôle sur l'ensemble du parc concerné, pas seulement sur l'appareil qu'une personne a inspecté par hasard.
Si le compte d'un prestataire dispose d'accès excessifs, examinez les comptes comparables plutôt que de modifier ce seul compte. Si une mise à jour a été manquée, vérifiez si les rapports de déploiement permettent d'identifier d'autres omissions.
Conservez les preuves de la correction et convenez de la prochaine action d'évaluation avec votre organisme de certification. Réussir est important, mais un processus opérationnel fiable l'est tout autant entre les évaluations.
Lire le certificat d'un fournisseur en tant qu'opérateur WiFi
Un fournisseur WiFi envoie un certificat par e-mail avec sa proposition commerciale. L'équipe achats voit un label reconnu ; l'équipe réseau doit encore déterminer si l'organisation et les systèmes évalués prennent en charge le service acheté.
Ce sont des vérifications complémentaires. Vous ne cherchez pas à répéter l'évaluation du fournisseur. Vous décidez si ses preuves sont pertinentes pour votre déploiement.
Ce qu'il faut vérifier sur le certificat Cyber Essentials d'un fournisseur
| Vérification | Pourquoi cela compte pour le WiFi invité | Preuve à demander |
|---|---|---|
| Entité juridique | Une marque de groupe peut différer de l'organisation qui fournit votre service. | Nom du certificat correspondant à l'entité contractante. |
| Énoncé du périmètre | Une évaluation limitée peut exclure les opérations de service. | Description du périmètre couvrant l'administration et l'infrastructure concernées. |
| Dates d'émission et d'expiration | Un certificat expiré ne prouve pas une certification actuelle. | Certificat en cours de validité et responsable désigné du renouvellement. |
| Organisme de certification | Vous avez besoin d'un émetteur d'évaluation identifiable. | Détails sur l'émetteur et moyen de confirmer le certificat. |
| Exclusions | Les systèmes omis peuvent affecter le service sur lequel vous vous appuyez. | Exclusions écrites et leur relation avec la prestation de service. |
| Niveau d'assurance | L'auto-évaluation et la vérification indépendante fournissent des preuves différentes. | Confirmation du niveau détenu et de son périmètre. |
Demander des preuves concernant le service lui-même
Le certificat ne répondra pas à toutes les questions opérationnelles. Pour un fournisseur de filtrage DNS, de WiFi ou de services gérés, demandez des preuves complémentaires qui répondent à vos risques réels.
- Isolation des politiques : Comment les politiques relatives au personnel, aux invités, au site et aux locataires sont-elles séparées, et qui peut les modifier ?
- Intégrité et conservation des journaux : Quels événements sont enregistrés, qui peut y accéder, et combien de temps sont-ils conservés ?
- Comportement en cas de défaillance : Que se passe-t-il si le filtrage devient indisponible ? Demandez au fournisseur d'expliquer et de démontrer son comportement de fermeture en cas de panne (fail-closed) ou son fonctionnement alternatif.
- Accès administratif : Comment le fournisseur restreint-il l'accès entre les clients et supprime-t-il les accès lorsque les membres du personnel partent ?
Faites correspondre les réponses au déploiement proposé. Un tableau de bord centralisé n'est utile que si ses autorisations et ses rapports correspondent aux établissements et aux réseaux que vous exploitez.
Enregistrez les détails du certificat dans le registre des fournisseurs et planifiez la vérification annuelle décrite précédemment. Demandez également à être notifié de toute modification substantielle du périmètre ou de l'administration du service. La certification est un indicateur d'achat utile, mais une décision d'achat nécessite à la fois une assurance organisationnelle et des preuves spécifiques au service.
Une liste de contrôle de départ pratique pour 2026
De retour sur le site, l'action la plus productive n'est pas de commencer à remplir un questionnaire de mémoire. Rassemblez l'administrateur réseau, le responsable du service cloud et le contact informatique externalisé autour de la même carte. Résolvez les connexions et les responsabilités incertaines avant qu'elles ne se transforment en réponses d'évaluation incertaines.
La version 3.3 a pris effet le 27 avril 2026, tandis que les demandes commencées plus tôt peuvent se poursuivre sous la version 3.2, selon les ressources Cyber Essentials du NCSC. Confirmez la version applicable auprès de votre organisme de certification plutôt que de vous fier à une liste de contrôle enregistrée.
Transformer la préparation en tâches assignées
- La semaine prochaine, définissez le périmètre : Dressez la liste des réseaux, appareils, plateformes cloud et comptes d'administrateur concernés. Rédigez les motifs des exclusions proposées et interrogez votre évaluateur sur l'utilisation ambiguë des appareils personnels ou des prestataires.
- La semaine prochaine, testez le processus de mise à jour : Vérifiez si le délai de correctif décrit précédemment est réalisable sur tous les sites, y compris pour les équipements rarement connectés.
- La semaine prochaine, révisez l'authentification cloud : Vérifiez les protections MFA prises en charge dans les paramètres réels du compte, et pas seulement dans les documents de politique.
- Au cours du trimestre prochain, répétez l'examen des preuves : Demandez à une personne extérieure au processus d'administration quotidien de comparer les inventaires, les paramètres et les enregistrements. Résolvez les divergences avant l'évaluation.
- Lors du prochain cycle de renouvellement, réévaluez les changements : Passez en revue les nouveaux sites, fournisseurs, services cloud et connexions réseau plutôt que de soumettre à nouveau une description inchangée.
Périmètre cloud, authentification et déploiement fiable des correctifs font de la certification une responsabilité opérationnelle et non un exercice administratif annuel. Pour les opérateurs de WiFi partagé, la position de départ la plus solide associe un périmètre d'évaluation clair à des preuves que le réseau fonctionne comme prévu.
Purple Shield offre un DNS protecteur et un filtrage de contenu pour le WiFi public et invité, avec des politiques par SSID, VLAN et site, ainsi que des rapports sur les activités bloquées. Visitez notre site pour explorer une couche de protection réseau supplémentaire aux côtés de vos contrôles Cyber Essentials, et discuter de la séparation des politiques et des preuves d'activité dont vos sites ont besoin.