
Comment concevoir un filtre de contenu WiFi pour votre réseau
Concevez un filtre de contenu WiFi avec des règles par SSID, des plannings, des pages de blocage, des rapports et des vérifications pratiques pour les problèmes de DNS, VPN et de contournement.
Published 21 octobre 2026
Il est 19h dans le bar animé d'un hôtel. Une famille utilise votre WiFi invité gratuit, les tablettes du personnel prennent des commandes et un groupe de conférence partage des fichiers dans la pièce voisine. Le téléphone non géré de quelqu'un tente d'ouvrir un lien de phishing, un adolescent recherche du contenu explicite et un ordinateur portable compromis commence à contacter un serveur de commande. Vous ne pouvez installer de logiciel sur aucun de ces appareils et vous ne pouvez pas surveiller chaque écran. C'est la réalité opérationnelle qu'un filtrage de contenu WiFi doit gérer, et c'est pourquoi le traiter comme une simple liste de blocage vous décevra. Une configuration fiable est un système de politique et de vérification, conçu par segment de réseau, testé depuis la place de l'invité et lucide sur les limites du contrôle DNS.
Table des matières
- Pourquoi le WiFi partagé nécessite un filtrage au niveau du réseau
- Préparez la politique WiFi avant de la configurer
- Déployez le flux de travail principal de filtrage de contenu WiFi
- Choisissez les limites du filtrage DNS
- Séparez les SSID, les VLAN et les règles basées sur le temps
- Concevez des pages de blocage et des rapports utiles
- Testez la couverture, les faux positifs et les voies de contournement
Pourquoi le WiFi partagé nécessite un filtrage au niveau du réseau
Prenez cet hôtel comme modèle, même si vous gérez une école, une clinique, une bibliothèque ou un pôle de transport. Vous avez au moins trois publics qui partagent les mêmes puces radio. Les clients ont besoin d'une navigation ouverte et adaptée aux familles. Le personnel a besoin d'outils métiers, de services de paiement et de systèmes d'administration. Les équipements de réunion ou IoT nécessitent un accès restreint à un petit ensemble de destinations. Une politique unique globale va soit agacer le personnel, soit exposer les clients.
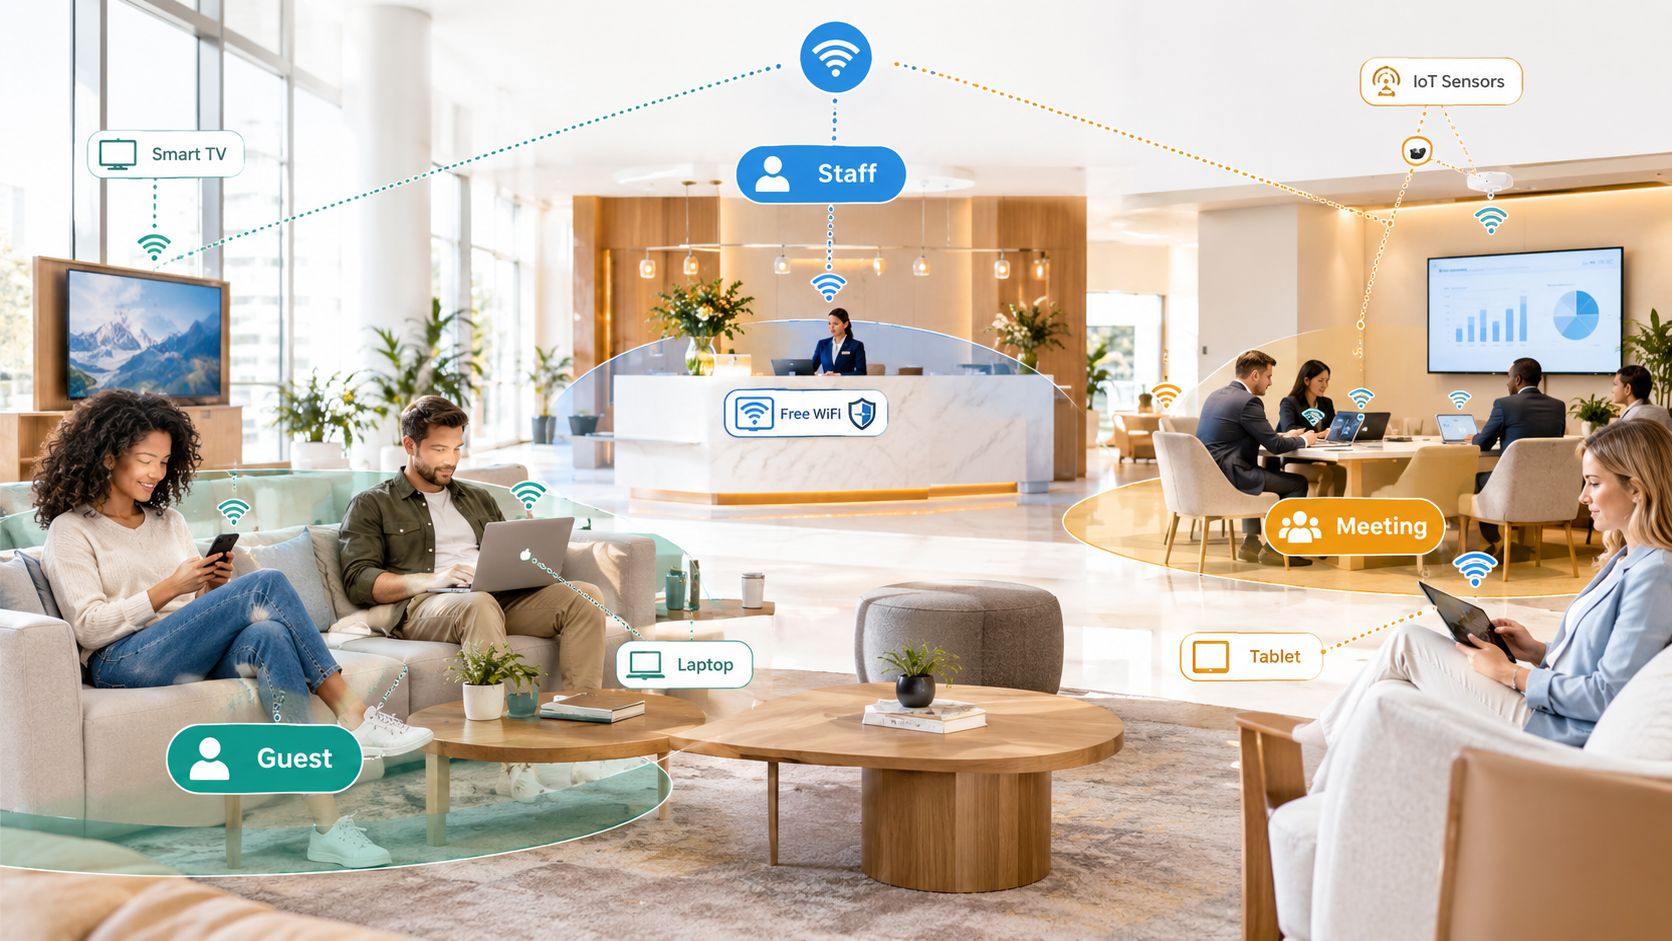
Les agents sur les points d'accès ne résolvent pas ce problème. Les visiteurs arrivent avec des téléphones, ordinateurs portables, tablettes, liseuses et consoles qui ne vous appartiennent pas et que vous ne devriez pas essayer de gérer. Leur demander d'installer des certificats ou des applications de filtrage génère des files d'attente au support et rompt la confiance. Vous avez besoin d'un contrôle qui fonctionne avant qu'une connexion ne commence, quel que soit le type d'appareil.
Filtrage lors de la résolution DNS
Le filtrage au niveau du DNS comble cet écart. Lorsqu'un appareil demande à résoudre un domaine, votre résolveur approuvé vérifie cette requête par rapport aux politiques de catégories et de menaces. Si le domaine héberge des logiciels malveillants, du phishing, des botnets, de la pornographie ou du contenu violent que vous avez choisi de bloquer, le résolveur renvoie une réponse de blocage contrôlée au lieu de l'adresse, comme décrit dans la présentation de DNSFilter sur le filtrage WiFi public à grande échelle. Cette même source, citant des données sur les points d'accès américains, a comptabilisé dans le pays plus de 410 000 réseaux WiFi publics en 2022, couvrant les parcs, les bibliothèques, les transports en commun et les gares.
Le nombre importe moins que le schéma. Ces réseaux desservent des utilisateurs temporaires sur des appareils non gérés, l'application de la politique doit donc se faire à la frontière du réseau. Bien réalisée, vous pouvez appliquer des règles différentes par SSID ou VLAN tout en maintenant la compatibilité sur chaque appareil invité. Cela couvre le contrôle de contenu, le respect des conditions d'utilisation et la défense contre les menaces en un seul passage.
Cela ne remplace pas tout le reste. Le filtrage DNS n'inspectera pas une page chiffrée après qu'un domaine a été autorisé, et il ne nettoiera pas un appareil déjà infecté. Traitez-le comme votre première porte d'accès globale. Les pare-feux, la segmentation et la protection des points d'accès sur le matériel du personnel ont encore un rôle à jouer.
Préparez la stratégie WiFi avant de la configurer
Ne commencez pas dans le tableau de bord du résolveur. Commencez par une carte de votre parc que vous comprendrez toujours dans six mois. Listez chaque site, SSID et VLAN. Notez qui utilise chacun d'entre eux, si les appareils sont gérés et quels flux de Captive Portal et de paiement ne doivent jamais être interrompus.
Cet inventaire suscite rapidement des discussions utiles. Un site touristique familial peut proposer une offre payante permissive pour les visiteurs, à côté d'une offre gratuite plus stricte pour les enfants. Un établissement d'enseignement a besoin de réponses très différentes pour les élèves, les enseignants et les capteurs IoT. Copier la liste de catégories d'une autre organisation revient à ignorer ces spécificités locales.
Établissez une cartographie des stratégies par public
- Réseaux invités : Bloquez les menaces ainsi que les catégories pour adultes, illégales et autres contenus nocifs. Déterminez explicitement si les jeux d'argent, les réseaux sociaux ou le streaming correspondent à votre établissement.
- Réseaux du personnel : Maintenez un blocage strict des menaces, mais autorisez les services professionnels dont les collaborateurs ont besoin. Documentez les personnes habilitées à approuver les exceptions.
- IoT et réseaux opérationnels : Autorisez uniquement les destinations de mise à jour, de télémétrie et de gestion connues lorsque cela est possible. Ne donnez pas de politique de navigation générale à une imprimante.
- Réseaux avec contraintes horaires : Notez les cas où les règles du soir, du week-end ou des heures de cours doivent différer des paramètres par défaut en journée.
Les choix de catégories ne sont pas purement techniques. En 2024, une analyse des politiques de filtrage organisationnelles a révélé la présence de contenus pour adultes dans plus de 84 % des politiques, tandis que le peer-to-peer et les contenus illégaux apparaissaient dans 81 % d'entre elles, le terrorisme et la haine dans près de 66 %, et les jeux d'argent dans 51 %, selon les données publiées par TitanHQ sur les politiques de filtrage WiFi. Ces chiffres montrent que le filtrage remplit un rôle de devoir de diligence et de gestion de la bande passante, et ne se limite pas au simple blocage des logiciels malveillants.
Consignez le propriétaire, l'objectif et la date de révision de chaque politique. Si vous alignez également vos contrôles sur un référentiel tel que les exigences de certification Cyber Essentials, notez à quelle exigence répond chaque paramètre. Vous transposerez directement cette cartographie dans vos zones de résolveur à l'étape suivante, et les auditeurs vous remercieront pour cet historique.
Déployez le flux de travail principal de filtrage de contenu WiFi
La séquence de déploiement est simple, mais l'ordre est important. Si vous activez les catégories avant de contrôler la destination des requêtes DNS, vous chercherez à résoudre des résultats incohérents pendant des jours.
Tout d'abord, forcez les VLAN invités, personnel et IoT à utiliser vos résolveurs récursifs approuvés. Bloquez ou redirigez les tentatives d'utilisation de DNS externes arbitraires depuis ces segments, puis confirmez que DHCP distribue les bonnes adresses de résolveurs. C'est le point d'application. Sans cela, tout le reste n'est qu'indicatif.
Ensuite, associez une zone de politique de réponse séparée, ou la politique de catégorie équivalente dans le service choisi, à chaque SSID et VLAN. Le NIST décrit le DNS protecteur comme pouvant être déployé via des zones de politique de réponse sur site, un DNS récursif sécurisé dans le cloud ou une combinaison des deux, et recommande le DNS chiffré lorsque cela est possible, le DNSSEC pour l'intégrité, une infrastructure DNS dédiée et des architectures tolérantes aux pannes dans ses directives de déploiement du DNS protecteur du NIST. Faites ce choix de manière délibérée. Les zones locales vous offrent un contrôle strict et une faible latence. Les résolveurs cloud simplifient les mises à jour et les rapports multisites. Les configurations hybrides conviennent aux parcs ayant une connectivité mixte.
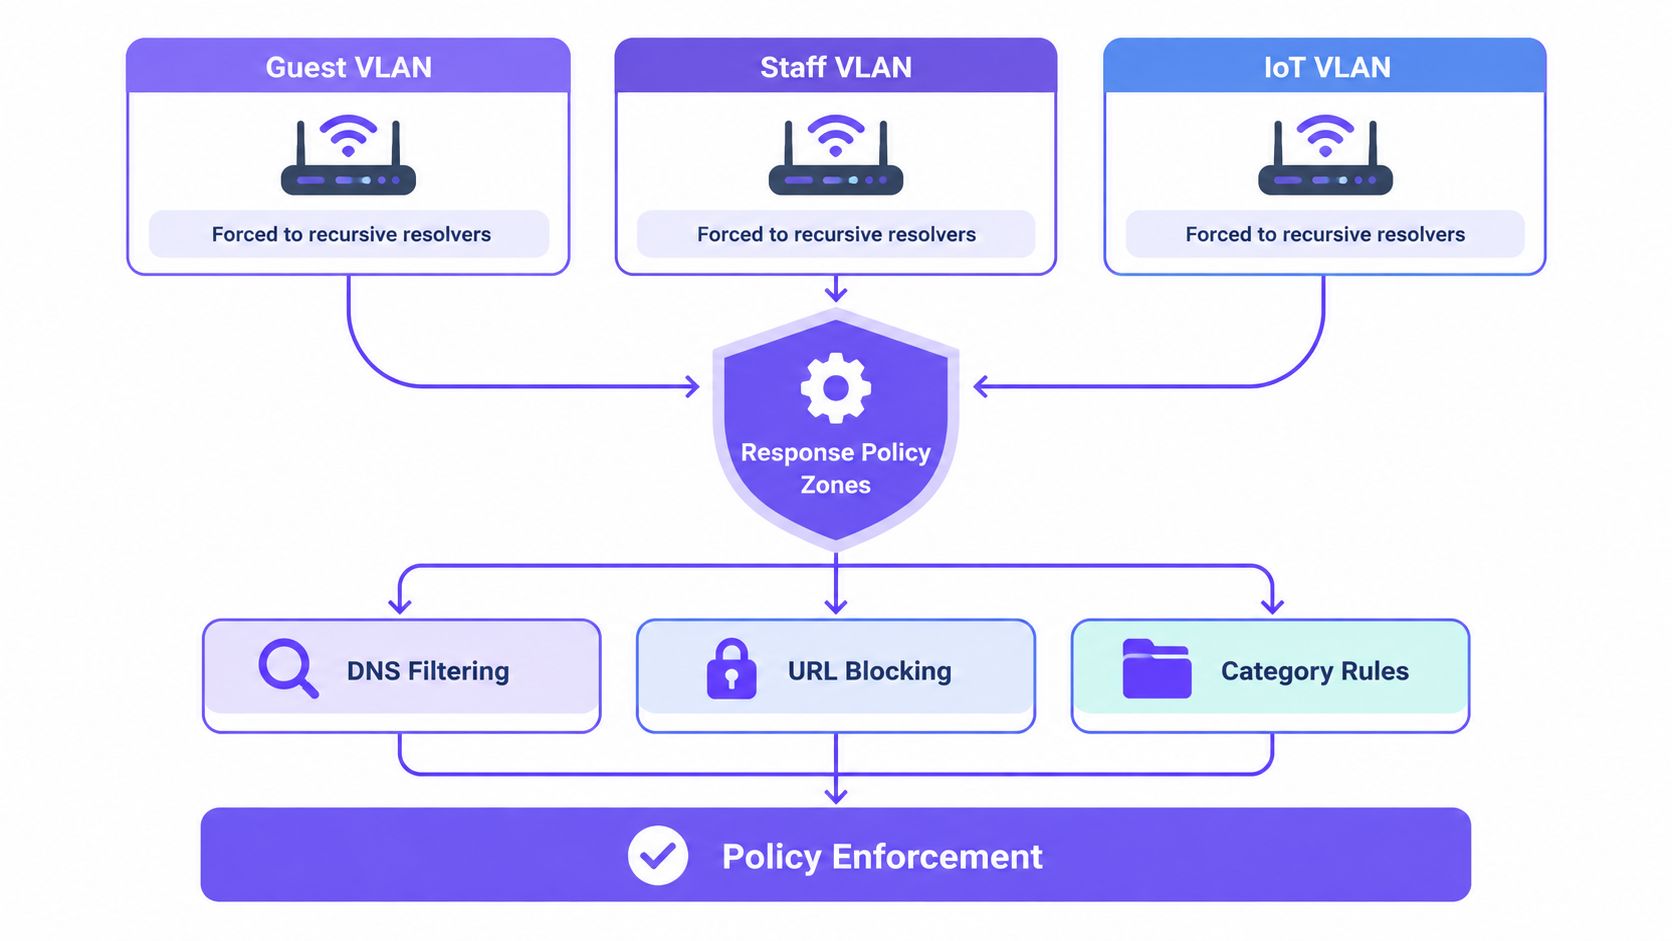
Lorsqu'une requête correspond à une catégorie bloquée ou à un flux de menaces, renvoyez une réponse de blocage contrôlée qui redirige l'utilisateur vers une page d'explication. Ne vous contentez pas de rejeter la requête ou de renvoyer une erreur générique. Consignez le réseau demandeur, la catégorie, l'horodatage et le domaine interrogé pour chaque décision. Vous aurez besoin de ces preuves pour l'ajustement et la gestion des contestations.
Validez avant d'appliquer largement
Effectuez des tests depuis des appareils réels sur chaque SSID. Confirmez que les destinations autorisées pour l'entreprise et les invités se résolvent normalement. Confirmez que les domaines interdits redirigent vers la page de blocage. Vérifiez votre Captive Portal, vos fournisseurs de connexion via réseaux sociaux et vos parcours de paiement par carte à deux reprises, car les filtres de catégories ont tendance à bloquer les domaines d'authentification qui ressemblent à des réseaux sociaux.
Surveillez la mise en cache et le basculement. Un appareil conservant une ancienne réponse DNS peut faire apparaître un site bloqué comme accessible jusqu'à l'expiration du cache. Un résolveur secondaire mal configuré peut contourner votre politique lors d'une panne. Définissez des objectifs d'acceptation avant la mise en service, tels que 100% d'interception du trafic DNS de test à partir de chaque segment de politique et aucun basculement involontaire vers un résolveur lors des pannes simulées. Ce langage d'objectifs transforme un déploiement vague en un processus vérifiable.
Règle pratique : Si vous ne pouvez pas reproduire un blocage, une autorisation et une connexion au Captive Portal depuis un téléphone invité sur chaque SSID, vous n'êtes pas prêt pour la mise en application.
La plateforme importe moins que cette discipline, bien qu'un service cloud géré puisse éliminer la maintenance des équipements et les logiciels clients. Si vous révisez votre matériel de commutation et sans fil sous-jacent en même temps, les solutions réseau et sans fil d'ATEK Distribution constituent un point de référence utile pour comprendre comment s'articulent l'infrastructure d'accès et les choix de segmentation. Quel que soit votre choix, procédez par étapes, surveillez, puis renforcez les règles.
Choisir où s'arrête le filtrage DNS
Les opérateurs rencontrent des problèmes lorsqu'ils achètent un filtrage DNS en s'attendant à une inspection web complète. Soyez clair sur la périmètre avant que les parties prenantes ne supposent une couverture plus large que celle que vous avez déployée.
Le filtrage DNS classe un domaine demandé. Il peut bloquer une connexion vers un hôte de phishing connu ou un site pour adultes avant que le trafic ne circule. Il ne peut généralement pas distinguer chaque page sur un domaine partagé, inspecter les chemins d'accès aux URL ou juger du contenu d'une session chiffrée après la résolution. Une même plateforme peut héberger du contenu inoffensif et nocif sous le même nom d'hôte, et le DNS seul ne peut pas faire cette séparation de manière nette.
| Approche | Utilisation idéale | Contrôle par SSID | Principale limite |
|---|---|---|---|
| Filtrage natif sur routeur | Petits réseaux sur un seul site | De base, souvent à l'échelle de l'équipement ou du réseau | Catégories imprécises et rapports limités |
| Filtrage DNS local | Sites souhaitant un contrôle sur place | Élevé grâce aux zones par VLAN | Vous gérez les mises à jour, la disponibilité et l'ajustement |
| DNS protecteur basé sur le cloud | WiFi invités et publics multi-sites | Élevé par SSID, VLAN et site | Décisions au niveau du domaine uniquement |
| Inspection sur les terminaux ou HTTPS | Équipements gérés du personnel | Par équipement ou par utilisateur | Nécessite des agents ou des certificats, inadapté aux invités |
Adaptez la couche au niveau de risque
Pour les invités non gérés, le filtrage DNS local ou basé sur le cloud vous offre une couverture sans toucher à leurs appareils. Pour les ordinateurs portables du personnel traitant des données sensibles, associez-le à des contrôles d'équipements terminaux et envisagez une passerelle web sécurisée pour une inspection web plus approfondie lorsque la visibilité au niveau de la page est justifiée. Les outils intégrés aux routeurs de fournisseurs tels que Cisco Meraki peuvent suffire pour les réseaux simples, mais testez la qualité des catégories et le suivi des rapports avant de vous y fier sur l'ensemble de vos sites.
Documentez ce que vous avez choisi de ne pas inspecter. Indiquez clairement que vous bloquez les catégories et les menaces connues lors de la recherche, sans lire les pages web des invités. Cette transparence vous protège sur le plan juridique et aide les invités à comprendre le service. Elle évite également que les équipes internes ne demandent aux journaux DNS de répondre à des questions pour lesquelles ils n'ont jamais été conçus.
Séparez les SSIDs, les VLANs et les règles basées sur l'heure
La segmentation détermine quelle stratégie s'applique à un équipement. Le filtrage détermine ce que cette stratégie autorise. Confondre les deux conduit à des réseaux parfaitement séparés mais exposés de la même façon, ou lourdement filtrés mais impossibles à gérer.
Commencez par les SSID que les gens reconnaissent déjà. Un hôtel sépare le réseau Guest des réseaux Staff et Conference. Une école sépare le trafic des élèves, du personnel et de l'IoT. Une résidence étudiante sépare les résidents des visiteurs et des systèmes du bâtiment. Chaque SSID est associé à un VLAN, chaque VLAN pointe vers sa politique de résolveur, et chaque politique contient ses propres catégories, listes d'autorisation et horaires.
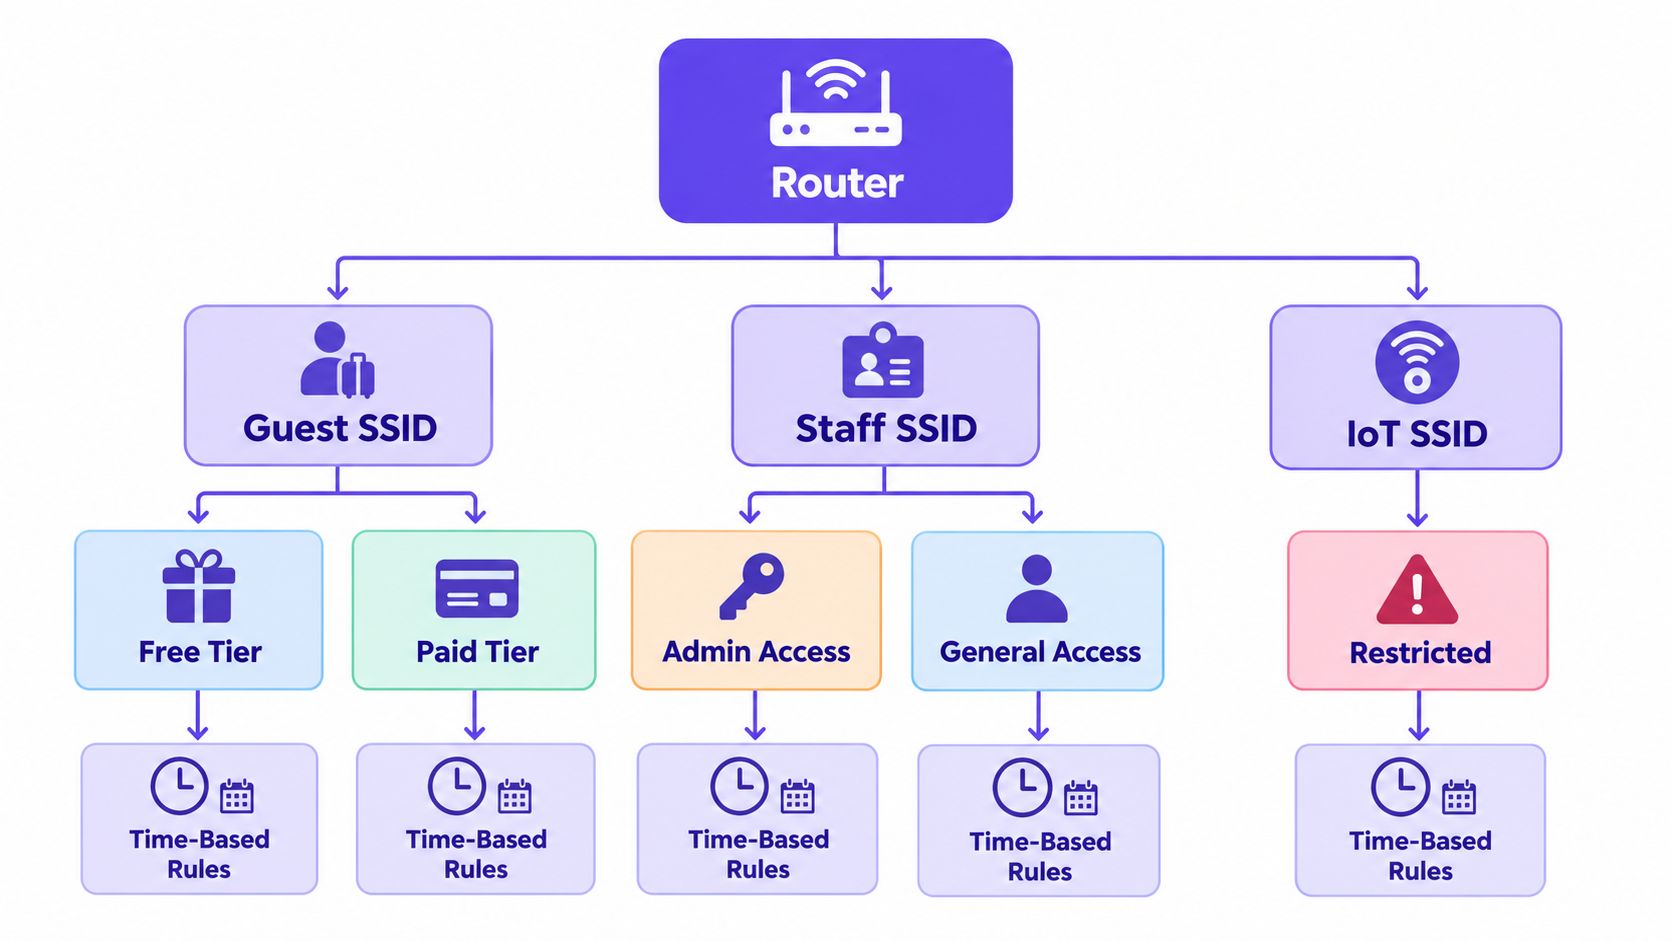
Les offres gratuites ou payantes sont un bon exemple de politique d'accès, et pas seulement de bande passante. Les clients payants peuvent bénéficier du streaming et d'une navigation plus large. Les utilisateurs gratuits bénéficient toujours d'un blocage des menaces et des contenus pour adultes, mais profitent peut-être de contrôles plus stricts sur le peer-to-peer et la bande passante élevée afin de préserver la capacité réseau. Le personnel sur un SSID distinct ne doit pas hériter des restrictions invités qui bloqueraient les portails fournisseurs ou les outils de maintenance.
Utilisez les plannings avec parcimonie et assumez-en la gestion
Les règles basées sur le temps sont utiles lorsqu'un réseau change d'usage. Vous pouvez renforcer les catégories d'invités pendant des heures de soirée spécifiées, restreindre les jeux pendant les cours ou appliquer un contrôle parental plus strict le week-end dans un établissement familial. Les plannings créent également des pannes silencieuses si personne ne les gère.
- Propriétaire désigné : attribuez une personne ou une équipe pour chaque horaire. Pas de règles orphelines.
- Clarté du fuseau horaire : confirmez si le résolveur applique l'heure locale de l'établissement ou un paramètre centralisé. Testez lors des passages à l'heure d'été/hiver.
- Procédure de dérogation : documentez la façon dont un organisateur de conférence, un enseignant ou un responsable d'astreinte demande une modification temporaire, ainsi que sa date d'expiration.
Les réseaux dédiés aux appareils personnels (BYOD) méritent également leur propre politique, au lieu d'emprunter celle du personnel par défaut. Nos conseils sur la sécurité BYOD pour les réseaux partagés expliquent pourquoi les appareils personnels nécessitent des hypothèses de confiance distinctes. La logique reste la même ici. Les téléphones personnels connectés sur un SSID réservé au personnel floutent les rapports, compliquent les exceptions et élargissent l'accès au-delà de ce que le travail exige. Attribuez-leur un segment disposant d'un accès à Internet, d'un blocage solide des menaces et d'aucune route vers les systèmes internes.
Conservez un modèle suffisamment simple pour être expliqué sur une seule page. Si le personnel d'accueil ne peut pas indiquer à un visiteur quel réseau rejoindre et à quoi s'attendre, votre segmentation est trop complexe pour l'établissement.
Concevez des pages de blocage et des rapports utiles
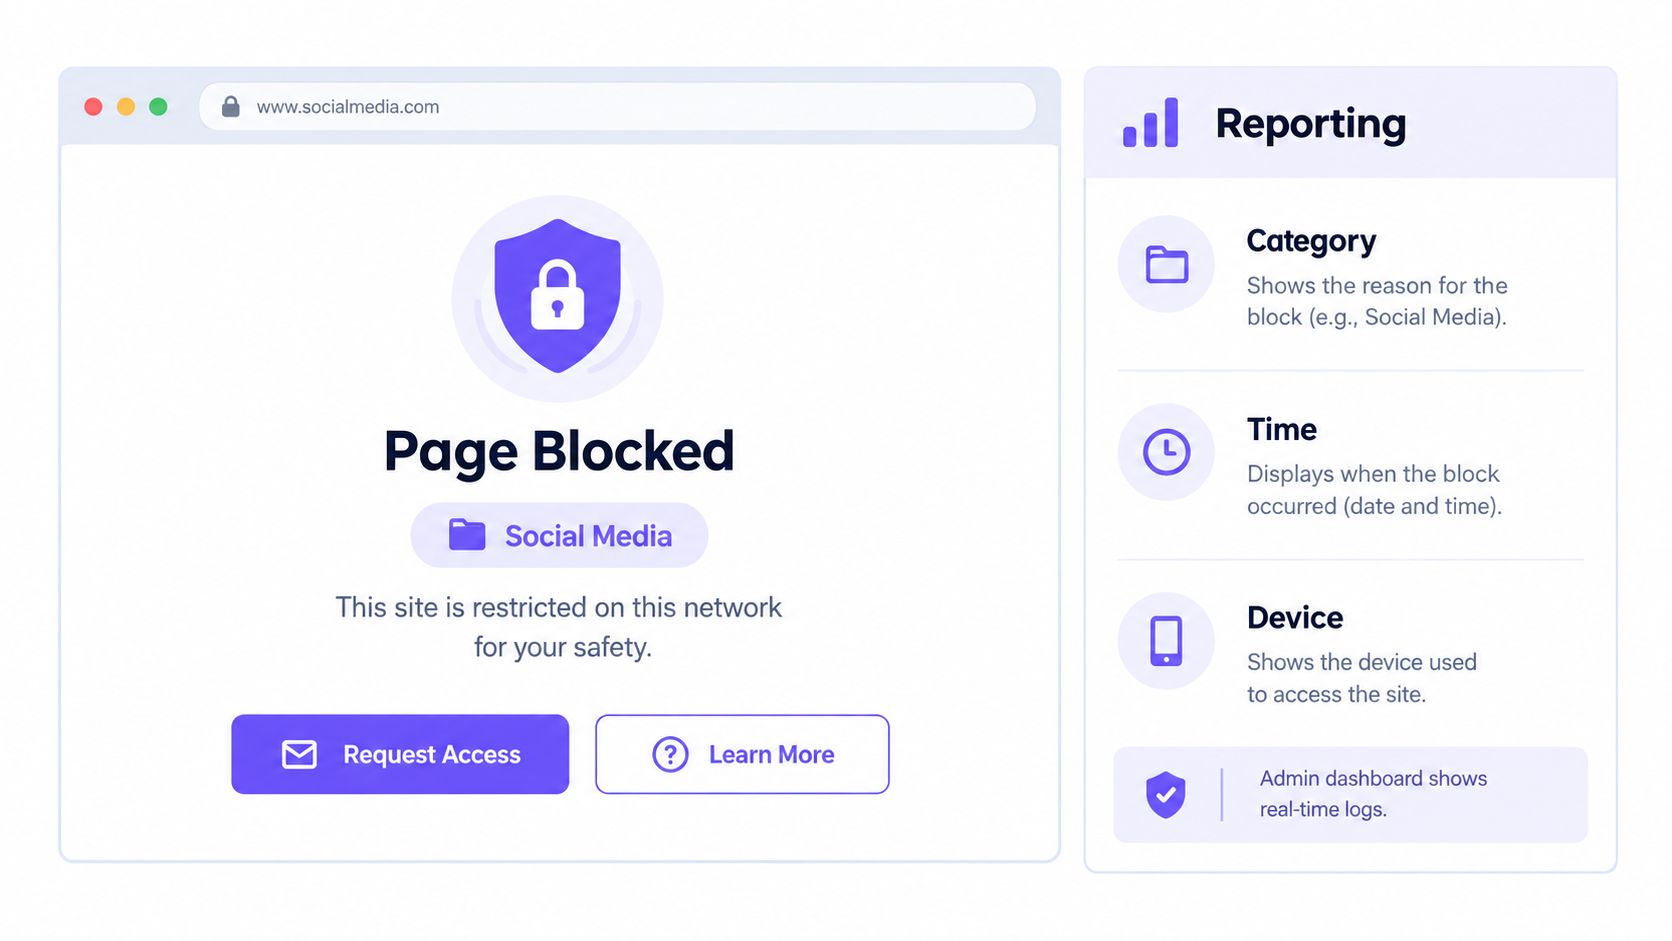
Une page de blocage est le lieu où votre stratégie devient visible. Une erreur de navigateur générique indique aux visiteurs que le WiFi est en panne. Une page claire aux couleurs de votre marque leur indique qu'une règle s'est appliquée, quelle catégorie l'a déclenchée et ce qu'ils peuvent faire ensuite.
Utilisez un langage simple. Nommez l'établissement, indiquez la catégorie en termes clairs et expliquez que le site est restreint sur ce réseau. Proposez une option pour demander un réexamen si vous pouvez la prendre en charge. N'impliquez pas que vous lisez chaque page HTTPS ou que vous capturez l'ensemble de la navigation. Le filtrage au niveau DNS enregistre les domaines et catégories demandés. Il ne donne pas automatiquement une visibilité au niveau de la page et ne rend pas les utilisateurs anonymes.
Cette distinction est essentielle pour la confiance. Une étude de 2025 sur la sensibilisation à la sécurité des réseaux WiFi publics a révélé que 81 % des participants pensaient que leurs données pouvaient être volées sur un WiFi public, seulement 34 % exprimaient une inquiétude concernant le phishing, et 64 % pensaient que leurs informations pouvaient être collectées ou surveillées par des gouvernements ou des entreprises, selon l'étude 2025 sur la sensibilisation à la sécurité du WiFi public. Un blocage opaque peut alimenter cette anxiété. Un blocage transparent peut prouver votre devoir de diligence.
Rapportez ce que vous pouvez défendre
Des rapports utiles enregistrent les domaines bloqués, le type de menace, la catégorie, le réseau et l'heure. Cela vous permet de montrer ce qui a été arrêté, où et quand, de repérer un outil professionnel mal classé et de remarquer des tentatives répétées d'atteindre des domaines de commande et de contrôle depuis un segment.
Appliquez le Safe Search sur Google, Bing et YouTube lorsque votre service le prend en charge, en particulier sur les réseaux familiaux, scolaires et publics. Testez-le depuis un appareil invité plutôt que de vous fier à un bouton d'activation sur un tableau de bord.
Publiez les informations de base pour les invités et le personnel :
- Ce qui est journalisé : Domaine, catégorie, réseau et horodatage, et non le contenu de la page par défaut.
- Rétention et accès : Combien de temps vous conservez les rapports et qui peut les consulter.
- Recours : Comment un faux positif est examiné et à quelle vitesse.
Une page de blocage comprise par les invités générera moins d'appels au support qu'un échec silencieux, même s'ils ne sont pas d'accord avec la règle.
Traitez les rapports comme des preuves pour la protection des données et les audits, et non comme un produit d'historique de navigation. Restreignez l'accès au tableau de bord, révisez régulièrement la conservation et supprimez les rapports dont vous n'avez plus besoin.
Couverture des tests, faux positifs et voies de contournement
Compter les requêtes bloquées prouve que le résolveur est sollicité. Cela ne prouve pas que la stratégie est correcte. Vous avez besoin d'une routine de vérification qui mesure séparément la qualité du blocage et les dommages collatéraux.
Créez un corpus de test pour la politique de chaque site. Incluez des domaines interdits, des sites inoffensifs utilisant une terminologie similaire, des domaines nouvellement enregistrés, des services hébergés sur CDN, des domaines internationalisés et des destinations qui doivent rester accessibles, telles que les plateformes de paiement, le portail et les plateformes d'apprentissage. Résolvez chaque élément à plusieurs reprises depuis chaque SSID et VLAN. Enregistrez le résultat de la politique, la latence de réponse, le comportement de la page de blocage et l'évolution de la classification au fil du temps.
Rapportez les vrais positifs, faux positifs, faux négatifs et la disponibilité du résolveur sous forme de mesures distinctes. Ne les regroupez pas en un seul taux de réussite. Une étude expérimentale sur le blocage DNS a fait état d'un succès de blocage de 95 % sur 1 000 requêtes, mais aussi d'un taux de faux positifs de 3 %, tandis qu'une autre expérience de filtrage de contenu a rapporté une précision maximale de classification de 84 % en utilisant une approche d'apprentissage automatique par N-grammes, comme résumé aux côtés du guide de déploiement DNS sécurisé du NIST. Ces résultats sont une mise en garde contre la célébration d'un taux de blocage global alors que des utilisateurs légitimes se heurtent à des obstacles.
Auditez les moyens de contournement
Le DNS chiffré est l'angle mort le plus sous-estimé des guides explicatifs. Les navigateurs et les systèmes d'exploitation peuvent envoyer des requêtes via DNS over HTTPS ou DNS over TLS vers un résolveur externe, contournant ainsi votre service configuré. Les VPN, les proxys, l'accès direct par IP et le DNS codé en dur dans les applications créent le même problème. Des recherches récentes de 2025 sur les systèmes de contrôle parental des routeurs ont révélé que les produits testés reposaient principalement sur le filtrage DNS et n'effectuaient pas de filtrage basé sur HTTPS, comme indiqué dans le guide complet sur le blocage par routeur de Rotten WiFi.
Vous devez décider d'un compromis, pas d'une solution parfaite. Le blocage des points de terminaison DNS chiffrés connus et du flux DNS sortant vers des résolveurs non approuvés préserve l'application des règles sur les réseaux invités. Cela peut également réduire la confidentialité et altérer des fonctionnalités légitimes de sécurité des appareils. Autoriser librement le DNS chiffré rend les politiques de catégories, de logiciels malveillants et de Safe Search incohérentes. Faites ce choix de manière explicite par segment. Un comportement strict de type blocage en cas d'échec convient généralement aux écoles et aux lieux accueillant des familles. Les réseaux gérés du personnel peuvent justifier des exceptions documentées.
Vérifiez également les pannes les plus banales :
- CDN partagés : Le blocage d'un nom d'hôte abusif ne doit pas entraîner la panne de tout un réseau de diffusion de contenu.
- Portails captifs et paiements : Testez la connexion, l'authentification sociale et les flux de paiement par carte après chaque modification de catégorie.
- Rponses en cache : Videz les caches et retestez, sinon vous allez valider une politique qui n'est pas encore appliquée en direct.
- Panne du résolveur : Confirmez que le réseau réagit comme prévu en cas de défaillance, et que les invités reçoivent un message clair plutôt qu'un accès non filtré silencieux si vous avez choisi l'option fail-closed.
Déployez les nouvelles politiques en mode surveillance uniquement lorsque cela est possible. Échantillonnez les événements bloqués, examinez les faux positifs avec le personnel du site et utilisez des listes d'autorisation limitées dans le temps plutôt que des exceptions permanentes. Retestez après chaque modification de taxonomie, de résolveur ou de firmware. Les catégories évoluent, les sites changent d'hébergeur et la classification correcte d'hier peut mal vieillir.
Votre validation finale pour la mise en production doit prendre la forme d'une liste de contrôle courte et étayée de preuves. Carte des politiques approuvée. Chaque SSID testé depuis un appareil réel. Voies de contournement auditées. Page de blocage et procédure d'appel opérationnelles. Durée de conservation des rapports convenue. Exceptions limitées dans le temps et attribuées. C'est ainsi que l'on obtient un filtre de contenu WiFi exploitable, et pas seulement un paramètre activé un jour.
Si vous configurez cela pour le WiFi destiné aux invités, étudiants, patients ou au public, Purple Shield propose un DNS cloud protecteur avec un filtrage de contenu basé sur le temps, le VLAN, le SSID et le site, l'application de Safe Search, des pages de blocage personnalisées et des rapports détaillant ce qui a été bloqué, où et quand, sans installer d'agents sur les appareils invités. Consultez Purple Shield pour découvrir comment il s'intègre à votre WiFi existant et pour planifier un déploiement surveillé pour vos sites.