
Comprendre le réseau invité d'un routeur : isolation, risques et configuration
Découvrez ce qu'est un réseau invité sur routeur, comment il isole les visiteurs de votre réseau principal et quand un filtrage et une surveillance supplémentaires sont nécessaires.
Published 15 novembre 2026
Les clients vous demandent constamment le mot de passe WiFi de votre café, mais le terminal de paiement et l'imprimante de bureau utilisent ce même routeur. Vous souhaitez offrir un accès à Internet sans pour autant ouvrir le réseau de votre entreprise aux téléphones de chaque visiteur. Un réseau invité sur le routeur peut fournir cette barrière, mais seulement si ses paramètres font plus que simplement diffuser un autre nom de réseau WiFi.
Sommaire
- Ce qu'un réseau invité de routeur sépare de votre réseau principal
- Contrôles du réseau invité et ce que chacun bloque
- Comment activer un réseau invité sur votre routeur
- Exemples d'établissements et compromis imposés par chacun
- Comment tester l'isolation de votre réseau invité
- Confirmer les contrôles de votre réseau invité avant d'ouvrir l'accès
Ce qu'un réseau invité de routeur sépare de votre réseau principal
Le réseau invité d'un routeur est un réseau sans fil supplémentaire, généralement fourni par le même routeur, qui donne aux visiteurs un accès à Internet tout en restreignant leur accès à votre réseau principal. Dans un café, les clients doivent pouvoir naviguer et envoyer des messages sans accéder à l'imprimante du bureau, à l'ordinateur portable du personnel ou aux terminaux de paiement.
Pensez à une carte d'accès d'hôtel. Elle ouvre la chambre du client et les espaces partagés autorisés, mais pas les couloirs du personnel ni la salle des coffres. Ce sont les autorisations qui assurent la protection, pas l'étiquette sur la carte. De même, un nom de WiFi différent, appelé SSID, n'établit pas à lui seul une limite de sécurité.
L'accès public est un modèle de connectivité bien établi : une étude universitaire sur le WiFi recensait environ 169 millions de points d'accès WiFi publics dans le monde en 2018. Pour un établissement donné, l'enjeu principal ne réside pas dans la taille de ce réseau. Il s'agit plutôt du fait que l'exploitant ne contrôle pas les appareils qui s'y connectent.
L'ordinateur portable d'un visiteur peut être bien entretenu, infecté ou configuré pour partager ouvertement des fichiers. Vous ne devriez pas avoir à le vérifier avant de l'autoriser à se connecter à Internet. Grâce à la segmentation du réseau, vous définissez ce à quoi les visiteurs peuvent accéder au lieu de faire aveuglément confiance à chaque appareil qu'ils apportent.
Délimiter les frontières
La mise en réseau des invités doit répondre à différentes relations :
- Invité vers entreprise : Les visiteurs ne doivent pas pouvoir accéder aux systèmes sécurisés ni aux interfaces d'administration.
- Invité vers invité : Les appareils non gérés ne doivent pas pouvoir contacter les visiteurs voisins à moins d'une raison légitime.
La seconde limite nécessite son propre contrôle. Un réseau peut parfaitement protéger l'ordinateur de votre bureau tout en permettant aux appareils des clients de communiquer entre eux.
Règle pratique : Considérez le nom du réseau WiFi invité comme une pancarte d'entrée. Vérifiez les règles d'accès qui le régissent avant de communiquer le mot de passe.
Contrôles du réseau invité et ce que chacun bloque
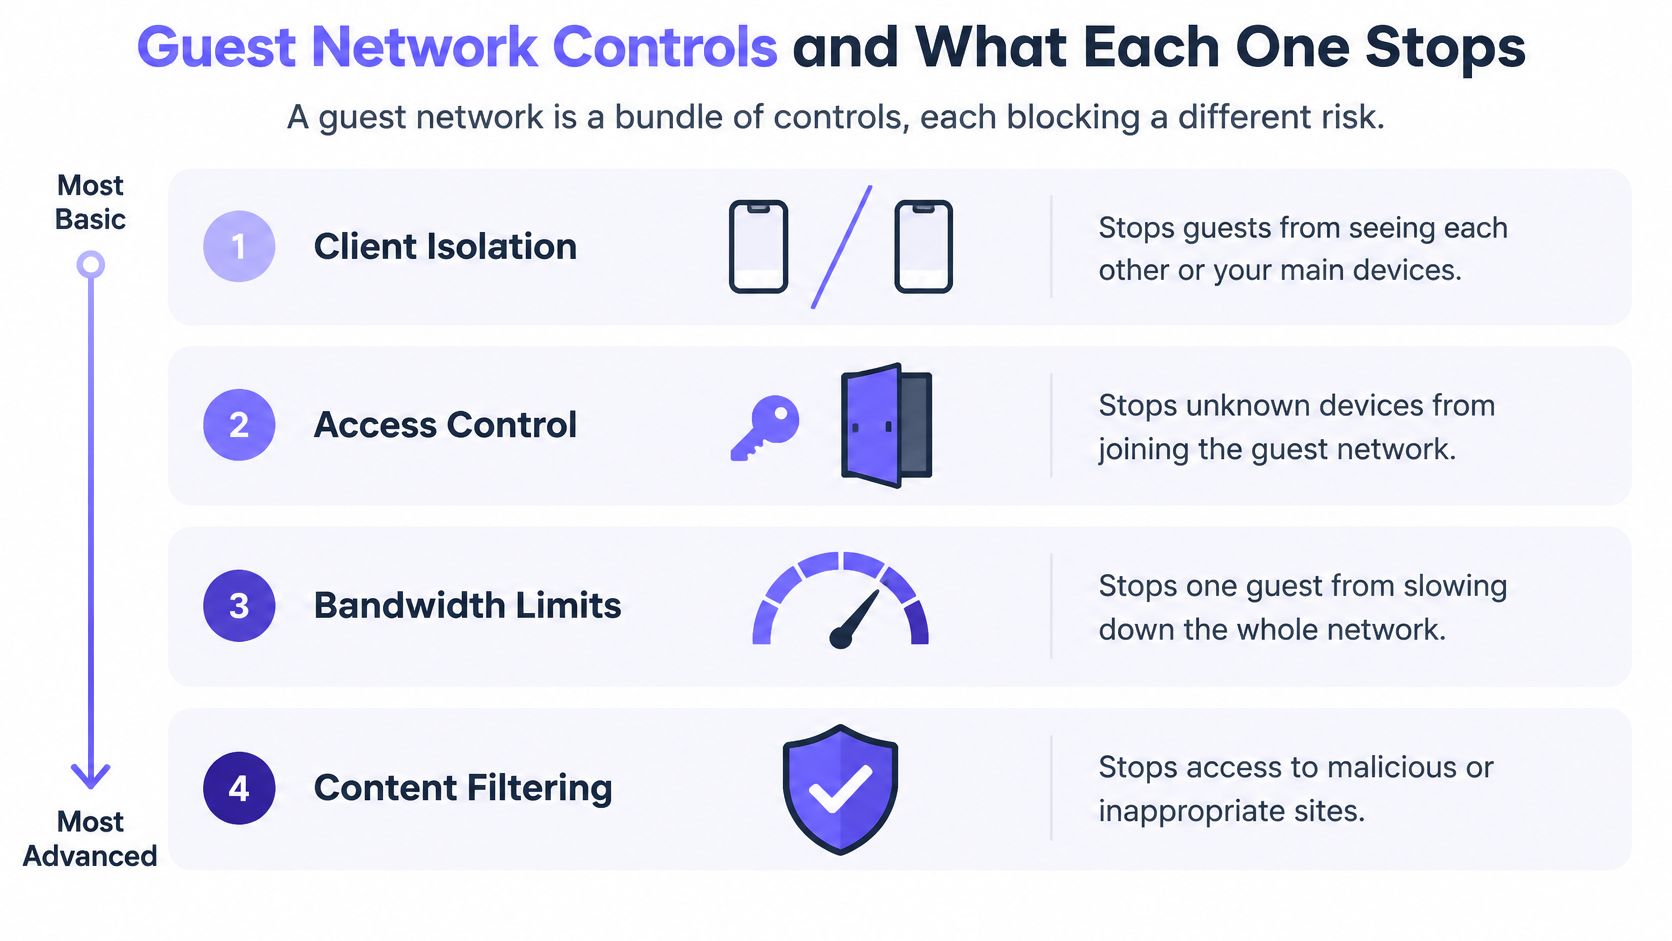
Un réseau invité est un ensemble de contrôles, chacun bloquant un risque précis. Certains régissent les communications locales, d'autres encadrent les destinations Internet ou la durée de connexion autorisée.
Utilisez ce comparatif pour distinguer ces fonctions.
| Contrôle | Ce qu'il bloque | Ce qu'il ne bloque pas | Usage type |
|---|---|---|---|
| Mode invité avec accès Internet uniquement | Appareils invités accédant au réseau principal | Communications entre invités, logiciels malveillants et hameçonnage | Routeurs domestiques et de petits bureaux |
| Isolation des clients sans fil | Visibilité ou communication mutuelle des invités sur le même réseau sans fil | Accès au réseau principal sans règles distinctes | WiFi publics et à haute densité |
| Isolation entre points d'accès | Communication entre invités situés sur des points d'accès différents | Accès au réseau principal sans règles distinctes | Sites pris en charge avec plusieurs points d'accès |
| VLAN distinct ou chemin physique dédié | Trafic invité accédant aux imprimantes, caméras, interfaces d'administration et systèmes du personnel lorsque les règles d'accès l'interdisent | Hameçonnage, rappels de logiciels malveillants et contenus dangereux | Hôtels, établissements scolaires, hôpitaux et exploitants multi-sites |
| DNS protecteur et filtrage de contenu | Requêtes vers des logiciels malveillants identifiés, de l'hameçonnage et des destinations de catégories bloquées | Mouvement latéral entre les appareils | Établissements ayant des obligations en matière de protection des personnes |
| Identifiants à durée limitée | Accès continu à l'aide d'identifiants invités expirés | Utilisation abusive au cours d'une session active | WiFi payants et avec portail captif |
Les limites locales ne constituent pas une protection Internet
Le guide de sécurité pour les réseaux locaux sans fil du NIST recommande d'utiliser des réseaux sans fil distincts lorsque les profils de sécurité diffèrent, y compris entre l'accès invité et l'accès interne, et indique que les appareils situés sur des réseaux séparés logiquement ne doivent pas pouvoir se connecter à ceux d'un autre réseau. Un VLAN, ou réseau local virtuel (VLAN), fournit une segmentation logique, mais les règles de pare-feu et de routage doivent en faire respecter les limites.
L'isolation des clients répond à un problème différent : la communication entre invités. Le guide de déploiement de la Wi-Fi Alliance recommande de désactiver le transfert client à client lorsqu'il n'est pas nécessaire, tant au sein d'un même ensemble de services sans fil qu'entre différents ensembles de services sur le réseau. En pratique, vérifiez l'isolation d'un point d'accès à l'autre, et pas seulement au sein de chaque point d'accès.
Le visuel regroupe les contrôles par finalité. N'oubliez pas que le cloisonnement entre le réseau invité et le réseau principal, ainsi que l'isolation d'un invité à l'autre, nécessitent toujours des vérifications distinctes.
Ce qu'apporte le filtrage
L'isolation n'empêchera pas un ordinateur portable infecté de contacter un serveur Internet contrôlé par un cyberattaquant. Le DNS protecteur compare les noms de domaine demandés à la politique de sécurité avant d'autoriser leur résolution. Le filtrage de contenu ajoute des règles pour les catégories que l'établissement ne souhaite pas rendre accessibles.
Aucun des deux ne garantit l'identification de toutes les destinations malveillantes. Ils ne remplacent pas non plus les restrictions d'accès local.
Le filtrage contrôle les destinations. L'isolation contrôle les voisins. L'un ne remplace pas l'autre.
Supposons qu'un élève se connecte au réseau invité d'un établissement scolaire avec l'isolation activée mais sans filtrage de protection. Sa tablette ne peut pas communiquer avec les appareils situés à proximité, mais elle peut toujours accéder à un site d'hameçonnage. À l'inverse, une tablette filtrée sur un réseau local non restreint pourrait toujours accéder à un partage de fichiers exposé.
Les limites de bande passante répondent à un tout autre objectif : gérer la capacité partagée. Elles ne constituent en aucun cas une protection contre les logiciels malveillants.
Comment activer un réseau invité sur votre routeur
Effectuez les modifications depuis un appareil de confiance connecté au réseau principal. Gardez le manuel du routeur à portée de main, car les fabricants emploient des termes différents pour des paramètres similaires.
Configurer l'accès et le cloisonnement
Ouvrir l'interface d'administration. Utilisez l'adresse de passerelle indiquée dans les paramètres réseau de votre appareil ou sur l'étiquette et la documentation du routeur. Connectez-vous avec le mot de passe administrateur, et non avec le mot de passe WiFi. Vous devriez accéder au tableau de bord des paramètres du routeur.
Activer le WiFi invité. Recherchez dans les paramètres sans fil, d'accès invité ou avancés. Vérifiez que vous créez bien un réseau invité plutôt que d'ajouter un autre SSID au réseau existant.
Définir des identifiants distincts. Choisissez un nom invité facilement identifiable ainsi qu'une phrase secrète unique utilisant la sécurité WPA3 ou WPA2, selon la compatibilité des appareils. Ne réutilisez pas le mot de passe du réseau du personnel.
Activer l'isolation des homologues. Recherchez l'option isolation des clients, isolation des AP ou isolation sans fil. Lisez attentivement la description : une option peut ne s'appliquer qu'aux clients connectés au même point d'accès.
Désactiver l'accès local. Désactivez les autorisations permettant aux invités d'accéder au réseau local ou à l'intranet. Si des contrôles de bande passante sont disponibles, réservez une capacité suffisante pour les opérations de l'entreprise.
Enregistrer et vérifier. Connectez un téléphone de test au SSID invité et confirmez le bon fonctionnement de l'accès à Internet. Lorsque le routeur utilise des plages d'adresses distinctes, vérifiez que le téléphone reçoit une adresse appartenant à la plage réservée aux invités. Il s'agit d'une vérification initiale de la configuration, et non d'une preuve d'isolation.
Vérifier les limites du matériel
Un routeur qui propose un autre nom de WiFi sans séparation applicable n'est pas suffisant pour cette tâche. Pour une installation plus importante, utilisez un routeur, un pare-feu et des points d'accès qui prennent en charge les VLAN et les règles d'accès requis. Un point d'accès annonçant la prise en charge de VLAN ne peut pas fournir une délimitation complète à lui seul.
Vérifiez également le mode de fonctionnement. Les équipements utilisés comme point d'accès derrière un autre routeur peuvent traiter le trafic invité différemment des équipements qui assurent le routage.
Pour une démonstration visuelle de la configuration, consultez la vidéo en parallèle de la documentation de votre routeur.
Exemples d'établissements et compromis imposés par chacun
Le bar d'un hall d'hôtel a besoin d'une connexion simple sans permettre aux appareils d'inconnus d'interagir entre eux. Une politique initiale judicieuse combine une isolation stricte entre pairs, un filtrage adapté aux familles et des coupons pour les clients de l'hôtel avec date d'expiration. La diffusion de contenus (casting) en chambre nécessite une solution plus sélective que de permettre à chaque client de détecter chaque téléviseur.
Les recommandations de la CISA sur les réseaux sans fil d'entreprise préconisent de séparer le réseau sans fil invité des réseaux organisationnels. L'application de ce principe ne signifie pas que chaque lieu doit utiliser des autorisations identiques. Une salle de classe, une salle d'attente et une salle de conférence ont des besoins de communication légitimes différents.
Adaptez les autorisations à l'activité
Dans un établissement scolaire, séparez bien les réseaux du personnel, des élèves et des visiteurs. Appliquez la politique de filtrage appropriée à chacun, tout en limitant la diffusion d'écran en classe aux seuls appareils et écrans approuvés. Ne résolvez pas un problème de détection en ouvrant le réseau du personnel.
Dans une salle d'attente d'hôpital, les tablettes des patients ont besoin d'un accès à Internet, et non d'accéder aux équipements cliniques. Une isolation stricte entre pairs ainsi qu'une séparation nette avec les réseaux cliniques et de dispositifs médicaux doivent prévaloir sur le confort du partage local.
| Établissement | Isolation et séparation | Filtrage | Exceptions et limites |
|---|---|---|---|
| Bar du hall d'hôtel | Isolation stricte entre pairs | Filtrage adapté aux familles | Bons d'accès limités dans le temps pour les clients des chambres |
| École | Réseaux distincts pour le personnel, les élèves et les visiteurs | Filtrage sur l'ensemble des appareils connectés | Exceptions contrôlées pour la diffusion en classe |
| Salle d'attente d'hôpital | Isolation stricte entre pairs ; réseaux cliniques et d'équipements médicaux distincts | Filtrage des menaces et du contenu | Les tablettes des patients n'accèdent jamais aux systèmes cliniques |
| Centre de conférence ou événement sur campus | Collaboration contrôlée des délégués | Filtrage des menaces et catégories adaptées à l'événement | Identifiants avec date d'expiration ; surveillance de la concentration de bande passante |
| Bureaux d'entreprise avec visiteurs | VLAN visiteurs sans routage vers les imprimantes ; réseau distinct pour les écrans connectés | Filtrage des menaces et politique de contenu pour les visiteurs | Documentation des exceptions avant activation |
L'organisateur d'une conférence peut avoir besoin que les participants collaborent localement. Attribuez à cette activité un segment de collaboration restreint plutôt que d'assouplir l'ensemble du réseau public. Dans un siège social, proposez un service de présentation contrôlé au lieu d'accorder aux visiteurs un accès étendu aux écrans et imprimantes de l'entreprise.
Le même principe s'applique à domicile. Le guide de Global sur la location d'une chambre d'amis fournit un contexte d'hébergement utile ; l'accès au réseau doit de la même manière distinguer les besoins d'un locataire de l'accès aux appareils du foyer.
Mesurez ce que perturbent des paramètres plus stricts
L'isolation des clients et les portails captifs peuvent interférer avec l'impression sans fil, les appareils d'accessibilité, la diffusion d'écran et les écrans connectés. Avant de modifier une politique de WiFi invité WiFi, établissez une référence et comparez :
- Intégration : Échecs de connexion, difficultés avec le portail et frictions lors de l'authentification.
- Utilisation légitime : Destinations bloquées par erreur et services locaux inaccessibles.
- Assistance et capacité : Demandes au support technique et visiteurs consommant une bande passante disproportionnée.
Définissez les autorisations en fonction des activités réelles de l'établissement, et non parce qu'un autre site utilise le même routeur.
Comment tester l'isolation de votre réseau invité
Considérez le WiFi invité comme un réseau non approuvé nécessitant une vérification continue. Un écran de configuration décrit le comportement prévu ; les tests révèlent ce qu'un appareil invité peut réellement faire.
Les recommandations de la CISA sur la segmentation des réseaux invités préconisent des VLAN distincts ou des chemins physiquement séparés du trafic de l'entreprise, avec une télémétrie étiquetée pour faciliter le triage des incidents. Incluez le pare-feu et les commutateurs en amont dans vos vérifications, au lieu de tester uniquement les paramètres sans fil.
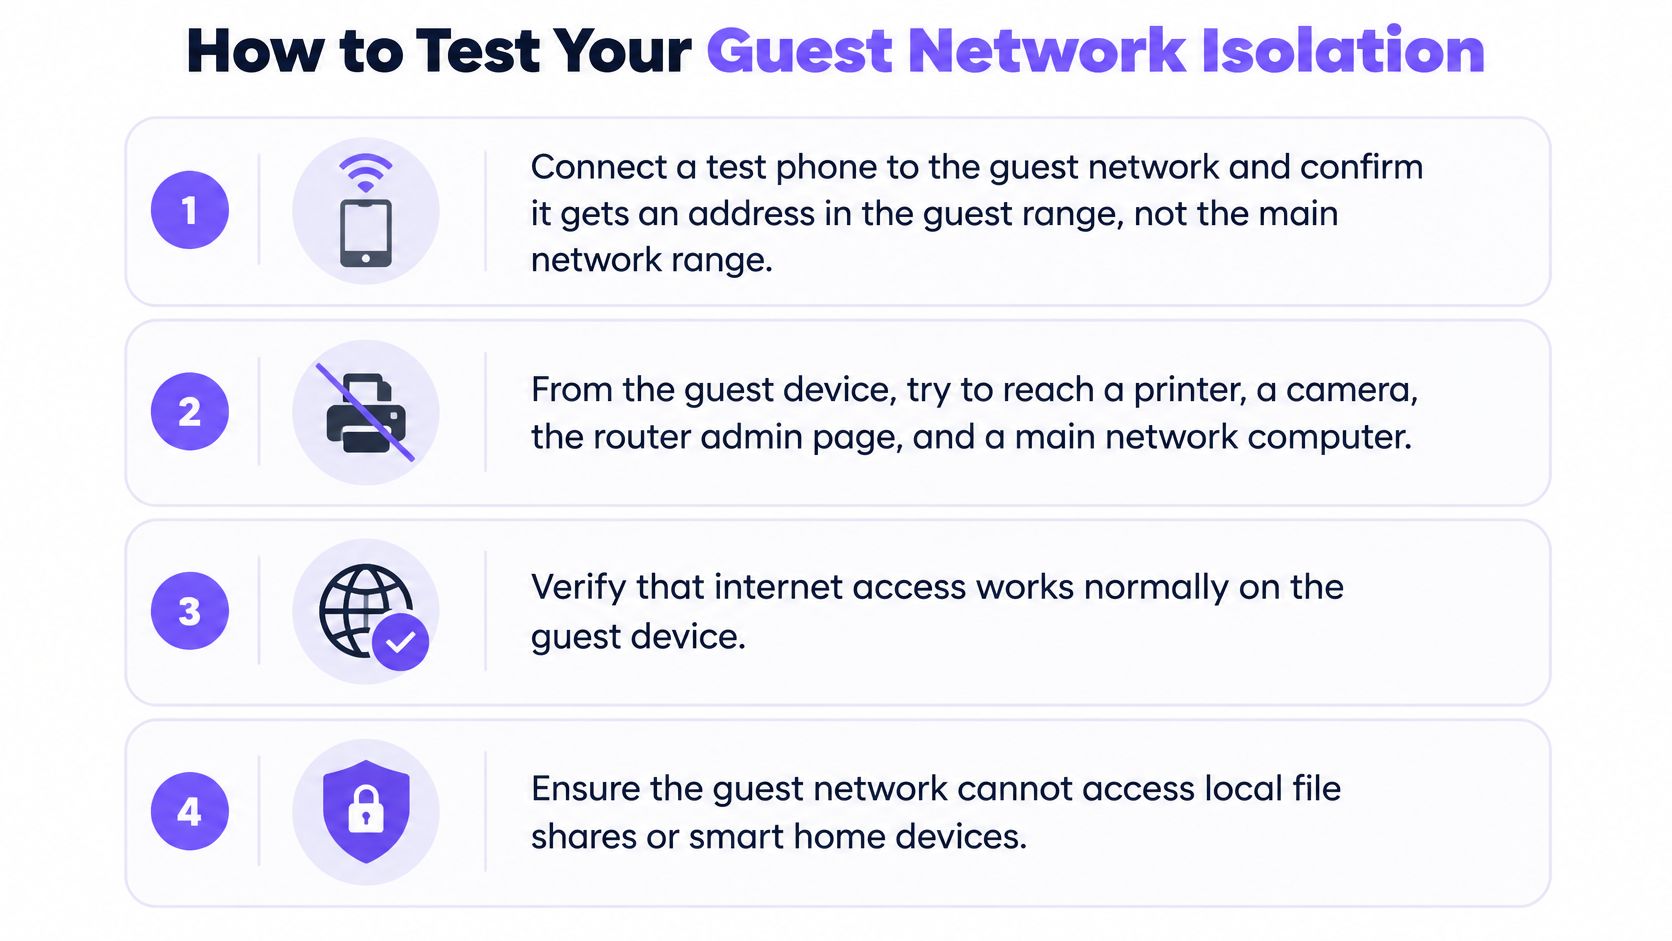
Utilisez la liste de contrôle visuelle comme point de départ, puis effectuez les tests détaillés ci-dessous.
Exécutez les vérifications depuis un appareil invité
Confirmez l'adressage et l'accès à Internet. Connectez-vous au SSID invité et vérifiez les détails réseau attribués. Le résultat attendu est le segment invité configuré avec un accès Internet fonctionnel. Désactivez les données mobiles afin qu'elles ne masquent pas l'échec d'une connexion WiFi.
Testez les destinations protégées. Tentez des connexions autorisées vers une imprimante, une caméra, une page d'administration de routeur et un serveur réservé au personnel en utilisant leurs adresses enregistrées. Chacune de ces tentatives doit échouer, sauf exception explicite. Testez le service réel, et pas seulement si un appareil répond au ping.
Répétez l'opération avec IPv6. Lorsqu'IPv6 est disponible, répétez les vérifications de destination protégée sur ce protocole. Le résultat attendu est la même politique d'accès qu'avec IPv4, sans route alternative vers les systèmes internes.
Vérifiez les pairs invités. Utilisez un autre appareil de test disposant d'un service opérationnel connu, puis essayez de le joindre depuis l'appareil invité. Lorsque l'isolation des pairs est requise, l'accès doit échouer aussi bien sur le même point d'accès que sur des points d'accès différents.
Vérifiez l'application du filtrage DNS. Confirmez que les requêtes utilisent le service de filtrage prévu et consultez sa page de test de catégorie inoffensive. Le résultat attendu est la réponse de blocage configurée et un journal de stratégie correspondant. Tenez compte du DNS over HTTPS, qui peut contourner un résolveur réseau si la conception de votre politique d'application le permet.
Inspectez la découverte de services. Vérifiez la découverte des imprimantes et du partage d'écran (casting). Les appareils non approuvés ne doivent pas apparaître ; les services approuvés doivent rester accessibles uniquement aux utilisateurs prévus.
Recommencez les tests après toute modification. Répétez ces vérifications après des mises à jour de firmware, des ajouts au maillage (mesh), des remplacements de points d'accès ou des modifications de routage. Les autorisations attendues doivent rester inchangées.
Enregistrez des preuves, pas des hypothèses
N'utilisez que des appareils et des systèmes que vous êtes autorisé à tester. L'échec d'une connexion n'est pas concluant si la destination était hors ligne ; assurez-vous donc d'abord que les services de test fonctionnent depuis un réseau approuvé.
Enregistrez le résultat attendu, le résultat réel, la date et le responsable désigné. Un test reproductible est bien plus utile qu'une capture d'écran montrant le mode invité activé.
Étiquetez clairement les journaux du réseau invité et examinez toute connexion réussie inattendue avant de rouvrir les accès.
Vérifiez les contrôles de votre réseau invité avant d'en ouvrir l'accès
Avant de publier le mot de passe ou d'activer le portail, prenez vos décisions dans cet ordre. Commencez par définir les limites qui protègent les opérations de l'entreprise, puis ajoutez des contrôles pour l'activité en ligne des visiteurs et le cycle de vie des accès.
Approuver la politique dans l'ordre
Confirmez la séparation d'avec les systèmes de confiance. Assurez-vous que les invités ne peuvent pas accéder aux systèmes du personnel, aux imprimantes, aux caméras ou aux interfaces d'administration. Incluez le réseau filaire et le routage en amont, pas seulement les clients sans fil.
Activez l'isolation des clients, sauf si un service nécessite une exception. Documentez la destination, les utilisateurs autorisés et le service concerné. Une exception pour un écran de présentation ne doit pas se transformer en un accès local illimité.
Ajoutez un DNS protecteur et un filtrage de contenu approprié. Lorsque les visiteurs comprennent des enfants, des patients ou d'autres groupes nécessitant une protection, définissez les catégories délibérément. Désignez un responsable pour examiner les destinations légitimes bloquées.
Définissez un cycle de vie pour les accès. Utilisez des identifiants temporaires pour les séjours payants, les visiteurs temporaires et les événements. Déterminez qui les délivre et qui gère les prolongations.
Exécutez et conservez les tests. Attribuez un responsable aux échecs non résolus et ne considérez pas une connexion Internet réussie comme une validation de l'ensemble de la configuration.
Pour les appareils non gérés des visiteurs, parcourez la liste de contrôle complète. Dans un bureau privé sans accès public, le cloisonnement et l'isolation entre pairs restent les priorités de départ ; sélectionnez des règles de filtrage et d'authentification adaptées aux personnes qui se connectent.
Attribuez un responsable à chaque réseau invité
Votre prochaine action est simple : listez chaque SSID invité et confirmez que chacun dispose d'une politique documentée. Incluez son VLAN ou autre segment, les services autorisés, les règles de filtrage, le processus d'identification et le responsable des tests. Ne partez pas du principe que des réseaux portant le même nom sur des sites différents appliquent les mêmes règles.
Pour l'étape de filtrage, Purple Shield fournit un DNS protecteur avec des politiques par SSID et VLAN, sans matériel ni agent sur les appareils des invités et BYOD. Lorsque vous demandez un essai, notre expert analyse vos réseaux, sites et utilisateurs, puis établit une politique pour chaque SSID géré.
Un réseau invité bien géré permet aux visiteurs de se connecter à Internet sans exposer les services internes. Le personnel peut expliquer les exceptions nécessaires, identifier la politique appliquée à chaque réseau et fournir un rapport de test à jour.
Ajoutez un DNS protecteur et le filtrage de contenu aux fonctionnalités d'isolation dont votre réseau invité a déjà besoin. Rendez-vous sur Purple Shield pour demander un essai et permettre à notre expert d'associer vos réseaux, sites et utilisateurs à une politique pour chaque SSID.