
Guide du réseau basé sur le cloud : architecture et avantages
Découvrez ce qu'est un réseau basé sur le cloud, le fonctionnement de son architecture et comment sécuriser et gérer le WiFi multisite avec moins d'équipements sur site.
Published 19 novembre 2026
Un visiteur demande le mot de passe WiFi dans l'un de vos établissements. Vous le lui donnez. Quelque part dans un bureau administratif, un routeur vieillissant fait de son mieux avec les règles de pare-feu définies en 2019, et personne dans l'entreprise n'est capable de s'en souvenir de mémoire.
Ce scénario se répète sur trois ou douze sites, et les frictions s'accumulent : un identifiant administrateur distinct pour chaque équipement, une politique de sécurité présente à un endroit mais pas à un autre, et une quantité fixe de matériel qui reste inactive en hiver et sature en été. Un réseau basé sur le cloud permet à la plupart des opérateurs de résoudre ce problème. C'est également là que commencent les questions pertinentes, car transférer le contrôle dans le cloud modifie ce qui continue de fonctionner lorsqu'une partie s'arrête.
Table des matières
- Qu'est-ce qu'un réseau basé sur le cloud et en quoi diffère-t-il ?
- Comment s'articulent les couches d'un réseau basé sur le cloud
- Avantages, coûts et secteurs concernés par la transition
- Sécuriser le trafic au niveau de la couche DNS
- Ce qui continue de fonctionner en cas de panne d'un réseau basé sur le cloud
- Choisir une configuration et lancer un projet pilote sur un site
Qu'est-ce qu'un réseau basé sur le cloud et en quoi se différencie-t-il ?
Imaginez un groupe de cafés possédant trois établissements. Chacun dispose de son propre routeur, de son propre pare-feu et de ses propres identifiants d'administration, et chacun a été configuré lors d'un après-midi différent par la première personne disponible. La règle bloquant les contenus pour adultes n'est active que sur deux d'entre eux. Personne ne l'a répliquée sur le troisième, et personne ne peut dire quand cela s'est produit.
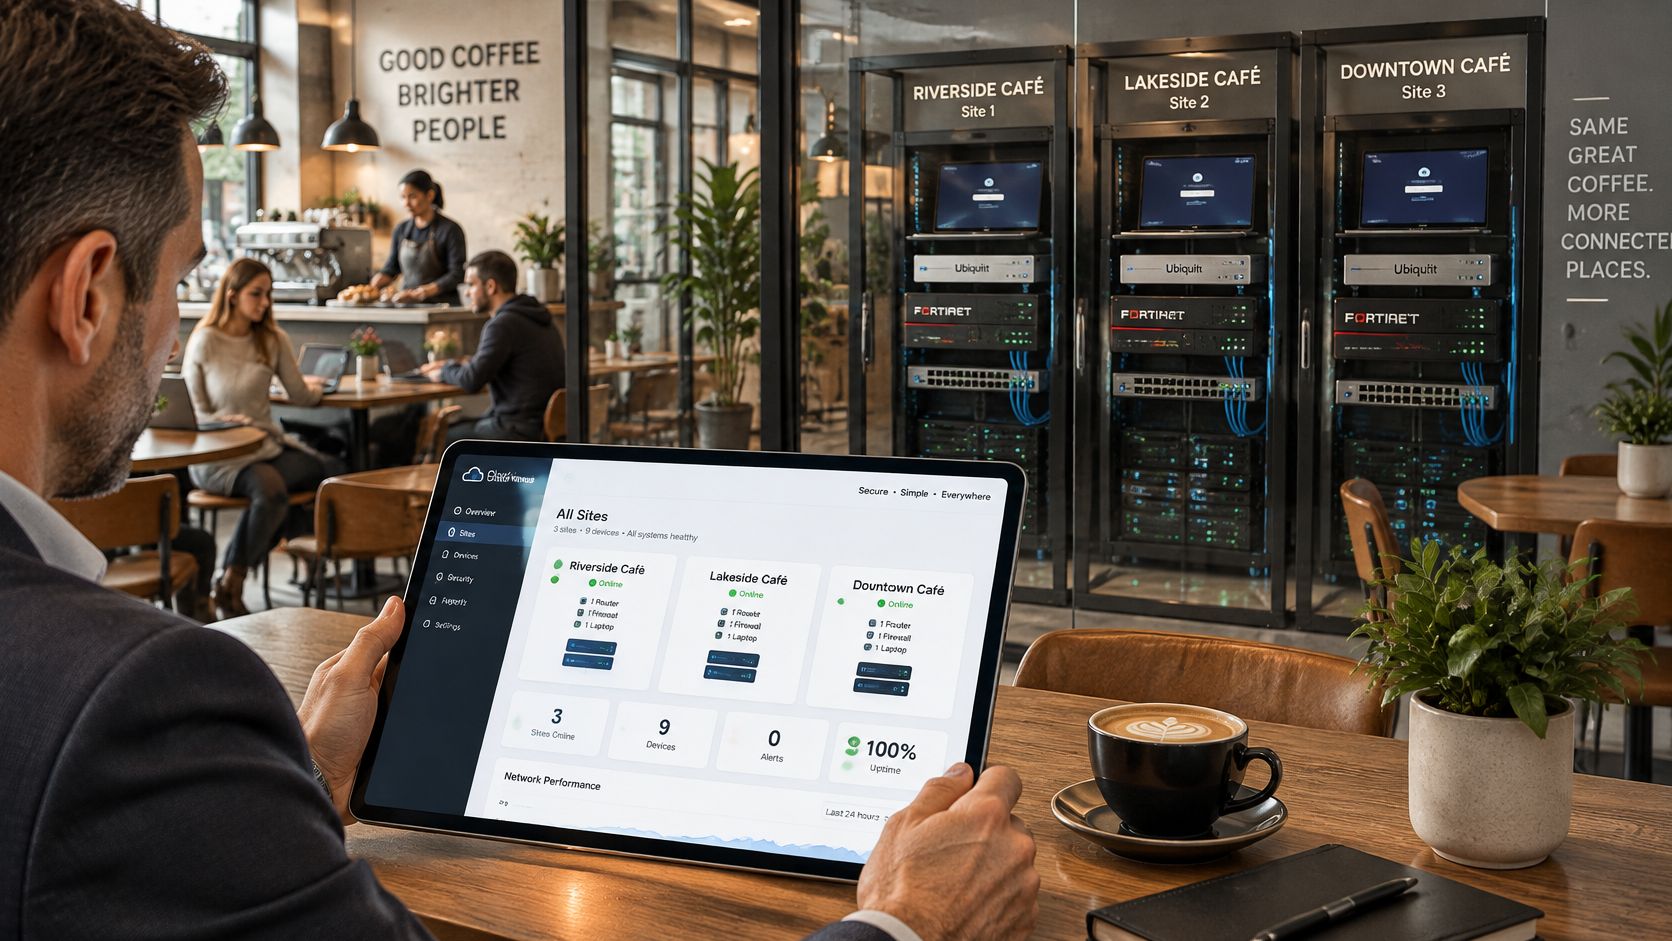
Un réseau basé sur le cloud délocalise la logique hors site. La politique, la surveillance, le reporting et la configuration résident sur une plateforme opérée par le fournisseur. Ce qui reste sur site devient beaucoup plus simple : des points d'accès, un commutateur et un connecteur léger qui communique avec la plateforme. Vous vous connectez une seule fois, visualisez l'ensemble de vos sites et modifiez une règle pour tous simultanément.
Le National Institute of Standards and Technology des États-Unis a publié en 2011 la définition sur laquelle s'appuie encore la majeure partie de l'industrie, décrivant le cloud computing comme un accès à la demande à un ensemble partagé de ressources configurables qui peuvent être provisionnées et libérées avec un effort de gestion minimal (NIST). Ses cinq caractéristiques se transposent parfaitement aux réalités des établissements. La mutualisation des ressources explique pourquoi vous partagez l'infrastructure avec d'autres clients au lieu d'en être propriétaire. L'élasticité rapide explique pourquoi un site balnéaire peut absorber davantage de trafic en août sans commander de matériel supplémentaire. Le service mesuré explique la présence du tableau de bord et du rapport mensuel.
Si vous évaluez ce qu'il convient de déléguer et ce qu'il vaut mieux gérer en interne, le guide des services cloud gérés CEFCore détaille ce que couvre concrètement un modèle managé.
Les différences déterminantes pour un gestionnaire multisite se résument à quelques questions pratiques.
| Aspect | Réseau traditionnel | Réseau basé sur le cloud |
|---|---|---|
| Emplacement de la politique | Matériel sur site à chaque emplacement | Plateforme cloud centrale, appliquée par site |
| Ajout d'un nouveau site | Achat, expédition et configuration du matériel sur site | Intégration du site et application des politiques existantes |
| Gestion | Identifiants d'administrateur local par appareil | Un seul tableau de bord pour tous les sites |
| Évolution de la capacité | Mise à niveau ou remplacement du matériel | Le fournisseur ajoute de la capacité à la demande |
| Dépendance en cas de panne | Équipement local et liaison locale | Accès Internet et plan de contrôle du fournisseur |
Règle pratique : si une modification sur un site doit être répétée manuellement sur chaque autre site, vous utilisez un réseau traditionnel doté d'une page de connexion moderne.
Comment s'articulent les couches d'un réseau basé sur le cloud
Imaginez un bâtiment de trois étages. Le dernier étage abrite les bureaux de la direction : il s'agit du plan de contrôle cloud, où sont définis les politiques, les groupes d'utilisateurs et les rapports. Le personnel y travaille, mais les visiteurs n'y ont jamais accès. Le plan de contrôle décide de ce qui doit se passer. Il n'achemine pas lui-même le trafic des visiteurs.
L'étage intermédiaire est le couloir, le plan de données (data plane). C'est ici que transite le trafic, via les points d'accès, les commutateurs et les sorties locales de chaque site. C'est également à ce niveau que vous déterminez quels appareils peuvent communiquer entre eux, et la segmentation du réseau est la pratique qui sépare les téléphones des visiteurs des terminaux de paiement, et ces derniers des systèmes administratifs.
Le niveau inférieur est la couche d'accès local : la porte d'entrée de chaque appareil.
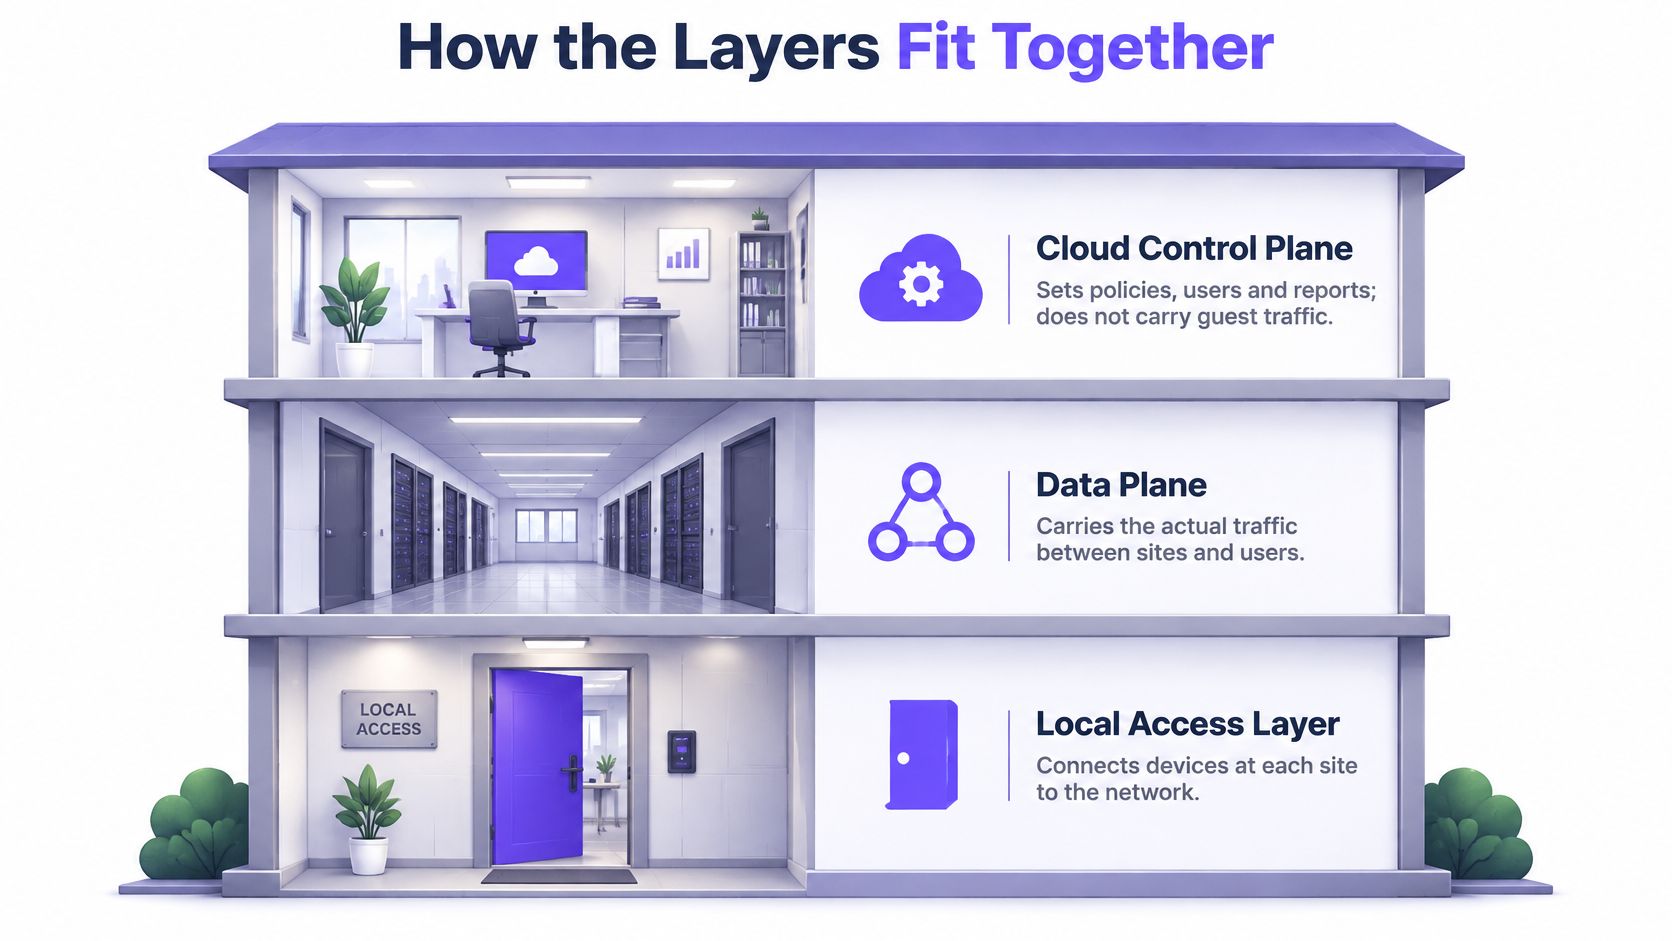
Entre le bureau et le couloir se trouve le point de contrôle par lequel passe chaque connexion : la couche DNS. Rien n'accède au couloir sans qu'un nom ne soit résolu.
Une connexion invité, étape par étape
- L'appareil rejoint le SSID et le point d'accès local l'accepte. Cela se produit sur site, et non dans le cloud.
- L'appareil reçoit une adresse IP via DHCP. L'adresse est attribuée en premier, avant toute navigation.
- L'appareil demande un nom, et cette résolution est adressée au résolveur cloud plutôt qu'à l'adresse codée en dur dans le routeur.
- Le résolveur répond par autoriser ou bloquer en quelques millisecondes, selon la politique définie pour ce SSID.
- Ce n'est qu'alors que la connexion s'ouvre, qu'il s'agisse d'une page Web, d'une application ou d'une synchronisation en arrière-plan.
Ces trois couches forment ainsi une hiérarchie. La stratégie est définie au sommet, l'application s'opère au point de contrôle DNS et l'acheminement s'effectue dans le couloir. La même architecture se retrouve bien au-delà du WiFi, raison pour laquelle la connectivité IoT pour les distributeurs automatiques repose sur une couche de contrôle cloud associée à un comportement local capable de survivre à une rupture de liaison.
Une défaillance de la couche de gestion et une défaillance de la couche de transfert sont deux événements distincts. Si vous perdez le bureau, vous ne pouvez plus rien modifier, mais le couloir continue d'acheminer le trafic. Si vous perdez le couloir, aucun tableau de bord au monde ne pourra aider le client qui se trouve devant vous.
Avantages, coûts et secteurs concernés par cette transition
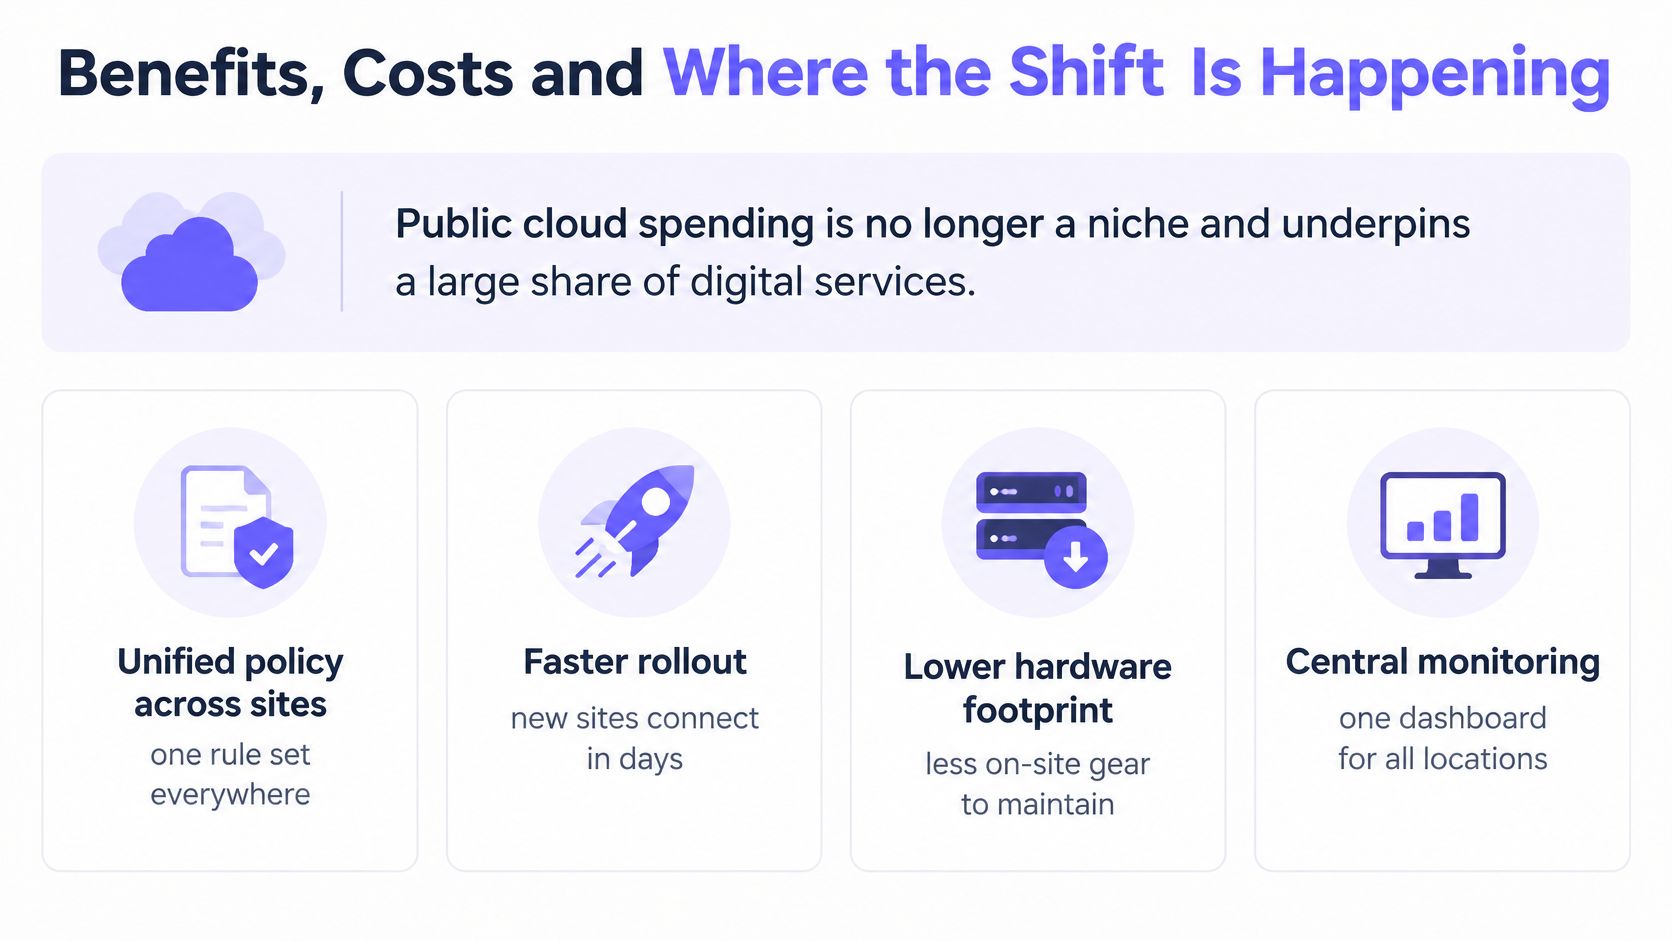
Cette transition se reflète d'abord dans les dépenses. Gartner prévoyait que les dépenses mondiales des utilisateurs finaux en services de cloud public atteindraient 675,4 milliards de dollars en 2024, contre 561 milliards de dollars en 2023, soit une hausse de 20,4 %, l'Infrastructure as a Service (IaaS), la catégorie la plus proche de la capacité réseau virtualisée, devant progresser de 25,6 % pour atteindre 180,0 milliards de dollars (Gartner).
L'adoption est généralisée plutôt que limitée aux grandes entreprises. Eurostat a constaté que 52,7 % des entreprises de l'UE utilisaient des services cloud payants en 2025, soit une hausse de 7,4 points de pourcentage par rapport à 2023 (Eurostat). Le Central Statistics Office irlandais a relevé que 42,6 % des entreprises irlandaises ont acheté des logiciels de sécurité basés sur le cloud en 2025 (Central Statistics Office). Les dépenses se concentrent également : 40 % des entreprises interrogées par Flexera consacraient plus de 12 millions de dollars par an au cloud public, contre 36 % l'année précédente (Flexera).
Si vous préférez visionner une présentation plutôt que de lire la suite, celle-ci détaille le modèle en quelques minutes.
Pour un gestionnaire multisite, chaque avantage s'accompagne d'un coût correspondant.
- Déploiement plus rapide, contrebalancé par des frais récurrents. Un nouvel établissement est opérationnel en quelques jours plutôt qu'après un bon de commande et une intervention sur site, mais un abonnement remplace les dépenses d'investissement matériel, et ce coût ne s'arrête jamais totalement.
- Un ensemble unique de règles partout, contrebalancé par la formation. Des règles centralisées permettent d'appliquer une modification liée à la protection sur chaque site en quelques minutes, mais elles impliquent également que votre équipe doive maîtriser une nouvelle console et s'y fier.
- Des journaux centralisés pour les audits, contrebalancés par la dépendance au réseau. Les rapports proviennent d'un point unique, mais le trafic transite toujours par la connexion Internet propre à chaque établissement, et aucune plateforme ne peut pallier une mauvaise ligne.
Supposons qu'un groupe hôtelier de douze établissements abandonne ses contrôleurs locaux au profit d'une gestion centralisée. L'intégration d'un nouvel établissement se résume alors à une saisie dans la plateforme associée à une politique issue d'un modèle existant. L'administration courante passe ainsi d'une série de douze connexions différentes à une file d'attente de validation unique.
| Indicateur | Chiffre | Comparaison | Source |
|---|---|---|---|
| Dépenses mondiales des utilisateurs finaux en cloud public en 2024 | 675,4 milliards de dollars | 561 milliards de dollars en 2023, en hausse de 20,4 % | Gartner |
| Dépenses IaaS en 2024 | 180,0 milliards de dollars | 143,3 milliards de dollars en 2023, en hausse de 25,6 % | Gartner |
| Dépenses PaaS en 2024 | 172,4 milliards de dollars | en hausse de 20,6 % | Gartner |
| Dépenses SaaS en 2024 | 247,2 milliards de dollars | en hausse de 20,0 % | Gartner |
| Dépenses des utilisateurs finaux en cloud public en 2025 | 723,4 milliards de dollars | prévision ultérieure après le chiffre de 2024 | Gartner |
| Entreprises de l'UE utilisant des services cloud payants en 2025 | 52,7 % | en hausse de 7,4 points de pourcentage par rapport à 2023 | Eurostat |
| Entreprises irlandaises achetant des logiciels de sécurité basés sur le cloud en 2025 | 42,6 % | Irlande uniquement | Central Statistics Office |
| Entreprises dépensant plus de 12 millions de dollars par an dans le cloud public | 40 % | 36 % l'année précédente | Flexera 2025 |
Les avantages sont d'autant plus importants lorsque les sites sont nombreux, similaires et gérés par une petite équipe. Douze réseaux hôteliers quasi identiques tirent pleinement parti d'une gestion centralisée. Un bâtiment atypique doté d'équipements sur mesure n'y trouvera peut-être pas le même intérêt.
Sécuriser le trafic au niveau de la couche DNS
Le DNS est le premier niveau pratique pour bloquer un élément. Un domaine peut être rejeté lors de la résolution de nom, avant même que l'appareil ne dispose d'une adresse de destination et avant le début d'une session Web, TLS ou de commande et contrôle. L'appareil possède déjà une adresse IP à ce stade. Il n'a tout simplement pas celle qu'il souhaitait.
Une couche DNS dans le cloud remplit trois fonctions, et il est utile de les nommer distinctement car les fournisseurs ont tendance à les confondre.
- Filtrage par catégorie. Contenu pour adultes, jeux d'argent, hébergement de logiciels malveillants, ou tout autre élément défini par la politique, appliqué par SSID afin qu'un réseau réservé au personnel et une salle de lecture pour enfants ne partagent pas le même ensemble de règles.
- Blocage des menaces. Domaines de phishing, hôtes de distribution de logiciels malveillants et rappels vers des serveurs de commande et de contrôle (C2), bloqués dès la requête DNS plutôt qu'après le chargement de la charge utile.
- Suppression des publicités et des trackers. Moins de requêtes tierces signifie des pages plus légères et moins de données consommées sur le téléphone d'un visiteur.
Ce qui doit être protégé pour que cela fonctionne
Le DNS sécurisé repose sur trois exigences distinctes, souvent présentées comme un tout : l'intégrité, la confidentialité et la disponibilité. DNSSEC assure l'intégrité en vérifiant qu'une réponse signée n'a pas été altérée. La confidentialité est plus facilement négligée, car même une réponse correcte peut révéler la requête formulée lorsque les résolutions circulent en texte clair. La disponibilité nécessite sa propre stratégie : les opérateurs continuent donc de déployer des résolveurs dispersés, une tolérance aux pannes et plusieurs résolveurs récursifs dans la configuration.
Cela permet d'établir une liste de contrôle rapide pour tout réseau public ou invité :
- Acheminez l'ensemble du trafic DNS client vers des résolveurs que vous contrôlez, plutôt que de laisser les appareils choisir le leur.
- Empêchez le contournement lorsque le matériel le permet, en bloquant le trafic DNS sortant vers d'autres serveurs.
- Validez les réponses DNSSEC afin que toute réponse falsifiée soit rejetée.
- Protégez le transport des requêtes lorsque des règles de confidentialité s'appliquent, afin que les résolutions ne soient pas lisibles en transit.
- Conservez les journaux suffisamment longtemps pour déterminer ce qu'un appareil a tenté de joindre, et à quel moment.
Chaque élément constitue un mode de défaillance à tester avant qu'un incident ne le fasse à votre place. Pointez un appareil vers un résolveur externe et vérifiez si la règle de contournement l'intercepte. Ensuite, demandez-vous ce qui se passe lorsque les résolveurs ne répondent plus : le mode fail-open maintient les visiteurs en ligne mais annule l'application de toutes les règles, tandis que le mode fail-closed préserve les règles mais transforme une panne de résolveur en coupure de service. Purple Shield fonctionne en mode fail-closed et s'appuie sur plusieurs centres de données, de sorte qu'une panne dans l'un d'eux n'interrompt pas le service.
Consultez le journal avant de faire confiance au filtre. Une page de blocage ne prouve rien à elle seule. L'enregistrement de recherche démontre précisément ce qui a été refusé, pour quel réseau et à quel moment.
Le filtrage DNS s'ajoute à la protection des terminaux, aux pare-feu et aux contrôles applicatifs. L'intérêt de la sécurité DNS en tant que couche de contrôle repose sur le fait qu'elle constitue une couche parmi d'autres, et non une solution de remplacement.
Ce qui continue de fonctionner lors d'une défaillance d'un réseau basé sur le cloud
Un établissement peut perdre l'accès à son tableau de bord cloud tout en continuant à acheminer le trafic. Il peut également conserver le tableau de bord tout en perdant le chemin DNS qui applique le filtrage. Ces pannes se ressemblent de loin, mais touchent différentes parties du réseau. Concevez une réponse distincte pour chacune d'elles.
Une enquête sectorielle a révélé que 60 % des professionnels de l'informatique avaient subi une interruption de leur réseau cloud au cours des 12 derniers mois. Les causes signalées comprenaient des défaillances du fournisseur de cloud, des erreurs humaines, des intégrations tierces, des cyberattaques et des erreurs de configuration (enquête sectorielle Aviatrix 2025).
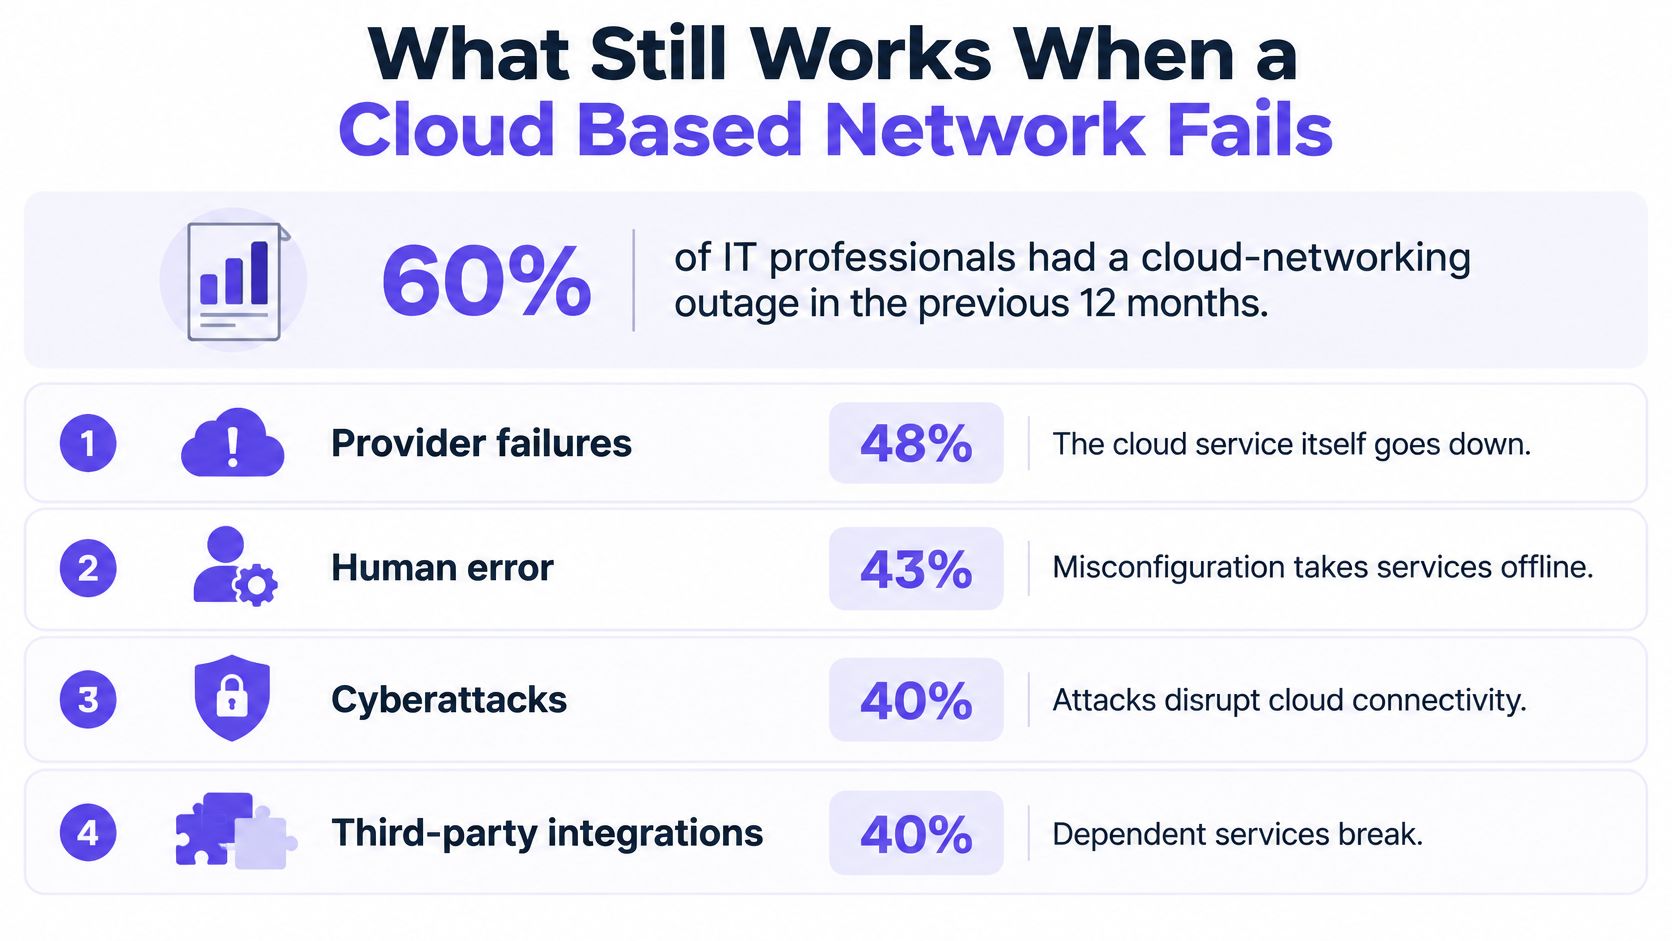
Le taux de disponibilité affiché par un fournisseur décrit sa plateforme, mais n'indique pas si votre établissement peut continuer à appliquer les politiques lorsque cette plateforme est inaccessible. Le tableau de bord constitue la salle de contrôle ; l'équipement sur site doit toujours acheminer le trafic et appliquer les règles préalablement reçues.
Un SLA décrit les engagements du fournisseur. Il ne vous indique pas ce que feront vos points d'accès lorsque le plan de contrôle sera inaccessible.
Deux pannes qui semblent identiques sans l'être
Si le plan de gestion subit une défaillance, vous risquez de ne plus pouvoir modifier les politiques, consulter les rapports récents ou intégrer un nouveau site. Le trafic existant et l'application des règles peuvent se poursuivre, car celles-ci ont déjà été transmises à la périphérie du réseau.
Si la couche d'application (généralement le DNS ou le chemin de résolution) subit une défaillance, les utilisateurs s'en aperçoivent immédiatement. Certains sites peuvent cesser d'être résolus ; alternativement, l'ensemble des requêtes peut aboutir en raison d'un contournement du filtrage.
C'est tout l'enjeu du choix entre le mode fail-open et le mode fail-closed. Le mode fail-open rétablit la connectivité via une résolution récursive standard si le service cloud devient indisponible, mais les contrôles de protection ne s'appliquent plus. Le mode fail-closed maintient la politique en place, mais une panne DNS peut également bloquer des services légitimes tels que les paiements par carte ou les systèmes de réservation, à moins que le réseau n'ait testé des solutions de repli. Aucun de ces deux comportements ne convient à tous les établissements. L'essentiel est de savoir lequel votre réseau utilise et ce dont vos utilisateurs feront l'expérience (guide sur le filtrage en mode fail-open versus fail-closed).
Concevoir la solution de secours avant d'en avoir besoin
Configurez plusieurs résolveurs et vérifiez leur bon fonctionnement. Identifiez les services qui doivent rester disponibles et testez une solution de secours pour chacun d'eux. Si les visiteurs perdent l'accès à Internet, faites en sorte que le portail captif explique la panne plutôt que de les laisser face à une icône de chargement.
La gestion dans le cloud ne supprime pas les équipements sur site. Les points d'accès, les commutateurs et la connexion Internet de l'établissement continuent de faire partie intégrante du service, et une liaison défaillante peut toujours déconnecter le site. Les rapports dépendent également des journaux, d'une période de rétention et d'un format facilement compréhensible par le personnel.
| Panne | Ce qui continue de fonctionner | Comportement de la politique | Test avant la mise en service |
|---|---|---|---|
| Panne du plan de gestion Cloud | Trafic existant et application des règles, si celles-ci sont déjà en place | Généralement inchangé | Coupez l'accès de gestion et vérifiez que le trafic continue de s'écouler |
| Panne du résolveur DNS | Cache local et résolveurs secondaires, s'ils sont configurés | Fail-open ou fail-closed, selon la configuration | Bloquez le résolveur principal et confirmez que le secondaire répond |
| Liaison Internet du site coupée | Services locaux uniquement | Non applicable | Débranchez la liaison WAN et vérifiez que le message de secours s'affiche |
| Défaillance de l'opérateur ou du fournisseur en amont | Trafic sur un chemin alternatif, s'il en existe un | Inchangé si un second chemin prend le relais | Simulez une coupure en amont et vérifiez la route de basculement |
| Panne du fournisseur d'identité | SSID ouverts ou à clé prépartagée | L'accès authentifié peut s'interrompre | Testez la procédure de repli pour la connexion du personnel et des invités |
Trois étapes pour le prouver
- Exécutez chaque test sur un site. Faites-le pendant les heures d'ouverture afin de pouvoir observer l'expérience des visiteurs ainsi que les données remontées par le réseau.
- Enregistrez le résultat. Notez ce qui a continué de fonctionner, si les règles ont basculé en fail-open ou fail-closed, la date et la personne ayant effectué le test.
- Répétez l'opération après chaque modification des règles. Un nouvel ensemble de règles peut modifier le comportement du mécanisme de secours.
Les coûts d'abonnement et la dépendance à la liaison Internet influent sur ce que vous pouvez déployer, mais ils ne permettent pas de savoir ce qui se passera en cas de panne. Si vous ne pouvez tester qu'un seul site, commencez par celui qui accueille le plus de visiteurs ou qui présente le devoir de diligence le plus strict.
Choisir une configuration et lancer un pilote sur un site
Avant de comparer les produits, définissez la finalité de votre réseau. La démarche importe plus que l'outil.
- Dressez la liste de chaque site et de chaque groupe qui l'utilise. Invités, personnel, étudiants, résidents, offres payantes. Notez cette liste par écrit ; la plupart des opérateurs découvrent deux groupes qu'ils avaient oubliés.
- Attribuez à chaque groupe son propre SSID ou VLAN dès le premier jour. Un réseau du personnel partageant un jeu de règles avec un réseau invité est un incident de sécurité en sursis. L'intégration doit attribuer à chaque réseau client sa propre politique, séparément pour les invités, le personnel, les étudiants, les résidents et les offres payantes.
- Cochez les tests de défaillance pertinents pour vous. Perte du plan de gestion, basculement DNS, WAN débranché, perte en amont et panne du fournisseur d'identité. Si un test n'est pas applicable, mentionnez-le explicitement plutôt que de l'omettre.
- Effectuez un pilote sur un seul réseau et consignez le résultat par écrit avant tout déploiement plus large. Un site, une semaine, une page de conclusions.
Purple Shield s'intègre après ce travail, et non à sa place. Une seule couche DNS filtre le contenu, bloque les menaces et supprime les publicités sur chaque appareil de chaque réseau, avec une politique par SSID, VLAN et établissement, le tout depuis un tableau de bord unique. Vous pouvez l'utiliser gratuitement pendant 30 jours sur un réseau, ou piloter un seul SSID planifié avec notre équipe, avant de recevoir un devis personnalisé.
Choisissez donc un site cette semaine. Identifiez ses groupes d'utilisateurs, remplissez le tableau des défaillances pour ce seul site et planifiez le projet pilote dès que vous saurez ce que votre réseau est censé faire en cas d'incident.
Purple Shield est une solution de DNS protecteur et de filtrage de contenu conçue pour les espaces recevant du public, les réseaux invités et le WiFi public. Elle fonctionne de manière autonome sur tout réseau WiFi ou aux côtés de Purple Access, avec une politique distincte pour chaque SSID, VLAN et site, ainsi que des rapports précisant exactement ce qui a été bloqué. Elle s'exécute sur plusieurs centres de données et adopte une politique de sécurité fermée par défaut (fail-closed), de sorte qu'un problème de résolveur ne désactive pas votre protection. Démarrez un essai gratuit de 30 jours sur un réseau à l'adresse Purple Shield et réalisez vos tests de défaillance avant de vous engager.