
Sécurité de la chaîne d'approvisionnement : risques, contrôles et défense du réseau
Découvrez la signification de la sécurité de la chaîne d'approvisionnement, les risques et contrôles courants, et comment la défense contre les menaces au niveau du réseau protège les environnements WiFi partagés et connectés.
Published 17 novembre 2026
Vous avez sous les yeux une feuille de calcul indiquant que chaque fournisseur est « approuvé », et un ticket signalant qu'un terminal de paiement ne parvient pas à joindre son fournisseur ce matin. Les achats veulent une réponse positive ou négative pour le renouvellement. Les opérations veulent que les caisses soient de nouveau en ligne. Aucun des deux documents ne vous indique si c'est l'hébergeur cloud, le serveur de mise à jour ou le fournisseur d'identité du prestataire qui vient de défaillir.
C'est ainsi que se présente concrètement la sécurité de la chaîne d'approvisionnement. Le risque ne concerne pas uniquement l'entreprise mentionnée sur le contrat. Il réside dans la plateforme partagée sous-jacente à plusieurs contrats, dans la mise à jour qui arrive déjà approuvée et dans l'identifiant partenaire toujours actif simplement parce que personne ne l'a vérifié ce trimestre.
Je commencerais par identifier les quelques dépendances indispensables à votre activité, puis je demanderais quelles preuves vous détenez pour chacune d'elles. Un logo sur un questionnaire ne constitue pas une décision.
Table des matières
- Ce que signifie la sécurité de la chaîne d'approvisionnement et pourquoi elle est essentielle
- Où s'introduit le risque lié à la chaîne d'approvisionnement et pourquoi les partenaires sont des maillons faibles
- Comment se propagent les attaques contre la chaîne d'approvisionnement logicielle
- Les contrôles qui réduisent les risques liés à la chaîne d'approvisionnement
- Gérer le risque lié aux tiers de rang N que vous ne pouvez pas voir
- La place de la défense contre les menaces au niveau du réseau
- Déterminer quelle faille de la chaîne d'approvisionnement combler en premier
Ce que signifie la sécurité de la chaîne d'approvisionnement et pourquoi elle est essentielle
La sécurité de la chaîne d'approvisionnement consiste à protéger chaque fournisseur, service, composant logiciel et itinéraire dont dépend votre organisation, et à décider du niveau de confiance que mérite chaque maillon.
Un bâtiment doté d'une porte d'entrée robuste mais d'un quai de chargement non sécurisé a un problème de chaîne d'approvisionnement, pas un problème de porte. Il en va de même pour les opérations. Votre propre pare-feu peut être infaillible alors qu'un opérateur, un éditeur de logiciels ou une région cloud décide encore si les commandes, les dossiers de soins ou le WiFi invité WiFi restent opérationnels.
L'ampleur de cette exposition est structurelle. Le rapport de l'OCDE sur la résilience des chaînes d'approvisionnement indique que les produits intermédiaires représentaient jusqu'à 60 % du commerce mondial en 2020 ; ainsi, les biens et services traversent souvent les frontières à plusieurs reprises avant d'atteindre un utilisateur. Chaque passage représente un fournisseur, un port, une plateforme ou un contrat supplémentaire susceptible de faire défaut.
La concentration prime sur une longue liste de fournisseurs
Environ 30 % des produits exportés sont soumis à une forte concentration auprès d'un nombre restreint de partenaires commerciaux, et les cas de diversification sous-optimale étaient 50 % plus élevés dans les années 2020 qu'à la fin des années 1990, selon ce même rapport de l'OCDE. Un registre de 400 fournisseurs peut parfaitement dissimuler un fournisseur d'identité, une région cloud ou un port partagé par plusieurs d'entre eux.
Relocaliser la production ne constitue pas une solution automatique. Selon la modélisation de l'OCDE basée sur un scénario de relocalisation générale, le commerce mondial pourrait chuter de plus de 18 % et le PIB réel mondial de plus de 5 %, sans pour autant apporter de gains constants en matière de résilience. Ce qui s'avère plus efficace, c'est la visibilité sur les dépendances critiques, la diversification, les options de substitution et une gestion coordonnée des risques. Le repli commercial ne remplace en rien ces quatre piliers.
Où s'infiltre le risque lié à la chaîne d'approvisionnement et pourquoi les partenaires sont des maillons faibles
| Point d'entrée | Mode de défaillance | Signal d'alerte |
|---|---|---|
| Fournisseurs directs | La violation d'un fournisseur expose des données ou des accès partagés | Le fournisseur refuse de partager des preuves d'audit ou de sécurité |
| Logistique et ports | Un retard ou une altération bloque les stocks ou les expéditions | Un transporteur ou port unique sans itinéraire de repli testé |
| Éditeurs de logiciels | Une mise à jour compromise atteint vos systèmes | Aucun SBOM ou aucune provenance de build signée |
| Services cloud et managés | La panne d'un prestataire se répercute en cascade sur vos opérations | Un seul prestataire héberge plusieurs services critiques |
| Fournisseurs d'identité et d'accès | Des identifiants partenaires volés ouvrent l'accès aux systèmes internes | Comptes partagés ou absence de MFA pour les connexions partenaires |
| Fournisseurs DNS et réseau | Des domaines malveillants sont atteints via une résolution non vérifiée | Le trafic invité ou BYOD s'exécute sans filtrage des résolutions |
Chaque ligne constitue une voie d'accès qu'un pirate ou un incident peut emprunter sans jamais toucher aux systèmes que vous gérez vous-même. Un agent d'entretien qui détient un passe-partout n'a pas besoin de forcer la chambre forte. Un voleur s'attaque rarement au coffre lorsque les clés de l'agent d'entretien ouvrent la porte de derrière.
Pourquoi le partenaire le plus vulnérable est pris pour cible
Le rapport Global Cybersecurity Outlook 2023 du Forum économique mondial a révélé que 27 % des chefs d'entreprise et 14 % des dirigeants gouvernementaux considéraient les organisations tierces comme nettement moins cyber-résilientes que leurs propres structures. Les attaquants exploitent cette faille. Ils ciblent le fournisseur, le centre de services ou la dépendance logicielle plutôt que l'organisation principale, pourtant mieux défendue.
Les données du rapport 2024 de Verizon sur les enquêtes relatives aux violations de données (DBIR), synthétisées par le Forum économique mondial, indiquent que les incidents impliquant des vulnérabilités logicielles ont augmenté de 180 % en 2023 par rapport à l'année précédente, et que 15 % de ces incidents impliquaient un fournisseur tiers. Le volume global est tel qu'attendre d'avoir un inventaire parfait constitue une stratégie inefficace. Le Forum a fait état d'une estimation d'environ 2 220 cyberattaques par jour en 2023, ce qui équivaut à plus de 800 000 attaques sur l'ensemble de l'année.
Ce qu'un périmètre ne peut pas détecter
Un pare-feu situé à votre périphérie n'inspecte pas le serveur de build d'un partenaire, et il ne remarque pas que trois fournisseurs « indépendants » partagent tous le même compte cloud. Les contrôles doivent s'étendre aux partenaires et aux services connectés numériquement dont la compromission pourrait interrompre les opérations, exposer des données ou briser la confiance sur l'ensemble du réseau.
Règle pratique : répertoriez chaque fournisseur détenant un accès, des données ou un service indispensable à votre activité, puis notez lequel des six points d'entrée chacun utilise.
Comment se propagent les attaques ciblant la chaîne d'approvisionnement logicielle
Supposons qu'une bibliothèque dont dépend votre fournisseur de terminaux de point de vente soit maintenue par un seul développeur. Son compte est compromis par hameçonnage. Le référentiel est modifié. Le système de build intègre le code altéré. L'artefact est signé avec la clé habituelle du pipeline et publié. Votre fournisseur déploie la mise à jour, et vos caisses l'installent car le canal de mise à jour est approuvé.
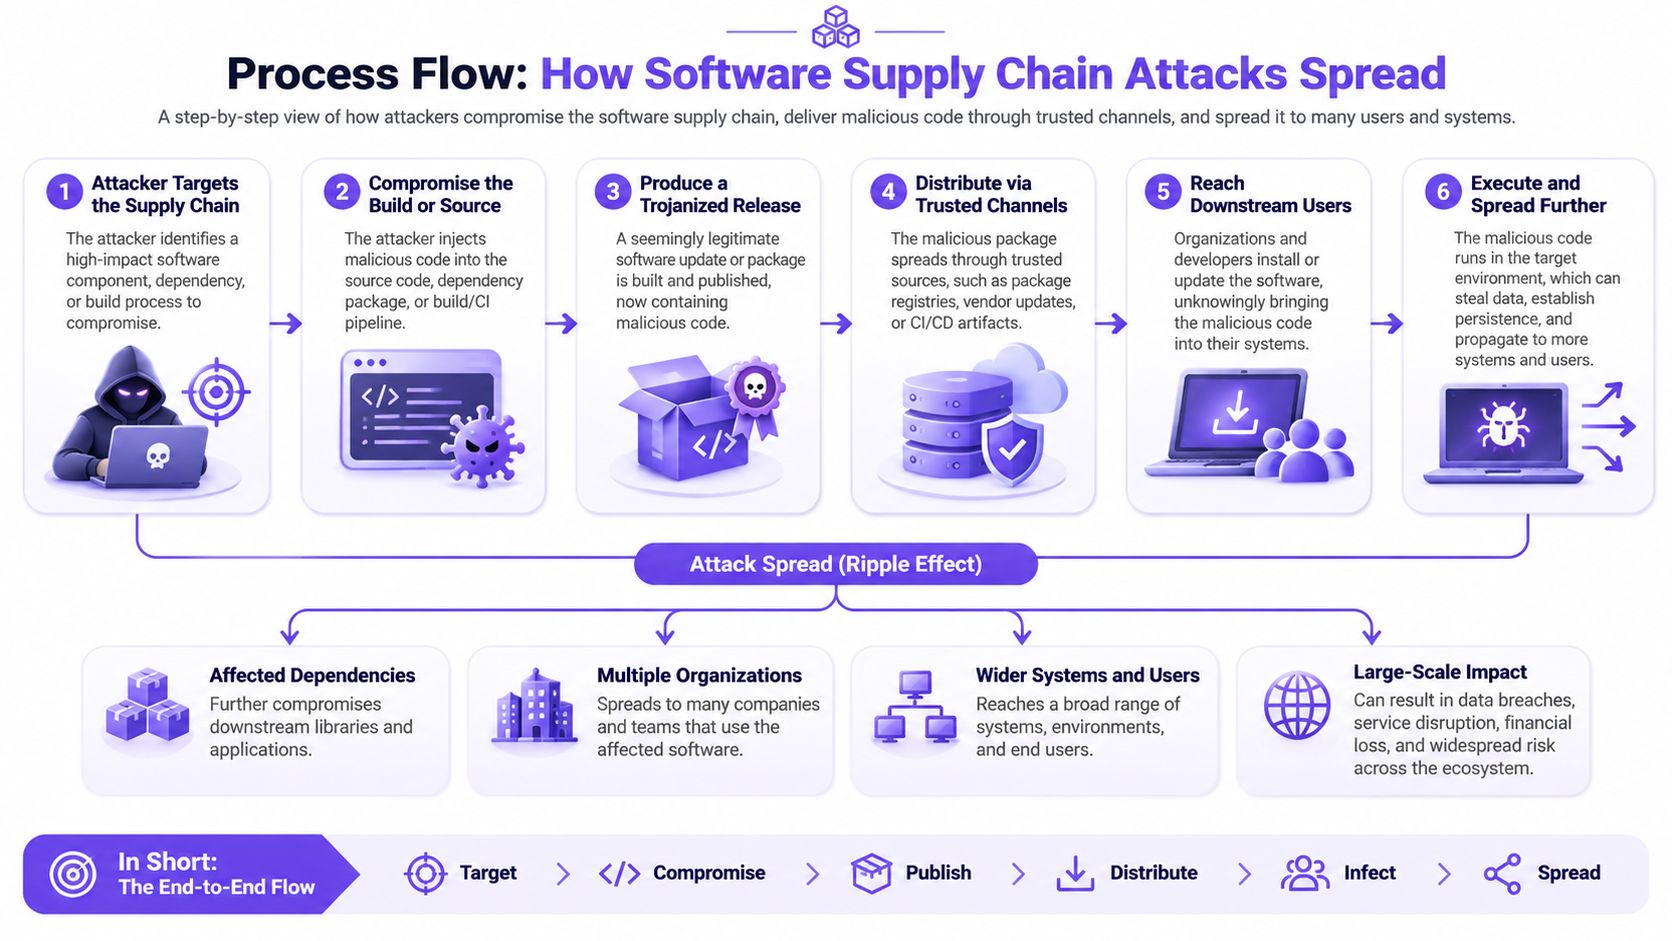
Chaque relais hérite de la confiance accordée au précédent. Cette confiance héritée constitue la véritable faille. Personne au sein de votre entreprise n'a cliqué sur un lien suspect. Le code malveillant est simplement arrivé sous la forme d'une mise à jour de routine.
Pourquoi le pare-feu reste silencieux
Le rapport de l'ENISA sur le paysage des menaces pesant sur la chaîne d'approvisionnement a révélé que ces attaques ont augmenté en nombre et en sophistication en 2020, et a estimé que les attaques de 2021 seraient environ quatre fois plus nombreuses qu'en 2020. Près de la moitié ont été attribuées à des acteurs de menaces persistantes avancées (APT), dont les ressources rendent une défense basée uniquement sur le périmètre inadaptée. La requête et le téléchargement ressemblent à n'importe quel autre déploiement du Patch Tuesday.
Cette même chaîne ne se limite pas au code applicatif. Elle traverse les fournisseurs DNS, les plateformes cloud, les autorités de certification, les bibliothèques gérées, les services CI/CD et les flux de cyberveille (threat intelligence). Un flux corrompu peut signaler un domaine malveillant comme étant sûr. Une autorité de certification vulnérable peut faire passer une fausse mise à jour pour authentique.
Ce qu'il faut associer à chaque dépendance
Considérez le risque lié aux fournisseurs comme une voie d'attaque, et non comme une note sur un questionnaire.
- Responsable : Une personne désignée capable d'interrompre la dépendance ou de contacter le fournisseur.
- Criticité : Déterminer si la paie, les commandes, les systèmes cliniques ou l'accès invité s'interrompent en cas de défaillance.
- Flux autorisés : Les données et les réseaux auxquels ce fournisseur peut accéder.
- Rétablissement : La manière d'isoler le problème et d'apporter la preuve que le service est rétabli.
- Remplacement : Une solution alternative testée, ou une décision formelle et écrite attestant qu'il n'en existe aucune.
L'objectif de contrôle est de réduire le délai entre la compromission d'un fournisseur et sa détection, son confinement et la restauration vérifiée des systèmes. Une évaluation annuelle ne suffit pas à y parvenir à elle seule.
Les transferts au sein de cette chaîne sont plus faciles à appréhender lorsqu'on les observe sous la forme d'une séquence plutôt que dans un paragraphe de politique générale.
Des contrôles qui réduisent les risques liés à la chaîne d'approvisionnement
| Contrôle | Ce que cela couvre | Preuves à conserver |
|---|---|---|
| Registre des fournisseurs | Chaque fournisseur disposant d'un accès, de données ou d'un rôle opérationnel, avec responsable, niveau de criticité, flux de données, procédure de reprise et solution de remplacement | Registre daté révisé au moins une fois par an |
| Clauses de sécurité contractuelles | Notification de violation, droits d'audit et délais d'application des correctifs | Clauses signées avec préavis stipulés |
| SBOM lors de la compilation | Composants, versions, fournisseurs, dépendances et licences | SBOM signé conservé avec chaque version publiée |
| Provenance et signature des artefacts | Preuve que le logiciel a été conçu à partir d'une source connue | Registre de provenance signé par artefact |
| Déclarations VEX | Vulnérabilités confirmées inaccessibles ou inexploitables dans votre configuration | Déclaration VEX datée pour chaque avis de sécurité |
| Accès aux comptes fournisseurs | Limite les connexions des partenaires aux seuls systèmes dont ils ont besoin, avec MFA | Journal trimestriel de révision des accès |
| Signalement des incidents et exercices de reprise | Rapidité de confinement et restauration vérifiée | Rapport d'exercice avec délai de reprise |
Un registre sans responsable n'est qu'un annuaire. Un contrat sans préavis n'est qu'un vœu pieux. Conservez la colonne des preuves, pas seulement l'intitulé de la politique. Cloisonner l'accès des partenaires par rapport au trafic des collaborateurs et des invités relève de la même démarche, et c'est au sein de la segmentation réseau que cette frontière est définie.
De l'inventaire à la décision de déploiement
La CISA définit un inventaire logiciel (software bill of materials) comme un inventaire hiérarchisé et lisible par machine des composants et des dépendances d'un produit logiciel, utilisé pour renforcer la transparence et étayer les décisions de réponse aux vulnérabilités. Un SBOM ne devient une mesure de contrôle que lorsque chaque composant est associé à un identifiant stable, tel qu'une URL de package ou une Common Platform Enumeration, ainsi qu'à la version, au fournisseur, aux relations de dépendance, à la licence et à la provenance, puis continuellement comparé aux renseignements sur les vulnérabilités et l'exploitabilité.
La CISA recommande également de vérifier la provenance et de s'assurer que le logiciel a été conçu à partir d'une source connue, sans avoir été téléchargé ou altéré lors de la distribution. Le flux de travail que je préconise est court.
- Générez le SBOM au moment du build, et non après la mise en production de la release.
- Signez l'artefact ainsi que les métadonnées de provenance.
- Stockez les deux avec des historiques de version immuables.
- Bloquez la promotion lorsqu'un composant critique manque de traçabilité, contient une vulnérabilité exploitable ou enfreint une politique de dépendances approuvée.
Une déclaration VEX atteste qu'une vulnérabilité répertoriée n'est ni accessible ni exploitable dans votre configuration déployée. Cela évite qu'une équipe ne patche l'intégralité d'un export de scanner pendant que la seule faille réellement exploitable reste en suspens. Un SBOM conservé dans un dossier de conformité ne réduit pas le risque. Un SBOM qui bloque une release ou qui permet de hiérarchiser les correctifs prioritaires le réduit concrètement.
Gérer le risque lié aux tiers de rang N qui échappent à votre visibilité
Moins de la moitié des organisations surveillent la cybersécurité ne serait-ce que sur la moitié des niveaux de leur chaîne d'approvisionnement, et 79 % déclarent que moins de la moitié de leur écosystème de rang N est couverte par des programmes de sécurité, comme le rapporte l'article de TechDay sur la préparation cyber de la chaîne d'approvisionnement. Envoyer un questionnaire supplémentaire aux entreprises avec lesquelles vous êtes déjà sous contrat ne comblera pas cet écart.
Multiplier les formulaires ne permettra pas d'identifier le sous-traitant, le locataire cloud partagé ou la bibliothèque que votre fournisseur n'a jamais mentionnée. La concentration des dépendances et les points de défaillance uniques importent davantage que le nombre total de fournisseurs. Les conseils d'administration et les régulateurs exigent de plus en plus de preuves démontrant que les risques sont hiérarchisés, et non simplement consignés.
Répondez à ces trois questions au cours de ce trimestre, même si les réponses restent incomplètes.
- Assistance indirecte : Quels fournisseurs avec lesquels vous n'avez aucun contrat soutiennent malgré tout la paie, les commandes ou les systèmes cliniques ?
- Fournisseurs partagés : Quels prestataires de cloud, d'identité ou de services gérés apparaissent derrière plusieurs de vos fournisseurs ?
- Panne : Qu'est-ce qui cesse de fonctionner si un fournisseur de cloud, d'identité, d'ERP ou de services gérés tombe en panne un mardi matin ?
Hiérarchiser ce qui échappe en partie à votre visibilité
| Facteur | Préoccupation moindre | Préoccupation majeure |
|---|---|---|
| Criticité pour l'activité | Prend en charge un outil interne non essentiel | Prend en charge la paie, les commandes ou les dossiers patients |
| Concentration | Utilisé par un seul de vos fournisseurs | Partagé par plusieurs de vos fournisseurs |
| Substituabilité | Alternative testée en moins d'une semaine | Aucune alternative testée n'existe |
| Exposition géographique | Pays unique avec itinéraire redondant | Région unique ou port unique |
| Rayon d'impact de l'incident | Touche un seul site ou une seule équipe | Touche plusieurs sites ou plusieurs services |
Attribuez à chaque facteur une note de 1 (préoccupation faible) à 3 (préoccupation élevée). Additionnez les cinq notes. Classez par total et départagez les ex æquo selon le rayon d'impact de l'incident. Examinez d'abord les cinq premiers et notez le facteur déterminant pour chaque note. Associez ce classement à la couverture de vos flux de renseignements sur les menaces, afin qu'un prestataire partagé ne reste pas invisible simplement parce qu'aucun contrat direct ne le mentionne.
La visibilité ne sera jamais totale. Le classement détermine où concentrer en priorité les efforts et les preuves. Un fournisseur avec un score de 15 parce qu'il est partagé, irremplaçable et lié aux commandes surpasse une longue liste d'outils ayant obtenu des scores faibles, même si ces outils ont renvoyé des questionnaires plus attrayants.
Où s'intègre la défense contre les menaces au niveau du réseau
Pensez à un poste de contrôle, pas à des douves. Chaque destination fait l'objet d'une vérification avant que quiconque ne puisse passer. Ce contrôle s'ajoute à la gestion des identités, à la traçabilité des logiciels et aux contrôles des fournisseurs. Il ne les remplace pas.
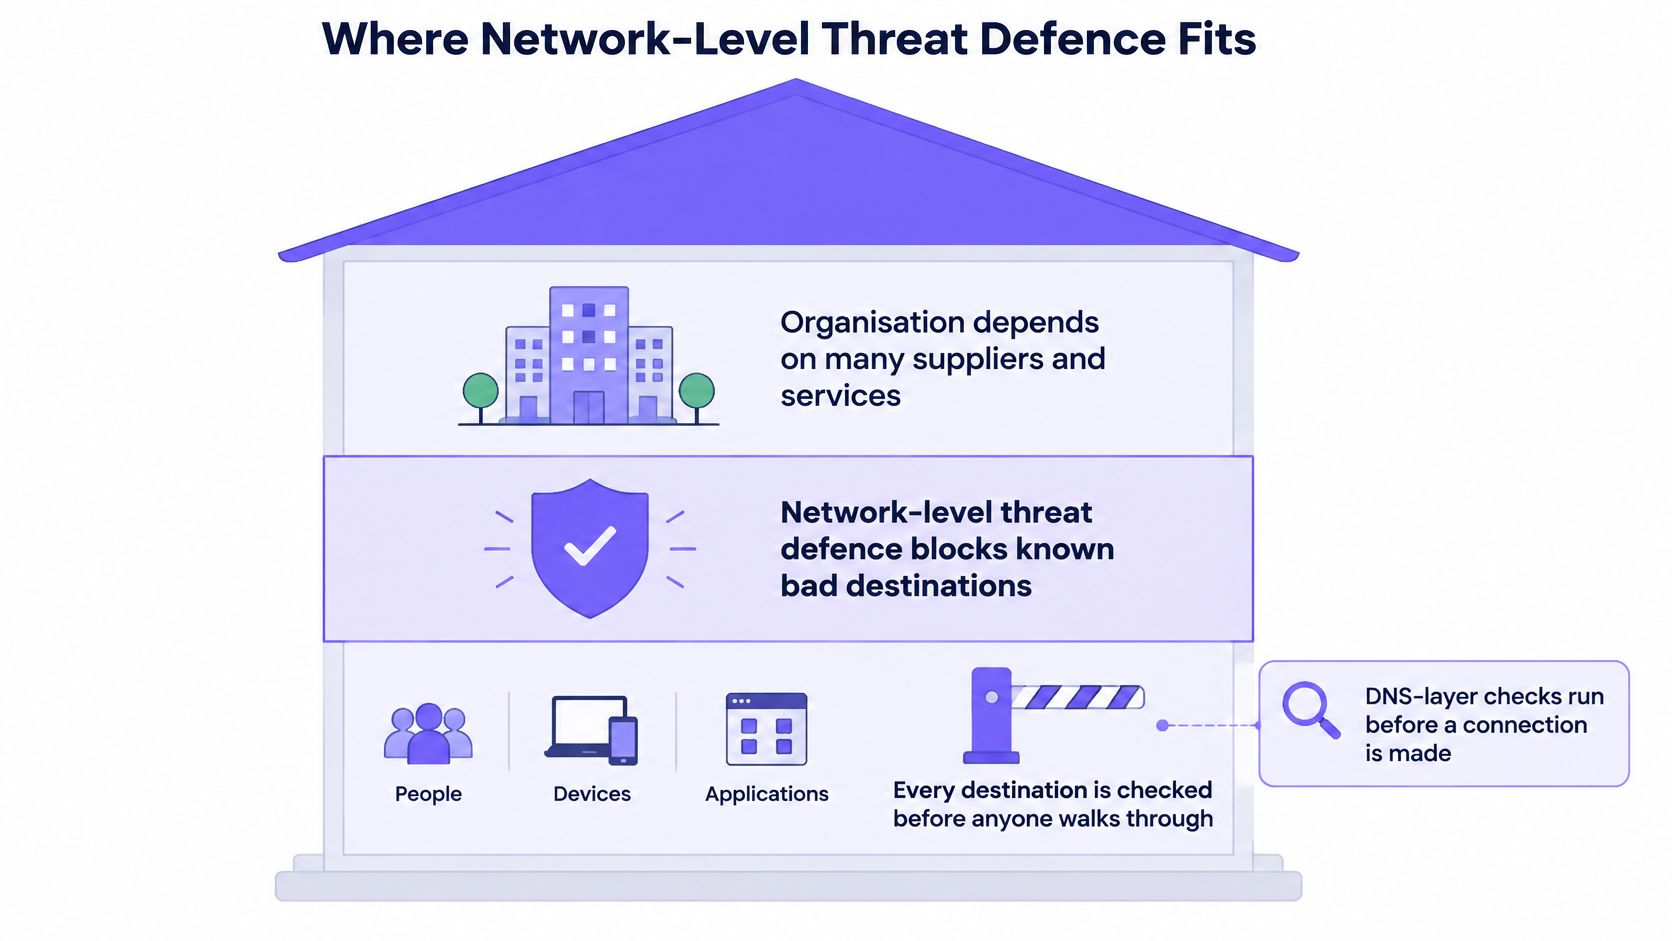
Les contrôles au niveau du DNS s'exécutent avant l'établissement d'une connexion. Ils permettent de stopper les communications de commande et de contrôle (C2) émises par un appareil infecté, ainsi que les domaines de phishing et de logiciels malveillants, sans nécessiter d'agent sur l'appareil. Cela est particulièrement important sur les réseaux invités, publics et étudiants WiFi, où les caisses, les scanners, les caméras et les téléphones des visiteurs ne peuvent pas héberger votre logiciel pour terminaux. Un filtre de résolution voit malgré tout le nom de domaine sollicité par ces appareils.
Une politique adaptée à chaque environnement
Les règles doivent varier selon le segment réseau, le site et l'heure de la journée. Le hall d'un hôtel à 22 h 00 ne présente pas le même risque qu'un VLAN du personnel à 10 h 00. Des règles plus strictes le soir et le week-end, accompagnées d'un rapport sur les éléments bloqués, offrent aux opérations et aux achats un historique partagé plutôt qu'une vague affirmation du type « le WiFi est filtré ». La sécurité DNS constitue la couche qui effectue cette vérification, et elle a toute sa place dans la pile en tant que niveau distinct, tout en maintenant visibles les contrôles d'identité, de logiciels et de fournisseurs.
Ce que cette couche ne peut pas faire
- Elle ne corrige pas les vulnérabilités de votre propre code ou d'une mise à jour logicielle d'un fournisseur.
- Elle ne bloque pas les connexions directes à une adresse IP sans résolution préalable.
- Elle ne peut pas inspecter le contenu chiffré lorsque le contrôle s'effectue uniquement au niveau du DNS.
- Elle ne remplace pas les contrats, les inventaires, la traçabilité ou une liste hiérarchisée des fournisseurs.
Je ne présenterais pas cette couche comme une protection totale. Je la déploierais là où les appareils non gérés et les réseaux partagés constituent le point de défaillance, et je réserverais le SBOM, la revue des accès et le classement des tiers de rang N pour les chemins d'accès qu'une simple recherche ne détectera jamais.
Déterminer quelle faille de la chaîne d'approvisionnement combler en priorité
- Listez les cinq principaux fournisseurs de votre classement de rang n, avec les scores des cinq facteurs à côté de chaque nom.
- Vérifiez chacun d'eux par rapport au tableau de contrôle. Notez les preuves manquantes : entrée au registre, clauses signées, SBOM, provenance, déclaration VEX, revue de compte ou compte rendu d'exercice.
- Définissez un seuil strict. Tout fournisseur ayant accès à des données clients ou à un service critique, et ne présentant aucune preuve de contrôle, est prioritaire.
- Comblez d'abord la lacune la plus importante. Il peut s'agir d'une demande de SBOM pour un éditeur de logiciels, ou d'une entrée au registre pour le fournisseur de cloud ou d'identité que plusieurs prestataires partagent.
- Lorsque des appareils invités, publics ou étudiants partagent l'infrastructure, ajoutez une couche de protection contre les menaces au niveau du réseau. Si le parc applique une gestion des changements, réalisez un pilote sur un réseau avant tout déploiement plus large.
Lorsque vous demandez des garanties à un fournisseur, exigez des certifications telles que ISO 27001 ou Cyber Essentials accompagnées d'une preuve de leur périmètre, et non un simple logo sur une diapositive. Purple Shield est certifié et conforme aux normes reconnues en matière de sécurité et de protection de l'enfance, notamment ISO 27001, GDPR, CCPA et Cyber Essentials. Sur les réseaux ouverts (Open), Shield applique une politique stricte adaptée aux familles, sur les réseaux sécurisés (Secure), la défense contre les menaces est prioritaire, et sur les réseaux xPSK, la protection est définie par groupe. Pour les parcs soumis à la gestion des changements, Purple planifie un projet pilote de Shield sur un SSID avec votre équipe ou votre prestataire informatique avant d'étendre les modifications.
Identifiez un élément de preuve manquant ce mois-ci. Désignez un responsable et fixez une date de révision avant la fin de la réunion.
Purple Shield vérifie les requêtes de domaine sur le WiFi invité, public et partagé WiFi avant le démarrage d'une connexion, bloquant le phishing, les logiciels malveillants et les destinations de commande et contrôle sur des appareils qui n'acceptent jamais d'agent. Cette couche intervient en complément de la hiérarchisation des fournisseurs, des SBOM et des revues d'accès. Elle ne les remplace pas. Si les réseaux partagés constituent la faille que vous avez classée en priorité, découvrez comment Purple Shield applique la défense contre les menaces par réseau, par site et par calendrier.