
ComparisonDNS filtering alternatives
Cloudflare Gateway vs Purple Shield pour le WiFi d'établissement
Déterminez si Cloudflare Gateway ou Purple Shield doit filtrer le DNS sur les réseaux de vos établissements, en vous basant sur une seule question : pouvez-vous enrôler les appareils ? Vous pouvez évaluer les deux solutions selon huit critères, voir où une politique par SSID et par VLAN s'avère essentielle, et...
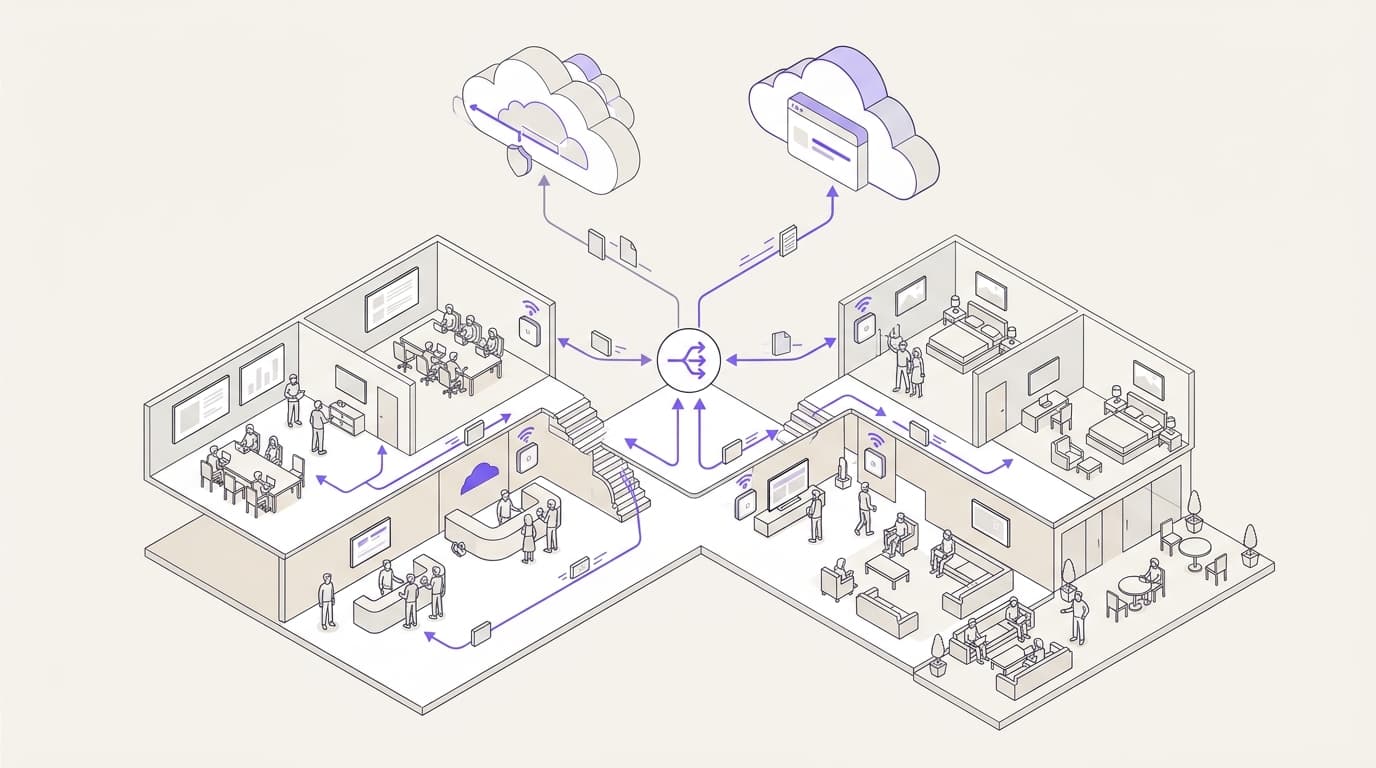
Pour le WiFi invité des établissements, Purple Shield est le choix le plus adapté. Il filtre le DNS par SSID, VLAN et site depuis un tableau de bord unique, ne nécessite aucun client sur les appareils des visiteurs, et fonctionne chez Whitbread et AGS Airports. Cloudflare Gateway est conçu pour un usage différent : les appareils gérés du personnel exécutant le client WARP au sein d'un environnement Cloudflare Zero Trust.
Cloudflare Gateway ou Purple Shield : que doit choisir un établissement ?
Le verdict pour les établissements penche pour Shield, à une condition : les appareils que vous devez protéger sont des appareils que vous ne gérez pas. Cela concerne la quasi-totalité des réseaux invités. Cela couvre également les réseaux résidentiels dans l'immobilier locatif (BTR) et le logement étudiant, ainsi que la plupart des réseaux du personnel dans l'hôtellerie et le commerce de détail.
L'élément déterminant qui fait basculer la réponse est le contrôle des appareils. Cloudflare Gateway est le moteur de filtrage au sein de Cloudflare One, la plateforme Zero Trust de Cloudflare. Ses politiques DNS peuvent s'appliquer à l'ensemble d'un site. Ses règles d'identité, ses politiques réseau et son inspection HTTP dépendent du client Cloudflare One (anciennement WARP) exécuté sur chaque appareil. Vous pouvez enrôler l'ordinateur portable d'un membre du personnel. Vous ne pouvez pas enrôler le téléphone d'un invité dans le hall d'un hôtel ni la tablette d'un passager à une porte d'embarquement.
Shield fonctionne plutôt au niveau du réseau. Il s'agit d'un DNS protecteur. Chaque appareil sur le SSID (le nom du réseau) demande à Shield de résoudre un domaine. Shield rejette tout contenu malveillant ou non conforme aux règles avant même qu'une connexion ne s'ouvre. Rien n'est installé sur l'appareil. Vous définissez une politique par SSID, VLAN et site dans un tableau de bord unique, sur le WiFi que vous exploitez déjà.
Certains parcs informatiques limitent le filtrage aux ordinateurs portables gérés déjà enrôlés dans WARP. Gateway voit ce trafic. Shield couvre ensuite chaque réseau de site que ces ordinateurs portables partagent avec les invités, les résidents et les visiteurs.
- Jusqu'à 44%de données en moins grâce au blocage des publicitésDonnées Purple
- Jusqu'à 62%de requêtes DNS en moinsDonnées Purple
- 500M+d'utilisateurs et de connexions par anPurple
- 80,000+sites dans 90 paysPurple
Quels critères permettent de trancher entre Cloudflare Gateway et Shield ?
Nous avons évalué les deux produits selon huit critères. Chacun d'eux correspond à une question soulevée par les équipes informatiques des établissements lorsqu'elles établissent une sélection. Nous avons utilisé les documents publics de chaque fournisseur : la documentation développeur Cloudflare One pour Gateway, et la documentation produit ainsi que les données clients de Purple pour Shield.
- Emplacement. L'endroit de la connexion où agit le filtre, et ce qu'il peut ou ne peut pas voir.
- Prérequis matériel. La nécessité ou non d'installer un client, un profil ou un certificat sur l'appareil du visiteur.
- Unité de politique. La possibilité ou non de définir une politique différente par SSID, VLAN et site.
- Identité. La manière dont les règles suivent une personne plutôt qu'un réseau.
- Threat intelligence. La rapidité avec laquelle les nouveaux domaines malveillants sont détectés.
- Effet sur la bande passante. Si le filtrage réduit la charge de données et DNS sur les liaisons limitées du site.
- Matériel. Ce que le produit exige des points d'accès et des pare-feu que vous détenez déjà.
- Cœur de conception. L'environnement pour lequel chaque produit a été conçu, et qui l'administre au quotidien.
Pourquoi l'emplacement vient en premier
Le DNS est la première étape de presque chaque connexion. Un appareil doit convertir un nom de domaine en adresse IP avant de pouvoir ouvrir une session. Un résolveur DNS protecteur refuse de répondre pour un domaine de phishing ou de logiciel malveillant. Aucun paquet n'atteint la destination.
Un pare-feu ne voit la session qu'une fois que l'appareil dispose déjà d'une adresse. Le trafic chiffré masque ensuite la majeure partie de ce dont le pare-feu aurait besoin pour l'évaluer. Le filtrage DNS capture ce qu'un pare-feu manque parce qu'il intervient plus tôt. Le National Cyber Security Centre du Royaume-Uni exploite un service de DNS protecteur pour le secteur public selon ce même principe.
Gateway et Shield se situent tous deux à ce niveau de résolveur, tout comme Cisco Umbrella. Nous abordons cela dans Shield vs Cisco Umbrella et une alternative à Cisco Umbrella pour le WiFi invité. Umbrella propose également un module d'itinérance pour les appareils gérés, de sorte que la question du contrôle des appareils s'applique également à lui.
Two lanes show a visitor phone filtered by Shield at the venue network and a staff laptop filtered by Cloudflare Gateway through the WARP client.
Connections
- Visitor phone on guest SSID to SSID and VLAN (joins)
- SSID and VLAN to Shield protective DNS (DNS query)
- Shield protective DNS to Bad domain never resolves (blocked)
- Staff laptop with WARP client to Cloudflare Gateway (DoH and proxied traffic)
- Unenrolled devices to Cloudflare Gateway (no identity)
Comment Cloudflare Gateway et Shield se comparent-ils sur chaque critère ?
La matrice évalue les deux produits selon les huit critères ci-dessus. La colonne Cloudflare s'appuie uniquement sur la documentation de Cloudflare. La colonne Shield utilise la documentation produit de Purple et des données clients nominatives.
| Critère | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Positionnement | Résolveur DNS pour les sites enregistrés ; proxy réseau et HTTP pour le trafic acheminé via WARP | Résolveur DNS pour chaque équipement du réseau, avant l'ouverture de toute connexion |
| Prérequis équipement | Aucun pour les politiques DNS de site ; client WARP pour l'identité, le réseau et les politiques HTTP | Aucun sur tous les équipements qui obtiennent leur DNS depuis le réseau |
| Unité de politique | Site DNS, associé par IPv4 source, adresse IPv6 dédiée ou nom d'hôte DoH | SSID, VLAN et établissement, définis dans un tableau de bord unique |
| Identité | Microsoft Entra ID, Okta ou Google Workspace via l'inscription WARP | Avec Purple Access, l'identité associe chaque personne à un VLAN et Shield applique la politique de ce VLAN |
| Renseignement sur les menaces | Catégories de sécurité élaborées à partir des données du réseau Cloudflare | Menaces signalées avant l'ouverture des connexions (données Purple) |
| Impact sur la bande passante | Blocage par catégorie ou liste de domaines personnalisée ; aucun chiffre de bande passante publié | Jusqu'à 44% de données en moins et jusqu'à 62% de requêtes DNS en moins (données Purple) |
| Matériel | Aucun requis pour les politiques DNS ; tout réseau capable de retransmettre le DNS | Indépendant du matériel : Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| Cible de conception | Équipements et applications gérés des collaborateurs au sein de Cloudflare One | Réseaux d'établissements pour visiteurs, personnel et multi-occupants chez Whitbread, AGS Airports et St George's Healthcare NHS Trust |
Lisez la matrice par ligne et non par colonne. Les points forts de Gateway résident dans l'identité et la profondeur d'inspection, qui dépendent toutes deux de WARP. Les points forts de Shield sont le prérequis équipement, l'unité de politique et l'impact sur la bande passante. Ces trois critères déterminent les résultats sur des réseaux saturés d'équipements que vous ne gérerez jamais.
En pratique, où résident les différences entre Cloudflare Gateway et Shield ?
Équipements visiteurs impossibles à inscrire
Un client d'hôtel, un passager de train ou un supporter dans un stade n'installera pas un client de sécurité pour lire les actualités. Gateway peut toujours filtrer leur DNS via une politique de site. Cette politique ne peut pas identifier qui ils sont, inspecter le HTTP ou appliquer des règles réseau. En pratique, le filtrage DNS de Cloudflare sur un réseau visiteurs couvre les domaines, pas les identités.
Shield a été conçu pour ce type de réseau. Chaque appareil qui accepte le DNS via DHCP reçoit la politique du SSID, qu'il s'agisse d'un téléphone, d'une console de jeux ou d'une TV connectée dans un appartement en location. Rien ne change sur l'appareil. Aucune assistance n'est requise lorsqu'un visiteur demande pourquoi son application bancaire affiche un avertissement de certificat.
Ce dernier point est crucial pour l'inspection HTTP de Gateway. Le déchiffrement TLS nécessite que le certificat racine Cloudflare soit approuvé sur l'appareil. Vous pouvez déployer un certificat sur un ordinateur portable géré. Vous ne pouvez pas en déployer un sur le téléphone d'un visiteur, et vous ne devriez pas essayer.
Plusieurs réseaux derrière une seule connexion
Un site classique exploite un SSID invité, un SSID personnel et un VLAN back-office derrière une seule connexion Internet. Un VLAN, ou LAN virtuel, est un réseau logiquement séparé sur des commutateurs et points d'accès partagés. Chaque réseau nécessite une politique différente. Le réseau invité peut bloquer le contenu adulte et les publicités. Le WiFi du personnel peut autoriser le streaming pour la formation. Un VLAN de paiement entrant dans le périmètre PCI-DSS nécessite la liste la plus stricte de toutes.
Gateway identifie un emplacement IPv4 par son adresse source publique. Trois réseaux sortant par une seule adresse ressemblent à un seul emplacement. Les séparer implique des IP de sortie distinctes ou des redirecteurs locaux qui envoient chaque VLAN vers un nom d'hôte DNS over HTTPS (DoH) différent. Le DoH est défini dans l' RFC 8484.
Shield définit la politique par SSID et VLAN dans le tableau de bord. Lorsque des VLAN segmentés partagent une même connexion, un relais léger achemine leurs requêtes, de sorte que chaque réseau conserve sa propre politique et que les rapports affichent l'IP interne de chaque appareil.
Vitesse des menaces et bande passante sur les liaisons chargées
Les deux produits bloquent les domaines malveillants connus. La différence réside dans la réactivité et les avantages secondaires. Les données de Purple montrent que Shield signale les menaces avant l'ouverture des connexions. Un nouveau domaine de phishing cause généralement des dommages au cours de ses premiers jours ; détecter les domaines malveillants tôt est donc essentiel.
La bande passante constitue l'autre écart. Les liaisons des sites sont partagées par des centaines d'appareils lors des pics d'affluence. Avec le blocage des publicités activé, Shield réduit le volume de données jusqu'à 44 % et les requêtes DNS jusqu'à 62 % (données Purple). Gateway peut bloquer les domaines publicitaires par catégorie ou liste personnalisée. Cloudflare ne publie aucun chiffre équivalent concernant la bande passante.
Qui gère la politique
Cloudflare One est une console Zero Trust complète. Elle couvre l'accès, la passerelle, la posture des appareils et bien plus encore. Cette étendue convient à une équipe de sécurité centralisée. Un responsable d'exploitation de site qui modifie la politique invité pour un week-end de conférence se retrouve face à une console plus complexe que ce que la tâche exige.
Shield met à disposition de ce responsable un tableau de bord unique et une politique par SSID, VLAN et site. L'équipe informatique centrale définit toujours les configurations par défaut et les garde-fous. Les équipes sur site effectuent leurs ajustements dans ce cadre, sans avoir à lancer un projet Zero Trust.
Quelle est la place de Purple Shield dans un parc de sites ?
Shield offre un filtrage DNS préventif et un filtrage de contenu pour chacun de vos réseaux. Il fonctionne de deux manières : vous pouvez l'exécuter de façon autonome sur n'importe quel réseau WiFi, quel que soit le matériel sous-jacent, ou vous pouvez l'ajouter à Purple Access, afin que l'identité place chaque personne sur le bon VLAN et que Shield filtre ce VLAN.
Où chaque option s'adapte à un établissement
Purple Shield
Fits when
- Appareils d'invités, de résidents ou de visiteurs non enregistrés
- Plusieurs SSID ou VLAN nécessitant des politiques différentes
- Matériel hétérogène sur l'ensemble du parc
- Liaisons saturées où le blocage des publicités réduit les données jusqu'à 44 %
- Équipes d'établissement ayant besoin d'un seul tableau de bord, pas d'une console Zero Trust
Not when
- Parcs où chaque point de terminaison est un appareil géré exécutant le client WARP
Cloudflare Gateway
Fits when
- Ordinateurs portables du personnel déjà enregistrés avec le client WARP
- Un déploiement Cloudflare One existant pour l'accès aux applications
Not when
- Appareils de visiteurs qui n'exécuteront jamais WARP
- Plusieurs réseaux derrière une seule IP publique
- Établissements dont l'adresse IP publique change
Our recommendation: Exécutez Purple Shield sur tous les réseaux invités, personnel et multi-locataires de l'établissement. Les appareils déjà enregistrés dans WARP suivent leur propre politique, Shield comble ainsi les lacunes pour chaque appareil que vous ne gérez pas.
Les déploiements cités montrent l'étendue des possibilités. Whitbread, propriétaire de Premier Inn, utilise Shield sur un vaste parc hôtelier. AGS Airports l'exécute là où les passagers et le personnel partagent des réseaux d'aérogare très fréquentés. Le St George's Healthcare NHS Trust l'utilise là où les patients, les visiteurs et le personnel clinique se connectent tous.
Shield s'intègre dans la plateforme Purple plus large : Guest WiFi, Staff WiFi et Multi-Tenant WiFi, à travers plus de 80 000 sites dans 90 pays. Purple est certifié ISO 27001, Cyber Essentials, B Corp, et conforme au GDPR. Pour découvrir le modèle de sécurité global, notamment IEEE 802.1X et WPA3 sur les réseaux du personnel, consultez notre guide de sécurité WiFi pour entreprises.
Comment sont facturés et gérés Cloudflare Gateway et Shield ?
L'unité de licence influence la facture bien plus que n'importe quel chiffre d'affichage. Gateway est facturé par utilisateur dans le cadre des niveaux de forfait Zero Trust de Cloudflare. Ce modèle convient à une effectif comptabilisé et géré. Les visiteurs ne constituent pas un effectif fixe, c'est pourquoi une approche par utilisateur est mal adaptée aux réseaux d'établissements.
Shield est devisé en fonction de vos sites, de vos réseaux, de vos utilisateurs et de votre forfait, avec un essai gratuit de 30 jours et sans aucun matériel sur la facture. Il n'y a pas de prix publics ; la page des tarifs de Shield détaille l'essai et les deux modes d'achat.
| Cost element | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Licence unit | Per seat, within Cloudflare Zero Trust plan tiers | Tailored quote on your sites, networks, users and plan; 30-day free trial |
| Software on devices | WARP client on each managed device for identity, network and HTTP policies | None |
| New hardware | None for DNS policies | None |
| Certificates | Cloudflare root certificate on devices for HTTP inspection | None; filtering happens at DNS |
| Per-venue setup | Register each location by source IP or DoH endpoint | Assign a policy to each SSID, VLAN and venue |
| Bandwidth effect | No published figure | Up to 44% less data with ad blocking |
| Skills needed | Zero Trust policy design, WARP rollout, certificate management | DNS settings on the network and policy choices in one dashboard |
Les coûts qui n'apparaissent pas sur une facture
Les contrôles plus avancés de Gateway entraînent des coûts d'exploitation qui dépassent le simple prix de la licence. Une personne doit déployer WARP sur chaque appareil géré et le maintenir à jour. Une personne doit gérer le certificat racine pour l'inspection HTTP. Une personne doit réenregistrer les emplacements lorsque l'adresse IP d'un site change. Rien de tout cela n'est anormal pour un parc d'entreprise. Cela devient toutefois une charge inutile lorsque l'objectif est simplement de filtrer un réseau visiteurs.
Le coût d'exploitation de Shield réside dans le choix des politiques. Vous décidez de ce que chaque réseau bloque, vous consultez le tableau de bord et vous ajustez selon le site. Les économies de bande passante fonctionnent dans l'autre sens. Réduire le volume de données jusqu'à 44 % sur une liaison limitée peut éviter d'avoir à faire évoluer votre abonnement réseau.
Que implique le passage de Cloudflare Gateway à Shield ?
La transition des politiques d'emplacement de Gateway vers Shield ne nécessite aucun nouveau matériel et aucune modification sur les appareils des visiteurs. Le travail consiste à cartographier les politiques, et non à reconstruire le réseau. Suivez ces étapes dans l'ordre.
- Faites l'inventaire de Gateway. Répertoriez chaque emplacement DNS, les réseaux associés, ainsi que ses catégories, listes de blocage personnalisées et listes d'autorisation.
- Mappez vers Shield. Associez chaque emplacement à un site Shield. Divisez-le ensuite selon les SSID et VLAN que Gateway ne pouvait pas différencier.
- Recréez les politiques. Configurez la politique de chaque réseau dans le tableau de bord Shield. Copiez exactement les listes d'autorisation, car les oublis sont la première cause d'appels au support.
- Pilotez sur un réseau. Modifiez le serveur DNS distribué par DHCP sur un SSID visiteurs dans un site. Laissez tout le reste sur Gateway.
- Comparez les résultats. Vérifiez les domaines bloqués et les réclamations sur une période représentative, y compris lors d'une journée de pointe.
- Basculez site par site. Migrez les réseaux restants site par site. Supprimez chaque emplacement Gateway une fois que ses réseaux sont actifs sur Shield.
Deux détails surprennent souvent les équipes. Les appareils exécutant WARP envoient directement les requêtes DNS à Gateway ; ils conservent donc la politique de Gateway jusqu'à ce que vous retiriez le client. Planifiez cela séparément. Vérifiez également si les pare-feu des sites redirigent ou bloquent le trafic DNS sortant. Une règle créée pour Gateway peut nécessiter une mise à jour afin que les requêtes atteignent Shield.
Le retour en arrière est simple. Réorientez le DHCP vers les paramètres DNS précédents sur le VLAN concerné. Conservez la configuration de l'emplacement Gateway jusqu'à ce que chaque site fonctionne correctement sur Shield.
Si vous remplacez également un résolveur plus ancien, les mêmes étapes s'appliquent. Nos guides Alternative à OpenDNS pour les entreprises WiFi et Alternatives à CleanBrowsing couvrent ces points de départ.
Comment choisir entre Cloudflare Gateway et Shield ?
Appliquez une règle de décision unique. Comptez sur chaque réseau les appareils que vous ne pouvez pas enrôler. Si ce nombre est supérieur à zéro, ce réseau a besoin d'un filtrage fonctionnant sans client. Cela signifie Shield.
Appliquez ensuite trois vérifications.
- Plusieurs réseaux, une seule connexion ? Si les VLAN invités, du personnel et de paiement partagent une même adresse IP publique, vous avez besoin d'une politique par SSID et par VLAN. C'est l'unité native de Shield.
- Des adresses IP publiques variables ? Si les sites utilisent des connexions dont l'adresse est modifiée par le FAI, la correspondance de l'emplacement par IP source engendre une charge de travail continue. Avec Shield, un relais sur le site maintient la politique liée au réseau plutôt qu'à l'adresse.
- Des liaisons saturées ? Si les pics de demande mettent le circuit à rude épreuve, le blocage des publicités de Shield réduit la consommation de données jusqu'à 44 %.
Gateway reste pertinent dans un cas de figure. Si vous exécutez déjà WARP sur des ordinateurs portables gérés au sein de Cloudflare One, ces ordinateurs conservent leur politique d'appareil. Shield protège tous les réseaux qu'ils partagent avec les visiteurs.
Votre prochaine étape : choisissez un site doté de réseaux mixtes et cartographiez ses SSID et ses VLAN. Demandez un devis pour l'ensemble du parc ou démarrez un essai gratuit de 30 jours depuis la page de tarification de Shield. Pour une vue d'ensemble du marché, consultez notre comparatif des alternatives de filtrage DNS.
Foire aux questions
Purple Shield est-il une alternative à Cloudflare Gateway pour le WiFi invité ?
Oui. Shield filtre le DNS pour chaque appareil sur un SSID invité, sans client. Il couvre les téléphones et les ordinateurs portables que les contrôles de Gateway, dépendants de WARP, ne peuvent pas atteindre. Vous définissez une politique par SSID, VLAN et site dans un tableau de bord unique. Whitbread et AGS Airports utilisent aujourd'hui Shield sur les réseaux de leurs sites. Si vous utilisez actuellement les politiques d'emplacement de Gateway pour les invités, Shield les remplace par une granularité réseau par réseau. Il intègre également un blocage des publicités qui réduit la consommation de données jusqu'à 44 %.
Shield fonctionne-t-il avec les points d'accès et les pare-feu que je possède déjà ?
Oui. Shield est indépendant du matériel et ne nécessite aucun nouvel équipement. Il fonctionne sur des réseaux reposant sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous configurez le serveur DNS distribué par votre réseau pour qu'il pointe vers Shield, par SSID ou VLAN. Shield fonctionne de manière autonome sur n'importe quel WiFi, ou conjointement avec Purple Access. Purple est déployé sur plus de 80 000 sites dans 90 pays.
Quelle est la tarification de Shield par rapport à Cloudflare Gateway ?
Gateway est facturé par utilisateur dans le cadre des offres Zero Trust de Cloudflare, ce qui convient à des effectifs gérés et dénombrés. Shield fait l'objet d'un devis basé sur vos sites, réseaux, utilisateurs et formule, avec un essai gratuit de 30 jours. Aucun tarif n'est publié en ligne ; la page des tarifs de Shield détaille l'essai ainsi que les deux modes d'achat. Comparez la structure tout autant que le coût facial. Les contrôles d'identité et HTTP de Gateway impliquent également des efforts de déploiement de WARP et de gestion des certificats.
Puis-je utiliser Cloudflare Gateway et Shield sur le même site ?
Oui. Ils interviennent à des niveaux différents. Shield filtre le DNS de chaque appareil présent sur les réseaux du site. Un ordinateur portable exécutant le client WARP envoie directement son trafic DNS et proxy à Gateway, appliquant ainsi la politique de Gateway. Conservez Shield sur chaque réseau invité, collaborateur et multi-locataire. De cette façon, les appareils non gérés ne sont jamais laissés sans filtrage, tandis que les ordinateurs portables sous WARP conservent la politique liée à leur appareil.
Quelle est la charge de travail pour migrer de Cloudflare Gateway vers Shield ?
L'effort réside dans la transposition des politiques, sans modification matérielle. Vous reproduisez les catégories, les listes de blocage personnalisées et les listes d'autorisation de Gateway. Ensuite, vous associez chaque emplacement DNS aux sites, SSID et VLAN de Shield. Puis, vous modifiez le serveur DNS distribué par votre DHCP. Testez d'abord un SSID pilote sur un site et comparez les résultats avant la bascule définitive. Les appareils exécutant WARP restent sur Gateway jusqu'à ce que vous retiriez le client.
Shield participe-t-il à la conformité GDPR et PCI DSS sur les réseaux sur site ?
Oui, en tant que mesure de contrôle parmi d'autres. Shield applique des politiques distinctes par VLAN, permettant ainsi à un VLAN de paiement relevant du périmètre PCI DSS d'appliquer une liste plus stricte que le WiFi invité. Il bloque les domaines d'hameçonnage et de logiciels malveillants avant même l'établissement de la connexion. Purple est certifié ISO 27001 et Cyber Essentials, et conforme au GDPR. Vous devez néanmoins conserver la segmentation, le protocole IEEE 802.1X sur les réseaux du personnel et WPA3 lorsque les appareils le prennent en charge.
Les visiteurs remarqueront-ils la présence de Shield sur le WiFi invité ?
La plupart du temps, non. Rien n'est installé sur l'appareil et rien ne change lors de la connexion. Le chargement d'un domaine bloqué échoue, et les sites autorisés fonctionnent normalement. Lorsque le blocage des publicités est activé, les pages consomment moins de données. Purple mesure jusqu'à 44 % de données en moins et jusqu'à 62 % de requêtes DNS en moins. Sur un réseau invité très fréquenté, cette marge disponible profite à chaque visiteur partageant la connexion.
Le résolveur familial public de Cloudflare remplit-il la même fonction que Shield ?
Non. Le résolveur 1.1.1.1 for Families de Cloudflare applique un blocage fixe des logiciels malveillants et des contenus pour adultes à toute personne qui le cible. Il ne dispose d'aucune politique par site ni d'aucune règle par SSID ou par VLAN. Il n'offre pas non plus de listes d'autorisation personnalisées ni de rapports pour l'ensemble de votre parc. Un établissement a besoin de règles distinctes pour les réseaux d'invités, du personnel et des locataires. Il requiert également des preuves de ce qui a été bloqué, ce que fournit le tableau de bord de Shield.
Key terms
- DNS protecteur
- Un résolveur DNS récursif qui refuse de répondre aux requêtes portant sur des domaines classés comme malveillants ou non conformes à la politique, de sorte que le client ne reçoit jamais d'adresse IP. Le NCSC britannique gère un service Protective DNS pour le secteur public reposant sur ce principe. Gateway et Shield se situent tous deux à cette couche. Elle intervient avant l'ouverture de toute session, ce qui lui permet d'intercepter des menaces qui échappent à un pare-feu sur le trafic chiffré.
- DNS sur HTTPS (DoH)
- IETF RFC 8484, qui achemine les requêtes et réponses DNS au sein d'HTTPS, en les chiffrant et en permettant à un résolveur d'identifier un client par un nom d'hôte DoH unique plutôt que par son IP source. Séparer plusieurs VLAN derrière une même IP publique dans Gateway implique des redirecteurs locaux envoyant chaque VLAN vers un nom d'hôte DoH différent, ce qui ajoute des tâches de routage que Shield évite.
- Client WARP
- L'agent pour appareil de Cloudflare qui transmet le DNS via DoH et relaie le trafic réseau et HTTP vers Cloudflare Gateway, en associant le trafic à un utilisateur enrôlé auprès d'un fournisseur d'identité. Les règles d'identité, les politiques réseau et l'inspection HTTP de Gateway reposent toutes sur WARP. Vous pouvez enrôler l'ordinateur portable d'un collaborateur, mais pas le téléphone d'un client dans le hall d'un hôtel.
- Cloudflare Un
- La plateforme Zero Trust de Cloudflare, regroupant le contrôle d'accès, le filtrage Gateway et les vérifications de conformité des appareils dans une console unique, avec une tarification par poste selon différentes formules. Son étendue convient parfaitement à une équipe de sécurité centrale gérant un personnel quantifié, mais alourdit la gestion en console pour un responsable d'établissement modifiant une politique destinée aux invités.
- Emplacement DNS
- Un objet Gateway mis en correspondance par adresse IPv4 source, adresse IPv6 dédiée ou nom d'hôte DoH, auquel s'appliquent les politiques DNS sans nécessiter de client sur l'appareil. C'est la seule commande Gateway qui touche les appareils invités non enrôlés, et elle s'applique aux domaines, non aux identités. Les adresses IP publiques dynamiques rompent la correspondance.
- SSID
- Le Service Set Identifier défini dans l'IEEE 802.11, soit le nom de réseau diffusé par un point d'accès et sélectionné par un appareil lors de sa connexion. Shield associe directement une politique de filtrage à chaque SSID, afin que les réseaux invités, du personnel et des locataires puissent appliquer des règles différentes depuis un tableau de bord unique.
- VLAN
- Un réseau local virtuel (VLAN) défini par la norme IEEE 802.1Q, qui étiquette les trames Ethernet afin de créer des réseaux logiquement distincts sur des commutateurs et points d'accès partagés. Les VLAN invités, personnel et paiement d'un établissement passent souvent par une seule connexion. Shield applique des politiques par VLAN ; Gateway les traite comme un seul emplacement.
- Inspection TLS
- Déchiffrement des sessions TLS (Transport Layer Security) par un proxy, nécessitant que le certificat racine du proxy soit approuvé dans le magasin de certificats de l'appareil. L'inspection HTTP de Gateway requiert le certificat racine Cloudflare sur chaque appareil. Vous pouvez le déployer sur un ordinateur portable géré, mais pas sur l'appareil d'un visiteur.
- DHCP
- Le Dynamic Host Configuration Protocol, IETF RFC 2131, qui attribue à chaque appareil qui se connecte une adresse IP et des paramètres réseau, y compris le serveur DNS à utiliser. Shield s'applique à chaque appareil acceptant le DNS fourni par DHCP. La migration comme le rollback s'effectuent en modifiant le serveur DNS distribué par DHCP pour chaque VLAN.
- Norme PCI DSS
- La norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) du PCI Security Standards Council, définissant les exigences applicables aux réseaux qui stockent, traitent ou transmettent des données de titulaires de carte, y compris la segmentation des systèmes inclus dans le périmètre. Un VLAN de paiement entrant dans le périmètre de conformité PCI DSS nécessite la liste de filtrage la plus stricte, que Shield peut appliquer par VLAN parallèlement à la segmentation.
- IEEE 802.1X
- La norme IEEE pour le contrôle d'accès réseau basé sur les ports, qui authentifie chaque appareil ou utilisateur via EAP auprès d'un serveur RADIUS avant d'accorder l'accès au réseau. Shield est une mesure parmi d'autres. Les réseaux du personnel nécessitent toujours une authentification 802.1X et WPA3 lorsque les appareils le permettent.
Worked examples
Un établissement exploite un SSID invité, un SSID du personnel et un VLAN de paiement relevant du périmètre PCI DSS derrière une seule connexion Internet. Chacun nécessite une politique de filtrage différente. Comment configurer le filtrage DNS ?
Gateway identifie un emplacement IPv4 par son adresse source publique : trois réseaux sortant par une même adresse apparaissent donc comme un seul emplacement. Les séparer nécessiterait des adresses IP de sortie distinctes ou des redirecteurs locaux envoyant chaque VLAN vers un nom d'hôte DoH différent. Shield associe directement la politique au SSID et au VLAN au sein d'un tableau de bord unique. Le réseau invité bloque le contenu pour adultes et les publicités, le WiFi du personnel autorise le streaming pour les formations, et le VLAN de paiement applique la liste la plus stricte. Un relais léger transmet les requêtes depuis les VLAN segmentés, afin que chacun conserve sa propre politique.
Un parc filtre les réseaux d'établissements au moyen des politiques d'emplacement Gateway, et certains ordinateurs portables du personnel exécutent WARP. Comment migrer vers Shield sans interruption ?
Inventoriez chaque emplacement DNS Gateway, ses réseaux, catégories, listes de blocage et listes d'autorisation. Associez chaque emplacement à un établissement Shield, puis découpez-le selon les SSID et VLAN que Gateway ne pouvait pas dissocier. Recréez chaque politique dans Shield en copiant fidèlement les listes d'autorisation. Menez un projet pilote en modifiant le serveur DNS DHCP sur un SSID invité dans un établissement, comparez les domaines bloqués et les réclamations sur une période incluant un jour de pointe, puis effectuez la bascule établissement par établissement. Les ordinateurs portables avec WARP conservent la politique Gateway jusqu'au déclassement du client. Vérifiez les pare-feu qui redirigent le trafic DNS sortant. Pour revenir en arrière, il suffit de rediriger le DHCP vers les paramètres DNS précédents.
Frequently asked questions
Purple Shield est-il une alternative à Cloudflare Gateway pour le WiFi invité ?
Oui. Shield filtre le DNS de chaque appareil sur un SSID invité sans aucun client. Il prend en charge les téléphones et ordinateurs portables hors de portée des contrôles de Gateway dépendants de WARP. Vous définissez une politique par SSID, VLAN et site au sein d'un tableau de bord unique. Whitbread et AGS Airports utilisent Shield sur leurs réseaux aujourd'hui. Si vous utilisez actuellement les politiques d'emplacement de Gateway pour vos invités, Shield les remplace avec une granularité par réseau. Il apporte également un blocage des publicités réduisant la consommation de données jusqu'à 44 %.
Shield fonctionne-t-il avec les points d'accès et pare-feu que je possède déjà ?
Oui. Shield est indépendant du matériel et ne nécessite aucun nouvel équipement. Il fonctionne sur des réseaux conçus avec Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous redirigez simplement le serveur DNS distribué par votre réseau vers Shield, par SSID ou VLAN. Shield fonctionne de manière autonome sur tout WiFi ou aux côtés de Purple Access. Purple est déployé sur plus de 80 000 sites dans 90 pays.
Quelle est la tarification de Shield par rapport à celle de Cloudflare Gateway ?
Gateway est facturé par utilisateur (seat) dans le cadre des forfaits Zero Trust de Cloudflare, ce qui convient aux effectifs identifiés et gérés. Shield fait l'objet d'un devis basé sur vos sites, vos réseaux, vos utilisateurs et votre formule, avec un essai gratuit de 30 jours. Il n'y a pas de tarifs publics ; la [page des tarifs de Shield](product:shield/pricing) présente l'essai ainsi que les deux modes d'achat. Comparez la structure ainsi que le coût de base. Les contrôles d'identité et HTTP de Gateway nécessitent également un déploiement de WARP et une gestion des certificats.
Puis-je exécuter Cloudflare Gateway et Shield sur le même site ?
Oui. Ils interviennent à des niveaux différents. Shield filtre le DNS de chaque appareil sur les réseaux de l'établissement. Un ordinateur portable exécutant le client WARP envoie son trafic DNS et proxy directement à Gateway, et suit donc la politique de Gateway à la place. Conservez Shield sur chaque réseau invité, personnel et multi-locataire. De cette façon, les appareils non gérés ne sont jamais laissés sans filtrage, tandis que les ordinateurs portables avec WARP conservent leur politique d'appareil.
Quel effort nécessite la migration de Cloudflare Gateway vers Shield ?
L'effort réside dans la transposition des politiques, sans modification matérielle. Vous copiez les catégories, les listes de blocage personnalisées et les listes d'autorisation de Gateway. Ensuite, vous associez chaque emplacement DNS aux sites, SSID et VLAN de Shield. Puis, vous modifiez le serveur DNS distribué par votre DHCP. Testez d'abord un SSID sur un site et comparez les résultats avant d'effectuer la bascule. Les appareils exécutant WARP restent sur Gateway jusqu'à ce que vous retiriez le client.
Shield contribue-t-il à la conformité GDPR et PCI DSS sur les réseaux des sites ?
Oui, comme une mesure de contrôle parmi d'autres. Shield applique des politiques distinctes par VLAN, de sorte qu'un VLAN de paiement relevant du périmètre PCI DSS peut exécuter une liste plus stricte que le WiFi invité. Il bloque les domaines d'hameçonnage et de logiciels malveillants avant même l'ouverture d'une connexion. Purple est certifié ISO 27001 et Cyber Essentials, et conforme à GDPR. Vous avez toujours besoin de la segmentation, d'IEEE 802.1X sur les réseaux du personnel et de WPA3 lorsque les appareils le prennent en charge.
Les visiteurs remarqueront-ils la présence de Shield sur le WiFi invité WiFi ?
La plupart du temps, non. Rien n'est installé sur l'appareil et rien ne change lors de la connexion. Un domaine bloqué ne parvient pas à se charger et les sites autorisés fonctionnent normalement. Lorsque le blocage des publicités est activé, les pages consomment moins de données. Purple mesure jusqu'à 44 % de données en moins et jusqu'à 62 % de requêtes DNS en moins. Sur un réseau invité très fréquenté, cette marge disponible profite à chaque visiteur partageant la connexion.
Le résolveur familial public de Cloudflare remplit-il la même fonction que Shield ?
Non. Le résolveur 1.1.1.1 for Families de Cloudflare applique un blocage fixe des logiciels malveillants et du contenu pour adultes à toute personne qui pointe vers lui. Il ne dispose d'aucune politique par site ni d'aucune règle par SSID ou VLAN. Il n'offre pas non plus de listes d'autorisation personnalisées ni de rapports pour l'ensemble de votre parc. Un établissement a besoin de règles différentes pour les réseaux des invités, du personnel et des locataires. Il a également besoin de preuves de ce qui a été bloqué, ce que fournit le tableau de bord de Shield.