
नेटवर्क ट्रैफ़िक का विश्लेषण करें: डेटा कैप्चर करें, समझें और समस्याओं को ठीक करें
चरण-दर-चरण नेटवर्क ट्रैफ़िक का विश्लेषण करना सीखें: डेटा कैप्चर करें, एक बेसलाइन तैयार करें, एन्क्रिप्टेड फ़्लो पढ़ें और सुरक्षा या परफ़ॉर्मेंस समस्याओं की पहचान करें।
Published 20 नवंबर 2026
मंगलवार के दोपहर के 2:10 बजे हैं और फ्रंट डेस्क से धीमे WiFi को लेकर दो बार कॉल आ चुकी है। रात भर में कुछ भी नहीं बदला गया था। एक्सेस पॉइंट काम कर रहे हैं, अपलिंक ग्राफ़ कल जैसा ही दिख रहा है, और प्रोवाइडर का कहना है कि सर्किट ठीक है। इसके पहले कि कोई यह तय करे कि यह समस्या नेटवर्क टीम की ही है, आपके पास लगभग बीस मिनट का समय है।
वह बीस मिनट का समय ही ट्रैफ़िक विश्लेषण का मुख्य उद्देश्य है। हर पैकेट को एकत्र करना नहीं, बल्कि कुछ बातों को जल्दी से सिद्ध करना: क्या लिंक फुल है, क्या कोई एक डिवाइस अनुचित व्यवहार कर रहा है, क्या आंतरिक रूप से कुछ ऐसे होस्ट से संचार कर रहा है जिससे उसे नहीं करना चाहिए, या क्या शिकायत वास्तव में इमारत के एक कोने में कवरेज को लेकर है।
क्रम मायने रखता है। मेट्रिक्स को सही करें, ऐसा कैप्चर लें जो किसी एक प्रश्न का उत्तर दे, एक ऐसी बेसलाइन तैयार करें जिससे आप तुलना कर सकें, और ऐसे रिकॉर्ड रखें जिनका बचाव करने में आपको सहजता हो।
विषय सूची
- निगरानी करने योग्य ट्रैफ़िक मीट्रिक और उनके अर्थ
- कदम-दर-कदम ट्रैफ़िक कैप्चर कैसे करें
- सामान्य ट्रैफ़िक के लिए बेसलाइन तैयार करना
- एन्क्रिप्टेड होने पर ट्रैफ़िक को समझना
- सुरक्षा और परफ़ॉर्मेंस समस्याओं की पहचान करना
- डेटा का अत्यधिक संग्रह किए बिना साक्ष्य बनाए रखना
- अपना पहला मॉनिटरिंग सेटअप चुनें
निगरानी के लिए ट्रैफ़िक मेट्रिक्स और उनका अर्थ
दोपहर 2 बजे धीमा WiFi होने का मतलब शायद ही कभी यह होता है कि नेटवर्क खराब हो गया है। आमतौर पर इसका अर्थ तीन बातों में से एक होता है: मांग अपने चरम पर पहुंच गई, किसी एक डिवाइस ने कुछ असामान्य करना शुरू कर दिया, या नेटवर्क पर मौजूद कोई होस्ट ऐसी जगह संचार करने लगा जहां उसे नहीं करना चाहिए था। आप इन संभावनाओं को उन कुछ आंकड़ों के ज़रिए अलग कर सकते हैं जिन्हें आप शायद पहले से ही एकत्र कर रहे हैं।
डिवाइसों की बढ़ती संख्या इसे पहले की तुलना में अधिक कठिन बना देती है। Cisco के 2017 से 2022 के पूर्वानुमान के अनुसार फिक्स्ड और WiFi ट्रैफ़िक 2017 के 43% से बढ़कर 2022 तक कुल IP ट्रैफ़िक का 51% हो जाने का अनुमान था, और गैर-PC डिवाइस कुल वैश्विक IP ट्रैफ़िक का 81% उत्पन्न करेंगे (Cisco वैश्विक कनेक्शन पूर्वानुमान)। फ़ोन, स्मार्ट टीवी, बिलिंग काउंटर (टिल्स) और बिल्डिंग कंट्रोलर्स अब अधिकांश वॉल्यूम संभालते हैं, और इनमें से कोई भी एसेट रजिस्टर में दिखाई नहीं देता।
| मीट्रिक | यह क्या दर्शाता है | चेतावनी संकेत |
|---|---|---|
| लिंक उपयोग (Link utilization) | समय के साथ लिंक कितना भरा हुआ है | क्षमता के 70-80% से ऊपर लगातार बने रहना |
| टॉप टॉकर्स | सर्वाधिक वॉल्यूम का उपयोग करने वाले होस्ट या SSID | एक ही डिवाइस द्वारा अत्यधिक हिस्से का उपयोग करना |
| प्रोटोकॉल और पोर्ट मिक्स | क्या ट्रैफ़िक आपकी अपेक्षित सेवाओं से मेल खाता है | बड़े पैमाने पर अनपेक्षित पोर्ट या प्रोटोकॉल |
| DNS क्वेरी वॉल्यूम | प्रति होस्ट लुकअप गतिविधि | अचानक वृद्धि या किसी एक डोमेन के बार-बार लुकअप |
| NXDOMAIN शेयर | विफल नेम लुकअप | बढ़ता हुआ शेयर, जो अक्सर मैलवेयर या गलत कॉन्फ़िगरेशन होता है |
| प्रति मिनट नए कनेक्शन | सेशन निर्माण दर | तेज वृद्धि जो स्कैनिंग या फ़्लडिंग का संकेत देती है |
| पुनः प्रसारण (Retransmissions) | खोए हुए या दोहराए गए पैकेट | पैकेटों के 1-2% से अधिक |
| लेटेंसी और जिटर | देरी और इसमें कितना अंतर आता है | ऐसा जिटर जो वॉइस या वीडियो कॉल को बाधित करता है |
उस सूची को स्कोरकार्ड के रूप में नहीं, बल्कि ट्राइएज क्रम के रूप में पढ़ें। दोपहर 2 बजे, घंटे भर के लिंक उपयोग के साथ शुरुआत करें और सामान्य हफ्तों के उसी घंटे के साथ इसकी तुलना करें। यदि उपयोग अपने सामान्य चरम पर है और पुनः प्रसारण सामान्य हैं, तो कारण क्षमता (capacity) है, और इसका समाधान मैलवेयर की तलाश करने के बजाय शेड्यूलिंग, शेपिंग या अधिक बैंडविड्थ की व्यवस्था करना है।
यदि उपयोग सामान्य है और एक डिवाइस शीर्ष उपयोगकर्ताओं (top talkers) में हावी है, तो वह डिवाइस आपकी अगली जाँच का विषय होना चाहिए, अपलिंक नहीं। यदि उपयोग स्थिर रहने के दौरान पुनः प्रसारण (retransmissions) बढ़ता है, तो ट्रैफ़िक पढ़ना बंद करें और बुनियादी ढांचे का निरीक्षण करना शुरू करें: एक खराब केबल, एक डुप्लेक्स मिसमैच, या भीड़भाड़ वाले चैनल पर हस्तक्षेप (interference) से जूझ रहा एक एक्सेस पॉइंट।
बहसों को समाप्त करने वाला नियम: कोई भी एकल रीडिंग कुछ भी सिद्ध नहीं करती है। किसी संख्या का अर्थ केवल उसी समय पर उसी साइट की सामान्य सीमा के संदर्भ में ही निकलता है।
चरण-दर-चरण ट्रैफ़िक कैसे कैप्चर करें
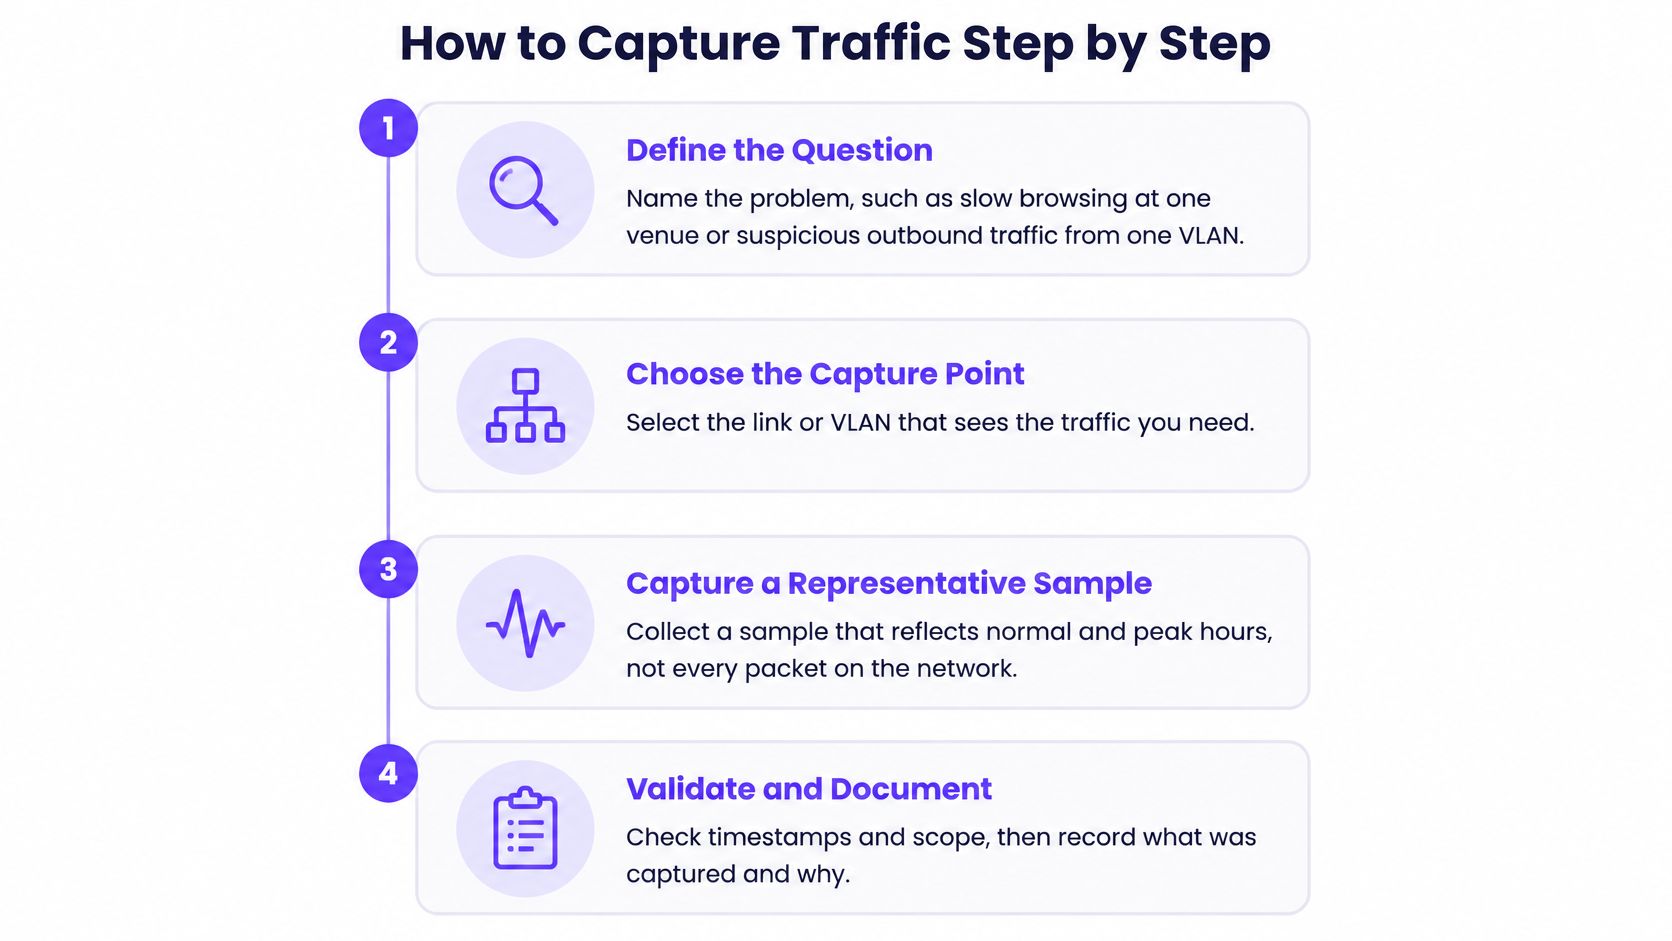
लक्ष्य एक प्रतिनिधि नमूना (representative sample) प्राप्त करना है, न कि नेटवर्क की प्रतिलिपि बनाना। सही समय पर लिए गए बीस मिनट उन फ़ाइलों के एक सप्ताह से बेहतर हैं जिन्हें कोई नहीं खोलता, और यह इतना छोटा रहता है कि किसी सहकर्मी को सौंपा जा सके।
प्रश्न को परिभाषित करें। "एक स्थल पर गेस्ट SSID पर धीमा ब्राउज़िंग" और "पेमेंट VLAN से अप्रत्याशित आउटबाउंड ट्रैफ़िक" के लिए अलग-अलग कैप्चर पॉइंट, फ़िल्टर और अवधियों की आवश्यकता होती है। किसी स्विच में लॉग इन करने से पहले प्रश्न को लिख लें। सामान्य गलती यह होती है कि पहले कैप्चर किया जाता है और यह उम्मीद की जाती है कि प्रश्न फ़ाइल में दिख जाएगा।
ऐसा पॉइंट चुनें जो दोनों दिशाओं को देख सके। स्विच पर एक SPAN पोर्ट, अपलिंक पर एक इनलाइन TAP, या राउटर अथवा फ़ायरवॉल से फ़्लो एक्सपोर्ट। किसी साइट पर लगातार निगरानी रखने का सबसे किफ़ायती तरीका फ़्लो एक्सपोर्ट है, और जब फ़्लो में कुछ अजीब दिखाई देता है तब पैकेट कैप्चर का सहारा लिया जाता है। केवल एक दिशा ले जाने वाले पोर्ट को मिरर करने से आपको आधी बातचीत और एक ऐसा रीट्रांसमिशन काउंट मिलता है जिसका कोई मतलब नहीं होता।
रिकॉर्ड करने से पहले फ़िल्टर करें। कैप्चर को एक सबनेट, VLAN या होस्ट तक सीमित रखें। इससे फ़ाइल इतनी छोटी रहती है कि सेकंडों में खुल सके और आप उन कर्मचारियों और गेस्ट्स का ट्रैफ़िक एकत्र करने से बच जाते हैं जो समस्या का हिस्सा नहीं हैं।
एक निश्चित समय-सीमा कैप्चर करें। व्यस्त समय के दौरान पंद्रह से तीस मिनट, फिर शांत अवधि के दौरान एक छोटा कैप्चर। यह जोड़ी बाद में तुलना करना संभव बनाती है; एक एकल कैप्चर केवल एक किस्सा होता है।
फ़ाइल के नाम में साइट, दिनांक और समय डालें। यह तब तक मामूली लगता है जब तक कि आपके पास चालीस कैप्चर न हों और आप यह न बता सकें कि किस स्थल ने कॉल किया था।
स्क्रॉल करने के बजाय डिस्प्ले फ़िल्टर के साथ पढ़ें। क्या मौजूद है यह देखने के लिए Protocol Hierarchy और Conversations से शुरुआत करें, फिर रीट्रांसमिशन या नेम लुकअप पर ध्यान केंद्रित करें। किसी व्यस्त कैप्चर को मैन्युअली स्क्रॉल करने से ही लोग यह निष्कर्ष निकालते हैं कि कुछ भी गड़बड़ नहीं है।
फ़ाइल के साथ संदर्भ रिकॉर्ड करें। कैप्चर पॉइंट, फ़िल्टर, समय, उपयोगकर्ताओं ने क्या रिपोर्ट किया, और आपने पहले ही क्या खारिज कर दिया था।
एक आदत डेटा को बाद में उपयोग योग्य बनाती है। इंटरफ़ेस, SSID या VLAN, साइट, समय अंतराल और दिशा के अनुसार फ़्लो को सामान्य (normalize) करें, और कोई भी थ्रेशोल्ड निर्धारित करने से पहले NAT, असममित रूटिंग (asymmetric routing), टनलिंग और साझा किए गए डिवाइसों को ध्यान में रखें (Vectra's guide to encrypted traffic analysis)। नेटवर्क संदर्भ विश्लेषण के आस-पास का शोर नहीं है, यह उसी का एक हिस्सा है।
यदि आप टीम के लिए पूरे रूटीन को एक पृष्ठ पर चाहते हैं, तो यह अनुक्रम है:
| Capture पॉइंट | सर्वोत्तम उपयोग | ट्रेड-ऑफ |
|---|---|---|
| SPAN या मिरर पोर्ट | एक पोर्ट या VLAN का पैकेट कैप्चर | केवल मिरर्ड ट्रैफ़िक को देखता है और एक दिशा को छोड़ सकता है |
| Network TAP | सिंगल लिंक पर पूर्ण पैकेट कैप्चर | समर्पित हार्डवेयर; दोनों दिशाओं को विश्वसनीय रूप से कैप्चर करता है |
| फ़्लो एक्सपोर्ट (NetFlow, sFlow, IPFIX) | राउटर या फ़ायरवॉल से दीर्घकालिक निगरानी | सबसे किफ़ायती; पैकेट के बजाय फ़्लो सारांश सुरक्षित रखता है |
सामान्य ट्रैफ़िक के लिए बेसलाइन तैयार करना
कोई संख्या केवल तभी एक संकेत बनती है जब आप जानते हैं कि वह संख्या आमतौर पर क्या होती है। बेसलाइन छोड़ दी जाती हैं क्योंकि वे नीरस होती हैं, और इसकी लागत बाद में एक ऐसे अलर्ट क्यू के रूप में सामने आती है जिसे हर कोई म्यूट कर देता है।
कुल आँकड़ों को लाइव देखना आसान हिस्सा है। यह जानना कि इस साइट पर इस घंटे के लिए कौन से आँकड़े ग़लत हैं, दूसरा हिस्सा है।
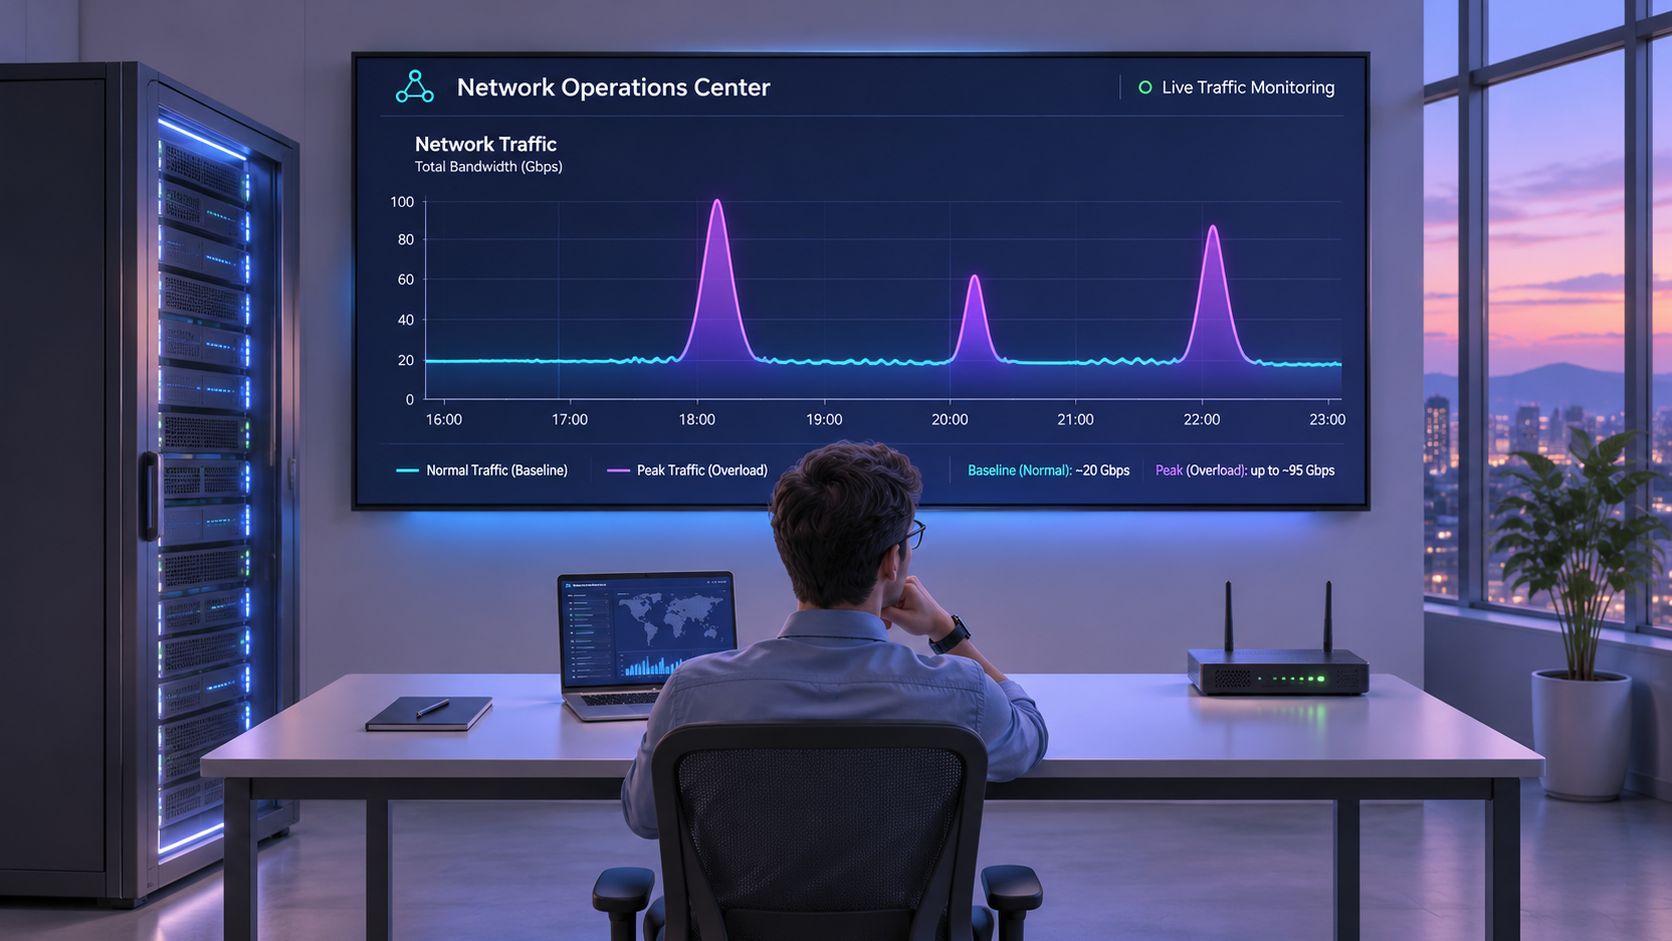
वृद्धि किसी भी बेसलाइन को अस्थायी बना देती है। Cisco के पूर्वानुमान के अनुसार दुनिया भर में IP ट्रैफ़िक 2017 में 122.4 एक्साबाइट प्रति माह से बढ़कर 2022 में 396.0 एक्साबाइट प्रति माह होने का अनुमान लगाया गया था, जो कि 26% की चक्रवृद्धि वार्षिक वृद्धि दर है, तथा व्यस्त समय का ट्रैफ़िक लगभग 1 पेटाबिट प्रति सेकंड के औसत की तुलना में लगभग 7.2 पेटाबिट प्रति सेकंड आंका गया था (Cisco Global IP Traffic Forecast)। औसत और पीक के बीच का यही अंतर संपर्कों (लिंक्स) को बाधित करता है।
यह वृद्धि अभी थमी नहीं है। Cloudflare Radar ने 2024 के दौरान वैश्विक इंटरनेट ट्रैफ़िक में 17.2% की वृद्धि मापी (Cloudflare Radar 2024 in review), जो दो साल पुरानी बेसलाइन को एक ऐसे नेटवर्क का विवरण बनाने के लिए पर्याप्त है जो अब अस्तित्व में ही नहीं है।
प्रत्येक घंटे क्या रिकॉर्ड करना चाहिए
- प्रति SSID और VLAN वॉल्यूम, न कि केवल प्रति अपलिंक, क्योंकि एक स्थिर अपलिंक उस सेगमेंट को छिपा देता है जिसमें वृद्धि हुई थी।
- DNS क्वेरी दर और NXDOMAIN शेयर, जिसे प्रति हज़ार लुकअप के आधार पर मापा जाता है ताकि ट्रैफ़िक बढ़ने पर भी अनुपात बना रहे।
- शीर्ष गंतव्य और प्रति मिनट नए कनेक्शन, जिन्हें दिन के बजाय सप्ताह के घंटे के अनुसार ट्रैक किया जाता है।
- शेड्यूल का संदर्भ, ताकि स्कूल की छुट्टियों, इवेंट नाइट्स और सप्ताहांत होटल पैटर्न को विसंगति मानने के बजाय उचित रूप से चिह्नित किया जा सके।
सप्ताह के दिनों और सप्ताहांत के व्यवहार तथा व्यस्त और शांत दोनों घंटों को कवर करते हुए, कम से कम दो सप्ताह में इसे तैयार करें। सप्ताह के प्रत्येक घंटे के अनुसार थ्रेशोल्ड निर्धारित करें, ताकि किसी होटल में शुक्रवार की शाम का पीक हर सात दिनों में कोई इंसिडेंट न ट्रिगर करे।
एक ही घंटे के लिए लगातार तीन दिन सामान्य सीमा से बाहर होना जांच के योग्य है। एक बार का विचलन आमतौर पर किसी मैच की स्ट्रीमिंग, सॉफ़्टवेयर रोलआउट या किसी सम्मेलन का मुख्य भाषण होता है, और इसे समस्या को आगे बढ़ाने (एस्केलेशन) के बजाय नोट्स में शामिल किया जाना चाहिए।
एन्क्रिप्टेड होने पर ट्रैफ़िक को समझना
TLS 1.3, UDP/443 पर QUIC, HTTP/3, VPNs और एन्क्रिप्टेड DNS ने अधिकांश पेलोड को पहुंच से बाहर कर दिया है। पेज कंटेंट पढ़ने पर आधारित कोई भी योजना अब उस व्यक्ति को निराश करने की योजना है जिसने इसके लिए कहा था।
डैशबोर्ड अभी भी उपयोगी है। यह पहले की तुलना में अलग तरह के सवालों के जवाब देता है।
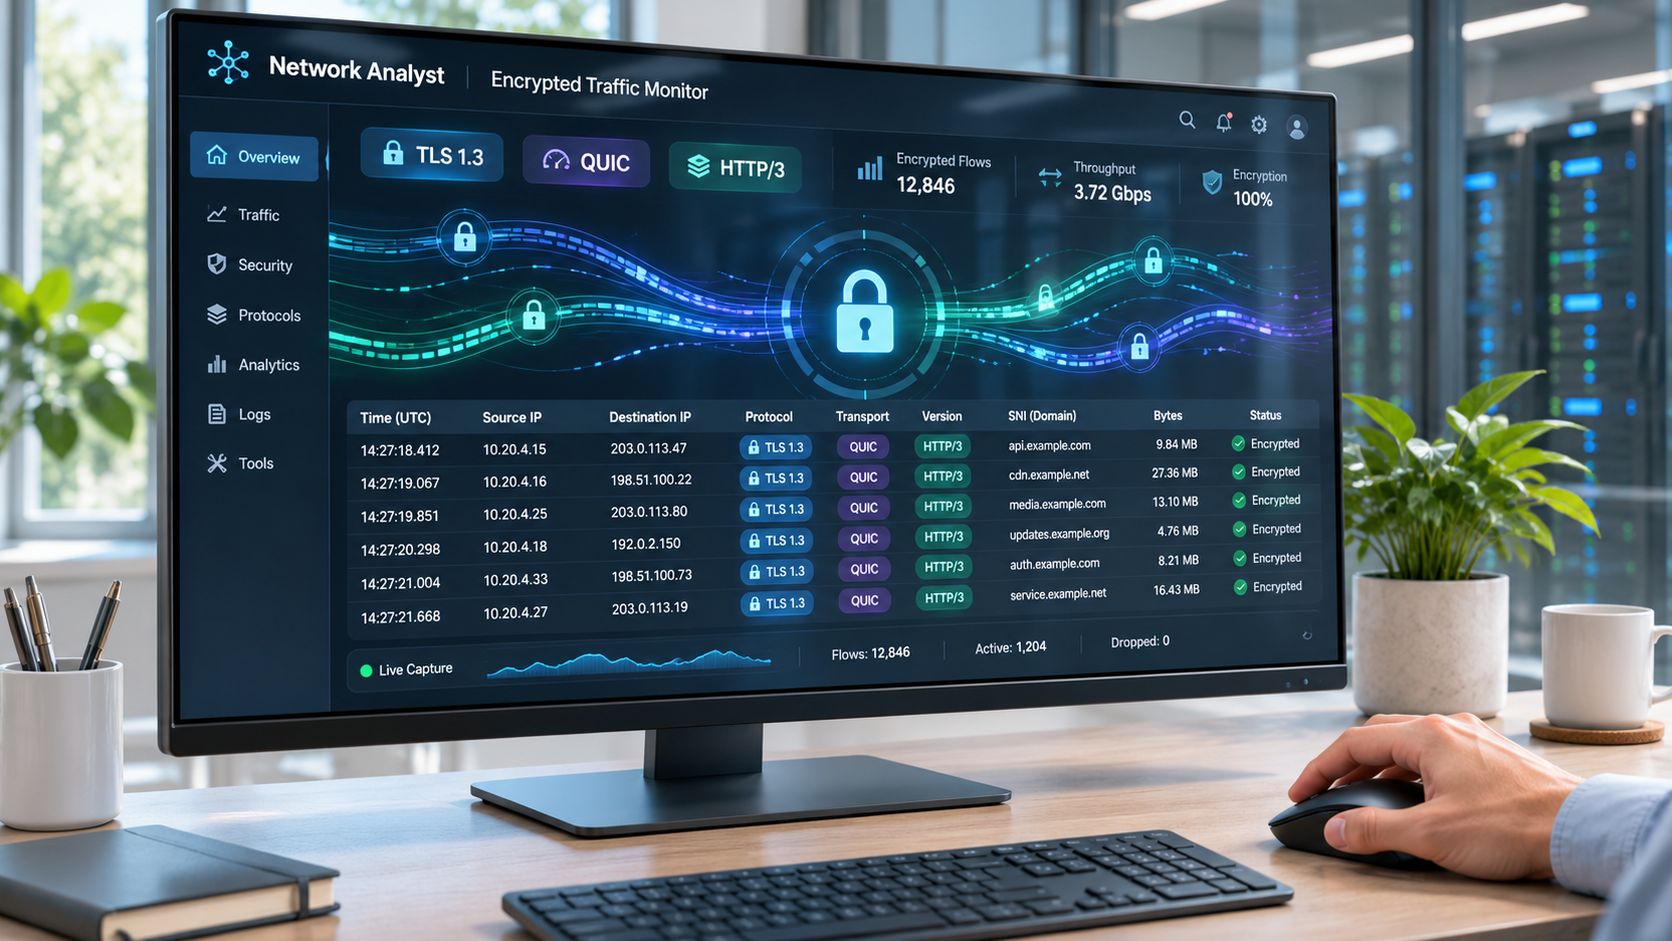
मेटाडेटा जितना दिखता है, उससे कहीं अधिक जानकारी उजागर करता है। 500 QUIC-सक्षम साइटों पर एक मॉडल को प्रशिक्षित करने वाले शोधकर्ताओं ने केवल DNS पैकेट का उपयोग करके 90% सटीकता पर 70% मॉनिटर की गई वेबसाइटों की पहचान की, जो DNS-over-QUIC को HTTP/3 ट्रैफ़िक के साथ संयोजित करने पर लगभग 90% सटीकता पर 80% रिकॉल तक पहुँच गई (एन्क्रिप्टेड ट्रैफ़िक पर A*STAR शोध)। पैकेट का आकार, समय और दिशा अभी भी बहुत कुछ वहन करते हैं।
यह विसंगति का पता लगाने (अनोमली डिटेक्शन), एप्लिकेशन वर्गीकरण और खतरे की प्राथमिकता तय करने (थ्रेट ट्राइएज) में सहायता करता है। यह इस बात के दावे का समर्थन नहीं करता कि किसी ने क्या पढ़ा, टाइप किया या उसका क्या इरादा था। किसी मैनेजर से ब्राउज़िंग सामग्री पर रिपोर्ट देने का वादा करने से पहले यह अंतर स्पष्ट कर लें।
वास्तविक कैप्चर में एन्क्रिप्शन के बाद कितना डेटा सुरक्षित रहता है, इसके वॉकथ्रू के लिए:
मूल्यांकन वह चरण है जहाँ एन्क्रिप्टेड-ट्रैफ़िक से जुड़ा कार्य आमतौर पर विफल हो जाता है। प्रशिक्षण और परीक्षण डेटा को पूर्ण फ़्लो के आधार पर विभाजित करें, पैकेट के आधार पर नहीं, क्योंकि प्रति-पैकेट विभाजन दोनों सेटों में लगभग समान सत्र डेटा को लीक कर देता है; एक हालिया मूल्यांकन में फ़्लो-स्तरीय पृथक्करण लागू होने पर सटीकता गिरकर मुश्किल से 40% रह गई (arXiv पर एन्क्रिप्टेड ट्रैफ़िक वर्गीकरण का मूल्यांकन)।
रिज़ॉल्वर लॉग केवल उतने ही प्रभावी होते हैं जहां DNS समाप्त होता है। यदि आपके नेटवर्क का कोई हिस्सा ऐसे एन्क्रिप्टेड DNS रिज़ॉल्वर्स और DoH एंडपॉइंट्स तक पहुंचता है जो आपके नियंत्रण में नहीं हैं, तो ऐसी विजिबिलिटी का दावा करने के बजाय जिसे आप नहीं देख सकते, उस अंतर को दस्तावेज़ित करें।
सुरक्षा और परफ़ॉर्मेंस से जुड़ी समस्याओं की पहचान करना
कमांड-एंड-कंट्रोल डोमेन पर बीकन भेजने वाला होस्ट और लिंक भरने वाला होस्ट डैशबोर्ड से एक जैसे दिखते हैं। दोनों ही ट्रैफ़िक उत्पन्न करते हैं। उन्हें अलग-अलग शुरुआती जांचों की आवश्यकता होती है, और एक गलत अनुमान पहला घंटा बर्बाद कर सकता है।
नेटवर्क पर ख़तरे इतने सामान्य हैं कि उनके लिए योजना बनाना आवश्यक है। अकामाई (Akamai) ने 2023 में रिपोर्ट दी थी कि 10% से 16% संगठनों ने किसी भी दी गई तिमाही में अपने नेटवर्क पर कमांड-एंड-कंट्रोल ट्रैफ़िक का सामना किया (मैलिशियस DNS ट्रैफ़िक पर Akamai का शोध)। बीकनिंग को साधारण ब्राउज़िंग जैसा दिखने के लिए बनाया गया है, इसलिए आप इसे वॉल्यूम के बजाय पैटर्न से पहचानते हैं।
| लक्षण | संभावित कारण | पहला चेक |
|---|---|---|
| पीक समय पर धीमी ब्राउज़िंग | लिंक संतृप्ति (सैचुरेशन) | बेसलाइन के मुकाबले प्रति घंटे उपयोग (यूटिलाइज़ेशन) |
| किसी एक अपरिचित डोमेन से नियमित छोटे कनेक्शन | कमांड-एंड-कंट्रोल बीकनिंग | होस्ट के लिए कनेक्शन अंतराल और DNS इतिहास |
| रात में एक होस्ट से बड़ा अपलोड | एक्सफ़िल्ट्रेशन या अनशेड्यूल्ड बैकअप | होस्ट का सामान्य आउटबाउंड वॉल्यूम |
| NXDOMAIN उत्तरों में उछाल | मालवेयर लुकअप या रिज़ॉल्वर खराबी | शीर्ष क्वैरी किए गए डोमेन और रिज़ॉल्वर लॉग |
| सामान्य उपयोग के साथ बढ़ते रीट्रांसमिशन | खराब केबल या WiFi हस्तक्षेप | त्रुटि काउंटर और प्रति-AP हानि |
| कई होस्ट द्वारा एक डोमेन के बार-बार लुकअप | प्रभावित ऐप या गलत तरीके से कॉन्फ़िगर किया गया डिवाइस | स्रोत होस्ट और गंतव्य प्रतिष्ठा (रेप्युटेशन) |
फ़्लो रिकॉर्ड में बीकनिंग कैसी दिखाई देती है
एक डिवाइस जो नियमित अंतराल पर, छोटे और सुसंगत अनुरोध व प्रतिक्रिया आकारों के साथ किसी एक डोमेन से संपर्क करता है, वह उसी होस्ट के दिन के समय के पैटर्न जैसा बिल्कुल नहीं दिखता है। कुछ भी ब्लॉक करने से पहले उस होस्ट के लिए कनेक्शन अंतराल और DNS हिस्ट्री निकालें। एक स्मार्ट TV जो एक निश्चित शेड्यूल पर फ़र्मवेयर अपडेट की जांच करता है, इसी तरह के पैटर्न की नकल करेगा और आपके सप्ताह का एक दिन बर्बाद कर देगा।
रात भर में होने वाले बड़े अपलोड पर घबराने के बजाय संदर्भ समझने की ज़रूरत होती है। होस्ट के आउटबाउंड वॉल्यूम की तुलना उसके सामान्य स्तर से करें, फिर जांचें कि क्या बैकअप विंडो का समय बदला गया था या कोई नया क्लाउड सिंक क्लाइंट इंस्टॉल किया गया था। उपयोगी सवाल यह है कि क्या यह ट्रांसफर उस होस्ट के लिए असामान्य है, न कि यह कि यह पूरी मात्रा के संदर्भ में बड़ा है।
नेटवर्क पर आरोप लगाने से पहले ब्लॉक लिस्ट और थ्रेट फ़ीड की जांच करें। टाइमस्टैम्प, होस्ट और डेस्टिनेशन के साथ निष्कर्षों को रिकॉर्ड करें ताकि अगला व्यक्ति इसे दोहराने के बजाय इसे सत्यापित कर सके। यह साक्ष्य आपको किसी अस्पष्ट अलर्ट के आधार पर बहस करने के बजाय यह साबित करने में भी मदद करता है कि क्या रोका गया था।
जब लक्षण किसी सुरक्षा समझौते के बजाय कंजेशन के रूप में सामने आता है, तो उपाय बदल जाते हैं। DNS-लेयर विज्ञापन और ट्रैकर ब्लॉकिंग से वेब ट्रैफ़िक में 20 से 40% तक की कमी आ सकती है और पेज लोड गति बढ़ सकती है, जिसके लिए डिवाइसों पर किसी बदलाव की आवश्यकता नहीं होती (बैंडविड्थ उपयोग को कम करना)। यह एक व्यावहारिक पहली जाँच है क्योंकि यह क्लाइंट कॉन्फ़िगरेशन को बदले बिना माँग को कम करती है, जबकि प्रति घंटे का उपयोग अभी भी यह दर्शाता है कि क्या बेसलाइन में स्वयं बदलाव आया है।
डेटा का अत्यधिक संग्रह किए बिना साक्ष्य सुरक्षित रखना
अधिक पैकेट डेटा स्वचालित रूप से अधिक सुरक्षा नहीं लाता है। पूर्ण कैप्चर स्टोरेज लागत, गोपनीयता जोखिम और विश्लेषक के कार्यभार को बढ़ाते हैं, और फिर भी वे एन्क्रिप्टेड पेलोड को नहीं पढ़ सकते हैं। प्रत्येक रिकॉर्ड के बारे में पूछने लायक प्रश्न अधिक संकीर्ण है: क्या यह रोकथाम (containment), सुरक्षा, ऑडिट या समस्या निवारण का समर्थन करता है?
विजिबिलिटी अक्सर गायब हो जाती है। जब DNS एंटरप्राइज-नियंत्रित सर्वर पर समाप्त नहीं होता है, तो संगठन क्वेरी विजिबिलिटी खो देते हैं और डेटा चोरी (एक्सफ़िल्ट्रेशन) तथा डिनायल-ऑफ-सर्विस गतिविधियों से जुड़े ब्लाइंड स्पॉट्स का शिकार हो जाते हैं (DNS इन्फ्रास्ट्रक्चर का EfficientIP विश्लेषण)। यह सब कुछ कैप्चर करने के बजाय रिज़ॉल्वर साक्ष्यों को अपने स्वयं के नियंत्रण में रखने की आवश्यकता को सिद्ध करता है।
उचित न्यूनतम सेट:
- टाइमस्टैम्प और नेटवर्क या SSID, ताकि प्रत्येक रिकॉर्ड किसी स्थान और पॉलिसी से संबद्ध हो सके।
- पॉलिसी श्रेणी और की गई कार्रवाई, जिसमें ब्लॉक और उपयोगकर्ता को दिखाया गया स्पष्टीकरण शामिल है।
- क्वेरी किया गया डोमेन, थ्रेट वर्गीकरण और सिस्टम स्वास्थ्य, जो आमतौर पर यह पुनर्निर्मित करने के लिए पर्याप्त होता है कि क्या हुआ था।
- पूर्ण URL, पेलोड या ब्राउज़िंग इतिहास नहीं, जब तक कि कोई स्पष्ट कानूनी आधार और एक परिभाषित प्रतिधारण (रिटेंशन) अवधि न हो।
रिटेंशन एक निर्णय है, डिफ़ॉल्ट नहीं। संक्षिप्त फ़्लो और DNS लॉग को एक निश्चित अवधि के लिए रखें, पूर्ण कैप्चर केवल तभी तक रखें जब तक कोई इंसिडेंट सक्रिय हो, और केस बंद होने पर उन्हें हटा दें।
डेटा एकत्र करना शुरू करने से पहले: लॉग कौन पढ़ सकता है, उन्हें कब तक रखा जाता है, और उपयोगकर्ताओं को क्या बताया गया था। यदि आप इन तीनों का उत्तर नहीं दे सकते, तो आपके पास एक गवर्नेंस पॉलिसी के बजाय केवल डेटा स्टोरेज की आदत है।
जहाँ DNS भी फ़िल्टरिंग करता है, वहाँ रिपोर्टिंग लेयर अधिकांश साक्ष्य रखती है। रिकॉर्ड फ़ॉर्मेट डिज़ाइन करने से पहले DNS filtering logs and reporting से संबंधित गाइड को पढ़ना उचित है, क्योंकि घटना के बाद लॉग में श्रेणियों और नीतिगत कारणों को रेट्रोफ़िट करना बेहद कष्टप्रद होता है।
अपना पहला मॉनिटरिंग सेटअप चुनें
आप कहाँ से शुरुआत करते हैं यह इस बात पर निर्भर करता है कि आप किसकी सुरक्षा कर रहे हैं, और सार्वजनिक नेटवर्क अपवाद के बजाय डिफ़ॉल्ट बनते जा रहे हैं। वायरलेस ब्रॉडबैंड अलायंस ने 2025 में बताया कि 46% उत्तरदाताओं ने 2025 या 2026 में शहर भर में सार्वजनिक WiFi तैनात करने की योजना बनाई है, जबकि 15% ने पहले ही ऐसा नेटवर्क तैनात कर दिया था (WBA 2025 उद्योग रिपोर्ट)।
एक छोटे कार्यालय के लिए, राउटर से फ़्लो एक्सपोर्ट, DNS लॉग और दो सप्ताह के बेसलाइन से शुरुआत करें, फिर एक ऐसा डैशबोर्ड बनाएं जो लिंक यूटिलाइज़ेशन, टॉप टॉकर्स और NXDOMAIN शेयर दिखाए। वह सिंगल व्यू बिना किसी के कैप्चर फ़ाइल खोले, कार्यदिवसों की अधिकांश शिकायतों का समाधान कर देता है।
मल्टी-साइट स्थल या परिसर के लिए, प्रति-SSID और प्रति-VLAN व्यू, टाइम-विंडो थ्रेशोल्ड, और एक DNS-लेयर लॉग जोड़ें जो उस पॉलिसी के साथ प्रत्येक ब्लॉक किए गए डोमेन को रिकॉर्ड करता है जिसने उस पर कार्रवाई की थी। अतिरिक्त कार्य नॉर्मलाइजेशन में है, टूलिंग में नहीं।
सार्वजनिक या गेस्ट WiFi के लिए, समान प्रति-SSID पॉलिसी और लॉगिंग बनाए रखें, और उपयोगकर्ताओं को स्पष्ट रूप से बताएं कि क्या लॉग किया जाता है और कितने समय के लिए। डिस्क्लोज़र में कुछ खर्च नहीं होता और यह अधिकांश शिकायतों को प्रबंधक तक पहुँचने से पहले ही शांत कर देता है।
पैकेट कैप्चर सक्रिय इंसिडेंट्स के लिए एक टूल बना रहता है, न कि एक स्थायी फ़ीड। इस सेटअप को इस आधार पर मापें कि यह एक प्रश्न का कितनी तेजी से उत्तर देता है: क्या यह धीमी अवधि क्षमता (capacity) के कारण है, डिवाइस की खराबी है या कोई ख़तरा?
Purple Shield किसी भी WiFi नेटवर्क पर या Purple Access नेटवर्क पर सुरक्षात्मक DNS के रूप में चलता है, जिसमें प्रत्येक के लिए एक पॉलिसी होती है, और एक नेटवर्क को 30 दिनों के लिए निःशुल्क सुरक्षित किया जा सकता है।
इस सप्ताह किसी एक नेटवर्क को चुनें, उसके व्यस्ततम घंटे (busy hour) को कैप्चर करें, बेसलाइन में उसी घंटे के साथ इसकी तुलना करें, और इसके टाइमस्टैम्प, होस्ट और डेस्टिनेशन के साथ पहला निष्कर्ष लिखें। वह अकेला दस्तावेज़ किसी अन्य डैशबोर्ड की तुलना में अधिक मूल्यवान है।
Purple Shield उन नेटवर्कों पर प्रत्येक DNS लुकअप का उत्तर देता है जिनकी यह सुरक्षा करता है, ताकि कनेक्शन खुलने से पहले डोमेन की जाँच की जा सके, और डैशबोर्ड यह प्रदर्शित करता है कि क्या ब्लॉक किया गया था, किन खतरों को रोका गया था और विभिन्न वेन्यू तथा SSIDs पर नेटवर्क का उपयोग कैसे किया गया था। यदि आप चौबीसों घंटे पैकेट कैप्चर चलाने के बजाय लुकअप साक्ष्यों से वस्तुस्थिति सत्यापित करना चाहते हैं, तो एक नेटवर्क के लिए निःशुल्क परीक्षण से शुरुआत करें। अपने नेटवर्क पर प्रति-SSID पॉलिसी और रिपोर्टिंग कैसी दिखेगी, यह देखने के लिए Purple Shield पर जाएँ।