
सप्लाई चेन सुरक्षा: जोखिम, नियंत्रण और नेटवर्क सुरक्षा
जानें कि सप्लाई चेन सुरक्षा का क्या अर्थ है, सामान्य जोखिम और नियंत्रण क्या हैं, और नेटवर्क-स्तरीय थ्रेट डिफेंस शेअर्ड WiFi और कनेक्टेड परिवेशों की सुरक्षा कैसे करता है।
Published 17 नवंबर 2026
आप एक वेंडर स्प्रेडशीट देख रहे हैं जिसमें लिखा है कि प्रत्येक सप्लायर "स्वीकृत" है, और एक टिकट देख रहे हैं जिसमें लिखा है कि आज सुबह एक पेमेंट टर्मिनल अपने वेंडर तक नहीं पहुँच पा रहा है। प्रोक्योरमेंट को रिन्यूअल पर हाँ या ना में जवाब चाहिए। ऑपरेशंस चाहता है कि कैश काउंटर फिर से ऑनलाइन आ जाएँ। दोनों में से कोई भी दस्तावेज़ आपको यह नहीं बताता कि वेंडर का क्लाउड होस्ट, अपडेट सर्वर, या आइडेंटिटी प्रोवाइडर में से क्या विफल हुआ है।
यह सप्लाई चेन सुरक्षा का दैनिक स्वरूप है। जोखिम केवल अनुबंध में नामित कंपनी नहीं है। यह कई अनुबंधों के पीछे का साझा प्लेटफ़ॉर्म है, वह अपडेट है जो पहले से ही विश्वसनीय माना जाता है, और वह पार्टनर लॉगिन है जो अभी भी काम कर रहा है क्योंकि इस तिमाही में किसी ने इसकी समीक्षा नहीं की।
मैं उन कुछ सीमित निर्भरताओं के नामकरण से शुरुआत करूँगा जिनके बिना आप काम नहीं कर सकते, फिर पूछूँगा कि उनमें से प्रत्येक के लिए आपके पास क्या साक्ष्य हैं। किसी प्रश्नावली पर लगा लोगो कोई निर्णय नहीं होता है।
विषय सूची
- सप्लाई चेन सुरक्षा का क्या अर्थ है और यह क्यों महत्वपूर्ण है
- सप्लाई चेन जोखिम कहाँ से प्रवेश करता है और पार्टनर्स कमज़ोर बिंदु क्यों होते हैं
- सॉफ़्टवेयर सप्लाई चेन हमले कैसे फैलते हैं
- सप्लाई चेन जोखिम को कम करने वाले कंट्रोल्स
- उस Nth-पार्टी जोखिम का प्रबंधन करना जो आपको दिखाई नहीं देता
- नेटवर्क-स्तरीय थ्रेट डिफेंस कहाँ उपयुक्त बैठता है
- निर्णय लें कि सप्लाई चेन की किस कमी को सबसे पहले दूर करना है
सप्लाई चेन सुरक्षा का क्या अर्थ है और यह क्यों महत्वपूर्ण है
सप्लाई चेन सुरक्षा का अर्थ है हर उस सप्लायर, सर्विस, सॉफ़्टवेयर कॉम्पोनेंट और मार्ग की सुरक्षा करना जिस पर आपका संगठन निर्भर करता है, और यह तय करना कि प्रत्येक कड़ी कितने विश्वास की हकदार है।
एक मजबूत मुख्य दरवाजे और एक असुरक्षित लोडिंग बे वाली इमारत में सप्लाई चेन की समस्या होती है, न कि दरवाजे की। यही पैटर्न संचालन में भी दिखाई देता है। आपका अपना फ़ायरवॉल पूरी तरह सुरक्षित हो सकता है, जबकि कोई कैरियर, सॉफ़्टवेयर वेंडर या क्लाउड रीजन अभी भी यह तय करता है कि ऑर्डर, केयर रिकॉर्ड या गेस्ट WiFi चालू रहें या नहीं।
उस जोखिम का दायरा संरचनात्मक है। OECD सप्लाई चेन रेजिलिएंस रिव्यू की रिपोर्ट के अनुसार, 2020 में वैश्विक व्यापार में मध्यवर्ती उत्पादों की हिस्सेदारी 60% तक थी, इसलिए सामान और सेवाएं किसी उपयोगकर्ता तक पहुँचने से पहले अक्सर कई बार सीमाओं को पार करते हैं। हर एक क्रॉसिंग एक अन्य सप्लायर, पोर्ट, प्लेटफॉर्म या अनुबंध है जो विफल हो सकता है।
वेंडरों की लंबी सूची से बेहतर है उनका संकेंद्रण
उसी OECD समीक्षा के अनुसार, निर्यात किए जाने वाले लगभग 30% उत्पाद व्यापारिक साझेदारों की एक छोटी संख्या के बीच अत्यधिक संकेंद्रण के अधीन हैं, और उप-इष्टतम विविधीकरण (suboptimal diversification) के मामले 1990 के दशक के उत्तरार्ध की तुलना में 2020 के दशक में 50% अधिक थे। 400 वेंडरों का एक रजिस्टर अभी भी किसी एक आइडेंटिटी प्रोवाइडर, एक क्लाउड रीजन, या एक पोर्ट को छिपा सकता है जिसे उनमें से कई साझा करते हैं।
उत्पादन को वापस देश में लाना कोई स्वतः समाधान नहीं है। एक व्यापक पुनःस्थानीयकरण (रीलोकलाइजेशन) परिदृश्य के OECD मॉडलिंग से पता चलता है कि बिना किसी निरंतर लचीलेपन लाभ के, वैश्विक व्यापार में 18% से अधिक और वैश्विक वास्तविक GDP में 5% से अधिक की गिरावट आ सकती है। जो बात अधिक कारगर साबित होती है, वह है महत्वपूर्ण निर्भरताओं की विजिबिलिटी, विविधीकरण, प्रतिस्थापन विकल्प और समन्वित जोखिम प्रबंधन। व्यापार से पीछे हटना इन चार उपायों का विकल्प नहीं है।
सप्लाई चेन का जोखिम कहाँ से प्रवेश करता है और पार्टनर्स कमज़ोर बिंदु क्यों होते हैं
| प्रवेश बिंदु | यह कैसे विफल होता है | चेतावनी संकेत |
|---|---|---|
| प्रत्यक्ष आपूर्तिकर्ता | वेंडर ब्रीच से साझा डेटा या एक्सेस उजागर होता है | वेंडर ऑडिट या सुरक्षा साक्ष्य साझा करने से इनकार करता है |
| लॉजिस्टिक्स और बंदरगाह | देरी या छेड़छाड़ से स्टॉक या शिपमेंट रुक जाते हैं | बिना किसी परखे गए फ़ॉलबैक रूट वाला केवल एक कैरियर या बंदरगाह |
| सॉफ्टवेयर वेंडर | एक सेधग्रस्त (कॉम्प्रोमाइज्ड) अपडेट आपके सिस्टम तक पहुँच जाता है | कोई SBOM नहीं या हस्ताक्षरित बिल्ड स्रोत (provenance) नहीं |
| क्लाउड और प्रबंधित सेवाएँ | प्रदाता के आउटेज का असर आपके पूरे संचालन पर पड़ता है | एक ही प्रदाता कई महत्वपूर्ण सेवाओं को होस्ट करता है |
| पहचान और एक्सेस प्रदाता | पार्टनर के क्रेडेंशियल चोरी होने से आंतरिक सिस्टम खुल जाते हैं | पार्टनर लॉगिन के लिए साझा खाते या कोई MFA न होना |
| DNS और नेटवर्क प्रदाता | बिना जांचे गए लुकअप के माध्यम से दुर्भावनापूर्ण डोमेन तक पहुँचा जाता है | अतिथि या BYOD ट्रैफ़िक बिना लुकअप फ़िल्टरिंग के चलता है |
हर पंक्ति एक ऐसा रास्ता है जिसका उपयोग कोई हमलावर या कोई दुर्घटना आपके द्वारा स्वयं चलाए जाने वाले सिस्टम्स को छुए बिना कर सकती है। जिस सफाईकर्मी के पास मास्टर की (चाबी) होती है, उसे तिजोरी को तोड़ने की आवश्यकता नहीं होती। कोई चोर शायद ही कभी तिजोरी तोड़ता है जब सफाईकर्मी की चाबियों से पीछे का दरवाजा खुल जाता है।
कमज़ोर पार्टनर को क्यों चुना जाता है
World Economic Forum के 2023 Global Cybersecurity Outlook में पाया गया कि 27% व्यावसायिक लीडर्स और 14% सरकारी लीडर्स ने थर्ड-पार्टी संगठनों को अपने स्वयं के संगठनों की तुलना में साइबर-दृष्टि से काफी कम लचीला माना। हमलावर इसी कमी का फायदा उठाते हैं। वे बेहतर सुरक्षा वाले प्राथमिक संगठन के बजाय वेंडर, सर्विस डेस्क या सॉफ्टवेयर निर्भरता को निशाना बनाते हैं।
World Economic Forum द्वारा संक्षेपित Verizon की 2024 Data Breach Investigations Report के साक्ष्य दर्शाते हैं कि पिछले वर्ष की तुलना में 2023 में सॉफ़्टवेयर कमजोरियों से जुड़ी घटनाओं में 180% की वृद्धि हुई, और उनमें से 15% घटनाओं में एक थर्ड-पार्टी आपूर्तिकर्ता शामिल था। कुल हमलों की संख्या इतनी बड़ी है कि एक आदर्श इन्वेंट्री की प्रतीक्षा करना एक खराब योजना है। फोरम ने 2023 में प्रति दिन लगभग 2,220 साइबर हमलों का अनुमान लगाया, जो वर्ष के दौरान 800,000 से अधिक हमलों के बराबर है।
एक पेरीमीटर क्या नहीं देख सकता
आपके एज (edge) पर मौजूद फ़ायरवॉल किसी पार्टनर के बिल्ड सर्वर का निरीक्षण नहीं करता है, और न ही यह ध्यान देता है कि तीन "स्वतंत्र" वेंडर एक ही क्लाउड खाते पर काम कर रहे हैं। कंट्रोल्स को उन पार्टनर्स और डिजिटल रूप से जुड़ी सेवाओं तक पहुँचना होगा जिनके प्रभावित होने से संचालन रुक सकता है, डेटा उजागर हो सकता है, या पूरे नेटवर्क का विश्वास टूट सकता है।
व्यावहारिक नियम: ऐसे प्रत्येक सप्लायर की सूची बनाएं जिसके पास एक्सेस, डेटा या कोई ऐसी सेवा है जिसके बिना आप काम नहीं कर सकते, फिर चिह्नित करें कि उनमें से प्रत्येक छह एंट्री पॉइंट्स में से किसका उपयोग करता है।
सॉफ्टवेयर सप्लाई चेन हमले कैसे फैलते हैं
मान लीजिए कि आपका पॉइंट-ऑफ-सेल वेंडर जिस लाइब्रेरी पर निर्भर करता है, उसका रखरखाव केवल एक डेवलपर द्वारा किया जाता है। फ़िशिंग से उस खाते पर नियंत्रण पा लिया जाता है। रिपॉजिटरी बदल दी जाती है। बिल्ड सिस्टम छेड़छाड़ किए गए कोड को पैकेज करता है। आर्टिफ़ैक्ट को पाइपलाइन की सामान्य की (key) से साइन करके प्रकाशित कर दिया जाता है। आपका वेंडर अपडेट भेजता है, और आपकी बिलिंग मशीनें (tills) इसे इंस्टॉल कर लेती हैं क्योंकि अपडेट चैनल स्वीकृत है।
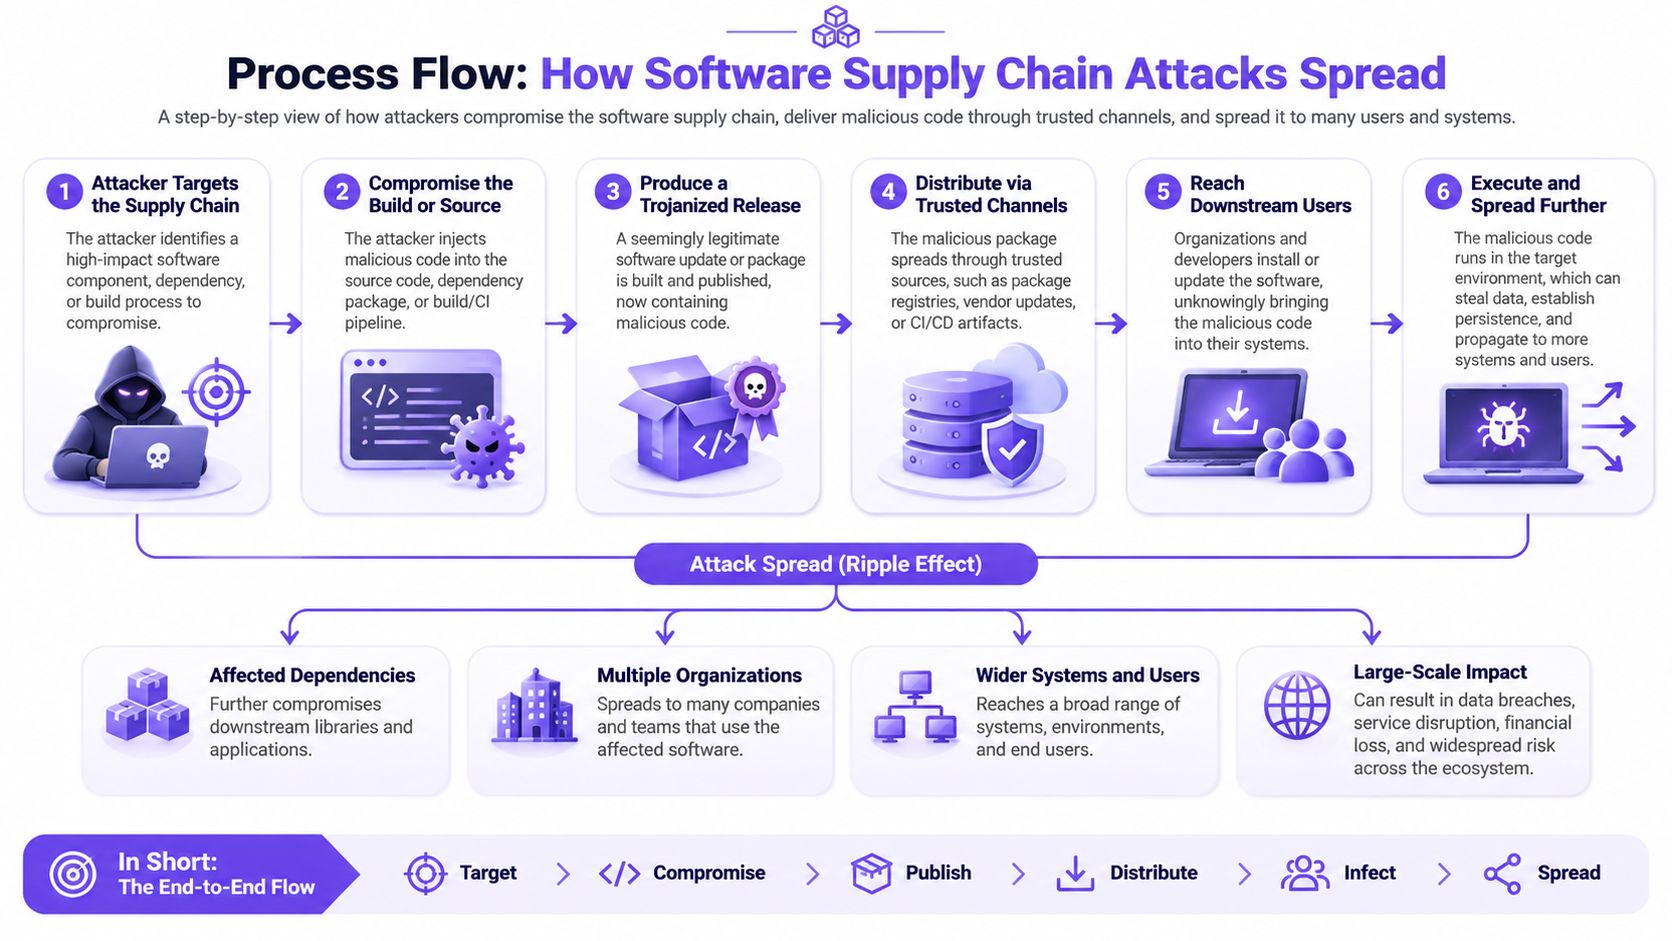
प्रत्येक हैंडऑफ़ अपने से पहले वाले से विश्वास प्राप्त करता है। यह विरासत में मिला विश्वास ही कमज़ोरी है। आपकी साइट पर किसी ने भी संदिग्ध लिंक पर क्लिक नहीं किया। दुर्भावनापूर्ण कोड एक सामान्य रिलीज़ के रूप में आया।
फ़ायरवॉल शांत क्यों रहता है
सप्लाई चेन हमलों के लिए ENISA के थ्रेट लैंडस्केप ने बताया कि 2020 में ये हमले संख्या और जटिलता में बढ़े, और अनुमान लगाया गया कि 2021 के हमले 2020 की तुलना में लगभग चार गुना अधिक होंगे। लगभग आधे हमलों के लिए उन्नत लगातार खतरे वाले कर्ताओं (advanced persistent threat actors) को ज़िम्मेदार ठहराया गया, जिनके संसाधनों के मुकाबले केवल परिधि-आधारित सुरक्षा (perimeter-only defence) पर्याप्त नहीं है। यह लुकअप और डाउनलोड किसी भी सामान्य पैच ट्यूजडे (patch Tuesday) की तरह ही दिखाई देते हैं।
यही चेन सिर्फ़ एप्लिकेशन कोड तक ही सीमित नहीं है। यह DNS प्रोवाइडर्स, क्लाउड प्लेटफ़ॉर्म, सर्टिफ़िकेट अथॉरिटीज़, प्रबंधित लाइब्रेरीज़, CI/CD सेवाओं और थ्रेट-इंटेलीजेंस फ़ीड्स के माध्यम से चलती है। एक दूषित (poisoned) फ़ीड किसी दुर्भावनापूर्ण डोमेन को सुरक्षित के रूप में चिह्नित कर सकती है। एक कमजोर सर्टिफ़िकेट अथॉरिटी किसी फर्जी अपडेट को असली दिखा सकती है।
प्रत्येक डिपेंडेंसी के साथ क्या संलग्न करना चाहिए
सप्लायर के जोखिम को एक अटैक पाथ मानें, न कि किसी प्रश्नावली का स्कोर।
- ओनर: एक नामित व्यक्ति जो निर्भरता को समाप्त कर सकता है या वेंडर से संपर्क कर सकता है।
- महत्व (क्रिटिकैलिटी): यदि यह विफल होता है, तो क्या पेरोल, ऑर्डर, क्लिनिकल सिस्टम या गेस्ट एक्सेस रुक जाता है।
- अनुमत प्रवाह: वह सप्लायर किस डेटा और किन नेटवर्कों को एक्सेस कर सकता है।
- रिकवरी: आप इसे कैसे अलग (आइसोलेट) करते हैं और यह कैसे प्रमाणित करते हैं कि सेवा बहाल हो गई है।
- प्रतिस्थापन: एक परीक्षित विकल्प, या एक लिखित निर्णय कि कोई विकल्प मौजूद नहीं है।
नियंत्रण का उद्देश्य सप्लायर के कंप्रोमाइज होने से लेकर पहचान, रोकथाम और सत्यापित बहाली तक के समय को कम करना है। एक वार्षिक मूल्यांकन अपने आप में यह काम नहीं करता है।
उस श्रृंखला के हैंडऑफ़ को समझना तब आसान होता है जब आप उन्हें किसी पॉलिसी पैराग्राफ के बजाय एक क्रम (sequence) के रूप में देखते हैं।
वे नियंत्रण जो सप्लाई चेन के जोखिम को कम करते हैं
| कंट्रोल | इसमें क्या शामिल है | सहेजने योग्य साक्ष्य |
|---|---|---|
| वेंडर रजिस्टर | एक्सेस, डेटा या परिचालन भूमिका वाला प्रत्येक सप्लायर, जिसके साथ ओनर, क्रिटिकैलिटी रेटिंग, डेटा फ़्लो, रिकवरी प्रक्रिया और प्रतिस्थापन विकल्प शामिल हों | दिनांकित रजिस्टर जिसकी समीक्षा कम से कम सालाना की गई हो |
| संविदात्मक सुरक्षा शर्तें | उल्लंघन की सूचना, ऑडिट अधिकार और पैच की समय-सीमा | निर्धारित नोटिस अवधि के साथ हस्ताक्षरित शर्तें |
| बिल्ड के समय SBOM | कंपोनेंट्स, वर्ज़न्स, सप्लायर्स, डिपेंडेंसीज और लाइसेंस | प्रत्येक रिलीज़ के साथ सहेजा गया हस्ताक्षरित SBOM |
| प्रोवेनेंस और आर्टिफ़ैक्ट साइनिंग | इस बात का प्रमाण कि सॉफ़्टवेयर किसी ज्ञात स्रोत से बनाया गया था | प्रति आर्टिफ़ैक्ट हस्ताक्षरित प्रोवेनेंस रिकॉर्ड |
| VEX विवरण | ऐसी कमज़ोरियाँ जिनकी पुष्टि आपके कॉन्फ़िगरेशन में दुर्गम या गैर-शोषण योग्य के रूप में की गई है | प्रत्येक एडवाइजरी के लिए दिनांकित VEX विवरण |
| सप्लायर अकाउंट एक्सेस | MFA के साथ, पार्टनर लॉगिन को केवल उनकी ज़रूरत वाले सिस्टम तक सीमित करता है | त्रैमासिक एक्सेस समीक्षा लॉग |
| इंसिडेंट रिपोर्टिंग और रिकवरी ड्रिल | रोकथाम की गति और सत्यापित रीस्टोरेशन | रीस्टोर करने में लगने वाले समय के साथ ड्रिल रिपोर्ट |
बिना ओनर वाला रजिस्टर एक फोन बुक की तरह होता है। नोटिस पीरियड के बिना एक कॉन्ट्रैक्ट सिर्फ एक उम्मीद है। केवल पॉलिसी का नाम ही नहीं, बल्कि साक्ष्य (evidence) कॉलम भी बनाए रखें। पार्टनर एक्सेस को स्टाफ और गेस्ट ट्रैफ़िक से अलग (segment) करना उसी आदत का हिस्सा है, और नेटवर्क सेगमेंटेशन वह जगह है जहाँ उस सीमा को डिज़ाइन किया जाता है।
इन्वेंट्री से लेकर रिलीज़ के निर्णय तक
CISA सॉफ़्टवेयर बिल ऑफ़ मटीरियल्स को किसी सॉफ़्टवेयर उत्पाद में मौजूद घटकों और निर्भरताओं (dependencies) की एक मशीन-पठनीय, नेस्टेड इन्वेंट्री के रूप में वर्णित करता है, जिसका उपयोग पारदर्शिता में सुधार करने और भेद्यता-प्रतिक्रिया (vulnerability-response) संबंधी निर्णयों का समर्थन करने के लिए किया जाता है। एक SBOM केवल तभी एक नियंत्रण बनता है जब प्रत्येक घटक पैकेज URL या Common Platform Enumeration जैसे किसी स्थिर पहचानकर्ता (identifier) के साथ-साथ संस्करण, आपूर्तिकर्ता, निर्भरता संबंधों, लाइसेंस और उत्पत्ति से जुड़ा हो, और फिर भेद्यता तथा शोषण-क्षमता (exploitability) से जुड़े इंटेलिजेंस के साथ इसकी लगातार तुलना की जाती हो।
CISA यह भी सलाह देता है कि आप स्रोत (provenance) प्राप्त करें और सत्यापित करें कि सॉफ़्टवेयर एक ज्ञात स्रोत से बनाया गया था, डिलीवरी के दौरान डाउनलोड या बदला नहीं गया था। मैं जिस वर्कफ़्लो पर ज़ोर दूँगा वह संक्षिप्त है।
- SBOM को बिल्ड के समय ही जनरेट करें, रिलीज़ के पहले से प्रोडक्शन में आने के बाद नहीं।
- आर्टिफ़ैक्ट और प्रोवेनेंस मेटाडेटा को साइन करें।
- दोनों को अपरिवर्तनीय (immutable) रिलीज़ रिकॉर्ड के साथ स्टोर करें।
- जब किसी महत्वपूर्ण कंपोनेंट में प्रोवेनेंस की कमी हो, उसमें कोई शोषण योग्य (exploitable) भेद्यता हो, या वह स्वीकृत निर्भरता नीति का उल्लंघन करता हो, तो उसके प्रमोशन को ब्लॉक करें।
एक VEX विवरण यह दर्ज करता है कि आपके डिप्लॉय किए गए कॉन्फ़िगरेशन में कोई सूचीबद्ध भेद्यता (vulnerability) पहुँच योग्य या शोषण योग्य नहीं है। यह किसी टीम को स्कैनर निर्यात पर सब कुछ पैच करने से रोकता है, जबकि एकमात्र पहुँच योग्य भेद्यता अनसुलझी पड़ी रहती है। कंप्लायंस फ़ोल्डर में पड़ा SBOM जोखिम को कम नहीं करता। ऐसा SBOM जो किसी रिलीज़ को रोकता है, या यह तय करता है कि पहले क्या ठीक किया जाए, वह जोखिम कम करता है।
ऐसे Nth-पार्टी जोखिम का प्रबंधन करना जो आपको दिखाई नहीं देता
आधे से भी कम संगठन अपने आधे सप्लाई-चेन स्तरों में भी साइबर सुरक्षा की निगरानी करते हैं, और 79% रिपोर्ट करते हैं कि उनके nth-पार्टी इकोसिस्टम के आधे से भी कम हिस्से को सुरक्षा कार्यक्रमों द्वारा कवर किया गया है, जैसा कि सप्लाई चेन साइबर तैयारी पर TechDay की रिपोर्ट में बताया गया है। जिन कंपनियों के साथ आपका पहले से अनुबंध है, उन्हें एक और प्रश्नावली भेजने से यह कमी दूर नहीं होगी।
अधिक फॉर्म भरने से सब-कॉन्ट्रैक्टर, शेयर किया गया क्लाउड टेनेंट या वह लाइब्रेरी सामने नहीं आती जिसका आपके वेंडर ने कभी नाम नहीं लिया। वेंडर्स की कुल संख्या से कहीं अधिक मायने केंद्रित निर्भरताएँ और विफलता के एकल बिंदु (single points of failure) रखते हैं। बोर्ड और नियामक लगातार इस बात का प्रमाण चाहते हैं कि जोखिमों को न केवल प्रलेखित किया जाए, बल्कि प्राथमिकता भी दी जाए।
इस तिमाही में इन तीन प्रश्नों के उत्तर दें, भले ही उत्तर अधूरे हों।
- अप्रत्यक्ष सहायता: ऐसे कौन से सप्लायर हैं जिनसे आपने कभी कॉन्ट्रैक्ट नहीं किया, फिर भी वे पेरोल, ऑर्डर या क्लिनिकल सिस्टम को सहारा दे रहे हैं?
- साझा प्रदाता: आपके कई वेंडरों के पीछे कौन से क्लाउड, आइडेंटिटी, या मैनेज्ड-सर्विस नाम दिखाई देते हैं?
- विफलता: यदि मंगलवार की सुबह कोई एक क्लाउड, आइडेंटिटी, ERP, या मैनेज्ड-सर्विस प्रोवाइडर विफल हो जाता है, तो क्या रुक जाता है?
उसे रैंक करें जिसे आप पूरी तरह से नहीं देख सकते
| फ़ैक्टर | कम चिंता का विषय | अधिक चिंता का विषय |
|---|---|---|
| व्यावसायिक महत्ता | गैर-ज़रूरी आंतरिक टूल का समर्थन करता है | पेरोल, ऑर्डर या रोगी रिकॉर्ड का समर्थन करता है |
| एकाग्रता (कंसंट्रेशन) | केवल आपके वेंडरों में से किसी एक द्वारा उपयोग किया जाता है | आपके कई वेंडरों द्वारा साझा किया जाता है |
| प्रतिस्थापनीयता | एक सप्ताह के भीतर विकल्प का परीक्षण किया गया | कोई परखा हुआ विकल्प मौजूद नहीं है |
| भौगोलिक जोखिम | अतिरिक्त (रिडंडेंट) रूट वाला एकल देश | एकल क्षेत्र या एकल बंदरगाह |
| इंसिडेंट ब्लास्ट रेडियस | एक साइट या एक टीम को प्रभावित करता है | एकाधिक साइटों या कई सेवाओं को प्रभावित करता है |
प्रत्येक कारक को 1 (कम चिंता) से लेकर 3 (अधिक चिंता) तक स्कोर दें। पाँचों स्कोरों को जोड़ें। कुल योग के आधार पर रैंक करें, और टाई होने की स्थिति में इंसिडेंट ब्लास्ट रेडियस के आधार पर निर्णय लें। पहले शीर्ष पाँच की समीक्षा करें और लिखें कि किस कारक की वजह से प्रत्येक स्कोर मिला। उस रैंकिंग को अपने थ्रेट इंटेलिजेंस फीड्स के कवरेज के साथ जोड़ें, ताकि कोई शेयर्ड प्रोवाइडर सिर्फ इसलिए अनदेखा न रह जाए क्योंकि किसी डायरेक्ट कॉन्ट्रैक्ट में उसका नाम नहीं है।
विज़िबिलिटी कभी भी पूरी तरह से संभव नहीं होगी। रैंकिंग यह तय करती है कि प्रयास और साक्ष्य पहले कहाँ जाने चाहिए। 15 का स्कोर पाने वाला सप्लायर - क्योंकि वह शेयर्ड है, जिसका कोई विकल्प नहीं है, और वह ऑर्डर्स से जुड़ा है - कम स्कोर वाले टूल्स की एक लंबी लिस्ट से अधिक महत्वपूर्ण होता है, भले ही उन टूल्स ने अधिक आकर्षक प्रश्नावली लौटाई हों।
नेटवर्क-स्तरीय थ्रेट डिफेंस कहाँ उपयुक्त बैठता है
एक चेकपॉइंट के बारे में सोचें, न कि किसी खाई (moat) के बारे में। किसी के भी आगे बढ़ने से पहले हर गंतव्य की जांच की जाती है। यह जांच पहचान, सॉफ़्टवेयर स्रोत (provenance), और सप्लायर कंट्रोल्स के साथ काम करती है। यह उनकी जगह नहीं लेती।
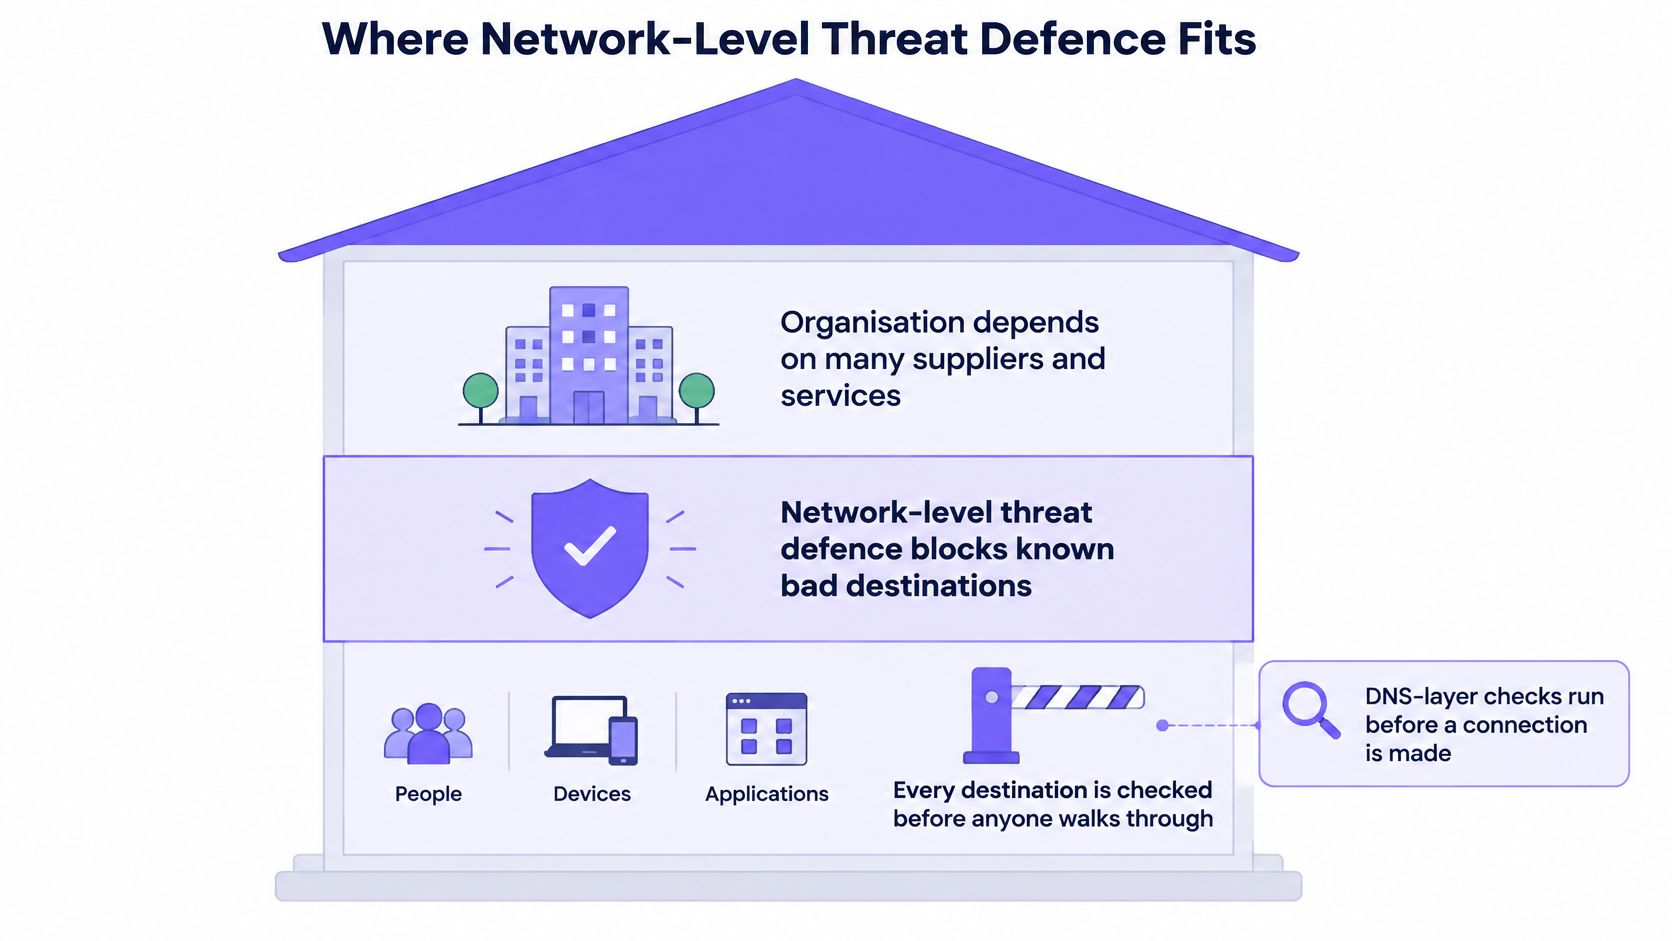
DNS-लेयर जाँच कनेक्शन शुरू होने से पहले चलती है। वे डिवाइस पर किसी एजेंट के बिना ही, संक्रमित डिवाइस से कमांड-एंड-कंट्रोल कॉलबैक के साथ-साथ फ़िशिंग और मैलवेयर डोमेन को रोक सकते हैं। यह गेस्ट, पब्लिक और स्टूडेंट WiFi पर महत्वपूर्ण है, जहाँ कैश काउंटर (tills), स्कैनर, कैमरे और आगंतुकों के फोन कभी भी आपका एंडपॉइंट सॉफ्टवेयर नहीं लेते हैं। एक लुकअप फ़िल्टर अभी भी वह नाम देख सकता है जिसकी इन डिवाइसों को आवश्यकता होती है।
नीति जो परिवेश के अनुकूल हो
नियम नेटवर्क सेगमेंट, वेन्यू और दिन के समय के अनुसार भिन्न होने चाहिए। रात के 22:00 बजे होटल की लॉबी में वैसा जोखिम नहीं होता जैसा सुबह 10:00 बजे स्टाफ VLAN में होता है। शाम और सप्ताहांत के सख्त नियम, क्या ब्लॉक किया गया था इसकी रिपोर्ट के साथ, अस्पष्ट "WiFi फ़िल्टर किया गया है" के दावे के बजाय संचालन और खरीद टीमों को एक साझा रिकॉर्ड प्रदान करते हैं। DNS सुरक्षा वह स्तर है जो यह जाँच करता है, और यह स्टैक में एक परत के रूप में शामिल है, जिसके साथ पहचान, सॉफ़्टवेयर और आपूर्तिकर्ता नियंत्रण इसके आसपास स्पष्ट रूप से दिखाई देते रहते हैं।
यह लेयर क्या नहीं कर सकती
- यह कमज़ोरियों (vulnerabilities) को ठीक नहीं करता है आपके अपने कोड में या किसी वेंडर के अपडेट में।
- यह नहीं रोकता है बिना किसी पूर्व लुकअप के सीधे IP एड्रेस से बनाए गए कनेक्शनों को।
- यह अंदर नहीं देख सकता है एन्क्रिप्टेड कंटेंट के जब नियंत्रण केवल DNS हो।
- यह जगह नहीं लेता है कॉन्ट्रैक्ट्स, इन्वेंट्रीज़, प्रूवेनेंस, या रैंक की गई सप्लायर लिस्ट की।
मैं इस लेयर को संपूर्ण सुरक्षा के रूप में पेश नहीं करूँगा। मैं इसे वहाँ रखूँगा जहाँ अनमैनेज्ड डिवाइसेज़ और शेयर्ड नेटवर्क विफलता का मार्ग बनते हैं, और उन पाथ्स के लिए SBOM, एक्सेस रिव्यू और nth-पार्टी रैंकिंग रखूँगा जिन्हें लुकअप कभी नहीं देख पाएगा।
तय करें कि सप्लाई चेन की किस कमी को पहले दूर करना है
- अपनी nth-पार्टी रैंकिंग से शीर्ष पाँच आपूर्तिकर्ताओं की सूची बनाएं, जिसमें प्रत्येक नाम के आगे पाँच फ़ैक्टर स्कोर दिए गए हों।
- कंट्रोल टेबल के अनुसार प्रत्येक की जाँच करें। अनुपलब्ध साक्ष्यों को चिह्नित करें: रजिस्टर प्रविष्टि, हस्ताक्षरित शर्तें, SBOM, स्रोत (provenance), VEX विवरण, खाता समीक्षा, या ड्रिल रिकॉर्ड।
- एक कड़ा पैमाना (थ्रेशोल्ड) तय करें। ग्राहक डेटा या किसी महत्वपूर्ण सेवा तक पहुँच रखने वाला और बिना किसी कंट्रोल साक्ष्य वाला कोई भी आपूर्तिकर्ता सबसे पहले आता है।
- सबसे बड़ी कमी को सबसे पहले दूर करें। यह किसी सॉफ्टवेयर वेंडर के लिए SBOM अनुरोध हो सकता है, या क्लाउड या पहचान प्रदाता के लिए रजिस्टर प्रविष्टि हो सकती है जिसे कई वेंडर साझा करते हैं।
- जहाँ अतिथि, सार्वजनिक या छात्र उपकरण बुनियादी ढांचे को साझा करते हैं, वहाँ एक नेटवर्क-स्तरीय थ्रेट डिफेंस लेयर जोड़ें। यदि एस्टेट चेंज कंट्रोल चलाता है, तो किसी भी बड़े बदलाव से पहले एक नेटवर्क पर पायलट परीक्षण करें।
जब आप किसी विक्रेता से आश्वासन मांगते हैं, तो स्लाइड पर लोगो के बजाय स्कोप के प्रमाण के साथ ISO 27001 या Cyber Essentials जैसे प्रमाणपत्रों का अनुरोध करें। Purple Shield प्रमाणित है और ISO 27001, GDPR, CCPA और Cyber Essentials सहित मान्यता प्राप्त सुरक्षा और बाल-सुरक्षा मानकों के अनुरूप है। Open नेटवर्क पर Shield एक सख्त, परिवार-सुरक्षित नीति लागू करता है, Secure नेटवर्क पर थ्रेट डिफेंस सबसे पहले आता है, और xPSK नेटवर्क पर सुरक्षा प्रति समूह निर्धारित की जाती है। चेंज कंट्रोल चलाने वाले एस्टेट्स के लिए, Purple व्यापक बदलाव करने से पहले आपकी टीम या आपके ICT प्रदाता के साथ एक SSID पर Shield के एक पायलट की योजना बनाता है।
इस महीने साक्ष्य का कोई एक अनुपलब्ध भाग चुनें। मीटिंग समाप्त होने से पहले एक ओनर और समीक्षा की तारीख तय करें।
Purple Shield कनेक्शन शुरू होने से पहले गेस्ट, पब्लिक और शेयर्ड WiFi पर डोमेन लुकअप की जांच करता है, और उन डिवाइसों पर फ़िशिंग, मैलवेयर व कमांड-एंड-कंट्रोल डेस्टिनेशन्स को ब्लॉक करता है जो कभी एजेंट नहीं लेते हैं। यह लेयर सप्लायर रैंकिंग, SBOMs और एक्सेस समीक्षाओं के साथ काम करती है। यह उनकी जगह नहीं लेती है। यदि शेयर्ड नेटवर्क वह कमी है जिसे आपने पहले स्थान पर रखा है, तो देखें कि Purple Shield प्रति नेटवर्क, प्रति वेन्यू और प्रति शेड्यूल थ्रेट डिफेंस कैसे लागू करता है।