
क्लाउड-आधारित नेटवर्क गाइड: आर्किटेक्चर और लाभ
जानें कि क्लाउड-आधारित नेटवर्क क्या है, इसका आर्किटेक्चर कैसे काम करता है, और कम ऑन-साइट डिवाइसों के साथ मल्टी-साइट WiFi को कैसे सुरक्षित और प्रबंधित किया जाए।
Published 19 नवंबर 2026
कोई मेहमान आपके किसी वेन्यू पर WiFi पासवर्ड मांगता है। आप उसे पासवर्ड दे देते हैं। बैक ऑफ़िस में कहीं लगा पुराना राउटर 2019 में सेट किए गए फ़ायरवॉल नियमों के आधार पर काम चला रहा होता है, और कंपनी में किसी को भी वे नियम मुँहज़बानी याद नहीं होते।
यह स्थिति तीन या बारह स्थानों पर दोहराई जाती है, और परेशानियां बढ़ती जाती हैं: प्रत्येक बॉक्स के लिए एक अलग एडमिन लॉगिन, एक ऐसी पॉलिसी जो एक स्थान पर मौजूद है लेकिन दूसरे स्थान पर नहीं, और हार्डवेयर की एक निश्चित मात्रा जो सर्दियों में निष्क्रिय पड़ी रहती है और गर्मियों में अत्यधिक दबाव में आ जाती है। अधिकांश ऑपरेटर इसे ठीक करने के लिए क्लाउड आधारित नेटवर्क का उपयोग करते हैं। यहीं से उपयोगी प्रश्न भी शुरू होते हैं, क्योंकि कंट्रोल को क्लाउड में ले जाने से यह बदल जाता है कि जब इसका कोई हिस्सा काम करना बंद कर देता है, तब क्या काम करता रहता है।
विषय सूची
- क्लाउड-आधारित नेटवर्क क्या है और यह कैसे अलग है
- क्लाउड-आधारित नेटवर्क की परतें एक साथ कैसे काम करती हैं
- फ़ायदे, लागत और यह बदलाव कहाँ हो रहा है
- DNS स्तर पर ट्रैफ़िक को सुरक्षित करना
- क्लाउड-आधारित नेटवर्क विफल होने पर भी क्या काम करता रहता है
- एक सेटअप चुनें और एक साइट पर परीक्षण करें
क्लाउड आधारित नेटवर्क क्या है और यह कैसे अलग है
तीन स्थानों वाले एक कैफ़े समूह की कल्पना करें। प्रत्येक का अपना राउटर, अपना फ़ायरवॉल और अपना एडमिन लॉगिन है, और प्रत्येक को अलग-अलग दोपहर में उस व्यक्ति द्वारा कॉन्फ़िगर किया गया था जो उस समय उपलब्ध था। वयस्क कंटेंट को ब्लॉक करने वाला नियम उनमें से दो पर मौजूद है। किसी ने भी इसे तीसरे पर कॉपी नहीं किया, और कोई नहीं बता सकता कि कब।
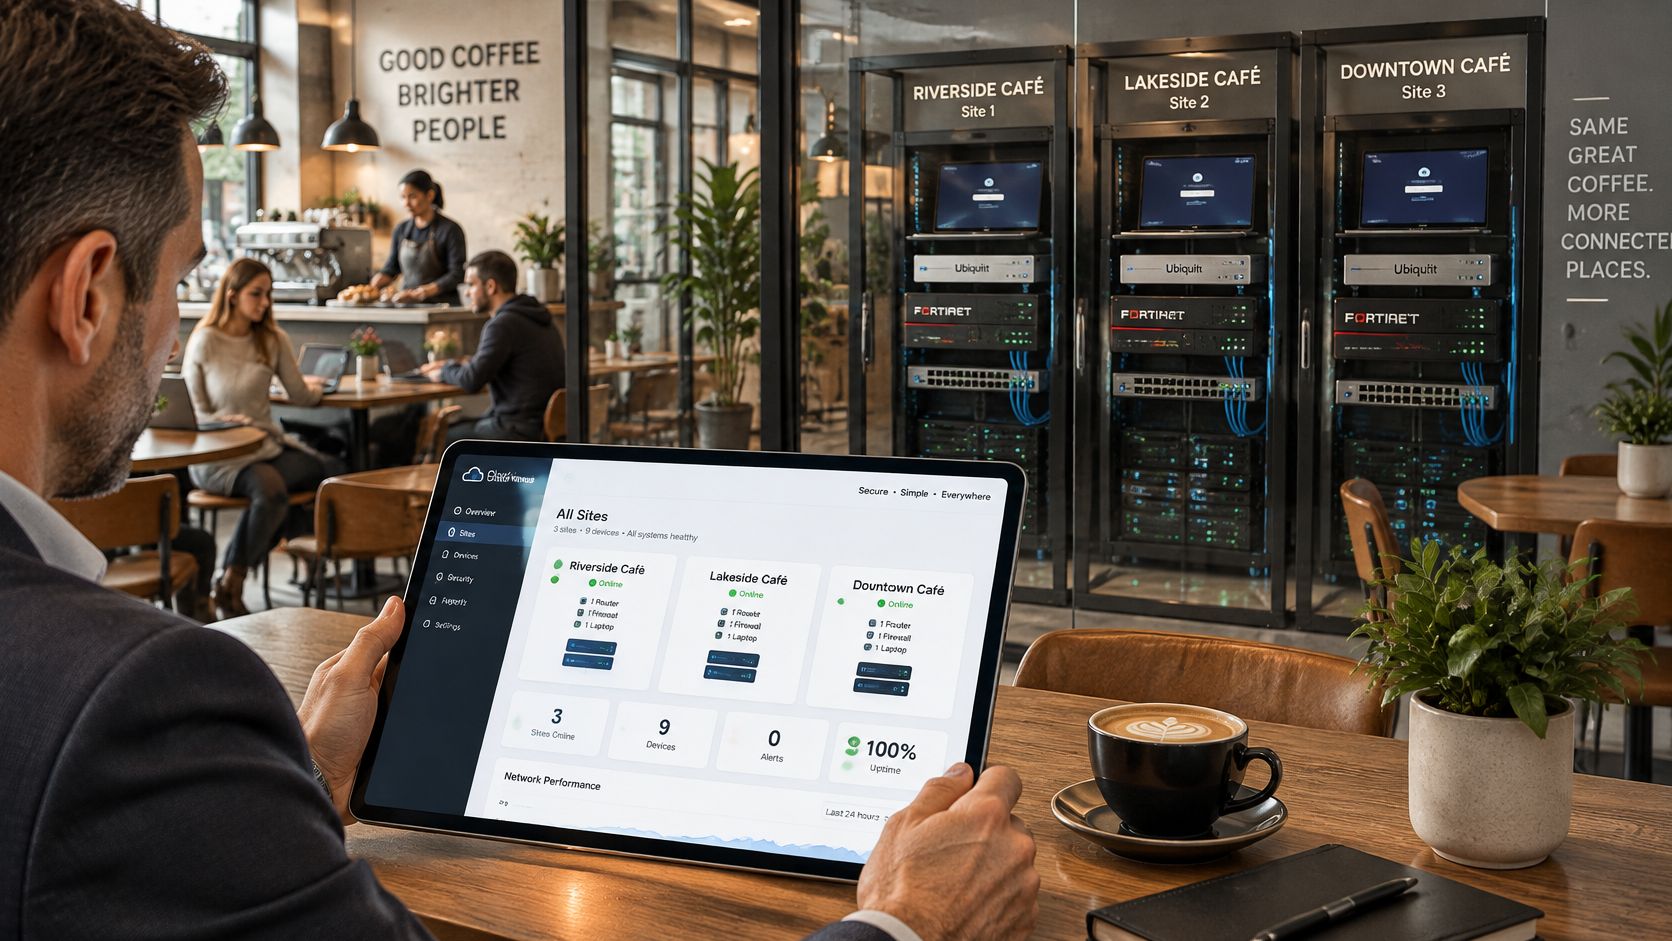
एक क्लाउड आधारित नेटवर्क प्रोसेसिंग और प्रबंधन को ऑन-प्रिमाइसेस से हटा देता है। पॉलिसी, निगरानी, रिपोर्टिंग और कॉन्फ़िगरेशन उस प्लेटफ़ॉर्म पर रहते हैं जिसे प्रदाता संचालित करता है। साइट पर जो रहता है वह बहुत सरल हो जाता है: एक्सेस पॉइंट्स, एक स्विच, और एक लाइटवेट कनेक्टर जो प्लेटफ़ॉर्म से बात करता है। आप एक बार लॉगिन करते हैं, प्रत्येक वेन्यू को देखते हैं, और उन सभी के लिए एक ही समय में नियम बदलते हैं।
U.S. National Institute of Standards and Technology ने 2011 में वह परिभाषा प्रकाशित की थी, जिसके आधार पर उद्योग का अधिकांश हिस्सा आज भी काम करता है, जिसमें क्लाउड कंप्यूटिंग को कॉन्फ़िगर करने योग्य संसाधनों के एक साझा पूल के ऑन-डिमांड एक्सेस के रूप में वर्णित किया गया है, जिसे न्यूनतम प्रबंधन प्रयास के साथ प्रोविज़न और रिलीज़ किया जा सकता है (NIST)। इसकी पाँच विशेषताएँ वेन्यू के संदर्भ में सटीक रूप से लागू होती हैं। Resource pooling स्पष्ट करता है कि आप इन्फ्रास्ट्रक्चर के मालिक होने के बजाय इसे अन्य ग्राहकों के साथ साझा क्यों करते हैं। Rapid elasticity बताता है कि बिना किसी हार्डवेयर ऑर्डर के भी अगस्त में समुद्र तटीय साइट पर अधिक क्षमता कैसे प्राप्त हो सकती है। Measured service डैशबोर्ड और मासिक रिपोर्ट की व्याख्या करता है।
यदि आप यह तय कर रहे हैं कि कितना काम बाहर सौंपना है और कितना इन-हाउस रखना है, तो CEFCore प्रबंधित क्लाउड सेवा गाइड यह विस्तार से बताती है कि एक प्रबंधित मॉडल में व्यावहारिक रूप से क्या-क्या शामिल होता है।
मल्टी-साइट ऑपरेटर के लिए मायने रखने वाले अंतर कुछ व्यावहारिक सवालों पर निर्भर करते हैं।
| पहलु | पारंपरिक नेटवर्क | क्लाउड आधारित नेटवर्क |
|---|---|---|
| पॉलिसी कहाँ रहती है | प्रत्येक स्थान पर ऑन-साइट हार्डवेयर | केंद्रीय क्लाउड प्लेटफ़ॉर्म, प्रति साइट लागू |
| नई साइट जोड़ना | साइट पर हार्डवेयर खरीदना, भेजना और कॉन्फ़िगर करना | साइट को ऑनबोर्ड करना और मौजूदा नीतियां लागू करना |
| प्रबंधन | प्रति डिवाइस स्थानीय एडमिन लॉगिन | सभी साइट्स पर एक ही डैशबोर्ड |
| क्षमता स्केलिंग | हार्डवेयर अपग्रेड या प्रतिस्थापन | प्रदाता मांग के अनुसार क्षमता जोड़ता है |
| विफलता निर्भरता | स्थानीय उपकरण और स्थानीय लिंक | इंटरनेट पथ और प्रदाता नियंत्रण प्लेन |
व्यावहारिक नियम: यदि किसी एक साइट पर किए गए बदलाव को हर दूसरी साइट पर मैन्युअल रूप से दोहराना पड़ता है, तो आप आधुनिक लॉगिन पेज वाले एक पारंपरिक नेटवर्क का ही संचालन कर रहे हैं।
क्लाउड आधारित नेटवर्क की परतें एक साथ कैसे फिट होती हैं
तीन मंज़िला इमारत की कल्पना करें। सबसे ऊपरी मंज़िल प्रबंधन कार्यालय है: यह क्लाउड कंट्रोल प्लेन है, जहाँ नीतियां, उपयोगकर्ता समूह और रिपोर्ट सेट की जाती हैं। कर्मचारी वहाँ ऊपर काम करते हैं, लेकिन मेहमान कभी वहाँ से होकर नहीं जाते। कंट्रोल प्लेन यह तय करता है कि क्या होना चाहिए। यह स्वयं गेस्ट ट्रैफ़िक को ले नहीं जाता है।
मध्य तल वह कॉरिडोर है, जो डेटा प्लेन कहलाता है। ट्रैफिक प्रत्येक वेन्यू पर एक्सेस पॉइंट्स, स्विचेस और लोकल ब्रेकआउट्स के माध्यम से यहां मूव करता है। यह वह जगह भी है जहां आप तय करते हैं कि कौन से डिवाइस एक-दूसरे को देख सकते हैं, और नेटवर्क सेगमेंटेशन वह अभ्यास है जो मेहमानों के फोन को पेमेंट टर्मिनलों से और टर्मिनलों को बैक-ऑफिस सिस्टम से अलग रखता है।
सबसे निचला तल लोकल एक्सेस लेयर है: वह द्वार जहाँ से प्रत्येक डिवाइस प्रवेश करता है।
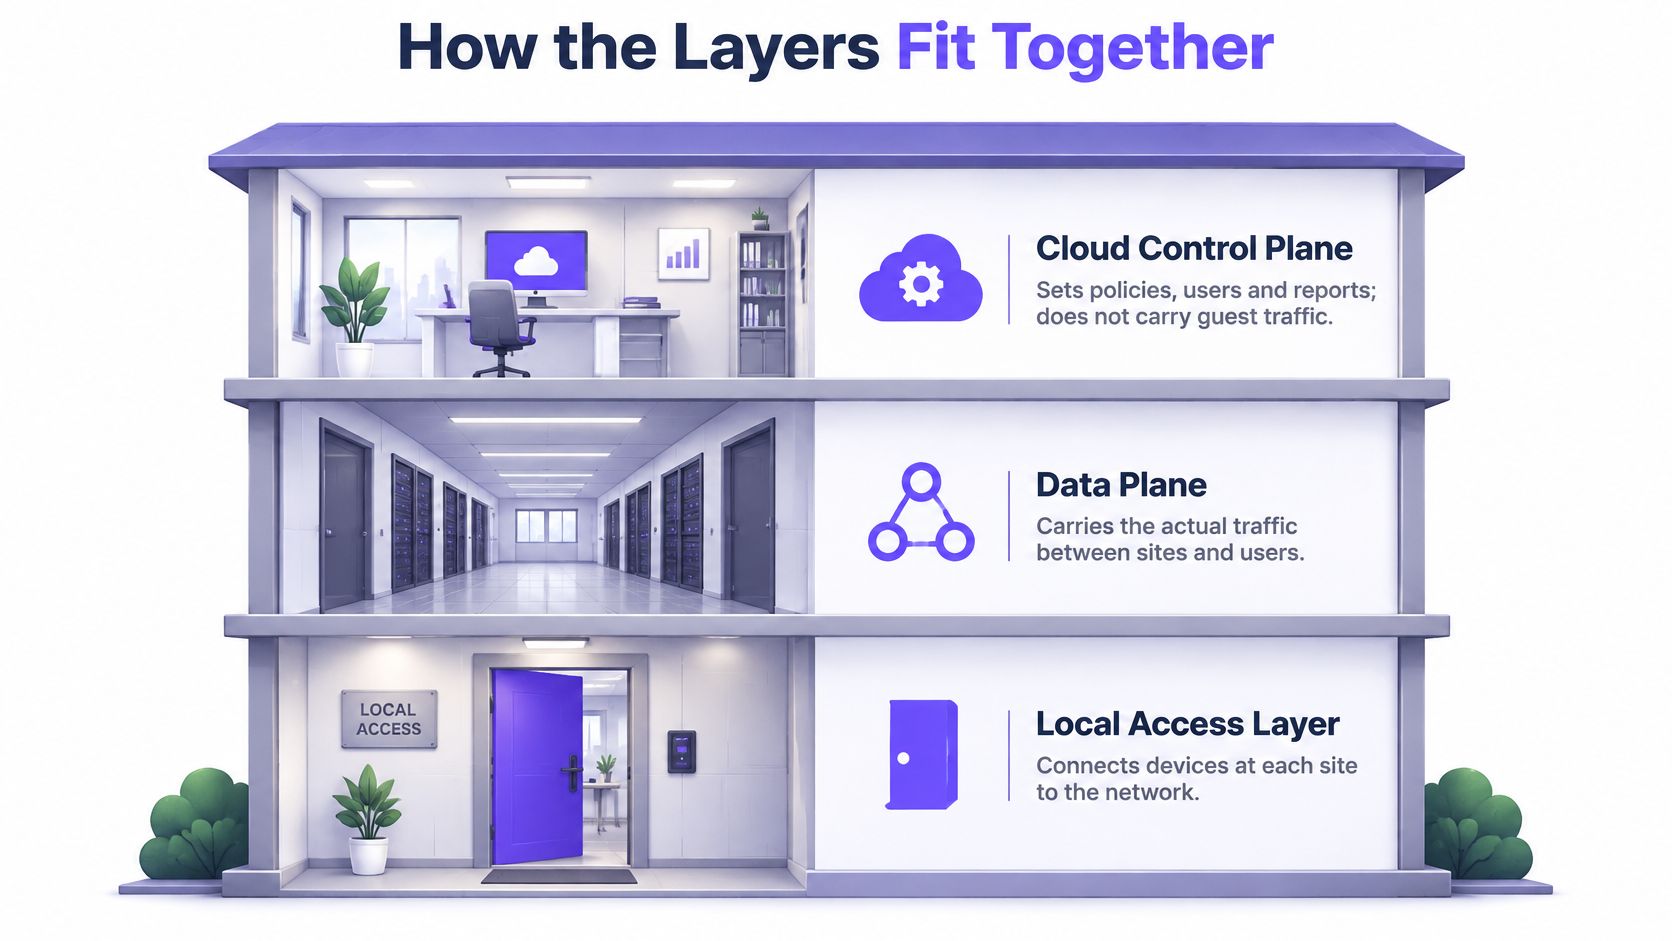
कार्यालय और कॉरिडोर के बीच वह चेकपॉइंट स्थित है जिससे प्रत्येक कनेक्शन सबसे पहले गुजरता है: DNS लेयर। नाम रिज़ॉल्व हुए बिना कॉरिडोर तक कुछ भी नहीं पहुँचता।
एक गेस्ट कनेक्शन, चरण-दर-चरण
- डिवाइस SSID से जुड़ता है और लोकल एक्सेस पॉइंट इसे स्वीकार करता है। यह क्लाउड में नहीं, बल्कि ऑन-साइट होता है।
- डिवाइस को DHCP से एक IP एड्रेस मिलता है। किसी भी ब्राउज़िंग से पहले, एड्रेस सबसे पहले मिलता है।
- डिवाइस किसी नाम के लिए अनुरोध करता है, और वह लुकअप राउटर में हार्डकोड किए गए पते के बजाय क्लाउड रिज़ॉल्वर के पास जाता है।
- रिज़ॉल्वर उस SSID के लिए निर्धारित नीति के आधार पर मिलीसेकंड में अनुमति देने या ब्लॉक करने का उत्तर देता है।
- केवल तभी कनेक्शन खुलता है, चाहे वह कोई वेब पेज हो, कोई ऐप हो या बैकग्राउंड सिंक हो।
इस प्रकार ये तीनों परतें एक पदानुक्रम (hierarchy) बनाती हैं। शीर्ष पर पॉलिसी तय की जाती है, DNS चेकपॉइंट पर इसका प्रवर्तन होता है, और कॉरिडोर में फ़ॉरवर्डिंग होती है। यही आर्किटेक्चर WiFi के बाहर भी बड़े पैमाने पर दिखाई देता है, यही वजह है कि वेंडिंग मशीनों के लिए IoT कनेक्टिविटी एक क्लाउड कंट्रोल लेयर पर निर्भर करती है जिसमें लोकल व्यवहार होता है जो लिंक टूटने पर भी बना रहता है।
प्रबंधन लेयर में खराबी और फ़ॉरवर्डिंग लेयर में खराबी एक जैसी घटना नहीं हैं। कार्यालय चला जाए तो आप कुछ भी नहीं बदल सकते, लेकिन कॉरिडोर ट्रैफ़िक ले जाना जारी रखता है। कॉरिडोर चला जाए तो दुनिया का कोई भी डैशबोर्ड आपके सामने खड़े मेहमान की मदद नहीं कर सकता।
लाभ, लागत और यह बदलाव कहाँ हो रहा है
यह बदलाव सबसे पहले ख़र्च में दिखाई देता है। Gartner ने 2024 में पब्लिक-क्लाउड सेवाओं पर दुनिया भर में एंड-यूज़र ख़र्च $675.4 बिलियन होने का अनुमान लगाया, जो 2023 के $561 बिलियन से 20.4% अधिक है, जिसमें इन्फ्रास्ट्रक्चर एज़ अ सर्विस (वर्चुअलाइज़्ड नेटवर्क क्षमता के सबसे क़रीब की श्रेणी) के 25.6% बढ़कर $180.0 बिलियन होने का अनुमान है (Gartner)।
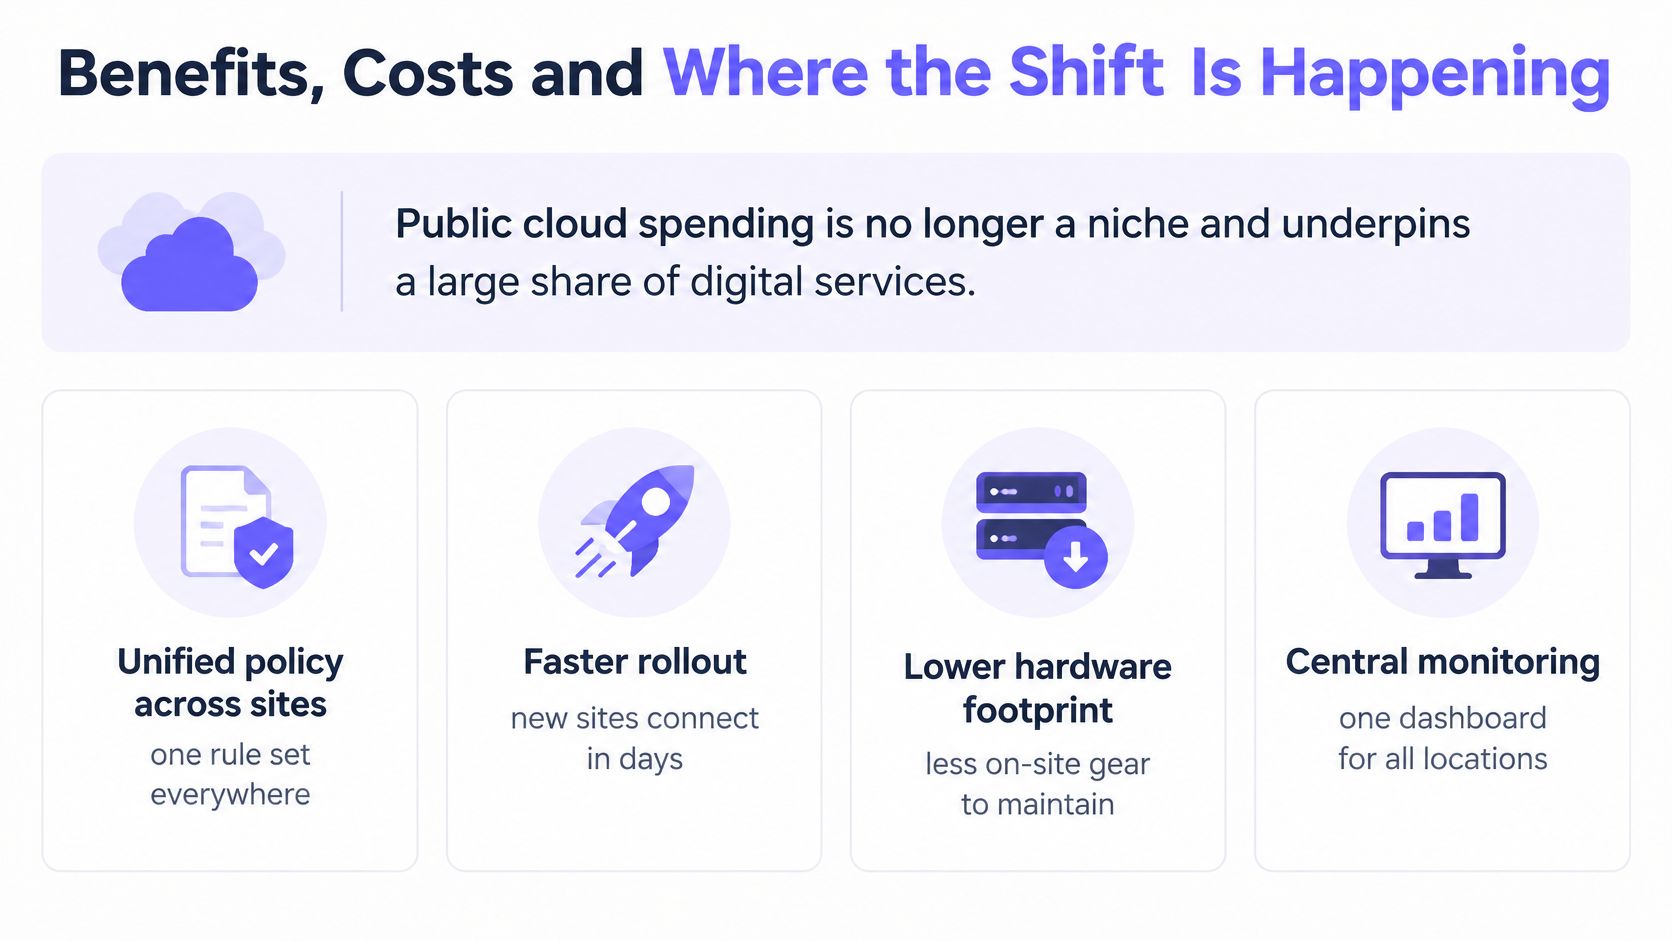
इसे व्यापक रूप से अपनाया जा रहा है और यह केवल बड़ी कंपनियों तक सीमित नहीं है। Eurostat ने पाया कि 2025 में यूरोपीय संघ (EU) के 52.7% उद्यमों ने सशुल्क क्लाउड सेवाओं का उपयोग किया, जो 2023 की तुलना में 7.4 प्रतिशत अंक की वृद्धि है (Eurostat)। आयरलैंड के Central Statistics Office ने दर्ज किया कि 2025 में 42.6% आयरिश उद्यमों ने क्लाउड-आधारित सुरक्षा सॉफ़्टवेयर खरीदे (Central Statistics Office)। खर्च भी केंद्रित हो रहा है: Flexera द्वारा सर्वेक्षण किए गए 40% उद्यमों ने पब्लिक क्लाउड पर प्रति वर्ष $12 मिलियन से अधिक खर्च किए, जो एक वर्ष पहले 36% था (Flexera)।
यदि आप बाकी सब पढ़ने के बजाय वॉकथ्रू देखना पसंद करते हैं, तो यह कुछ ही मिनटों में मॉडल को समझाता है।
मल्टी-साइट ऑपरेटर के लिए, प्रत्येक लाभ के साथ एक संबंधित लागत भी आती है।
- तेज़ ऑनबोर्डिंग, लेकिन आवर्ती शुल्क। एक नया वेन्यू परचेज़ ऑर्डर और साइट विज़िट के बजाय कुछ ही दिनों में जुड़ जाता है, लेकिन सब्सक्रिप्शन हार्डवेयर के पूंजीगत खर्च की जगह ले लेता है, और यह लागत कभी पूरी तरह से बंद नहीं होती है।
- हर जगह एक ही पॉलिसी सेट, लेकिन ट्रेनिंग की आवश्यकता। केंद्रीय नियमों का मतलब है कि सुरक्षा से जुड़ा बदलाव कुछ ही मिनटों में हर साइट पर लागू हो जाता है, और इसका यह भी मतलब है कि आपकी टीम को एक नया कंसोल सीखना होगा और उस पर भरोसा करना होगा।
- ऑडिट के लिए केंद्रीय लॉग, लेकिन लिंक पर निर्भरता। रिपोर्ट एक ही स्थान से प्राप्त होती हैं, लेकिन ट्रैफ़िक अभी भी प्रत्येक वेन्यू के अपने इंटरनेट कनेक्शन से होकर गुज़रता है, और कोई भी प्लेटफ़ॉर्म खराब लाइन को ठीक नहीं कर सकता है।
मान लीजिए बारह संपत्तियों वाला एक होटल समूह स्थानीय कंट्रोलरों से केंद्रीय प्रबंधन पर स्थानांतरित होता है। एक नई संपत्ति को ऑनबोर्ड करना प्लेटफ़ॉर्म में एक प्रविष्टि और मौजूदा टेम्पलेट से लागू की गई नीति बन जाता है, और नियमित व्यवस्थापक कार्य बारह लॉगिन के चक्कर लगाने के बजाय सिर्फ एक समीक्षा कतार तक सीमित हो जाता है।
| मापदंड | आंकड़ा | तुलना | स्रोत |
|---|---|---|---|
| विश्व भर में पब्लिक-क्लाउड एंड-यूज़र खर्च 2024 | $675.4 बिलियन | 2023 में $561 बिलियन, 20.4% की वृद्धि | Gartner |
| IaaS खर्च 2024 | $180.0 बिलियन | 2023 में $143.3 बिलियन, 25.6% की वृद्धि | Gartner |
| PaaS खर्च 2024 | $172.4 बिलियन | 20.6% की वृद्धि | Gartner |
| SaaS खर्च 2024 | $247.2 बिलियन | 20.0% की वृद्धि | Gartner |
| पब्लिक-क्लाउड एंड-यूज़र खर्च 2025 | $723.4 बिलियन | 2024 के आंकड़े के बाद का पूर्वानुमान | Gartner |
| सशुल्क क्लाउड सेवाओं का उपयोग करने वाले EU उद्यम 2025 | 52.7% | 2023 से 7.4 प्रतिशत अंक अधिक | Eurostat |
| क्लाउड-आधारित सुरक्षा सॉफ़्टवेयर खरीदने वाले आयरिश उद्यम 2025 | 42.6% | केवल आयरलैंड | Central Statistics Office |
| पब्लिक क्लाउड पर प्रति वर्ष $12 मिलियन से अधिक खर्च करने वाले उद्यम | 40% | पिछले वर्ष में 36% | Flexera 2025 |
इसके लाभ वहीं सबसे अधिक हैं जहाँ साइटें बहुत सारी हों, एक जैसी हों और एक छोटी टीम द्वारा संचालित की जाती हों। लगभग एक जैसे बारह होटल नेटवर्क केंद्रीय प्रबंधन को सार्थक बनाते हैं। कस्टम उपकरणों वाली कोई असामान्य इमारत शायद ऐसा न कर पाए।
DNS लेयर पर ट्रैफ़िक को सुरक्षित करना
किसी चीज़ को अस्वीकार करने के लिए DNS सबसे शुरुआती व्यावहारिक स्थान है। नेम रेजोल्यूशन के दौरान किसी डोमेन को अस्वीकार किया जा सकता है, इससे पहले कि डिवाइस के पास कोई गंतव्य पता हो और इससे पहले कि कोई वेब, TLS या कमांड-एंड-कंट्रोल सत्र शुरू हो। डिवाइस के पास तब तक पहले से ही एक IP पता होता है। बस उसके पास वह पता नहीं होता जो वह चाहता था।
क्लाउड DNS लेयर तीन काम करती है, और उनके अलग-अलग नाम देना उचित है क्योंकि वेंडर उन्हें एक साथ मिला देते हैं।
- श्रेणी फ़िल्टरिंग। वयस्क सामग्री, जुआ, मैलवेयर होस्टिंग, या जो कुछ भी नीति में निर्दिष्ट है, प्रति SSID लागू किया जाता है ताकि स्टाफ़ नेटवर्क और बच्चों के रीडिंग रूम के नियम समान न हों।
- खतरों को ब्लॉक करना। फ़िशिंग डोमेन, मैलवेयर डिलीवरी होस्ट और कमांड-एंड-कंट्रोल कॉलबैक को पेलोड पहुँचने के बाद रोकने के बजाय लुकअप के समय ही रोक दिया जाता है।
- विज्ञापन और ट्रैकर हटाना। कम तृतीय-पक्ष अनुरोधों का अर्थ है हल्के पेज और गेस्ट के फ़ोन पर डेटा की कम खपत।
इसके काम करने के लिए क्या सुरक्षित होना आवश्यक है
सुरक्षित DNS की तीन अलग-अलग आवश्यकताएँ होती हैं, जिन्हें अक्सर एक मानकर बेचा जाता है: सत्यनिष्ठा (इंटीग्रिटी), गोपनीयता (कॉन्फिडेंशियलिटी) और उपलब्धता (अवेलेबिलिटी)। DNSSEC यह पुष्टि करके सत्यनिष्ठा को सुरक्षित करता है कि हस्ताक्षरित प्रतिक्रिया से कोई छेड़छाड़ नहीं की गई है। गोपनीयता पर ध्यान न जाना आसान है, क्योंकि जब लुकअप प्लेन टेक्स्ट में भेजे जाते हैं, तो एक सही उत्तर भी सवाल को उजागर कर सकता है। उपलब्धता के लिए अपनी अलग योजना की आवश्यकता होती है, इसलिए ऑपरेटर अभी भी कॉन्फ़िगरेशन में विकेंद्रीकृत रिज़ॉल्वर, फ़ॉल्ट टॉलरेंस और एक से अधिक रिकर्सिव रिज़ॉल्वर चलाते हैं।
यह किसी भी गेस्ट या पब्लिक नेटवर्क के लिए एक संक्षिप्त चेकलिस्ट प्रदान करता है:
- सभी क्लाइंट DNS को अपने नियंत्रण वाले रिज़ॉल्वर पर रूट करें, बजाय इसके कि डिवाइस अपना खुद का रिज़ॉल्वर चुनें।
- जहाँ हार्डवेयर अनुमति देता है वहाँ बाईपास को रोकें, इसके लिए अन्य सर्वरों पर आउटबाउंड DNS को ब्लॉक करें।
- DNSSEC प्रतिक्रियाओं को मान्य करें ताकि कोई स्पूफ़ किया गया उत्तर अस्वीकार हो जाए।
- जहाँ गोपनीयता नियम लागू होते हैं, वहाँ क्वेरी ट्रांसपोर्ट को सुरक्षित करें, ताकि ट्रांज़िट के दौरान लुकअप पढ़े न जा सकें।
- लॉग को इतने समय तक सुरक्षित रखें जिससे यह पता चल सके कि किसी डिवाइस ने कब और कहाँ कनेक्ट करने का प्रयास किया था।
प्रत्येक आइटम एक विफलता मोड (failure mode) है जिसे किसी घटना द्वारा सामने लाए जाने से पहले टेस्ट किया जाना चाहिए। किसी डिवाइस को किसी बाहरी रिज़ॉल्वर से जोड़ें और जांचें कि क्या बाईपास नियम इसे पकड़ता है। फिर पूछें कि जब रिज़ॉल्वर काम करना बंद कर देते हैं तो क्या होता है: 'फेलिंग ओपन' होने पर मेहमान ऑनलाइन रहते हैं लेकिन प्रत्येक पॉलिसी हट जाती है, और 'फेलिंग क्लोज्ड' होने पर पॉलिसी बनी रहती है लेकिन रिज़ॉल्वर की खराबी एक आउटेज में बदल जाती है। Purple Shield 'फेल क्लोज्ड' होता है और कई डेटा सेंटरों में चलता है, इसलिए किसी एक में खराबी आने से सर्विस बंद नहीं होती है।
फ़िल्टर पर भरोसा करने से पहले लॉग पढ़ें। केवल एक ब्लॉक पेज अपने आप में कुछ साबित नहीं करता। लुकअप रिकॉर्ड यह साबित करता है कि किस नेटवर्क के लिए, किस समय क्या अस्वीकार किया गया था।
DNS फ़िल्टरिंग एंडपॉइंट सुरक्षा, फ़ायरवॉल और एप्लिकेशन नियंत्रणों के साथ काम करती है, और एक नियंत्रण लेयर के रूप में DNS सुरक्षा का तर्क इस बात पर आधारित है कि यह उनके विकल्प के बजाय कई लेयर्स में से एक लेयर है।
क्लाउड आधारित नेटवर्क विफल होने पर भी क्या काम करता रहता है
एक वेन्यू अपना क्लाउड डैशबोर्ड खो सकता है और फिर भी ट्रैफ़िक पास कर सकता है। यह डैशबोर्ड को बनाए रखते हुए फ़िल्टरिंग लागू करने वाले DNS पाथ को भी खो सकता है। ये विफलताएं दूर से देखने में एक जैसी लगती हैं, लेकिन नेटवर्क के विभिन्न हिस्सों को प्रभावित करती हैं। प्रत्येक के लिए अलग से डिज़ाइन करें।
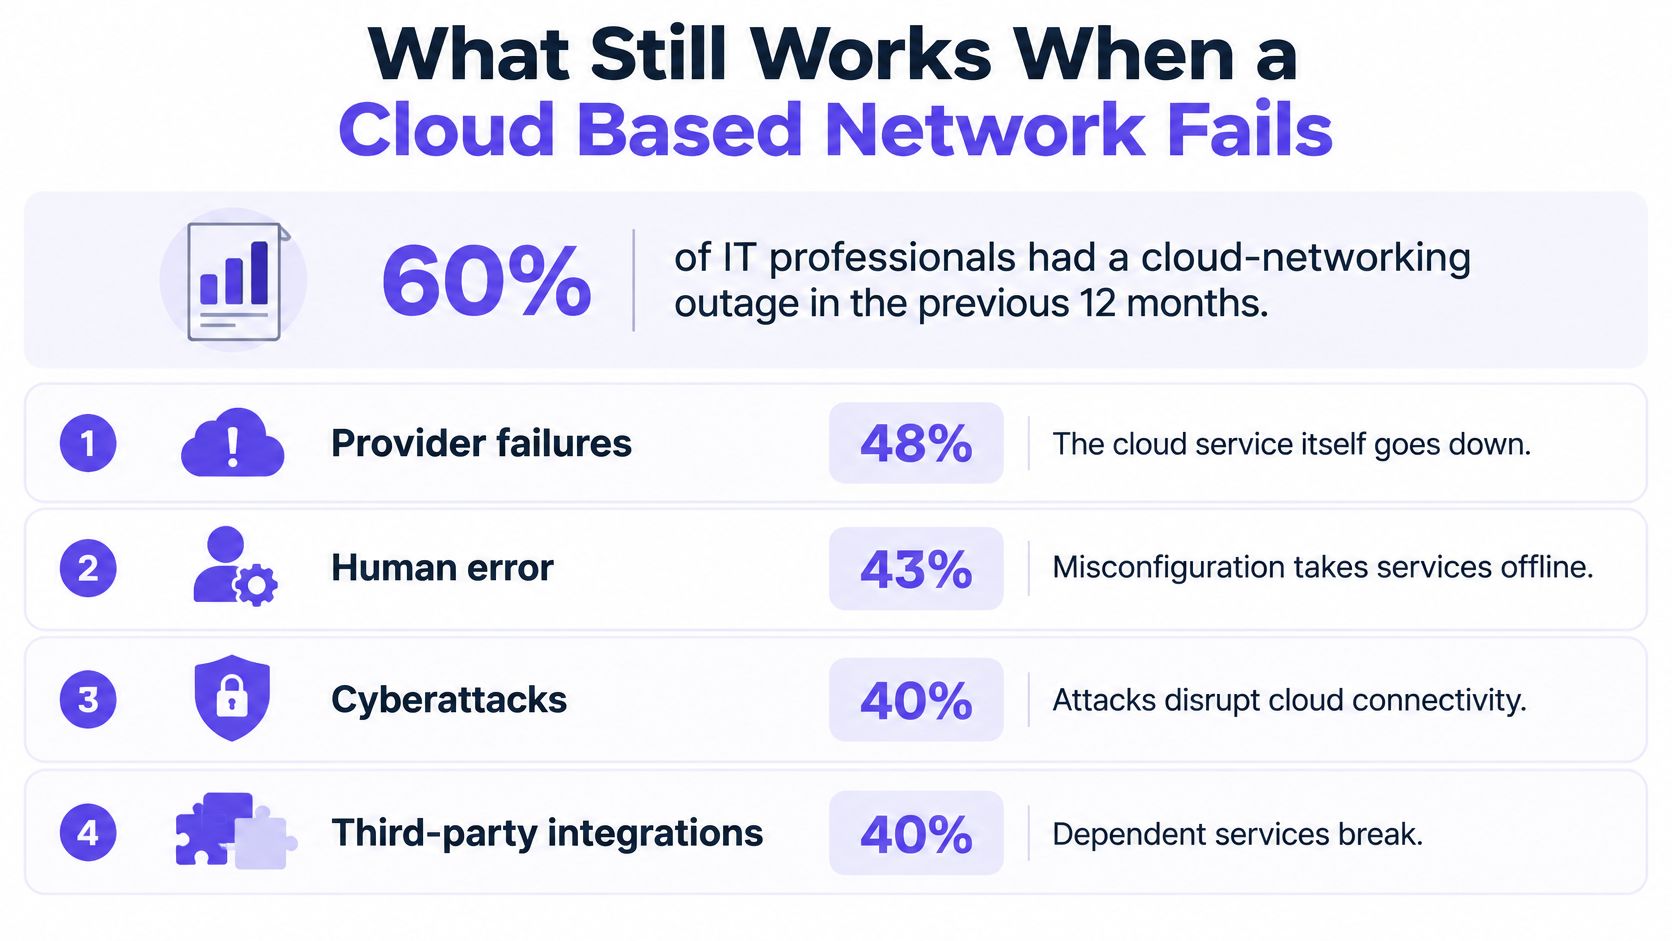
एक उद्योग सर्वेक्षण में पाया गया कि 60% IT पेशेवरों ने पिछले 12 महीनों में क्लाउड-नेटवर्किंग आउटेज का अनुभव किया था। रिपोर्ट किए गए कारणों में क्लाउड-प्रदाता की विफलताएं, मानवीय भूल, तृतीय-पक्ष एकीकरण, साइबर हमले और गलत कॉन्फ़िगरेशन शामिल थे (Aviatrix 2025 उद्योग सर्वेक्षण)।
किसी प्रदाता का अपटाइम आंकड़ा उसके प्लेटफ़ॉर्म को दर्शाता है, न कि यह कि उस प्लेटफ़ॉर्म के अनुपलब्ध होने पर आपका वेन्यू पॉलिसी लागू करना जारी रख सकता है या नहीं। डैशबोर्ड कंट्रोल रूम होता है; वेन्यू पर मौजूद उपकरणों को अब भी ट्रैफ़िक ले जाना होता है और पहले से प्राप्त नियमों को लागू करना होता है।
एक SLA यह बताता है कि प्रदाता क्या वादा करता है। यह आपको यह नहीं बताता कि कंट्रोल प्लेन के अगम्य होने पर आपके एक्सेस पॉइंट क्या करेंगे।
दो आउटेज जो एक जैसे दिखते हैं पर वास्तव में अलग हैं
यदि मैनेजमेंट प्लेन विफल हो जाता है, तो हो सकता है कि आप पॉलिसी न बदल सकें, नई रिपोर्ट न देख सकें या किसी साइट को ऑनबोर्ड न कर सकें। मौजूदा ट्रैफ़िक और प्रवर्तन जारी रह सकता है क्योंकि नियम पहले ही नेटवर्क एज पर भेजे जा चुके थे।
यदि एनफ़ोर्समेंट लेयर, जो आमतौर पर DNS या उसका रिज़ॉल्वर पाथ होती है, विफल हो जाती है, तो यूज़र्स को तुरंत इसका पता चल जाता है। कुछ साइटें रिज़ॉल्व होना बंद हो सकती हैं; या फिर सब कुछ रिज़ॉल्व हो सकता है क्योंकि फ़िल्टरिंग बाईपास हो चुकी होती है।
यह फ़ेल-ओपन बनाम फ़ेल-क्लोज़्ड का विकल्प है। यदि क्लाउड सेवा अनुपलब्ध है, तो Fail open सामान्य रिकर्सिव रिज़ॉल्यूशन के माध्यम से कनेक्टिविटी को बहाल करता है, लेकिन सुरक्षात्मक नियंत्रण अब लागू नहीं होते हैं। Fail closed पॉलिसी को बनाए रखता है, लेकिन DNS विफलता कार्ड भुगतान या बुकिंग सिस्टम जैसी वैध सेवाओं को भी ब्लॉक कर सकती है, जब तक कि नेटवर्क के पास परीक्षण की गई फ़ॉलबैक व्यवस्था न हो। कोई भी व्यवहार हर वेन्यू के अनुकूल नहीं होता। महत्वपूर्ण बात यह जानना है कि आपका नेटवर्क किस विकल्प का उपयोग करता है और उपयोगकर्ताओं को क्या अनुभव होगा (guide to fail-open versus fail-closed filtering)।
ज़रूरत पड़ने से पहले ही फ़ॉलबैक डिज़ाइन करें
एक से अधिक रिज़ॉल्वर कॉन्फ़िगर करें और निगरानी करें कि क्या वे ठीक से काम कर रहे हैं। उन सेवाओं की पहचान करें जिनका उपलब्ध रहना आवश्यक है, और उनके लिए फ़ॉलबैक पाथ का परीक्षण करें। यदि मेहमानों का इंटरनेट एक्सेस चला जाता है, तो उन्हें लोडिंग स्पिनर दिखाने के बजाय कैप्टिव पोर्टल के माध्यम से आउटेज की जानकारी दें।
क्लाउड प्रबंधन ऑन-साइट उपकरणों को नहीं हटाता है। एक्सेस पॉइंट, स्विच और वेन्यू का इंटरनेट लिंक सेवा का हिस्सा बने रहते हैं, और एक विफल लिंक अभी भी वेन्यू को डिस्कनेक्ट कर सकता है। रिपोर्टिंग भी लॉग्स, एक प्रतिधारण विंडो (रिटेंशन विंडो) और ऐसे प्रारूप पर निर्भर करती है जिसे कर्मचारी समझ सकें।
| विफलता | क्या काम करता रहता है | पॉलिसी व्यवहार | गो-लाइव से पहले परीक्षण करें |
|---|---|---|---|
| क्लाउड मैनेजमेंट प्लेन आउटेज | मौजूदा ट्रैफ़िक और प्रवर्तन, यदि नियम पहले से लागू हैं | आमतौर पर अपरिवर्तित | मैनेजमेंट एक्सेस को काटें और पुष्टि करें कि ट्रैफ़िक अभी भी प्रवाहित हो रहा है |
| DNS रिज़ॉल्वर आउटेज | लोकल कैश और सेकेंडरी रिज़ॉल्वर, यदि कॉन्फ़िगर किए गए हों | कॉन्फ़िगरेशन के अनुसार फ़ेल ओपन या फ़ेल क्लोज़्ड | प्राइमरी रिज़ॉल्वर को ब्लॉक करें और पुष्टि करें कि सेकेंडरी रिस्पॉन्स दे रहा है |
| वेन्यू इंटरनेट लिंक डाउन होना | केवल लोकल सेवाएं | लागू नहीं | WAN लिंक को अनप्लग करें और पुष्टि करें कि फ़ॉलबैक संदेश दिखाई दे रहा है |
| कैरियर या अपस्ट्रीम प्रदाता की खराबी | वैकल्पिक पथ पर ट्रैफ़िक, यदि कोई उपलब्ध हो | यदि दूसरा पथ इसे वहन करता है तो अपरिवर्तित | अपस्ट्रीम क्षति को सिम्युलेट करें और फ़ेलओवर रूट की जांच करें |
| पहचान प्रदाता (आइडेंटिटी प्रोवाइडर) आउटेज | ओपन या प्री-शेयर्ड SSIDs | प्रमाणीकृत एक्सेस बंद हो सकती है | स्टाफ़ और अतिथियों के लिए लॉगिन फ़ॉलबैक का परीक्षण करें |
इसे साबित करने के लिए तीन चरण
- प्रत्येक टेस्ट को किसी एक साइट पर चलाएं। इसे व्यावसायिक घंटों के दौरान करें, ताकि आप यह देख सकें कि मेहमान क्या अनुभव करते हैं और नेटवर्क क्या रिपोर्ट करता है।
- परिणाम रिकॉर्ड करें। नोट करें कि क्या काम करता रहा, क्या पॉलिसी 'फेल ओपन' हुई या 'क्लोज्ड', तारीख और किसने टेस्ट चलाया था।
- पॉलिसी में बदलाव के बाद दोहराएं। एक नया नियम सेट यह बदल सकता है कि फ़ॉलबैक कैसा व्यवहार करता है।
सब्सक्रिप्शन लागत और इंटरनेट लिंक पर निर्भरता इस बात को प्रभावित करती है कि आप क्या डिप्लॉय कर सकते हैं, लेकिन वे यह स्पष्ट नहीं करते कि आउटेज के दौरान क्या होता है। यदि आप केवल एक साइट का परीक्षण कर सकते हैं, तो उस साइट से शुरुआत करें जहाँ सबसे अधिक मेहमान आते हैं या जहाँ सबसे सख्त ड्यूटी ऑफ़ केयर लागू होती है।
एक सेटअप चुनें और एक साइट पर पायलट चलाएँ
उत्पादों की तुलना करने से पहले, यह तय करें कि आपका नेटवर्क किस उद्देश्य के लिए है। टूल की तुलना में क्रम अधिक महत्वपूर्ण है।
- हर उस साइट और ग्रुप को सूचीबद्ध करें जो इसका उपयोग करता है। अतिथि, स्टाफ़, छात्र, निवासी, सशुल्क टियर। इस सूची को लिख लें; अधिकांश ऑपरेटरों को ऐसे दो ग्रुप मिलते हैं जिन्हें वे भूल गए थे।
- पहले दिन से ही प्रत्येक ग्रुप को उसका अपना SSID या VLAN दें। किसी गेस्ट नेटवर्क के साथ रूल सेट साझा करने वाला स्टाफ़ नेटवर्क सुरक्षा संबंधी घटना को न्योता देने जैसा है। ऑनबोर्डिंग के दौरान प्रत्येक ग्राहक नेटवर्क को अपनी अलग पॉलिसी मिलनी चाहिए - अतिथियों, स्टाफ़, छात्रों, निवासियों और सशुल्क टियरों के लिए अलग-अलग।
- उन विफलता परीक्षणों को चिह्नित करें जो आपके लिए महत्वपूर्ण हैं। मैनेजमेंट-प्लेन लॉस, DNS फ़ेलओवर, एक अनप्लग किया गया WAN, अपस्ट्रीम लॉस और आइडेंटिटी-प्रोवाइडर आउटेज। यदि कोई परीक्षण लागू नहीं होता है, तो उसे छोड़ने के बजाय स्पष्ट रूप से ऐसा बताएं।
- व्यापक रोलआउट से पहले एक ही नेटवर्क पर पायलट परीक्षण करें और परिणाम लिखें। एक साइट, एक सप्ताह, निष्कर्षों का एक पृष्ठ।
Purple Shield उस काम के बाद फिट बैठता है, उसके स्थान पर नहीं। एक DNS लेयर हर नेटवर्क पर प्रत्येक डिवाइस पर कंटेंट को फ़िल्टर करती है, खतरों को रोकती है और विज्ञापनों को हटाती है, जिसमें प्रति SSID, VLAN और वेन्यू एक पॉलिसी और एक सिंगल डैशबोर्ड होता है। आप इसे एक नेटवर्क पर 30 दिनों के लिए निःशुल्क चला सकते हैं, या हमारी टीम के साथ योजना बनाकर एक एकल SSID का संचालन कर सकते हैं, और केवल उसके बाद ही कस्टम कोटेशन प्राप्त कर सकते हैं।
इसलिए इस सप्ताह एक साइट चुनें। इसके उपयोगकर्ता समूहों को रिकॉर्ड करें, केवल उस साइट के लिए विफलता तालिका भरें, और जब आपको पता चल जाए कि कुछ खराब होने पर आपके नेटवर्क को क्या करना चाहिए, तो पायलट बुक करें।
Purple Shield वेन्यू, गेस्ट और पब्लिक WiFi के लिए निर्मित सुरक्षात्मक DNS और कंटेंट फ़िल्टरिंग है, जो किसी भी WiFi नेटवर्क पर स्टैंडअलोन या Purple Access के साथ संचालित होता है, जिसमें प्रत्येक SSID, VLAN और वेन्यू के लिए एक अलग पॉलिसी होती है और ऐसी रिपोर्टिंग मिलती है जो सटीक रूप से दिखाती है कि क्या ब्लॉक किया गया था। यह कई डेटा केंद्रों पर चलता है और फ़ेल-क्लोज़्ड (fail closed) होता है, ताकि रिज़ॉल्वर की समस्या से आपकी सुरक्षा बंद न हो। Purple Shield पर एक नेटवर्क पर 30 दिनों का निःशुल्क परीक्षण शुरू करें और किसी अनुबंध पर हस्ताक्षर करने से पहले विफलता परीक्षणों (failure tests) को आज़माएं।