
राउटर गेस्ट नेटवर्क के बारे में पूरी जानकारी: आइसोलेशन, जोखिम और सेटअप
जानें कि राउटर गेस्ट नेटवर्क क्या है, यह विज़िटर्स को आपके मुख्य नेटवर्क से कैसे अलग (आइसोलेट) रखता है, और अतिरिक्त फ़िल्टरिंग तथा निगरानी की आवश्यकता कब होती है।
Published 15 नवंबर 2026
ग्राहक आपके कैफ़े का WiFi पासवर्ड मांगते रहते हैं, लेकिन कार्ड टर्मिनल और कार्यालय प्रिंटर उसी राउटर का उपयोग करते हैं। आप प्रत्येक आगंतुक के फ़ोन को व्यावसायिक नेटवर्क में आमंत्रित किए बिना इंटरनेट एक्सेस देना चाहते हैं। एक राउटर गेस्ट नेटवर्क वह सीमा प्रदान कर सकता है, लेकिन केवल तभी जब इसकी सेटिंग्स किसी अन्य WiFi नाम को प्रसारित करने से अधिक कार्य करती हों।
विषय-सूची
- राउटर गेस्ट नेटवर्क आपके मुख्य नेटवर्क से क्या अलग करता है
- गेस्ट नेटवर्क नियंत्रण और प्रत्येक क्या रोकता है
- अपने राउटर में गेस्ट नेटवर्क कैसे चालू करें
- स्थान के उदाहरण और प्रत्येक द्वारा उत्पन्न ट्रेड-ऑफ़
- अपने गेस्ट नेटवर्क आइसोलेशन का परीक्षण कैसे करें
- एक्सेस देने से पहले अपने गेस्ट नेटवर्क नियंत्रणों की पुष्टि करें
राउटर गेस्ट नेटवर्क आपके मुख्य नेटवर्क से क्या अलग करता है
राउटर गेस्ट नेटवर्क एक अतिरिक्त वायरलेस नेटवर्क होता है, जो आमतौर पर उसी राउटर द्वारा प्रदान किया जाता है, जो आगंतुकों को इंटरनेट एक्सेस देता है और आपके मुख्य नेटवर्क तक उनकी पहुंच को प्रतिबंधित करता है। कैफे में, ग्राहकों को कार्यालय के प्रिंटर, कर्मचारियों के लैपटॉप या भुगतान उपकरणों तक पहुंचे बिना ब्राउज़ करने और संदेश भेजने में सक्षम होना चाहिए।
होटल के की-कार्ड के बारे में सोचें। यह अतिथि के कमरे और स्वीकृत साझा क्षेत्रों को खोलता है, लेकिन कर्मचारियों के गलियारों या सुरक्षित कमरे को नहीं खोलता। सुरक्षा अनुमतियों से मिलती है, कार्ड पर लगे लेबल से नहीं। इसी प्रकार, एक अलग WiFi नाम, जिसे SSID कहा जाता है, अपने आप में सुरक्षा की सीमा स्थापित नहीं करता है।
सार्वजनिक पहुंच एक स्थापित कनेक्टिविटी मॉडल है: WiFi का एक अकादमिक इतिहास 2018 में दुनिया भर में लगभग 169 मिलियन सार्वजनिक WiFi हॉटस्पॉट की रिपोर्ट करता है। किसी एकल स्थान के लिए, महत्वपूर्ण मुद्दा उस नेटवर्क का आकार नहीं है। यह है कि ऑपरेटर उसमें शामिल होने वाले डिवाइसों को नियंत्रित नहीं करता है।
किसी विज़िटर का लैपटॉप सही तरीके से व्यवस्थित हो सकता है, संक्रमित हो सकता है या फ़ाइलों को खुले तौर पर शेयर करने के लिए कॉन्फ़िगर किया गया हो सकता है। किसी को ऑनलाइन एक्सेस देने से पहले आपको इसकी जांच करने की आवश्यकता नहीं होनी चाहिए। नेटवर्क सेगमेंटेशन के ज़रिए, आप यह तय करते हैं कि विज़िटर्स किन चीज़ों तक पहुंच सकते हैं, बजाय इसके कि वे जो भी डिवाइस लाएं, उस पर भरोसा किया जाए।
सीमाओं को अलग करें
गेस्ट नेटवर्किंग को अलग-अलग संबंधों को संबोधित करने की आवश्यकता है:
- गेस्ट से व्यवसाय: आगंतुकों को विश्वसनीय सिस्टम या प्रशासन इंटरफ़ेस तक नहीं पहुंचना चाहिए।
- गेस्ट से गेस्ट: जब तक कोई वैध कारण न हो, अप्रबंधित डिवाइसों को आस-पास के आगंतुकों से संपर्क नहीं करना चाहिए।
दूसरी सीमा के लिए अपने स्वयं के नियंत्रण की आवश्यकता होती है। कोई नेटवर्क ग्राहकों के डिवाइसों को एक-दूसरे के साथ संवाद करने की अनुमति देते हुए भी आपके कार्यालय के कंप्यूटर की सफलतापूर्वक रक्षा कर सकता है।
व्यावहारिक नियम: गेस्ट WiFi नाम को प्रवेश चिह्न मानें। पासवर्ड देने से पहले इसके पीछे के एक्सेस नियमों की जाँच करें।
गेस्ट नेटवर्क नियंत्रण और प्रत्येक क्या रोकता है
गेस्ट नेटवर्क नियंत्रणों का एक समूह है, जिनमें से प्रत्येक एक अलग जोखिम को रोकता है। कुछ स्थानीय संचार को नियंत्रित करते हैं, अन्य इंटरनेट गंतव्यों को या यह नियंत्रित करते हैं कि कोई कितने समय तक कनेक्ट रह सकता है।
इन कार्यों में अंतर करने के लिए इस तुलना का उपयोग करें।
| नियंत्रण | यह क्या ब्लॉक करता है | यह क्या ब्लॉक नहीं करता है | सामान्य उपयोग |
|---|---|---|---|
| केवल इंटरनेट एक्सेस वाला गेस्ट मोड | गेस्ट डिवाइसों का मुख्य नेटवर्क तक पहुँचना | गेस्ट-टू-गेस्ट संपर्क, मैलवेयर और फ़िशिंग | होम और छोटे कार्यालय के राउटर |
| वायरलेस क्लाइंट आइसोलेशन | गेस्ट्स द्वारा एक ही वायरलेस नेटवर्क पर एक-दूसरे को देखना या संपर्क करना | अलग नियमों के बिना मुख्य-नेटवर्क एक्सेस | सार्वजनिक और उच्च घनत्व वाले WiFi |
| इंटर-एक्सेस-पॉइंट आइसोलेशन | अलग-अलग एक्सेस पॉइंट पर मौजूद गेस्ट्स का एक-दूसरे तक पहुँचना | अलग नियमों के बिना मुख्य-नेटवर्क एक्सेस | समर्थित मल्टी-एक्सेस-पॉइंट स्थल |
| अलग VLAN या भौतिक पाथ | जब एक्सेस नियम इसकी मनाही करते हैं, तब गेस्ट ट्रैफ़िक का प्रिंटर, कैमरे, प्रबंधन इंटरफ़ेस और स्टाफ़ सिस्टम तक पहुँचना | फ़िशिंग, मैलवेयर कॉलबैक और हानिकारक सामग्री | होटल, स्कूल, अस्पताल और मल्टी-साइट ऑपरेटर |
| सुरक्षात्मक DNS और सामग्री फ़िल्टरिंग | पहचाने गए मैलवेयर, फ़िशिंग और ब्लॉक की गई श्रेणी के गंतव्यों के अनुरोध | डिवाइसों के बीच लैटरल मूवमेंट | सुरक्षा (सेफ़गार्डिंग) ज़िम्मेदारियों वाले स्थल |
| समय-सीमित क्रेडेंशियल | समय समाप्त हो चुके गेस्ट क्रेडेंशियल का उपयोग करके निरंतर एक्सेस | सक्रिय सत्र के दौरान दुरुपयोग | कैप्टिव-पोर्टल और सशुल्क WiFi |
स्थानीय सीमाएं इंटरनेट सुरक्षा नहीं हैं
NIST का वायरलेस LAN सुरक्षा मार्गदर्शन अलग-अलग सुरक्षा प्रोफ़ाइल वाले स्थानों पर अलग वायरलेस नेटवर्क की अनुशंसा करता है, जिसमें गेस्ट बनाम आंतरिक पहुंच शामिल है, और कहता है कि लॉजिकल रूप से अलग किए गए नेटवर्क के डिवाइसों को किसी अन्य नेटवर्क के डिवाइसों से कनेक्ट नहीं होना चाहिए। एक VLAN, या वर्चुअल लोकल एरिया नेटवर्क, एक लॉजिकल सेगमेंट प्रदान करता है, लेकिन फ़ायरवॉल और रूटिंग नियमों को इसकी सीमाओं को लागू करना चाहिए।
क्लाइंट आइसोलेशन एक अलग समस्या का समाधान करता है: अतिथियों के बीच संचार। WiFi Alliance डिप्लॉयमेंट गाइड क्लाइंट-टू-क्लाइंट फ़ॉरवर्डिंग को अक्षम करने की अनुशंसा करता है जहां इसकी आवश्यकता नहीं होती है, नेटवर्क पर एक ही वायरलेस सर्विस सेट के भीतर और विभिन्न सर्विस सेटों के बीच दोनों जगह। व्यावहारिक तौर पर, केवल प्रत्येक एक्सेस पॉइंट के भीतर ही नहीं, बल्कि विभिन्न एक्सेस पॉइंट्स पर भी आइसोलेशन की जांच करें।
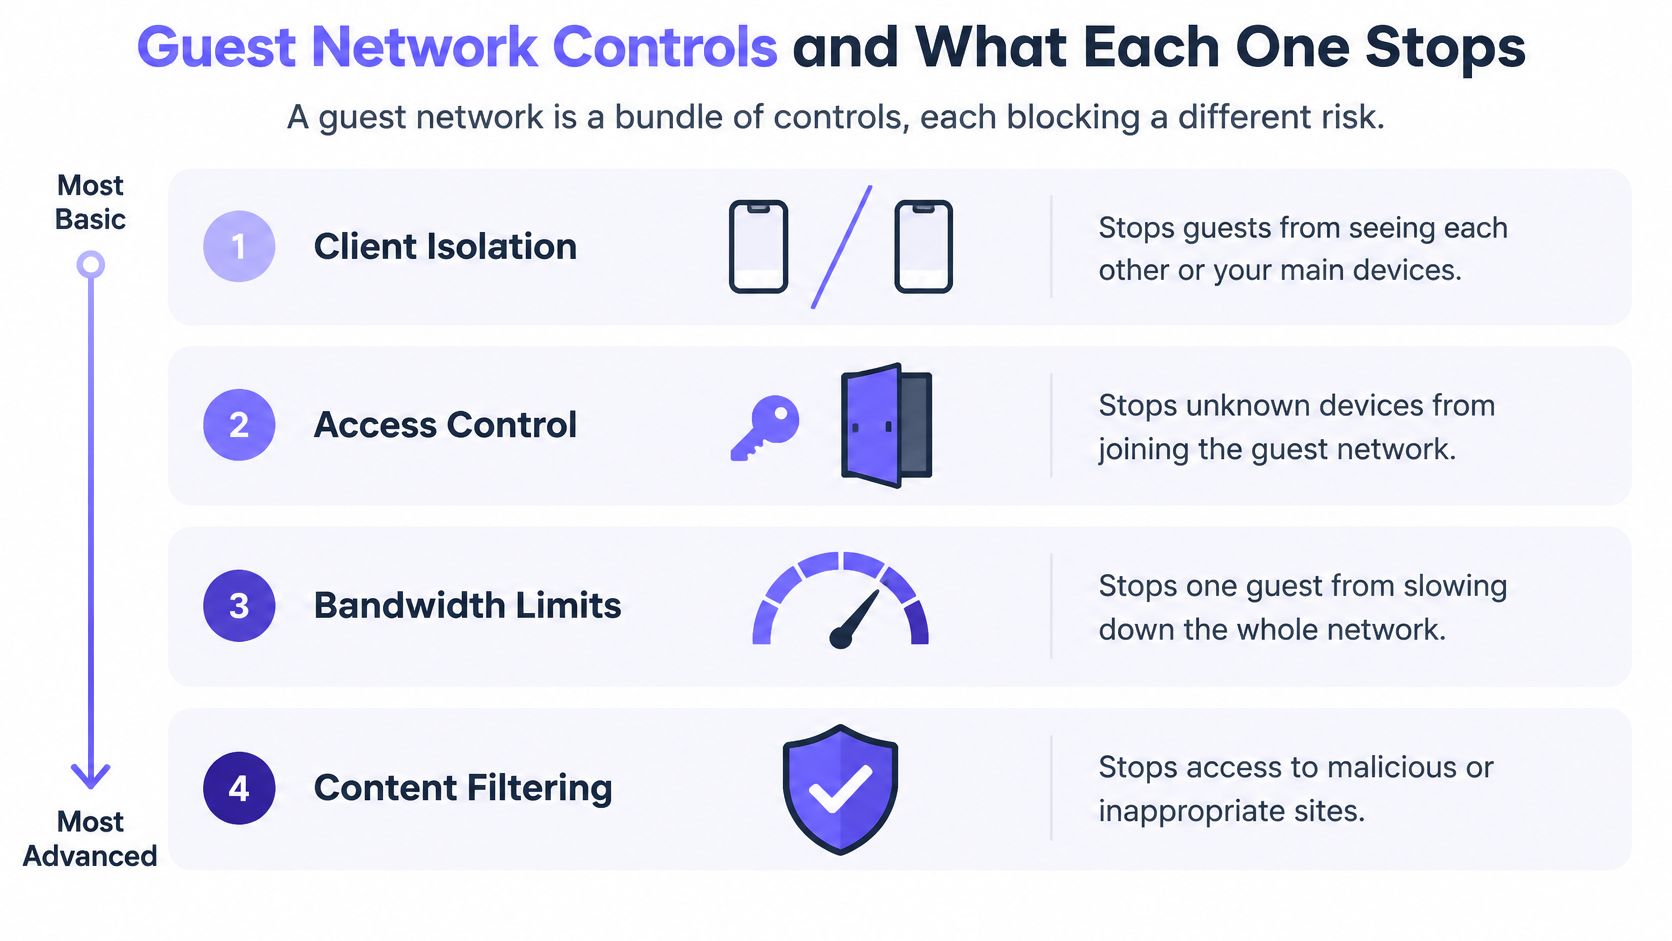
यह विज़ुअल नियंत्रणों को उद्देश्य के अनुसार समूहीकृत करता है। याद रखें कि गेस्ट-से-मुख्य-नेटवर्क पृथक्करण और गेस्ट-से-गेस्ट आइसोलेशन को अभी भी अलग सत्यापन की आवश्यकता होती है।
फ़िल्टरिंग क्या जोड़ती है
आइसोलेशन किसी संक्रमित लैपटॉप को हमलावर द्वारा नियंत्रित इंटरनेट सर्वर से संपर्क करने से नहीं रोकेगा। सुरक्षात्मक DNS अनुरोधित डोमेन नामों के रिज़ॉल्यूशन की अनुमति देने से पहले पॉलिसी के अनुसार उनकी जांच करता है। कंटेंट फ़िल्टरिंग उन श्रेणियों के लिए नियम जोड़ती है जिन्हें स्थल प्रदान नहीं करना चाहता।
दोनों में से कोई भी इस बात की गारंटी नहीं देता कि हर हानिकारक गंतव्य की पहचान हो जाएगी। वे स्थानीय एक्सेस प्रतिबंधों का विकल्प भी नहीं हैं।
फ़िल्टरिंग गंतव्यों को नियंत्रित करती है। आइसोलेशन पड़ोसियों को नियंत्रित करता है। दोनों में से कोई भी दूसरे का विकल्प नहीं है।
मान लीजिए कि कोई छात्र स्कूल के गेस्ट नेटवर्क से जुड़ता है, जिसमें आइसोलेशन सक्षम है लेकिन कोई सुरक्षात्मक फ़िल्टरिंग नहीं है। उनका टैबलेट आस-पास के डिवाइसों से संपर्क नहीं कर सकता, फिर भी यह फ़िशिंग गंतव्य खोल सकता है। इसके विपरीत, अप्रतिबंधित स्थानीय नेटवर्क पर एक फ़िल्टर किया गया टैबलेट अभी भी किसी असुरक्षित फ़ाइल शेयर तक पहुंच सकता है।
बैंडविड्थ सीमाओं का पूरी तरह से एक अलग उद्देश्य होता है: साझा क्षमता का प्रबंधन करना। वे कोई मैलवेयर नियंत्रण नहीं हैं।
अपने राउटर में गेस्ट नेटवर्क कैसे चालू करें
मुख्य नेटवर्क से कनेक्टेड किसी विश्वसनीय डिवाइस से परिवर्तन करें। राउटर का मैनुअल उपलब्ध रखें क्योंकि निर्माता समान सेटिंग्स के लिए अलग-अलग नामों का उपयोग करते हैं।
एक्सेस और पृथक्करण को कॉन्फ़िगर करें
व्यवस्थापक (administrator) इंटरफ़ेस खोलें। अपने डिवाइस की नेटवर्क सेटिंग्स में या राउटर के लेबल और दस्तावेज़ों में दिखाए गए गेटवे पते का उपयोग करें। एडमिनिस्ट्रेटर पासवर्ड से साइन इन करें, WiFi पासवर्ड से नहीं। आपको राउटर के सेटिंग्स डैशबोर्ड पर पहुँचना चाहिए।
गेस्ट WiFi सक्षम करें। वायरलेस, गेस्ट एक्सेस या उन्नत सेटिंग्स में देखें। पुष्टि करें कि आप मौजूदा नेटवर्क में कोई अन्य SSID जोड़ने के बजाय एक गेस्ट नेटवर्क बना रहे हैं।
विशिष्ट क्रेडेंशियल सेट करें। डिवाइस समर्थन के अनुसार WPA3 या WPA2 सुरक्षा का उपयोग करते हुए एक पहचानने योग्य गेस्ट नाम और एक अद्वितीय पासफ़्रेज़ चुनें। स्टाफ़-नेटवर्क पासवर्ड का पुनः उपयोग न करें।
पीयर आइसोलेशन सक्षम करें। क्लाइंट आइसोलेशन, AP आइसोलेशन या वायरलेस आइसोलेशन विकल्प खोजें। विवरण को ध्यान से जाँचें: कोई विकल्प केवल एक ही एक्सेस पॉइंट से जुड़े क्लाइंट को कवर कर सकता है।
स्थानीय एक्सेस अक्षम करें। उन अनुमतियों को बंद करें जो गेस्ट्स को स्थानीय या इंट्रानेट नेटवर्क तक पहुँचने की अनुमति देती हैं। यदि बैंडविड्थ नियंत्रण उपलब्ध हैं, तो व्यावसायिक संचालन के लिए पर्याप्त क्षमता आरक्षित रखें।
सहेजें और जाँचें। गेस्ट SSID से एक परीक्षण फ़ोन कनेक्ट करें और सामान्य इंटरनेट एक्सेस की पुष्टि करें। जहाँ राउटर अलग-अलग पता श्रेणियों का उपयोग करता है, वहाँ सत्यापित करें कि फ़ोन को गेस्ट-श्रेणी का पता प्राप्त होता है। यह एक प्रारंभिक कॉन्फ़िगरेशन जाँच है, आइसोलेशन का प्रमाण नहीं।
हार्डवेयर की सीमाएं जांचें
ऐसा राउटर जो लागू करने योग्य अलगाव के बिना केवल एक अन्य WiFi नाम प्रदान करता है, इस कार्य के लिए पर्याप्त नहीं है। बड़े इंस्टॉलेशन के लिए, ऐसे राउटर, फ़ायरवॉल और एक्सेस पॉइंट का उपयोग करें जो आवश्यक VLANs और एक्सेस नियमों का समर्थन करते हों। VLAN समर्थन का विज्ञापन करने वाला एक्सेस पॉइंट अकेले पूरी सीमा प्रदान नहीं कर सकता।
ऑपरेटिंग मोड भी जाँचें। किसी अन्य राउटर के पीछे एक्सेस पॉइंट के रूप में उपयोग किए जाने वाले उपकरण गेस्ट ट्रैफ़िक को रूटिंग करने वाले उपकरण की तुलना में अलग तरीके से संभाल सकते हैं।
विज़ुअल सेटअप वॉकथ्रू के लिए, अपने स्वयं के राउटर के दस्तावेज़ों के साथ वीडियो का उपयोग करें।
वेन्यू के उदाहरण और वे ट्रेड-ऑफ जो प्रत्येक प्रस्तुत करता है
होटल लॉबी बार को अजनबियों के उपकरणों को आपस में इंटरैक्ट करने की अनुमति दिए बिना आसान ऑनबोर्डिंग की आवश्यकता होती है। एक समझदारी भरी शुरुआती नीति में सख्त पीयर आइसोलेशन, परिवार-सुरक्षित फ़िल्टरिंग और एक्सपायर होने वाले रूम-गेस्ट वाउचर का संयोजन शामिल होता है। रूम कास्टिंग के लिए प्रत्येक अतिथि को हर टेलीविजन खोजने की अनुमति देने की तुलना में अधिक चयनात्मक समाधान की आवश्यकता होती है।
CISA का एंटरप्राइज़ वायरलेस मार्गदर्शन गेस्ट वायरलेस को संगठनात्मक नेटवर्क से अलग रखने की अनुशंसा करता है। उस सिद्धांत को लागू करने का मतलब यह नहीं है कि प्रत्येक स्थान को समान अनुमतियों का उपयोग करना चाहिए। एक क्लासरूम, प्रतीक्षालय और सम्मेलन कक्ष की संचार की वैध ज़रूरतें अलग-अलग होती हैं।
गतिविधि के अनुसार अनुमतियों का मिलान करें
स्कूल में, कर्मचारियों, छात्रों और आगंतुकों के नेटवर्क को अलग रखें। प्रत्येक पर इच्छित फ़िल्टरिंग पॉलिसी लागू करें, जबकि कक्षा में कास्टिंग की अनुमति केवल स्वीकृत डिवाइसों और डिस्प्ले के बीच ही दें। डिस्कवरी संबंधी समस्या का समाधान स्टाफ नेटवर्क को खोलकर न करें।
अस्पताल के प्रतीक्षा क्षेत्र में, मरीजों के टैबलेट को इंटरनेट एक्सेस की आवश्यकता होती है, क्लिनिकल उपकरणों तक पहुंच की नहीं। क्लिनिकल और मेडिकल-डिवाइस नेटवर्क से सख्त पीयर आइसोलेशन और स्पष्ट पृथक्करण को सुविधाजनक स्थानीय शेयरिंग की तुलना में प्राथमिकता दी जानी चाहिए।
| स्थान | आइसोलेशन और पृथक्करण | फ़िल्टरिंग | अपवाद और सीमाएं |
|---|---|---|---|
| होटल लॉबी बार | सख्त पीयर आइसोलेशन | पारिवारिक रूप से सुरक्षित फ़िल्टरिंग | सीमित समय वाले रूम-गेस्ट वाउचर |
| स्कूल | कर्मचारियों, छात्रों और आगंतुकों के लिए अलग नेटवर्क | कनेक्टेड डिवाइसों पर फ़िल्टरिंग | नियंत्रित क्लासरूम-कास्टिंग अपवाद |
| अस्पताल प्रतीक्षा क्षेत्र | सख्त पीयर आइसोलेशन; अलग क्लिनिकल और मेडिकल-डिवाइस नेटवर्क | खतरे और सामग्री की फ़िल्टरिंग | मरीजों के टैबलेट कभी भी क्लिनिकल सिस्टम तक नहीं पहुंचते |
| सम्मेलन केंद्र या कैंपस कार्यक्रम | नियंत्रित प्रतिनिधि सहयोग | खतरे की फ़िल्टरिंग और कार्यक्रम-उपयुक्त श्रेणियां | एक्सपायर होने वाले क्रेडेंशियल्स; बैंडविड्थ संकेंद्रण की निगरानी |
| आगंतुकों वाला कॉर्पोरेट कार्यालय | प्रिंटर के लिए बिना रूट वाला आगंतुक VLAN; अलग स्मार्ट-डिस्प्ले नेटवर्क | खतरे की फ़िल्टरिंग और आगंतुक सामग्री नीति | सक्षम करने से पहले अपवादों का दस्तावेजीकरण करें |
सम्मेलन आयोजक को स्थानीय स्तर पर सहयोग करने के लिए प्रतिनिधियों की आवश्यकता हो सकती है। पूरे सार्वजनिक नेटवर्क को ढीला करने के बजाय उस गतिविधि को एक प्रतिबंधित सहयोग सेगमेंट दें। किसी कॉर्पोरेट कार्यालय में, आगंतुकों को कार्यालय के डिस्प्ले और प्रिंटर तक व्यापक पहुंच प्रदान करने के बजाय एक नियंत्रित प्रेजेंटेशन सेवा प्रदान करें।
यही सिद्धांत घर पर भी लागू होता है। अतिरिक्त कमरा किराए पर देने के लिए Global की गाइड उपयोगी होस्टिंग संदर्भ प्रदान करती है; नेटवर्क एक्सेस में भी किरायेदार की ज़रूरतों और घरेलू उपकरणों तक पहुंच के बीच अंतर होना चाहिए।
आकलन करें कि अधिक सख्त सेटिंग्स से क्या प्रभावित होता है
क्लाइंट आइसोलेशन और कैप्टिव पोर्टल वायरलेस प्रिंटिंग, एक्सेसिबिलिटी डिवाइस, कास्टिंग और स्मार्ट डिस्प्ले में बाधा डाल सकते हैं। किसी गेस्ट WiFi पॉलिसी को बदलने से पहले, एक बेसलाइन स्थापित करें और तुलना करें:
- ऑनबोर्डिंग: नेटवर्क से जुड़ने में विफलता, पोर्टल से जुड़ी समस्याएं और प्रमाणीकरण में रुकावटें।
- उचित उपयोग: गलत तरीके से ब्लॉक किए गए डेस्टिनेशन और अनुपलब्ध स्थानीय सेवाएं।
- सपोर्ट और क्षमता: हेल्प-डेस्क संपर्क और मेहमानों द्वारा अत्यधिक बैंडविड्थ का उपयोग।
स्थान की वास्तविक गतिविधियों के आधार पर अनुमतियाँ चुनें, न कि इसलिए क्योंकि कोई अन्य साइट उसी राउटर का उपयोग करती है।
अपने गेस्ट नेटवर्क आइसोलेशन का परीक्षण कैसे करें
गेस्ट WiFi को एक अविश्वसनीय नेटवर्क मानें जिसके लिए निरंतर सत्यापन की आवश्यकता होती है। एक सेटिंग्स स्क्रीन केवल इच्छित व्यवहार का वर्णन करती है; परीक्षण से पता चलता है कि एक गेस्ट डिवाइस वास्तव में क्या कर सकता है।
CISA का गेस्ट-नेटवर्क सेगमेंटेशन मार्गदर्शन घटना की जांच और प्राथमिकता (ट्राइएज) में सहायता के लिए लेबल किए गए टेलीमेट्री के साथ, एंटरप्राइज़ ट्रैफ़िक से विशिष्ट VLANs या भौतिक रूप से अलग पथों की मांग करता है। केवल वायरलेस सेटिंग्स का परीक्षण करने के बजाय, अपनी जांच में अपस्ट्रीम फ़ायरवॉल और स्विच को शामिल करें।
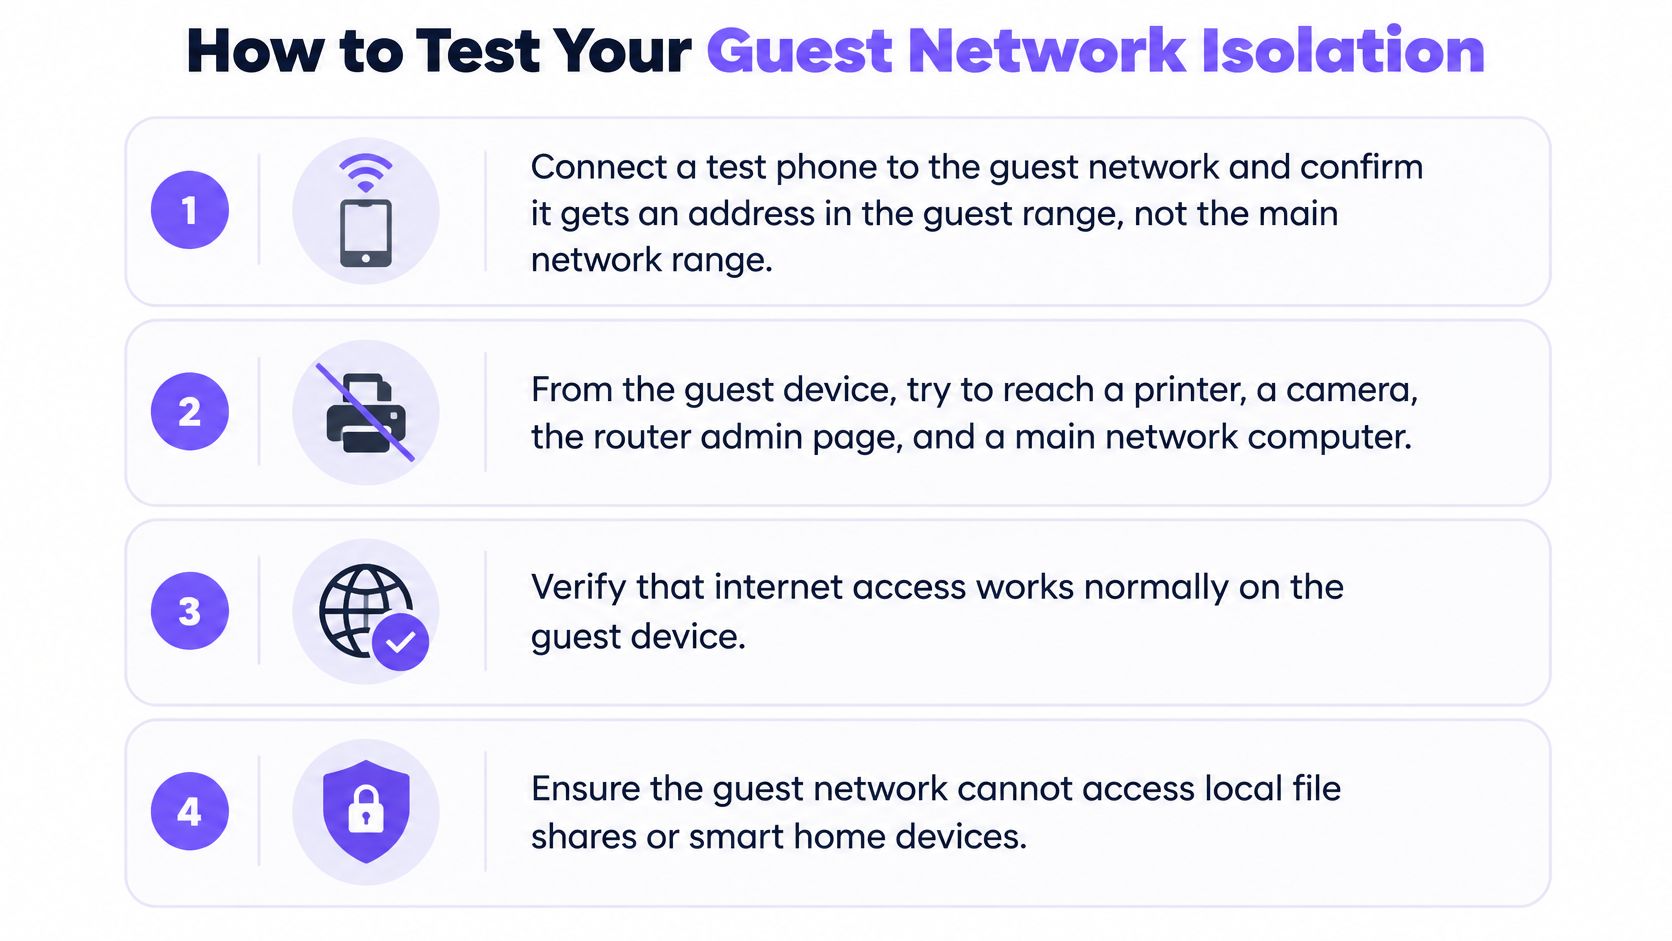
विज़ुअल चेकलिस्ट को शुरुआती बिंदु के रूप में उपयोग करें, फिर नीचे दिए गए विस्तृत परीक्षण पूरे करें।
गेस्ट डिवाइस से जांच चलाएं
एड्रेसिंग और इंटरनेट एक्सेस की पुष्टि करें। गेस्ट SSID से जुड़ें और असाइन किए गए नेटवर्क विवरणों की जांच करें। अपेक्षित परिणाम चालू इंटरनेट एक्सेस के साथ कॉन्फ़िगर किया गया गेस्ट सेगमेंट है। मोबाइल डेटा को बंद कर दें ताकि यह विफल WiFi कनेक्शन को छिपा न सके।
सुरक्षित गंतव्यों (डेस्टिनेशन) पर जाकर देखें। प्रिंटर, कैमरा, राउटर एडमिनिस्ट्रेशन पेज और स्टाफ़ सर्वर के रिकॉर्ड किए गए एड्रेस का उपयोग करके उन पर अधिकृत कनेक्शन का प्रयास करें। जब तक कोई स्पष्ट अपवाद मौजूद न हो, प्रत्येक प्रयास विफल होना चाहिए। वास्तविक सर्विस का परीक्षण करें, न कि केवल यह कि कोई डिवाइस पिंग का उत्तर देता है या नहीं।
IPv6 के साथ दोहराएं। जहां IPv6 उपलब्ध हो, वहां इसके माध्यम से सुरक्षित-गंतव्य जांच को दोहराएं। अपेक्षित परिणाम IPv4 जैसी ही एक्सेस नीति होना है, जिसमें आंतरिक सिस्टम में जाने का कोई वैकल्पिक मार्ग न हो।
गेस्ट पीयर्स की जांच करें। ज्ञात वर्किंग सर्विस वाले किसी अन्य परीक्षण डिवाइस का उपयोग करें, फिर गेस्ट डिवाइस से उस तक पहुँचने का प्रयास करें। पीयर आइसोलेशन अनिवार्य होने पर, एक ही एक्सेस पॉइंट पर और अलग-अलग एक्सेस पॉइंट दोनों पर एक्सेस विफल होना चाहिए।
DNS एन्फोर्समेंट को सत्यापित करें। पुष्टि करें कि क्वेरी लक्षित फ़िल्टरिंग सर्विस का उपयोग करती हैं और इसके हानिरहित श्रेणी-परीक्षण पृष्ठ पर जाएं। अपेक्षित परिणाम कॉन्फ़िगर किया गया ब्लॉक रिस्पॉन्स और एक मेल खाता पॉलिसी लॉग है। DNS over HTTPS का ध्यान रखें, जो नेटवर्क रिज़ॉल्वर को बायपास कर सकता है यदि आपका एन्फोर्समेंट डिज़ाइन इसकी अनुमति देता है।
डिस्कवरी का निरीक्षण करें। प्रिंटर और कास्टिंग डिस्कवरी की जांच करें। गैर-अनुमोदित डिवाइस दिखाई नहीं देने चाहिए; अनुमोदित सेवाएं केवल अपने इच्छित उपयोगकर्ताओं के लिए ही उपलब्ध रहनी चाहिए।
बदलावों के बाद पुन: परीक्षण करें। फ़र्मवेयर अपडेट, मेश जोड़े जाने, एक्सेस-पॉइंट बदलने या रूटिंग परिवर्तनों के बाद दोहराएं। अपेक्षित अनुमतियां अपरिवर्तित रहनी चाहिए।
अनुमानों को नहीं, बल्कि साक्ष्यों को रिकॉर्ड करें
केवल उन्हीं डिवाइसों और प्रणालियों का उपयोग करें जिनका परीक्षण करने के लिए आप अधिकृत हैं। यदि गंतव्य ऑफ़लाइन था, तो विफल कनेक्शन निर्णायक नहीं होता है, इसलिए पहले यह पुष्टि करें कि परीक्षण सेवाएं किसी स्वीकृत नेटवर्क से काम करती हैं या नहीं।
अपेक्षित परिणाम, वास्तविक परिणाम, दिनांक और जिम्मेदार स्वामी का रिकॉर्ड रखें। गेस्ट मोड सक्षम दिखाने वाले स्क्रीनशॉट की तुलना में एक दोहराने योग्य परीक्षण अधिक उपयोगी होता है।
गेस्ट-नेटवर्क लॉग को स्पष्ट रूप से लेबल करें और एक्सेस को फिर से खोलने से पहले अप्रत्याशित सफल कनेक्शनों की जांच करें।
एक्सेस खोलने से पहले अपने गेस्ट नेटवर्क नियंत्रणों की पुष्टि करें
पासवर्ड प्रकाशित करने या पोर्टल सक्षम करने से पहले, इस क्रम में निर्णय लें। व्यावसायिक संचालन की रक्षा करने वाली सीमाओं से शुरुआत करें, फिर आगंतुकों की ऑनलाइन गतिविधि और एक्सेस लाइफ़साइकिल के लिए नियंत्रण जोड़ें।
पॉलिसी को क्रम से स्वीकृत करें
विश्वसनीय सिस्टम से अलगाव की पुष्टि करें। सुनिश्चित करें कि गेस्ट स्टाफ सिस्टम, प्रिंटर, कैमरे या मैनेजमेंट इंटरफ़ेस तक न पहुँच सकें। इसमें केवल वायरलेस क्लाइंट ही नहीं, बल्कि वायर्ड नेटवर्क और अपस्ट्रीम रूटिंग भी शामिल करें।
क्लाइंट आइसोलेशन सक्षम करें, जब तक कि किसी सेवा को अपवाद की आवश्यकता न हो। डेस्टिनेशन, अनुमत उपयोगकर्ताओं और संबंधित सेवा को दस्तावेज़ीकृत करें। प्रेजेंटेशन डिस्प्ले के लिए दिया गया अपवाद अप्रतिबंधित स्थानीय एक्सेस नहीं बनना चाहिए।
सुरक्षात्मक DNS और उपयुक्त कंटेंट फ़िल्टरिंग जोड़ें। जहाँ विज़िटर्स में बच्चे, मरीज़ या सुरक्षा की आवश्यकता वाले अन्य समूह शामिल हों, वहाँ श्रेणियों को सोच-समझकर परिभाषित करें। ब्लॉक किए गए वैध डेस्टिनेशन की समीक्षा करने की ज़िम्मेदारी किसी को सौंपें।
एक्सेस लाइफ़साइकिल निर्धारित करें। सशुल्क ठहरने, अस्थायी विज़िटर्स और इवेंट्स के लिए समय-सीमित क्रेडेंशियल्स का उपयोग करें। तय करें कि उन्हें कौन जारी करता है और एक्सटेंशन कौन संभालता है।
परीक्षण चलाएँ और उन्हें सुरक्षित रखें। अनसुलझी विफलताओं के लिए एक ओनर नियुक्त करें और सफल इंटरनेट कनेक्शन को पूरे कॉन्फ़िगरेशन की स्वीकृति न मानें।
अनप्रबंधित विज़िटर डिवाइसों के लिए, संपूर्ण चेकलिस्ट का पालन करें। सार्वजनिक एक्सेस के बिना एक निजी कार्यालय में, पृथक्करण और पीयर आइसोलेशन शुरुआती प्राथमिकताएं बनी रहती हैं; कनेक्ट करने वाले लोगों के लिए फ़िल्टरिंग और क्रेडेंशियल नियमों का चयन करें।
प्रत्येक गेस्ट नेटवर्क के लिए एक ओनर निर्धारित करें
आपका अगला कदम सरल है: प्रत्येक गेस्ट SSID को सूचीबद्ध करें और पुष्टि करें कि प्रत्येक के पास एक प्रलेखित नीति है। इसमें इसका VLAN या अन्य सेगमेंट, अनुमत सेवाएं, फ़िल्टरिंग नियम, क्रेडेंशियल प्रक्रिया और परीक्षण स्वामी शामिल होने चाहिए। यह न मानें कि विभिन्न साइटों पर समान नाम वाले नेटवर्क समान रूप से लागू किए गए हैं।
फ़िल्टरिंग चरण के लिए, Purple Shield गेस्ट और BYOD डिवाइसों पर हार्डवेयर या एजेंटों के बिना, प्रति SSID और VLAN नीतियों के साथ सुरक्षात्मक DNS प्रदान करता है। जब आप ट्रायल का अनुरोध करते हैं, तो हमारे विशेषज्ञ आपके नेटवर्क, स्थलों और उपयोगकर्ताओं को मैप करते हैं, फिर आपके द्वारा संचालित प्रत्येक SSID के लिए एक पॉलिसी प्रदान करते हैं।
एक अच्छी तरह से प्रबंधित गेस्ट नेटवर्क आगंतुकों को आंतरिक सेवाओं को उजागर किए बिना ऑनलाइन होने की अनुमति देता है। कर्मचारी आवश्यक अपवादों की व्याख्या कर सकते हैं, प्रत्येक नेटवर्क पर लागू नीति की पहचान कर सकते हैं और एक वर्तमान परीक्षण रिकॉर्ड प्रस्तुत कर सकते हैं।
उन आइसोलेशन नियंत्रणों में सुरक्षात्मक DNS और कंटेंट फ़िल्टरिंग जोड़ें जिनकी आपके गेस्ट नेटवर्क को पहले से आवश्यकता है। ट्रायल का अनुरोध करने के लिए Purple Shield पर जाएं और हमारे विशेषज्ञ से अपने नेटवर्क, स्थलों और उपयोगकर्ताओं को प्रत्येक SSID के लिए एक पॉलिसी में मैप कराएं।