
DNS Filtering क्या है और यह कैसे काम करता है?
DNS filtering क्या है? जानें कि कैसे यह हानिकारक डोमेन को ब्लॉक करता है, सार्वजनिक WiFi सुरक्षा में सुधार करता है, और कनेक्शन शुरू होने से पहले अनप्रबंधित उपकरणों की सुरक्षा करता है।
Published 20 अक्टूबर 2026
DNS filtering प्रत्येक डोमेन-नाम अनुरोध की जांच करता है, इससे पहले कि कोई डिवाइस कनेक्ट हो, और फिर सामग्री, खतरे या नेटवर्क नीति के आधार पर उसे अनुमति देता है, ब्लॉक करता है या रीडायरेक्ट करता है।
आप इसे कैफे WiFi से जुड़े फोन पर पढ़ रहे हैं। अगली मेज पर, एक लैपटॉप काम का डैशबोर्ड लोड करता है, एक बच्चा टैबलेट पर वीडियो देखता है, और किसी की स्मार्टवॉच बैकग्राउंड में सिंक होती है। कैफे ऑपरेटर इनमें से किसी भी डिवाइस को प्रबंधित नहीं करता है। फिर भी उनमें से प्रत्येक को कहीं भी कनेक्ट होने से पहले एक ही सवाल का जवाब देना होगा: यह डोमेन कहां स्थित है? प्रत्येक लुकअप नेटवर्क के रिज़ॉल्वर से होकर गुजरता है, और वह साझा चेकपॉइंट ठीक वही जगह है जहां एक गेट हो सकता है। DNS filtering उस गेट को हर लुकअप के रास्ते में रखती है, नेटवर्क पर किसी भी डिवाइस के लिए कनेक्शन शुरू होने से पहले गंतव्यों की जांच करती है, जिसमें कोई सॉफ़्टवेयर इंस्टॉल नहीं करना पड़ता है और विज़िटर की तरफ से कोई सेटिंग्स नहीं बदलनी पड़ती हैं।
विषय-सूची
- साझा नेटवर्क पर DNS फ़िल्टरिंग क्यों महत्वपूर्ण है
- DNS फ़िल्टरिंग कैसे काम करती है
- DNS फ़िल्टरिंग अन्य सुरक्षा नियंत्रणों से कैसे भिन्न है
- लाभ और मापने योग्य नेटवर्क परिणाम
- अतिथि और सार्वजनिक WiFi उपयोग के मामले
- बाईपास जोखिम और गलत सकारात्मक परिणाम
- अपने नेटवर्क के लिए DNS फ़िल्टरिंग का मूल्यांकन कैसे करें
साझा नेटवर्क पर DNS फ़िल्टरिंग क्यों महत्वपूर्ण है
एक होटल में, विज़िटर अपने खुद के फोन, लैपटॉप, टैबलेट और कभी-कभी स्ट्रीमिंग डिवाइस लाते हैं। एक व्यक्ति को काम के टूल तक पहुंच की आवश्यकता होती है, दूसरा पारिवारिक टैबलेट से ब्राउज़ कर रहा है, और किसी अतिथि का फोन ऐसे मैलवेयर से संक्रमित हो सकता है जो किसी खतरनाक डोमेन से संपर्क करने की कोशिश करता है। एक नेटवर्क टीम यह मानकर नहीं चल सकती कि वह हर डिवाइस पर सॉफ़्टवेयर इंस्टॉल कर सकती है या सेटिंग्स बदल सकती है। यह साझा-नेटवर्क की चुनौती है, और यहीं BYOD सुरक्षा एक परिचालन चिंता बन जाती है।
DNS फ़िल्टरिंग डोमेन लुकअप के पथ में एक नेटवर्क-स्तरीय गेट रखता है। केवल एक ब्राउज़र या एक प्रबंधित लैपटॉप का निरीक्षण करने के बजाय, यह उन सभी उपकरणों पर एक नीति लागू कर सकता है जो नेटवर्क के DNS रिज़ॉल्वर का उपयोग करते हैं। उपकरण द्वारा उससे जुड़ने की शुरुआत करने से पहले फ़िल्टर अनुरोधित गंतव्य का मूल्यांकन करता है, जिससे नेटवर्क ऑपरेटर श्रेणियों या ज्ञात खतरों को केंद्रीय रूप से ब्लॉक कर सकता है।
यह मॉडल होटल, स्कूल, अस्पताल, हवाई अड्डे, पुस्तकालय, कार्यालय और अन्य सार्वजनिक स्थलों को साझा पहुंच प्रबंधित करने में मदद कर सकता है। एक स्कूल कर्मचारियों और छात्रों के लिए अलग नियम निर्धारित कर सकता है। एक होटल कर्मचारियों के सिस्टम को एक अलग नीति के तहत सुरक्षित रखते हुए अतिथि WiFi नेटवर्क प्रदान कर सकता है। प्रत्येक मामले में, ऑपरेटर DNS फ़िल्टरिंग को डिवाइस-प्रबंधन टूल में बदले बिना नेटवर्क स्तर पर नियम लागू कर सकता है।
मानसिक मॉडल: फ़िल्टर नेटवर्क गेट पर गंतव्य नाम की जांच करता है। यह किसी स्वीकृत साइट पर पहुंचने के बाद आगंतुक द्वारा की जाने वाली हर चीज़ को स्वचालित रूप से नहीं देखता है।
वह अंतर मायने रखता है। DNS फ़िल्टरिंग unmanaged डिवाइसों में सुरक्षा, खतरे से बचाव और रिपोर्टिंग का समर्थन कर सकती है, लेकिन यह गारंटी नहीं दे सकती कि डिवाइस पर मौजूद हर पेज या हर ऐप सुरक्षित है। यह नेटवर्क नीति की एक परत है, न कि endpoint सुरक्षा या अन्य नियंत्रणों का पूर्ण विकल्प।
DNS फ़िल्टरिंग कैसे काम करती है
इंटरनेट सेवा तक पहुंचने के लिए आपके डिवाइस को एक पते की आवश्यकता होती है, लेकिन लोग आमतौर पर संख्यात्मक नेटवर्क पतों के बजाय example.com जैसे नाम दर्ज करते हैं। डोमेन नाम प्रणाली, या DNS, मानव-पठनीय नाम को गंतव्य खोजने के लिए आवश्यक जानकारी में अनुवादित करती है। वह अनुवाद तब शुरू होता है जब कोई ऐप या ब्राउज़र किसी रिज़ॉल्वर से नाम खोजने के लिए कहता है।
एक रिकर्सिव रिज़ॉल्वर डिवाइस की ओर से अनुरोध को संभालता है। DNS filtering लागू होने पर, रिज़ॉल्वर सामान्य उत्तर लौटाने से पहले नीतियों, श्रेणियों, प्रतिष्ठा डेटा या ज्ञात हानिकारक डोमेन की सूचियों के विरुद्ध अनुरोधित होस्टनेम की जांच करता है। एक उपयोगी DNS कॉन्फ़िगरेशन अवलोकन के लिए, उस रिज़ॉल्वर निर्णय को उस चीज़ से अलग करना उपयोगी है जो उत्तर प्राप्त करने के बाद ब्राउज़र करता है।
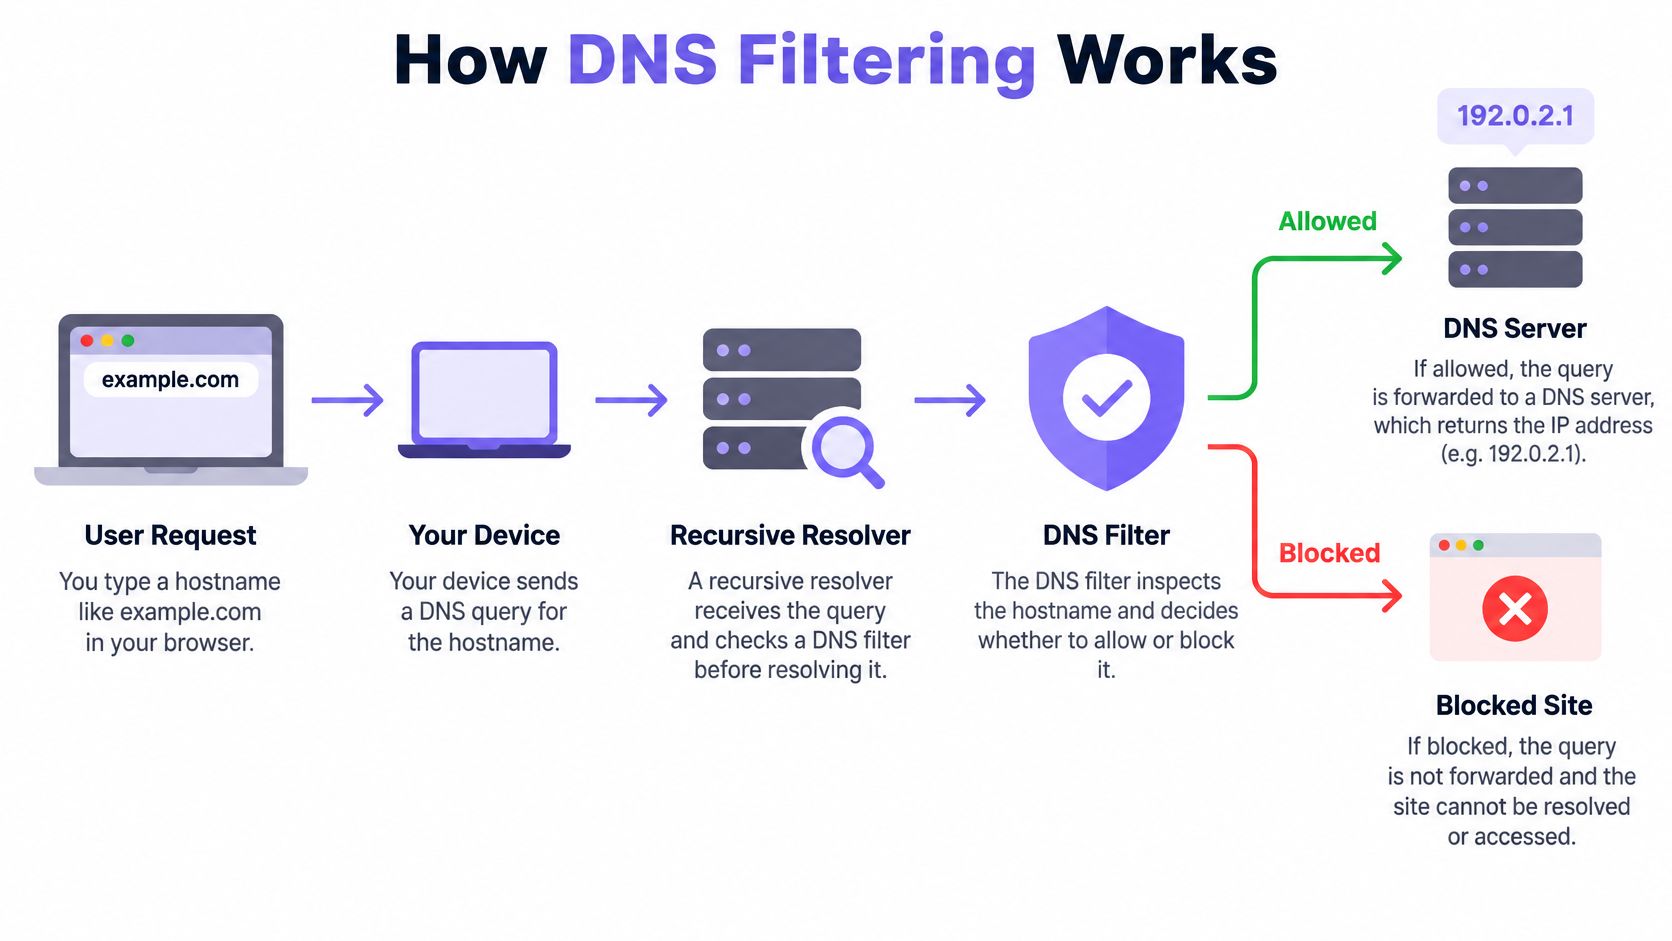
अनुरोध की यात्रा
DNS को एयरपोर्ट गेट की तरह समझें। एक यात्री गेट एजेंट को गंतव्य का नाम देता है, और एजेंट यात्री को आगे भेजने से पहले जांचता है कि उस यात्रा की अनुमति है या नहीं। इस उपमा में, डिवाइस यात्री है, hostname गंतव्य है, और resolver वह गेट है जहां नीति का निर्णय होता है।
उदाहरण के लिए, जब कोई ब्राउज़र example.com का अनुरोध करता है, तो डिवाइस अपने कॉन्फ़िगर किए गए हलकर्ता (रिफ़ॉल्वर) को एक DNS क्वेरी भेजता है। इसके बाद फ़िल्टर कर सकता है:
- अनुरोध की अनुमति दें और आगे बढ़ने के लिए आवश्यक जानकारी लौटाएं।
- इसे हल करने से इनकार करके अनुरोध को ब्लॉक करें।
- अनुरोध को किसी नियंत्रित गंतव्य, जैसे कि ब्लॉक पृष्ठ पर पुनर्निर्देशित (redirect) करें।
- एक गैर-रूट करने योग्य प्रतिक्रिया लौटाएं ताकि डिवाइस को एक उपयोगी गंतव्य पता प्राप्त न हो।
यदि रिज़ॉल्वर लुकअप की अनुमति देता है, तो डिवाइस साइट की ओर बढ़ना जारी रख सकता है। यदि यह लुकअप को ब्लॉक करता है, तो ब्राउज़र आमतौर पर उस नाम के माध्यम से अनुरोधित गंतव्य तक नहीं पहुंच सकता है। निर्णय उस होस्टनाम पर एप्लिकेशन ट्रैफ़िक शुरू होने से पहले होता है, यही वजह है कि नियंत्रण प्रबंधित रिज़ॉल्वर का उपयोग करने वाले विभिन्न उपकरणों को कवर कर सकता है।
फ़िल्टर क्या देख सकता है और क्या नहीं
DNS फ़िल्टरिंग प्रत्येक पृष्ठ की पूरी सामग्री का नहीं, बल्कि डोमेन नामों का मूल्यांकन करती है। यह फ़िशिंग या मैलवेयर से जुड़े डोमेन को ब्लॉक कर सकती है, लेकिन यह किसी अनुमति प्राप्त वेबसाइट के भीतर हर छवि, संदेश या कार्रवाई का स्वचालित रूप से निरीक्षण नहीं करती है। इसलिए एक वैध डोमेन पर होस्ट किए गए हानिकारक पृष्ठ के लिए अन्य सुरक्षा नियंत्रणों की आवश्यकता हो सकती है।
DNSSEC भी फ़िल्टरिंग से अलग है। यह DNS जानकारी को प्रमाणित करने और यह सत्यापित करने में मदद करता है कि डेटा में फेरबदल नहीं किया गया है; यह निर्णय नहीं लेता है कि किसी संगठन की सामग्री नीति के तहत किसी डोमेन की अनुमति दी जानी चाहिए या नहीं। NIST फ़िल्टरिंग को नेम रिज़ॉल्यूशन फ़िल्टरिंग के रूप में वर्णित करता है और क्लाउड-आधारित सुरक्षित रिकर्सिव DNS, ऑन-प्रेमिसिस रिस्पॉन्स पॉलिसी ज़ोन, या एक संयोजन को संभावित कार्यान्वयन दृष्टिकोणों के रूप में पहचानता है (DNS सुरक्षा पर NIST मार्गदर्शन)।
DNS फ़िल्टरिंग अन्य सुरक्षा नियंत्रणों से कैसे भिन्न है
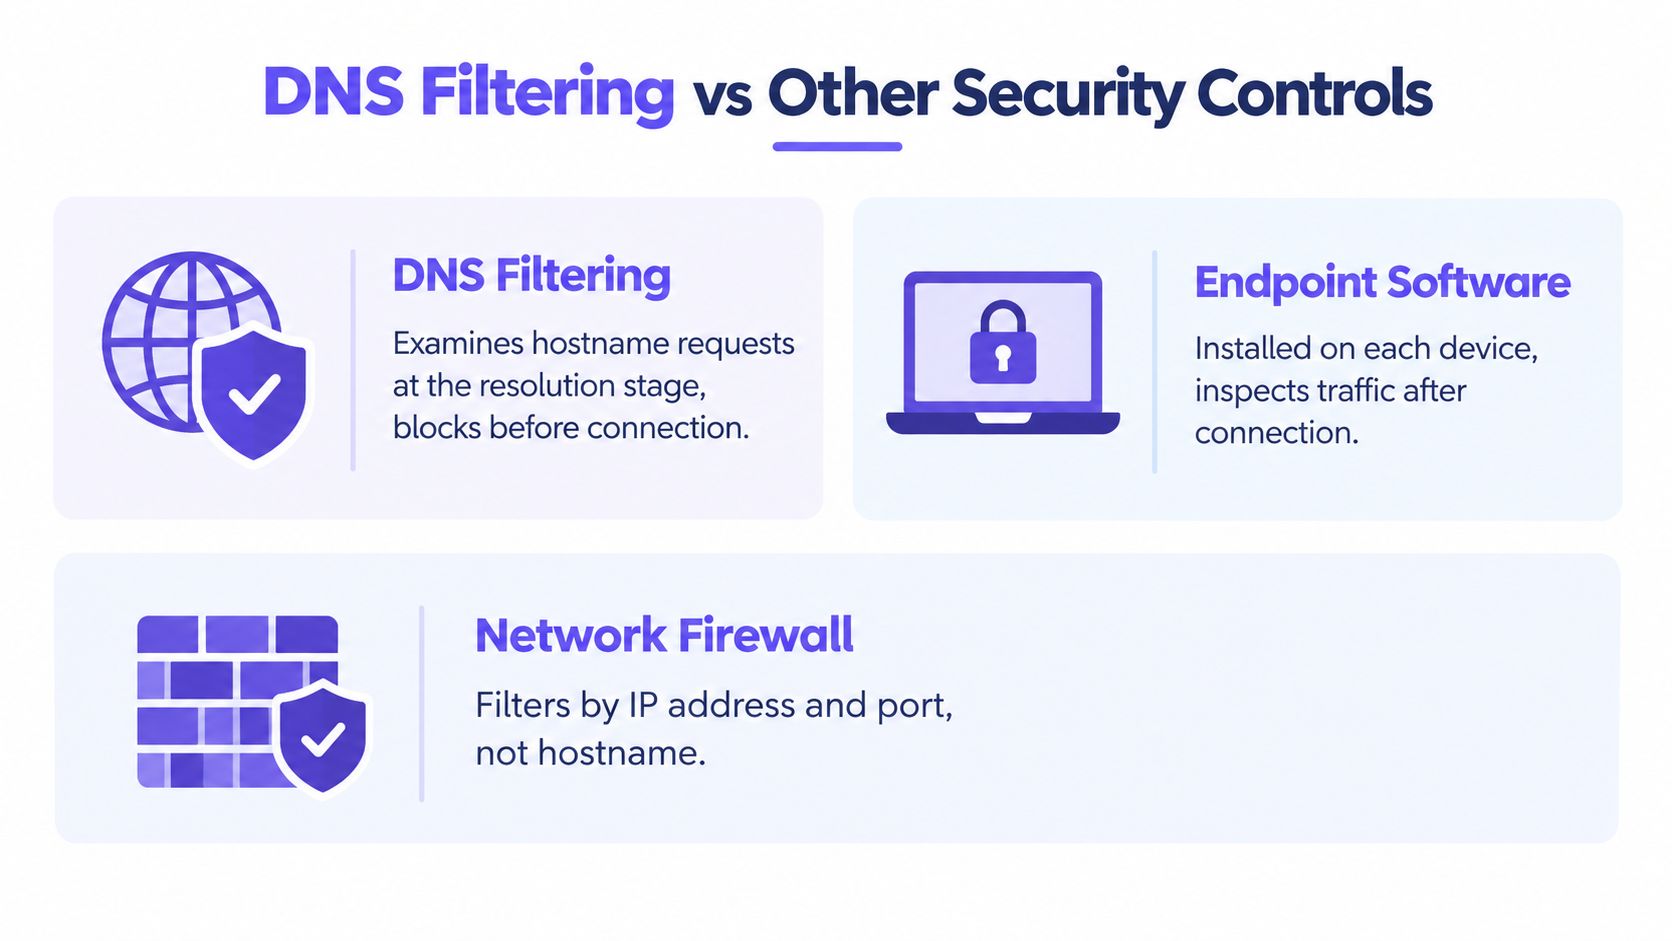
DNS फ़िल्टरिंग hostname-resolution चरण पर कार्य करती है। वह समय इसे साझा नेटवर्क पर एक उपयोगी भूमिका देता है, लेकिन यह इसे endpoint सॉफ़्टवेयर, फ़ायरवॉल, Safe Search या DNSSEC के साथ विनिमेय नहीं बनाता है। प्रत्येक नियंत्रण गतिविधि का एक अलग हिस्सा देखता है।
| नियंत्रण | यह कहाँ काम करता है | यह किसमें मदद करता है | यह किसकी गारंटी नहीं देता |
|---|---|---|---|
| DNS फ़िल्टरिंग | होस्टनाम लुकअप के दौरान | कनेक्शन शुरू होने से पहले नाम वाले गंतव्यों को ब्लॉक करना | प्रत्येक पृष्ठ या ऐप गतिविधि का निरीक्षण |
| एंडपॉइंट सॉफ़्टवेयर | इन्स्टॉल या प्रबंधित डिवाइस पर | डिवाइस-स्तरीय निगरानी और सुरक्षा | गैर-प्रबंधित विज़िटर डिवाइस पर कवरेज |
| नेटवर्क फ़ायरवॉल | नेटवर्क ट्रैफ़िक और कनेक्शन पर | नेटवर्क नियमों को लागू करना और ट्रैफ़िक प्रवाह को नियंत्रित करना | हर कॉन्फ़िगरेशन में समान होस्टनाम-स्तरीय नीति |
| Safe Search | समर्थित खोज सेवाओं के भीतर | कुछ खोज परिणामों को सीमित करना | प्रत्येक वेबसाइट या ऐप को फ़िल्टर करना |
| DNSSEC | DNS डेटा सत्यापन के दौरान | DNS प्रतिक्रियाओं को प्रमाणित करना | संगठन के सामग्री नियमों को लागू करना |
विभिन्न नियंत्रण अलग-अलग कमियों को पूरा करते हैं
Endpoint सॉफ़्टवेयर managed कंप्यूटर की निगरानी DNS फ़िल्टरिंग की तुलना में अधिक बारीकी से कर सकता है। लेकिन कोई होटल या एयरपोर्ट यह मानकर नहीं चल सकता कि आगंतुक अपने निजी फ़ोन पर agent इंस्टॉल करेंगे। DNS फ़िल्टरिंग नेटवर्क के resolver का उपयोग करने वाले डिवाइसों पर केंद्रीय रूप से लागू हो सकती है, जिससे प्रत्येक डिवाइस पर सॉफ़्टवेयर की आवश्यकता के बिना उस अंतर को भरने में मदद मिलती है।
एक फ़ायरवॉल और DNS filtering भी अलग-अलग प्रश्नों का उत्तर देते हैं। एक फ़ायरवॉल नेटवर्क ट्रैफ़िक और कनेक्शन को नियंत्रित करता है, जबकि एक DNS फ़िल्टर उस नाम का मूल्यांकन करता है जिसे रिज़ॉल्व करने के लिए कोई डिवाइस अनुरोध करता है। वे एक-दूसरे के पूरक हो सकते हैं, लेकिन DNS filtering फ़ायरवॉल की व्यापक नेटवर्क भूमिका को प्रतिस्थापित नहीं करता है। वेब ट्रैफ़िक नियंत्रण एक साथ कैसे फिट होते हैं, इसके संबंधित अवलोकन के लिए, सिक्योर वेब गेटवे के लिए यह मार्गदर्शिका देखें।
Safe Search और भी सीमित है। यह समर्थित खोज सेवाओं पर परिणामों को प्रभावित कर सकता है, लेकिन यह यह निर्धारित नहीं करता है कि पूरे नेटवर्क में हर गंतव्य की अनुमति है या नहीं। DNSSEC DNS डेटा प्रामाणिकता को सत्यापित करने में मदद करता है, लेकिन यह किसी डोमेन को ब्लॉक करने का प्रशासनिक विकल्प नहीं बनाता है।
व्यावहारिक नियम: DNS फ़िल्टरिंग को गंतव्यों के लिए एक केंद्रीय नीति परत मानें, फिर उन जोखिमों के लिए एंडपॉइंट, फ़ायरवॉल और एप्लिकेशन नियंत्रणों का उपयोग करें जिन्हें डोमेन जांच नहीं देख सकती।
लाभ और मापने योग्य नेटवर्क परिणाम
एक साझा नेटवर्क पर, सबसे स्पष्ट लाभ इसका स्थान है: DNS filtering एक गेट की तरह काम करता है जो कनेक्शन शुरू होने से पहले अनुरोधित नाम की जांच करता है। यदि सार्वजनिक WiFi पर कोई फोन फ़िशिंग, मैलवेयर या कमांड-एंड-कंट्रोल गतिविधि से जुड़े डोमेन के लिए पूछता है, तो रिज़ॉल्वर किसी भी पेज के लोड होने से पहले लुकअप को अस्वीकार कर सकता है, जब तक कि वह डिवाइस प्रबंधित रिज़ॉल्वर का उपयोग करता है। यही तंत्र वयस्क सामग्री या जुए जैसे गंतव्यों के लिए श्रेणी नियमों को लागू कर सकता है, जिससे ऑपरेटरों को कई अप्रबंधित उपकरणों के लिए एक सुसंगत चेकपॉइंट मिलता है।
वह केंद्रीय स्थिति दिन-प्रतिदिन के नियंत्रण को भी बदलती है। नेटवर्क टीमें ग्रुप या नेटवर्क के अनुसार नीतियां असाइन कर सकती हैं, ब्लॉक की गई खोजों की समीक्षा कर सकती हैं, और आगंतुकों को साइलेंट विफलता के बजाय एक स्पष्ट ब्लॉक संदेश दिखा सकती हैं। यदि विज्ञापन या ट्रैकिंग डोमेन ब्लॉक किए गए हैं, तो कुछ पेज कम अनुरोध कर सकते हैं और कम संसाधनों को स्थानांतरित कर सकते हैं, हालांकि इसका प्रभाव लोगों द्वारा देखी जाने वाली साइटों पर निर्भर करता है।
रिपोर्ट किए गए साक्ष्य का क्या अर्थ है
पहले बताई गई यूनिवर्सिटी मूल्यांकन में वर्णन किया गया था कि उत्तरदाताओं ने RPZ-आधारित सिस्टम को कैसे रेट किया, लेकिन धारणा कोई मापी गई ब्लॉक दर नहीं है। इसे इस बात का प्रमाण मानें कि उपयोगकर्ताओं को अंतर महसूस हुआ, न कि इस बात का प्रमाण कि हर हानिकारक डोमेन पकड़ा गया था।
एक अलग क्लाउड DNS-sinkhole अध्ययन ने विज्ञापन डोमेन ब्लॉक होने के बाद कुल अनुरोधों में 53% की कमी, स्थानांतरित संसाधनों में 48% की कमी, और लोड समय में 57% की तेज़ी दर्ज की (RFC 8198 और DNS-sinkhole अनुसंधान संदर्भ)। वे आंकड़े उस कार्यभार का वर्णन करते हैं। वीडियो-केंद्रित पृष्ठों वाले एक सम्मेलन स्थल में शांत कार्यालय की तुलना में एक अलग पैटर्न दिखाई दे सकता है।
किसी लाइव वेन्यू के लिए, छोटे अभ्यास के साथ गेट की जांच करें। खोलने से पहले, गेस्ट नेटवर्क से ज्ञात-सही सेवाओं का परीक्षण करें, फिर जानबूझकर एक परीक्षण ब्लॉक किए गए डोमेन का अनुरोध करें और पुष्टि करें कि ब्लॉक पेज दिखाई दे रहा है। डिप्लॉयमेंट के बाद, रिज़ॉल्वर लेटेंसी, उपलब्धता, कैशे हिट्स, बार-बार ब्लॉक किए गए अनुरोधों, झूठी-सकारात्मक रिपोर्टों और बायपास के संकेतों जैसे हार्डकोडेड DNS या VPN उपयोग की तुलना करें।
अतिथि और सार्वजनिक WiFi उपयोग के मामले
एक होटल के सभी नेटवर्क एक ही प्रकार के लोगों की सेवा नहीं करते हैं। मेहमानों को एक उपयोगी इंटरनेट कनेक्शन की आवश्यकता होती है, कर्मचारियों को काम के लिए अलग पहुंच की आवश्यकता हो सकती है, और एक सशुल्क स्तर की अपनी नीति हो सकती है। यह मानने के बजाय कि एक नीति सभी के लिए उपयुक्त है, एक DNS फ़िल्टर उन समूहों पर अलग-अलग नियम लागू कर सकता है जब नेटवर्क डिज़ाइन उन्हें अलग करता है।
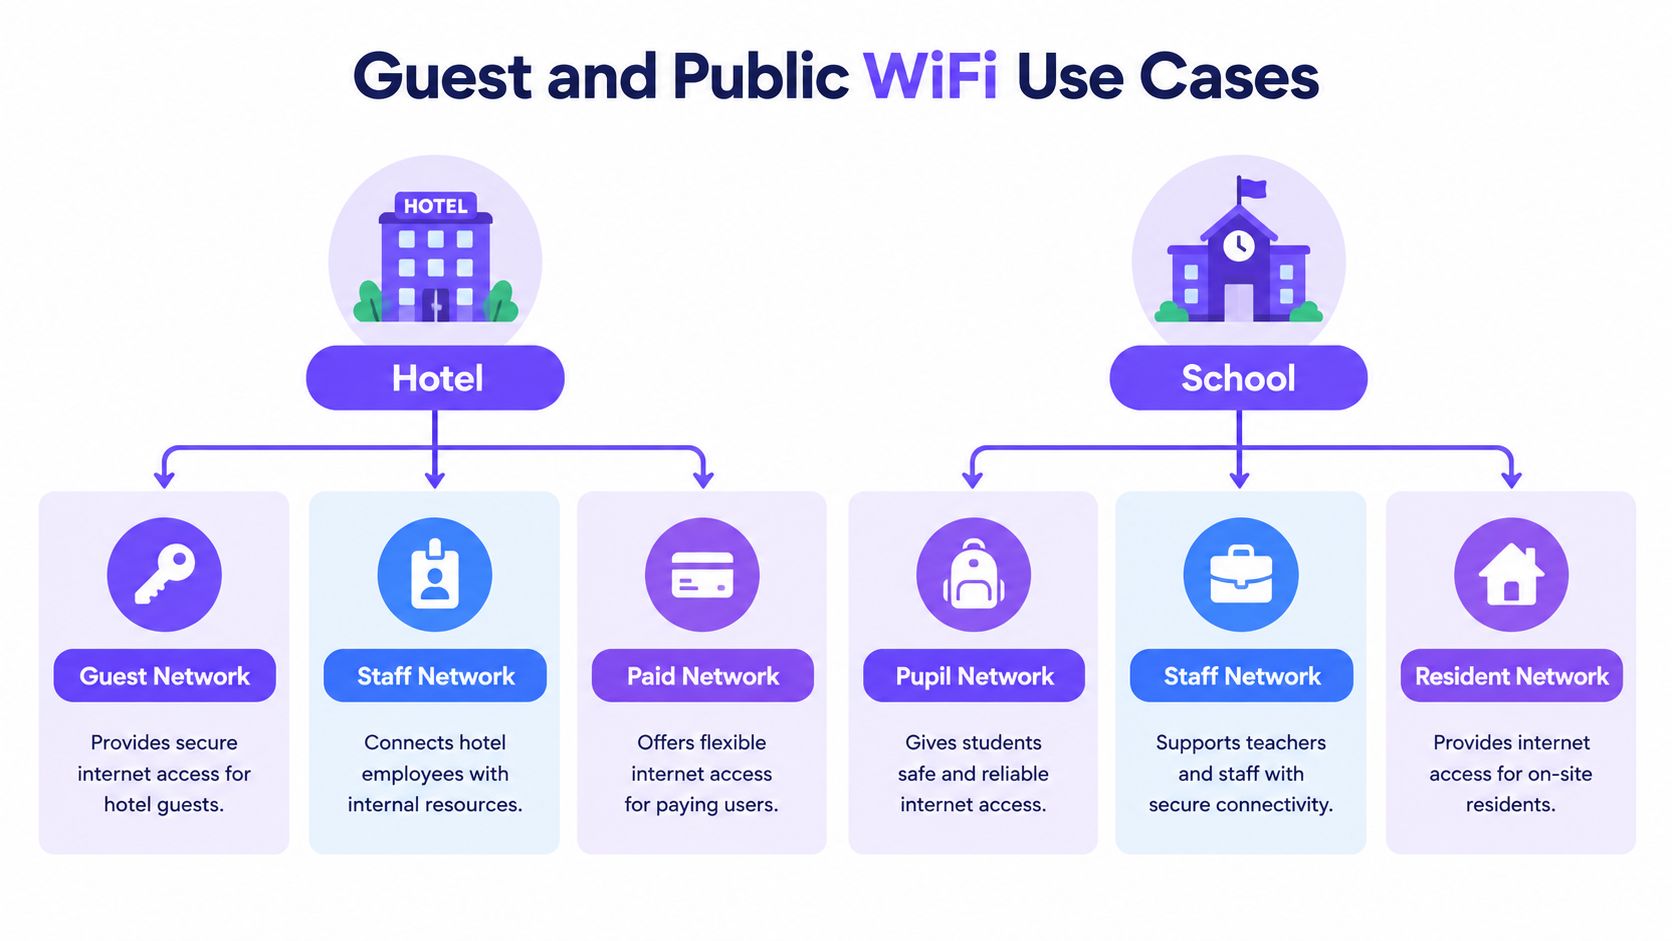
स्कूल और छात्र आवास एक संबंधित चुनौती का सामना करते हैं। छात्र, कर्मचारी और निवासी एक ही इमारत के नेटवर्क का उपयोग कर सकते हैं लेकिन उन्हें अलग-अलग नीतियों की आवश्यकता होती है। स्वास्थ्य सेवा में, ऑपरेटर नेटवर्क-स्तरीय फ़िल्टरिंग का उपयोग एक सुरक्षात्मक परत के रूप में कर सकते हैं, जबकि यह स्वीकार करते हैं कि डोमेन जांच क्लिनिकल प्रणालियों के नियंत्रण को प्रतिस्थापित नहीं करती है या किसी ऑनलाइन सेवा के हर हिस्से का निरीक्षण नहीं करती है।
| पर्यावरण | नीति आवश्यकता | DNS filtering की भूमिका |
|---|---|---|
| होटल | अतिथि, कर्मचारी और सशुल्क नेटवर्क के बीच अंतर करें | नेटवर्क के अनुसार अलग-अलग श्रेणी और खतरा नियमों को लागू करें |
| स्कूल या निवास | छात्रों, कर्मचारियों और निवासियों के लिए उपयुक्त नियम निर्धारित करें | व्यक्तिगत उपकरणों पर सुरक्षा और नीति की दृश्यता का समर्थन करें |
| अस्पताल | अतिथि और सार्वजनिक WiFi के लिए एक परत जोड़ें | नैदानिक सुरक्षा नियंत्रणों को बनाए रखते हुए चयनित गंतव्यों को ब्लॉक करें |
| हवाई अड्डा या पुस्तकालय | साझा उपकरणों में सार्वजनिक पहुंच को प्रबंधित करें | संगत नेटवर्क नीतियां लागू करें और रिपोर्टिंग की समीक्षा करें |
| बहु-स्थल संगठन | स्थानों पर नीतियों को प्रबंधनीय रखें | नियमों को केंद्रित करें और नेटवर्क समूहों के बीच गतिविधि की तुलना करें |
नीतियों को स्थल के अनुकूल बनाना
ऑपरेटर नेटवर्क पहचान जैसे कि SSID या VLAN के आसपास नियम निर्धारित कर सकते हैं, और उन्हें स्थान या समय-सारणी के अनुसार समायोजित कर सकते हैं। वे श्रेणी नियंत्रण, खतरा ब्लॉक करने, Safe Search लागू करने, अनुमति सूचियां (allowlists) या ब्लॉक सूचियां (blocklists), रिपोर्टिंग और एक ब्रांडेड ब्लॉक पृष्ठ चुन सकते हैं। ये सुविधाएं कर्मचारियों को किसी प्रतिबंध को समझाने और यह समीक्षा करने में मदद करती हैं कि नियम काम कर रहा है या नहीं, लेकिन वे किसी यूजर के पूर्ण इरादे या किसी अनुमत सेवा के भीतर हर क्रिया को प्रकट नहीं करती हैं।
Purple Shield गेस्ट और सार्वजनिक WiFi के लिए डिज़ाइन की गई सुरक्षात्मक DNS सेवा का एक उदाहरण है। यह श्रेणी नियंत्रण, सुरक्षित खोज (Safe Search), खतरा सुरक्षा, DNS-स्तरीय विज्ञापन और ट्रैकर ब्लॉकिंग, रिपोर्टिंग और नीतियां प्रदान करता है जिन्हें SSID, VLAN, स्थान या समय सारणी द्वारा सेट किया जा सकता है। इसका क्लाइंट डिलीवरी मॉडल क्लाइंट एजेंटों को इंस्टॉल किए बिना काम करने के लिए डिज़ाइन किया गया है, जबकि ऑपरेटर को अभी भी उन बायपास और खतरों के लिए एक व्यापक सुरक्षा रणनीति की आवश्यकता होती है जिनकी जांच DNS filtering नहीं कर सकता है।
बायपास जोखिम और फॉल्स पॉजिटिव
एक साझा नेटवर्क पर, गेट मॉडल में एक कमजोर बिंदु होता है: यह केवल उन्हीं गंतव्य अनुरोधों की जांच कर सकता है जो रिज़ॉल्वर तक पहुंचते हैं। एक होटल का लैपटॉप, एक छात्र का फोन और एक आगंतुक का टैबलेट अनमॉनेज्ड आते हैं, इसलिए एक वेन्यू DNS का उपयोग कर सकता है जबकि दूसरा किसी सार्वजनिक रिज़ॉल्वर को लुकअप भेजता है या कोई ऐप अपने पथ का पालन करता है। नियम अभी भी मौजूद है, फिर भी ट्रैफ़िक कभी चेकपॉइंट तक नहीं पहुंचता है।
VPN या प्रॉक्सी पूरे सत्र को स्थानीय रिज़ॉल्वर से दूर ले जा सकता है। एन्क्रिप्टेड DNS अधिक सीमित है: DoH और DoT स्वयं लुकअप की सुरक्षा करते हैं, जबकि HTTPS ब्राउज़र और साइट के बीच वेब ट्रैफ़िक की सुरक्षा करता है। यह अंतर महत्वपूर्ण है क्योंकि सामान्य HTTPS ब्राउज़िंग यह साबित नहीं करती है कि DNS क्वेरी ने एन्क्रिप्टेड DNS का उपयोग किया है। NLnet Labs चेतावनी देता है कि DoH स्थानीय DNS सुरक्षा नीति को बायपास कर सकता है और मिश्रित वातावरण में इसका पता लगाना मुश्किल हो सकता है (DoH पर NLnet Labs प्रस्तुति)।
कवरेज और सटीकता की समीक्षा की आवश्यकता है
साक्ष्य को कवरेज के बारे में एक चेतावनी के रूप में पढ़ा जाना चाहिए, न कि एक सार्वभौमिक स्कोरकार्ड के रूप में। 2026 के एक शैक्षिक-नेटवर्क अध्ययन ने सामान्य परीक्षण स्थितियों के तहत 98.53% सटीकता की सूचना दी, जो VPN या DoH बायपास पेश किए जाने पर घटकर 50% हो गई, जिसमें उस बायपास मामले में सटीक (precision), रिकॉल और F1-स्कोर 0% बताए गए और अलग-अलग नमूनों में 85% और 96% की ब्लॉक दरें तथा 12% और 8% की फॉल्स-पॉजिटिव दरें दर्ज की गईं (शैक्षिक-नेटवर्क DNS filtering अध्ययन)।
वे आंकड़े दो विफलताओं की ओर इशारा करते हैं जो उपयोगकर्ताओं को अलग महसूस होती हैं। एक मिस प्रतिबंधित गंतव्य को पास होने देती है। एक फॉल्स पॉजिटिव किसी हानिरहित गंतव्य को ब्लॉक कर देता है और सपोर्ट टिकट, वर्कअराउंड व नीति को ढीला करने का दबाव बनाता है।
एक ब्लॉक केवल तभी उपयोगी होता है जब नीति पर भरोसा हो। उपयोगकर्ताओं को एक स्पष्ट स्पष्टीकरण दें, समीक्षा का अनुरोध करने का एक मार्ग प्रदान करें, और अपवादों व नीति निर्णयों के रिकॉर्ड रखें।
स्पष्ट श्रेणियां, साधारण ब्लॉक पेज, अस्थायी अपवाद, ऑडिट रिकॉर्ड और एक समीक्षा पथ टीमों को गेट छोड़े बिना गलतियों को सुधारने में मदद करते हैं। अधिक ब्लॉगिंग स्वचालित रूप से बेहतर नहीं होती जब यह अध्ययन, देखभाल, समाचार या व्यावसायिक कार्य में बाधा डालती है; पकड़ और शिकायतों को एक साथ मापें।
अपने नेटवर्क के लिए DNS फ़िल्टरिंग का मूल्यांकन कैसे करें
उन नेटवर्क और समूहों को सूचीबद्ध करके शुरुआत करें जिन्हें विभिन्न नियमों की आवश्यकता है। एक होटल, स्कूल या सार्वजनिक स्थल को मेहमानों, कर्मचारियों, छात्रों, निवासियों या सशुल्क पहुंच के लिए अलग-अलग नीतियों की आवश्यकता हो सकती है। यह तय करें कि किसी सेवा को मौजूदा फ़ायरवॉल के साथ और बिना हार्डवेयर एप्लायंसेज या endpoint एजेंट्स के काम करना चाहिए या नहीं।
फिर पूछें कि नीति को कैसे लागू किया जाएगा। श्रेणियों, Safe Search, खतरों, विज्ञापन, समय-सारणी, रिपोर्टिंग और ब्रांडेड ब्लॉक पृष्ठों के लिए किन नियंत्रणों की आवश्यकता है? नेटवर्क बाहरी रिज़ॉल्वर, VPN और एन्क्रिप्टेड DNS को कैसे संबोधित करेगा? पूछें कि यदि कोई रिज़ॉल्वर या डेटा सेंटर अनुपलब्ध है तो सेवा कैसा व्यवहार करती है, और क्या चुना गया विफलता व्यवहार स्थल की सुरक्षा और उपलब्धता आवश्यकताओं से मेल खाता है।
कोई प्रदाता जो साक्ष्य प्रदान कर सकता है उसकी समीक्षा करें, जिसमें ब्लॉक किए गए अनुरोध, फॉल्स-पॉजिटिव समीक्षा, रिज़ॉल्वर उपलब्धता और नीति कवरेज शामिल हैं। यदि खतरे की जानकारी (थ्रेट इंटेलिजेंस) प्रस्ताव का हिस्सा है, तो DNS थ्रेट इंटेलिजेंस फीड्स पर मार्गदर्शन के साथ समझें कि इसकी सूचियों का स्रोत कैसे बनाया जाता है और उन्हें कैसे बनाए रखा जाता है। सही विकल्प को परिचालन आवश्यकताओं से मेल खाना चाहिए, न कि इस व्यापक दावे पर भरोसा करना चाहिए कि एक नियंत्रण हर ऑनलाइन-सुरक्षा समस्या को हल कर सकता है।
Purple Shield गेस्ट और सार्वजनिक WiFi के लिए सुरक्षात्मक DNS और सामग्री फ़िल्टरिंग प्रदान करता है, जिसमें नेटवर्क-विशिष्ट नीतियां, खतरे की रोकथाम, रिपोर्टिंग और कोई क्लाइंट एजेंट नहीं शामिल हैं। यह देखने के लिए कि इसके DNS-स्तरीय नियंत्रण आपकी मौजूदा नेटवर्क सुरक्षा के साथ कैसे फिट बैठ सकते हैं, Purple Shield पर जाएं।