
ComparisonDNS filtering alternatives
वेन्यू WiFi के लिए Cloudflare Gateway बनाम Purple Shield
एक सवाल के आधार पर तय करें कि क्या Cloudflare Gateway या Purple Shield को आपके वेन्यू नेटवर्क पर DNS फ़िल्टर करना चाहिए: क्या आप डिवाइस को नामांकित कर सकते हैं? आप आठ मानदंडों पर दोनों का आकलन कर सकते हैं, देख सकते हैं कि प्रति-SSID और प्रति-VLAN नीति कहाँ मायने रखती है, और बिना किसी नए हार्डवेयर के Gateway लोकेशन...
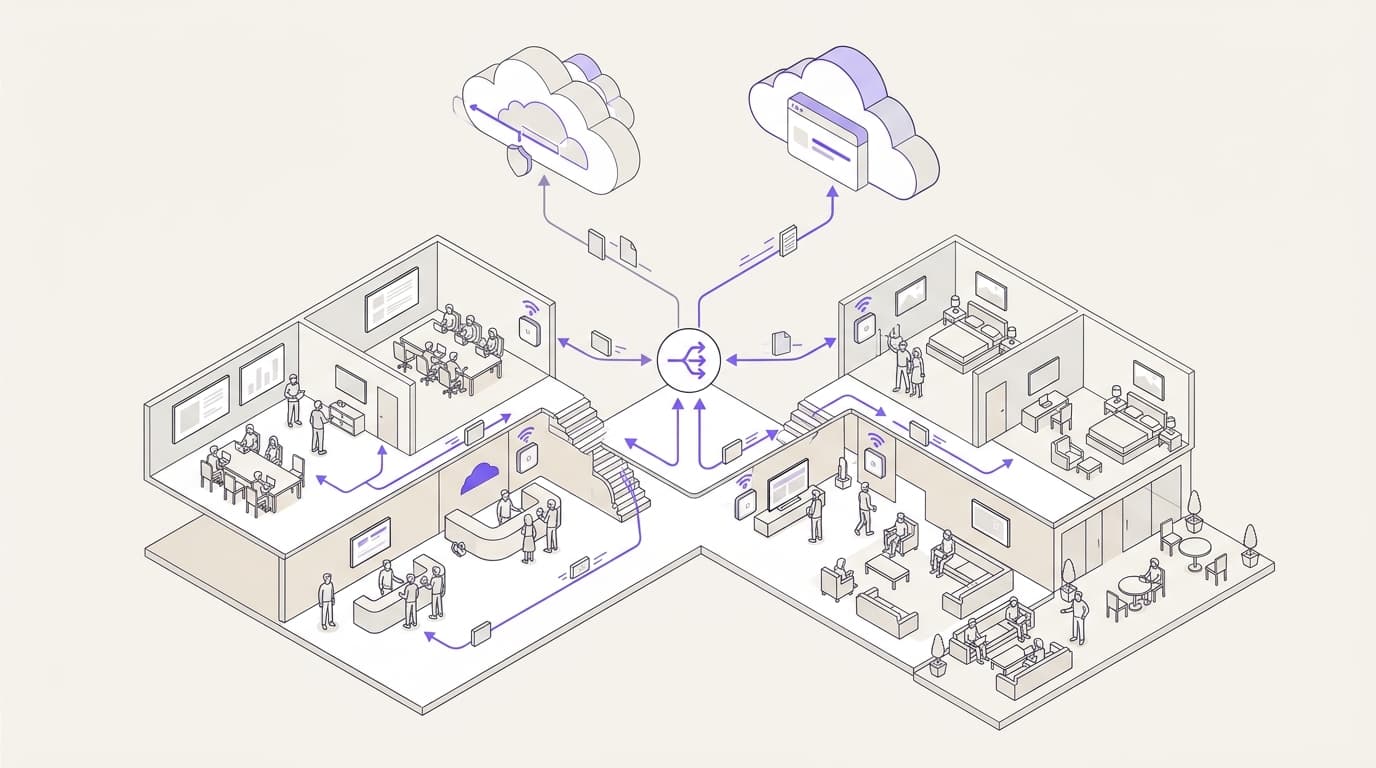
वेन्यू गेस्ट WiFi के लिए, Purple Shield अधिक उपयुक्त विकल्प है। यह एक ही डैशबोर्ड से प्रति SSID, VLAN और वेन्यू DNS को फ़िल्टर करता है, विजिटर डिवाइस पर किसी क्लाइंट की आवश्यकता नहीं होती है, और Whitbread तथा AGS Airports पर चलता है। Cloudflare Gateway एक अलग काम के लिए बनाया गया है: Cloudflare Zero Trust एस्टेट के भीतर WARP क्लाइंट चलाने वाले प्रबंधित स्टाफ डिवाइस।
Cloudflare Gateway या Purple Shield: वेन्यू को किसे चुनना चाहिए?
वेन्यू के लिए निर्णय Shield है, एक शर्त पर: जिन डिवाइस को आपको सुरक्षित करने की आवश्यकता है, वे ऐसे डिवाइस हैं जिन्हें आप प्रबंधित नहीं करते हैं। इसमें लगभग हर गेस्ट नेटवर्क शामिल है। इसमें बिल्ड टू रेंट (BTR) और छात्र आवास में निवासी नेटवर्क और हॉस्पिटैलिटी व रिटेल में अधिकांश स्टाफ नेटवर्क भी शामिल हैं।
जिस आधार पर उत्तर बदलता है वह है डिवाइस नियंत्रण। Cloudflare Gateway, Cloudflare One (Cloudflare का Zero Trust प्लेटफ़ॉर्म) के भीतर फ़िल्टरिंग इंजन है। इसकी DNS नीतियां पूरी साइट पर लागू हो सकती हैं। इसकी पहचान नियम, नेटवर्क नीतियां और HTTP निरीक्षण प्रत्येक डिवाइस पर चलने वाले Cloudflare One Client (पूर्व में WARP) पर निर्भर करते हैं। आप एक स्टाफ लैपटॉप को एनरोल कर सकते हैं। आप होटल लॉबी में किसी गेस्ट के फोन या डिपार्चर गेट पर किसी यात्री के टैबलेट को एनरोल नहीं कर सकते।
Shield इसके बजाय नेटवर्क स्तर पर काम करता है। यह सुरक्षात्मक DNS है। SSID (नेटवर्क नाम) पर प्रत्येक डिवाइस Shield से डोमेन को हल करने के लिए कहता है। कनेक्शन खुलने से पहले Shield किसी भी दुर्भावनापूर्ण या नीति से बाहर की चीज़ को अस्वीकार कर देता है। डिवाइस पर कुछ भी इंस्टॉल नहीं किया जाता है। आप अपने द्वारा पहले से चलाए जा रहे WiFi पर, एक ही डैशबोर्ड में प्रति SSID, VLAN और वेन्यू एक नीति सेट करते हैं।
कुछ एस्टेट फ़िल्टरिंग को केवल WARP में नामांकित प्रबंधित लैपटॉप तक सीमित रखते हैं। Gateway उस ट्रैफ़िक को देखता है। इसके बाद Shield प्रत्येक वेन्यू नेटवर्क को कवर करता है जिसे वे लैपटॉप गेस्ट, निवासियों और विजिटर्स के साथ साझा करते हैं।
- 44% तकविज्ञापन ब्लॉकिंग के साथ कम डेटाPurple डेटा
- 62% तककम DNS क्वेरीज़Purple डेटा
- 500M+प्रति वर्ष उपयोगकर्ता और लॉगिनPurple
- 80,000+90 देशों में वेन्यूPurple
कौन से मानदंड Cloudflare Gateway बनाम Shield का निर्णय करते हैं?
हमने आठ मानदंडों पर दोनों उत्पादों का मूल्यांकन किया। प्रत्येक मानदंड उस प्रश्न से मेल खाता है जो वेन्यू IT टीमें शॉर्टलिस्ट बनाते समय उठाती हैं। हमने प्रत्येक विक्रेता की अपनी सार्वजनिक सामग्री का उपयोग किया: Gateway के लिए Cloudflare One डेवलपर दस्तावेज़, और Shield के लिए Purple की उत्पाद सामग्री व ग्राहक डेटा।
- प्लेसमेंट। कनेक्शन में फ़िल्टर कहाँ काम करता है, और वह क्या देख सकता है और क्या नहीं देख सकता है।
- डिवाइस आवश्यकता। क्या किसी विजिटर के डिवाइस को क्लाइंट, प्रोफाइल या सर्टिफिकेट की आवश्यकता है।
- नीति इकाई। क्या आप प्रति SSID, VLAN और वेन्यू एक अलग नीति सेट कर सकते हैं।
- पहचान। नियम नेटवर्क के बजाय किसी व्यक्ति का अनुसरण कैसे करते हैं।
- खतरे की जानकारी (थ्रेट इंटेलिजेंस)। नए दुर्भावनापूर्ण डोमेन कितनी जल्दी पकड़े जाते हैं।
- बैंडविड्थ प्रभाव। क्या फ़िल्टरिंग सीमित वेन्यू लिंक्स पर डेटा और DNS लोड को कम करती है।
- हार्डवेयर। आपके पास पहले से मौजूद एक्सेस पॉइंट्स और फ़ायरवॉल से इस उत्पाद को क्या चाहिए।
- डिजाइन सेंटर। वह वातावरण जिसके लिए प्रत्येक उत्पाद बनाया गया था, और कौन इसे दिन-प्रतिदिन चलाता है।
प्लेसमेंट सबसे पहले क्यों आता है
DNS लगभग हर कनेक्शन का पहला चरण है। किसी डिवाइस द्वारा सेशन शुरू करने से पहले एक डोमेन नाम को IP एड्रेस में बदलना ज़रूरी है। एक सुरक्षात्मक DNS हल (resolver) फ़िशिंग या मैलवेयर डोमेन के लिए उत्तर देने से इंकार कर देता है। कोई भी पैकेट गंतव्य तक नहीं पहुँचता है।
फ़ायरवॉल सेशन को केवल तब देखता है जब डिवाइस के पास पहले से ही एड्रेस हो। इसके बाद एनक्रिप्टेड ट्रैफ़िक उस मुख्य जानकारी को छिपा देता है जिसकी फ़ायरवॉल को इसका आकलन करने के लिए आवश्यकता होती है। DNS फ़िल्टरिंग उस चीज़ को पकड़ लेती है जो फ़ायरवॉल से छूट जाती है क्योंकि यह पहले काम करती है। UK National Cyber Security Centre इसी सिद्धांत पर सार्वजनिक क्षेत्र के लिए एक Protective DNS सर्विस चलाता है।
Gateway और Shield दोनों इसी resolver लेयर पर स्थित हैं, जैसा कि Cisco Umbrella भी है। हम इसे Shield बनाम Cisco Umbrella और गेस्ट WiFi के लिए एक Cisco Umbrella विकल्प में कवर करते हैं। Umbrella प्रबंधित (managed) डिवाइसों के लिए एक रोमिंग मॉड्यूल भी प्रदान करता है, इसलिए डिवाइस नियंत्रण का प्रश्न इस पर भी लागू होता है।
दो लेन एक विज़िटर फोन को वेन्यू नेटवर्क पर Shield द्वारा फ़िल्टर किए गए और WARP क्लाइंट के माध्यम से Cloudflare Gateway द्वारा फ़िल्टर किए गए स्टाफ लैपटॉप को दिखाती हैं।
Connections
- गेस्ट SSID पर विज़िटर फोन to SSID और VLAN (जुड़ता है)
- SSID और VLAN to Shield सुरक्षात्मक DNS (DNS क्वेरी)
- Shield सुरक्षात्मक DNS to खराब डोमेन कभी हल नहीं होता (अवरुद्ध (blocked))
- WARP क्लाइंट के साथ स्टाफ लैपटॉप to Cloudflare Gateway (DoH और प्रॉक्सीकृत ट्रैफ़िक)
- गैर-नामांकित डिवाइस to Cloudflare Gateway (कोई पहचान नहीं)
प्रत्येक मानदंड पर Cloudflare Gateway और Shield की तुलना कैसे की जाती है?
मैट्रिक्स ऊपर दिए गए आठ मानदंडों पर दोनों उत्पादों का मूल्यांकन करता है। Cloudflare कॉलम केवल Cloudflare के अपने दस्तावेज़ों पर आधारित है। Shield कॉलम Purple की उत्पाद सामग्री और नामित ग्राहक डेटा का उपयोग करता है।
| मानदंड | Cloudflare Gateway | Purple Shield |
|---|---|---|
| प्लेसमेंट | पंजीकृत स्थानों के लिए DNS रिज़ॉल्वर; WARP के माध्यम से भेजे गए ट्रैफ़िक के लिए नेटवर्क और HTTP प्रॉक्सी | कोई भी कनेक्शन खुलने से पहले, नेटवर्क पर प्रत्येक डिवाइस के लिए DNS रिज़ॉल्वर |
| डिवाइस आवश्यकता | स्थान DNS नीतियों के लिए कोई नहीं; पहचान, नेटवर्क और HTTP नीतियों के लिए WARP क्लाइंट | नेटवर्क से DNS लेने वाले किसी भी डिवाइस पर कोई नहीं |
| नीति इकाई | DNS स्थान, स्रोत IPv4, एक समर्पित IPv6 पते या एक DoH होस्टनाम द्वारा मिलान किया गया | SSID, VLAN और स्थल, एक ही डैशबोर्ड में सेट किए गए |
| पहचान | WARP नामांकन के माध्यम से Microsoft Entra ID, Okta या Google Workspace | Purple Access के साथ, पहचान प्रत्येक व्यक्ति को एक VLAN पर रखती है और Shield उस VLAN की नीति लागू करता है |
| खतरा इंटेलिजेंस | Cloudflare नेटवर्क डेटा से निर्मित सुरक्षा श्रेणियां | कनेक्शन खुलने से पहले चिह्नित खतरे (Purple डेटा) |
| बैंडविड्थ प्रभाव | श्रेणी या कस्टम डोमेन सूची द्वारा अवरोधन; कोई प्रकाशित बैंडविड्थ आंकड़ा नहीं | 44% तक कम डेटा और 62% तक कम DNS प्रश्न (Purple डेटा) |
| हार्डवेयर | DNS नीतियों के लिए किसी आवश्यकता नहीं; कोई भी नेटवर्क जो DNS अग्रेषित कर सकता है | हार्डवेयर-अग्नोस्टिक: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| डिज़ाइन केंद्र | Cloudflare One के अंदर प्रबंधित कार्यबल डिवाइस और ऐप्स | Whitbread, AGS Airports और St George's Healthcare NHS Trust में अतिथि, कर्मचारी और बहु-किराएदार स्थल नेटवर्क |
मैट्रिक्स को पंक्ति के अनुसार पढ़ें, कॉलम के अनुसार नहीं। Gateway की सबसे मजबूत पंक्तियाँ पहचान और निरीक्षण की गहराई हैं, और दोनों WARP पर निर्भर करती हैं। Shield की सबसे मजबूत पंक्तियाँ डिवाइस की आवश्यकता, नीति इकाई और बैंडविड्थ प्रभाव हैं। वे तीन उन नेटवर्क पर परिणामों का फैसला करते हैं जो उन डिवाइसों से भरे हैं जिन्हें आप कभी भी प्रबंधित नहीं करेंगे।
व्यावहारिक रूप से Cloudflare Gateway और Shield कहाँ भिन्न हैं?
अतिथि डिवाइस जिन्हें आप नामांकित नहीं कर सकते
एक होटल का अतिथि, एक रेल यात्री या एक स्टेडियम का प्रशंसक समाचार पढ़ने के लिए सुरक्षा क्लाइंट इंस्टॉल नहीं करेगा। Gateway अभी भी स्थान नीति के माध्यम से उनके DNS को फ़िल्टर कर सकता है। वह नीति यह नहीं देख सकती कि वे कौन हैं, HTTP का निरीक्षण नहीं कर सकती या नेटवर्क नियम लागू नहीं कर सकती। व्यावहारिक रूप से, अतिथि नेटवर्क पर Cloudflare DNS फ़िल्टरिंग केवल डोमेन को कवर करती है, पहचान को नहीं।
Shield को उसी नेटवर्क के लिए बनाया गया था। DHCP से DNS स्वीकार करने वाले हर डिवाइस को SSID की नीति मिलती है, चाहे वह BTR फ्लैट में फोन हो, गेम्स कंसोल हो या स्मार्ट TV। डिवाइस पर कुछ भी नहीं बदलता है। जब कोई विज़िटर पूछता है कि उनका बैंकिंग ऐप प्रमाणपत्र चेतावनी क्यों दिखा रहा है, तो किसी सहायता की आवश्यकता नहीं होती है।
वह अंतिम बिंदु Gateway के HTTP निरीक्षण के लिए महत्वपूर्ण है। TLS को डिक्रिप्ट करने के लिए डिवाइस पर भरोसेमंद Cloudflare रूट प्रमाणपत्र की आवश्यकता होती है। आप किसी प्रबंधित लैपटॉप पर प्रमाणपत्र पुश कर सकते हैं। आप विज़िटर के हैंडसेट पर एक प्रमाणपत्र पुश नहीं कर सकते, और आपको ऐसा प्रयास भी नहीं करना चाहिए।
एक कनेक्शन के पीछे कई नेटवर्क
एक विशिष्ट स्थान एक इंटरनेट कनेक्शन के पीछे एक गेस्ट SSID, एक स्टाफ SSID और एक बैक-ऑफिस VLAN चलाता है। VLAN, या वर्चुअल LAN, साझा स्विच और एक्सेस पॉइंट पर तार्किक रूप से अलग नेटवर्क है। प्रत्येक नेटवर्क को एक अलग नीति की आवश्यकता होती है। गेस्ट नेटवर्क वयस्क सामग्री और विज्ञापनों को ब्लॉक कर सकता है। स्टाफ WiFi प्रशिक्षण के लिए स्ट्रीमिंग की अनुमति दे सकता है। PCI DSS दायरे में एक भुगतान VLAN को सभी की सबसे सख्त सूची की आवश्यकता होती है।
Gateway अपने सार्वजनिक स्रोत पते द्वारा IPv4 स्थान की पहचान करता है। एक पते के माध्यम से बाहर जाने वाले तीन नेटवर्क एक स्थान की तरह दिखते हैं। उन्हें विभाजित करने का अर्थ है अलग-अलग बाहर निकलने वाले IP या स्थानीय फॉरवार्डर्स जो प्रत्येक VLAN को DNS over HTTPS (DoH) होस्टनेम पर भेजते हैं। DoH को RFC 8484 में परिभाषित किया गया है।
Shield डैशबोर्ड में प्रति SSID और VLAN नीति सेट करता है। जहाँ खंडित VLAN एक कनेक्शन साझा करते हैं, एक हल्का रिले उनके लुकअप को फॉरवर्ड करता है, इसलिए प्रत्येक नेटवर्क अपनी नीति रखता है और रिपोर्ट प्रत्येक डिवाइस का आंतरिक IP दिखाती है।
व्यस्त लिंक पर खतरे की गति और बैंडविड्थ
दोनों उत्पाद ज्ञात दुर्भावनापूर्ण डोमेन को ब्लॉक करते हैं। अंतर समय और साइड लाभ का है। Purple का डेटा दिखाता है कि Shield कनेक्शन खुलने से पहले खतरों को चिह्नित करता है। एक नया फ़िशिंग डोमेन आमतौर पर अपने पहले दिनों में नुकसान पहुंचाता है, इसलिए दुर्भावनापूर्ण डोमेन को जल्दी पकड़ना मायने रखता है।
बैंडविड्थ दूसरा अंतर है। स्थान लिंक पीक पर सैकड़ों डिवाइस द्वारा साझा किए जाते हैं। विज्ञापन ब्लॉकिंग ऑन होने के साथ, Shield डेटा को 44% तक और DNS प्रश्नों को 62% तक कम कर देता है (Purple डेटा)। Gateway श्रेणी या कस्टम सूची द्वारा विज्ञापन डोमेन को ब्लॉक कर सकता है। Cloudflare कोई समकक्ष बैंडविड्थ आंकड़ा प्रकाशित नहीं करता है।
नीति कौन चलाता है
Cloudflare One एक पूर्ण Zero Trust कंसोल है। इसमें एक्सेस, गेटवे, डिवाइस पॉस्चर और बहुत कुछ शामिल है। वह व्यापकता एक केंद्रीय सुरक्षा टीम के अनुकूल है। एक सम्मेलन सप्ताहांत के लिए गेस्ट नीति बदलने वाले स्थान संचालन प्रबंधक के पास कार्य की आवश्यकता से अधिक नेविगेट करने के लिए कंसोल है।
Shield उस प्रबंधक को एक डैशबोर्ड और प्रति SSID, VLAN और स्थान के लिए एक नीति देता है। केंद्रीय IT अभी भी डिफ़ॉल्ट और गार्डरेल्स सेट करता है। स्थान की टीमें Zero Trust प्रोजेक्ट के बिना उनके भीतर समायोजन करती हैं।
एक वेन्यू एस्टेट में Purple Shield कहाँ फिट बैठता है?
Shield आपके द्वारा संचालित प्रत्येक नेटवर्क के लिए सुरक्षात्मक DNS और कंटेंट फ़िल्टरिंग है। यह दो तरीकों से काम करता है। आप इसे किसी भी WiFi पर स्टैंडअलोन के रूप में चला सकते हैं, चाहे नीचे कोई भी हार्डवेयर हो। या आप इसे Purple Access में जोड़ सकते हैं, ताकि पहचान प्रत्येक व्यक्ति को सही VLAN पर रखे और Shield उस VLAN को फ़िल्टर करे।
जहां प्रत्येक विकल्प किसी स्थल के लिए उपयुक्त है
Purple Shield
Fits when
- अतिथि, निवासी या प्रशंसक उपकरण जिन्हें आप नामांकित नहीं कर सकते
- कई SSIDs या VLANs जिन्हें विभिन्न नीतियों की आवश्यकता है
- पूरे परिसर में मिश्रित हार्डवेयर
- व्यस्त लिंक्स जहां विज्ञापन ब्लॉगिंग डेटा को 44% तक कम कर देती है
- स्थल टीम जिन्हें केवल एक डैशबोर्ड की आवश्यकता है, Zero Trust कंसोल की नहीं
Not when
- वे परिसर जहां प्रत्येक एंडपॉइंट WARP क्लाइंट चलाने वाला एक प्रबंधित उपकरण है
Cloudflare Gateway
Fits when
- कर्मचारियों के लैपटॉप जो पहले से ही WARP क्लाइंट के साथ नामांकित हैं
- एप्लिकेशन एक्सेस के लिए एक मौजूदा Cloudflare One परिनियोजन
Not when
- आगंतुक उपकरण जो कभी भी WARP नहीं चलाएंगे
- एक सार्वजनिक IP के पीछे कई नेटवर्क
- वे स्थल जिनका सार्वजनिक IP पता बदलता रहता है
Our recommendation: स्थल पर प्रत्येक अतिथि, कर्मचारी और मल्टी-टेनेंट नेटवर्क पर Purple Shield चलाएं। WARP में पहले से नामांकित उपकरण अपनी स्वयं की नीति का पालन करते हैं, इसलिए Shield उस प्रत्येक उपकरण पर अंतर को समाप्त करता है जिसे आप प्रबंधित नहीं करते हैं।
नामित परिनियोजन इस सीमा को दर्शाते हैं। Premier Inn के मालिक Whitbread, एक बड़े आतिथ्य परिसर में Shield चलाते हैं। AGS Airports इसे वहां चलाता है जहां यात्री और कर्मचारी व्यस्त टर्मिनल नेटवर्क साझा करते हैं। St George's Healthcare NHS Trust इसे वहां चलाता है जहां मरीज, आगंतुक और नैदानिक कर्मचारी सभी कनेक्ट होते हैं।
Shield व्यापक Purple प्लेटफ़ॉर्म के भीतर स्थित है: Guest WiFi, Staff WiFi और Multi-Tenant WiFi, 90 देशों में 80,000+ से अधिक स्थलों पर। Purple ISO 27001, Cyber Essentials और B Corp प्रमाणित है, और GDPR अनुपालक है। कर्मचारी नेटवर्क पर IEEE 802.1X और WPA3 सहित व्यापक सुरक्षा मॉडल के लिए, हमारा enterprise WiFi security guide देखें।
Cloudflare Gateway और Shield की कीमत और संचालन कैसे होता है?
लाइसेंस इकाई किसी भी मुख्य संख्या से अधिक बिल का आकार तय करती है। Gateway की कीमत Cloudflare के Zero Trust प्लान स्तरों के भीतर प्रति सीट के हिसाब से तय की जाती है। वह मॉडल गिने-चुने, प्रबंधित कार्यबल के लिए उपयुक्त है। आगंतुक एक निश्चित संख्या नहीं हैं, इसलिए सीट आधारित सोच स्थल नेटवर्क के लिए बहुत कम उपयुक्त बैठती है।
Shield को आपकी साइटों, नेटवर्क, उपयोगकर्ताओं और योजना के आधार पर उद्धृत किया जाता है, 30 दिन के नि:शुल्क परीक्षण के साथ और इनवॉइस पर कोई हार्डवेयर नहीं होता है। कोई प्रकाशित मूल्य नहीं हैं; Shield pricing page परीक्षण और खरीदने के दो तरीकों को निर्धारित करता है।
| लागत घटक | Cloudflare Gateway | Purple Shield |
|---|---|---|
| लाइसेंस इकाई | Cloudflare Zero Trust योजना श्रेणियों के भीतर, प्रति सीट | आपकी साइटों, नेटवर्क, उपयोगकर्ताओं और योजना पर आधारित अनुकूलित कोटेशन; 30-दिन का निःशुल्क ट्रायल |
| डिवाइस पर सॉफ़्टवेयर | पहचान, नेटवर्क और HTTP नीतियों के लिए प्रत्येक प्रबंधित डिवाइस पर WARP क्लाइंट | कोई नहीं |
| नया हार्डवेयर | DNS नीतियों के लिए कोई नहीं | कोई नहीं |
| प्रमाणपत्र | HTTP निरीक्षण के लिए डिवाइस पर Cloudflare रूट प्रमाण पत्र | कोई नहीं; फ़िल्टरिंग DNS स्तर पर होती है |
| प्रति-स्थान सेटअप | स्रोत IP या DoH एंडपॉइंट द्वारा प्रत्येक स्थान को पंजीकृत करें | प्रत्येक SSID, VLAN और स्थान के लिए एक नीति असाइन करें |
| बैंडविड्थ प्रभाव | कोई प्रकाशित आंकड़ा नहीं | विज्ञापन ब्लॉकिंग के साथ 44% तक कम डेटा |
| आवश्यक कौशल | Zero Trust नीति डिज़ाइन, WARP रोलआउट, प्रमाण पत्र प्रबंधन | एक ही डैशबोर्ड में नेटवर्क पर DNS सेटिंग्स और नीति विकल्प |
वे लागतें जो इनवॉइस पर दिखाई नहीं देती हैं
Gateway के गहरे नियंत्रण लाइसेंस से परे परिचालन लागत ले आते हैं। कोई व्यक्ति हर प्रबंधित डिवाइस पर WARP रोल आउट करता है और इसे अपडेट रखता है। कोई व्यक्ति HTTP निरीक्षण के लिए रूट प्रमाण पत्र का प्रबंधन करता है। जब किसी स्थान का IP बदलता है तो कोई व्यक्ति स्थानों को फिर से पंजीकृत करता है। कॉरपोरेट फ़्लीट के लिए इनमें से कुछ भी गलत नहीं है। लेकिन जब लक्ष्य केवल एक गेस्ट नेटवर्क को फ़िल्टर करना हो, तो यह अतिरिक्त ओवरहेड बन जाता है।
Shield की परिचालन लागत नीति विकल्पों में निहित है। आप तय करते हैं कि प्रत्येक नेटवर्क क्या ब्लॉक करता है, डैशबोर्ड की समीक्षा करते हैं और प्रति स्थान समायोजन करते हैं। बैंडविड्थ की बचत इसके विपरीत काम करती है। एक सीमित लिंक पर 44% तक कम डेटा सर्किट अपग्रेड में होने वाली देरी को बचा सकता है।
Cloudflare Gateway से Shield पर जाने में क्या शामिल है?
Gateway स्थान नीतियों से Shield पर माइग्रेट करने के लिए किसी नए हार्डवेयर की आवश्यकता नहीं है और विज़िटर डिवाइस पर किसी बदलाव की आवश्यकता नहीं है। काम नीति को मैप करने में है, नेटवर्क को फिर से बनाने में नहीं। क्रम में इन चरणों का पालन करें।
- Gateway की सूची बनाएं। प्रत्येक DNS स्थान, इसके पीछे के नेटवर्क, और इसकी श्रेणियों, कस्टम ब्लॉक सूचियों और अनुमति सूचियों (allow lists) को सूचीबद्ध करें।
- Shield में मैप करें। प्रत्येक स्थान का एक Shield स्थान से मिलान करें। फिर इसे उन SSIDs और VLANs में विभाजित करें जिन्हें Gateway अलग नहीं पहचान सकता था।
- नीति को फिर से बनाएं। Shield डैशबोर्ड में प्रत्येक नेटवर्क की नीति बनाएं। अनुमति सूचियों की सटीक प्रतिलिपि बनाएँ, क्योंकि इनके छूटने पर पहली सपोर्ट कॉल आ सकती हैं।
- एक नेटवर्क पर पायलट परीक्षण करें। एक स्थान पर एक गेस्ट SSID पर DHCP द्वारा दिए जाने वाले DNS सर्वर को बदलें। बाकी सब कुछ Gateway पर ही रहने दें।
- परिणामों की तुलना करें। पीक डे सहित एक प्रतिनिधि अवधि के दौरान ब्लॉक किए गए डोमेन और शिकायतों की जांच करें।
- स्थान के आधार पर कट ओवर करें। शेष नेटवर्क को एक-एक स्थान करके माइग्रेट करें। जब किसी स्थान के नेटवर्क Shield पर आ जाएं, तो उस Gateway स्थान को हटा दें।
दो विवरण टीमों को अटका देते हैं। WARP चलाने वाले डिवाइस सीधे Gateway पर DNS भेजते हैं, इसलिए वे क्लाइंट को रिटायर करने तक Gateway नीति बनाए रखते हैं। इसकी योजना अलग से बनाएं। यह भी जांचें कि क्या स्थान के फ़ायरवॉल आउटबाउंड DNS को रीडायरेक्ट या ब्लॉक करते हैं। Gateway के लिए बनाए गए नियम को अपडेट करने की आवश्यकता हो सकती है ताकि क्वेरी Shield तक पहुंच सकें।
रोलबैक सीधा है। प्रभावित VLAN पर DHCP को वापस पिछले DNS सेटिंग्स पर पॉइंट करें। तब तक Gateway स्थान को कॉन्फ़िगर रखें जब तक कि प्रत्येक स्थान Shield पर सुचारू रूप से न चलने लगे।
यदि आप एक पुराने रिज़ॉल्वर को भी बदल रहे हैं, तो वही चरण लागू होते हैं। व्यवसायिक WiFi के लिए हमारी OpenDNS alternative for business WiFi और CleanBrowsing alternatives गाइड इन शुरुआती बिंदुओं को कवर करती हैं।
आपको Cloudflare Gateway और Shield के बीच निर्णय कैसे लेना चाहिए?
एक निर्णय नियम का उपयोग करें। प्रत्येक नेटवर्क पर उन डिवाइसों की गणना करें जिन्हें आप इनरोल नहीं कर सकते। यदि वह संख्या शून्य से अधिक है, तो उस नेटवर्क को ऐसी फ़िल्टरिंग की आवश्यकता है जो बिना क्लाइंट के काम करती हो। इसका अर्थ है Shield।
फिर तीन जांच लागू करें।
- कई नेटवर्क, एक कनेक्शन? यदि अतिथि, कर्मचारी और भुगतान VLAN एक ही सार्वजनिक IP साझा करते हैं, तो आपको प्रति-SSID और प्रति-VLAN नीति की आवश्यकता होती है। यह Shield की मूल इकाई है।
- बदलते सार्वजनिक IP? यदि स्थान ऐसे कनेक्शन पर हैं जहां ISP पता बदलता है, तो स्रोत IP द्वारा स्थान मिलान से कार्य बढ़ता रहता है। Shield के साथ, स्थान पर एक रिले नीति को पते के बजाय नेटवर्क से बांध कर रखता है।
- सीमित लिंक? यदि पीक मांग सर्किट पर दबाव डालती है, तो Shield की विज्ञापन ब्लॉकिंग डेटा को 44% तक कम कर देती है।
एक मामले में Gateway चित्र का हिस्सा बना रहता है। यदि आप पहले से ही Cloudflare One के भीतर प्रबंधित लैपटॉप पर WARP चलाते हैं, तो वे लैपटॉप अपनी डिवाइस नीति बनाए रखते हैं। Shield उन सभी नेटवर्क को कवर करता है जो वे आगंतुकों के साथ साझा करते हैं।
आपका अगला कदम: मिश्रित नेटवर्क वाले एक स्थान को चुनें और उसके SSID और VLAN को मैप करें। पूरी संपत्ति के लिए कोटेशन का अनुरोध करें, या Shield pricing page से 30-दिवसीय निःशुल्क ट्रायल शुरू करें। व्यापक परिदृश्य के लिए, DNS filtering alternatives का हमारा अवलोकन पढ़ें।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple Shield गेस्ट WiFi के लिए एक Cloudflare Gateway विकल्प है?
हाँ। Shield बिना किसी क्लाइंट के गेस्ट SSID पर प्रत्येक डिवाइस के लिए DNS को फ़िल्टर करता है। यह उन फ़ोन और लैपटॉप को कवर करता है जिन तक Gateway के WARP पर निर्भर नियंत्रण नहीं पहुंच सकते। आप एक ही डैशबोर्ड में प्रति SSID, VLAN और स्थान के लिए नीति सेट करते हैं। Whitbread और AGS Airports आज स्थान के नेटवर्क पर Shield चलाते हैं। यदि आप अभी मेहमानों के लिए Gateway स्थान नीतियों का उपयोग करते हैं, तो Shield उन्हें प्रति-नेटवर्क ग्रैन्युलैरिटी से बदल देता है। यह विज्ञापन ब्लॉकिंग भी जोड़ता है जो डेटा को 44% तक कम कर देता है।
क्या Shield उन एक्सेस पॉइंट और फ़ायरवॉल के साथ काम करता है जो मेरे पास पहले से हैं?
हाँ। Shield हार्डवेयर-अग्नोस्टिक है और इसे किसी नए एप्लायंस की आवश्यकता नहीं है। यह Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर बने नेटवर्क पर चलता है। आप प्रत्येक SSID या VLAN के अनुसार अपने नेटवर्क द्वारा दिए जाने वाले DNS सर्वर को Shield पर पॉइंट करते हैं। Shield किसी भी WiFi पर स्टैंडअलोन या Purple Access के साथ चलता है। Purple 90 देशों में 80,000+ स्थानों पर चलता है।
Cloudflare Gateway की तुलना में Shield की कीमत कैसे तय की जाती है?
Gateway की कीमत Cloudflare के Zero Trust प्लान के तहत प्रति सीट तय की जाती है, जो गिने-चुने, प्रबंधित कार्यबल के लिए उपयुक्त है। Shield की कीमत आपके स्थानों, नेटवर्क, उपयोगकर्ताओं और प्लान के आधार पर बताई जाती है, जिसमें 30 दिनों का निःशुल्क ट्रायल शामिल है। कोई प्रकाशित कीमतें नहीं हैं; Shield प्राइजिंग पेज ट्रायल और खरीदने के दो तरीकों को निर्धारित करता है। मुख्य लागत के साथ-साथ संरचना की भी तुलना करें। Gateway के पहचान और HTTP नियंत्रणों में WARP रोलआउट और प्रमाणपत्र प्रबंधन प्रयास भी शामिल हैं।
क्या मैं एक ही स्थान पर Cloudflare Gateway और Shield चला सकता हूँ?
हाँ। वे अलग-अलग बिंदुओं पर काम करते हैं। Shield स्थान के नेटवर्क पर प्रत्येक डिवाइस के लिए DNS को फ़िल्टर करता है। WARP क्लाइंट चलाने वाला एक लैपटॉप अपना DNS और प्रॉक्सी किया गया ट्रैफिक सीधे Gateway पर भेजता है, इसलिए यह इसके बजाय Gateway नीति का पालन करता है। प्रत्येक अतिथि, कर्मचारी और मल्टी-टेनेंट नेटवर्क पर Shield रखें। इस तरह, अप्रबंधित डिवाइस कभी भी अनफ़िल्टर्ड नहीं रहते हैं जबकि WARP लैपटॉप अपनी डिवाइस नीति बनाए रखते हैं।
Cloudflare Gateway से Shield पर माइग्रेट करने में कितना प्रयास लगता है?
प्रयास नीति की मैपिंग करने में है, जिसमें कोई हार्डवेयर परिवर्तन नहीं होता है। आप Gateway की श्रेणियों, कस्टम ब्लॉक सूचियों और अनुमति सूचियों को कॉपी करते हैं। फिर आप प्रत्येक DNS स्थान को Shield स्थानों, SSID और VLAN से मैप करते हैं। इसके बाद, आप अपने DHCP द्वारा दिए जाने वाले DNS सर्वर को बदलते हैं। कटओवर करने से पहले एक स्थान पर एक SSID को पायलट करें और परिणामों की तुलना करें। WARP चलाने वाले डिवाइस तब तक Gateway पर रहते हैं जब तक आप क्लाइंट को रिटायर नहीं कर देते।
क्या Shield स्थान के नेटवर्क पर GDPR और PCI-DSS में मदद करता है?
हाँ, कई नियंत्रणों में से एक के रूप में। Shield प्रति VLAN अलग-अलग नीतियां लागू करता है, इसलिए PCI-DSS दायरे में एक भुगतान VLAN अतिथि WiFi की तुलना में अधिक सख्त सूची चला सकता है। यह किसी भी कनेक्शन के खुलने से पहले फ़िशिंग और मैलवेयर डोमेन को ब्लॉक करता है। Purple ISO 27001 और Cyber Essentials प्रमाणित है, और GDPR अनुपालन करता है। आपको अभी भी विखंडन (segmentation), कर्मचारी नेटवर्क पर 802.1X और जहाँ डिवाइस इसका समर्थन करते हैं वहाँ WPA3 की आवश्यकता है।
क्या आगंतुकों को अतिथि WiFi पर Shield का अनुभव होगा?
अधिकतर नहीं। डिवाइस पर कुछ भी इंस्टॉल नहीं किया गया है और साइन-इन करने पर कुछ भी नहीं बदलता है। एक ब्लॉक किया गया डोमेन लोड होने में विफल रहता है, और अनुमति प्राप्त साइटें सामान्य रूप से व्यवहार करती हैं। विज्ञापन ब्लॉकिंग ऑन होने से पेजों में कम डेटा होता है। Purple 44% तक कम डेटा और 62% तक कम DNS प्रश्नों को मापता है। एक व्यस्त अतिथि नेटवर्क पर, वह हेडरूम लिंक साझा करने वाले प्रत्येक आगंतुक को लाभ पहुंचाता है।
क्या Cloudflare का सार्वजनिक फैमिली रिज़ॉल्वर Shield की तरह ही काम करता है?
नहीं। Cloudflare का 1.1.1.1 for Families रिज़ॉल्वर इसे पॉइंट करने वाले किसी भी व्यक्ति पर फिक्स्ड मैलवेयर और एडल्ट कंटेंट ब्लॉकिंग लागू करता है। इसमें कोई प्रति-स्थल (per-venue) नीति और कोई प्रति-SSID या VLAN नियम नहीं हैं। इसमें कोई कस्टम अनुमति सूची (allow lists) और आपके एस्टेट के लिए कोई रिपोर्टिंग भी नहीं है। एक स्थल को अतिथि, कर्मचारी और किरायेदार नेटवर्क के लिए अलग-अलग नियमों की आवश्यकता होती है। इसे इस बात के प्रमाण की भी आवश्यकता होती है कि क्या ब्लॉक किया गया था, जो Shield का डैशबोर्ड प्रदान करता है।
Key terms
- प्रोटेक्टिव DNS
- एक पुनरावर्ती (रिकर्सिव) DNS रिज़ॉल्वर जो दुर्भावनापूर्ण या नीति से बाहर माने जाने वाले डोमेन के प्रश्नों का उत्तर देने से इंकार करता है, ताकि क्लाइंट को कभी भी IP पता न मिले। यूके NCSC इसी सिद्धांत पर सार्वजनिक क्षेत्र के लिए एक प्रोटेक्टिव DNS सेवा संचालित करता है। Gateway और Shield दोनों इसी लेयर पर बैठते हैं। यह किसी भी सत्र के खुलने से पहले काम करता है, यही वजह है कि यह उन खतरों को पकड़ लेता है जिन्हें फ़ायरवॉल एन्क्रिप्टेड ट्रैफ़िक पर छोड़ देता है।
- HTTPS पर DNS (DoH)
- IETF RFC 8484, जो HTTPS के अंदर DNS प्रश्नों और प्रतिक्रियाओं को वहन करता है, उन्हें एन्क्रिप्ट करता है और एक रिज़ॉल्वर को उसके स्रोत IP के बजाय एक अद्वितीय DoH होस्टनेम द्वारा क्लाइंट की पहचान करने की अनुमति देता है। Gateway में एक सार्वजनिक IP के पीछे कई VLAN को विभाजित करने का मतलब है कि स्थानीय फ़ॉरवर्डर प्रत्येक VLAN को एक अलग DoH होस्टनेम पर भेज रहे हैं, जिससे रूटिंग का काम बढ़ जाता है जिससे Shield बचाता है।
- WARP क्लाइंट
- Cloudflare का डिवाइस एजेंट जो DoH पर DNS भेजता है और नेटवर्क व HTTP ट्रैफ़िक को Cloudflare Gateway पर प्रॉक्सी करता है, जिससे ट्रैफ़िक एक पहचान प्रदाता (आइडेंटिटी प्रोवाइडर) के माध्यम से नामांकित उपयोगकर्ता से जुड़ जाता है। Gateway के पहचान नियम, नेटवर्क नीतियां और HTTP निरीक्षण सभी WARP पर निर्भर करते हैं। आप किसी स्टाफ़ लैपटॉप को नामांकित कर सकते हैं, लेकिन होटल की लॉबी में गेस्ट के फ़ोन को नहीं।
- Cloudflare One (क्लाउडफ्लेयर वन)
- Cloudflare का Zero Trust प्लेटफ़ॉर्म, जो एक ही कंसोल में एक्सेस कंट्रोल, Gateway फ़िल्टरिंग और डिवाइस पोस्चर चेक को जोड़ता है, जो प्लान टियर के भीतर प्रति सीट लाइसेंस प्राप्त है। इसकी व्यापकता एक निर्धारित कार्यबल का प्रबंधन करने वाली केंद्रीय सुरक्षा टीम के लिए उपयुक्त है, लेकिन गेस्ट नीति बदलने वाले वेन्यू मैनेजर के लिए कंसोल ओवरहेड जोड़ती है।
- DNS लोकेशन
- स्रोत IPv4 पते, एक समर्पित IPv6 पते या DoH होस्टनेम से मेल खाने वाला एक Gateway ऑब्जेक्ट, जिस पर डिवाइस पर क्लाइंट के बिना DNS नीतियां लागू होती हैं। यह एकमात्र Gateway नियंत्रण है जो गैर-नामांकित गेस्ट डिवाइसों तक पहुँचता है, और यह डोमेन को कवर करता है, पहचान को नहीं। डाइनैमिक सार्वजनिक IP इस मिलान को बाधित करते हैं।
- SSID
- IEEE 802.11 में परिभाषित सर्विस सेट आइडेंटिफ़ायर, वह नेटवर्क नाम जिसे एक एक्सेस पॉइंट प्रसारित करता है और कोई डिवाइस कनेक्ट होने पर उसे चुनता है। Shield प्रत्येक SSID से सीधे एक फ़िल्टरिंग नीति जोड़ता है, ताकि गेस्ट, स्टाफ़ और टेनेंट नेटवर्क एक ही डैशबोर्ड से विभिन्न नियम रख सकें।
- VLAN
- IEEE 802.1Q द्वारा निर्दिष्ट एक वर्चुअल LAN, जो शेयर्ड स्विच और एक्सेस पॉइंट्स पर तार्किक रूप से अलग नेटवर्क बनाने के लिए ईथरनेट फ़्रेम को टैग करता है। किसी वेन्यू के गेस्ट, स्टाफ़ और पेमेंट VLAN अक्सर एक ही कनेक्शन से बाहर जाते हैं। Shield प्रति VLAN पॉलिसी सेट करता है; Gateway उन्हें एक ही लोकेशन के रूप में देखता है।
- TLS इंस्पेक्शन
- प्रॉक्सी द्वारा ट्रांसपोर्ट लेयर सिक्योरिटी सेशन्स का डिक्रिप्शन, जिसके लिए डिवाइस के सर्टिफ़िकेट स्टोर में प्रॉक्सी के रूट सर्टिफ़िकेट का विश्वसनीय होना आवश्यक है। Gateway HTTP इंस्पेक्शन के लिए प्रत्येक डिवाइस पर Cloudflare रूट सर्टिफ़िकेट की आवश्यकता होती है। आप इसे किसी मैनेज्ड लैपटॉप पर पुश कर सकते हैं, विज़िटर के हैंडसेट पर नहीं।
- DHCP
- डायनामिक होस्ट कॉन्फ़िगरेशन प्रोटोकॉल, IETF RFC 2131, जो जुड़ने वाले प्रत्येक डिवाइस को एक IP एड्रेस और उपयोग किए जाने वाले DNS सर्वर सहित नेटवर्क सेटिंग्स असाइन करता है। Shield ऐसे प्रत्येक डिवाइस पर लागू होता है जो DHCP से DNS स्वीकार करता है। माइग्रेशन और रोलबैक दोनों ही प्रति VLAN DHCP द्वारा दिए जाने वाले DNS सर्वर को बदलकर काम करते हैं।
- PCI DSS (पीसीआई डीएसएस)
- PCI सिक्योरिटी स्टैंडर्ड्स काउंसिल का पेमेंट कार्ड इंडस्ट्री डेटा सिक्योरिटी स्टैंडर्ड, जो कार्डधारक डेटा को स्टोर, प्रोसेस या ट्रांसमिट करने वाले नेटवर्कों के लिए आवश्यकताएं निर्धारित करता है, जिसमें दायरे में आने वाले सिस्टम्स का सेगमेंटेशन भी शामिल है। PCI DSS के दायरे में आने वाले पेमेंट VLAN को सबसे सख्त फ़िल्टरिंग सूची की आवश्यकता होती है, जिसे Shield सेगमेंटेशन के साथ प्रति VLAN लागू कर सकता है।
- IEEE 802.1X
- पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए IEEE मानक, जो नेटवर्क एक्सेस देने से पहले EAP के माध्यम से प्रत्येक डिवाइस या उपयोगकर्ता को RADIUS सर्वर पर ऑथेंटिकेट करता है। Shield कई कंट्रोल्स में से एक है। स्टाफ़ नेटवर्कों को अभी भी 802.1X ऑथेंटिकेशन और WPA3 की आवश्यकता होती है, जहाँ डिवाइस इसका समर्थन करते हैं।
Worked examples
एक वेन्यू एक ही इंटरनेट कनेक्शन के पीछे एक गेस्ट SSID, एक स्टाफ़ SSID और PCI DSS दायरे में एक पेमेंट VLAN चलाता है। प्रत्येक को एक अलग फ़िल्टरिंग नीति की आवश्यकता होती है। DNS फ़िल्टरिंग कैसे सेट अप की जानी चाहिए?
Gateway किसी IPv4 लोकेशन की पहचान उसके सार्वजनिक स्रोत पते (public source address) से करता है, इसलिए एक पते से बाहर जाने वाले तीन नेटवर्क एक ही लोकेशन की तरह दिखाई देते हैं। उन्हें विभाजित करने का मतलब होगा अलग-अलग इग्रेस IP या स्थानीय फ़ॉरवर्डर जो प्रत्येक VLAN को एक अलग DoH होस्टनेम पर भेजते हैं। Shield एक ही डैशबोर्ड में सीधे SSID और VLAN से नीति जोड़ता है। गेस्ट नेटवर्क वयस्क सामग्री और विज्ञापनों को ब्लॉक करता है, स्टाफ़ WiFi ट्रेनिंग के लिए स्ट्रीमिंग की अनुमति देता है, और पेमेंट VLAN सबसे सख्त सूची चलाता है। एक हल्का रिले सेगमेंटेड VLAN से लुकअप अग्रेषित करता है, ताकि प्रत्येक अपनी स्वयं की नीति बनाए रखे।
एक एस्टेट Gateway लोकेशन नीतियों के साथ वेन्यू नेटवर्क को फ़िल्टर करता है और कुछ स्टाफ़ लैपटॉप WARP चलाते हैं। आप बिना किसी व्यवधान के Shield पर कैसे जा सकते हैं?
प्रत्येक Gateway DNS लोकेशन, उसके नेटवर्क, श्रेणियों, ब्लॉक सूचियों और अनुमति सूचियों की इन्वेंट्री बनाएं। प्रत्येक लोकेशन को एक Shield वेन्यू पर मैप करें, फिर इसे उन SSIDs और VLANs में विभाजित करें जिन्हें Gateway अलग नहीं कर सका। सटीक रूप से अनुमति सूचियों की प्रतिलिपि बनाते हुए, Shield में प्रत्येक नीति को फिर से बनाएं। एक वेन्यू पर एक गेस्ट SSID पर DHCP DNS सर्वर को बदलकर पायलट करें, पीक डे सहित एक अवधि में ब्लॉक किए गए डोमेन और शिकायतों की तुलना करें, फिर वेन्यू दर वेन्यू कट ओवर करें। WARP लैपटॉप तब तक Gateway नीति बनाए रखते हैं जब तक कि क्लाइंट को हटा नहीं दिया जाता। आउटबाउंड DNS को रीडायरेक्ट करने वाले फ़ायरवॉल की जाँच करें। रोलबैक का मतलब है DHCP को पिछली DNS सेटिंग्स पर वापस इंगित करना।
Frequently asked questions
क्या गेस्ट WiFi के लिए Purple Shield एक Cloudflare Gateway विकल्प है?
हाँ। Shield किसी क्लाइंट के बिना गेस्ट SSID पर मौजूद प्रत्येक डिवाइस के लिए DNS फ़िल्टर करता है। यह उन फ़ोनों और लैपटॉप को कवर करता है जहाँ Gateway के WARP-निर्भर कंट्रोल्स नहीं पहुँच सकते। आप एक ही डैशबोर्ड में प्रति SSID, VLAN और वेन्यू एक पॉलिसी सेट करते हैं। Whitbread और AGS Airports आज वेन्यू नेटवर्क्स पर Shield चलाते हैं। यदि आप अभी गेस्ट्स के लिए Gateway लोकेशन पॉलिसीज़ का उपयोग करते हैं, तो Shield उन्हें प्रति-नेटवर्क ग्रैन्युलैरिटी के साथ बदल देता है। यह ऐड ब्लॉकिंग भी जोड़ता है जो डेटा को 44% तक कम करता है।
क्या Shield उन एक्सेस पॉइंट्स और फ़ायरवॉल के साथ काम करता है जो मेरे पास पहले से हैं?
हाँ। Shield हार्डवेयर-अज्ञेय (hardware-agnostic) है और इसके लिए किसी नए उपकरण की आवश्यकता नहीं होती। यह Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर बने नेटवर्कों पर काम करता है। आप अपने नेटवर्क द्वारा दिए जाने वाले DNS सर्वर को Shield की ओर इंगित करते हैं, प्रति SSID या VLAN। Shield किसी भी WiFi पर स्टैंडअलोन चलता है, या Purple Access के साथ चलता है। Purple 90 देशों के 80,000+ वेन्यू में काम करता है।
Cloudflare Gateway की तुलना में Shield की कीमत कैसे तय की जाती है?
Gateway की कीमत Cloudflare के Zero Trust प्लान्स के तहत प्रति सीट तय की जाती है, जो एक निश्चित संख्या वाले, प्रबंधित कार्यबल के लिए उपयुक्त है। Shield का कोटेशन आपकी साइटों, नेटवर्क, उपयोगकर्ताओं और प्लान के आधार पर 30-दिनों के नि:शुल्क परीक्षण के साथ दिया जाता है। कोई प्रकाशित मूल्य नहीं हैं; [Shield मूल्य निर्धारण पृष्ठ](product:shield/pricing) पर परीक्षण और खरीदने के दो तरीकों का विवरण दिया गया है। मुख्य लागत के साथ-साथ संरचना की भी तुलना करें। Gateway के पहचान और HTTP नियंत्रणों में WARP रोलआउट और प्रमाणपत्र प्रबंधन का प्रयास भी शामिल होता है।
क्या मैं एक ही वेन्यू पर Cloudflare Gateway और Shield चला सकता हूँ?
हाँ। वे अलग-अलग बिंदुओं पर काम करते हैं। Shield वेन्यू के नेटवर्क पर मौजूद हर डिवाइस के लिए DNS को फ़िल्टर करता है। WARP क्लाइंट चलाने वाला लैपटॉप अपना DNS और प्रॉक्सी ट्रैफ़िक सीधे Gateway पर भेजता है, इसलिए यह Gateway नीति का पालन करता है। हर गेस्ट, स्टाफ और मल्टी-टेनेंट नेटवर्क पर Shield बनाए रखें। इस तरह, अननेविगेटेड डिवाइस कभी भी बिना फ़िल्टर किए नहीं छूटते हैं, जबकि WARP लैपटॉप अपनी डिवाइस नीति बनाए रखते हैं।
Cloudflare Gateway से Shield पर जाने में कितना प्रयास लगता है?
प्रयास मुख्य रूप से मैपिंग नीति में है, जिसमें कोई हार्डवेयर बदलाव नहीं होता है। आप Gateway की श्रेणियों, कस्टम ब्लॉक सूचियों और अनुमति सूचियों को कॉपी करते हैं। फिर आप प्रत्येक DNS स्थान को Shield वेन्यू, SSID और VLAN में मैप करते हैं। इसके बाद, आप उस DNS सर्वर को बदलते हैं जिसे आपका DHCP सौंपता है। पूर्ण बदलाव से पहले एक वेन्यू पर एक SSID को पायलट करें और परिणामों की तुलना करें। WARP चलाने वाले डिवाइस तब तक Gateway पर रहते हैं जब तक आप क्लाइंट को रिटायर नहीं कर देते।
क्या Shield वेन्यू नेटवर्क पर GDPR और PCI-DSS में मदद करता है?
हाँ, कई नियंत्रणों में से एक के रूप में। Shield प्रति VLAN अलग नीतियाँ लागू करता है, इसलिए PCI-DSS दायरे में एक भुगतान VLAN गेस्ट WiFi की तुलना में अधिक सख्त सूची चला सकता है। यह किसी भी कनेक्शन खुलने से पहले फ़िशिंग और मैलवेयर डोमेन को ब्लॉक करता है। Purple ISO 27001 और Cyber Essentials प्रमाणित है, और GDPR अनुपालक है। आपको अभी भी विभाजन, स्टाफ नेटवर्क पर IEEE 802.1X और जहाँ डिवाइस इसका समर्थन करते हैं वहाँ WPA3 की आवश्यकता होती है।
क्या विज़िटर गेस्ट WiFi पर Shield को नोटिस करेंगे?
ज़्यादातर नहीं। डिवाइस पर कुछ भी इंस्टॉल नहीं होता है और साइन-इन पर कुछ भी नहीं बदलता है। एक ब्लॉक किया गया डोमेन लोड होने में विफल रहता है, और अनुमति प्राप्त साइटें सामान्य रूप से व्यवहार करती हैं। विज्ञापन ब्लॉकिंग सक्षम होने पर, पेज कम डेटा ले जाते हैं। Purple 44% तक कम डेटा और 62% तक कम DNS प्रश्नों को मापता है। एक व्यस्त गेस्ट नेटवर्क पर, उस हेडरूम का लाभ लिंक साझा करने वाले हर विज़िटर को मिलता है।
क्या Cloudflare का पब्लिक फैमिली रिज़ॉल्वर Shield जैसा ही काम करता है?
नहीं। Cloudflare का 1.1.1.1 फॉर फैमिलीज़ रिज़ॉल्वर उन सभी पर फिक्स्ड मैलवेयर और एडल्ट कंटेंट ब्लॉकिंग लागू करता है जो इस पर इंगित करते हैं। इसमें कोई प्रति-वेन्यू नीति नहीं है और कोई प्रति-SSID या VLAN नियम नहीं हैं। इसमें कोई कस्टम अनुमति सूचियां भी नहीं हैं और आपके एस्टेट के लिए कोई रिपोर्टिंग नहीं है। एक वेन्यू को गेस्ट, स्टाफ और टेनेंट नेटवर्क के लिए अलग-अलग नियमों की आवश्यकता होती है। इसे इस बात के प्रमाण की भी आवश्यकता होती है कि क्या ब्लॉक किया गया था, जो Shield का डैशबोर्ड प्रदान करता है।