
Ad blocker di rete per le sedi: spiegazione del filtraggio DNS
Scopra come funziona un ad blocker di rete a livello di DNS, quali elementi velocizza sulla rete WiFi della sede e come distribuirlo in tutta sicurezza nelle reti guest.
Published 2 novembre 2026
È sabato sera in un pub affollato. Un ospite apre una pagina di notizie sul WiFi gratuito WiFi, nota che il caricamento si blocca e chiede al personale del bar se Internet non funziona. La connessione potrebbe funzionare perfettamente, mentre lo smartphone recupera annunci pubblicitari, script di tracciamento e altri contenuti della pagina attraverso la stessa rete wireless condivisa.
Un ad blocker di rete può ridurre parte di quel traffico non necessario. Tuttavia, sceglierne uno significa anche decidere cosa succede quando il filtraggio interrompe un servizio legittimo, chi può ispezionare le cronologie di navigazione e se gli ospiti devono rimanere online durante un'interruzione del filtraggio.
Sommario
- Cosa fa un blocco annunci di rete per una sede
- Confronto panoramico delle opzioni di distribuzione
- Come funziona il blocco a livello DNS in una sede
- Risparmi di velocità e dati previsti
- Limiti non coperti dal blocco DNS
- Regole di privacy e uso corretto per le reti ospiti
- Checklist pre-attivazione prima dell'avvio
Cosa fa un ad blocker di rete per una struttura
Un ad blocker di rete applica il filtraggio alla connessione WiFi, anziché affidarsi a un software installato sul dispositivo di ciascun ospite. Con il filtraggio a livello DNS, la rete controlla i nomi di dominio richiesti e blocca quelli classificati come destinazioni pubblicitarie o di tracciamento.
Per l'ospite che legge le notizie, l'articolo può comunque caricarsi mentre le richieste verso domini pubblicitari ospitati separatamente vengono bloccate. Il filtro non modifica l'articolo né ispeziona tutto ciò che viene visualizzato sullo schermo. Controlla semplicemente se il dispositivo può risolvere determinate destinazioni.
Perché le strutture lo utilizzano
Un'estensione del browser protegge il browser su cui è installata. Il filtraggio di rete può servire smartphone, laptop, Smart TV e dispositivi ospiti non gestiti, incluse le richieste effettuate dalle app, a condizione che tali richieste utilizzino il resolver della struttura.
Tale distinzione è importante quando la struttura non è proprietaria delle apparecchiature. Chiedere a ogni ospite dell'hotel di installare un'estensione non è un modello operativo praticabile.
Regola pratica: applicare il controllo dove si dispone dell'autorità amministrativa, ovvero sulla rete, anziché sui dispositivi personali degli ospiti.
I gestori delle strutture hanno diversi motivi per prendere in considerazione il filtraggio:
- Esperienza degli ospiti: le pagine appesantite da richieste indesiderate di terze parti possono risultare lente anche quando la connettività di base funziona correttamente.
- Capacità condivisa: il traffico pubblicitario e di tracciamento compete per il tempo d'antenna wireless e la capacità Internet. I servizi per il personale richiedono una corretta segmentazione e prioritizzazione, non solo un minor numero di annunci.
- Governance della rete: i gestori necessitano di regole definite per l'uso accettabile, la protezione dalle minacce e l'accesso ai servizi legittimi.
Il limite è importante: il filtraggio dei domini integra i controlli a livello di browser anziché sostituirli. Va scelto per la copertura che garantisce, valutandolo poi in base a risparmi misurabili, requisiti di compatibilità e una chiara politica operativa.
Confronto panoramico delle opzioni di distribuzione
| Opzione | Ambito di applicazione | Copre tutti i dispositivi | Installazione richiesta | Caso d'uso tipico |
|---|---|---|---|---|
| Estensione del browser | Un solo browser su un singolo dispositivo | No | Sì, su ciascun dispositivo | Uso personale |
| App o profilo dispositivo | Un singolo smartphone o laptop | No | Sì, su ciascun dispositivo | Dispositivi aziendali gestiti |
| Filtro pubblicitario su router o firewall | Hardware o firmware del gateway | Solo i client instradati attraverso il filtro abilitato | Modifica all'hardware o al firmware | Strutture con un gateway gestito centralmente |
| Filtro di rete a livello DNS | Risolutore a servizio dell'intera rete WiFi | Sì, tutti i client sulla rete SSID che utilizzano tale risolutore | Nessuna installazione sui client | Pub, hotel, scuole, ospedali |
Le estensioni del browser si adattano agli utenti che controllano il proprio ambiente di navigazione. Possono applicare regole a livello di pagina che il filtraggio DNS non può gestire, ma una struttura non può presupporre che i visitatori le abbiano installate o configurate in modo coerente.
Le app e i profili per i dispositivi sono indicati per i laptop aziendali gestiti o per le apparecchiature di proprietà di un istituto scolastico. Un amministratore può applicare le impostazioni tramite la gestione dei dispositivi, ma questo non fornisce un metodo di distribuzione sullo smartphone personale di un visitatore.
Seguire l'effettivo percorso del traffico
Un filtro per router o firewall può funzionare bene quando ogni connessione rilevante attraversa il gateway in cui il filtraggio è abilitato. Verifichi i tunnel degli ospiti, le connessioni internet secondarie e i percorsi IPv6 anziché presumere che un'impostazione sul router principale si estenda all'intera struttura.
Un filtro a livello di DNS è adatto a reti con dispositivi misti poiché la struttura distribuisce le impostazioni del resolver in modo centralizzato. La copertura richiede comunque una verifica: un dispositivo che utilizza un proprio resolver o un tunnel potrebbe seguire un percorso diverso.
Un secure web gateway deve essere incluso nel confronto quando i requisiti vanno oltre le decisioni sul dominio e richiedono controlli web più approfonditi. Si tratta di un ambito di ispezione e amministrazione differente, non semplicemente di un elenco di blocchi pubblicitari più restrittivo.
Se gli ospiti utilizzano i propri smartphone e non è possibile installare software su di essi, scegliere un controllo a livello di rete. Verificarne poi la copertura anziché darla per scontata.
Prima di selezionare un servizio, stabilire il numero di dispositivi nelle ore di punta, chi possiede tali dispositivi e quali reti richiedono un trattamento diverso. La rete degli studenti di una scuola, la rete degli ospiti di un hotel e una rete operativa non dovrebbero ereditare le stesse regole solo perché condividono una connessione a Internet.
Come funziona il blocco a livello di DNS all'interno di una struttura
Si pensi al receptionist di un hotel che verifica la destinazione di un utente prima di passare la chiamata. Il resolver svolge una funzione di controllo simile per i nomi di dominio, sebbene utilizzi regole di policy e classificazioni di dominio anziché valutare il contenuto di una conversazione.
Il flusso separa le destinazioni consentite da quelle bloccate prima che inizi una nuova connessione.
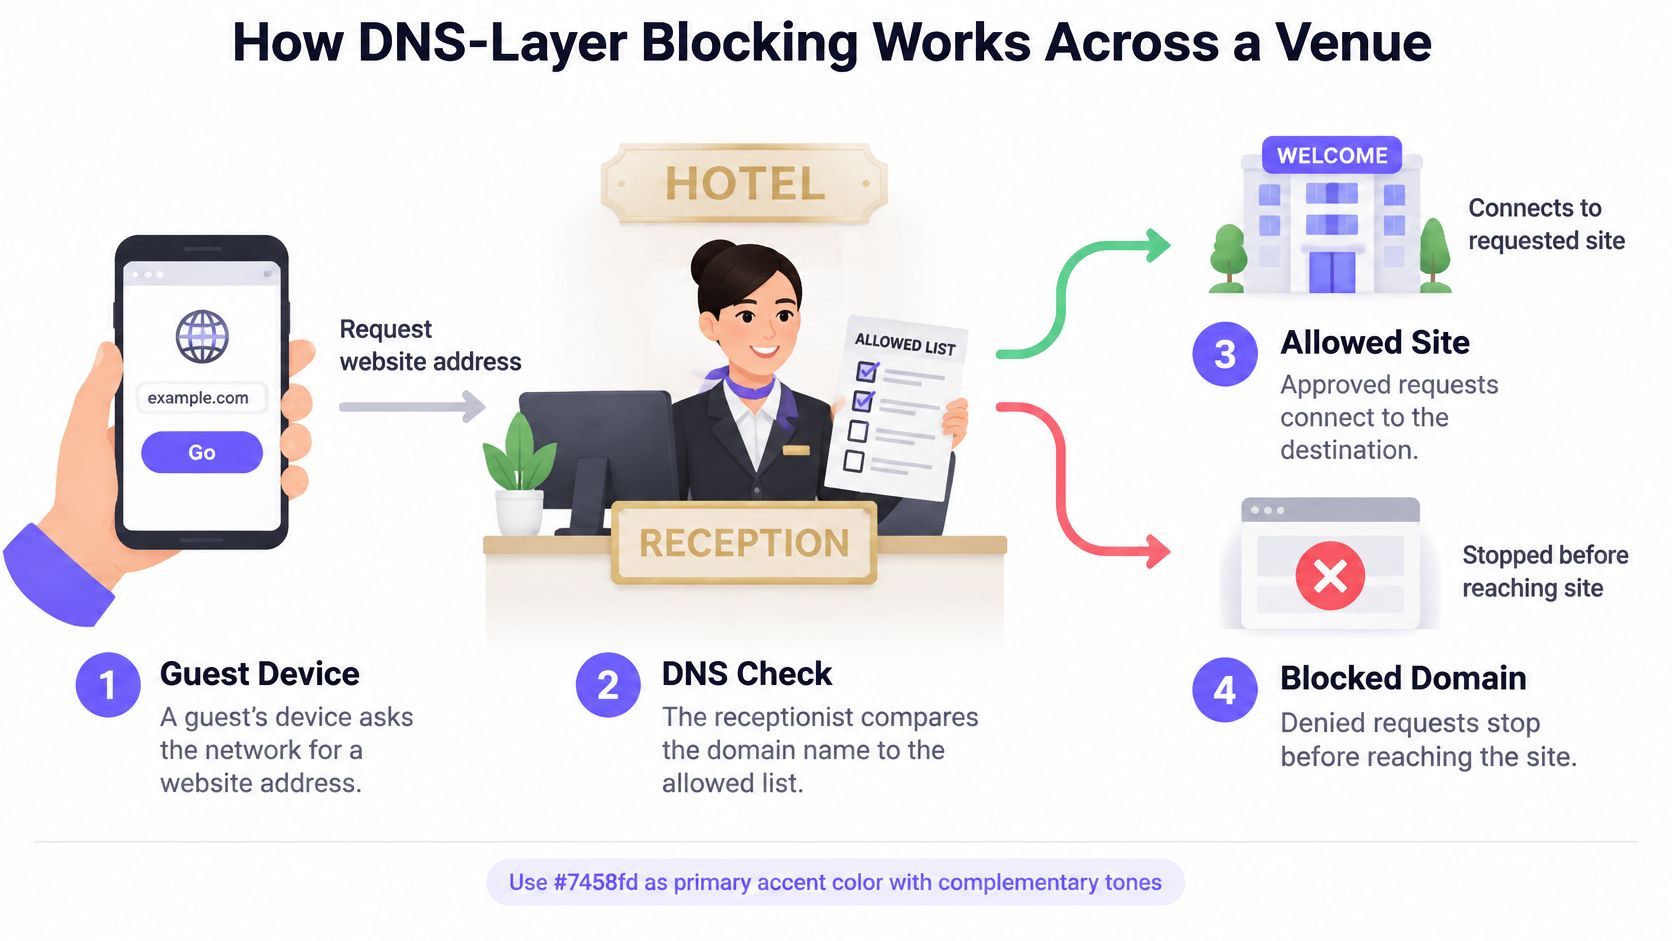
- Il dispositivo richiede un indirizzo. Il telefono di un ospite richiede al resolver l'indirizzo associato a un sito web, a un servizio di app o a un dominio pubblicitario.
- Il resolver verifica la classificazione. Confronta il dominio con le categorie di pubblicità, tracciamento, malware e contenuti abilitate per la rete.
- Una destinazione bloccata riceve una risposta di blocco. Il dispositivo non riceve il normale indirizzo di destinazione, impedendo la connessione prevista tramite tale ricerca.
- Una destinazione consentita si risolve normalmente. Il dispositivo riceve una risposta e può procedere con la connessione.
- Viene applicata la politica di rete corretta. Le regole possono essere selezionate in base a SSID, VLAN, sede o pianificazione quando la piattaforma supporta tali distinzioni.
- La reportistica registra la decisione, se configurata. Gli operatori possono esaminare l'attività di blocco senza considerare la conservazione indefinita delle query a livello di dispositivo come un requisito indispensabile.
Rendere espliciti i limiti delle policy
Un SSID è il nome della rete WiFi selezionato dagli ospiti. Una VLAN separa logicamente il traffico dietro a tale connessione. Nessuna delle due opzioni garantisce automaticamente che il resolver possa identificare quale politica applicare.
Durante la distribuzione, verificare in che modo l'identità di rete raggiunge il servizio di filtraggio. SSID separati che alla fine ricadono sotto la stessa politica non differenziata non forniranno la separazione intesa dall'amministratore.
Verifichi anche in che modo le impostazioni del resolver raggiungono i client. Le modifiche al DHCP potrebbero richiedere ai dispositivi di rinnovare la propria configurazione di rete, mentre le risposte memorizzate nella cache e le connessioni esistenti possono ritardare l'effetto visibile di una modifica ai criteri. Testi sia i dispositivi connessi di recente sia quelli già online.
Trattare la risoluzione come una dipendenza
Il resolver diventa parte del percorso di connessione critico della struttura. Risposte lente possono ritardare le nuove ricerche; una risoluzione non disponibile può far apparire interrotta una connessione Internet perfettamente funzionante.
Utilizzare un'infrastruttura di resolver resiliente, monitorare la latenza di risposta e testare la connettività di upstream. La memorizzazione nella cache è utile per le ricerche ripetute, ma non sostituisce un servizio funzionante o una procedura documentata per la gestione delle interruzioni.
Risparmi di velocità e dati previsti
| Misura | Senza filtraggio DNS | Con filtraggio DNS | Nota sulla fonte |
|---|---|---|---|
| Tempo medio di caricamento della pagina | Circa 11,3 secondi | Circa 7,4 secondi | Test di Puppeteer controllato da AdGuard's |
| Traffico risparmiato per sito web | Valore di riferimento non filtrato | Circa 1,67 MB | Lo stesso test ha registrato un risparmio di circa 198,52 MB nell'intero set di test |
| Trasmissioni di dati aggiuntive causate dal tracciamento web | Le richieste dei tracker rimangono nel carico di lavoro | Riduzione non quantificata per l'implementazione in una struttura | Analisi accademica indipendente su larga scala, trattata nella sezione sui limiti di filtraggio |
Il benchmark dimostra un meccanismo utile: quando un browser non recupera risorse di terze parti bloccate, trasferisce meno contenuti e può completare il caricamento più velocemente. Questo non garantisce un miglioramento certo per il Suo pub, hotel o campus.
La composizione della pagina è importante. Una pagina di notizie con pubblicità ospitata separatamente presenta un'opportunità diversa rispetto a un servizio di prenotazione le cui risorse provengono principalmente da domini consentiti. Anche lo stato della cache, la latenza del resolver e i metodi di erogazione degli annunci influiscono sul risultato.
Misurare i risparmi senza sovrastimarli
Le query bloccate non corrispondono a byte risparmiati. Una ricerca bloccata avrebbe potuto portare a un download consistente, a una richiesta minima o a una connessione non riuscita. Non moltiplichi il numero di blocchi della dashboard per una dimensione presunta delle risorse per presentare il risultato come risparmio di banda misurato.
Iniziare con un valore di riferimento relativo a una settimana con poco traffico, ma includere periodi di punta rappresentativi prima di prendere una decisione sulla capacità. Confrontare l'occupazione, il numero di dispositivi connessi e i modelli di utilizzo simili dopo l'attivazione. Un sabato sera può offrire un risparmio assoluto maggiore rispetto a un pomeriggio tranquillo, ma solo se il mix di traffico contiene più richieste bloccabili.
Monitorare queste metriche operative:
- Tasso di query bloccate: mostra con quale frequenza interviene la regola abilitata, non la quantità di contenuti rimossi.
- Latenza di risposta del risolutore: indica se il filtraggio introduce un ritardo nella risoluzione.
- Rapporto hit della cache: aiuta a comprendere le variazioni nel carico di lavoro del risolutore e nel comportamento delle risposte.
- Traffico per SSID: mostra se il traffico degli ospiti varia indipendentemente dalle attività operative o del personale.
Mantenere un confronto equo
Utilizzare lo stesso insieme di pagine e le stesse condizioni del dispositivo per test del browser ripetibili. Registrare se la cache era calda, se il dispositivo si trovava sullo stesso access point e se altri ospiti stavano contendendosi l'airtime.
Per una valutazione a livello di rete, confrontare il traffico con il numero di dispositivi connessi e con l'attività della struttura. Un totale inferiore al termine di una giornata lavorativa tranquilla non dimostra molto sull'efficacia del filtraggio.
Misurare separatamente le prestazioni visibili dall'utente e il traffico trasferito. Una pagina più veloce e un payload più ridotto sono risultati correlati, ma non sono intercambiabili.
Se la latenza del resolver aumenta o gli ospiti segnalano malfunzionamenti nei servizi, analizzare tali problemi prima di estendere il roll-out. Il risparmio economico non giustifica un'esperienza di navigazione inaffidabile.
Limiti che il blocco DNS non può coprire
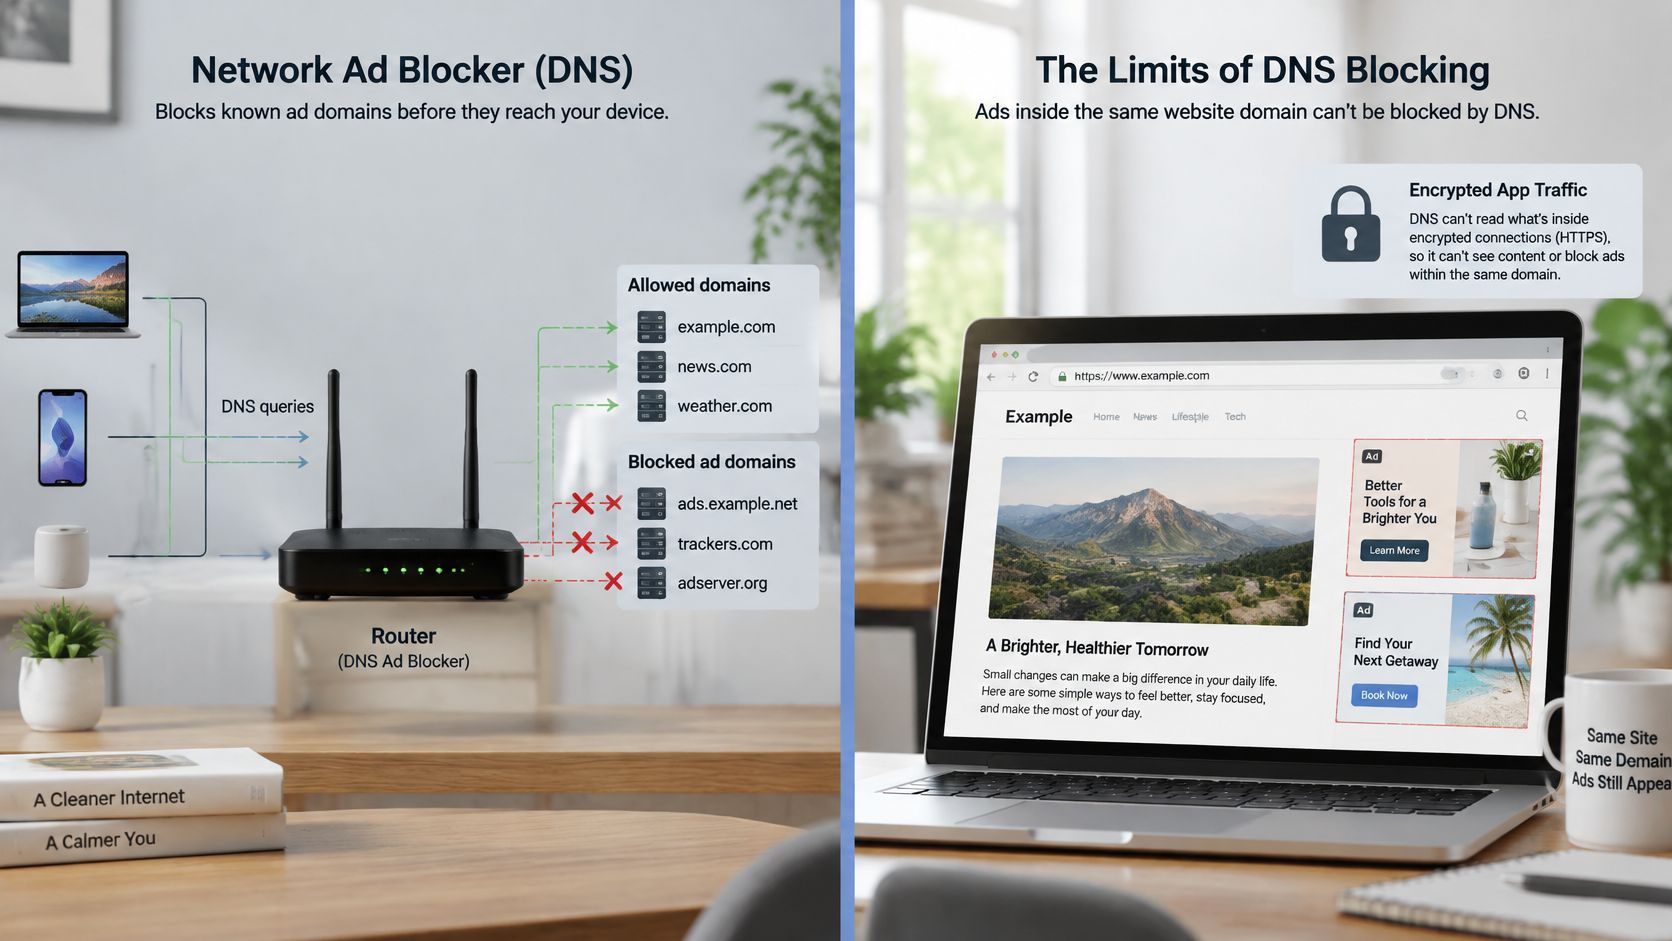
Un ad blocker di rete non è un sistema universale per la rimozione delle pubblicità. Prende decisioni basate sui nomi host, non su una valutazione completa di tutto ciò che un'applicazione crittografata trasmette.
L'illustrazione evidenzia la differenza tra il controllo di una destinazione e il filtraggio dei relativi contenuti.
Un'analisi accademica su larga scala del tracciamento web, che ha combinato i dati telemetrici di 100.000 utenti con la scansione di 2,7 milioni di siti web, ha rilevato che il tracciamento ha aumentato la trasmissione dei dati fino al 21%. Ciò stabilisce l'impatto potenziale, non la percentuale che un filtro DNS può eliminare.
Le lacune principali sono specifiche:
- Erogazione prima parte: Gli annunci o i tracciamenti che condividono un hostname richiesto non possono essere rimossi in modo selettivo tramite DNS.
- Contenuti incorporati o multiplexati: Le risposte autorizzate possono trasmettere sia contenuti utili che pubblicità.
- Indirizzi hardcoded: Le connessioni che non richiedono una ricerca aggirano tale punto di decisione.
- Risoluzione alternativa: Le applicazioni che utilizzano il proprio servizio DNS over HTTPS possono bypassare il resolver della sede.
Scegliere deliberatamente il comportamento in caso di disservizio
La modalità Fail-closed mantiene il filtraggio rifiutando la risoluzione non filtrata quando il servizio di filtraggio non è disponibile. Ciò può impedire nuove connessioni di navigazione, pertanto i requisiti di tutela devono essere bilanciati con l'accesso ai servizi essenziali.
La modalità Fail-open consente un ripiego non filtrato. Un pub o un hotel possono accettare tale compromesso per garantire la continuità di servizio agli ospiti, ma questa non dovrebbe diventare l'opzione predefinita per ogni rete di una scuola o di un ospedale.
Un normale resolver secondario non filtrato non è necessariamente un sistema di ripiego riservato ai soli casi di disservizio. I client potrebbero utilizzarlo durante il normale funzionamento, indebolendo l'applicazione delle politiche.
Questo video fornisce un'ulteriore spiegazione del blocco basato su DNS.
Testi l'accesso al portale captive, l'onboarding dei dispositivi, un aggiornamento di sistema e i siti web rappresentativi su ciascun tipo di dispositivo. Abbini il filtraggio DNS ai controlli gestiti del browser o del proxy laddove il margine residuo sia importante, e monitori lo stato del resolver insieme alle segnalazioni di incompatibilità.
Regole sulla privacy e sul fair use per le reti ospiti
I log DNS diventano dati sensibili. Le richieste di dominio associate a un dispositivo, una camera, un account o una sessione possono rivelare modelli di navigazione, anche se non contengono una cronologia completa delle pagine.
Bloccare la pubblicità non rende un utente anonimo. Lo studio sull'analisi del traffico DNS crittografato spiega perché la sola crittografia non risolve le questioni relative alla privacy: la visibilità del resolver, le pratiche di conservazione e la capacità di associare le richieste agli utenti continuano ad avere un ruolo fondamentale.
Utilizzare i seguenti controlli di governance prima di abilitare la reportistica dettagliata.
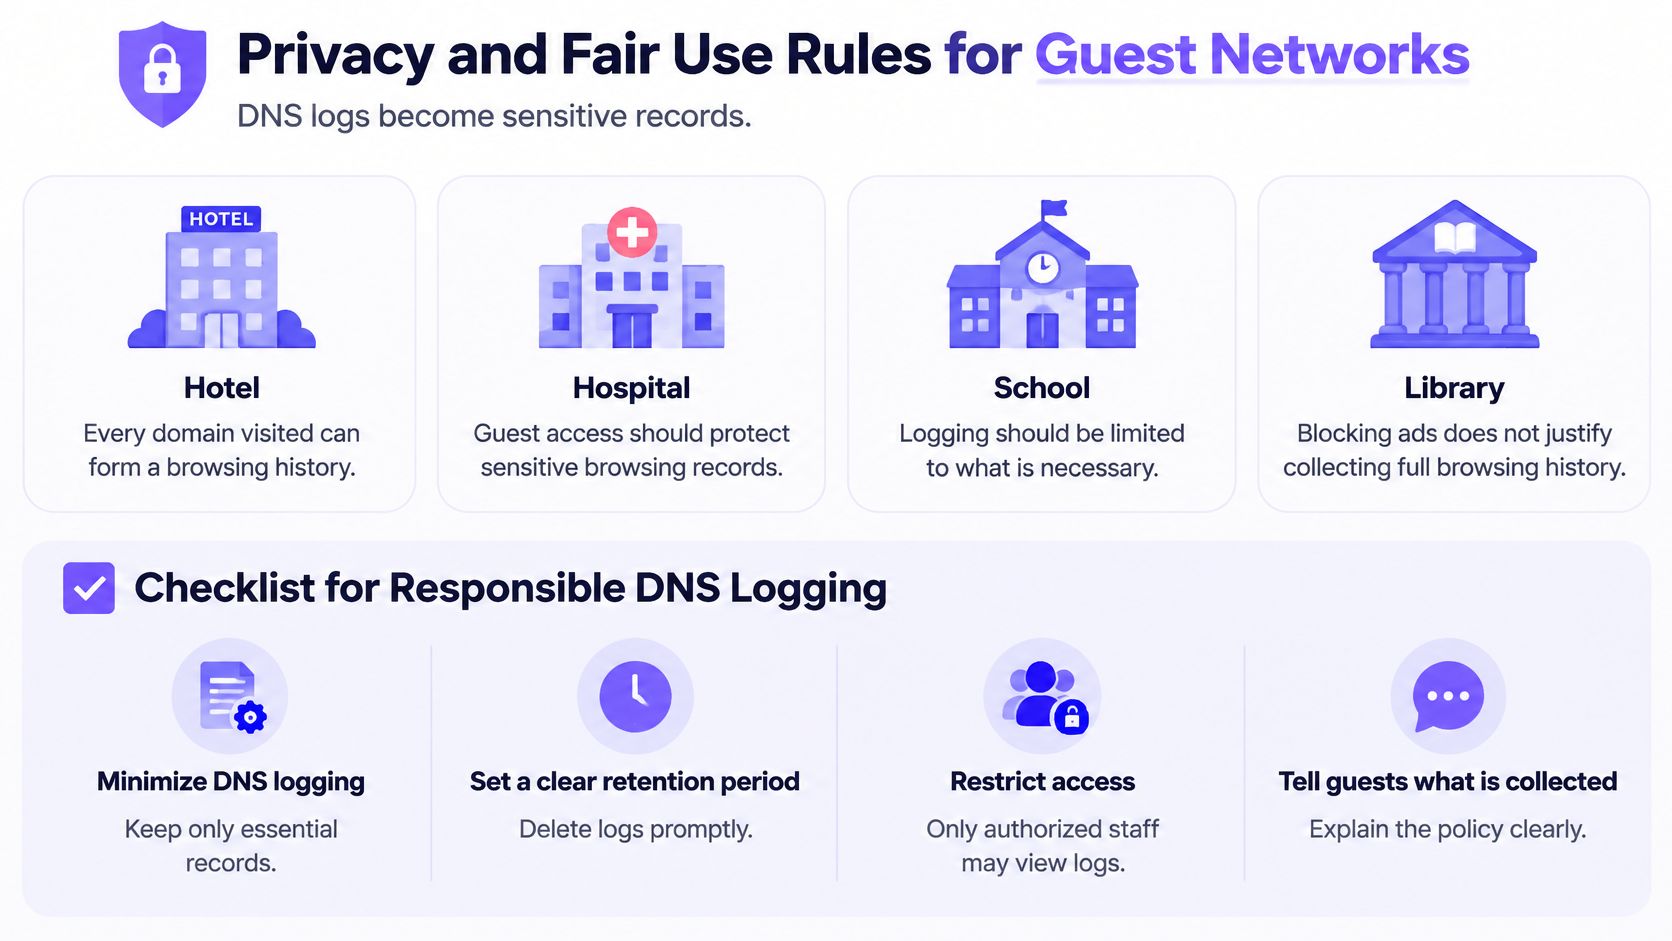
- Limiti di conservazione dei documenti. Stabilire quali record sono necessari, perché vengono conservati e quando avviene la cancellazione. Mantenere separate, laddove possibile, le metriche di servizio aggregate dalle cronologie delle query identificabili.
- Limitare l'accesso ai ruoli designati. Il personale della reception e del bar non ha bisogno dei record di navigazione per risolvere i normali reclami legati al WiFi. Limitare l'accesso alle indagini dettagliate e registrare l'uso amministrativo.
- Pubblicare un'informativa chiara. Spiegare il filtraggio, la raccolta e le modalità di contatto sulla pagina iniziale o del portale captive prima che gli ospiti inizino la normale navigazione.
- Fornire una procedura di sblocco. Offrire agli utenti un modo pratico per segnalare una classificazione errata, definendo un responsabile che possa esaminare la richiesta anziché lasciarla in una casella di posta non presidiata.
- Testare le categorie bloccate. Verificare le risorse legittime relative ad assistenza sanitaria, istruzione, accessibilità e supporto prima del lancio. Un'etichetta di categoria non è la prova che ogni dominio incluso sia inappropriato.
- Separare le finalità della rete. Le politiche per ospiti, personale, studenti e operazioni devono riflettere i rispettivi utenti e rischi, non la comodità amministrativa.
L'equità include l'accesso
Un visitatore in un ospedale che cerca informazioni di supporto ha esigenze diverse rispetto a uno studente che utilizza una rete di apprendimento supervisionata. Applicare il set di categorie più rigido a ogni contesto può negare un accesso legittimo senza migliorare la protezione rilevante.
Mantenere le eccezioni limitate, documentate e riesaminabili. Non disattivare un'intera categoria di protezione per correggere una singola destinazione classificata in modo errato.
Raccogliere dati sufficienti per erogare il servizio, ma non tali da consentire la ricostruzione della navigazione di ciascun ospite.
La struttura deve essere in grado di spiegare ciascuna regola a un ospite o a un revisore in un linguaggio semplice. Se nessuno è in grado di spiegare perché una categoria è bloccata o un log viene conservato, è necessario riesaminare la decisione.
Checklist per la messa in funzione prima dell'attivazione
Adottare un roll-out graduale con un responsabile nominato e una decisione di ripristino concordata. Non modificare il DNS di produzione prima di aver stabilito le regole operative.
- Mappare le reti. Registrare lo scopo di ogni SSID, la tipologia di dispositivi e il conteggio dei dispositivi nelle ore di punta utilizzando i criteri di selezione nel confronto di distribuzione. Includere le apparecchiature operative, non solo i telefoni degli ospiti.
- Confermare la separazione dei criteri. Verificare in che modo ogni SSID e VLAN riceve le proprie regole. Verificare la segmentazione della rete unitamente al filtraggio in modo che un'eccezione per gli ospiti non modifichi le protezioni del personale.
- Approvare il comportamento in caso di disservizio. Assegnare deliberatamente la modalità fail-open o fail-closed per ciascuna rete, utilizzando i compromessi di disponibilità ed esposizione previsti dai limiti di filtraggio.
- Acquisire la baseline. Registrare le misurazioni delle prestazioni descritte nella sezione relativa ai risparmi di velocità e dati, contestualizzando l'occupazione e i dispositivi connessi.
- Eseguire un progetto pilota su una SSID di test. Modificare le impostazioni del resolver tramite il gateway o il servizio DHCP, rinnovare la configurazione dei client ed eseguire i test di compatibilità sui dispositivi rappresentativi.
- Provare la procedura di ripristino. Ripristinare le impostazioni del resolver precedenti e verificare che i dispositivi si riconnettano. Rendere la procedura disponibile a chiunque gestisca un disservizio serale.
- Pubblicare l'informativa e il percorso di segnalazione. Applicare la checklist sulla privacy prima di raccogliere i log di produzione, quindi confermare chi riesamina le segnalazioni di falsi positivi.
Purple Shield funziona in modo autonomo su qualsiasi rete WiFi o su reti Access Purple, con criteri di rete separati. Non richiede hardware o agenti e copre iOS, Android, Windows e i dispositivi degli ospiti attraverso la configurazione DNS della rete; il suo filtraggio soddisfa gli standard Friendly WiFi e Internet Watch Foundation.
Tornare alla tabella delle opzioni e associare il modello di distribuzione alla proprietà dei dispositivi. Prendere la decisione finale con dati certi sulle prestazioni misurate, sul ripristino testato e sulla governance approvata.
Purple Shield combina DNS protettivo, filtraggio dei contenuti e blocco degli annunci a livello di DNS senza installare software sui dispositivi degli ospiti. Visitare Purple Shield per valutarlo in base ai propri criteri SSID, ai test di compatibilità e ai requisiti della rete ospiti.