
Best Practice per la sicurezza della rete WiFi ospiti
Una guida pratica alla sicurezza della rete WiFi ospiti: isolamento SSID e VLAN, WPA3, filtraggio DNS, pianificazioni e i test che ne dimostrano l'efficacia.
Published 30 ottobre 2026

Nel 2025, il 56% dei responsabili IT e di sicurezza del settore dell'accoglienza in Nord America ha identificato il WiFi per gli ospiti come una delle tecnologie più vulnerabili rivolte ai clienti, secondo il rapporto sulla cibersicurezza nell'accoglienza di VikingCloud. La domanda utile non è se il WiFi della tua hall ha una password. È cosa può raggiungere il dispositivo di un visitatore dopo essersi connesso.
Sommario
- Perché la password per gli ospiti non è sufficiente
- Controlli per contenere una rete ospiti
- Come separare gli ospiti dalla LAN
- Scegliere WPA2 o WPA3 per dispositivi misti
- Filtraggio DNS e pianificazioni per SSID
- Privacy del Captive Portal
- Cosa fare quando i test di isolamento falliscono ancora
- Mettere in pratica la policy per la WiFi ospiti
Perché la password ospiti non è sufficiente
Ipotizziamo che la hall di un hotel ospiti partecipanti a una conferenza con laptop datati, famiglie con smartphone recenti e dispositivi di visitatori che nessuno nel reparto IT gestisce. Condividono l'etere con un'organizzazione che gestisce terminali di pagamento, sistemi d'ufficio e controlli degli edifici. In un ospedale, le risorse private potrebbero includere sistemi clinici; in un campus, i dati degli studenti e gli archivi di dipartimento.
Il WPA crittografa il collegamento wireless tra un dispositivo e l'access point. Non filtra i contenuti per adulti, non blocca i domini di phishing, non stabilisce se uno smartphone è affidabile né impedisce automaticamente l'accesso a stampanti e interfacce di gestione. Questi compiti richiedono controlli distinti.
I risultati nel settore hospitality evidenziano perché la password non può costituire l'intero impianto di sicurezza.
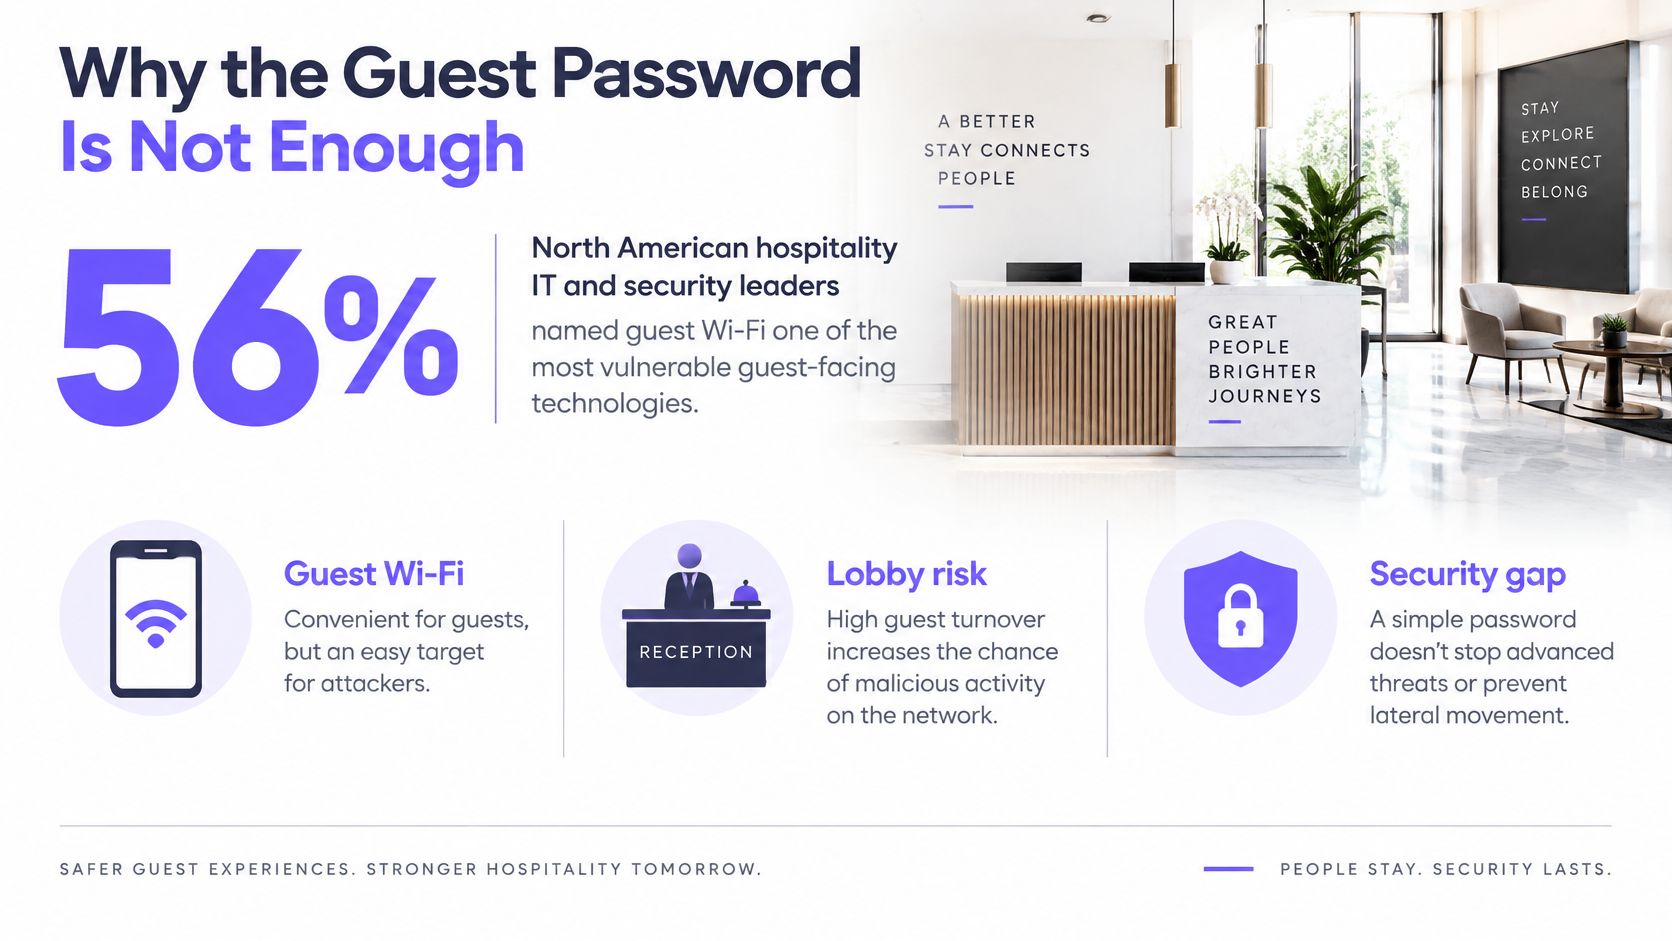
Per pub, hotel, campus, alloggi universitari, ospedali, biblioteche, aeroporti e uffici multi-sede, la sicurezza della rete WiFi ospiti significa contenimento a livelli. Una politica di accesso dovrebbe rispondere a tre domande:
- Risorse private: I visitatori possono raggiungere qualsiasi elemento riservato al personale, ai residenti o alle operazioni?
- Altri ospiti: Un dispositivo non gestito può individuare o contattare i dispositivi adiacenti?
- Destinazioni Internet: La rete rifiuterà le destinazioni pericolose note prima dell'avvio della connessione prevista?
Una connessione internet funzionante non risponde a nessuna di queste domande. Nemmeno un login eseguito con successo tramite Captive Portal.
Controlli che contengono una rete ospiti
Controlli della rete WiFi ospiti e come dimostrarli
| Controllo | Cosa blocca | Test di superamento da un dispositivo ospite |
|---|---|---|
| SSID ospite dedicato sulla propria VLAN | Raggiungimento della LAN del personale, cassa o sistemi clinici | Le sottoreti interne note non hanno servizi raggiungibili |
| Isolamento dei client di Layer 2 | Individuazione, condivisione e attacchi tra ospiti | Un secondo telefono ospite non può essere individuato o contattato |
| Deny predefinito verso gestione e LAN | Accesso a router, controller, stampanti, archiviazione e DNS interno | I servizi non autorizzati non rispondono |
| Consenti solo DHCP, DNS e web | Servizi in entrata e in uscita non necessari | Le connessioni non approvate vengono rifiutate |
| WPA3-Personal, transizione solo se richiesta | Tentativi di indovinare la password offline sui client supportati | Il registro di associazione della connessione ospite mostra WPA3 dove supportato |
| Passphrase ospite univoca | Una fuga della chiave ospite che apre il WiFi del personale | La chiave ospite non autentica sugli SSID con privilegi |
| DNS protettivo | Phishing, malware e ricerca di server di comando e controllo | I test delle minacce sicure su un resolver non restituiscono alcuna destinazione utilizzabile |
| Regole IPv6 corrispondenti a IPv4 | Aggiramento delle liste di controllo accessi IPv4 | I medesimi percorsi vietati rimangono inaccessibili su IPv6 |
| Criteri basati sull'ora del giorno | Accesso inutilmente permissivo in caso di personale ridotto | Le restrizioni pianificate si applicano effettivamente durante i test serali e nel fine settimana |
La matrice è un elenco di verifica per audit, non un elenco di impostazioni del controller da spuntare. Inizia da uno smartphone ospite, registra i dettagli della sua connessione e testa i servizi che intendi proteggere. Utilizza un laptop di test autorizzato quando lo smartphone non è in grado di eseguire uno specifico controllo.
I ricercatori che hanno condotto uno studio sul TCP hijacking off-path sono riusciti a intercettare le connessioni su 69 delle 80 reti WiFi reali analizzate, pari all'86% delle reti testate. Questo risultato controllato supporta il principio della difesa in profondità; non descrive la probabilità di compromissione presso la tua struttura.
Leggere attentamente i risultati
Un timeout da solo non è determinante. La destinazione potrebbe essere spenta, oppure il suo firewall host potrebbe bloccare il test mentre la rete consente ancora l'accesso. Verifica che il servizio di destinazione funzioni da una rete autorizzata, quindi testa quello stesso servizio dalla connessione ospiti.
Allo stesso modo, la scomparsa di uno smartphone dalla ricerca dei dispositivi non dimostra l'isolamento dei client. Verifica la comunicazione diretta tra dispositivi ospiti noti, compresi i dispositivi connessi tramite access point adiacenti. La soppressione dell'individuazione e il blocco del traffico non sono intercambiabili.
Una policy solo web richiede anche eccezioni per l'effettivo flusso di lavoro di accesso. Consenti DHCP all'infrastruttura prevista, DNS al resolver approvato e le dipendenze del portale richieste prima dell'autenticazione. Non trasformare un'eccezione limitata in un accesso senza restrizioni ai servizi di gestione del gateway.
Separare l'isolamento dall'usabilità
L'errore più comune è un secondo nome SSID posizionato sullo stesso bridge o instradato verso reti attendibili. Un nuovo nome modifica ciò che gli ospiti selezionano, non i pacchetti che l'infrastruttura inoltra.
Condizione di superamento: Ogni percorso proibito produce zero connessioni riuscite e le evidenze identificano chiaramente ciò che è stato testato.
Conserva i log dei flussi negati insieme ai risultati lato client. Registra separatamente l'accesso a Internet riuscito, poiché la disponibilità è importante, ma non è una prova di isolamento. Crittografia, filtraggio e pianificazioni richiedono ciascuno i propri controlli.
Come separare gli ospiti dalla LAN
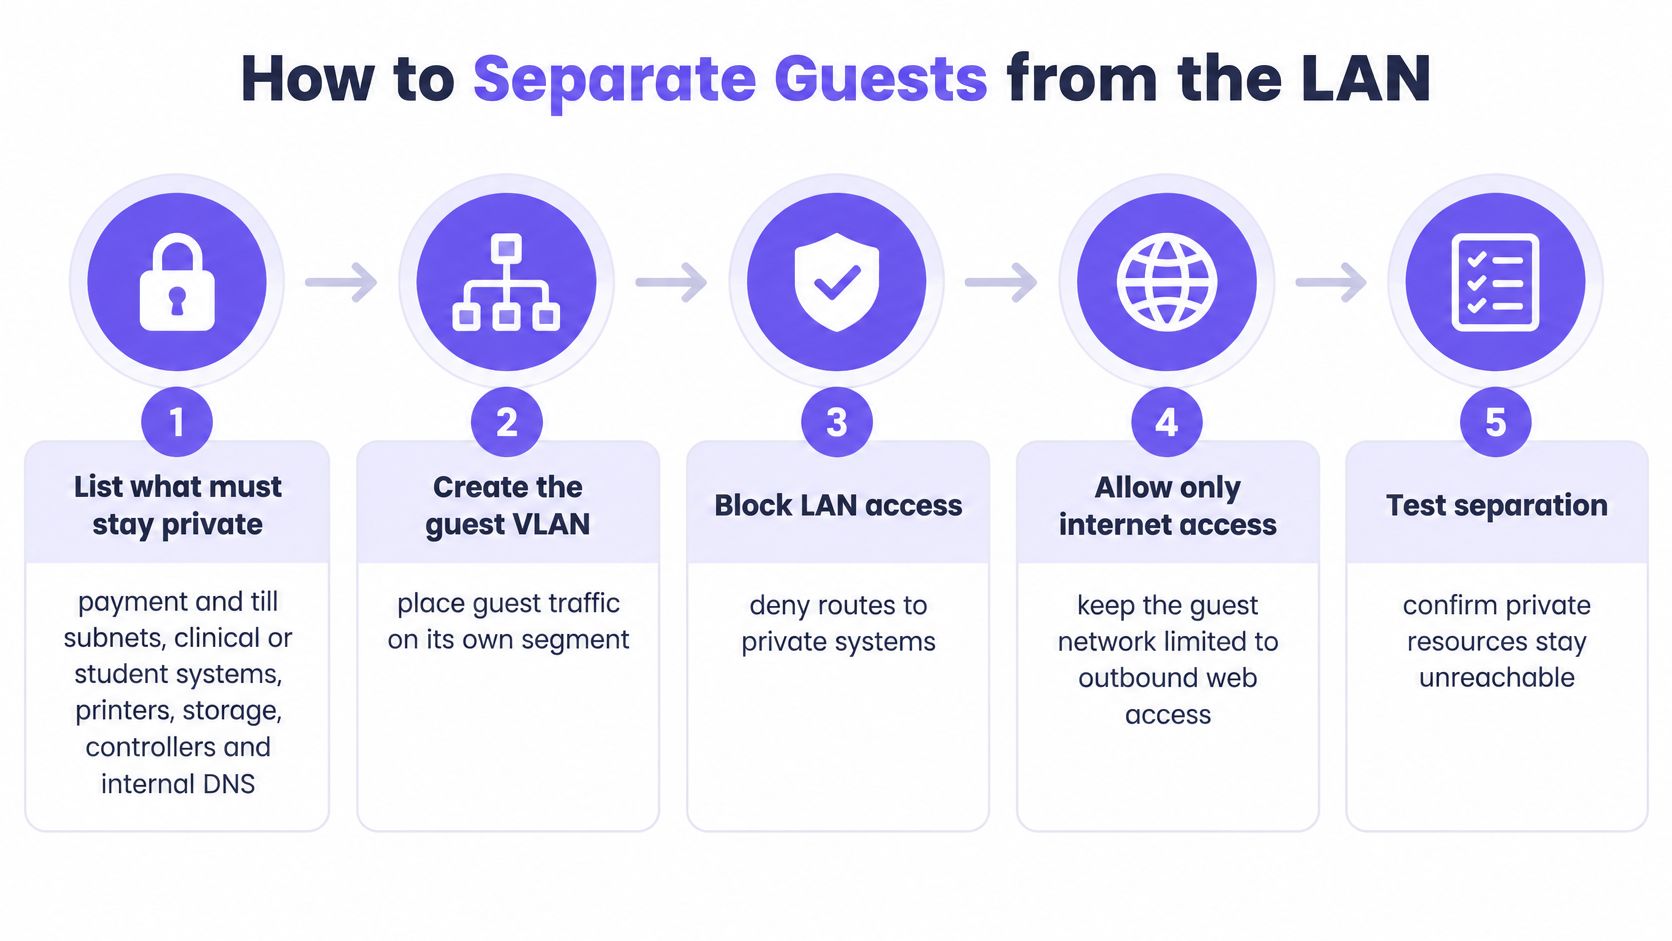
Crea il perimetro prima di aggiungere le regole sui contenuti. Le linee guida aziendali sulla sicurezza wireless di CISA raccomandano di separare il traffico degli ospiti dalla rete principale e di monitorare le comunicazioni tra diversi livelli di affidabilità.
Costruire il perimetro con ordine
- Inventariare i sistemi privati e registrarne le subnet e i responsabili dei servizi, poiché i terminali di pagamento, i sistemi clinici, le stampanti, gli storage, i controller e il DNS interno diventeranno il tuo elenco di destinazioni vietate.
- Creare un SSID guest riconoscibile con una passphrase guest univoca, in modo che il personale della reception non distribuisca credenziali con privilegi elevati.
- Mappare l'SSID a una VLAN dedicata e a uno scope DHCP, quindi negare l'instradamento verso i segmenti affidabili, poiché il solo tagging VLAN non controlla l'accesso inter-VLAN.
- Abilitare il blocco peer-to-peer su ogni access point che trasmette e nel relativo profilo controller, in modo che gli AP adiacenti non diventino un percorso alternativo da guest a guest.
- Sul firewall, negare l'accesso guest alla LAN e alle interfacce di gestione prima di consentire i servizi internet richiesti, mantenendo l'amministrazione del gateway separata dalle funzioni DHCP e DNS.
- Applicare limiti IPv6 equivalenti, incluse le opportune protezioni dello stesso link, in modo che i client dual-stack non possano utilizzare un percorso non filtrato; mantenere il traffico di controllo IPv6 essenziale necessario per il corretto funzionamento.
- Comunicare ai guest solo il resolver di filtraggio prescelto, in modo che le informazioni sullo spazio dei nomi privato non vengano esposte tramite il DNS aziendale.
- Da uno smartphone guest e da un laptop di test autorizzato, tentare l'accesso ai servizi elencati e la comunicazione con un altro dispositivo guest, in modo da verificare il comportamento effettivo anziché l'intenzione della configurazione.
- Conservare le evidenze dei flussi negati e le note di test, in modo che le modifiche a firmware, firewall e VLAN possano essere verificate rispetto a una baseline nota.
La guida alla segmentazione della rete è utile per decidere dove i profili wireless, i trunk degli switch e i perimetri del firewall devono coincidere. Verifica l'intero percorso, non solo il campo VLAN dell'access point.
Utilizza la seguente sequenza come punto di controllo della distribuzione.
Approvazione dal lato ospiti
Esegui i test prima dell'autenticazione al portale, dopo l'autenticazione e durante il roaming tra gli AP. L'applicazione del portale può modificare il comportamento di inoltro, pertanto verificare solo un dispositivo autenticato lascia non testata una parte del flusso di lavoro di accesso.
Per le destinazioni IPv6 link-local, utilizza un client sullo stesso segmento wireless; tali indirizzi non vengono raggiunti tramite il normale instradamento inter-VLAN. Se lo smartphone non dispone di strumenti adeguati, utilizza il laptop di test invece di presumere che il risultato IPv4 sia sufficiente.
Chiudere la modifica solo quando ogni destinazione e percorso peer proibito rimane irraggiungibile su entrambe le versioni IP. Mantenere i controlli positivi per i servizi consentiti insieme a tali risultati negativi.
Scegliere WPA2 o WPA3 per ambienti con dispositivi misti
Scegli tra l'accesso solo WPA3 e un SSID di compatibilità delimitato prima di modificare il profilo wireless di produzione. Una rete di dispositivi gestiti e aggiornati è diversa da un pubblico di una conferenza che porta con sé qualsiasi laptop fornito dal proprio datore di lavoro.
La decisione sulla compatibilità spetta ai dispositivi che arrivano nella struttura.
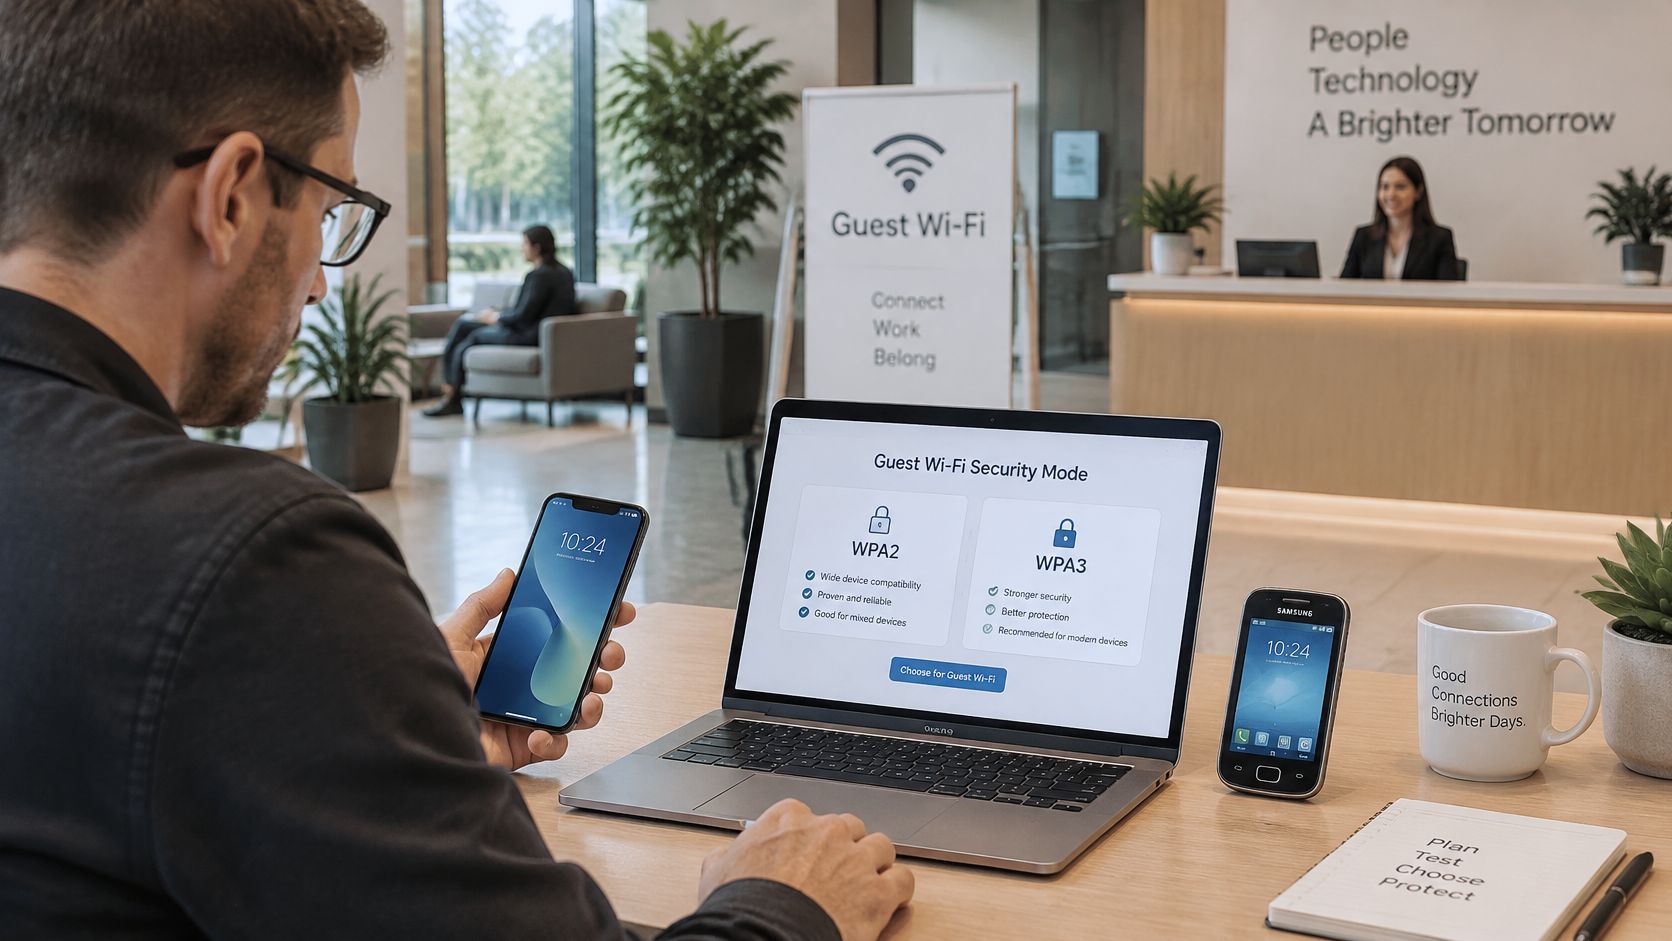
Le linee guida sulla sicurezza della Wi-Fi Alliance affermano che WPA3 richiede Protected Management Frames, vieta i protocolli legacy obsoleti e offre a WPA3-Personal una maggiore resistenza agli attacchi di individuazione delle password. La modalità di transizione mantiene la connettività per i client privi di supporto WPA3, ma mantiene anche il percorso di compatibilità meno sicuro.
Modalità WPA in base alla tipologia di utenti ospiti
| Modalità | Utilizzo ideale | Rischio principale |
|---|---|---|
| Solo WPA3 sull'SSID guest principale | Nuovi smartphone e laptop che supportano tutti WPA3 | I client più datati non possono connettersi |
| Transizione WPA3 su SSID di compatibilità isolato | Strutture con dispositivi misti e alcuni dispositivi legacy | Rimani un percorso di fallback più debole |
| WPA3-Enterprise a 192 bit | Parco dispositivi gestito ad alta sensibilità | Esclude la maggior parte dei dispositivi guest pubblici |
Rendi la compatibilità un'eccezione esplicita
Censire le modalità di sicurezza negoziate, non solo i marchi dei dispositivi. La versione del sistema operativo, l'adattatore wireless o il driver possono modificare ciò che un laptop altrimenti noto è in grado di supportare.
Avvia un progetto pilota solo WPA3 su un SSID ospiti di prova ed esamina i problemi di associazione prima di estenderlo. Dove l'accesso legacy è necessario, imposta la modalità di transizione su un SSID di compatibilità isolato separatamente con la propria password. Non riutilizzare mai il segreto del personale e non riutilizzare il segreto ospiti principale su diverse modalità di sicurezza.
Richiedere PMF sulle connessioni WPA3. Su un profilo di transizione, seguire i requisiti di compatibilità della piattaforma e verificare ciò che ogni client negozia, anziché presumere che ogni associazione riceva la stessa protezione.
Per una guida visiva alle decisioni sulla sicurezza wireless, guarda il video qui sotto.
Misura la negoziazione anziché il numero di connessioni
Ipotizziamo che un hotel ospiti regolarmente conferenze con laptop più datati. Mantieni il loro percorso di compatibilità isolato sia dalle reti affidabili che dalla popolazione principale degli ospiti, e fornisci alla reception una spiegazione chiara su quale SSID offrire.
Una nuova residenza studentesca con una popolazione verificata di smartphone e laptop compatibili può utilizzare esclusivamente WPA3. Tale decisione dovrebbe basarsi sulle funzionalità riscontrate, non sull'anzianità dell'edificio.
Un client connesso non è necessariamente un client WPA3. Verifica la modalità negoziata.
Traccia i problemi di associazione, l'uso imprevisto dell'accesso di compatibilità e i tentativi di accesso agli SSID protetti. Documenta la quota di connessioni ospiti che negoziano WPA3, mantieni le credenziali degli ospiti completamente separate dalle reti con privilegi e disattiva l'accesso legacy quando il suo utilizzo residuo non giustifica più l'eccezione.
Filtraggio DNS e pianificazioni per SSID
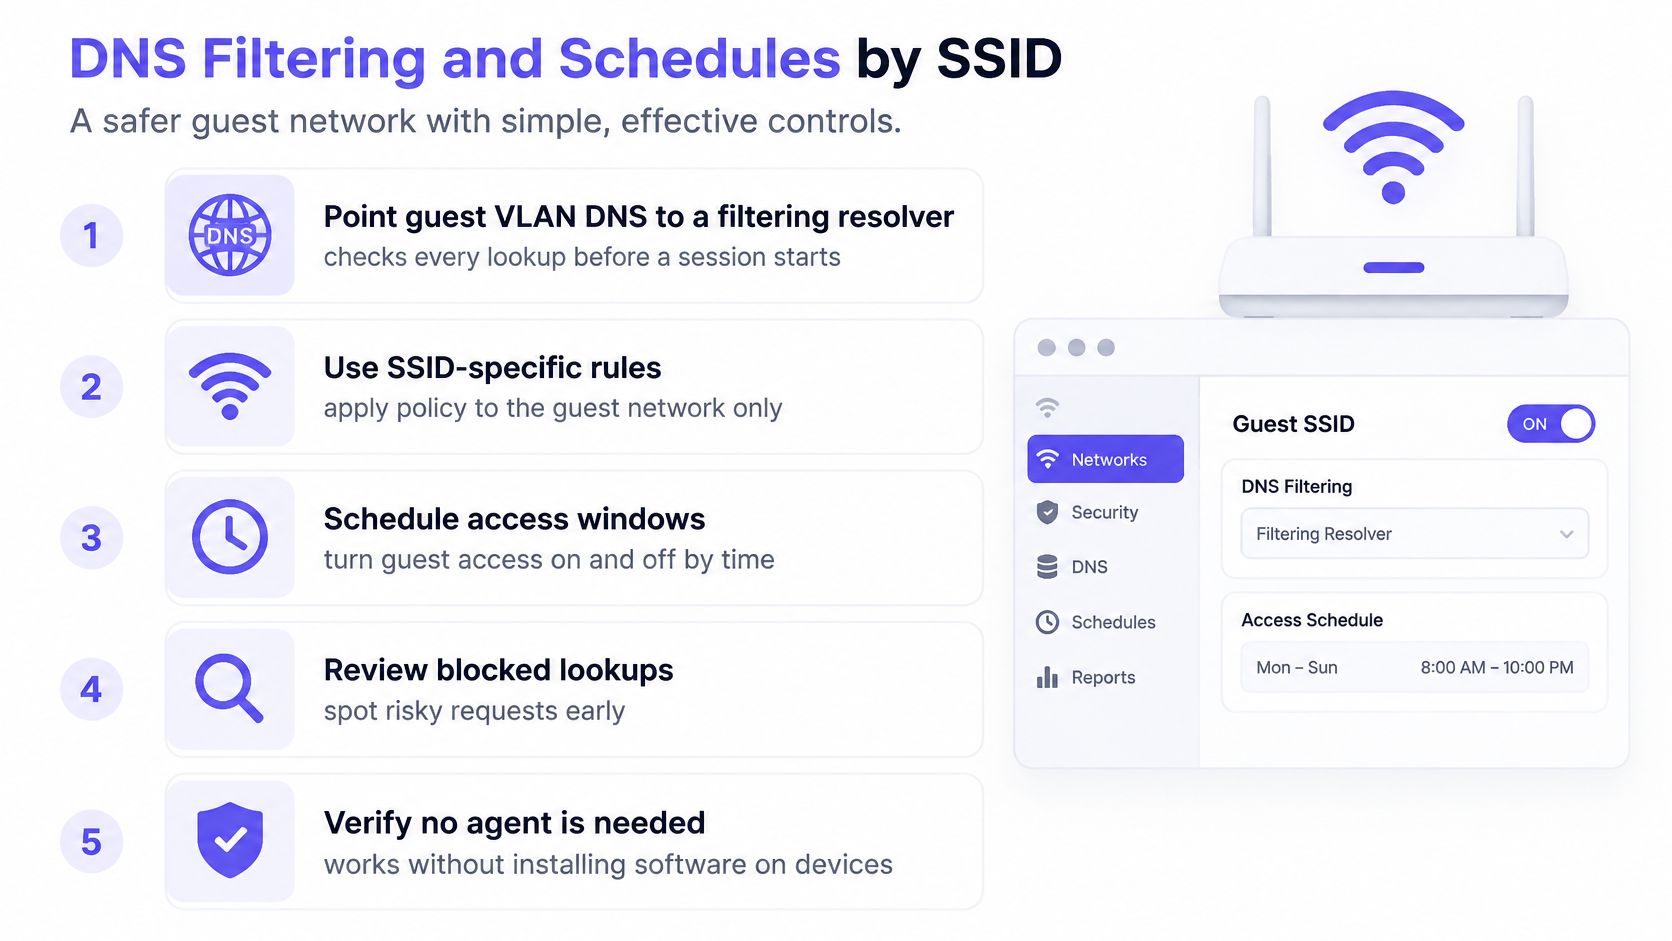
Invia le richieste DNS degli ospiti a un resolver con filtraggio, quindi assicurati che i client lo utilizzino. I controlli DNS funzionano senza installare software sui dispositivi dei visitatori, ma un'impostazione DHCP da sola non impedisce l'uso di resolver alternativi o il bypass tramite DNS crittografato.
Policy DNS per gli ospiti e pianificazione per sede
| Sede | Policy DNS | Pianificazione |
|---|---|---|
| Pub, hotel o attrazione | Categorie sicure per la famiglia con Safe Search obbligatorio | Revisione dopo eventi e festività nazionali |
| Sala d'attesa dell'ospedale | Blocco di phishing, malware e command-and-control | Stesse regole tutti i giorni, riposizionate e testate dopo ogni modifica |
| Alloggi per studenti | Blocco delle minacce e filtraggio delle categorie | Profilo più rigido nelle ore serali e nei fine settimana |
| WiFi gratuita per la hall | Profilo più restrittivo, nessun agent richiesto | Pianificazione giornaliera con revisione nel fine settimana |
| Rete del personale o a pagamento | Policy del resolver separata, mai impostata automaticamente come quella per gli ospiti | Definita in base ai requisiti aziendali e di servizio |
Queste sono politiche di partenza, non motivi per interrompere l'accesso essenziale di un residente dopo la chiusura della reception. Stringi le categorie appropriate o limita i servizi inutilizzati piuttosto che presumere che l'intera rete debba essere spenta.
Testare la policy insieme all'onboarding
Utilizza la guida al filtraggio dei contenuti WiFi per distinguere le restrizioni per categoria dal blocco delle minacce. Mantieni separata la policy del personale e utilizza lo strumento di test innocuo del resolver anziché visitare una destinazione malevola attiva.
Lo studio sui Captive Portal dell'Università di Münster ha esaminato 55 hotspot WiFi pubblici tedeschi nel 2025, riscontrando la persistenza di comportamenti ad alto rischio e apparenti violazioni del GDPR. Le decisioni di filtraggio e il flusso di lavoro dell'accesso richiedono quindi una verifica congiunta della privacy.
Usa questa checklist durante l'applicazione della policy.
Spiega le categorie bloccate attraverso una pagina informativa sulla policy chiara. Non intercettare l'HTTPS generando avvisi sui certificati al solo scopo di mostrare una pagina di diniego personalizzata. Il blocco DNS potrebbe generare un errore del browser anziché una pagina leggibile, quindi fornisci un percorso di supporto accessibile.
Rivedi le pianificazioni dopo eventi e festività. Il blocco di annunci e tracker può anche ridurre i download non necessari, ma non sostituisce i controlli delle minacce.
Privacy del Captive Portal
Iniziare con i campi presenti nel modulo. Se il normale accesso a internet non richiede un indirizzo email, la data di nascita o il numero di stanza, non raccogliere questi dati solo perché il modello del Captive Portal offre il campo.
Ogni identificatore crea un altro record da proteggere, limitare e infine eliminare. Inoltre, un campo e-mail non garantisce che la persona che si connette sia proprietaria di quell'indirizzo, a meno che non si aggiunga una verifica, la quale introduce ulteriore frizione ed elaborazione.
Trattare il portale come un'applicazione
Esegui il portale e i moduli inviati tramite HTTPS con un certificato valido. Verifica la destinazione delle informazioni inviate, gli script di terze parti, gli accessi amministrativi e le esportazioni, non solo se la pagina di atterraggio mostra il tuo logo.
- Scopo: Fornire a ogni campo richiesto una motivazione operativa documentata.
- Scelta: Separare il consenso di marketing opzionale dalla decisione di accesso.
- Conservazione: Impostare regole di eliminazione per le registrazioni di identità, le sessioni e le rilevazioni dei dispositivi in base al loro scopo effettivo.
- Accesso: Limitare chi può visualizzare o esportare le informazioni sugli ospiti, anche tra diverse sedi.
Una casella di spunta dei termini non rende necessaria la raccolta eccessiva di dati. Né un ospite dovrebbe accettare messaggi promozionali per accedere a Internet.
Ridurre le opportunità di phishing
Pubblica l'SSID ufficiale e l'identità del portale tramite segnaletica affidabile per gli ospiti. Un logo convincente è facile da copiare, quindi non abituare i visitatori a ignorare gli avvisi sui certificati o a inserire la propria password aziendale nella pagina di login della struttura.
Verifica della privacy: È possibile fornire lo stesso servizio di accesso raccogliendo meno informazioni?
Fornire agli ospiti indicazioni brevi e utili: verificare le pagine di login inattese, utilizzare l'autenticazione a più fattori dove disponibile e non ignorare gli avvisi sui certificati del browser. Spiegare cosa registra la rete in un linguaggio chiaro.
Un login riuscito indica solo che il flusso di lavoro di accesso è stato completato. Non certifica che il dispositivo del visitatore, la destinazione o l'ambiente wireless circostante siano sicuri.
Quando i test di isolamento continuano a fallire
Un SSID per ospiti può comunque esporre una stampante del back office. Se il telefono di un visitatore la raggiunge, il confine di inoltro ha fallito. Un nome di rete diverso o il completamento del login nel portal non impediscono quel traffico.
Problemi dell'isolamento ospiti e relative soluzioni
| Sintomo | Causa consueta | Soluzione |
|---|---|---|
| L'ospite raggiunge una stampante o una sottorete di cassa | SSID in bridge o VLAN instradata verso la LAN | Rimuovere il bridging non intenzionale o l'instradamento consentito, quindi ritestare IPv4 e IPv6 |
| Gli ospiti si individuano a vicenda | Isolamento client mancante su alcuni AP | Abilitarlo su ogni AP e sul profilo SSID |
| IPv4 bloccato, IPv6 funziona | ACL scritte solo per IPv4 | Applicare i blocchi IPv6 equivalenti e ritestare |
| I nomi interni vengono risolti | DNS aziendale fornito dal DHCP | Fornire solo il resolver di filtraggio |
| Il WiFi del personale si apre con la password della hall | Un'unica passphrase riutilizzata | Utilizzare chiavi univoche per SSID, quindi ruotarle |
| I nuovi telefoni rimangono su WPA2 | Modalità di transizione sull'SSID ospite principale | Utilizzare solo WPA3 sull'SSID principale, isolando separatamente l'accesso legacy |
| Il portale richiede più di quanto necessario per una sessione | Modulo di registrazione gestito come marketing | Raccogliere solo ciò che l'accesso richiede e ridurre la conservazione dei dati |
Seguire il percorso del pacchetto
Se una stampante rimane raggiungibile, tracciare la mappatura da SSID a VLAN, il profilo della porta dello switch e l'ordine delle regole del firewall. Una regola di autorizzazione generica posizionata sopra il blocco ospiti può lasciar passare il traffico anche se il tag VLAN è corretto.
Verificare l'isolamento dei peer con gli ospiti sullo stesso AP e su AP diversi. Un blocco locale può fermare i dispositivi associati a un access point lasciando aperto un percorso di switching a monte. Un test positivo su un singolo AP non è sufficiente.
La sola ricerca del nome non dimostra l'accesso a un servizio interno. Le risposte in cache e i record pubblicati pubblicamente possono trarre in inganno; verificare quale resolver ha risposto, quindi testare se il servizio di destinazione accetta la connessione.
Verifica i bypass e il disallineamento operativo
Se la policy DNS sembra incoerente, distingue il guasto del resolver dal bypass da parte del client. Il DNS over HTTPS può spiegare perché il DNS a livello di browser si comporta diversamente dal resolver fornito dalla rete.
Per le organizzazioni che utilizzano la sicurezza wireless come servizio gestito, definisci chi risponde agli avvisi e chi può contenere un access point rogue. Il monitoraggio gestito non sostituisce i test di isolamento locali.
Conserva i log di probe e associazione solo per il tempo strettamente necessario alle finalità operative e limita l'accesso agli stessi. Questi dati possono rivelare gli spostamenti all'interno di una struttura anche quando il traffico delle applicazioni è crittografato, in particolare in hotel, ospedali o campus.
Dopo gli aggiornamenti del firmware, la sostituzione degli AP o le implementazioni nel sito, confrontare le impostazioni attive con il profilo approvato e ripetere i test sui client. Conservare i risultati insieme al registro delle modifiche.
L'isolamento ha esito positivo solo quando le connessioni proibite non restituiscono alcun risultato sia su IPv4 che su IPv6. Una dashboard che mostra i client associati dimostra la connettività, non l'isolamento.
Mettere in pratica la policy della rete WiFi ospiti
Una sequenza di modifiche nell'arco di cinque giorni fornisce ai responsabili di reti wireless, firewall e portali compiti chiari e un punto di accettazione documentato.
Una sequenza di modifiche pratica
- Giorno uno: Da un dispositivo guest, verificare l'accesso ai servizi LAN, alle interfacce di gestione, alle stampanti e ad altri guest tramite IPv4 e IPv6. Registrare qualsiasi percorso vietato che risponda.
- Giorno due: Correggere le lacune relative a VLAN, bridging e isolamento dei client. Separare le credenziali riutilizzate e aggiornare le istruzioni per la reception.
- Giorno tre: Avviare il pilot della configurazione WPA prescelta, quindi isolare eventuale accesso mantenuto per motivi di compatibilità.
- Giorno quattro: Applicare il DNS protettivo e la relativa pianificazione. Rimuovere i campi del portale non giustificati e testare il flusso di accesso rimanente.
- Giorno cinque: Ripetere i test di collaudo. Salvare i risultati dei client e i log dei flussi negati come documentazione di approvazione finale.
Dopo l'accettazione, prepara i dettagli di connessione tramite codice QR utilizzando una guida alla configurazione del WiFi ospiti di RecensioAI. Considera qualsiasi credenziale di accesso mostrata nel codice QR come un'informazione pubblica per gli ospiti e non come un segreto del personale.
Aggiungi il livello DNS senza sostituire il perimetro
Se il firewall non può applicare le policy DNS richieste, un servizio DNS protettivo basato su cloud sulla VLAN ospiti può aggiungere il filtraggio. Purple Shield funziona in modalità standalone o affiancato alla rete WiFi esistente, copre i dispositivi degli ospiti e BYOD senza agent e supporta policy separate per SSID e VLAN per reti di ospiti, personale, residenti e a pagamento.
Esegui nuovamente i test dopo ogni modifica a DNS, firmware o VLAN. La prova di una ricerca bloccata non dimostra che i sistemi privati siano irraggiungibili. Il test di accettazione ha esito positivo solo quando le destinazioni vietate non restituiscono alcun risultato su entrambe le versioni IP e i relativi servizi rimangono irraggiungibili.
Limita i dati del Captive Portal a ciò che è necessario per il flusso di lavoro di accesso. Meno campi raccolti significano meno informazioni personali da gestire e conservare.
Purple Shield offre DNS protettivo, controlli sui contenuti adatti alle famiglie e blocco delle minacce per la rete WiFi pubblica e degli ospiti senza agent sui dispositivi dei visitatori. Purple Shield offre policy e reportistica per singola rete, oltre a perimetri testati di VLAN, firewall e isolamento dei client.