
Come configurare la segmentazione di rete per ospiti e personale
Segmentazione di rete passo-passo per location, uffici e scuole: mappa SSID e VLAN, imposta regole del firewall e proteggi i dispositivi IoT e degli ospiti in modo sicuro.
Published 27 ottobre 2026
Mettiamo che gestiate un hotel da 60 camere in cui i PC della reception, i terminali di pagamento e il WiFi ospiti condividono una subnet comune. Tutto funziona, ma lo smartphone infetto di un ospite può tentare connessioni al cassa perché nulla li separa.
È necessario interrompere questa raggiungibilità senza compromettere i pagamenti, la stampa o le TV nelle camere. La segmentazione della rete ha successo quando si sa di cosa ha bisogno ciascun dispositivo, si testano le restrizioni proposte e si mantiene pronto un piano di ripristino. Un diagramma ordinato da solo non basta.
Sommario
- La mappa di segmentazione necessaria per la maggior parte delle sedi e degli uffici
- Come inventariare dispositivi e flussi prima del passaggio di consegne
- Come creare VLAN e SSID per ciascun gruppo
- Come scrivere le regole del firewall tra i segmenti
- Casi speciali per IoT, settore medico e reti condivise
- Risoluzione delle interruzioni dopo una modifica alla segmentazione
- Scegli una rete da segmentare questa settimana
La mappa dei segmenti necessaria per la maggior parte delle strutture e degli uffici
Inizia dalle funzioni aziendali, non dalle porte dello switch. I laptop della reception e gli smartphone degli ospiti necessitano di accessi differenti anche quando si connettono tramite lo stesso access point.
Nel 2025, il 90% delle organizzazioni ha riferito di aver adottato una qualche forma di segmentazione della rete, mentre il 35% ha implementato la microsegmentazione, secondo l'indagine globale di Akamai condotta su 1.200 leader della sicurezza e della tecnologia. Disporre di segmenti non equivale a controllare ogni singola connessione al loro interno.
Lo standard SP 800-207 di NIST, Zero Trust Architecture, rifiuta la fiducia implicita basata unicamente sulla posizione di rete. L'accesso alla VLAN del personale non prova che un dispositivo debba raggiungere la gestione stipendi, l'amministrazione delle telecamere o qualsiasi altro laptop del personale.
Assegna a ciascun gruppo un confine chiaro
Utilizzare questo schema di numerazione di esempio come configurazione di partenza, non come uno standard universale.
Mappa di segmentazione per una sede, un ufficio o una scuola
| Gruppo | SSID tipico | VLAN | Livello di affidabilità | Filtraggio |
|---|---|---|---|---|
| Laptop dello staff e casse | Staff-Corp | 10 | Attendibile | Solo difesa dalle minacce |
| Back office e server | Solo cablato | 20 | Attendibile | Solo difesa dalle minacce |
| Stampanti e chioschi | Solo cablato | 25 | Ristretto | Solo difesa dalle minacce |
| Guest WiFi | Guest | 30 | Non attendibile | Filtro per categoria e Safe Search |
| Livello a pagamento | Paid-WiFi | 50 | Non attendibile | Filtro per categoria e limite di banda |
| IoT: telecamere, sensori, TV | IoT-PSK | 60 | Vincolato | Difesa dalle minacce e cloud in allow-list |
| Residenti o studenti | Resident | 70 | Non attendibile | Protezione impostata per VLAN |
| Gestione | Cablato, jump host | 99 | Ristretto | Solo amministratori |
Affidabile indica il personale gestito e le apparecchiature di back-office, non un accesso illimitato. Ristretto copre i dispositivi e le interfacce di amministrazione che richiedono connessioni definite in modo rigoroso. I dispositivi vincolati ottengono solo i servizi operativi necessari. Gli utenti non affidabili ricevono l'accesso a Internet senza alcuna instradamento verso i sistemi aziendali.
Il livello a pagamento rimane non attendibile. L'acquisto di un accesso più veloce non equivale all'acquisto dell'accesso alla reception, e un limite di banda appartiene al gateway o al controller, non a una policy DNS. Per l'isolamento del WiFi ospiti, il perimetro deve rimanere intatto indipendentemente dal pacchetto di accesso.
Non creare ogni riga se la sede non ne ha bisogno. Al contrario, i registratori di cassa e i laptop del personale possono richiedere segmenti separati quando i requisiti di pagamento o i rischi giustificano tale suddivisione.
Regola di progettazione: Assegnare a ciascun segmento un proprietario identificato e un motivo d'uso definito. Eliminare i segmenti di cui nessuno sa spiegare l'utilità.
Per una struttura di piccole dimensioni, una progettazione iniziale potrebbe utilizzare da cinque a otto segmenti. Considerare questo valore come un intervallo indicativo e non come un obiettivo: i confini concreti contano più del numero totale.
Come inventariare dispositivi e flussi prima del passaggio operativo
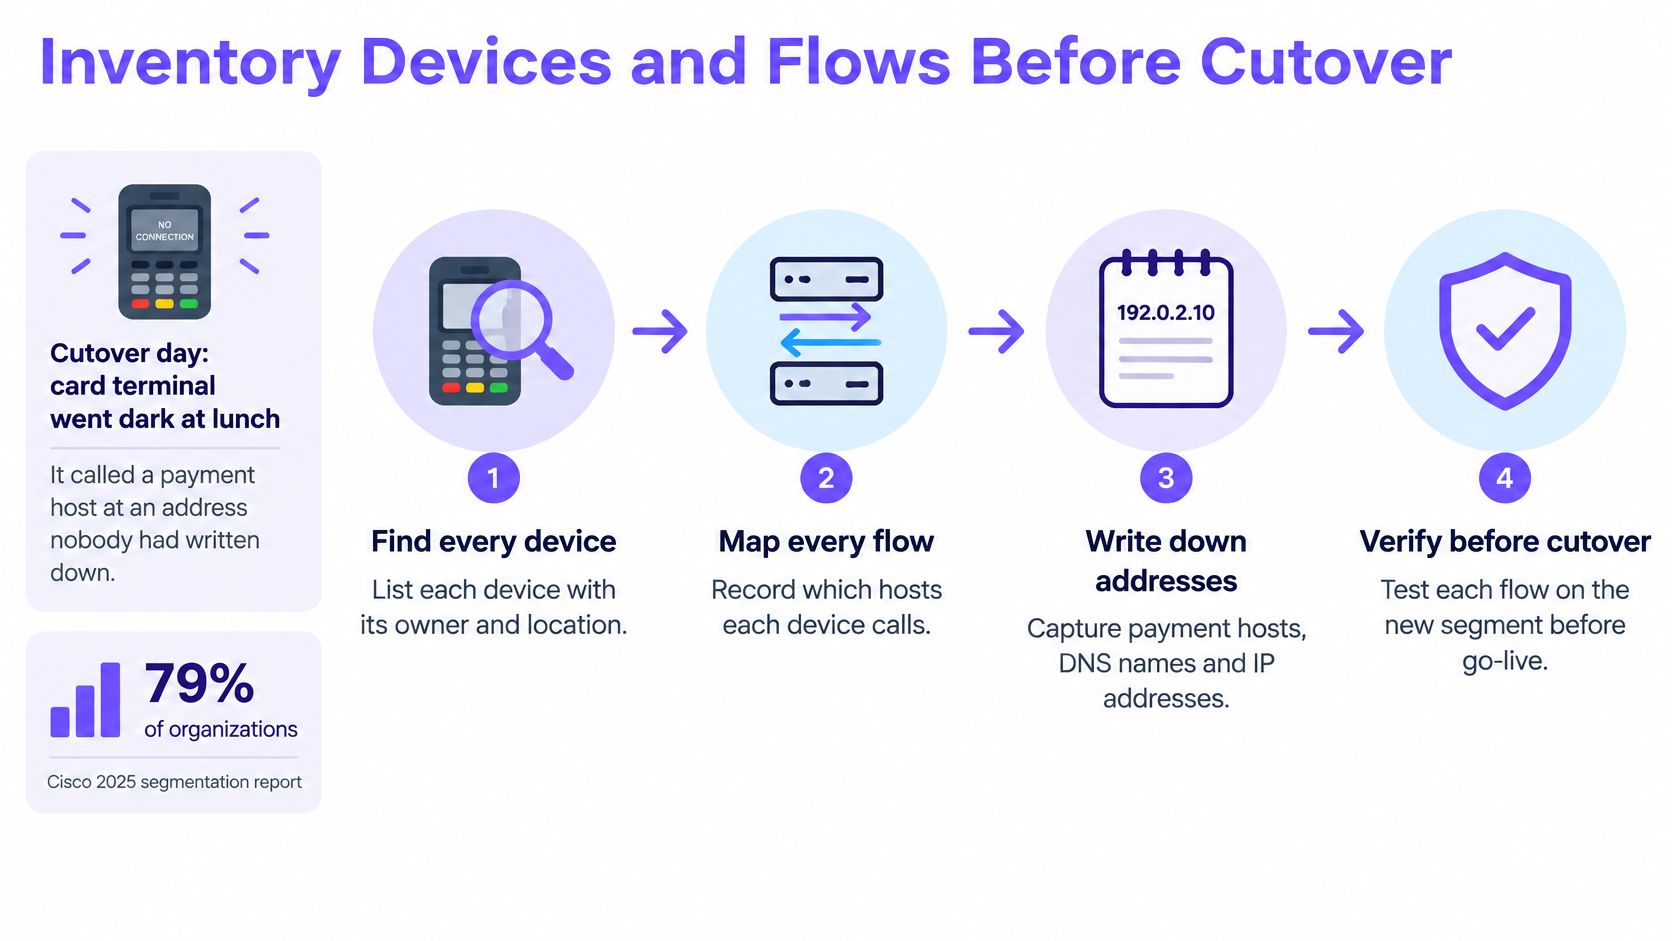
Supponiamo che un terminale POS smetta di funzionare all'ora di pranzo il giorno della migrazione. Il fornitore ha documentato il servizio di pagamento principale, ma nessuno ha registrato l'host aggiuntivo che il dispositivo contatta durante il regolamento.
La mancanza di visibilità sulle dipendenze è il motivo per cui l'inventario deve precedere l'applicazione delle regole. Il report sulla segmentazione Cisco 2025 ha rilevato che il 79% delle organizzazioni considera la segmentazione una priorità assoluta, ma solo il 33% ha implementato completamente sia la macro che la microsegmentazione, indicando la visibilità sulle risorse, i flussi di comunicazione e la manutenzione delle policy tra le principali barriere.
Crea un inventario da trasformare in regole
Trova i dispositivi da record sovrapposti. Esporta i lease DHCP e le tabelle ARP durante il periodo di discovery; inizialmente prevederei due settimane, per poi estenderlo per le apparecchiature usate raramente. Aggiungi le tabelle MAC degli switch, le associazioni wireless e i record di indirizzi statici, poiché il DHCP da solo non rileva i dispositivi a indirizzo fisso e le apparecchiature non accese.
Assegna un gruppo e un proprietario designato. Registra l'indirizzo MAC, il vendor segnalato, la posizione, la porta dello switch o l'SSID, lo scopo e la persona responsabile. L'identificazione del vendor è un indizio, non una prova, specialmente con gli indirizzi MAC wireless casuali; la guida di Reworx Recycling alla gestione dell'inventario degli asset è utile per organizzare il registro degli asset sottostante.
Cattura le comunicazioni effettive. Utilizza NetFlow, sFlow o i log di sessione del firewall per registrare origini, destinazioni, protocolli e porte. Verifica dove si trovano i collettori, perché il traffico commutato localmente all'interno di una VLAN potrebbe non raggiungere mai il firewall.
Descrivi i servizi richiesti. Annota l'elaborazione dei pagamenti, la stampa, la sincronizzazione dell'ora e altre dipendenze approvate, inclusa l'indicazione di chi ha confermato ciascun requisito. Non ridurre un dispositivo a un conteggio di servizi arbitrario: la pianificazione della sicurezza BYOD richiede anche l'identità dell'utente e lo stato di gestione del dispositivo, non solo gli indirizzi.
Il flusso di lavoro deve collegare il rilevamento dei dispositivi a un test di connettività effettivo.
Osservare prima di applicare le regole
Eseguire le regole proposte in modalità solo monitoraggio. Dopo aver creato le VLAN e le bozze di policy, utilizzare la simulazione delle policy, le regole shadow o i log dei blocchi teorici; è consigliabile pianificare da due a quattro settimane se i cicli aziendali lo richiedono. Non scambiare i normali log di autorizzazione per la prova che la policy di deny proposta sia stata valutata.
Risolvere i dispositivi senza proprietario. Sottoporre le apparecchiature non identificate a una procedura di quarantena controllata con il team operativo. Non scollegare improvvisamente elementi che potrebbero essere centraline antincendio, dispositivi clinici o controller dell'edificio; identificarne il ruolo di sicurezza e organizzare una migrazione supervisionata.
Il mio criterio di applicazione prevede sette giorni consecutivi senza tentativi di blocco non spiegati, includendo l'attività aziendale rappresentativa. Una connessione non spiegata richiede un'indagine, non un'autorizzazione automatica.
Come creare VLAN e SSID per ciascun gruppo
Una numerazione coerente rende una regola leggibile anche molto tempo dopo il passaggio di rete. Quando l'IoT utilizza sempre lo stesso identificatore VLAN in tutti i vostri siti, un ingegnere può interpretare un log di blocco senza dover cercare tra le vecchie note di installazione.
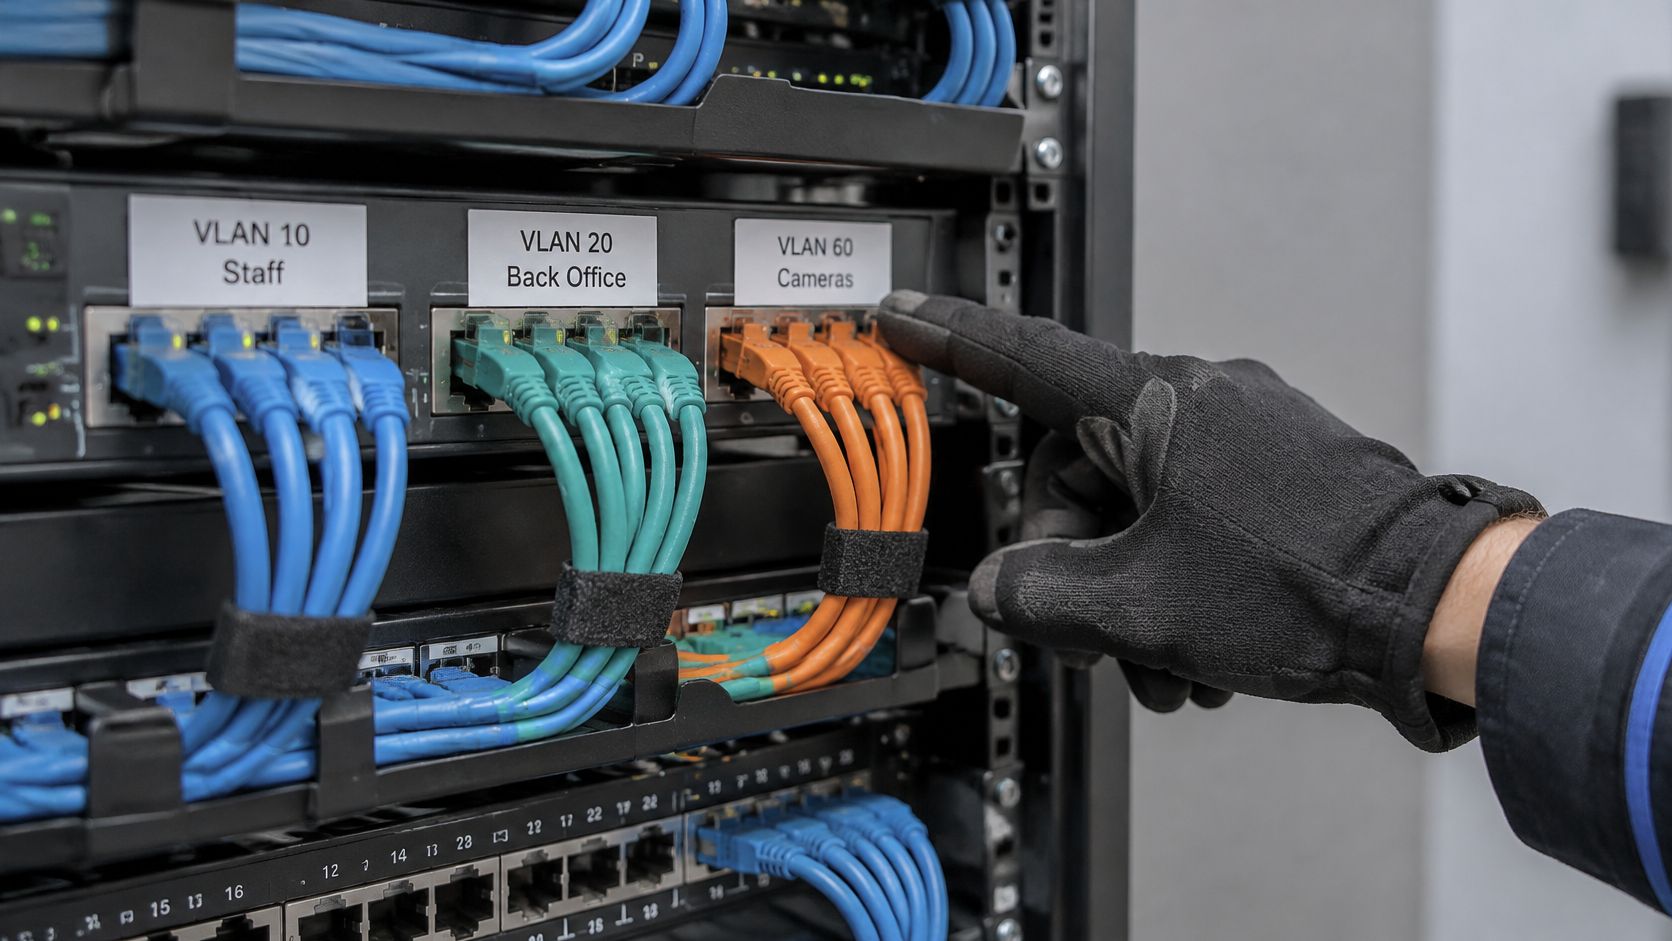
Mantenere le assegnazioni delle porte previste accanto al registro del cablaggio fisico.
Crea la rete senza spostare tutti contemporaneamente
Riservare i blocchi VLAN. Per questo esempio, utilizzare staff 10, back office 20, stampanti 25, guest 30, a pagamento 50, IoT 60, residenti 70 e gestione 99. Applicare tali identificatori in modo coerente alla configurazione dello switch, agli oggetti del firewall e alla documentazione, in modo che nomi simili non nascondano reti diverse.
Creare indirizzamenti e scope DHCP separati. Una subnet /24 per VLAN è un punto di partenza praticabile per una sede di medie dimensioni, ma occorre dimensionare gli scope per gli ospiti in base ai dispositivi simultanei previsti e alla frequenza di rinnovo dei lease. Riservare gli indirizzi per server, stampanti e videoregistratori di rete, e verificare che il DHCP relay raggiunga il server corretto senza esporre servizi non correlati.
Mappare ciascun SSID di esempio sulla VLAN prevista. Configurare tale mappatura sul controller wireless e verificarla sullo switch. Non trasmettere ogni SSID ovunque: pubblicizzare l'accesso residenti nelle aree di alloggio e disattivarlo sui punti di accesso della reception dove non serve a nulla.
Scegliere l'autenticazione per la popolazione di dispositivi. Utilizzare WPA2- o WPA3-Enterprise con EAP-TLS e certificati distribuiti tramite MDM per i laptop aziendali gestiti. Per i dispositivi IoT compatibili, preferire credenziali di dispositivo individuali; dove ciò non sia supportato, utilizzare una WPA2-PSK separata per classe di dispositivo e documentarne la rotazione. Le reti ospiti e a pagamento possono utilizzare Captive Portal, ma un portal da solo non crittografa il traffico radio.
Verifica il percorso di switching
Limitare ogni trunk dell'access point. Consentire solo le VLAN con tag gestite da quell'access point, con configurazione corrispondente su entrambe le estremità. Configurare esplicitamente la VLAN nativa anziché lasciare un'impostazione predefinita non giustificata; le incongruenze possono instradare il traffico senza tag nella rete errata o rendere un access point irraggiungibile.
Abilitare l'isolamento dei client pubblici. Applicarlo agli SSID guest, a pagamento e ad altri SSID pubblici condivisi, quindi verificare se il controller impedisce anche la comunicazione tra client su access point diversi. L'isolamento wireless non protegge automaticamente dai peer cablati o dai percorsi instradati, pertanto è necessario applicare tali confini separatamente.
Testare l'associazione e il forwarding. Utilizzare un laptop e uno smartphone su ciascun SSID trasmesso, verificando la subnet assegnata, il gateway, il resolver e il comportamento di autenticazione. Confermare i tag VLAN tramite la diagnostica del controller, i contatori dello switch o una cattura pacchetti, anziché presumere che una connessione Internet riuscita dimostri la correttezza della mappatura.
Mantenere l'instradamento attraverso il punto di applicazione previsto. Se uno switch core instrada il traffico tra VLAN senza che il firewall o le ACL equivalenti lo vedano, le politiche del firewall non proteggeranno quel percorso.
Un test riuscito include un errore previsto: il dispositivo ospite raggiunge internet ma non può stabilire una connessione a un servizio interno.
Salvare la configurazione funzionante prima di ogni blocco di migrazione. Mantenere un percorso di gestione indipendente in modo che una modifica del trunk non riuscita non impedisca di ripristinarlo.
Come scrivere le regole del firewall tra i segmenti
Un laptop del personale necessita di una stampante, uno smartphone ospiti necessita di Internet e una telecamera deve raggiungere il suo registratore. È necessario creare regole per questi flussi specifici, negando poi tutto il resto tra i segmenti. Su un set di regole basato sul criterio di prima corrispondenza, una regola generale di autorizzazione posizionata sopra un divieto specifico vanifica la restrizione; pertanto, occorre verificare sia l'ordine delle regole sia l'elenco delle stesse.
I firewall stateful normalmente consentono le risposte a una connessione stabilita. Una regola inversa separata non è necessaria a meno che un dispositivo non avvii una nuova connessione di callback.
Trasforma le dipendenze in autorizzazioni restrittive
Flussi consentiti tra i segmenti
| Origine | Destinazione | Decisione | Note |
|---|---|---|---|
| Personale (VLAN 10) | Internet | Consenti | Filtraggio DNS applicato |
| Personale (VLAN 10) | Stampanti designate (VLAN 25) | Consenti | Solo porte di stampa designate |
| Personale (VLAN 10) | IoT (VLAN 60) | Nega | Eccetto indirizzo NVR verso le telecamere |
| Ospiti (VLAN 30) | Internet | Consenti | Filtraggio per categoria e SafeSearch |
| Ospiti (VLAN 30) | Personale (VLAN 10) | Nega | Isolamento dei client e negazione stateful |
| Ospiti (VLAN 30) | Qualsiasi VLAN interna | Nega | Nessun accesso trasversale alla rete |
| Qualsiasi | Qualsiasi | Nega | Regola predefinita, registrata nel log |
Questo è un riepilogo delle politiche, non un ordine di regole letterale. Inserire l'eccezione specifica da NVR a telecamera sopra il blocco IoT. Se l'NVR si trova al di fuori del segmento del personale, utilizzare il suo segmento di origine effettivo.
Configurare il deny predefinito in modalità solo monitoraggio. Confrontare i blocchi teorici registrati con l'inventario dei flussi prima di applicare la regola. Limitare la frequenza dei log ripetitivi se necessario, mantenendo dettagli sufficienti per identificare un servizio interrotto.
Consentire solo destinazioni e porte nominate. Registrare origine, destinazione, protocollo, porta, proprietario e scopo per ciascuna regola. La stampa potrebbe utilizzare TCP 631 o TCP 9100; consentire solo il protocollo richiesto dalla stampante, non l'accesso all'intera VLAN della stampante.
Ristringere l'egress DNS. Consentire TCP e UDP 53 solo verso i resolver prescelti. Laddove supportato, controllare anche il DNS crittografato non autorizzato. Queste regole riducono le vie di bypass, ma non possono impedire ogni tunnel o connessione ad indirizzo diretto.
Assegnare un proprietario e una data di revisione a ciascuna eccezione. Revisionare regolarmente le regole e segnalare quelle che non hanno registrato accessi durante una finestra di osservazione di due mesi. Verificare le esigenze stagionali, di emergenza e di ripristino prima della rimozione e assegnare una data di scadenza alle eccezioni temporanee.
Aggiungi identità e filtraggio senza confondere i loro ruoli
Lo standard NIST SP 800-207, Zero Trust Architecture sposta le decisioni di accesso dagli indirizzi IP, dalle subnet e dai perimetri verso le identità di utenti, dispositivi e servizi. Laddove supportato, è necessario utilizzare l'identità autenticata dell'utente e del dispositivo, inclusi i certificati, anziché concedere l'accesso al personale esclusivamente tramite l'appartenenza alla VLAN.
Per una revisione indipendente della gestione delle eccezioni e dei percorsi di applicazione, i servizi di cybersecurity di Wisenet Security offrono un supporto specializzato.
Il filtraggio a livello DNS funziona dietro il firewall: applica la policy sui contenuti e blocca i domini di comando e controllo noti per rete. Si integra con le regole di raggiungibilità, ma non le sostituisce. Ogni rete può avere la propria policy, con URL bloccati, analisi delle minacce e utilizzo visibili insieme a tale policy in un'unica dashboard.
Casi speciali per IoT, reti medicali e condivise
Una VLAN per ciascuna categoria di dispositivi è un punto di partenza, non un contenimento completo. Le telecamere sulla stessa sottorete possono ancora raggiungersi a vicenda, e una rete TV condivisa può esporre i dispositivi di casting alle stanze sbagliate.
Gli ambienti clinici rendono tali distinzioni particolarmente importanti.
Limita i dispositivi che non possono eseguire agenti
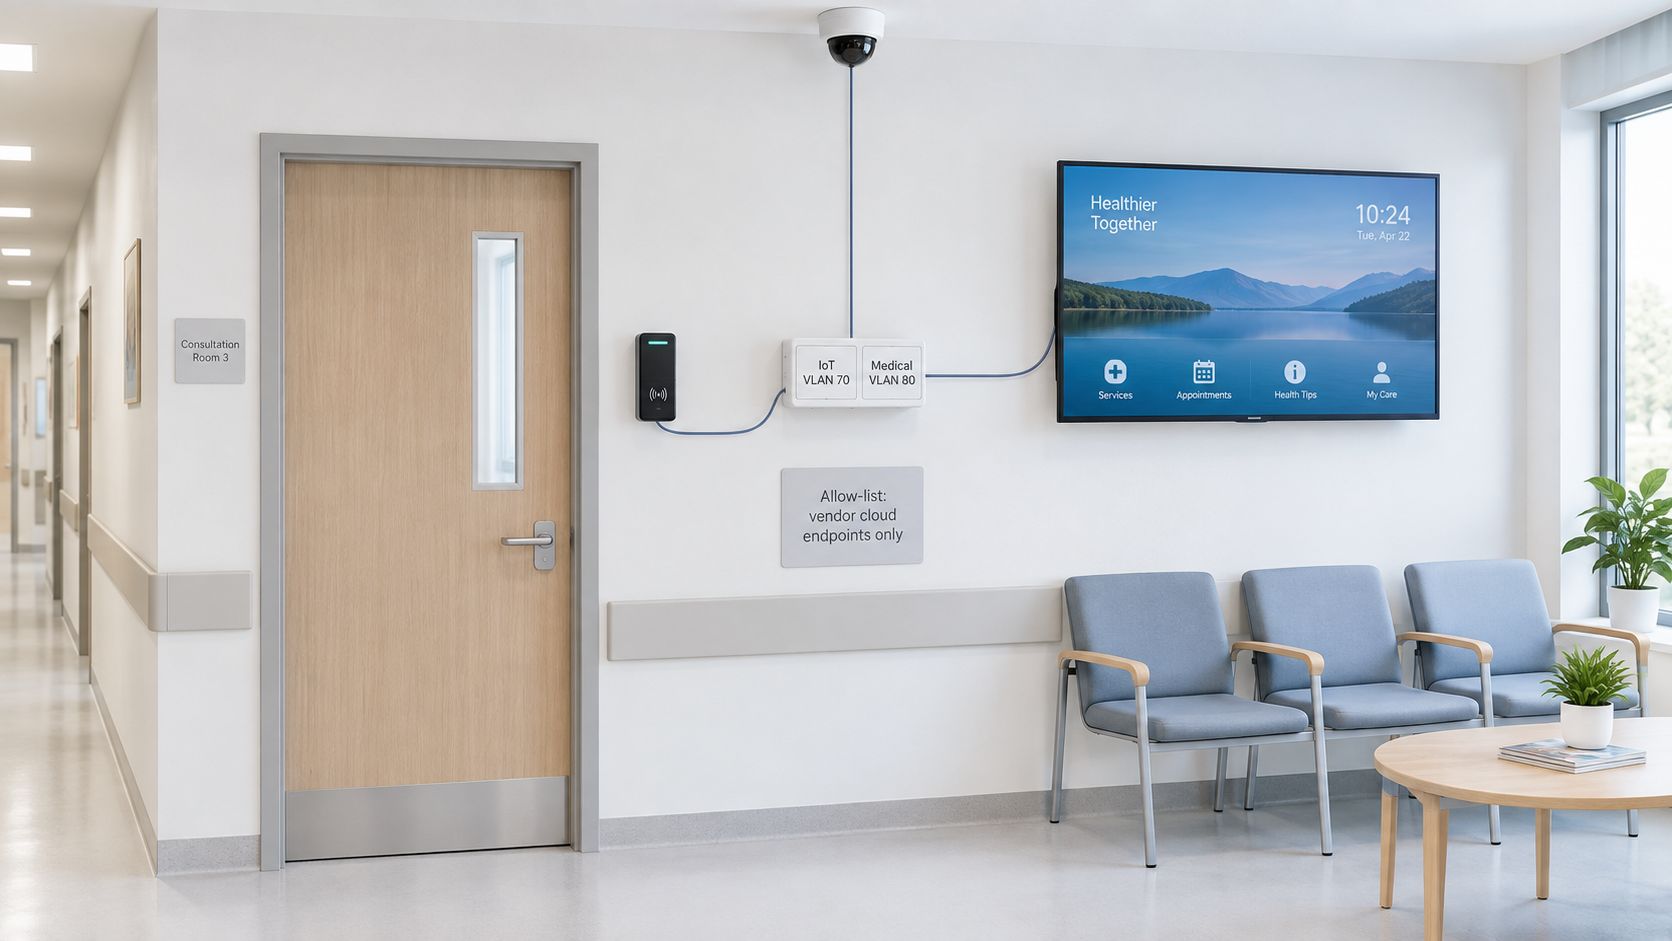
Telecamere, lettori di badge e TV. Molti di questi dispositivi non possono ospitare software di sicurezza per endpoint. Utilizzare controlli sulle porte dello switch o VLAN private dove disponibili, limitare l'amministrazione e consentire solo i servizi locali richiesti e le destinazioni cloud dei fornitori. Per il contenimento della rete IoT e OT, le liste di destinazioni consentite richiedono manutenzione costante poiché i fornitori possono modificare l'infrastruttura di hosting.
Apparecchiature mediche. Mantenere i dispositivi clinici al di fuori delle reti ospiti e convalidare la comunicazione con il responsabile clinico e il fornitore. Utilizzare un segmento clinico vincolato con flussi applicativi approvati in modo restrittivo; instradare l'accesso amministrativo attraverso un jump host controllato anziché forzare il traffico delle applicazioni cliniche a passare attraverso di esso.
La visibilità rimane un fattore limitante: lo studio sull'impatto della segmentazione Akamai 2025 ha rilevato che le organizzazioni che utilizzano la microsegmentazione hanno contenuto il ransomware il 21,4% più velocemente, mentre solo il 39% delle organizzazioni intervistate ha dichiarato una forte visibilità sulle risorse segmentate. Tali risultati confermano l'importanza di misurare le comunicazioni effettive prima di restringere le autorizzazioni.
Preserva le legittime funzioni della rete condivisa
Casting nelle camere d'albergo. Chromecast e AirPlay utilizzano comunemente l'individuazione mDNS, che l'isolamento e i confini di subnet possono interrompere. Utilizza un broker di casting che associ l'ospite al televisore della camera corretto; l'inoltro del solo mDNS non autorizza l'utente né consente la sessione media in modo sicuro.
Portali e pagamenti. Consenti l'accesso al captive portal, al servizio DNS scelto e alle dipendenze di autenticazione o pagamento necessarie prima del login. Verifica i reindirizzamenti e la convalida dei certificati, non solo la pagina di atterraggio, e accertati che le chiamate di emergenza e i servizi di accessibilità rimangano utilizzabili.
Il comportamento della rete condivisa deve essere testato sia dal lato utente che dallo switch.
Dispositivi personali e residenti. Assegna al BYOD un SSID e una policy dedicati anziché condividere le credenziali aziendali. Nelle scuole e nelle strutture ricettive, separa i gruppi di tutela quando richiesto, compresi i residenti più giovani e gli adulti, senza dare per scontato che un edificio condiviso implichi una policy di accesso condivisa.
Risoluzione dei problemi d'interruzione dopo una modifica di segmentazione
Confermare prima la VLAN del dispositivo e la sottorete assegnata. Successivamente riprodurre l'errore, consultare il log di blocco e ispezionare la regola corrispondente, compreso il suo ordine.
Un errore dell'applicazione non è una prova certa di un problema del firewall. Uno scope DHCP errato, un tag mancante o un resolver irraggiungibile possono generare la stessa segnalazione.
Diagnostica la dipendenza non riuscita
Sintomi dopo la segmentazione, probabili cause e primi controlli
| Sintomo | Causa probabile | Primo controllo |
|---|---|---|
| La stampante scompare dai laptop del personale | mDNS non raggiunge la VLAN del personale | Testa la stampa diretta, quindi ispeziona il gateway mDNS delimitato |
| L'ospite non riesce a trasmettere la schermata a una TV | L'isolamento dei client blocca il traffico peer-to-peer | Utilizza una VLAN di trasmissione o consenti mDNS solo verso quella TV |
| La pagina del Captive Portal per gli ospiti non si carica | Indirizzo del portale bloccato prima del login | Consenti l'indirizzo del portale e il DNS prima della regola di diniego |
| Terminali di pagamento offline dopo la migrazione | Porta host mancante dalla regola di autorizzazione POS | Controlla l'elenco delle porte del vendor e leggi i log di diniego della VLAN 10 |
| La telecamera interrompe la registrazione | Sessione tra NVR e telecamera bloccata | Controlla la VLAN di origine, la destinazione della telecamera e le porte di registrazione configurate |
| Il personale su VPN non raggiunge la condivisione file | Il pool di indirizzi VPN non ha una regola di autorizzazione | Aggiungi il pool VPN alla regola di autorizzazione del personale |
| I dispositivi ospiti non riescono a risolvere i nomi | DNS inviato a un resolver fuori dall'elenco di autorizzazione | Consenti il DNS solo verso il resolver con filtro |
Considerare questi punti come basi diagnostiche di partenza. Un pool VPN deve ricevere solo l'accesso ai servizi di file previsto, e il casting richiede comunque le porte di sessione approvate dopo il completamento del discovery.
Ripristina il perimetro interessato più piccolo
Conserva la configurazione precedente e un registro di ogni modifica. Ripristina la VLAN, il trunk o il blocco di regole interessato anziché ripristinare per riflesso l'intero sito; un ripristino più ampio è riservato a un guasto condiviso che lo richieda effettivamente.
I nostri clienti analizzano URL bloccati, analisi delle minacce e utilizzo, e regolano le policy da un'unica dashboard. Confrontate questi dati con i log del firewall per distinguere un blocco basato sui contenuti da un rifiuto a livello di trasporto.
Gestione del rollback: Ripristinare una configurazione nota, non una regola di autorizzazione any-to-any improvvisata.
La soluzione allettante è ampliare l'accesso del personale a qualsiasi destinazione finché le lamentele non cessano. Individuate invece l'endpoint o la porta mancante, aggiungete la specifica eccezione e verificate nuovamente sia il servizio funzionante sia il limite che non deve essere superato.
Scegli una rete da segmentare questa settimana
Inizierei con il WiFi per gli ospiti. Di solito gestisce traffico meno sensibile rispetto ai sistemi del personale e ha un confine di utilizzo ben definito: gli utenti pubblici non devono accedere alle risorse interne.
Utilizzare questa tabella di marcia di quattro settimane come piano di ripartenza provvisorio, non come una scadenza che prevale sulle verifiche effettive.
- Prima settimana: Inventariare l'infrastruttura guest, le dipendenze e i responsabili. Preparare i casi di test e il piano di rollback.
- Seconda settimana: Creare la VLAN e il SSID guest, quindi valutare le restrizioni proposte in modalità di solo monitoraggio.
- Terza settimana: Applicare le regole sulla VLAN guest solo dopo il superamento del gate di accettazione. Testare portali, pagamenti e isolamento.
- Quarta settimana: Rivedere i guasti, chiudere le eccezioni temporanee e decidere se il personale o i dispositivi IoT sono pronti per la fase di discovery.
A ogni decisione settimanale, rinviate gli elementi non risolti invece di procedere automaticamente. Applicate lo stesso criterio di approvazione basato su log puliti durante il test delle policy; se la finestra di osservazione non è completa, estendete la pianificazione.
Purple Shield aggiunge un livello DNS che filtra i contenuti, blocca le minacce e rimuove gli annunci pubblicitari su tutti i dispositivi e le reti, con criteri per SSID, VLAN e sede in un'unica dashboard. Il nostro onboarding fornisce a ciascuna rete cliente un criterio specifico per ospiti, personale, studenti, residenti o livelli a pagamento.
La segmentazione è completata quando ogni dispositivo ha un proprietario e un motivo definito per raggiungere ciascun segmento.
Purple Shield offre protezione DNS e filtraggio dei contenuti specifici per ogni rete dietro il firewall esistente, anche per i dispositivi IoT e ospiti non gestiti. Visita Purple Shield per esplorare le policy più adatte alla tua pianificazione della segmentazione.