
Filtro web per le scuole: Politiche davvero efficaci
Imposta il filtro web per le scuole con politiche per categoria, regole per SSID, orari delle lezioni e report di audit che proteggono gli studenti senza bloccare le lezioni.
Published 28 ottobre 2026
Il consiglio più comune sul filtraggio web per le scuole è quello di bloccare più categorie e valutare il risultato in base a quante richieste il filtro arresta. Questa è una misura debole. Un filtro può produrre un conteggio dei blocchi impressionante impedendo al contempo a un alunno di raggiungere una fonte di ricerca legittima, lasciando un insegnante in attesa di un'autorizzazione o incoraggiando gli studenti a usare invece i propri telefoni personali.
Una policy migliore parte da un accesso sicuro e da un impatto minimo sulle lezioni. Definisci regole chiare per ciascuna rete, pianificale in base alla giornata scolastica e verifica se le lezioni possono svolgersi senza blocchi evitabili del filtro. Il test pratico non misura la quantità di contenuti bloccati dal filtro, ma verifica se il contenuto corretto viene bloccato sulla rete corretta, consentendo al contempo a studenti e personale di svolgere le proprie attività.
Sommario
- Regole di Categoria per Ogni Rete Scolastica
- Orari della Giornata Scolastica e SSID Separati
- Come Implementare il Filtraggio Senza Interrompere le Lezioni
- Report di Audit che Mostrano Blocchi e Falsi Positivi
- Consigli Quando i Filtri Bloccano le Lezioni o gli Studenti li Aggirano
- Applica la Politica su un Livello di DNS Protettivo
Regole di categoria per ogni rete scolastica
Prima di modificare le impostazioni DNS, definisci le direttive per ciascuna rete. Questa matrice fornisce ai team di tutela e IT un punto di partenza per una politica di uso accettabile. Adattala in base alle fasce d'età, al programma scolastico e alla gestione dei dispositivi della tua scuola, anziché copiare una singola blacklist su tutta l'infrastruttura.
| Rete | Chi la usa | Sempre bloccato | Consentito durante le lezioni | Fuori orario |
|---|---|---|---|---|
| WiFi studenti primaria | Anni 1–6 | Contenuti per adulti, gioco d'azzardo, social network, chat, gaming, proxy, malware e phishing | Siti didattici e video approvati con Safe Search | Nessun video, social network o chat |
| WiFi studenti secondaria | Studenti della secondaria | Contenuti per adulti, gioco d'azzardo, proxy, malware, phishing e nuovi domini non classificati | Ricerca, video approvati e collaborazione con Safe Search | Social network e streaming disattivati dopo l'ultima campanella |
| VLAN personale scolastico | Insegnanti e amministrazione | Contenuti per adulti, gioco d'azzardo, anonimizzatori, malware e phishing | Categorie di ricerca e portali amministrativi | Stesso profilo applicato durante le lezioni |
| Ospiti e BYOD | Visitatori e telefoni non gestiti | Contenuti per adulti, gioco d'azzardo, social network, streaming, proxy, malware e phishing | Navigazione sicura per le famiglie dopo il Captive Portal | Stesso set restrittivo per tutto il giorno |
| SSID esami | Candidati durante le valutazioni | Tutto tranne i servizi d'esame specificati | Solo piattaforma d'esame e provider di identità | SSID disattivato |
Considera la tabella come un insieme di regole specifiche per ogni rete, non come un'unica blacklist principale con poche eccezioni. Per gli studenti della scuola primaria è possibile bloccare social network, chat, giochi e video aperti, mentre gli studenti della secondaria possono accedere a video e strumenti di collaborazione approvati per la classe durante le lezioni. Il personale necessita di servizi amministrativi e di ricerca legittimi, mentre gli ospiti richiedono un livello di protezione rigoroso poiché la scuola non gestisce i loro dispositivi.
L'indagine nazionale del 2012 della American Association of School Librarians, che ha raccolto 4.299 risposte, mostra perché una blacklist per tutta la scuola sia una scorciatoia poco efficace. I siti di social networking sono stati bloccati dall'88% dei rispondenti, le chat dal 74% e i giochi dal 69%, tuttavia il 52% ha affermato che i blocchi per parole chiave o argomenti ostacolavano la ricerca degli studenti. Una regola di blocco comune può rivelarsi molto costosa dal punto di vista didattico. Utilizza le categorie come punto di partenza, quindi applicale in base ad età, ruolo, contesto della lezione e allo stato di gestione del dispositivo.
Rendere esplicite le eccezioni
Definisci chiaramente chi può richiedere uno sblocco e chi può approvarlo. Ad esempio, un insegnante potrebbe richiedere l'accesso temporaneo a una risorsa sanitaria per una lezione specifica, mentre un revisore designato verifica se la richiesta debba diventare un'eccezione di categoria più ampia. Non lasciare che la procedura rimanga nascosta in una casella di posta dell'IT e non costringere gli studenti a tirare a indovinare il motivo per cui una pagina non si carica.
Verifica ogni riga ponendoti tre domande prima dell'implementazione: La regola è adatta per questa fascia di età? È adeguata al ruolo dell'utente? Il dispositivo è gestito dalla scuola? Se una qualsiasi risposta cambia, riesamina la riga prima di modificare la policy di rete.
Pianificazioni della giornata scolastica e SSID separati
Alla prima campanella, la rete degli studenti dovrebbe passare al proprio profilo lezione. All'ultima campanella, devono cambiare solo le reti che hanno effettivamente bisogno di farlo. Una regola basata sull'orario è utile solo se applicata al giusto SSID o alla corretta VLAN; altrimenti, la programmazione del personale, la navigazione degli ospiti e l'accesso agli esami rischiano di ereditare regole destinate agli studenti.
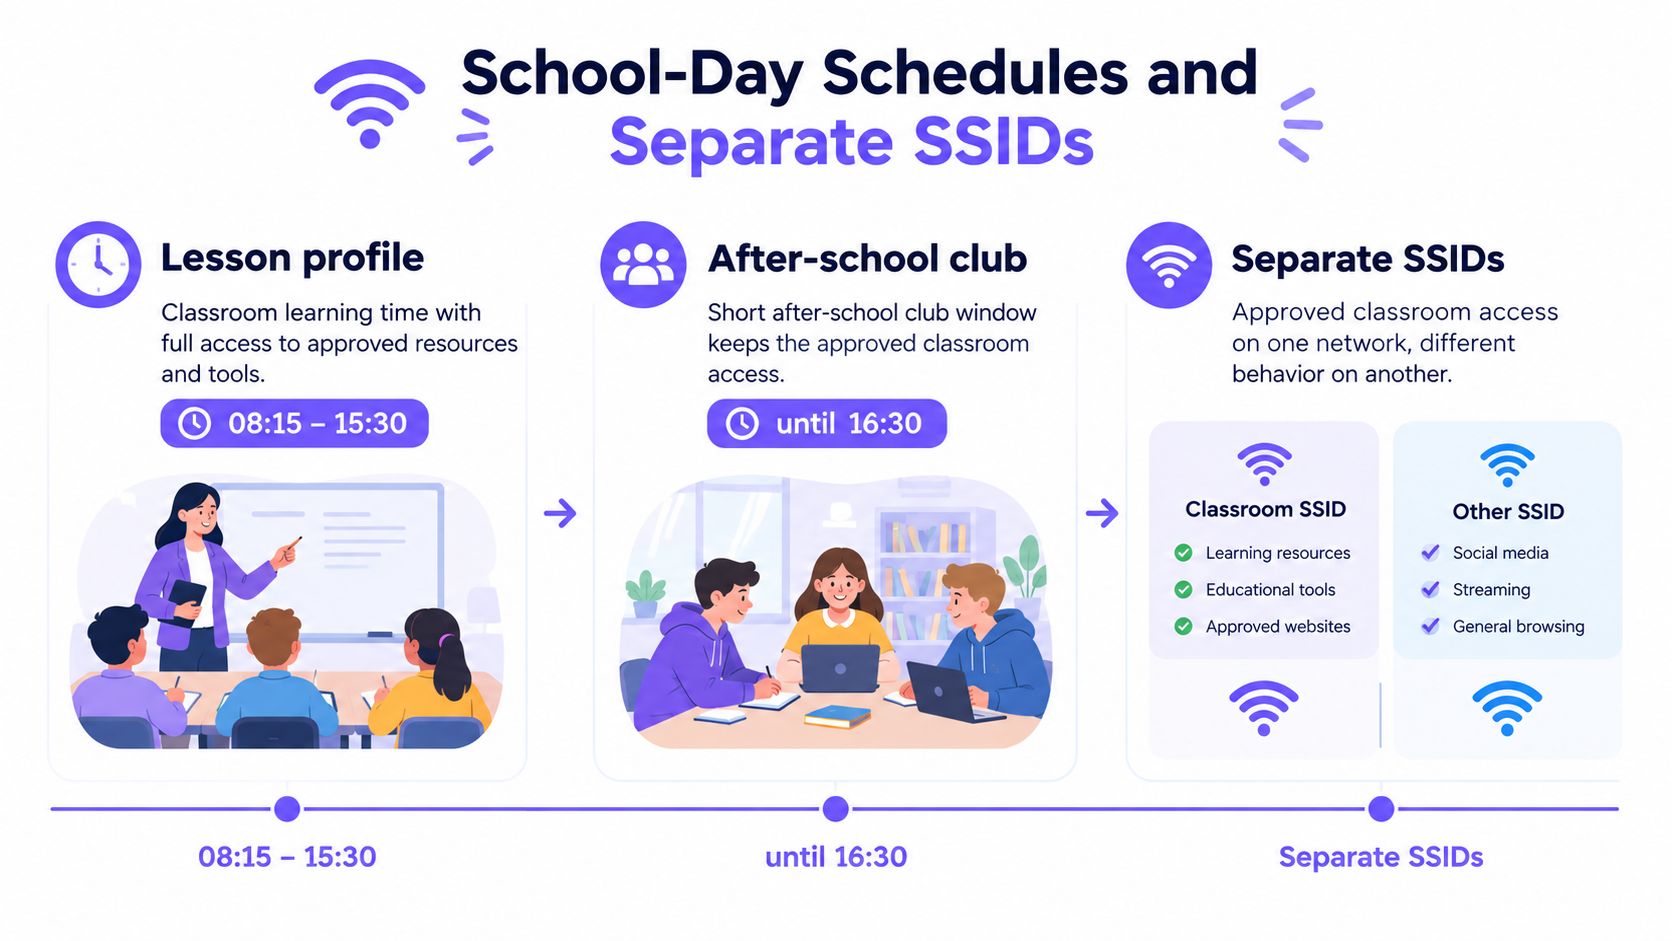
Imposta il profilo lezione dalle 08:15 alle 15:30. Mantieni disponibili gli strumenti didattici approvati durante tale finestra oraria, anche per gli studenti delle scuole secondarie che utilizzano piattaforme video e di collaborazione. Successivamente, crea una breve finestra per le attività doposcuola che mantenga tali strumenti approvati fino alle 16:30. Per gli studenti in convitto o per i dispositivi lasciati nell'istituto la sera o nei fine settimana, passa a un profilo più restrittivo anziché lasciare attivi i permessi dell'orario scolastico a tempo indeterminato.
| Fascia oraria | WiFi studenti | VLAN personale | Ospiti e BYOD | SSID esami |
|---|---|---|---|---|
| Orario di lezione, 08:15–15:30 | Profilo lezione | Profilo lezione | Set restrittivo | Abilitato solo per una valutazione attiva |
| Attività doposcuola, fino alle 16:30 | Accesso approvato per l'aula | Profilo lezione | Set restrittivo | Disattivato a meno che non sia programmata una valutazione |
| Convitto o dispositivi lasciati in sede | Set restrittivo tutto il giorno | Profilo lezione | Set restrittivo tutto il giorno | Disattivato |
Un martedì tipo illustra bene la differenza. Gli studenti utilizzano il proprio profilo per le lezioni durante le ore scolastiche, e un club doposcuola mantiene gli strumenti di classe approvati per la durata della sessione. Il personale rimane sul proprio profilo lezione anche dopo il suono della campanella, perché le email e la programmazione non si fermano alle 15:30. La rete WiFi ospiti, a cui si accede tramite un Captive Portal, non eredita mai le autorizzazioni degli studenti. Uno SSID per gli esami viene attivato durante la sessione di valutazione e disattivato al suo termine.
Applica le modifiche allo SSID o alla VLAN, non separatamente a ogni laptop. Indirizza i dispositivi di ciascuna rete verso il resolver DNS di filtraggio in modo che telefoni, Chromebook e console ricevano la policy senza installare un agente. Mantieni il traffico ospiti separato dalla rete degli studenti; la segmentazione della rete per le scuole aiuta a chiarire perché utenti e tipi di dispositivi diversi non dovrebbero condividere automaticamente le stesse regole di accesso.
Testare ciò che la policy del browser trascura
Includi DNS crittografato, VPN, URL shortener e proxy di traduzione nel piano di test. Verifica sia la rete WiFi per ospiti sia i dispositivi gestiti, poiché una regola applicata solo su un browser gestito potrebbe non valere per altri dispositivi o per altro traffico. Decidi cosa deve accadere se il servizio di filtraggio non è raggiungibile. Una policy fail-closed impedisce che la rete rimanga priva di filtri, ma il personale deve sapere come comportarsi quando questa decisione interrompe una lezione.
Fornisci al team di rete wireless un piano settimanale che indichi SSID, profilo, orario di inizio, orario di fine e responsabile di ciascuna modifica. Includi le sessioni delle attività extracurricolari, le valutazioni, il convitto e i fine settimana. Un programma che esiste solo nella memoria di un amministratore rischia di essere applicato in modo incoerente.
Come distribuire il filtraggio senza interrompere le lezioni
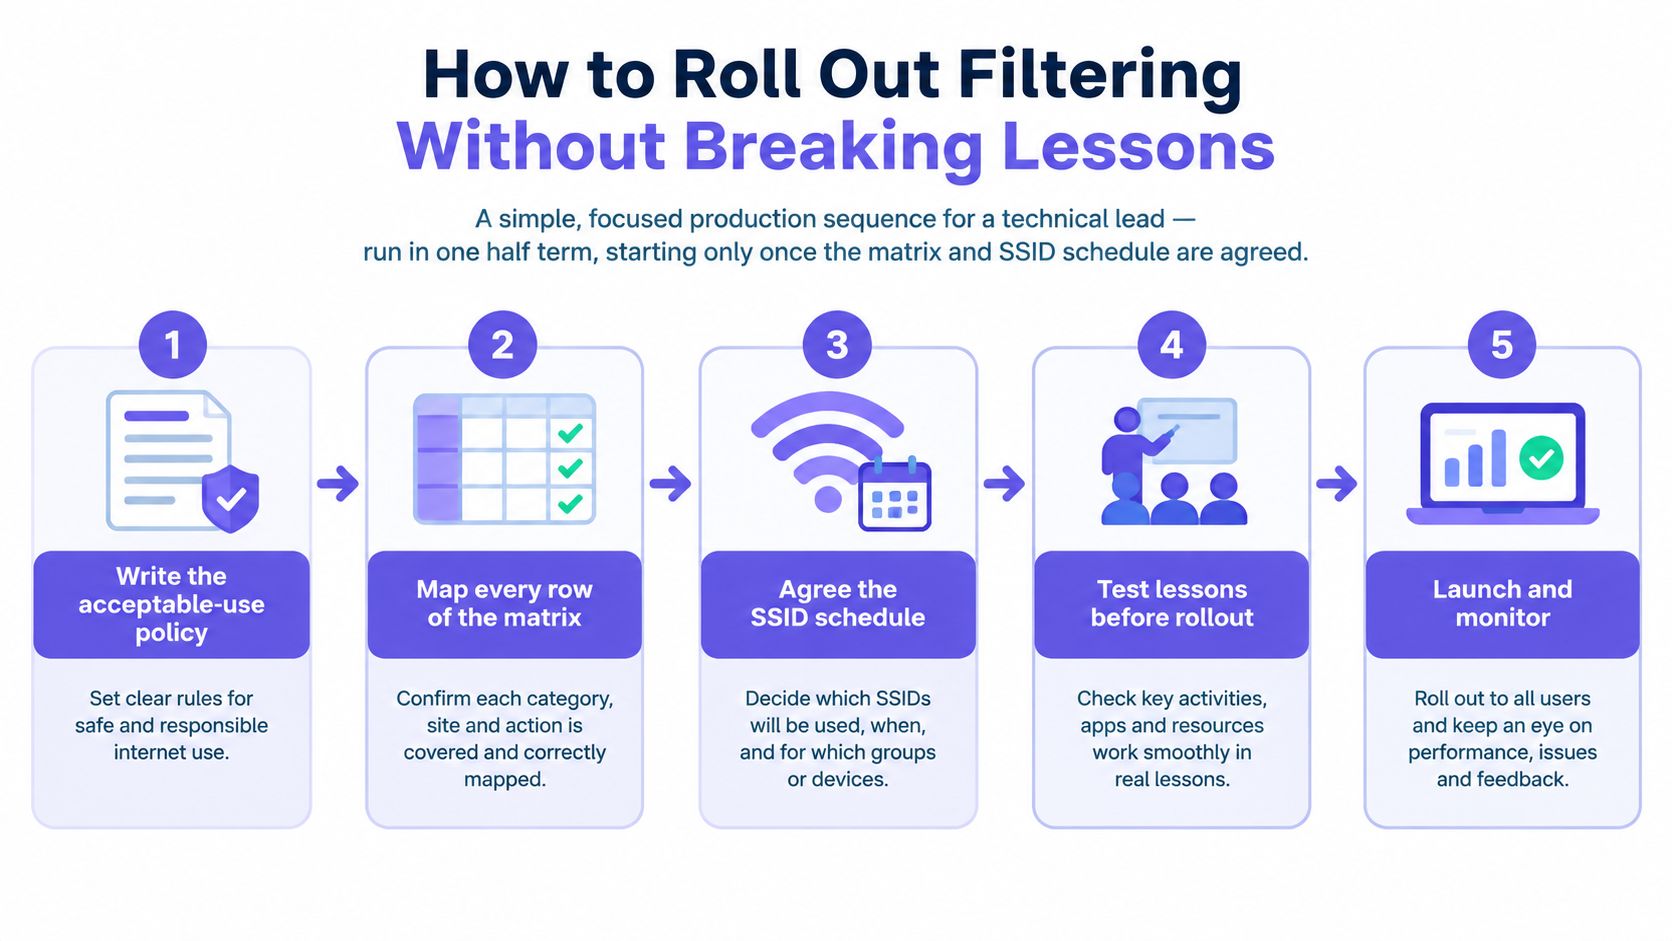
Non distribuire nuove direttive su tutta l'infrastruttura in un'unica soluzione. Concorda prima la matrice delle categorie e la programmazione degli SSID, quindi utilizza una rete di classe rappresentativa per individuare i problemi che un foglio di calcolo ordinato non può mostrare. Testa i reali flussi di lavoro didattici da cui dipendono studenti e personale, non limitarti a verificare se compare una pagina di blocco.
Definisci la politica di uso accettabile. Mappa ogni riga di rete in base alla fascia d'età e al ruolo, ed esplicita chi può richiedere uno sblocco. Senza questi dettagli, il personale non può sapere se un blocco è intenzionale o un errore.
Scegli un SSID classe per il pilot. Seleziona un gruppo e lezioni che utilizzino un mix rappresentativo di risorse. Non iniziare con l'intero istituto, dove una regola mancata può interrompere più classi contemporaneamente.
Testa le attività didattiche ordinarie e i casi limite. Verifica la navigazione normale, le ricerche con parole chiave sensibili, i video, le piattaforme di collaborazione, le risorse per l'accessibilità, gli aggiornamenti software e i portali amministrativi per docenti. I blocchi basati su parole chiave possono intercettare ricerche legittime insieme a risultati indesiderati, quindi testa i termini della materia necessari agli studenti.
Registra ogni errore in modo coerente. Per ogni test, annota il dominio richiesto, la decisione sulla categoria, il motivo del blocco, il gruppo di utenti e il tempo di risoluzione. Questo registro consente all'IT di distinguere l'assegnazione di una categoria errata da una regola che funziona come previsto ma è troppo ampia.
Rendi il rimedio utilizzabile in classe. Fornisci agli insegnanti una coda di escalation, eccezioni basate sui ruoli e autorizzazioni temporanee che scadono al termine della lezione. Una regola di autorizzazione permanente può risolvere il problema di oggi creando una vulnerabilità non gestita domani.
Rivedi i log ogni settimana prima di estendere la copertura. Controlla i domini bloccati e le richieste di sblocco, quindi estendi la stessa politica testata ad altri SSID. Mantieni attivo il pilot finché gli insegnanti non riescono a completare le lezioni ordinarie senza doversi fermare per cercare un amministratore di rete.
Un'indagine nazionale condotta tra i bibliotecari scolastici ha rilevato che il 92% ha dichiarato che esisteva una procedura di richiesta di sblocco, mentre il 68% ha affermato che le decisioni venivano prese a livello distrettuale, una configurazione che può rallentare la risoluzione dei problemi in classe, secondo il rapporto della American Library Association sul filtraggio scolastico. Una procedura sulla carta non è sufficiente se la persona che può approvare la richiesta non è disponibile mentre si svolge la lezione. Offri agli insegnanti un percorso chiaro per richiedere una modifica temporanea e assegna un responsabile specifico per la sua revisione.
Le metriche pilota sono elencate nella tabella di audit sottostante. Utilizzale per valutare se la modifica protegge gli alunni senza interrompere la didattica, anziché creare un punteggio separato basato sul numero di categorie bloccate dal filtro.
Insegnanti e genitori possono anche trarre beneficio da una spiegazione condivisa degli strumenti online utilizzati durante le lezioni. Una guida alla tecnologia per le aule virtuali rivolta ai genitori può aiutare le famiglie a capire perché una scuola possa consentire particolari piattaforme di apprendimento limitando al contempo servizi non correlati.
Approvazione o rifiuto: passa all'implementazione sull'intero istituto solo quando la classe pilota può completare un normale programma di lavoro senza blocchi del filtro. In caso contrario, correggi la categoria, il processo di eccezione o la pianificazione prima di estendere la policy.
Report di audit che mostrano blocchi e falsi positivi
Elimina il totale mensile dei blocchi come principale indicatore di protezione. Un numero elevato può riflettere una protezione efficace, ma può anche indicare categorie troppo ampie, tentativi ripetuti o pagine legittime negate per errore. Campiona i log e suddividi le richieste in quattro gruppi: blocchi di contenuti dannosi, blocchi didattici legittimi, eccezioni approvate e sospetti aggiramenti.
Quindi, rendiconta precisione e richiamo (recall) separatamente. La precisione è la quota di richieste bloccate che violano la policy. Il richiamo è la quota di richieste con violazione della policy che il filtro riesce a bloccare. Un sistema può avere un forte richiamo ma una scarsa precisione se intercetta richieste dannose bloccando al contempo risorse didattiche utili. Un unico "punteggio di blocco" combinato nasconde questo compromesso.
Dati precedenti riassunti dalla American Association of School Librarians sul filtraggio oltre il CIPA hanno evidenziato che il filtraggio del testo poteva bloccare eccessivamente contenuti legittimi o non bloccare a sufficienza contenuti sessualmente espliciti circa il 15–20% delle volte. Tale stima non includeva le immagini visive. Verifica autonomamente testo, immagini, video e lettori di terze parti incorporati invece di presumere che il test di una singola categoria garantisca la copertura dell'intera lezione.
| Metrica | Cosa registrare | Segnale di stato ottimale | Revisione |
|---|---|---|---|
| Blocchi di contenuti dannosi | Blocchi corrispondenti alle policy per contenuti adulti, illegali o malware | Stabile e collegato a incidenti reali | Settimanale |
| Falsi positivi | URL didattici legittimi bloccati | In calo settimana su settimana rispetto al valore di riferimento del pilota | Campione settimanale |
| Tempo medio di sblocco | Dalla richiesta all'autorizzazione temporanea | Stesso giorno per l'insegnante, senza code a livello di distretto | Settimanale |
| Lezioni senza interruzioni di filtro | Lezioni pianificate completate come previsto | In aumento durante il quadrimestre | Quadrimestre |
| Tentativi di aggiramento | VPN, DNS crittografati, abbreviatori di URL e proxy di traduzione | Registrati e bloccati su quel determinato SSID | Settimanale |
| Precisione e richiamo | Misurazioni separate, non un unico punteggio di blocco combinato | Entrambi segnalati al personale responsabile della tutela | Mensile |
Mantenere l'audit utile e proporzionato
Campiona i log DNS, proxy o endpoint, quindi testali a fronte degli URL del programma di studi attuale e dei domini registrati di recente o riclassificati. Includi domini alternativi, contenuti in cache, dispositivi mobili e reti guest, non solo il browser gestito utilizzato in classe. Una policy che sembra valida in un ambiente di test può comportarsi diversamente su un telefono personale o su un lettore multimediale integrato.
Per ogni evento conservato, registra il timestamp, le direttive, la categoria, l'azione e l'ambito di rete o identità. Mantieni solo i dettagli a livello di studente necessari per indagare sull'incidente. Invia le richieste ad alto impatto, compreso l'accesso a materiale sulla salute, sull'identità o sulla prevenzione del suicidio, a un revisore umano nominato anziché lasciare che una decisione di categoria automatica concluda la richiesta.
Fornisci ai dirigenti scolastici, al responsabile della protezione degli studenti (DSL) e ai capi dipartimento un breve rapporto: cosa è stato bloccato, cosa è stato bloccato per errore, quanto tempo è stato necessario per ripristinare l'accesso e se i tentativi di aggiramento sono aumentati. Una gestione sana mantiene attivi i blocchi dei contenuti dannosi mentre riduce i falsi positivi e i tempi di sblocco. Questo è un risultato molto più utile rispetto a un totale più elevato di richieste bloccate.
Consigli quando i filtri bloccano le lezioni o gli alunni li aggirano
Circa il 70% degli insegnanti e degli studenti in un sondaggio rappresentativo a livello nazionale ha affermato che i filtri hanno interferito con lo svolgimento dei compiti, mentre circa tre quarti degli insegnanti hanno dichiarato che gli alunni hanno utilizzato scappatoie per accedere a Internet senza filtri, secondo il report di CalMatters sul filtraggio web nelle scuole. Lo stesso report descrive blocchi relativi all'educazione sessuale, LGBTQ+, salute riproduttiva, prevenzione del suicidio e altre ricerche legittime, rilevando che gli studenti neri e latini hanno riscontrato con maggiore frequenza un blocco sproporzionato di contenuti riguardanti le persone di colore.
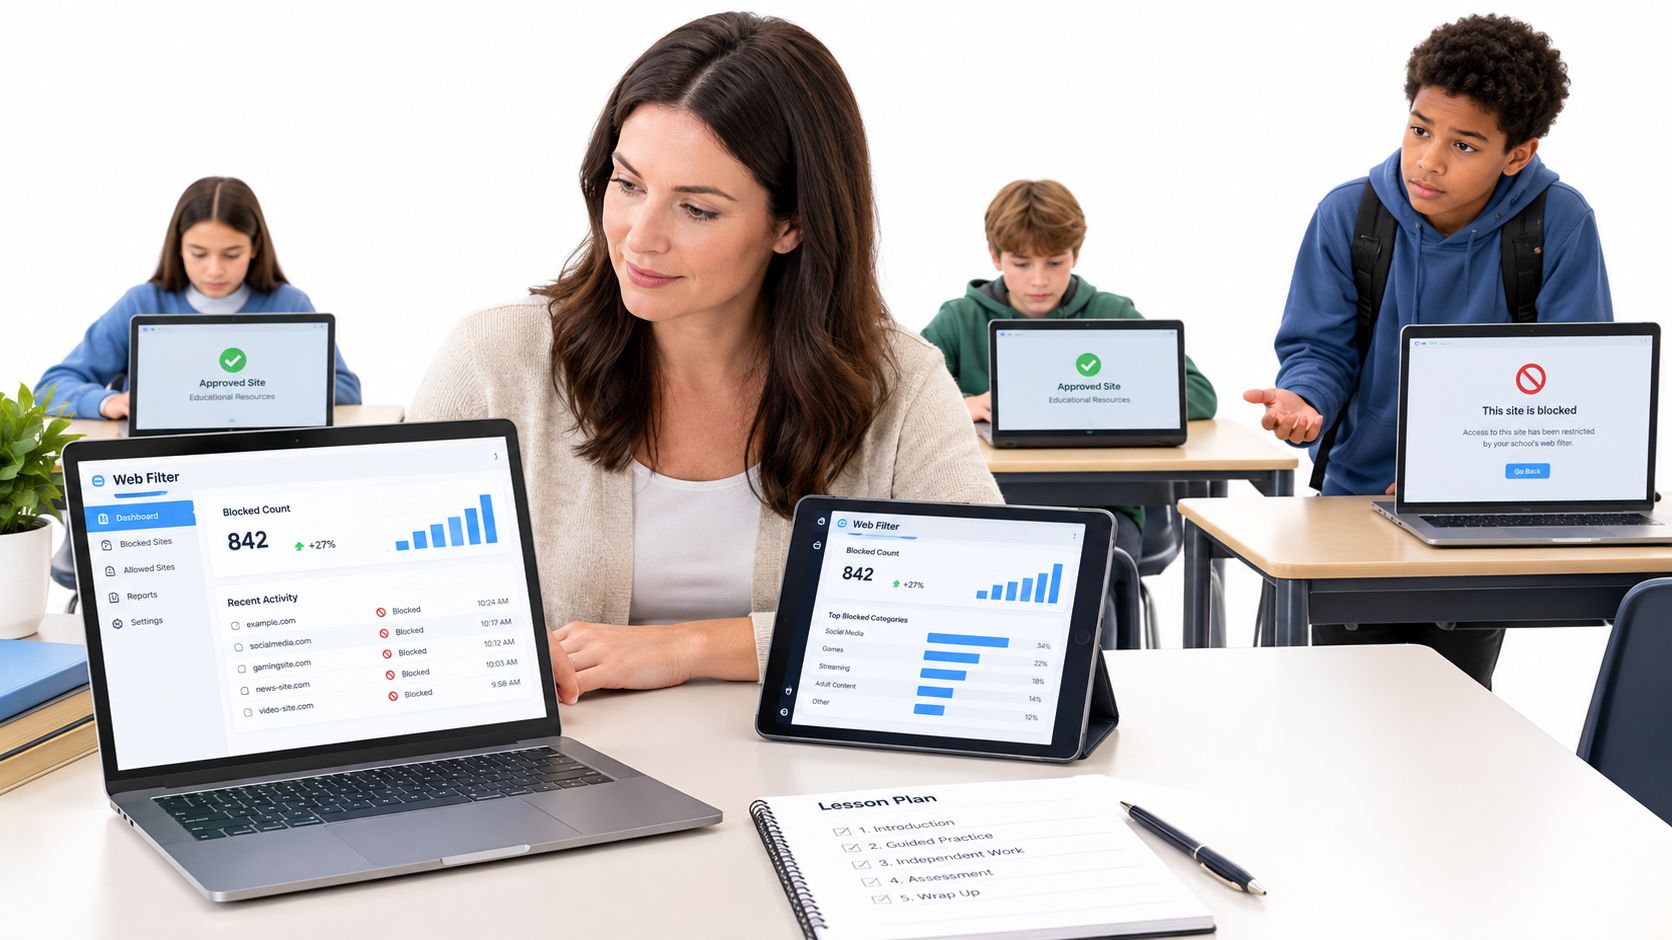
Considera un numero crescente di blocchi come un motivo per indagare, non come la prova che la sicurezza sia migliorata. Chiedi quali utenti e lezioni sono coinvolti e se gli alunni stanno passando a un'altra connessione invece di richiedere un'eccezione.
Cinque soluzioni operative
Mostra il motivo sulla pagina di blocco. Indica la categoria bloccata e fornisci un percorso chiaro per richiedere una revisione. Un rifiuto senza spiegazioni non offre agli insegnanti alcun elemento per la diagnosi e agli studenti alcun modo per distinguere tra le policy e un errore.
Rendi temporanee le eccezioni degli insegnanti. Consenti l'accesso per una lezione specifica, quindi lascia che l'eccezione scada. Rivedi regolarmente le eccezioni in modo che una soluzione rapida in classe non si trasformi in un'apertura permanente.
Proteggi le ricerche sensibili dalle regole di categoria generali. Mantieni un elenco di controllo dei domini relativi a salute, identità e programma scolastico, e testalo dopo aver modificato le categorie. Laddove una richiesta abbia un impatto elevato su una lezione o sul benessere degli studenti, affidala a un revisore umano designato.
Gestisci gli strumenti di AI in base all'uso, non all'etichetta. Non bloccare automaticamente ogni servizio di AI né lasciarli tutti aperti. Valuta uno strumento specifico per una determinata fascia di età e lezione; considera se conserva i prompt, come verrà supervisionata la classe e se le sue risposte possono essere verificate. Prima di autorizzare un servizio, completa una valutazione d'impatto sulla protezione dei dati e tieni conto dell'età, di eventuali bisogni educativi speciali e disabilità, e dello status di lingua inglese come lingua aggiuntiva, come stabilito nelle linee guida del Regno Unito sul filtraggio e monitoraggio nelle scuole.
Correggi la rete laddove si verificano i tentativi di aggiramento. Se i tentativi si concentrano sulla rete WiFi ospiti o sui telefoni personali, rivedi lo SSID ospiti e la relativa policy. Rstringere ulteriormente la rete gestita dell'aula non risolverà una falla presente su un'altra connessione. Effettua test per individuare DNS crittografati, VPN, accorciatori di URL e proxy di traduzione, e usa i risultati per aggiornare le regole di quella rete. Per una spiegazione semplice di DNS over HTTPS e del perché sia importante per il filtraggio, fornisci al team wireless un riferimento condiviso prima che testino il comportamento dei DNS crittografati.
Quando si valutano i servizi di IA, occorre distinguere la sicurezza dei contenuti dalla privacy e dall'idoneità didattica. Uno strumento potrebbe non contenere materiale dannoso ma risultare comunque inappropriato per una lezione se conserva i prompt, non soddisfa i requisiti di accessibilità o produce risposte che gli alunni non possono verificare. Assegna un responsabile nominato per ogni approvazione e documenta il motivo per cui il servizio viene consentito o bloccato.
La misurazione utile non è quante pagine il filtro blocca. È se la scuola ha bloccato il rischio senza impedire lo svolgimento della lezione. Un blocco è un successo solo quando la lezione si è comunque tenuta.
Applica la policy su un livello DNS protettivo
Una volta concordate le regole di categoria, l'orario delle lezioni e i campi di audit, la decisione successiva riguarda il punto in cui applicarli. Uno strato protettivo di DNS può applicare la policy a livello di rete, in modo che uno SSID per studenti, personale, ospiti o esami non dipenda da un agente installato su ciascun dispositivo. Una guida pratica al filtraggio DNS può aiutare il team tecnico a comprendere la funzione di questo punto di applicazione e come si integra con il resto della rete.
Il punto fondamentale è preservare le direttive progettate. Ogni ricerca deve essere verificata rispetto alle categorie di contenuto, agli elenchi di elementi consentiti e bloccati, alla programmazione della rete e all'intelligence sulle minacce. Il personale dovrebbe essere in grado di visualizzare gli URL bloccati, l'analisi delle minacce e l'utilizzo in un'unica dashboard, per poi regolare le regole senza dover assemblare report separati.
Purple Shield funziona sulla rete WiFi scolastica esistente o su Purple Access, con policy impostate per SSID e VLAN. Una volta effettuata la modifica del DNS, il filtraggio copre contemporaneamente ogni dispositivo presente su quella rete, senza installare nulla sui singoli dispositivi. Mantieni ridotta la prima implementazione: carica la matrice delle policy su un SSID secondario, imposta la finestra di lezione su 08:15–15:30 e confronta i falsi positivi e il tempo di sblocco con la settimana precedente. Non estendere la modifica all'intera struttura finché la rete interessata non ha completato una normale settimana di lezioni.
Purple Shield offre DNS protettivo e filtraggio dei contenuti applicando regole per SSID, VLAN e pianificazione oraria, con reportistica per URL bloccati, minacce e utilizzo. Visita Purple Shield per valutare se si adatta alla policy della tua scuola, e inizia testando le regole concordate su un SSID secondario prima di pianificare un'adozione più ampia.