
Certificazione Cyber Essentials: cosa devono sapere gli operatori WiFi
Scopri cosa richiede la certificazione Cyber Essentials per gli operatori WiFi, dai passaggi chiave ai consigli pratici per superare l'audit nel 2026.
Published 18 ottobre 2026
Il WiFi per gli ospiti del tuo hotel è molto frequentato, il team della reception sta utilizzando un sistema di prenotazione in cloud e un tecnico ha collegato un laptop per risolvere i problemi di un access point. Qualcuno chiede se l'organizzazione possiede la certificazione Cyber Essentials. Prima di poter rispondere con sicurezza, devi sapere se il certificato copre la rete, le persone che la amministrano e i servizi cloud sottostanti.
È proprio qui che un WiFi condiviso rende complessa una domanda sulla sicurezza apparentemente semplice. Un dispositivo ospite non espone automaticamente ogni sistema all'interno di una sede, ma reti separate in modo errato possono concedere accessi non intenzionali. Il punto di partenza utile non è il badge. È capire cosa si sta proteggendo e dove si trova il confine della rete.
Indice dei contenuti
- Perché Cyber Essentials è importante per il WiFi pubblico e ospiti
- I cinque controlli di cui ogni rete ha bisogno
- Comprendere il perimetro di certificazione su una rete WiFi
- Dalla autovalutazione a Cyber Essentials Plus
- Cosa non copre Cyber Essentials
- Come leggere il certificato di un fornitore come operatore WiFi
- Una checklist pratica di partenza per il 2026
Perché Cyber Essentials è importante per il WiFi pubblico e per ospiti
Considera una scuola in cui i visitatori e il personale si connettono tramite la stessa infrastruttura wireless. Il personale ha bisogno di accedere ai sistemi organizzativi; i visitatori hanno bisogno di accedere a Internet. Se l'amministratore di rete non ha separato correttamente tali utilizzi, il laptop compromesso di un visitatore potrebbe raggiungere servizi che non dovrebbero essergli accessibili.
La certificazione Cyber Essentials offre un percorso strutturato per verificare le protezioni fondamentali. Non si tratta di un certificato di sicurezza WiFi per gli ospiti e non valuta ogni possibile rischio di sicurezza. Il suo valore risiede nel spingere un'organizzazione ad analizzare i controlli che proteggono la propria tecnologia.
Il governo del Regno Unito ha lanciato lo schema insieme al settore industriale il 5 giugno 2014 per stabilire uno standard pratico ed economico contro gli attacchi più comuni provenienti da Internet. La certificazione è diventata obbligatoria per i fornitori che partecipano ad appalti pubblici correlati a informazioni sensibili o a specifici prodotti e servizi tecnici a partire dal 1° ottobre 2014, come descritto nelle informazioni sullo schema Cyber Essentials del governo.
Perché i gestori di strutture dovrebbero prestare attenzione
L'NCSC pubblica i requisiti tecnici che forniscono al programma la sua baseline di sicurezza. Per hotel, scuole, ospedali e strutture del settore pubblico, tali requisiti offrono un vocabolario comune per le discussioni tra i team operativi, i fornitori IT e gli acquirenti.
- I team del settore Hospitality devono distinguere la connettività ospiti dai sistemi di prenotazione, dai dispositivi del personale e dall'amministrazione di rete. Il contesto di sicurezza WiFi nell'hospitality rende tale distinzione particolarmente rilevante.
- I team del settore Education devono comprendere come interagiscono i dispositivi degli studenti, gli account del personale e le piattaforme cloud.
- I team della Sanità e del settore pubblico devono identificare quali sistemi supportano l'accesso pubblico e quali supportano i servizi organizzativi.
Per i lettori che traducono il testo della valutazione revisionata in un piano di preparazione, la guida alla conformità all'aggiornamento Danzell di Networking2000 è una risorsa integrativa da utilizzare insieme ai requisiti ufficiali, e non in loro sostituzione.
Regola pratica: Tratta la connettività degli ospiti e l'IT aziendale come sistemi correlati ma con livelli di attendibilità differenti, non come parti intercambiabili della stessa rete.
Non è necessario disconnettere i visitatori per ottenere la certificazione. Serve una spiegazione fondata su ciò a cui i visitatori possono accedere, ciò che il personale può amministrare e quali protezioni si applicano ai sistemi che si stanno certificando.
I cinque controlli di cui ogni rete ha bisogno
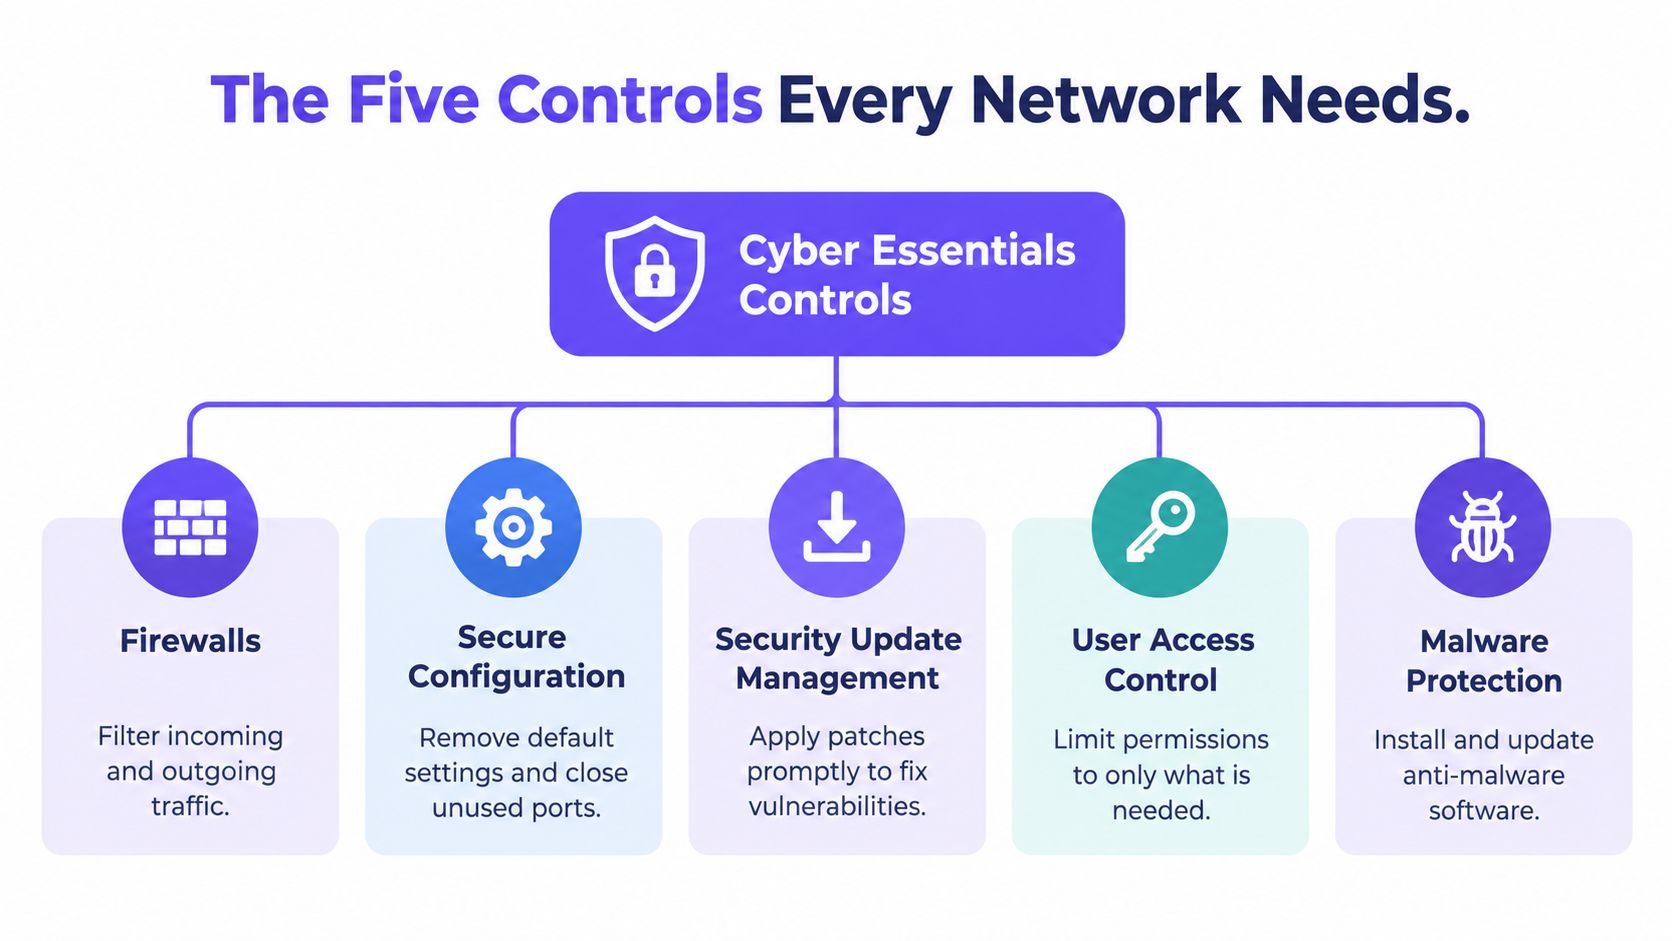
Il requisito tecnico di base include firewall, configurazione sicura, gestione degli aggiornamenti di sicurezza, controllo degli accessi utente e protezione da malware. I requisiti NCSC per le infrastrutture IT definiscono questi controlli; stabiliscono inoltre il requisito dei 14 giorni per gli aggiornamenti di sicurezza critici e ad alto rischio applicabili, oltre alle aspettative di MFA per i servizi cloud supportati.
Il diagramma offre una panoramica utile prima di mappare i controlli all'interno di una struttura.
Proteggere i percorsi e rimuovere le impostazioni non sicure
I firewall controllano le connessioni di rete consentite. In un hotel, la domanda pratica è se un ospite possa raggiungere l'interfaccia di amministrazione del firewall o un sistema del personale. Riesamina le regole che gestiscono tali instradamenti anziché presumere che la presenza di un firewall dimostri che siano bloccati.
La configurazione sicura riguarda la modalità di impostazione dei sistemi. Un access point potrebbe funzionare perfettamente pur mantenendo un servizio non necessario o una password di amministrazione predefinita non modificata. L'amministratore dovrebbe rimuovere le funzionalità non necessarie, sostituire le impostazioni predefinite non sicure e documentare la configurazione richiesta dall'organizzazione.
Tali controlli si completano a vicenda. Un'interfaccia di gestione configurata con cura non deve comunque essere esposta agli ospiti, e un'interfaccia con accessi limitati necessita comunque di impostazioni sicure.
Mantenere il software aggiornato e limitare i privilegi di autorizzazione
Un aggiornamento di sicurezza mancato crea un problema diverso: le impostazioni possono essere corrette, ma il software potrebbe contenere una vulnerabilità nota. La gestione degli aggiornamenti di sicurezza richiede un processo operativo, non una semplice casella di controllo abilitata per gli aggiornamenti.
Per una struttura multi-sito, chiediti chi si accorge di un aggiornamento, chi autorizza la distribuzione e chi verifica che abbia raggiunto ogni dispositivo interessato. Un laptop riposto tra un evento e l'altro o un dispositivo in attesa di una finestra di manutenzione possono altrimenti sfuggire all'attenzione.
- Assegnare la proprietà delle patch: separare le responsabilità della struttura, del fornitore IT in outsourcing e del fornitore cloud.
- Verificare il completamento: conservare le prove degli aggiornamenti installati, non solo le istruzioni di distribuzione.
- Gestire i sistemi non supportati: identificare le apparecchiature o i software che non possono più ricevere le correzioni di sicurezza necessarie.
Il controllo degli accessi degli utenti limita chi può fare cosa. Un addetto alla reception potrebbe aver bisogno dell'accesso alle prenotazioni senza dover disporre dell'autorizzazione per modificare le impostazioni di rete. Gli account amministrativi nominali sono più facili da gestire e analizzare rispetto alle credenziali condivise tra dipendenti e collaboratori esterni; anche gli account cloud necessitano della protezione dell'autenticazione descritta nei requisiti.
Proteggere gli endpoint senza confonderli con la rete
La protezione da malware riguarda i dispositivi e il software all'interno del perimetro di valutazione. Un laptop aziendale gestito necessita di una protezione adeguata anche quando il firewall è configurato correttamente.
Il telefono di un visitatore presenta una sfida operativa diversa, poiché potresti non avere l'autorità di installare o gestire software su di esso. La distinzione tra proprietà del dispositivo, uso aziendale e accesso alla rete è fondamentale per la pianificazione della sicurezza BYOD. Il filtraggio di rete può integrare i controlli sugli endpoint, ma non li rende superflui.
Comprendere il perimetro di certificazione su una rete WiFi
Il perimetro di certificazione è la parte definita dell'organizzazione oggetto di valutazione. Dovrebbe identificare l'infrastruttura, i dispositivi, il software, i servizi cloud, gli account e i gateway Internet pertinenti. Come spiegano i requisiti NCSC citati sopra, la definizione dell'ambito precede la verifica della conformità.
Per una struttura, inizia con una mappa della rete piuttosto che con un elenco di dispositivi da acquistare. Contrassegna la rete wireless del personale, la rete ospiti, l'accesso dei fornitori esterni, le interfacce di gestione e le piattaforme di amministrazione cloud. Quindi documenta chi utilizza ciascuna componente e chi la controlla.
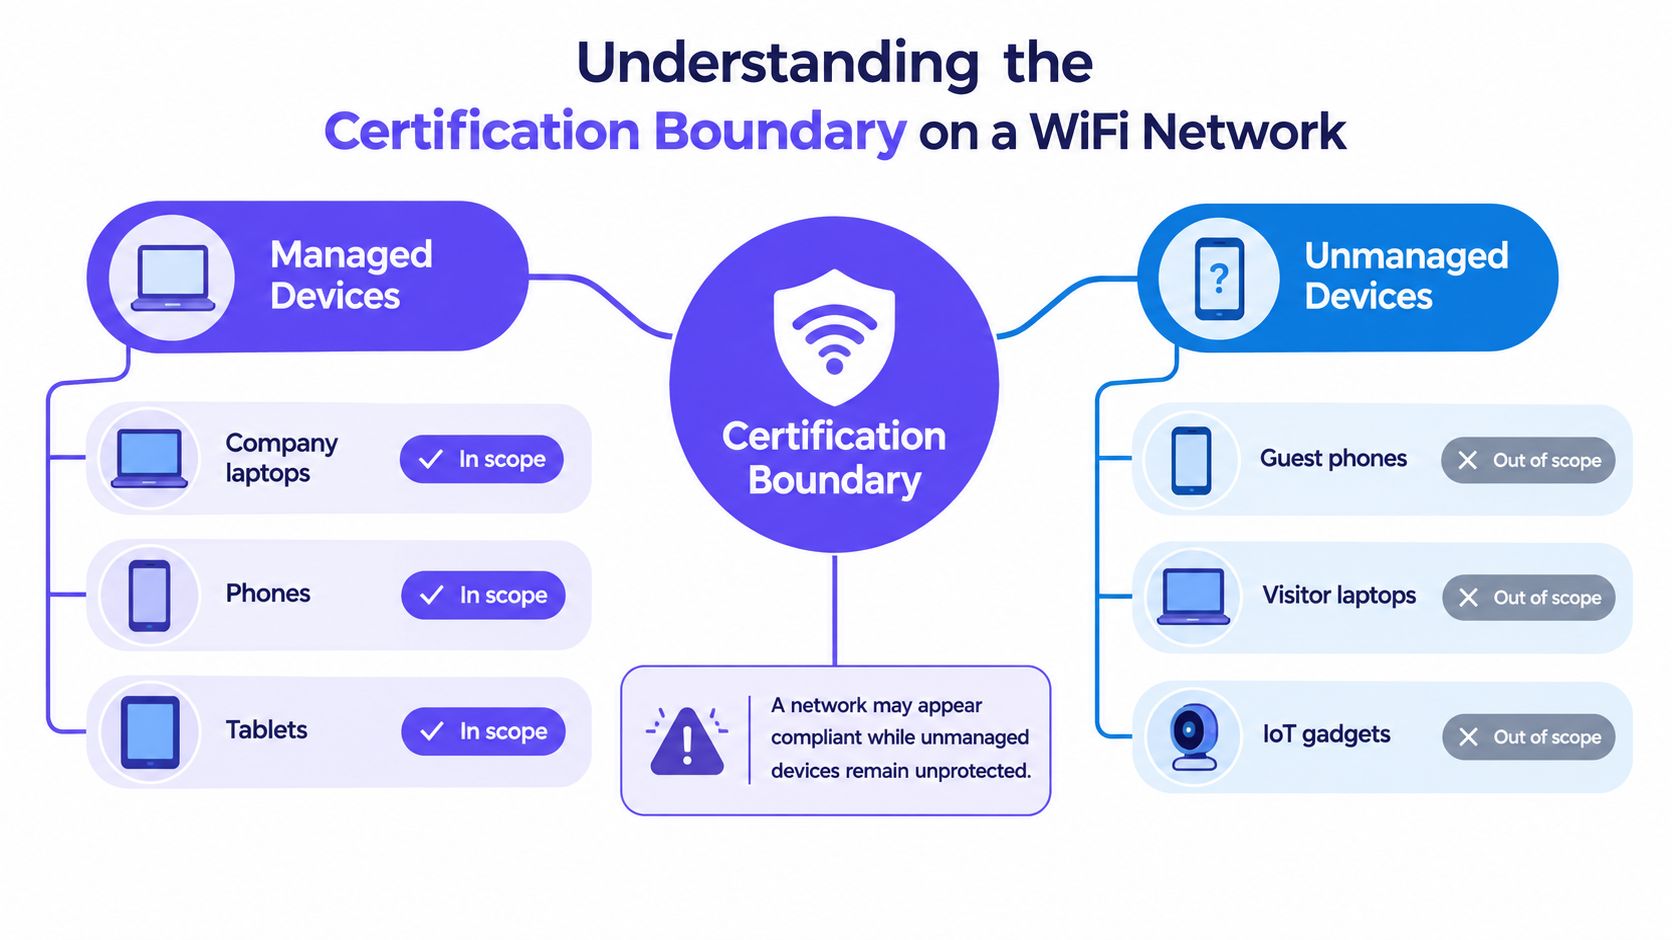
Questo diagramma illustra una comune distinzione tra gestiti e ospiti, ma le sue etichette richiedono una precisazione.
La sola proprietà non definisce il perimetro
Le etichette "fuori ambito" del diagramma non sono regole universali. Uno smartphone di un ospite utilizzato solo per la navigazione personale è diverso da uno smartphone di proprietà personale utilizzato per accedere ai dati aziendali. Allo stesso modo, un dispositivo connesso non dovrebbe essere escluso solo perché nessuno lo ha registrato nella gestione dei dispositivi.
Un SSID è il nome di una rete wireless. Una VLAN è un segmento di rete logico. Nessuno dei due costituisce di per sé un'esclusione di certificazione valida: è necessario comprendere e dimostrare le connessioni consentite tra i vari segmenti.
| Componente della sede | Domanda da risolvere |
|---|---|
| SSID del personale | Quali dispositivi e servizi aziendali lo utilizzano? |
| SSID ospiti | Gli ospiti possono accedere ai sistemi aziendali o alle interfacce di gestione? |
| Connessione fornitori esterni | Il fornitore esterno gestisce o accede ai sistemi rientranti nell'ambito di applicazione? |
| Console WiFi in cloud | Chi ne controlla gli account, l'autenticazione e le autorizzazioni? |
| Apparecchiature connesse | A cosa accedono e perché dovrebbero essere escluse? |
Seguire l'amministrazione oltre la struttura
Una scuola potrebbe isolare la propria rete ospiti consentendo al contempo a un fornitore esterno di amministrare gli access point tramite una console cloud. La separazione della rete ospiti è utile, ma non risponde alle domande sulla console, sull'accesso del fornitore o sugli account che autorizzano le modifiche.
L'esternalizzazione dell'amministrazione non elimina la necessità di comprendere tali responsabilità. Chiedi al fornitore quali controlli gestisce e quali evidenze è in grado di fornire.
Un nome di rete wireless separato è solo un'etichetta. Un perimetro di valutazione richiede una spiegazione documentata della separazione e degli accessi consentiti.
Conserva una dichiarazione sul perimetro di sicurezza, l'inventario degli asset, il diagramma di rete, il registro dei servizi cloud e le motivazioni scritte per eventuali esclusioni. Se il certificato di un fornitore esclude l'ambiente che supporta il tuo servizio, il badge potrebbe fornire garanzie meno rilevanti di quanto ci si aspettasse. La domanda fondamentale è se l'ambito valutato corrisponda al servizio da cui dipendi.
Dall'autovalutazione a Cyber Essentials Plus
Il responsabile di una struttura potrebbe aspettarsi che la certificazione inizi con la visita di un valutatore all'edificio. Il livello standard inizia invece con l'organizzazione che descrive il proprio ambito e risponde a domande sui propri controlli. Cyber Essentials Plus aggiunge una verifica tecnica indipendente, anziché sostituire il livello di base sottostante.
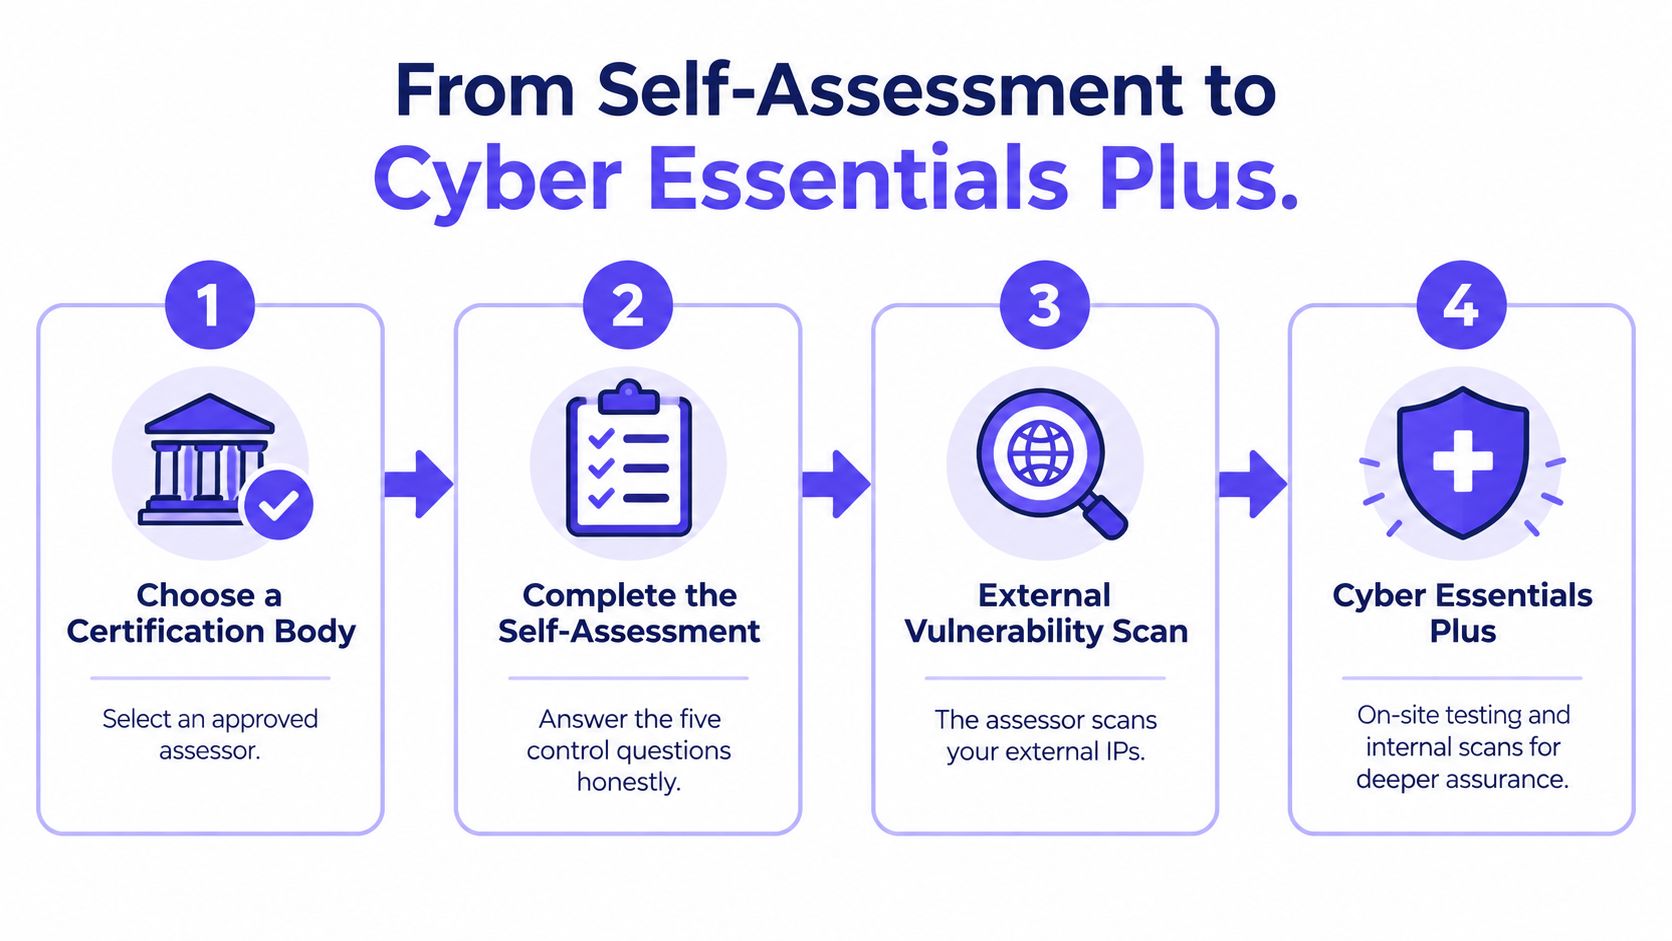
Questo diagramma di processo mostra la progressione generale dalla preparazione alla verifica.
Preparare risposte che possano essere comprovate
Scegli un organismo di certificazione e concorda il perimetro desiderato prima di compilare il questionario. Coinvolgi le persone che conoscono i sistemi: l'IT interno, il managed service provider, gli amministratori cloud e chiunque sia responsabile della configurazione di rete della struttura.
Non rispondere sì solo perché un fornitore dichiara di abilitare normalmente un controllo. Accertati che sia effettivamente abilitato nel tuo ambiente.
- Conservare la valutazione inviata: mantenere insieme le risposte e la descrizione dell'ambito (scope).
- Raccogliere la documentazione di supporto: conservare gli inventari pertinenti, le prove di configurazione, le revisioni degli account e i registri degli aggiornamenti.
- Risolvere le discrepanze: se la documentazione e le impostazioni effettive non coincidono, esegui le dovute verifiche prima dell'invio.
Il prezzo della certificazione di livello base parte da £ 320 più IVA e varia in base alle dimensioni dell'organizzazione, secondo la panoramica Cyber Essentials dell'NCSC. Quel prezzo di partenza accessibile non deve essere confuso con il costo o la copertura di un audit di sicurezza completo.
Concordare ciò che comporta la verifica tecnica
Per la certificazione Plus, chiedi all'organismo di certificazione di illustrare il proprio piano di test, tra cui la scansione delle vulnerabilità, l'accesso ai dispositivi e gli eventuali accordi per la verifica in loco o da remoto. L'infografica è una panoramica semplificata, non una garanzia che ogni valutazione segua la medesima logica operativa.
Non esiste un tempo di completamento universale valido per una proprietà con più sedi. La preparazione dipende dalla chiarezza dell'inventario, dal fatto che i controlli siano già operativi e dagli interventi correttivi identificati dal valutatore. Richiedi una tempistica che distingua la raccolta delle evidenze, la valutazione e gli eventuali interventi di correzione.
Per un'ulteriore introduzione al percorso di certificazione, il video qui sotto fornisce un altro formato.
La certificazione deve essere rinnovata ogni 12 mesi, come specificato nei requisiti NCSC citati in precedenza. In caso di scadenza, l'organizzazione non è più certificata. Conserva il certificato, i dettagli dell'organismo di certificazione e le responsabilità di rinnovo negli archivi, in modo che il mantenimento della garanzia non dipenda dal ricordo di una vecchia e-mail.
Cosa non copre Cyber Essentials
Un certificato è la prova del rispetto di un livello di riferimento definito, non la dimostrazione che un'organizzazione sia al sicuro da ogni minaccia. La distinzione è fondamentale quando la rete gestisce il traffico di persone e dispositivi che non gestisci direttamente.
La valutazione d'impatto di Cyber Essentials del governo cita una ricerca in cui i controlli hanno mitigato il 99% delle vulnerabilità provenienti da Internet nel set di dati valutato. Tale risultato si riferisce a un set di dati definito, non a tutti gli attacchi, a tutte le vulnerabilità o alla probabilità di violazione di qualsiasi organizzazione certificata.
Una dashboard di sicurezza può aiutare i gestori a esaminare l'attività in corso, ma risponde a domande diverse rispetto a un certificato.
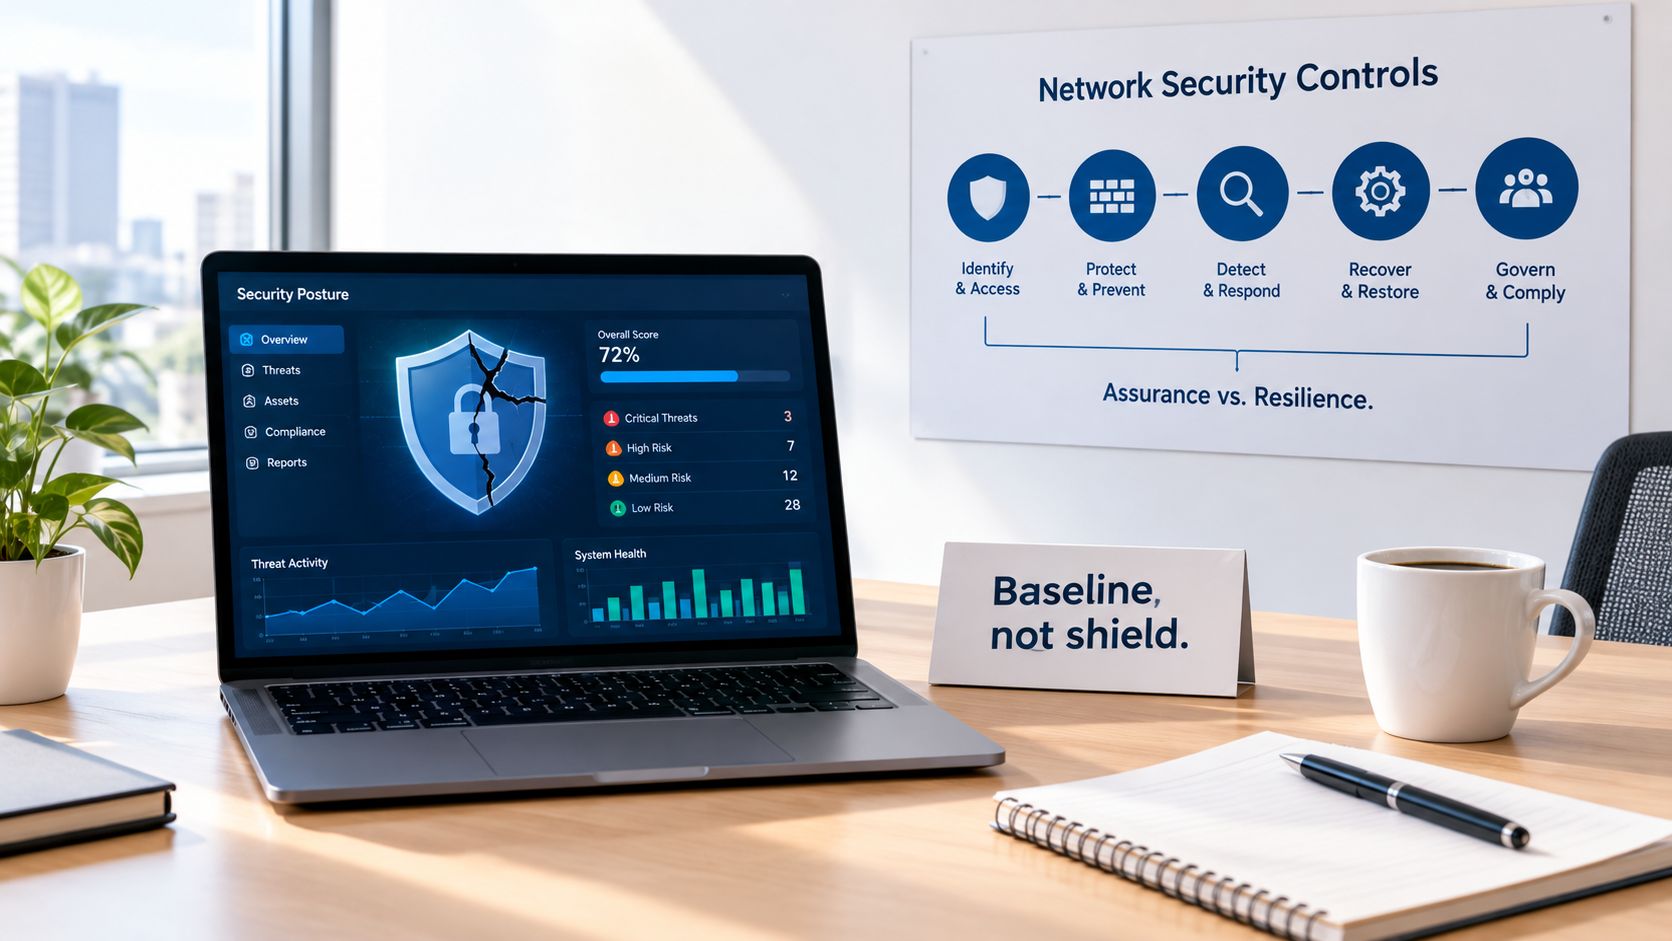
Separare certificazione, garanzia e resilienza
La certificazione attesta l'esito positivo di una valutazione rispetto a requisiti e perimetri definiti. La garanzia (assurance) è la sicurezza ottenuta da tale valutazione e da altre evidenze rilevanti. La resilienza include la capacità di rilevare i problemi, rispondere e ripristinare le attività.
La valutazione dell'impatto descrive un livello di riferimento preventivo, non un sostituto per il monitoraggio, la gestione degli incidenti, i test di backup, lo sviluppo sicuro o i controlli sui rischi dei fornitori.
| Controllo di base | Problema residuo per una rete condivisa |
|---|---|
| Firewall | Una connessione consentita può comunque veicolare attività dannose. |
| Configurazione sicura | Il personale può comunque essere ingannato tramite l'ingegneria sociale. |
| Gestione degli aggiornamenti di sicurezza | L'applicazione delle patch non garantisce che non si sia verificata alcuna compromissione. |
| Controllo degli accessi utente | Un malintenzionato può fare un uso improprio di un account legittimo. |
| Protezione da malware | I dispositivi non gestiti dei visitatori rimangono al di fuori del controllo diretto degli endpoint. |
Gli strumenti operativi possono mitigare parti della restante esposizione. Ad esempio, i feed di threat intelligence possono guidare le decisioni di rilevamento o filtraggio, ma non sostituiscono le procedure di risposta o un'attenta gestione degli accessi.
Trattare una risposta non superata come un'istruzione di ripristino
L'esito negativo di una valutazione deve portare a un'indagine specifica. Identifica i sistemi interessati, stabilisci perché il controllo ha fallito e correggi il processo che ha causato la vulnerabilità.
Approccio alla risoluzione: Ripristina il controllo su tutta l'infrastruttura interessata, non solo sul dispositivo verificato casualmente.
Se l'account di un fornitore dispone di accessi eccessivi, esamina gli account comparabili anziché modificare solo quell'account. Se un aggiornamento è stato saltato, verifica se la reportistica di deployment è in grado di identificare altre omissioni.
Conserva la prova dell'avvenuta correzione e concorda l'azione di valutazione successiva con il tuo ente di certificazione. Superare l'esame è importante, ma mantenere un processo operativo affidabile è fondamentale anche tra una valutazione e l'altra.
Leggere il certificato di un fornitore come gestore WiFi
Un fornitore WiFi invia un certificato insieme alla sua proposta commerciale. Il team di procurement vede uno schema riconosciuto; il team di rete deve comunque determinare se l'organizzazione e i sistemi analizzati siano idonei a supportare il servizio acquistato.
Si tratta di verifiche complementari. L'obiettivo non è ripetere la valutazione del fornitore, ma stabilire se le sue prove siano rilevanti per la tua infrastruttura.
Cosa verificare sul certificato Cyber Essentials di un fornitore
| Verifica | Perché è importante per il WiFi ospiti | Prova da richiedere |
|---|---|---|
| Entità legale | Il marchio di un gruppo può differire dall'organizzazione che eroga il servizio. | Nome sul certificato corrispondente all'entità contrattuale. |
| Dichiarazione di ambito | Una valutazione limitata potrebbe escludere le operazioni di servizio. | Descrizione dell'ambito che copre l'amministrazione e l'infrastruttura rilevanti. |
| Date di emissione e scadenza | Un certificato scaduto non attesta una certificazione attuale. | Certificato in corso di validità e responsabile del rinnovo designato. |
| Organismo di certificazione | È necessario un ente valutatore identificabile. | Dettagli dell'emittente e un metodo per verificare il certificato. |
| Esclusioni | I sistemi omessi possono influire sul servizio su cui ci si affida. | Esclusioni scritte e la loro relazione con l'erogazione del servizio. |
| Livello di garanzia | L'autovalutazione e la verifica indipendente forniscono prove diverse. | Conferma del livello posseduto e del relativo ambito. |
Richiedere prove relative al servizio stesso
Il certificato non risponderà a ogni quesito operativo. Per un fornitore di filtraggio DNS, WiFi o servizi gestiti, richiedi documentazione integrativa che affronti i tuoi rischi effettivi.
- Isolamento delle policy: In che modo le policy per il personale, gli ospiti, la sede e gli inquilini vengono mantenute separate, e chi può modificarle?
- Integrità e conservazione dei log: Quali eventi vengono registrati, chi può accedervi e per quanto tempo vengono conservati?
- Comportamento in caso di guasto: Cosa succede se il filtraggio non è più disponibile? Chiedi al fornitore di spiegare e dimostrare il comportamento fail-closed o le modalità operative alternative.
- Accesso amministrativo: In che modo il fornitore limita l'accesso tra i vari clienti e lo revoca quando il personale lascia l'azienda?
Adatta le risposte all'infrastruttura proposta. Una dashboard centrale è utile solo se le relative autorizzazioni e report corrispondono alle sedi e alle reti che gestisci.
Registra i dettagli del certificato nel registro dei fornitori e pianifica la verifica annuale descritta in precedenza. Richiedi inoltre la notifica di modifiche sostanziali all'ambito o all'amministrazione del servizio. La certificazione è un utile segnale d'acquisto, ma una decisione d'acquisto richiede sia una garanzia organizzativa sia prove specifiche sul servizio.
Una checklist pratica di partenza per il 2026
Tornando alla sede, l'azione più produttiva non è iniziare a compilare un questionario a memoria. Riunisci l'amministratore di rete, il responsabile dei servizi cloud e il contatto IT in outsourcing attorno alla stessa mappa. Risolvi le connessioni e le responsabilità incerte prima che si trasformino in risposte di valutazione incerte.
La versione 3.3 è entrata in vigore il 27 aprile 2026, mentre le domande avviate in precedenza possono proseguire con la versione 3.2, secondo le risorse Cyber Essentials dell'NCSC. Conferma la versione applicabile con il tuo organismo di certificazione anziché affidarti a una checklist salvata.
Trasformare la preparazione in lavoro assegnato
- La prossima settimana, definisci il perimetro: elenca le reti, i dispositivi, le piattaforme cloud e gli account amministratore rilevanti. Annota i motivi delle esclusioni proposte e chiedi al valutatore chiarimenti sull'uso ambiguo di dispositivi personali o dei fornitori.
- La prossima settimana, testa il processo di aggiornamento: verifica se la scadenza per la patch descritta in precedenza è raggiungibile in tutte le sedi, comprese le apparecchiature connesse raramente.
- La prossima settimana, rivedi l'autenticazione cloud: verifica le protezioni MFA supportate nelle impostazioni reali dell'account, non solo nei documenti di policy.
- Il prossimo trimestre, simula la revisione delle prove: fai confrontare inventari, impostazioni e registri a qualcuno estraneo al processo di amministrazione quotidiano. Risolvi le discrepanze prima della valutazione.
- Al prossimo ciclo di rinnovo, riesamina le modifiche: rivedi le nuove sedi, i fornitori, i servizi cloud e le connessioni di rete invece di ripresentare una descrizione non modificata.
Ambito cloud, autenticazione e gestione affidabile delle patch rendono la certificazione una responsabilità operativa, non un mero esercizio burocratico annuale. Per i gestori di reti WiFi condivise, il punto di partenza più solido combina un perimetro di valutazione chiaro con la prova che la rete funzioni come previsto.
Purple Shield offre DNS protettivo e filtraggio dei contenuti per WiFi ospiti e pubblico, con criteri strutturati per SSID, VLAN e sede, oltre alla reportistica sulle attività bloccate. Visita il sito per scoprire un ulteriore livello di protezione della rete da affiancare ai tuoi controlli Cyber Essentials e per discutere della separazione dei criteri e delle prove di reportistica necessarie per le tue sedi.