
Che cos'è il filtraggio DNS e come funziona?
Che cos'è il filtraggio DNS? Scopri come blocca i domini dannosi, migliora la sicurezza della rete WiFi pubblica e protegge i dispositivi non gestiti prima ancora che la connessione abbia inizio.
Published 20 ottobre 2026
Il filtro DNS verifica ogni richiesta di nome di dominio prima che un dispositivo si connetta, quindi la autorizza, la blocca o la reindirizza in base ai contenuti, alle minacce o alle policy di rete.
Stai leggendo questo testo da uno smartphone connesso al WiFi di un bar. Al tavolo accanto, un laptop carica una dashboard di lavoro, un bambino guarda video su un tablet e lo smartwatch di qualcuno si sincronizza in background. Il gestore del bar non gestisce nessuno di questi dispositivi. Eppure, ognuno di essi deve rispondere alla stessa domanda prima di connettersi altrove: dove risiede questo dominio? Ogni risoluzione passa attraverso il resolver della rete, ed è proprio in questo punto di controllo condiviso che si può posizionare un filtro. Il filtro DNS colloca tale controllo sul percorso di ogni risoluzione, verificando le destinazioni prima dell'avvio delle connessioni per qualsiasi dispositivo sulla rete, senza alcun software da installare o impostazione da modificare lato utente.
Sommario
- Perché il filtraggio DNS è importante sulle reti condivise
- Come funziona il filtraggio DNS
- In che modo il filtraggio DNS si differenzia da altri controlli di sicurezza
- Vantaggi e risultati di rete misurabili
- Casi d'uso per il WiFi ospiti e pubblico
- Rischi di aggiramento e falsi positivi
- Come valutare il filtraggio DNS per la tua rete
Perché il filtraggio DNS è importante sulle reti condivise
In un hotel, i visitatori portano i propri smartphone, laptop, tablet e talvolta dispositivi di streaming. Una persona ha bisogno di accedere a strumenti di lavoro, un'altra naviga da un tablet familiare e lo smartphone di un ospite potrebbe essere infettato da malware che tenta di contattare un dominio pericoloso. Un team di rete non può presupporre di poter installare software o modificare le impostazioni su ogni dispositivo. È la sfida classica delle reti condivise, ed è anche il punto in cui la sicurezza BYOD diventa una priorità operativa.
Il filtraggio DNS inserisce un gate a livello di rete nel percorso delle ricerche di dominio. Anziché ispezionare un solo browser o un unico laptop gestito, può applicare una policy a tutti i dispositivi che utilizzano il resolver DNS della rete. Il filtro valuta la destinazione richiesta prima che il dispositivo possa iniziare a connettersi ad essa, consentendo all'operatore di rete di bloccare centralmente categorie o minacce note.
Questo modello può aiutare hotel, scuole, ospedali, aeroporti, biblioteche, uffici e altre strutture pubbliche a gestire l'accesso condiviso. Una scuola può impostare regole diverse per il personale e per gli studenti. Un hotel può offrire una rete guest e al contempo proteggere i sistemi del personale tramite una policy separata. In ciascun caso, l'operatore può applicare le regole a livello di rete senza trasformare il filtraggio DNS in uno strumento di gestione dei dispositivi.
Modello concettuale: Il filtro controlla il nome della destinazione al gateway di rete. Non vede automaticamente tutto ciò che un visitatore fa dopo aver raggiunto un sito consentito.
Questa distinzione è importante. Il filtraggio DNS può supportare la protezione, la difesa dalle minacce e la reportistica sui dispositivi non gestiti, ma non può garantire che ogni pagina o applicazione su un dispositivo sia sicura. È un livello di politica di rete, non un sostituto completo della sicurezza degli endpoint o di altri controlli.
Come funziona il filtraggio DNS
Il tuo dispositivo ha bisogno di un indirizzo per raggiungere un servizio internet, ma gli utenti di solito inseriscono nomi come example.com anziché indirizzi di rete numerici. Il Domain Name System, o DNS, traduce un nome leggibile dalle persone nelle informazioni necessarie per individuare la destinazione. Tale traduzione ha inizio quando un'app o un browser chiede a un resolver di cercare un nome.
Un resolver ricorsivo gestisce la richiesta per conto del dispositivo. Con il filtraggio DNS attivo, il resolver verifica l'hostname richiesto confrontandolo con policy, categorie, dati di reputazione o elenchi di domini dannosi noti prima di restituire una risposta standard. Per una panoramica utile sulla configurazione DNS, è opportuno distinguere la decisione presa dal resolver dalle azioni eseguite dal browser dopo aver ricevuto la risposta.
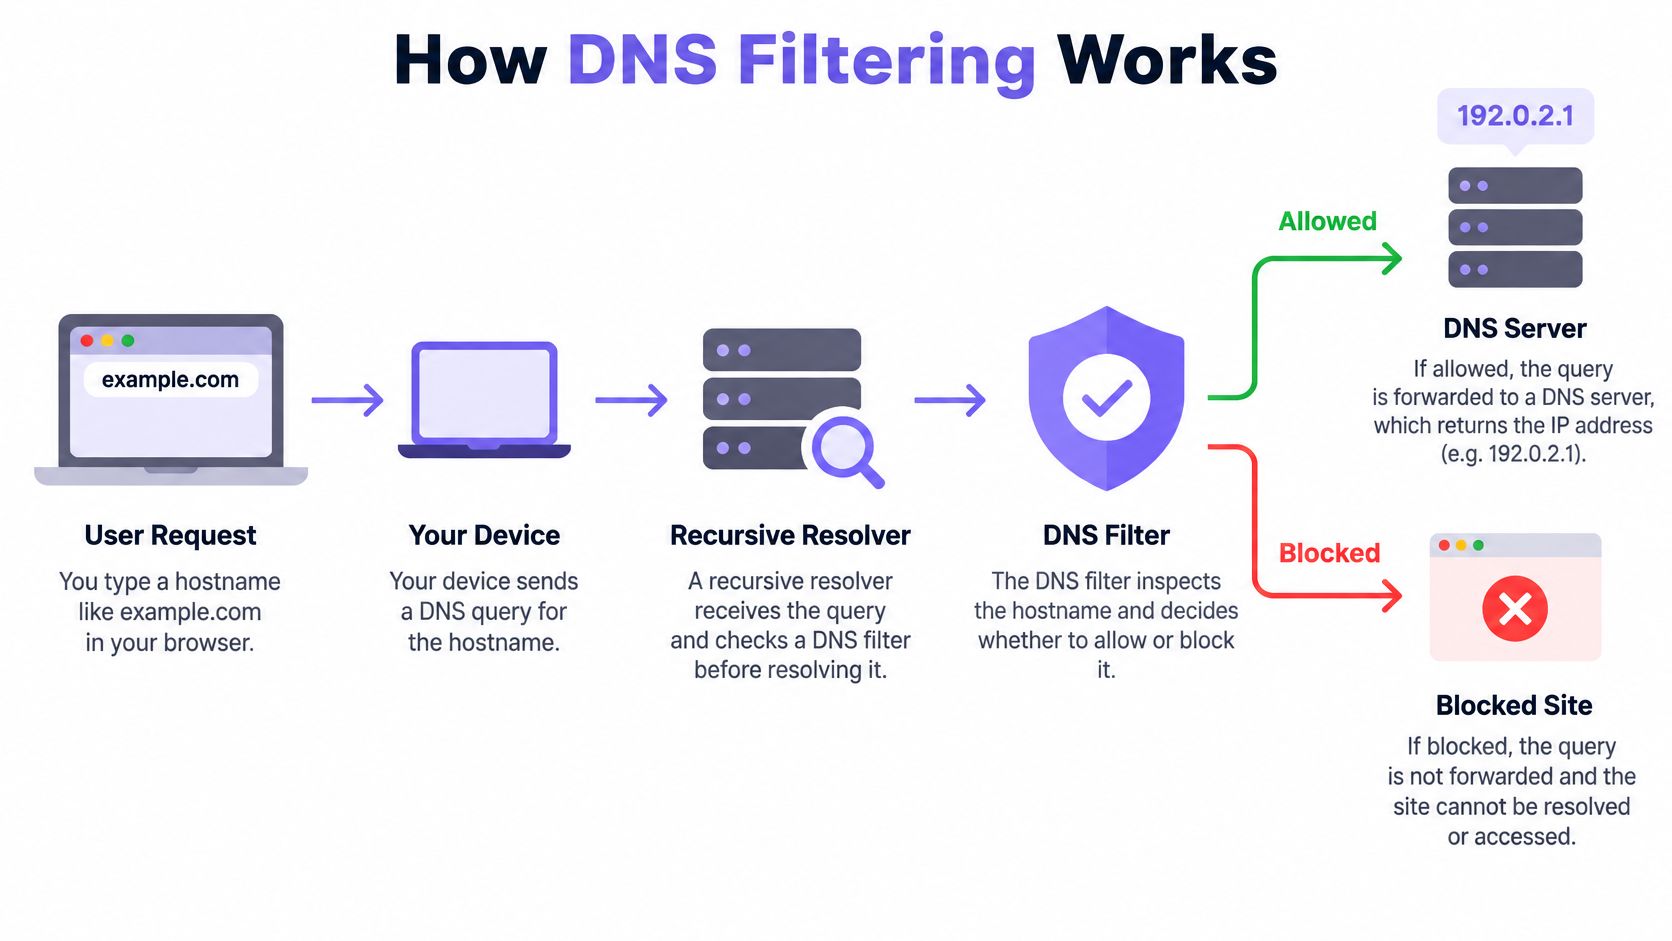
Il percorso della richiesta
Pensate al DNS come al gate di un aeroporto. Un viaggiatore comunica all'addetto al gate il nome della destinazione e l'addetto verifica se il viaggio è consentito prima di farlo proseguire. In questa analogia, il dispositivo è il viaggiatore, l'hostname è la destinazione e il resolver è il gate in cui viene presa la decisione relativa alla politica di accesso.
Ad esempio, quando un browser richiede example.com, il dispositivo invia una query DNS al resolver configurato. Il filtro può quindi:
- Consentire la richiesta e restituire le informazioni necessarie per procedere.
- Bloccare la richiesta rifiutando di risolverla.
- Reindirizzare la richiesta verso una destinazione controllata, ad esempio una pagina di blocco.
- Restituire una risposta non instradabile in modo che il dispositivo non riceva un indirizzo di destinazione utilizzabile.
Se il resolver consente la ricerca, il dispositivo può proseguire verso il sito. Se blocca la ricerca, il browser di solito non può raggiungere la destinazione richiesta tramite quel nome. La decisione avviene prima dell'inizio del traffico dell'applicazione verso quel nome host, motivo per cui il controllo può coprire diversi dispositivi che utilizzano il resolver gestito.
Cosa può e non può vedere il filtro
Il filtraggio DNS valuta i nomi di dominio, non l'intero contenuto di ciascuna pagina. Può bloccare un dominio associato a phishing o malware, ma non ispeziona automaticamente ogni immagine, messaggio o azione all'interno di un sito web consentito. Una pagina dannosa ospitata su un dominio legittimo può quindi richiedere altri controlli di sicurezza.
Anche il DNSSEC è diverso dal filtraggio. Aiuta ad autenticare le informazioni DNS e a verificare che i dati non siano stati alterati; non decide se un dominio debba essere autorizzato in base alla policy sui contenuti di un'organizzazione. Il NIST definisce il filtraggio come name resolution filtering e individua come possibili approcci di implementazione il DNS ricorsivo sicuro basato su cloud, le Response Policy Zones on-premise o una combinazione di entrambi (linee guida NIST sulla sicurezza DNS).
In che modo il filtraggio DNS si differenzia da altri controlli di sicurezza
Il filtraggio DNS agisce nella fase di risoluzione dell'hostname. Questa tempistica gli conferisce un ruolo utile sulle reti condivise, ma non lo rende intercambiabile con software endpoint, firewall, Safe Search o DNSSEC. Ciascun controllo analizza una parte diversa dell'attività.
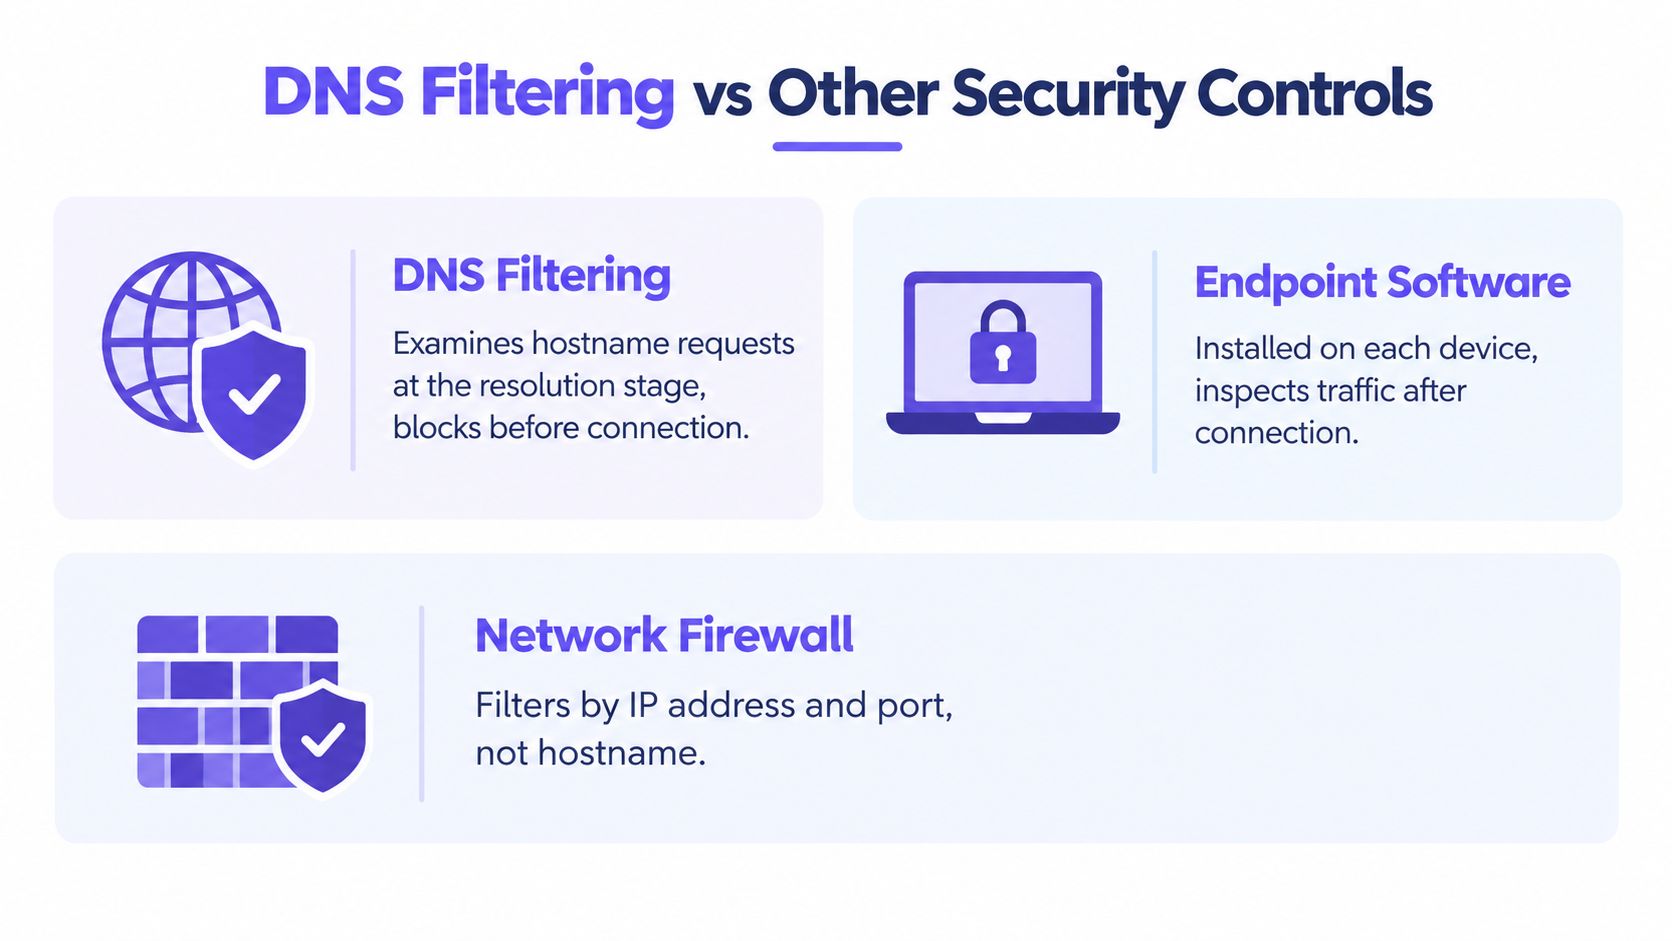
| Controllo | Dove agisce | A cosa serve | Cosa non garantisce |
|---|---|---|---|
| Filtraggio DNS | Durante la risoluzione del nome host | Blocco delle destinazioni con nome prima dell'avvio di una connessione | Ispezione di ogni pagina o attività dell'app |
| Software endpoint | Su un dispositivo installato o gestito | Monitoraggio e protezione a livello di dispositivo | Copertura sui dispositivi degli ospiti non gestiti |
| Firewall di rete | Sul traffico di rete e sulle connessioni | Applicazione delle regole di rete e controllo dei flussi di traffico | La stessa policy a livello di nome host in ogni configurazione |
| Safe Search | All'interno dei servizi di ricerca supportati | Limitazione di alcuni risultati di ricerca | Filtraggio di qualsiasi sito web o app |
| DNSSEC | Durante la convalida dei dati DNS | Autenticazione delle risposte DNS | Applicazione delle regole di contenuto di un'organizzazione |
Controlli diversi coprono lacune diverse
Il software per endpoint può monitorare un computer gestito in modo più approfondito rispetto al filtraggio DNS. Tuttavia, un hotel o un aeroporto non può dare per scontato che i visitatori installino un agente sul proprio telefono personale. Il filtraggio DNS può applicarsi a livello centrale ai dispositivi che utilizzano il resolver della rete, aiutando a colmare tale divario senza richiedere software su ciascun dispositivo.
Un firewall e il filtraggio DNS rispondono inoltre a esigenze diverse. Un firewall controlla il traffico di rete e le connessioni, mentre un filtro DNS valuta il nome che un dispositivo chiede di risolvere. Possono completarsi a vicenda, ma il filtraggio DNS non sostituisce il ruolo più ampio del firewall all'interno della rete. Per una panoramica correlata su come si integrano i controlli del traffico web, consulta questa guida su un secure web gateway.
Safe Search ha un raggio d'azione ancora più limitato. Può influire sui risultati nei servizi di ricerca supportati, ma non determina se ogni destinazione all'interno della rete sia consentita. Il DNSSEC aiuta a verificare l'autenticità dei dati DNS, ma non effettua una scelta amministrativa per bloccare un dominio.
Regola pratica: Gestisci il filtraggio DNS come un livello centrale di policy per le destinazioni, quindi utilizza i controlli su endpoint, firewall e applicazioni per i rischi che i controlli sui domini non possono rilevare.
Vantaggi e risultati di rete misurabili
Su una rete condivisa, il vantaggio più evidente è il posizionamento: il filtraggio DNS agisce come un gatekeeper che controlla il nome richiesto prima che la connessione abbia inizio. Se uno smartphone su una rete WiFi pubblica richiede un dominio legato a phishing, malware o attività di command-and-control, il resolver può rifiutare la ricerca prima ancora che qualsiasi pagina venga caricata, a condizione che il dispositivo utilizzi il resolver gestito. Lo stesso meccanismo può applicare regole di categoria per destinazioni come contenuti per adulti o gioco d'azzardo, offrendo agli operatori un unico punto di controllo coerente per molti dispositivi non gestiti.
Questa posizione centrale modifica anche il controllo quotidiano. I team di rete possono assegnare criteri per gruppo o rete, analizzare le query bloccate e mostrare ai visitatori un chiaro messaggio di blocco invece di un errore silenzioso. Se i domini pubblicitari o di tracciamento vengono bloccati, alcune pagine potrebbero effettuare meno richieste e trasferire meno risorse, sebbene l'effetto dipenda dai siti visitati dagli utenti.
Cosa significano i dati riportati
L'valutazione universitaria citata in precedenza ha descritto come gli intervistati hanno giudicato un sistema basato su RPZ, ma la percezione non equivale a un tasso di blocco misurato. Va considerata come una prova del fatto che gli utenti hanno notato una differenza, non come la dimostrazione che ogni dominio dannoso sia stato bloccato.
Uno studio separato sul DNS-sinkhole basato su cloud ha riscontrato una riduzione del 53% delle richieste totali, il 48% in meno di risorse trasferite e tempi di caricamento più veloci del 57% dopo il blocco dei domini pubblicitari (riferimento alla ricerca su RFC 8198 e DNS-sinkhole). Questi numeri descrivono quel carico di lavoro specifico. La sede di una conferenza con pagine ricche di contenuti video potrebbe mostrare un comportamento diverso rispetto a un ufficio tranquillo.
Per una sede per eventi dal vivo, verificate il gate con una piccola esercitazione. Prima dell'apertura, testate i servizi noti e funzionanti dalla rete ospiti, quindi richiedete deliberatamente un dominio di prova bloccato e verificate che appaia la pagina di blocco. Dopo il deployment, confrontate la latenza del resolver, la disponibilità, i cache hit, le richieste bloccate ripetute, le segnalazioni di falsi positivi e i segnali di bypass come DNS hardcoded o l'uso di VPN.
Casi d'uso per WiFi ospiti e WiFi pubblico
Le reti di un hotel non servono tutte le stesse persone. Gli ospiti necessitano di una connessione internet fruibile, il personale potrebbe aver bisogno di un accesso diverso per il lavoro e un piano a pagamento potrebbe avere i propri criteri. Un filtro DNS può applicare regole diverse a questi gruppi quando la struttura della rete li separa, anziché presumere che un unico criterio sia adatto a tutti.
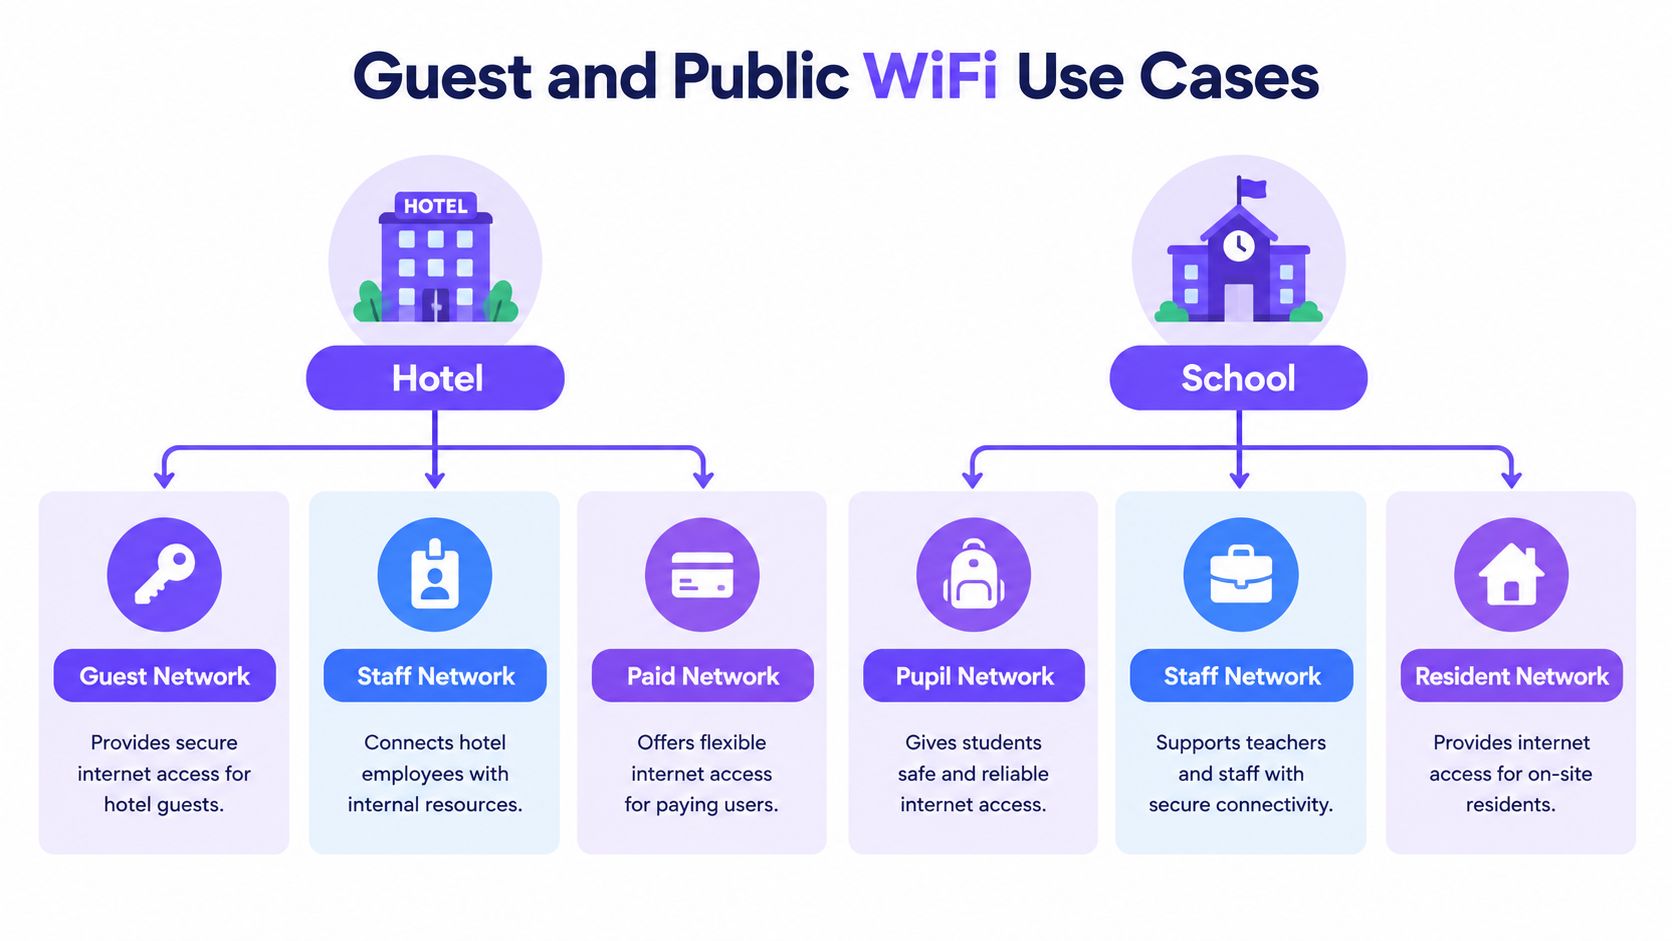
Le scuole e le residenze studentesche affrontano una sfida simile. Alunni, personale e residenti possono utilizzare la stessa rete dell'edificio ma necessitano di criteri distinti. In ambito sanitario, gli operatori possono utilizzare il filtraggio a livello di rete come un unico livello di protezione, riconoscendo al contempo che i controlli del dominio non sostituiscono i controlli per i sistemi clinici né ispezionano ogni parte di un servizio online.
| Ambiente | Esigenza di policy | Ruolo del filtro DNS |
|---|---|---|
| Hotel | Distinguere le reti per ospiti, personale e a pagamento | Applicare regole diverse per categorie e minacce in base alla rete |
| Scuola o residenza | Impostare regole adeguate per studenti, personale e residenti | Supportare la tutela della sicurezza e la visibilità delle policy sui dispositivi personali |
| Ospedale | Aggiungere un livello di protezione per la rete WiFi ospiti e pubblica | Bloccare destinazioni selezionate mantenendo attivi i controlli di sicurezza clinici |
| Aeroporto o biblioteca | Gestire l'accesso pubblico su dispositivi condivisi | Applicare policy di rete coerenti e analizzare la reportistica |
| Organizzazione multi-sede | Mantenere le policy gestibili in più sedi | Centralizzare le regole e confrontare l'attività tra i vari gruppi di rete |
Adattare le policy alle caratteristiche della struttura
Gli operatori possono impostare regole relative all'identità di rete, come un SSID o una VLAN, e modificarle in base alla sede o all'orario. Possono scegliere controlli di categoria, blocco delle minacce, applicazione di Safe Search, allowlist o blocklist, reportistica e una pagina di blocco personalizzata con il proprio brand. Queste funzionalità aiutano il personale a spiegare una restrizione e a verificare se la regola sta funzionando, ma non rivelano l'intento completo dell'utente o ogni azione eseguita all'interno di un servizio consentito.
Purple Shield è un esempio di servizio DNS protettivo progettato per reti WiFi pubbliche e ospiti. Offre controlli per categoria, Safe Search, protezione dalle minacce, blocco di annunci e tracker a livello DNS, reportistica e policy configurabili per SSID, VLAN, sede o fascia oraria. Il suo modello di erogazione in cloud è ideato per funzionare senza installare agent sui client, fermo restando che l'operatore necessita comunque di una strategia di sicurezza più ampia per gestire aggiramenti e minacce che il filtraggio DNS non può ispezionare.
Rischi di Bypassing e Falsi Positivi
Su una rete condivisa, il modello gate presenta un punto debole: può controllare solo le richieste di destinazione che raggiungono il resolver. Un laptop di un hotel, uno smartphone di uno studente e un tablet di un visitatore accedono non gestiti, quindi uno potrebbe utilizzare il DNS della struttura mentre un altro invia le ricerche a un resolver pubblico o un'app segue il proprio percorso. La regola esiste ancora, eppure il traffico non raggiunge mai il punto di controllo.
Una VPN o un proxy possono reindirizzare l'intera sessione lontano dal resolver locale. Il DNS crittografato ha un ambito più ristretto: DoH e DoT proteggono la risoluzione stessa, mentre HTTPS protegge il traffico web tra browser e sito. Questa differenza è importante perché la normale navigazione HTTPS non dimostra che la query DNS abbia utilizzato un DNS crittografato. NLnet Labs avverte che DoH può aggirare la policy di sicurezza DNS locale ed essere difficile da rilevare in ambienti misti (presentazione di NLnet Labs su DoH).
Copertura e accuratezza richiedono una revisione continua
I dati devono essere interpretati come un avvertimento sulla copertura e non come una valutazione universale. Uno studio del 2026 sulle reti in ambito educativo ha registrato un'accuratezza del 98,53% in condizioni di test ordinarie, scesa al 50% in presenza di bypass tramite VPN o DoH, con precisione, richiamo e F1-score pari allo 0% nel caso di bypass, e campioni separati che mostravano tassi di blocco dell'85% e 96% e tassi di falsi positivi del 12% e 8% (studio sul filtraggio DNS nelle reti didattiche).
Questi dati evidenziano due tipi di errore percepiti in modo diverso dagli utenti. Un errore di mancato blocco lascia passare una destinazione proibita. Un falso positivo blocca un sito innocuo e genera ticket di supporto, soluzioni alternative e pressioni per allentare i criteri di sicurezza.
Un blocco è utile solo se la policy è ritenuta affidabile. Fornisci agli utenti una spiegazione chiara, offri un canale per richiedere una revisione e mantieni un registro delle eccezioni e delle decisioni relative alle policy.
Categorie chiare, pagine di blocco semplici, eccezioni temporanee, registri di audit e una procedura di revisione aiutano i team a correggere gli errori senza abbandonare il gate. Bloccare di più non è automaticamente la soluzione migliore quando interrompe lo studio, l'assistenza sanitaria, le notizie o il lavoro aziendale; misurate contestualmente blocchi effettuati e segnalazioni ricevute.
Come valutare il filtraggio DNS per la tua rete
Iniziate elencando le reti e i gruppi che necessitano di regole diverse. Un hotel, una scuola o una struttura pubblica potrebbero richiedere politiche separate per ospiti, personale, studenti, residenti o accessi a pagamento. Stabilite se un servizio deve funzionare con un firewall esistente e senza apparati hardware o agenti endpoint.
Chiediti poi come verrà applicata la policy. Quali controlli sono necessari per categorie, Safe Search, minacce, pubblicità, orari, reportistica e pagine di blocco personalizzate? In che modo la rete gestirà i resolver esterni, le VPN e il DNS crittografato? Informati su come si comporta il servizio se un resolver o un data center non è disponibile e se il comportamento di errore selezionato soddisfa le esigenze di sicurezza e disponibilità della struttura.
Esamina le evidenze che un fornitore può fornire, tra cui le richieste bloccate, la gestione dei falsi positivi, la disponibilità del resolver e la copertura delle policy. Se la threat intelligence fa parte dell'offerta, è importante comprendere come le relative liste vengono create e aggiornate consultando la guida sui feed di DNS threat intelligence. La scelta corretta deve rispondere ai requisiti operativi, senza affidarsi a dichiarazioni generiche secondo cui un unico controllo possa risolvere qualsiasi problema di sicurezza online.
Purple Shield offre DNS protettivo e filtraggio dei contenuti per WiFi ospiti e pubbliche, con criteri specifici per rete, blocco delle minacce, reportistica e senza agenti client. Visitate Purple Shield per scoprire come i suoi controlli a livello DNS possono integrarsi con la sicurezza di rete esistente.