
Rete guest del router spiegata: isolamento, rischi e configurazione
Scoprite cos'è una rete guest del router, come isola gli utenti dalla rete principale e quando sono necessari filtri e supervisione aggiuntivi.
Published 15 novembre 2026
I clienti continuano a chiedere la password del WiFi del Suo bar, ma il terminale POS e la stampante dell'ufficio utilizzano lo stesso router. Desidera offrire l'accesso a Internet senza consentire al telefono di ogni visitatore di entrare nella rete aziendale. Una rete ospiti sul router può fornire questa delimitazione, ma solo se le sue impostazioni fanno qualcosa in più rispetto a trasmettere un altro nome WiFi.
Sommario
- Cosa separa la rete guest di un router dalla rete principale
- Controlli della rete guest e cosa blocca ciascuno di essi
- Come attivare una rete guest nel router
- Esempi di sedi e i compromessi imposti da ciascuna
- Come verificare l'isolamento della rete guest
- Verificare i controlli della rete guest prima di aprire l'accesso
Cosa separa la rete guest di un router dalla rete principale
Una rete guest del router è una rete wireless aggiuntiva, fornita solitamente dallo stesso router, che concede ai visitatori l'accesso a Internet limitandone al contempo l'accesso alla rete principale. In un bar, i clienti dovrebbero poter navigare e inviare messaggi senza raggiungere la stampante dell'ufficio, il laptop del personale o i dispositivi POS.
Si pensi alla chiave elettronica di un hotel: apre la camera dell'ospite e le aree comuni autorizzate, ma non i corridoi del personale o l'area blindata. La protezione è garantita dalle autorizzazioni, non dall'etichetta sulla tessera. Allo stesso modo, un nome differente di WiFi, detto SSID, non stabilisce di per sé un perimetro di sicurezza.
L'accesso pubblico è un modello di connettività consolidato: una storia accademica del WiFi riporta circa 169 milioni di hotspot WiFi pubblici in tutto il mondo nel 2018. Per una singola sede, la questione importante non riguarda le dimensioni di tale rete. È il fatto che il gestore non controlla i dispositivi che vi accedono.
Il laptop di un visitatore potrebbe essere ben gestito, infetto o configurato per condividere apertamente i file. Non dovrebbe essere necessario stabilirlo prima di consentire l'accesso online. Con la segmentazione di rete, è possibile definire ciò a cui i visitatori possono accedere anziché fidarsi di ogni dispositivo introdotto.
Separare i confini
La gestione della rete guest deve gestire relazioni distinte:
- Da ospite ad aziendale: i visitatori non dovrebbero poter accedere ai sistemi attendibili o alle interfacce di amministrazione.
- Da ospite a ospite: i dispositivi non gestiti non dovrebbero comunicare con i visitatori vicini a meno che non vi sia un motivo legittimo.
Il secondo perimetro richiede un controllo dedicato. Una rete può proteggere efficacemente il computer dell'ufficio pur continuando a consentire ai dispositivi dei clienti di comunicare tra loro.
Regola pratica: consideri il nome del WiFi per ospiti come un cartello d'ingresso. Verifichi le regole di accesso ad esso associate prima di fornire la password.
Controlli della rete guest e cosa blocca ciascuno di essi
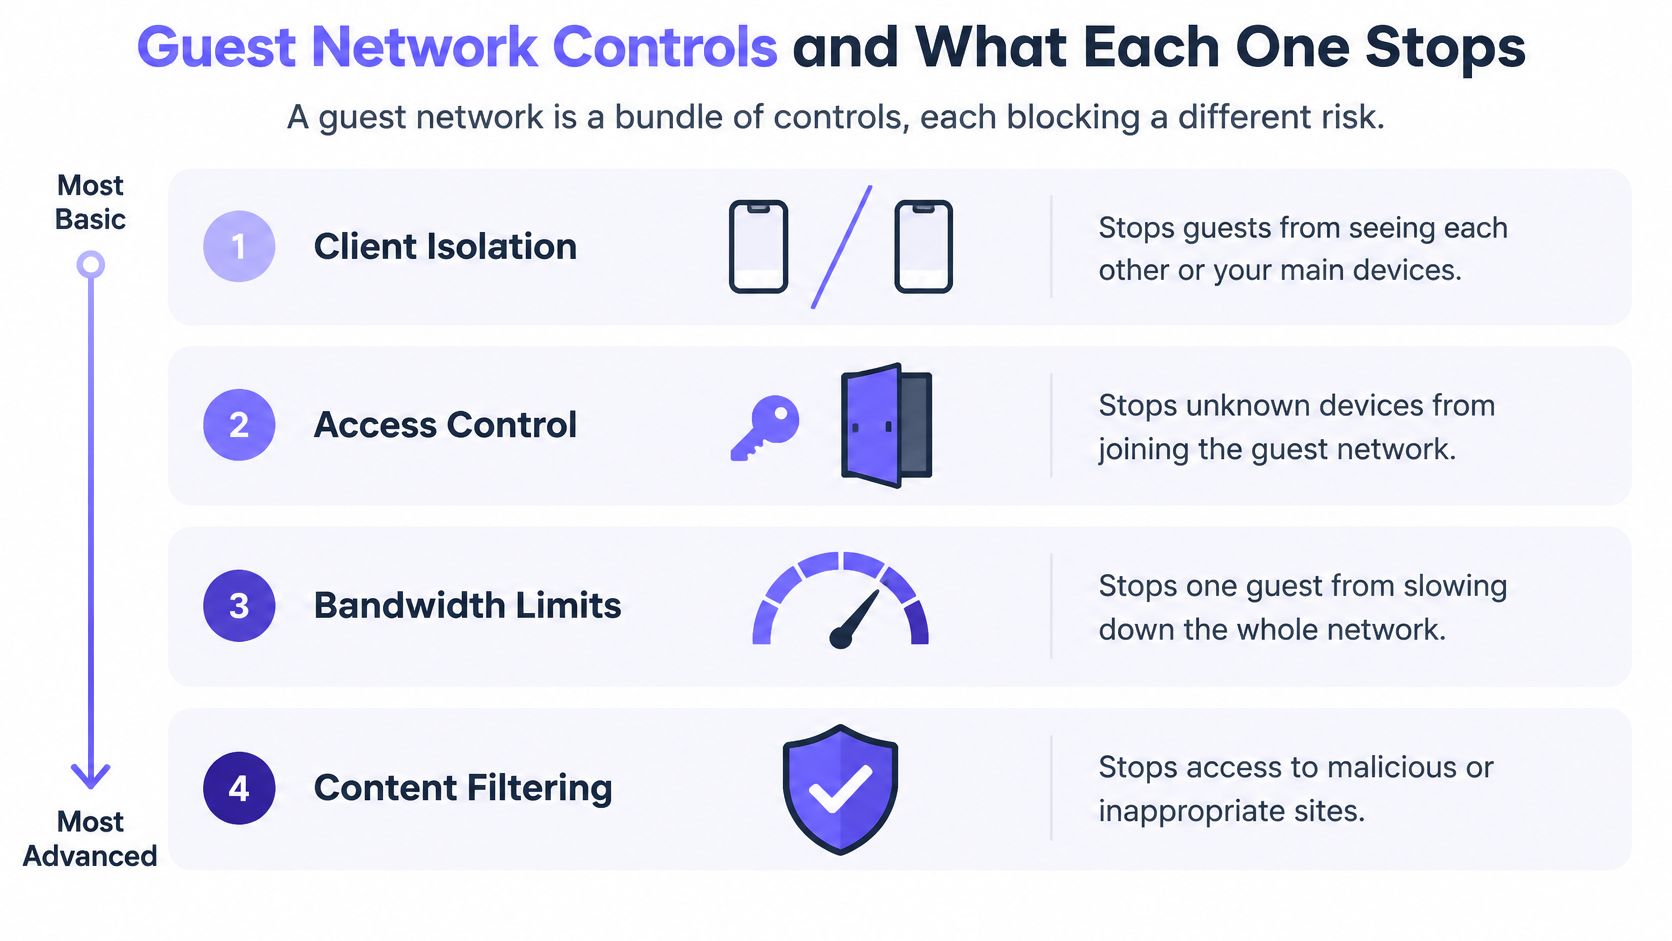
Una rete per ospiti è un insieme di controlli, ciascuno volto a bloccare un rischio diverso. Alcuni regolano la comunicazione locale, altri regolano le destinazioni Internet o il tempo di permanenza della connessione.
Utilizzi questo confronto per distinguere tali funzioni.
| Controllo | Cosa blocca | Cosa non blocca | Uso tipico |
|---|---|---|---|
| Modalità ospite con solo accesso a Internet | Dispositivi degli ospiti che raggiungono la rete principale | Contatto tra ospiti, malware e phishing | Router domestici e per piccoli uffici |
| Isolamento dei client wireless | Ospiti che si vedono o comunicano tra loro sulla stessa rete wireless | Accesso alla rete principale senza regole separate | WiFi pubblici e ad alta densità |
| Isolamento tra access point | Ospiti connessi a diversi access point che comunicano tra loro | Accesso alla rete principale senza regole separate | Sedi supportate con più access point |
| VLAN separata o percorso fisico | Traffico degli ospiti che raggiunge stampanti, telecamere, interfacce di gestione e sistemi del personale quando le regole di accesso lo vietano | Phishing, comunicazioni verso malware e contenuti dannosi | Hotel, scuole, ospedali e operatori multi-sede |
| DNS protettivo e filtraggio dei contenuti | Richieste verso destinazioni identificate come malware, phishing e categorie bloccate | Movimento laterale tra dispositivi | Sedi con responsabilità di tutela e salvaguardia |
| Credenziali a tempo limitato | Accesso continuato tramite credenziali ospite scadute | Uso improprio durante una sessione attiva | WiFi con captive portal e a pagamento |
I confini locali non costituiscono una protezione Internet
Le linee guida del NIST sulla sicurezza delle LAN wireless raccomandano reti wireless separate laddove i profili di sicurezza differiscono, compreso l'accesso degli ospiti rispetto a quello interno, e affermano che i dispositivi su reti separate logicamente non dovrebbero connettersi a dispositivi su un'altra rete. Una VLAN, o virtual local area network, fornisce un segmento logico, ma le regole di firewall e di instradamento devono applicarne i confini.
L'isolamento dei client affronta un problema diverso: la comunicazione tra utenti guest. La guida all'implementazione di WiFi Alliance raccomanda di disattivare l'inoltro da client a client laddove non sia necessario, sia all'interno dello stesso set di servizi wireless sia tra diversi set di servizi sulla rete. In termini pratici, verificare l'isolamento tra gli access point, non solo all'interno di ciascun access point.
L'elemento visivo raggruppa i controlli in base allo scopo. Ricordi che la separazione tra rete ospiti e rete principale e l'isolamento tra singoli ospiti richiedono comunque verifiche distinte.
Il valore aggiunto del filtraggio
L'isolamento non impedisce a un laptop infetto di contattare un server Internet controllato da malintenzionati. Il DNS protettivo verifica i nomi di dominio richiesti rispetto ai criteri prima di consentirne la risoluzione. Il filtraggio dei contenuti aggiunge regole per le categorie che la struttura non intende rendere disponibili.
Nessuno dei due garantisce l'identificazione di ogni destinazione dannosa. Inoltre, non sostituiscono le restrizioni di accesso locali.
Il filtraggio controlla le destinazioni. L'isolamento controlla i nodi adiacenti. Nessuno dei due sostituisce l'altro.
Si pensi a uno studente che si connette alla rete ospiti della scuola con l'isolamento abilitato ma senza filtri di protezione. Il suo tablet non può comunicare con i dispositivi nelle vicinanze, ma può comunque aprire una destinazione di phishing. Al contrario, un tablet filtrato su una rete locale priva di restrizioni potrebbe comunque accedere a una condivisione file esposta.
I limiti di larghezza di banda hanno tutt'altro scopo: gestire la capacità condivisa. Non costituiscono una misura di controllo contro il malware.
Come attivare una rete guest nel proprio router
Applichi le modifiche da un dispositivo attendibile connesso alla rete principale. Tenga a portata di mano il manuale del router, poiché i produttori utilizzano nomi diversi per impostazioni simili.
Configurare l'accesso e la separazione
Aprire l'interfaccia di amministrazione. Utilizzare l'indirizzo gateway indicato nelle impostazioni di rete del proprio dispositivo o sull'etichetta e nella documentazione del router. Accedere con la password di amministratore, non con la password WiFi. Si dovrebbe raggiungere la dashboard delle impostazioni del router.
Abilitare il WiFi per ospiti. Verificare nelle sezioni relative alle impostazioni wireless, all'accesso ospiti o alle impostazioni avanzate. Verificare di creare una rete ospiti anziché aggiungere un altro SSID alla rete esistente.
Impostare credenziali distinte. Scegliere un nome per gli ospiti facilmente riconoscibile e una passphrase univoca utilizzando il protocollo di sicurezza WPA3 o WPA2, a seconda del supporto dei dispositivi. Non riutilizzare la password della rete del personale.
Abilitare l'isolamento tra nodi (peer isolation). Cercare le voci relative a isolamento dei client, isolamento AP o isolamento wireless. Leggere attentamente la descrizione: un'opzione potrebbe coprire soltanto i client collegati allo stesso access point.
Disabilitare l'accesso locale. Disattivare le autorizzazioni che consentono agli ospiti di accedere alla rete locale o all'intranet. Se sono disponibili controlli per la larghezza di banda, riservare una capacità sufficiente per le attività aziendali.
Salvare e verificare. Connettere un telefono di prova al SSID per ospiti e verificare il normale accesso a Internet. Nel caso in cui il router utilizzi intervalli di indirizzi separati, verificare che il telefono riceva un indirizzo compreso nell'intervallo dedicato agli ospiti. Si tratta di una verifica iniziale della configurazione, non di una prova effettiva di isolamento.
Verificare i limiti dell'hardware
Un router che offre un altro nome di WiFi senza una separazione effettiva non è idoneo a questo scopo. Per un'installazione più ampia, utilizzare un router, un firewall e punti di accesso che supportino le VLAN e le regole di accesso richieste. Un punto di accesso che indica il supporto a VLAN non può garantire da solo un perimetro completo.
Controlli anche la modalità operativa. I dispositivi utilizzati come access point a valle di un altro router possono gestire il traffico degli ospiti in modo diverso rispetto ai dispositivi che eseguono l'instradamento.
Per una guida visiva alla configurazione, utilizzi il video insieme alla documentazione del Suo router.
Esempi di sedi e i compromessi imposti da ciascuna
Il lounge bar di un hotel richiede un onboarding semplice, evitando l'interazione tra i dispositivi di persone sconosciute. Una valida policy di partenza combina un rigido isolamento dei dispositivi, un filtraggio sicuro per le famiglie e voucher a scadenza per gli ospiti delle camere. La trasmissione di contenuti verso lo schermo della camera (casting) necessita di una soluzione più selettiva rispetto al consentire a ciascun ospite di rilevare tutti i televisori.
Le linee guida aziendali per il wireless di CISA raccomandano di separare il wireless degli ospiti dalle reti aziendali. Applicare tale principio non significa che ogni sede debba utilizzare autorizzazioni identiche. Un'aula, una sala d'attesa e una sala conferenze presentano esigenze di comunicazione legittime differenti.
Adattare le autorizzazioni all'attività
In un istituto scolastico, mantenga separate le reti del personale, degli studenti e dei visitatori. Applichi a ciascuna il criterio di filtraggio previsto, consentendo al contempo la trasmissione di contenuti nelle aule solo tra dispositivi e display approvati. Non risolva un problema di rilevamento aprendo la rete del personale.
Nella sala d'attesa di un ospedale, i tablet dei pazienti necessitano dell'accesso a Internet, non dell'accesso alle apparecchiature cliniche. Un rigoroso isolamento tra peer e una netta separazione dalle reti cliniche e dei dispositivi medici dovrebbero avere la priorità rispetto alla comodità della condivisione locale.
| Sede | Isolamento e separazione | Filtraggio | Eccezioni e limiti |
|---|---|---|---|
| Bar nella hall dell'hotel | Rigoroso isolamento tra peer | Filtraggio per famiglie | Voucher a tempo per gli ospiti delle camere |
| Scuola | Reti separate per personale, studenti e visitatori | Filtraggio su tutti i dispositivi connessi | Eccezioni controllate per la trasmissione in classe |
| Sala d'attesa dell'ospedale | Rigoroso isolamento tra peer; reti separate per attività cliniche e dispositivi medici | Filtraggio delle minacce e dei contenuti | I tablet dei pazienti non raggiungono mai i sistemi clinici |
| Centro congressi o evento in campus | Collaborazione controllata tra i partecipanti | Filtraggio delle minacce e categorie appropriate per l'evento | Credenziali con scadenza; monitoraggio della concentrazione di larghezza di banda |
| Ufficio aziendale con visitatori | VLAN per visitatori senza instradamento verso le stampanti; rete separata per display smart | Filtraggio delle minacce e policy sui contenuti per i visitatori | Documentare le eccezioni prima dell'abilitazione |
L'organizzatore di una conferenza potrebbe avere la necessità di far collaborare i delegati a livello locale. È opportuno riservare a questa attività un segmento di collaborazione limitato, anziché ridurre il livello di protezione dell'intera rete pubblica. In una sede aziendale, è consigliabile offrire un servizio di presentazione controllato invece di concedere ai visitatori un accesso esteso a schermi e stampanti dell'ufficio.
Lo stesso principio vale in ambito domestico. La guida di Global su come affittare una stanza libera fornisce un contesto utile per l'ospitalità; allo stesso modo, l'accesso di rete dovrebbe distinguere le esigenze di un inquilino dall'accesso ai dispositivi domestici.
Valutare l'impatto di impostazioni più restrittive
L'isolamento dei client e i captive portal possono interferire con la stampa wireless, i dispositivi di accessibilità, la trasmissione di contenuti e gli smart display. Prima di modificare un criterio WiFi per ospitiWiFi, stabilisca un valore di riferimento ed esegua un confronto:
- Onboarding: tentativi di connessione non riusciti, difficoltà con il portale e ostacoli all'autenticazione.
- Uso legittimo: destinazioni bloccate erroneamente e servizi locali non disponibili.
- Supporto e capacità: contatti all'help desk e ospiti che consumano una quantità sproporzionata di larghezza di banda.
Scelga le autorizzazioni in base alle reali attività della sede, non semplicemente perché un'altra sede utilizza lo stesso router.
Come testare l'isolamento della rete guest
Tratti il WiFi per ospiti come una rete non attendibile che richiede una verifica continua. Una schermata delle impostazioni descrive il comportamento previsto; i test mostrano ciò che un dispositivo ospite è effettivamente in grado di fare.
Le linee guida di CISA sulla segmentazione delle reti guest richiedono VLAN distinte o percorsi fisicamente separati rispetto al traffico aziendale, con telemetria etichettata per supportare la gestione e la classificazione degli incidenti. Includere nei controlli anche il firewall e gli switch a monte, invece di limitarsi a testare le sole impostazioni wireless.
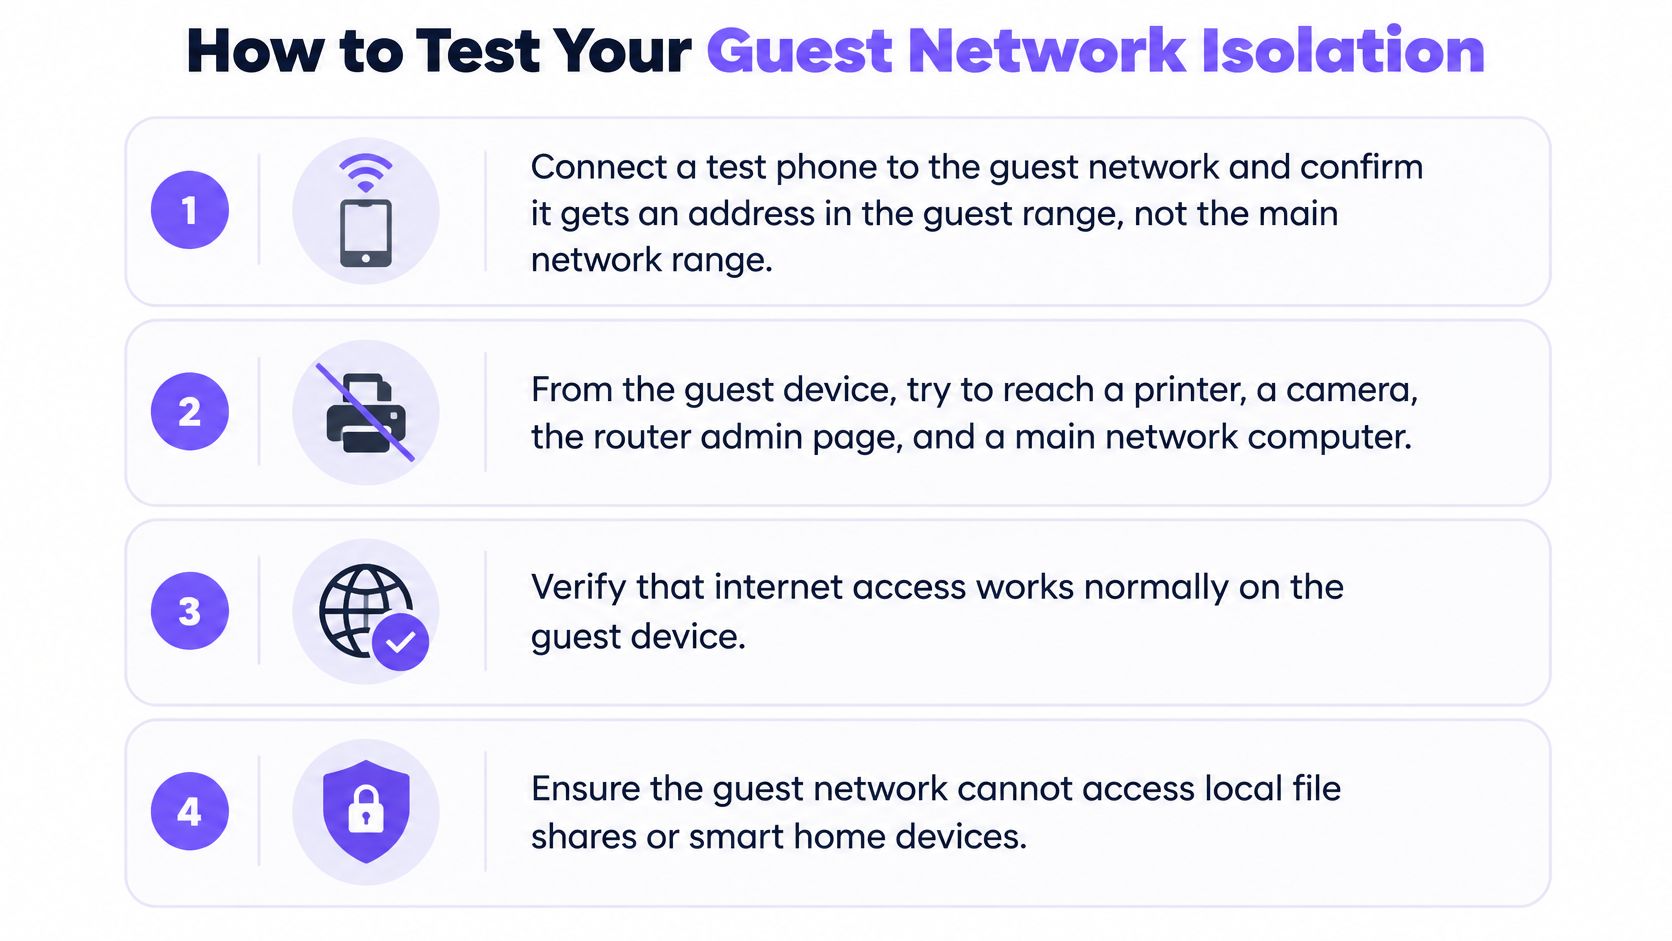
Utilizzi la checklist visiva come punto di partenza, quindi completi i test dettagliati riportati di seguito.
Eseguire le verifiche da un dispositivo guest
Verificare l'indirizzamento e l'accesso a Internet. Connettersi alla rete guest SSID ed esaminare i dettagli di rete assegnati. Il risultato atteso è il segmento guest configurato con accesso a Internet funzionante. Disattivare i dati mobili per evitare che mascherino una connessione WiFi non riuscita.
Testare le destinazioni protette. Tentare connessioni autorizzate a una stampante, a una telecamera, alla pagina di amministrazione del router e a un server del personale utilizzando i relativi indirizzi registrati. Ciascuna connessione dovrebbe fallire, a meno che non esista un'eccezione esplicita. Testare il servizio effettivo, non solo se un dispositivo risponde al ping.
Ripetere con IPv6. Laddove IPv6 sia disponibile, ripetere i controlli delle destinazioni protette tramite tale protocollo. Il risultato atteso è la stessa policy di accesso di IPv4, senza percorsi alternativi verso i sistemi interni.
Controllare i peer guest. Utilizzare un altro dispositivo di prova con un servizio funzionante noto, quindi provare a raggiungerlo dal dispositivo guest. Se l'isolamento dei peer è obbligatorio, l'accesso dovrebbe fallire sia sullo stesso access point sia tra access point diversi.
Verificare l'applicazione del DNS. Confermare che le query utilizzino il servizio di filtraggio designato e visitare la relativa pagina di test innocua per la categoria. Il risultato atteso è la risposta di blocco configurata e un log della policy corrispondente. Tenere conto del DNS over HTTPS, che può aggirare un resolver di rete se il modello di applicazione lo consente.
Esaminare il rilevamento. Verificare il rilevamento di stampanti e dispositivi di trasmissione (casting). I dispositivi non approvati non dovrebbero essere visualizzati; i servizi approvati dovrebbero rimanere accessibili solo agli utenti designati.
Ripetere il test dopo eventuali modifiche. Ripetere la procedura dopo aggiornamenti del firmware, aggiunte di nodi mesh, sostituzioni di access point o modifiche al routing. I permessi previsti dovrebbero rimanere invariati.
Registrare prove oggettive, non supposizioni
Utilizzi solo dispositivi e sistemi per i quali è autorizzato a eseguire test. Una connessione non riuscita non è una prova definitiva se la destinazione era offline; pertanto, verifichi prima che i servizi di test funzionino da una rete approvata.
Registri il risultato previsto, il risultato effettivo, la data e il responsabile. Un test ripetibile è più utile di uno screenshot che mostra la modalità ospite abilitata.
Contrassegni chiaramente i log della rete per ospiti e analizzi le connessioni riuscite impreviste prima di riaprire l'accesso.
Verificare i controlli della rete guest prima di abilitare l'accesso
Prima di pubblicare la password o abilitare il portale, prenda le decisioni in questo ordine. Inizi con i perimetri che proteggono le operazioni aziendali, quindi aggiunga i controlli per l'attività online dei visitatori e il ciclo di vita dell'accesso.
Approvare la policy nell'ordine corretto
Verificare la separazione dai sistemi attendibili. Accertarsi che gli ospiti non possano accedere ai sistemi del personale, alle stampanti, alle telecamere o alle interfacce di gestione. Includere la rete cablata e l'instradamento upstream, non solo i client wireless.
Abilitare l'isolamento dei client a meno che un servizio non richieda un'eccezione. Documentare la destinazione, gli utenti autorizzati e il servizio interessato. Un'eccezione per uno schermo di presentazione non deve trasformarsi in un accesso locale illimitato.
Aggiungere un DNS di protezione e un filtraggio dei contenuti appropriato. Se tra i visitatori figurano minori, pazienti o altri gruppi che richiedono tutela, definire attentamente le categorie. Assegnare a un responsabile la revisione delle destinazioni bloccate legittime.
Definire un ciclo di vita dell'accesso. Utilizzare credenziali a scadenza per soggiorni a pagamento, visitatori temporanei ed eventi. Stabilire chi le rilascia e chi gestisce le proroghe.
Eseguire e conservare i test. Assegnare un responsabile per gli errori non risolti e non considerare una connessione Internet riuscita come un'approvazione dell'intera configurazione.
Per i dispositivi dei visitatori non gestiti, esamini la checklist completa. In un ufficio privato senza accesso pubblico, la separazione e l'isolamento peer-to-peer rimangono le priorità di partenza; selezioni le regole di filtraggio e credenziali per le persone che si collegano.
Assegnare un responsabile a ciascuna rete guest
Il passaggio successivo è semplice: elencare ogni SSID guest e verificare che ciascuno disponga di una policy documentata. Includere la relativa VLAN o altro segmento, i servizi consentiti, le regole di filtraggio, la procedura per le credenziali e il responsabile dei test. Non dare per scontato che reti con lo stesso nome in sedi diverse applichino le stesse misure di sicurezza.
Per la fase di filtraggio, Purple Shield fornisce un DNS protettivo con criteri per SSID e VLAN, senza hardware o agenti sui dispositivi degli ospiti e BYOD. Quando richiede una prova, i nostri esperti mappano reti, sedi e utenti, definendo quindi un criterio per ogni SSID gestito.
Una rete per ospiti ben gestita consente ai visitatori di accedere a Internet senza esporre i servizi interni. Il personale può spiegare le eccezioni necessarie, identificare la policy applicata a ciascuna rete e produrre un registro dei test aggiornato.
Aggiunga il DNS protettivo e il filtraggio dei contenuti ai controlli di isolamento di cui la Sua rete ospiti ha già bisogno. Visiti Purple Shield per richiedere una prova e fare in modo che i nostri esperti mappino reti, sedi e utenti in un criterio per ogni SSID.